Was ist REST-API?
REST-API, auch bekannt als RESTful-API, ist ein Stil zum Schreiben von Anwendungsprogrammierschnittstellen (APIs), der durch festgelegte Regeln, aber den REST-Architekturstil, eingeschränkt ist und die Kommunikation zwischen REST-Endpunkten ermöglicht. Die Kommunikation zwischen APIs muss durch Sicherheitsmethoden geschützt werden, um einen sicheren Zugriff zu gewährleisten. Dieser Artikel stellt die REST-API sowie zugehörige Terminologien und Methoden zur Absicherung der REST-API für WordPress vor. Wir werden außerdem …
miniOrange REST API-Authentifizierungs-Plugin für WordPress und seine Funktionen zum Schutz und zur Sicherung der REST-API für WordPress.
Was ist REST?
REST oder Representational State Transfer ist im Grunde die Sammlung von
JSON Endpunkte (URLs) enthalten Informationen zu Ihren Beiträgen, Seiten usw. Sie können einfach eine GET-Anfrage an Ihren WordPress-Endpunkt senden und die Inhalte Ihrer WordPress-Website im JSON-Format von außerhalb der WordPress-Installation abrufen. Dadurch steht Ihnen die REST-API für WordPress für CRUD-Operationen zur Verfügung, sodass Sie Inhalte Ihrer Website bequem von außerhalb der WordPress-Installation erstellen, lesen, aktualisieren und löschen können. Wir werden die Absicherung der Endpunkte in einem späteren Teil des Artikels behandeln.
Was ist API?
 API
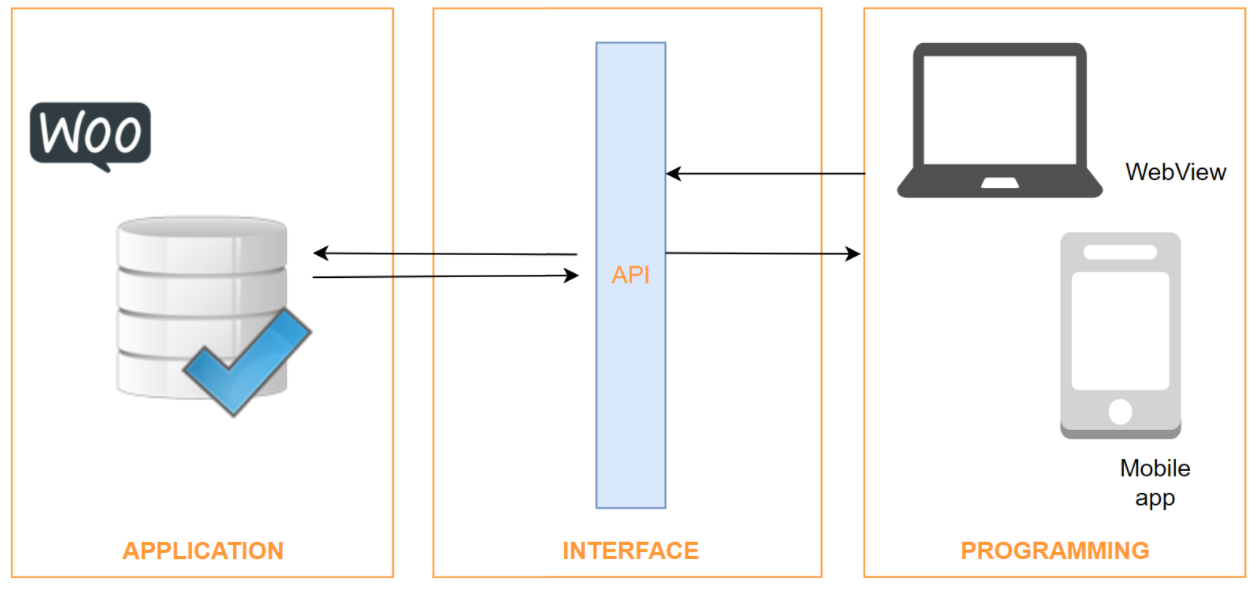
Eine Programmierschnittstelle (API) ermöglicht die Kommunikation zwischen zwei Anwendungen. Jedes Mal, wenn ein Benutzer eine Anfrage an den Server sendet, antwortet dieser mit einer Ressource, der sogenannten Antwort. Die API wird auf dem Server erstellt und ermöglicht dem Benutzer die Kommunikation mit ihr. Sie bietet eine Schnittstelle für Computersysteme im Web und vereinfacht die Interaktion zwischen Client und Server sowie den Datenaustausch in klar definierten, begrenzten Bereichen. Mithilfe einer API kann der Benutzer Daten senden und empfangen, indem er eine bestimmte Anfrage stellt. JSON ist die Programmiersprache, die für diese Kommunikation verwendet wird. Die API kann für vier verschiedene Anfragetypen genutzt werden:
1. GET (Abrufen): Mit dieser Funktion können Sie Daten vom Server über den API-Aufruf abrufen.
2. POST (Erstellen): Mit dieser Funktion können Sie neue Informationen auf den Server schreiben.
3. PUT (Update): Mit dieser Funktion können Sie die bereits verfügbaren Inhalte auf dem Server aktualisieren.
4. DELETE (Entfernen): Mit dieser Funktion können Sie Daten vom Server löschen.
Alltägliche API-Beispiele:
1. Wettervorhersage: Wetter-APIs sind Programmierschnittstellen (APIs), mit denen Sie Wetterinformationen aus großen Wettervorhersagedatenbanken abrufen können. Dies geschieht über eine API, die Ihnen die Antwort zurücksendet.
2. Google Maps: Die Google Maps API ist nützlich, um Daten wie Geo-Standorte, Breitengrade, Längengrade usw. aus der Google-Kartendatenbank bereitzustellen.
3. Anmeldung mit XYZ: Sie haben vielleicht schon auf verschiedenen Websites die Option gesehen, sich mit Google, Facebook usw. anzumelden. Anstatt die Benutzerdaten zu verwenden, führt die Anwendung einen API-Aufruf an Google, Facebook usw. durch, um die Benutzerauthentifizierung anzufordern und dem Benutzer den Zugang zur Website zu ermöglichen.
Was sind REST-APIs für WordPress?
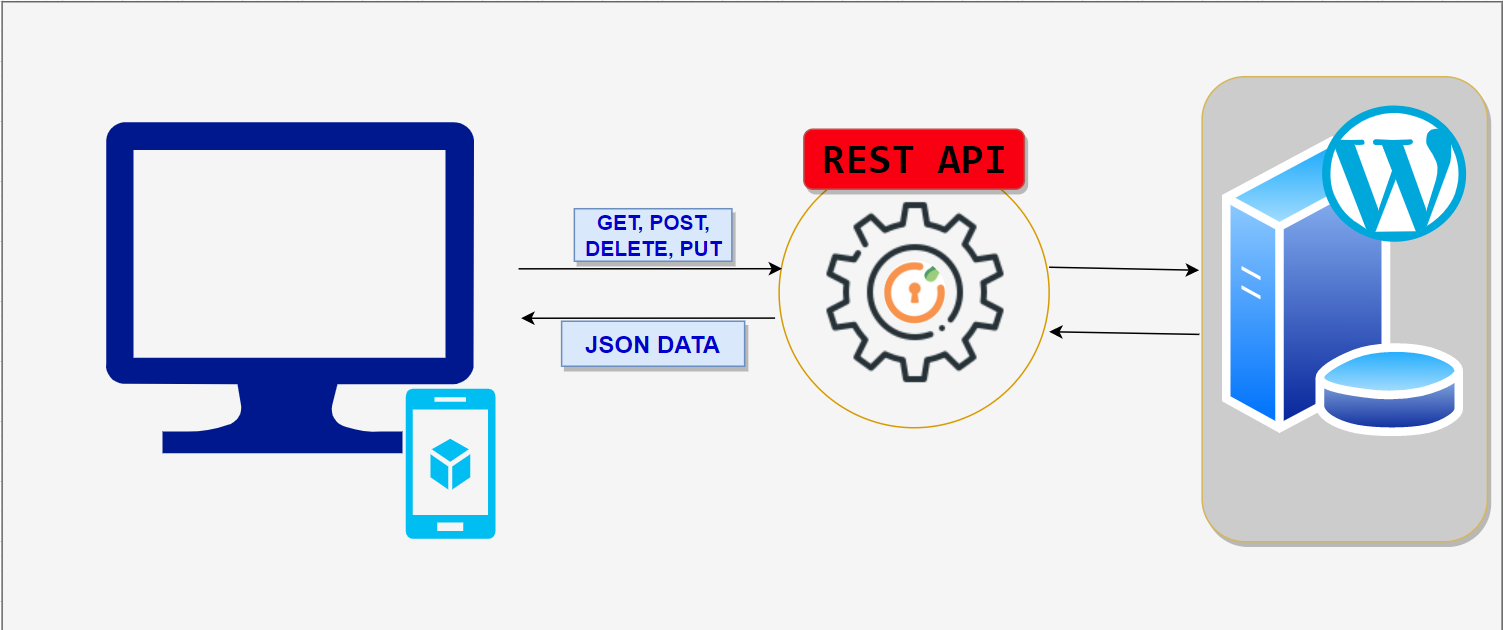
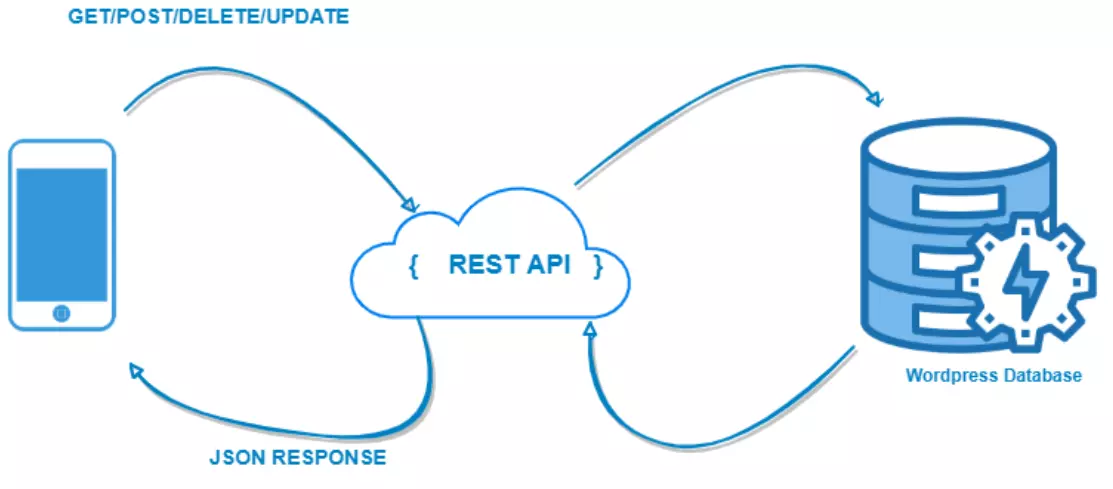
Die REST-API für WordPress (Representational State Transfer Application Programming Interface) bietet eine Schnittstelle für Anwendungen (wie Android, iOS, React, Angular), um mit Ihrer WordPress-Website zu interagieren, indem Daten als JSON-Objekte (JavaScript Object Notation) gesendet und empfangen werden. Hier verwenden wir JavaScript, um die REST-API aufzurufen und Inhalte aus der WordPress-Datenbank in unsere Webseite zu laden.
Beispiel: Der unten stehende REST-Endpunkt wird zum Abrufen aller WordPress-Beiträge und -Seiten verwendet.
- GET /posts – https://www.example.com/wp-json/wp/v2/posts
- GET /pages – https://www.example.com/wp-json/wp/v2/pages
REST-API für WordPress – wichtige Begriffe
Bevor wir uns näher mit der REST-API für WordPress und ihrer Bedeutung für Entwickler befassen, wollen wir uns kurz mit den grundlegenden Begriffen im Zusammenhang mit der REST-API vertraut machen:
1. Route: Eine Route ist eine URL, die verschiedenen HTTP-Methoden zugeordnet werden kann. Beispiel: /wp-json/
2. Endpunkt: Es handelt sich um eine Verbindung zwischen einer einzelnen HTTP-Methode und einer Route.
3. Anfrage: Es handelt sich um eine Instanz von WP_REST_Request, mit der Informationen zu aktuellen Anfragen abgerufen werden können.
4. Antwort: Sie liefert die angeforderten Daten oder zeigt einen Fehler an, um zu verdeutlichen, was bei der Ausführung/dem Aufruf schiefgelaufen ist.
5. Schema: Es ermöglicht Ihnen zu verstehen, welche Eingabeparameter und Eigenschaften über die REST-API gesendet und empfangen werden können.
6. Controller-Klassen: Hier werden REST-API-Anfragen bearbeitet/verwaltet.
Wozu dienen REST-APIs für WordPress?
- Die REST-API ermöglicht CRUD-Operationen (Erstellen, Lesen, Aktualisieren und Löschen) von überall aus und ist nicht mehr auf das WordPress-Admin-Dashboard beschränkt. Sie bietet eine schlanke Kommunikationsform zwischen Client und Server und ist somit eine hervorragende Lösung für den Datenaustausch.
- Es kann zur Erstellung nativer Apps für iOS, Android usw. verwendet werden. Wir können jede beliebige Sprache verwenden, solange diese HTTP-Anfragen senden und JSON interpretieren kann, wie beispielsweise Node.js, Express.js, Ruby, Python usw.
- Damit können Sie eine mobile Anwendung für sich haben WooCommerce E-Commerce-Website. Sie können Ihre Benutzerdaten, Ihren Lagerbestand und alle anderen Daten zwischen Ihrer WordPress-Website und Ihrer mobilen App synchronisieren. Ihre Kunden können so in Ihrer mobilen App schneller zur Kasse gehen, was Ihre Umsätze und Gewinne steigert.
- Die REST-API für WordPress ermöglicht es Ihnen, die Funktionalität einer E-Commerce-Website (WooCommerce) über die von WooCommerce bereitgestellten Basisfunktionen hinaus zu erweitern. Sie hilft Ihnen, externe APIs (zusätzliche Funktionen) anzubinden und so Ihren WooCommerce-Shop sicher mit weiteren Funktionen auszustatten.
Wir wissen, dass die REST-API für WordPress viele Möglichkeiten eröffnet, aber wir müssen unsere Endpunkte schützen und absichern. Unser WordPress-Plugin bietet zahlreiche Sicherheitsfunktionen zum Schutz von WordPress-Websites (WooCommerce, Learndash, Zoho usw.).
Wie funktionieren REST-APIs für WordPress?
Über die REST-API von WordPress steht eine riesige Datenmenge zur Verfügung , die für jeden zugänglich ist, der sie anfordert (z. B. Beiträge, Seiten, Kommentare usw.). Die Cookie-Authentifizierung ist die standardmäßige Authentifizierungsmethode von WordPress zum Schutz Ihrer Daten. Beim Anmelden in Ihrem Dashboard werden die Cookies automatisch korrekt eingerichtet, sodass Plugin- und Theme-Entwickler lediglich einen angemeldeten Benutzer benötigen. Die REST-API verwendet jedoch auch Nonces, um CSRF-Angriffe zu verhindern. Dadurch wird verhindert, dass andere Websites Sie zu Aktionen zwingen, die Sie nicht ausdrücklich beabsichtigen. Dies erfordert eine etwas spezielle Behandlung der API. Es handelt sich um eine sicherere Methode zum Schutz Ihrer WordPress-Website. Die REST-API sendet Anfragen über HTTP-Endpunkte (Hypertext Transfer Protocol) im JSON-Format (JavaScript Object Notation). Diese Endpunkte können Beiträge, Seiten und andere WordPress-Datentypen oder auch benutzerdefinierte Endpunkte repräsentieren. Die Datenverarbeitung zwischen Client und Server erfolgt ohne direkten Zugriff auf die Datenbank, wodurch diese geschützt bleibt.
Die REST-API-Endpunkte von WordPress sind standardmäßig offen und stellen daher eine Sicherheitslücke für Ihre Website dar. Neben Datendiebstahl und Phishing, die über diese WordPress-Endpunkte erfolgen können, besteht eine noch größere Bedrohung für die Benutzerdaten, die WordPress jedem Anfragenden zur Verfügung stellt.
- Beispiel:https://example.com/wp-json/wp/v2/users/
Wenn Sie versuchen, auf diese Endpunkte zuzugreifen, zeigt die REST-API für WordPress standardmäßig alle Daten an, die sich auf Ihre Benutzer beziehen, was zu einer schwerwiegenden Sicherheitslücke führen kann.
Wenn Ihre WordPress-Websites offene Schnittstellen wie WooCommerce bieten, können Web-Scraper und Content-Diebe leicht Daten von Ihrer Website stehlen, da sie technisch versiert genug sind, Ihre Fehler und Nachlässigkeit auszunutzen. Dies kann zu einem potenziellen Datenschutzrisiko führen, da Benutzerdaten wie Name und Adresse in die Hände dieser Kriminellen gelangen können.
Das Risiko besteht auch dann, wenn Angreifer Ihren Benutzernamen kennen und nun per Brute-Force-Angriff auf Ihre Website zugreifen können, da die REST-API für WordPress ihnen Zugriff auf Ihre Website ermöglicht hat, über die sie die Benutzernamen erlangt haben. Um auf Nummer sicher zu gehen, können Sie die REST-API auf Ihrer Website (WooCommerce, E-Learning usw.) komplett deaktivieren. Dies würde Sie jedoch daran hindern, diese Funktion für Ihr Unternehmen und Ihre Geschäftsmöglichkeiten zu nutzen, da Sie Ihre WordPress-Website mit anderen Endpunkten wie einem zentralen Warenwirtschaftssystem, mobilen Apps usw. integrieren können. Anstatt die REST-API komplett zu sperren, sollten Sie einen Weg finden, sie abzusichern und die REST-API für WordPress für ihren eigentlichen Zweck zu nutzen.
Welche Vorteile REST-APIs für WordPress bieten
Die REST-API für WordPress eröffnet Entwicklern vielfältige Möglichkeiten, Funktionen zu implementieren, die die komplexe Datenverarbeitung deutlich vereinfachen. Dank des JSON-Formats kann WordPress Daten mit anderen Websites und Softwareanwendungen über die REST-API austauschen, unabhängig von der Programmiersprache. Sie müssen lediglich die Endpunkte schützen, indem Sie sichere Methoden wie die in unserem Plugin „REST API Authentication for WordPress“ bereitgestellten implementieren. Dies trägt zur Sicherheit Ihrer WordPress-Website bei und erweitert deren Funktionalität für Ihr Wachstum.
Anwendungsfall für die REST-API für WordPress
Für REST-APIs für WordPress stehen verschiedene Anwendungsfälle zur Verfügung, von denen einige die wichtigsten im Folgenden aufgeführt sind:
- Angenommen, Sie möchten eine Android- und iOS-App für Blog-Zwecke entwickeln, mit der Nutzer Blogbeiträge lesen und veröffentlichen können. In diesem Fall möchten Sie Beiträge auch direkt in der App erstellen, abrufen, aktualisieren und löschen können. Dies lässt sich mit WordPress einfach und sicher realisieren.
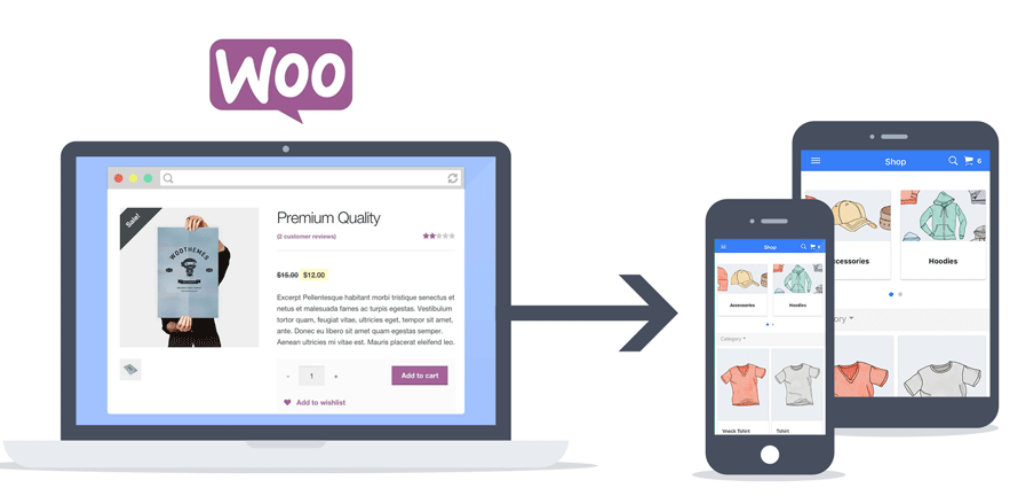
- Angenommen, Sie betreiben einen Onlineshop, der mit dem WooCommerce-Plugin und WordPress entwickelt wurde, und möchten nun native Anwendungen mit dem React-Framework erstellen. Sie möchten keine separate Datenbank für die native Anwendung anlegen und alle Produkt-, Kunden- und Bestelldaten hochladen, da dies – wie bei WordPress üblich – ineffizient und schwer zu verwalten wäre. Sie können die WooCommerce REST-APIs sicher und geschützt in Ihre native Anwendung integrieren, inklusive Benutzeranmeldung mit WordPress-Zugangsdaten und Social Login. Nach der Anmeldung über eine Social-Login-Plattform können Sie sich in Ihrer Anwendung problemlos authentifizieren und auf die WooCommerce REST-APIs zugreifen.
miniOrange REST API AUTHENTIFIZIERUNGS-PLUGIN für WordPress zum Schutz Ihrer REST-Endpunkte.
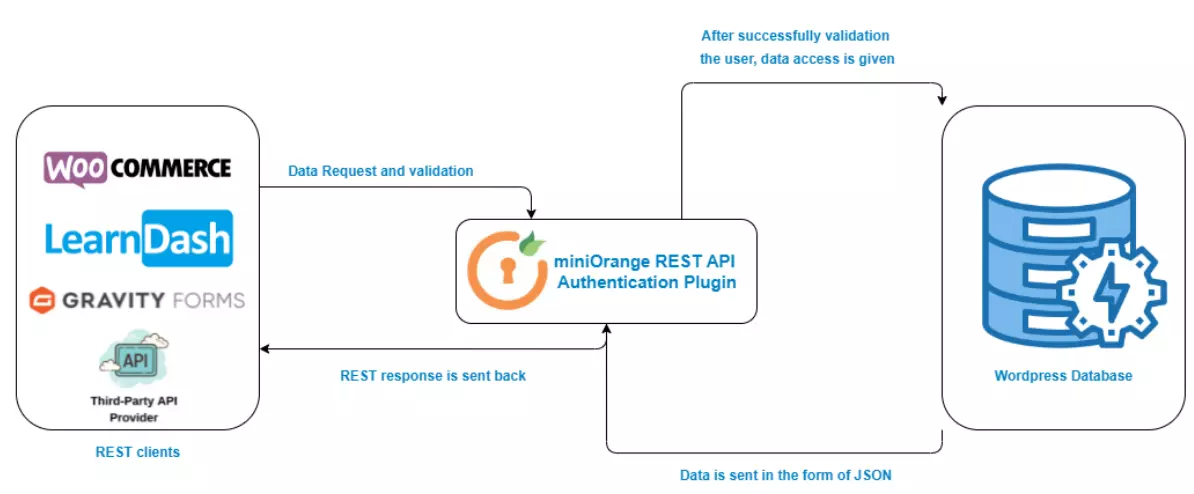
Ich empfehle Ihnen, das REST API Authentication Plugin für WordPress herunterzuladen. Dadurch wird der Zugriff auf die REST-APIs von WordPress deutlich einfacher und bietet branchenübliche Sicherheit und Datenschutz, abgestimmt auf Ihren Anwendungsfall oder Ihre Anforderungen.
Es unterstützt zahlreiche Authentifizierungsmethoden wie API-Schlüssel-Authentifizierung, Basisauthentifizierung, JWT-Authentifizierung, OAuth 2.0-Authentifizierung und die Authentifizierung über Drittanbieter-OAuth-2.0-Anbieter usw., um Ihre WordPress-Website zu schützen und abzusichern. Diese sind außerdem mit allen folgenden HTTP-Methoden kompatibel:
1. GET (Abrufen): Mit dieser Funktion können Sie Daten über einen API-Aufruf vom Server abrufen.
2. POST (Erstellen): Mit dieser Funktion können Sie neue Informationen auf dem Server schreiben.
3. PUT (Aktualisieren): Mit dieser Funktion können Sie die bereits auf dem Server vorhandenen Inhalte aktualisieren.
4. LÖSCHEN (Entfernen): Mit dieser Funktion können Sie Daten vom Server löschen.
Installation des REST-API-Authentifizierungs-Plugins für WordPress
Es gibt mehrere Möglichkeiten, unser REST-API-Plugin für WordPress zu installieren und einzurichten, um die Sicherheit Ihrer WordPress-Website zu verbessern.
1. Sie können das Plugin als ZIP-Datei vom miniOrange Marketplace oder direkt vom WordPress Marketplace herunterladen. Nach dem Download müssen Sie den Inhalt des heruntergeladenen Ordners in das Verzeichnis `/wp-content/plugins/` auf Ihrem System extrahieren und das Plugin anschließend auf der WordPress-Plugin-Seite Ihrer WordPress-Website aktivieren.
2. Eine weitere Möglichkeit, unser Plugin zu installieren und davon zu profitieren, besteht darin, es über die Option „Neu hinzufügen“ auf Ihrer Plugin-Seite herunterzuladen.
Mit beiden einfachen Schritten können Sie Ihre WordPress-Websites wie WooCommerce, Learndash usw. schützen und absichern. Eine detaillierte Erklärung und eine Schritt-für-Schritt-Anleitung zur Einrichtung des Plugins finden Sie hier.
Rest-API-Endpunkte von Standard- und benutzerdefinierten Plugins/Drittanbieter-Plugins:
WordPress bietet einige standardmäßige REST-Endpunkte für den Datenaustausch mit der WordPress-Website. Einige dieser Endpunkte sind im Folgenden aufgeführt:
1. Beiträge
2. Seiten
3. Medien
4. Post Meta
5. Kommentare
6. Benutzer
7. Bedingungen
Doch wie lassen sich standardmäßige REST-API-Endpunkte erstellen? Was ist, wenn man eigene Daten sicher über REST-APIs aus der Datenbank abrufen möchte?
In diesem Fall müssen Sie benutzerdefinierte REST-APIs für WordPress erstellen, um die gewünschte Funktionalität zu realisieren. Alternativ können Sie unser Plugin „CUSTOM API for WP“ verwenden, um benutzerdefinierte REST-APIs für WordPress zu erstellen. Damit können Sie Verbindungen zu APIs von LearnDash, Gravity Forms, WooCommerce, Google Merchant Center usw. herstellen. Geben Sie einfach den API-Namen und die gewünschte HTTP-Methode an. Anschließend wählen Sie die Datenbanktabelle aus, aus der Sie die Daten abrufen möchten. Sie können auch die Spalten auswählen und die Abfragebedingung festlegen, um die Daten abzurufen – ganz ohne Programmierung.
Anpassungsmöglichkeiten für jegliche Art von API-Integration/Authentifizierung in WordPress:
Falls Sie denken, dass Sie Anpassungen an unserer REST-API oder unserem Custom-API-Plugin für WordPress benötigen, dann habe ich gute Neuigkeiten für Sie: Wir bieten unseren Kunden Anpassungen entsprechend ihrem Anwendungsfall an, sodass sie keine Kompromisse eingehen müssen und unsere Dienste und unseren Support mit unseren REST-API-Plugins voll ausschöpfen können.
REST-API-Authentifizierungsmethoden in unserem WordPress-Plugin
Dies sind die Authentifizierungsmethoden, die unser REST-API-Plugin für WordPress bereitstellt. Um mehr zu erfahren und sich mit den Postman-Beispielen vertraut zu machen, klicken Sie auf die unten stehenden Links:
- Basisauthentifizierung: Es handelt sich um die grundlegende Authentifizierungsmethode zum Schutz und zur Sicherung von WordPress-Endpunkten, wobei Benutzer auf zwei Arten authentifiziert werden können:
1. Benutzername:Passwort: Bei dieser Art der Basisauthentifizierung sind Benutzerdaten wie Benutzername und Passwort erforderlich, um den Benutzer im System zuzulassen.
2. Client-ID:Client-Secret:- Bei dieser Art der Basisauthentifizierung werden die Client-Anmeldeinformationen vom Plugin im Autorisierungsheader in Form von Base64-kodierten oder hochsicheren HMAC-Verschlüsselungen bereitgestellt.
- API-Schlüsselauthentifizierung: Diese Sicherheitsmethode ermöglicht es Ihnen, WordPress-Endpunkte zu schützen, ohne Benutzerdaten preiszugeben, da das Plugin einen API-Schlüssel für den Zugriff auf jede Ressource generiert, der auch im Plugin neu generiert oder auf Wunsch des Administrators ablaufen gelassen werden kann.
- JWT-Authentifizierung: Diese Methode nutzt das vom Plugin generierte JWT-Token und dient als API-Authentifikator zum Schutz Ihrer REST-APIs. Das Plugin selbst stellt den REST-API-Endpunkt bereit, über den Sie das JWT-Token ganz einfach durch Übergabe gültiger WordPress-Benutzerdaten generieren können.
- OAuth 2.0-Authentifizierung: Dies ist die sicherste Methode zur Authentifizierung und zum Schutz von REST-APIs. Falls Sie keinen externen Identitätsanbieter verwenden, fungiert die REST-API-Authentifizierung für WordPress sowohl als OAuth-Server (Anbieter) als auch als API-Authenticator, um Ihre REST-APIs zu schützen.
1. Passwortgewährung: – Diese Methode wird verwendet, wenn benutzerspezifische Daten benötigt werden.
2. Client Credentials Grant: – Diese Methode wird verwendet, um API-Aufrufe zu authentifizieren, ohne einen bestimmten Benutzer zu haben.
-
Authentifizierung durch Drittanbieter: Diese Methode wird verwendet, wenn Sie bereits einen externen OAuth/OpenID Connect (Identitätsanbieter) haben, der Ihnen ein Zugriffstoken/ID-Token oder ein JWT-Token bereitstellt, mit dem die REST-APIs für WordPress authentifiziert werden können. Das Plugin validiert das Token direkt von diesen Tokenanbietern, und erst nach erfolgreicher Validierung wird der Zugriff auf die API-Endpunkte gewährt.
Welche Sicherheitsmethode soll wo verwendet werden?
-
Basis-Authentifizierung: Wenn Sie Ihre REST-APIs für WordPress (z. B. für Beiträge, Seiten und andere REST-APIs) mit den WordPress-Anmeldedaten der Benutzer oder der vom Plugin bereitgestellten Client-ID:Client-Geheimnis-Kombination schützen möchten, können Sie diese Methode wählen. Es wird empfohlen, diese Methode über HTTPS (Secure Socket Layer) zu verwenden.
-
API-Schlüsselauthentifizierung: Wenn Sie Ihre REST-APIs für WordPress (z. B. für Beiträge, Seiten und andere REST-APIs) vor nicht authentifizierten Benutzern schützen möchten, ohne deren Anmeldedaten oder Client-ID bzw. -Geheimnis zur Authentifizierung der REST-API weiterzugeben, können Sie die API-Schlüssel-Authentifizierung verwenden. Diese generiert einen zufälligen Authentifizierungsschlüssel. Mit diesem Schlüssel können Sie jede REST-API auf Ihrer Website authentifizieren. Diese Methode bietet außerdem die Möglichkeit, benutzerspezifische API-Schlüssel für den Zugriff auf und die Authentifizierung von APIs mit Benutzerberechtigungen zu generieren. Der generierte Schlüssel wird verschlüsselt, sodass keine Sicherheitslücken oder Datenlecks entstehen.
-
JWT-Authentifizierung: Wenn Sie Ihre REST-APIs mithilfe eines JWT-Tokens schützen möchten und kein Drittanbieter/Identitätsanbieter JWT-Token ausstellt, sollten Sie die JWT-Authentifizierungsmethode verwenden. In diesem Fall stellt unsere REST-API-Authentifizierung für WordPress selbst das JWT-Token aus und fungiert als API-Authenticator zum Schutz Ihrer REST-APIs.
-
OAuth 2.0-Authentifizierung (HÖCHSTE SICHERHEIT UND EMPFOHLENE METHODE): Wenn Sie Ihre REST-APIs mit einem Zugriffstoken oder einem ID-Token (JWT-Token) schützen möchten und gleichzeitig keinen Drittanbieter/Identitätsanbieter nutzen, sollten Sie die OAuth 2.0-Authentifizierungsmethode verwenden. In diesem Fall fungiert unsere REST-API-Authentifizierung für WordPress sowohl als OAuth-Server als auch als API-Authenticator, um Ihre REST-APIs zu schützen.
-
Authentifizierung von Drittanbietern: Wenn Sie den Zugriff auf Ihre REST-APIs mithilfe externer OAuth-Anbieter/Identitätsanbieter wie Azure, Amazon Cognito, Keycloak, Okta, ADFS, Google, Facebook usw. und Firebase schützen/einschränken möchten, sollten Sie die Authentifizierungsmethode über Drittanbieter verwenden. Hierfür müssen Sie lediglich das Plugin mit dem vom Identitätsanbieter bereitgestellten Introspektions-/Benutzerinformations-Endpunkt konfigurieren. Anschließend können Sie die API-Anfrage mithilfe des von der Anbieteranwendung bereitgestellten Tokens authentifizieren.
Verwandte Lesungen
Empfohlene Plugins
 Fordern Sie eine Demo des Plugins an