
Guía para configurar el inicio de sesión único (SSO) de SAML de ASP.NET Framework con Salesforce Community como IDP
Resumen
El módulo de inicio de sesión único (SSO) SAML para ASP.NET permite habilitar el inicio de sesión único SAML para sus aplicaciones ASP.NET. Con el inicio de sesión único, puede usar una sola contraseña para acceder a su aplicación y servicios ASP.NET. Nuestro módulo es compatible con todos los proveedores de identidad compatibles con SAML . A continuación, le mostramos una guía paso a paso para configurar el inicio de sesión único (SSO) entre ASP.NET y Salesforce Community, considerando a Salesforce Community como proveedor de identidad.



Compatibilidad con la plataforma: El módulo ASP.NET SAML SSO es compatible con los frameworks ASP.NET 3.5 y versiones posteriores.
- Ici:
- Empresa
Requisitos previos: descarga e instalación
A] Instalación de NuGet:
- Inicie sesión para http://portal.miniorange.com/ y navegue hasta la sección Descarga pestaña. Desde allí, localice el complemento que compró y haga clic en Descargar Plugin para descargar el archivo zip del complemento.

- Extraiga el archivo zip descargado en su máquina y coloque el archivo del paquete nuget (archivo .nupkg) en una carpeta como "C:\miniOrangePackages"
- Ejecute el siguiente comando en su terminal VS para agregarlo como fuente de paquete:
dotnet nuget add source C:\miniOrangePackages--name miniOrangePackage
- Abra su proyecto en la terminal:
cd C:\Path\To\YourProject
- Instale el paquete en su proyecto usando el siguiente comando:
dotnet add package miniOrange.SAML.SSO --source miniOrangePackage
OR
- Después de colocar el paquete NuGet (archivo .nupkg) en una carpeta local, en lugar de usar la terminal, también puede instalarlo usando Visual Studio siguiendo los pasos a continuación:
- Abra su aplicación .NET en Visual Studio, haga clic en Accesorios en la barra de navegación superior y navegue hasta Administrador de paquetes NuGet → Administrar paquetes NuGet para la solución.

- Se abrirá una nueva ventana; haga clic en el icono de engranaje junto al menú desplegable Fuente del paquete.

- Se abrirá una ventana emergente; seleccione Fuentes de paquetes Desde el panel de navegación izquierdo, haga clic en el signo más (+) icono, introduzca un nombre Para la fuente del paquete, proporcione la ruta de la carpeta donde colocó el paquete NuGet en el Fuente campo, luego haga clic en Actualizar y finalmente haga clic OK para guardar los cambios, como se muestra en la imagen.

- Después de cerrar la ventana emergente, seleccione la fuente del paquete recién agregado desde la Fuente del paquete desplegable.

- Ahora haga clic en Explorar de Elementos, busque miniOrange.SAML.SSO, seleccione el paquete de los resultados y haga clic en Instalar.

B] Instalación manual:
- Extraiga el paquete descargado del Portal miniOrange. Contiene un Instalación manual carpeta con miniorange-saml-sso.dll y otros archivos DLL que deben colocarse en la carpeta de su aplicación. papelera carpeta.
- Coloque el saml.config archivo y el minicontenido naranja carpeta en el directorio raíz de su aplicación.
- Registra el módulo miniOrange en tu web.config siguiendo los pasos en el integración.md.
Acceda al panel de control del módulo.
- Después de la instalación, abra su navegador y navegue hasta el panel del módulo con la siguiente URL:
http(s)<your-dotnet-application-base-url>?ssoaction=config
- Si aparece la página de inicio de sesión, significa que ha añadido correctamente el módulo miniOrange SAML SSO a su aplicación.

- Inicie sesión con su cuenta de miniOrange con licencia para configurar el módulo.
- Después de iniciar sesión, el Configuración de cuenta Se abrirá el panel de control. Introduzca la clave de licencia para activar el complemento, que recibirá tras iniciar sesión. portal.miniorange.com y navegando a Administrar licencia → Claves de licencia.

- Luego, marca la casilla "He leído las dos condiciones anteriores y quiero activar el complemento", Y haga clic en Activar licencia .

Pasos de configuración
1. Proporcionar metadatos de la aplicación .NET al proveedor de identidad de la comunidad de Salesforce
A continuación se detallan dos formas con las que puede obtener los metadatos de SAML SP para configurarlos en el extremo de su proveedor de identidad.
A] Uso de URL de metadatos SAML o archivo de metadatos
- En la sección Menú de configuración del complemento, buscar Configuración del proveedor de servicios. Debajo, puede encontrar la URL de los metadatos, así como la opción para descargar los metadatos SAML.
- Copie la URL de metadatos o descargue el archivo de metadatos para configurarlo en el extremo de su proveedor de identidad.
- Puede consultar la captura de pantalla a continuación:

B] Carga manual de metadatos
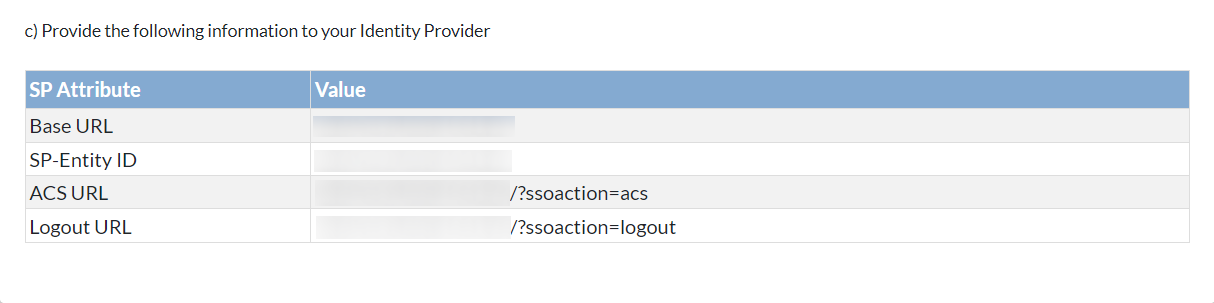
- En el campo Configuración del proveedor de servicios En la sección, puede copiar manualmente los metadatos del proveedor de servicios como ID de entidad de SP, URL de ACS, URL de cierre de sesión únicoy compártalo con su proveedor de identidad para su configuración.
- También puede descargar el certificado SP haciendo clic en Descargar certificado SP y proporcionarlo a su proveedor de identidad si es necesario.
- En la sección Certificado de cifrado Sección, seleccione el tipo de certificado apropiado según sus necesidades.
- Después de completar los pasos anteriores, haga clic en Guardar para aplicar la configuración.
- Puede consultar la captura de pantalla a continuación:

Pasos para configurar el proveedor de identidad de la comunidad de Salesforce
- Inicie sesión en su Salesforce cuenta como administrador.
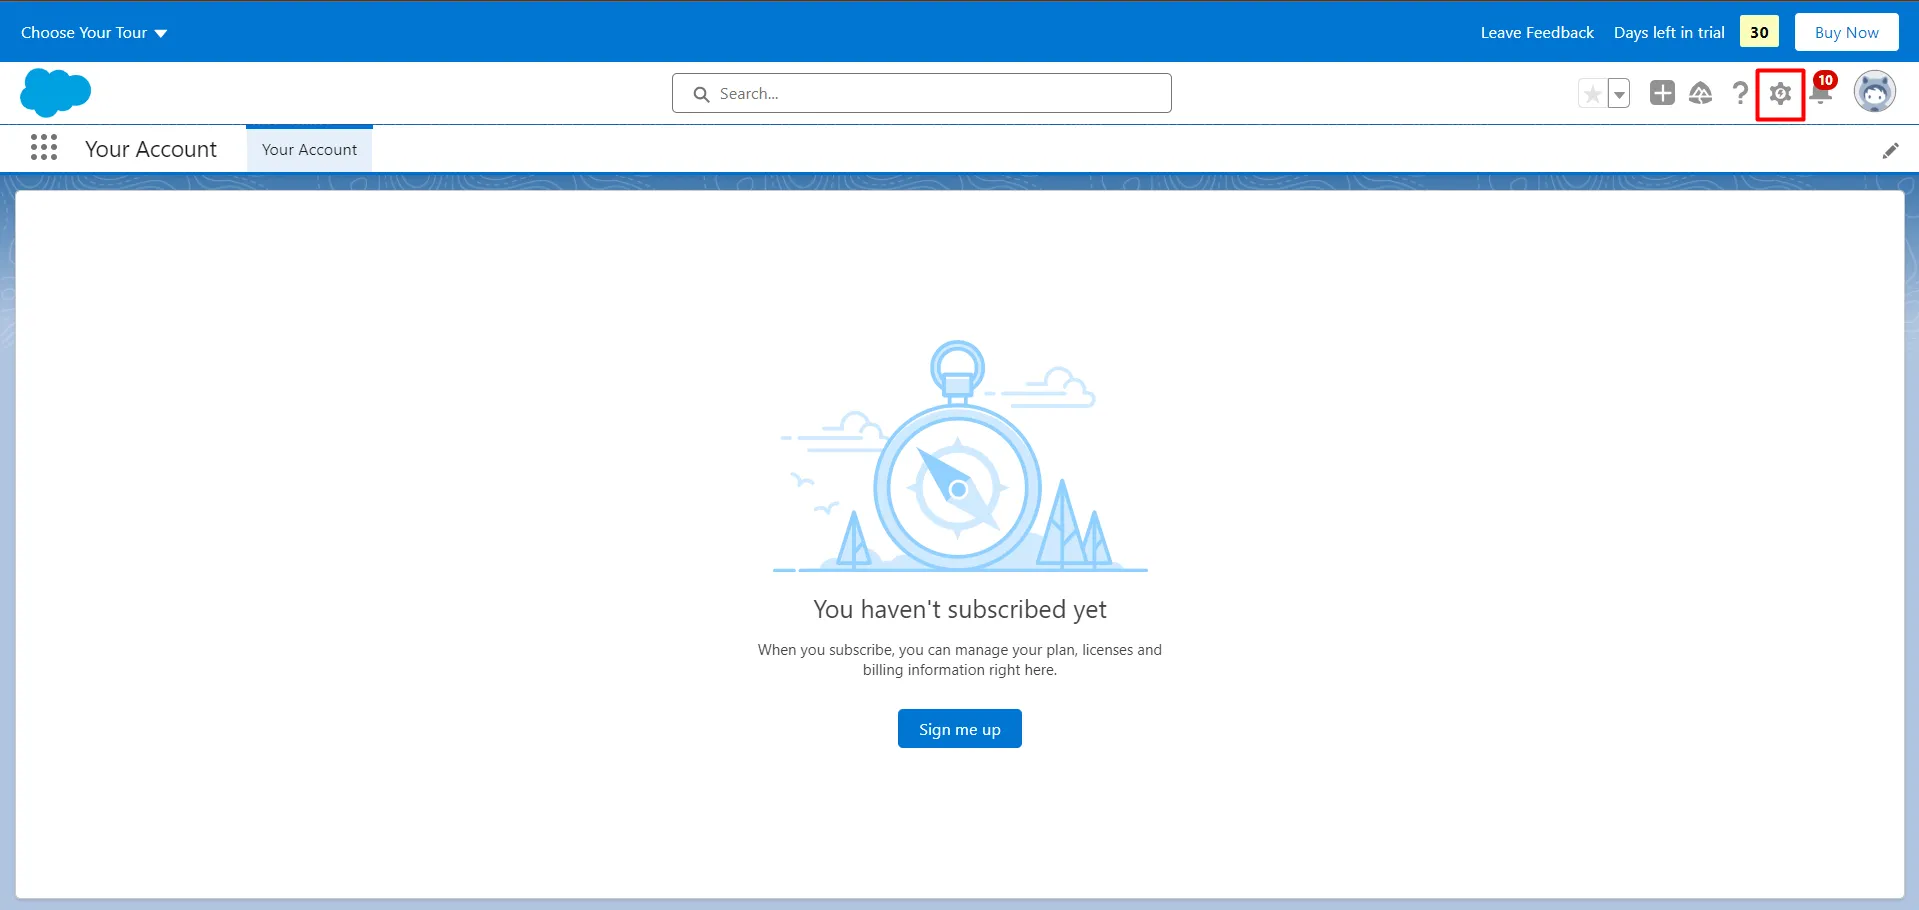
- Cambiar a Relámpago de Salesforce modo desde el menú de perfil y luego vaya a la Configuración página haciendo clic en el botón de configuración.
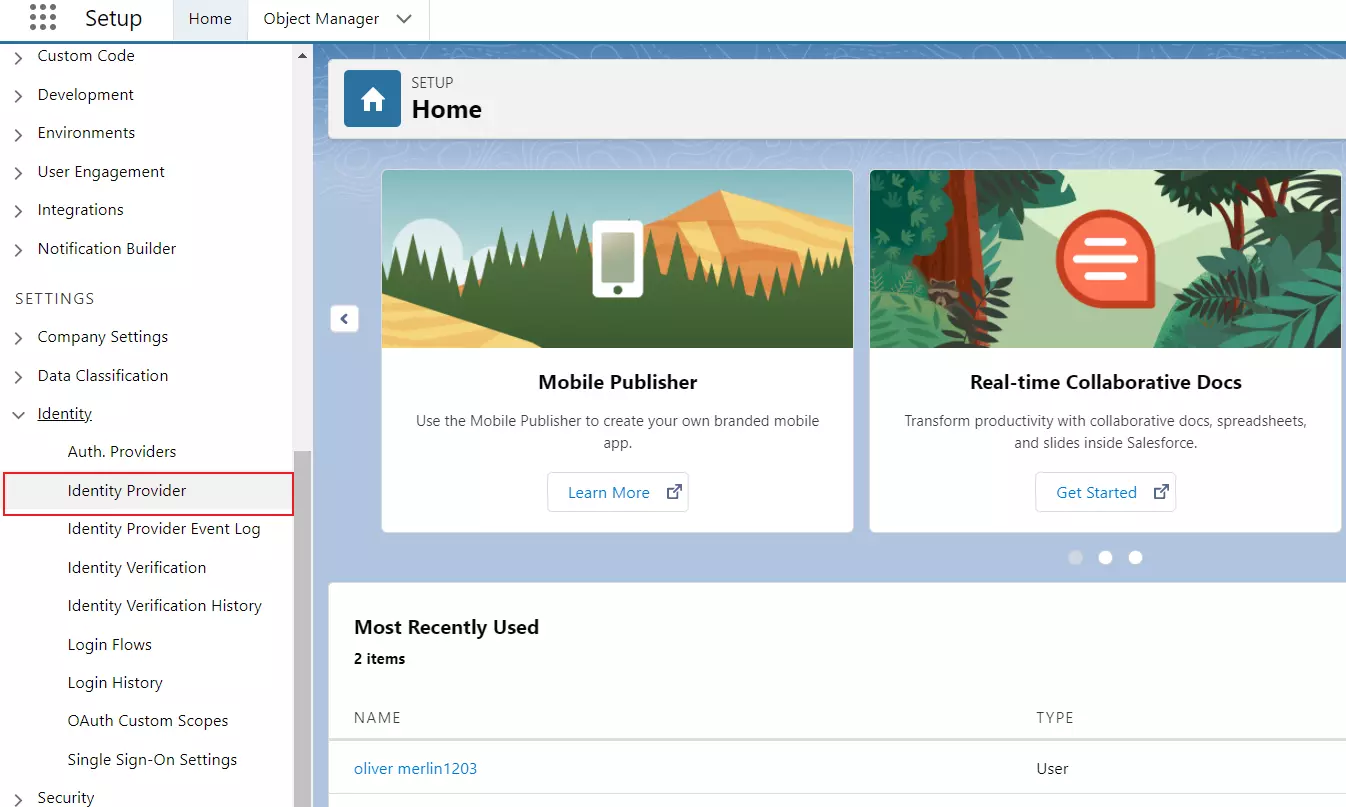
- En el panel izquierdo, seleccione Pestaña de Configuraciones y haga clic en Proveedor de identidad.
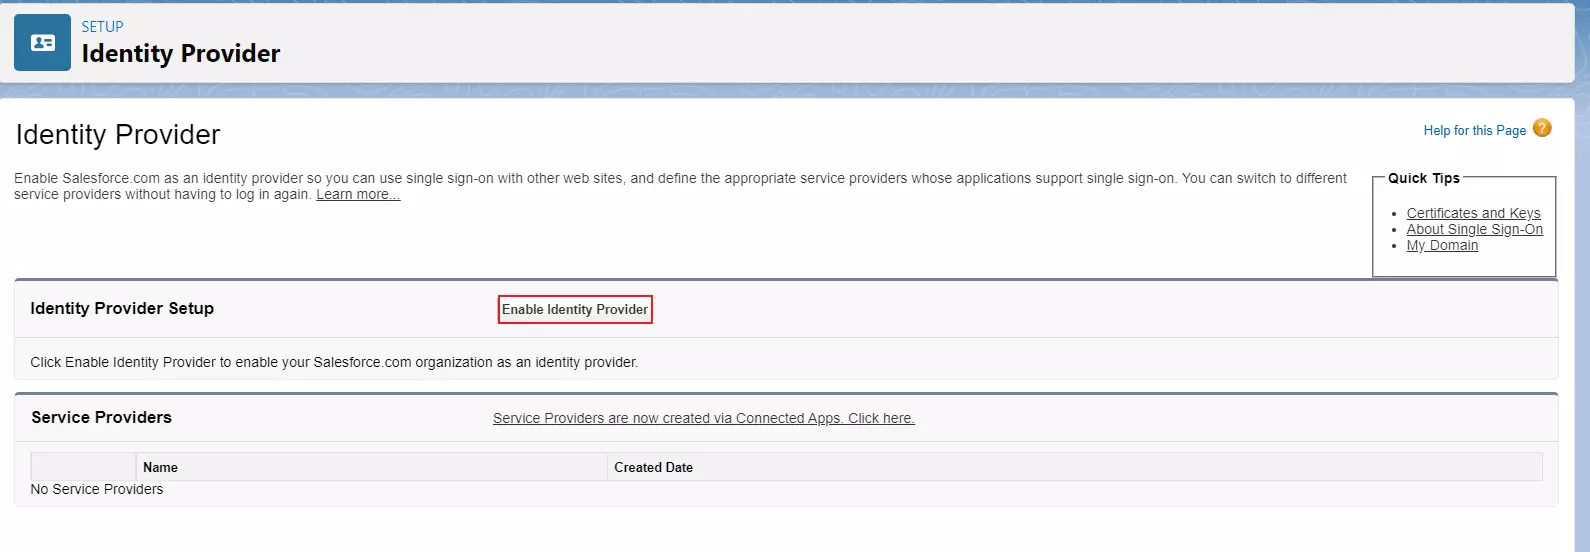
- Haga clic en Habilitar proveedor de identidad.
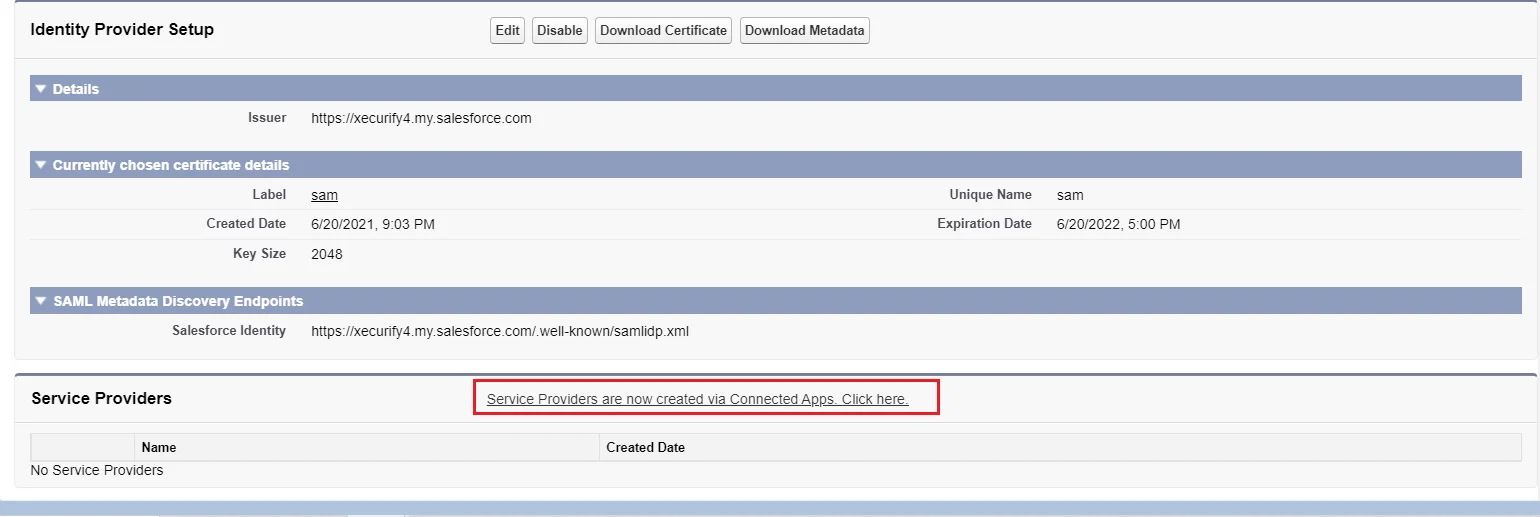
- En la sección Proveedor de servicios sección, haga clic en el enlace para crear el Proveedor de servicios usando Aplicaciones conectadas.
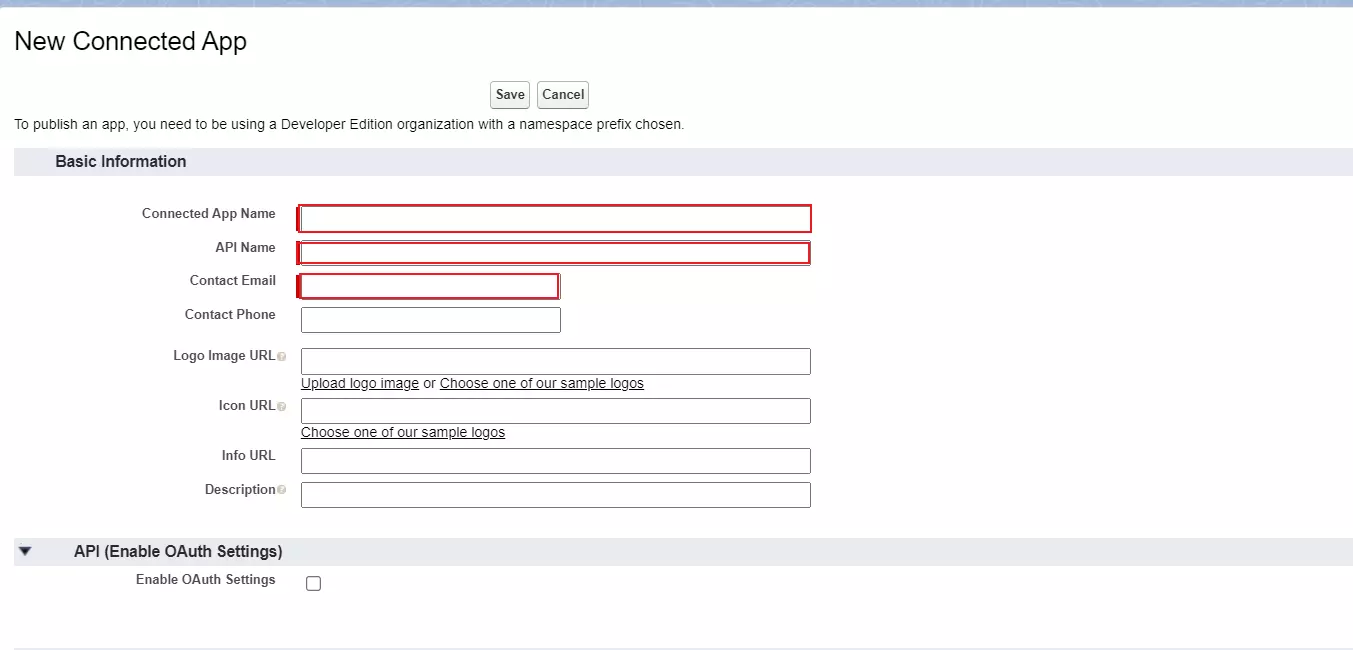
- entrar: Nombre de la aplicación conectada, Nombre de API y Correo electrónico de contacto.
| Nombre de la aplicación conectada | Proporcione un nombre para la aplicación conectada |
| Nombre de API | Proporcionar un nombre de API |
| Correo electrónico de contacto | Proporcionar un correo electrónico de contacto |
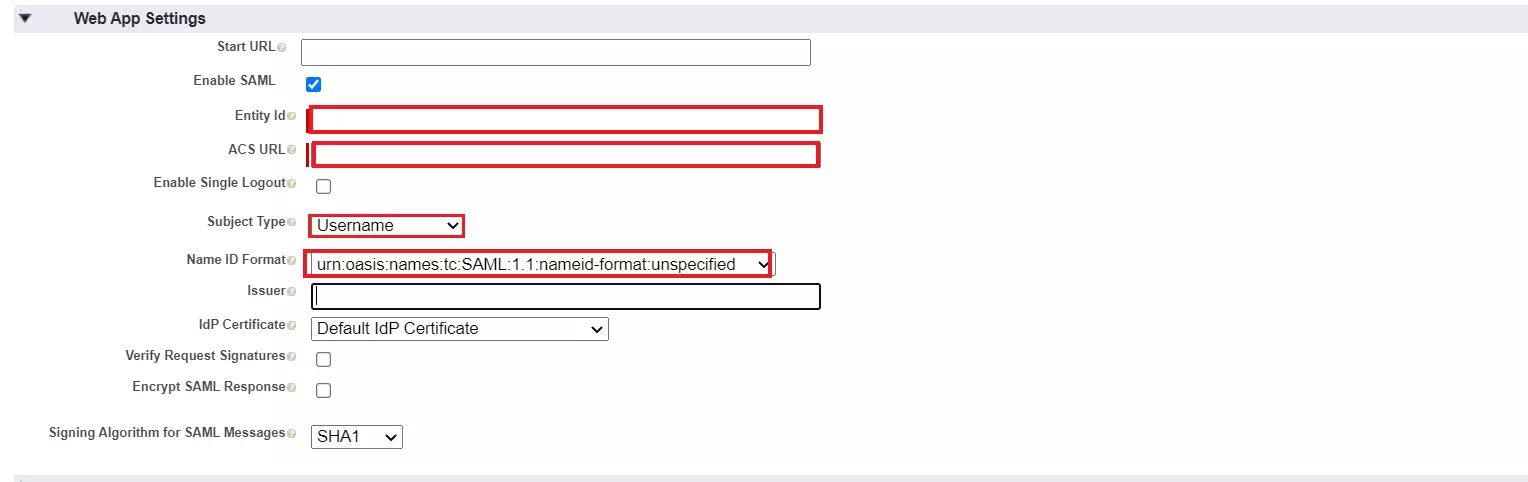
- En la sección Configuración de la aplicación web, revise el elemento Habilitar SAML casilla de verificación e ingrese los siguientes valores utilizando la información de Paso 1B:
| Habilitar SAML | comprobado |
| ID de entidad | SP-EntityID / Emisor de Metadatos del proveedor de servicios pestaña del complemento |
| URL de ACS | URL ACS (AssertionConsumerService) de Metadatos del proveedor de servicios pestaña del complemento |
| Tipo de asunto | Nombre de usuario |
| Formato de identificación de nombre | urn:oasis:names:tc:SAML:2.0:nameid-format:sin especificar |
- Haga clic en Guardar para guardar la configuración.
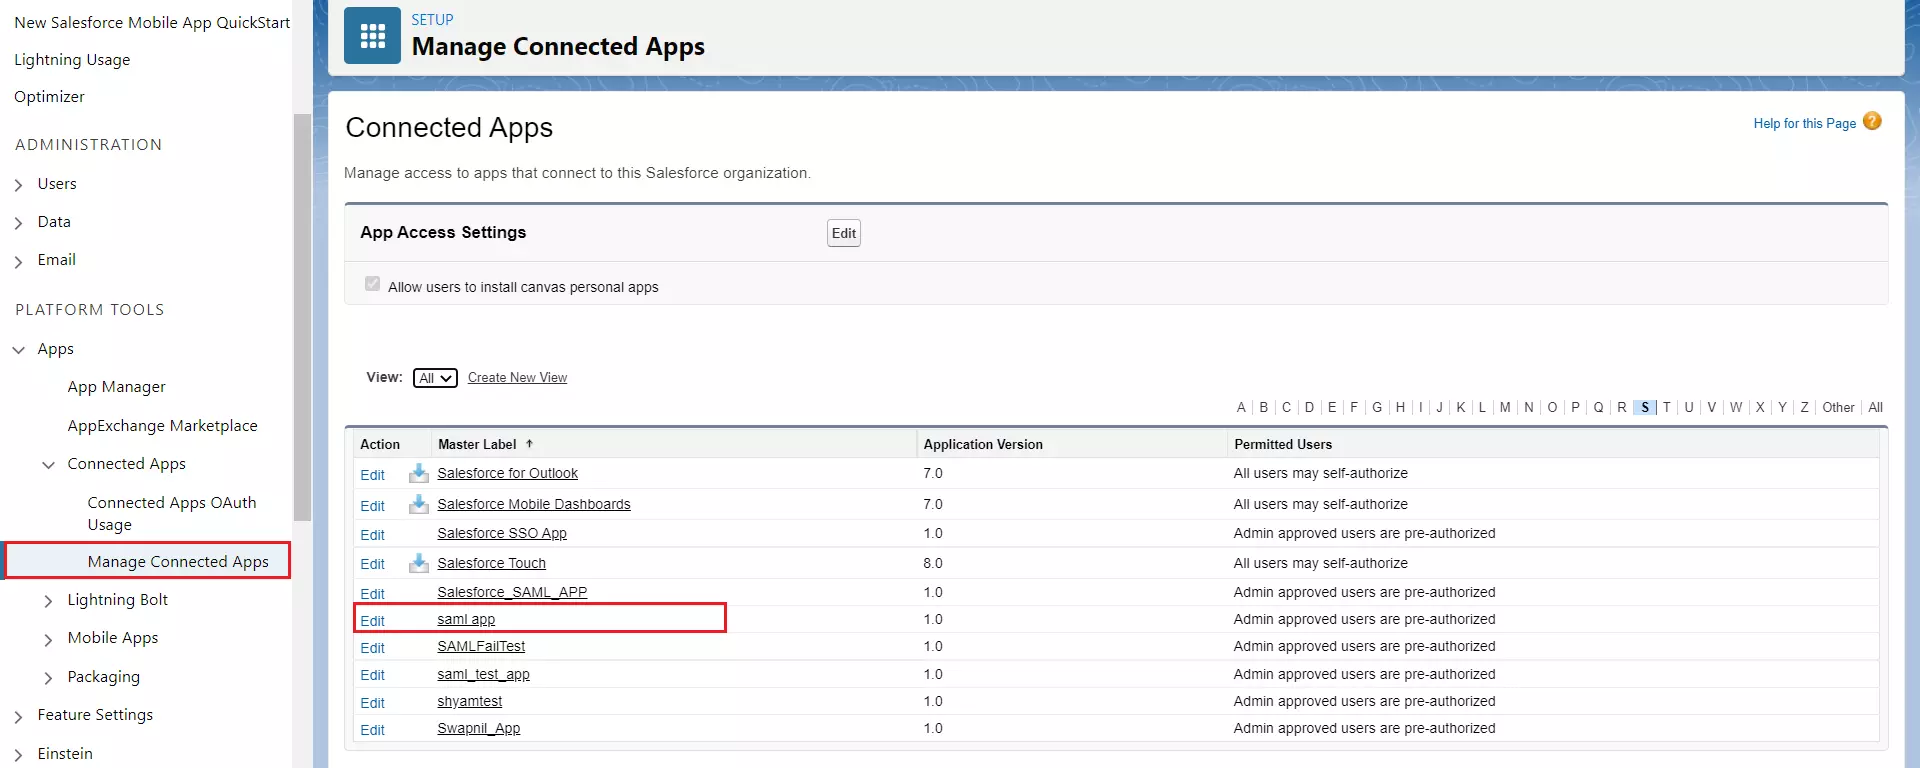
- Ahora desde el panel izquierdo, debajo Herramientas de plataforma seleccionar sección Aplicaciones conectadas.
- Luego seleccione Administrar aplicaciones conectadas y haz clic en la aplicación que acabas de crear.
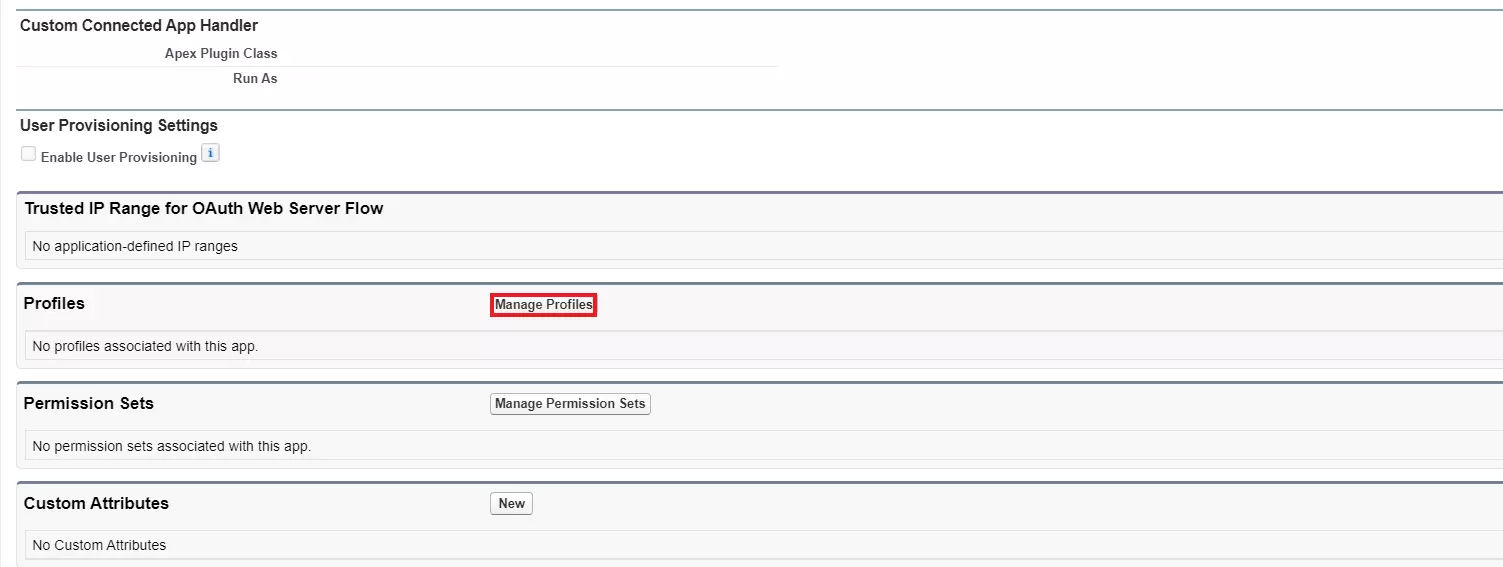
- En la sección Perfiles haga clic en la sección Administrar perfiles .
- Asignar el Perfiles Quieres dar acceso para iniciar sesión a través de esta aplicación.
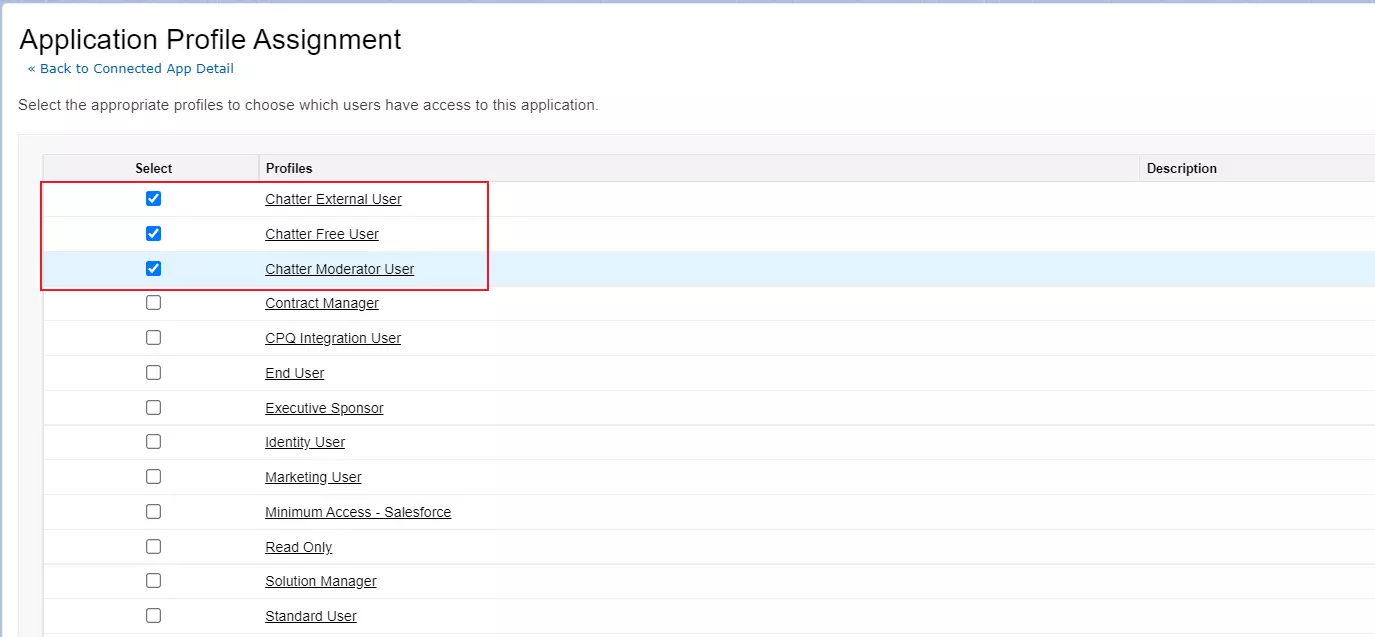
- En Información de inicio de sesión de SAML, haga clic en Descargar metadatos para su comunidad de Salesforce correspondiente.
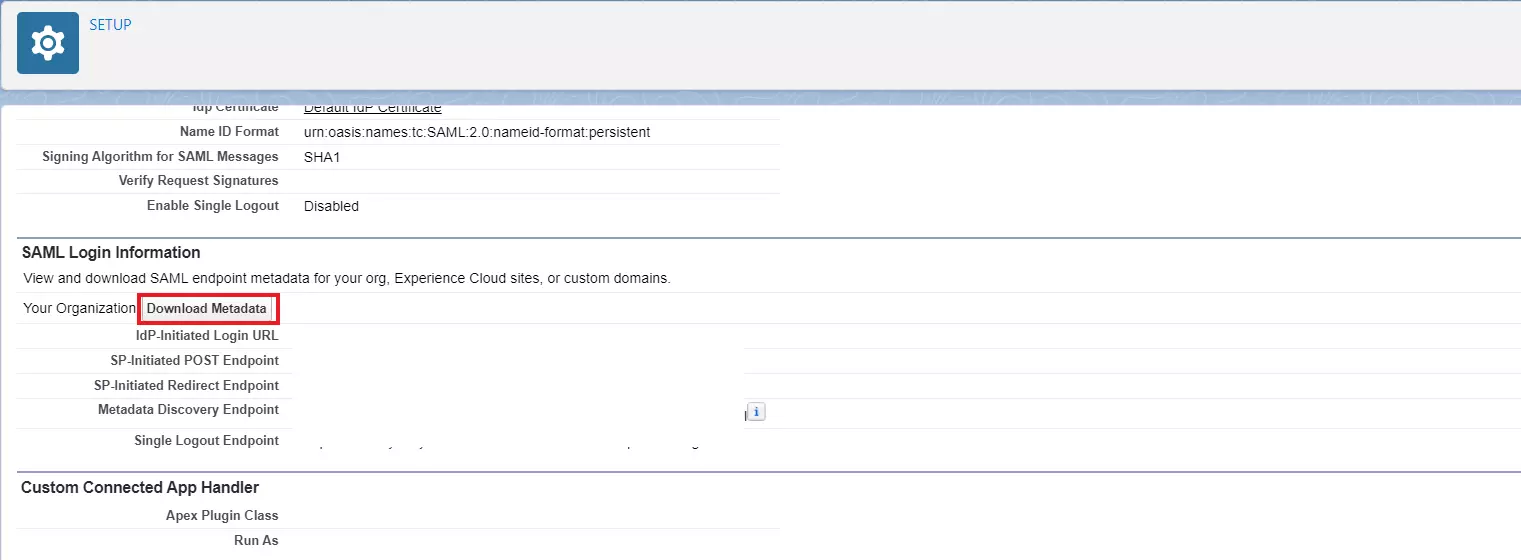
- Mantenga estos metadatos a mano para configurar el Proveedor de servicios.
A] Uso de URL de metadatos SAML o archivo de metadatos
- En la sección Menú de configuración del complemento, buscar Configuración del proveedor de servicios. Debajo, puede encontrar la URL de los metadatos, así como la opción para descargar los metadatos SAML.
- Copie la URL de metadatos o descargue el archivo de metadatos para configurarlo en el extremo de su proveedor de identidad.
- Puede consultar la captura de pantalla a continuación:

B] Carga manual de metadatos
- En el campo Configuración del proveedor de servicios sección, puede copiar manualmente los metadatos del proveedor de servicios como ID de entidad de SP, URL de ACS, URL de cierre de sesión único y compártalo con su proveedor de identidad para su configuración.
- Puede consultar la captura de pantalla a continuación:
Pasos para configurar el proveedor de identidad de la comunidad de Salesforce
- Inicie sesión en su Salesforce cuenta como administrador.
- Cambiar a Relámpago de Salesforce modo desde el menú de perfil y luego vaya a la Configuración página haciendo clic en el botón de configuración.
- En el panel izquierdo, seleccione Pestaña de Configuraciones y haga clic en Proveedor de identidad.
- Haga clic en Habilitar proveedor de identidad.
- En la sección Proveedor de servicios sección, haga clic en el enlace para crear el Proveedor de servicios usando Aplicaciones conectadas.
- entrar: Nombre de la aplicación conectada, Nombre de API y Correo electrónico de contacto.
| Nombre de la aplicación conectada | Proporcione un nombre para la aplicación conectada |
| Nombre de API | Proporcionar un nombre de API |
| Correo electrónico de contacto | Proporcionar un correo electrónico de contacto |
- En la sección Configuración de la aplicación web, revise el elemento Habilitar SAML casilla de verificación e ingrese los siguientes valores utilizando la información de Paso 1B:
| Habilitar SAML | comprobado |
| ID de entidad | SP-EntityID / Emisor de Metadatos del proveedor de servicios pestaña del complemento |
| URL de ACS | URL ACS (AssertionConsumerService) de Metadatos del proveedor de servicios pestaña del complemento |
| Tipo de asunto | Nombre de usuario |
| Formato de identificación de nombre | urn:oasis:names:tc:SAML:2.0:nameid-format:sin especificar |
- Haga clic en Guardar para guardar la configuración.
- Ahora desde el panel izquierdo, debajo Herramientas de plataforma seleccionar sección Aplicaciones conectadas.
- Luego seleccione Administrar aplicaciones conectadas y haz clic en la aplicación que acabas de crear.
- En la sección Perfiles haga clic en la sección Administrar perfiles .
- Asignar el Perfiles Quieres dar acceso para iniciar sesión a través de esta aplicación.
- En Información de inicio de sesión de SAML, haga clic en Descargar metadatos para su comunidad de Salesforce correspondiente.
- Mantenga estos metadatos a mano para configurar el Proveedor de servicios.
2. Configurar los metadatos del proveedor de identidad de la comunidad de Salesforce en la aplicación .NET
- Haga clic en el elemento Seleccione su IDP Botón para configurar un nuevo proveedor de identidad.

- En la sección Ajustes Plugin seleccione el módulo Comunidad de Salesforce como su proveedor de identidad de la lista que se muestra.

A continuación se detallan dos formas con las que puede configurar los metadatos de su proveedor de identidad SAML en el módulo.
A] Cargue metadatos usando el botón Cargar metadatos IDP:
- Si su proveedor de identidad le ha proporcionado la URL de metadatos o el archivo de metadatos (solo en formato .xml), entonces puede simplemente configurar los metadatos del proveedor de identidad en el módulo utilizando el Cargar metadatos de IDP .
- Copie la URL de metadatos o descargue el archivo de metadatos para configurarlo en el extremo de su proveedor de identidad.
- Puede consultar la captura de pantalla a continuación:

- Puedes elegir cualquiera de las opciones según el formato de metadatos que tengas disponible.
B] Configure los metadatos del proveedor de identidad manualmente:
- Después de configurar su Proveedor de identidad, te proporcionará ID de entidad de IDP, URL de inicio de sesión único de IDP y Certificado SAML X509 campos respectivamente.
- Haga clic en Guardar para guardar los datos de su IDP.
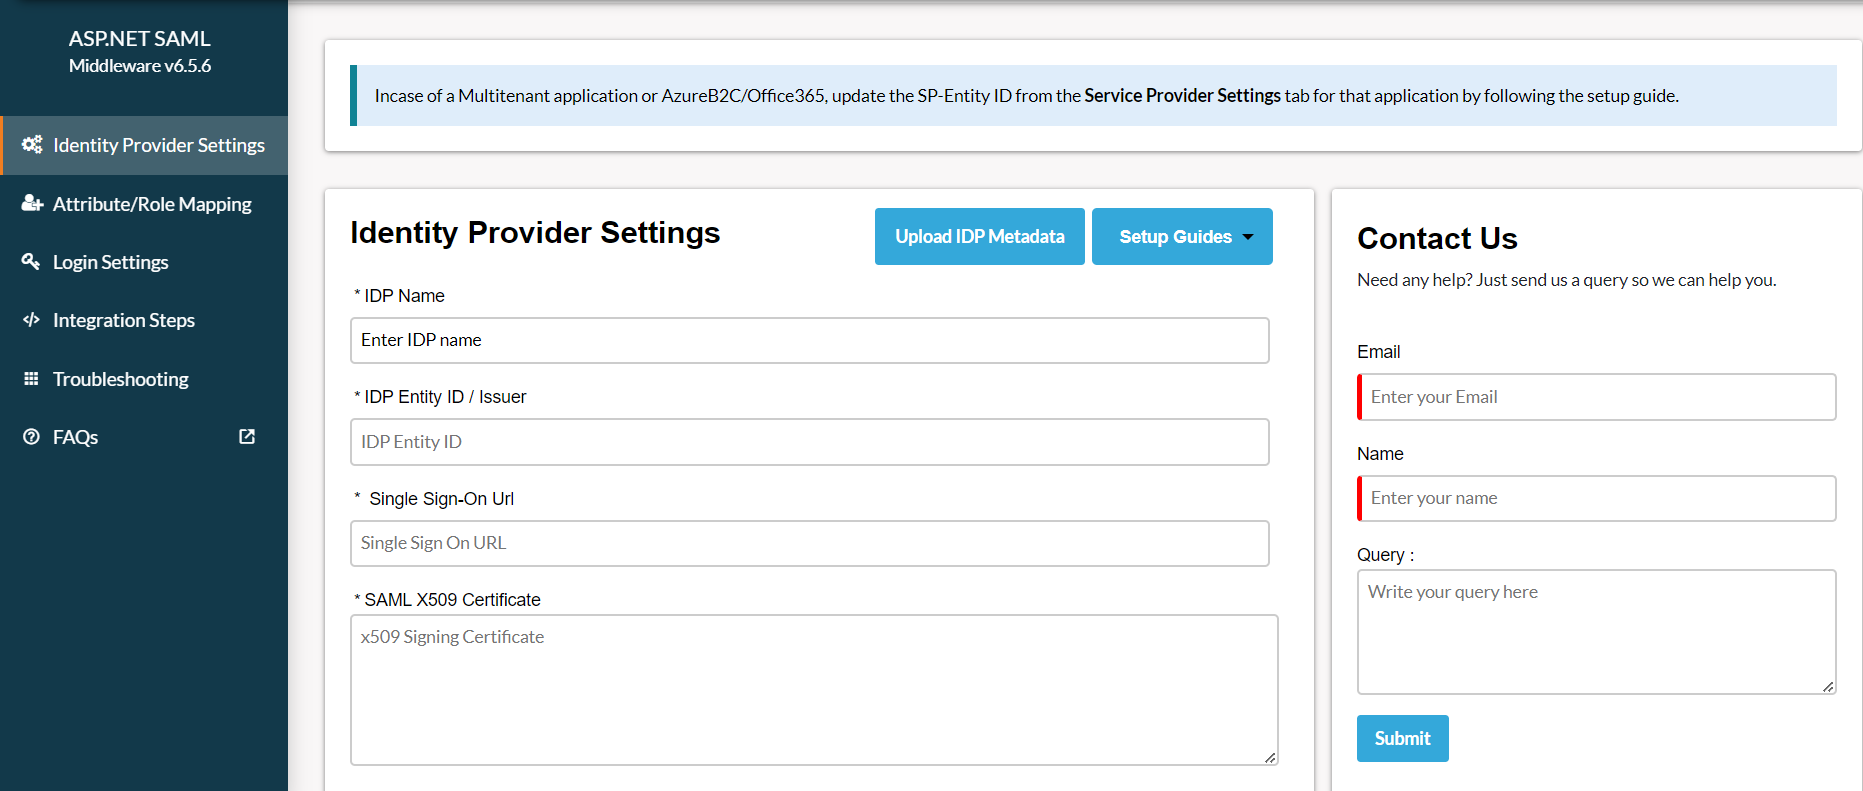
- Haga clic en el elemento Agregar nuevo IDP Botón para configurar un nuevo proveedor de identidad.

- En la sección Ajustes Plugin seleccione el módulo Comunidad de Salesforce como su proveedor de identidad de la lista que se muestra.
A continuación se detallan dos formas con las que puede configurar los metadatos de su proveedor de identidad SAML en el módulo.
A] Cargue metadatos usando el botón Cargar metadatos IDP:
- Si su proveedor de identidad le ha proporcionado la URL de metadatos o el archivo de metadatos (solo en formato .xml), entonces puede simplemente configurar los metadatos del proveedor de identidad en el módulo utilizando el Cargar metadatos de IDP .
- Copie la URL de metadatos o descargue el archivo de metadatos para configurarlo en el extremo de su proveedor de identidad.
- Puede consultar la captura de pantalla a continuación:

- Puedes elegir cualquiera de las opciones según el formato de metadatos que tengas disponible.
B] Configure los metadatos del proveedor de identidad manualmente:
- Después de configurar su Proveedor de identidad, te proporcionará ID de entidad de IDP, URL de inicio de sesión único de IDP y Certificado SAML X509 campos respectivamente.
- Haga clic en Guardar para guardar los datos de su IDP.

3. Prueba de SSO de SAML
- Después de cargar los detalles de los metadatos, navegue hasta el Configuración del proveedor de identidad sección. Pase el cursor sobre el Seleccionar acciones desplegable y haga clic en Configuración de prueba.

- La siguiente captura de pantalla muestra un resultado exitoso. Haga clic en Integración SSO para continuar con la integración SSO.

- Si experimenta algún error en el módulo, verá una ventana similar a la que se muestra a continuación.

- Para solucionar el error, puede seguir los pasos a continuación:
- En Solucionar problemas pestaña, habilite la opción para recibir los registros del complemento.
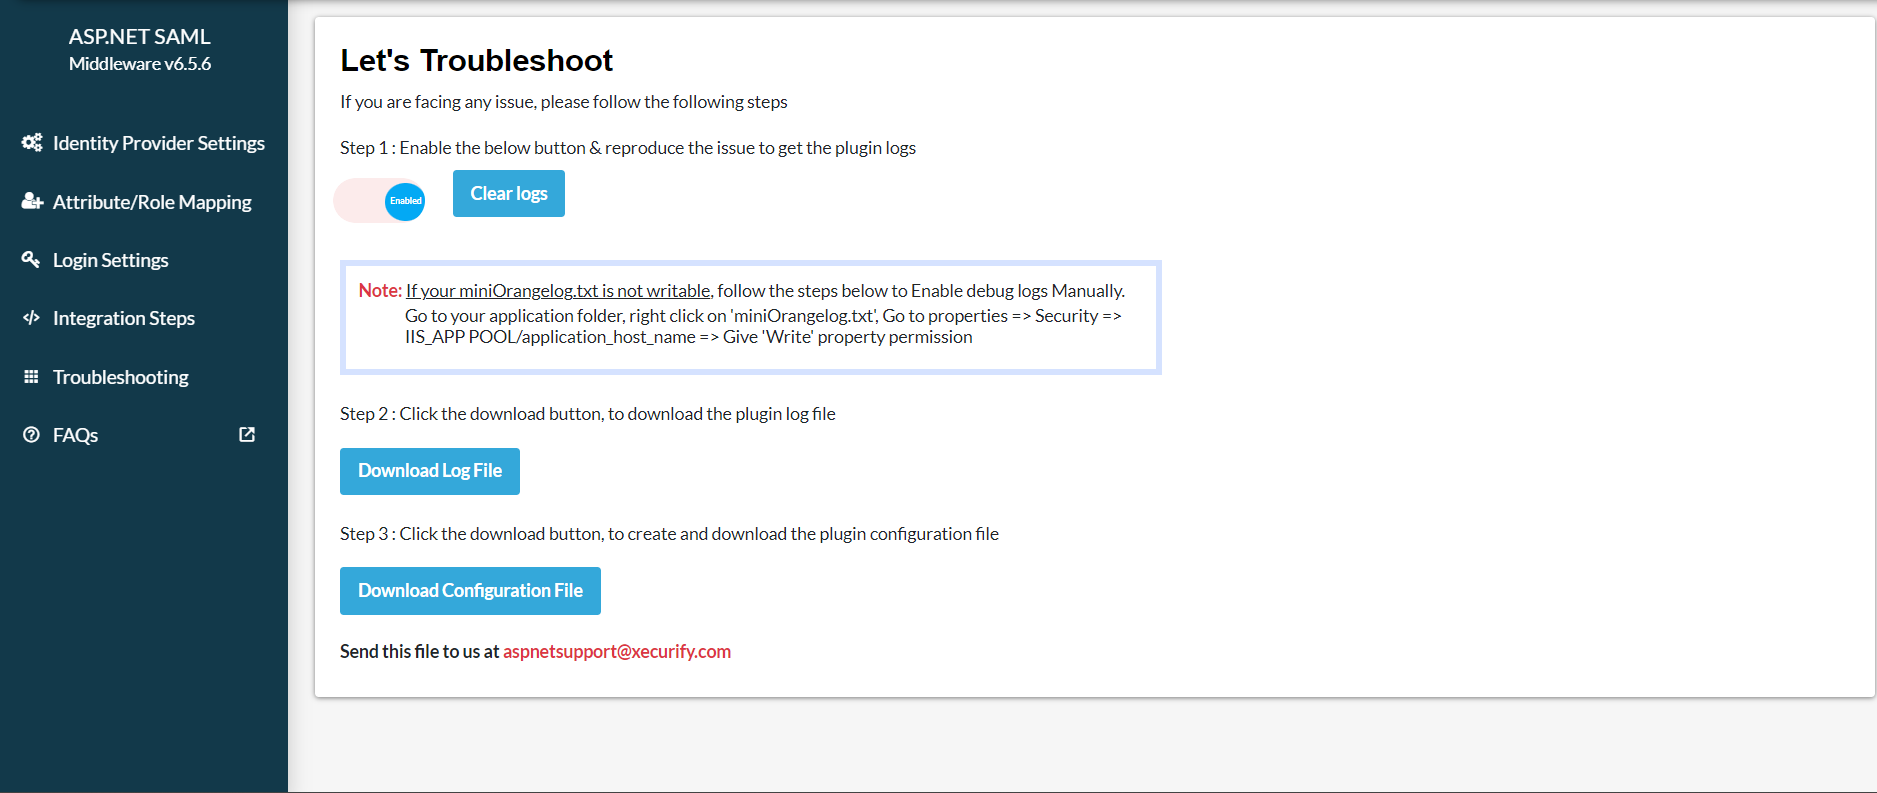
- Una vez habilitado, podrá recuperar los registros del complemento navegando a Ajustes Plugin pestaña y haciendo clic en Configuración de prueba.
- Descargue nuestra archivo de registro del menú Solucionar problemas Toca para ver qué salió mal.
- Puedes compartir el archivo de registro con nosotros en aspnetsupport@xecurify.com y nuestro equipo se comunicará con usted para resolver su problema.
- Después de cargar los detalles de los metadatos, navegue hasta el Configuración del proveedor de identidad sección. Pase el cursor sobre el Seleccionar acciones desplegable y haga clic en Configuración de prueba.

- La siguiente captura de pantalla muestra un resultado de prueba exitoso. Haga clic en haz clic aquí. para completar los pasos restantes de integración SSO.

- Si experimenta algún error en el módulo, verá una ventana similar a la que se muestra a continuación.
- Para solucionar el error, puede seguir los pasos a continuación:
- En Solucionar problemas pestaña, habilite la opción para recibir los registros del complemento.

- Una vez habilitado, podrá recuperar los registros del complemento navegando a Ajustes Plugin pestaña y haciendo clic en Configuración de prueba.
- Descargue nuestra archivo de registro del menú Solucionar problemas Toca para ver qué salió mal.
- Puedes compartir el archivo de registro con nosotros en aspnetsupport@xecurify.com y nuestro equipo se comunicará con usted para resolver su problema.
4. Mapeo de atributos
- Después de probar la configuración, asigne los atributos de su aplicación con los atributos del proveedor de identidad (IdP).
- En el menú de la izquierda del módulo miniOrange ASP.NET SAML SSO, haga clic en Mapeo de atributos/roles pestaña como se muestra en la imagen.

- Si desea pasar atributos adicionales de su IdP, ingrese el nombre del atributo y el valor del atributo correspondiente en Mapeo de atributos personalizados.
- Nota: Todos los atributos mapeados se almacenarán en la sesión para que puedas acceder a ellos en tu aplicación.
- Una vez asignados los atributos, haga clic en Guardar asignación de atributos para aplicar cambios

- Después de probar la configuración, asigne los atributos de su aplicación con los atributos del proveedor de identidad (IdP).
- En el menú de la izquierda del módulo miniOrange ASP.NET SAML SSO, haga clic en Mapeo de atributos/roles pestaña como se muestra en la imagen.
- Mapee lo requerido Atributos de IdP (como nombre de usuario, correo electrónico, nombre y apellido) recibidos en la respuesta SAML en sus campos correspondientes.

- Nota: Todos los atributos mapeados se almacenarán en la sesión para que puedas acceder a ellos en tu aplicación.
- Una vez asignados los atributos, haga clic en Guardar asignación de atributos para aplicar cambios
Mapeo de atributos personalizados
- Si desea pasar atributos adicionales de su IdP, ingrese el nombre del atributo y el valor del atributo correspondiente en Mapeo de atributos personalizados.
- En el campo Valor del atributo (Reclamo) En el menú desplegable, seleccione una de las notificaciones recibidas en los resultados de la configuración de prueba. Por ejemplo: NameID.
- Estas reclamaciones corresponden a los atributos enviados por su proveedor de identidad (IdP).

- Estas reclamaciones corresponden a los atributos enviados por su proveedor de identidad (IdP).

- En la sección Nombre del Atributo En este campo, ingrese el nombre del atributo tal como desea que aparezca o se use en su aplicación .NET.
- Puede agregar múltiples asignaciones si su aplicación requiere múltiples atributos haciendo clic en el + .
- Después de definir todas las asignaciones necesarias, haga clic en Guardar asignación de atributos para almacenar la configuración.

- El módulo ahora traducirá las solicitudes de inicio de sesión único (SSO) entrantes de su proveedor de identidad (IdP) a los nombres de atributos personalizados definidos aquí.
Mapeo de roles
- En la sección Mapeo de roles sección, ingrese el Nombre del atributo de grupo exactamente como está configurado en su proveedor de identidad para obtener la información del grupo de usuarios.
- Escriba el Nombre de rol Recibido del proveedor de identidad y asignarlo al proveedor de identidad apropiado. Valor del rol campo. En el campo Valor del rol, ingrese los roles definidos en su aplicación .NET.
- Por ejemplo: asigne el grupo IdP Grupo1 o Grupo10 recibido bajo el atributo UserGroups al rol correspondiente configurado en su aplicación .NET.
- Después de agregar las asignaciones necesarias, haga clic en Guardar asignación de roles para guardar la configuración exitosamente.

Restricción de dominio
- Esta función se puede utilizar para restringir el acceso de los usuarios al sitio web en función del dominio de su atributo "Correo electrónico" asignado.
- En la sección Atributo de correo electrónico En este campo, ingrese el nombre del atributo que contiene la dirección de correo electrónico del usuario tal como la recibió de su proveedor de identidad (IdP).

- En la sección Nombre de dominio En este campo, ingrese el(los) dominio(s) que desea permitir o restringir, separados por comas si agrega varios dominios.
- Active la característica de Restringir alternar según sus necesidades para configurar el acceso a la lista negra o lista blanca.
- Después de completar la configuración, haga clic en Guardar dominios para guardar la configuración correctamente.

5. Código de integración
- Estos pasos le permiten recuperar la información del usuario SSO en su aplicación en forma de sesión.
- También puedes mirar el recorrido de instalación para comprender cómo funcionaría la integración de SSO en su aplicación de módulo asp.net.
- Simplemente copia y pega ese fragmento de código donde quieras acceder a los atributos del usuario.
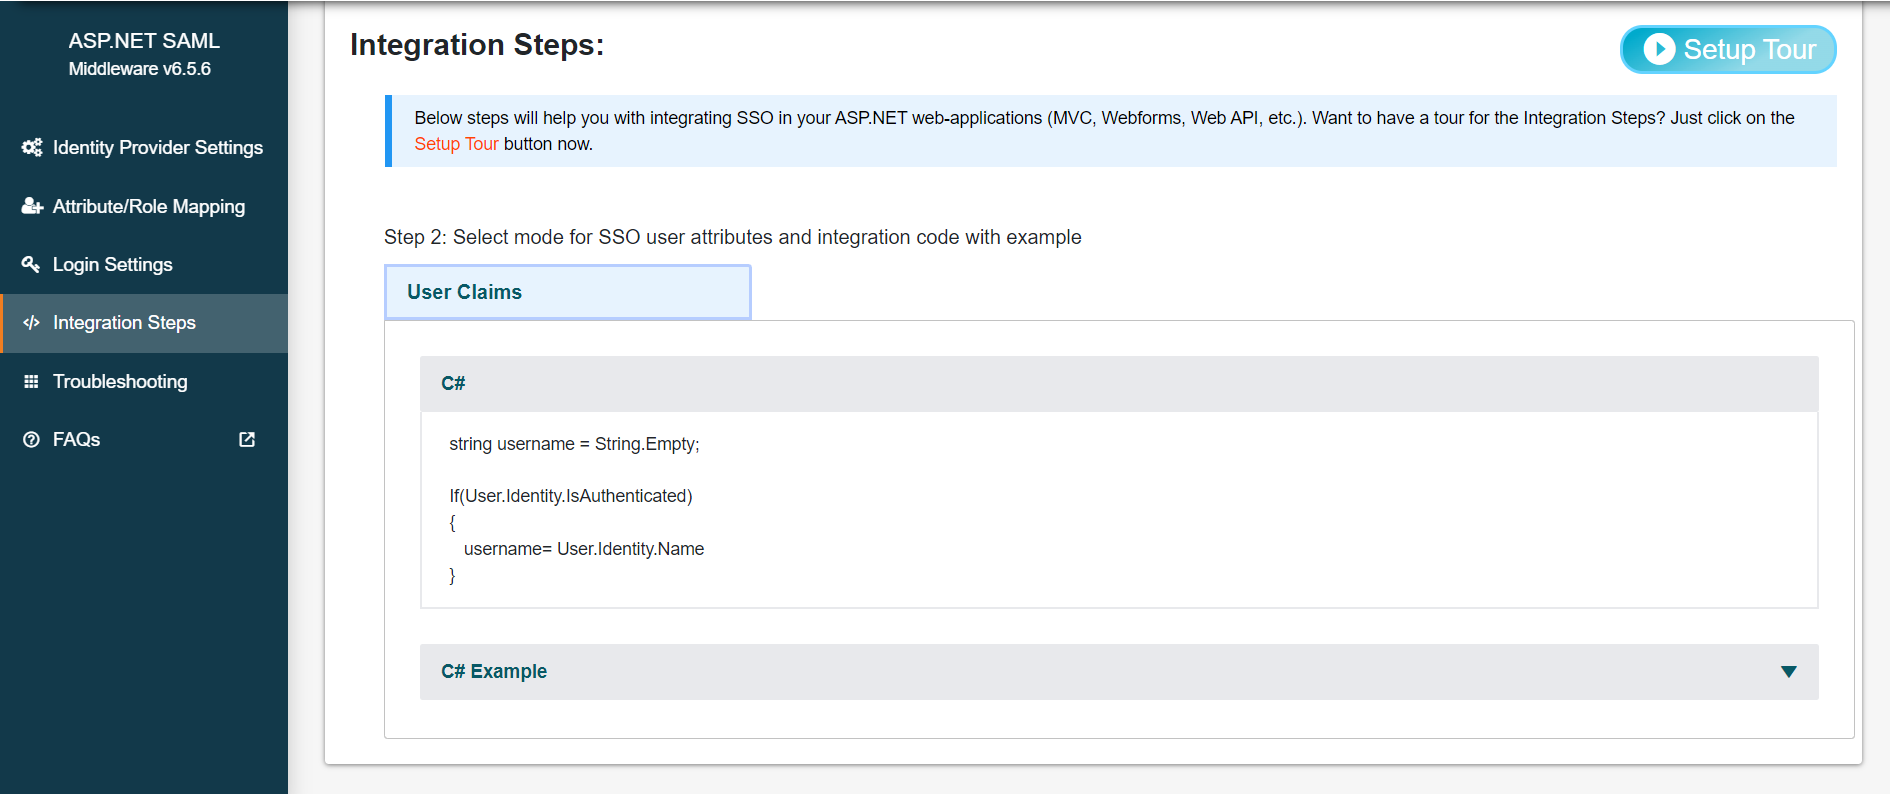
- Nota: Con el módulo de prueba, los datos del usuario autenticado se almacenan en variables de sesión. Nuestro plugin premium permite configurar notificaciones de usuario mediante autenticación basada en encabezados, cookies de formularios y JWT.
- Estos pasos le permiten recuperar la información del usuario SSO en su aplicación en forma de sesión.
- También puedes mirar el recorrido de instalación para comprender cómo funcionaría la integración de SSO en su aplicación de módulo asp.net.
- Simplemente copia y pega ese fragmento de código donde quieras acceder a los atributos del usuario.

6. Configuración de inicio de sesión
- Hover en Seleccionar acciones y haga clic en Copiar enlace SSO.

- Utilice la siguiente URL como enlace en la aplicación desde donde desea realizar el SSO:
https://<asp.net-module-base-url>/?ssoaction=login
- Por ejemplo, puedes usarlo como:
<a href="https://<asp.net-module-base-url>/?ssoaction=login">Log in</a>
- Hover en Seleccionar acciones y haga clic en Copiar enlace SSO.

- Utilice la siguiente URL como enlace en la aplicación desde donde desea realizar el SSO:
https://<asp.net-module-base-url>/?ssoaction=login
- Por ejemplo, puedes usarlo como:
<a href="https://<asp.net-module-base-url>/?ssoaction=login">Log in</a>
7. Configuración de cierre de sesión
- Utilice la siguiente URL como enlace a su aplicación desde donde desea realizar SLO:
https://<asp.net-module-base-url>/?ssoaction=logout
- Por ejemplo, puedes usarlo como:
<a href="https://<asp.net-module-base-url>/?ssoaction=logout">Log out</a>
- Utilice la siguiente URL como enlace a su aplicación desde donde desea realizar SLO:
https://<asp.net-module-base-url>/?ssoaction=logout
- Por ejemplo, puedes usarlo como:
<a href="https://<asp.net-module-base-url>/?ssoaction=logout">Log out</a>
Artículos Relacionados
-
Inicio de sesión único (SSO) SAML de ASP.NET
-
Inicio de sesión único (SSO) de ASP.NET OAuth
-
Autenticación de dos factores (2FA) de ASP.NET
Gracias por su respuesta. Nos pondremos en contacto con usted en breve.
Algo salió mal. Por favor envíe su consulta nuevamente


