
Configurar el inicio de sesión único (SSO) de Azure B2C con OAuth para WordPress
Resumen
El inicio de sesión único (SSO) de Azure B2C para OAuth utiliza el flujo de autorización de WordPress para proporcionar a los usuarios acceso seguro a sitios de WordPress. Con nuestro complemento de inicio de sesión único (SSO) de OAuth para WordPress, Azure B2C actúa como proveedor de OpenID Connect y OAuth, lo que garantiza un inicio de sesión único (SSO) seguro para sitios web de WordPress. La integración con Azure B2C para WordPress simplifica y protege el proceso de inicio de sesión mediante Azure B2C OAuth. Esta solución permite a los empleados acceder a sus sitios de WordPress con un solo clic utilizando sus credenciales de Azure B2C, eliminando por completo la necesidad de almacenar, recordar y restablecer múltiples contraseñas. Además de ofrecer la funcionalidad SSO de Azure B2C, el complemento amplía su compatibilidad con varios proveedores de identidad (IDP), incluidos Azure AD, Office 365 y proveedores especializados, ofreciendo sólidas capacidades de inicio de sesión único (SSO), como inicio de sesión multiinquilino, asignación de roles y asignación de atributos de perfil de usuario. Para obtener una descripción detallada de las características, consulte el complemento de inicio de sesión único (SSO) de OAuth para WordPress . Puedes seguir los pasos que se indican a continuación para configurar el inicio de sesión único (SSO) de Azure B2C con WordPress. Para obtener más información sobre las diferentes funciones que ofrece Azure AD SSO y Microsoft Office 365 SSO , haz clic aquí.





Integración de Azure para WordPress Proporciona funcionalidad para administrar todas las operaciones de los usuarios desde su sitio de WordPress. [Sincronizar el perfil de usuario de WordPress con Microsoft Entra ID (Azure AD)]
Requisitos previos: descarga e instalación
- Inicie sesión en su instancia de WordPress como administrador.
- Ir a WordPress Panel de control -> Complementos y haga clic en Añadir nuevo.
- Buscar un Complemento de inicio de sesión único (SSO) de OAuth para WordPress y haga clic en Instalar ahora .
- Una vez instalado, haga clic en Activa.
Pasos para configurar el inicio de sesión único (SSO) de Azure B2C en WordPress
1. Configure Azure B2C como proveedor de OAuth
- Registrarse en Azur portal.
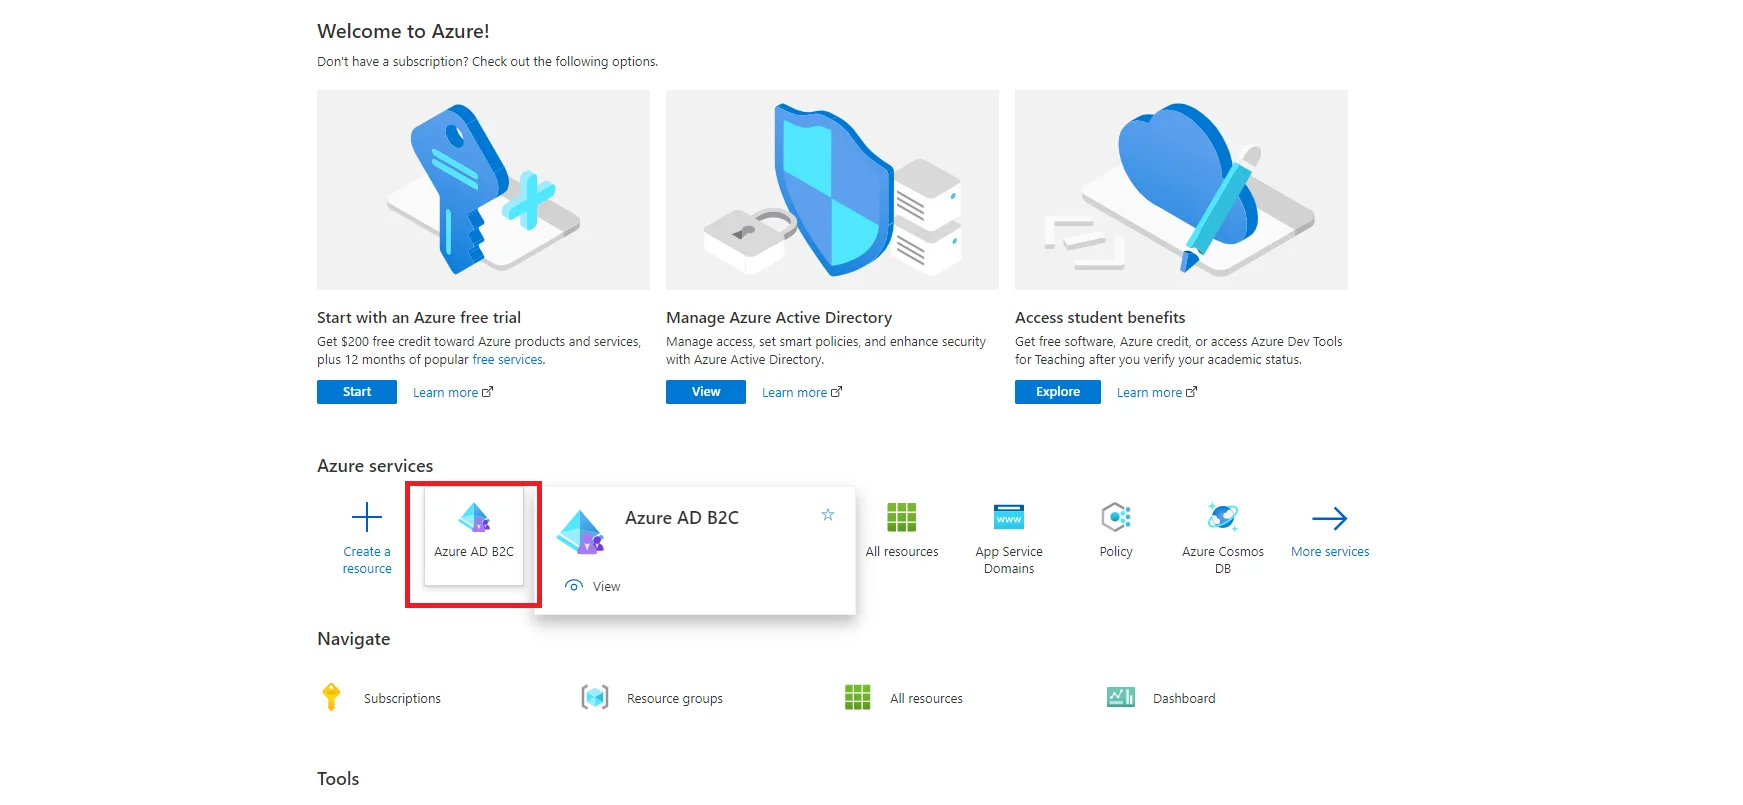
- Vaya a Inicio y en los servicios de Azure, seleccione Azure AD B2C.
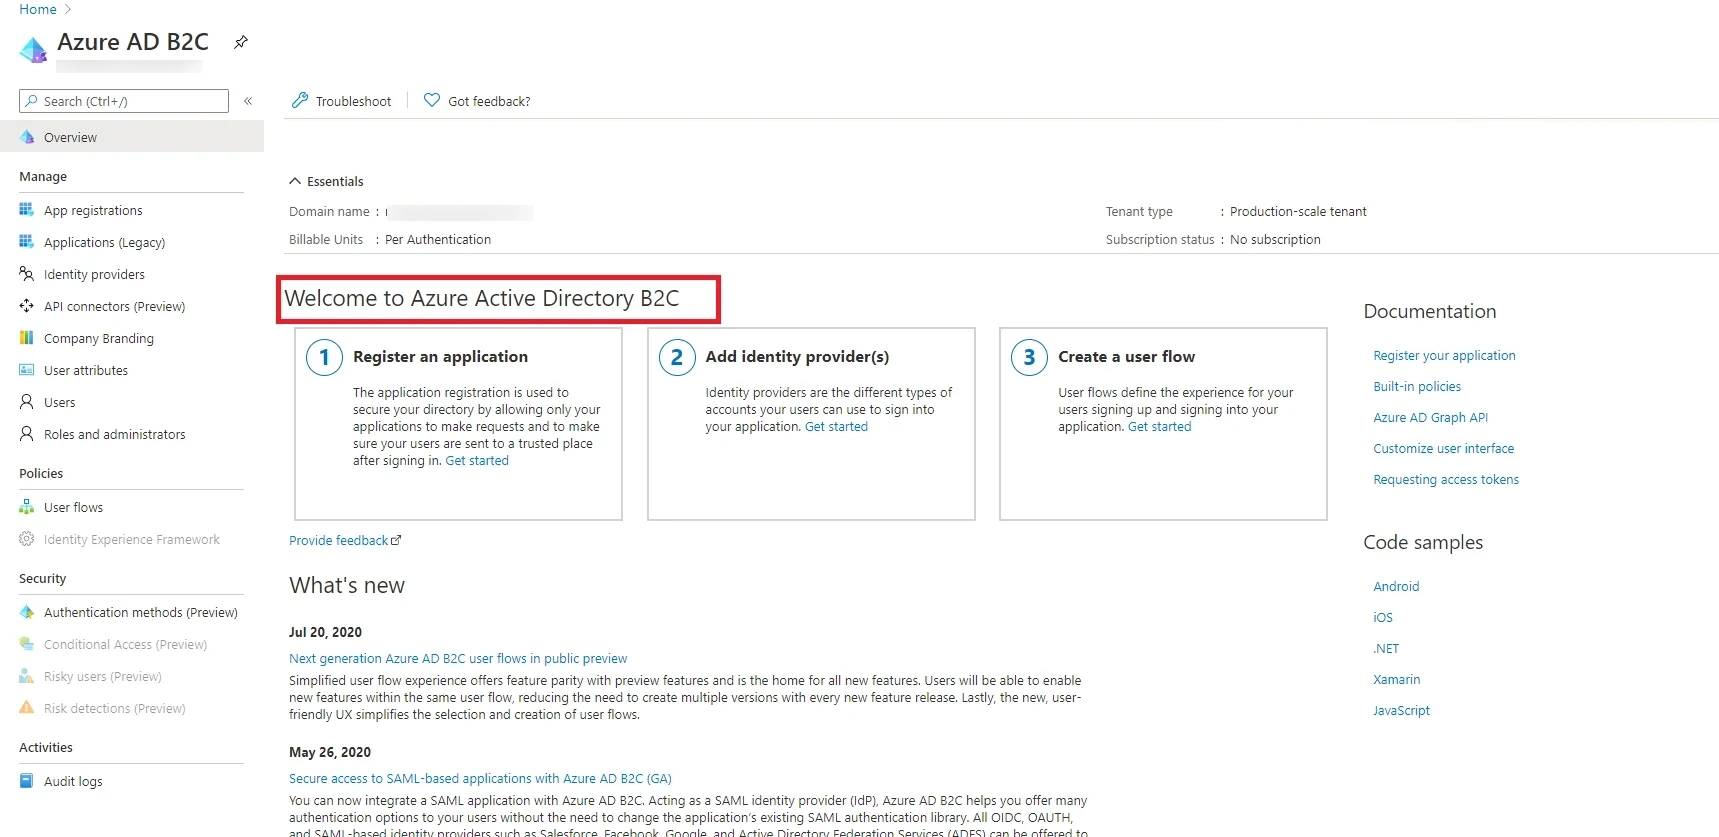
- Asegúrese de estar en el directorio de Azure AD B2C con una suscripción activa y, de lo contrario, puede cambiar al directorio correcto.
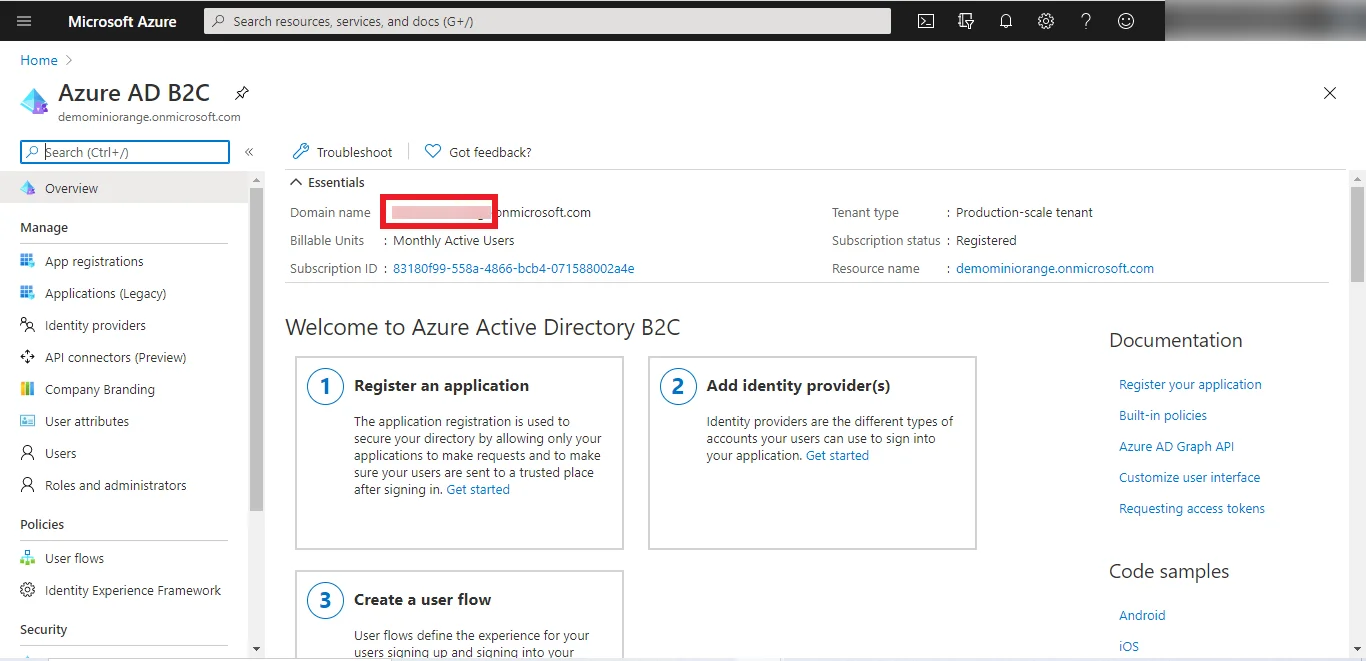
- En la sección Artículos esenciales
pestaña, encontrará la Nombre de dominio de Azure B2C, téngalo a mano, lo necesitará más adelante para configurar el Nombre del inquilino de Azure B2C en WordPress como cliente OAuth.

¿Qué es el nombre del inquilino? Deberá copiar únicamente la parte resaltada del nombre de dominio, como se muestra en la siguiente captura de pantalla, para configurar el nombre del inquilino en el plugin OAuth SSO para WordPress.
Por ejemplo. Si su nombre de dominio es 'dominio de ejemplo.onmicrosoft.com', entonces el nombre de su inquilino será 'dominio de ejemplo'. - Ahora, haga clic en Registros de aplicaciones y luego haga clic en el Nuevo registro opción para crear una nueva aplicación Azure b2c.
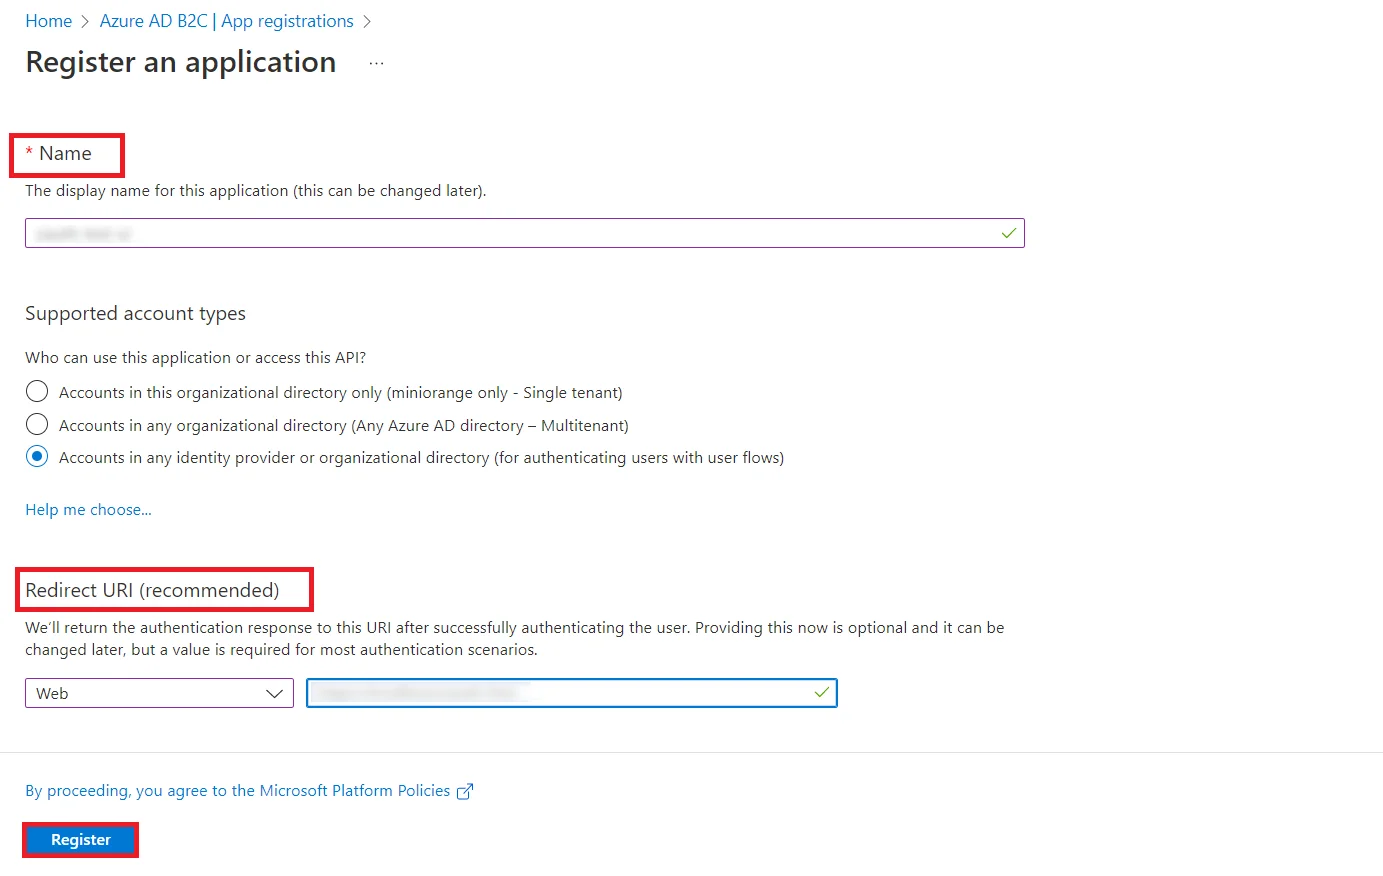
- Configure las siguientes opciones para crear una nueva aplicación.
- Introduzca un nombre para su aplicación en el Nombre campo de texto.
- En los tipos de cuenta admitidos, seleccione la tercera opción 'Cuentas en cualquier directorio organizacional (Cualquier directorio de Azure AD - Multiinquilino) y cuentas personales de Microsoft (por ejemplo, Skype, Xbox)'
- En la sección URI de redireccionamiento, seleccione el Aplicación web y entrar en el URL de devolución de llamada desde el complemento miniOrange OAuth Client (pestaña Configurar OAuth) y guarde debajo del URL a redirigir caja de texto.
- Haga clic en el elemento Registrarse botón para crear su aplicación.
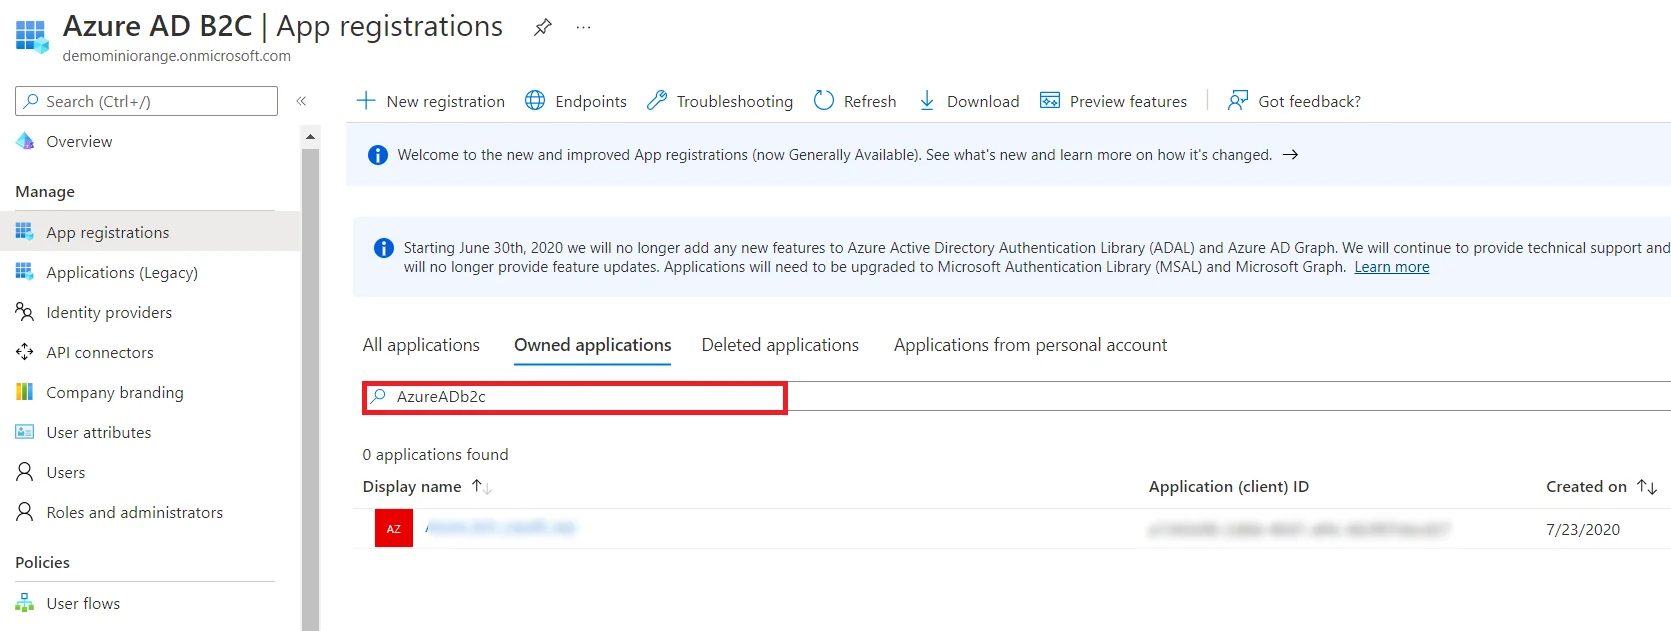
- Después de la creación exitosa de la aplicación, será redirigido a la página de descripción general de la aplicación recién creada. De lo contrario, puede ir a los registros de aplicaciones y buscar el nombre de su aplicación y la encontrará en la lista.
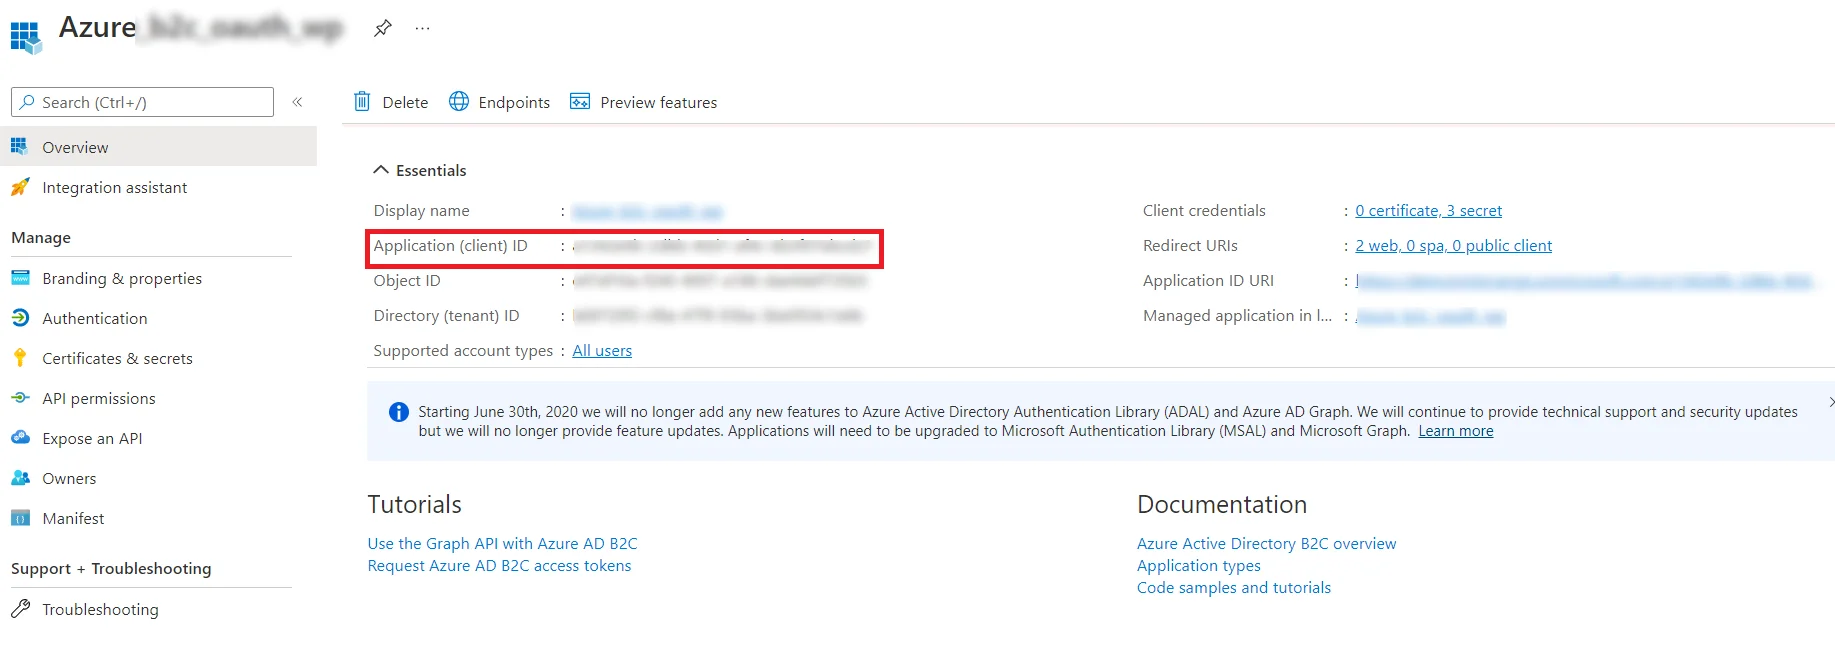
- Copie su ID de aplicación y téngalo a mano, lo necesitará más adelante para configurar el ID de cliente en WordPress como complemento del cliente OAuth.
- Ahora, haga clic en Certificados y secretos y luego haga clic en Nuevo secreto de cliente para generar un secreto de cliente. Introduzca una descripción y haga clic en Agregar .
- Copia el valor secreto desde la página de certificados y secretos y téngalo a mano, lo necesitará más adelante para configurar el Secreto del cliente en WordPress como complemento del cliente OAuth.
- En la página de inicio, vaya a Usuarios pestaña en la esquina izquierda
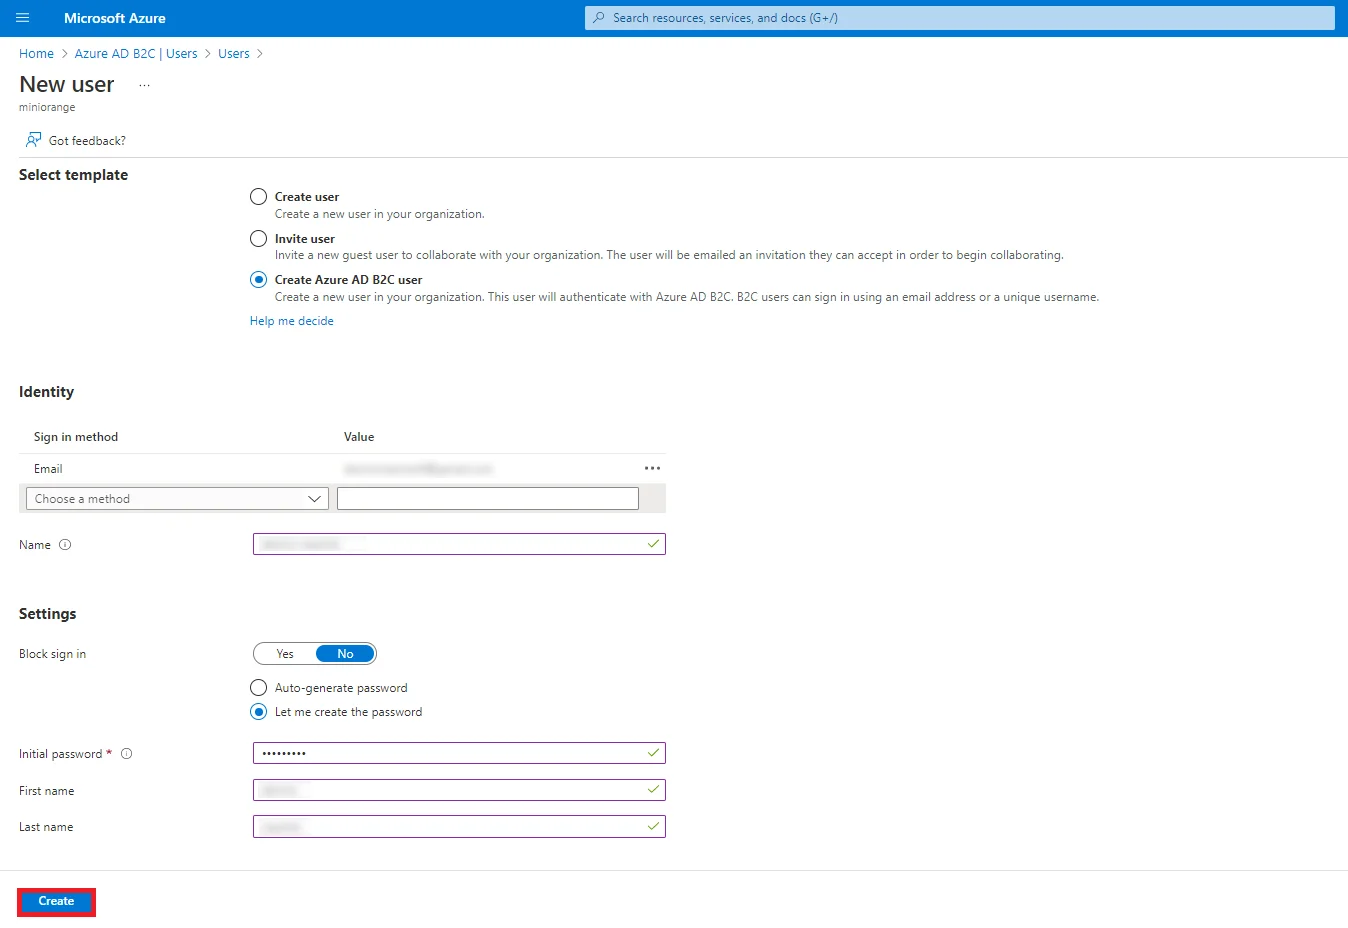
- Haga clic en Nuevo usuario en la página de usuarios. Luego haga clic en Crear nuevo usuario .
- Seleccionar Crear Azure AD B2C usuario. Luego, desplácese hacia abajo y haga clic en Correo electrónico desde el método de inicio de sesión y configure su contraseña y haga clic en Para crear para guardar los detalles del usuario para realizar la configuración de prueba.
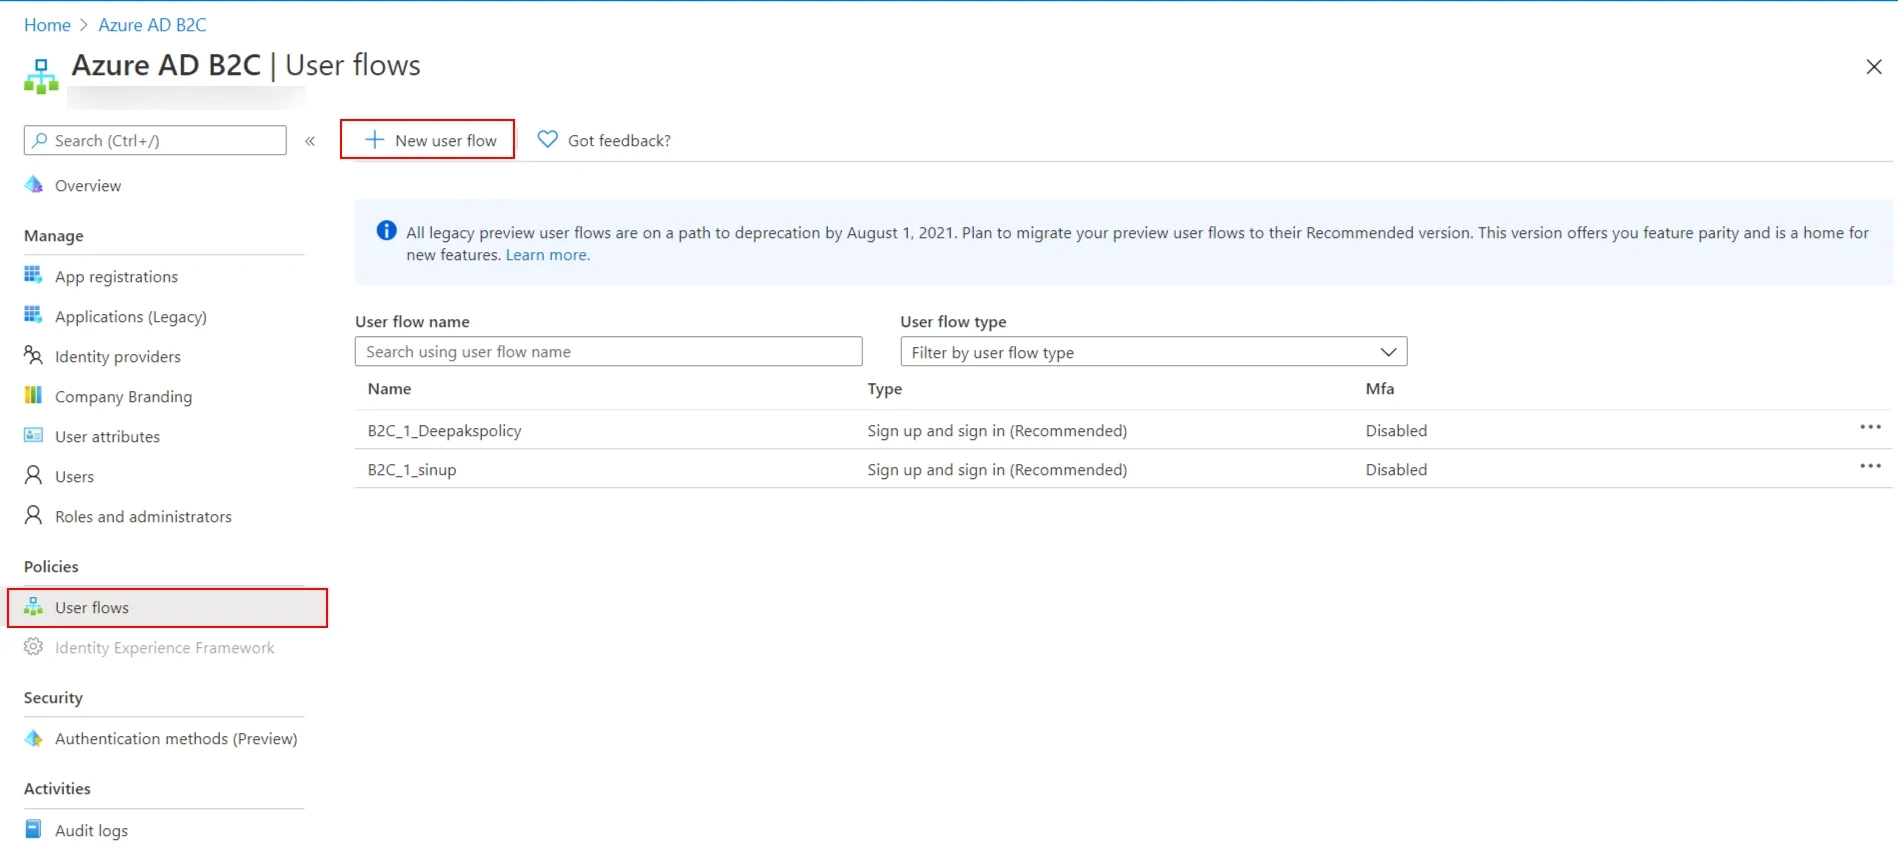
- Vaya al Flujos de usuarios pestaña y luego haga clic en Nuevo flujo de usuarios.
- Seleccione un tipo de flujo de usuario Regístrate e inicia sesión a continuación, haga clic en Crear .
- Complete toda la información, por ejemplo, nombre, proveedores de identidad, etc. Seleccione los atributos de usuario que desea obtener durante el registro. Luego haga clic en Crear .
- Copie el nombre de la política en este valor siempre que necesite ingresar la política de Azure B2C en el complemento miniOrange OAuth Client.
- Vaya al flujos de usuarios en políticas en la esquina izquierda. Seleccione la política configurada.
- Seleccionar Reclamaciones de aplicaciones en la configuración de
- Seleccione los atributos que desee que se muestren en la configuración de prueba y guárdelos.
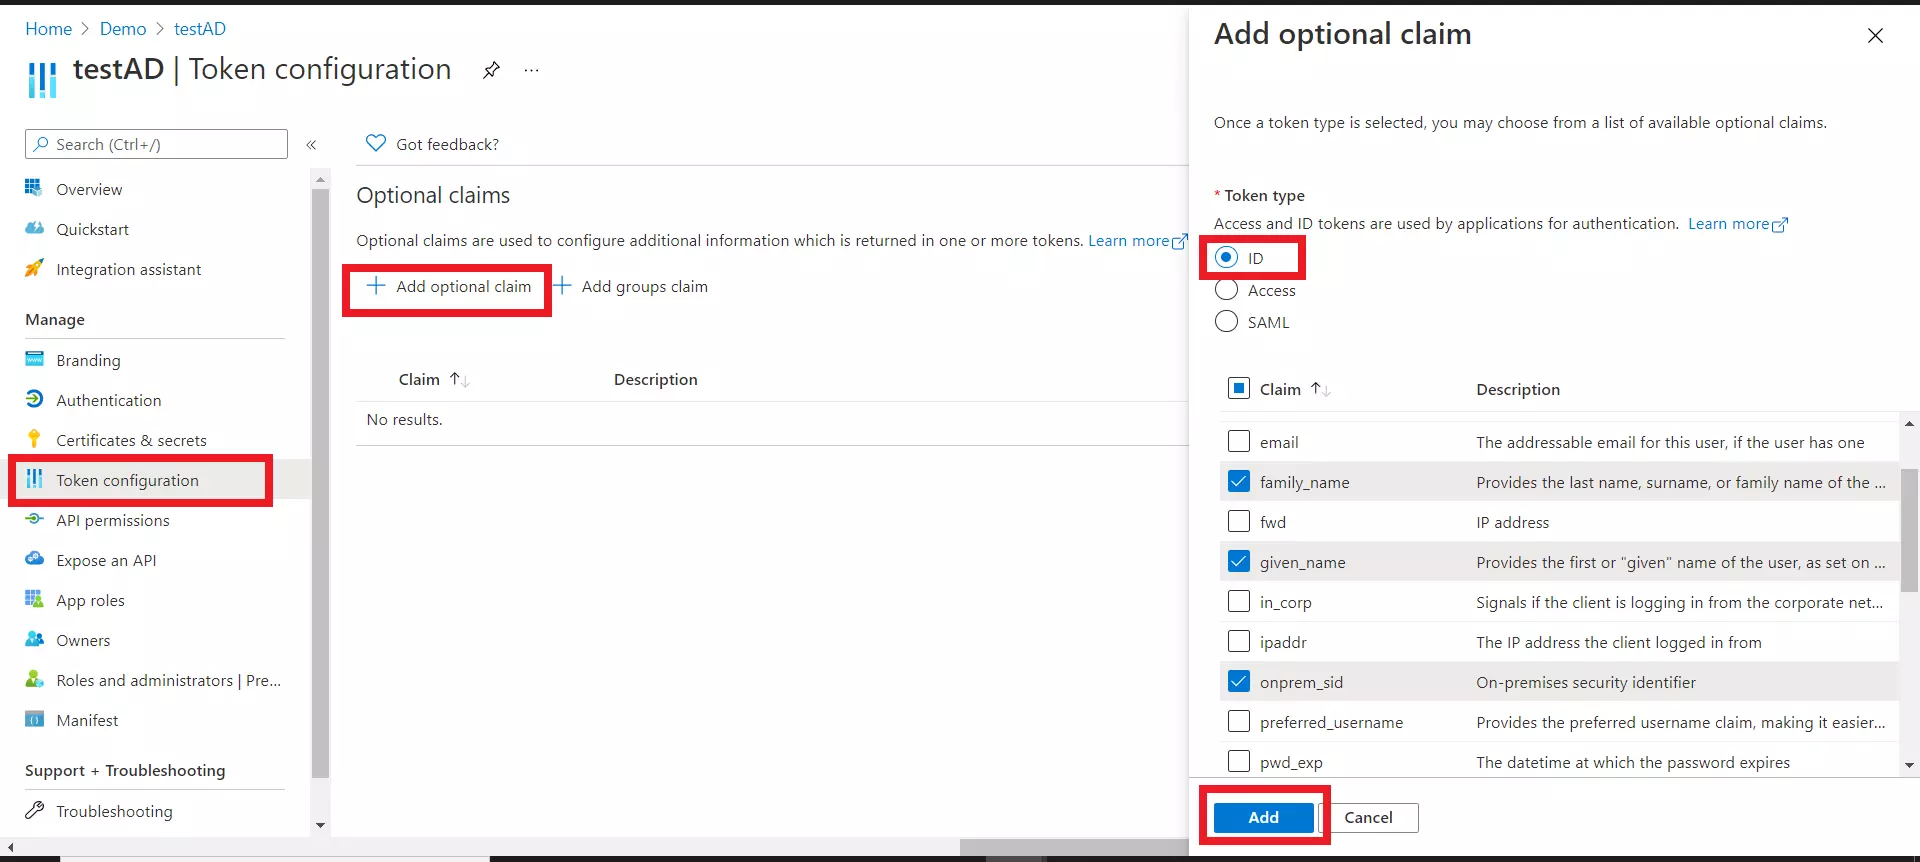
- Vaya a su aplicación en Azure Active Directory y seleccione Configuración de fichas desde el menú de la izquierda.
- Haga clic en Agregar reclamo opcional y luego seleccione ID De la sección derecha.
- Ahora elija todos los atributos que desea recuperar durante el inicio de sesión único (por ejemplo, nombre_familia, nombre_dado, etc.) y haga clic en Agregar .
- Es posible que vea una ventana emergente para Activar el permiso del perfil de Microsoft Graph (necesario para que las notificaciones aparezcan en el token), habilítelo y haga clic en el botón Agregar.
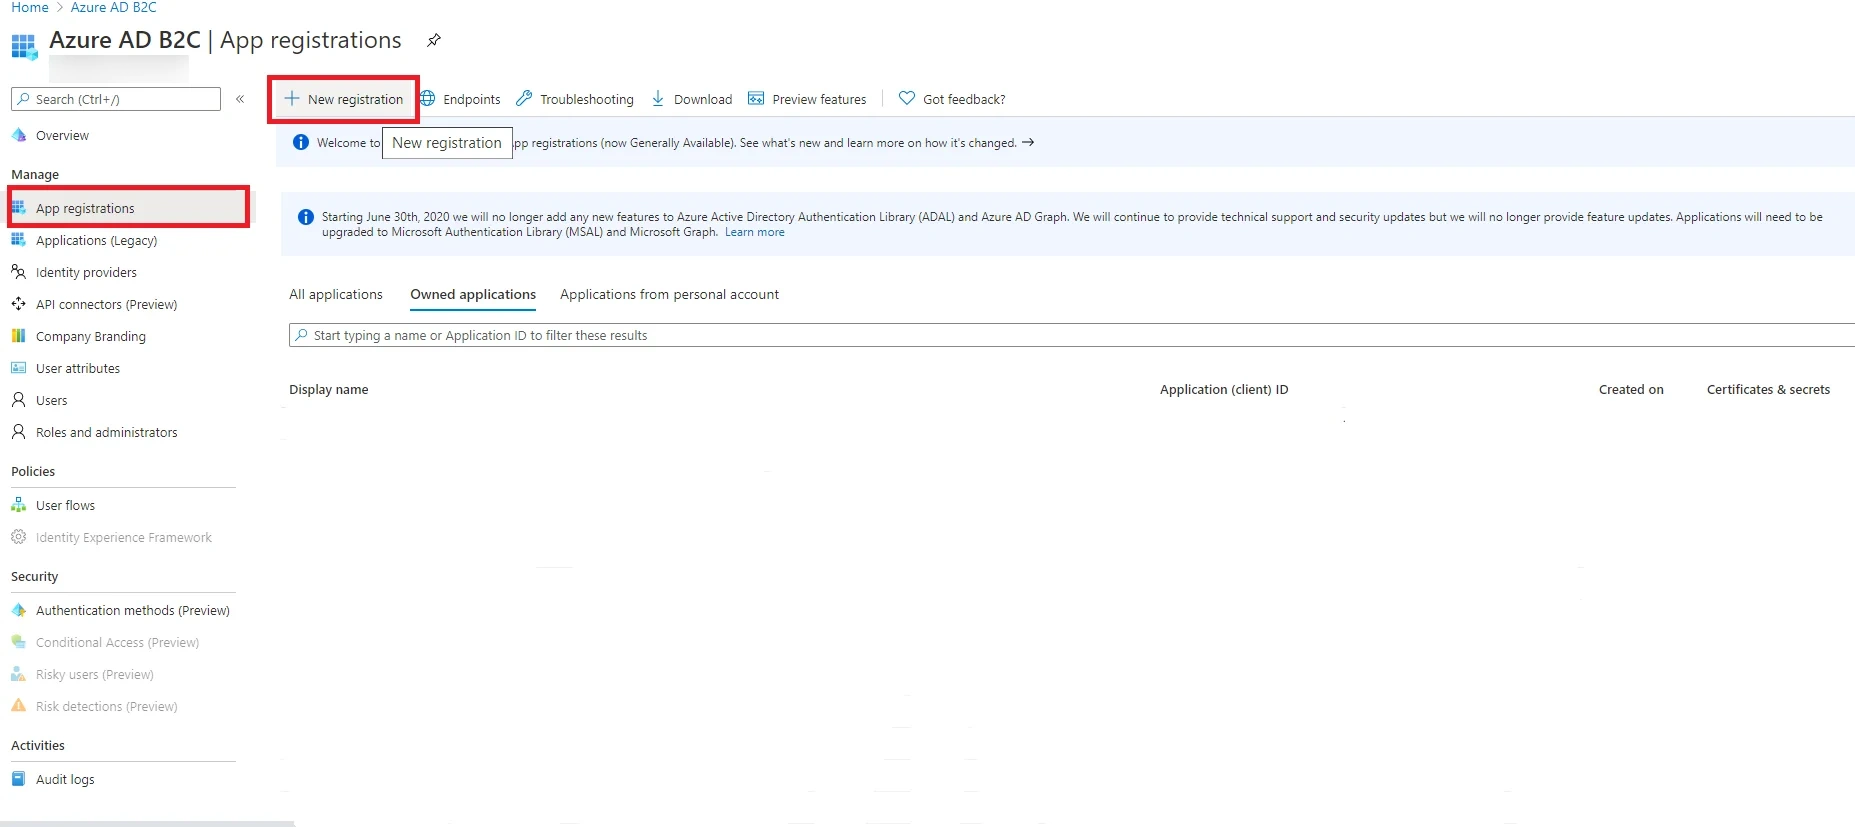
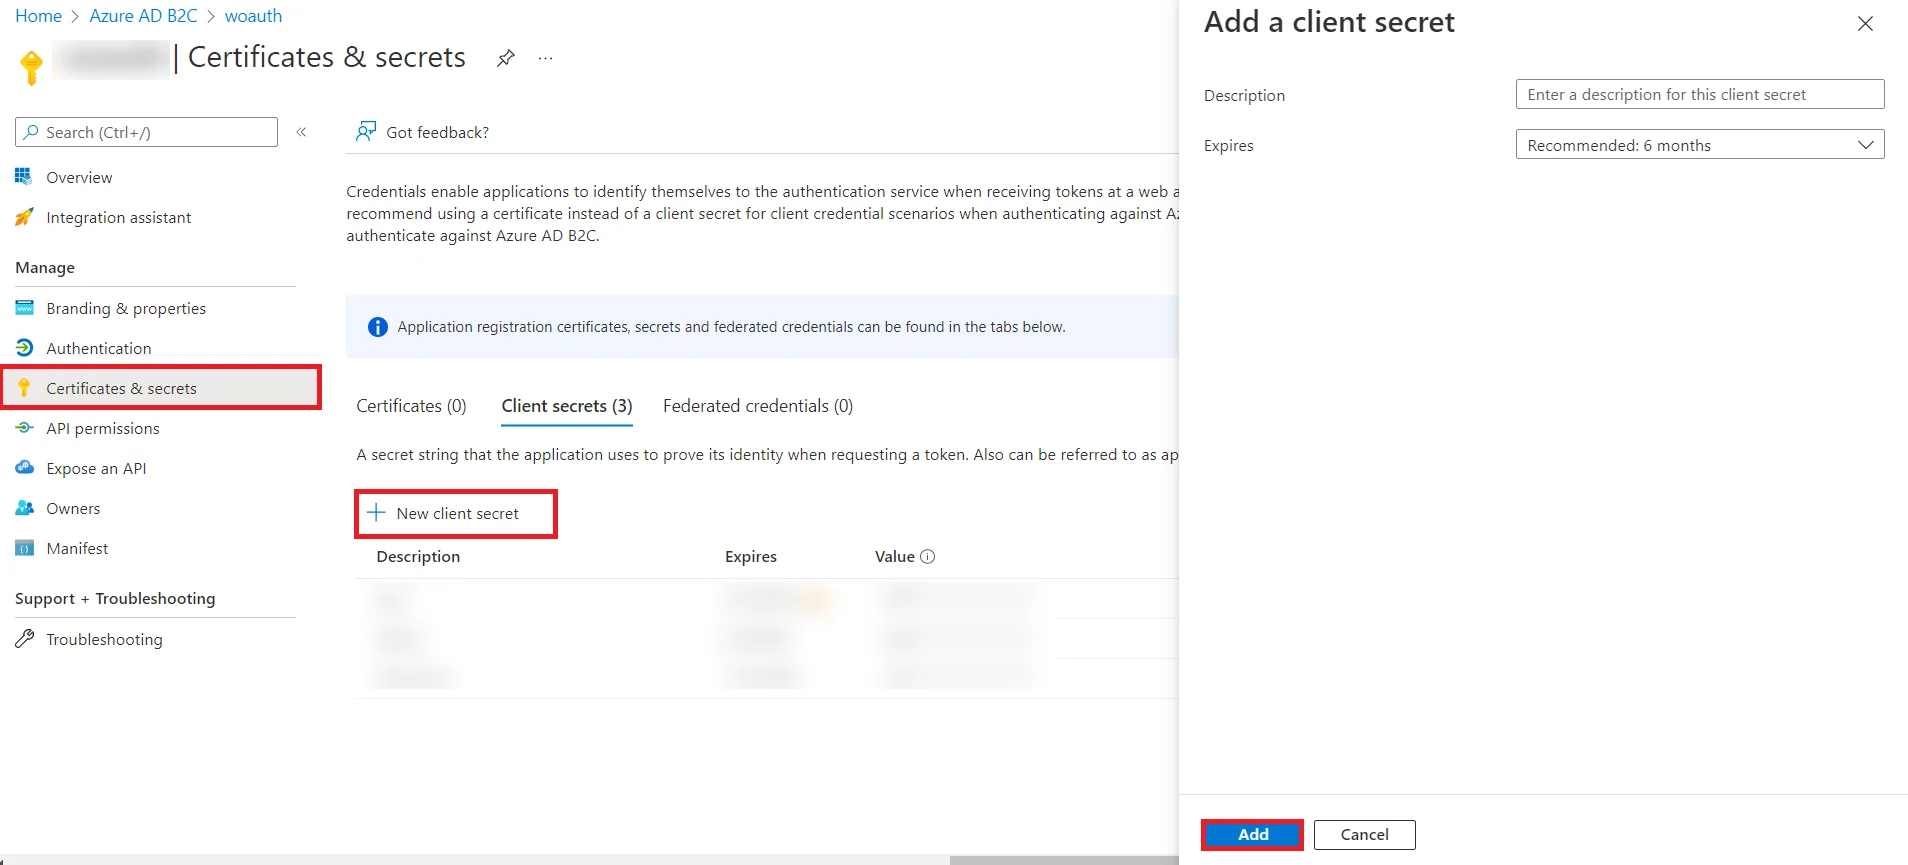
Nota: La clave secreta de cliente para su aplicación de desarrollador caducará en 180 días. Para garantizar su correcto funcionamiento, deberá generar una nueva clave secreta de cliente antes de que caduque y actualizarla en el complemento de inicio de sesión único de OAuth.
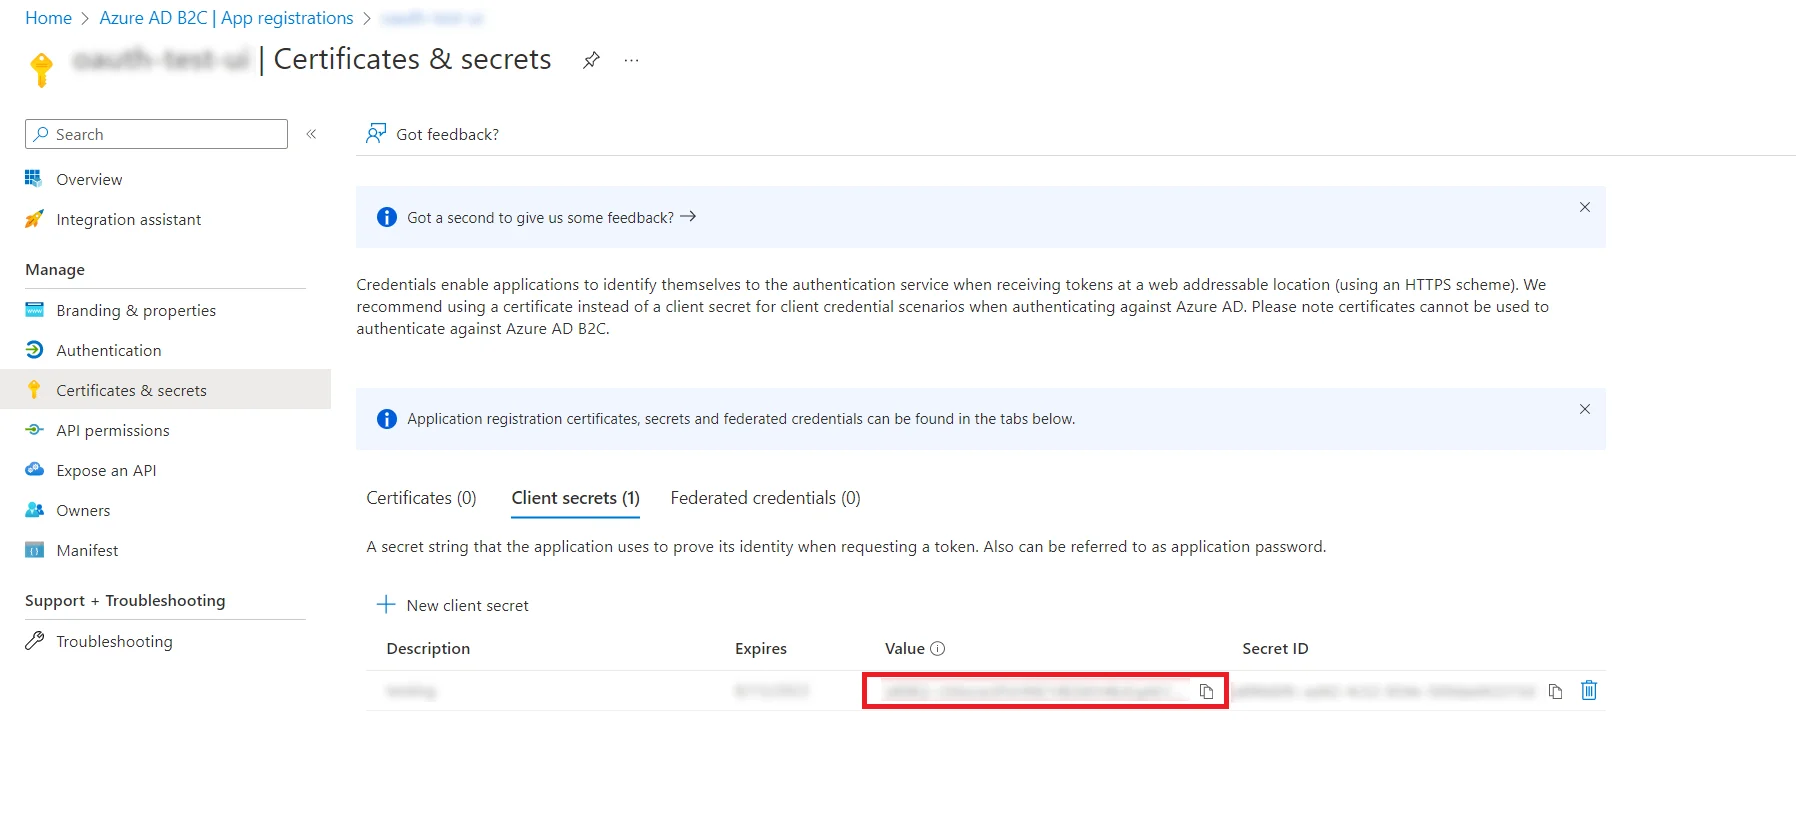
Paso 1.1: Agregue usuarios en su aplicación b2c
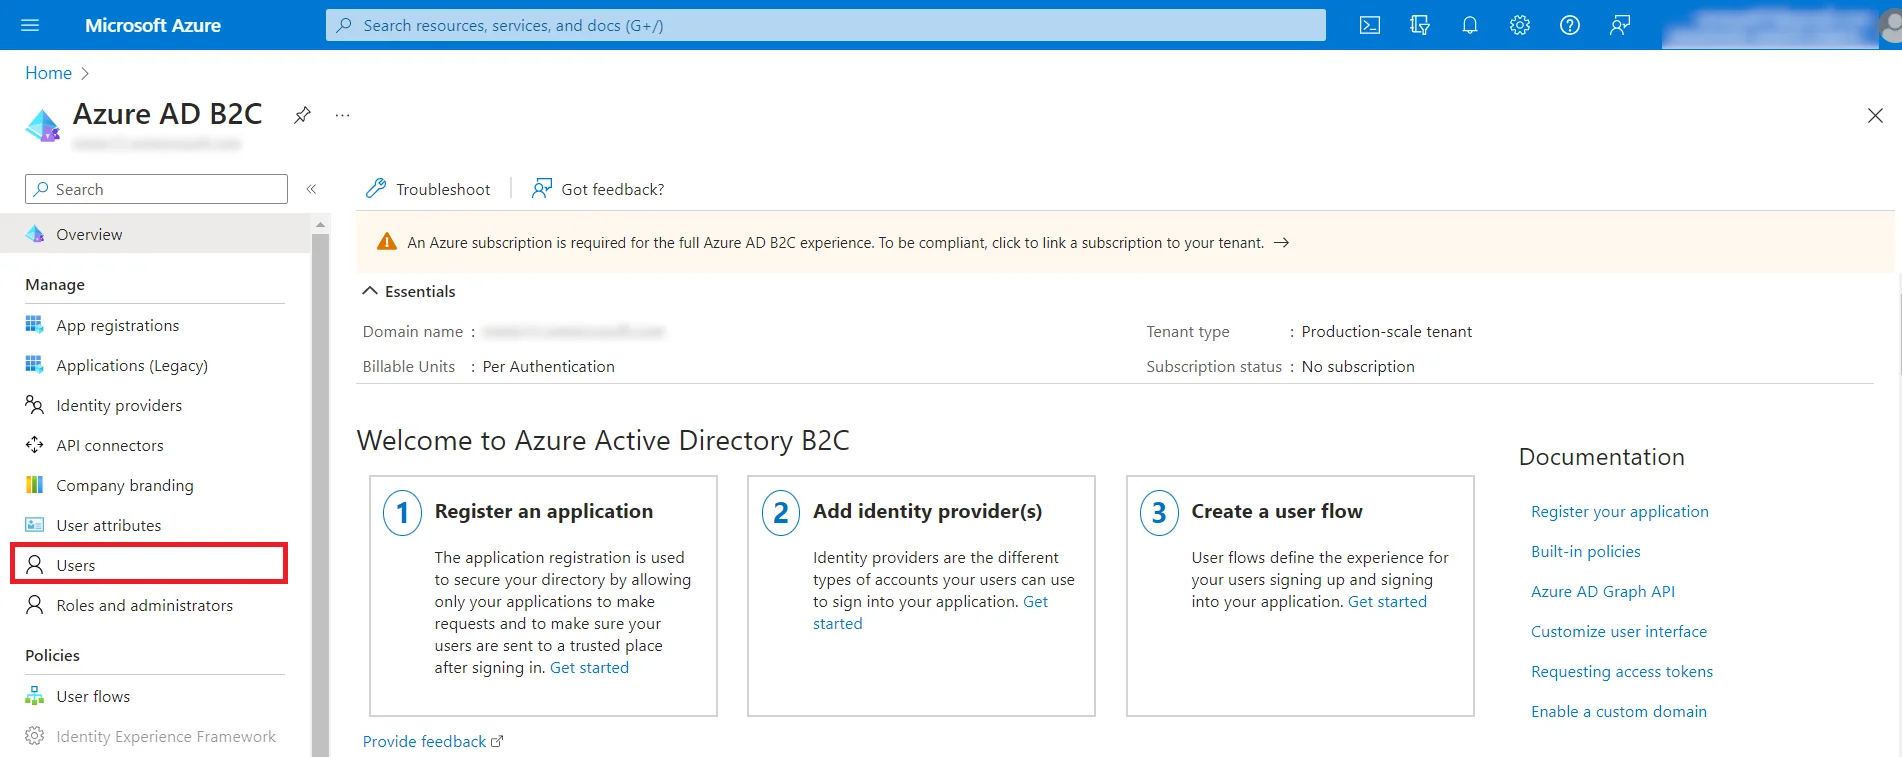
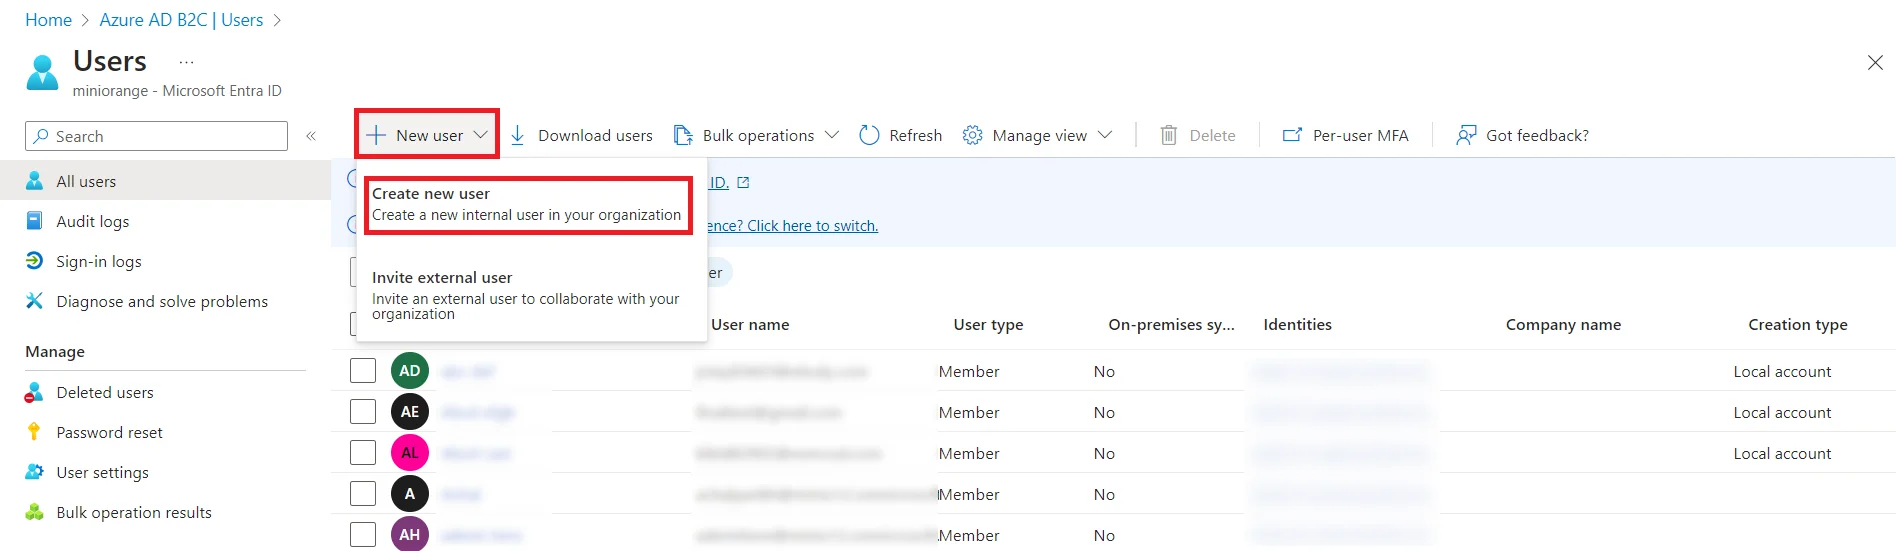
Paso 1.2: Cómo crear y agregar la política Azure B2C
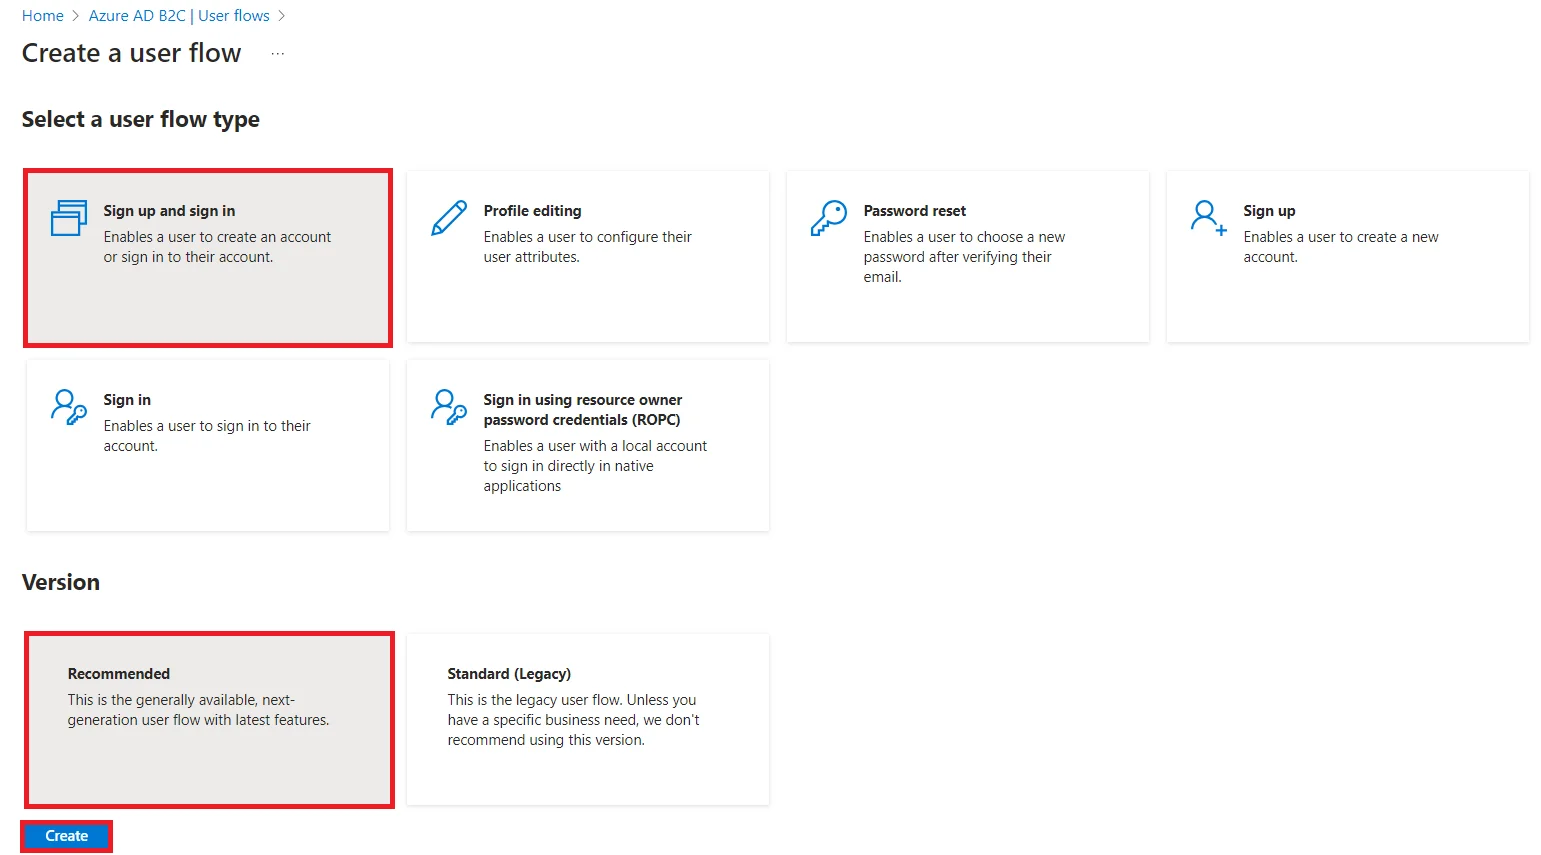
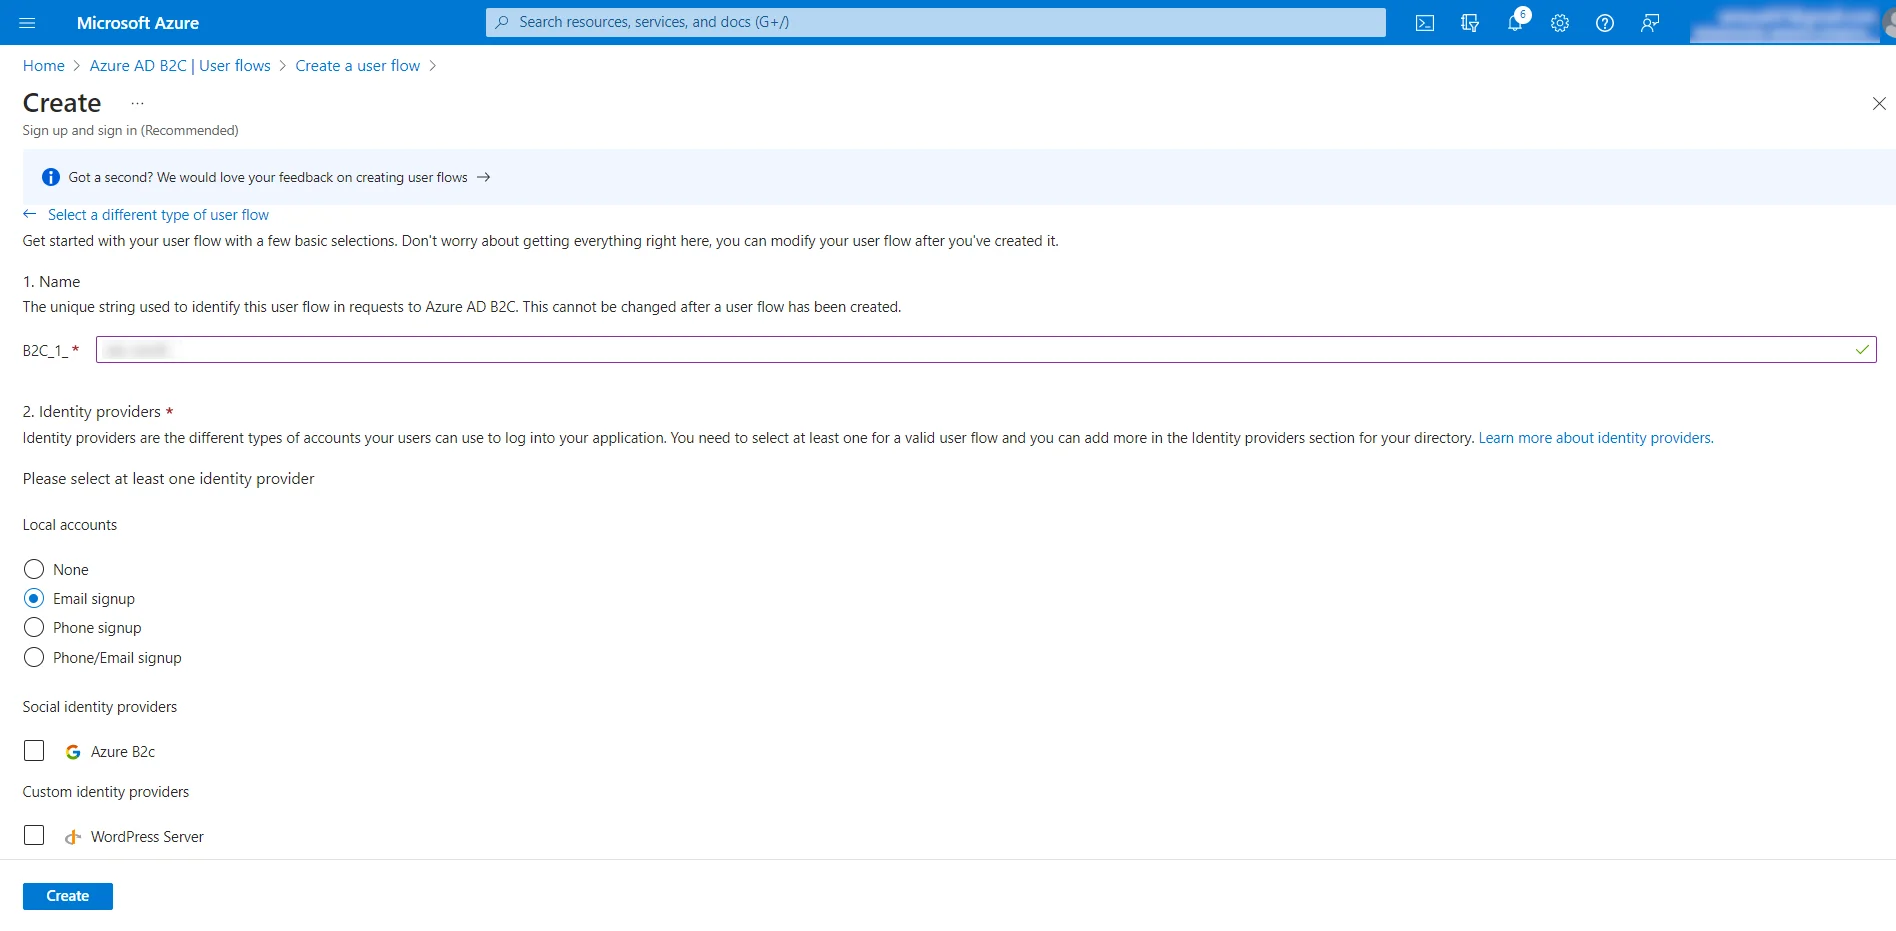
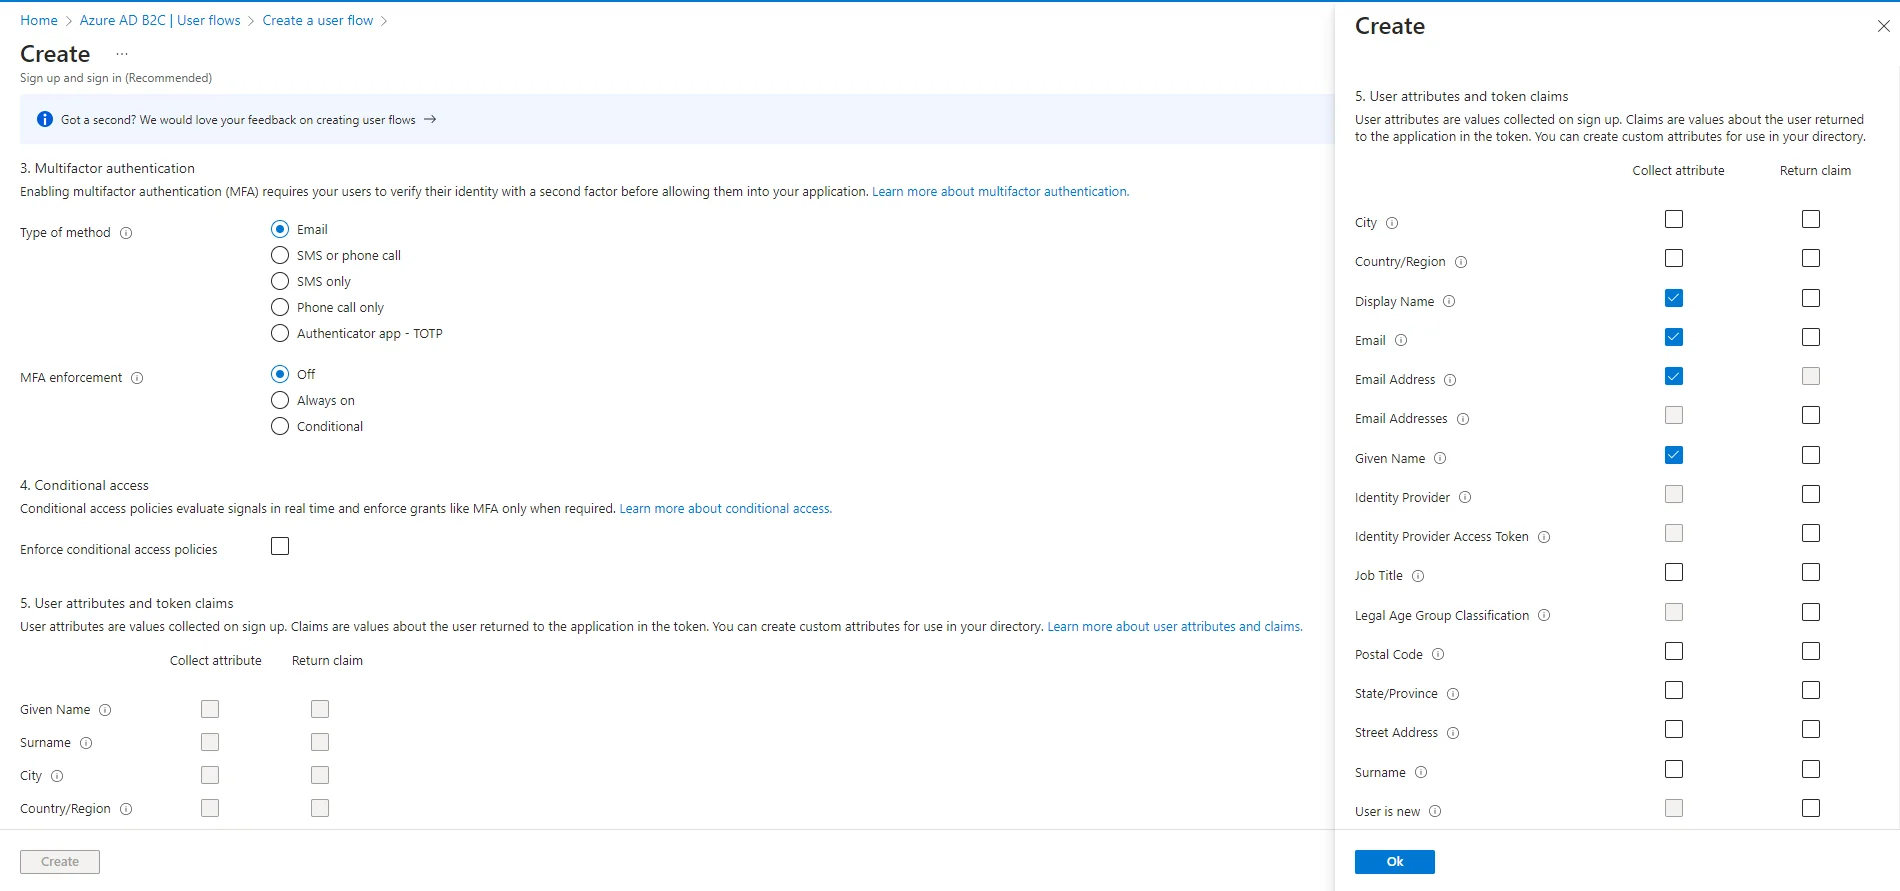
Paso 1.3: agregue reclamos de usuarios a su aplicación
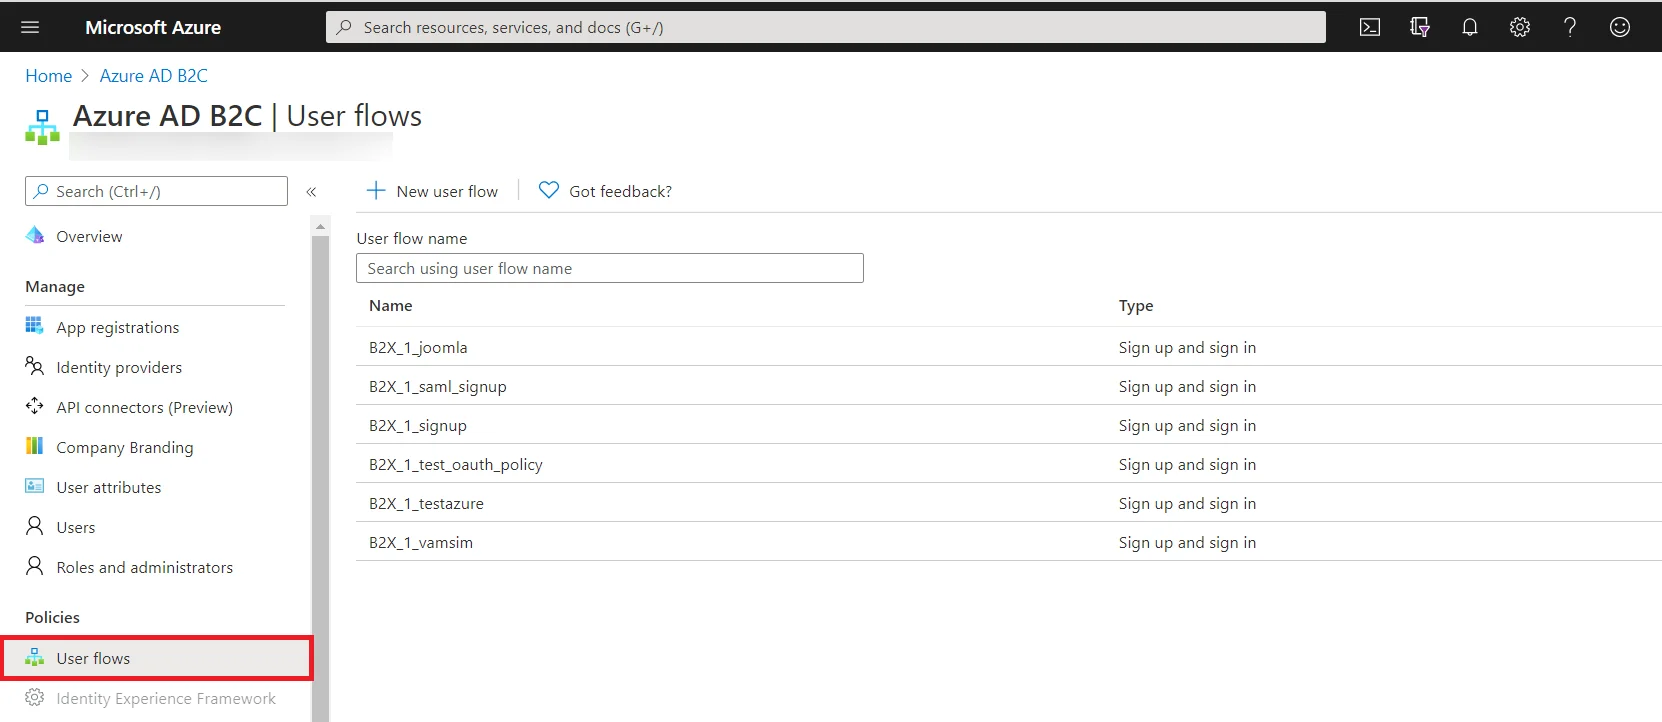
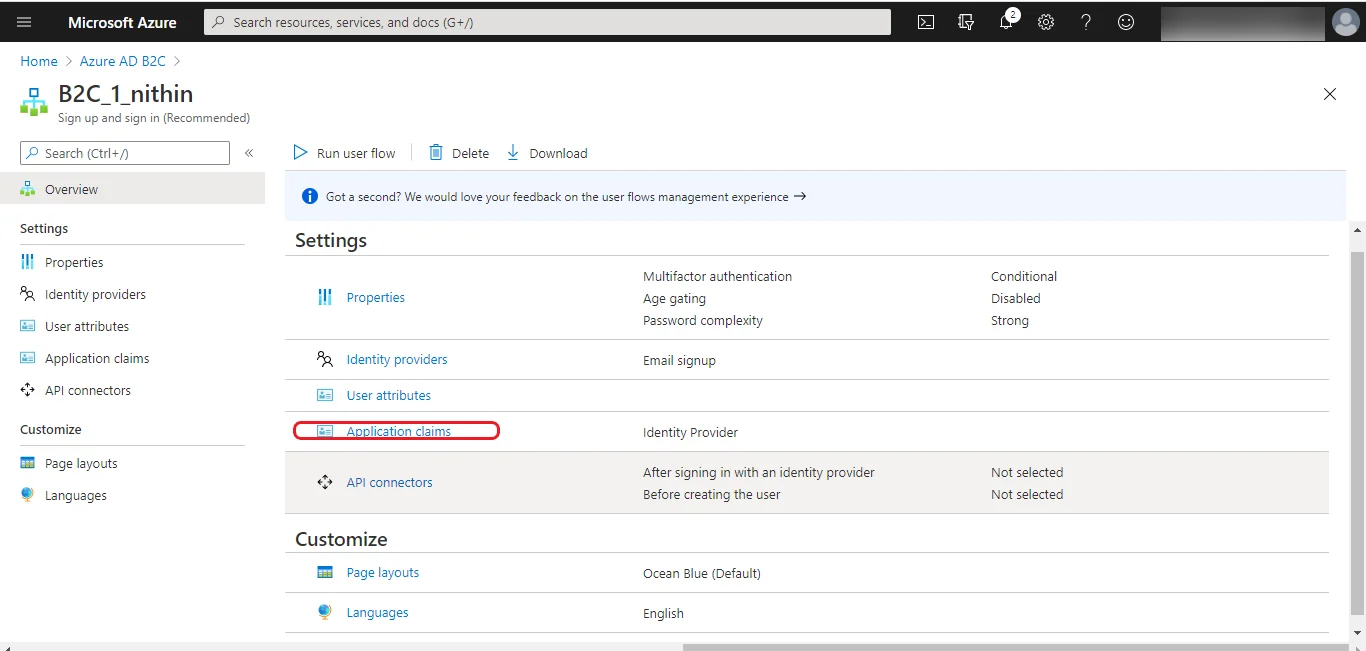
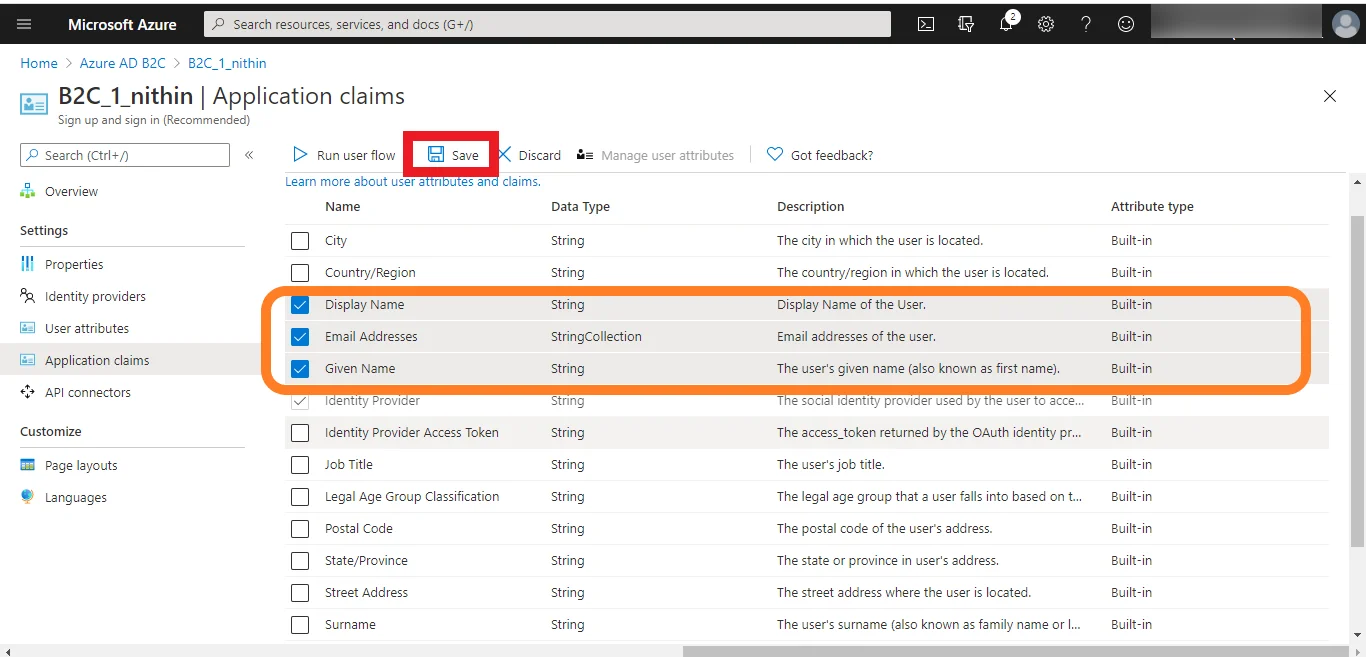
Paso 1.4: Configurar notificaciones de tokens de ID en Azure B2C [Premium]
Ha configurado correctamente Azure B2C como proveedor de OAuth para lograr el inicio de sesión único (SSO) de Azure B2C con WordPress para la autenticación de usuarios.
Paso 2: Configurar WordPress como cliente OAuth
- Free
- Premium

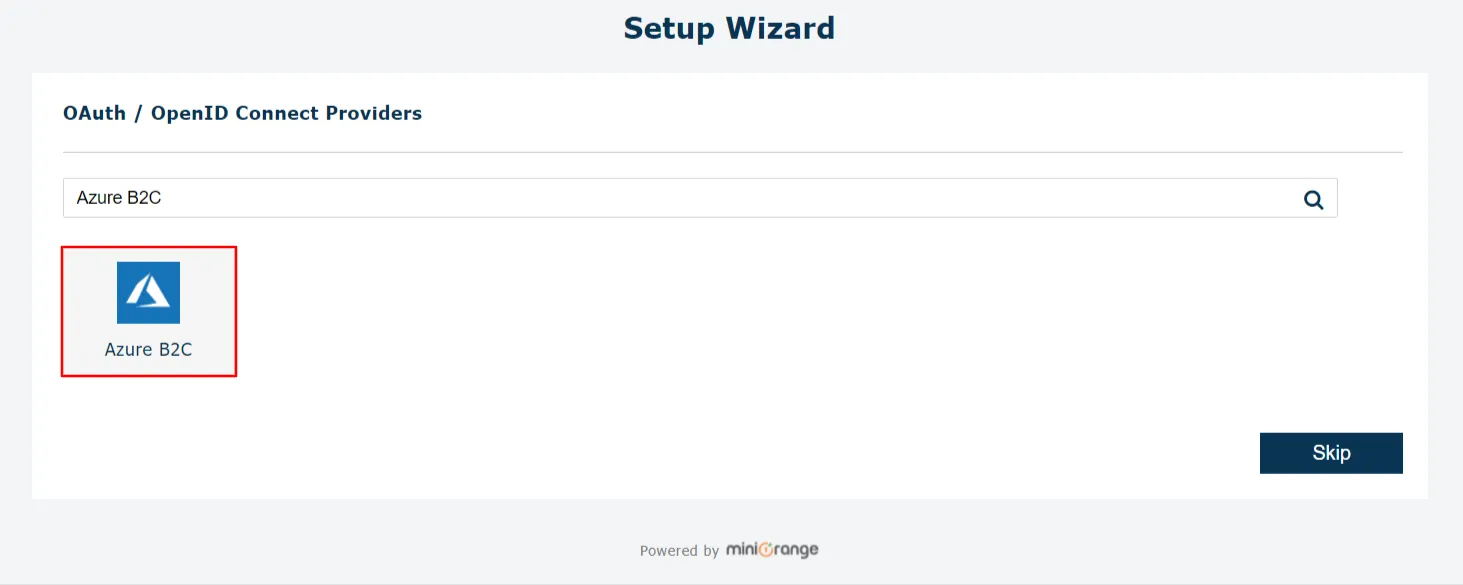
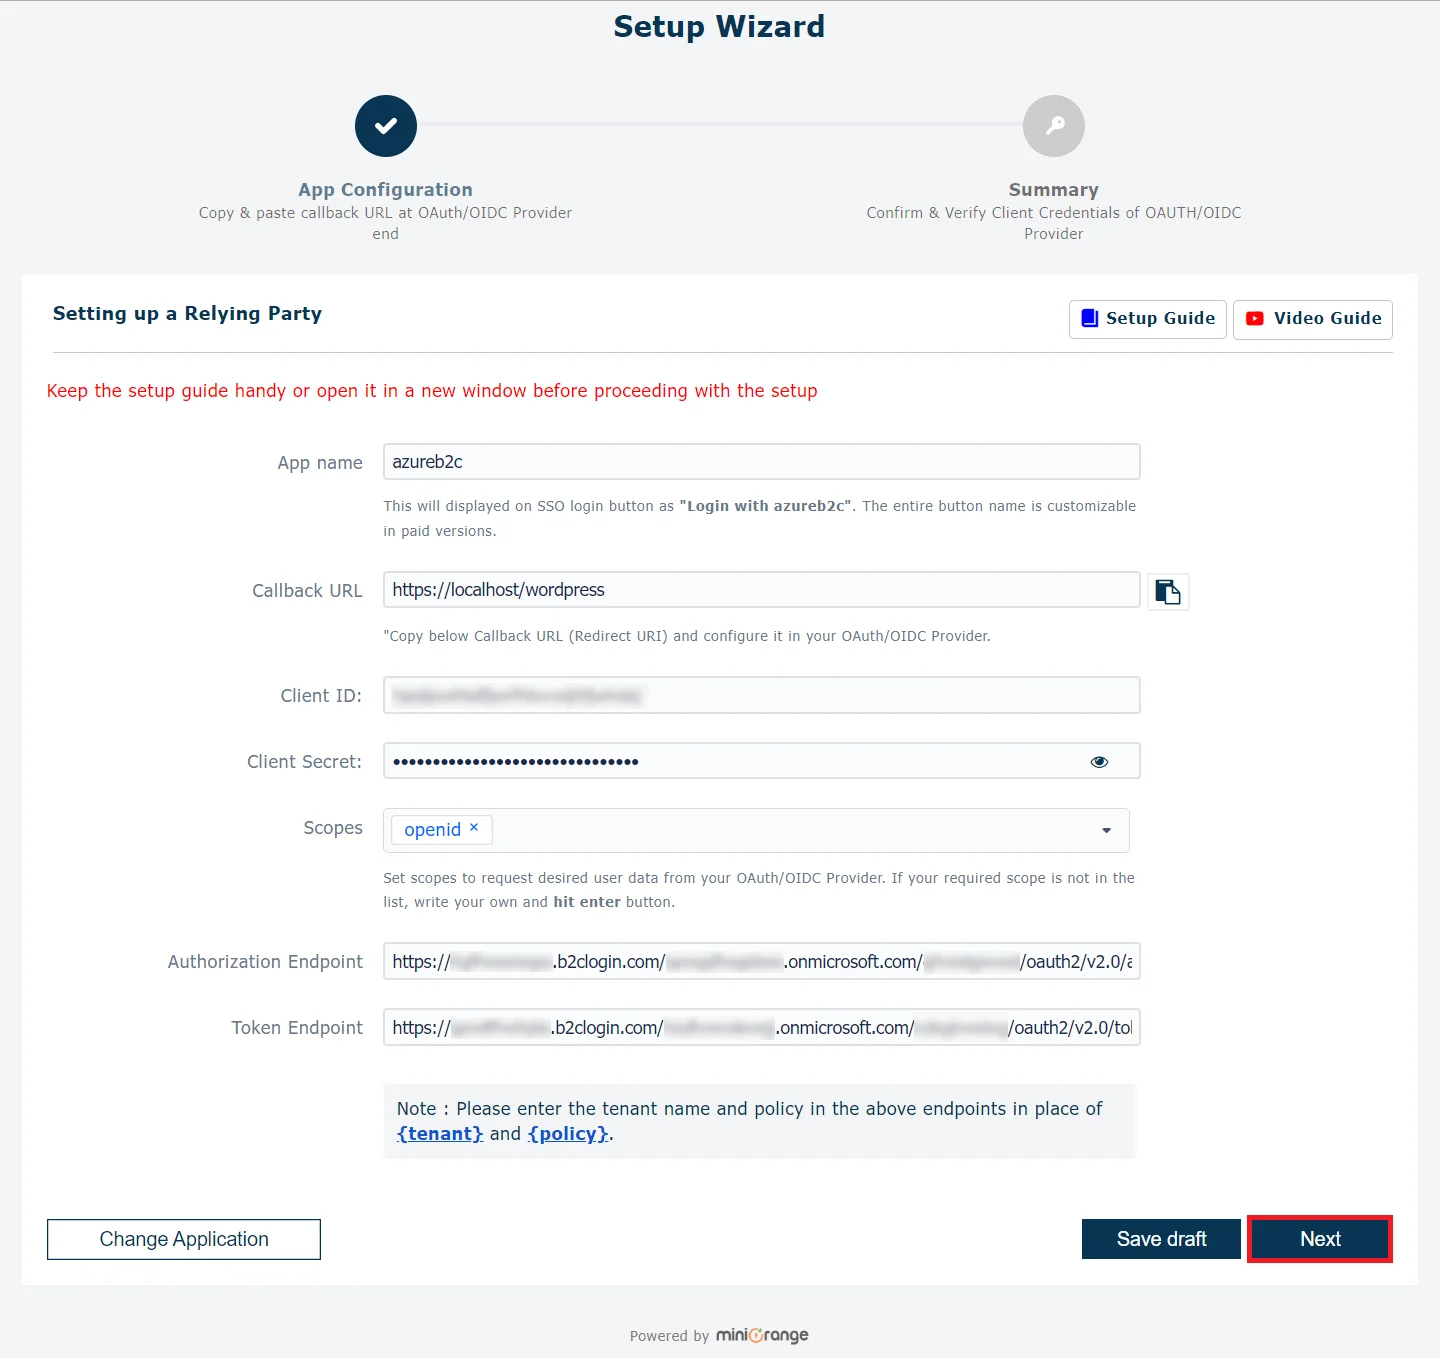
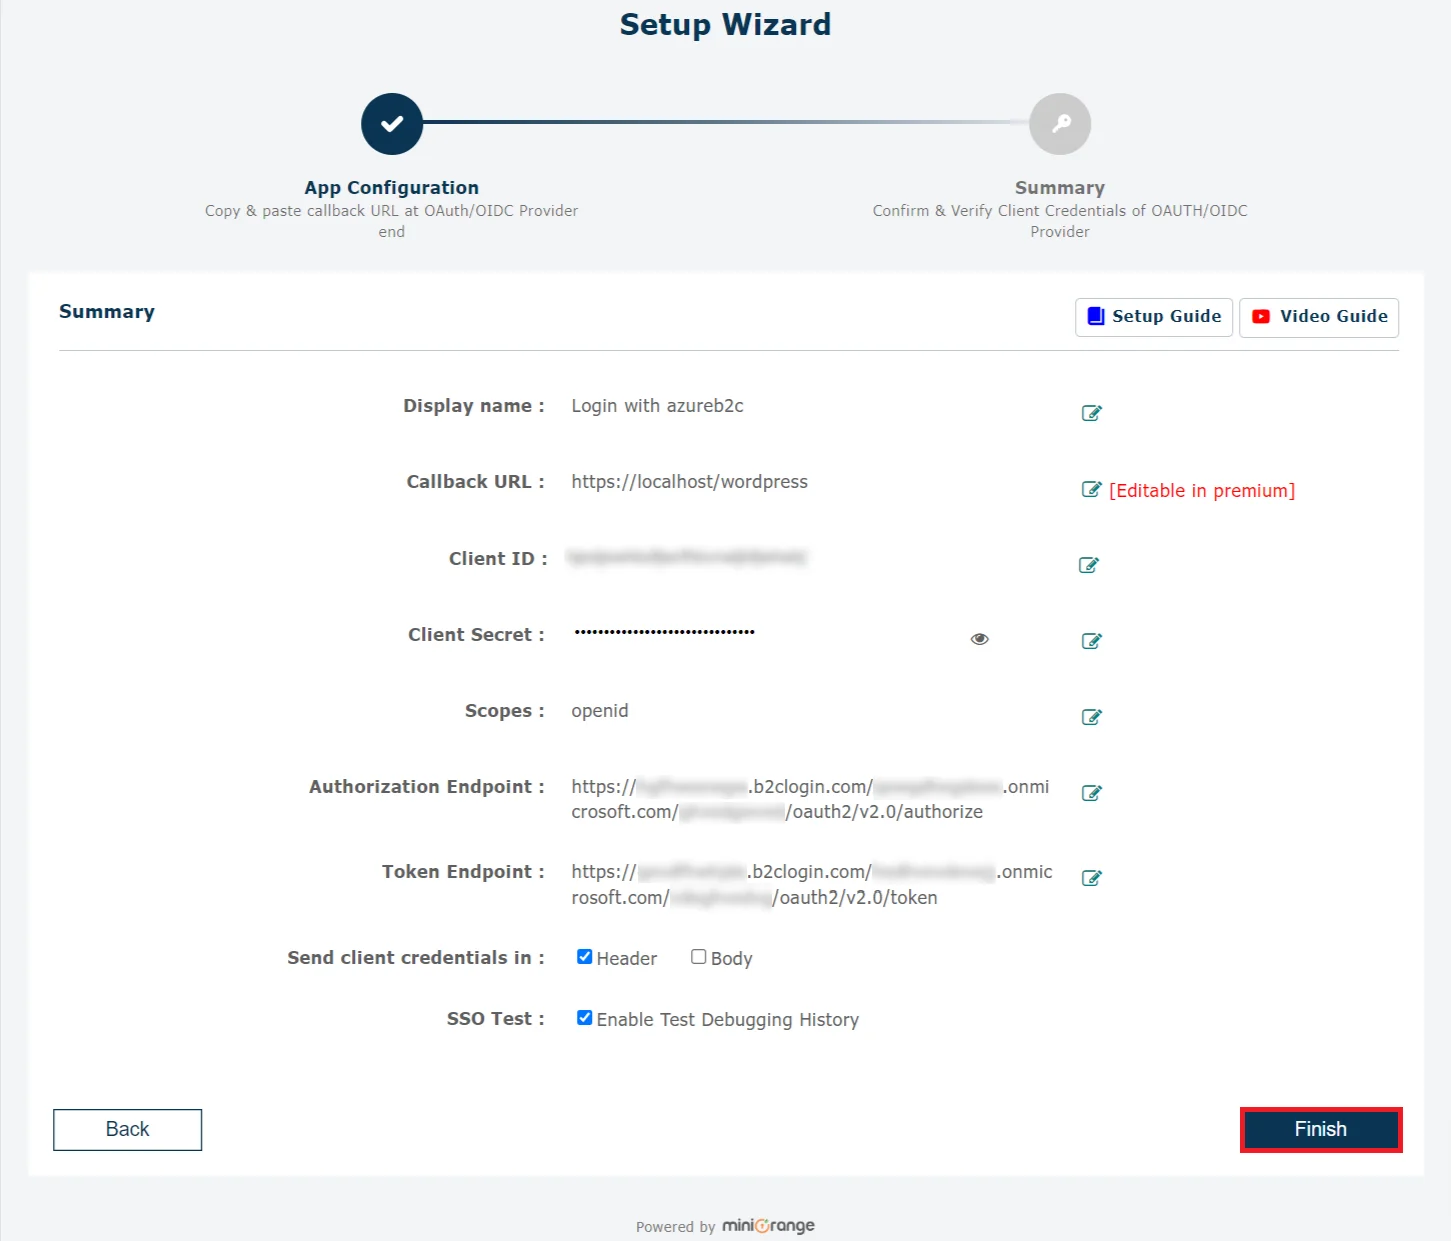
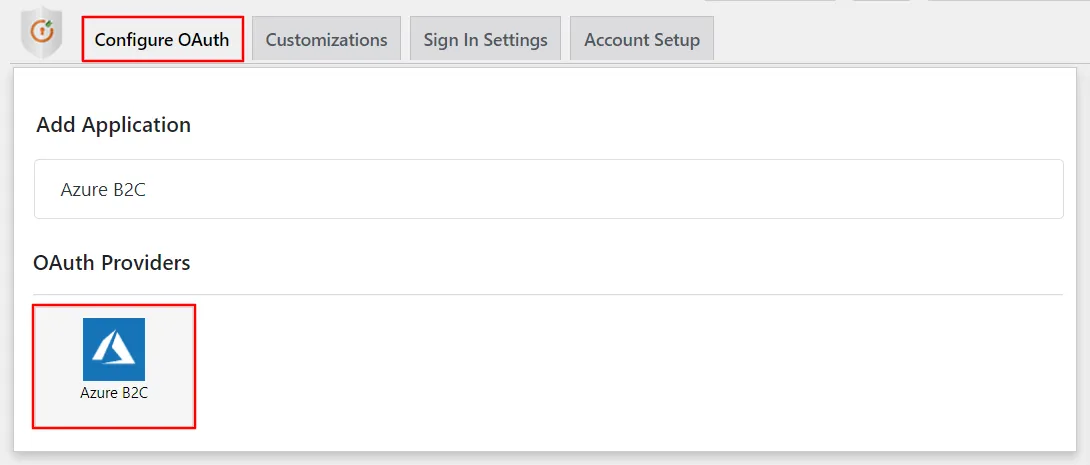
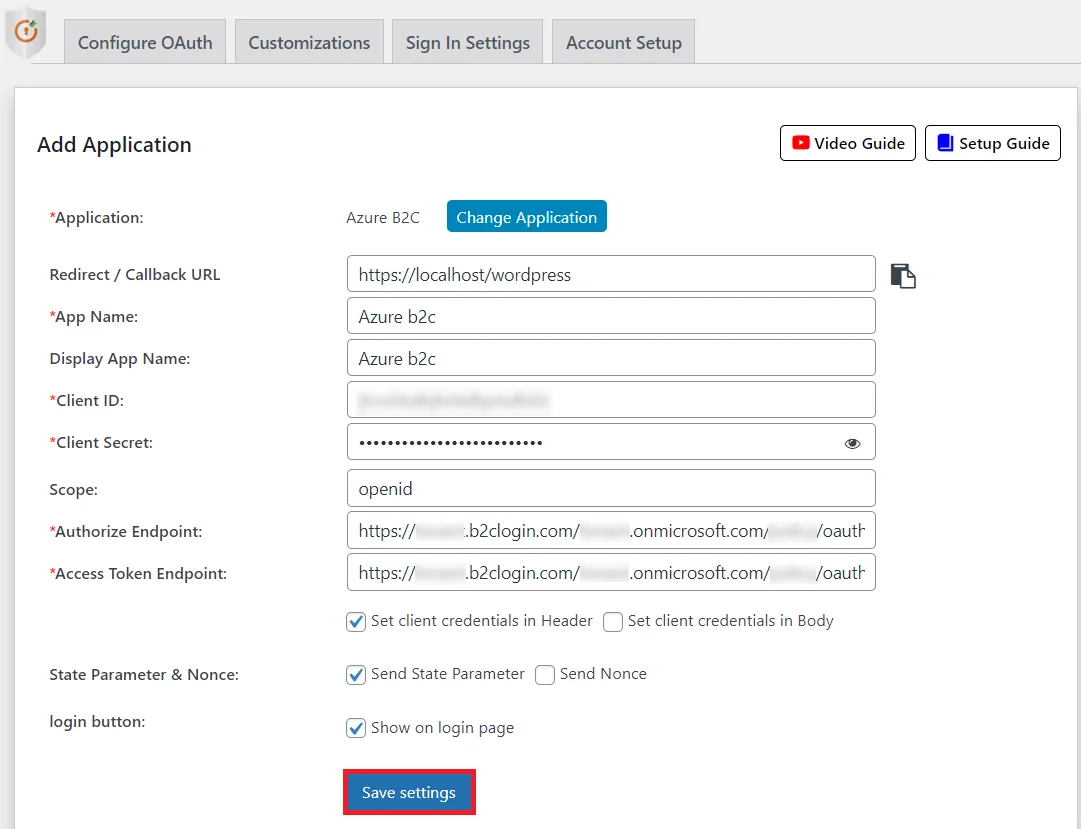
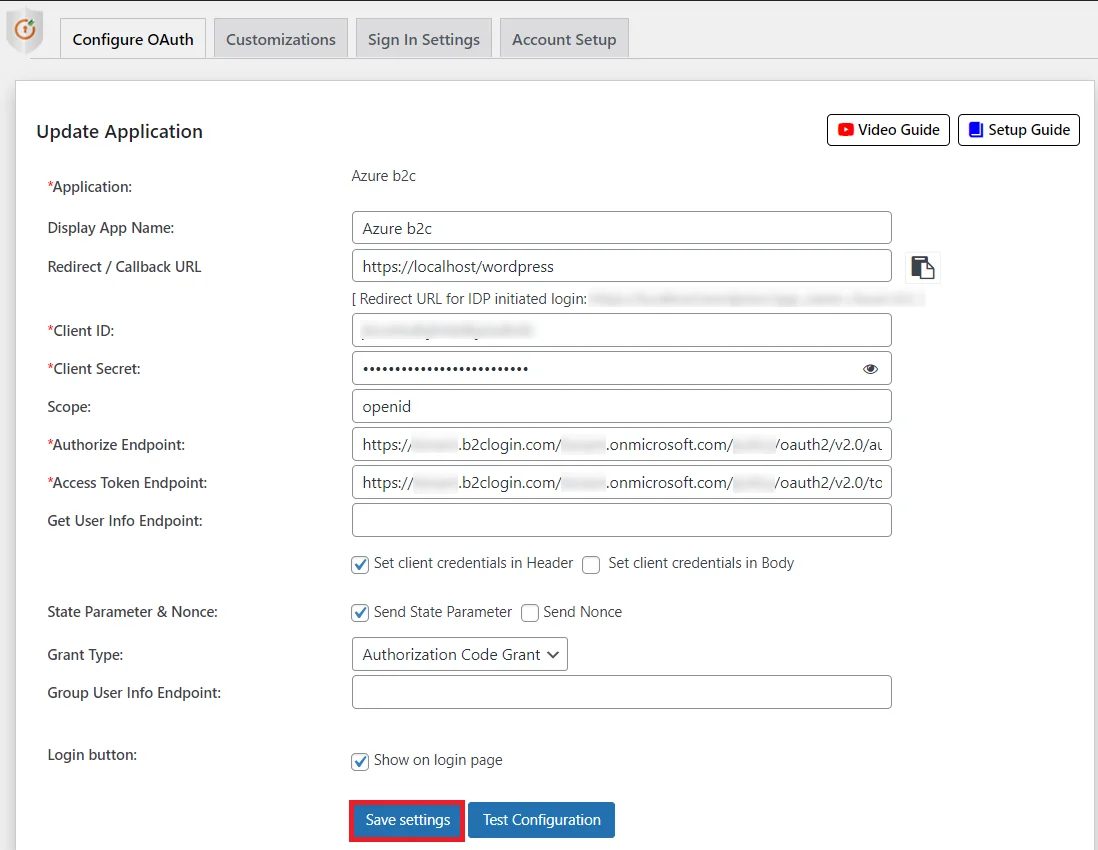
Paso 3: Asignación de atributos de usuario
- La asignación de atributos de usuario es obligatoria para permitir a los usuarios iniciar sesión correctamente en WordPress. Configuraremos los atributos del perfil de usuario para WordPress usando la siguiente configuración.
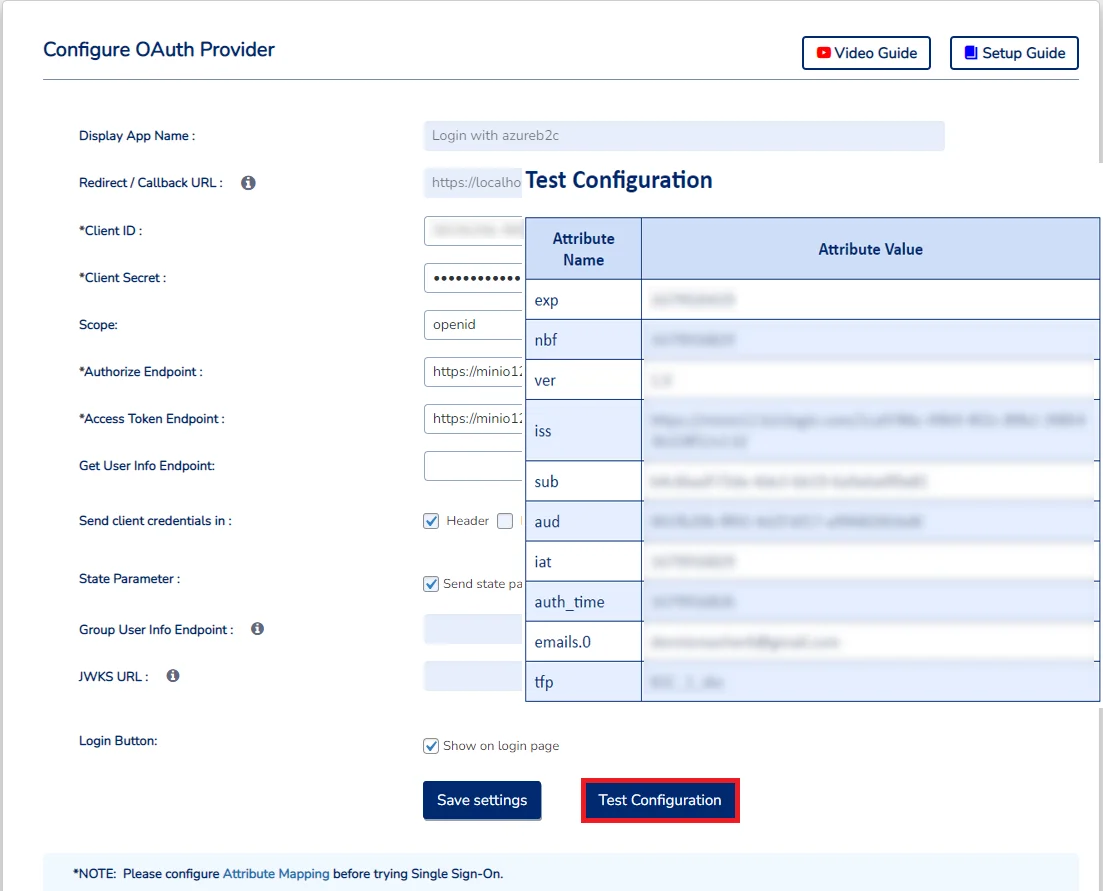
- Vaya al Configurar OAuth pestaña. Desplácese hacia abajo y haga clic en Configuración de prueba.
- Verá todos los valores devueltos por su proveedor de OAuth a WordPress en una tabla. Si no ve el valor de Nombre, Apellido, Correo electrónico o Nombre de usuario, realice las configuraciones necesarias en su proveedor de OAuth para devolver esta información.
- Una vez que vea todos los valores en Configuración de prueba, vaya a Mapeo de atributos/roles En la pestaña, obtendrá la lista de atributos en los menús desplegables.
Encontrar atributos de usuario:

4. Pasos para recuperar grupos de Azure B2C
- activar el Complemento de asignación de roles de Azure B2C junto con la versión de pago del plugin OAuth Single Sign-On (SSO) para WordPress.
- Vaya a la Permisos API pestaña en su aplicación Azure B2C y haga clic en el Agregar un permiso .
- Seleccionar Microsoft Graph y haga clic en Permisos de aplicación.
- Verá una lista de permisos. Busque El sistema de reservas de escritorios, interactivo y fácil de usar, ayuda a gestores y empresas a adaptarse a la nueva rutina laboral. El sistema inteligente optimiza espacios y horarios según necesidades reales., A continuación, seleccione la Usuario.Leer.todo permiso del menú desplegable y haga clic en el Agregar permisos .
- Otorgue el consentimiento del administrador para el permiso agregado haciendo clic en el Otorgar consentimiento de administrador para miniOrange .
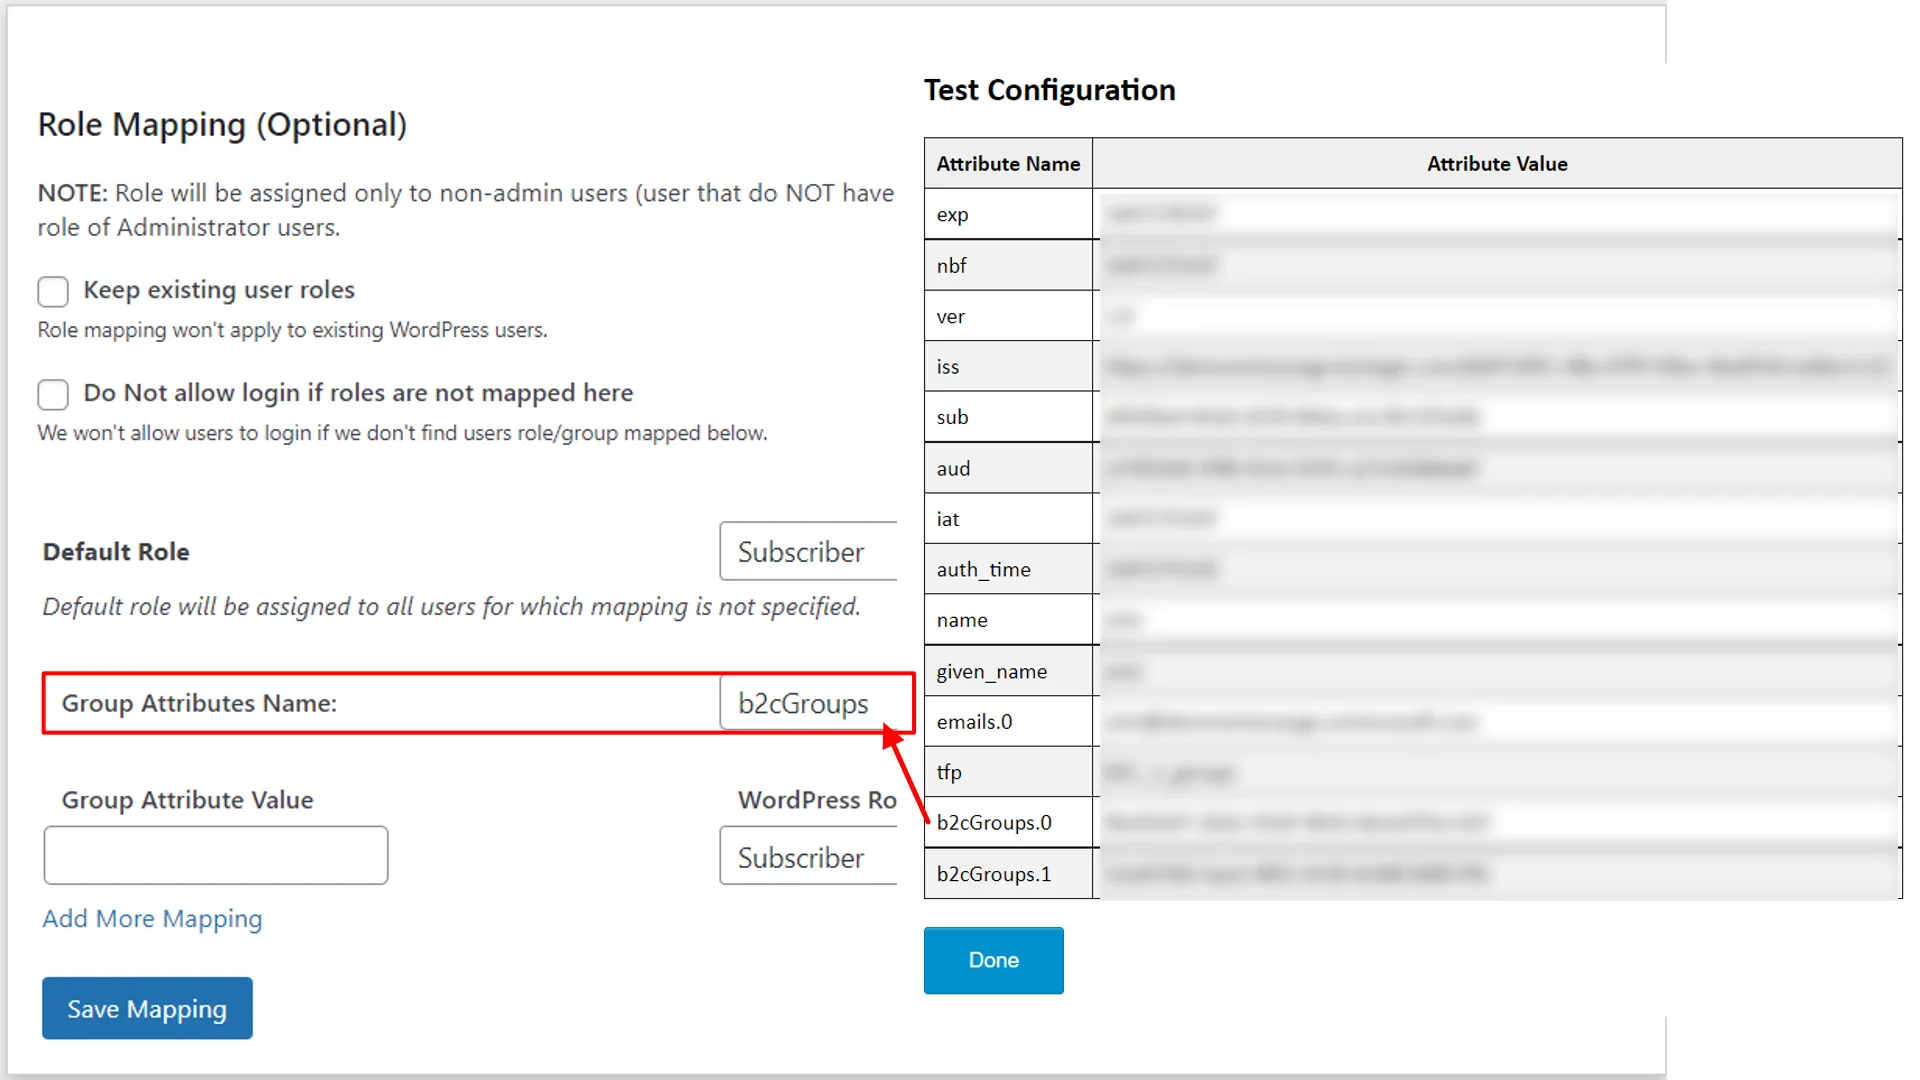
- Ahora puede probar la configuración del Aplicación Azure B2C haciendo clic en el botón Configuración de prueba botón en el Configurar OAuth Pestaña del complemento de inicio de sesión único (SSO) del cliente OAuth. Aquí podrá ver los ID de grupo B2C asignados a los usuarios en el nombre del atributo. b2cGrupos.
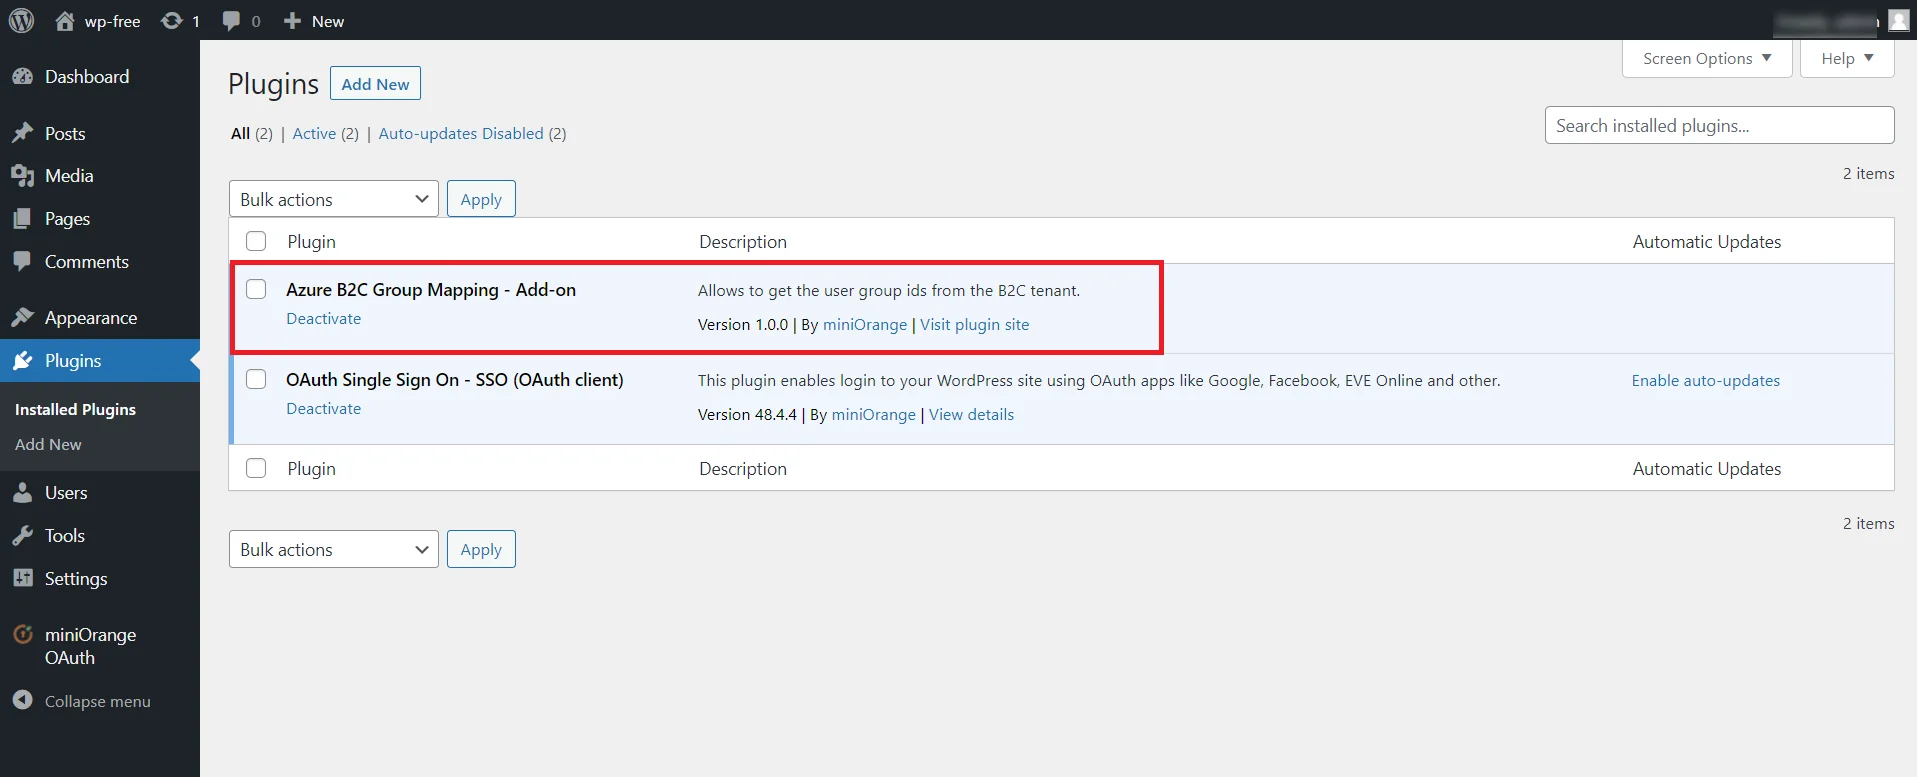


Cómo agregar usuarios a los grupos 
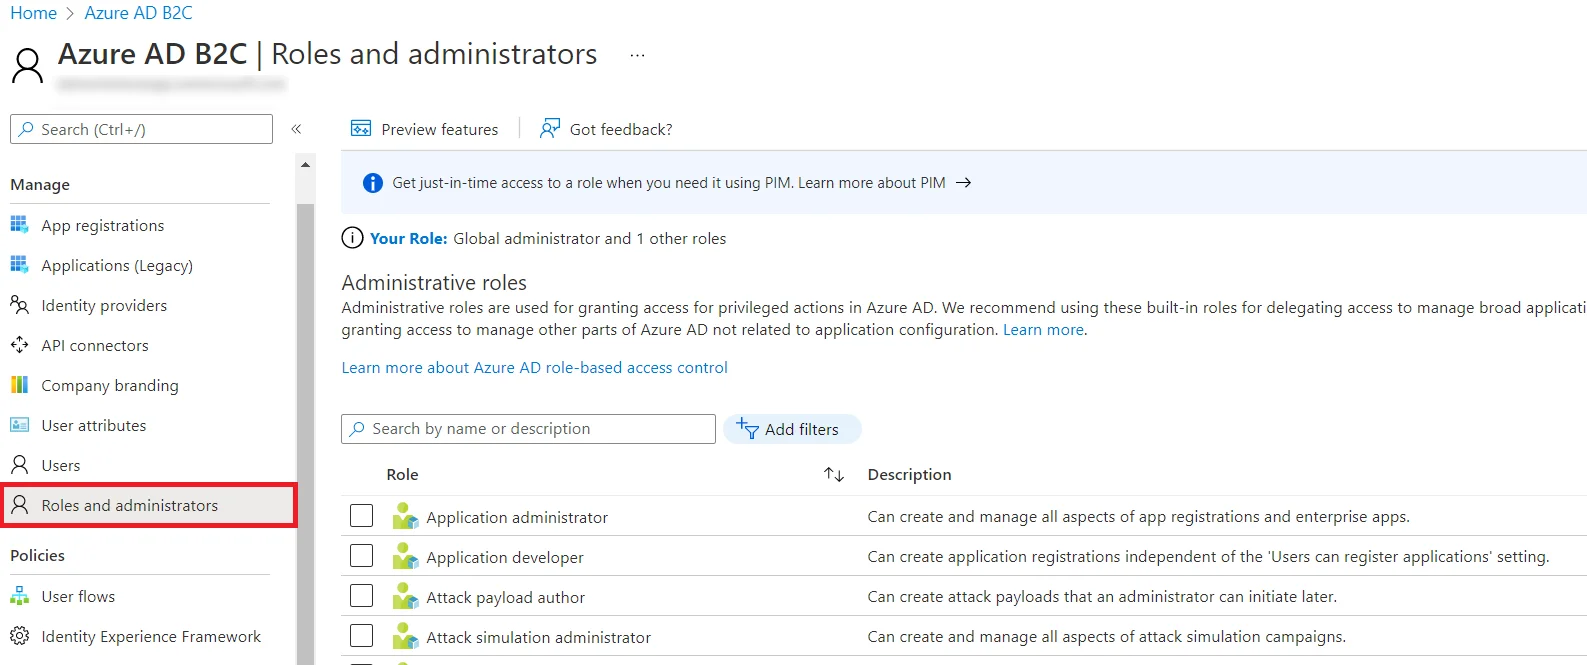
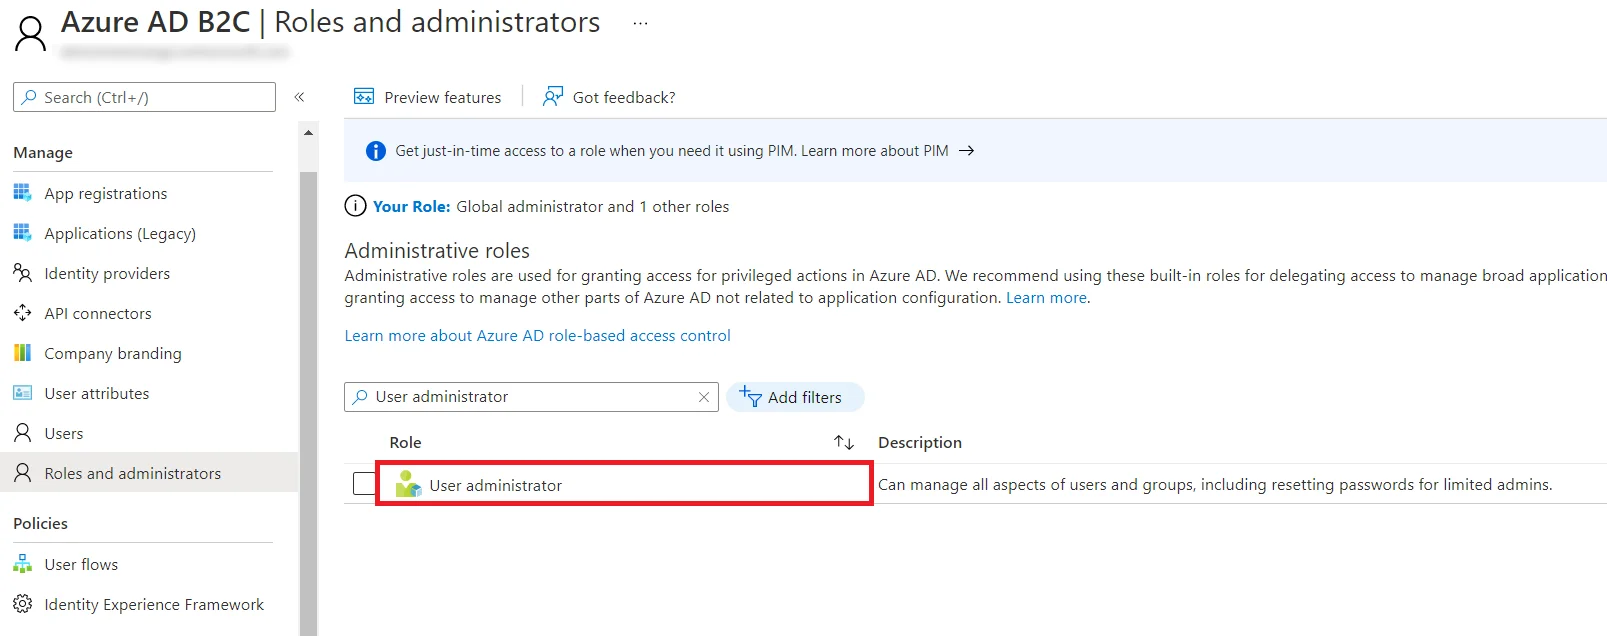
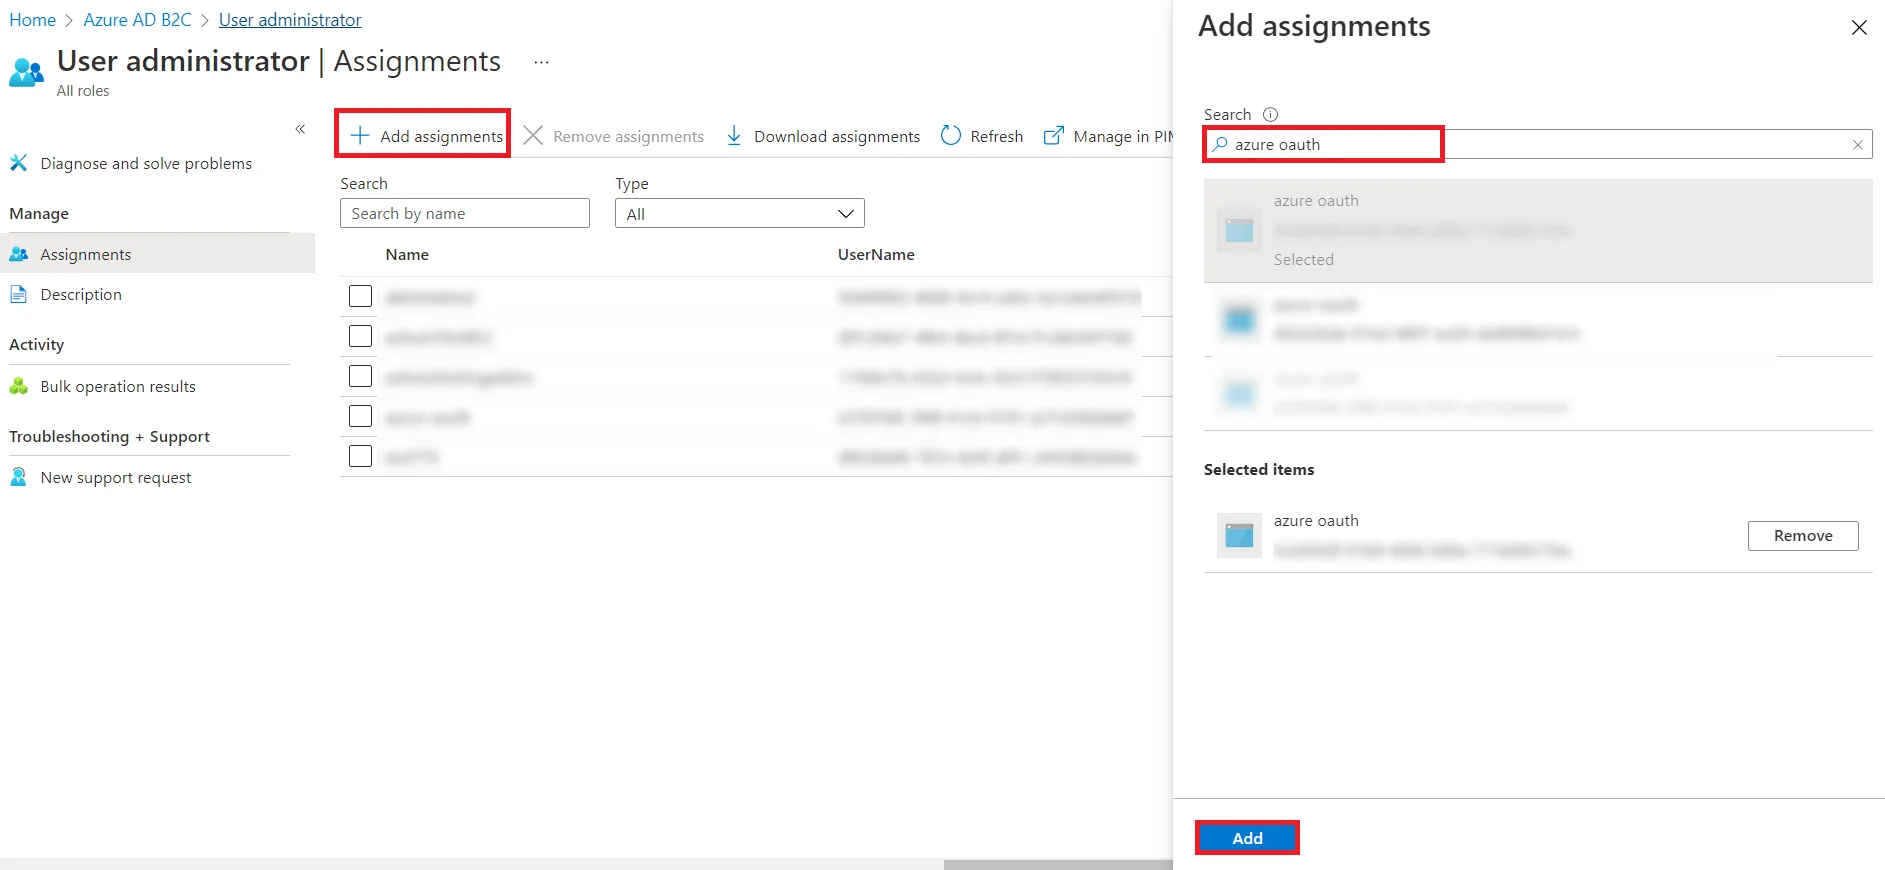
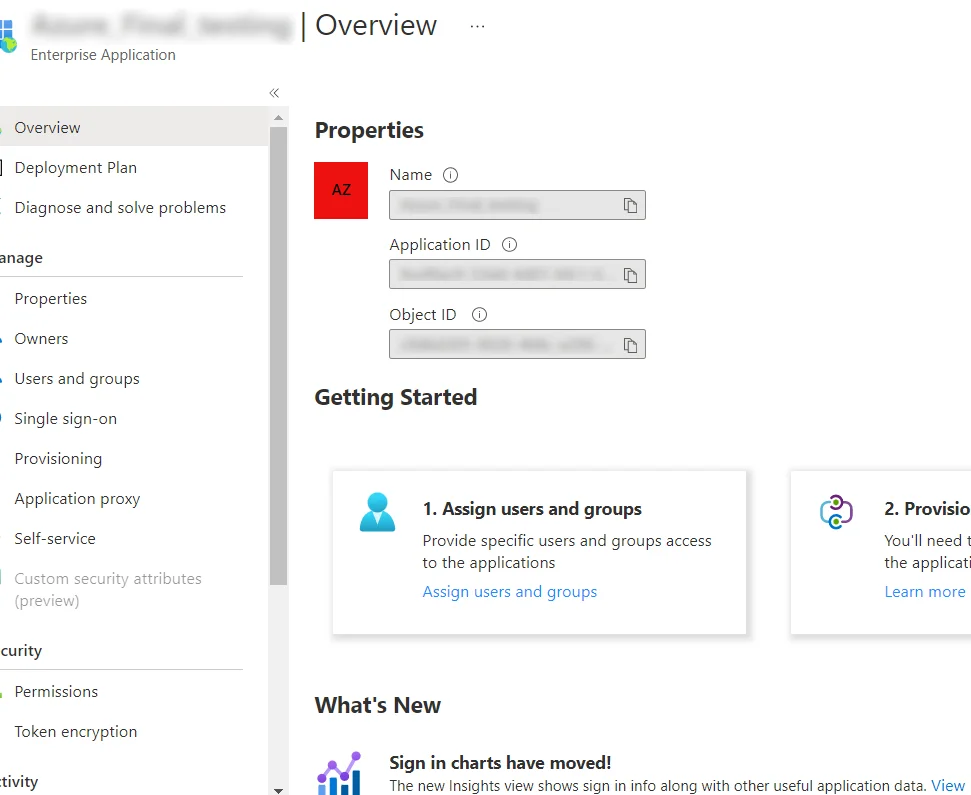
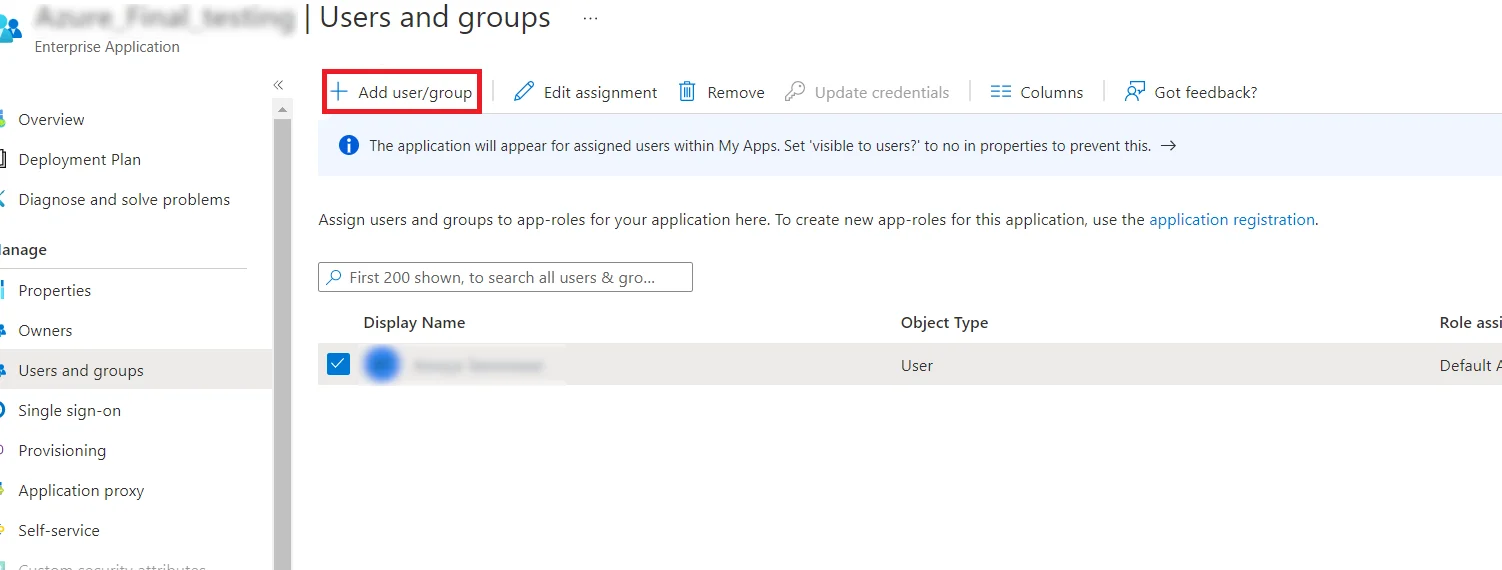
5. Pasos para configurar Grupos Azure B2C en el complemento [Premium]
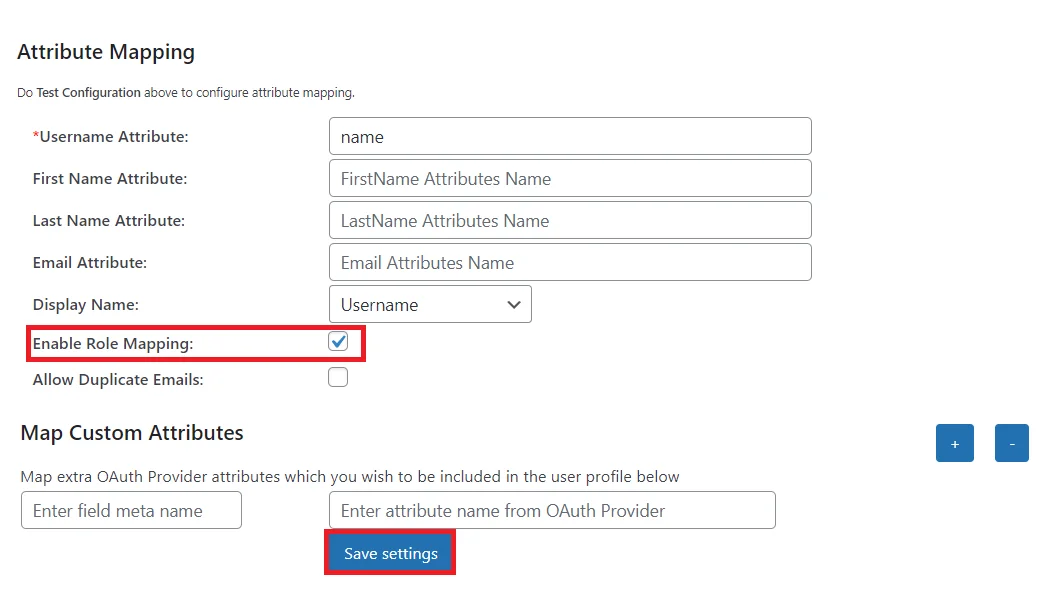
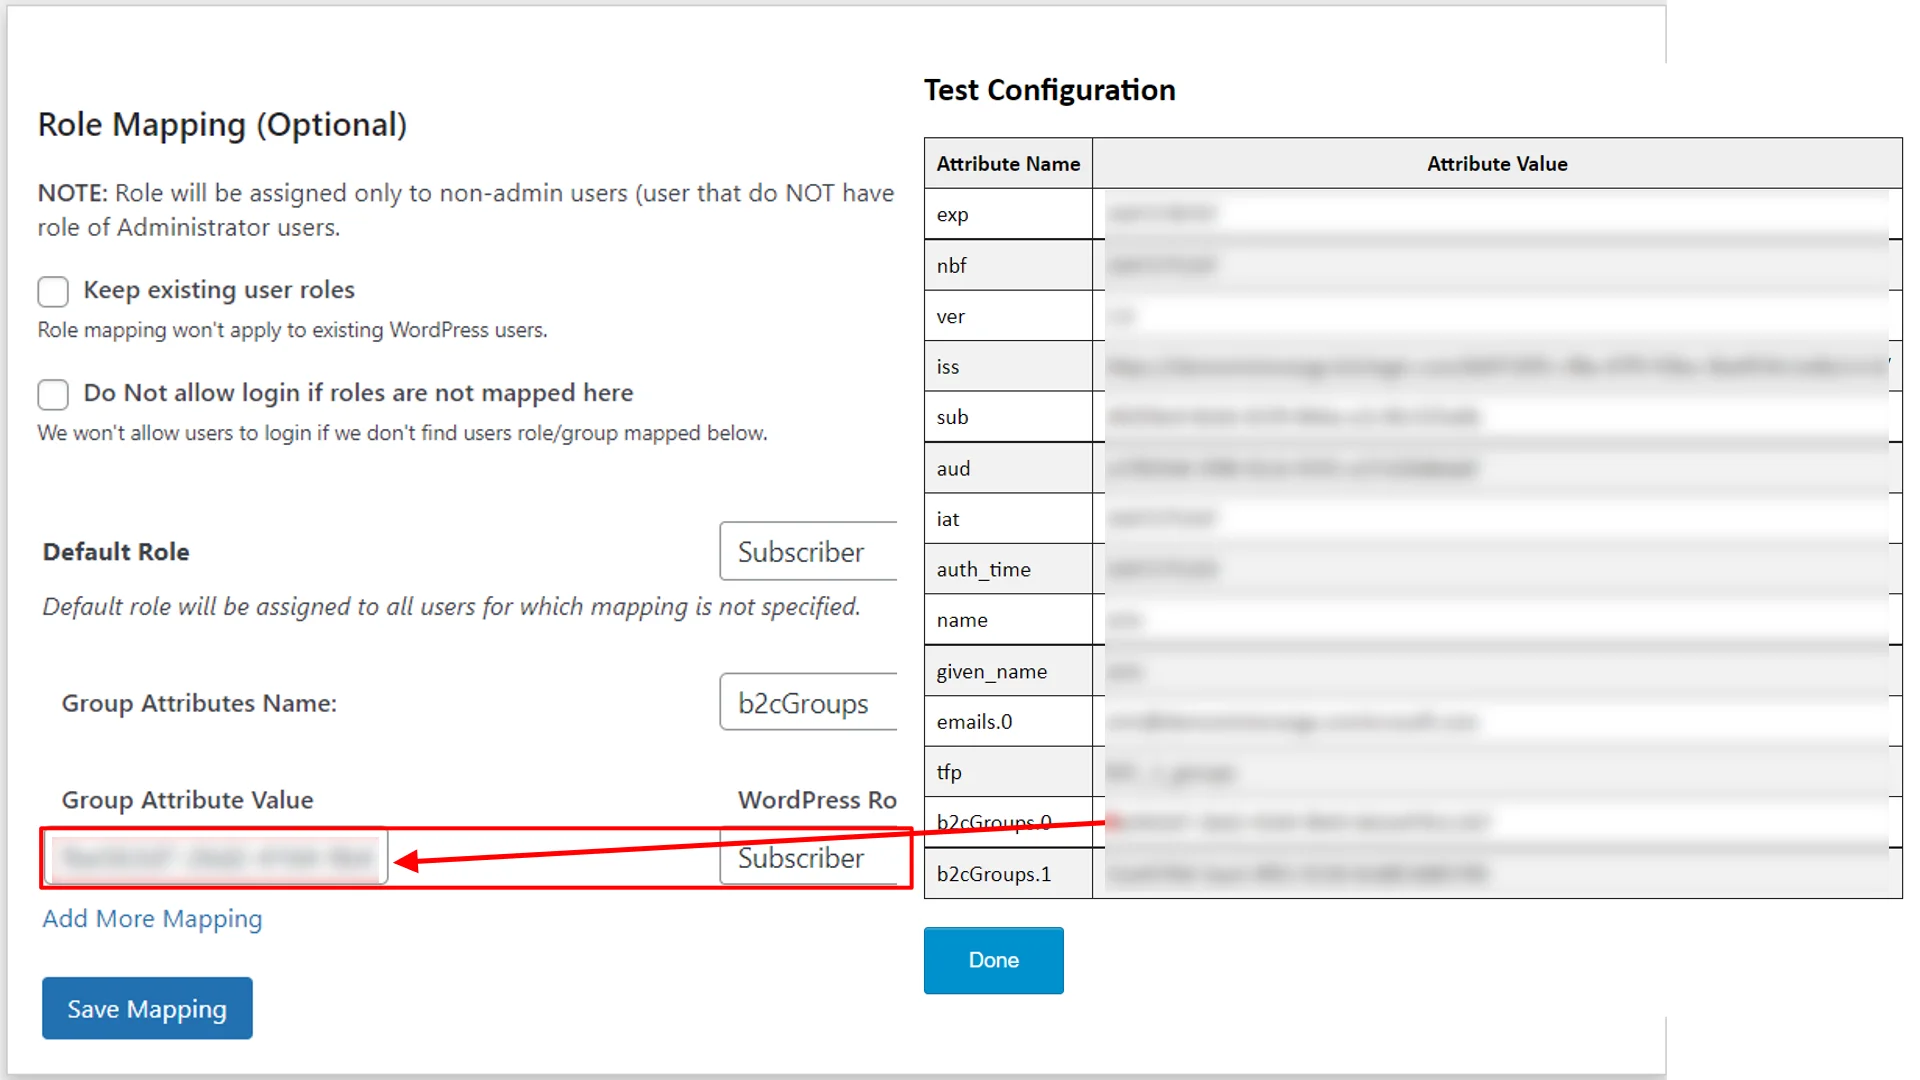
- Vaya a la Asignación de atributos sección en el complemento y asigne los nombres de atributos de la tabla Configuración de prueba. Cerciorarse Habilitar asignación de roles la opción está habilitada y haga clic en el Guardar configuración botón. (Consulte la captura de pantalla)
- Desplácese hacia abajo y vaya a la Mapeo de roles sección, necesitas mapear Nombre del atributo de grupo. Seleccione el nombre del atributo de la lista de atributos que devuelven los grupos de la tabla de configuración de prueba de Azure B2C.
P.ej: b2cGrupos - Asigne el rol de WordPress a los grupos de proveedores: Según la aplicación Azure B2C, puede asignar la función de WordPress a grupos de Azure B2C. Agregue el valor del grupo Azure B2C en Valor del atributo de grupo y asigne el rol de WordPress requerido delante de él en Rol de WordPress.
Por ejemplo, en la imagen de abajo. Al valor del grupo se le ha asignado el rol de Suscriptor. - Una vez que guarde la asignación, al grupo de Azure B2C se le asignará el rol de suscriptor de WordPress después del inicio de sesión único.
Ejemplo: Según el ejemplo dado, un usuario con valor de grupo se agregará como suscriptor.
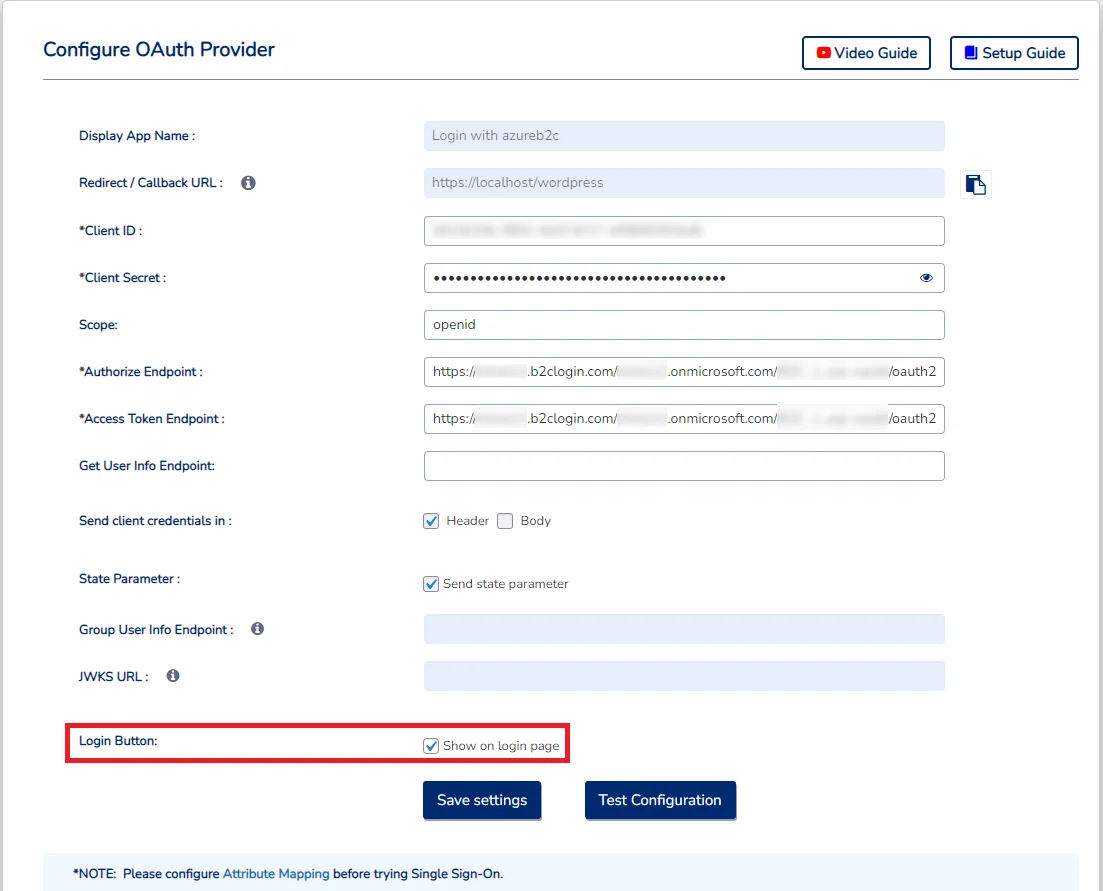
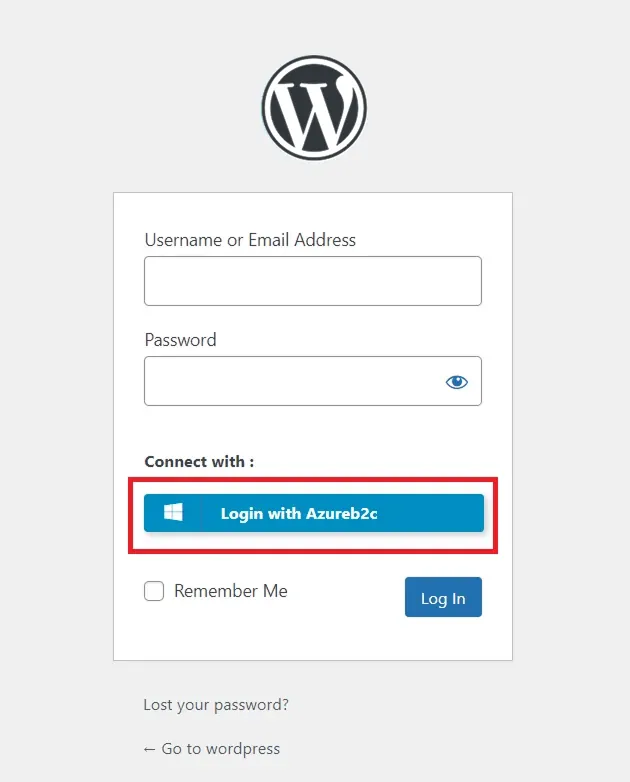
Paso 6: Configuración de inicio de sesión
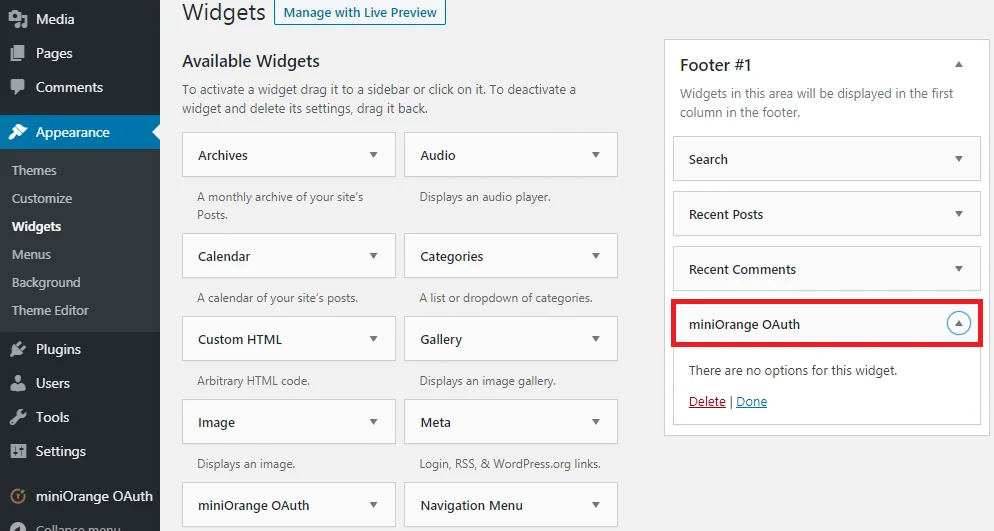
- WordPress 5.7 y versiones anteriores
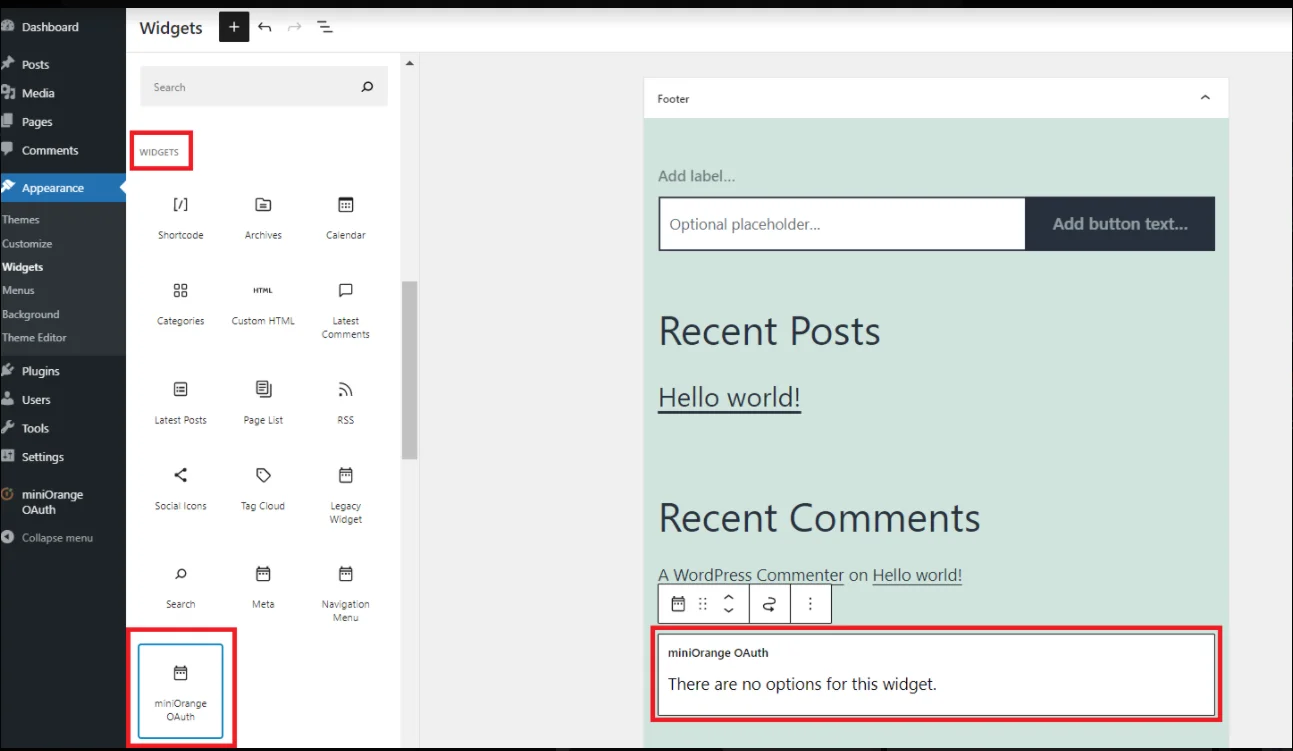
- WordPress 5.8
- WordPress 5.9 y versiones posteriores
Artículos Relacionados
Gracias por su respuesta. Nos pondremos en contacto con usted pronto.
Algo salió mal. Por favor envíe su consulta nuevamente


