La aplicación Blazor SAML Single Sign-On (SSO) permite habilitar el inicio de sesión único SAML para sus aplicaciones Blazor. Con el inicio de sesión único, puede usar una sola contraseña para acceder a su aplicación y servicios Blazor. Nuestra aplicación es compatible con todos los proveedores de identidad compatibles con SAML. A continuación, le mostramos una guía paso a paso para configurar el inicio de sesión único (SSO) entre Blazor y Microsoft Entra ID (anteriormente Azure AD), considerando Azure AD como proveedor de identidad. Para obtener más información sobre las funciones que ofrecemos para Blazor SSO, haga clic aquí.
Soporte de plataforma: La aplicación Blazor SAML es compatible con ASP.NET Core 2.0 y superior. Es compatible con todas las plataformas Blazor, incluidas Windows, Linux y macOS.
Pasos para configurar el inicio de sesión único (SSO) de Blazor usando ADFS como IDP
Paso 1: Requisitos previos: descarga e instalación
- Instale Blazor SAML SSO Middleware en su paquete de aplicación usando el paquete nuget
    using miniorange.saml
    public class Startup
    {
      public void ConfigureServices(IServiceCollection services)
      {

       services.AddAuthentication(CookieAuthenticationDefaults.AuthenticationScheme).AddCookie();
       services.AddControllersWithViews();
      }
      public void Configure(IApplicationBuilder app, IHostingEnvironment env, ILoggerFactory loggerFactory)
      {
        app.UseHttpsRedirection();
        app.UseRouting();
        app.UseAuthorization();
        app.MapRazorPages();

        app.UseCookiePolicy();
        app.UseAuthentication();
        app.UseStaticFiles();
        app.UseminiOrangeSAMLSSOMiddleware();
        app.Run();
      }
    }
using Microsoft.AspNetCore.Authentication.Cookies;
using miniOrange.saml;
var builder = WebApplication.CreateBuilder(args);
builder.Services.AddRazorPages();
builder.Services.AddminiOrangeServices(Assembly.GetExecutingAssembly());
var app = builder.Build();
if (!app.Environment.IsDevelopment())
{
app.UseExceptionHandler("/Error");
app.UseHsts();
}
app.UseHttpsRedirection();
app.UseRouting();
app.UseAuthorization();
app.MapRazorPages();
app.UseCookiePolicy();
app.UseAuthentication();
app.UseStaticFiles();
app.UseminiOrangeSAMLSSOMiddleware();
app.Run();
app.useantiforgery()
-
Después de la integración, abra su navegador y explore el panel del conector con la siguiente URL:
https://<blazor-application-base-url>/?ssoaction=config
-
Si aparece la página de registro o la página de inicio de sesión, ha agregado exitosamente el conector SSO miniOrange ASP.NET SAML a su aplicación.

-
Regístrese o inicie sesión con su cuenta haciendo clic en Registrarse Botón para configurar la aplicación.
2. Configurar ADFS como proveedor de identidad
-
En la sección Ajustes Plugin seleccione el módulo ADFS como su proveedor de identidad de la lista que se muestra.

Hay dos formas que se detallan a continuación con las que puede obtener los metadatos de SAML SP para configurarlos en el extremo de su proveedor de identidad.
A] Usando la URL de metadatos SAML o el archivo de metadatos:
-
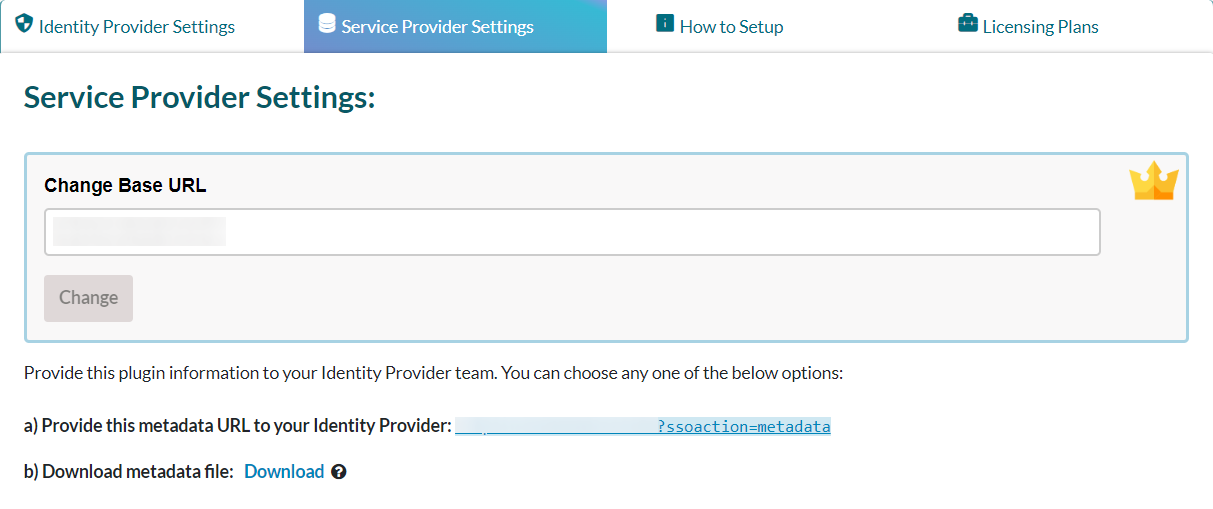
En la sección Menú de configuración del complemento, buscar
Configuración del proveedor de servicios. Debajo, puede encontrar la URL de los metadatos, así como la opción para descargar los metadatos SAML.
-
Copie la URL de metadatos o descargue el archivo de metadatos para configurarlo en el extremo de su proveedor de identidad.
- Puede consultar la captura de pantalla a continuación:
B] Cargar metadatos manualmente:
-
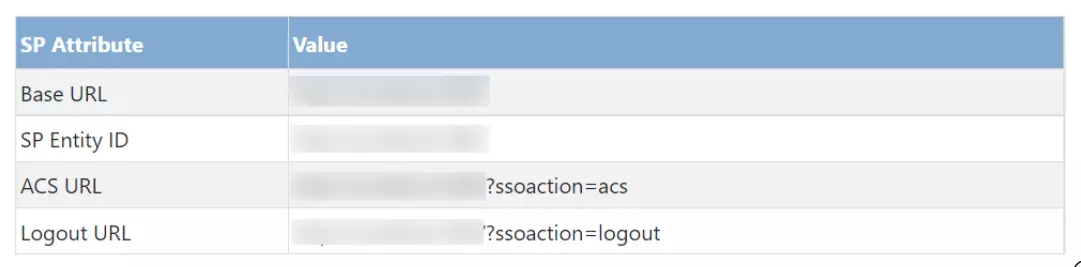
En el campo Configuración del proveedor de servicios sección, puede copiar manualmente los metadatos del proveedor de servicios como
ID de entidad de SP, URL de ACS, URL de cierre de sesión único
y compártalo con su proveedor de identidad para su configuración.
- Puede consultar la captura de pantalla a continuación:
-
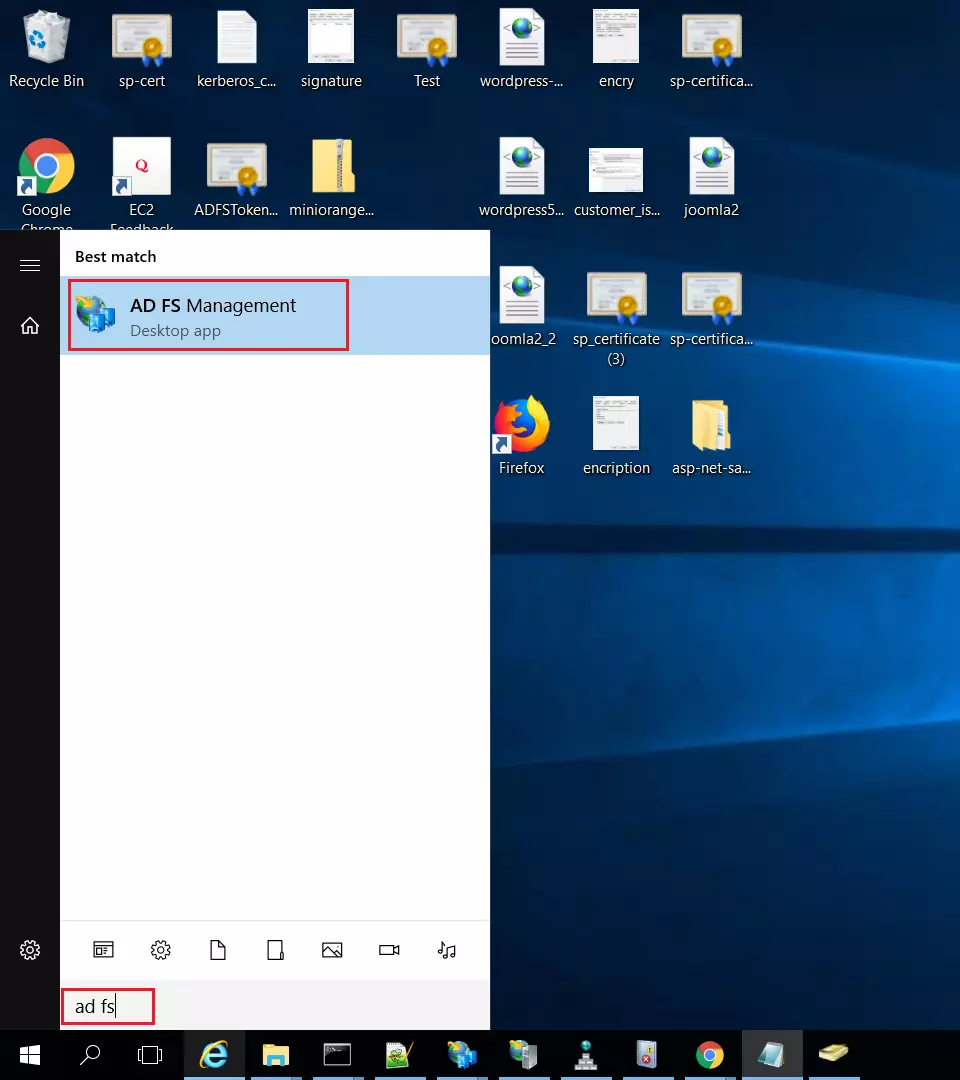
Primero, busca Administración de ADFS aplicación en su servidor ADFS.
-
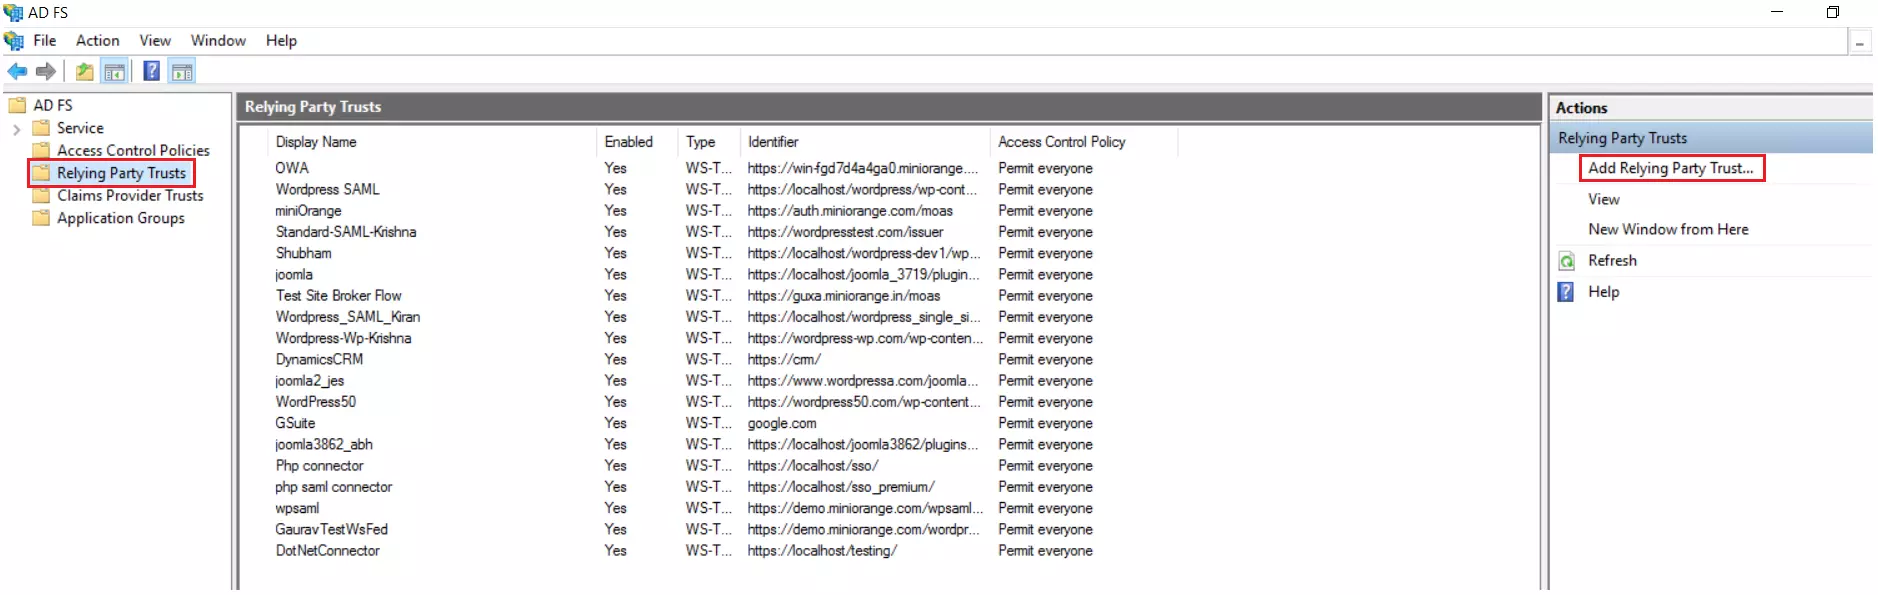
En Administración de AD FS, seleccione Confianza del partido que confía y haga clic en
Agregar confianza de parte dependiente.
-
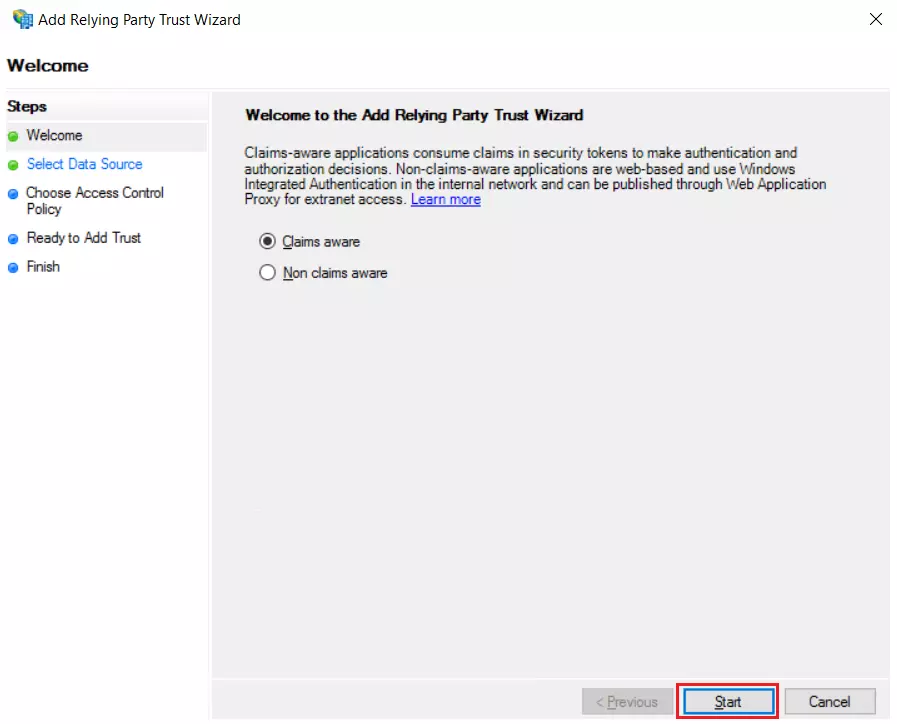
Seleccionar Reclamos conscientes desde el Asistente de confianza para la parte que confía y haga clic en Comenzar .
-
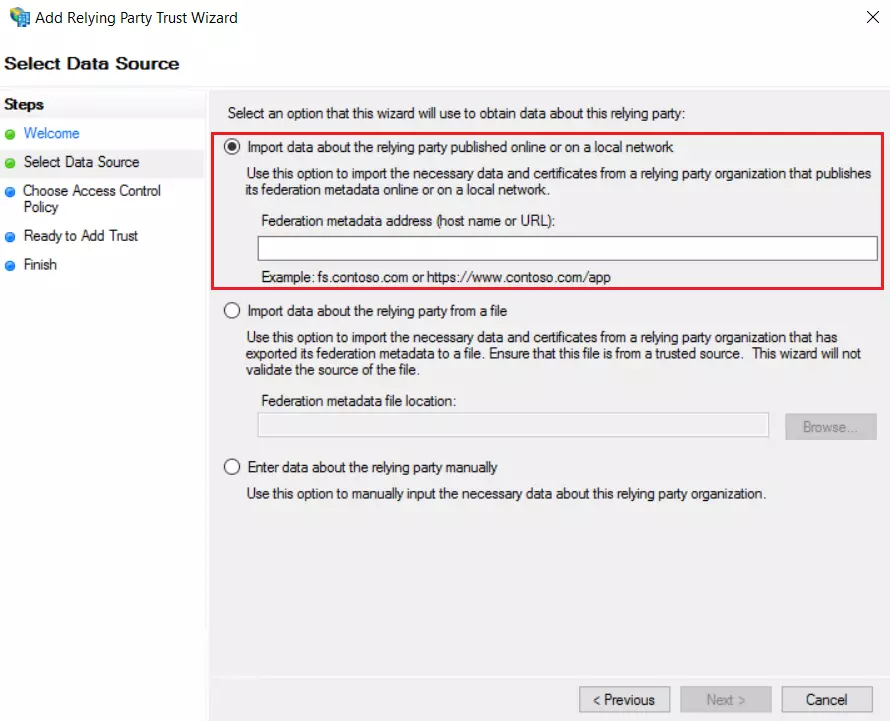
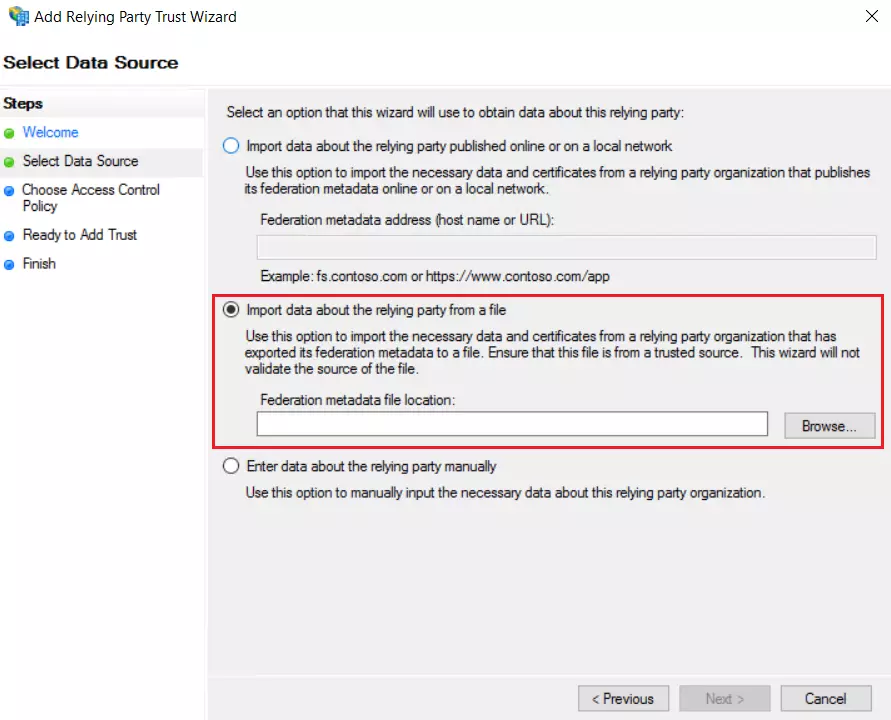
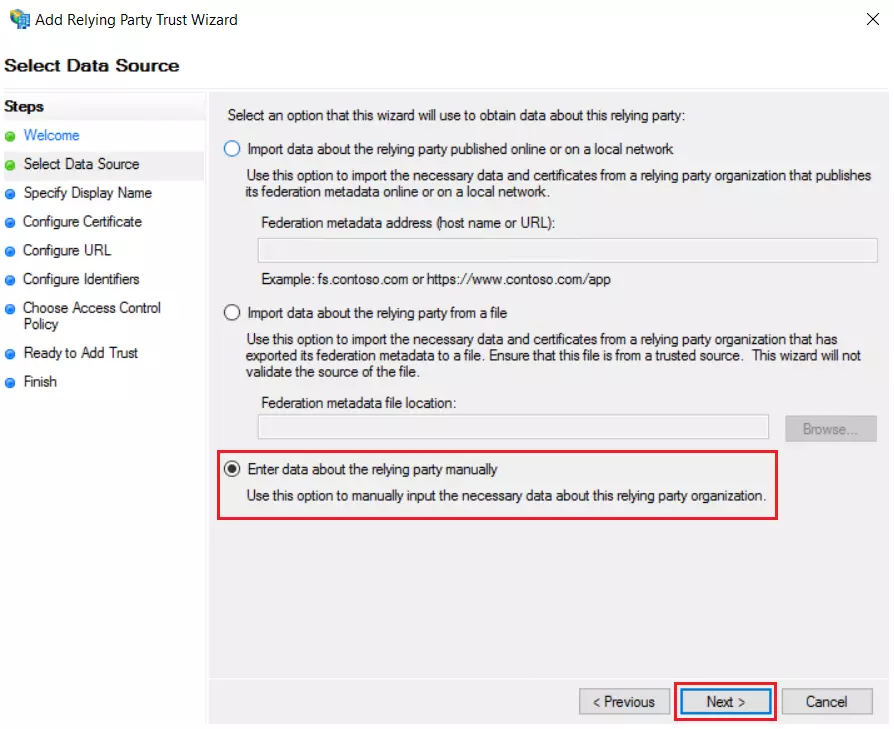
En Seleccionar fuente de datos, seleccione la fuente de datos para agregar una confianza de parte de confianza.
-
Navegue a Metadatos del proveedor de servicios sección del middleware ASP.NET SAML para obtener los puntos finales para configurar el proveedor de servicios manualmente.
-
In Asistente para agregar confianza de usuario de confianza Seleccionar opción
Ingrese datos sobre la parte que confía manualmente y haga clic en
Siguiente.
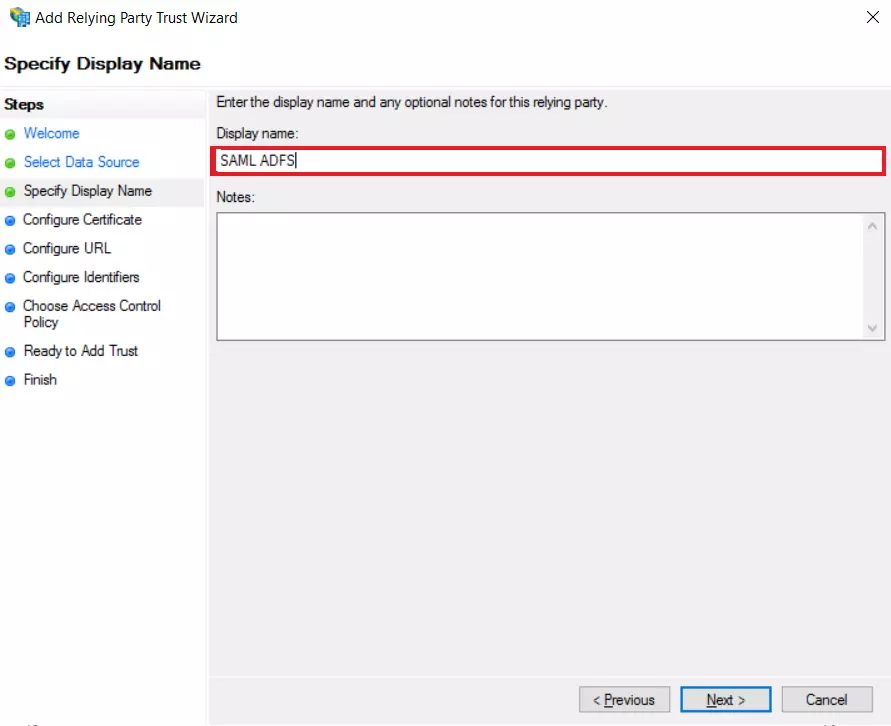
 Especificar nombre para mostrar
- entrar: Nombre que se ve en la pagina y haga clic en Siguiente.
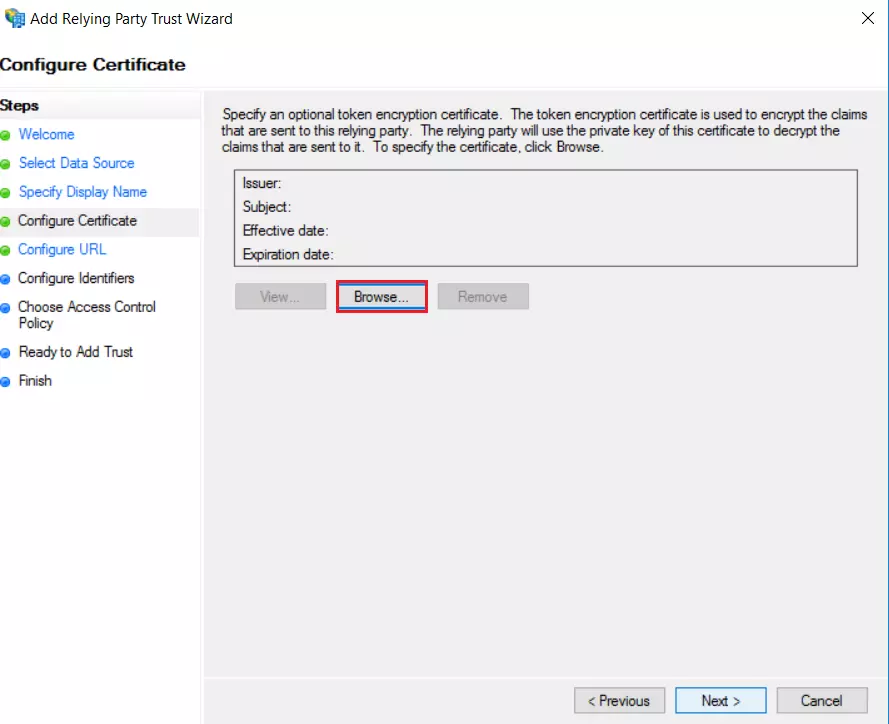
Configurar certificado (función Premium)
-
Descargue el certificado de Pestaña de metadatos del proveedor de servicios.
- Cargue el certificado y haga clic en Siguiente.
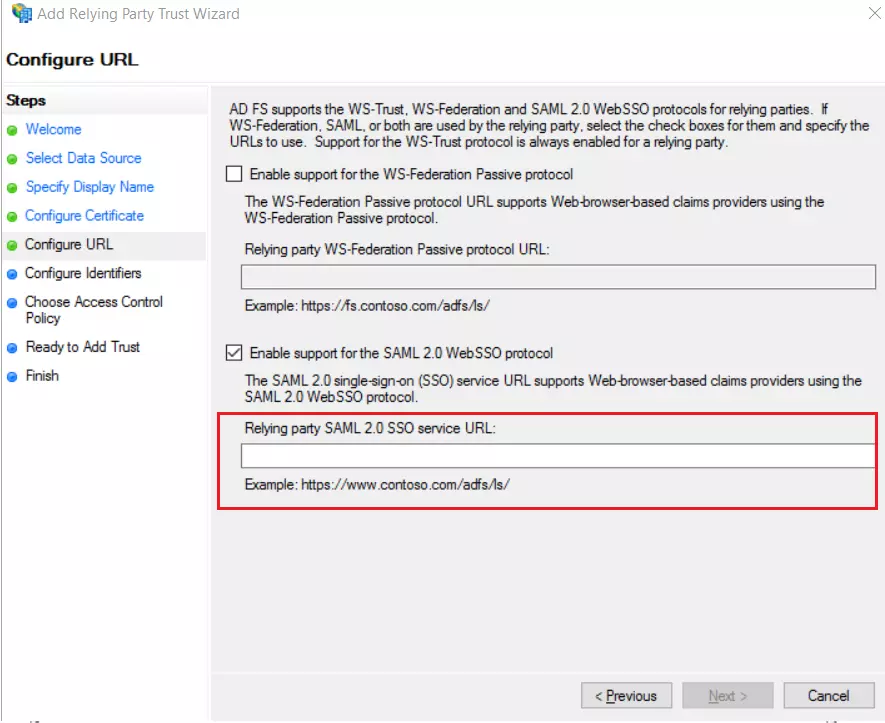
Configurar URL
-
Seleccionar
Habilitar la compatibilidad con el protocolo WebSSO SAML 2.0 opción y entrar URL de ACSdel complemento
Metadatos del proveedor de servicios
- Haga clic en En el siguiente.
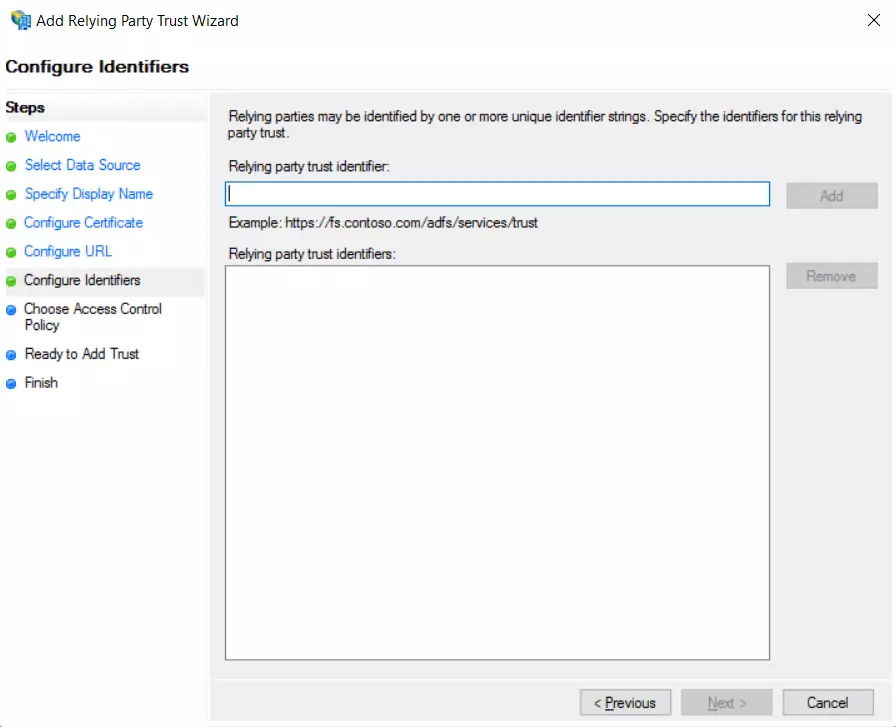
Configurar identificadores
-
En la sección Identificador de confianza del usuario de confianza, añade el
SP-EntityID / Emisor del complemento
Metadatos del proveedor de servicios .
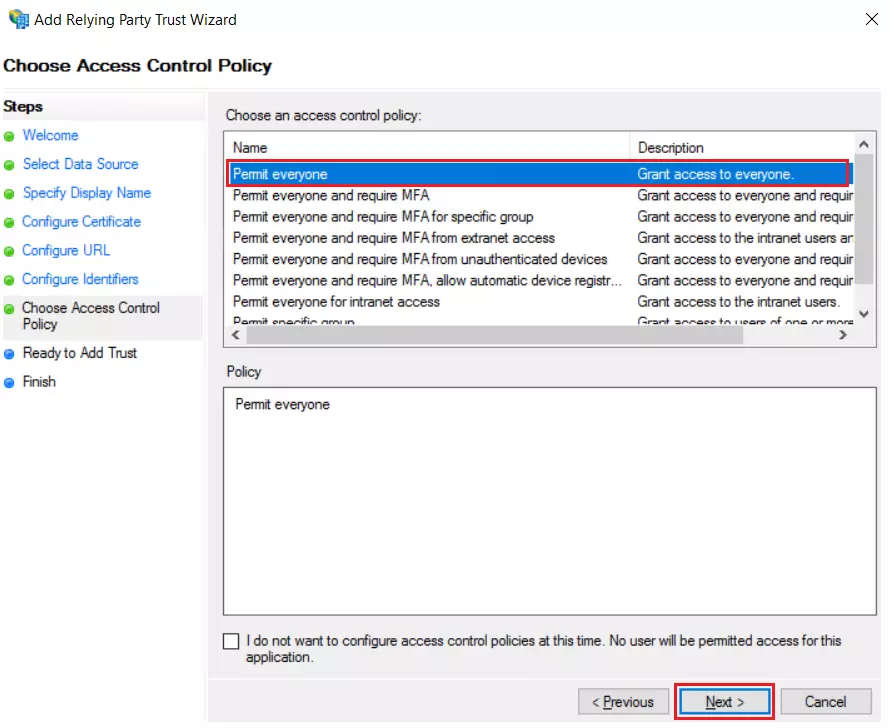
Elija la política de control de acceso
-
Seleccionar Permitir a todos como Política de Control de Acceso y haga clic en
Siguiente.
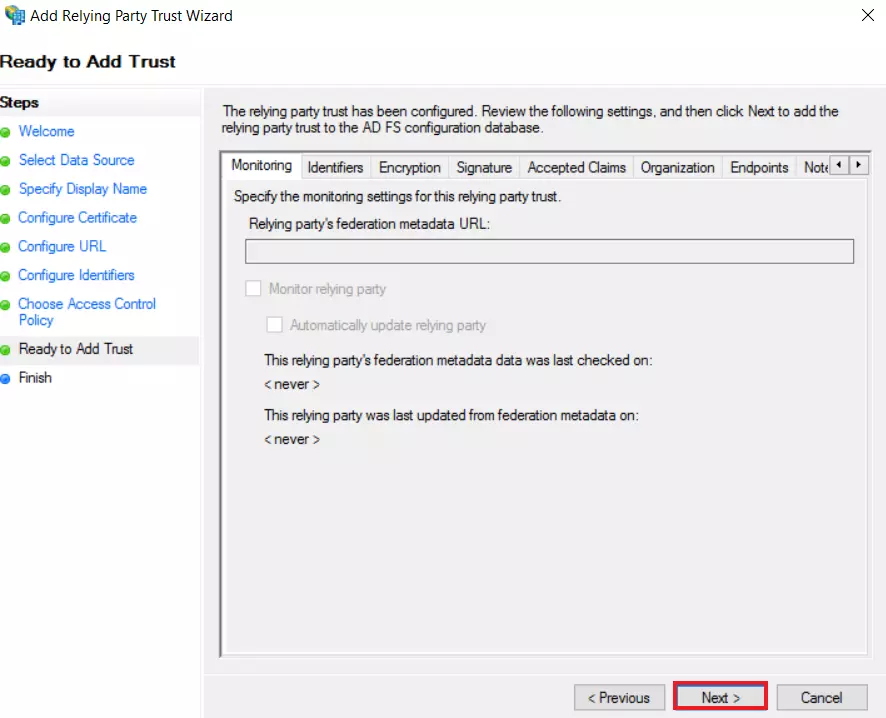
Listo para agregar confianza
-
In Listo para agregar confianza hacer clic en Siguiente y luego en
Cerrar.
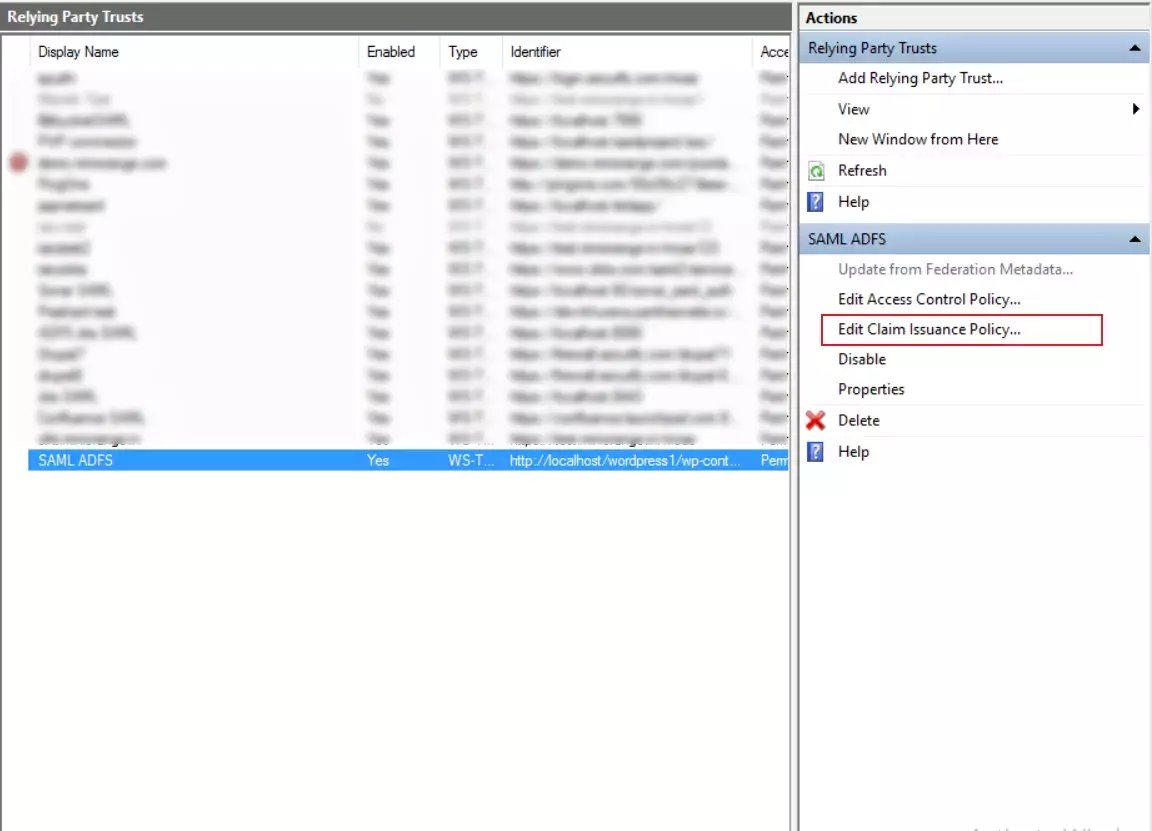
Editar política de emisión de reclamos
-
En la lista de Confianza del partido que confía, seleccione la aplicación que creó y haga clic en Editar política de emisión de reclamos.
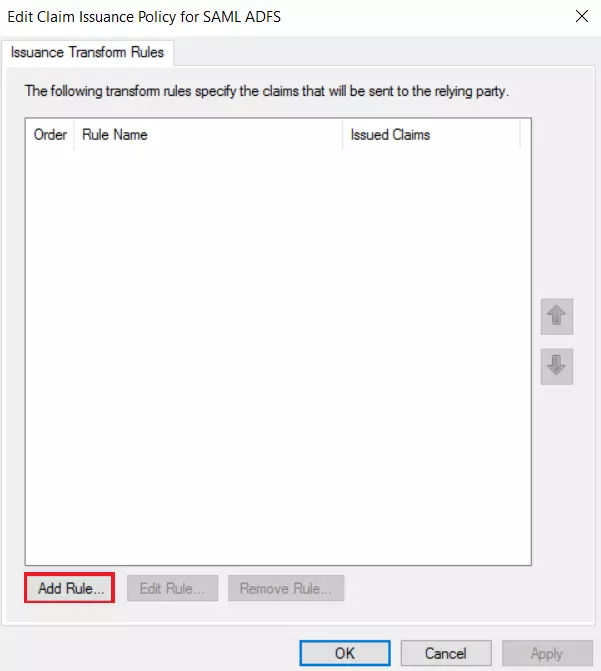
- En la pestaña Regla de transformación de emisión, haga clic en Agregar regla .
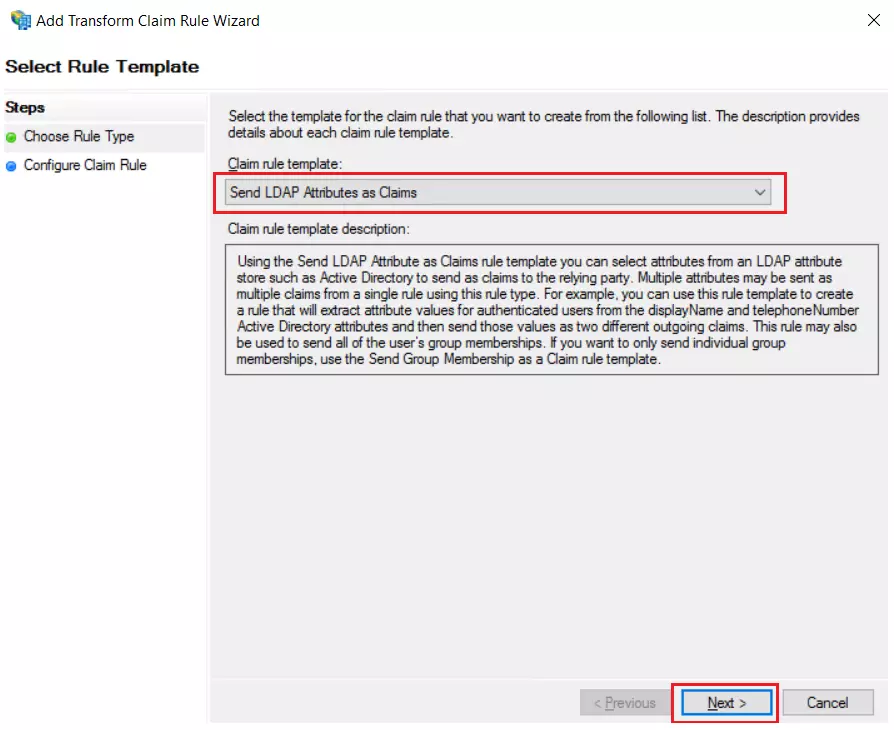
Elija el tipo de regla
-
Seleccionar Enviar atributos LDAP como reclamos y haga clic en Siguiente.
Configurar regla de reclamo
-
Agregue un Nombre de la regla de reclamo y seleccione el Tienda de atributos según sea necesario en el menú desplegable.
-
En Asignación de atributos LDAP a tipos de reclamos salientes, Seleccione el atributo LDAP como Correos electrónicos y tipo de reclamación saliente como
ID de nombre.
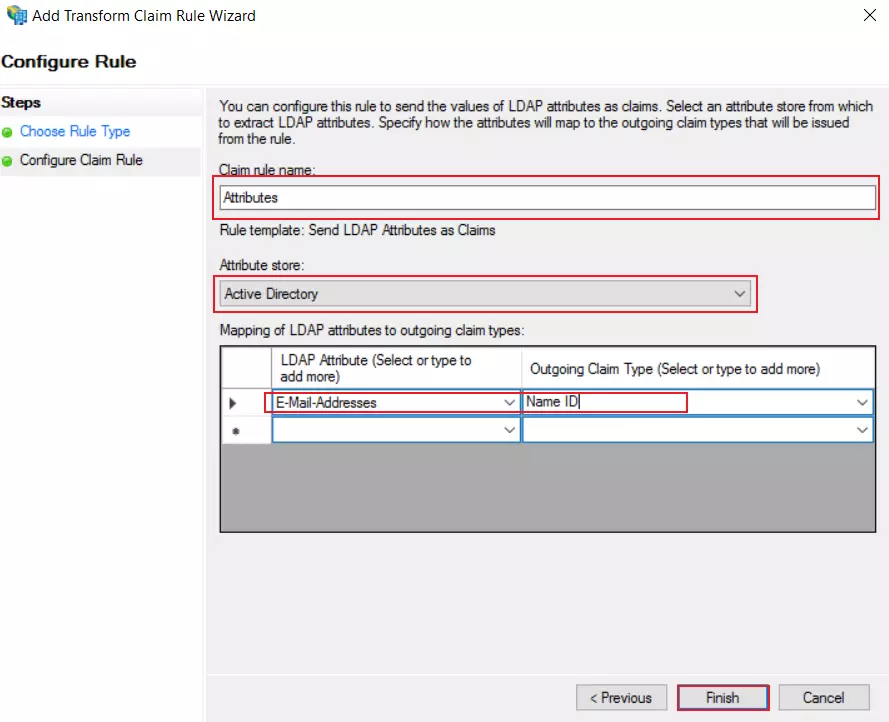
- Una vez que haya configurado los atributos, haga clic en Termine.
-
Después de configurar ADFS como IDP, necesitará el
Metadatos de federación para configurar su proveedor de servicios.
-
Para obtener los metadatos de la federación de ADFS, puede utilizar esta URL
https://< ADFS_Server_Name
>/federationmetadata/2007-06/federationmetadata.xml
-
Ha configurado ADFS correctamente como IdP (proveedor de identidad) de SAML para lograr el inicio de sesión de inicio de sesión único (SSO) de ADFS.
SSO de Windows (opcional)
Siga los pasos a continuación para configurar Windows SSO
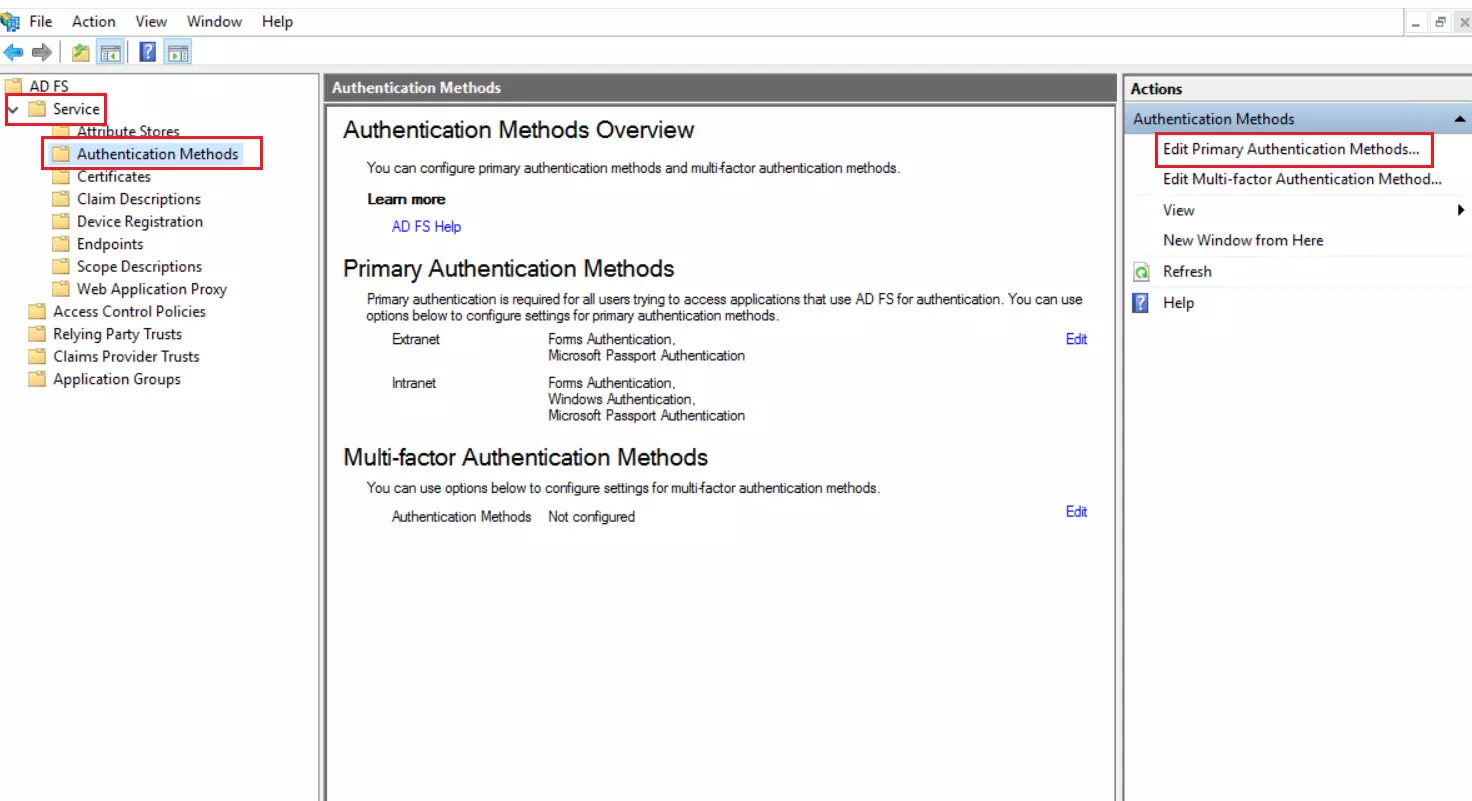
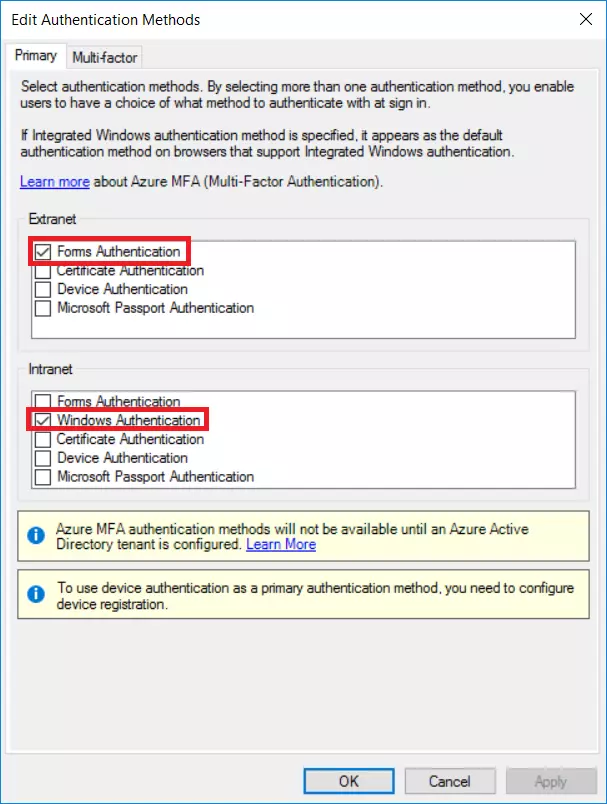
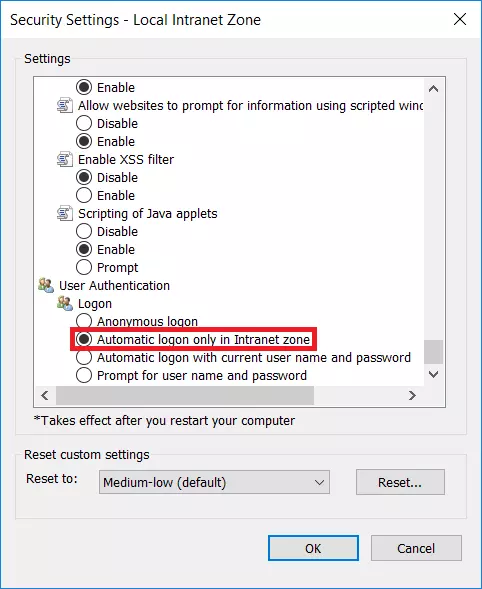
Pasos para configurar ADFS para la autenticación de Windows
3. Configure la aplicación Blazor SAML como proveedor de servicios
Hay dos formas que se detallan a continuación con las que puede configurar los metadatos de su proveedor de identidad SAML en la aplicación.
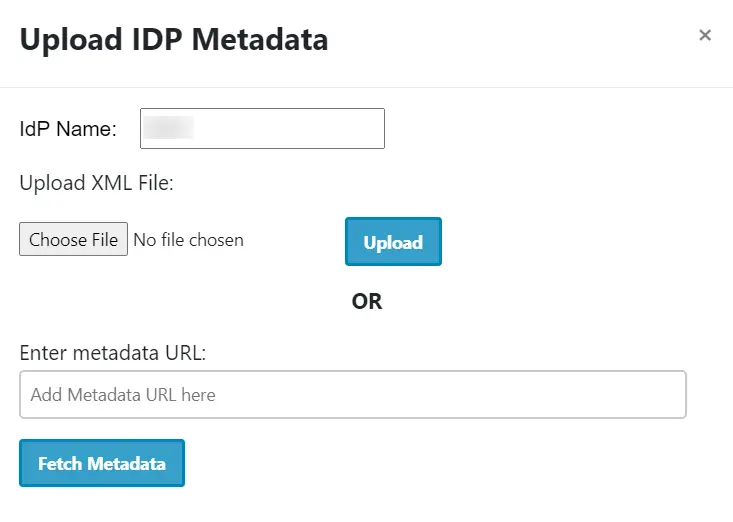
A] Cargue metadatos usando el botón Cargar metadatos IDP:
-
Si su proveedor de identidad le ha proporcionado la URL de metadatos o el archivo de metadatos (solo en formato .xml), simplemente puede configurar los metadatos del proveedor de identidad en la aplicación utilizando el
Cargar metadatos de IDP .
- Puede consultar la captura de pantalla a continuación:
-
Puedes elegir cualquiera de las opciones según el formato de metadatos que tengas disponible.
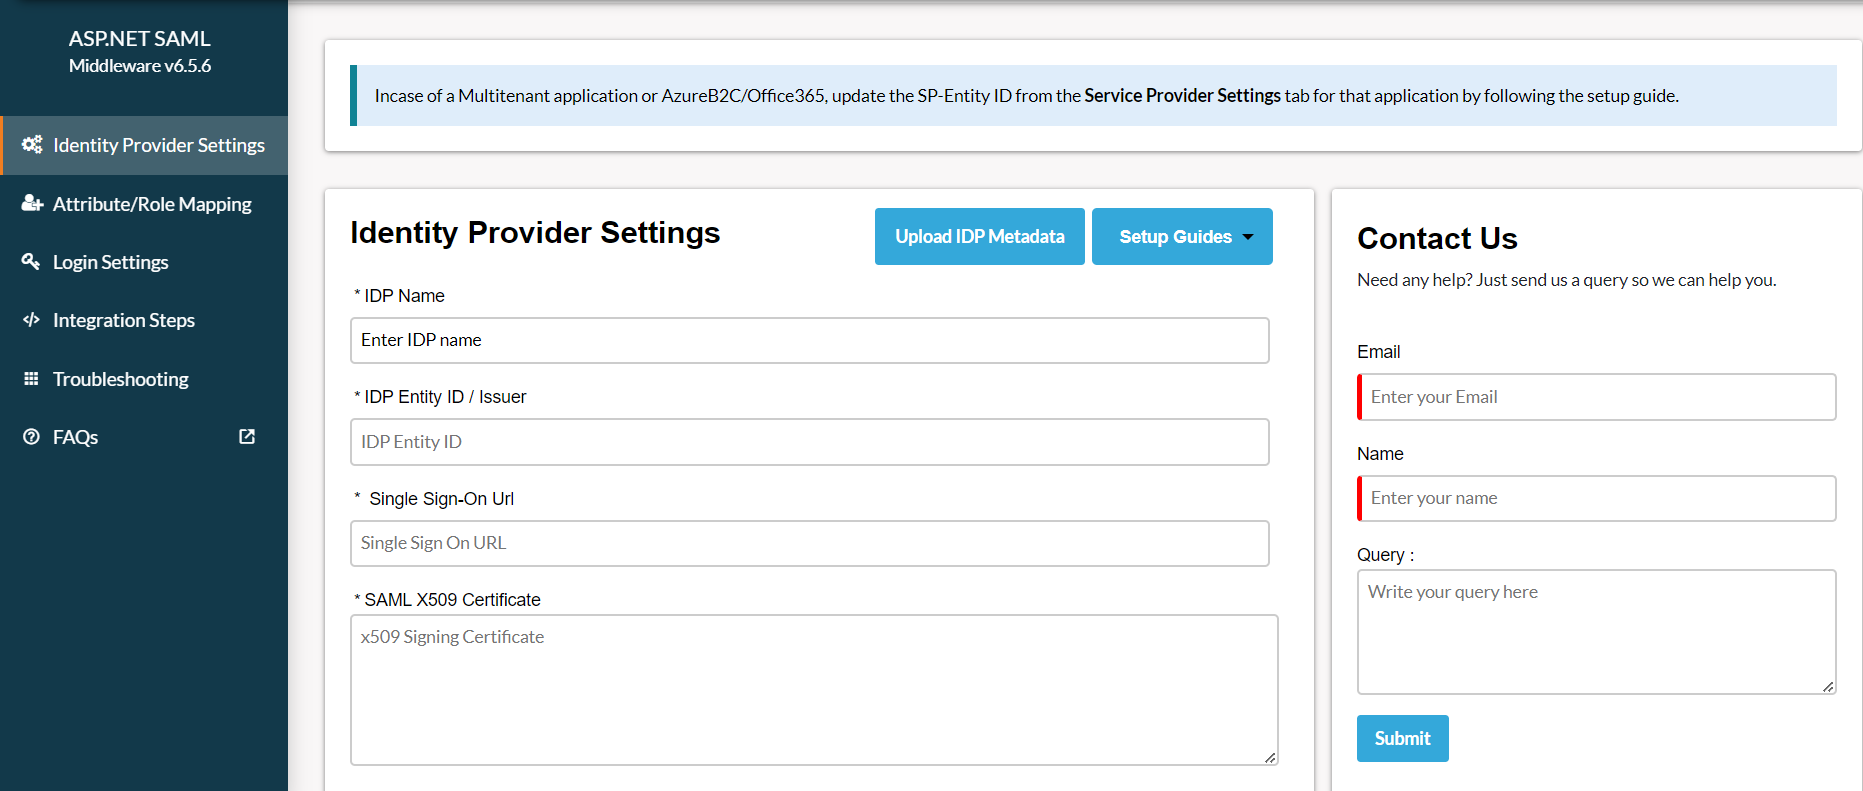
B] Configure los metadatos del proveedor de identidad manualmente:
-
Después de configurar su Proveedor de identidad, te proporcionará ID de entidad de IDP, URL de inicio de sesión único de IDP y
Certificado SAML X509 campos respectivamente.
- Haga clic en Guardar para guardar los datos de su IDP.
4. Prueba de SSO de SAML
-
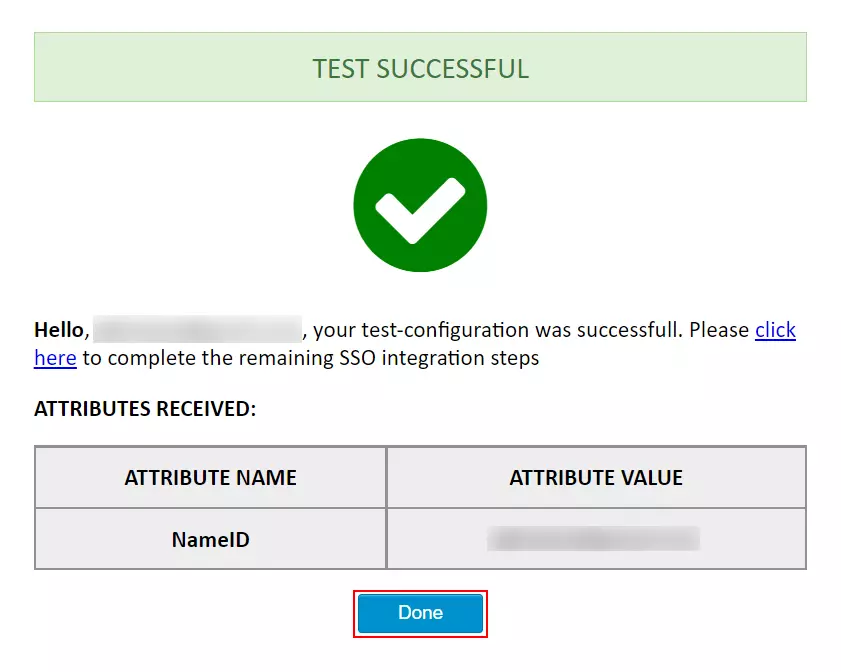
Haga clic en el elemento Configuración de prueba para probar si la configuración SAML que ha realizado es correcta.
-
La siguiente captura de pantalla muestra un resultado exitoso. Haga clic en
Integración SSO para continuar con la integración SSO.
-
Si experimenta algún error al final de la aplicación, se le mostrará una ventana similar a la siguiente.
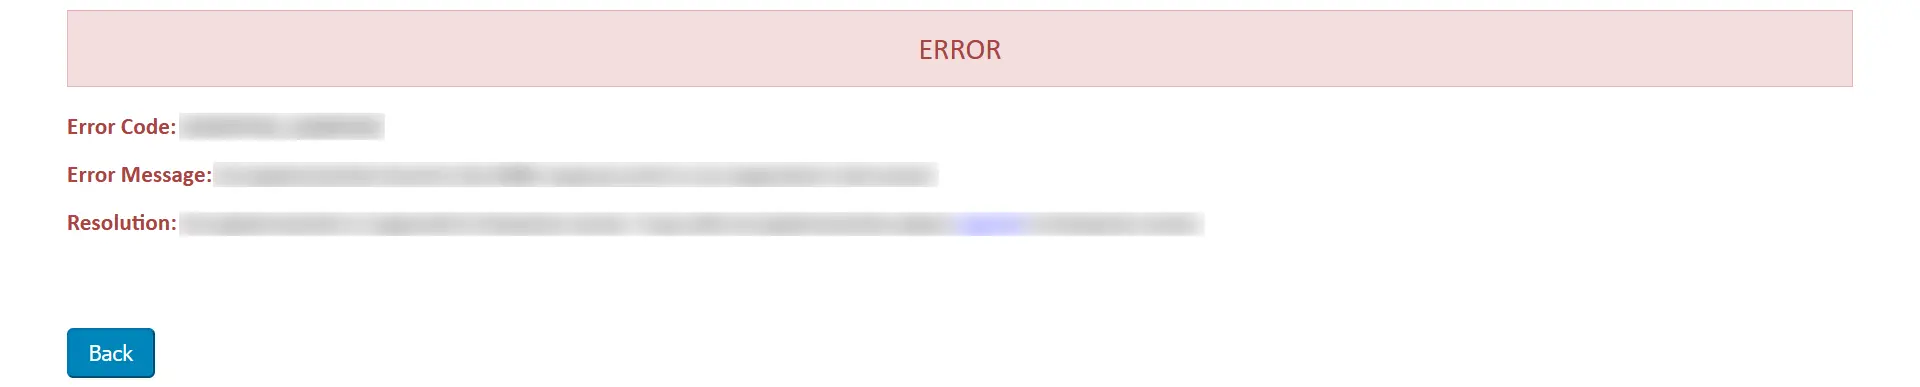
- Para solucionar el error, puede seguir los pasos a continuación:
-
En
Solucionar problemas
pestaña, habilite la opción para recibir los registros del complemento.
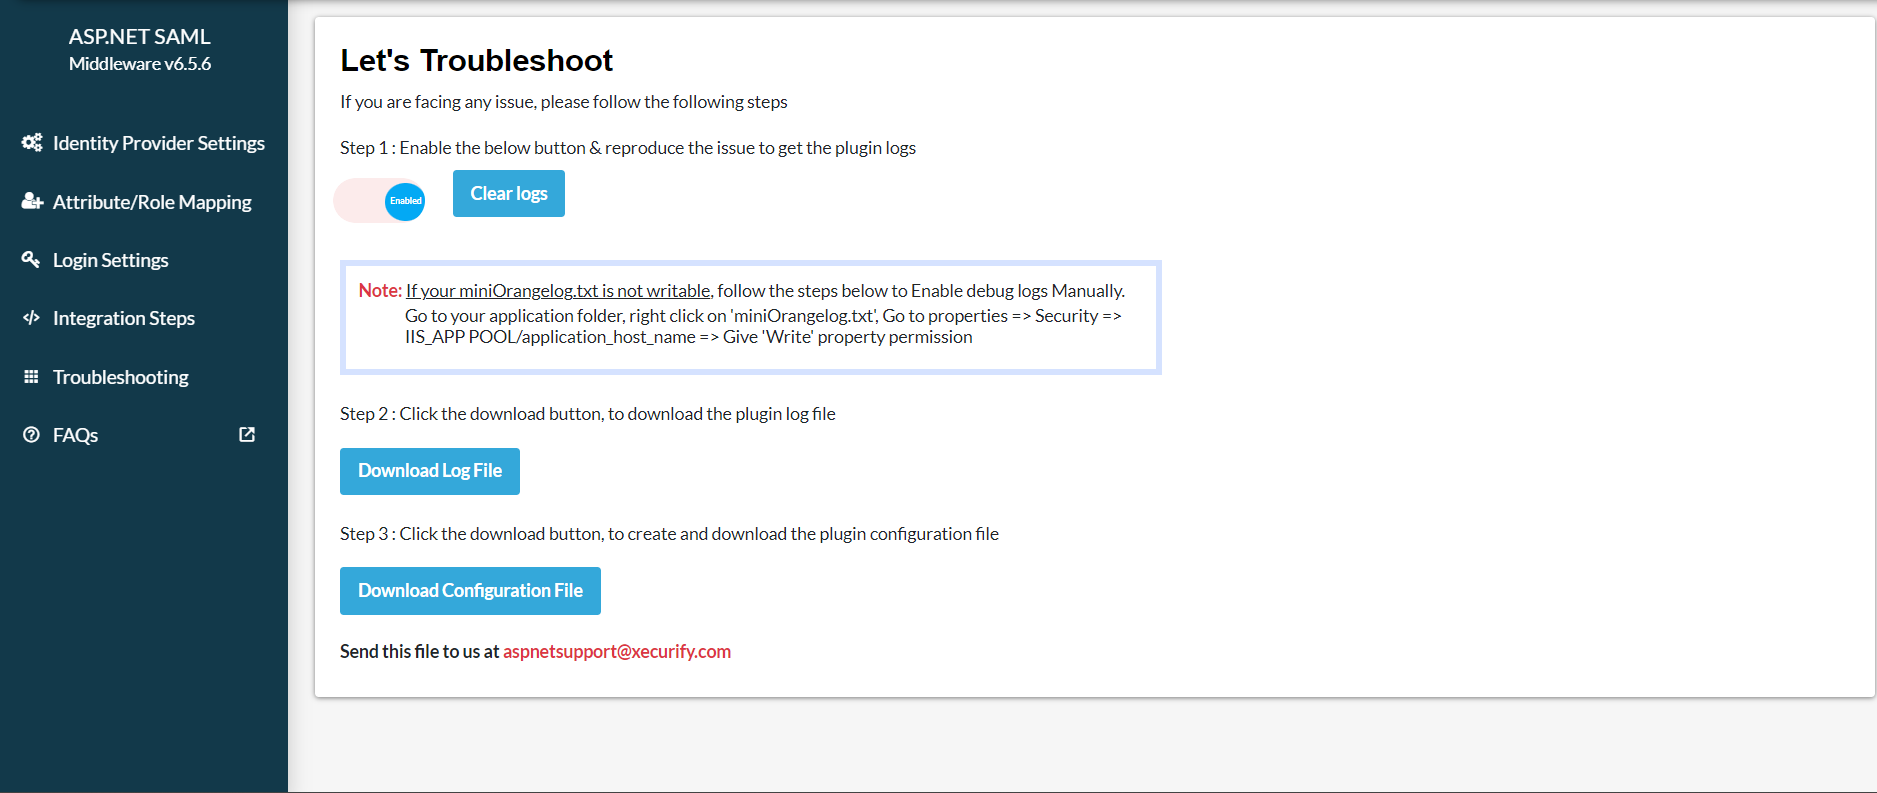
-
Una vez habilitado, podrá recuperar los registros del complemento navegando a
Ajustes Plugin pestaña y haciendo clic en Configuración de prueba.
-
Descargue nuestra archivo de registro del menú Solucionar problemas pestaña para ver qué salió mal.
-
Puedes compartir el archivo de registro con nosotros en
aspnetsupport@xecurify.com
y nuestro equipo se comunicará con usted para resolver su problema.
5. Mapeo de atributos
-
Después de probar la configuración, asigne los atributos de su aplicación a los atributos del proveedor de identidad (IdP).
-
En el complemento gratuito puedes configurar solo NameID
-
Nota: Todos los atributos asignados se almacenarán en los reclamos para que pueda acceder a ellos en su aplicación..

6. Código de integración
-
Estos pasos le permiten recuperar la información del usuario SSO en su aplicación en forma de reclamos de usuario.
-
También puedes mirar el recorrido de instalación para comprender cómo funcionaría la integración de SSO en su aplicación Blazor.
-
Simplemente copie y pegue ese fragmento de código donde quiera acceder a los atributos del usuario.
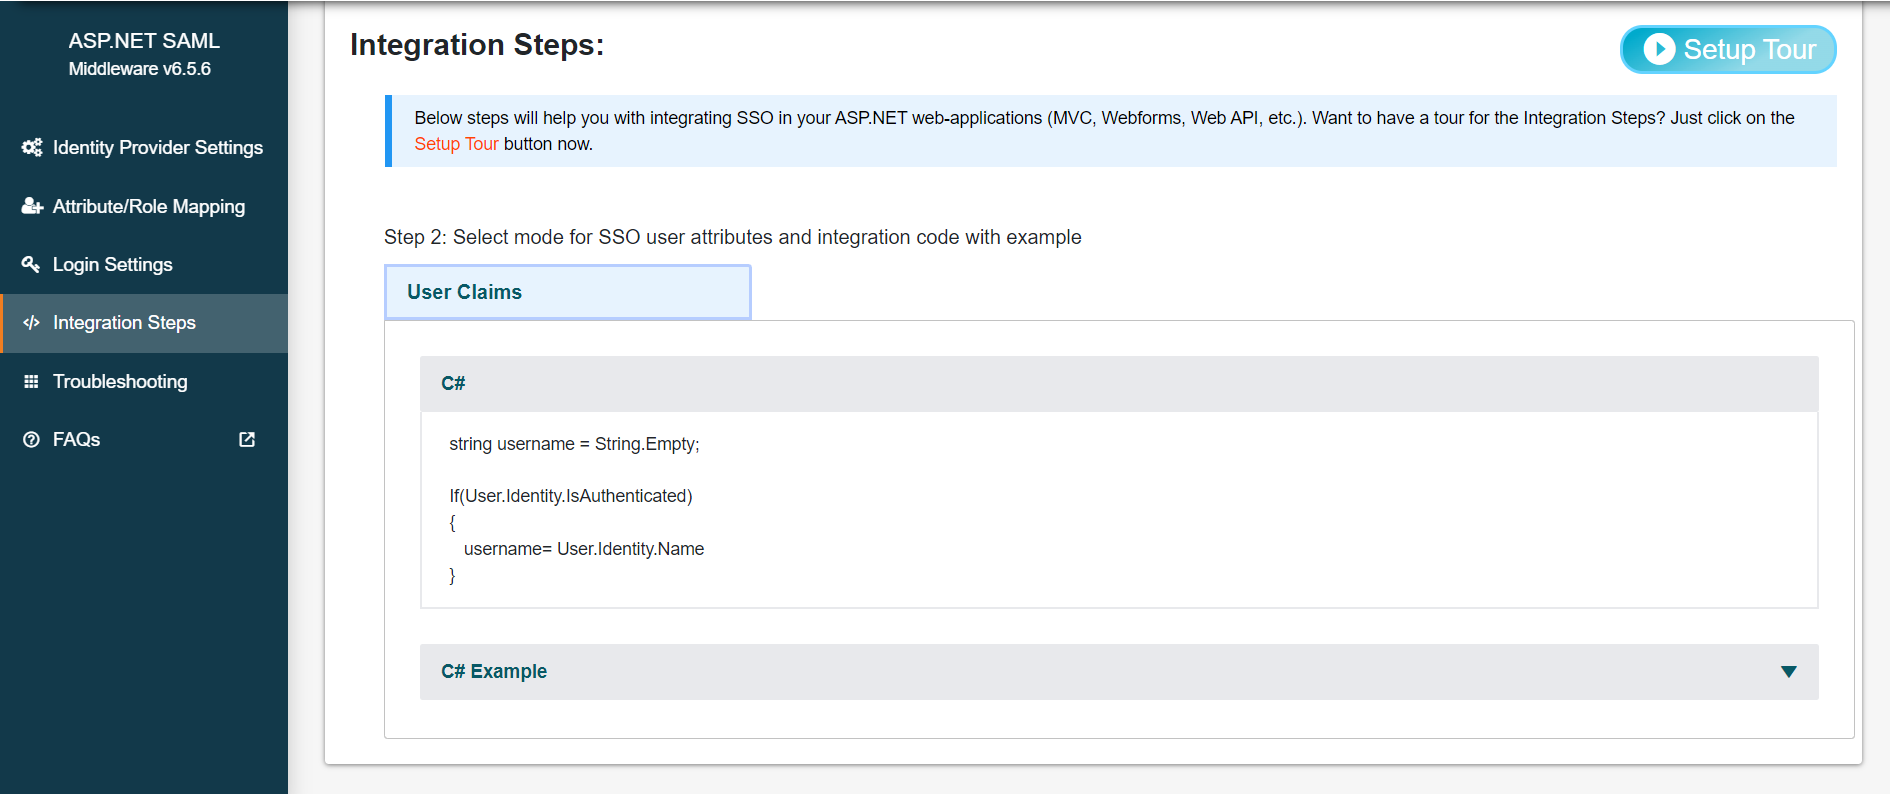
-
Nota: Este middleware de prueba solo admite información del usuario en reclamos; la recuperación de información del usuario en la sesión y los encabezados está disponible en el complemento premium
- También puede copiar el código de integración a continuación:
string name="";
string claimtype="";
string claimvalue="";
if(User.Identity.IsAuthenticated)
{
foreach( var claim in User.Claims)
{
claimtype = claim.Type;
claimvalue = claim.Value;
}
var identity = (ClaimsIdentity)User.Identity;
IEnumerable claims = identity.Claims;
string mobileNumber = identity.FindFirst("mobileNumber")?.Value;
}
Nota: Todos los atributos asignados se almacenarán en los reclamos a los que se accederá en su aplicación.
Si desea ayuda con el código de integración, póngase en contacto con nosotros en
aspnetsupport@xecurify.com
7. Configuración de inicio de sesión
- Hover en Seleccionar acciones y haga clic en Copiar enlace SSO.

-
Utilice la siguiente URL como enlace en la aplicación desde donde desea realizar SSO:
https://blazor-application-base-url/?ssoaction=login
-
Por ejemplo, puedes usarlo como:
<a href=”https://blazor-application-base-url/?ssoaction=login”>Log
          in</a>
8. Configuración de cierre de sesión
-
Utilice la siguiente URL como enlace a su aplicación desde donde desea realizar SLO:
https://blazor-application-base-url/?ssoaction=logout
-
Por ejemplo, puedes usarlo como:
<a href=”https://blazor-application-base-url/?ssoaction=logout”>Log
          out</a>
Para configurar su IDP, puede encontrar los metadatos del proveedor de servicios en el archivo appsetting.json. Para los metadatos de SP, puede consultar la siguiente captura de pantalla:
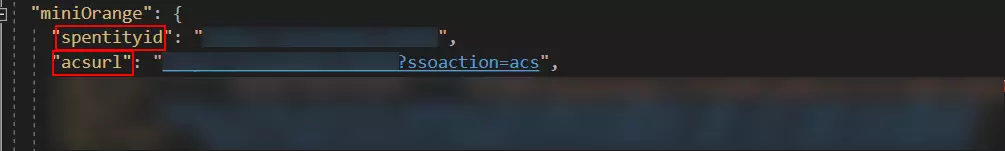
Desde la sección miniOrange , copie spentityid y acsurl y proporciónelos al equipo de su proveedor de identidad.
-
Una vez que los metadatos del proveedor de servicios estén configurados en el extremo del IdP, se le proporcionará el archivo de metadatos del IdP o la URL de metadatos o URL de metadatos como el ID de entidad del IdP, la URL de SSO del IdP, etc.
-
Para configurar los metadatos de su IDP, navegue hasta
configuración de aplicaciones.json archivo. Encontrarás las siguientes configuraciones en la sección JSON del mininaranja.
-
Para configurar su IDP directamente, navegue hasta
configuración de aplicaciones.json .
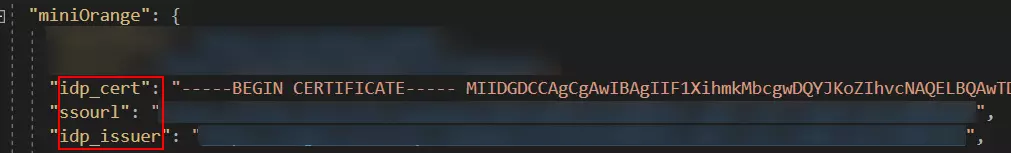
-
Configure los metadatos proporcionados apropiados y guarde la configuración.
| idp_cert |
Ingrese el certificado de IDP en este campo |
| agrio |
Ingrese la URL de SSO en este campo |
| idp_emisor |
Ingrese el emisor de IDP en este campo |
Asignación de atributos
-
Asigne los atributos de su aplicación a los atributos del proveedor de identidad (IDP).
-
Nota: Todos los atributos asignados se almacenarán en la sesión para que pueda acceder a ellos en su aplicación.
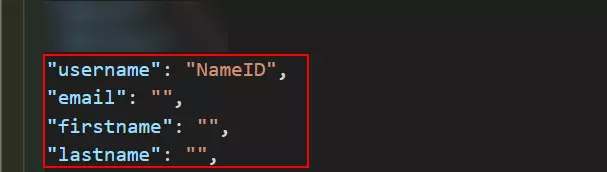
Código de integración
-
Simplemente copie y pegue el fragmento de código donde desee acceder a los atributos del usuario.
-
Nota: Todos los atributos asignados se almacenarán en la sesión para que pueda acceder a ellos en su aplicación.
string name="";

        string claimtype="";

        string claimvalue="";

        if(User.Identity.IsAuthenticated) {

          name= User.Identity.Name;

          foreach( var claim in User.Claims) {

    claimtype = claim.Type;

    claimValue = claim.Value;

  }
}
Puede configurar la aplicación Blazor SAML 2.0 Single Sign-On (SSO) con cualquier proveedor de identidades, como ADFS, Microsoft Entra ID (anteriormente Azure AD), Bitium, Centrify, G Suite, JBoss Keycloak, Okta, OneLogin, Salesforce, AWS Cognito, OpenAM, Oracle, PingFederate, PingOne, RSA SecureID, Shibboleth-2, Shibboleth-3, SimpleSAML, WSO2 o incluso con su propio proveedor de identidades personalizado . Consulte la lista de proveedores de identidades aquí.
Más Recursos
¿Necesitas ayuda?
¿No encuentras a tu proveedor de identidad? Escríbenos a aspnetsupport@xecurify.com y te ayudaremos a configurar el inicio de sesión único (SSO) con tu proveedor de identidad. Además, te brindaremos orientación rápida (por correo electrónico o reunión) sobre tus necesidades y nuestro equipo te ayudará a seleccionar la solución o el plan más adecuado.