¿Cómo configurar un complemento de redirección/restricción basado en atributos con SAML/OAuth en WordPress?
Resumen
Esta guía le muestra los pasos para configurar el complemento de redirección/restricción basada en atributos con el plugin de inicio de sesión único (SSO) SAML o OAuth/OpenID Connect de miniOrange. Siguiendo esta guía, podrá configurar reglas basadas en atributos para redirigir automáticamente a los usuarios a páginas específicas después de iniciar sesión o restringir el acceso según los atributos de usuario recibidos de su proveedor de identidad (IdP), lo que proporciona una experiencia de inicio de sesión segura y personalizada.
Requisitos previos: descarga e instalación
Configurar el complemento de redirección/restricción basado en atributos
- SAML
- Conexión OAuth/OpenID
Configure el complemento de redirección/restricción basado en atributos con el plugin de inicio de sesión único (SSO) SAML.
- mininaranja Inicio de sesión basado en atributos proporciona redirección a diferentes páginas después de iniciar sesión, según el atributos del usuario almacenado en el metausuario tabla de WordPress.
- También podemos proporcionar redirección basada en los atributos del usuario que existen en alguna otra tabla de WordPress.
- Digamos que quieres usuarios con el atributo tipo de usuario as Estudiante para ser redirigido a https://www.miniorange.com/student después de iniciar sesión.
- Y quieres los usuarios con el atributo. tipo de usuario as Personal para ser redirigido a https://www.miniorange.com/staff después de iniciar sesión.
- Luego puede proporcionar el siguiente mapeo en Redirección basada en atributos .
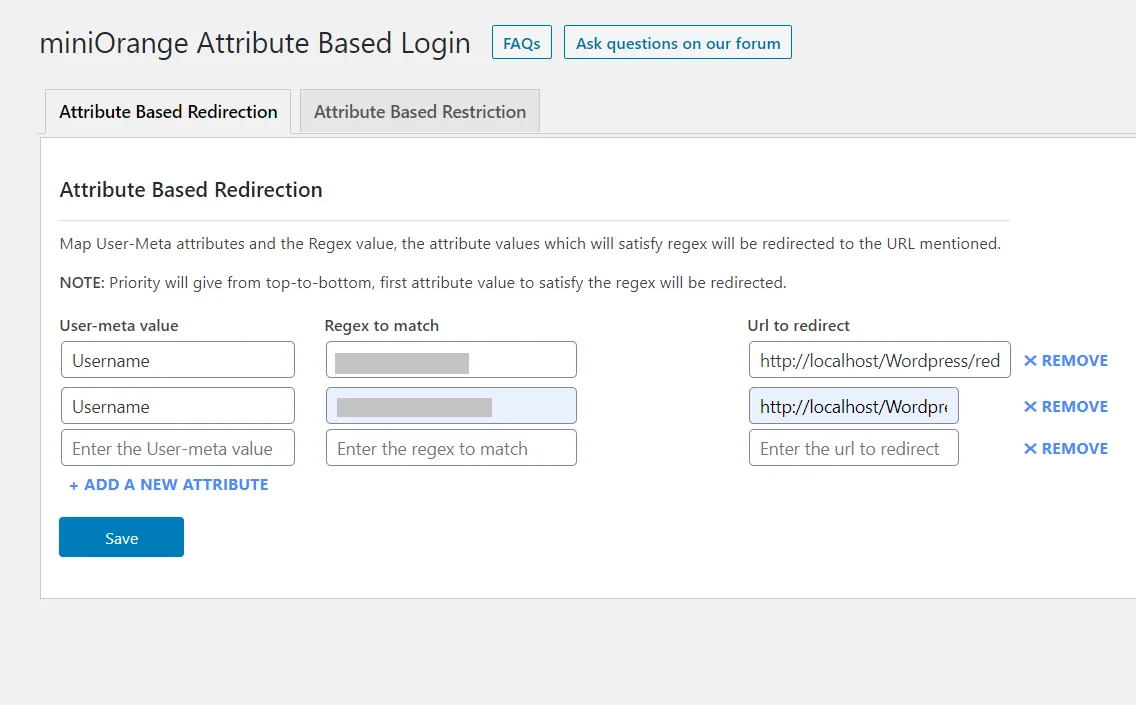
- Ahora bien, si algún usuario tiene la valor de metaclave de tipo de usuario as Estudiante or Personal, será redirigido a la URL configurada correspondiente después de iniciar sesión.
- Regex para coincidir: También puedes proporcionar un expresión regular para el valor del atributo. Si el usuario que inicia sesión satisface la expresión regular asignada, será redirigido a la URL configurada después de iniciar sesión.
Restricción basada en atributos:
- mininaranja Inicio de sesión basado en atributos proporciona inicio de sesión restricción basado en la usuario atributos enviados por el Proveedor de identidad.
- Digamos que sólo quieres que los usuarios tengan tipo de usuario as Colaborador y Código de tipo de miembro como 25, 26, 40, 41 o 45 para poder iniciar sesión. Luego puede proporcionar el siguiente mapeo en Restricción basada en atributos .
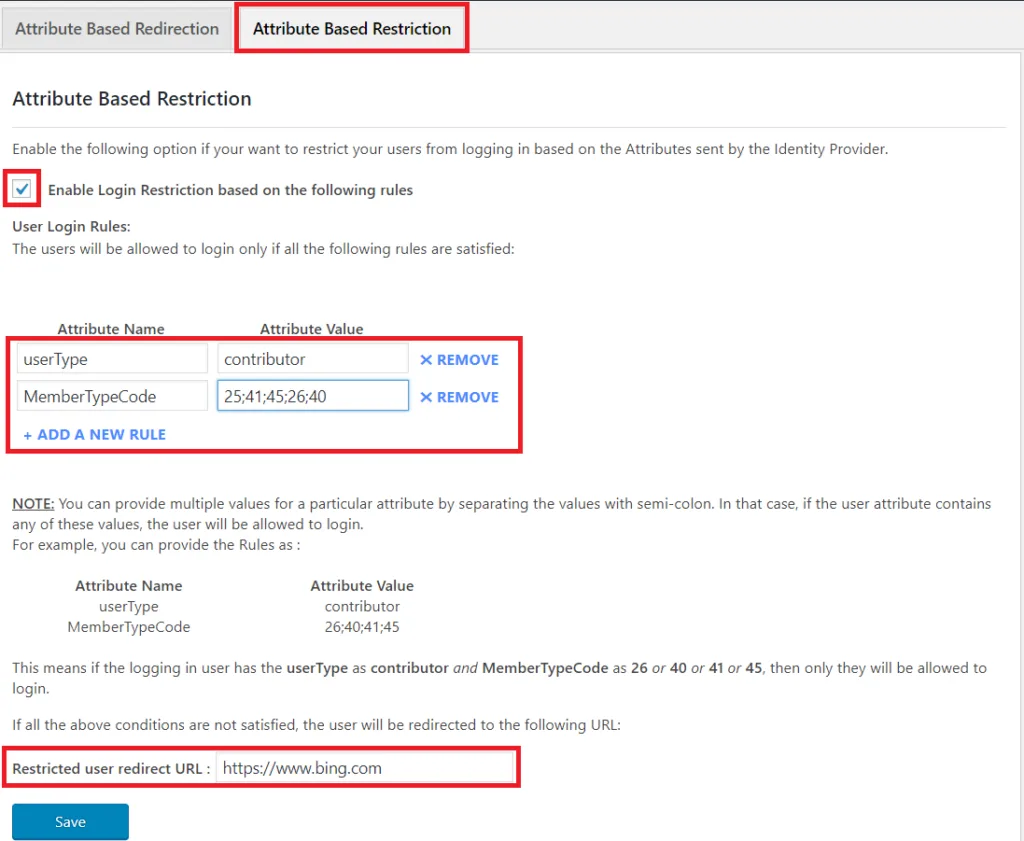

Nota: Puede proporcionar valores separados por punto y coma en caso de que haya varios valores de atributo. En este caso, la regla se comportará como una condición OR; es decir, si el atributo enviado por el IDP contiene alguno de los valores separados por punto y coma, se permitirá al usuario iniciar sesión.
- Ahora, cualquier usuario que intente iniciar sesión con el conjunto de atributos anterior podrá hacerlo. Pero si no tiene el conjunto de atributos anterior, será redirigido a una página configurada en el URL de redireccionamiento de usuario restringido sección del complemento.
- Atributos multivalor: Puede proporcionar reglas con nombres de atributos duplicados. En este caso, se comportará como la condición AND.
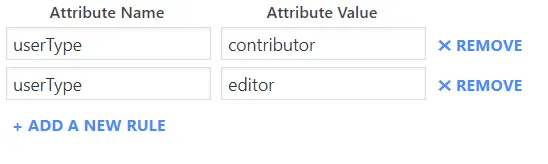
- Según la configuración anterior, a un usuario se le permitirá iniciar sesión solo si el atributo userType enviado por el IdP para ese usuario tiene los valores colaborador y editor.
Configure el complemento de redirección/restricción basado en atributos con el complemento de inicio de sesión único (SSO) del cliente OAuth.
El complemento de inicio de sesión basado en atributos de miniOrange proporciona redireccionamiento y restricción a diferentes páginas después de iniciar sesión, según los atributos del usuario almacenados en la tabla de metadatos de usuario de WordPress.
Configurar la redirección basada en atributos
- Vaya a la Inicio de sesión único (SSO) de miniOrange Plugin para WordPress. Seleccione su proveedor de OAuth de la lista.
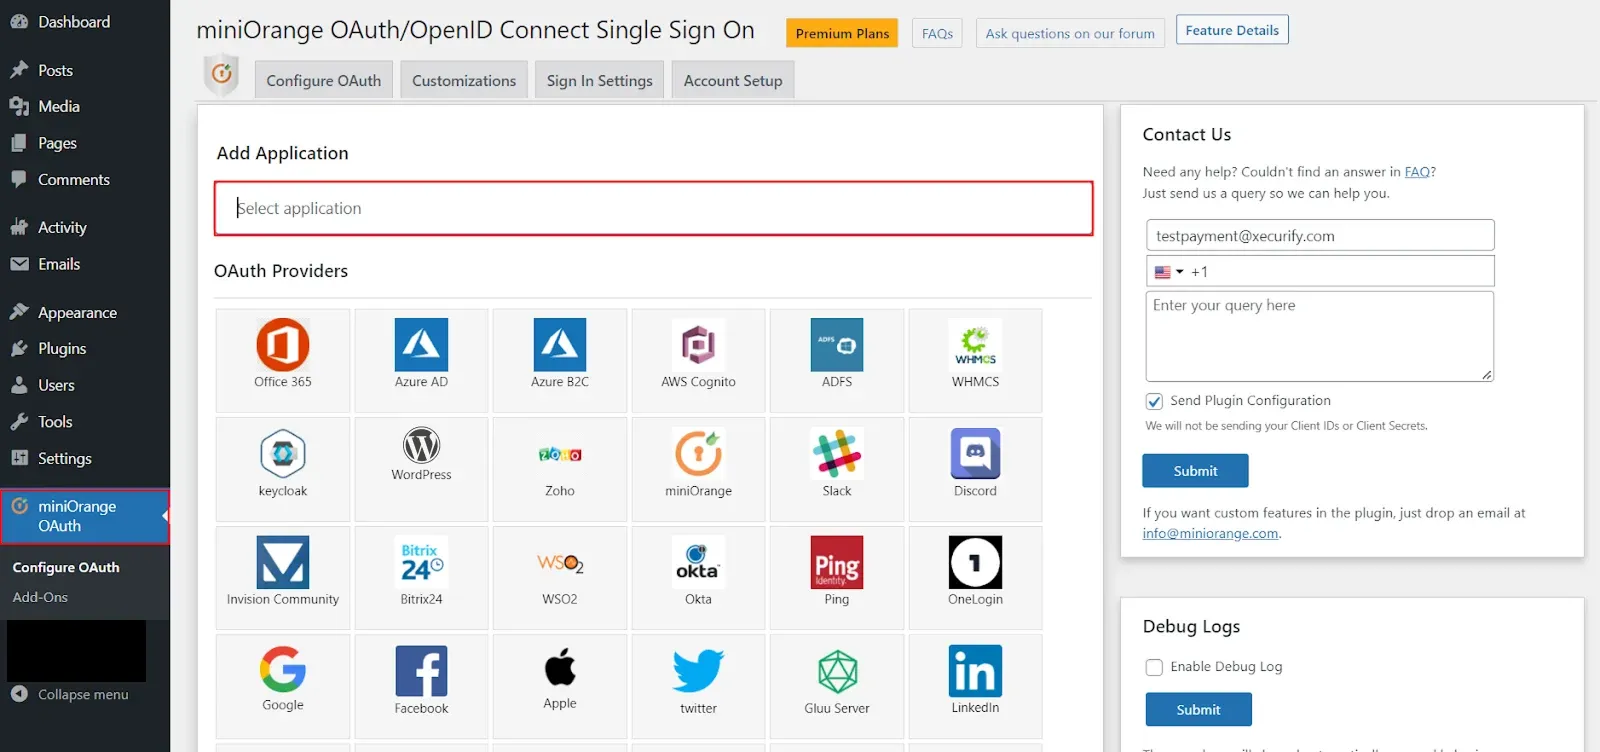
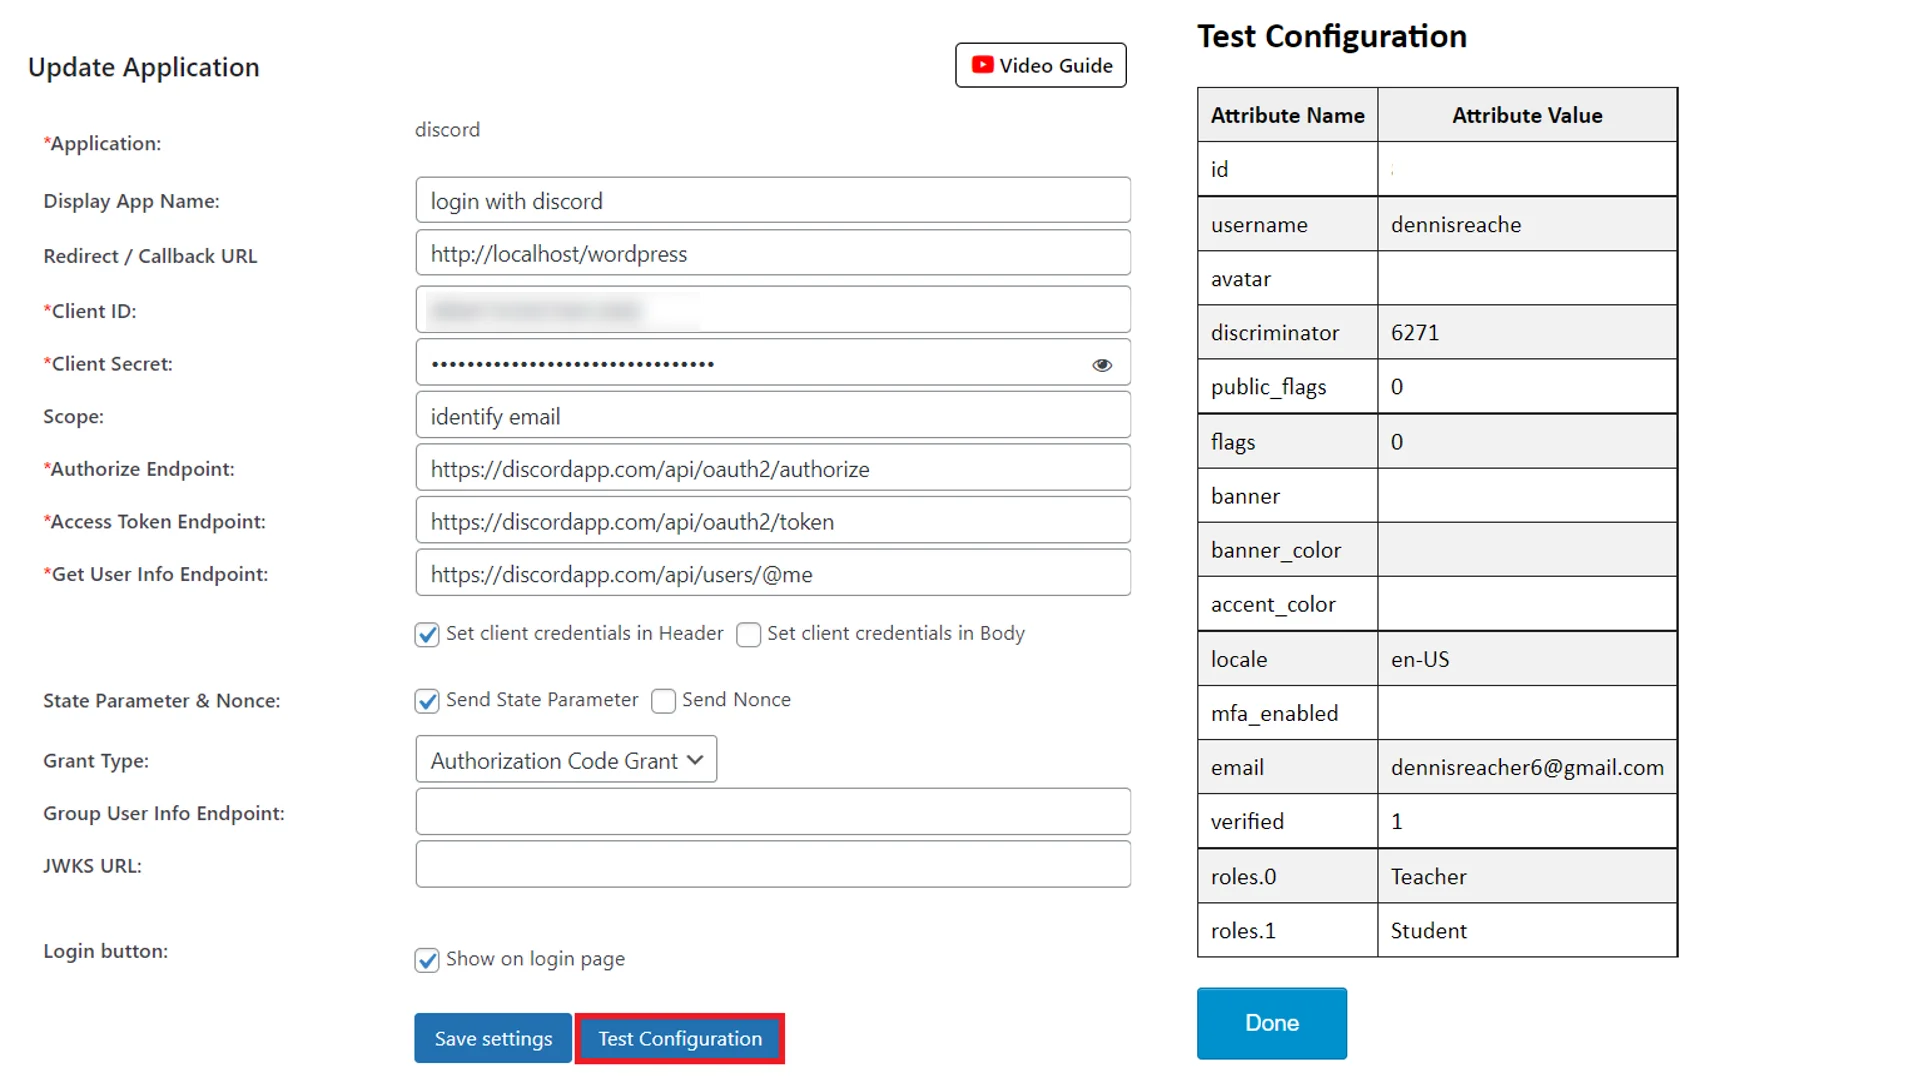
- Completa el formulario Configuración del proveedor OAuth configuración consultando las guías de configuración de aquí. Después de haber guardado la configuración. Haga clic en Configuración de prueba botón. Puedes ver el Nombre del Atributo valor en la tabla de configuración de prueba.
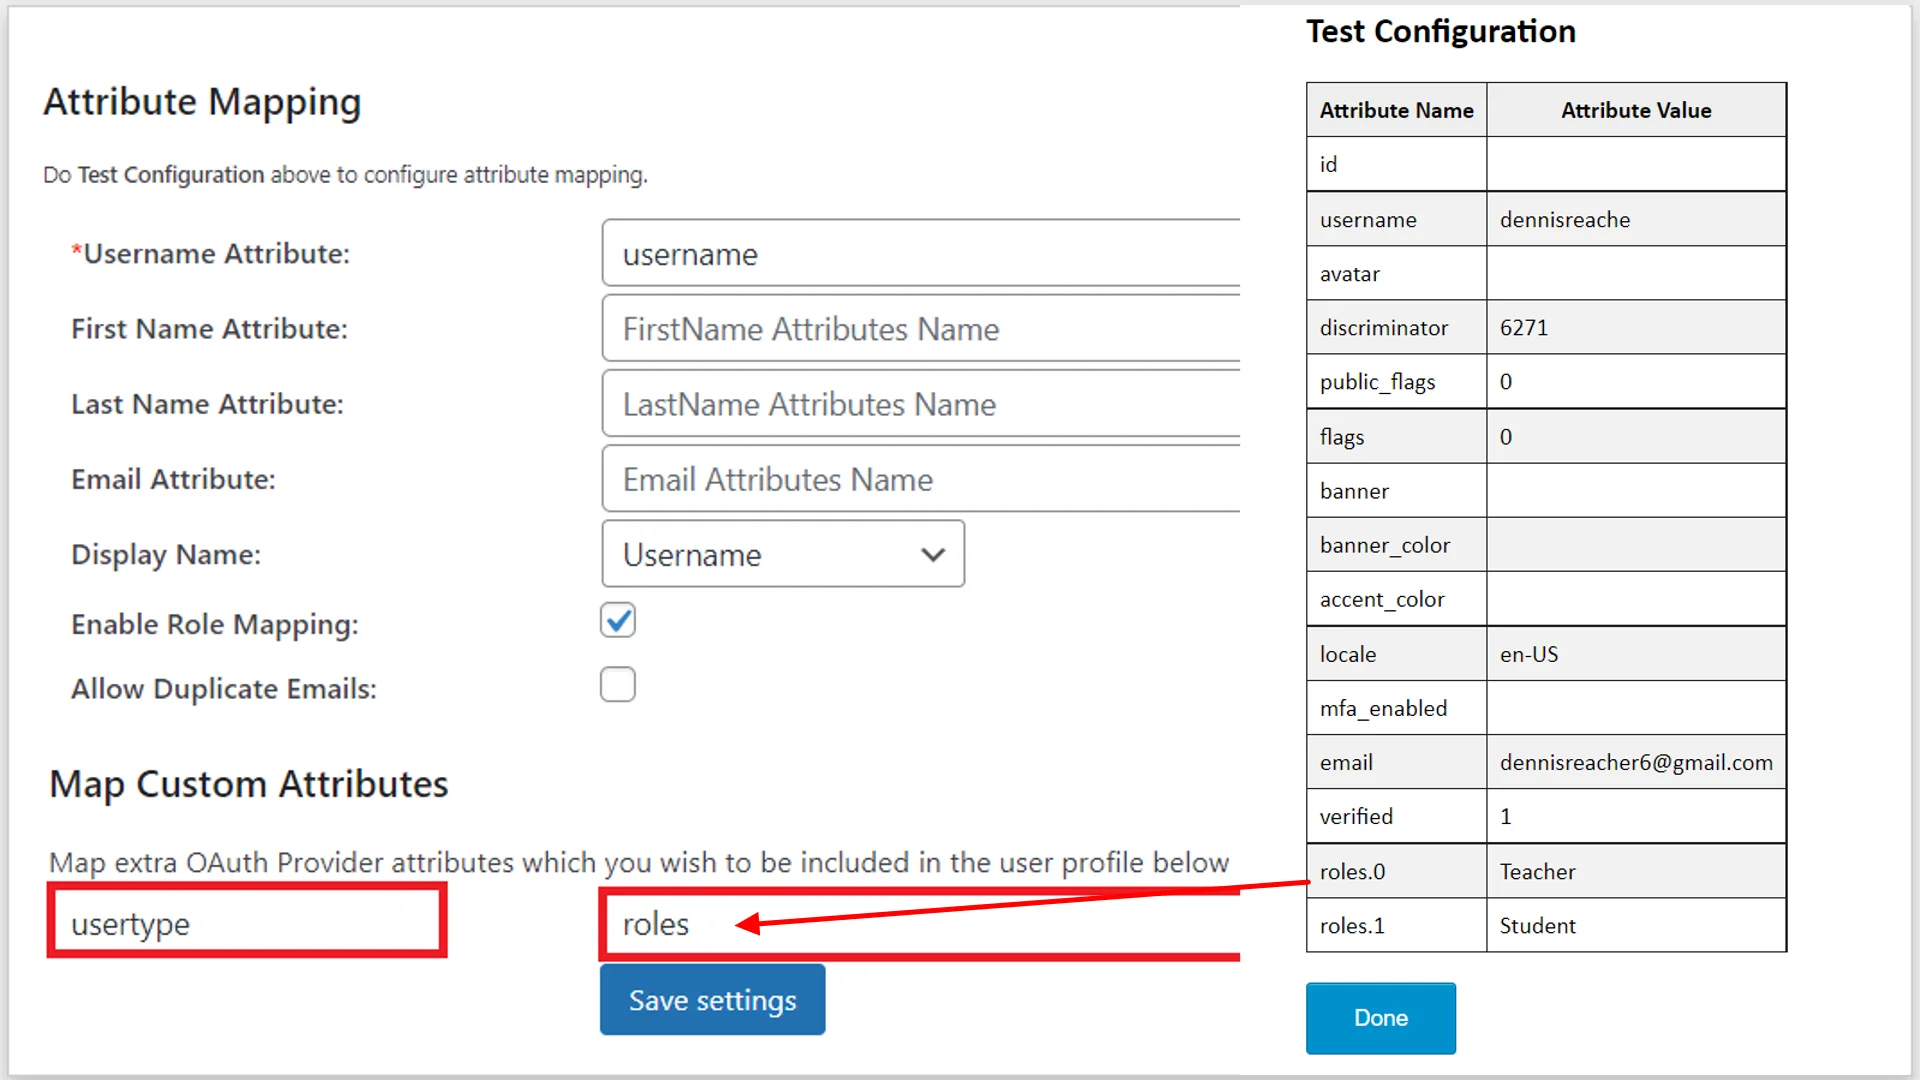
- Desplácese hacia abajo y haga clic en Asignación de atributos sección. Bajo la Asignar atributos personalizados sección ingrese al meta de campo nombre de su elección e ingrese el Nombre del Atributo de la tabla de configuración de prueba del proveedor de OAuth. (Consulte la imagen a continuación)
- Haga clic en el elemento Guardar configuración para guardar su mapeo.
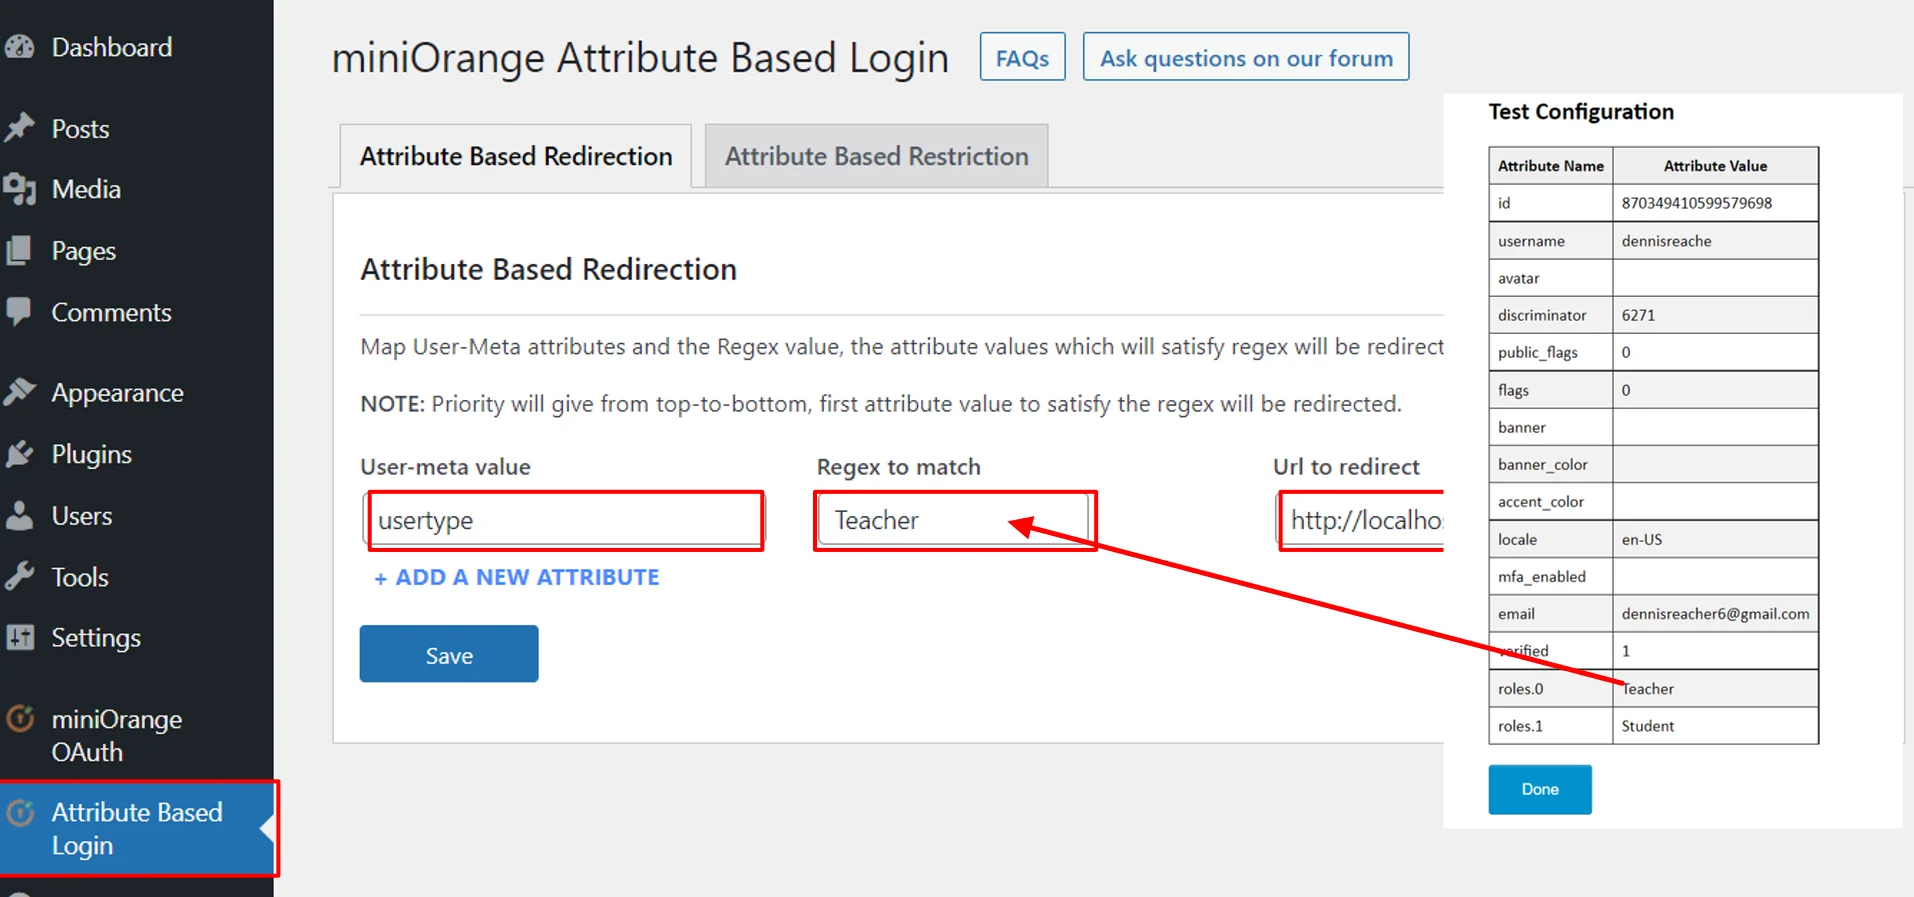
- Ahora ve a la Inicio de sesión basado en atributos Complemento. Puede configurar redirecciones a diferentes páginas después del inicio de sesión según los atributos del usuario almacenados en la tabla meta de usuario de WordPress en la Redirección basada en atributos .
- Escriba el Valor meta del usuario que hemos ingresado en el complemento del cliente OAuth Atributo personalizado sección. Ingrese el nombre-valor del atributo de la tabla de configuración de prueba en el Regex para hacer coincidir campo. (La prioridad se dará de arriba a abajo, se redirigirá el primer valor de atributo que satisfaga la expresión regular).
- Ahora, ingrese la URL de redireccionamiento donde desea que el usuario sea redirigido en la URL a reorientar campo y haga clic en el Guardar .
- El usuario ahora será redirigido a la página correspondiente después de realizar el inicio de sesión único (sso) según sus funciones.
Configurar restricción basada en atributos
- Vuelva al complemento y haga clic en el Restricción basada en atributos .
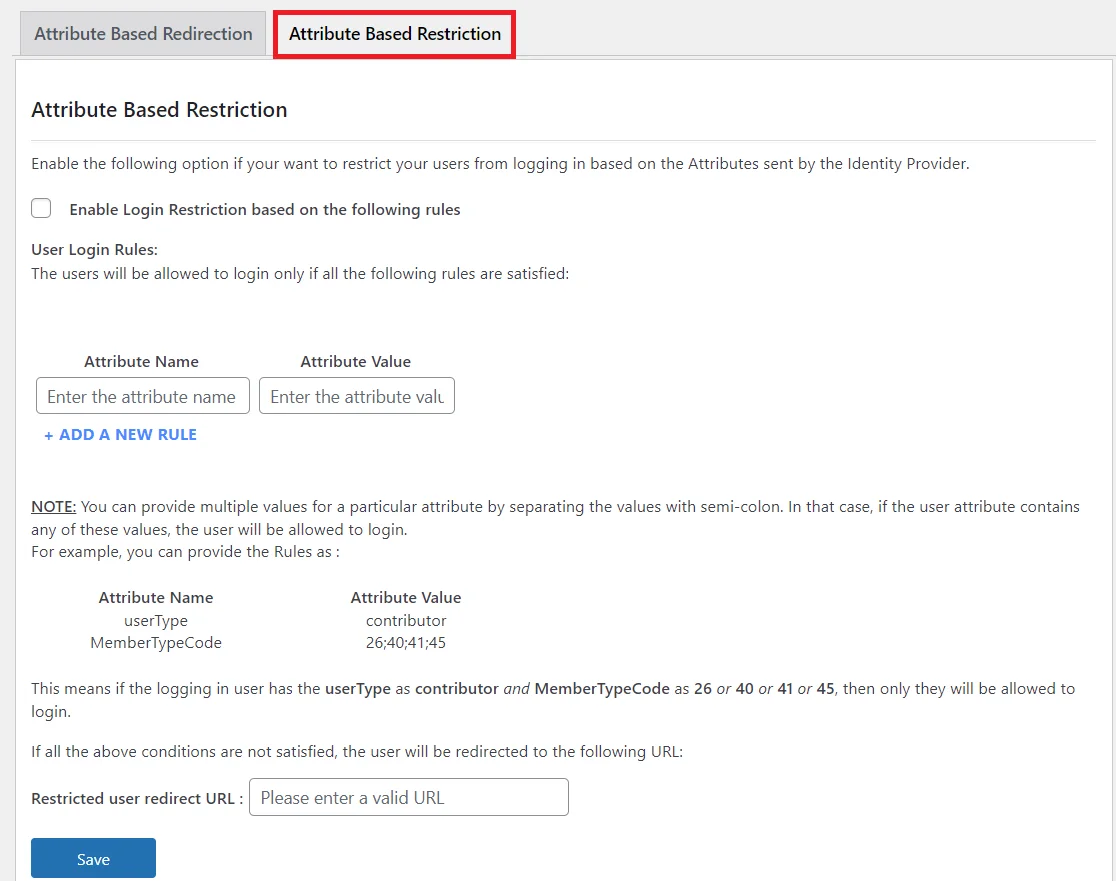
- Si desea restringir el inicio de sesión de sus usuarios en función de los atributos enviados por el proveedor de OAuth, habilite la opción Restricción de inicio de sesión basada en las siguientes reglas .
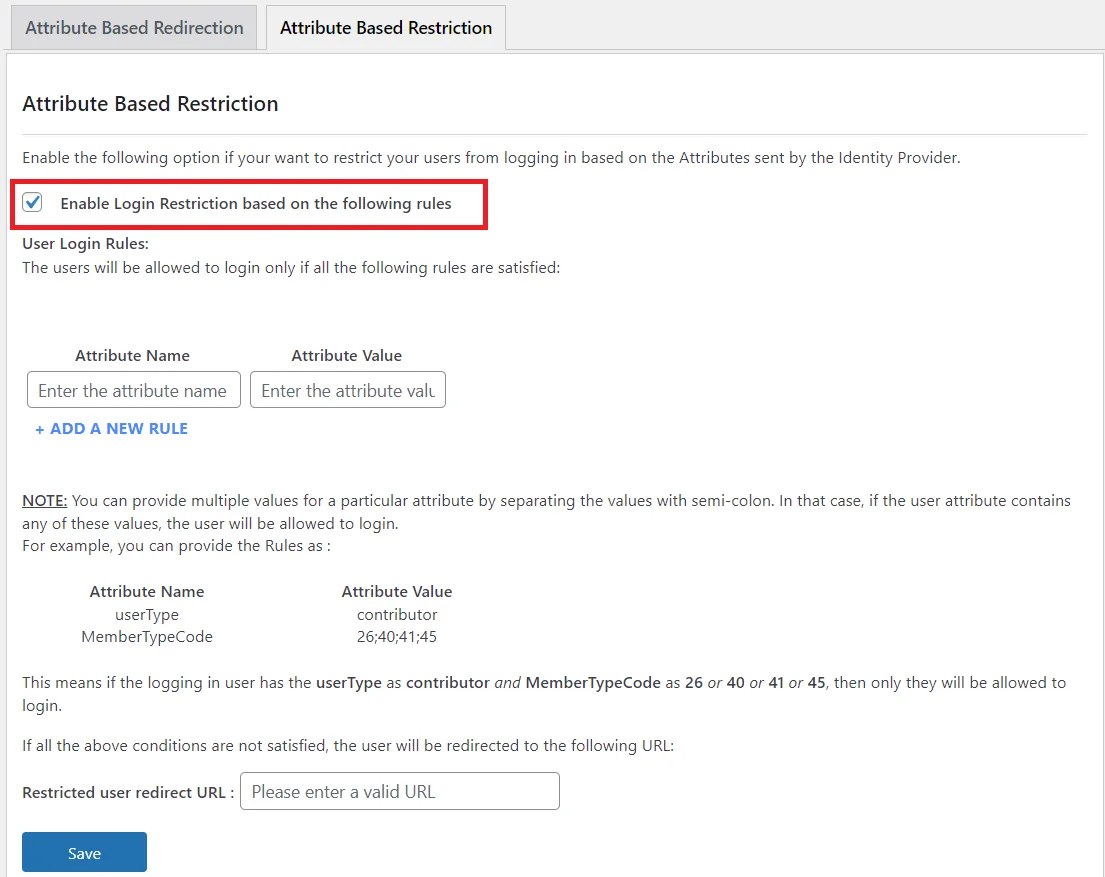
- Digamos que sólo quieres que los usuarios tengan roles como maestro para poder iniciar sesión, luego ingrese el usuario Nombre del Atributo y conectar Valor de atributo.
- Puede proporcionar separados por punto y coma valores en caso de múltiples valores de atributos. En este caso, la regla se comportará como la condición OR, es decir, si el atributo enviado por el IDP tiene alguno de los valores separados por punto y coma, el usuario podrá iniciar sesión.
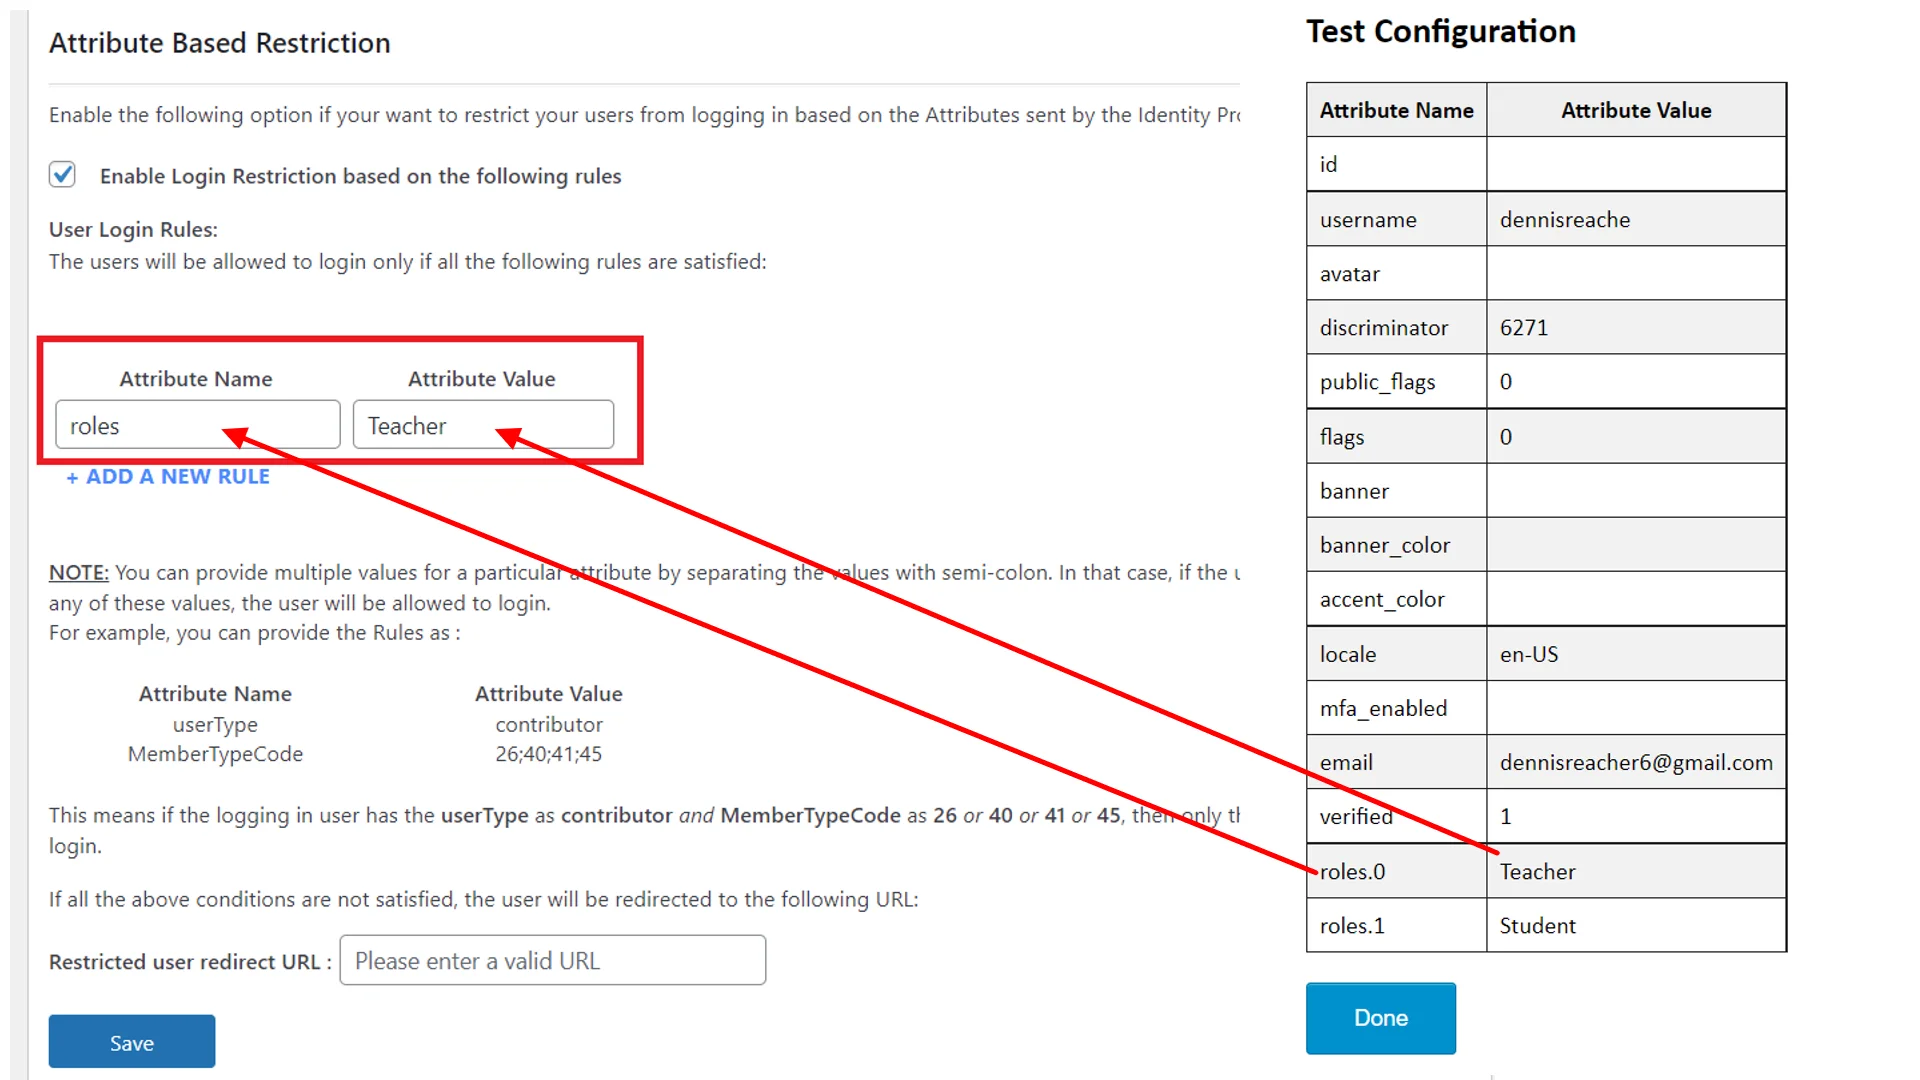
- En la sección URL de redireccionamiento de usuario restringido campo, ingrese la URL de la página donde desea redirigir al usuario y haga clic en el Guardar botón. Si los usuarios no cumplen con los Reglas de inicio de sesión de usuario configurado anteriormente, será redirigido a esta URL sin iniciar sesión en el sitio.

- Según la configuración anterior, a un usuario se le permitirá iniciar sesión solo si el atributo de roles enviado por el IDP para ese usuario tiene el valor Profesor.
En esta guía, ha configurado correctamente el complemento de redirección/restricción basada en atributos con el plugin de inicio de sesión único (SSO) SAML o OAuth/OpenID Connect de miniOrange , dirigiendo a los usuarios a páginas específicas o restringiendo el acceso según los atributos recibidos de su proveedor de identidad. Esta solución garantiza que cada usuario acceda automáticamente a la página correcta tras el inicio de sesión único, ofreciendo una experiencia personalizada y manteniendo a los usuarios no autorizados alejados de las áreas restringidas sin necesidad de intervención manual.
ARTÍCULOS RELACIONADOS






 Registrarse




