
¿Cómo configurar el inicio de sesión único (SSO) multiinquilino de Azure / el inicio de sesión multiinquilino de Azure AD para WordPress?
Resumen
El complemento miniOrange Azure Multitenant SSO permite a los usuarios de múltiples inquilinos de Azure AD / Microsoft Entra ID iniciar sesión en WordPress utilizando una única aplicación Azure Multitenant. Funciona con el complemento miniOrange SAML SP SSO para que Los usuarios de sus propios inquilinos de Office 365/Azure AD y de los inquilinos de sus clientes pueden autenticarse con sus credenciales de Azure AD existentes sin necesidad de configurar cada inquilino por separado.
Al asignar identificadores de inquilino y utilizar un punto de conexión común de Azure Multitenant, puede habilitar el inicio de sesión único (SSO) multiinquilino sin interrupciones, la restricción de SSO basada en inquilinos y la asignación de grupos o roles según los inquilinos.
En esta guía, aprenderá cómo configurar Azure AD como proveedor de identidad (IDP) para SSO multiusuario y configurar el Complemento multitenencia de Azure para WordPress.





Requisitos previos: descarga e instalación
- Para configurar Azure Multitenant SSO con su sitio de WordPress, primero debe instalar el Plugin SSO SAML SP de miniOrange.
Inicio de sesión único (SSO) de Azure AD junto con integraciones perfectas para los servicios de Microsoft Azure.
Integraciones de sincronización de Azure AD/B2C/Office 365

Sincroniza bidireccionalmente los datos de usuario entre Azure AD/B2C/Office 365 y WordPress para una sincronización perfecta con Azure Sync, proporcionando una autenticación segura a través de Azure AD SSO.
Integraciones de AzureIntegraciones de aplicaciones de Azure AD/B2C/Office 365 con WordPress
Conecta WordPress con Azure AD para integrar SharePoint, OneDrive, Power BI, Dynamics 365, Outlook y más. Simplifica la sincronización de usuarios, habilita la multitenencia de Azure y mejora la administración de accesos con Azure SSO.
Integraciones de Azure AD/B2CPasos para configurar el inicio de sesión único (SSO) de Azure AD en WordPress
1. Configure Azure AD como IdP (proveedor de identidad)
Siga los pasos a continuación para configurar Azure AD como IdP para WordPress
Configurar Azure AD como IdP
- En el plugin SAML SP SSO para WordPress, navegue a Metadatos del proveedor de servicios pestaña. Aquí puede encontrar los metadatos del SP, como el ID de entidad del SP y la URL de ACS (AssertionConsumerService), que son necesarios para configurar Azure AD como proveedor de identidad.

- Inicia sesión en Portal de Azure AD como administrador
- Seleccionar Directorio activo de Azure.
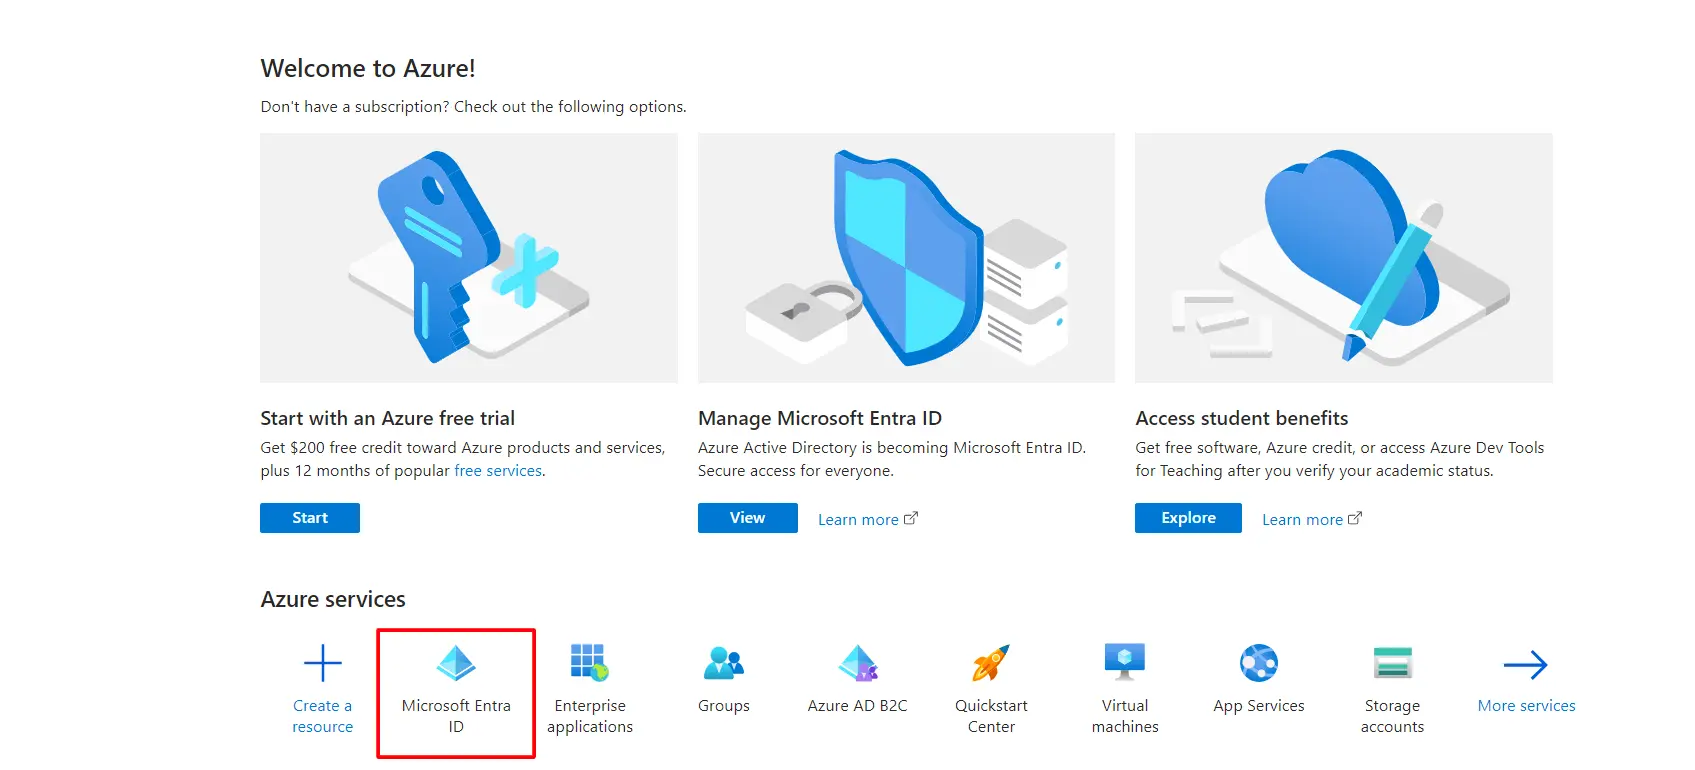
- Seleccionar Registros de aplicaciones.
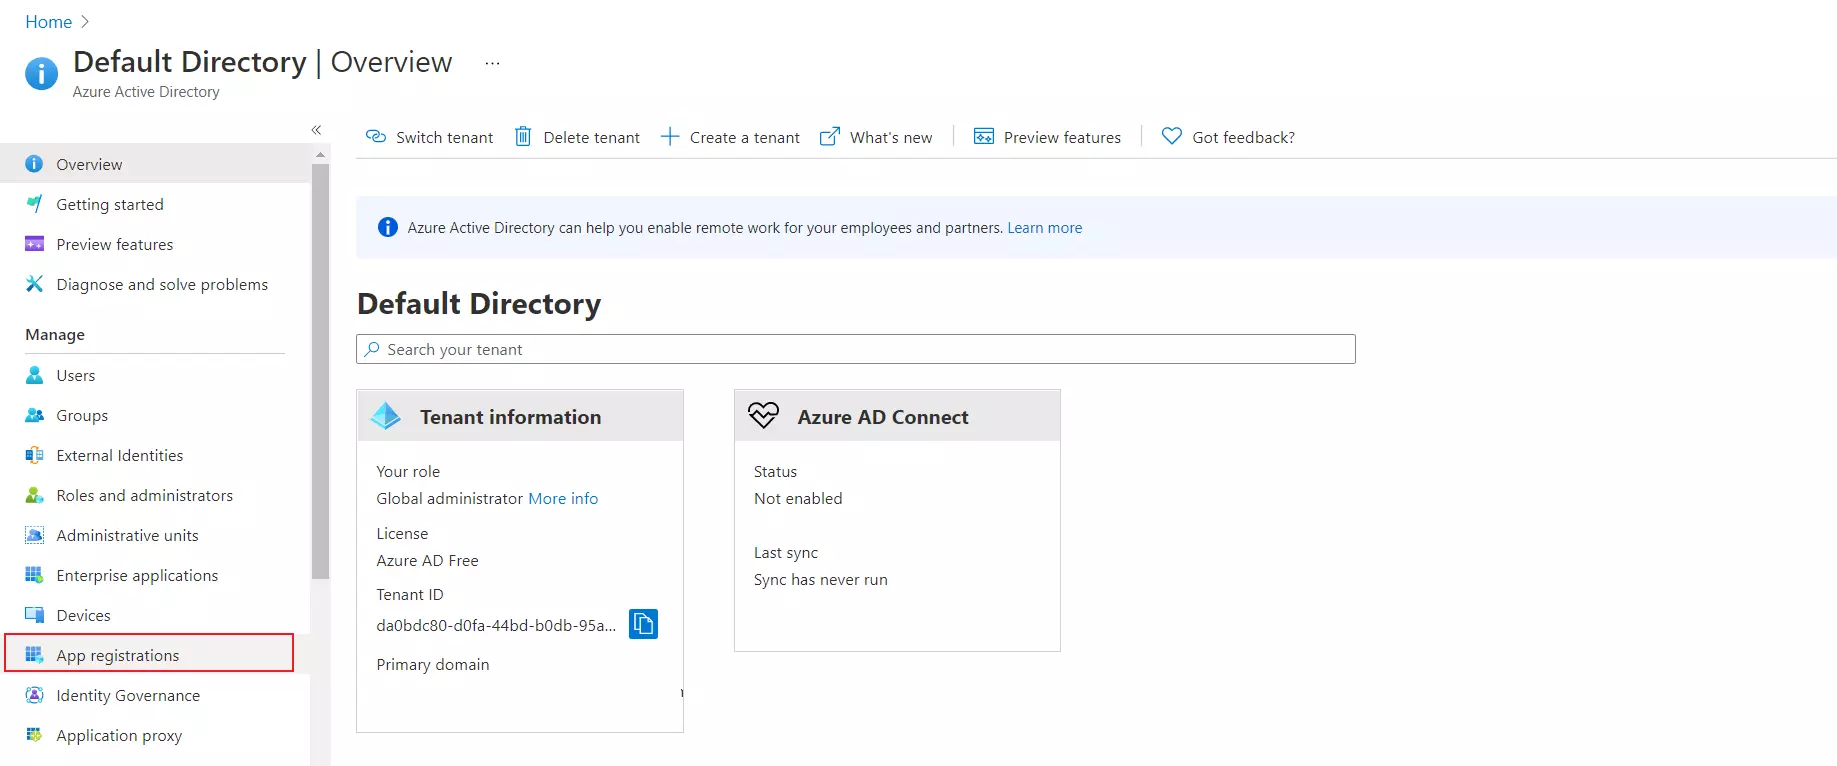
- Haga clic en Nuevo registro.
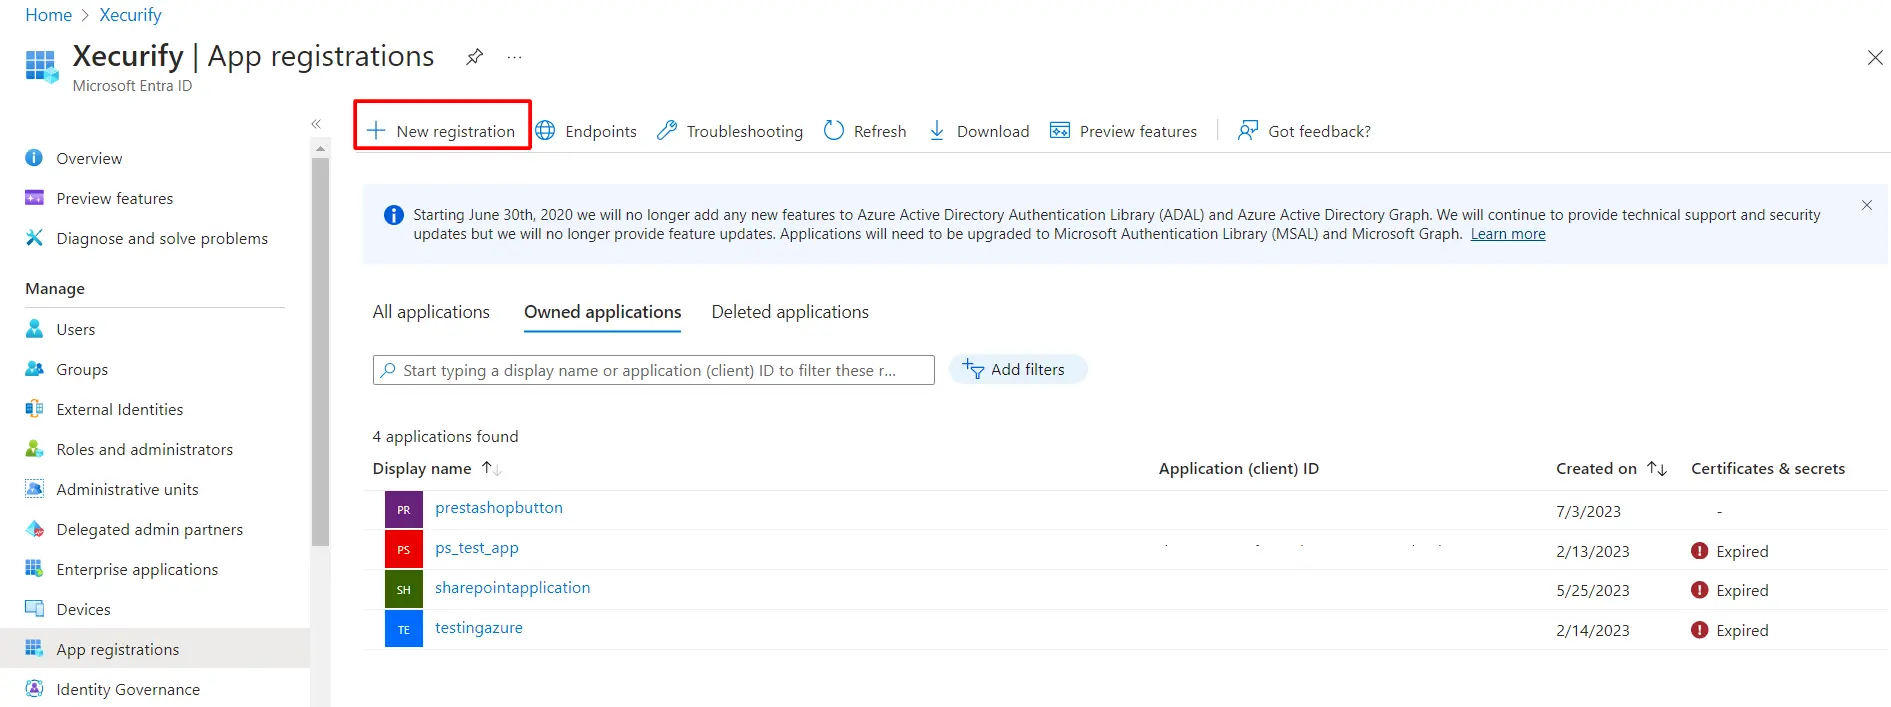
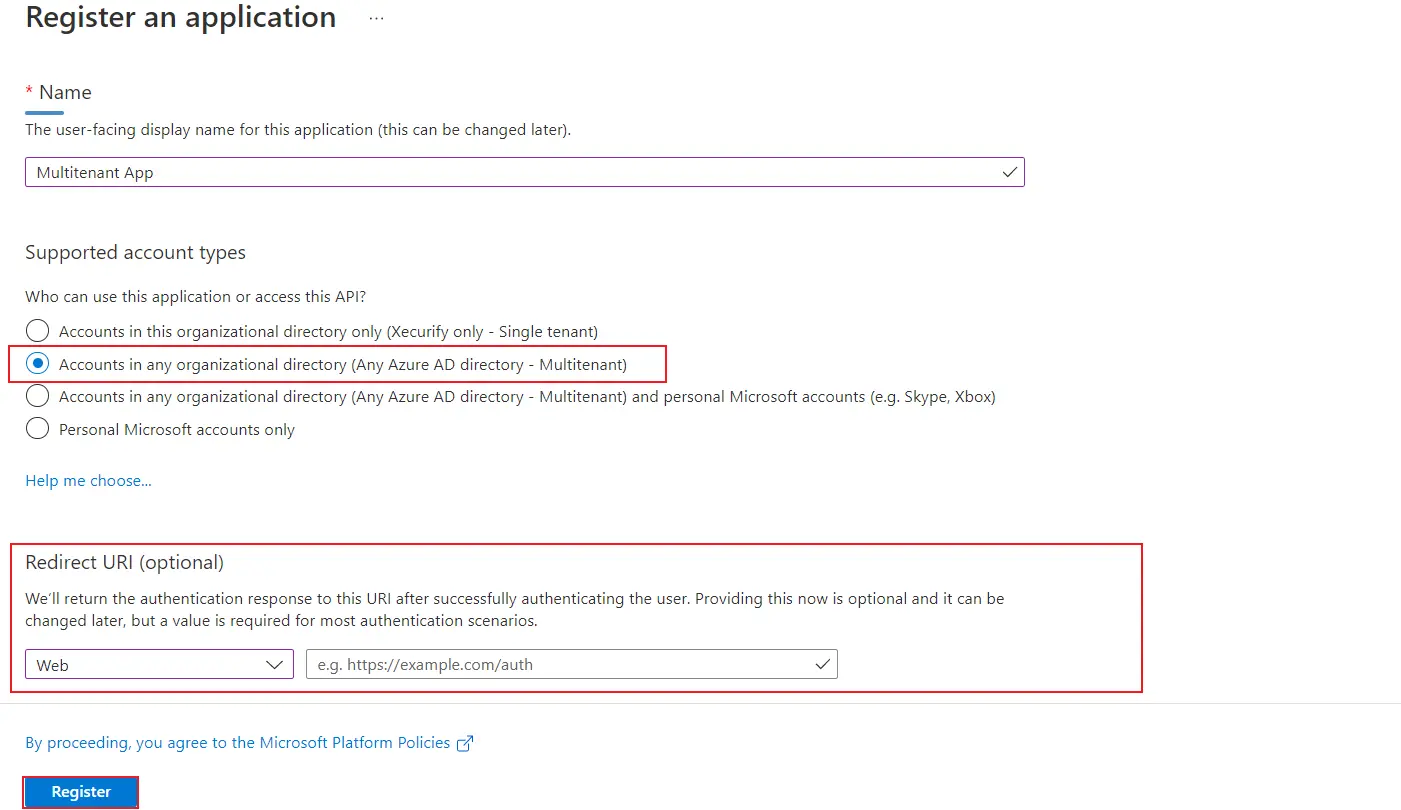
- Asignar un Nombre Y elige la Tipos de cuenta admitidos as Cuentas en cualquier directorio organizacional (Cualquier directorio de Azure AD - Multiinquilino).
- En el campo URL de redireccionamiento, proporcione la URL ACS proporcionada en Metadatos del proveedor de servicios pestaña del complemento y haga clic en Registrarse .
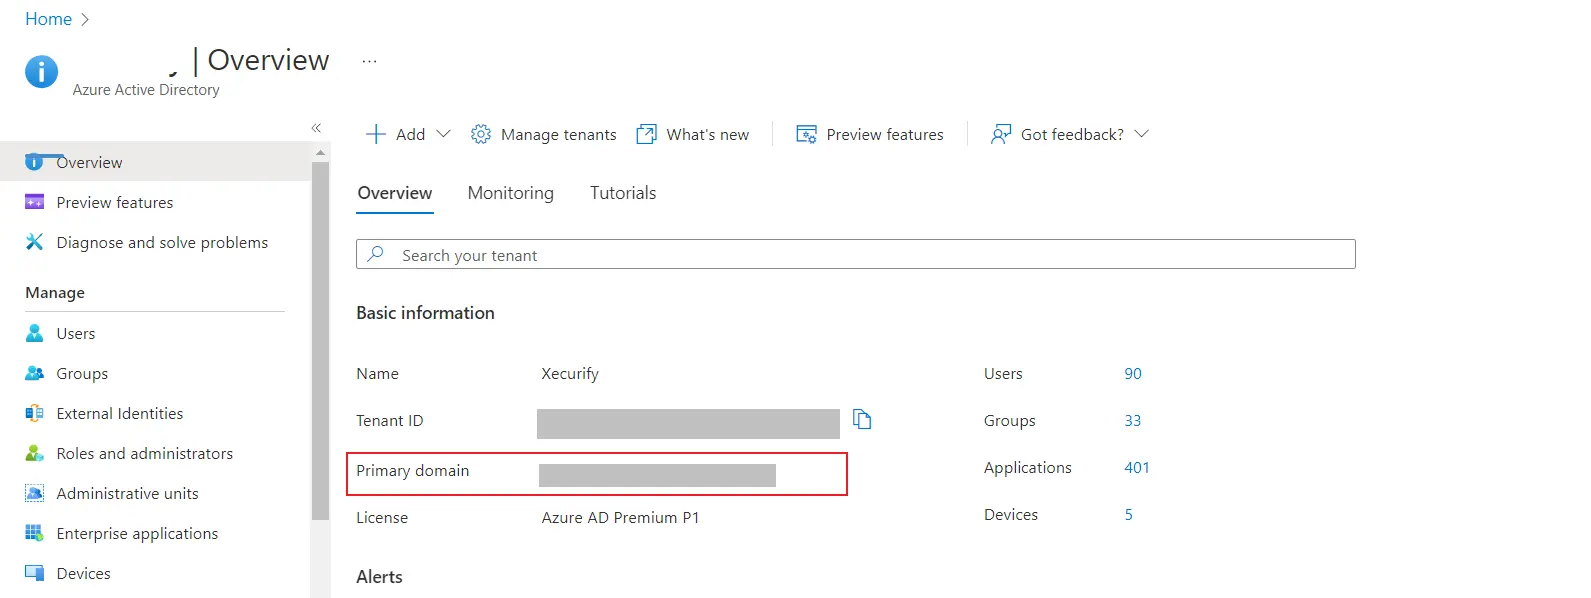
- Vuelve a la Resumen pestaña de su directorio activo, copie el Dominio principal y tenlo a mano.
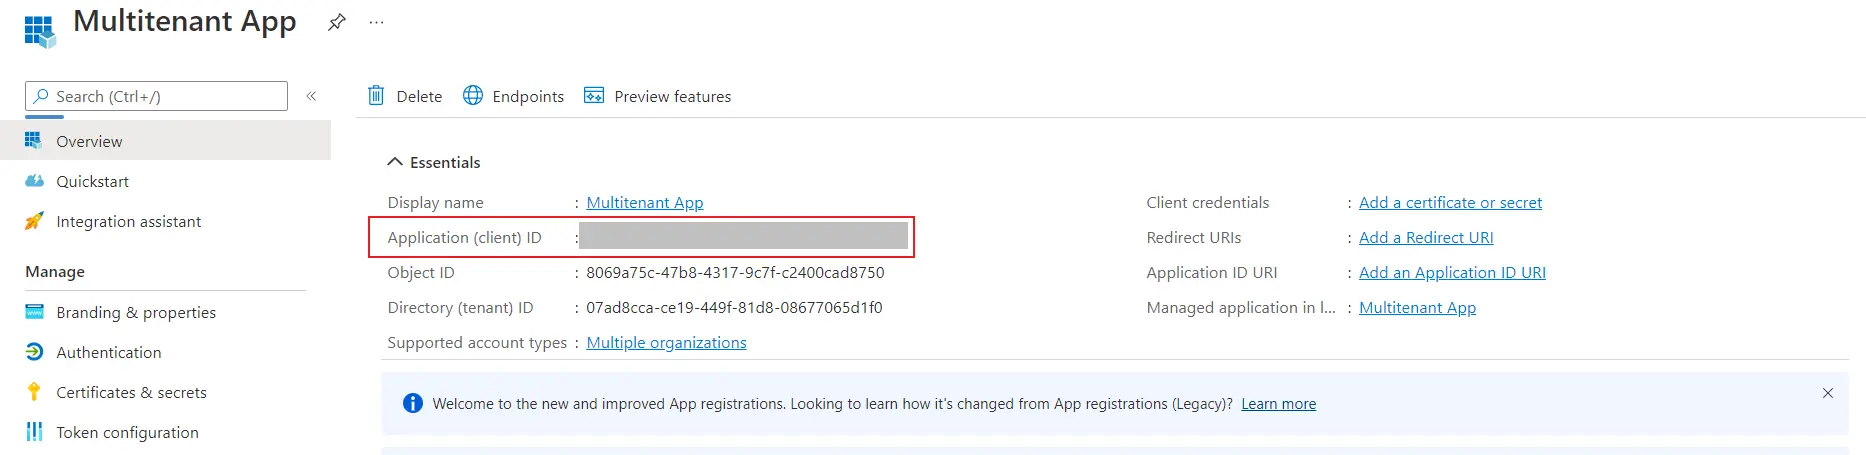
- Ahora copie el ID de aplicación desde la aplicación configurada y téngala a mano.
- Navegue a Exponer una API desde el panel de menú izquierdo.
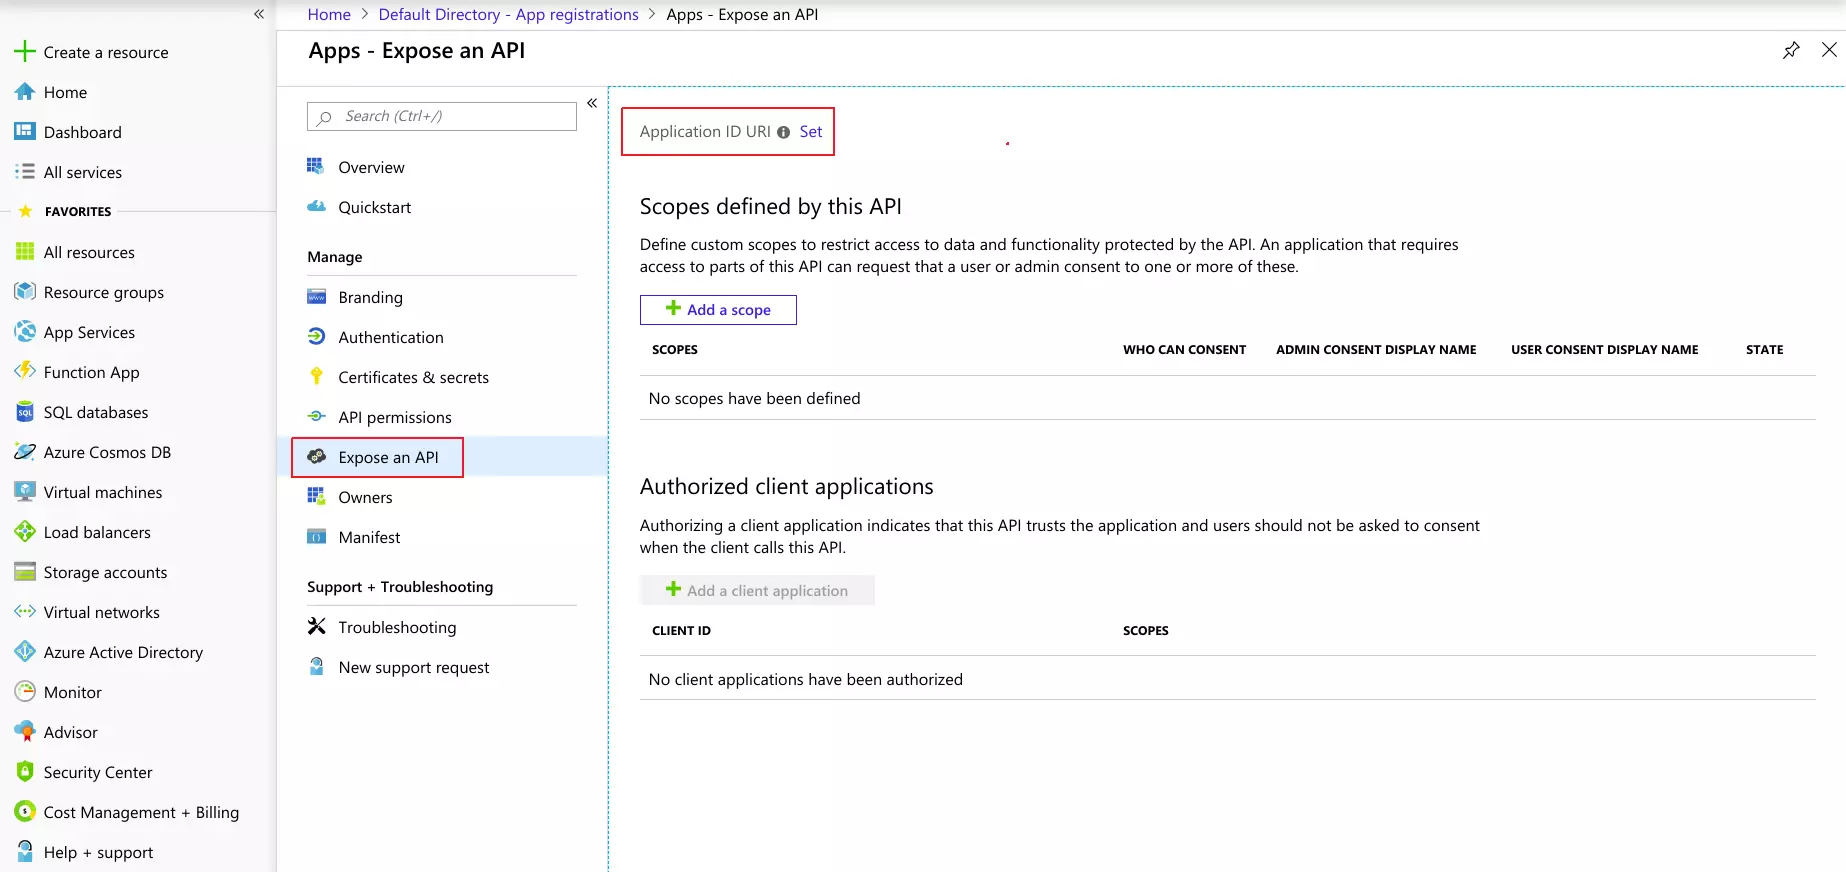
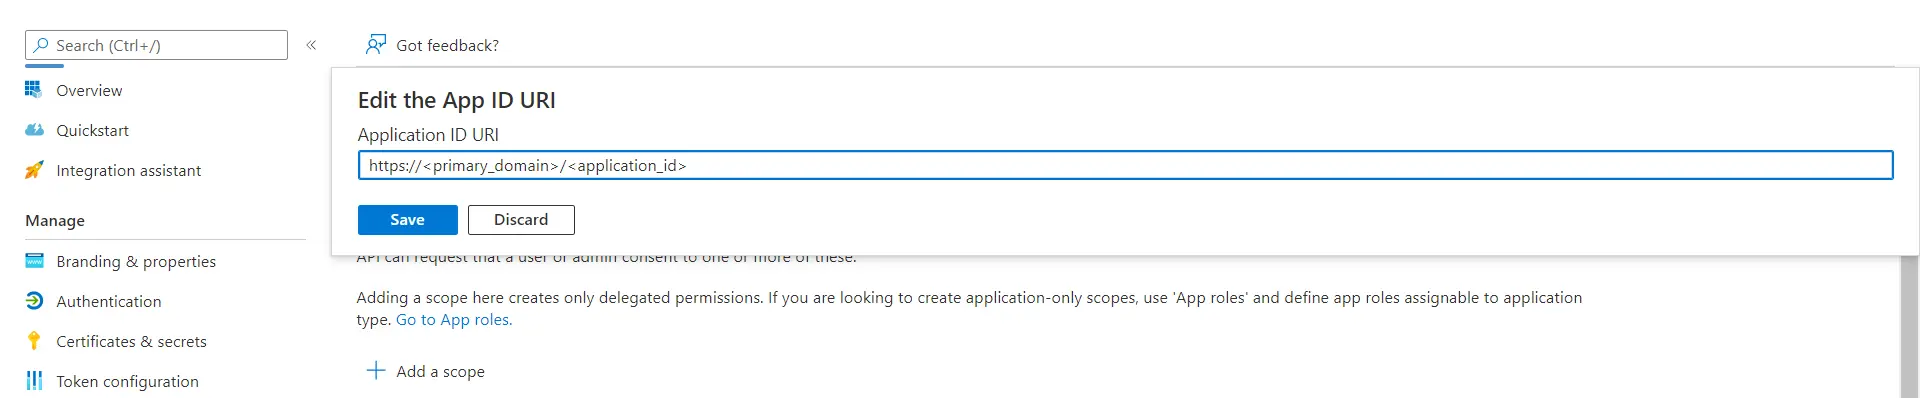
- Haga clic en el botón Establecer botón y reemplace el URL de identificación de la aplicación con https://Primary_Domain/Appication-Id que has copiado anteriormente y pulsa en Guardar
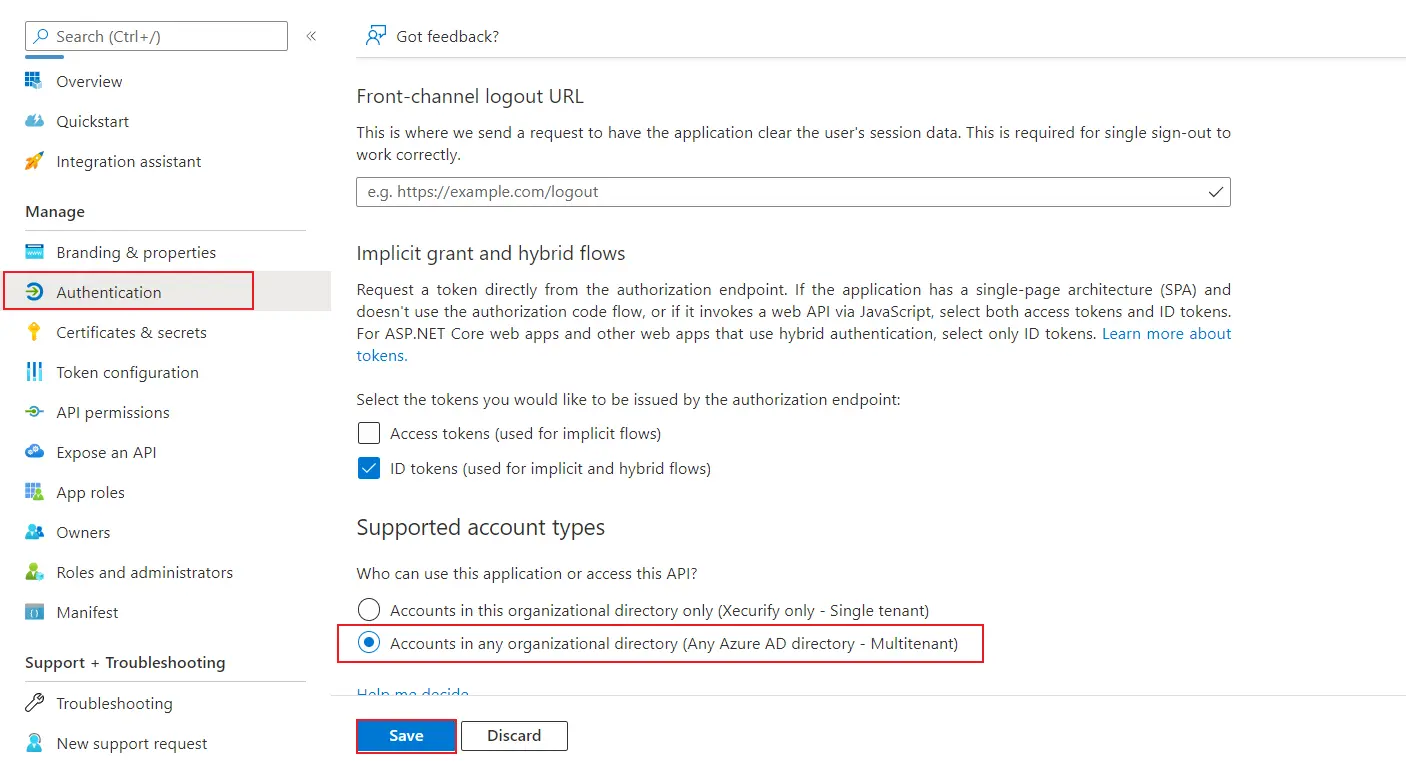
- Vaya a la Autenticación pestaña en el panel izquierdo y seleccione Tokens de identificación (utilizados para flujos implícitos e híbridos) opción también asegúrese de que los tipos de cuentas admitidos sean Cuentas en cualquier directorio organizacional (Cualquier directorio de Azure AD - Multiinquilino) a continuación, haga clic en Guardar.
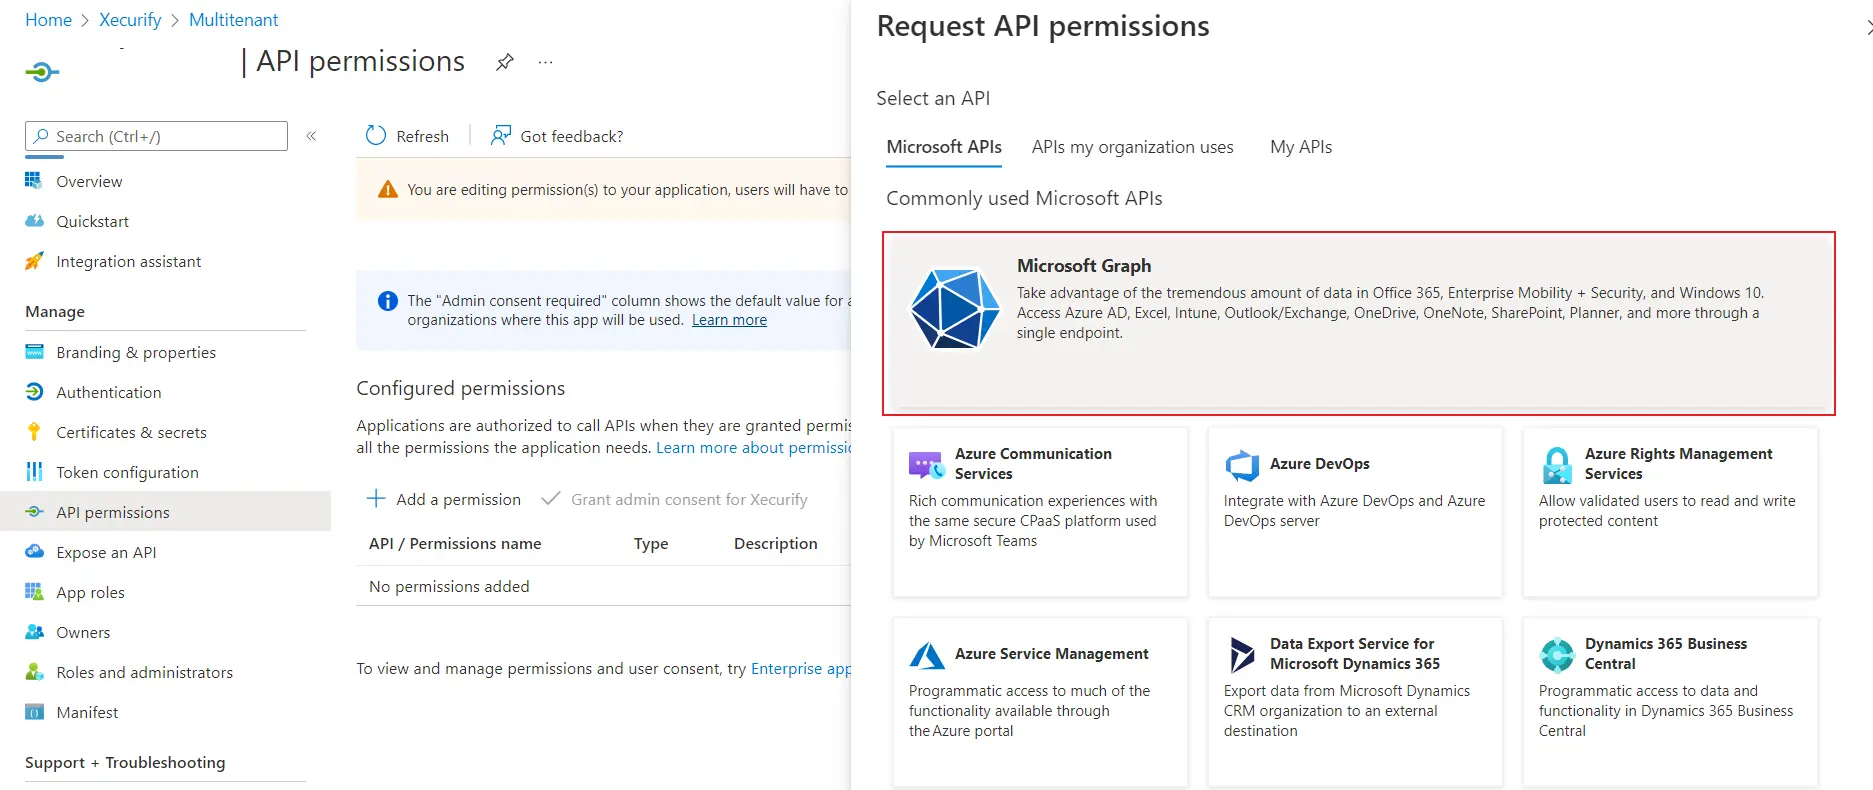
- Navegue a Permisos API ⇒ Agregar permiso y seleccione Microsoft Graph.
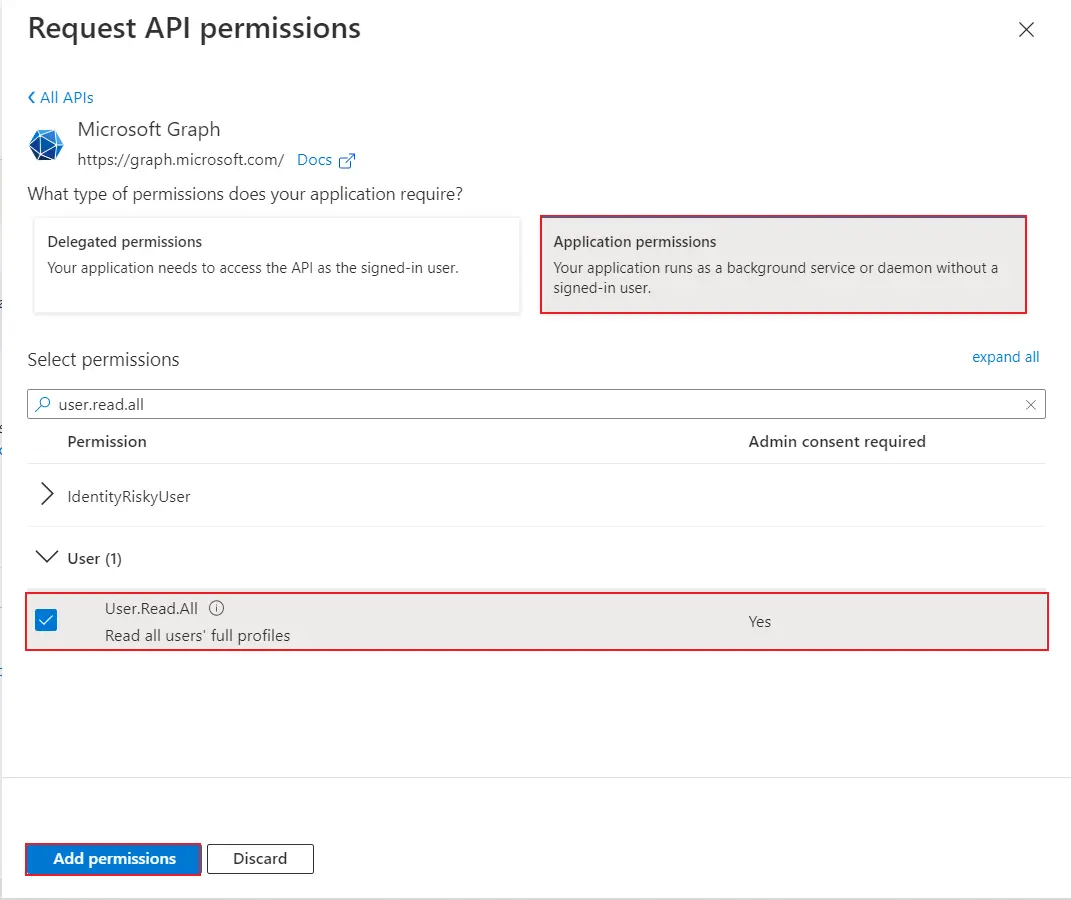
- Ahora haga clic en Permiso de aplicación, luego busca Usuario.Leer.todo Una vez seleccionada la opción, haga clic en Agregar permisos .
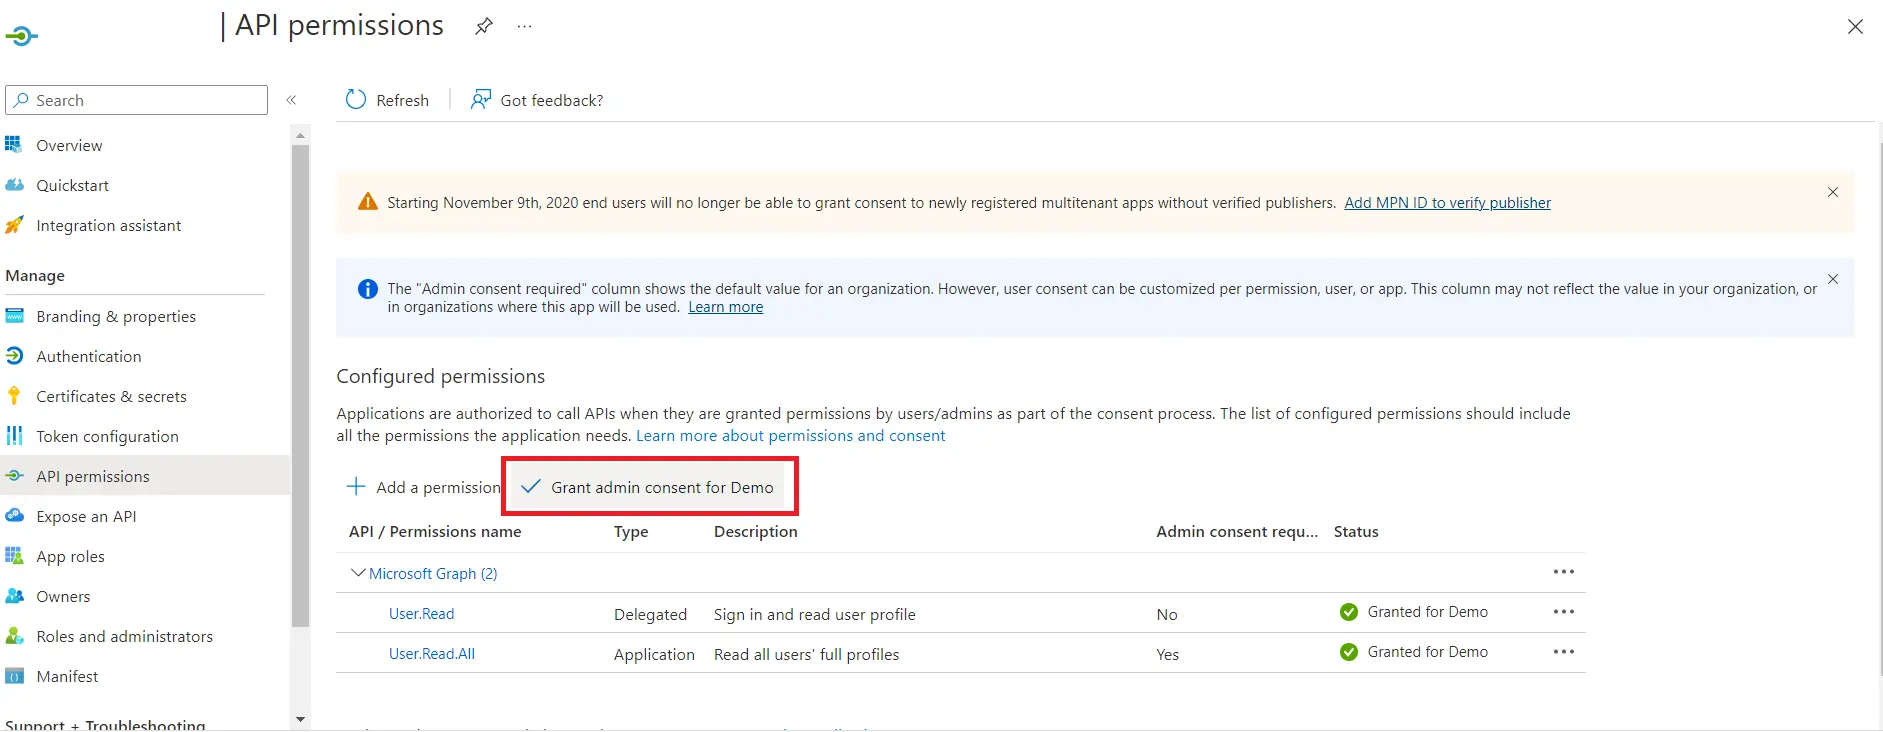
- Para continuar haga clic en Otorgar el consentimiento del administrador para la demostración.
- Regrese a la sección Directorio activo de Azure ⇒ Registros de aplicaciones ventana y haga clic en Endpoints.
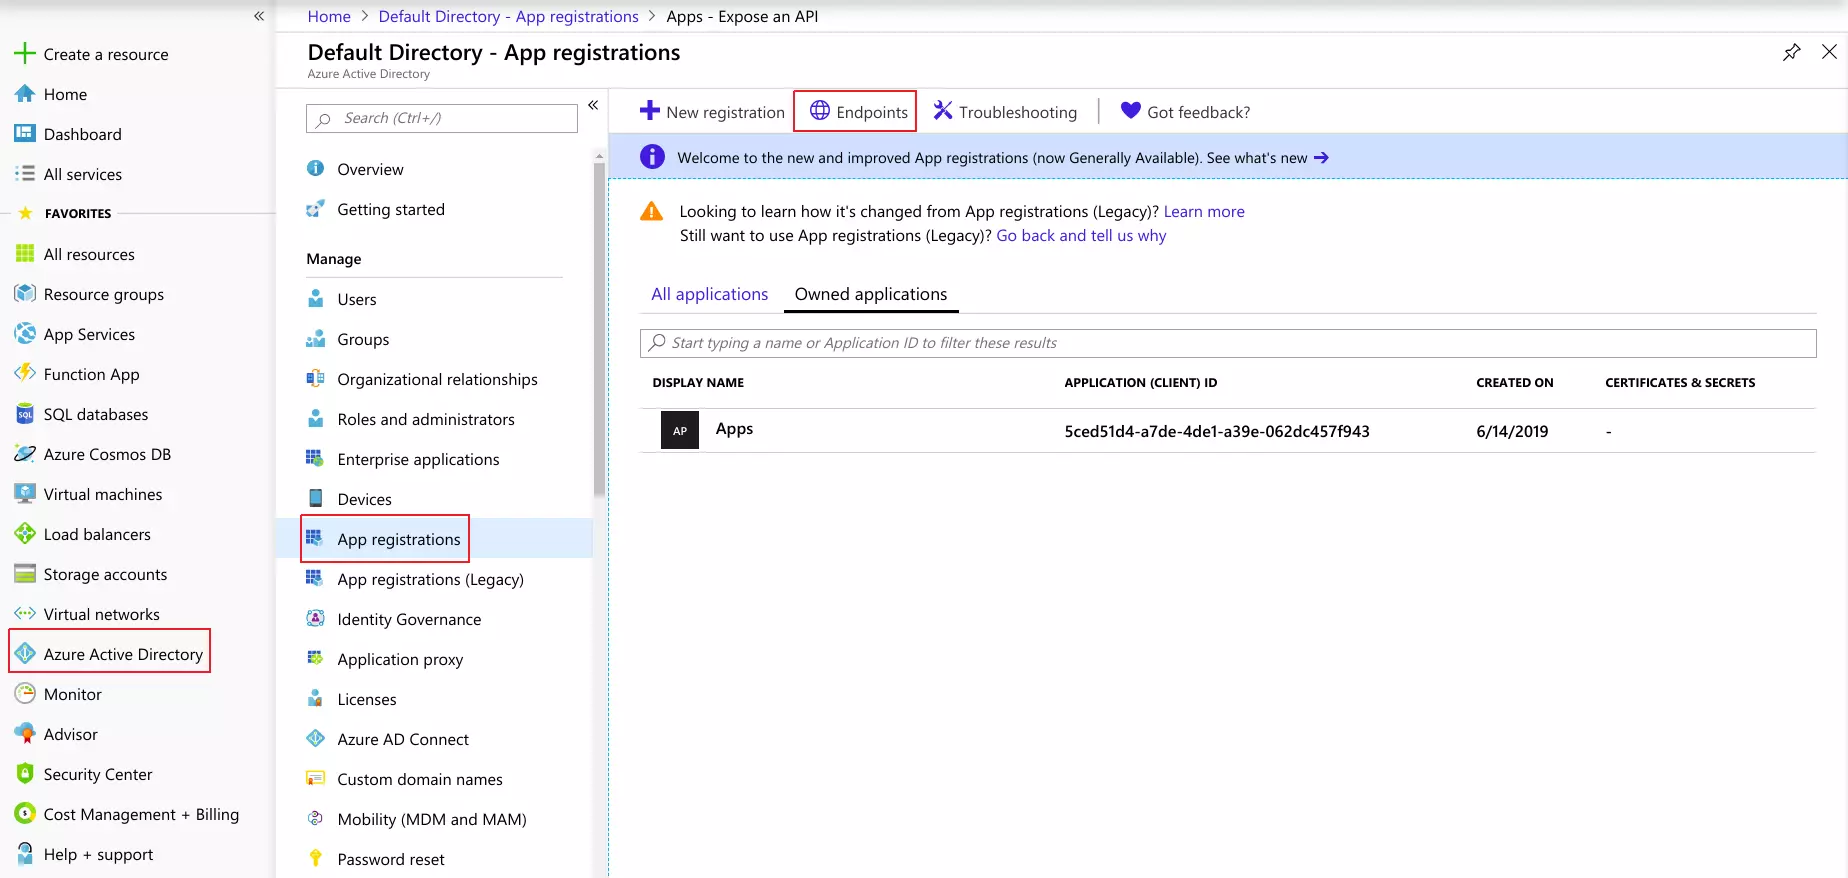
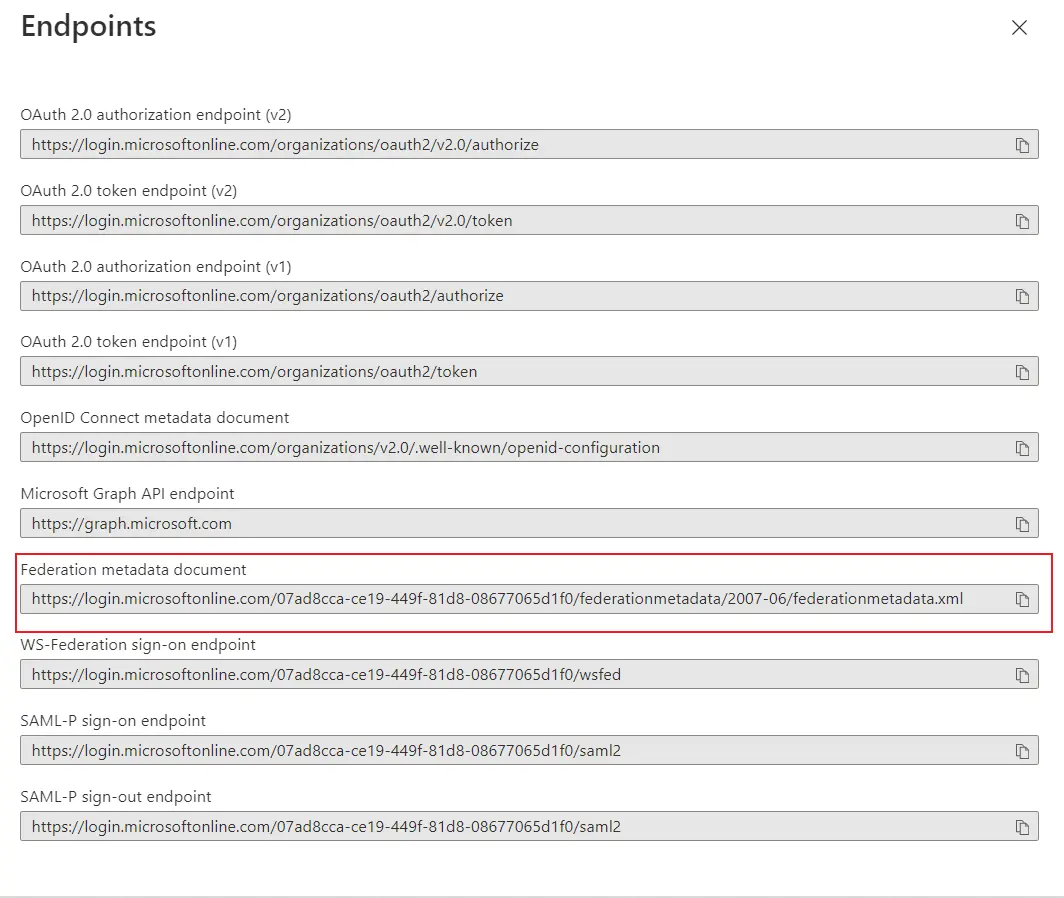
- Esto navegará hasta una ventana con múltiples URL.
- Copia el Documento de metadatos de la federación URL para obtener el Endpoints necesario para configurar su Proveedor de servicios.
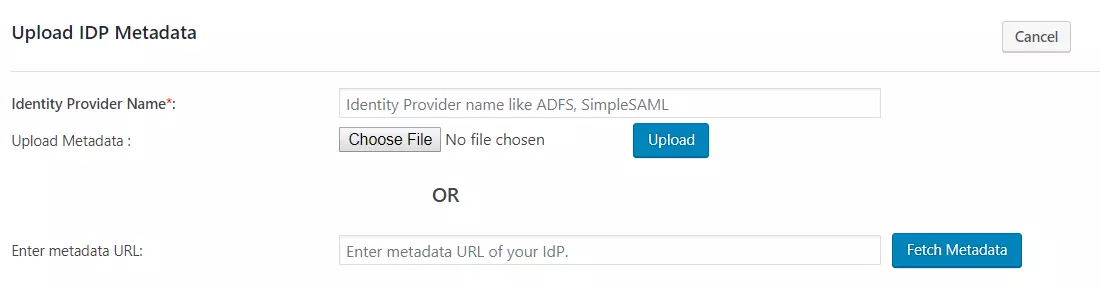
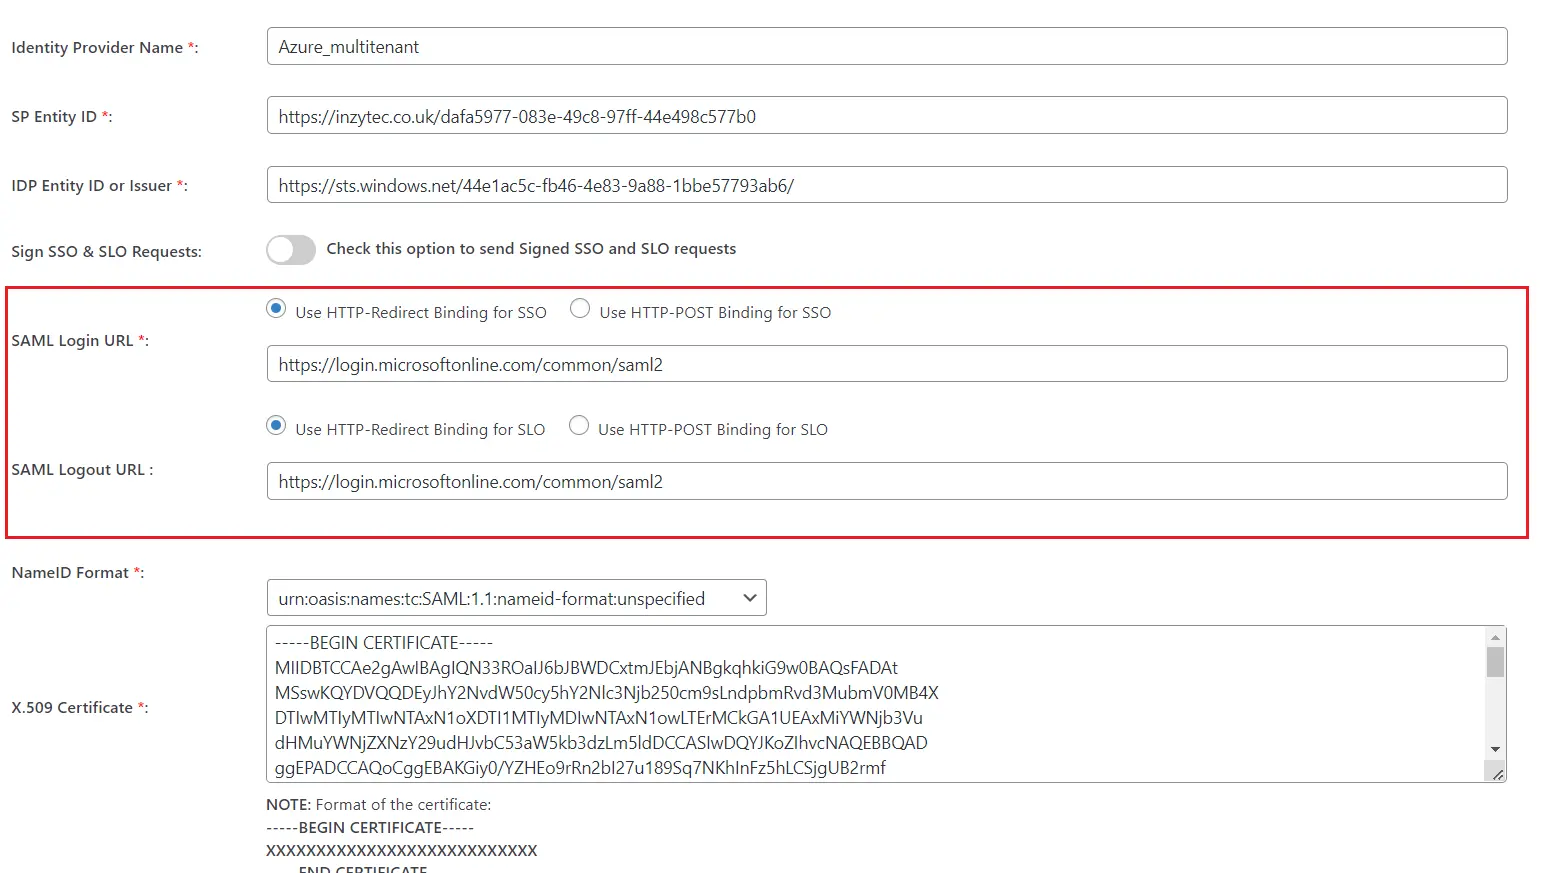
- Ahora pega el URL de metadatos de federación en el Configuración del proveedor de servicios pestaña del complemento y haga clic en buscar.
- Vuelva a su directorio activo y copie URI de ID de aplicación del menú Exponer una API pestaña y péguelo en el ID de entidad SP/Emisor bajo Puntos finales del proveedor de servicios .
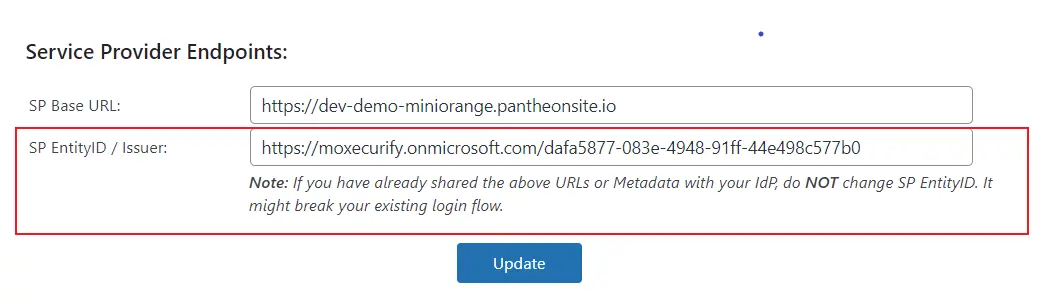
- También reemplace el URL de inicio de sesión de SAML y URL de cierre de sesión de SAML con https://login.microsoft.com/común/saml2 luego haga clic en guardar.
2. Pasos para configurar el complemento multiinquilino de Azure
- Primero instale el SSO multiinquilino de Azure .
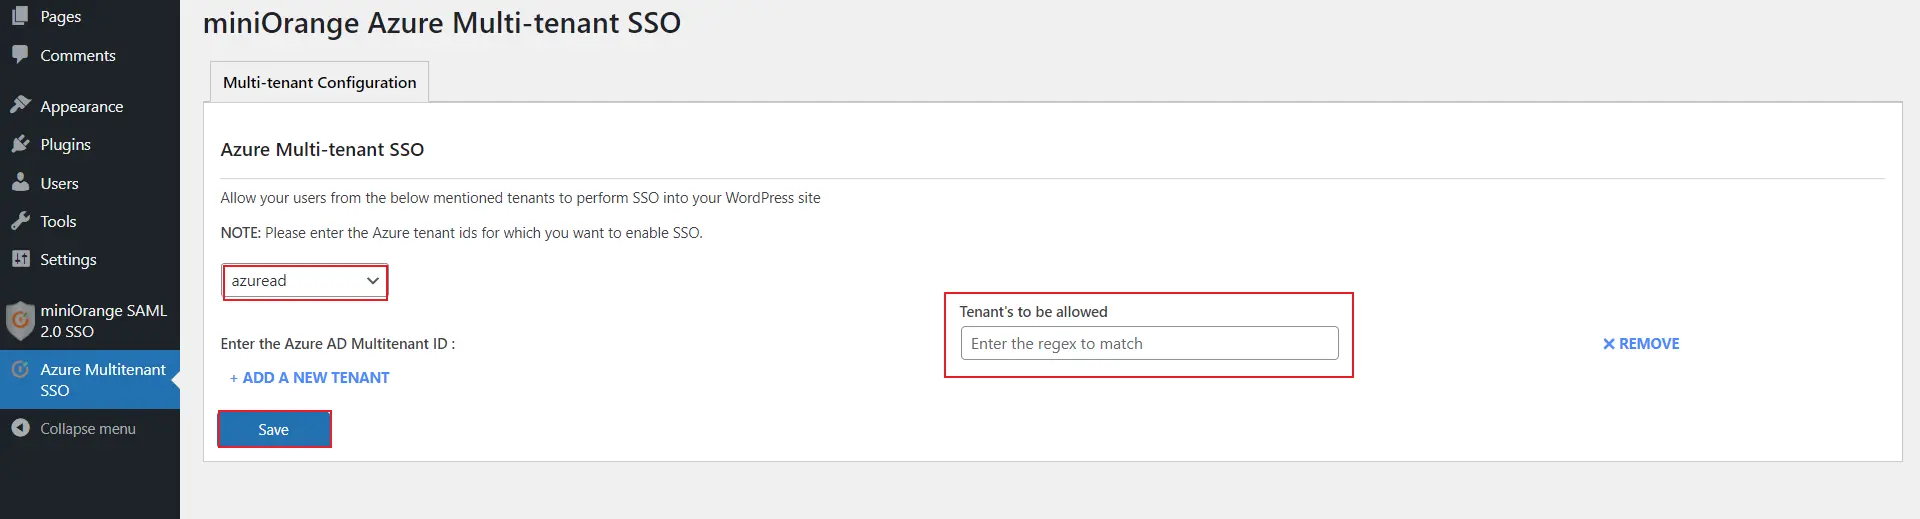
- En el complemento Azure Multitenant, seleccione el Idp de la lista desplegable y pega el ID de inquilino que desea configurar y luego haga clic en guardar.
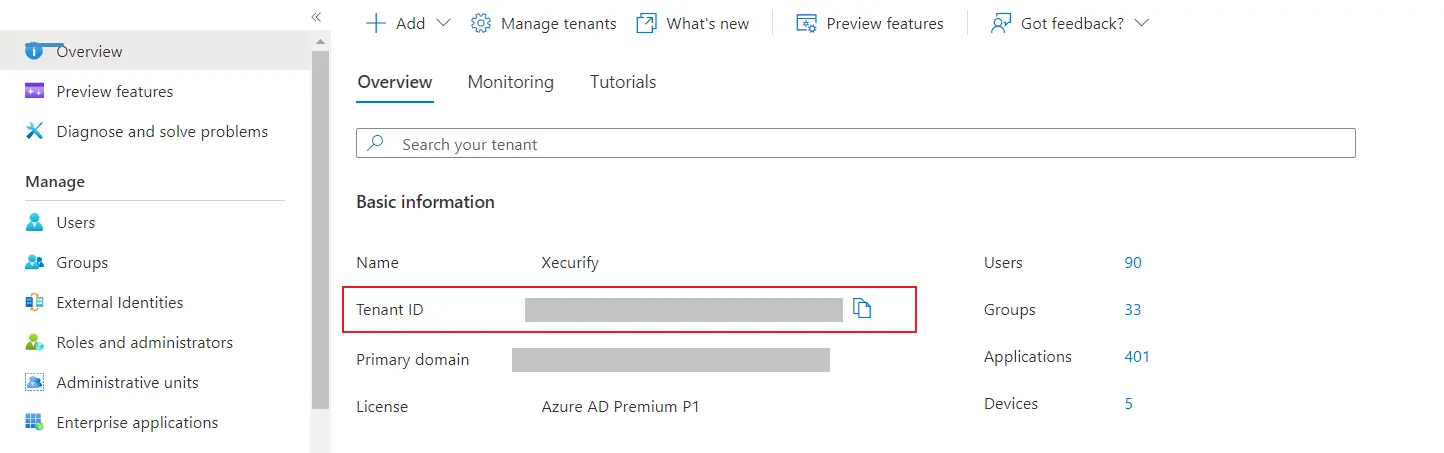
- Para obtener el Identificación del inquilino para obtener la cuenta de Office 365 requerida, regrese al portal de Azure AD. Clickea en el Pestaña Vista general y copie el valor de ID del inquilino como se muestra en la siguiente captura de pantalla.
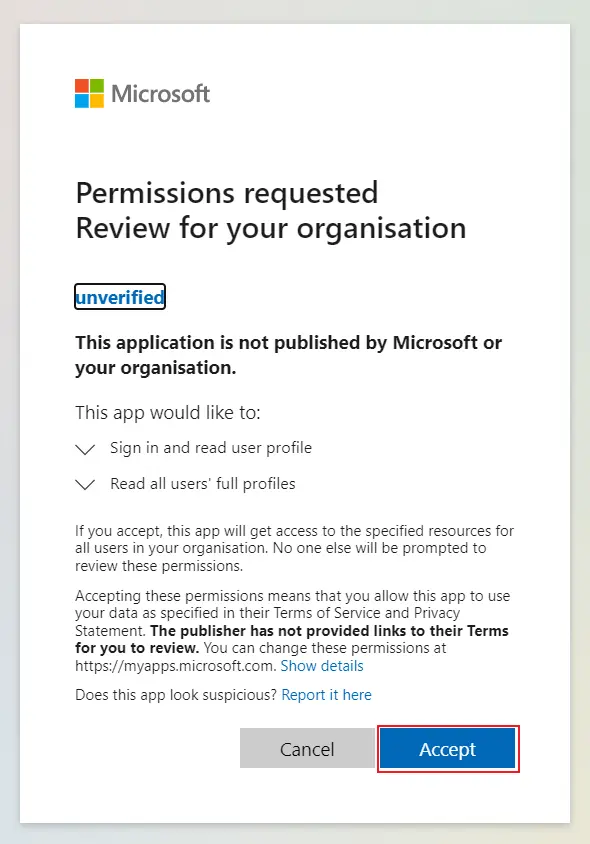
- Ahora, solicite a todos los administradores de inquilinos que realicen el SSO primero y otorgar los permisos requeridos a la aplicación.
- Ahora puede probar el SSO en una ventana de incógnito para confirmar si el inicio de sesión único para varios inquilinos está configurado correctamente.
- Ha configurado correctamente el inicio de sesión único (SSO) multiinquilino de Azure AD para lograr el inicio de sesión único de Azure AD en su sitio de WordPress.
En esta guía, ha configurado correctamente el inicio de sesión único (SSO) multiinquilino de Azure para WordPress mediante el complemento de inicio de sesión único (SSO) SAML de miniOrange . Con Azure AD como proveedor de identidades y WordPress como proveedor de servicios, los usuarios de varios inquilinos de Azure AD pueden acceder de forma segura a su sitio de WordPress en cuestión de minutos utilizando sus credenciales de Azure AD existentes.
Preguntas Frecuentes
Ver más preguntas frecuentesArtículos Relacionados
Gracias por tu respuesta. Nos pondremos en contacto contigo en breve.
Algo salió mal. Por favor envíe su consulta nuevamente


