
¿Cómo configurar el complemento Federation SSO para WordPress con el plugin SAML Single Sign On (SSO)?
Resumen
El complemento Federation SSO amplía el plugin miniOrange SAML SP Single Sign-On, permitiendo que tu sitio WordPress autentique usuarios mediante federaciones de identidad de confianza como InCommon, HAKA y HKAF , o cualquier federación SAML personalizada a través de su URL de servicio de descubrimiento. En lugar de configurar cada proveedor de identidad individualmente, este complemento te permite conectarte con una federación completa de proveedores de identidad en tan solo unos clics, lo que hace que la configuración de inicio de sesión único sea más rápida, sencilla y escalable. Empieza a continuación para habilitar el inicio de sesión único SAML federado y seguro para tu sitio WordPress.




Requisitos previos: descarga e instalación
- Para configurar el complemento Federation SSO en WordPress, necesita instalar el Plugin SSO SAML SP de miniOrange.
Configurar el complemento SSO de federación
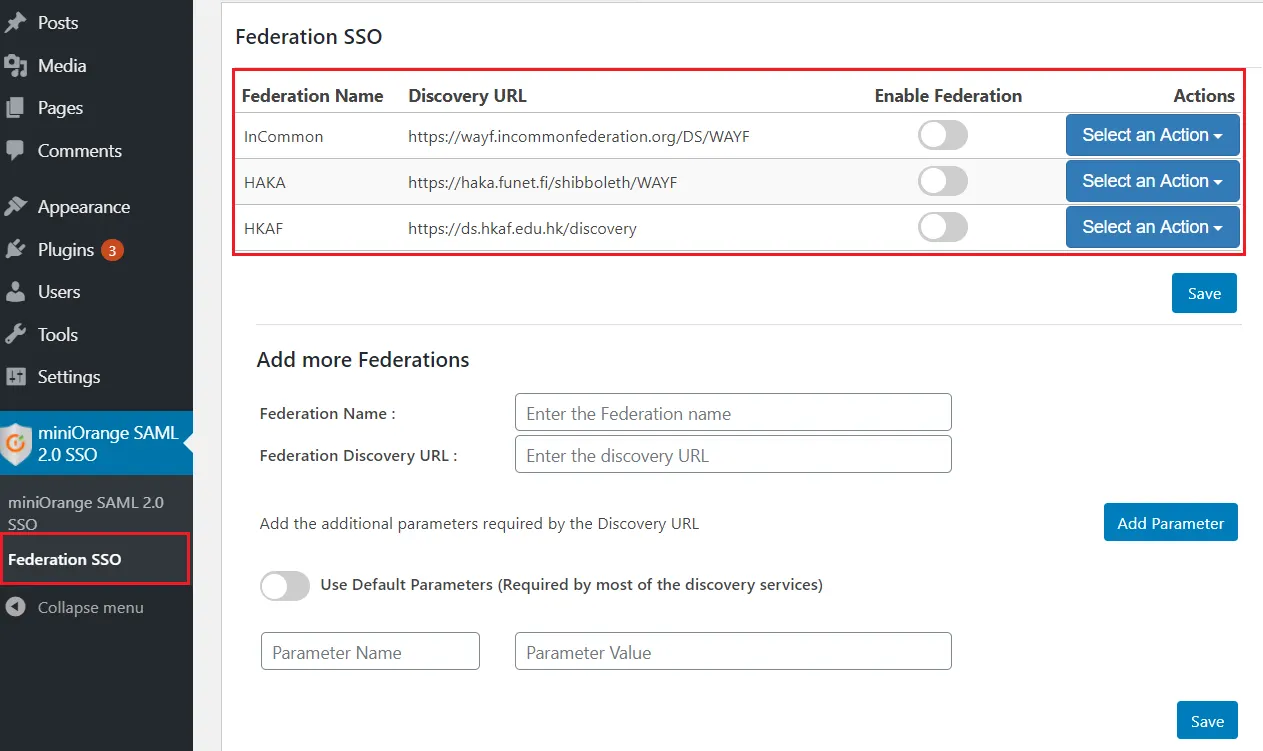
- Navegue a la pestaña Federación SSO submenú para acceder a la configuración de inicio de sesión único (SSO) de federación.
- Simplemente puede habilitar los servicios de federación preconfigurados, como las federaciones Incommon, HAKA y HKAF.
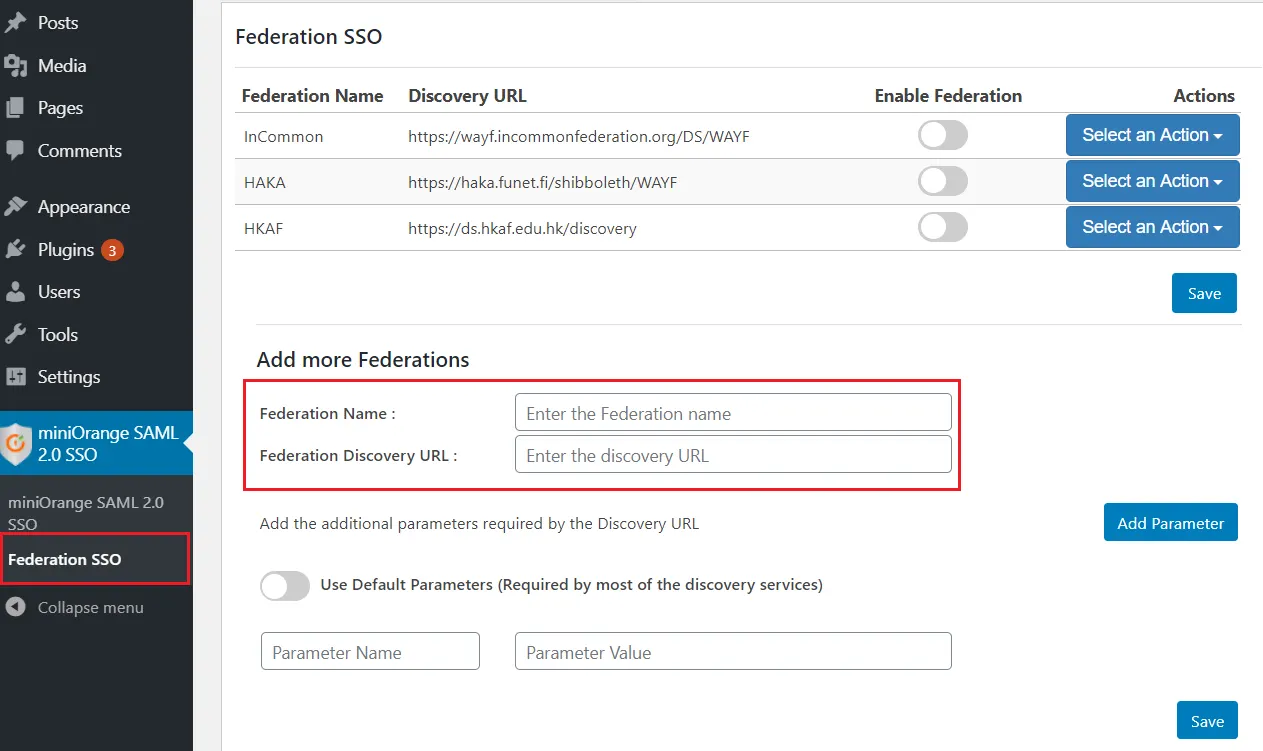
- También puede configurar el complemento con cualquier otra federación simplemente proporcionando el nombre de la federación y la URL de su servicio de descubrimiento.
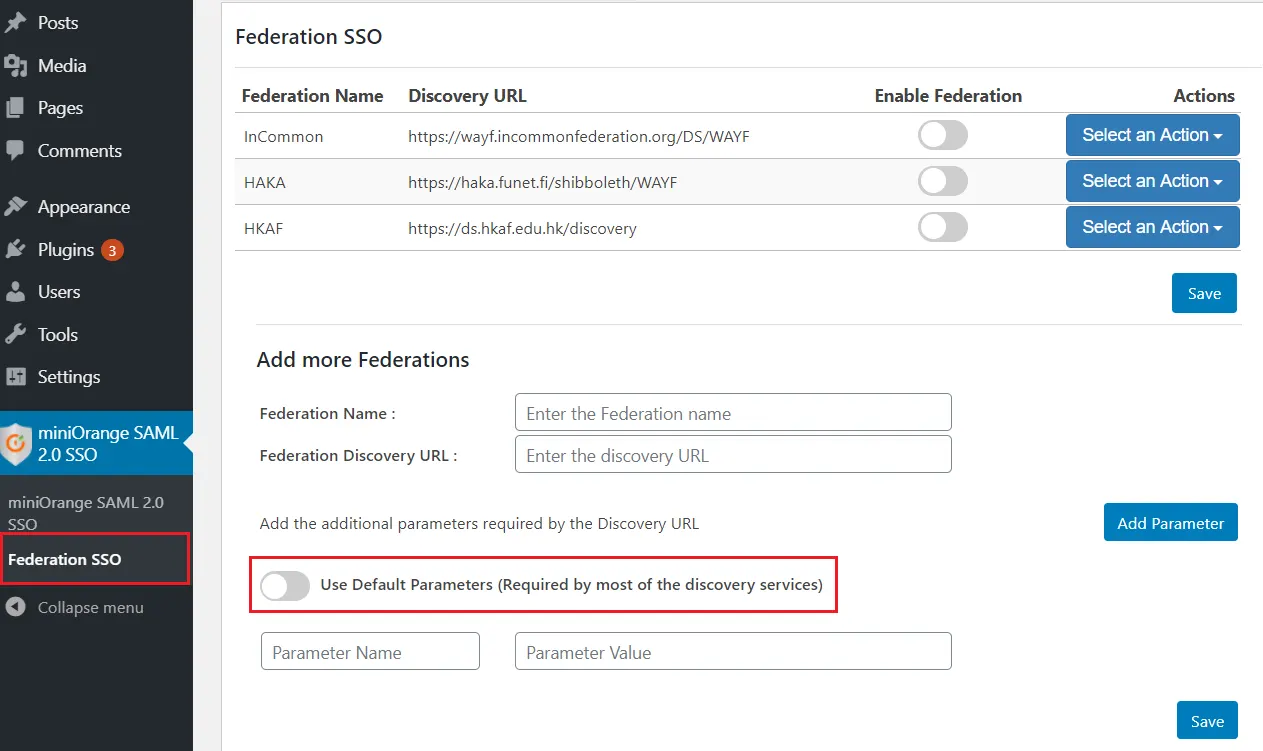
- Para la mayoría de las federaciones, simplemente puede habilitar la Usar parámetros predeterminados .
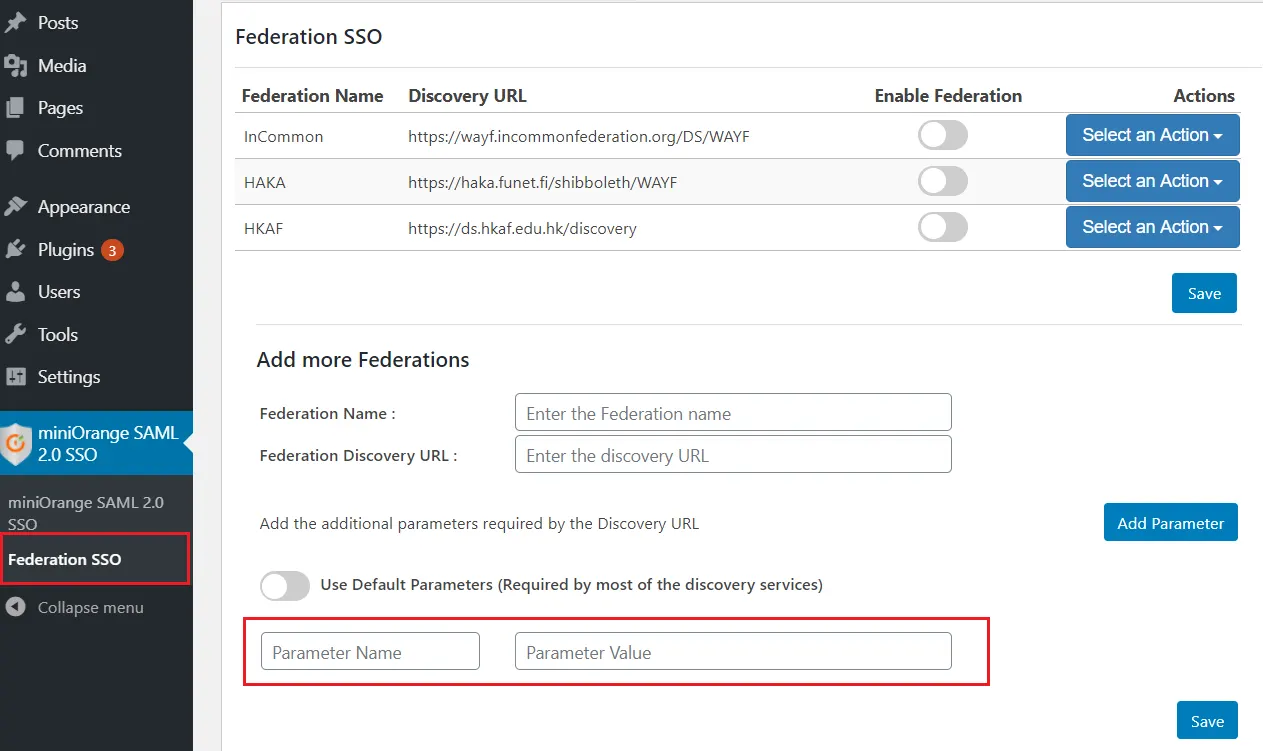
- Si su federación requiere que se envíen parámetros específicos en la solicitud a la URL del servicio de descubrimiento, simplemente puede agregar los parámetros en los campos proporcionados.
En esta guía, ha configurado correctamente el complemento Federation SSO con el plugin miniOrange SAML Single Sign-On (SSO) , lo que permite que su sitio de WordPress autentique a los usuarios mediante federaciones de identidad de confianza como InCommon, HAKA y HKAF , o mediante cualquier federación SAML personalizada añadida a través de su URL de servicio de descubrimiento. En lugar de configurar cada proveedor de identidad individualmente, su sitio ahora puede autenticar a los usuarios en toda una federación, lo que le proporciona una configuración de inicio de sesión único más rápida, escalable y segura.
ARTÍCULOS RELACIONADOS
Gracias por su respuesta. Nos pondremos en contacto con usted pronto.
Algo salió mal. Por favor envíe su consulta nuevamente


