Autenticación de dos factores (2FA) para DotNetNuke (DNN) mediante Duo Authenticator y Duo Push Notification | Inicio de sesión seguro en DNN
Resumen
La autenticación de dos factores de DotNetNuke (DNN) permite añadir una segunda capa de autenticación a la página de inicio de sesión predeterminada de DotNetNuke . Con Duo Authenticator , los usuarios verifican su inicio de sesión mediante un código de acceso de seis dígitos generado en la aplicación móvil Duo. Con Duo Push Notification , los usuarios simplemente aprueban una notificación push en su dispositivo móvil para completar la autenticación. Ambos métodos añaden una capa de seguridad fiable y fácil de usar para proteger la información y los datos personales de los usuarios. Nuestro proveedor de autenticación de dos factores de DotNetNuke (DNN) ofrece diversos métodos de autenticación, como Google Authenticator, Microsoft Authenticator, OTP por SMS, OTP por correo electrónico, Duo Push Notification, Duo Authenticator y más.
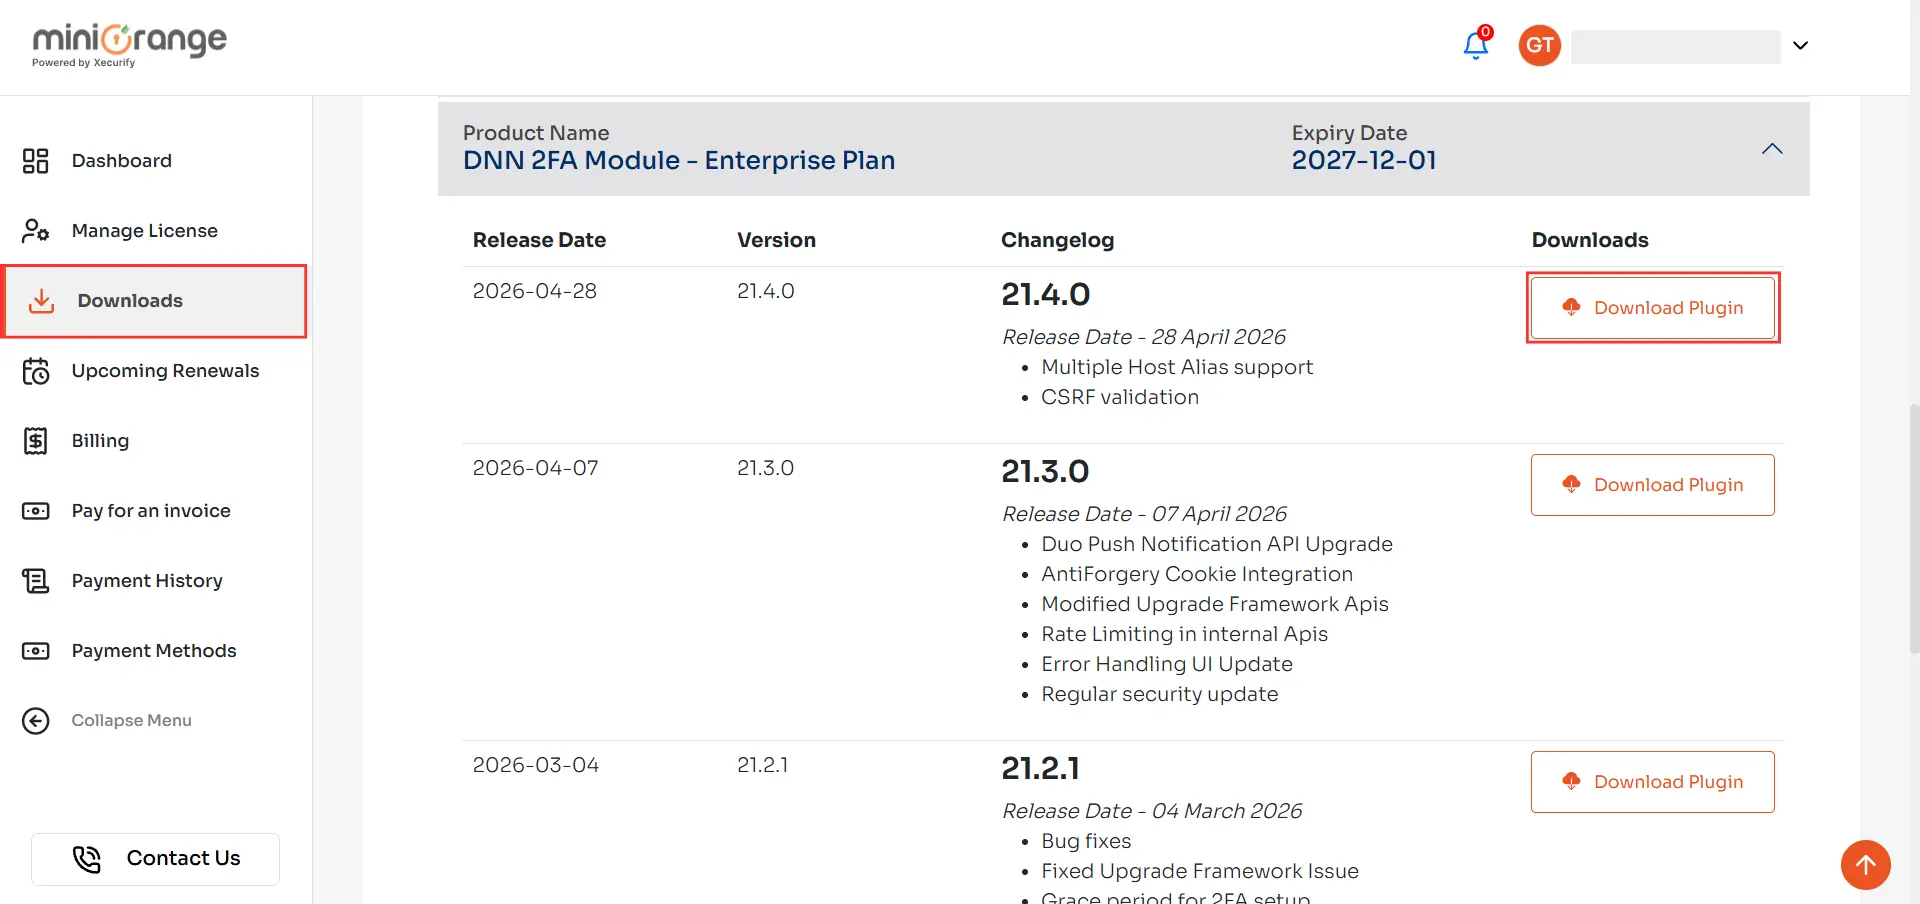
Nota : Descargue el proveedor de autenticación 2FA de DNN según su plan: Prueba desde la tienda de DNN o Premium/Enterprise desde el portal miniOrange ( pestaña Descargas → Descargar complemento ).
Planes Premium y Enterprise : consulte la captura de pantalla a continuación para descargar el complemento desde el portal de miniOrange.
Paso 2: Instalar el complemento en DNN
Cargue el paquete de instalación dnn-two-factor-authentication-provider_xxx_install al entrar Configuración > Extensión > Instalar extensión.
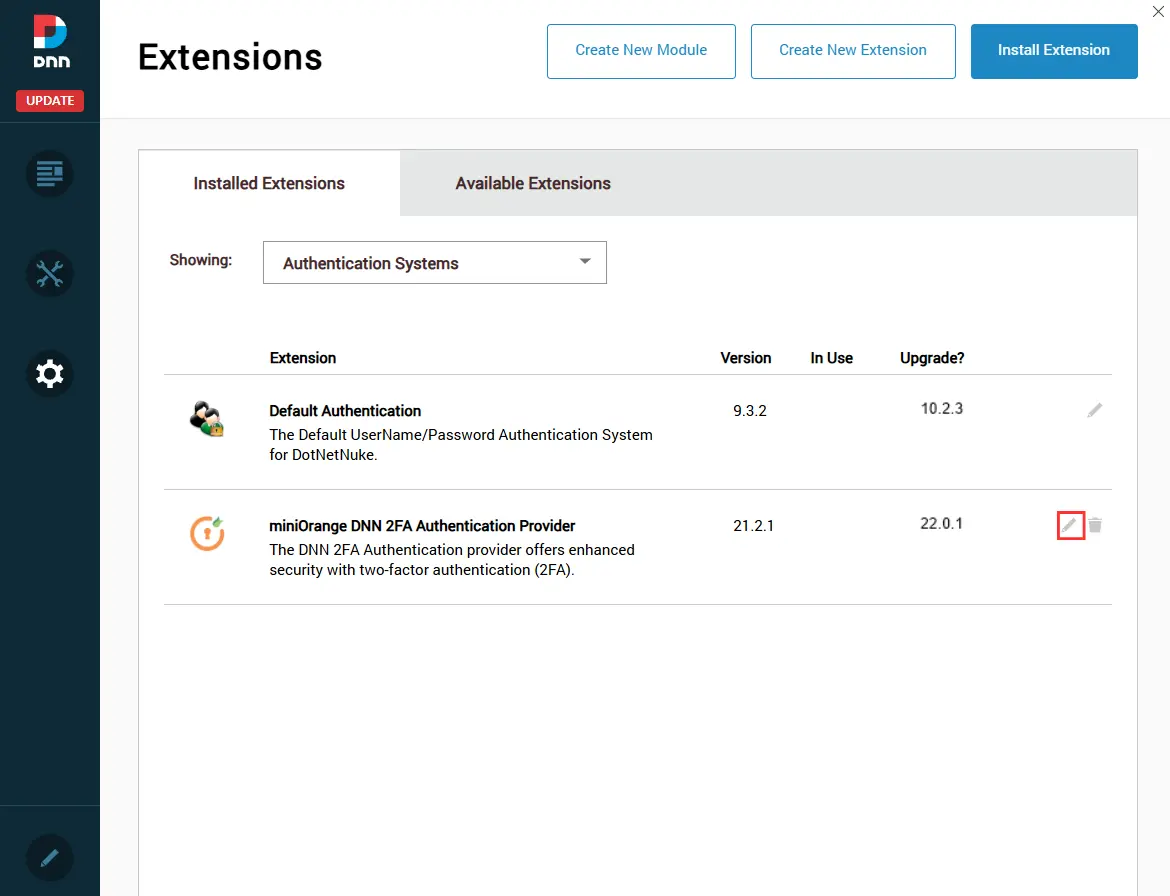
Navegue a la pestaña Extensiones instaladas pestaña y seleccione Sistemas de autenticación. Encontraras el Proveedor de autenticación 2FA miniOrange DNN enumerados allí.
Haga clic en el icono del lápiz (como se muestra en la imagen a continuación) para comenzar a configurar el Proveedor de autenticación 2FA de DNN.
Navegue a la pestaña Configuración del sitio Pestaña para configurar la autenticación de dos factores (2FA) de DNN.
Si se muestra la pantalla de configuración de DNN 2FA en Configuración del sitioEl proveedor de autenticación DNN 2FA se ha instalado correctamente y está listo para su configuración.
Métodos de autenticación de Duo
Ici:
Empresa
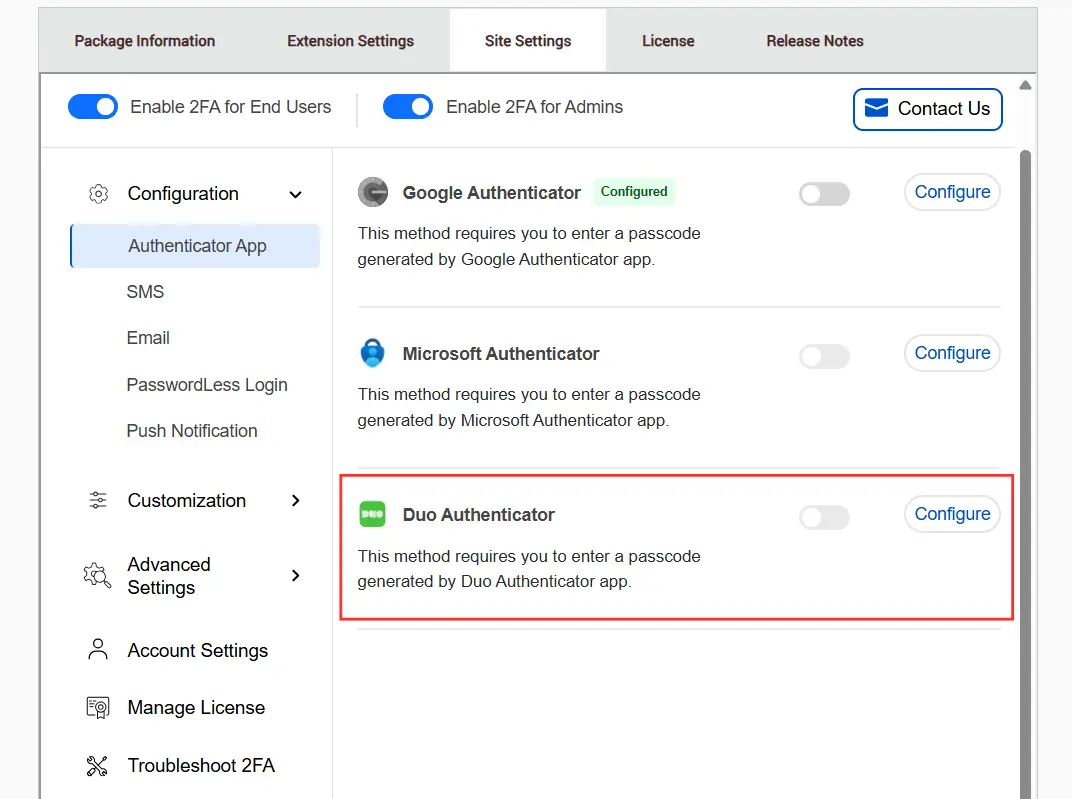
En Configuration pestaña haga clic en Aplicación Authenticator y seleccione Autenticador dúo como método de autenticación de dos factores y haga clic en el botón configurar.
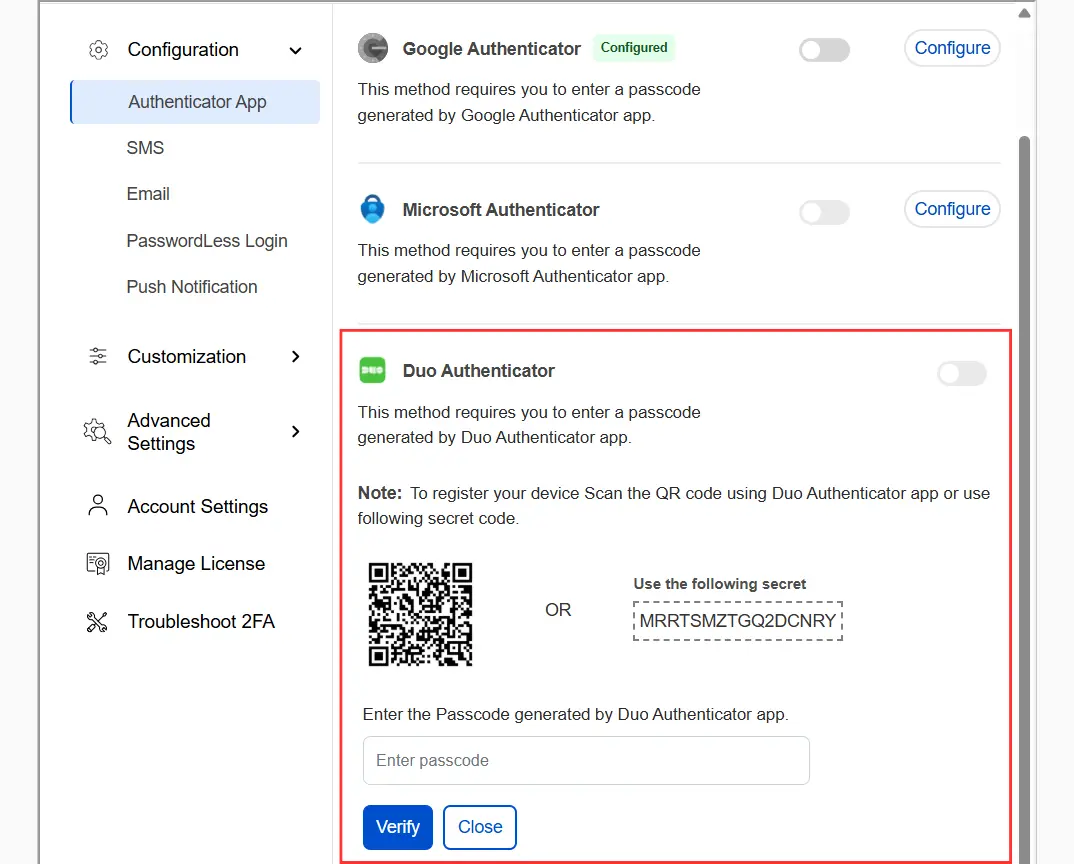
Para registrar su dispositivo, escanee el código QR a continuación utilizando el Aplicación de autenticación Duo en IRS.gov o use la código secreto del cliente.
Tras escanear el código QR, se generará un token de seis dígitos en la app Duo Authenticator. Introduce el código a continuación y haz clic en el botón. Verificar botón para validar.
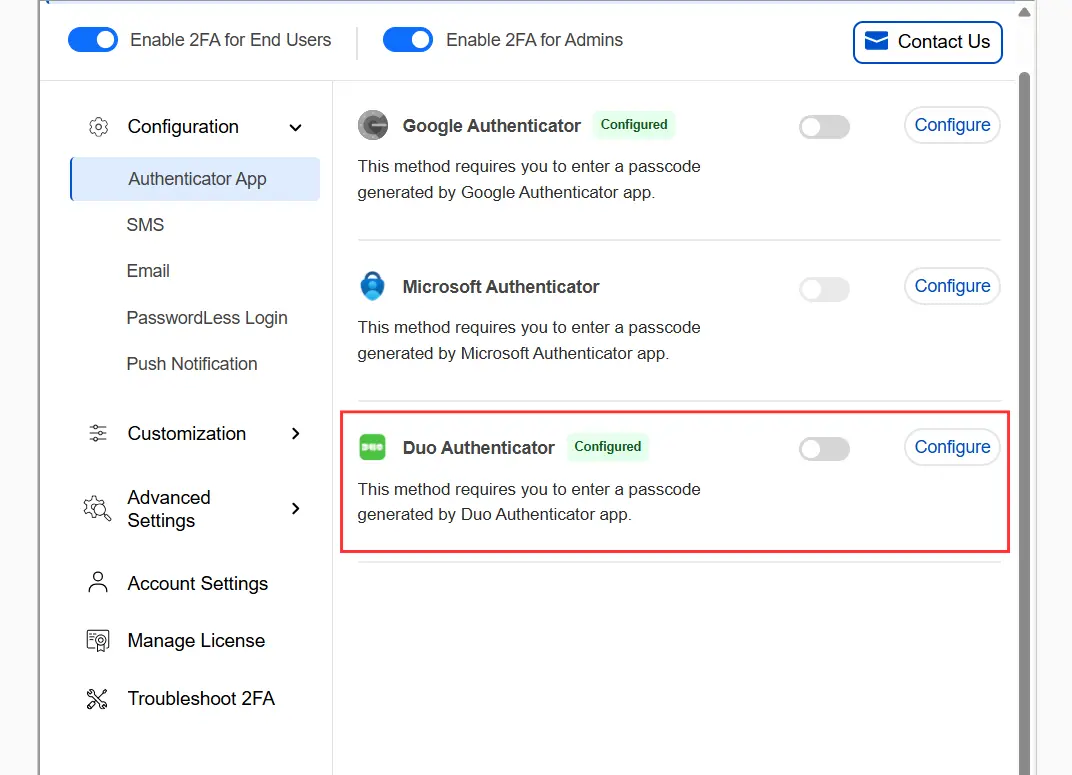
Una vez configurado el método Duo Authenticator, se puede habilitar para el usuario final haciendo clic en el botón de alternancia.
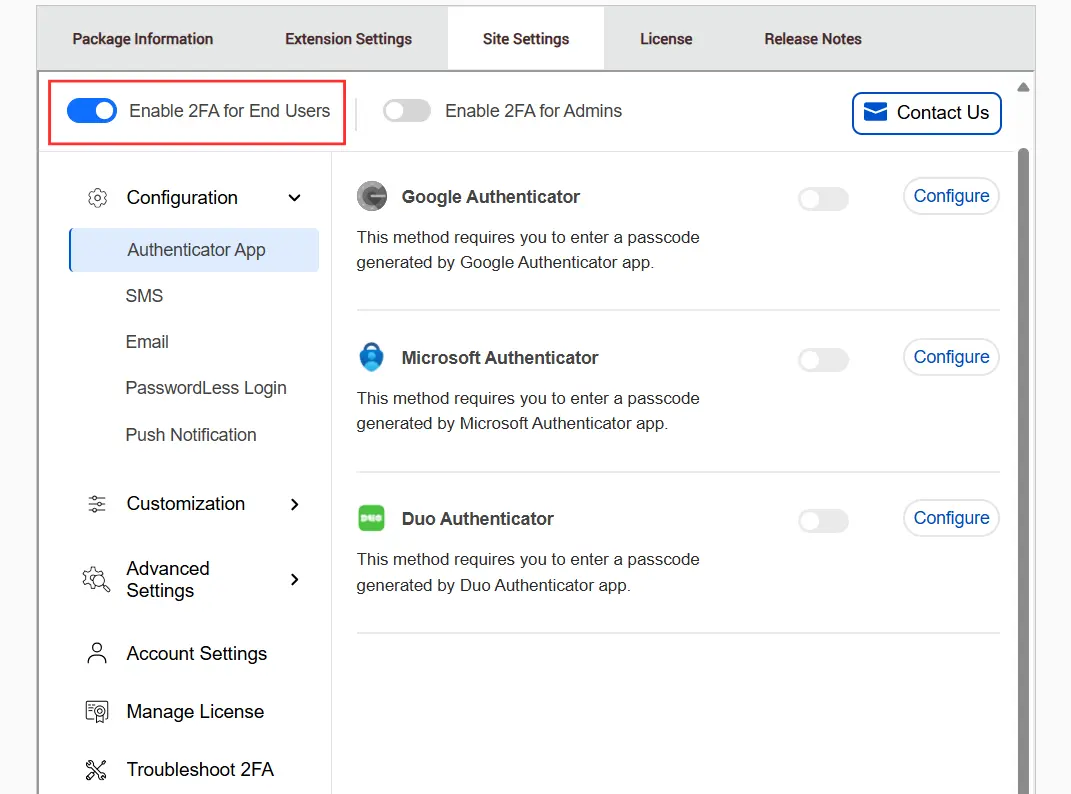
Habilite el botón de alternancia 2FA para usuarios finales.
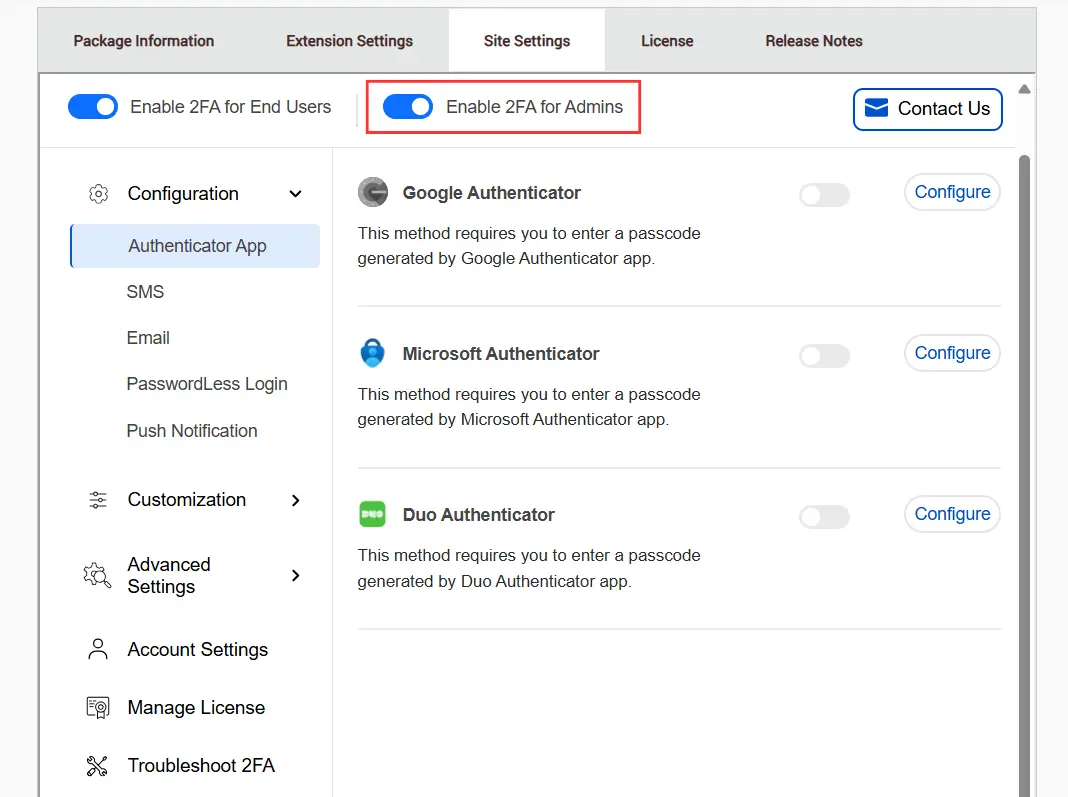
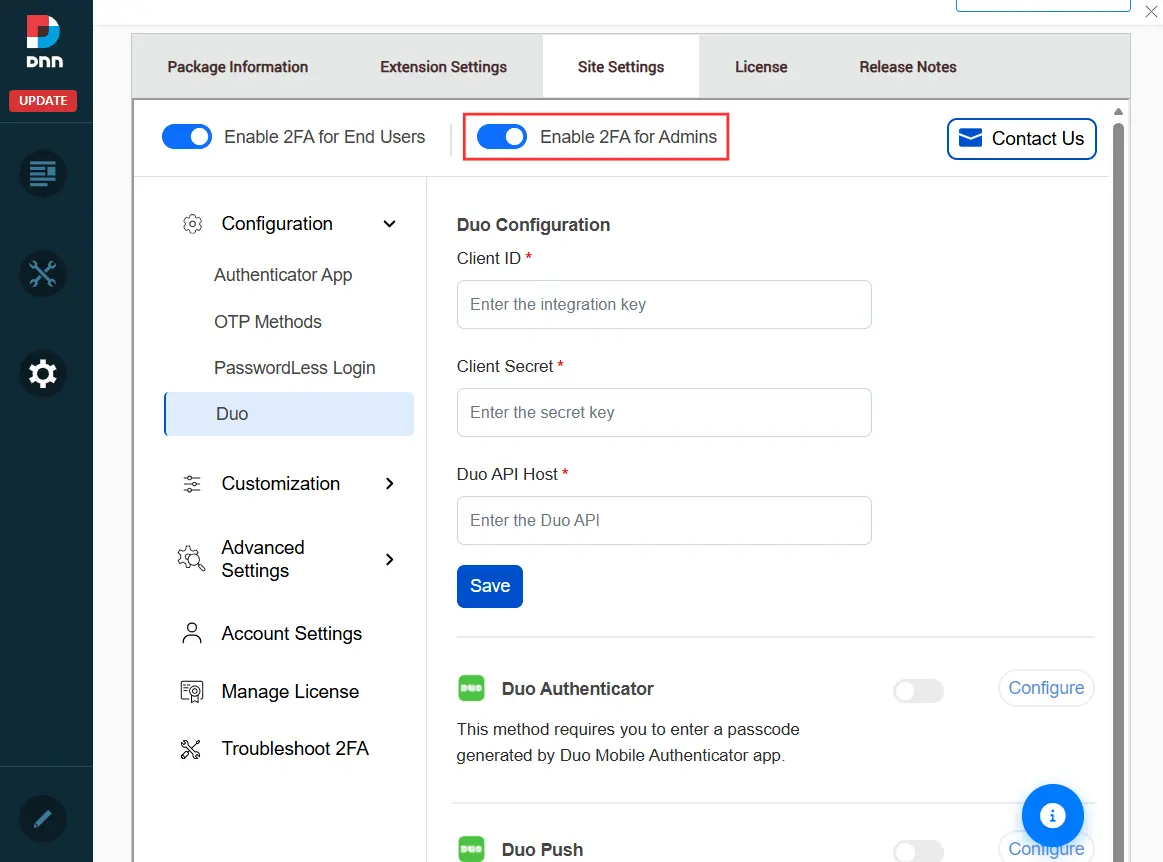
Si desea exigir la autenticación de dos factores (2FA) para los administradores, active la opción Habilitar 2FA para administradores palanca.
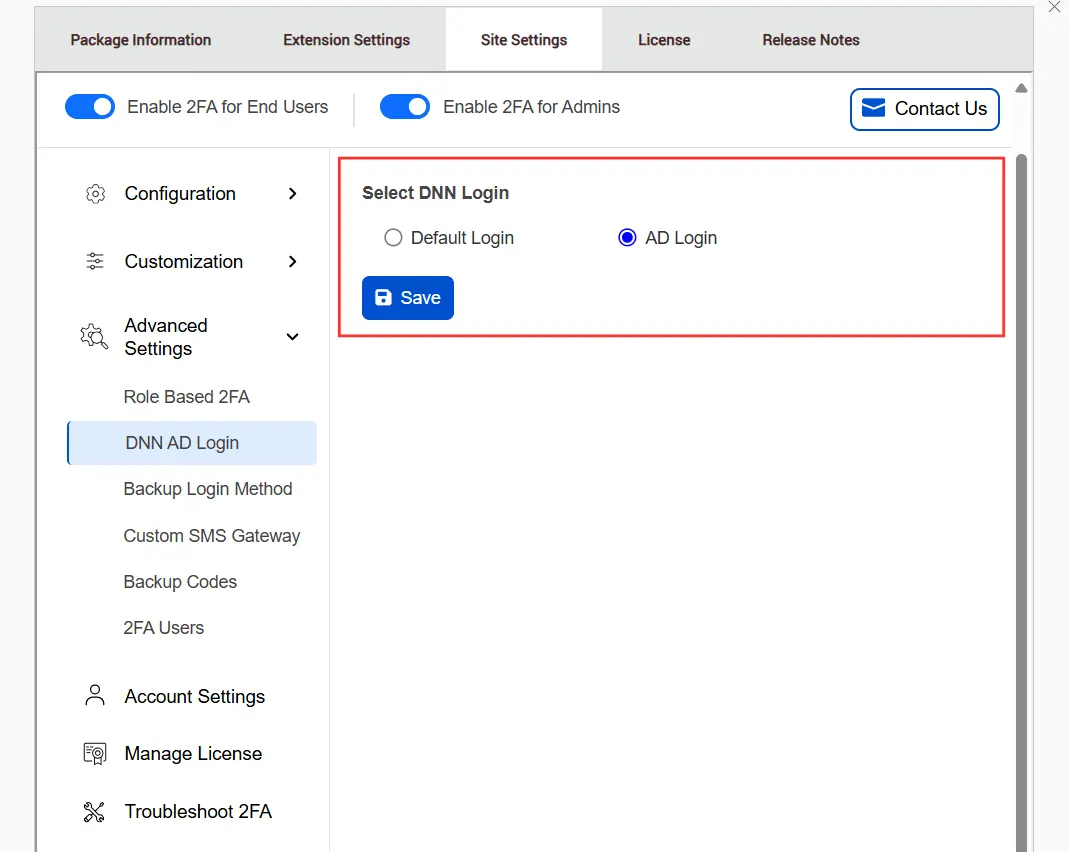
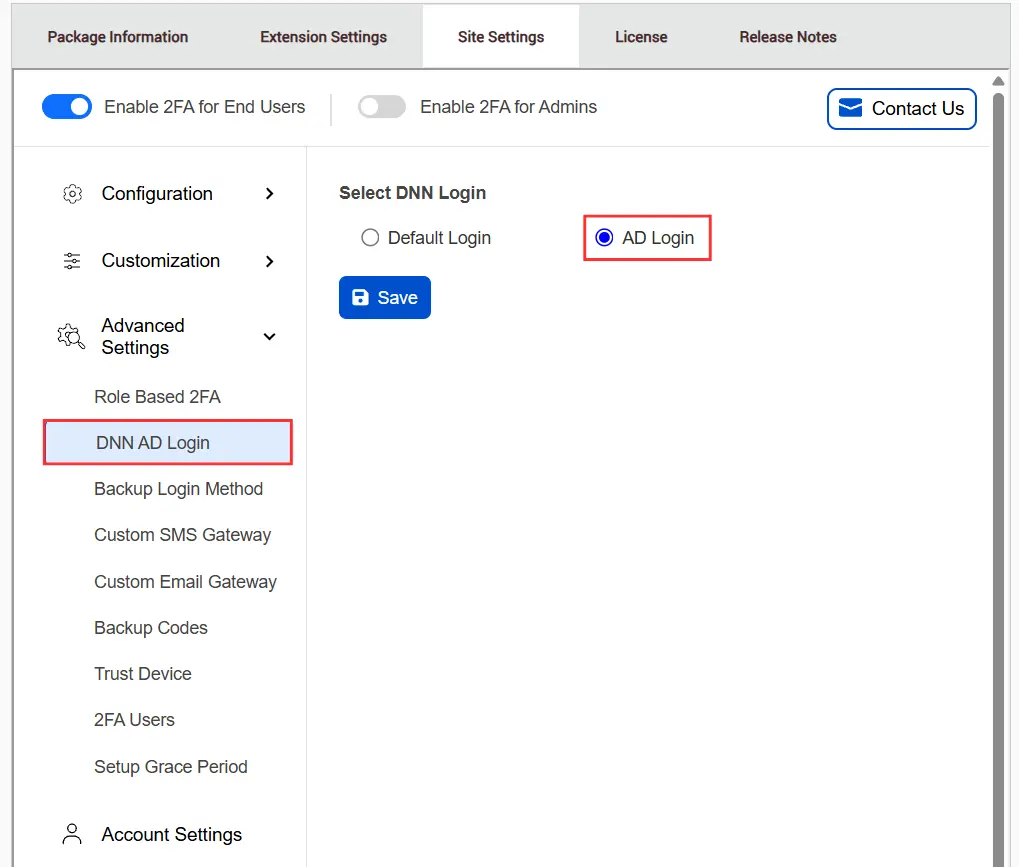
Para habilitar 2FA para la autenticación de AD, haga clic en Inicio de sesión en DNN AD bajo Configuración Avanzada pestaña y seleccione Iniciar sesión en AD.
Nota : Las notificaciones push de Duo son una función de la versión Enterprise y no están disponibles en el plan de prueba. Para configurar las notificaciones push de Duo, vaya a la pestaña Enterprise que se encuentra arriba y siga los pasos de configuración.
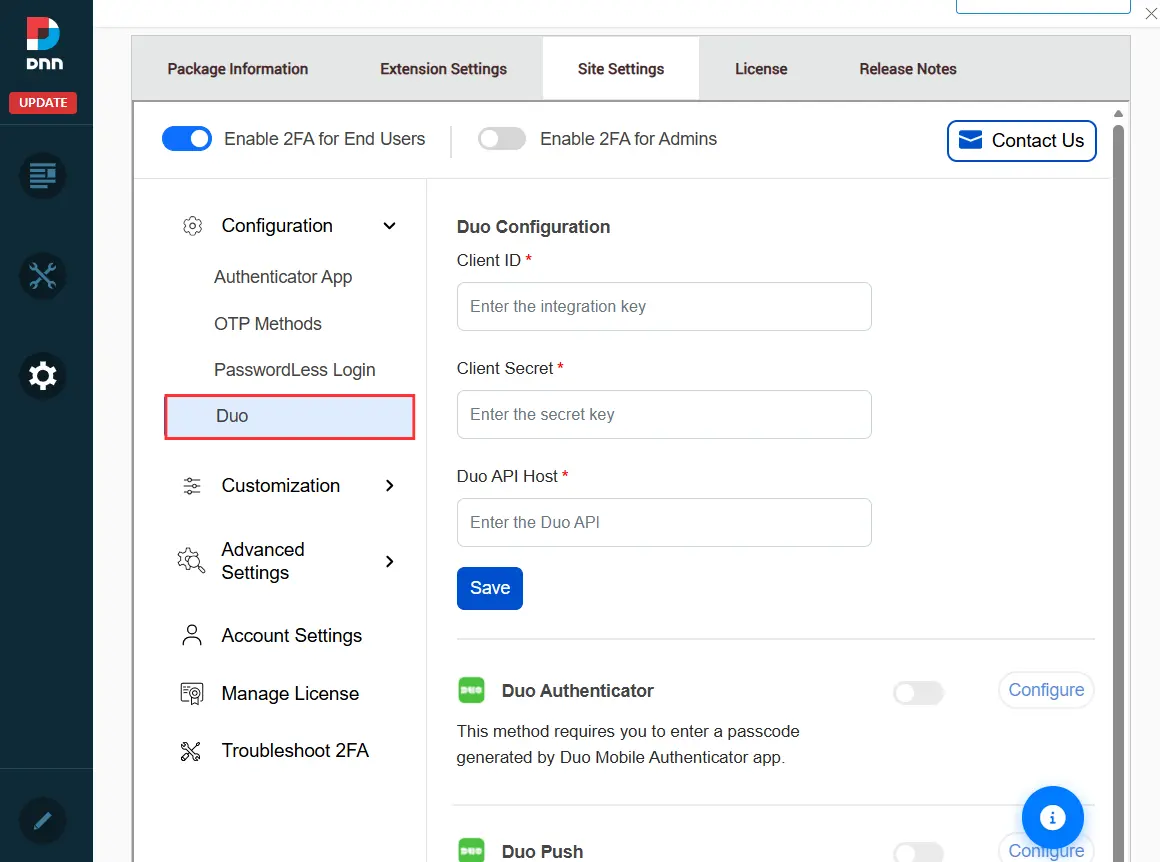
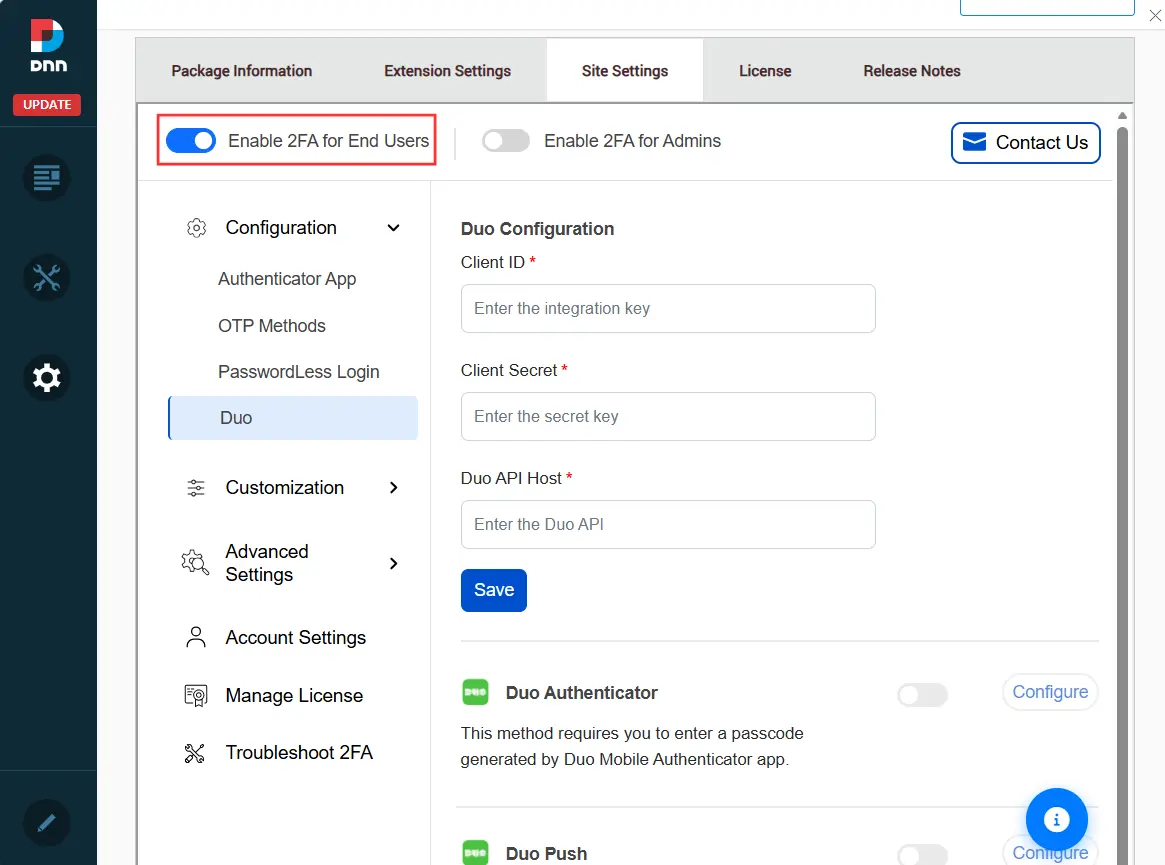
En Configuration pestaña haga clic en Dúo
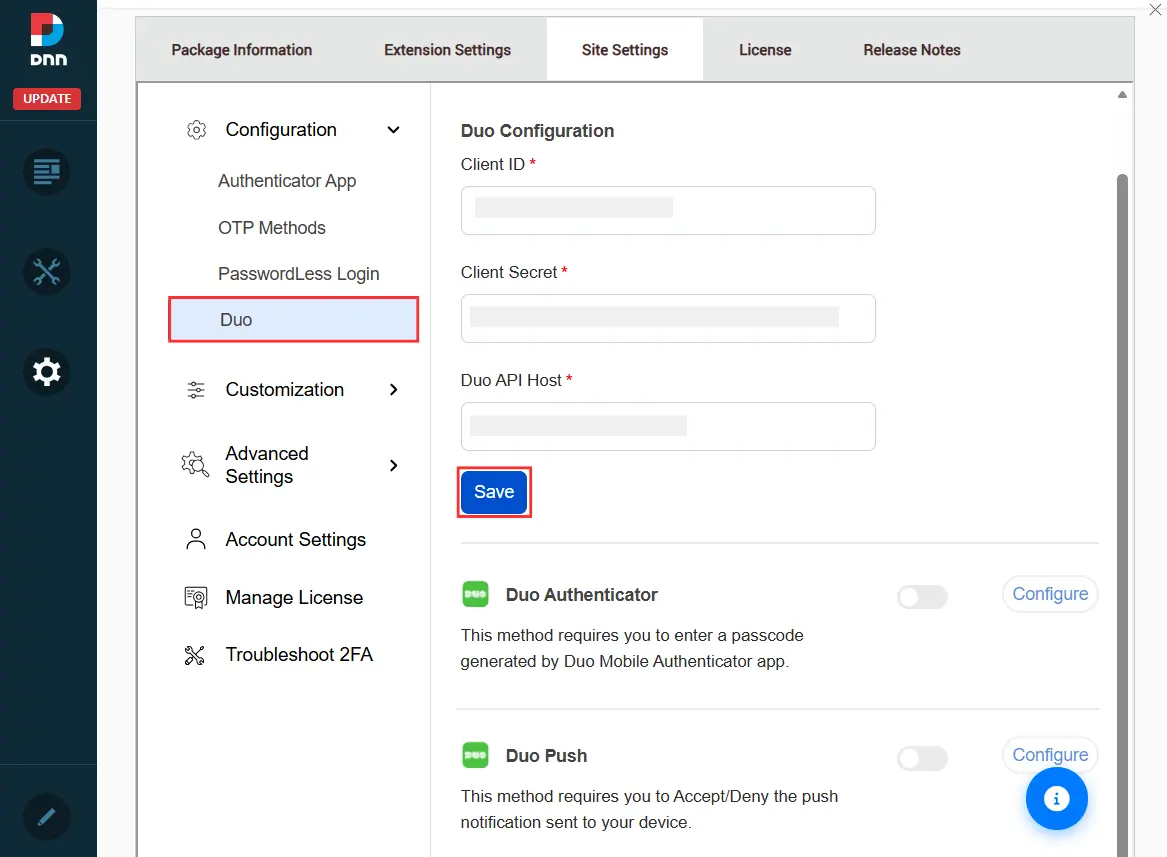
Antes de configurar los métodos de autenticación de Duo, ingrese las credenciales de Duo proporcionadas por Duo Security, incluyendo las siguientes: ID de cliente, secreto de cliente y host de la API de Duo, y haga clic en Guardar.
Si no tiene una cuenta Duo, haga clic en aquí Para crear una cuenta.
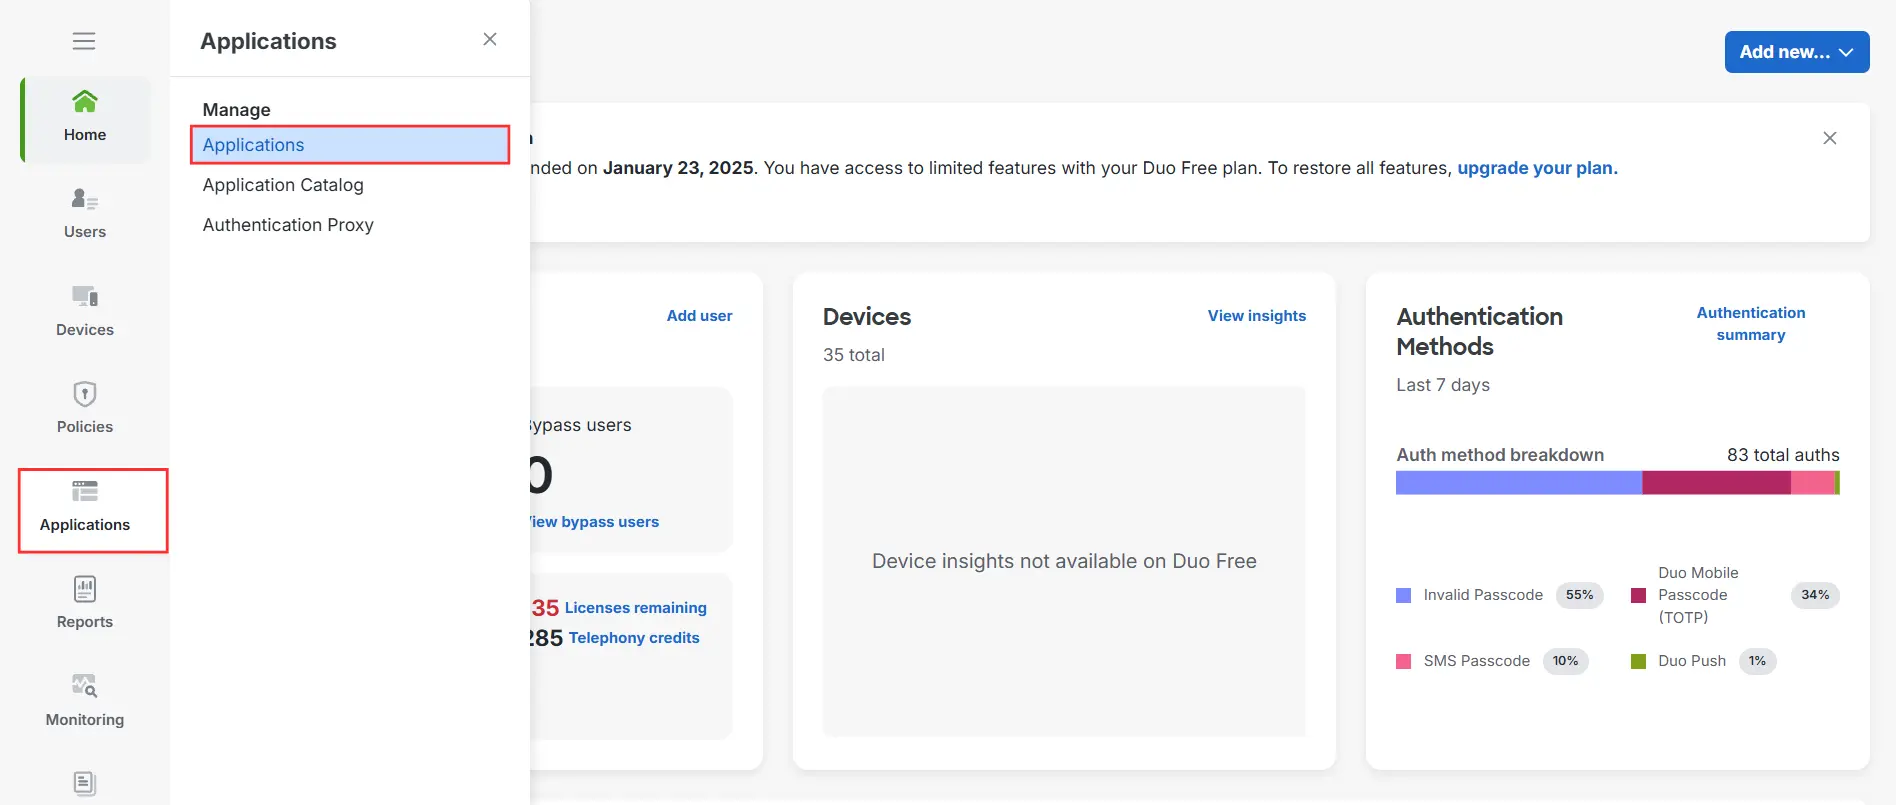
Después de registrarse, inicie sesión en el portal Duo.
Vaya a la Aplicaciones opción en el menú del lado izquierdo y haga clic en el
Aplicaciones submenú.
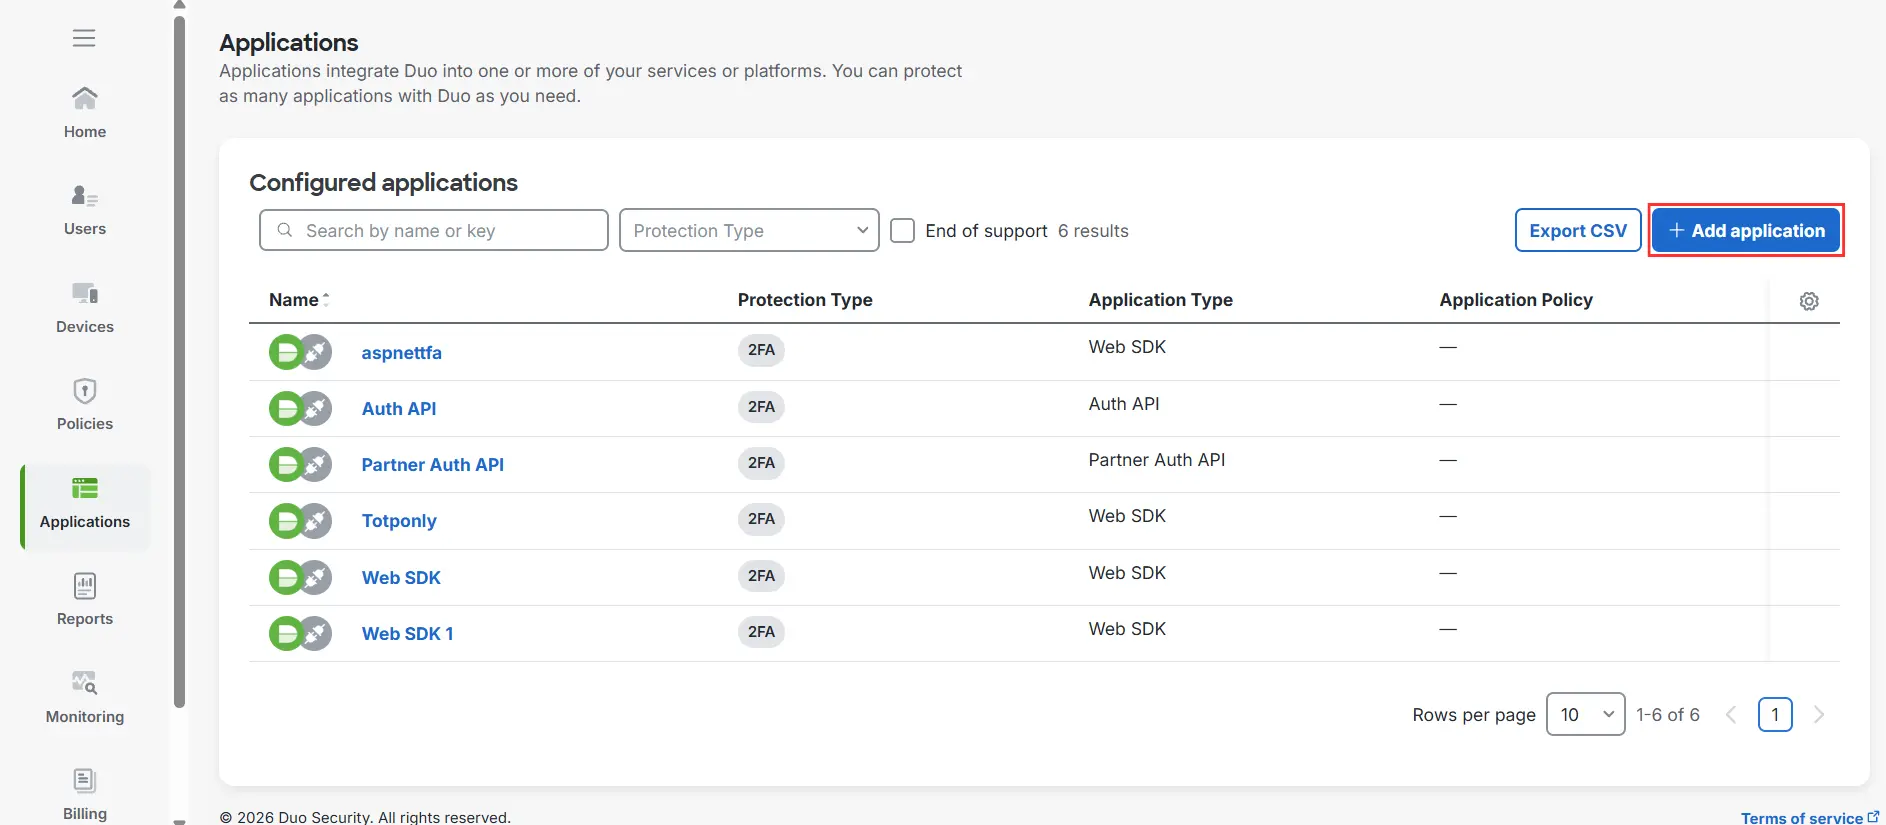
Haga clic en Agregar aplicación.
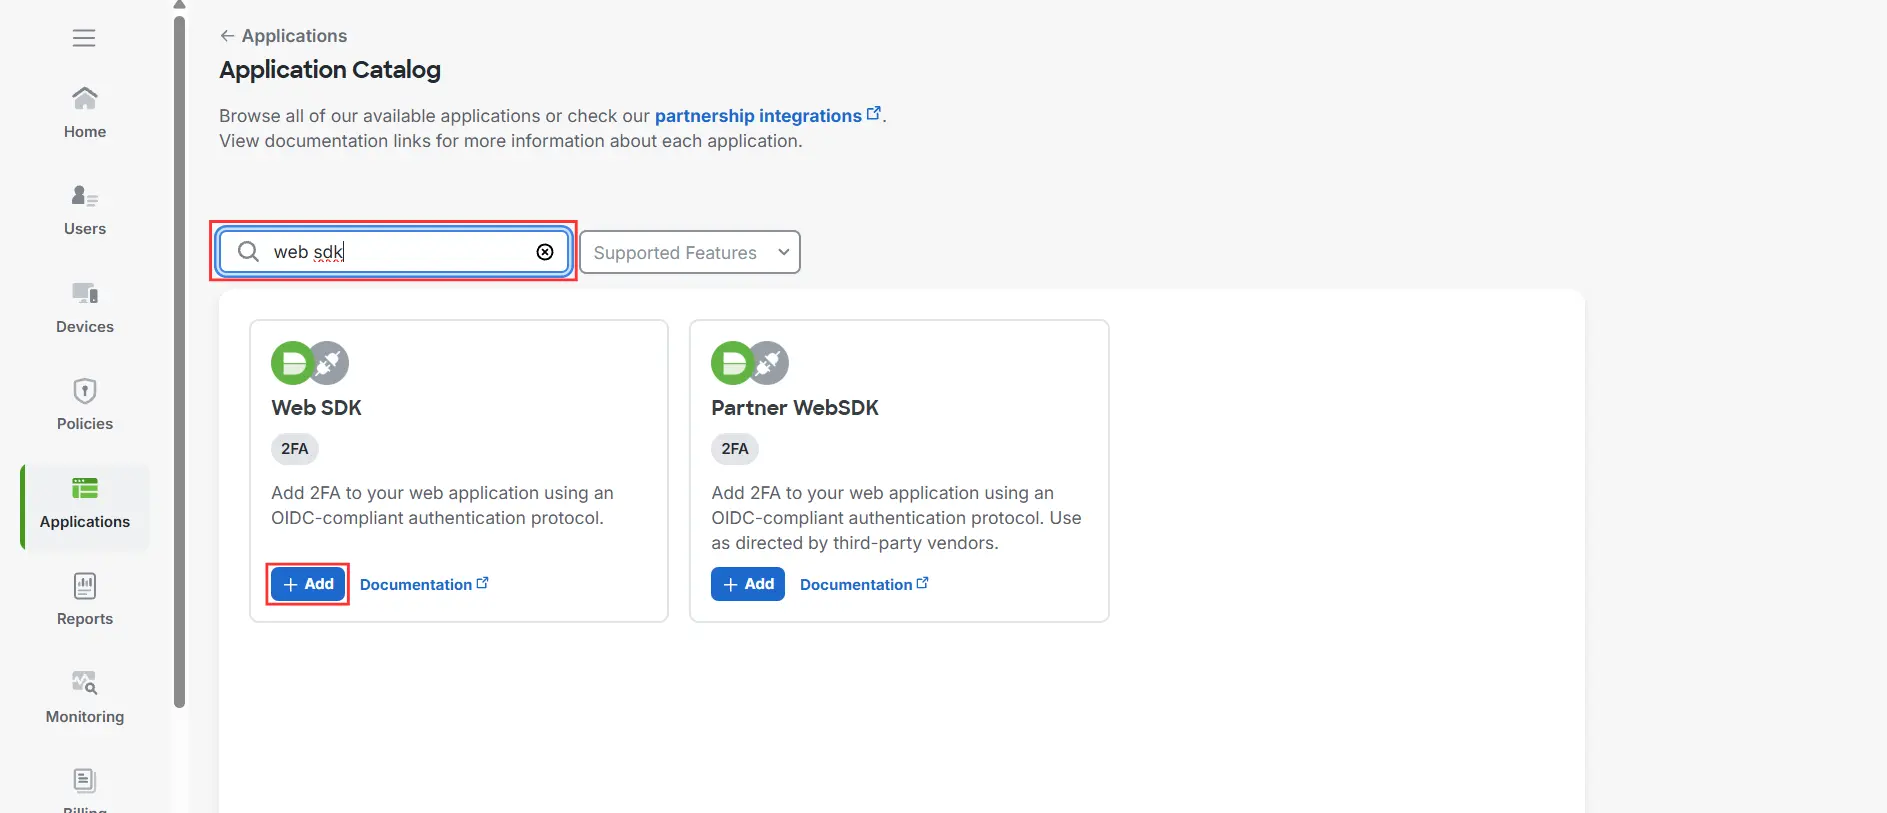
Busque SDK webY haga clic en Agregar .
Introduzca los detalles de la aplicación necesarios, como el nombre de la aplicación y otros ajustes de configuración, y luego haga clic en Guardar para crear la aplicación.
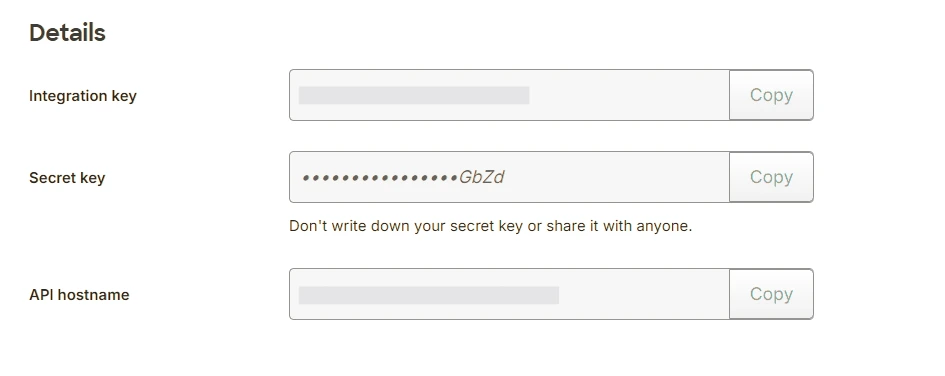
Ahora copie el Clave de integración, Secreto del cliente y Nombre de host de la API.
Tenga estos valores a mano, ya que serán necesarios para configurar los métodos de autenticación de Duo en el complemento DNN 2FA.
Escriba el ID de cliente que es lo mismo que Clave de integración, Secreto del cliente y Nombre de host de la API y haga clic en Guardar en la
Seleccione el método de autenticación Duo que desea configurar en el complemento DNN 2FA.
Seleccionar la aplicación de autenticación:
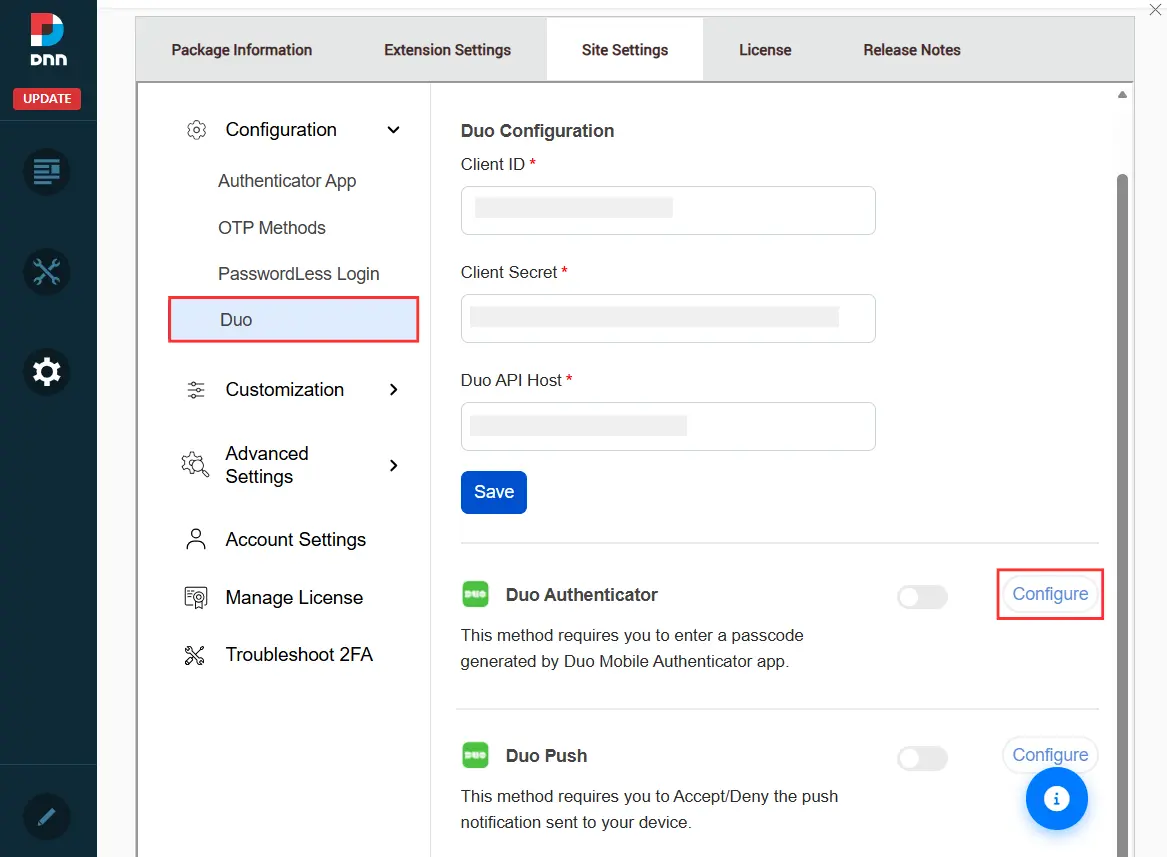
Haga clic en el elemento Configurar botón para Autenticador dúoConsulte la captura de pantalla a continuación.
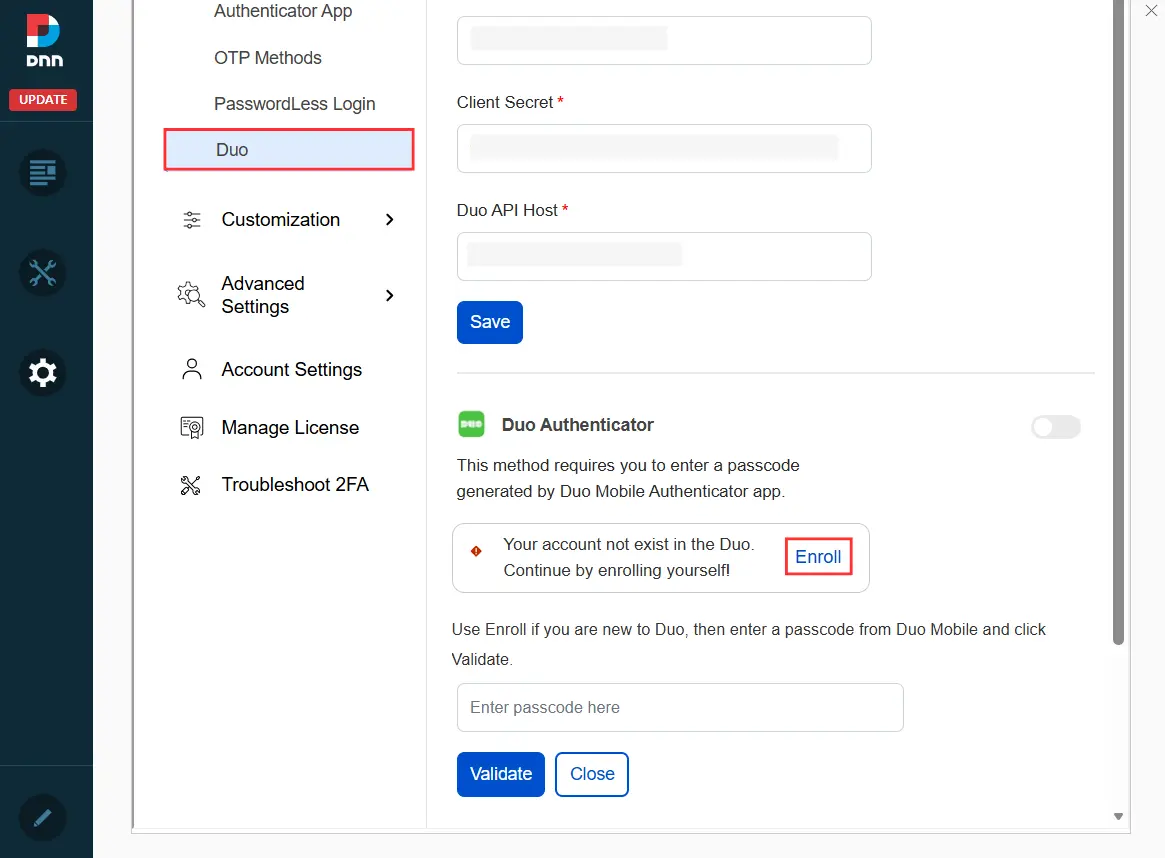
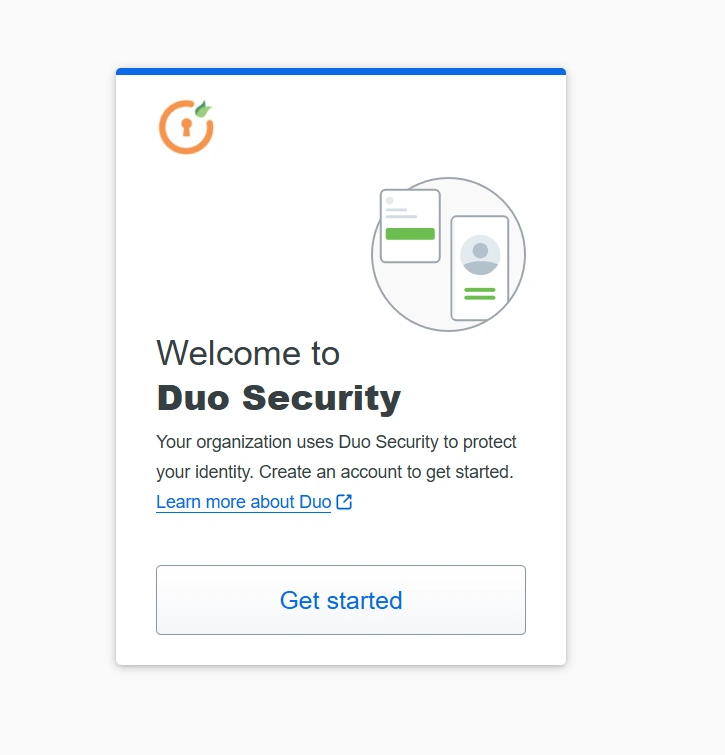
Después de hacer clic en el botón Configurar, si su cuenta no existe en Duo, se le solicitará que InscríbaseLa siguiente captura de pantalla muestra la pantalla de registro de Duo Authenticator.
Después de hacer clic en Inscribirse, se le pedirá que configure su cuenta en Duo Security.
Haga clic en el elemento Empezar .
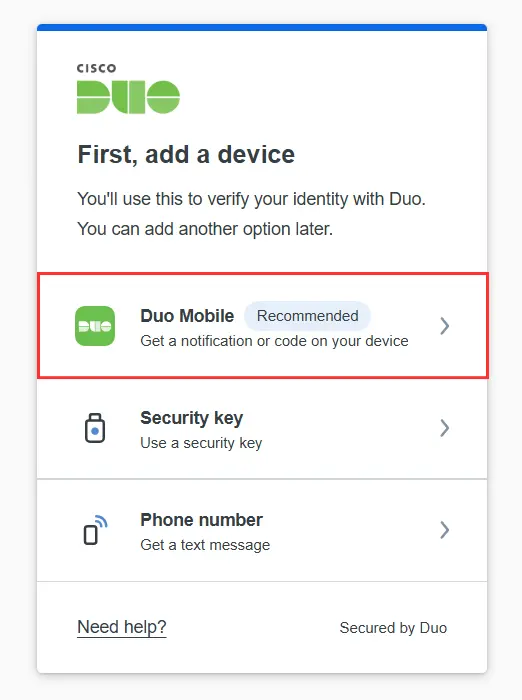
Seleccione el elemento Duo Mobile .
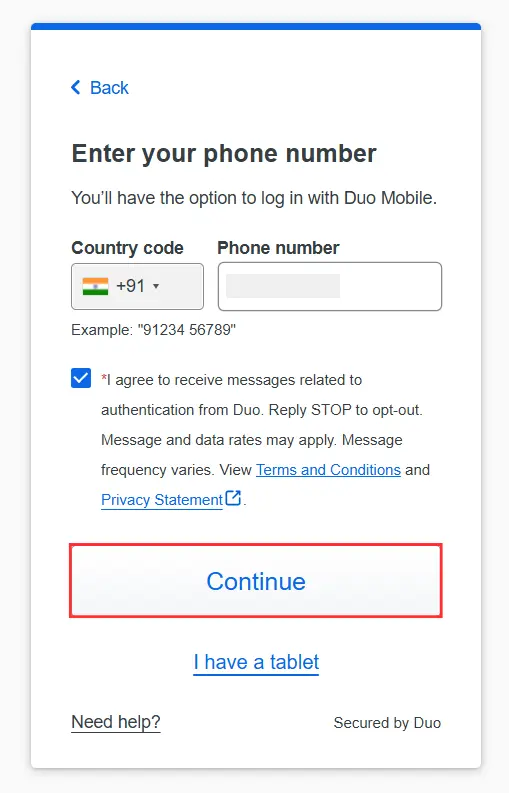
Seleccione el código de país e ingrese su número de teléfono.
A continuación, haga clic en el Continuar .
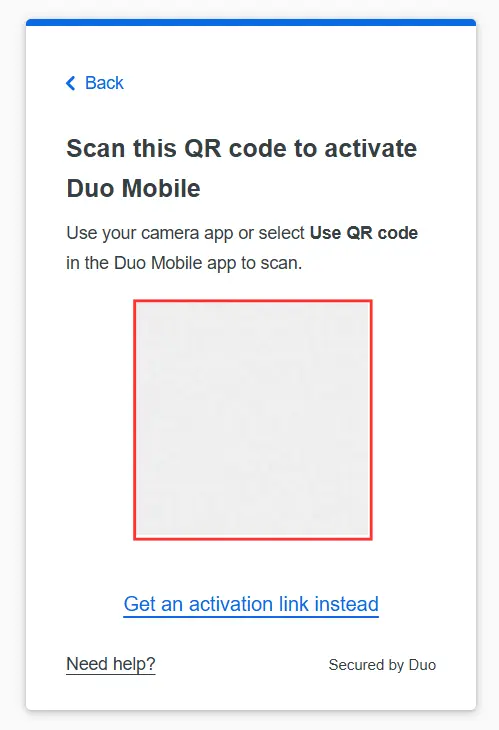
Escanea el QR desde la aplicación móvil Duo.
Has configurado correctamente Duo Authenticator y has completado el primer paso del proceso.
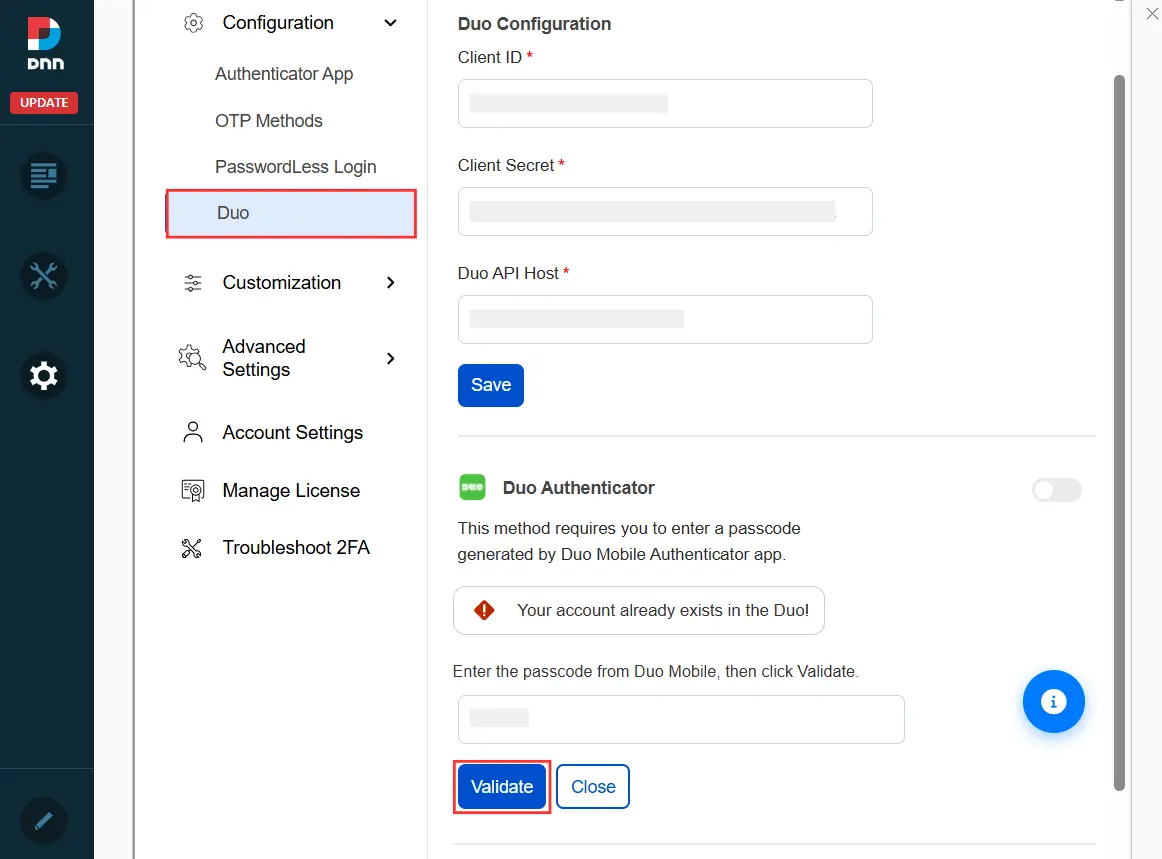
Se generará un código de acceso de seis dígitos en la aplicación Duo Mobile. Ingrese el código de acceso generado en el campo proporcionado y haga clic en el botón. Validar Botón para verificar y completar la configuración de Duo Authenticator.
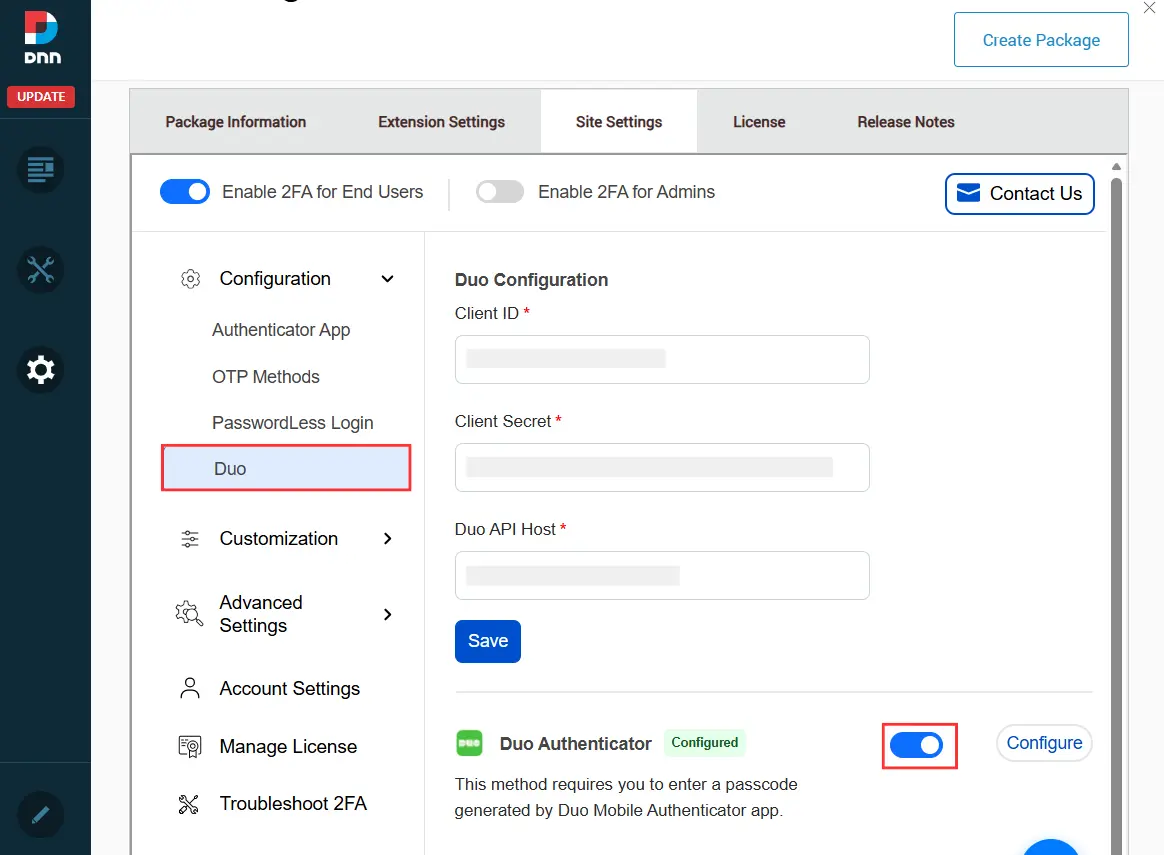
Una vez configurado el método Duo Authenticator, se puede habilitar para el usuario final haciendo clic en el botón de alternancia.
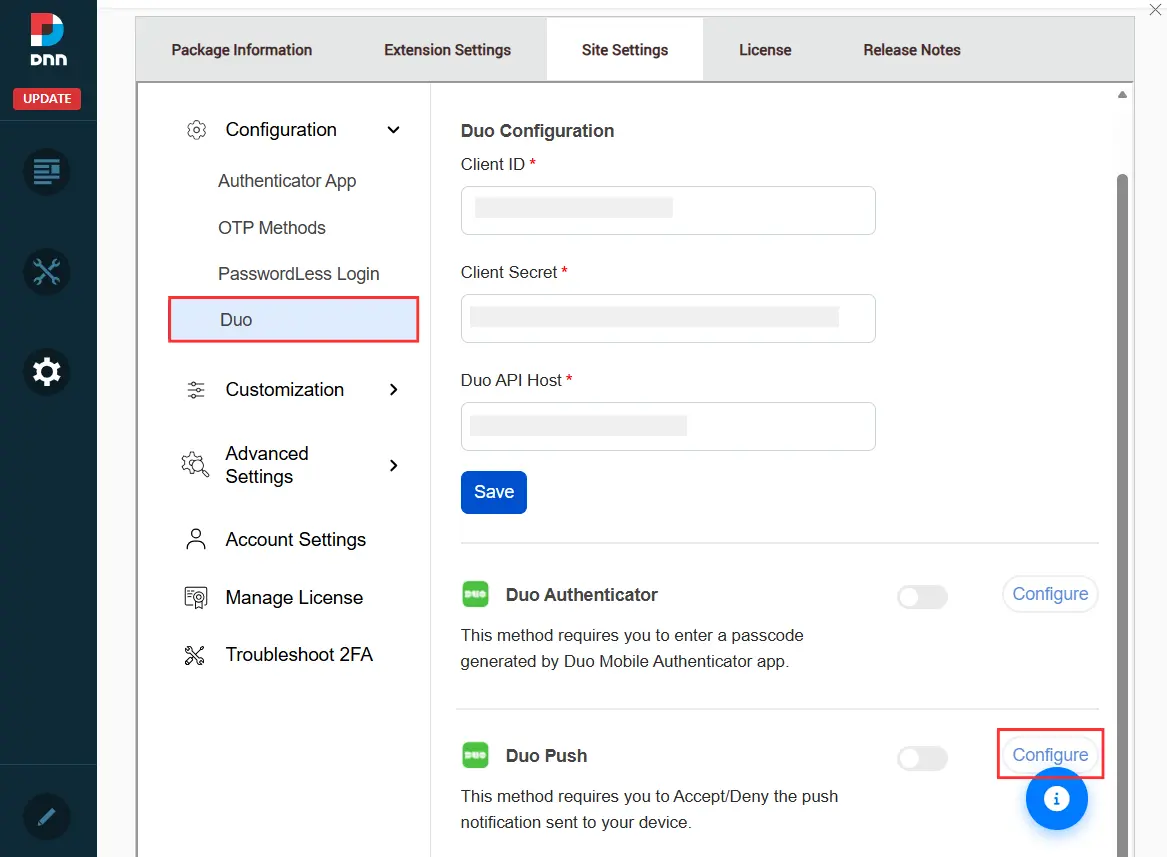
Haga clic en el elemento Configurar botón para Notificación push dúoConsulte la captura de pantalla a continuación.
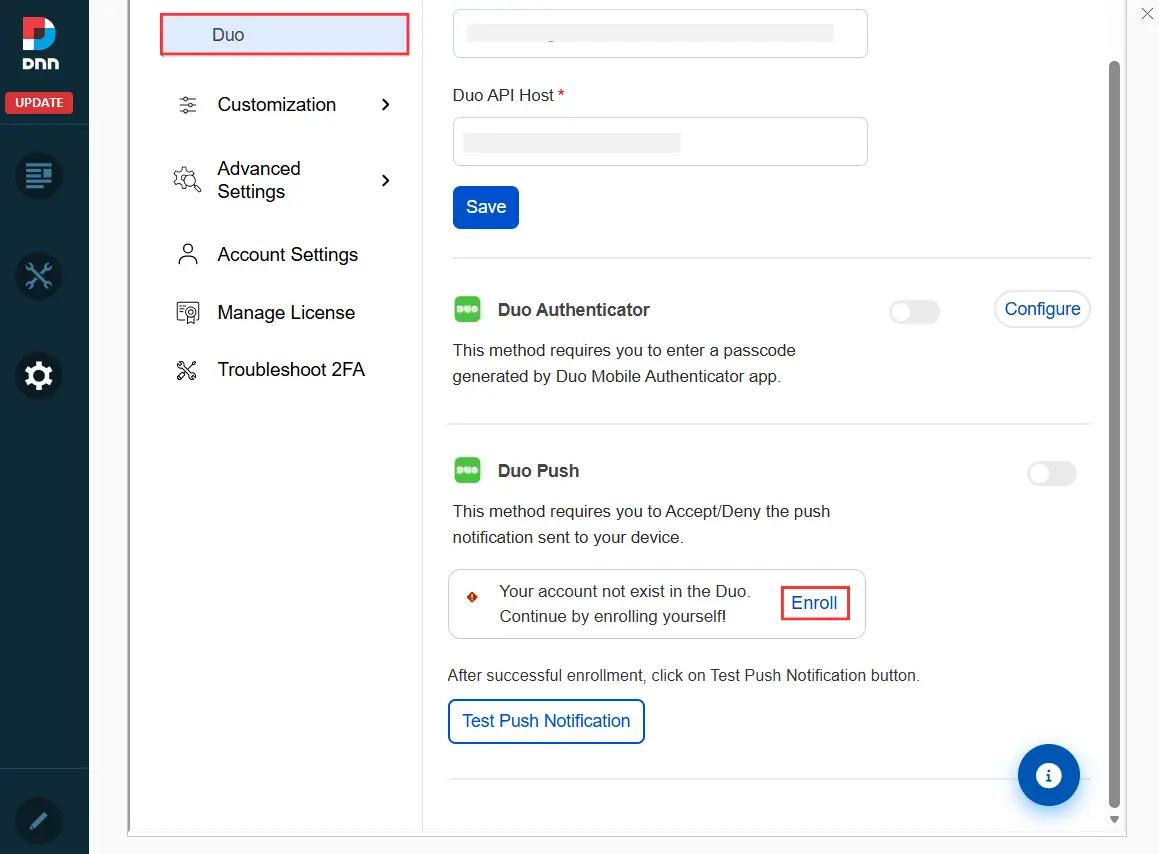
Después de hacer clic en el botón Configurar, si su cuenta no existe en Duo, se le solicitará que InscríbaseLa siguiente captura de pantalla muestra la pantalla de inscripción a las notificaciones push de Duo.
Después de hacer clic en Inscribirse, se le pedirá que configure su cuenta en Duo Security.
Haga clic en el elemento Empezar .
Seleccione el elemento Duo Mobile .
Seleccione el código de país e ingrese su número de teléfono.
A continuación, haga clic en el Continuar .
Escanea el QR desde la aplicación móvil Duo.
Has configurado correctamente Duo Mobile y completado el primer paso del proceso.
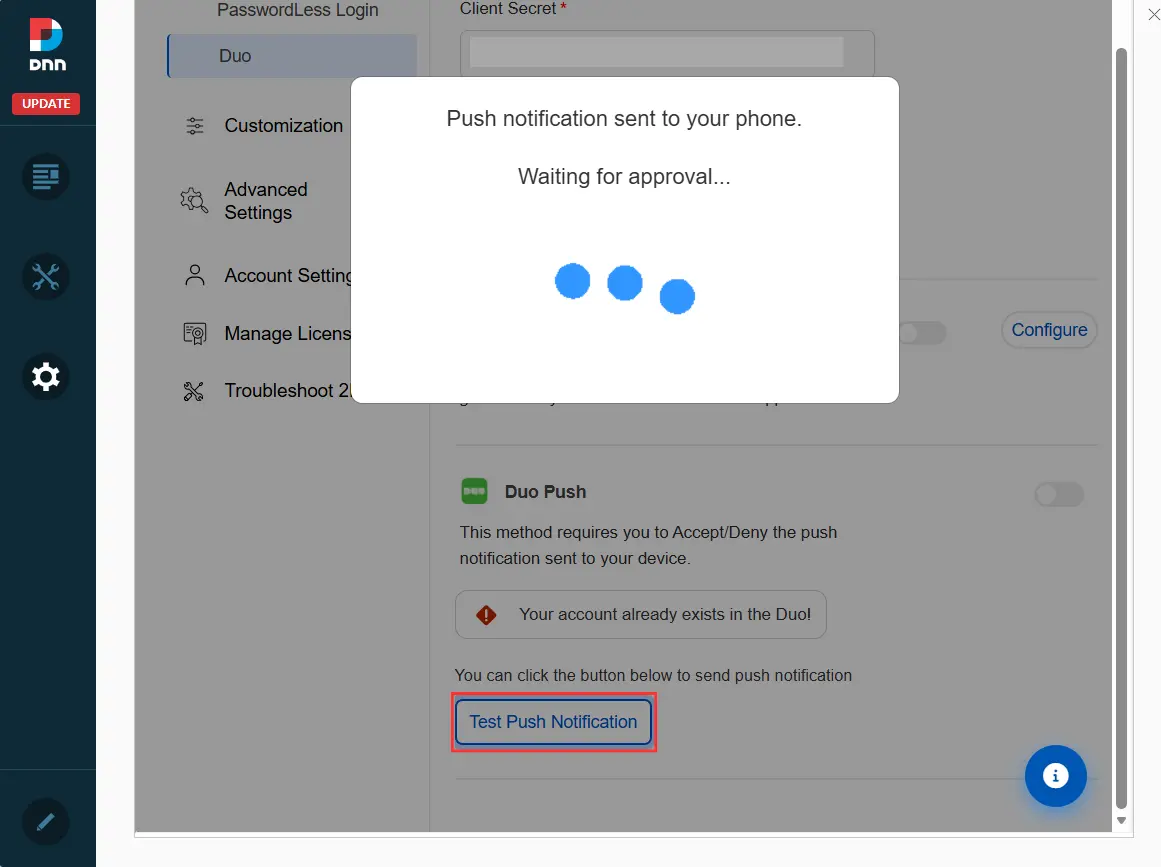
Haga clic en el elemento Notificación push de prueba Botón. Recibirás una notificación push de Duo en tu aplicación móvil.
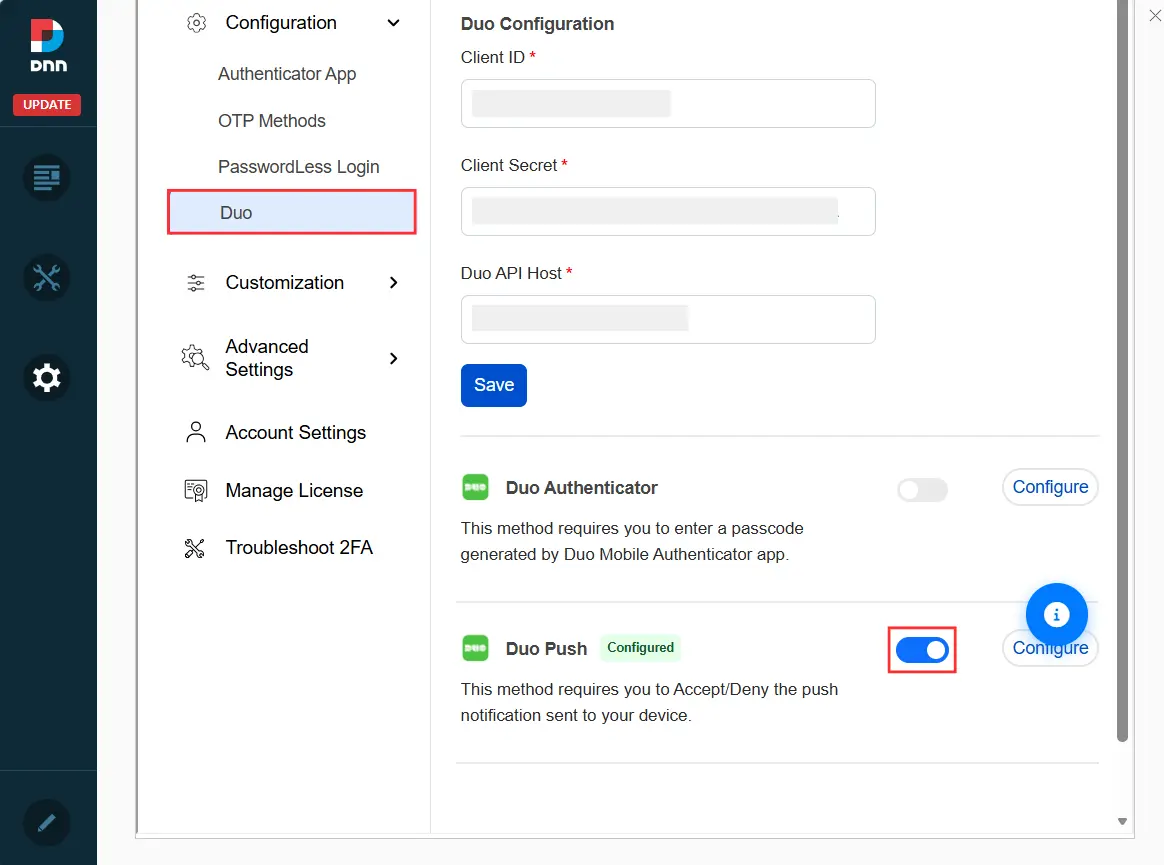
Después de aprobar las notificaciones push, el método se configurará y podrá habilitarse para el usuario final.
Para habilitar este método para el usuario final, haga clic en el botón de alternancia.
Habilite el botón de alternancia 2FA para usuarios finales.
Si desea aplicar la autenticación de dos factores (2FA) para los administradores, active la opción Habilitar 2FA para administradores palanca.
Para habilitar 2FA para la autenticación de AD, haga clic en Inicio de sesión en DNN AD bajo Configuración Avanzada pestaña y seleccione Iniciar sesión en AD.
Configuración Avanzada
Si desea aplicar ajustes avanzados o realizar cambios en la experiencia de autenticación de dos factores (2FA), puede utilizar la pestaña "Ajustes avanzados" y la sección "Personalización" para configurar funciones como la 2FA basada en roles, los métodos de inicio de sesión de respaldo, los dispositivos de confianza, la marca y el estilo.
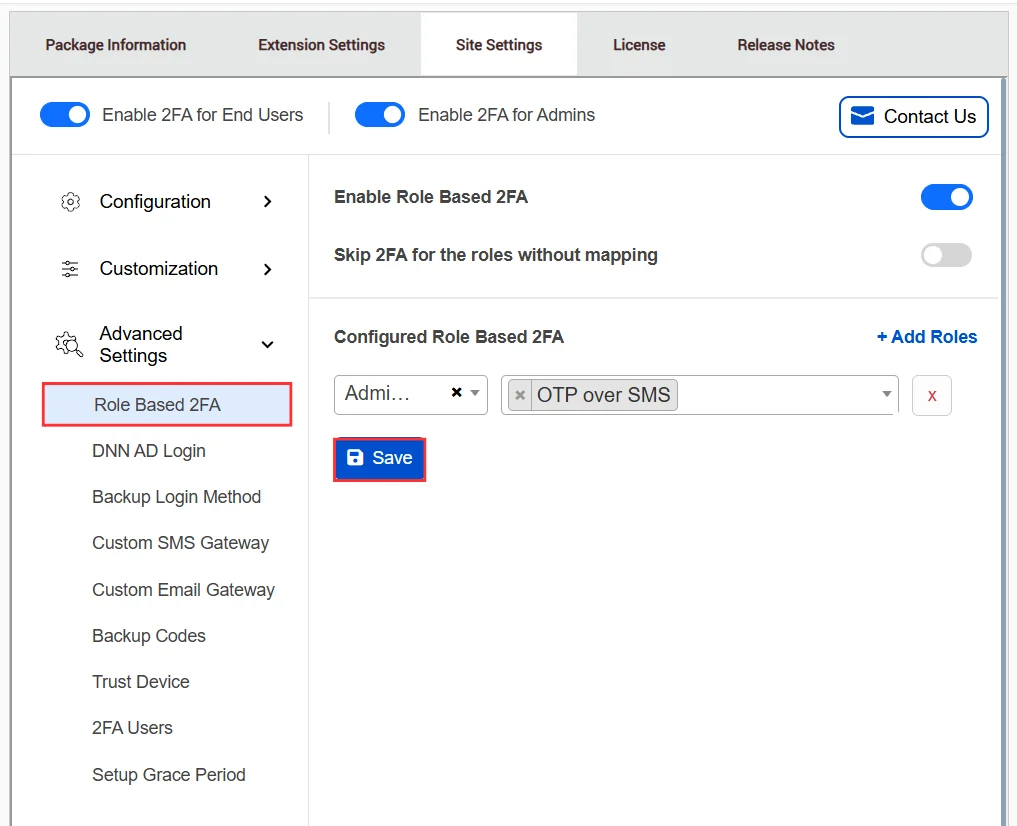
2FA basado en roles
Esta función permite a los administradores aplicar la autenticación de dos factores a roles de usuario específicos en el portal DNN.
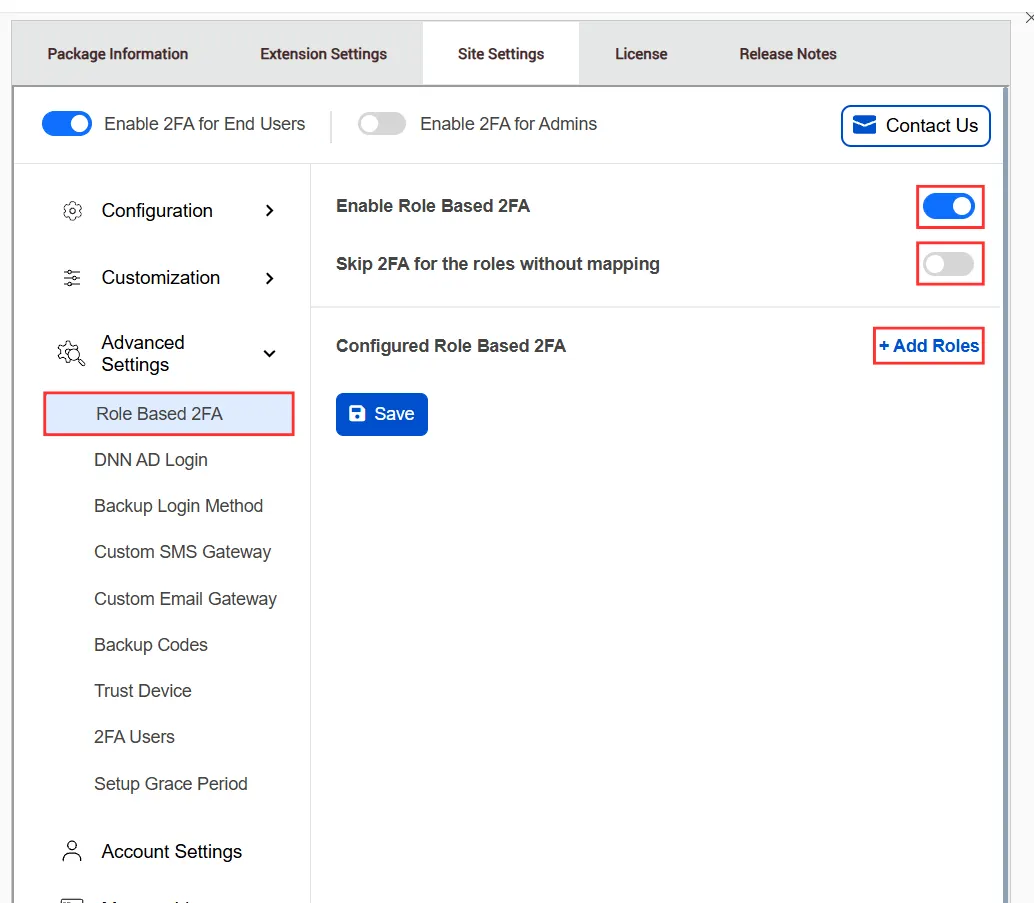
Active la característica de 2FA basado en roles Botón de alternancia para activar la autenticación de dos factores basada en roles.
Si desea omitir la autenticación de dos factores para roles sin asignación, habilite la "Omitir la autenticación de dos factores para los roles sin asignación" botón de activación.
Haga clic en el elemento Agregar roles Botón para seleccionar y configurar los roles para los que desea aplicar la autenticación de dos factores (2FA).
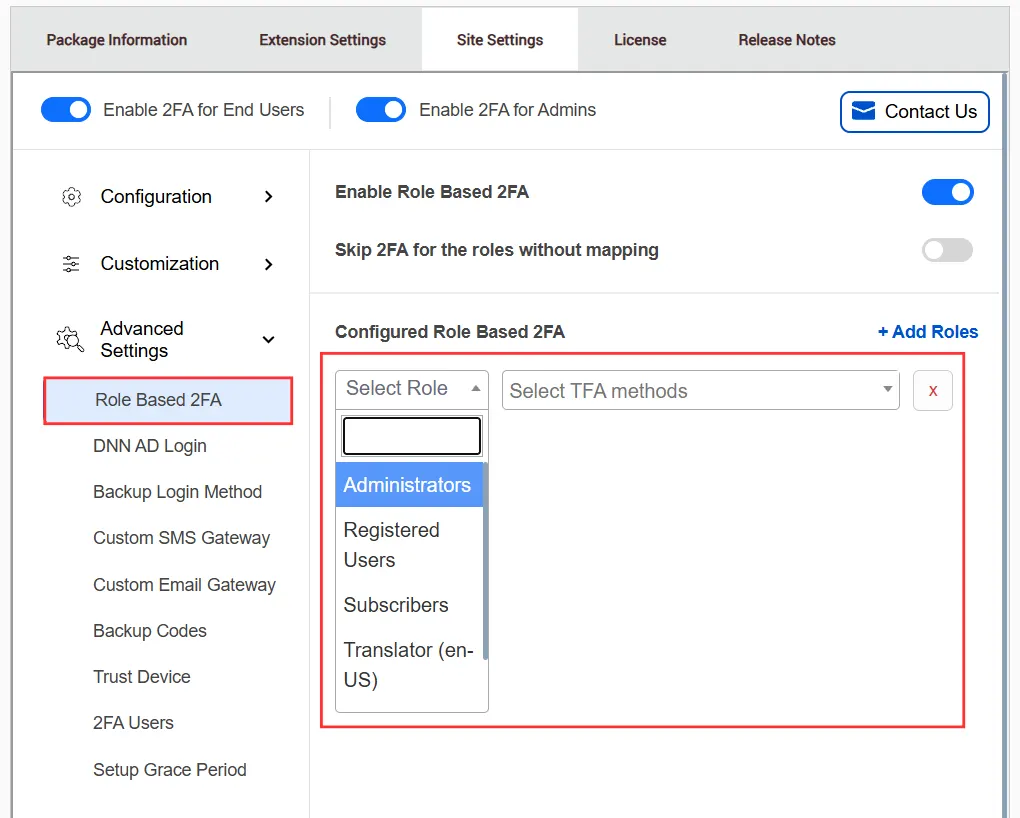
En el campo Seleccionar rol en el menú desplegable, elija el rol para el que desea habilitar la autenticación de dos factores y desde el Seleccionar métodos TFA En el menú desplegable, seleccione los métodos TFA que desea habilitar específicamente para el rol seleccionado y no para todos los demás métodos.
Después de configurar el rol y los métodos TFA, haga clic en el Guardar Botón para aplicar la configuración.
Método de inicio de sesión de respaldo
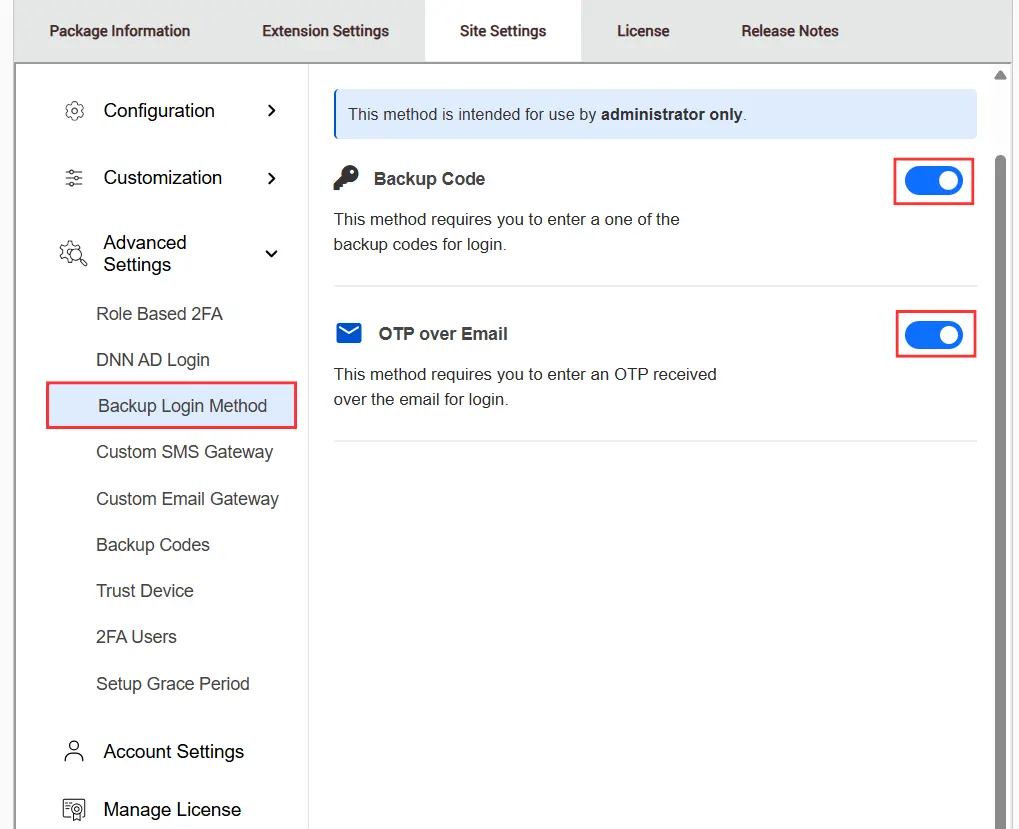
Esta función permite a los usuarios iniciar sesión utilizando métodos de autenticación alternativos en caso de que su método principal de autenticación de dos factores no esté disponible.
Nota: Este método está destinado a ser utilizado por Solo administradores.
Los usuarios pueden iniciar sesión utilizando cualquiera de las siguientes opciones Códigos de respaldo or OTP por correo electrónico como métodos de inicio de sesión alternativos cuando la autenticación de dos factores principal no esté disponible.
Habilite los botones de alternancia para Código de respaldo y OTP por correo electrónico para activar estos métodos de inicio de sesión de respaldo.
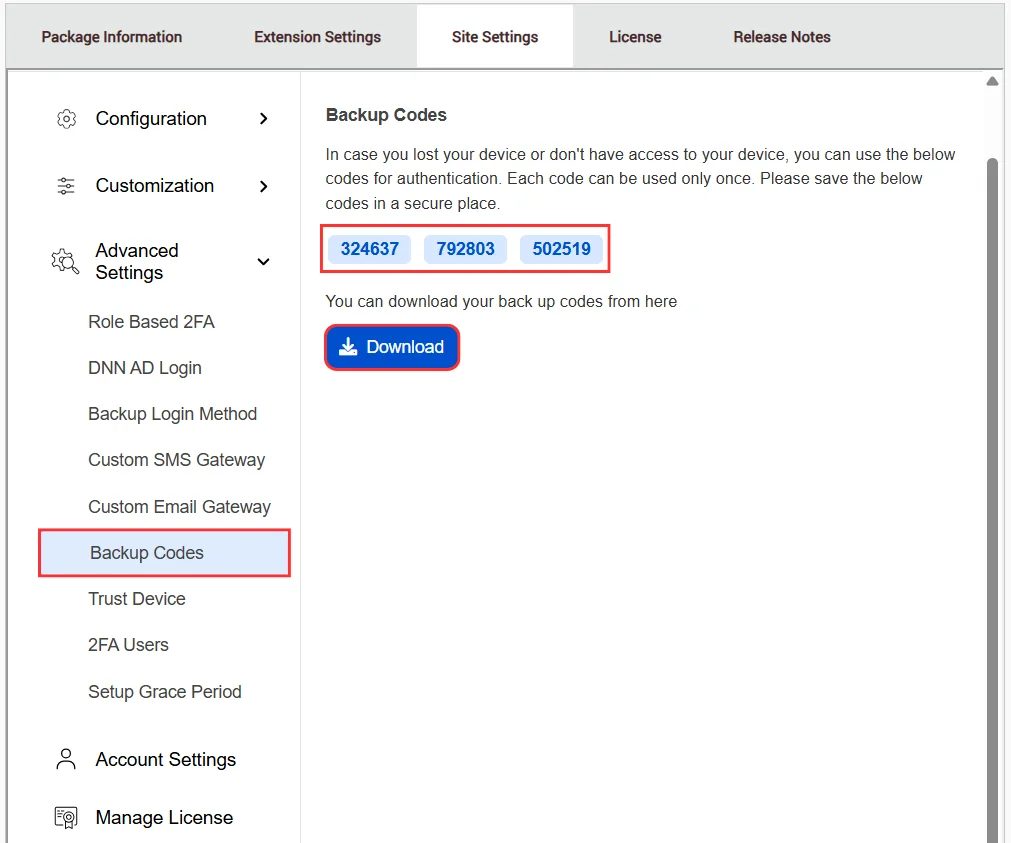
Puedes encontrar tus códigos de respaldo en el 'Códigos de respaldo' pestaña. Cada código se puede usar solo una vez, y también puedes descargarlos para usarlos en el futuro.
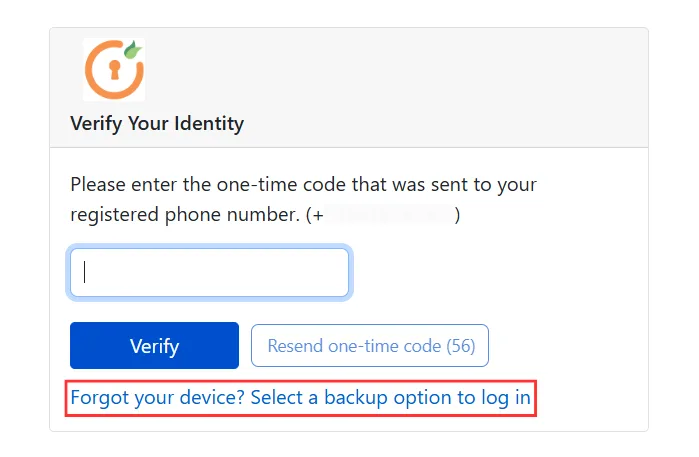
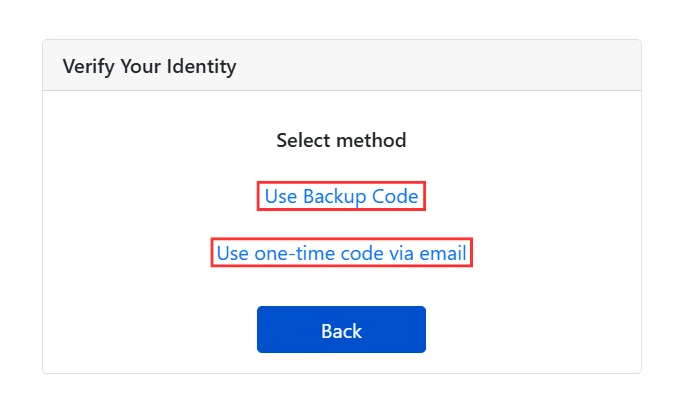
Cuando inicie sesión y se le solicite la verificación 2FA, si el dispositivo en el que recibe el OTP (por ejemplo, el teléfono móvil) no está disponible, puede hacer clic en el ¿Olvidaste tu dispositivo? Selecciona una opción de respaldo para iniciar sesión. Enlace para usar el método de inicio de sesión de respaldo.
Seleccionar 'Utilizar código de respaldo' or 'Utilice el código de un solo uso que recibirá por correo electrónico'. para autenticarse si su método principal de autenticación de dos factores no está disponible.
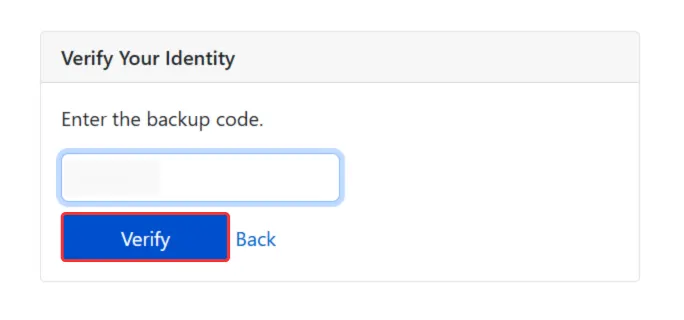
Introduzca el código de copia de seguridad en el campo correspondiente y haga clic en el botón correspondiente. 'Verificar' para completar el proceso de autenticación.
Dispositivo de confianza (Recuérdame)
Esta función permite a los usuarios marcar su dispositivo como de confianza para que puedan omitir la verificación de dos factores durante un período determinado en ese dispositivo.
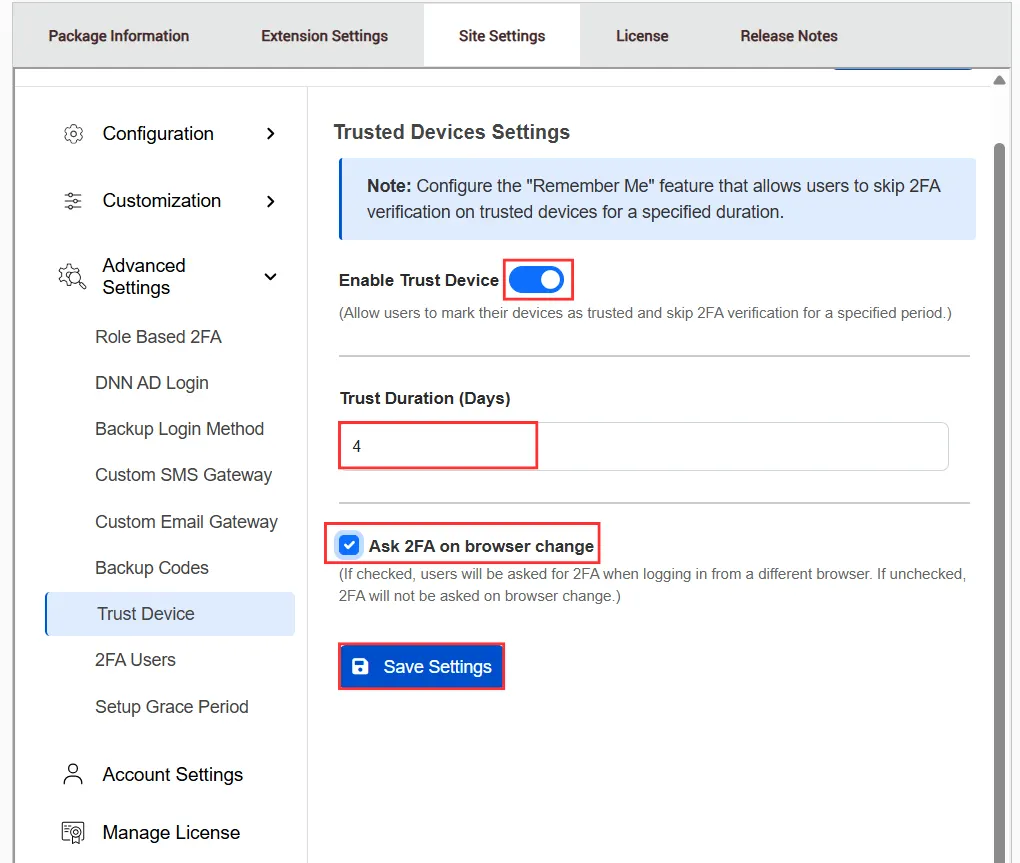
Active la característica de Interruptor de confianza del dispositivo botón y configurar el Duración del fideicomiso (días) ¿Durante cuánto tiempo debe conservarse la información del dispositivo?
Active la característica de Solicitar autenticación de dos factores al cambiar de navegador. casilla de verificación para solicitar la autenticación de dos factores cuando los usuarios inicien sesión desde un navegador diferente y haga clic en Guardar configuración para aplicar los cambios.
Si esta opción no está marcada, no se solicitará la autenticación de dos factores al cambiar de navegador y los usuarios podrán continuar sin verificación adicional.
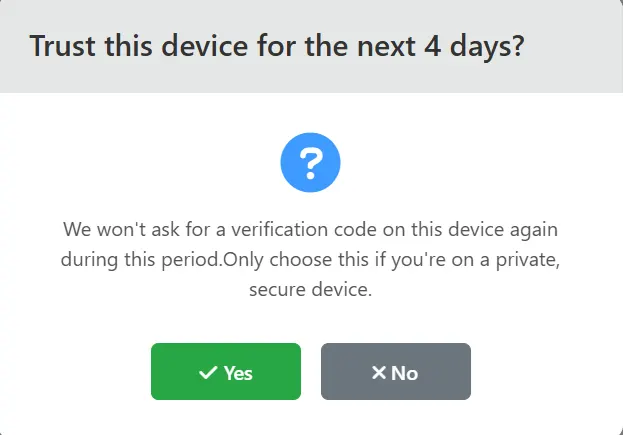
Cuando el usuario final inicie sesión, se le mostrará la opción "Confiar en este dispositivo", donde podrá elegir Sí para omitir la autenticación de dos factores (2FA) en ese dispositivo durante el tiempo especificado o No para continuar con la verificación habitual.
Período de gracia de configuración
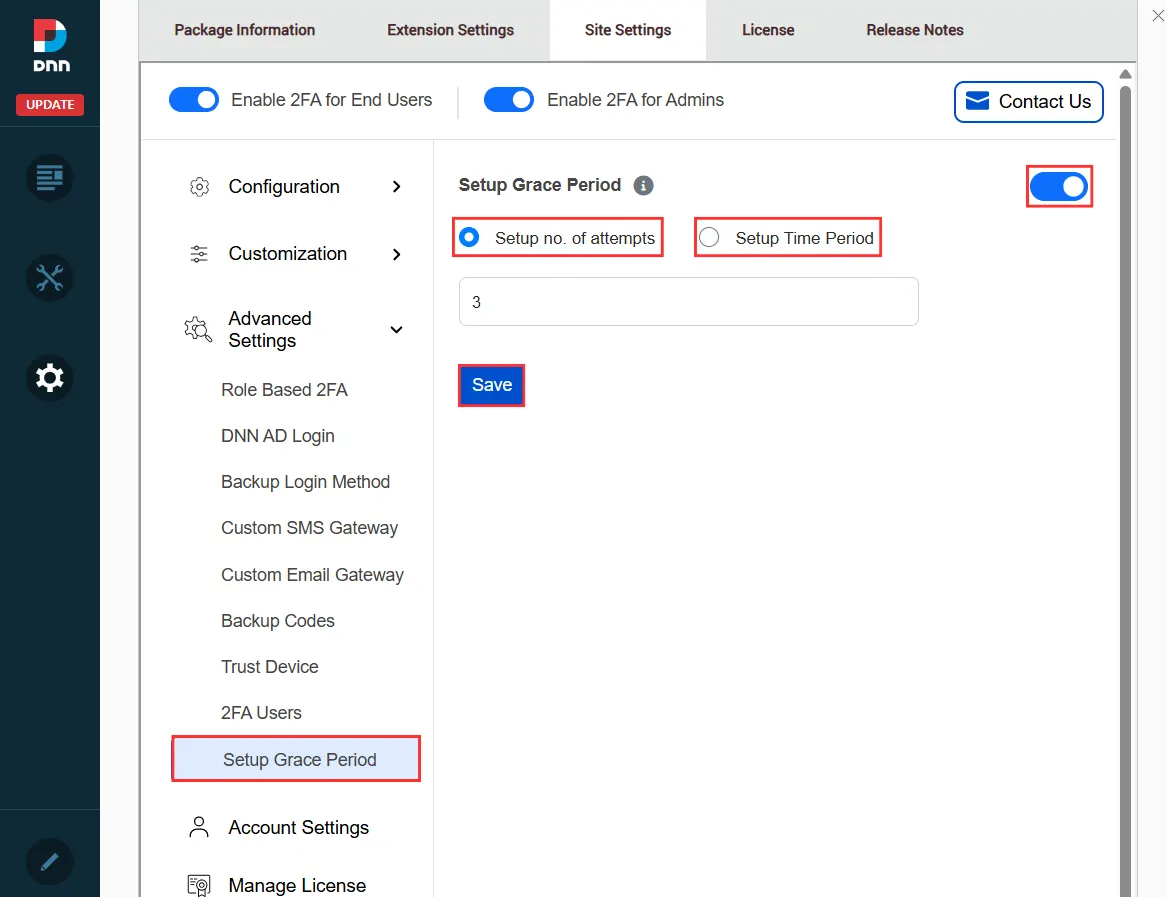
El período de gracia para la configuración ofrece a los usuarios un número limitado de intentos o tiempo para configurar la autenticación de dos factores (2FA). Durante este período, pueden iniciar sesión sin completar la 2FA.
Active el interruptor Período de gracia de configuración alternar, luego elegir Número de intentos de configuración (número de intentos de inicio de sesión permitidos para configurar la autenticación de dos factores) o Período de tiempo de configuración (tiempo necesario para completar la configuración), introduzca el valor y haga clic en Guardar.
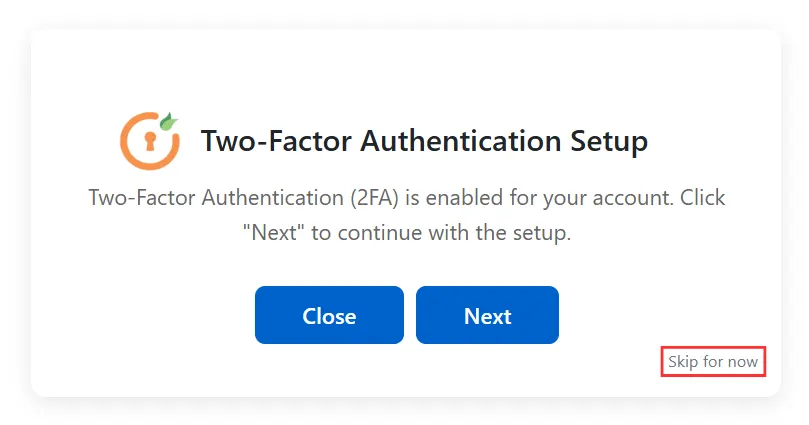
Cuando los usuarios finales inicien sesión, verán el aviso de configuración de 2FA con un "Saltar por ahora" .
Esta opción se mostrará en función del período de gracia configurado, lo que significa que aparecerá durante el número de intentos definido o dentro del plazo establecido.
Personalización del logotipo de la marca
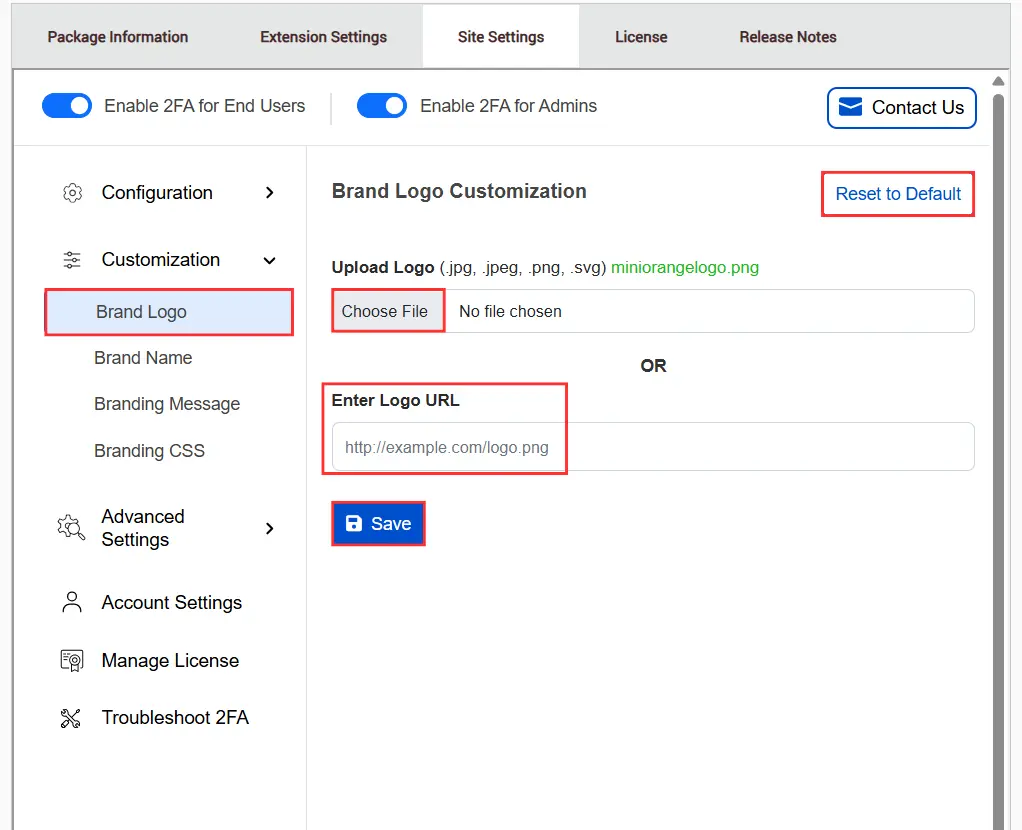
Por defecto, está seleccionado el logotipo de miniOrange. Si desea utilizar su propio logotipo, haga clic en Elija El Archivo y subirlo.
Alternativamente, puede ingresar la URL del logotipo en el campo proporcionado y hacer clic en el botón. Guardar .
Si desea revertir los cambios, haga clic en el Restablecen a los predeterminados .
Personalización de la marca
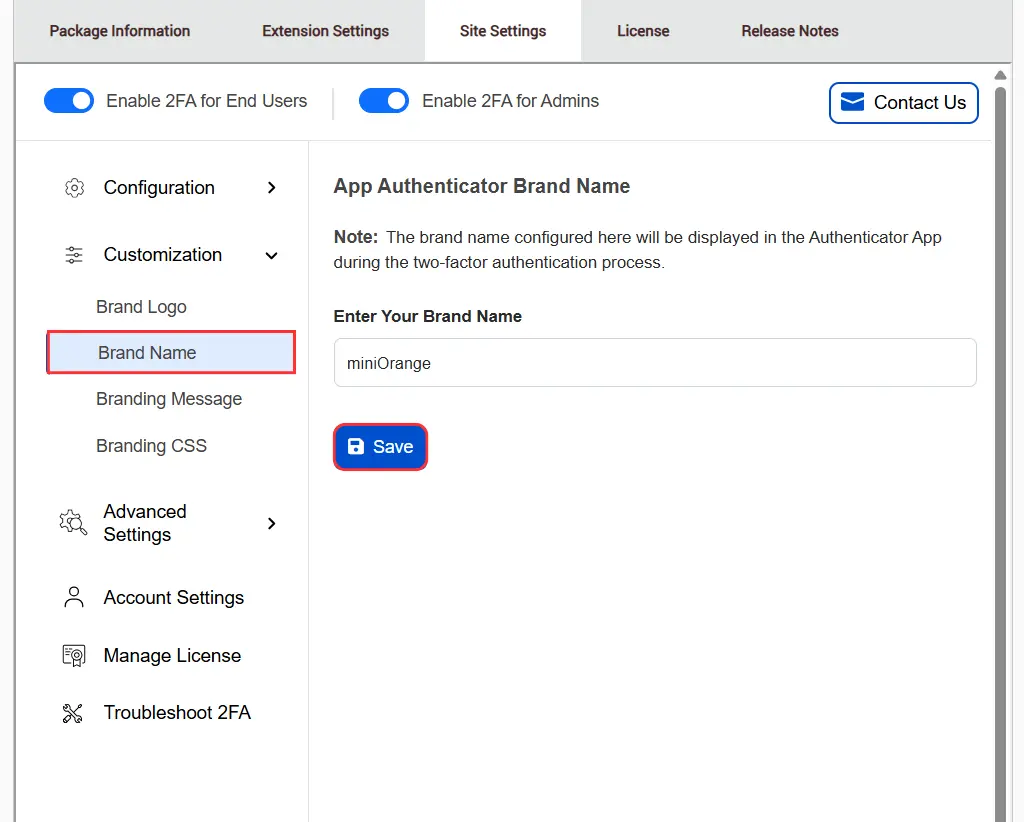
Esta función solo es aplicable a las aplicaciones de autenticación.
Introduzca el nombre de la marca que desee en el campo y haga clic en el botón. Guardar Botón. Este nombre se mostrará en la aplicación de autenticación durante el proceso de autenticación de dos factores (2FA).
Personalización CSS de la marca
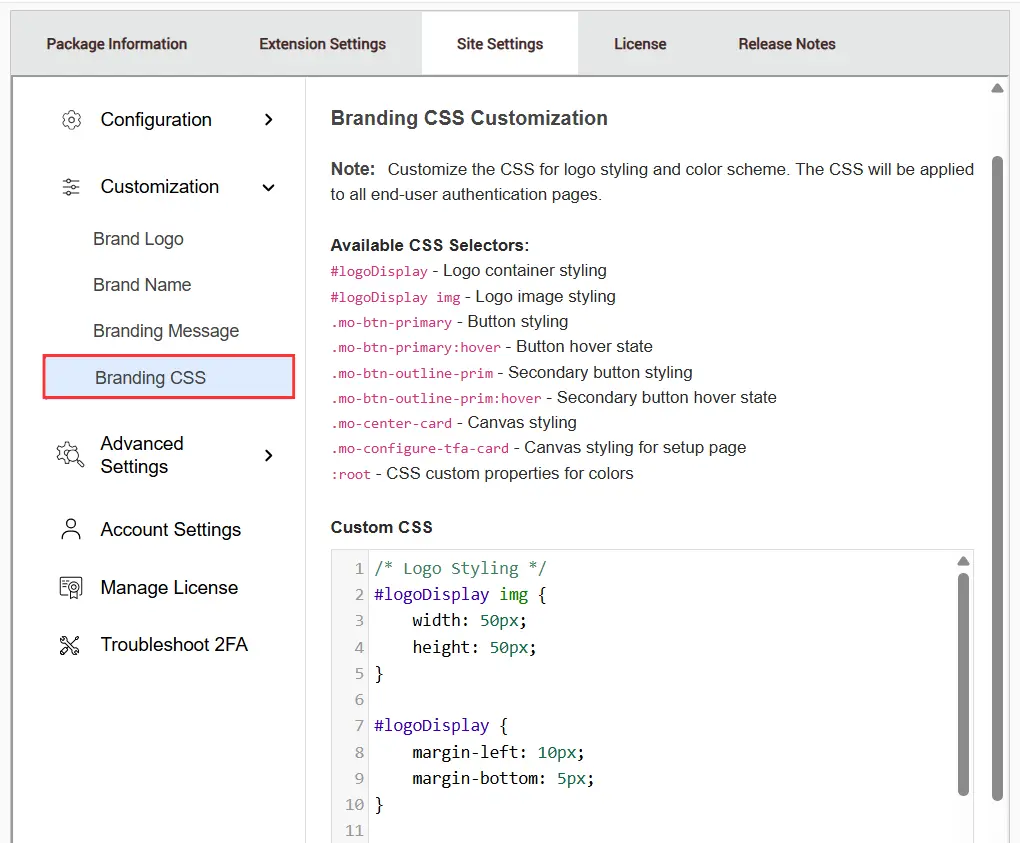
Añada su CSS En el editor proporcionado, puede modificar la apariencia de elementos como el logotipo, los botones y el diseño de las páginas de autenticación de dos factores (2FA).
Puedes utilizar los selectores CSS enumerados (por ejemplo, #logoDisplay, .mo-btn-primario, etc.) para seleccionar y dar estilo a componentes específicos.
Haga clic en el elemento Guardar botón para aplicar los cambios.