DNN OAuth Inicio de sesión único (SSO) con Facebook como proveedor de OAuth
El proveedor de autenticación DNN OAuth Single Sign-On (SSO) permite habilitar el inicio de sesión único (SSO) de OAuth para su sitio DotNetNuke. Con el inicio de sesión único, puede usar una sola contraseña para acceder a su sitio y servicios DotNetNuke. Nuestro proveedor de autenticación es compatible con todos los proveedores de identidad compatibles con OAuth . A continuación, le mostramos una guía paso a paso para configurar el inicio de sesión único (SSO) entre DNN y Facebook, considerando a Facebook como proveedor de OAuth. Para obtener más información sobre las demás funciones que ofrecemos para el inicio de sesión único (SSO) de DNN OAuth, haga clic aquí.
Requisitos previos: descarga e instalación
Descargar
el proveedor de autenticación DNN Oauth Single Sign On con el enlace anterior.
Cargue el paquete de instalación dnn-oauth-single-sign-on_xxx_Install ingresando Configuración > Extensión > Instalar extensión.
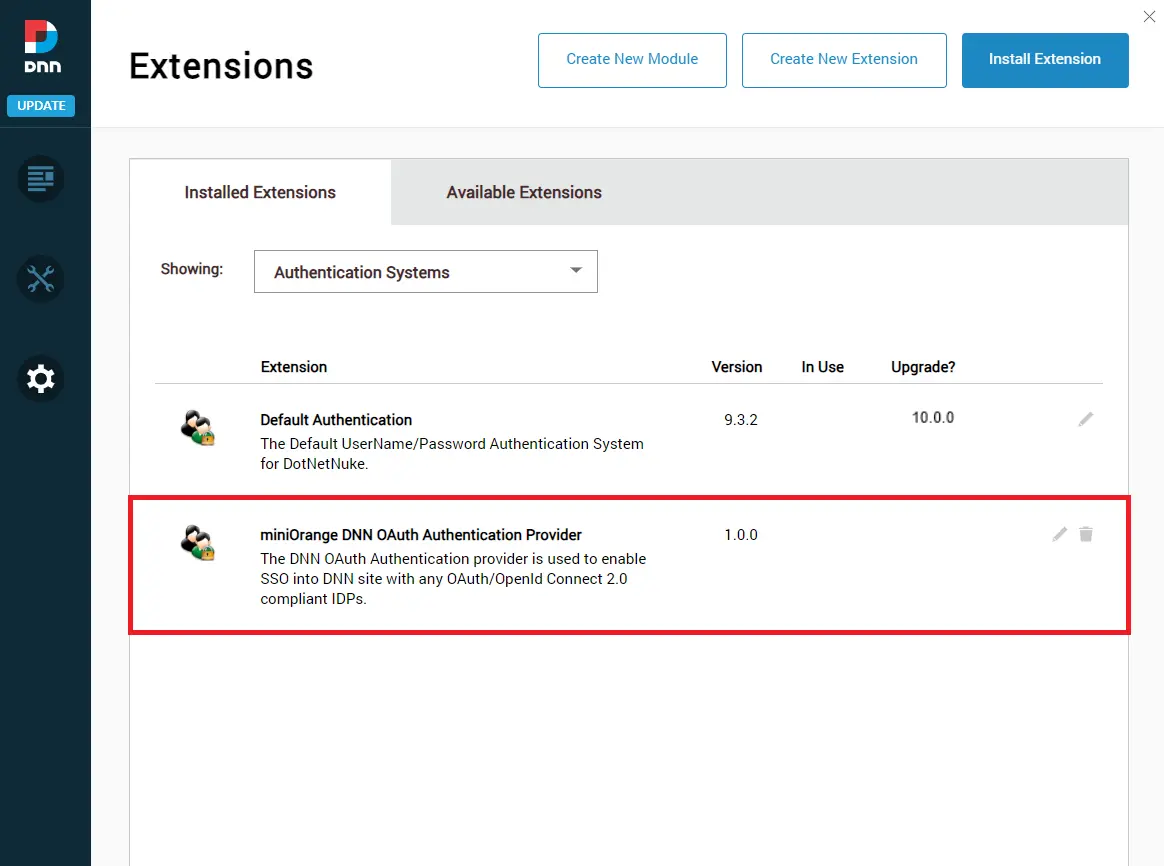
Ahora bajo el Pestaña de extensiones instaladas selecciona Sistemas de autenticación. Aquí puedes ver el Proveedor de autenticación miniOrange DNN OAuth.
Simplemente haga clic en el ícono de lápiz como se menciona en la imagen a continuación para configurar el proveedor de autenticación DNN OAuth.
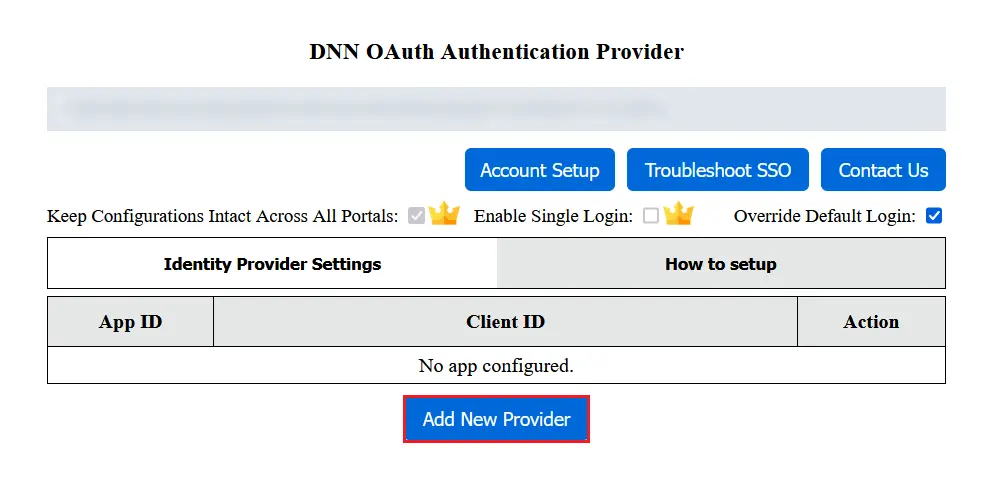
Ahora, vaya a la pestaña de configuración del sitio. Aquí podrá ver el panel de control del proveedor de autenticación OAuth de DNN.
Ha terminado con la instalación del Proveedor de autenticación en su sitio DNN.
Pasos para configurar DNN Single Sign-On (SSO) usando Facebook como IDP
1. Configure el proveedor de autenticación para configurar el inicio de sesión único (SSO) de OAuth
Para configurar la aplicación en el proveedor de autenticación, haga clic en el botón Agregar nuevo proveedor en la pestaña Configuración del proveedor de identidad.
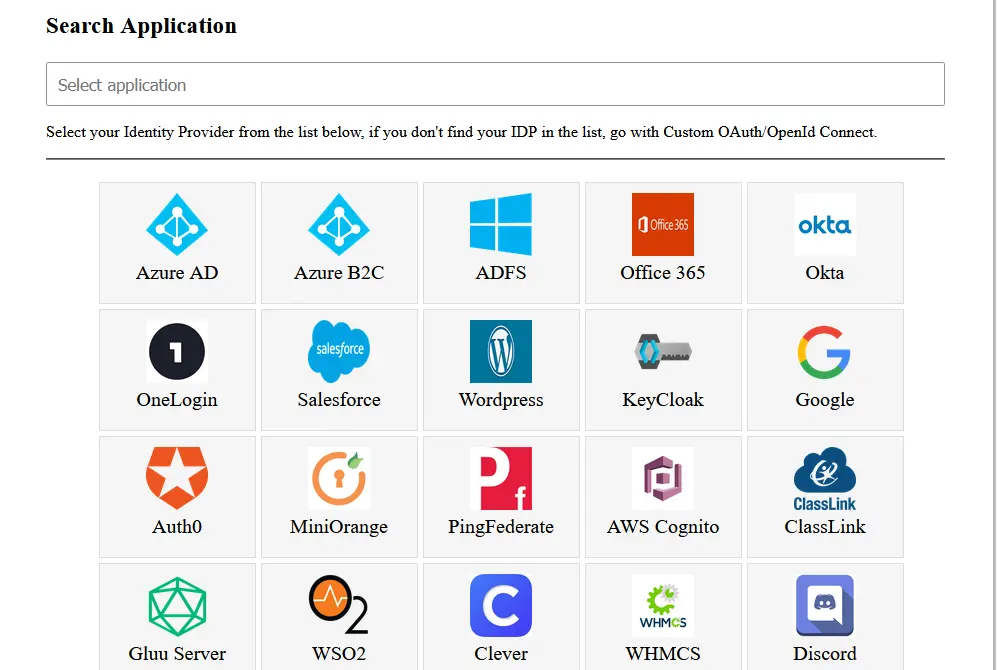
Seleccione su proveedor de identidad
Seleccionar Facebook como proveedor de identidad de la lista. También puede buscar su proveedor de identidad utilizando el cuadro de búsqueda.
Haga clic en Crear aplicación para crear una nueva aplicación.
Seleccione para qué funcionará su aplicación.
Ingrese los datos requeridos y haga clic en crear aplicación.
Complete el control de seguridad y haga clic en Enviar Formulario .
Seleccionar Facebook Login haciendo clic en el botón configurar.
Seleccionar Iniciar sesión en Facebook -> Configuración en la opción Productos en la barra de navegación.
Ingrese la URL de devolución de llamada/redireccionamiento (desde su módulo DNN OAuth SSO) en el
URI de redireccionamiento de OAuth válidos
campo. Haga clic en el Guardar botón para guardar sus configuraciones.
Nota: La URI de devolución de llamada/redireccionamiento debiera ser https y no http. Es obligatorio al configurar Facebook como proveedor de OAuth.
Vaya al Configuración -> Básico para ver su ID de aplicación y su secreto de aplicación como se muestra en la imagen a continuación.
Ingrese la URL de su Política de privacidad en el
URL de la política de privacidad y elija una categoría del menú desplegable en el campo Categoría. Luego, haga clic en Guardar Cambios para guardar sus configuraciones.
Copie su ID de aplicación y su secreto de aplicación y guárdelos en su módulo DNN OAuth SSO en los campos respectivos.
Cambiar el estado de tu aplicación desde En desarrollo a En vivo haciendo clic en APAGADO como se muestra en la imagen a continuación. Luego, haga clic en confirme para confirmar su cambio de estatus.
Ha configurado correctamente Facebook como proveedor de OAuth para inicio de sesión único en su aplicación DNN.
3. Configurar el proveedor OAuth
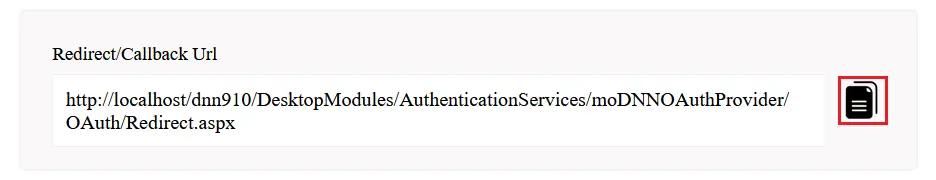
Copie la URL de redireccionamiento/devolución de llamada y proporciónela a su proveedor de OAuth.
4. Configurar el cliente OAuth
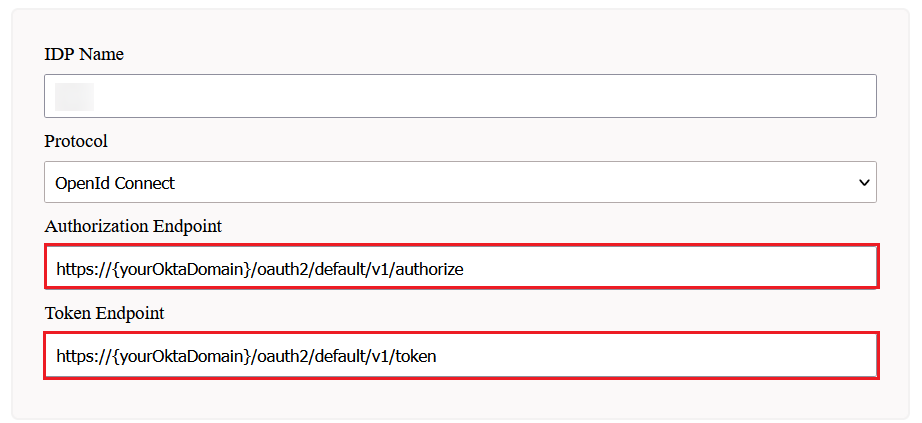
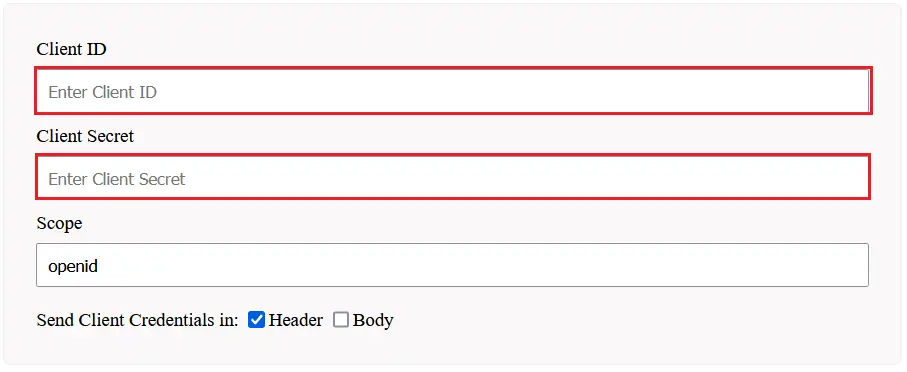
Configurar ID de cliente, Secreto del cliente, actualizar el endpoints si es necesario y guarde la configuración.
5. Configuración de prueba
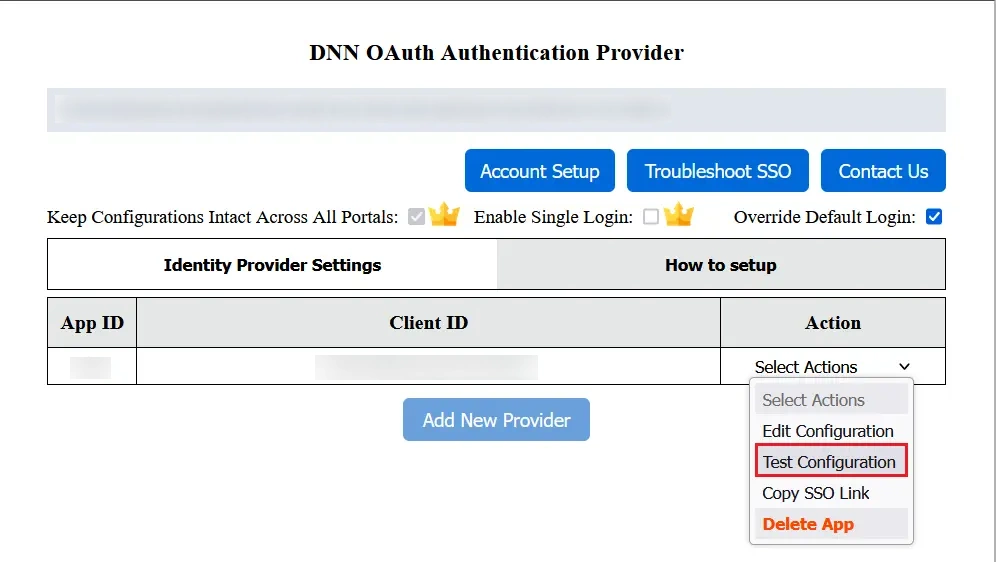
Ahora ve al Configuración del proveedor de identidad .
Debajo de las acciones seleccionadas, haga clic en el Configuración de prueba para verificar si ha configurado correctamente el proveedor de autenticación.
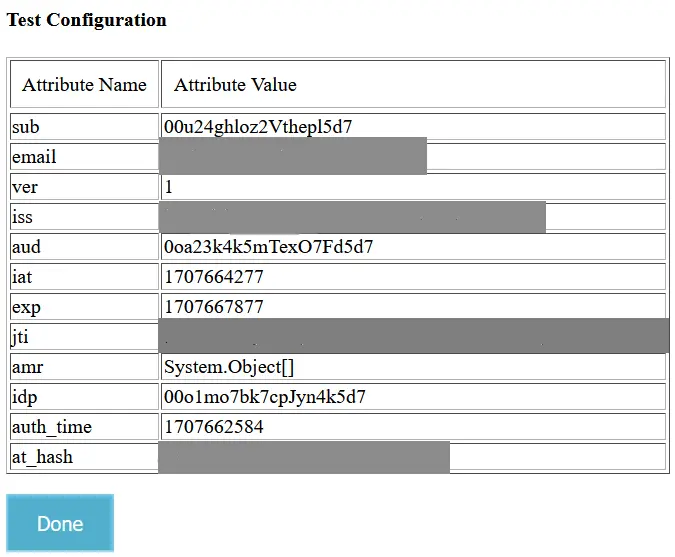
Si la configuración es exitosa, obtendrá el nombre del atributo y los valores del atributo en la ventana Configuración de prueba.
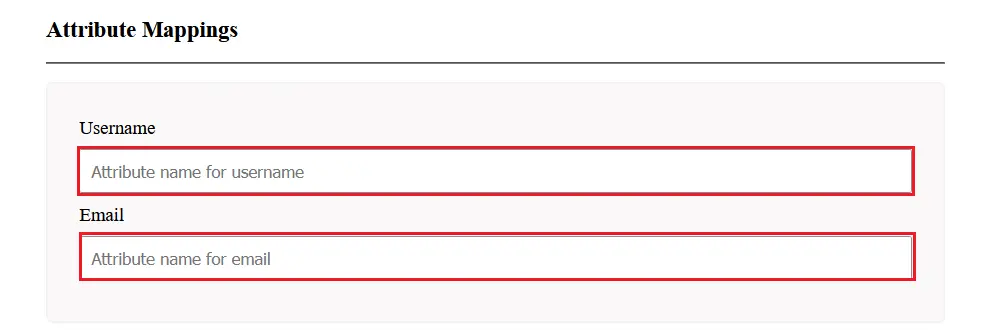
6. Mapeo de atributos
Para el mapeo de atributos, seleccione el Editar configuración desde el menú desplegable de acciones seleccionadas.
Asigne correo electrónico y nombre de usuario con Nombre del Atributo Puede verlo en la ventana Configuración de prueba y guardar la configuración.
Puede configurar el módulo de inicio de sesión único (SSO) de ASP.NET OAuth con cualquier proveedor de identidades como ADFS, Azure AD, Bitium, Centrify, G Suite, JBoss Keycloak, Okta, OneLogin, Salesforce, AWS Cognito, OpenAM, Oracle, PingFederate, PingOne, RSA SecureID, Shibboleth-2, Shibboleth-3, SimpleSAML, WSO2 o incluso con su propio proveedor de identidades personalizado.
¿No encuentras a tu proveedor de identidad? Escríbenos a dnnsupport@xecurify.com y te ayudaremos a configurar el inicio de sesión único (SSO) con tu proveedor de identidad. Además, te brindaremos orientación rápida (por correo electrónico o reunión) sobre tus necesidades y nuestro equipo te ayudará a seleccionar la solución o el plan más adecuado.
×
×
¡Hola!
¿Necesitas ayuda? ¡Estamos aquí!
Póngase en contacto con el soporte técnico de miniOrange
Gracias por su consulta.
Si no recibe noticias nuestras dentro de las 24 horas, no dude en enviar un correo electrónico de seguimiento a info@xecurify.com