Pasos para configurar el proveedor de autenticación de inicio de sesión único (SSO) DNN SAML
Paso 1: descargue e instale el proveedor de autenticación SAML en DotNetNuke.
-
Descargar
el paquete para el proveedor de autenticación de inicio de sesión único (SSO) DNN SAML.
-
Cargue el paquete de instalación dnn-saml-single-sign-on_xxx_Install ingresando a Configuración > Extensión > Instalar extensión.
Paso 2: Agregar proveedor de autenticación en la página DNN.
- Ahora bajo el Pestaña de extensiones instaladas selecciona Sistemas de autenticación.Aquí puedes ver el Complemento de autenticación SAML miniOrange DNN.
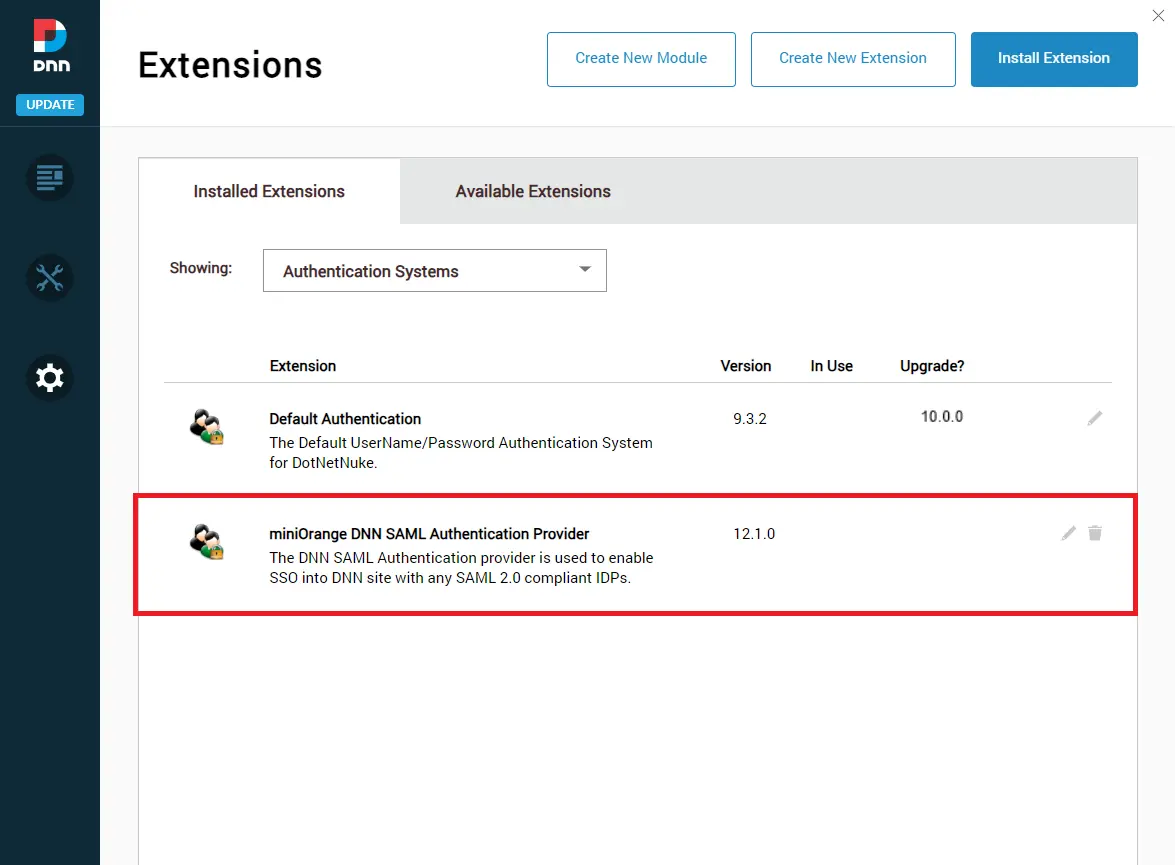
- Simplemente haga clic en el ícono de lápiz como se menciona en la imagen a continuación para configurar el proveedor de autenticación DNN SAML.

- Ahora, vaya a la pestaña de configuración del sitio. Aquí podrá ver el panel de control del proveedor de autenticación SAML de DNN.

-
Ha terminado con la instalación del módulo en su sitio DNN.
Paso 3: Configurar el proveedor de autenticación para configurar el inicio de sesión único (SSO) de SAML
- Para configurar la aplicación en el proveedor de autenticación, haga clic en el Agregar nuevo proveedor de identidad botón en el Pestaña Configuración del proveedor de identidad.
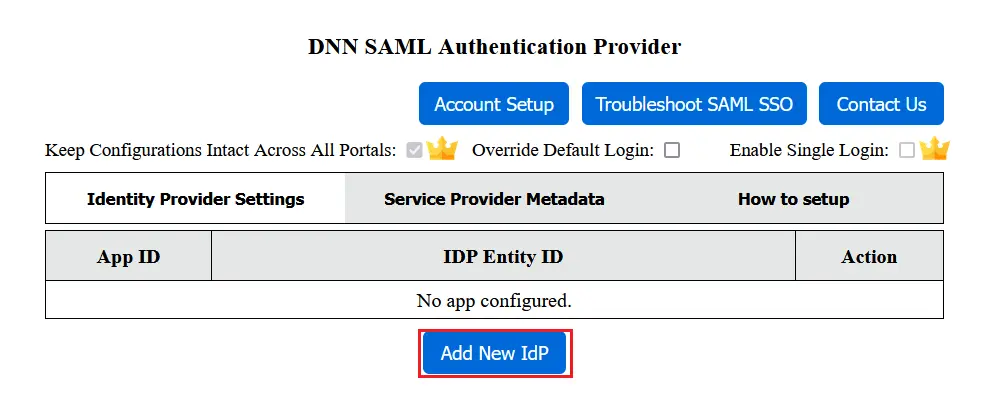
A] Seleccione su proveedor de identidad
-
Seleccione su cuenta en Proveedor de identidad de la lista. Si no encuentra su proveedor de identidad en la lista, seleccione IDP personalizado. También puede buscar su proveedor de identidad mediante el cuadro de búsqueda.
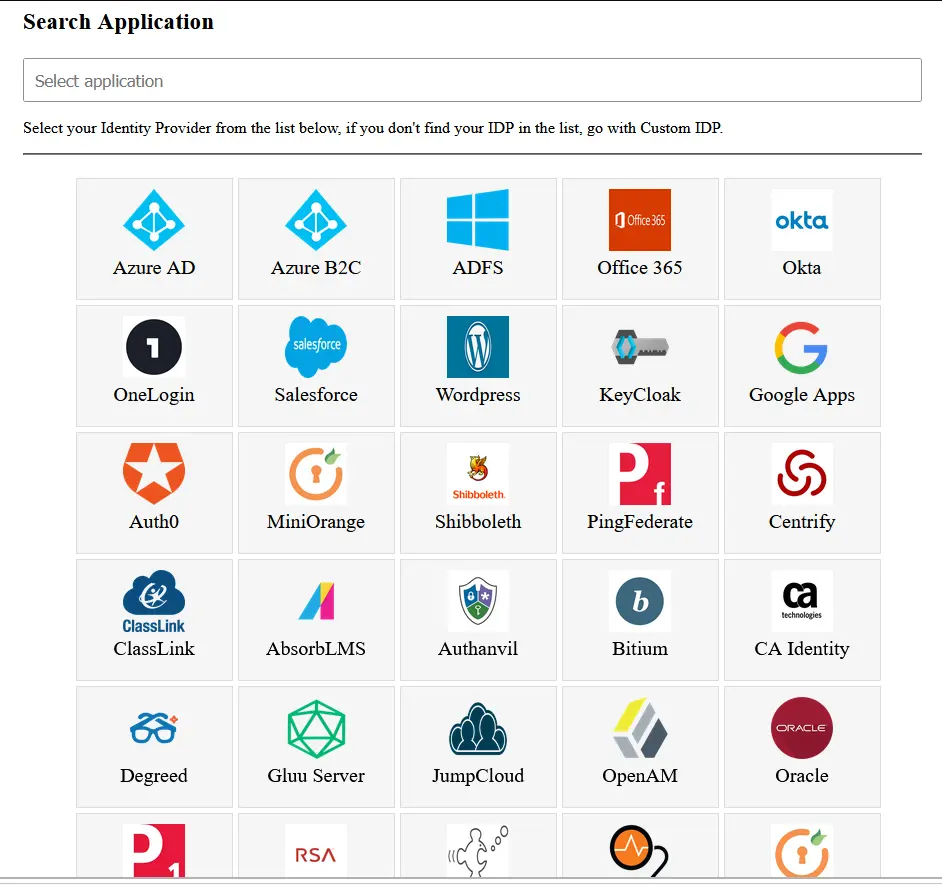
B] Configure su proveedor de identidad
-
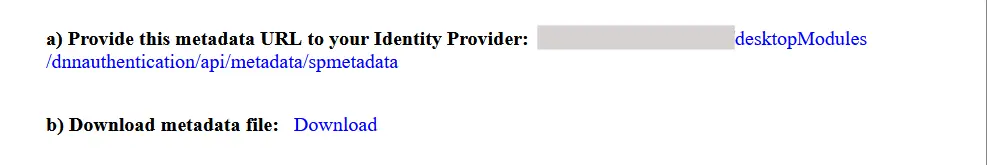
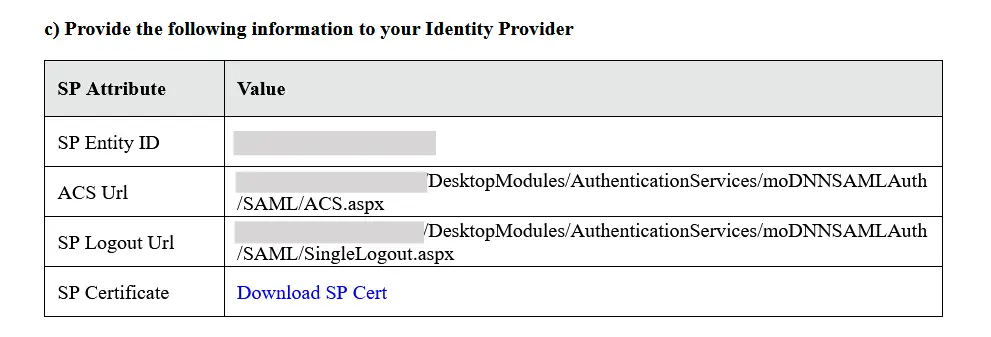
En la pestaña Configuración del proveedor de servicios, puede descargar metadatos del SP como un documento XML o copiar la URL de los metadatos.
-
Como alternativa, copie y pegue el ID de entidad de SP y la URL de ACS de la tabla de metadatos de SP en su página de configuración de IdP.
C] Configure su proveedor de servicios
-
Para cargar los metadatos del IdP, puede utilizar el
Cargar metadatos de IdP botón debajo de la pestaña Configuración del proveedor de identidad, si tiene la URL de metadatos del IdP o el archivo .xml de metadatos del IdP.
-
Como alternativa, puede copiar el ID de entidad de IDP y
URL de inicio de sesión único valores del IdP y complételos en la pestaña Configuración del proveedor de identidad.
Paso 4: Probar SAML SSO
-
Haga clic en el botón Configuración de prueba Botón para verificar si has configurado el complemento correctamente.
-
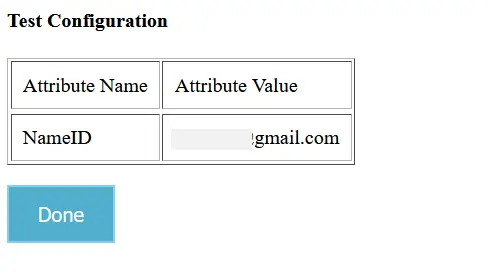
Tras una configuración exitosa, obtendrá el nombre del atributo y los valores del atributo en la ventana Configuración de prueba.
Paso 5: Mapeo de atributos
-
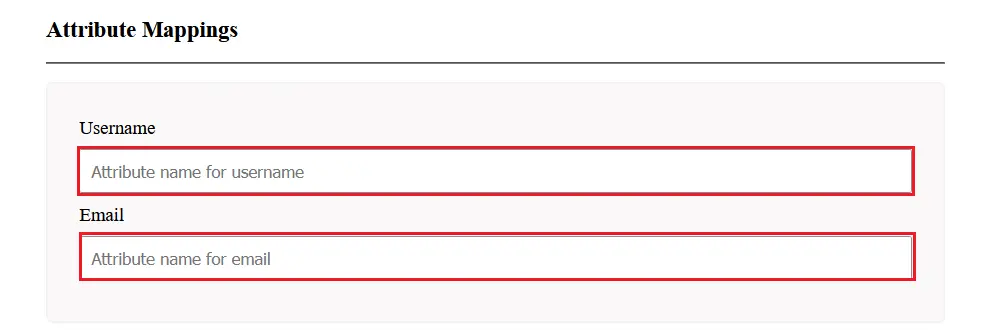
Para el mapeo de atributos, seleccione el Editar configuración desde el menú desplegable de acciones seleccionadas.
-
Asigne correo electrónico y nombre de usuario con Nombre del Atributo Puede verlo en la ventana Configuración de prueba y guardar la configuración.
Paso 6: Obtenga el enlace de inicio de sesión único (SSO) para su aplicación
-
Usted puede encontrar el Enlace SSO en el Menú desplegable de acción in Lista de aplicaciones del proveedor de autenticación.

Puede configurar el módulo de inicio de sesión único (SSO) SAML 2.0 de SiteFinity con cualquier proveedor de identidades, como ADFS, Azure AD, Bitium, Centrify, G Suite, JBoss Keycloak, Okta, OneLogin, Salesforce, AWS Cognito, OpenAM, Oracle, PingFederate, PingOne, RSA SecureID, Shibboleth-2, Shibboleth-3, SimpleSAML, WSO2 o incluso con su propio proveedor de identidades personalizado . El conector ASP.NET SAML 2.0 de miniOrange admite los lenguajes C# y Visual Basic.
También ofrecemos el módulo de inicio de sesión único SAML para ASP.NET, que permite configurar el inicio de sesión único en sus aplicaciones personalizadas ASP.NET. Haga clic aquí para obtener más información.
miniOrange también te proporciona módulos para la integración con aplicaciones heredadas como Active Directory, SiteMinder, Radius, Unix, etc. Mediante los protocolos SAML, OAuth, OpenID, ADFS y WSFED , también podemos ayudarte a añadir inicio de sesión/autenticación a tu sitio Umbraco.
Más Recursos
¿Necesitas ayuda?
¿No encuentras a tu proveedor de identidad? Escríbenos a dnnsupport@xecurify.com y te ayudaremos a configurar el inicio de sesión único (SSO) con tu proveedor de identidad. Además, te brindaremos orientación rápida (por correo electrónico o reunión) sobre tus necesidades y nuestro equipo te ayudará a seleccionar la solución o el plan más adecuado.



 Guía de preparación
 Guía de vídeo


