Mapeo de roles LDAP
Resumen
Este documento explica cómo asignar roles de Drupal a los usuarios según sus grupos de LDAP o Active Directory. Por ejemplo, un grupo de LDAP como testGroup se puede asignar a un rol de Drupal como Developer, asignándolo automáticamente cuando los usuarios inician sesión con credenciales de LDAP. El módulo de integración de Drupal LDAP/Active Directory es compatible con Drupal 7, 8, 9 y 10. La asignación de roles se puede aplicar durante el inicio de sesión único (SSO) de LDAP, la importación de usuarios desde LDAP y el inicio de sesión único (SSO) de Windows o la puerta de enlace LDAP mediante NTLM/Kerberos.




Pasos de la instalación
- Usando el compositor
- Usando Drush
- Instalación manual
Requisitos previos
- Instale la Inicio de sesión en Drupal LDAP / Active Directory .
- Configure el módulo anterior con su servidor LDAP o Active Directory. También puede consultar esto. Guia de preparacion para obtener ayuda.
También puedes seguir este vídeo de configuración para configurar la función de asignación de roles.
Pasos de configuración
- Después de configurar correctamente el módulo, diríjase a la Asignaciones .
(admin/config/people/ldap_auth/attribute_mapping)
- En la sección Asignaciones pestaña, haga clic en Mapeo .
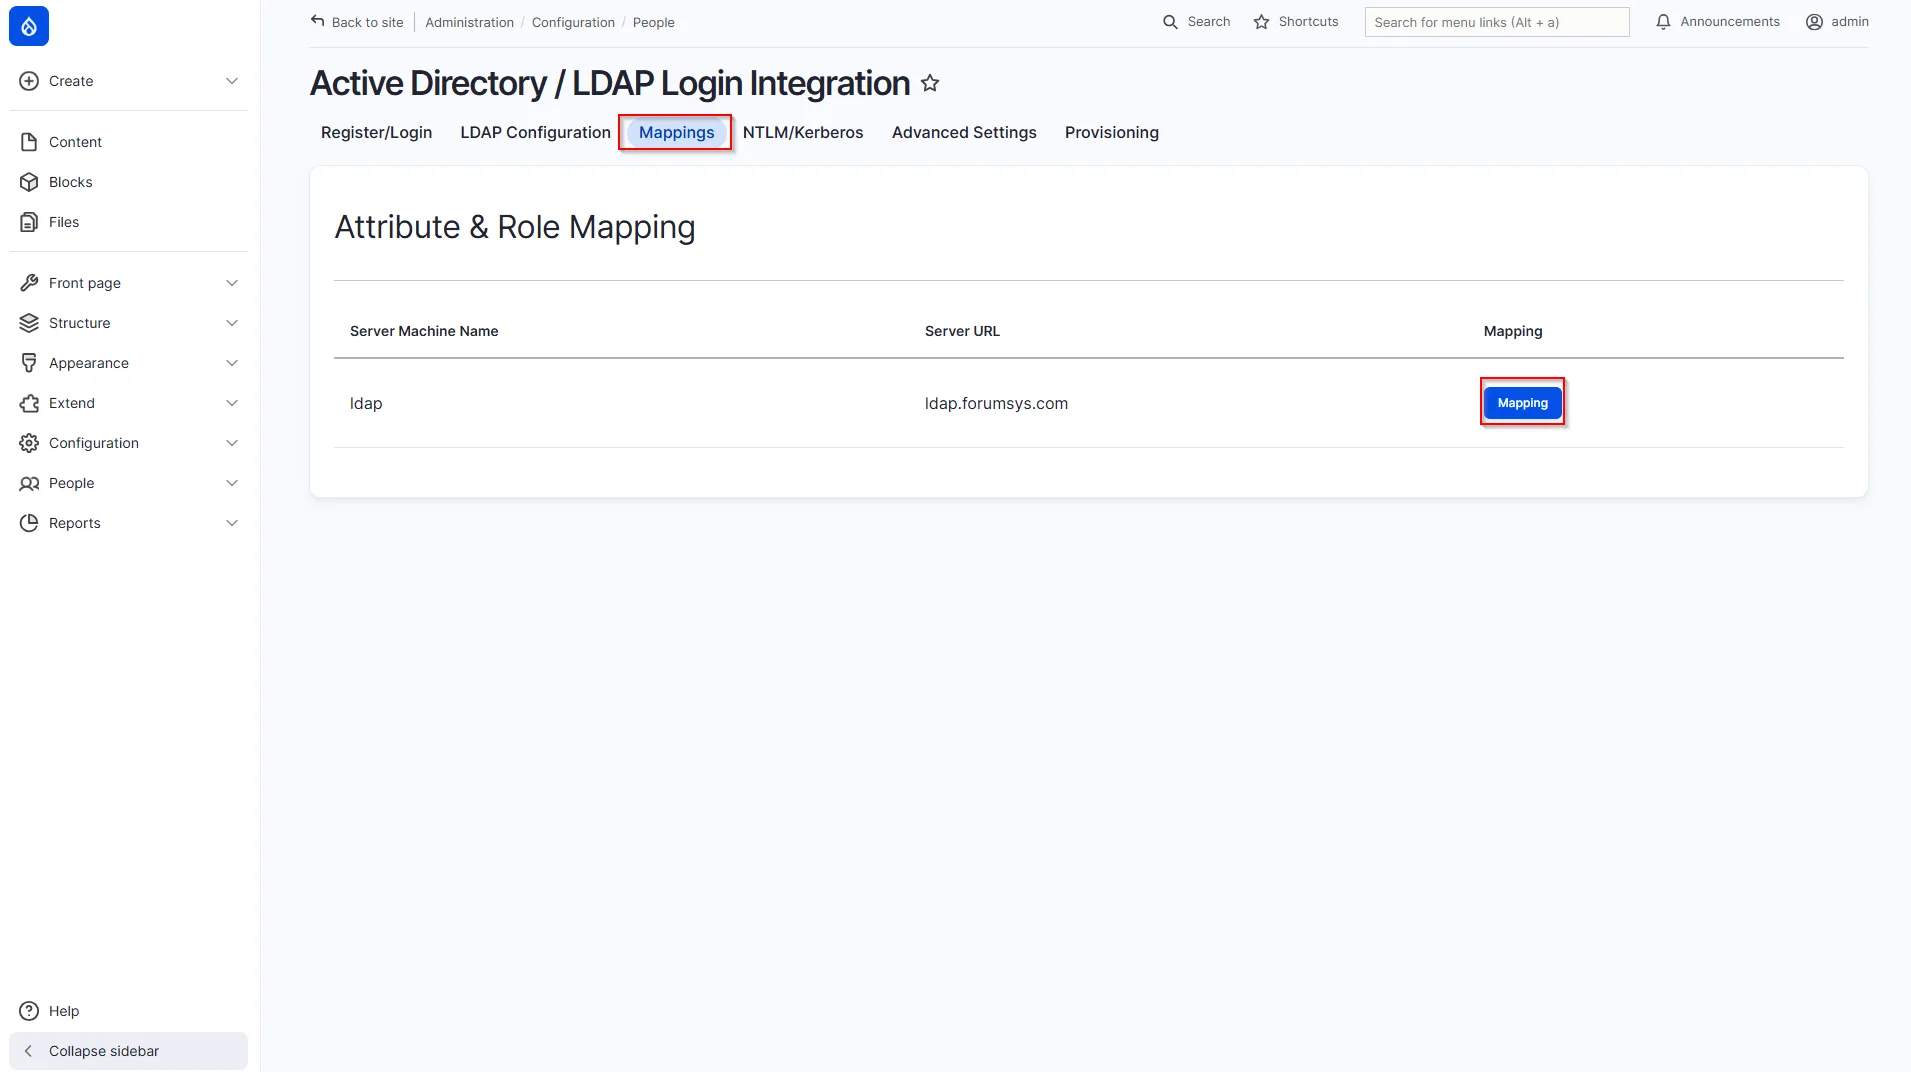
- Ampliar la opción Mapeo de grupos LDAP a roles de Drupal .
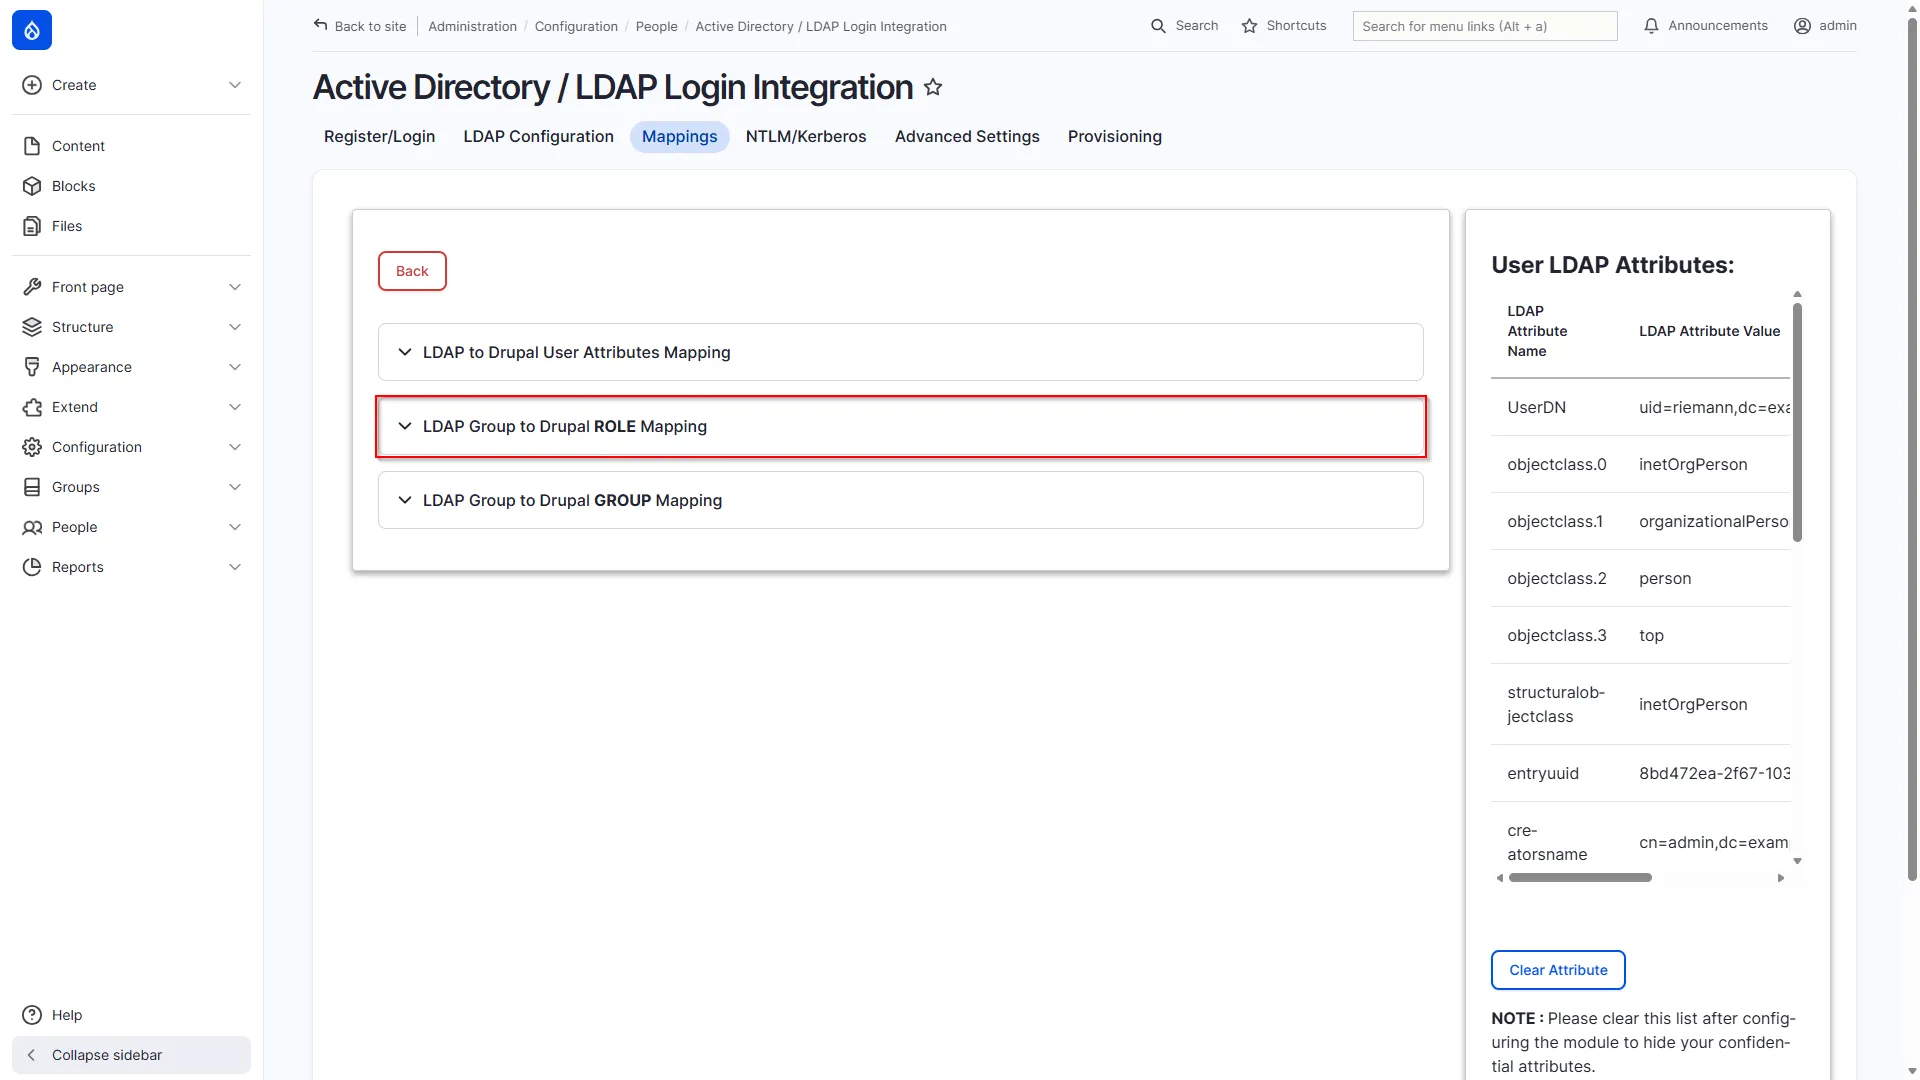
- En la sección expandida, verá las siguientes opciones:
- Habilitar asignación de rolesPermite asignar grupos LDAP a roles de Drupal. Esta opción debe estar habilitada para usar la asignación de roles.
- Eliminar todos los roles existentes y agregar nuevos roles (opcional): Reemplaza los roles existentes de Drupal con roles mapeados desde LDAP. Si está deshabilitado, se agregan nuevos roles sin eliminar los existentes.
- Habilitar la asignación de roles para usuarios NTLM (opcional): Aplica la asignación de roles para los usuarios que inician sesión a través de SSO de Windows utilizando la autenticación NTLM o Kerberos.
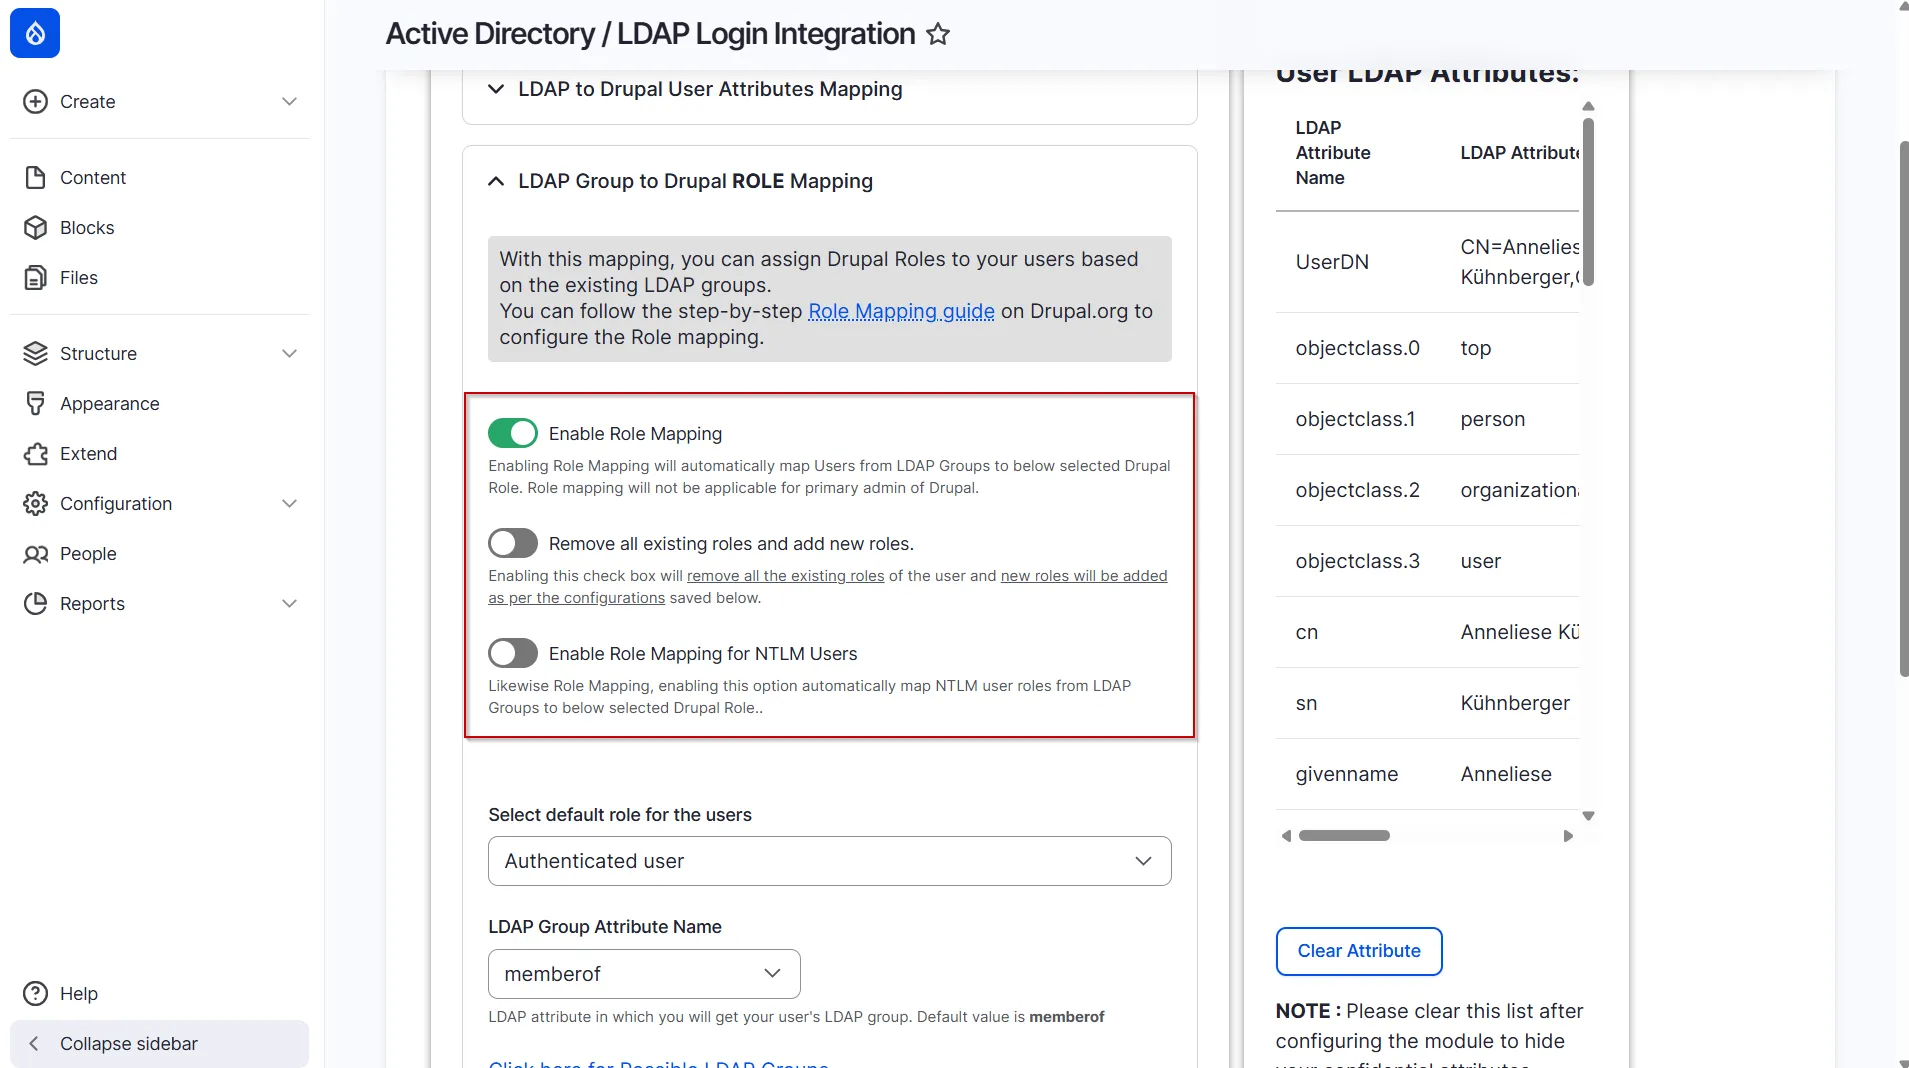
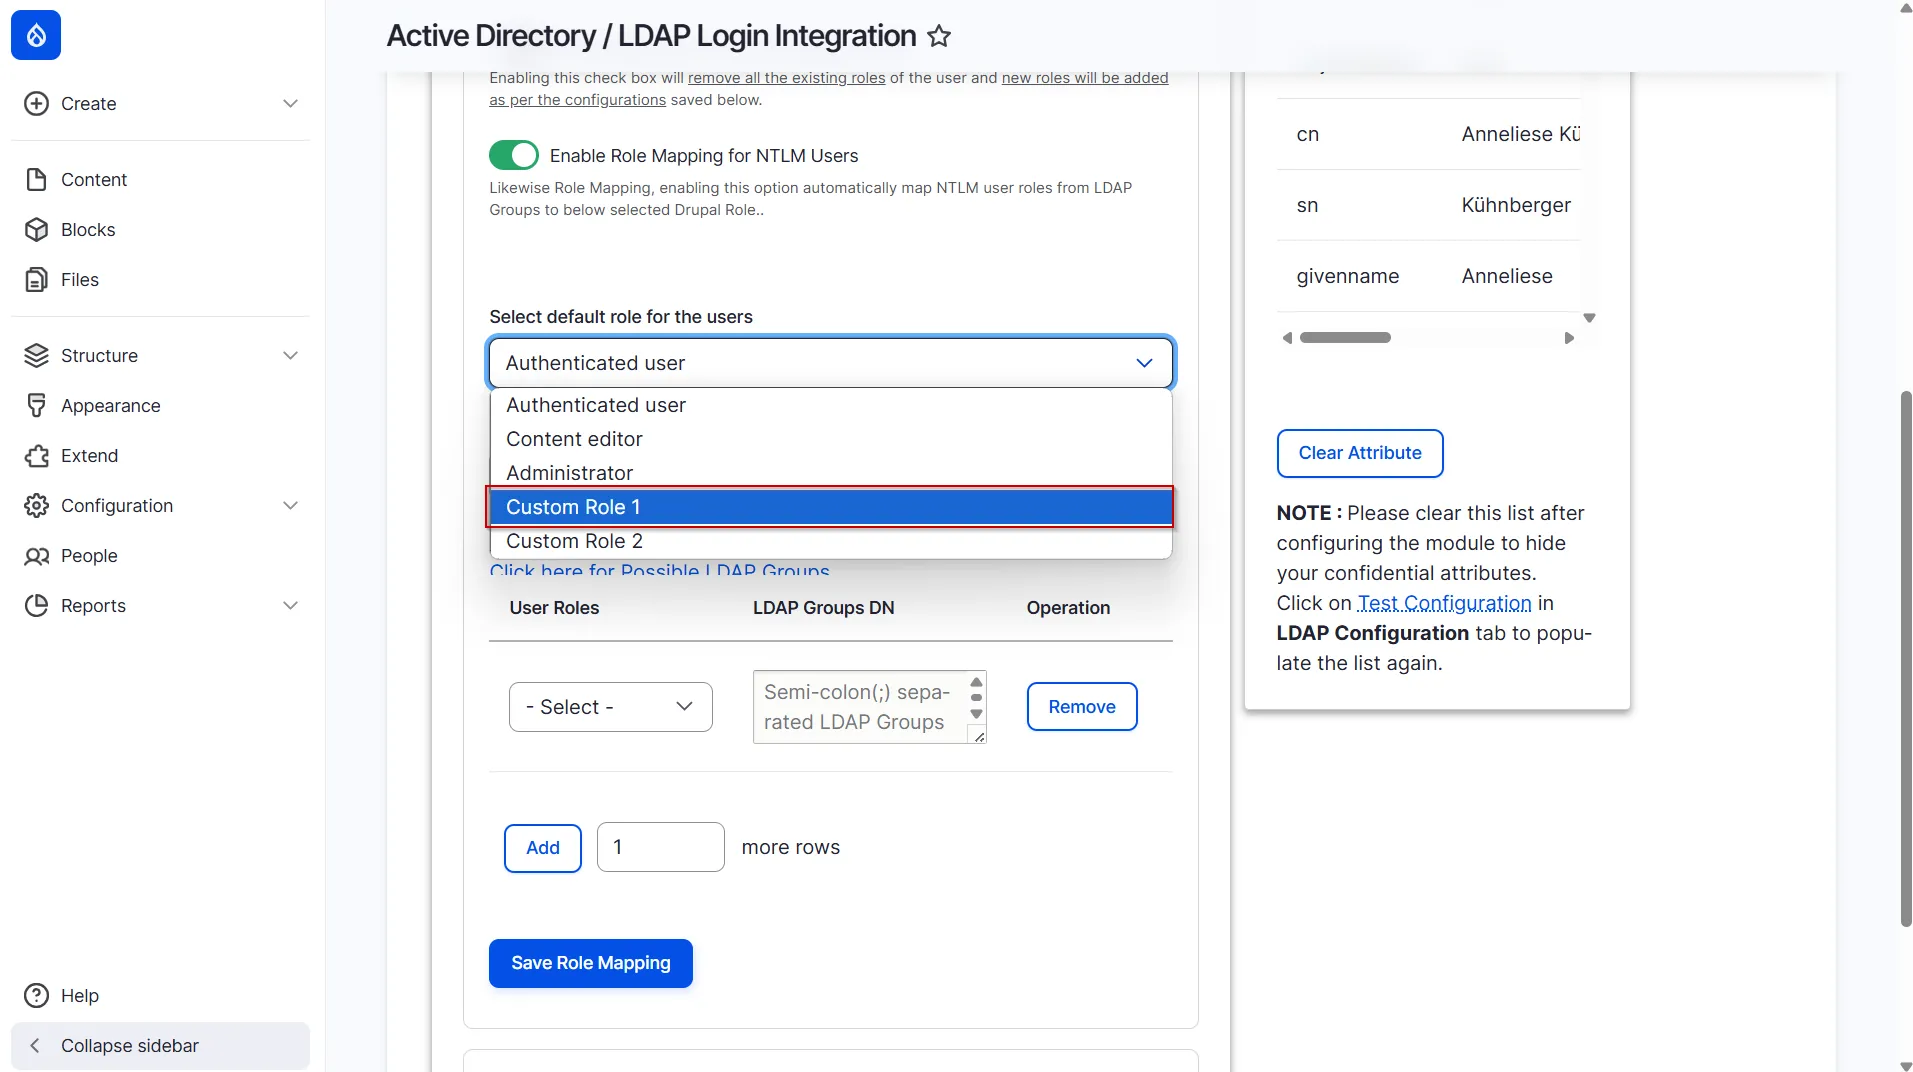
- Seleccione el rol predeterminado para los usuarios.Puedes seleccionar un rol predeterminado en este menú desplegable que se asignará a tus usuarios cada vez que inicien sesión en tu sitio Drupal utilizando sus credenciales del servidor LDAP.
- En este caso, como puede ver, hemos seleccionado Rol personalizado 1, por lo tanto, cada vez que el usuario inicia sesión utilizando sus credenciales LDAP, Rol personalizado 1 Se les asignará un rol.
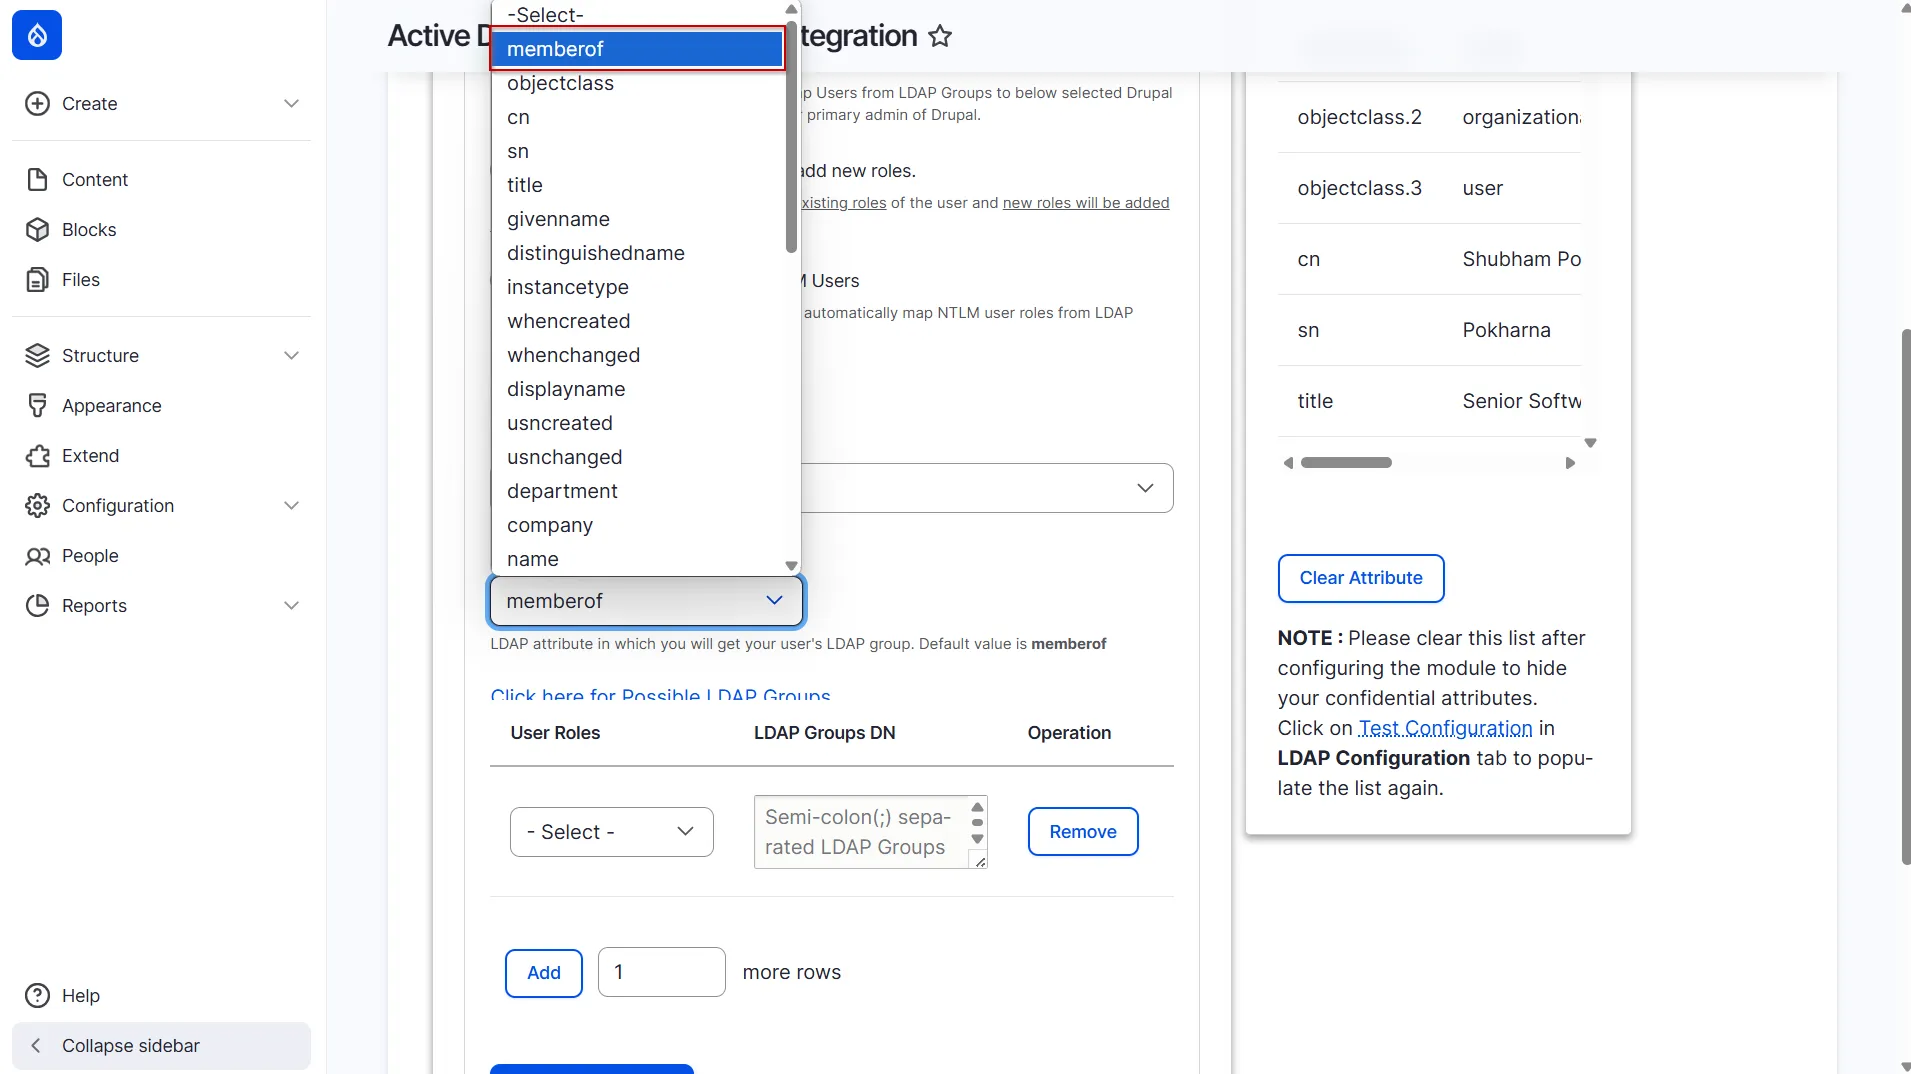
- En el campo Nombre del atributo del grupo LDAP En el menú desplegable, seleccione el nombre del atributo LDAP bajo el cual obtendrá los grupos LDAP del usuario. Generalmente, obtenemos los grupos LDAP de los usuarios bajo el miembro de atributo.
- Si lo desea, puede consultar el nombre del atributo LDAP para los grupos LDAP de sus usuarios en la lista de atributos que aparece en la sección superior derecha de la pestaña.
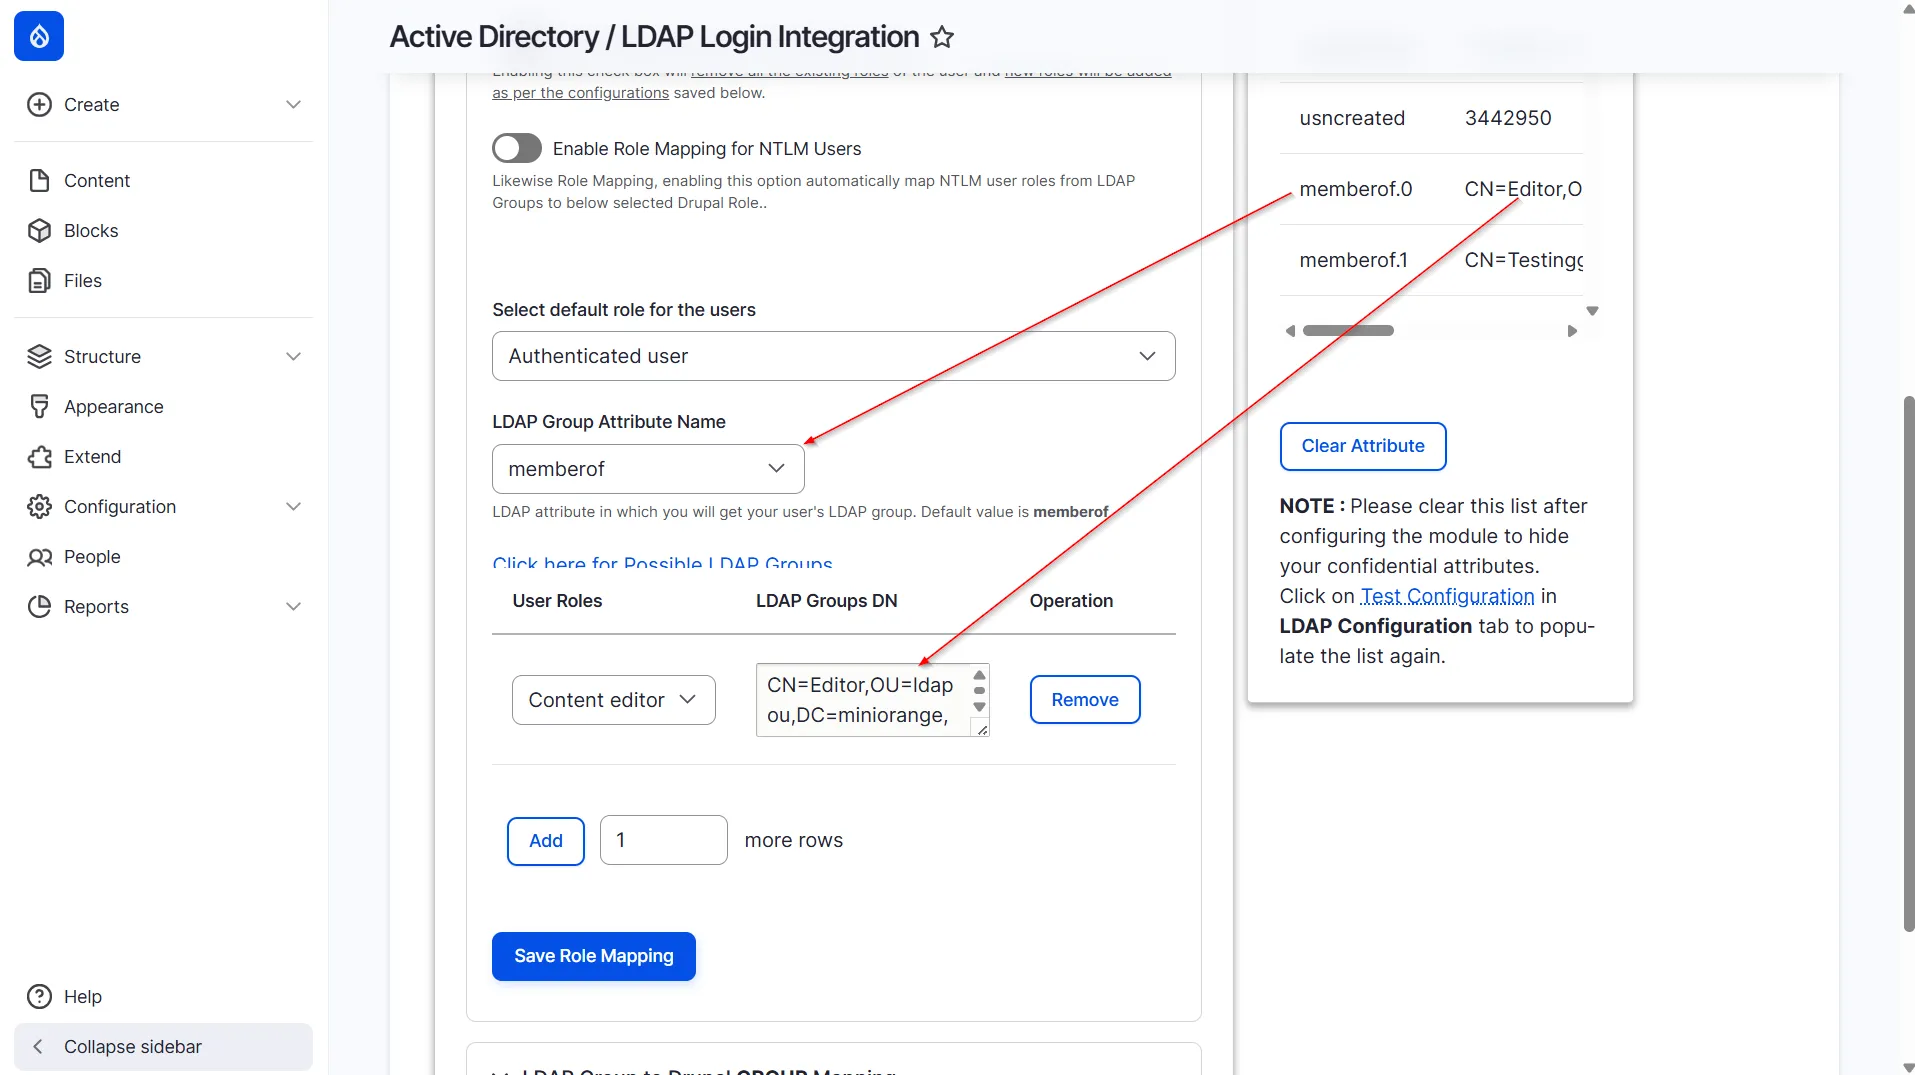
- Si desea asignar el Editor de contenido rol en Drupal para usuarios de un grupo particular en LDAP, luego ingrese el Nombre Distinguido (DN) de ese grupo LDAP en el Editor de contenido Campo de texto. Puede confirmar el valor DN del grupo en la sección derecha de la pestaña.
- En nuestro caso, deseábamos asignar el Editor de contenido rol para los usuarios presentes en el Grupo de editores en nuestro servidor LDAP. Por lo tanto, la configuración sería como se muestra en la imagen a continuación:
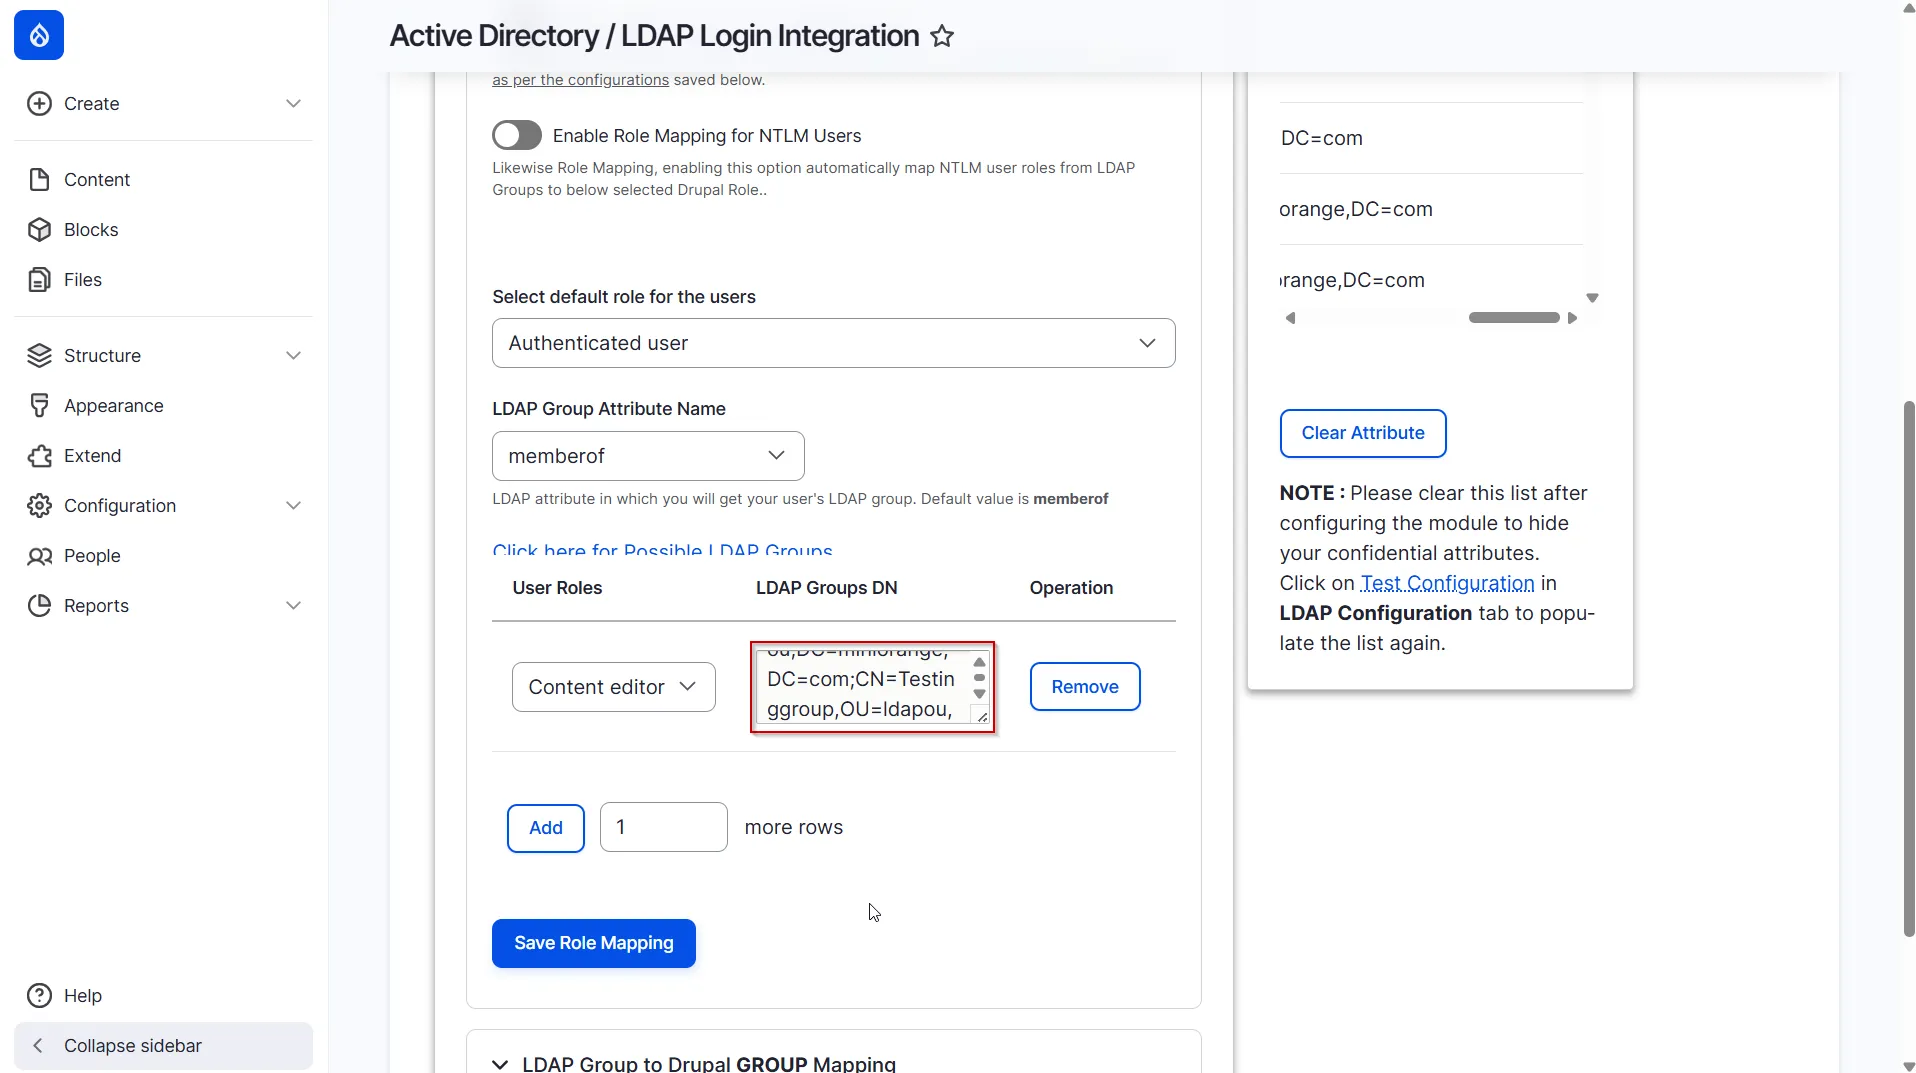
- Puede agregar varios Group DN separándolos con un punto y coma (;). Por ejemplo, según las configuraciones que se muestran en la imagen a continuación, los usuarios presentes en el Editor or Pruebas El grupo LDAP recibirá el Editor de contenido función en Drupal tras la autenticación LDAP.
- De manera similar, si también desea asignar a sus usuarios de Drupal un Administradora, Rol personalizado 1 or Rol personalizado 2 basado en si tienen el Administración, Tester or Developer Para configurar un grupo LDAP, respectivamente, puede hacerlo repitiendo los pasos mencionados anteriormente.
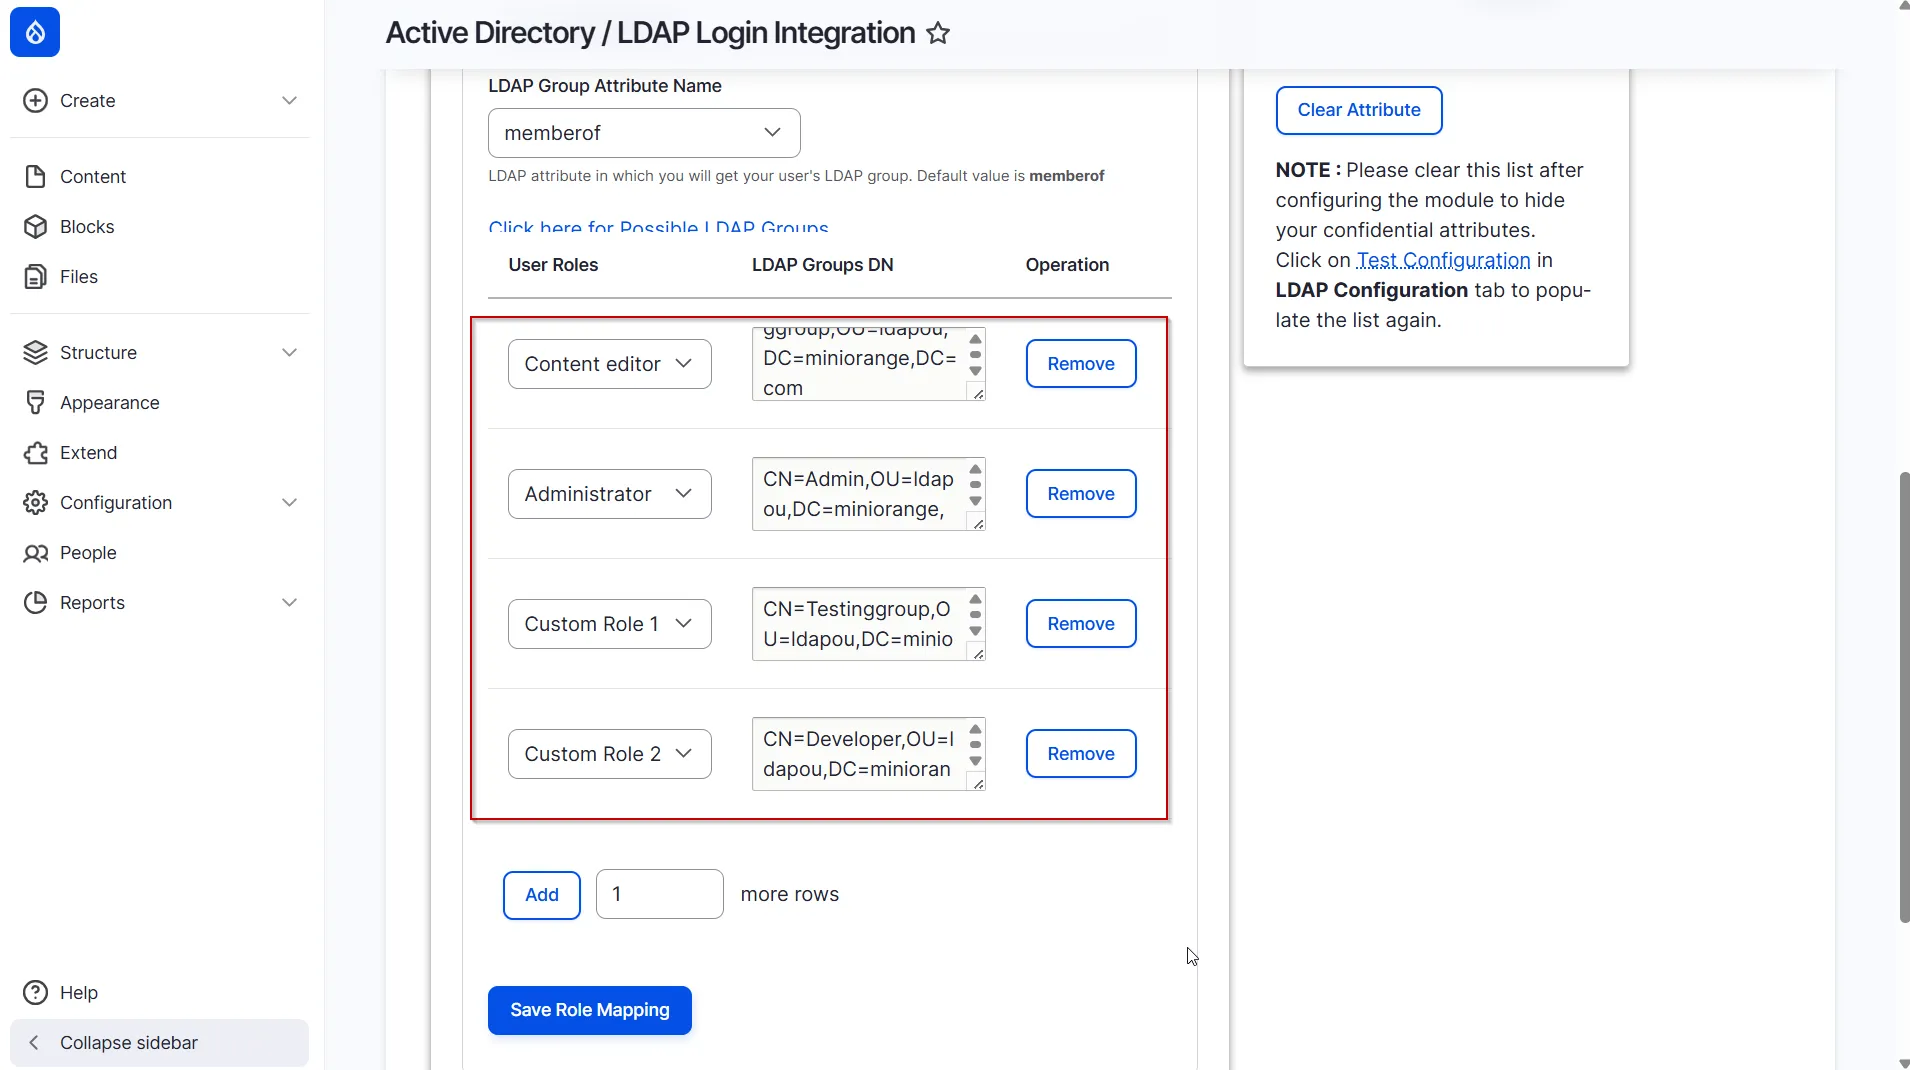
- Una vez que haya realizado las configuraciones necesarias, haga clic en el botón Guardar asignación de roles.
Veamos cómo funciona la asignación de grupos LDAP a roles de Drupal.
- Supongamos que queremos asignar el Rol Personalizado 2 a los usuarios presentes en el Grupo LDAP testGroup de su servidor LDAP. Para lograr esto, nuestras configuraciones de asignación de roles se verán así:
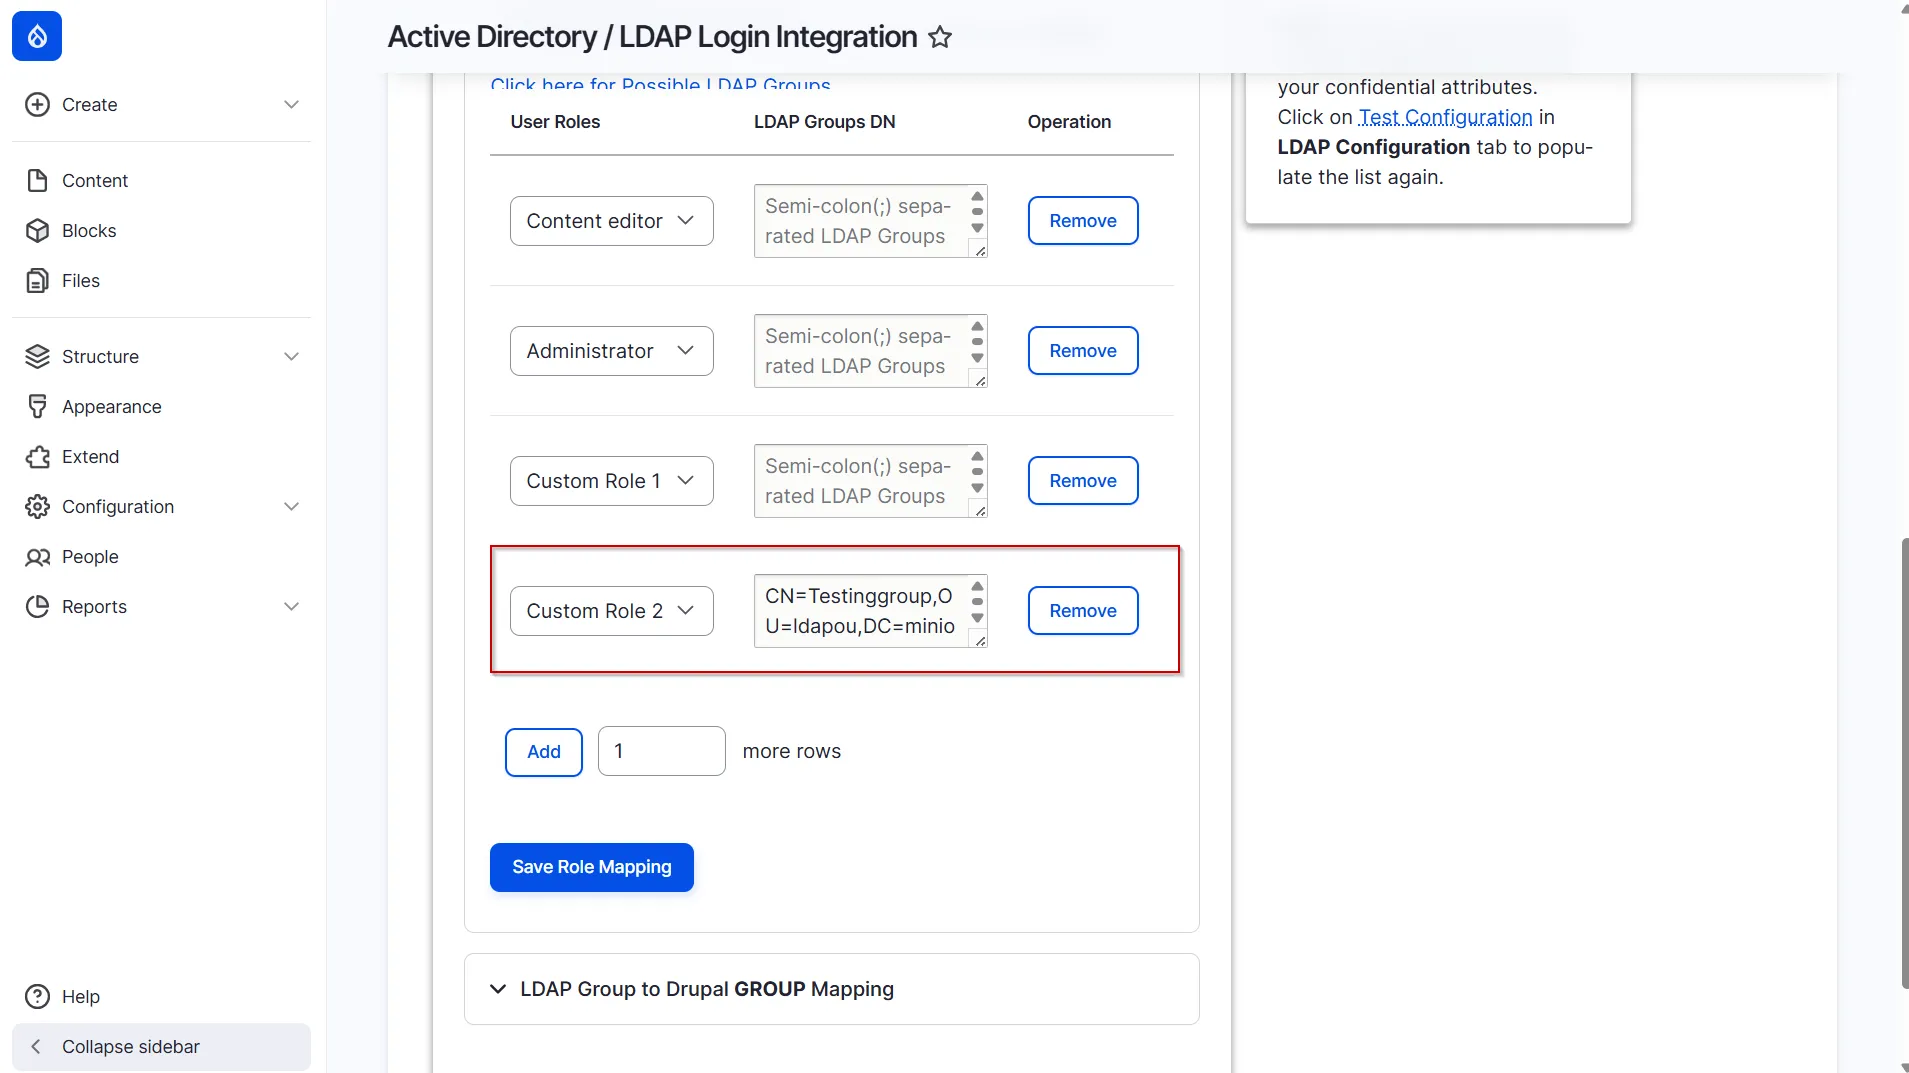
- Ahora, inicie sesión en nuestro sitio Drupal con un usuario que tenga el grupo LDAP testGroup en nuestro servidor LDAP/Active Directory. Haga clic en el Iniciar sesión .
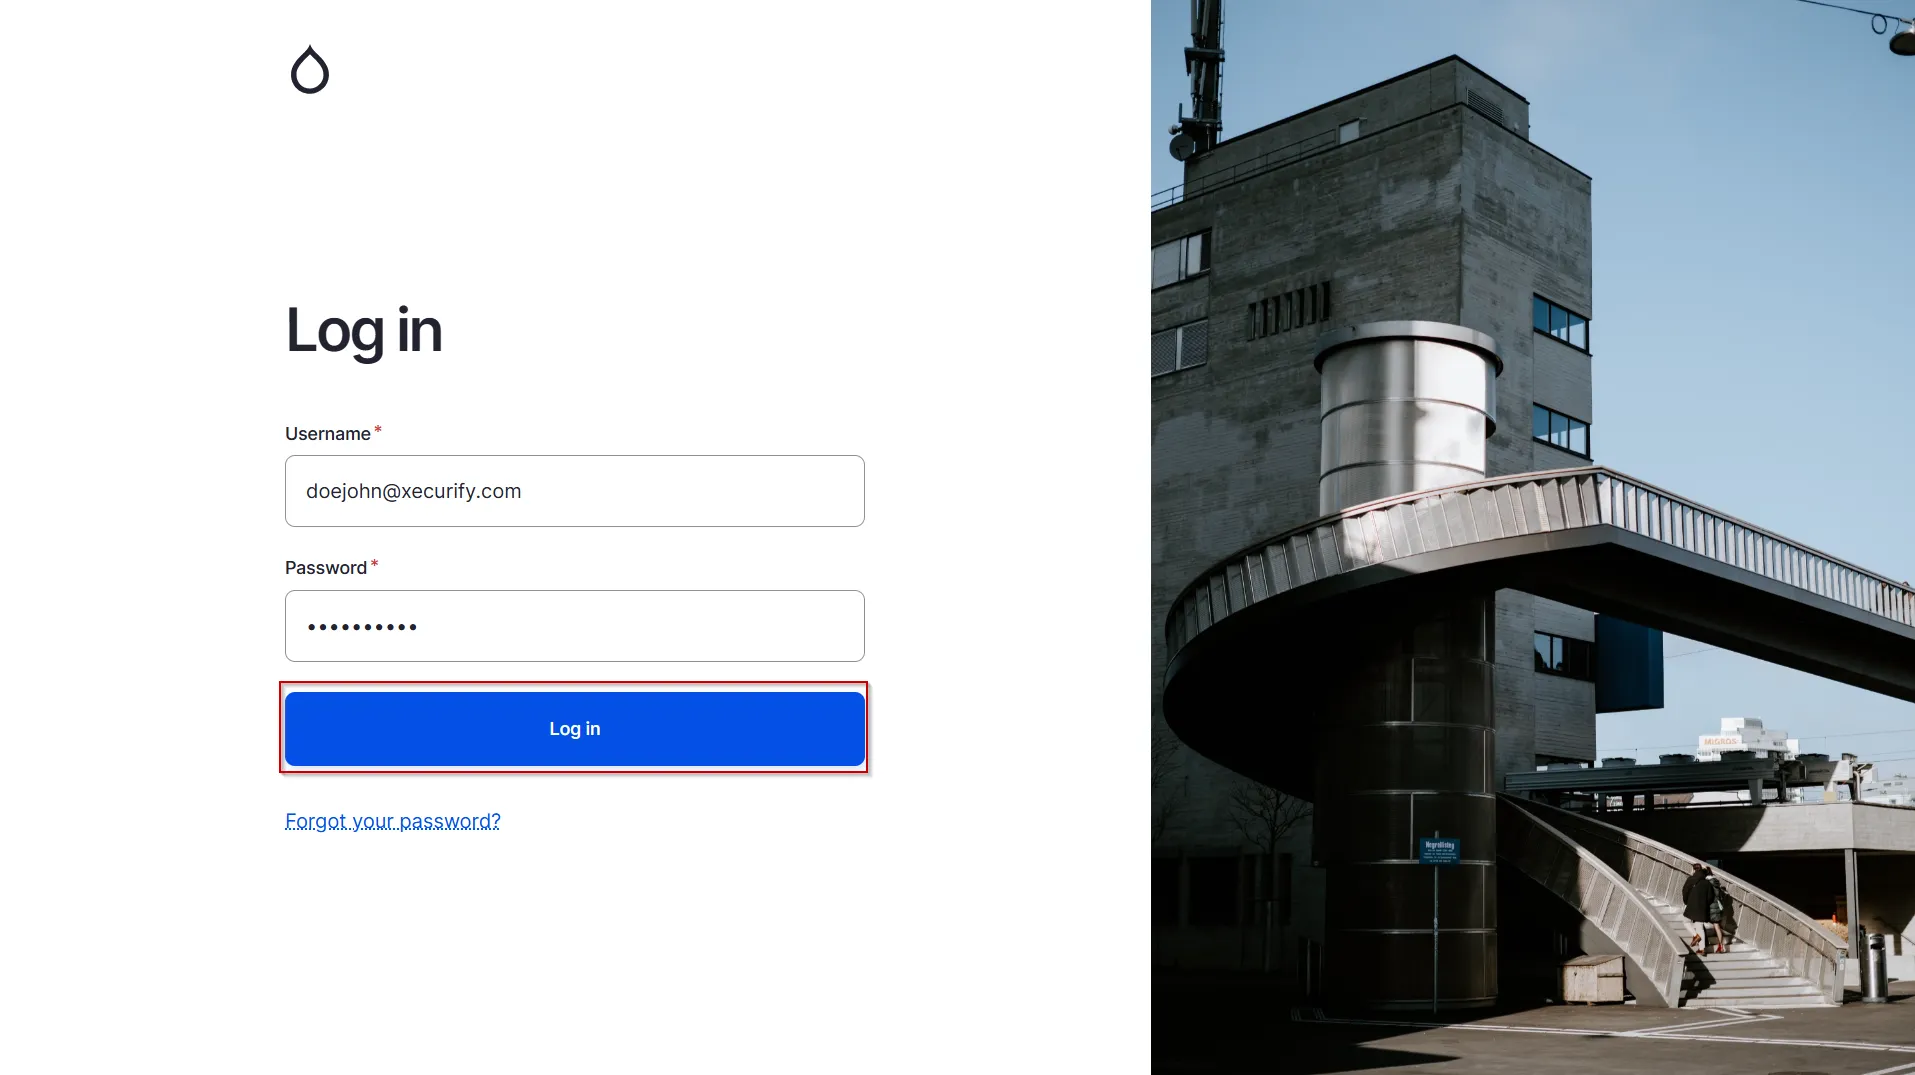
- Después de que el usuario inicie sesión correctamente en nuestro sitio Drupal utilizando sus credenciales LDAP, se le asignará automáticamente el usuario. Rol personalizado 2 en drupal
- Podemos confirmar lo anterior consultando los roles del usuario en la sección Personas de nuestro sitio Drupal.
Eso es todo. Ha configurado correctamente la asignación de roles LDAP.
Artículos Relacionados
Gracias por su respuesta. Nos pondremos en contacto con usted pronto.
Algo salió mal. Por favor envíe su consulta nuevamente

 Contáctanos