Resultados de la búsqueda :

×

Forgerock/OpenAM OAuth y OpenID conectan el inicio de sesión único (SSO)


El plugin de inicio de sesión único (SSO) OAuth y OpenID Connect para WordPress permite un inicio de sesión seguro en WordPress utilizando Forgerock/OpenAM como proveedor de OAuth y OpenID Connect. Admite funciones avanzadas de inicio de sesión único (SSO), como la asignación de atributos de perfil de usuario, la asignación de roles, etc. A continuación, le mostramos una guía para configurar el SSO entre WordPress y Forgerock/OpenAM. Al finalizar esta guía, los usuarios podrán iniciar sesión en WordPress desde Forgerock/OpenAM. Para obtener más información sobre otras funciones que ofrecemos en el plugin de inicio de sesión único OAuth (cliente OAuth y OpenID Connect), haga clic aquí.

Requisitos previos: descarga e instalación


  • Inicie sesión en su instancia de WordPress como administrador.
  • Ir a WordPress Panel de control -> Complementos y haga clic en Añadir nuevo.
  • Buscar un Inicio de sesión único (SSO) OAuth para WordPress complemento y haga clic en Instalar ahora .
  • Una vez instalado, haga clic en Activa.


Pasos para configurar el inicio de sesión único (SSO) de Forgerock/OpenAM en WordPress

1. Configure Forgerock/OpenAM como proveedor de OAuth.

  • Vaya a la cuenta de desarrollador de Forgerock/OpenAM y regístrese/inicie sesión.
  • Desde Configurar OAuth pestaña en el complemento Oauth Client, recopile URL de redireccionamiento/devolución de llamada e ingréselo en su aplicación Forgerock / OpenAM.
  • Copia el ID de cliente y Secreto del cliente y guárdelo en la configuración del complemento miniOrange OAuth Client.

Ha configurado correctamente Forgerock / OpenAM como proveedor de OAuth para lograr el inicio de sesión único (SSO) de Forgerock / OpenAM con WordPress para la autenticación de usuarios.
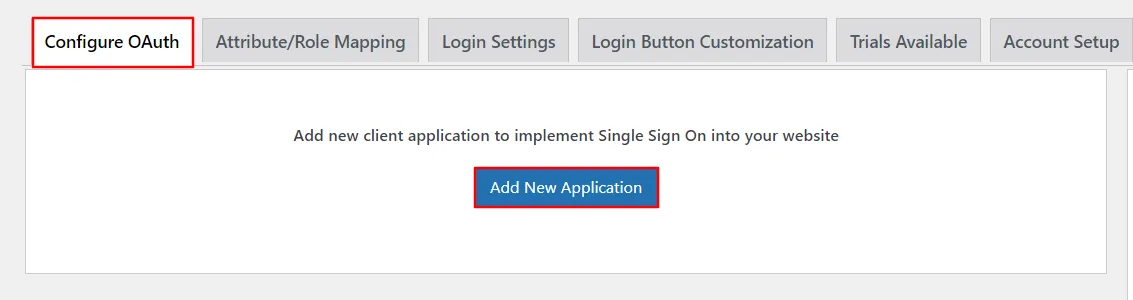
2. Configure WordPress como cliente OAuth


  • Vaya al Configurar OAuth y haga clic en Agregar nueva aplicación para agregar una nueva aplicación cliente a su sitio web.
  • Forgerock / OpenAM Inicio de sesión único (SSO) OAuth: agregar nueva aplicación
  • Elija su aplicación de la lista de proveedores de OAuth/OpenID Connect, aquí Aplicación Aouth 2.0 personalizada.
  • Forgerock / OpenAM Inicio de sesión único (SSO) OAuth: seleccione la aplicación
  • Copia el URL de devolución de llamada para ser utilizado en la configuración del proveedor OAuth. Hacer clic Siguiente.
  • Forgerock / OpenAM Inicio de sesión único (SSO) OAuth - URL de devolución de llamada
  • Consulte la siguiente tabla para configurar el alcance y puntos finales en el complemento.
  • Identificación del cliente : desde la aplicación Forgerock/OpenAM configurada
    Secreto del cliente: desde la aplicación Forgerock/OpenAM configurada
    Alcance: abierto
    Autorizar punto final: https://{Your-Domain}/openam/oauth2/authorize
    Punto final del token de acceso: https://{Your-Domain}/openam/oauth2/access_token
    Punto final de información de usuario: https://{Your-Domain}/openam/oauth2/userinfo
    Forgerock / OpenAM Inicio de sesión único (SSO) OAuth: agregar nombre de la aplicación, TenantID
  • Ingrese las credenciales del cliente como ID de cliente & Secreto del cliente como se muestra en el cuadro de diálogo de configuración. Introduzca el valor del alcance como perfil abierto. Haga clic en Siguiente.
  • Forgerock / OpenAM Inicio de sesión único (SSO) OAuth: ID de cliente y secreto de cliente
  • Haga clic en Termine para guardar la configuración.
  • Forgerock / OpenAM Single Sign-On (SSO) OAuth - Finalizar configuración

Has configurado correctamente WordPress como cliente OAuth para lograr la autenticación de usuarios con el inicio de sesión único (SSO) de Forgerock/OpenAM en tu sitio de WordPress.


3. Mapeo de atributos de usuario

  • La asignación de atributos de usuario es obligatoria para permitir a los usuarios realizar con éxito el inicio de sesión único en WordPress utilizando Forgerock/OpenAM SSO. Configuraremos los atributos del perfil de usuario para WordPress utilizando la siguiente configuración.
  • Encontrar atributos de usuario

    • Vaya al Configurar OAuth pestaña. Desplácese hacia abajo y haga clic en Configuración de prueba.
    • Forgerock / OpenAM Single Sign-On (SSO) - configuración de prueba
    • Verá todos los valores devueltos por Forgerock/OpenAM a WordPress en una tabla. Si no ve el valor para Nombre, Apellido, Correo electrónico o Nombre de usuario, realice las configuraciones requeridas en su aplicación Forgerock/OpenAM para devolver esta información.
    • La siguiente es una imagen de muestra para su referencia. Los nombres de los atributos pueden variar según la configuración de su proveedor de OAuth.
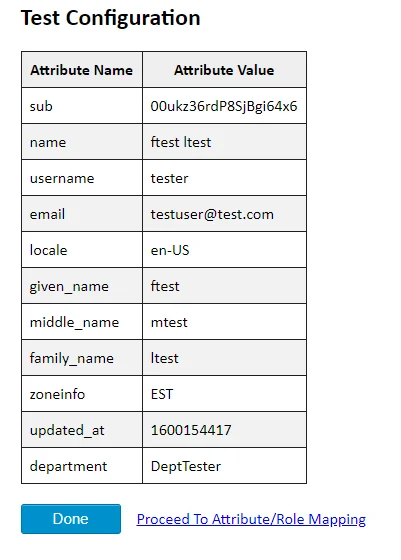
      Resultado de la prueba de configuración de WordPress de Forgerock / OpenAM Single Sign On SSO
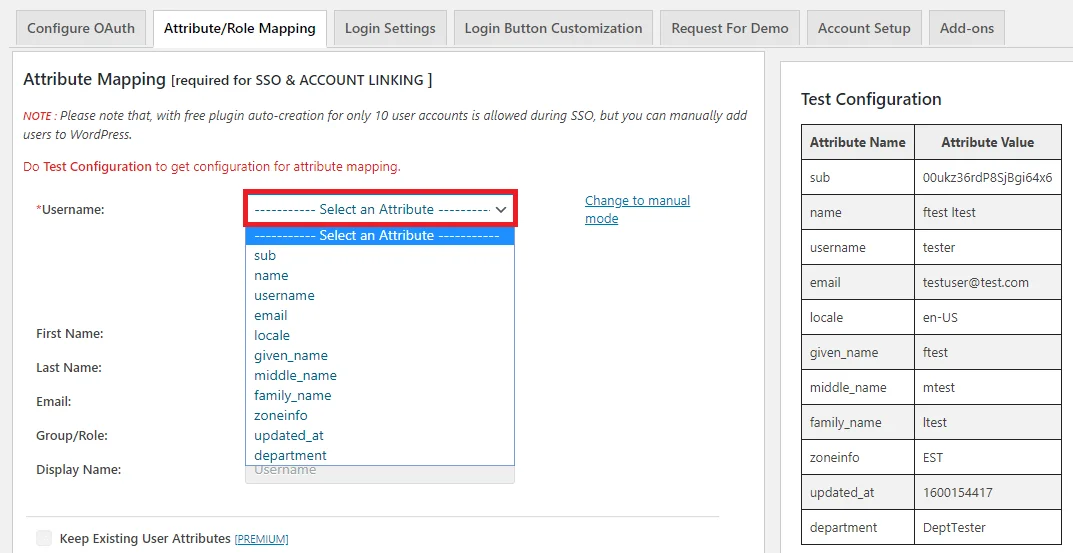
    • Una vez que vea todos los valores en Configuración de prueba, vaya a Mapeo de atributos/roles pestaña, seleccione atributos en el menú desplegable Nombre de usuario y haga clic en Guardar.
    • Forgerock / OpenAM Single Sign-On (SSO) - mapeo de atributos/roles

    4. Configuración de inicio de sesión

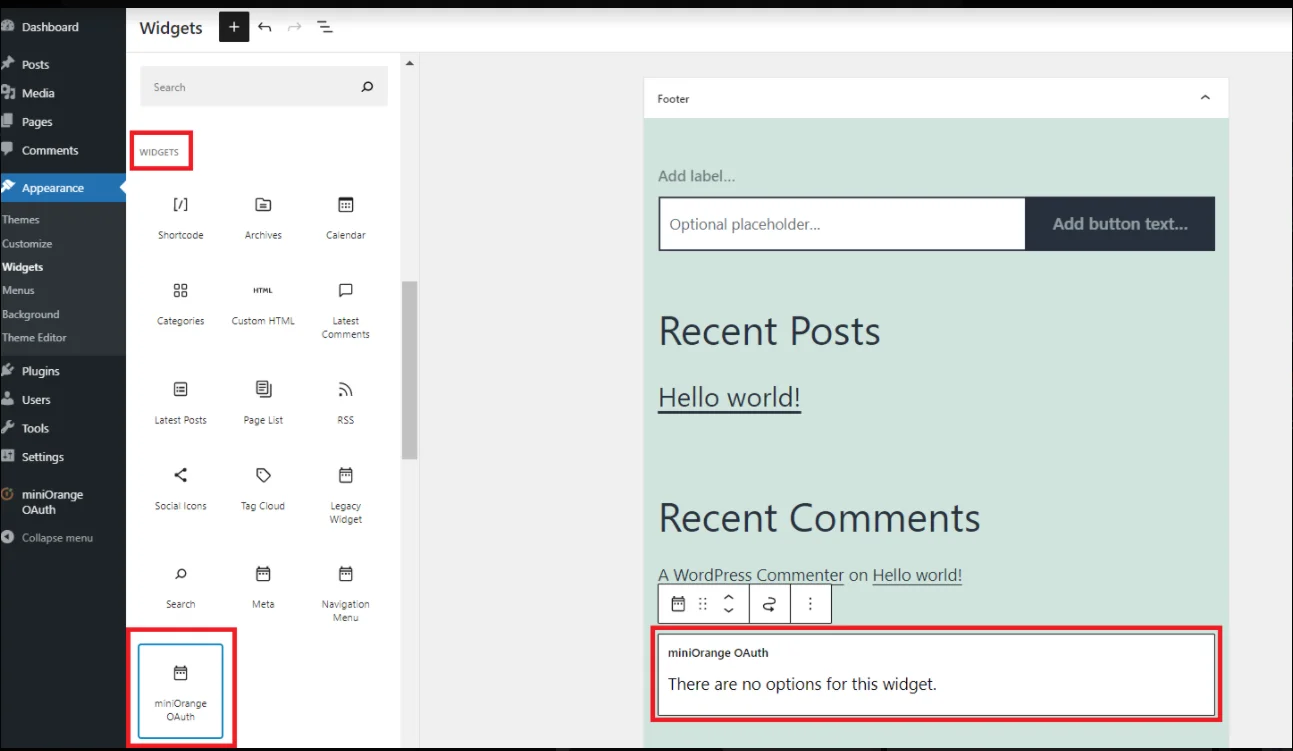
    • La configuración en la pestaña Configuración de inicio de sesión único (SSO) define la experiencia del usuario para el inicio de sesión único (SSO). Para agregar un widget de inicio de sesión de Forgerock/OpenAM en su página de WordPress, debe seguir los pasos a continuación.
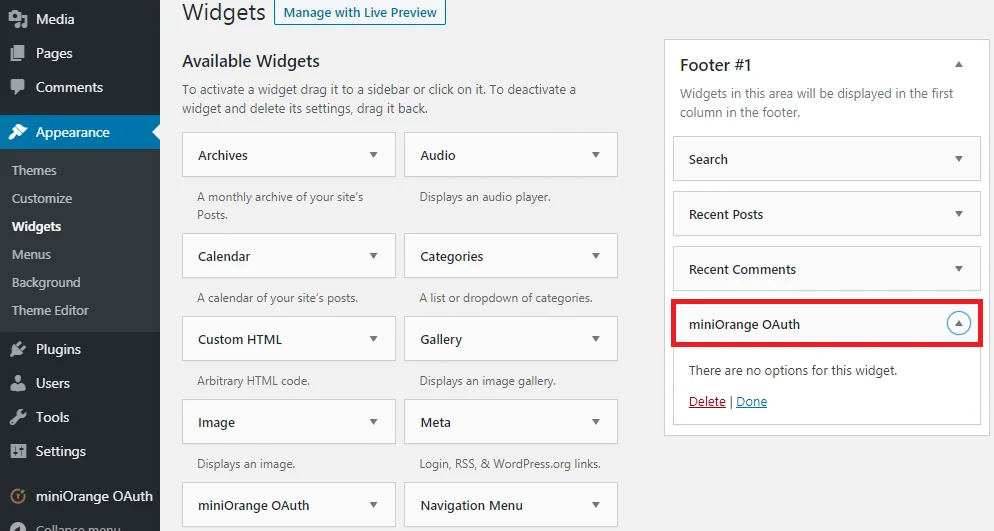
      • Vaya al Panel izquierdo de WordPress > Apariencias > Widgets.
      • Seleccionar miniOrange OAuth. Arrastra y suelta en tu ubicación favorita y guarda.
      • Forgerock / OpenAM Single Sign-on (SSO): configuración del botón de inicio de sesión para crear un nuevo cliente en WordPress
      • Vaya al Panel izquierdo de WordPress > Apariencias > Widgets.
      • Seleccionar miniOrange OAuth. Arrastra y suelta en tu ubicación favorita y guarda.
      • Forgerock / OpenAM Single Sign-on (SSO): configuración del botón de inicio de sesión para crear un nuevo cliente en WordPress
      • Abra su página de WordPress y podrá ver el botón de inicio de sesión de Forgerock/OpenAM SSO allí. Puede probar el inicio de sesión único (SSO) de Forgerock / OpenAM ahora.
      • Asegúrese de que "Mostrar en la página de inicio de sesión" La opción está habilitada para su aplicación. (Consulte la imagen a continuación)
      • Forgerock / OpenAM Single Sign-on (SSO): configuración del botón de inicio de sesión para crear un nuevo cliente en WordPress
      • Ahora ve a tu Iniciar sesión en WordPress Desbobinador hidráulico de alta resistencia:Para bobinas de mayor peso o necesidades de automatización más elevadas, visite ladesbobinador hidráulico de alta resistencia. (Por ejemplo, https://<su-dominio-wordpress>/wp-login.php).
      • Allí verá un botón de inicio de sesión de Forgerock/OpenAM SSO. Una vez que haga clic en el botón de inicio de sesión, podrá probar el inicio de sesión único (SSO) de Forgerock / OpenAM.
      • Forgerock / OpenAM Single Sign-on (SSO): configuración del botón de inicio de sesión para crear un nuevo cliente en WordPress

    En esta guía, ha configurado correctamente el inicio de sesión único (SSO) de Forgerock/OpenAM configurando Forgerock/OpenAM como proveedor de OAuth y WordPress como cliente de OAuth mediante nuestro complemento de inicio de sesión único de OAuth (cliente de OAuth/OpenID Connect). Esta solución garantiza que esté listo para implementar el acceso seguro a su sitio de WordPress utilizando las credenciales de inicio de sesión de Forgerock/OpenAM en cuestión de minutos.

    Más Recursos


    Escríbanos a oauthsupport@xecurify.com para obtener orientación rápida (por correo electrónico o reunión) sobre sus necesidades y nuestro equipo le ayudará a seleccionar la solución o el plan más adecuado según sus requisitos.

¡Hola!

¿Necesitas ayuda? ¡Estamos aquí!

múltiples proveedores