
Inicio de sesión único SAML en Joomla con Azure AD/Microsoft Entra ID
Resumen
El plugin miniOrange Joomla SAML SP SSO permite la integración directa de inicio de sesión único entre su sitio web Joomla y Microsoft Entra ID (anteriormente Azure AD) mediante el protocolo SAML 2.0. Tanto si gestiona un único sitio Joomla como una red multisitio, este plugin ofrece una experiencia de inicio de sesión segura y centralizada, basada en la infraestructura de identidad de Microsoft existente en su organización.
Con tan solo unos pocos pasos de configuración, los usuarios pueden autenticarse en Joomla utilizando sus credenciales de Entra ID, eliminando la necesidad de contraseñas separadas y reduciendo la carga de trabajo del departamento de TI. El plugin es totalmente compatible con Joomla 3, 4, 5 y 6, y funciona de inmediato con cualquier proveedor de identidad (IdP) compatible con SAML 2.0, lo que lo convierte en una opción preparada para el futuro en implementaciones de SSO empresariales.





Para configurar el inicio de sesión único entre Joomla y Azure AD/Microsoft Entra ID, también puede seguir este vídeo de configuración paso a paso.
Pasos de configuración
En esta configuración, Azure AD/Microsoft Entra ID sirve como repositorio para almacenar usuarios, es decir, actuará como proveedor de identidad (IDP), mientras que Joomla es donde los usuarios iniciarán sesión utilizando sus credenciales de Azure AD/Microsoft Entra ID, donde estará instalado el complemento Joomla SAML SP SSO .
Paso 1: Instalar el complemento Joomla SAML SP
- Inicie sesión en su sitio Joomla Administradora consola.
- Desde el menú de alternancia de la izquierda, haga clic en Sistema, luego en la sección Instalar haga clic en Prórrogas de tiempo para presentar declaraciones de impuestos.
- Ahora haga clic en O buscar archivo para localizar e instalar el archivo del complemento descargado anteriormente.
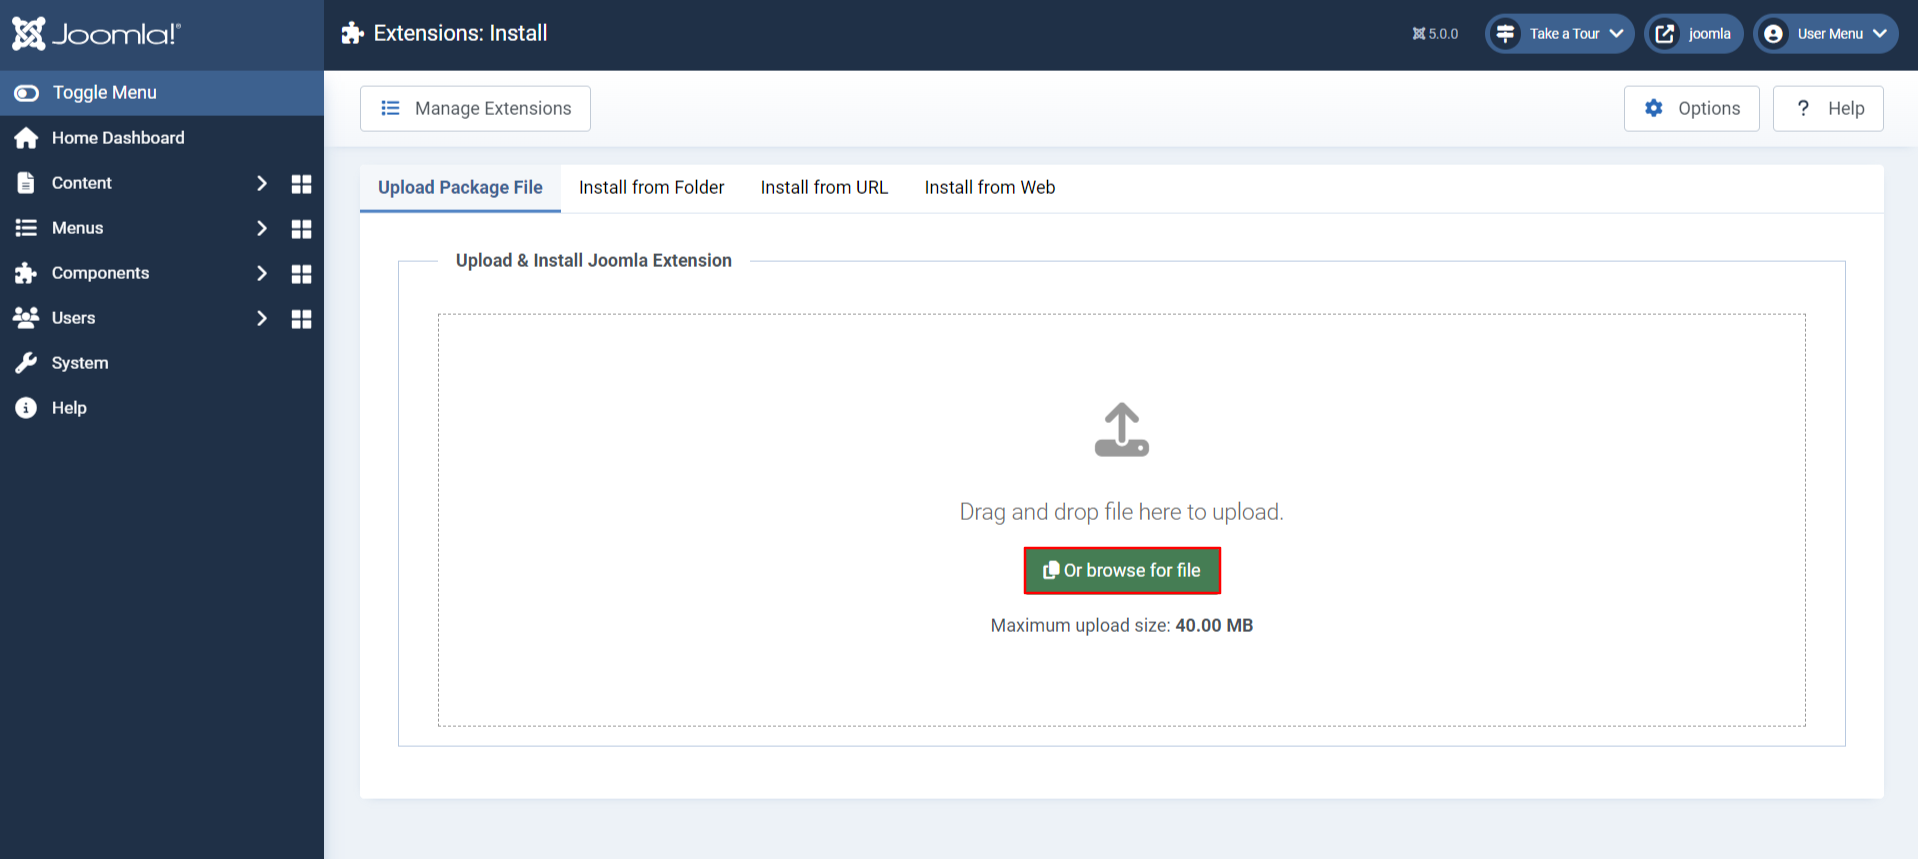
- La instalación del complemento se realizó correctamente. Ahora haga clic en Comenzar!

- Vaya a la Metadatos del proveedor de servicios pestaña, aquí puedes encontrar el URL de metadatos, descargar el archivo XML de metadatos, o puedes copiar el ID de entidad y URL de ACS .

Paso 2: Configurar Azure AD/Microsoft Entra ID como IDP (proveedor de identidad)
- En este paso, configurará ID de entrada de Microsoft (anteriormente Azure Active Directory) como su proveedor de identidades mediante la configuración de un Aplicaciones Empresariales.
- Inicia sesión en Microsoft Entra ID (Azure AD) Portal.
- Seleccionar Aplicaciones empresariales.

- Haga clic en Nueva aplicación.
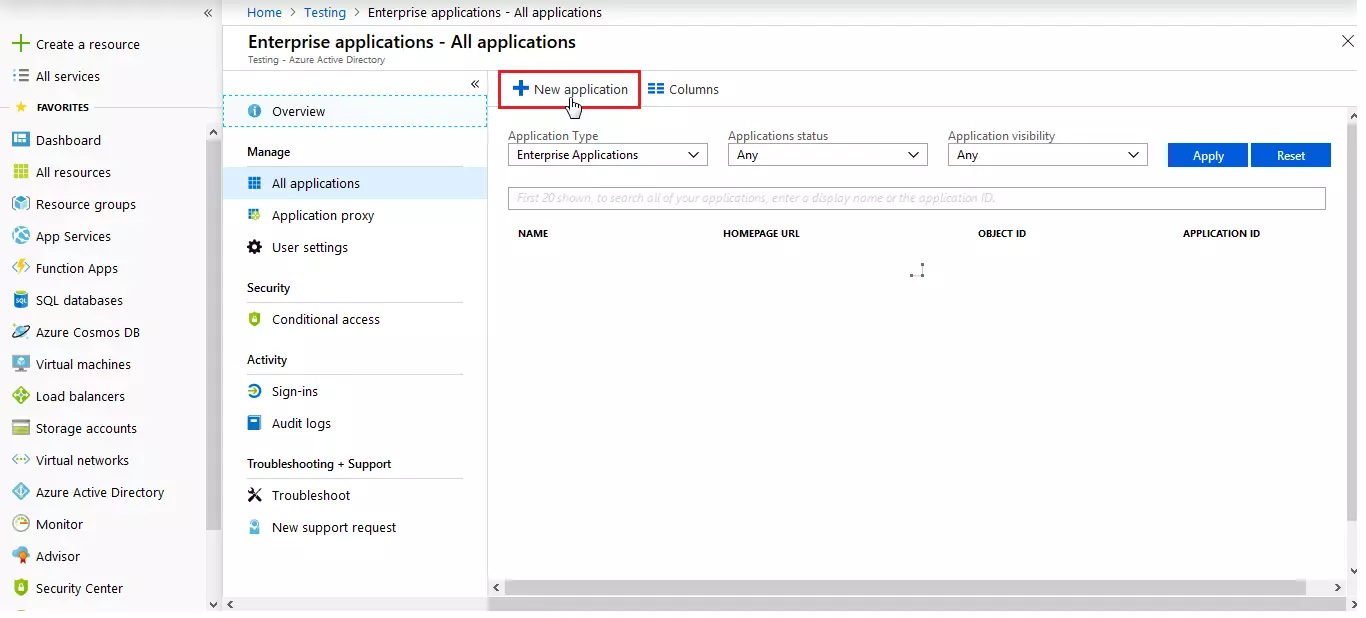
- Haga clic en Crea tu propia aplicación e ingrese el nombre de la aplicación y luego haga clic en Crear .

- Haga clic en el elemento Configurar el inicio de sesión único.

- Seleccionar SAML aquí.

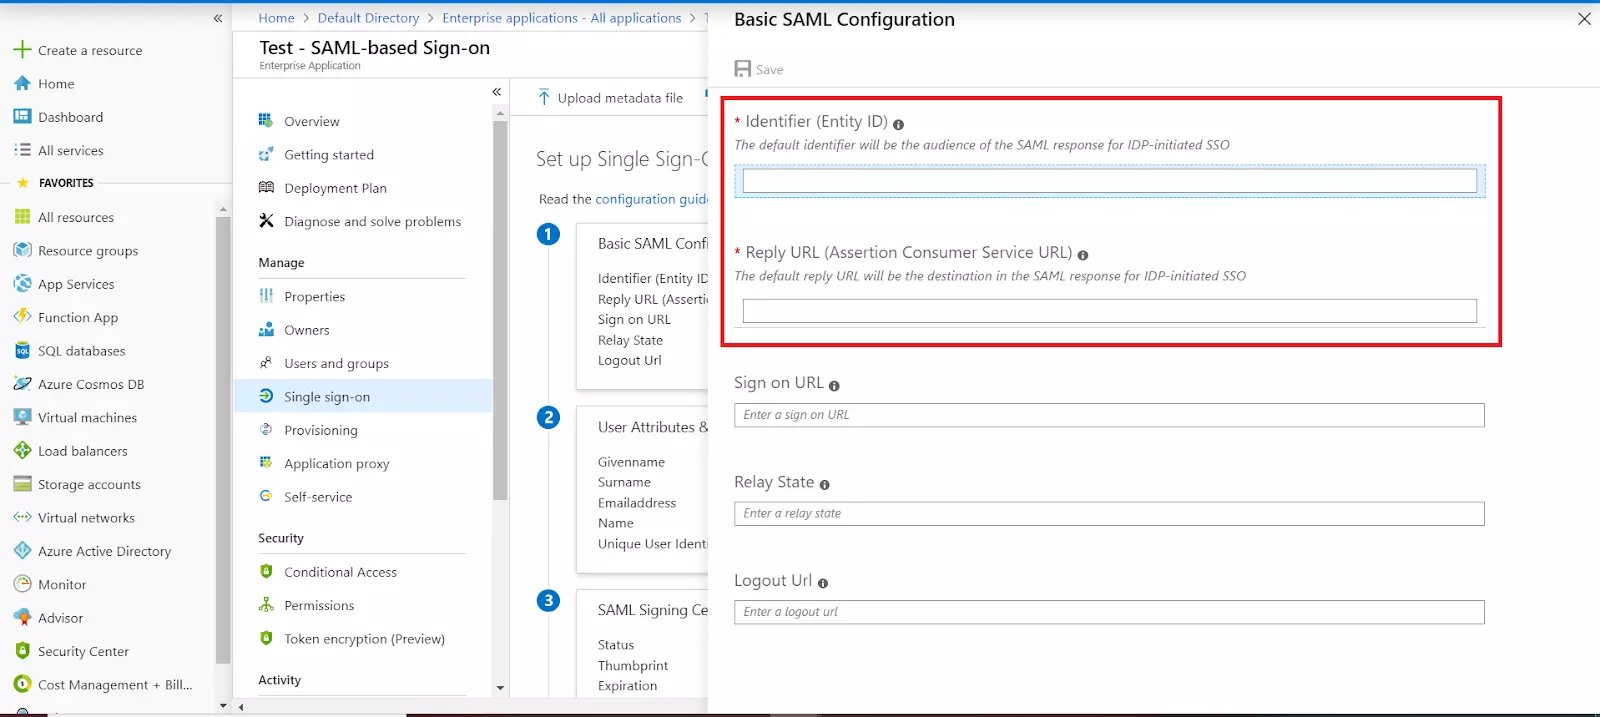
- Ahora, haga clic en Editar e ingrese el ID de entidad SP para el identificador y conectar URL de ACS para URL de respuesta desde la pestaña Metadatos del proveedor de servicios del complemento.

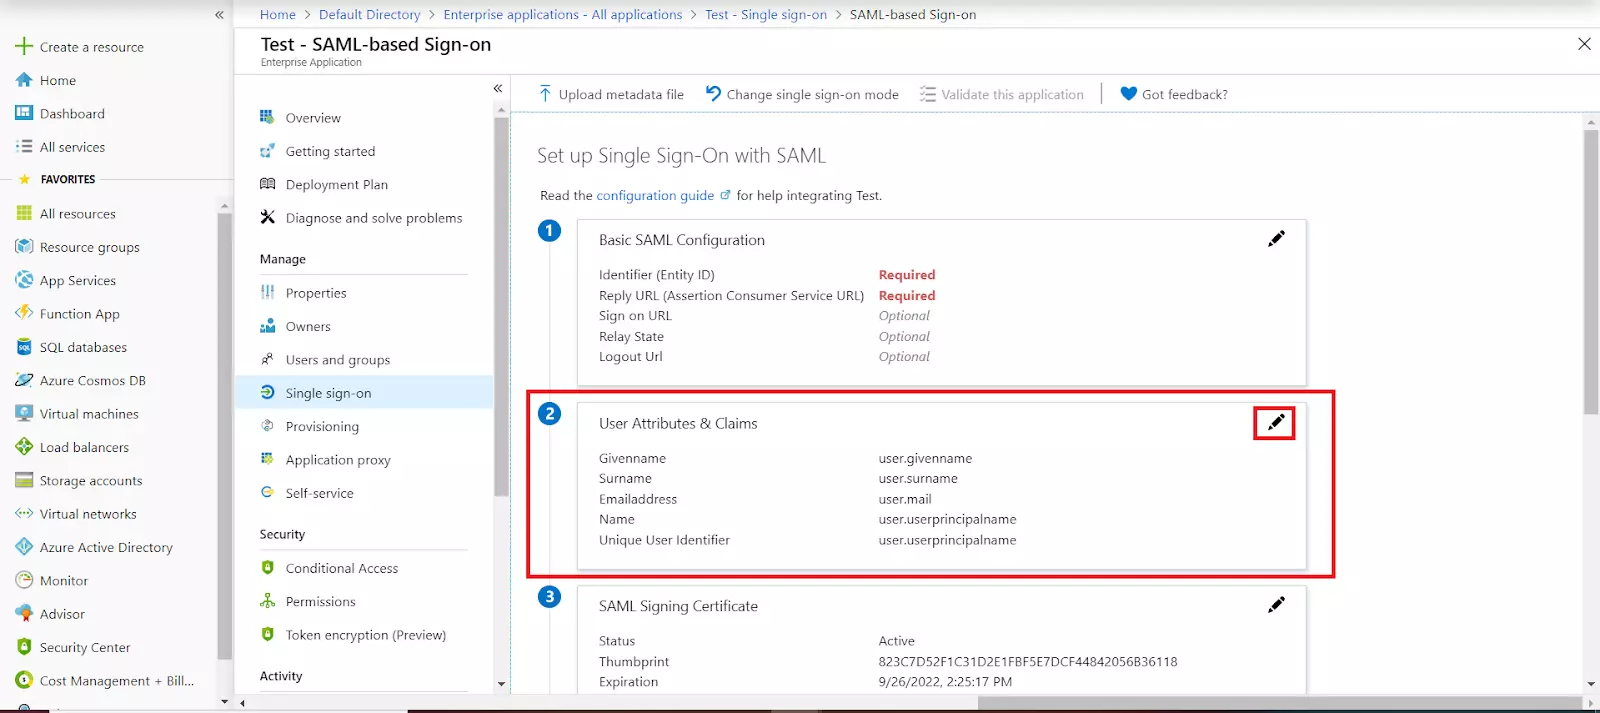
- Por defecto, lo siguiente Atributos se enviará en la respuesta SAML. Puede ver o editar las reclamaciones enviadas en la respuesta SAML a la aplicación en el Atributos y reclamaciones del usuario Paso.
- Copiar URL de metadatos de federación de aplicacionesEsto se utilizará al configurar el plugin SAML de Joomla.

Asignar usuarios y grupos a su aplicación SAML:
- Como medida de seguridad, Azure AD no emitirá un token que permita al usuario iniciar sesión en la aplicación a menos que Azure AD le haya otorgado acceso. El acceso puede otorgarse directamente o a través de la pertenencia a un grupo.
- Haga clic en Usuarios y grupos Desde el menú de navegación izquierdo de la aplicación. La siguiente pantalla muestra las opciones para asignar usuarios/grupos a la aplicación.

- Después de hacer clic en Agregar usuario / grupo, Seleccionar Usuarios y grupos en el Agregar asignación .
- La siguiente pantalla muestra la opción de seleccionar usuarios o invitar a usuarios externos. También puede asignar grupos a la aplicación aquí. Seleccione el usuario o grupo apropiado y haga clic en Seleccionar .

Paso 3: Configurar Joomla como SP (Proveedor de servicios)
En el plugin SAML de Joomla, vaya a la pestaña Configuración del proveedor de servicios. A continuación, haga clic en el botón Agregar nuevo IDP . Puede configurar el IDP de tres maneras:

A. Al cargar metadatos de IDP:
- Aquí, haz clic en Elija El Archivo botón y seleccione el archivo de metadatos del IDP, luego haga clic en Cargar .

B. Por URL de metadatos:
- entrar: URL de metadatos (Copiar de la aplicación IDP) y hacer clic en Ha podido recuperar .

C. Configuración manual:
- Copiar ID de entidad SAML, URL de punto final de inicio de sesión único SAML y certificado X.509 del documento de metadatos de la Federación y péguelo en ID de entidad de Idp o emisor, URL de inicio de sesión único, certificado X.509 campos respectivamente en el complemento.
| ID de entidad del proveedor de identidad | ID de entidad SAML en el documento de metadatos de federación |
| URL de inicio de sesión único | URL del punto final de inicio de sesión único de SAML en el documento de metadatos de federación |
| Valor del certificado X.509 | Certificado X.509 en el documento de Metadatos de Federación |

Paso 4: Configuración de prueba
- Haga clic en Guardar para almacenar su configuración. Una vez guardada, el IDP configurado aparecerá en el Lista de desplazados internosdonde puedes copiar el URL de inicio de sesión único o bien, gestione la configuración editando el IDP configurado o eliminándolo según sea necesario.

- Finalmente, pruebe la configuración haciendo clic en el Prueba Botón. En la ventana de prueba exitosa, verá los atributos recibidos de su IDP, lo que le permitirá verificar que la configuración funciona correctamente.

Paso 5: Asignación de atributos: función premium
- Los atributos son detalles del usuario que se almacenan en su proveedor de identidad.
- El mapeo de atributos le ayuda a obtener atributos de usuario de su proveedor de identidad (IDP) y asignarlos a atributos de usuario de Joomla como nombre, apellido, dirección, teléfono, etc.
- Al registrar automáticamente a los usuarios en su sitio Joomla, estos atributos se asignarán automáticamente a sus detalles de usuario de Joomla.
- Vaya al Mapeo pestaña y rellene todos los campos en la Asignación de atributos .
| Nombre de usuario: | Nombre del atributo de nombre de usuario del IdP (mantener NameID de forma predeterminada) |
| Correo electrónico: | Nombre del atributo de correo electrónico del IdP (mantener NameID de forma predeterminada) |
| Nombre: | Nombre del atributo de nombre del IdP |

- Puede consultar los Resultados de configuración de prueba en la pestaña Configuración del proveedor de servicios para tener una mejor idea de qué valores asignar aquí.
Nota: Aquí puede ver cómo funciona la asignación de atributos.
Paso 6: Mapeo de grupos: función premium
- La asignación de grupos/roles le ayuda a asignar roles específicos a los usuarios de un determinado grupo en su proveedor de identidad (IdP).
- Durante el registro automático, a los usuarios se les asignan roles según el grupo al que están asignados.

Nota: Aquí puede ver cómo funciona la asignación de grupos/roles.
Paso 7: Crear un mapeo de grupo en Entra ID
- Navegue a Azure Active Directory > Aplicaciones empresariales > Su aplicación SAML.
- Vaya a la Usuarios y grupos .
- Haga clic en el elemento Agregar usuario/grupo .
- Asignar los grupos requeridos a la aplicación.

- Vaya al Azure Active Directory > Registros de aplicaciones > Su aplicación.
- Haga clic en el elemento Manifiesto opción en el menú de la izquierda.
- Editar el manifiesto:
- Localice el atributo "groupMembershipClaims".
- Establezca su valor en función de sus necesidades:
- "Ninguno": No se incluirán reclamaciones grupales.
- "SecurityGroup": incluye solo grupos de seguridad.
- "Todos": incluye grupos de seguridad y distribución.
Si está utilizando un registro de aplicación, siga los pasos a continuación:

Paso 8: Redirección y enlaces SSO
- Vaya al Configuración de acceso En esta pestaña, puede agregar una URL de inicio de sesión para implementar el SSO SAML en su sitio Joomla siguiendo los pasos a continuación.
- Hay varias funciones disponibles en esta pestaña, como la de redirigir automáticamente al usuario al proveedor de identidad y la de habilitar el inicio de sesión en el backend para superusuarios. Para utilizar estas funciones, haga clic en las casillas de verificación correspondientes.

- Haga clic en la pestaña Actualizar para consultar nuestra lista completa de funciones y los distintos planes de licencia. O puede hacer clic aquí para consultar las funciones y los planes de licencia.
- En caso de que tenga algún problema o tenga alguna pregunta en mente, puede comunicarse con nosotros enviándonos su consulta a través del botón Soporte en el complemento o enviándonos un correo a joomlasupport@xecurify.com.


