
Integración del cliente Joomla OAuth con inicio de sesión único (SSO) de Keycloak
Resumen
El plugin Joomla OAuth Client utiliza el protocolo OAuth para proporcionar acceso seguro a sitios Joomla, habilitando Keycloak como proveedor de OAuth y simplificando el proceso de inicio de sesión. Esta integración permite a los usuarios iniciar sesión con sus credenciales de Keycloak, eliminando la necesidad de múltiples contraseñas. El plugin también incluye la asignación de atributos de perfil de usuario y la asignación de roles para el acceso basado en roles organizativos. Para obtener más detalles sobre las características del plugin Joomla OAuth & OpenID Connect Client, visite nuestra página aquí . Siga los pasos a continuación para configurar el inicio de sesión único (SSO) de Keycloak OAuth con Joomla.







Para configurar el inicio de sesión único OAuth entre Joomla y Keycloak, también puede seguir este vídeo de configuración paso a paso.
Pasos de configuración
En esta configuración, Keycloak funciona como servidor OAuth, mientras que Joomla permite a los usuarios iniciar sesión con sus credenciales de Keycloak mediante el uso del complemento Joomla OAuth Client Plugin.
Paso 1: Instalar el complemento de cliente OAuth de Joomla
- Inicie sesión en su sitio Joomla Administradora consola.
- Desde el menú de alternancia de la izquierda, haga clic en Sistema, luego en la sección Instalar haga clic en Prórrogas de tiempo para presentar declaraciones de impuestos.
- Ahora haga clic en O buscar archivo para localizar e instalar el archivo del complemento descargado anteriormente.
- La instalación del complemento se realizó correctamente. Ahora haga clic en Comenzar!
- En Configurar OAuth -> Aplicaciones preconfiguradas pestaña, seleccione su Proveedor de OAuthTambién puede configurar su propio proveedor personalizado navegando a la siguiente sección: Aplicaciones personalizadas .
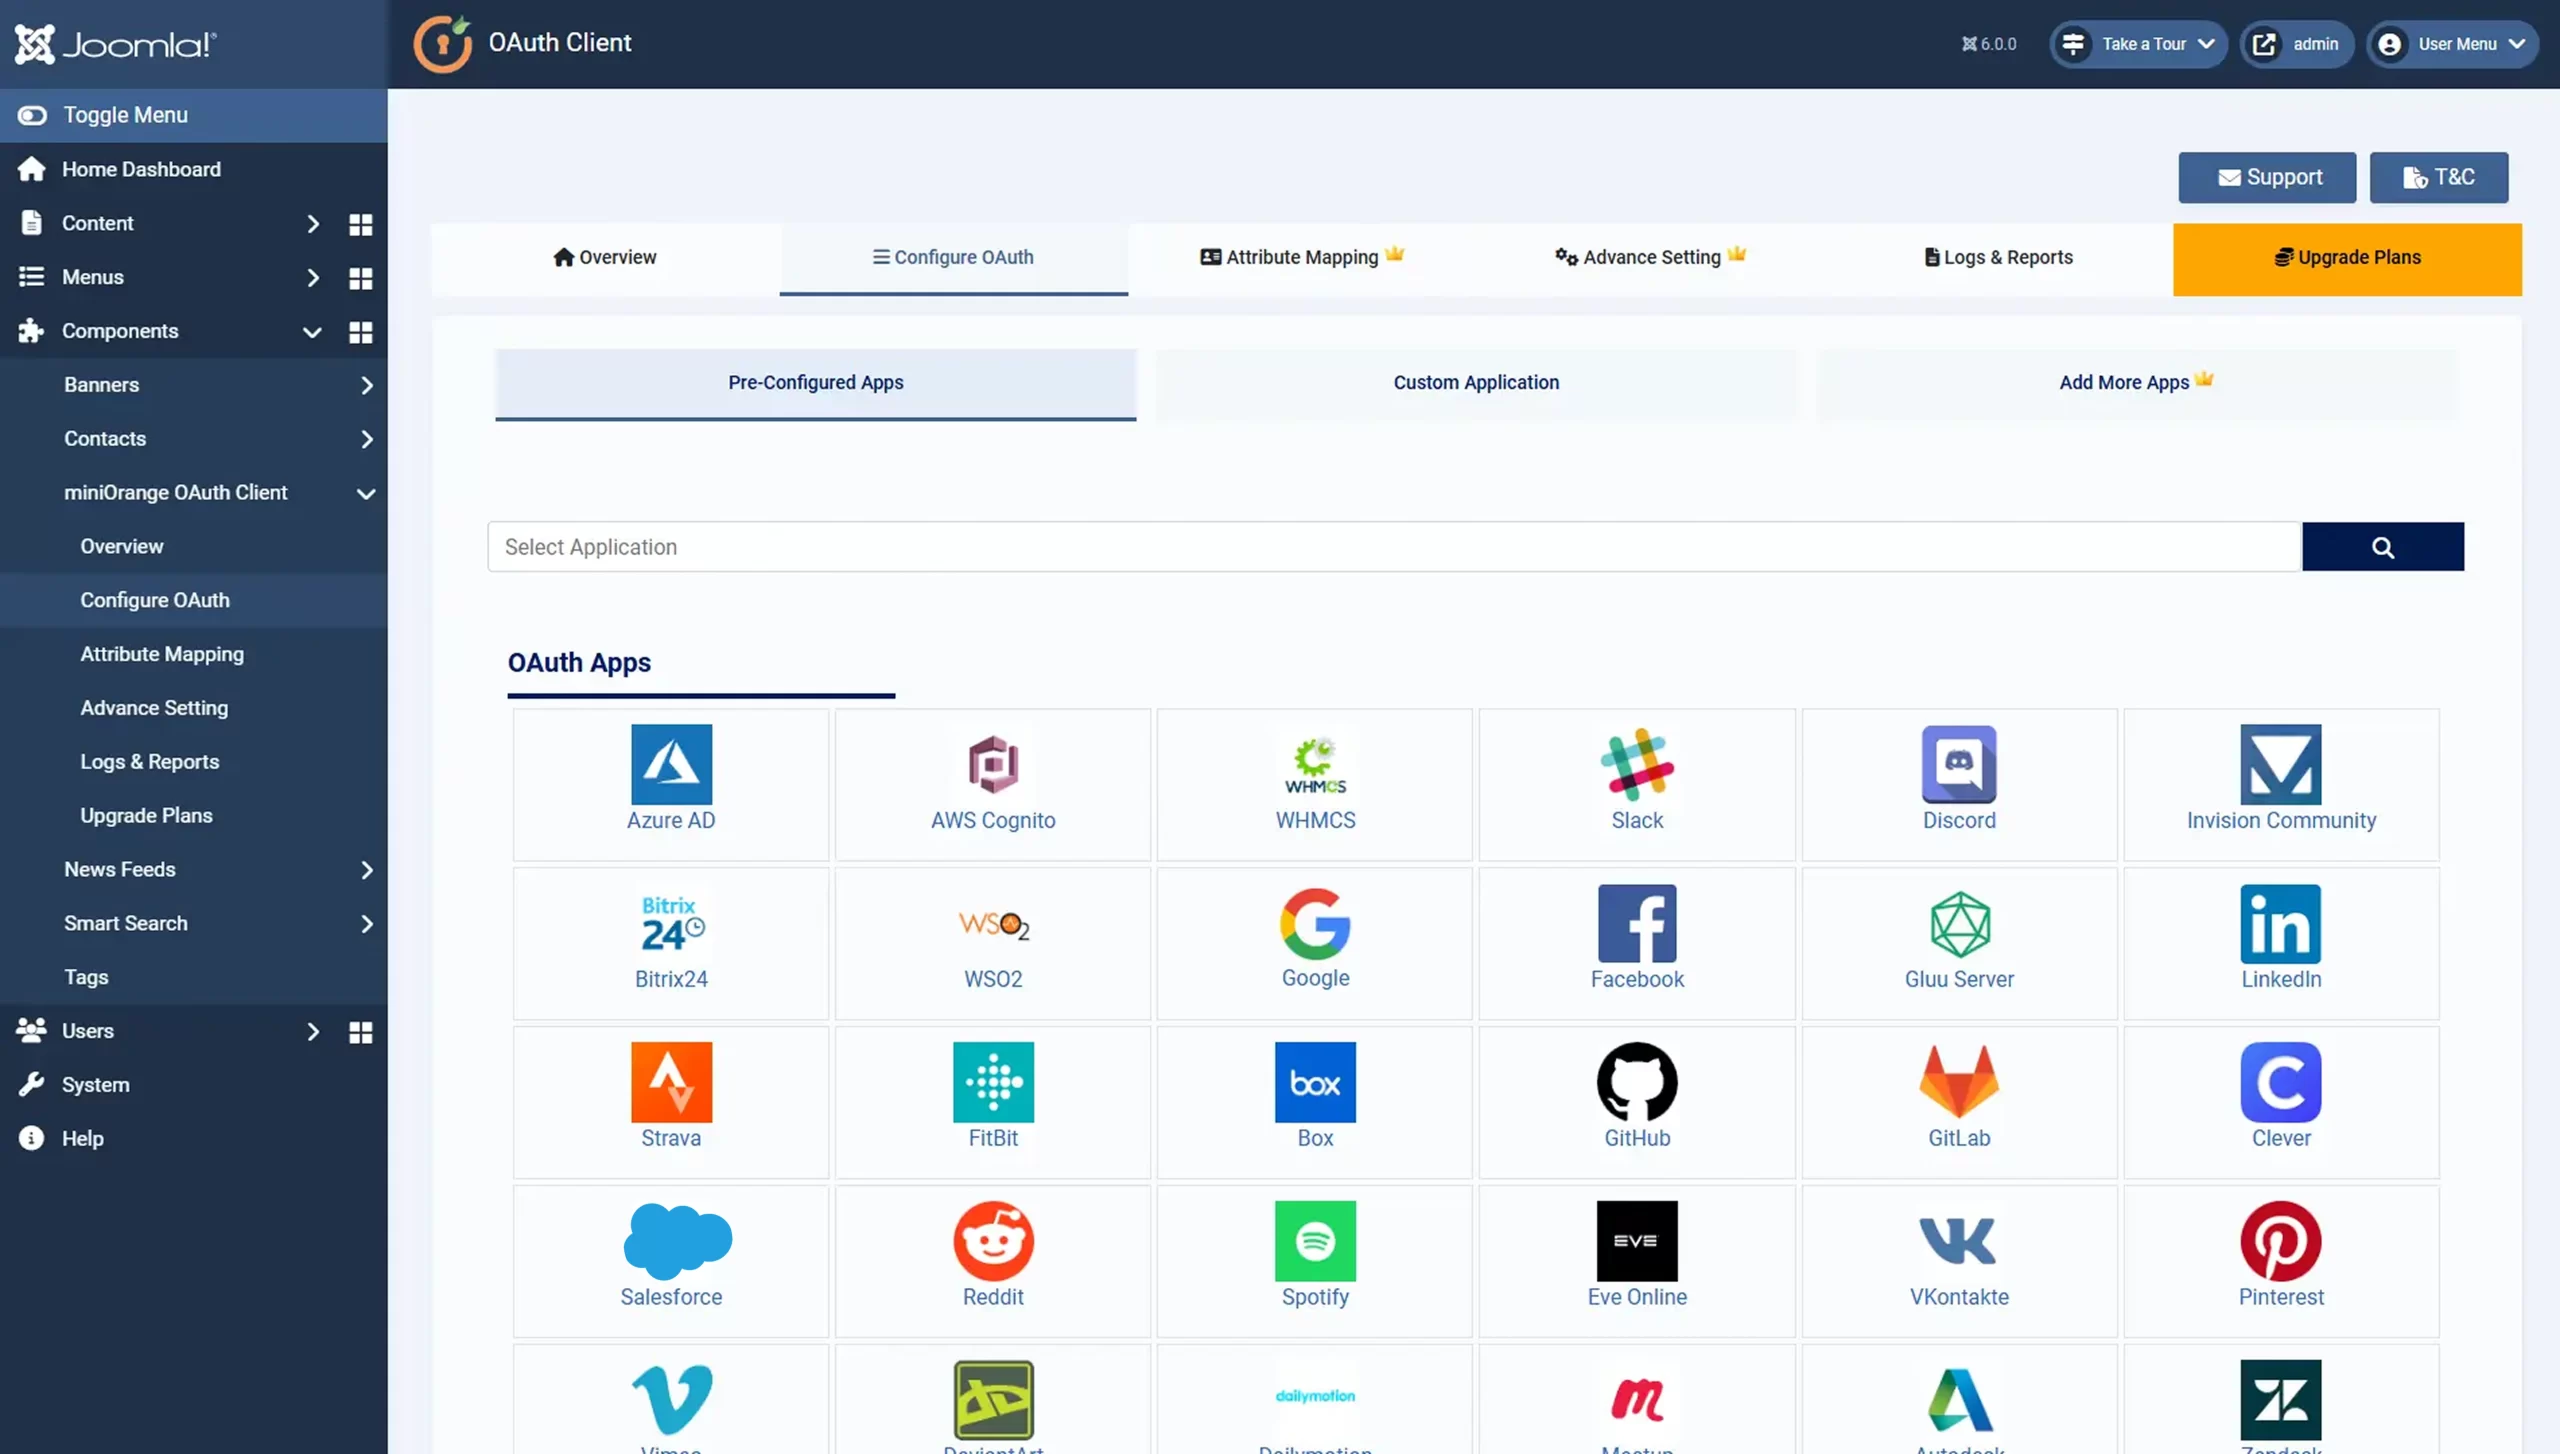
- Después de seleccionar su proveedor de OAuth, copie el URL de devolución de llamada/redireccionamiento que usaremos para configurar el servidor OAuth, luego haga clic en el Guardar y siguiente .

Paso 2: Configurar Keycloak como proveedor de OAuth
- Versión 18 y anteriores
- Versión 19 y superior


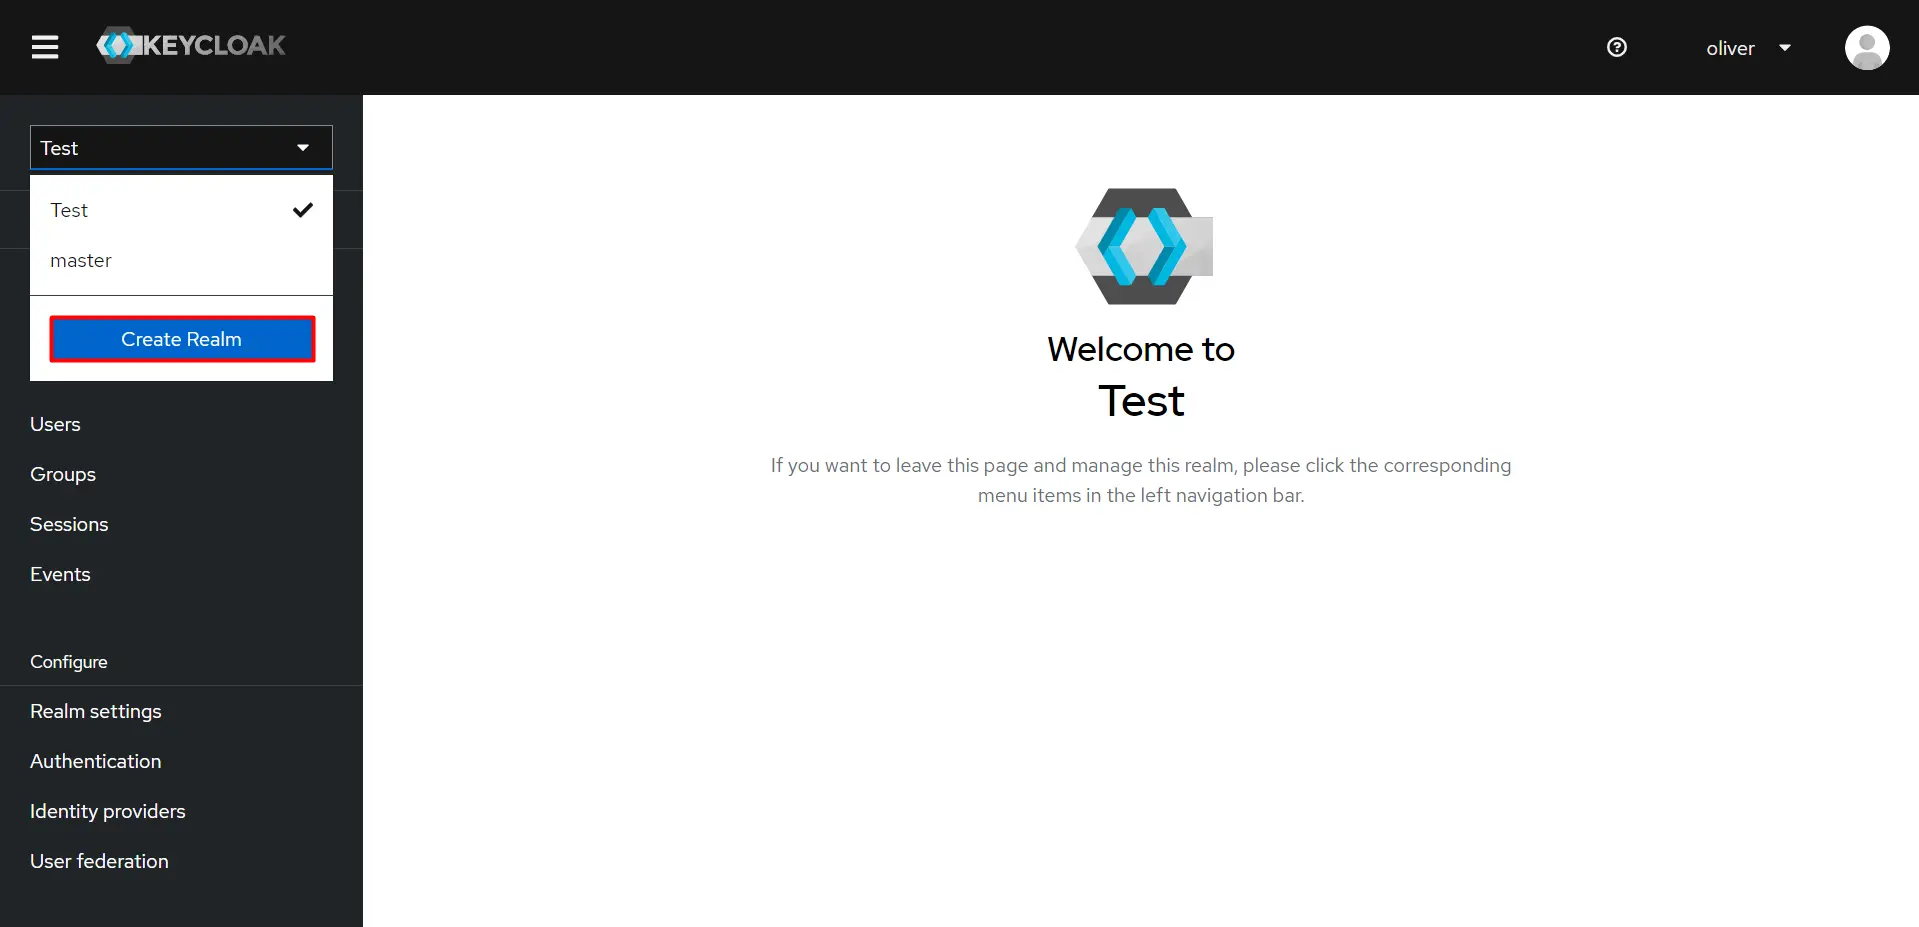


Paso 3: Configurar el ID y el secreto del cliente
- Vuelve a tu Tablero Joomla. Luego ve a Paso 2 en el Configurar OAuth .
- Pegue la ID de cliente, secreto de cliente y dominio. También configure las credenciales del cliente En encabezado y cuerpo Luego haga clic en Guardar ajustesUna vez guardada la configuración, haga clic en Guardar configuración.

| <b></b><b></b> | perfil de correo electrónico openid |
| Autorizar punto final | /realms/{nombre-reino}/protocol/openid-connect/auth |
| Punto final del token de acceso | /realms/{nombre-reino}/protocol/openid-connect/token |
| Obtener punto final de información de usuario | /realms/{nombre-del-reino}/protocolo/openid-connect/userInfo |
| Establecer credenciales de cliente | En ambos (en el encabezado y el cuerpo) |
| URL de descubrimiento (para ver los valores de configuración) | {dominio}/realms/{nombre-de-dominio}/.well-known/openid-configuration |
Paso 4: Configurar la asignación de atributos
- La asignación de atributos de usuario es obligatoria para permitir que los usuarios inicien sesión correctamente en Joomla. Configuraremos los atributos del perfil de usuario para Joomla utilizando las siguientes configuraciones.
- Vaya al Paso 3 en el Configurar OAuth pestaña y haga clic en Configuración de prueba .

- Podrá ver los atributos en la salida de configuración de prueba de la siguiente manera.
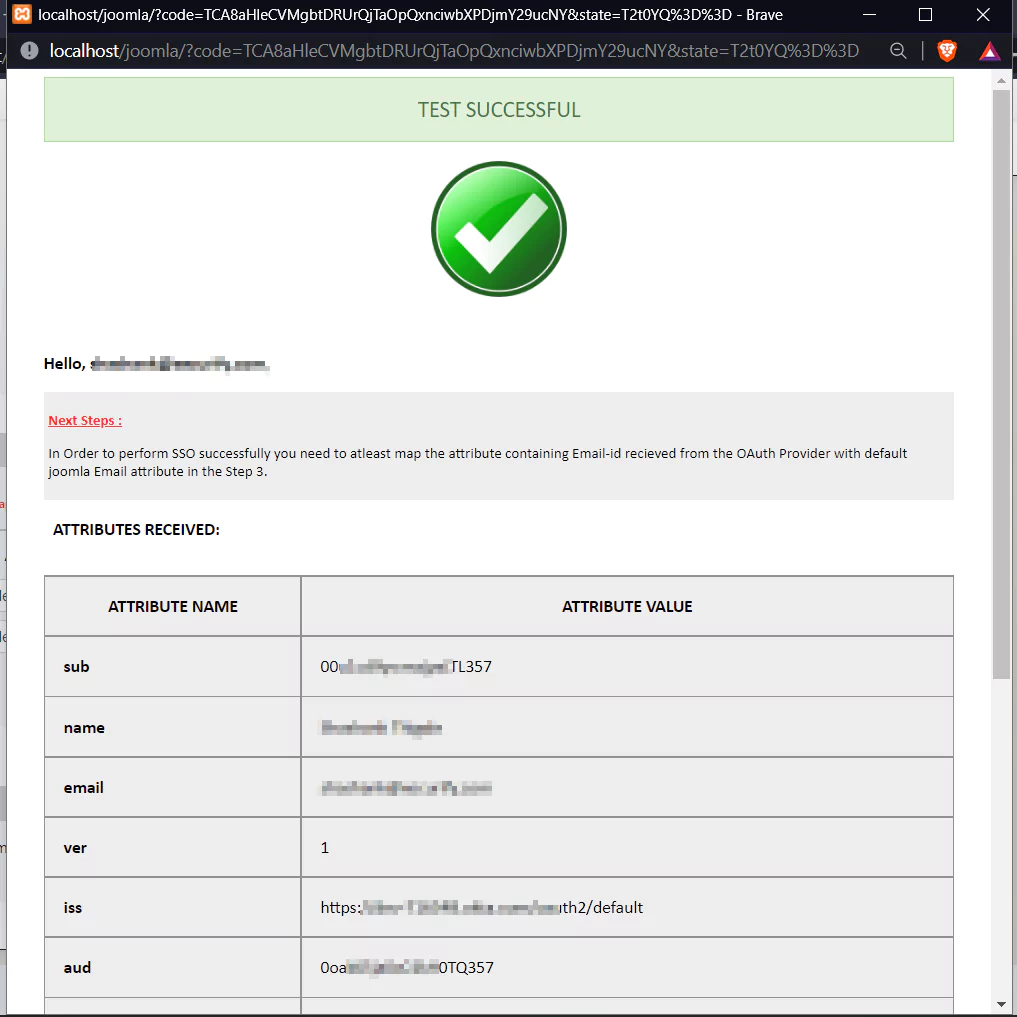
- Ahora seleccione el nombre del atributo para Correo electrónico y nombre de usuario Desde el menú desplegable. Luego haga clic en Finalizar configuración .

Paso 5: Configurar URL de inicio de sesión/SSO
- Ahora ve a Paso 4, aquí copie el URL de inicio de sesión/SSO y agrégalo a tu sitio web.

- Ahora cierre la sesión y vaya a las páginas de su sitio Joomla donde haya agregado este enlace. Verá un enlace de inicio de sesión donde colocó ese botón. Haga clic en este botón para iniciar sesión.


