Resultados de la búsqueda :

×

El complemento Laravel OAuth Single Sign-On (SSO) permite iniciar sesión SSO en Laravel utilizando cualquier proveedor de identidad (IdP) compatible con OAuth/OpenID/JWT como Azure AD, Azure B2C, Discord, WHMCS, AWS Cognito, Keycloak, Okta, Clever, Salesforce, WordPress y otros IdP de inicio de sesión social. Este complemento utiliza OAuth 2.1 y OAuth 1.0, OAuth 2.0, soporte OpenID Connect 1.0 y protocolo JWT para permitir un inicio de sesión rápido y seguro en su sitio Laravel sin tener que recordar un nombre de usuario y contraseña.
Características principales

Inicio de sesión único (SSO) ilimitado de Laravel OAuth
Autenticaciones de usuario ilimitadas con inicio de sesión SSO. Laravel SSO con cualquier credencial de IDP compatible con OAuth/OpenID/JWT existente.
Proteja su sitio completo
Puede restringir su sitio Laravel a solo usuarios que hayan iniciado sesión redirigiendo a los usuarios a su IdP si no se encuentra la sesión iniciada utilizando el complemento Laravel OAuth SSO.
Flujo de SSO de inicio de sesión social OAuth / OpenID Connect / JWT / Social Login personalizable
Podemos personalizar el flujo de SSO de Laravel para cualquier IDP de OAuth/OpenID/JWT de acuerdo con sus requisitos para iniciar sesión en su sitio de Laravel.
Mapeo de atributos y roles sobre la marcha
Después del SSO de Laravel, el mapeo de atributos ayuda a mapear los atributos de usuario obtenidos del IDP a los usuarios de Laravel junto con soporte para atributos personalizados. Role Mapping asigna roles específicos a los usuarios de Laravel según la configuración de IDP.
URL de redireccionamiento personalizada después de iniciar sesión y cerrar sesión
Redirija al usuario después de iniciar y cerrar sesión en SSO a la página deseada.
Soporte para múltiples desplazados internos
Configure múltiples IDP (proveedores OAuth/OpenID Connect/JWT) con Laravel SSO y autentique diferentes grupos de usuarios con diferentes inicios de sesión de IDP.

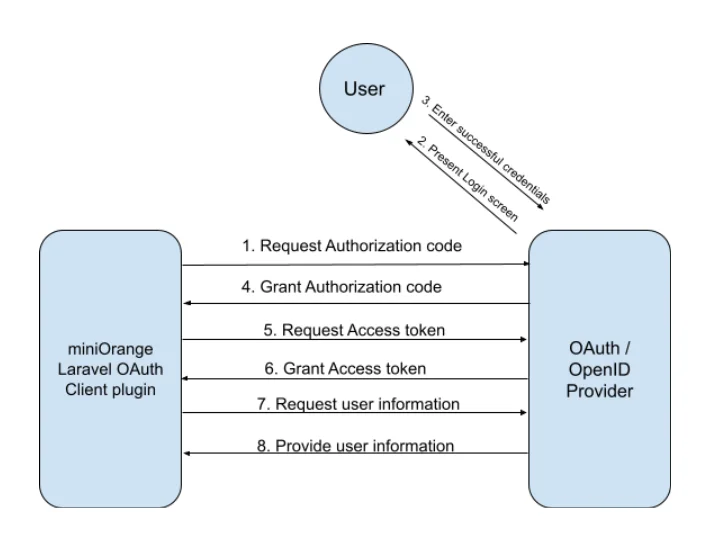
Flujo de inicio de sesión único (SSO) de Laravel OAuth

  • El usuario inicia el inicio de sesión/SSO en la aplicación Laravel haciendo clic en el botón SSO o tan pronto como navega a la aplicación (usando la función Proteger el sitio completo).
  • El conector envía la solicitud de autorización al proveedor de OAuth/OpenID y el usuario es redirigido a la página de inicio de sesión del proveedor de OAuth/OpenID.
  • Si las credenciales ingresadas son exitosas, el proveedor OAuth/OpenID redirigirá al usuario nuevamente a la aplicación Laravel junto con el Código de autorización.
  • El conector selecciona el código y realiza una llamada API al punto final de la API del token de acceso.
  • El proveedor OAuth/OpenID verifica el código de autorización y otros parámetros proporcionados por el conector, si todo está bien envía el token de acceso/token ID en la respuesta JSON.
  • Si la aplicación configurada en el conector es del protocolo OpenID Connect, el conector decodifica un token de identificación para recuperar la información del usuario.
  • Si es del protocolo OAuth, entonces el conector realiza otra llamada API al punto final de la API de información de usuario/recursos con un token de acceso.
  • El proveedor verifica el token de acceso y envía la información del usuario al conector en la respuesta JSON.
  • Luego, el conector verifica si el usuario ya está presente en la base de datos. Si está presente, actualiza el perfil del usuario; de lo contrario, crea el usuario, según la asignación de atributos configurada, y finalmente registra al usuario en la aplicación.

  • Inicio de sesión único (SSO) de OAuth/OpenID/OIDC, inicio de sesión SSO de AzureB2C Azure AD B2C

Puedes habilitar Laravel OAuth 2.0/OpenID Connect/JWT Single Sign-On (SSO) en tu sitio web usando nuestro plugin Laravel SSO y conectándolo a cualquier proveedor de identidad. Consulta nuestras guías de integración con los proveedores de identidad más populares aquí.

Office 365
Cognito Amazonas
WHMCS

Federación de ping

Okta
WSO2
OneLogin

Salesforce

mininaranja

CLEVER

Enlace de clase

Servidor de identidad 4
WordPress
google Apps
Twitter

¿No encuentras tu proveedor de OAuth/OpenID Connect? Contáctanos en laravelsupport@xecurify.com . Te ayudaremos a configurarlo rápidamente.

Planes para todos

  • Free


  • Autenticaciones SSO ilimitadas
  • SSO hasta 10 usuarios
  • Aprovisionamiento de usuarios/creación automática justo a tiempo
  • Vinculación de cuenta
  • Mapeo de atributos básicos


  •  Soporte
    Planes de soporte bajo demanda
    Contáctenos
  • PREMIUM


    $999/ al año

    ACTUALIZAR AHORA
  • Autenticaciones SSO ilimitadas
  • Crear automáticamente usuarios ilimitados
  • Aprovisionamiento de usuarios/creación automática justo a tiempo
  • Vinculación de cuenta
  • Asignación avanzada de atributos
  • Mapeo de atributos personalizados
  • Tipos de concesión admitidos por OAuth/OpenID
  • Redirigir a todos los usuarios de SSO a una URL específica después de iniciar/cerrar sesión
  • Soporte de vadilación JWT
  • Proteger el sitio completo con SSO
  • Restricciones de dominio

  •  Soporte
    Planes de soporte bajo demanda
    Contáctenos

Preguntas frecuentes

¿Necesito pagar una sola vez o anualmente?

Las licencias de complementos se basan en suscripción y debe pagar anualmente.

¿Cuál es la política de reembolso?

En miniOrange, queremos asegurarnos de que esté 100% satisfecho con su compra. Si el plugin premium que adquirió no funciona como se anuncia y ha intentado resolver el problema con nuestro equipo de soporte sin éxito, le reembolsaremos el importe total en un plazo de 10 días a partir de la fecha de compra. Para cualquier consulta sobre nuestra política de devoluciones, envíenos un correo electrónico a laravelsupport@xecurify.com o contáctenos aquí.

¿miniOrange ofrece soporte técnico?

Sí, ofrecemos soporte 24/7 para cualquier problema que pueda surgir al usar el plugin, incluyendo asistencia técnica de nuestros desarrolladores. Recibirás soporte prioritario según el plan de soporte que hayas seleccionado. Puedes consultar los diferentes planes de soporte aquí.

¿miniOrange almacena datos de usuario?

miniOrange no almacena ni transfiere ningún dato que provenga del proveedor OAuth/OpenID Connect a Laravel. Todos los datos permanecen dentro de sus instalaciones/servidor.

¿Miniorange proporciona licencia de desarrollador para complementos pagos?

No proporcionamos la licencia de desarrollador para nuestros complementos pagos y el código fuente está protegido. Está estrictamente prohibido realizar cambios en el código sin contar con el permiso por escrito de miniOrange. Hay enlaces proporcionados en el complemento que los desarrolladores pueden utilizar para ampliar la funcionalidad del complemento.

10 días de prueba gratis

  Pruebe todas las funciones premium antes de comprar la licencia
  Pruebe todos los complementos e integraciones de terceros
  Soporte 24 horas al día, 7 días a la semana para ayudarle con la configuración por correo y llamada de zoom

Obtenga una prueba con todas las funciones


 Gracias por su respuesta. Nos pondremos en contacto con usted pronto.

Algo salió mal. Por favor envíe su consulta nuevamente

Beneficios

Soporte para personalización

El complemento Laravel OAuth y OpenID Connect SSO admite la personalización en el flujo de inicio de sesión único (SSO) según su IDP personalizado o requisitos adicionales.

Configuración fácil

Configure sus IDP con Laravel SSO usando configuraciones mínimas. Configuración de extremo a extremo, videos y guías de configuración disponibles.

Soporte activo

Simplemente envíe un correo electrónico y la persona de soporte se comunicará con usted. Soporte disponible a través de correos electrónicos, llamadas y sesiones de pantalla compartida.

Además de lo anterior, miniOrange también brinda soporte para ADFS, Bitrix24, WHMCS, Square Connect, Windows, Gigya, Dash 10, Foursquare, Harvest, MailChimp, Huddle, Ustream, Yammer, RunKeeper, SoundCloud, Pocket, Nest, Heroku, DropBox. , Buffer, Hubic, Deezer, Delicious, Bitly, Mondo, Netatmo, Wechat, Weibo, Shibboleth, Invision Community, HR Answerlink/Centro de soporte, Blizzar,Swiss-Rx-Login (inicio de sesión en Swiss RX), Procore, Dailymotion, Wild Apricot, Laravel Passport, Diaspora, GitHub, Gitlab, Paypal, Yahoo, Invision Community, Autodesk, Zendesk, Spotify, Vkontakte, Reddit, Pinterest, Connect2id, Twitch, NextCloud, etc.

Para cualquier consulta o asistencia, póngase en contacto con nosotros.
También apoyamos

SSO en wordpress usando lms cms - sso con listas

La función de inicio de sesión único (SSO) SAML para Laravel permite a los usuarios iniciar sesión en la aplicación web de Laravel con su proveedor de identidad compatible con SAML 2.0. Para obtener más información, haga clic aquí.

idp_sso_image1 Para más detalles consulte:

¿Necesita orientación?

Escríbanos a laravelsupport@xecurify.com para obtener orientación rápida (por correo electrónico o reunión) sobre sus necesidades. Nuestro equipo le ayudará a seleccionar la solución o el plan más adecuado según sus requisitos y el proveedor de identidad (IdP) compatible con OAuth/OpenID/JWT que haya elegido. También podemos ayudarle a seleccionar el plan más apropiado.

¡Hola!

¿Necesitas ayuda? ¡Estamos aquí!

múltiples proveedores