Resultados de la búsqueda :

×

Inicio de sesión único (SSO) de OAuth para Laravel usando Keycloak como proveedor de OAuth


El plugin Laravel OAuth Single Sign-On (SSO) permite habilitar el inicio de sesión único (SSO) de OAuth para tus aplicaciones Laravel. Con el inicio de sesión único, puedes usar una sola contraseña para acceder a tu aplicación y servicios Laravel. Nuestro plugin es compatible con todos los proveedores de identidad compatibles con OAuth. A continuación, te mostramos una guía paso a paso para configurar el inicio de sesión único (SSO) entre Laravel y Keycloak, considerando a Keycloak como proveedor de OAuth.


Requisitos previos: descarga e instalación

  • Abra una ventana del símbolo del sistema y cambie el directorio de trabajo a su Directorio principal de la aplicación Laravel.
  • Ingrese el siguiente comando.
    composer require miniorange/oauth-laravel-free
  • Después de la instalación exitosa del paquete, vaya a su aplicación Laravel en el navegador e ingrese {dominio-de-aplicación-laravel}/ssologin.php?option=oauthredirect en la barra de direcciones.
  • El paquete comenzará a configurar su base de datos y luego lo redirigirá a la página de registro de administrador.
  • Regístrese o inicie sesión con su cuenta haciendo clic en Registrarse Botón para configurar el complemento.
  • Configuración del complemento SSO de inicio de sesión único de Laravel
  • Después de iniciar sesión, verá el Configuración del proveedor de OAuth opción, donde obtendrá la URL de redireccionamiento/devolución de llamada. Mantenlo a mano ya que será necesario configurarlo más adelante. paso 1.
  • Configuración del cliente SSO OAuth de inicio de sesión único de Laravel

Pasos para configurar el inicio de sesión único (SSO) de Keycloak en Laravel

1. Configure Keycloak como proveedor de OAuth

  • En primer lugar, Descargar capa de llaves e instalarlo.
  • Inicie el servidor de capa de claves según su versión de capa de clave. (Vea la tabla de abajo)
  • Para Keycloak versión 16 y anteriores

    Vaya al directorio raíz de keycloak bin standalone.sh

    Para Keycloak versión 17 y superior

    Vaya al directorio raíz de keycloak papelera kc.bat y ejecute los siguientes comandos.
    1. compilación kc.bat
    2. kc.bat inicio-dev

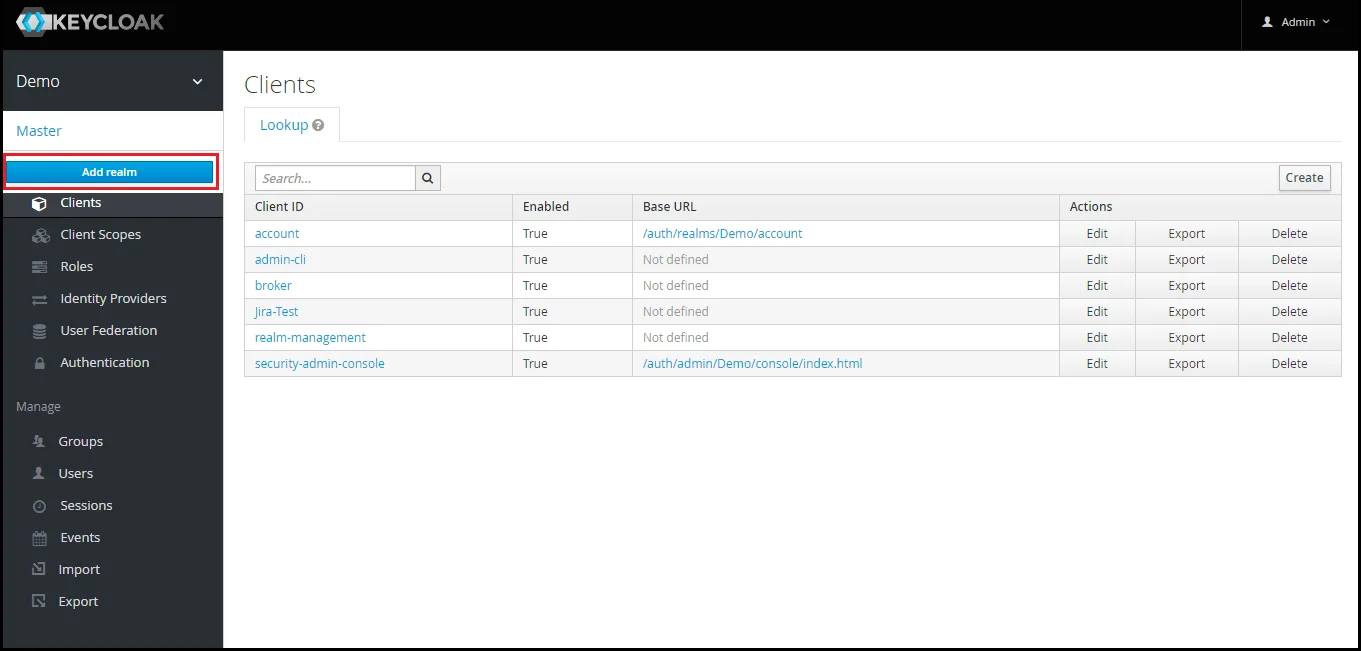
  • Agregar reino: Ahora inicie sesión en la consola de administración de Keycloak y navegue hasta el dominio deseado. Puedes agregar un nuevo reino seleccionando Agregar reino .
  • Inicio de sesión único (SSO) de Keycloak - Keycloak OAuth - agregar reino
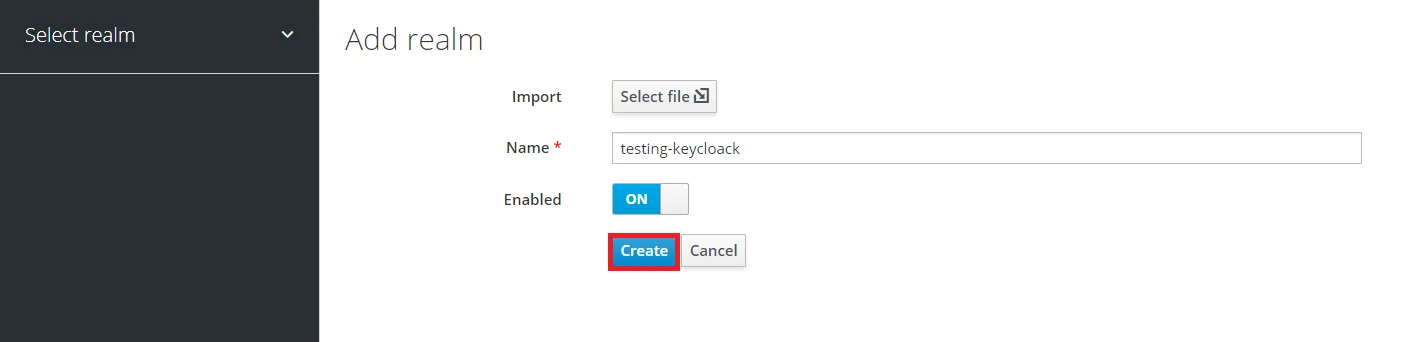
  • Crear reino: entrar: Nombre del reino y tenga a mano el nombre del reino, ya que será necesario más adelante para configurar el Realm bajo el complemento del cliente OAuth. Haga clic en CREAR para agregar reino.
  • Inicio de sesión único (SSO) de Keycloak - Keycloak OAuth - agregar reino
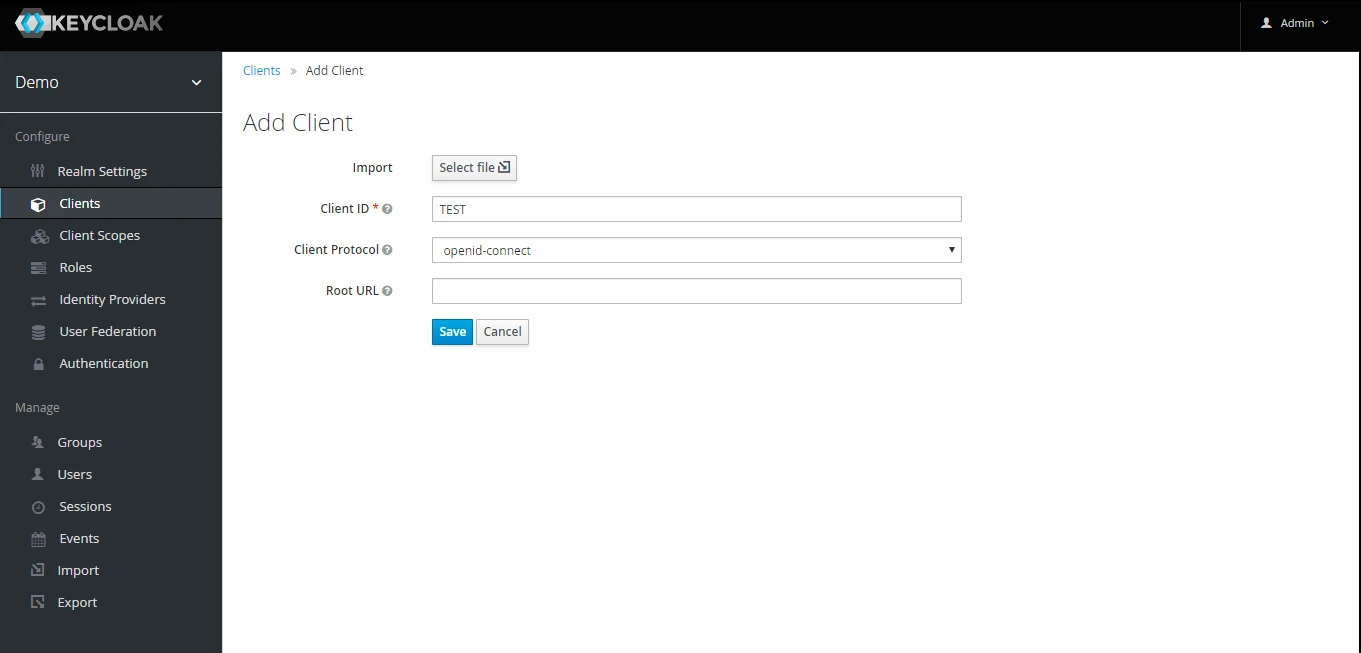
  • Crear cliente OpenID: Haga clic en el elemento Nuestros Clientes y elija Para crear para crear un nuevo cliente. Ingrese la identificación del cliente y seleccione el protocolo del cliente. conexión openeid y seleccione Guardar.
  •  Inicio de sesión único (SSO) de Keycloak - Keycloak OAuth - ID de cliente
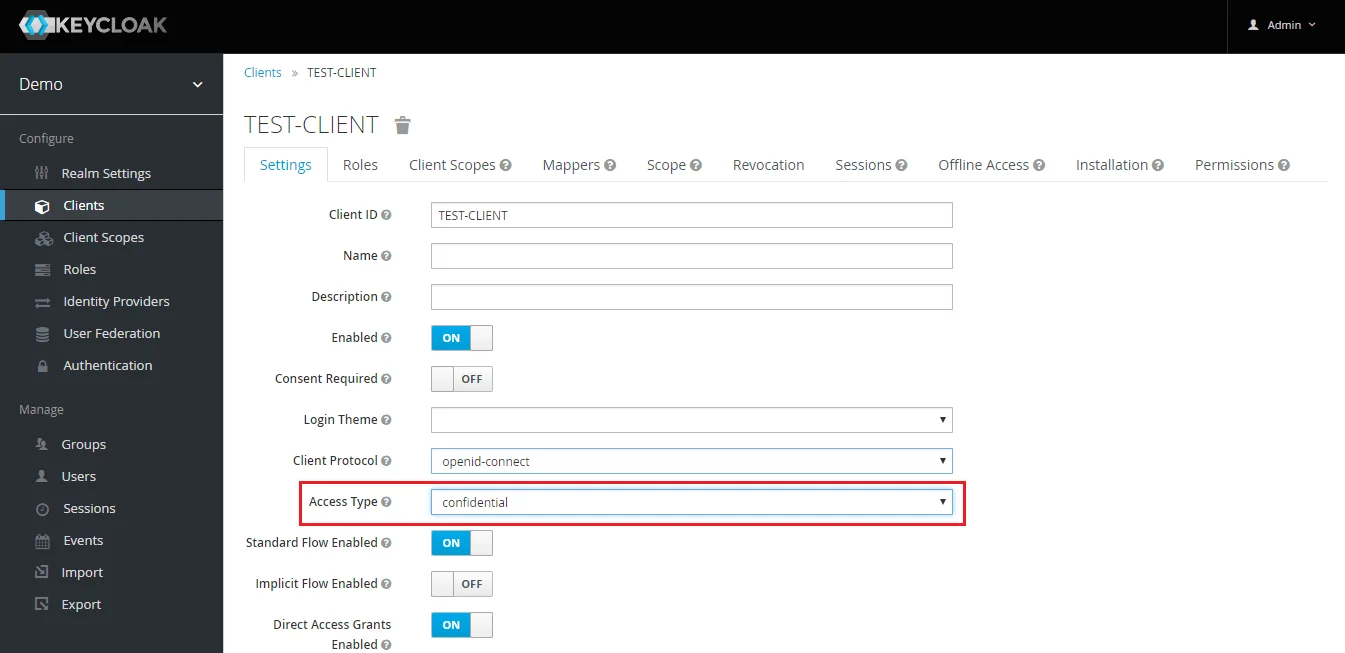
  • Cambiar tipo de acceso: Después de crear el cliente, cambie su tipo de acceso a confidencial.
  •  Inicio de sesión único (SSO) de Keycloak - Keycloak OAuth - cambiar el tipo de acceso
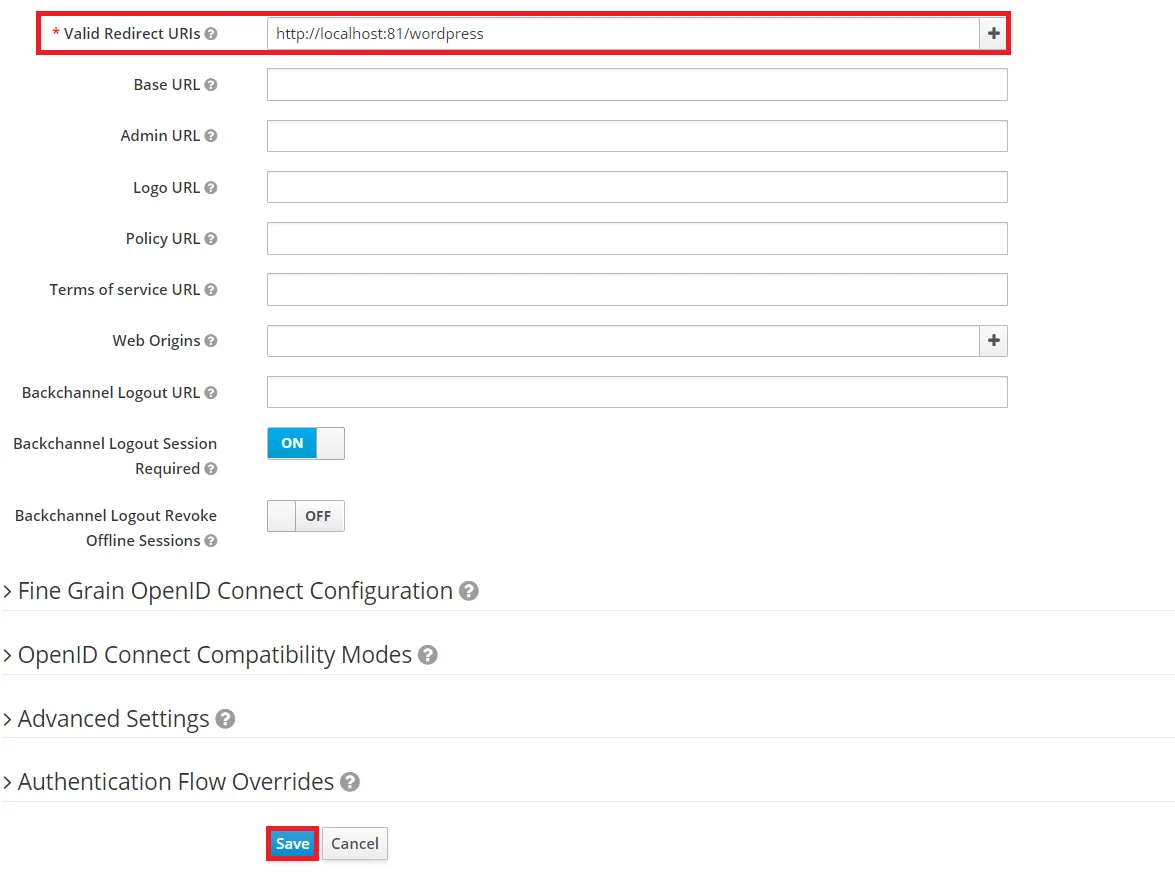
  • Ingrese URI de redireccionamiento válidos: Copie la URL de devolución de llamada del complemento y luego haga clic en AHORRAR. Ex -- https:// /oauth/devolución de llamada
  •  Inicio de sesión único (SSO) de Keycloak - Keycloak OAuth - cambiar el tipo de acceso
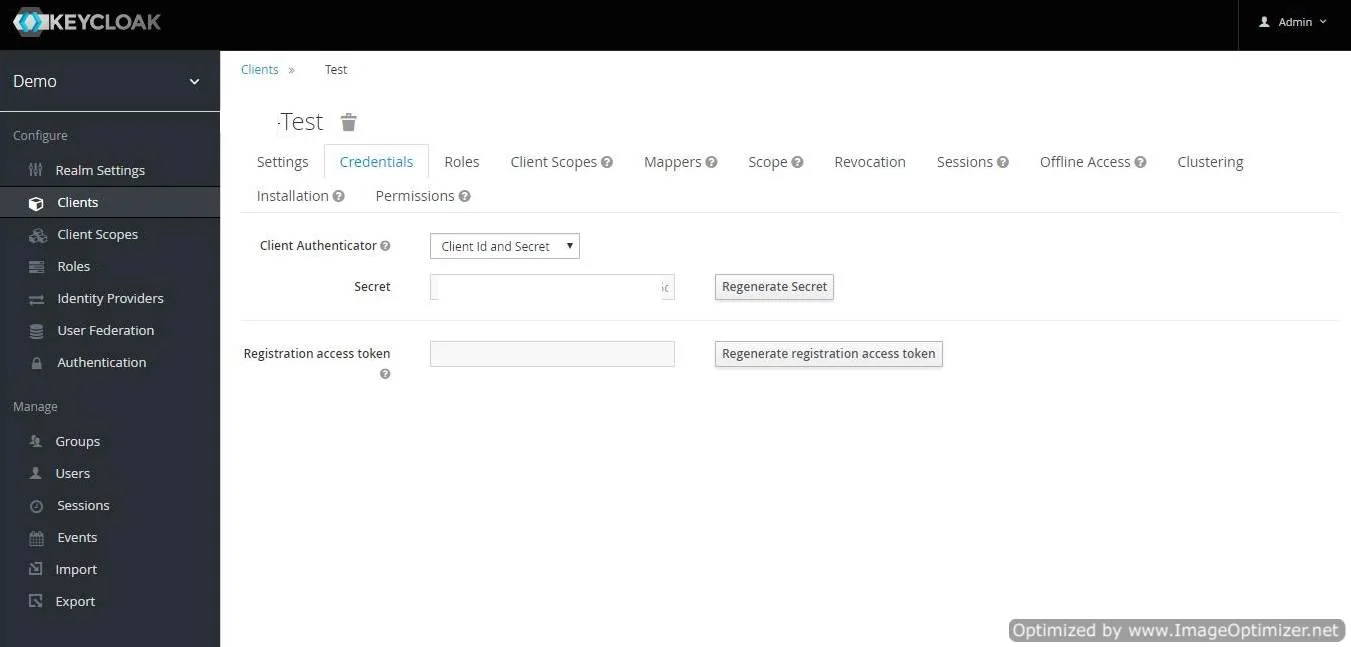
  • Obtener secreto del cliente: Ahora necesitamos obtener el secreto del cliente. Entonces selecciona Nuestros Clientes y seleccione las credenciales y copie su secreto desde aquí.
  •  Inicio de sesión único (SSO) de Keycloak - Keycloak OAuth - ID de cliente secreto de cliente
  • Configuración del complemento: Ingresar copiado Secreto del cliente bajo Secreto del cliente campo en el complemento del cliente OAuth e ingrese el Nombre del cliente en el campo ID de cliente.
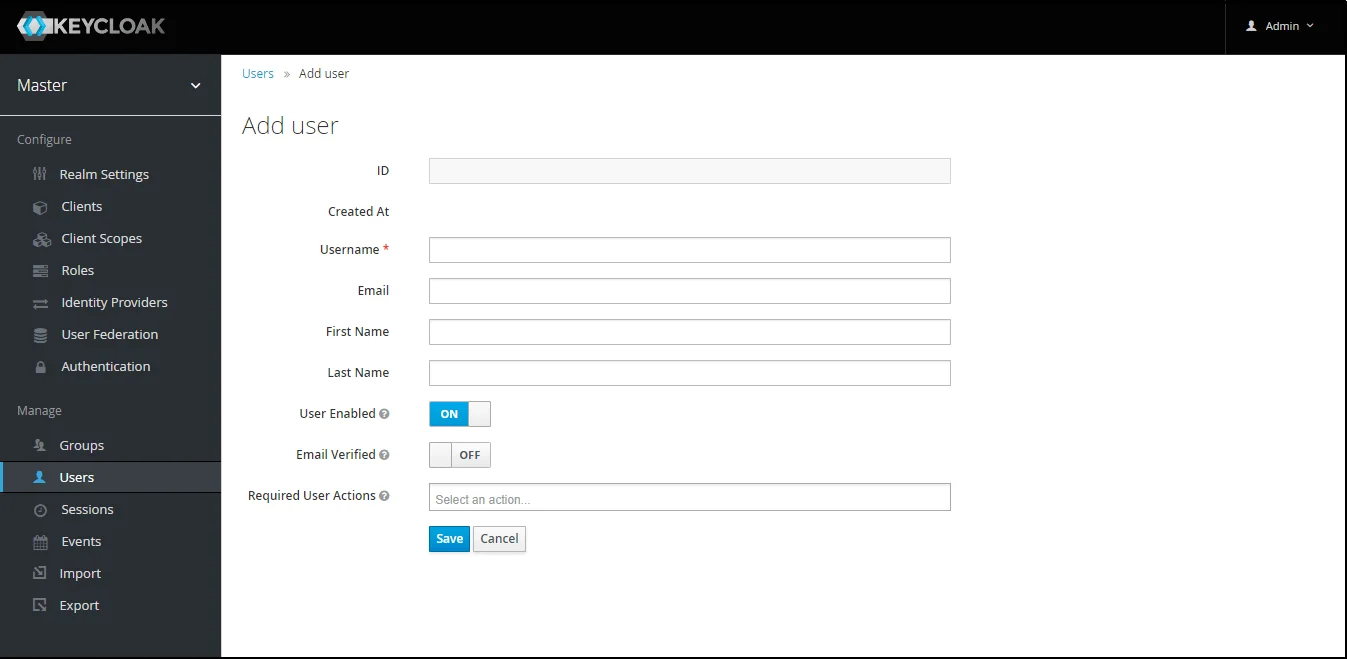
  • Agregar usuario: Necesitamos agregar usuarios al reino que puedan acceder a los recursos del reino. Clickea en el Usuarios y elige Agregar un nuevo usuario.
  • Inicio de sesión único (SSO) de Keycloak - Keycloak OAuth - agregar usuario
  • Configuración de usuario: Una vez creado el usuario, se deben realizar las siguientes acciones.
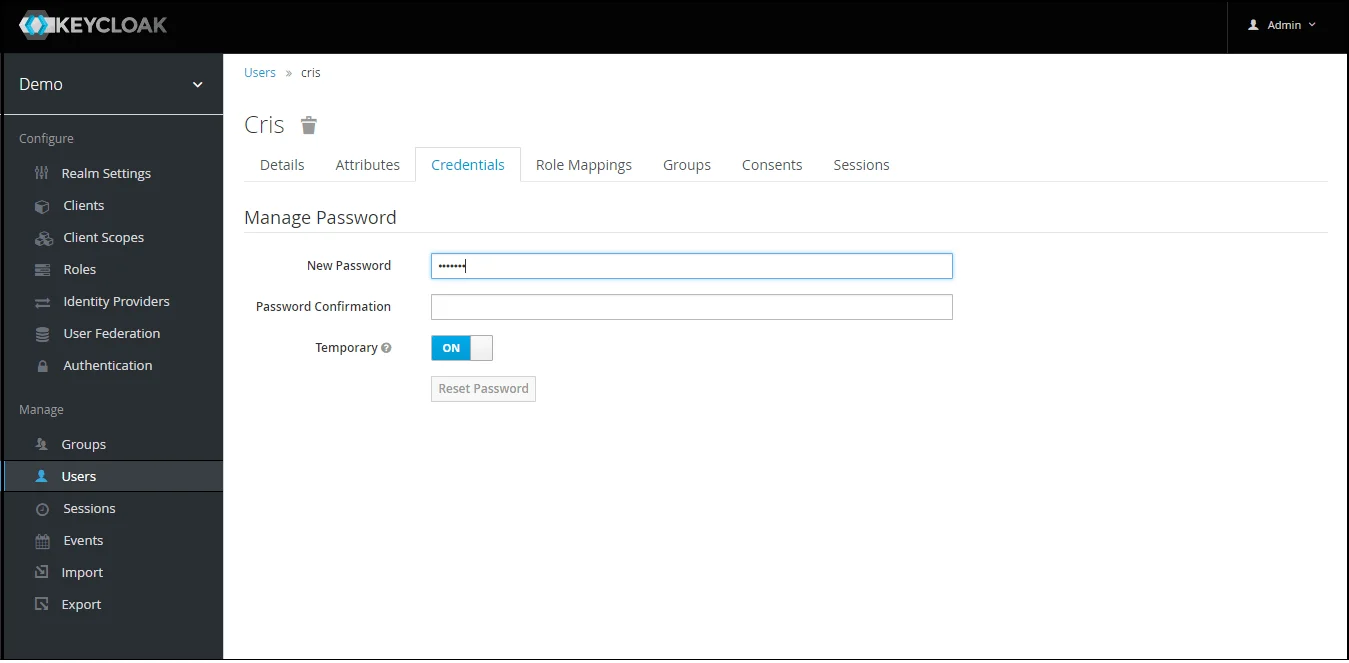
    • 1) Establecer una contraseña para ello, así que haga clic en Credenciales y establezca una nueva contraseña para el usuario.

    Inicio de sesión único (SSO) de Keycloak - Keycloak OAuth - establecer contraseña

    NOTA: Desactivar Temporal hará que la contraseña del usuario sea permanente.
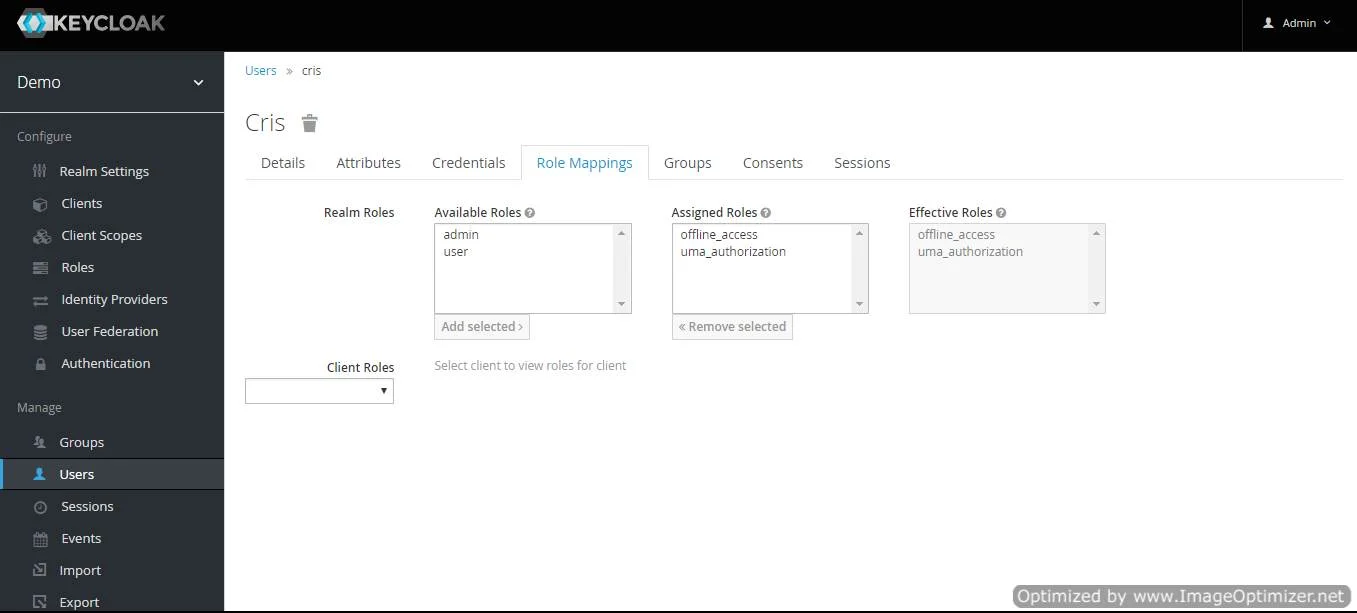
  • Usuario del mapa: Necesitamos asignar al usuario un rol. Haga clic en Mapeos de roles y asigne el rol deseado al usuario entre los roles disponibles y haga clic en agregar seleccionado.
  •  Inicio de sesión único (SSO) de Keycloak - Keycloak OAuth - usuario del mapa
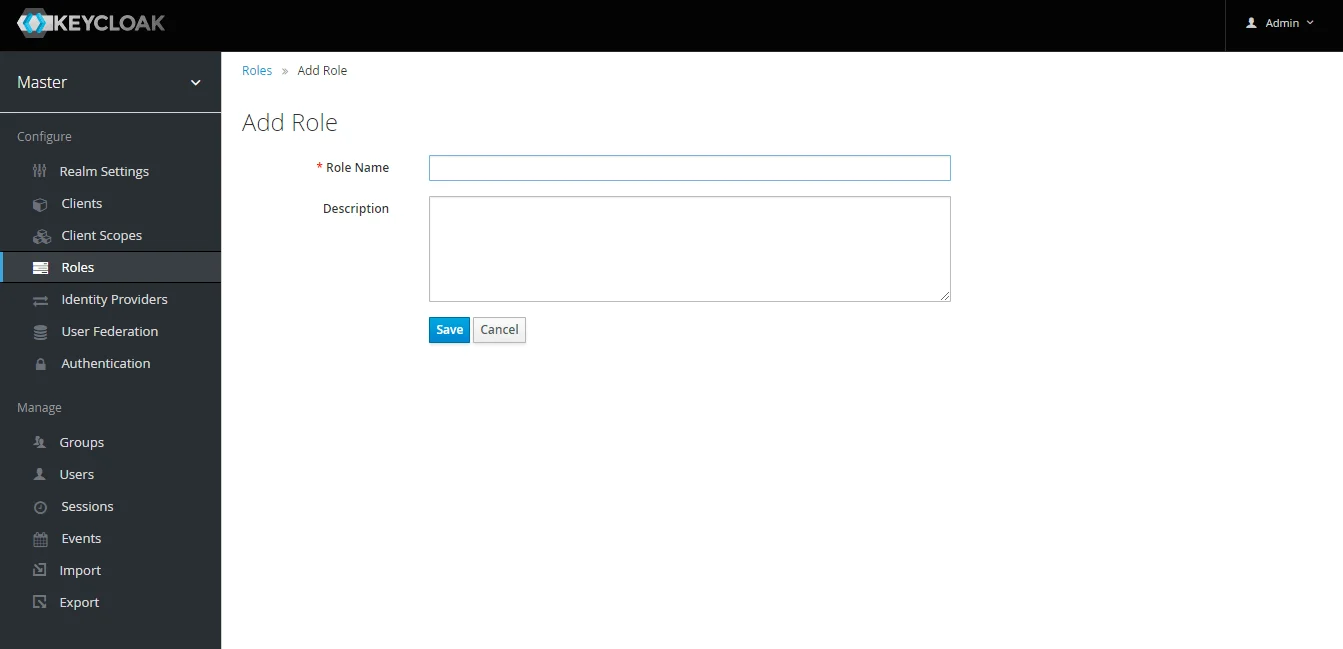
  • Crear PAPEL: Sus aplicaciones utilizarán el rol para definir qué usuarios estarán autorizados a acceder a la aplicación. Clickea en el Roles y elija Agregar Rol.
  • Inicio de sesión único (SSO) de Keycloak - Keycloak OAuth - agregar función

    Ha configurado correctamente Keycloak como proveedor de OAuth para lograr el inicio de sesión SSO de Keycloak en su sitio Laravel.

2. Configure el complemento Laravel OAuth como cliente OAuth

  • Vaya a la miniOrange Laravel OAuth SSO complemento y haga clic en Elija su proveedor de OAuth.
  • Aplicación de selección SSO de inicio de sesión único de Laravel
  • Escriba el ID de cliente, secreto de cliente, nombre de dominio, dominio y otros detalles requeridos. Haga clic en Guardar configuración .
  • Configuración de guardado de SSO de inicio de sesión único de Laravel

3. Opciones de inicio de sesión único

  • También puede utilizar un enlace para iniciar sesión a través de su proveedor de OAuth/OpenID.
  • Este enlace está en el formato:
    {laravel-application-domain}/ssologin.php?option=oauthredirect

En esta guía, ha configurado correctamente el inicio de sesión único (SSO) de Keycloak OAuth, seleccionando Keycloak como proveedor de OAuth y Laravel como cliente de OAuth mediante el complemento miniOrange plugin-OAuth Single Sign On – SSO Login. Esta solución le permite implementar el acceso seguro a su sitio Laravel con las credenciales de inicio de sesión de Keycloak en cuestión de minutos.

Más Recursos

¡Hola!

¿Necesitas ayuda? ¡Estamos aquí!

múltiples proveedores