
Inicio de sesión único (SSO) SAML en Slack mediante el complemento IDP de Joomla
Resumen
El inicio de sesión único en Slack mediante Joomla IDP permite a los usuarios acceder a Frontline Education a través de Joomla configurando Slack como proveedor de servicios (SP) y Joomla como proveedor de identidad SAML (IDP). Esta guía le mostrará paso a paso cómo configurar el inicio de sesión único entre ambas plataformas.
¿Qué es la holgura?
Slack es una plataforma de comunicación y colaboración en equipo que organiza conversaciones en canales para diferentes equipos, proyectos o temas, y ofrece mensajería directa para chats privados. Se integra con muchas otras herramientas como Google Drive y Trello, lo que permite flujos de trabajo optimizados. Las características clave incluyen uso compartido de archivos, potentes capacidades de búsqueda, notificaciones personalizables y llamadas de voz y video integradas, lo que la convierte en una solución integral para mejorar la comunicación interna y la productividad en organizaciones de todos los tamaños.





Instalar el complemento IDP SAML de Joomla
- Inicie sesión en su sitio Joomla Administradora consola.
- Desde el menú de alternancia de la izquierda, haga clic en Sistema, luego en la sección Instalar haga clic en Prórrogas de tiempo para presentar declaraciones de impuestos.
- Ahora haga clic en O buscar archivo para localizar e instalar el archivo del complemento descargado anteriormente.
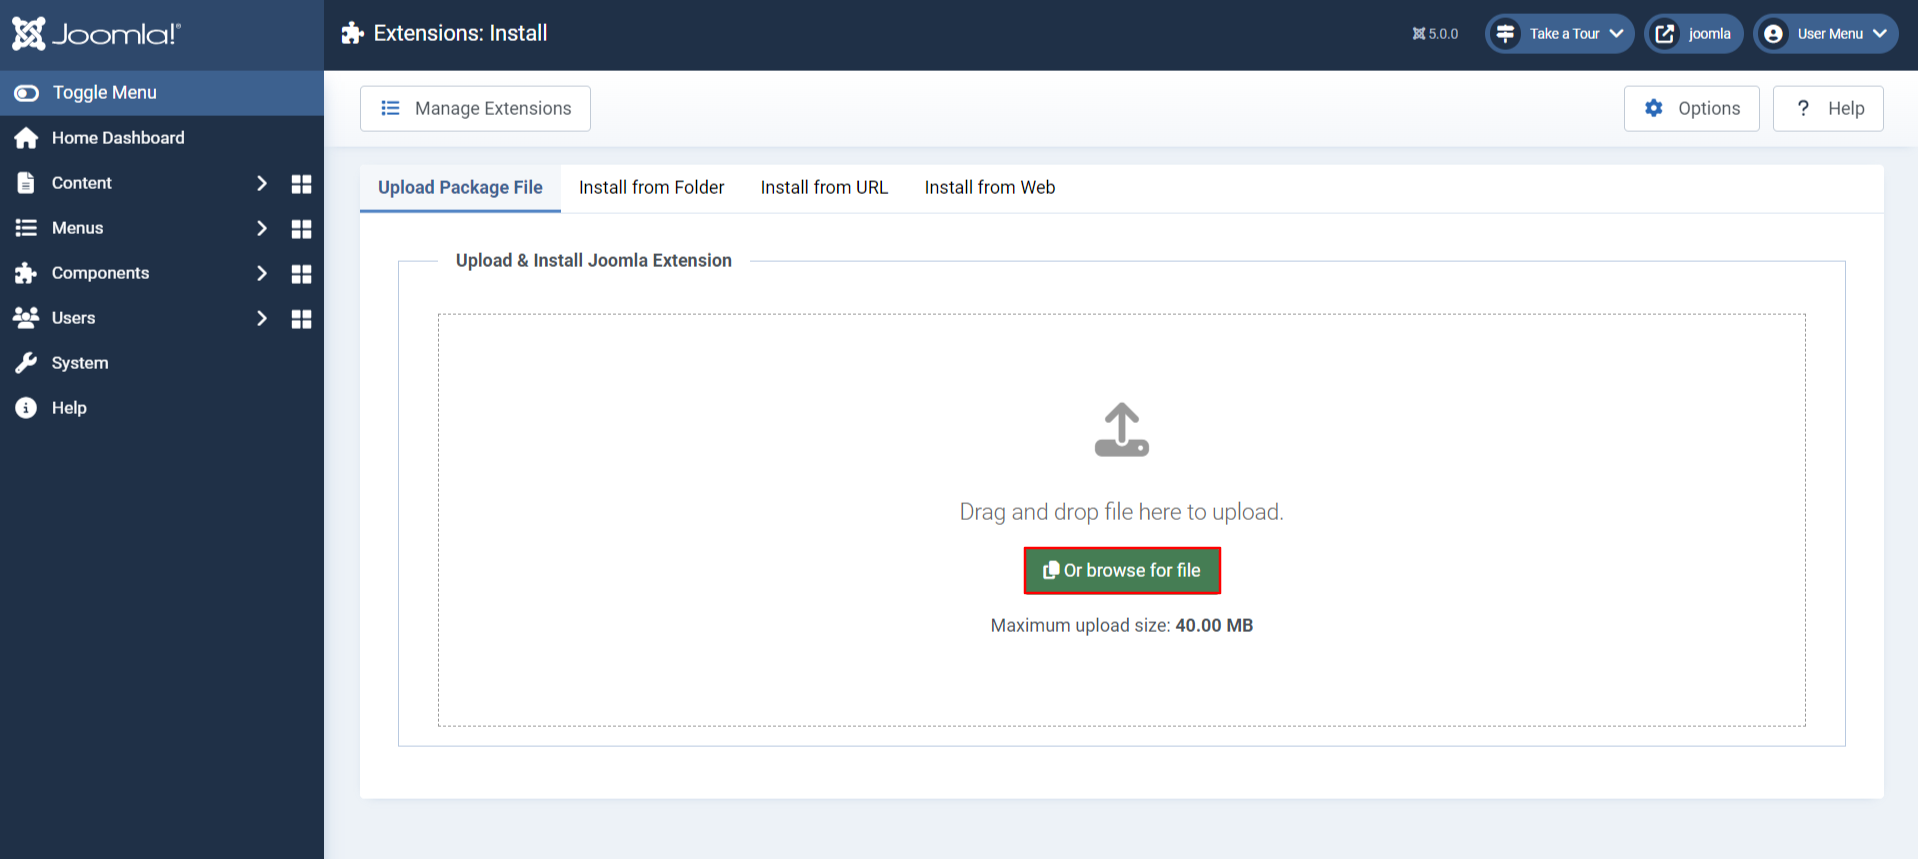
- La instalación del complemento se realizó correctamente. Ahora haga clic en Comience a utilizar el complemento IDP SAML miniOrange para configurar el complemento miniOrange Joomla IDP.

- Vaya a la Complemento miniOrange Joomla IDP, navegue a la sección Proveedor de identidad .
- Aquí puede encontrar la URL/archivo XML de metadatos del proveedor de identidad o puntos finales como el ID de entidad del proveedor de identidad, la URL de inicio de sesión SAML, la URL de cierre de sesión SAML (función Premium) y el certificado para la configuración del proveedor de identidad. Descargue los metadatos XML haciendo clic en el botón que se muestra a continuación.

Pasos de configuración
En esta configuración, Joomla sirve como repositorio para almacenar usuarios, es decir, actuará como proveedor de identidad (IDP), mientras que Slack es donde los usuarios iniciarán sesión utilizando sus credenciales de Joomla, donde estará instalado el complemento Joomla SAML IDP SSO .
Paso 1: Configurar Slack como SP (Proveedor de servicios)
- Inicie sesión en su Flojo cuenta como Administrador de cuenta.
- Vaya al Configuración y administración y seleccione Configuración del lugar de trabajo.
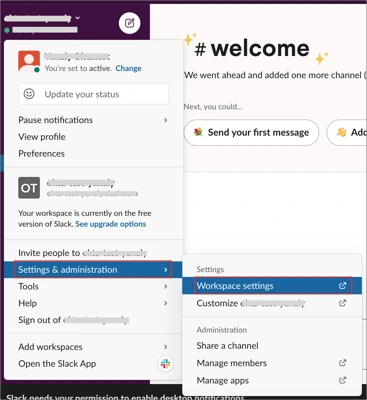
- Seleccionar Autenticación y haga clic en Configurar por la Autenticación SAML.

- Introduzca los siguientes valores en los campos respectivos:
| Punto final SAML 2.0 (HTTP) | Puede encontrar esto en la pestaña Metadatos de IDP como URL de inicio de sesión SAML |
| Emisor del proveedor de identidad | Puede encontrar esto en la pestaña Metadatos de IDP como IDP-EntityID |
| Certificado Público | Puede encontrar esto en la pestaña Metadatos de IDP como Certificado |

- En Opciones Avanzadas, utilice el valor predeterminado para el Emisor del proveedor de servicios, debe ser https://slack.com.

- En Configuración, seleccione las opciones deseadas para la autenticación SAML para usuarios y espacio de trabajo.
- Haga clic en Guardar configuración.
Nota: Se recomienda usar la opción "Es opcional" para la autenticación de su espacio de trabajo hasta que la configuración SAML esté completamente probada. Esto le permitirá usar tanto la autenticación por nombre de usuario/contraseña como la autenticación SAML.

Paso 2: Configurar Joomla como IDP (Proveedor de identidad)
- Ahora ve a Componentes -> miniOrange Joomla IDP -> Proveedor de servicios.

- Navegue a la pestaña Proveedor de servicios pestaña y complete los campos para Nombre del proveedor de servicios, Id. de entidad del proveedor de servicios or Emisor, URL de ACS, y Formato de ID de nombre. Consulte este paso para obtener detalles del proveedor de servicios. Complete los demás campos según sus requisitos. Haga clic en Guardar.
Ingrese los siguientes valores:
| Nombre del proveedor de servicios | Elija el nombre apropiado según su elección |
| ID de entidad SP o emisor | Identificación de entidad del proveedor de servicios |
| URL de ACS | URL del servicio de consumidor de aserciones SP |
| Certificado X.509 (opcional) [para solicitud firmada] | Pegue el valor del certificado que copió del archivo de metadatos |
| Formato de ID de nombre | Seleccione urna:oasis:names:tc:SAML:1.1:nameid-format:emailAddress |
| Aseveración firmada | comprobado |

- Ahora haga clic en Mapeo avanzado lengüeta. Selecciona el Atributo de ID de nombre y luego haga clic en Guardar Botón.

- Has completado exitosamente tu miniOrange Joomla SAML 2.0 IDP configuraciones.
Paso 3: Asignación de atributos: función premium
- En la sección Complemento miniOrange Joomla IDP, navegue a la sección Mapeo avanzado .
- Aquí puedes configurar Mapeo de atributos personalizados y también agregar adicional Atributos de usuario.

- Ha configurado correctamente el inicio de sesión único con Slack como proveedor de servicios y Joomla como proveedor de identidad. Si necesita más ayuda o tiene alguna dificultad, envíenos un correo electrónico a joomlasupport@xecurify.com


