Resultados de la búsqueda :
×Resultados de la búsqueda :
×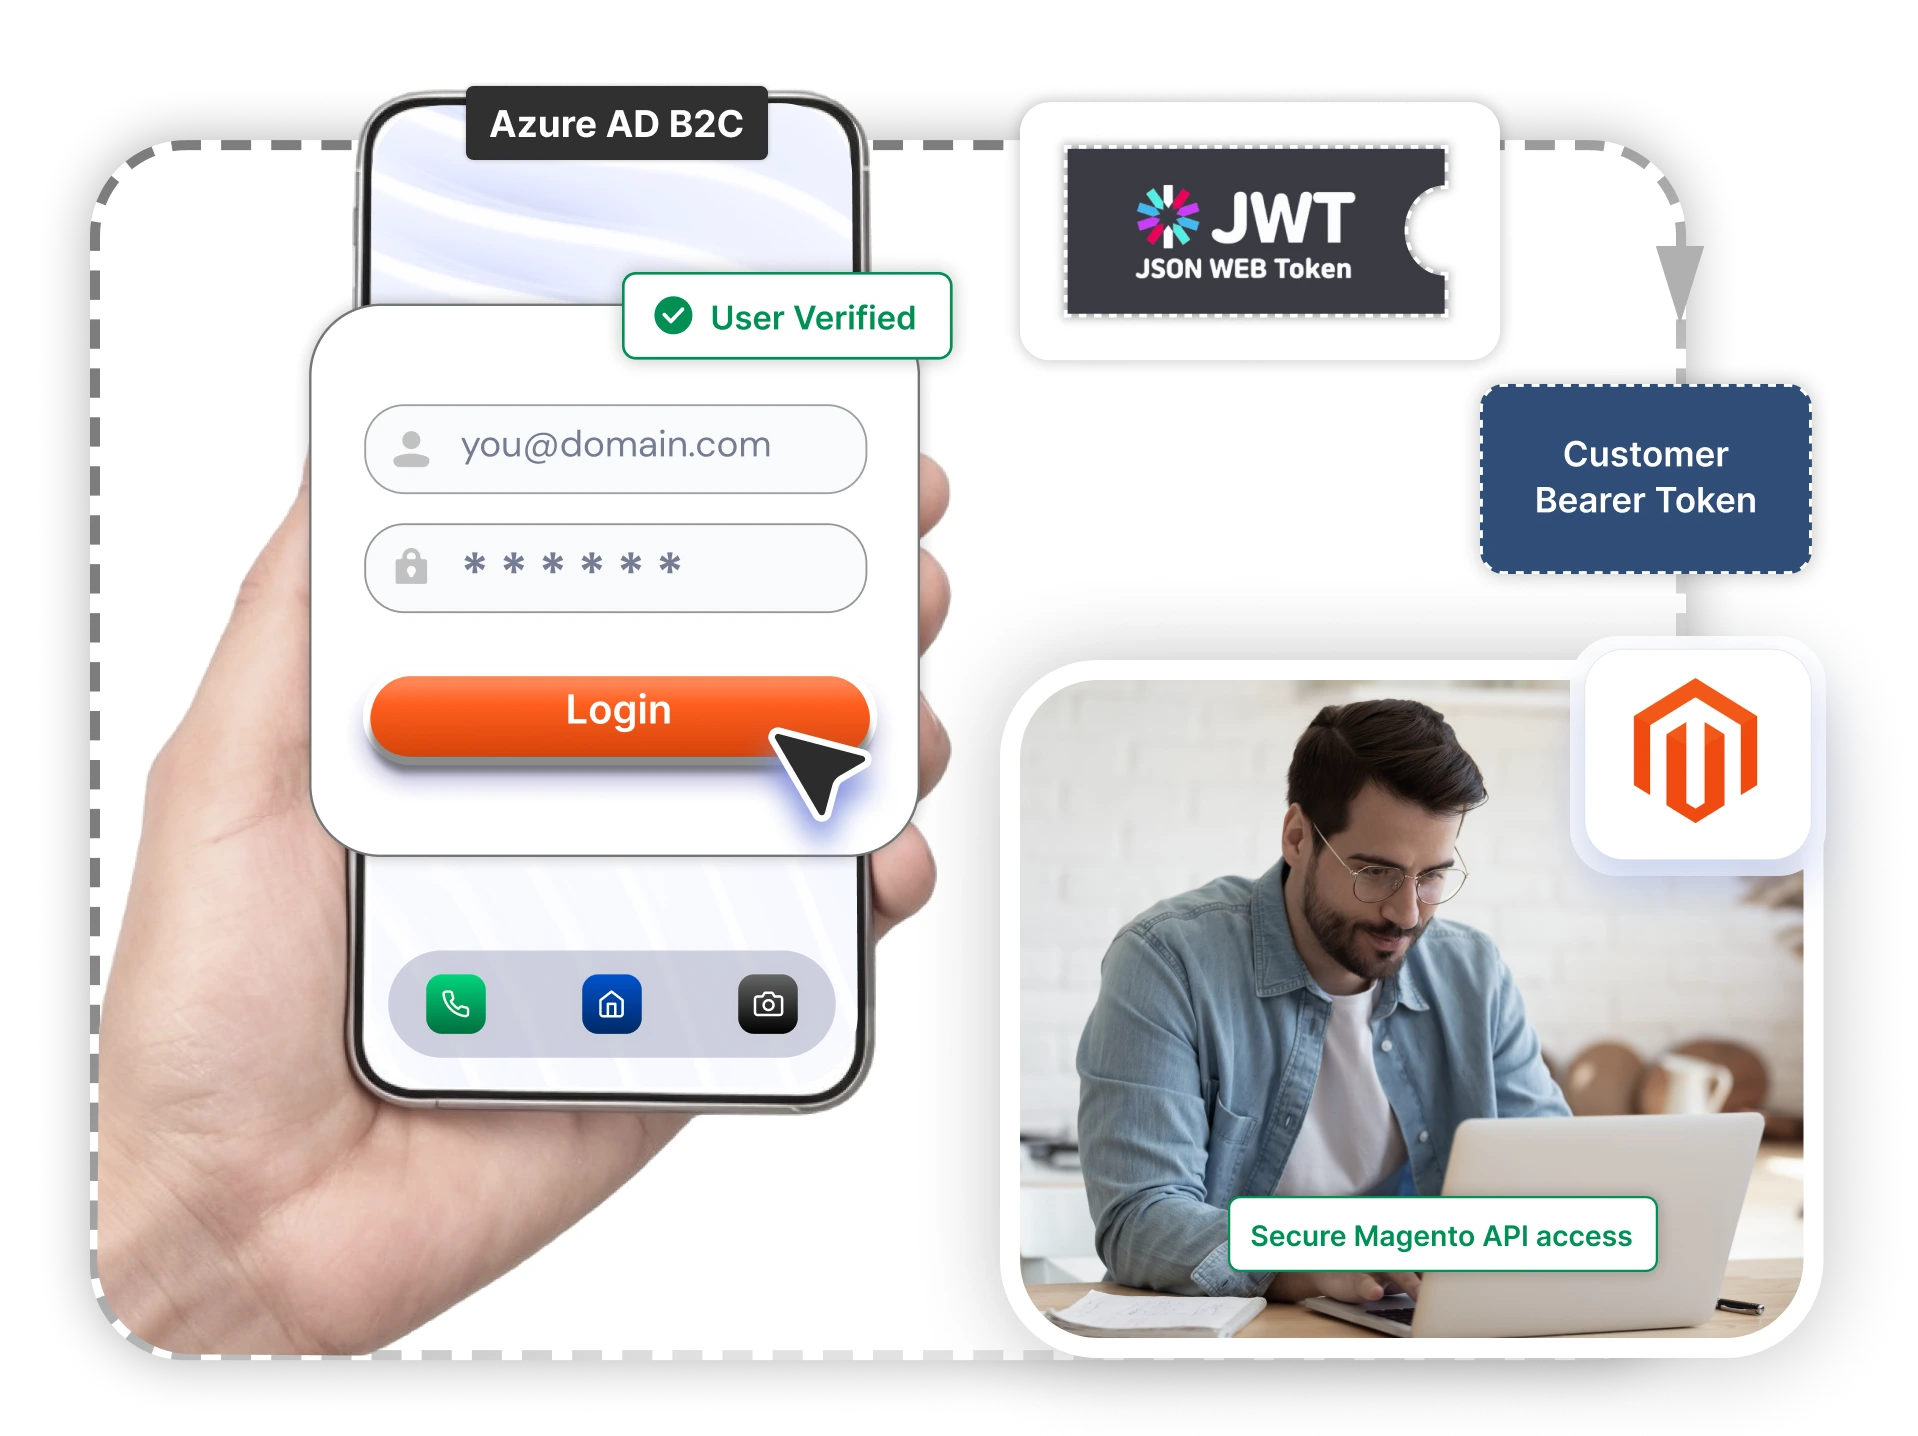
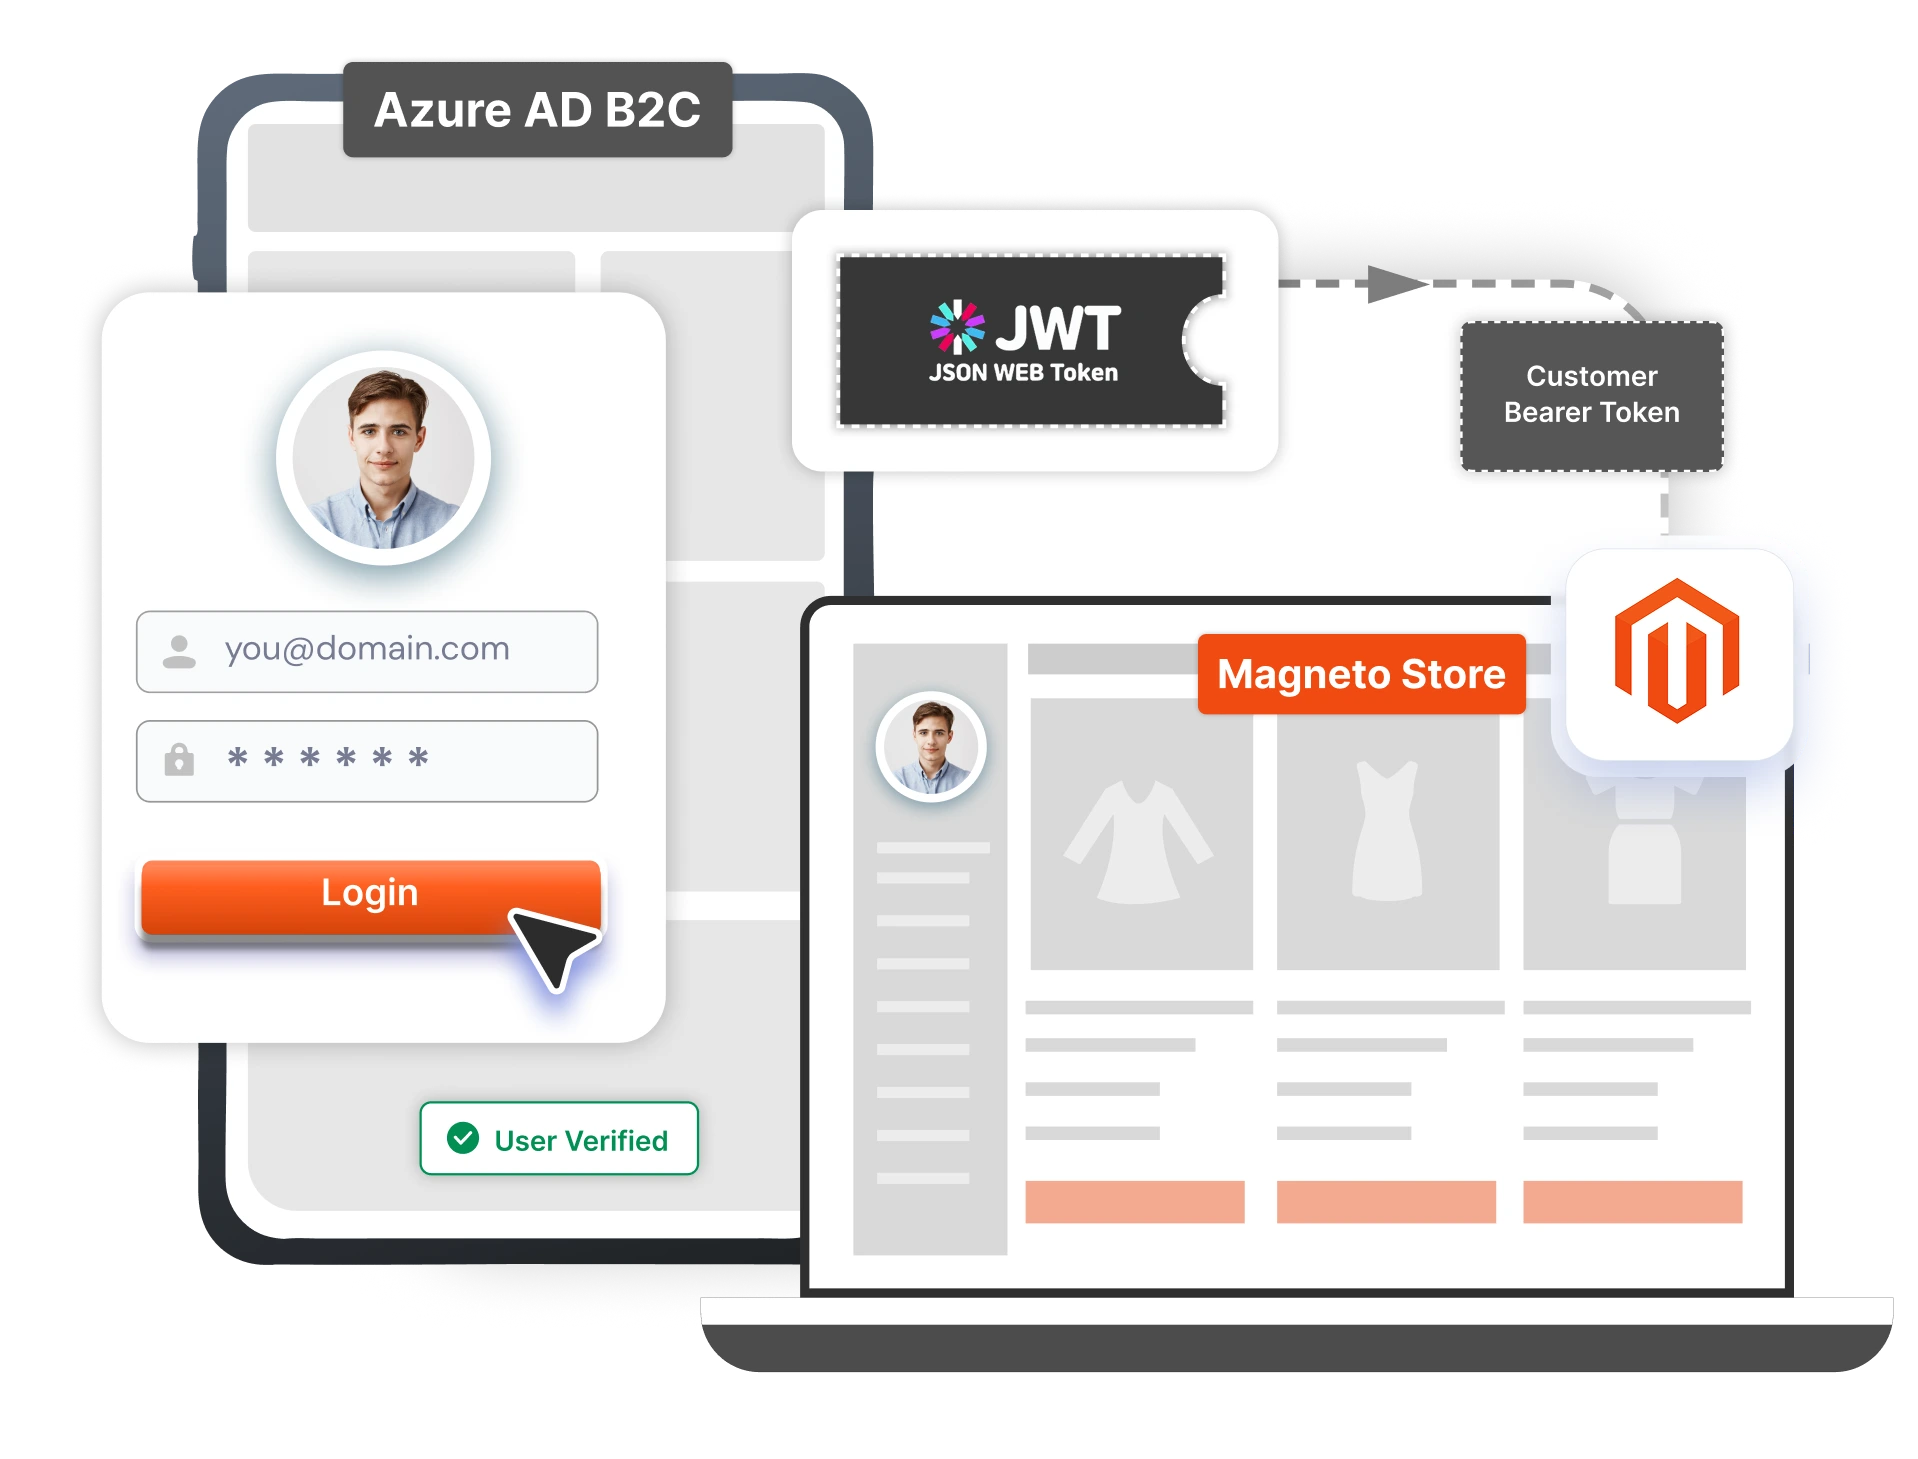
La aplicación para smartphones utiliza Azure AD B2C como proveedor de identidad (IdP) centralizado para la autenticación de usuarios. Tras iniciar sesión correctamente, Azure AD B2C emite un token de acceso JWT seguro que valida la identidad del usuario. Esto garantiza una autenticación de nivel empresarial mediante los estándares OAuth 2.0 y OpenID Connect, lo que reduce los riesgos de las contraseñas y permite una gestión de identidades escalable.
Cada usuario de la aplicación móvil se asigna a una cuenta de cliente de Magento existente, vinculada a la misma identidad de Azure AD B2C. Esta sincronización de identidades garantiza la coherencia entre la aplicación móvil y el backend de Magento, lo que permite un acceso personalizado a los datos del cliente y mantiene la integridad de la cuenta en todos los sistemas.
Una vez autenticada, la aplicación móvil se comunica con Magento mediante API REST o GraphQL para leer y escribir de forma segura los datos específicos del cliente. Esto incluye la recuperación de información del perfil del cliente, el historial de pedidos, el almacenamiento de preferencias o datos personalizados y la actualización de los datos de la cuenta. Las API funcionan en modo conectado, lo que garantiza una interacción segura y en tiempo real entre la aplicación móvil y la plataforma Magento.
En lugar de usar un token de aplicación permanente, la solución utiliza un token portador de cliente de Magento, generado tras la autenticación del usuario. Esto garantiza que el acceso a la API sea estrictamente para el usuario, elimina las credenciales de aplicación compartidas o estáticas, mejora la seguridad y el control de acceso, y alinea la validez del token con la sesión del cliente. Este enfoque refuerza la seguridad general de la API y evita el uso indebido de tokens de acceso permanentes.
Autentique a los usuarios móviles de forma segura con Azure AD B2C. Habilite un sistema de identidad unificado que simplifique la administración de usuarios en todas las plataformas. Garantice experiencias de inicio de sesión consistentes, manteniendo al mismo tiempo los estándares de seguridad empresariales.
Utilice tokens de portador de cliente dinámicos en lugar de tokens de aplicación estáticos. Otorgue acceso según la autenticación individual del usuario en lugar de credenciales compartidas. Reduzca los riesgos de seguridad evitando el uso indebido de tokens y el acceso no autorizado a la API.
Aproveche las API REST y GraphQL para una comunicación fluida entre dispositivos móviles y Magento. Sincronice al instante los datos de clientes, carritos y pedidos. Ofrezca una experiencia de compra móvil fluida y ágil.
La validación JWT y la autorización basada en tokens mejoran la protección de datos. Asegúrese de que cada solicitud se verifique de forma segura antes de conceder acceso. Cumpla con los requisitos de cumplimiento normativo mediante sólidos controles de autenticación y autorización.
Las marcas minoristas que lanzan aplicaciones móviles con Magento requieren una autenticación segura y escalable sin exponer credenciales de API estáticas. Al integrar Azure AD B2C con Magento 2, los clientes inician sesión a través de un proveedor de identidad centralizado mediante OAuth 2.0 y OpenID Connect, y reciben un token JWT asignado a su cuenta de cliente de Magento. La aplicación móvil genera un token portador de cliente de Magento para la comunicación con la API, en lugar de usar tokens de aplicación permanentes. Esto garantiza una autorización segura y basada en el usuario al acceder a las API REST o GraphQL de Magento para la gestión de perfiles, el historial de pedidos y las actualizaciones de la cuenta.
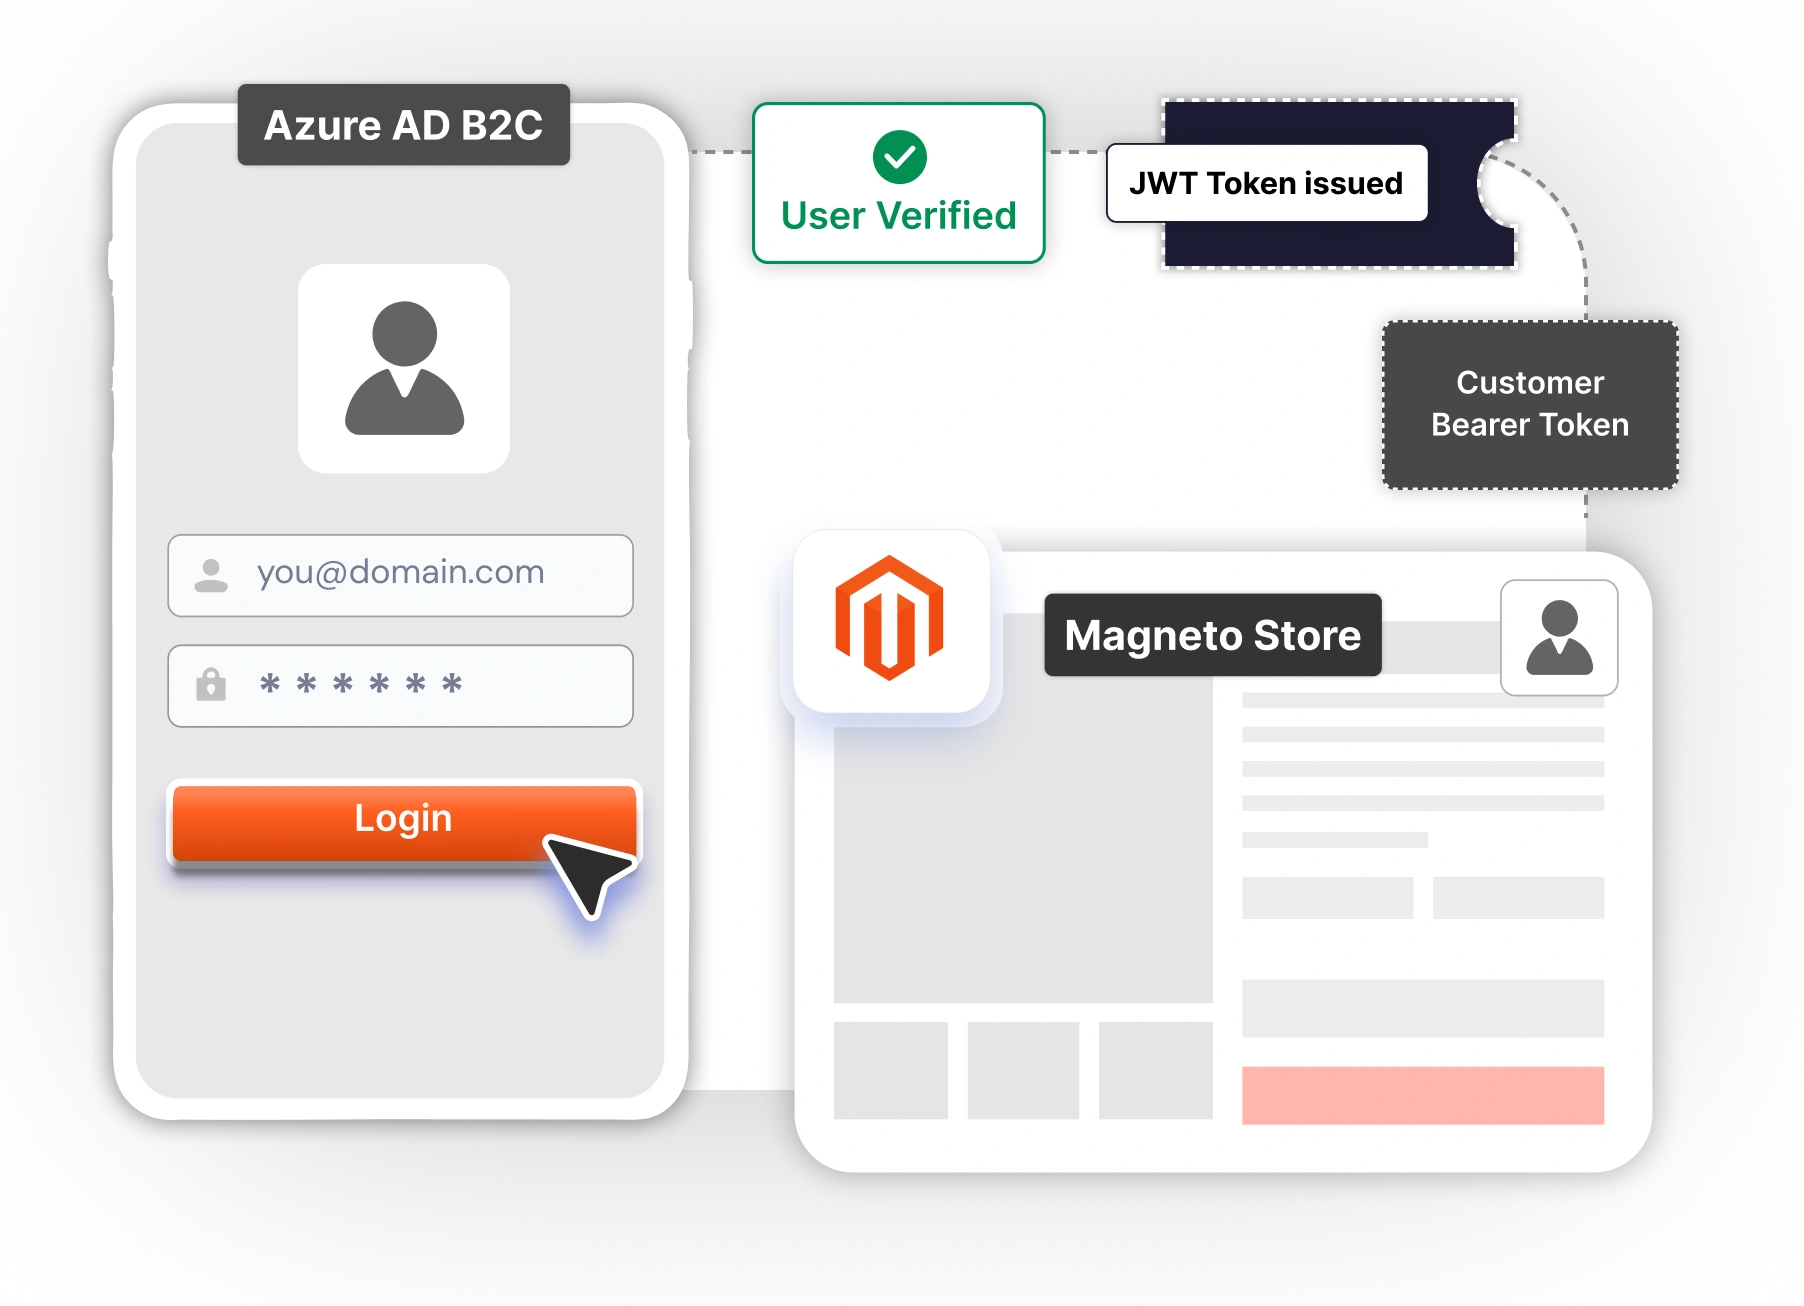
Las empresas que utilizan Magento, ya sean suscripciones o membresías, requieren un acceso móvil seguro de autoservicio para gestionar pedidos recurrentes y datos personales. Con Azure AD B2C como proveedor de identidad centralizado, los usuarios se autentican y reciben un token JWT firmado, asignado a su cuenta de cliente de Magento. A continuación, se genera un token portador de cliente dinámico para un acceso seguro a la API, lo que permite la interacción en tiempo real con las API REST o GraphQL de Magento sin usar credenciales compartidas o estáticas. Este enfoque mejora la protección de datos y garantiza una seguridad escalable para el comercio móvil.
 Consultas sobre módulos
¿miniOrange almacena datos de usuario?
miniOrange no almacena ni transfiere datos del proveedor de identidad (IdP) a Magento. Todos los datos permanecen en sus instalaciones o servidor.
¿Las licencias son un pago único o una suscripción anual?
Las licencias de extensión son por suscripción y deben renovarse anualmente. Renovar garantiza recibir actualizaciones de la extensión, incluyendo parches de seguridad y ajustes de compatibilidad para las últimas versiones. Las licencias de extensión son por suscripción y deben pagarse anualmente.
¿Qué es una instancia?
Una instancia de Magento se refiere a una sola instalación de un sitio Magento. Se refiere a cada sitio web donde la extensión está activa. En el caso de un solo sitio Magento, cada sitio web se contabilizará como una sola instancia.
¿Necesitamos comprar para todos los sitios múltiples/subsitios?
No, solo necesitas pagar por los sitios donde quieras activar la extensión en tu red multisitio Magento.
¿Necesita una licencia independiente para mi entorno que no es de producción?
Sí, tenemos una política de licencias basada en instancias. La licencia de la extensión está vinculada al dominio de la instancia de Magento; por lo tanto, si tiene un entorno de desarrollo, prueba y producción, necesitará tres licencias (con descuentos aplicables a entornos de preproducción).

Gracias por tu respuesta. Nos pondremos en contacto contigo en breve.
Algo salió mal. Por favor envíe su consulta nuevamente
¿Necesitas ayuda? ¡Estamos aquí!


 Documentos Legales

