
Inicio de sesión único (SSO) de Moodle SAML utilizando Keycloak como IdP | Inicio de sesión SSO de capa de claves
Resumen
El inicio de sesión único (SSO) SAML para su sitio Moodle se puede lograr utilizando nuestro complemento miniOrange SAML SSO. Nuestro complemento es compatible con todos los proveedores de identidad compatibles con SAML. Aquí repasaremos una guía paso a paso para configurar el inicio de sesión único (SSO) entre Keycloak como proveedor de identidad (IdP) y Moodle como proveedor de servicios (SP).



Requisitos previos: descarga e instalación
Para configurar Keycloak como IdP con Moodle, deberá instalar el complemento miniOrange Moodle SAML 2.0 SSO.
Pasos de configuración
1. Configurar Keycloak como IdP
Siga los pasos a continuación para configurar Keycloak como proveedor de identidad:
Configurar Keycloak como IdP
- versión 18 y anteriores
- Versión 19 y superior
- En el plugin miniOrange SAML SP SSO para WordPress, diríjase a la pestaña Metadatos del proveedor de servicios (SP). Allí encontrará los metadatos del SP, como el ID de entidad del SP y la URL del ACS (AssertionConsumerService), necesarios para configurar Keycloak como proveedor de identidad (IdP).

- En tu capa de llaves Administración consola, seleccione el reino que desea utilizar.
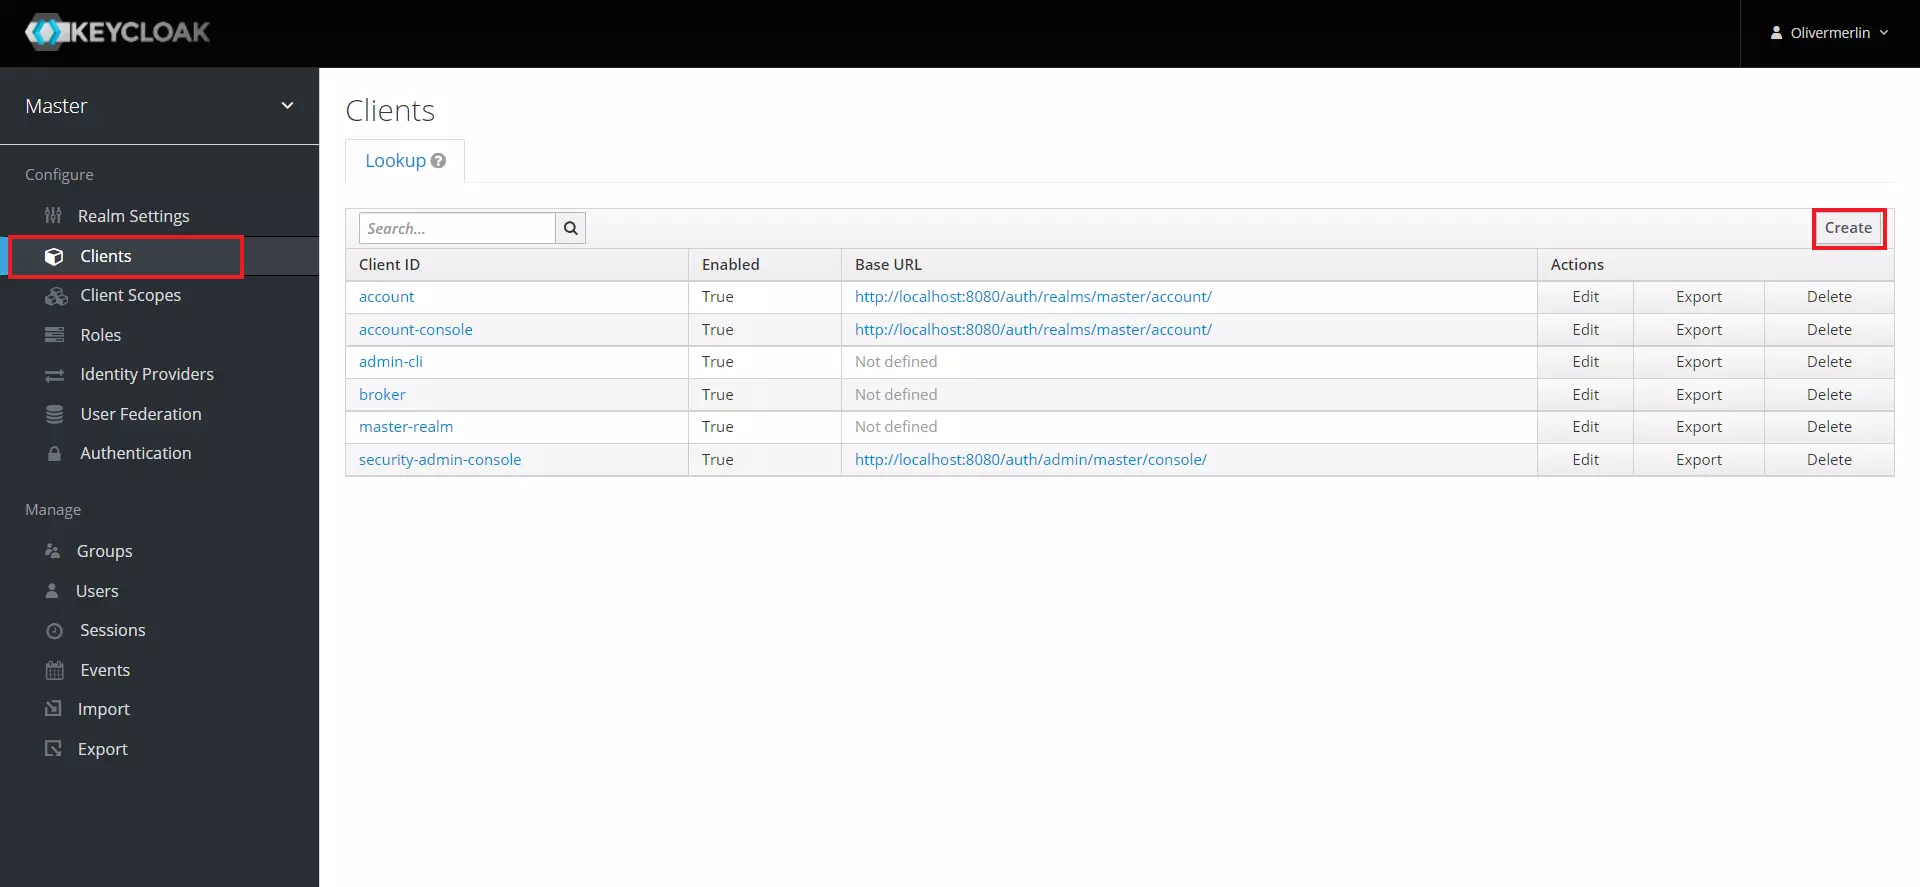
- Haga clic en Nuestros Clientes en el menú de la izquierda y luego haga clic en Crear Botón para crear un nuevo cliente/aplicación.
- entrar: SP-EntityID / Emisor como el ID de cliente desde la pestaña "Metadatos del proveedor de servicios" y seleccione SAML como el Protocolo de cliente.
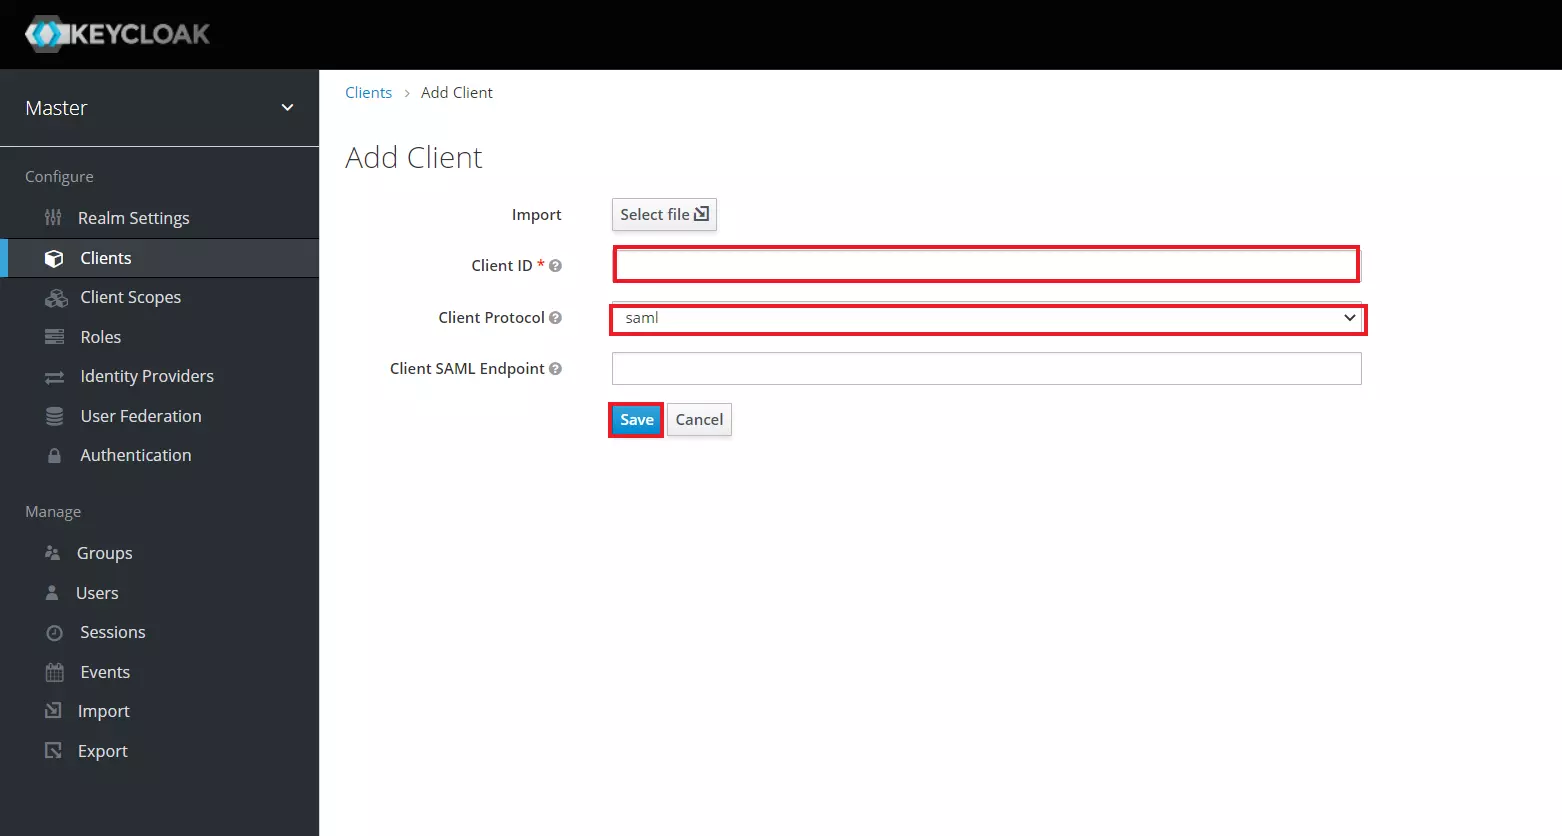
- Ahora haga clic en Guardar.
- Configure Keycloak proporcionando los detalles requeridos:
| ID de cliente | El SP-EntityID / Emisor desde la pestaña Metadatos del proveedor de servicios del complemento |
| Nombre | Proporcione un nombre para este cliente |
| Mareas Ideales para Lecciones | Proporcionar una descripción |
| Se requiere firma del cliente | OFF |
| Forzar enlace POST | OFF |
| Forzar formato de ID de nombre | OFF |
| Formato de identificación de nombre | Correo electrónico |
| URL raíz | Deje vacío o proporcione la URL base desde la pestaña Metadatos del proveedor de servicios |
| URI de redireccionamiento válidos | El URL de ACS (servicio al consumidor de afirmaciones) desde la pestaña Metadatos del proveedor de servicios del complemento |
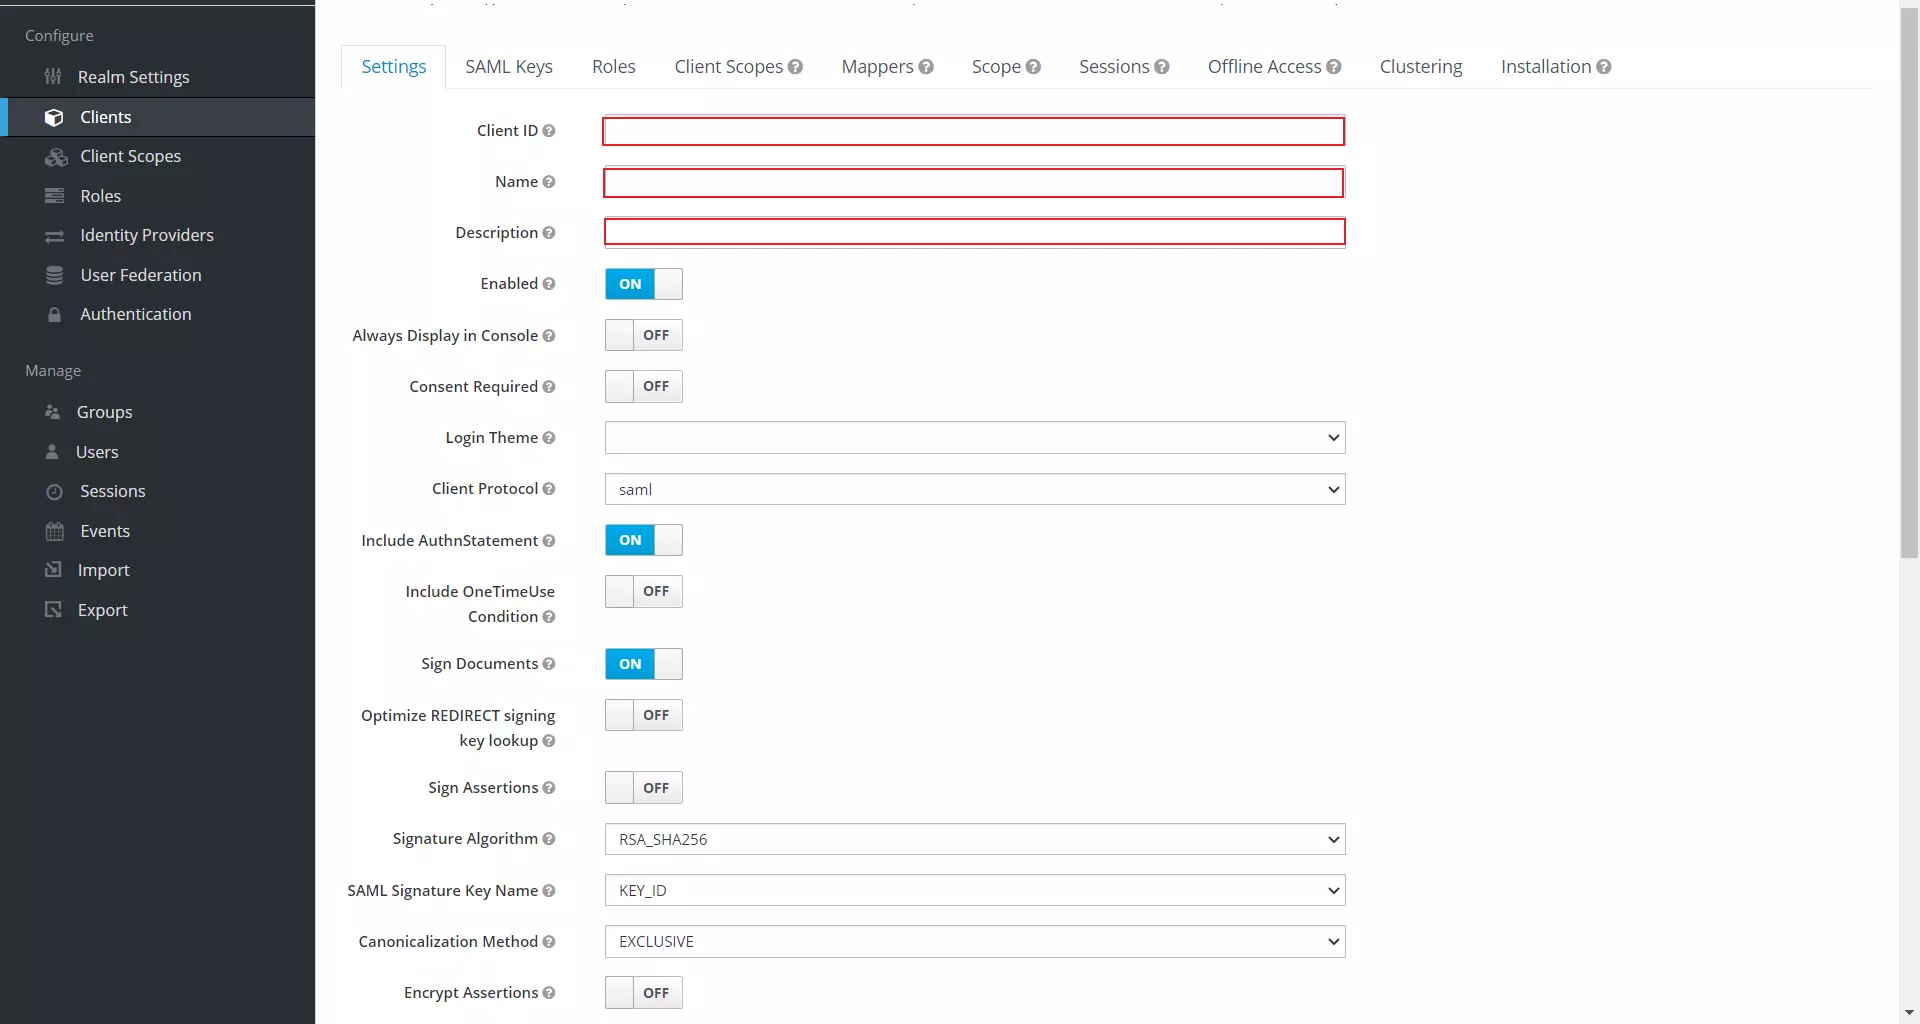
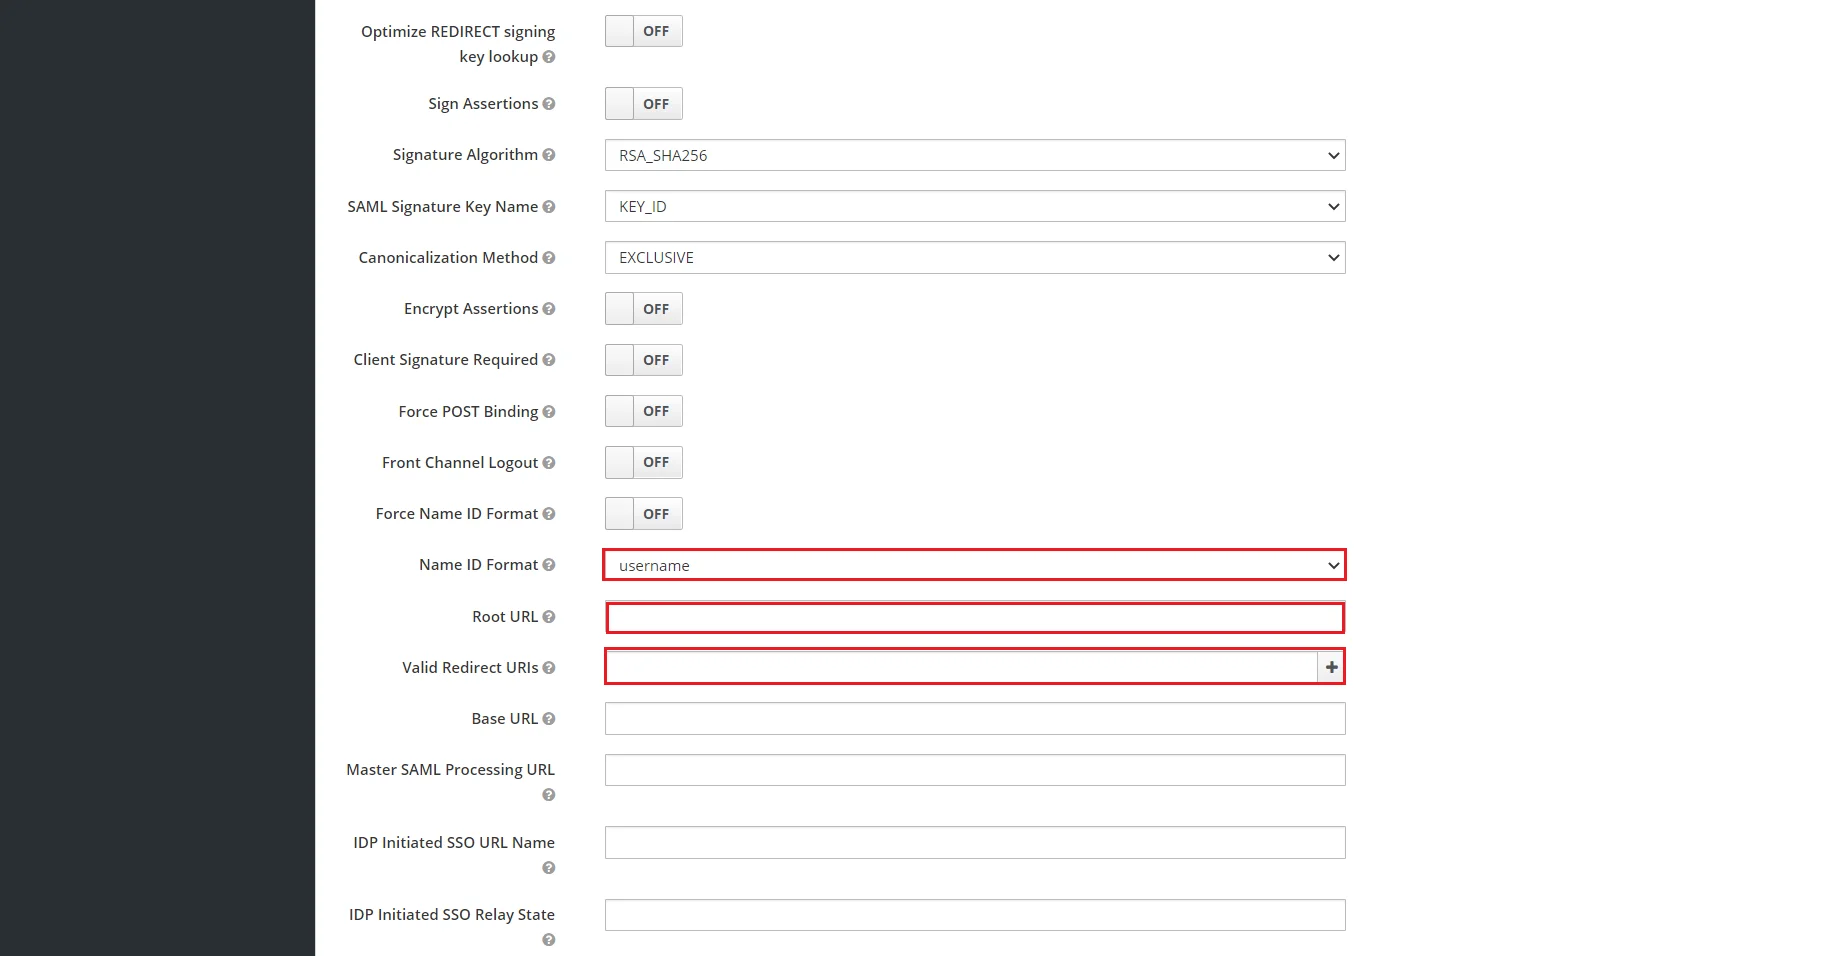
- En Configuración de punto final SAML de grano fino, Ingrese los siguientes detalles:
| URL de enlace POST del servicio al consumidor de aserciones | El URL de ACS (servicio al consumidor de afirmaciones) desde la pestaña Metadatos del proveedor de servicios del complemento |
| URL de enlace de redireccionamiento del servicio de cierre de sesión (Opcional) | El URL de cierre de sesión único desde la pestaña Metadatos del proveedor de servicios del complemento |
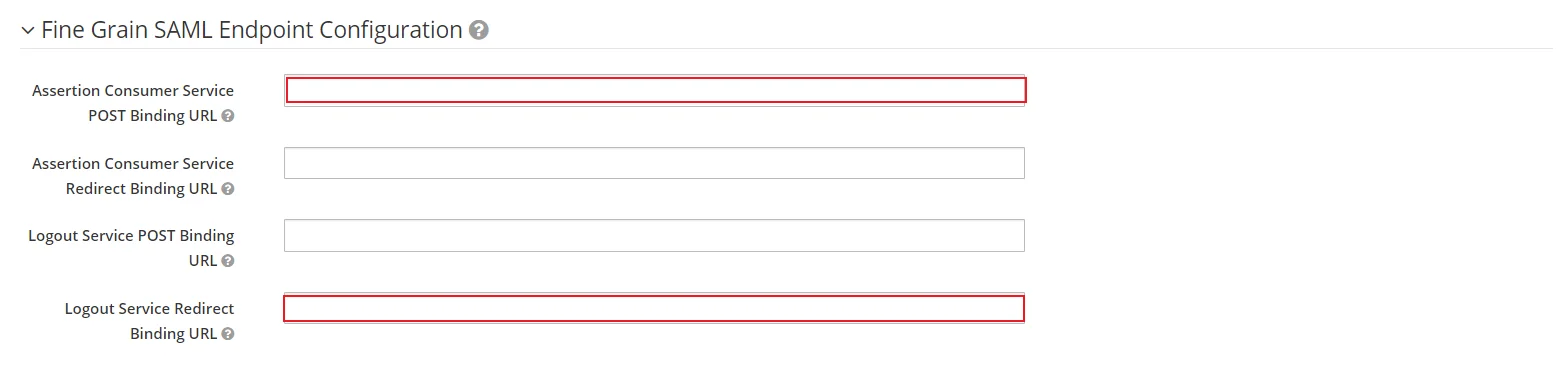
- Haga clic en Guardar.
Agregar mapeadores
- Navegue a Pestaña de asignadores y haga clic en Agregar incorporado .
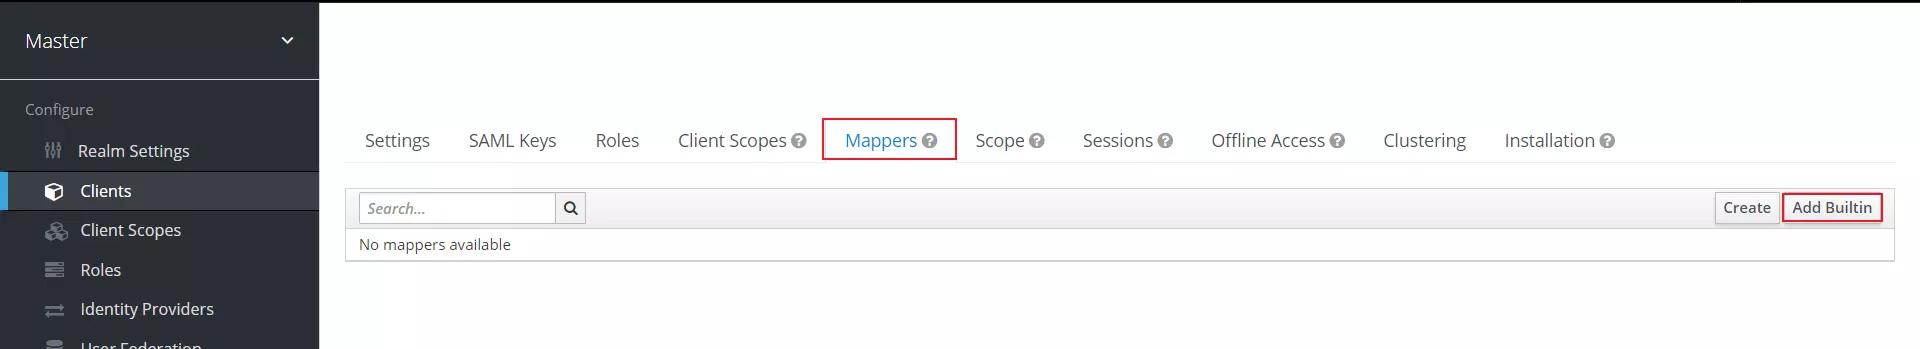
- Seleccione las casillas de verificación de X500 nombre dado, apellido X500 y correo electrónico x500 los atributos.
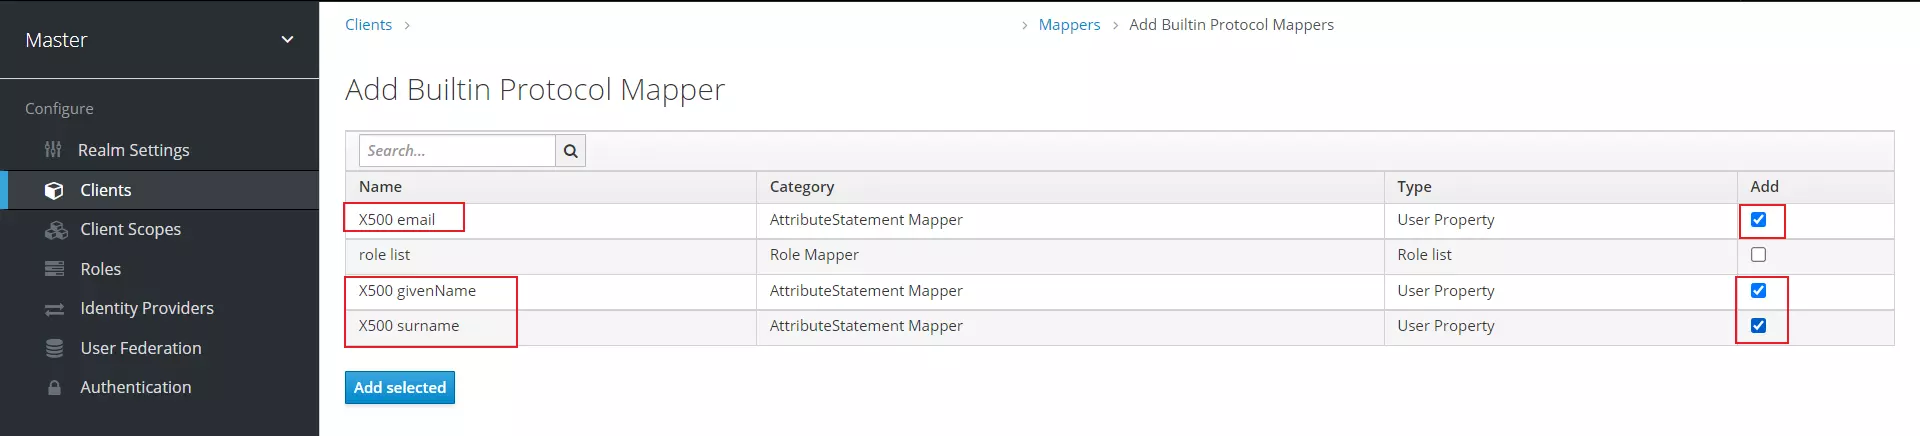
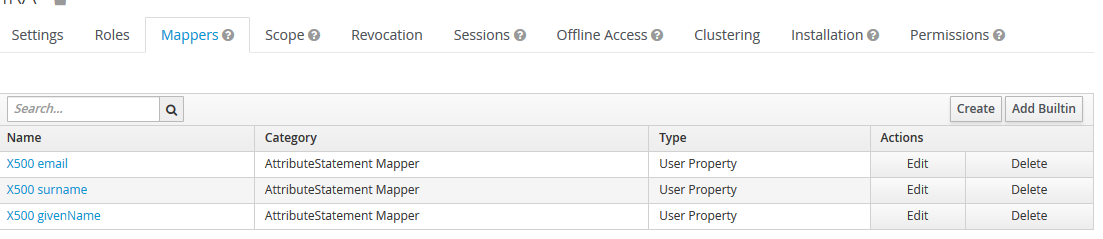
- Haga clic en Agregar seleccionados botón. Verá las asignaciones que se agregan a continuación.
Descargar archivo de instalación
- Navegue a configuración del reino, hacer clic en Metadatos del proveedor de identidad SAML 2.0 mencionados como puntos finales en el Pestaña General.
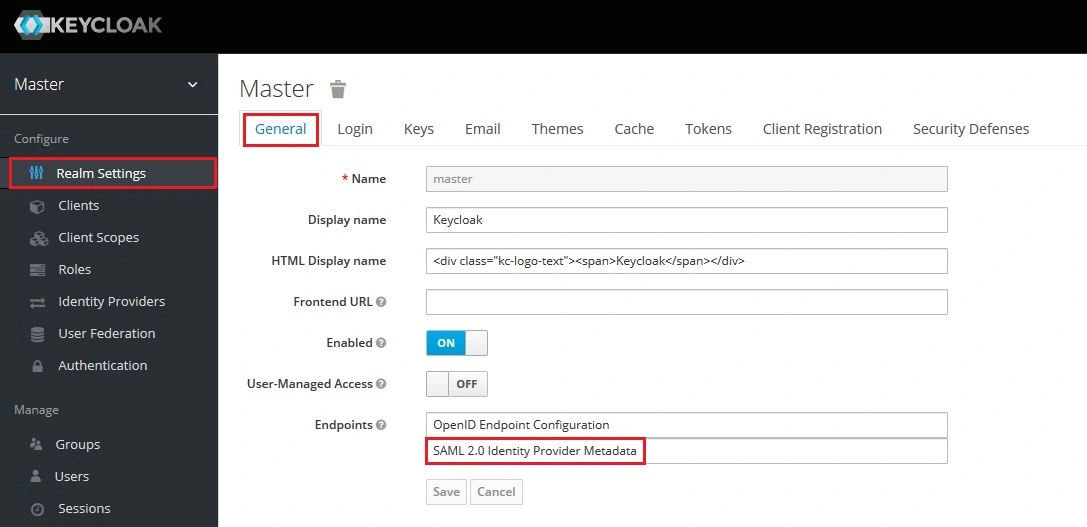
- Anota la URL y tenla a mano. Eso le proporcionará la Endpoints necesario para configurar el complemento.
Has configurado correctamente Keycloak como SAML IdP (Proveedor de Identidad) para lograr el inicio de sesión único (SSO) de Keycloak para WordPress, lo que garantiza un inicio de sesión seguro en el sitio de WordPress (WP).
- En el plugin miniOrange SAML SP SSO para WordPress, desplácese hasta la sección Metadatos del proveedor de servicios. Aquí encontrará los metadatos del proveedor de servicios, como el ID de entidad del proveedor de servicios y la URL de ACS (AssertionConsumerService), necesarios para configurar Keycloak como proveedor de identidad.
- En tu capa de llaves Administración consola, seleccione el reino que desea utilizar.
- Haga clic en Nuestros Clientes en el menú de la izquierda y luego haga clic en Crear cliente Botón para crear un nuevo cliente/aplicación.
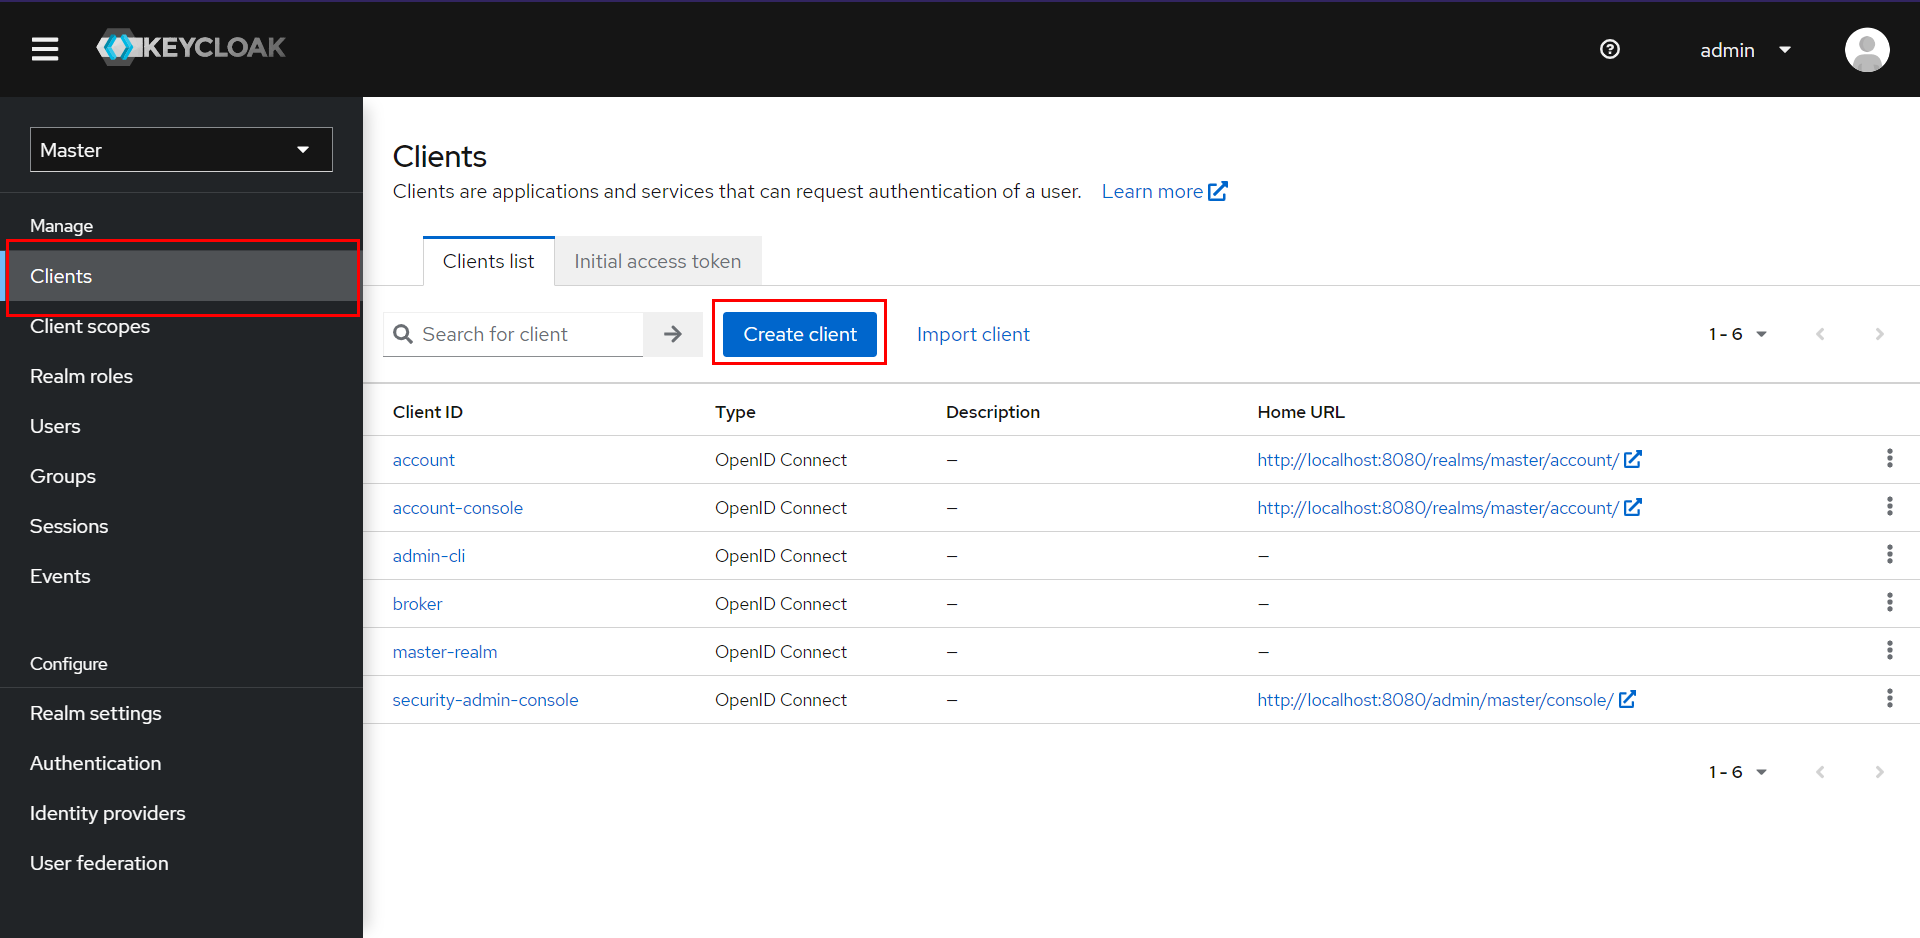
- Seleccionar SAML as Tipo de cliente, Ingresar SP-EntityID / Emisor como el ID de cliente Desde la pestaña "Metadatos del proveedor de servicios", ingrese el nombre de su aplicación e ingrese una descripción.
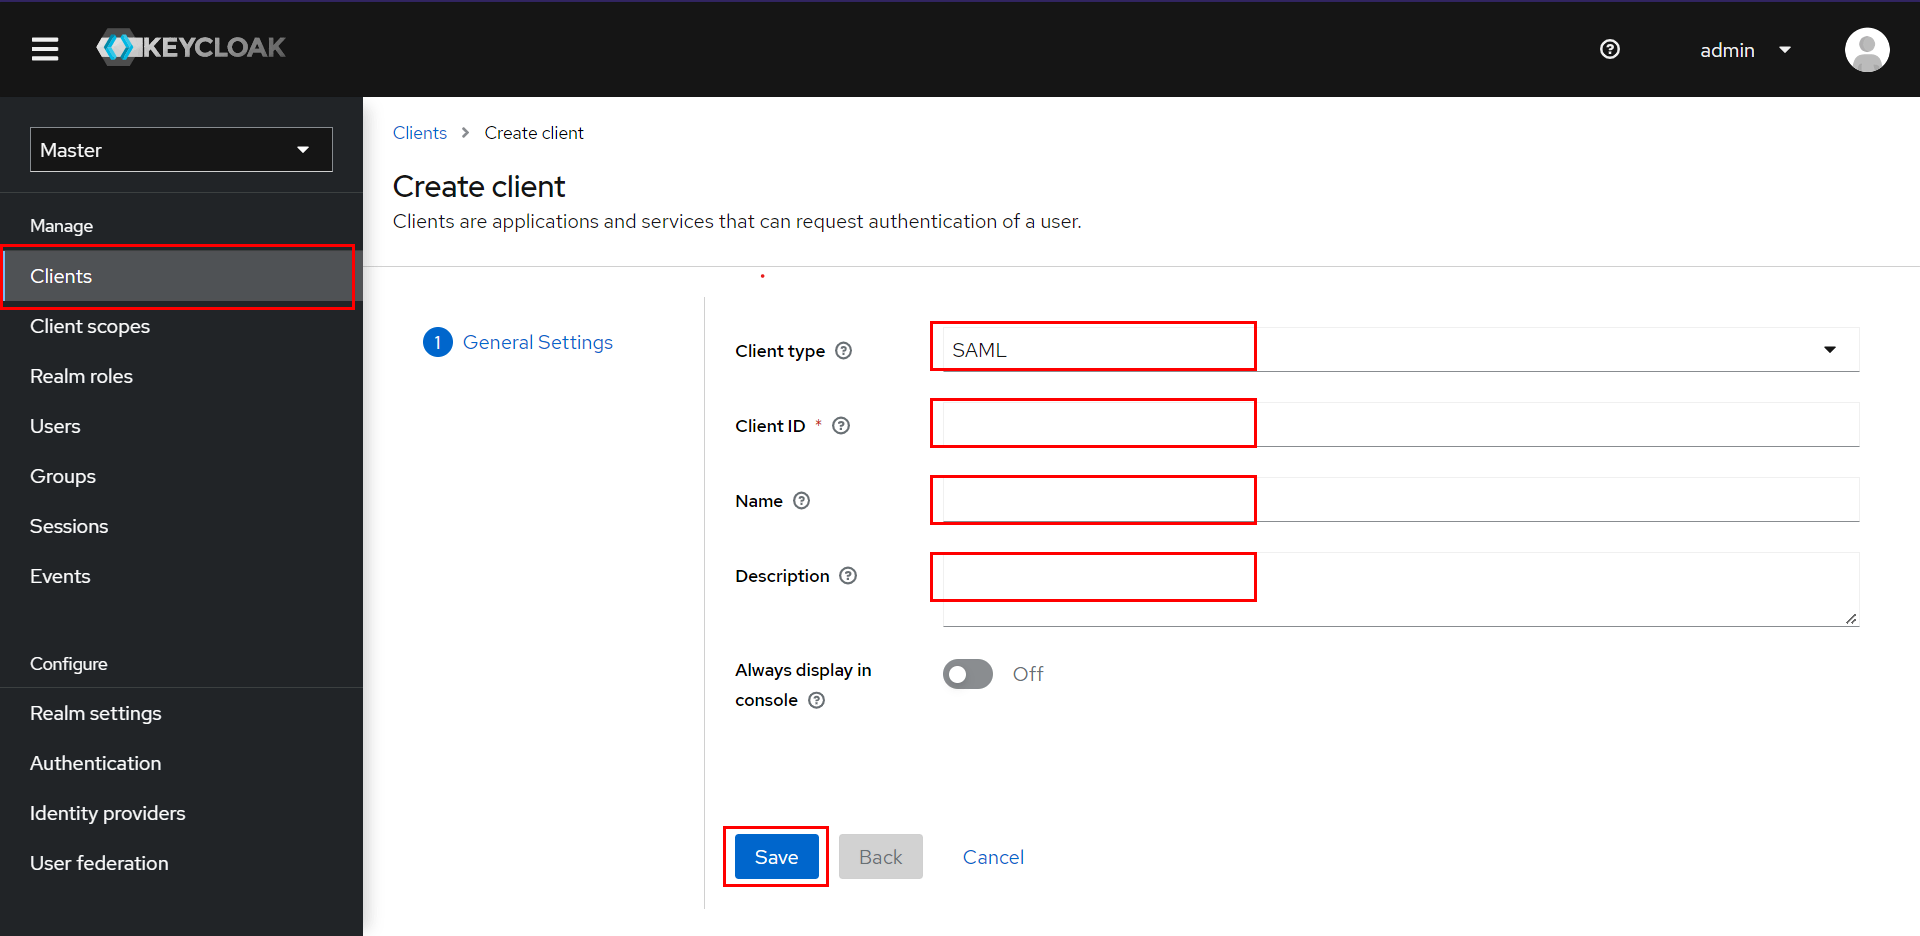
- Ahora haga clic en Guardar.
- Configure Keycloak proporcionando los detalles requeridos:
| ID de cliente | El SP-EntityID / Emisor desde la pestaña Metadatos del proveedor de servicios del complemento |
| Nombre | Proporcione un nombre para este cliente |
| Mareas Ideales para Lecciones | Proporcionar una descripción |
| Se requiere firma del cliente | OFF |
| Forzar enlace POST | OFF |
| Forzar formato de ID de nombre | OFF |
| Formato de identificación de nombre | Correo electrónico |
| URL raíz | Deje vacío o proporcione la URL base desde la pestaña Metadatos del proveedor de servicios |
| URI de redireccionamiento válidos | El URL de ACS (servicio al consumidor de afirmaciones) desde la pestaña Metadatos del proveedor de servicios del complemento |
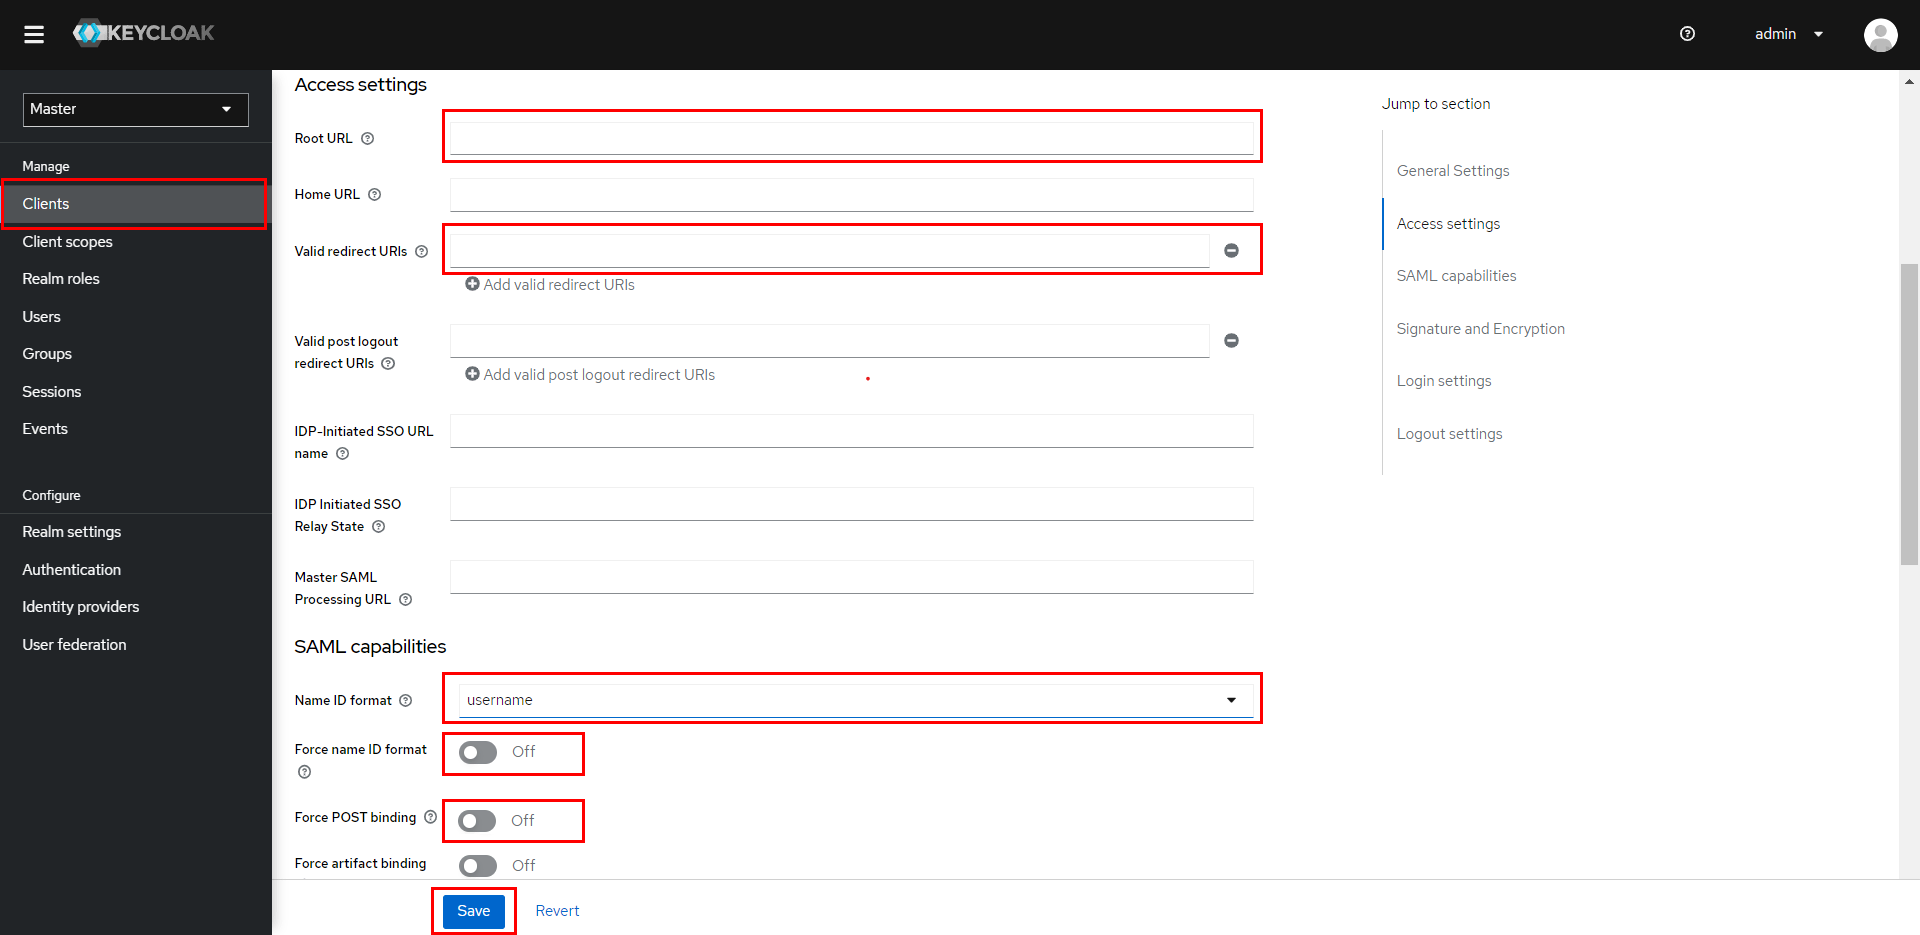
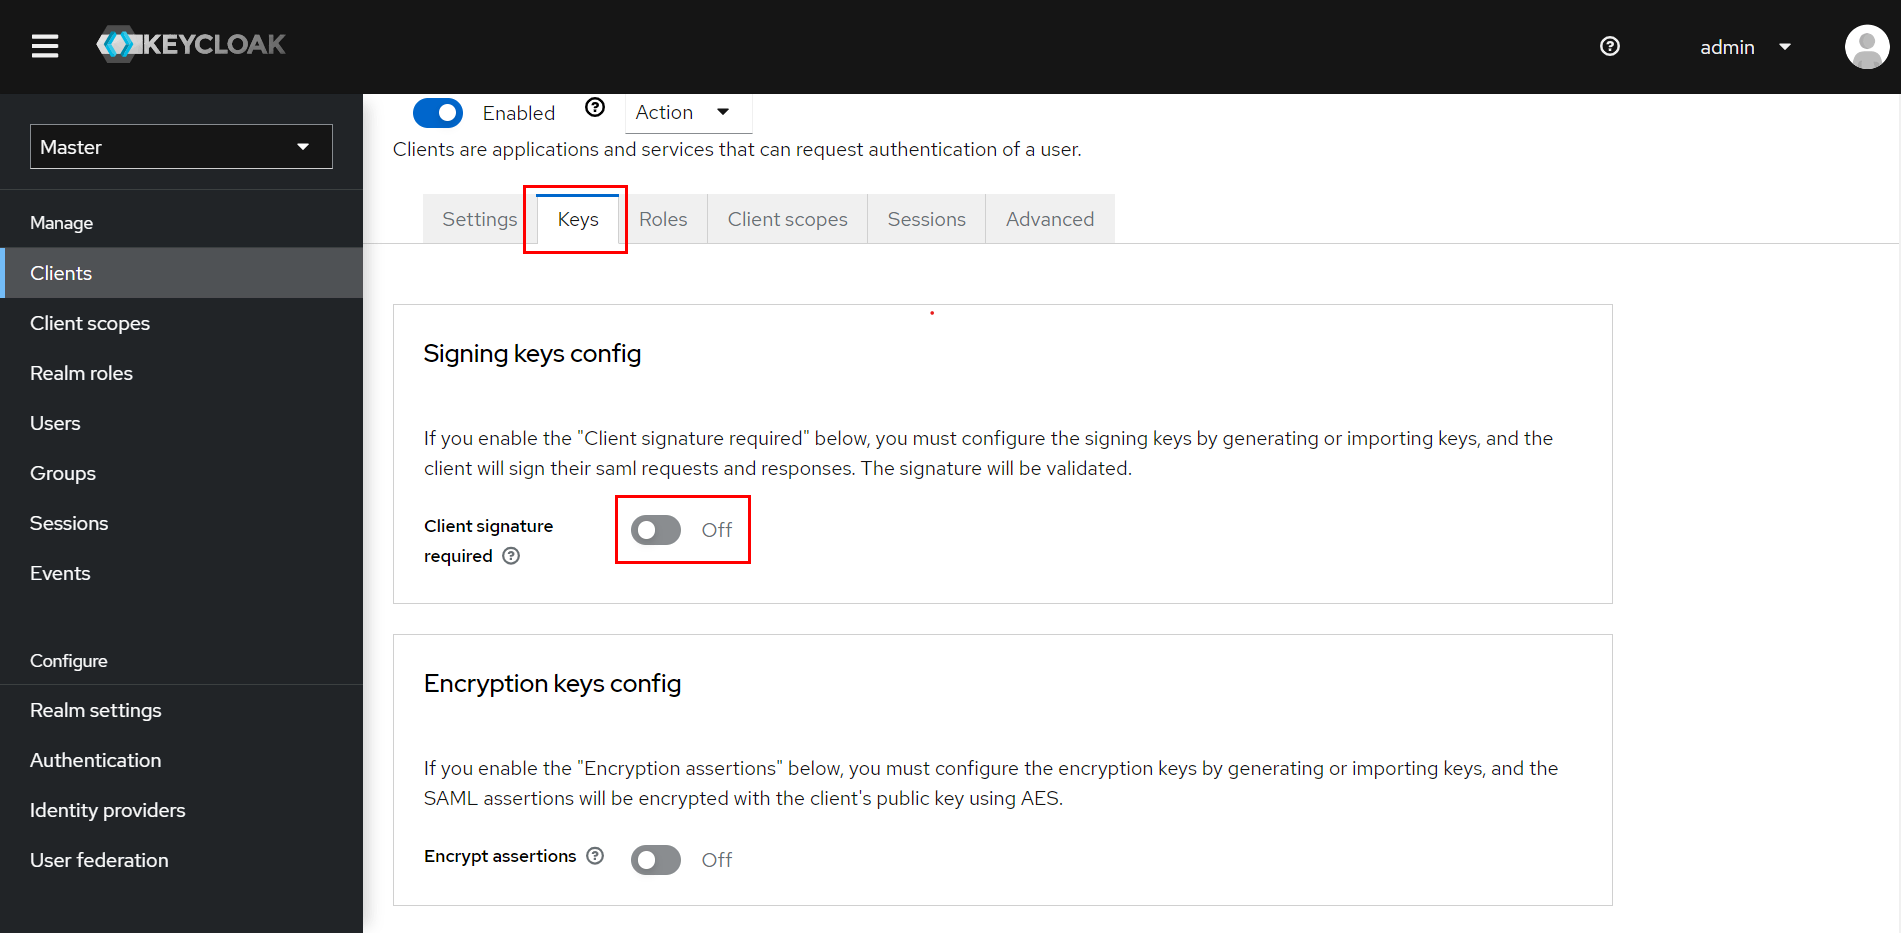
- Ahora haga clic en Guardar.
- In Avanzado pestaña, debajo Configuración de punto final SAML de grano fino, Ingrese los siguientes detalles:
| URL de enlace POST del servicio al consumidor de aserciones | El URL de ACS (servicio al consumidor de afirmaciones) desde la pestaña Metadatos del proveedor de servicios del complemento |
| URL de enlace de redireccionamiento del servicio de cierre de sesión (Opcional) | El URL de cierre de sesión único desde la pestaña Metadatos del proveedor de servicios del complemento |
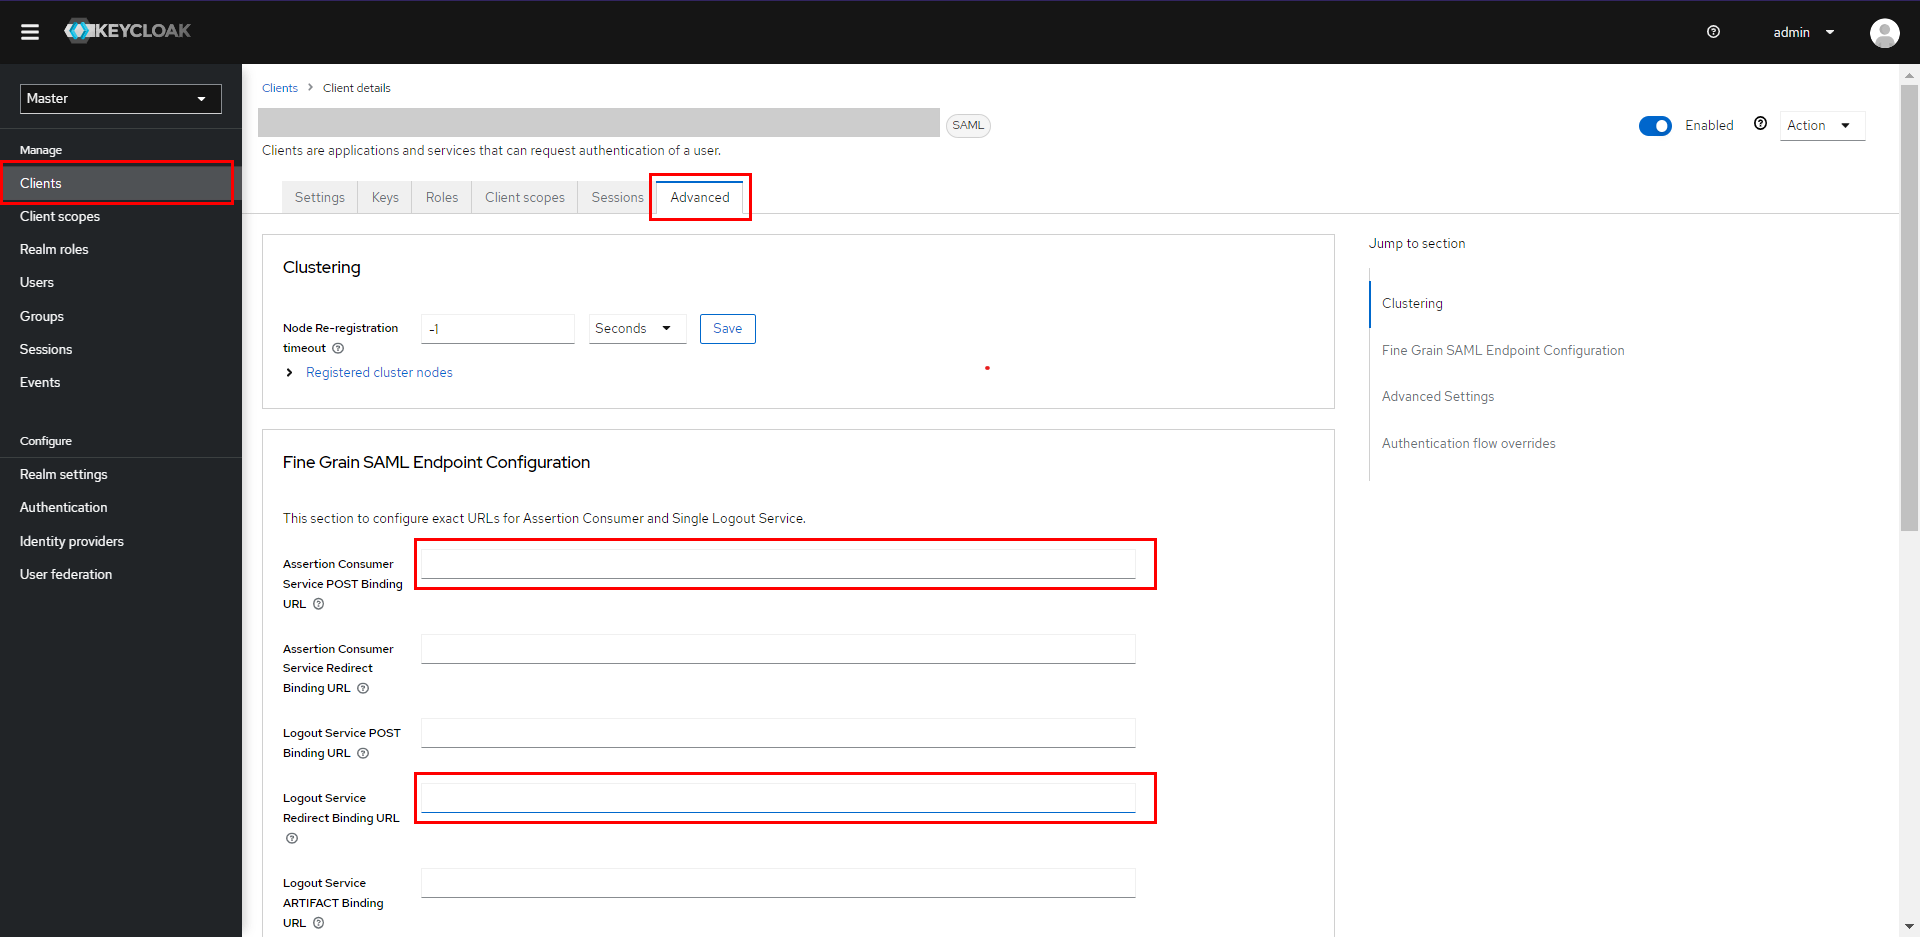
- Haga clic en Guardar.
Agregar mapeadores
- In Ámbitos de cliente pestaña, haga clic en su aplicación.
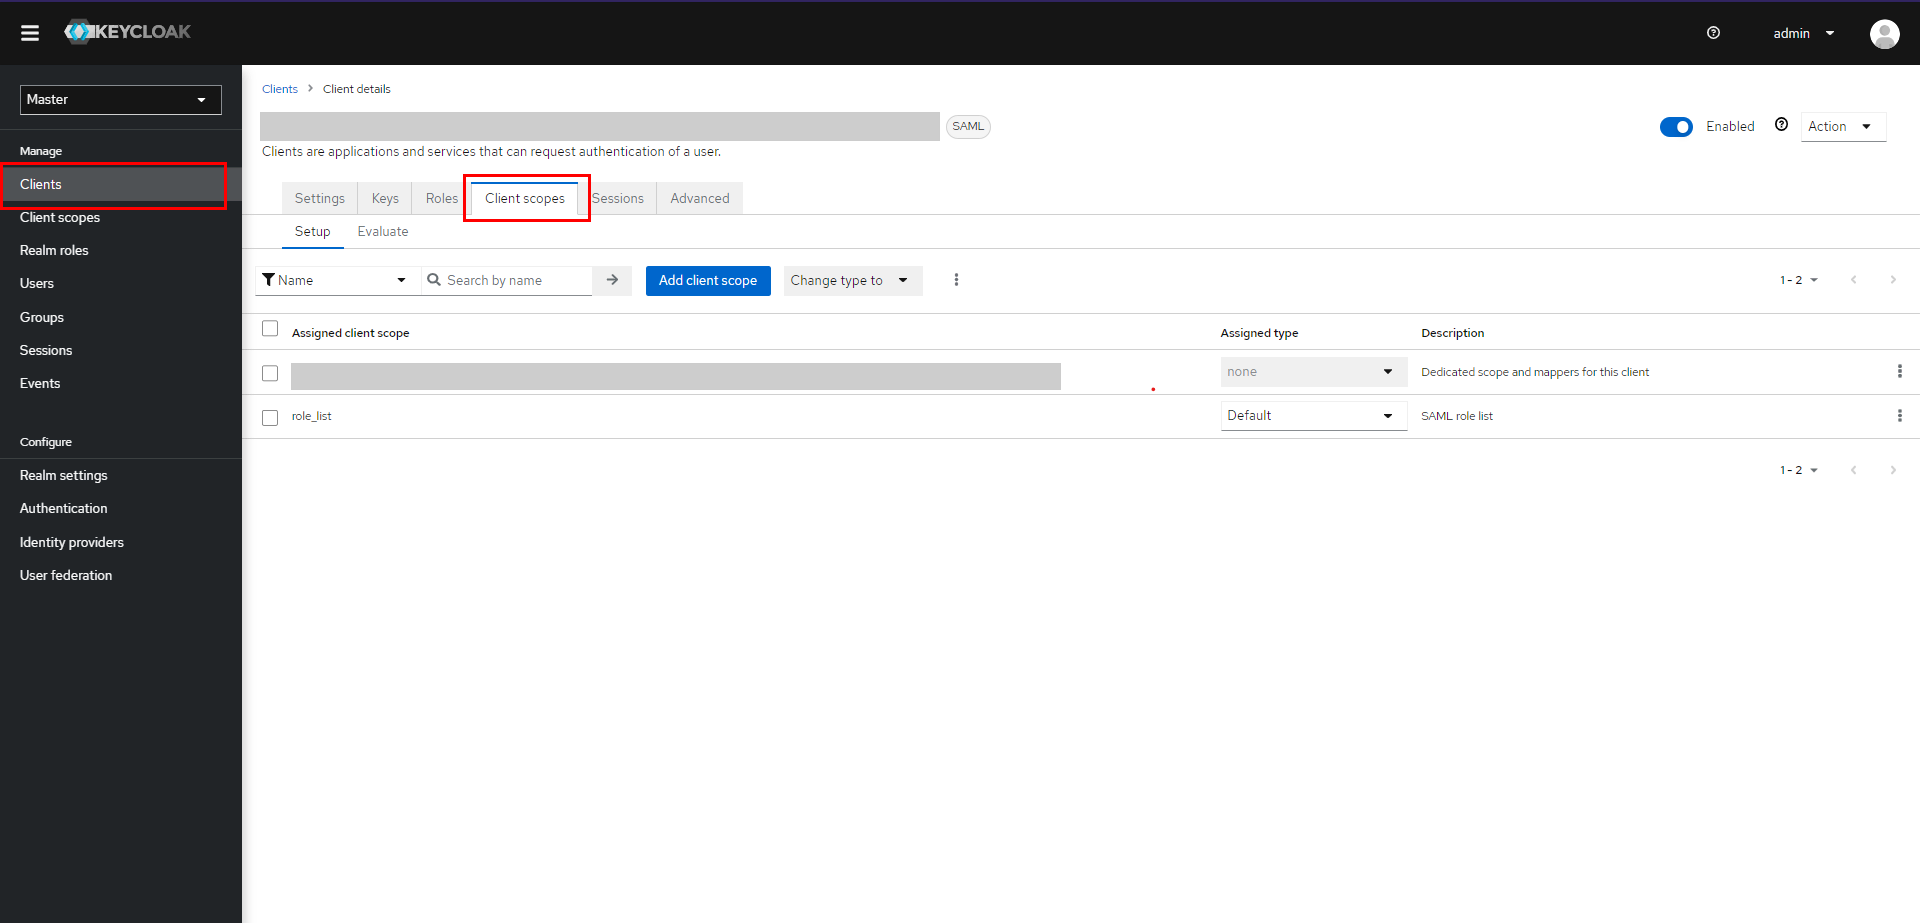
- Haga clic en Agregar asignador predefinido.
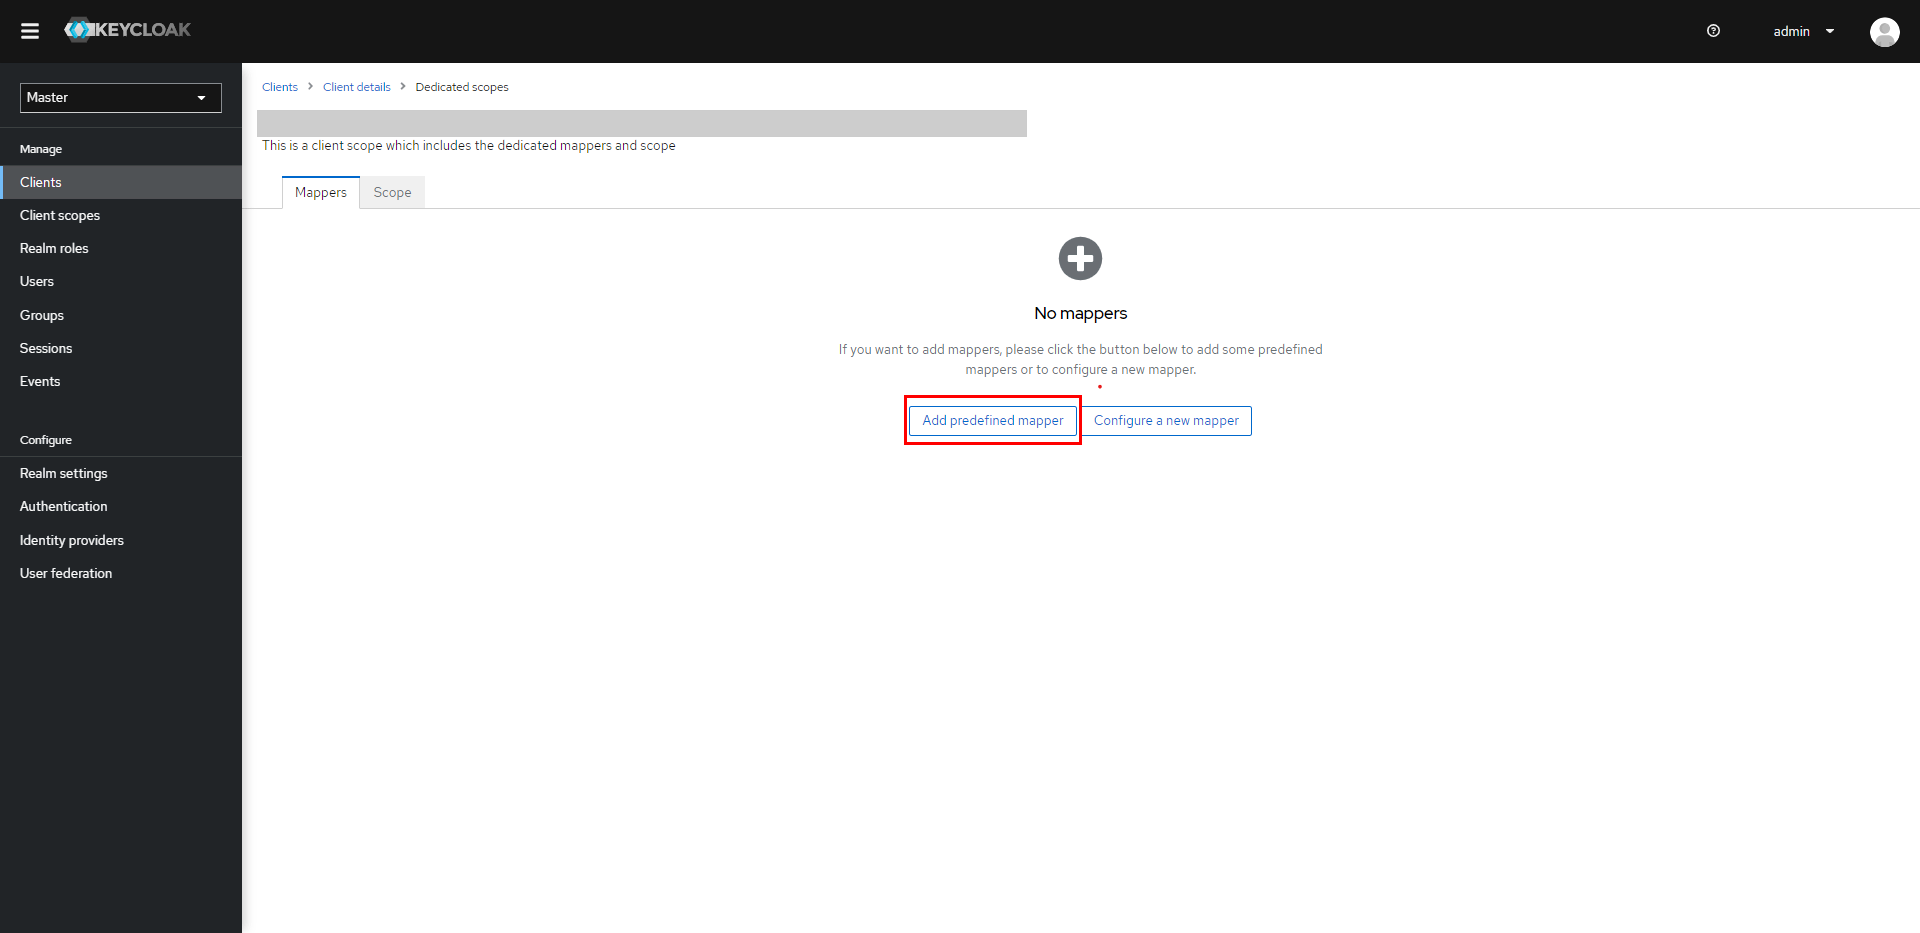
- Seleccione las casillas de verificación de X500 nombre dado, apellido X500 y correo electrónico x500 los atributos.
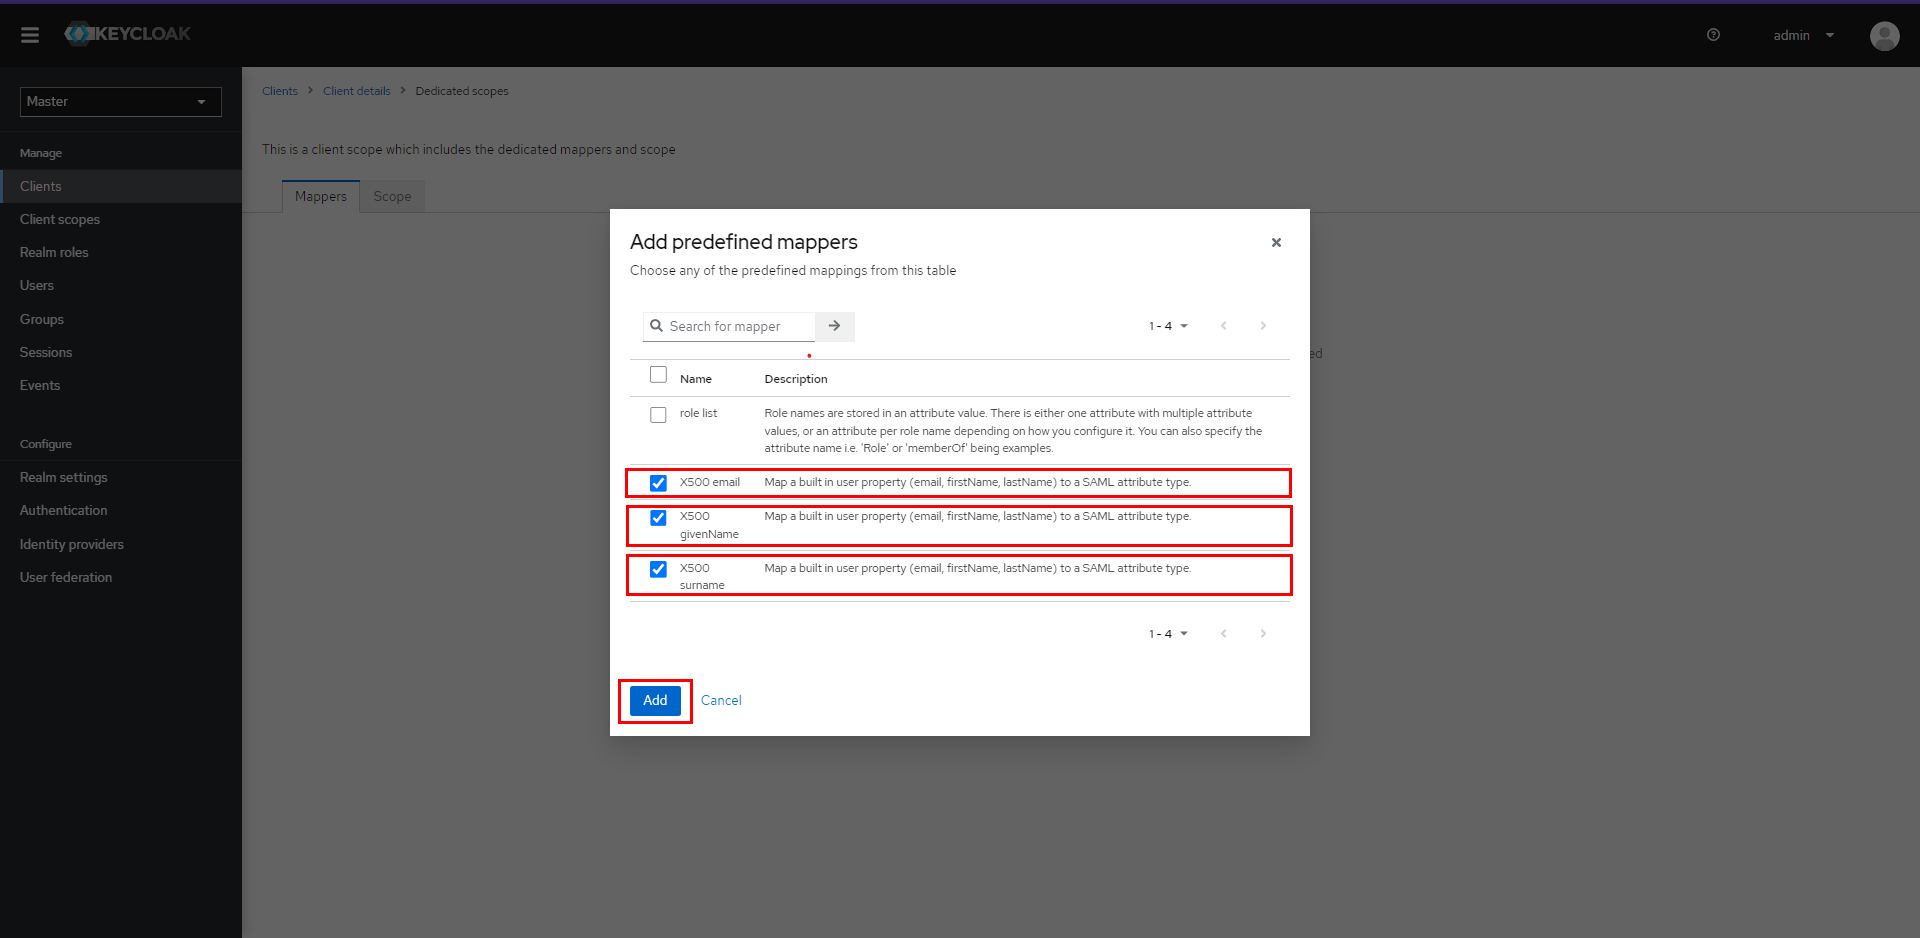
- Haga clic en Agregar .
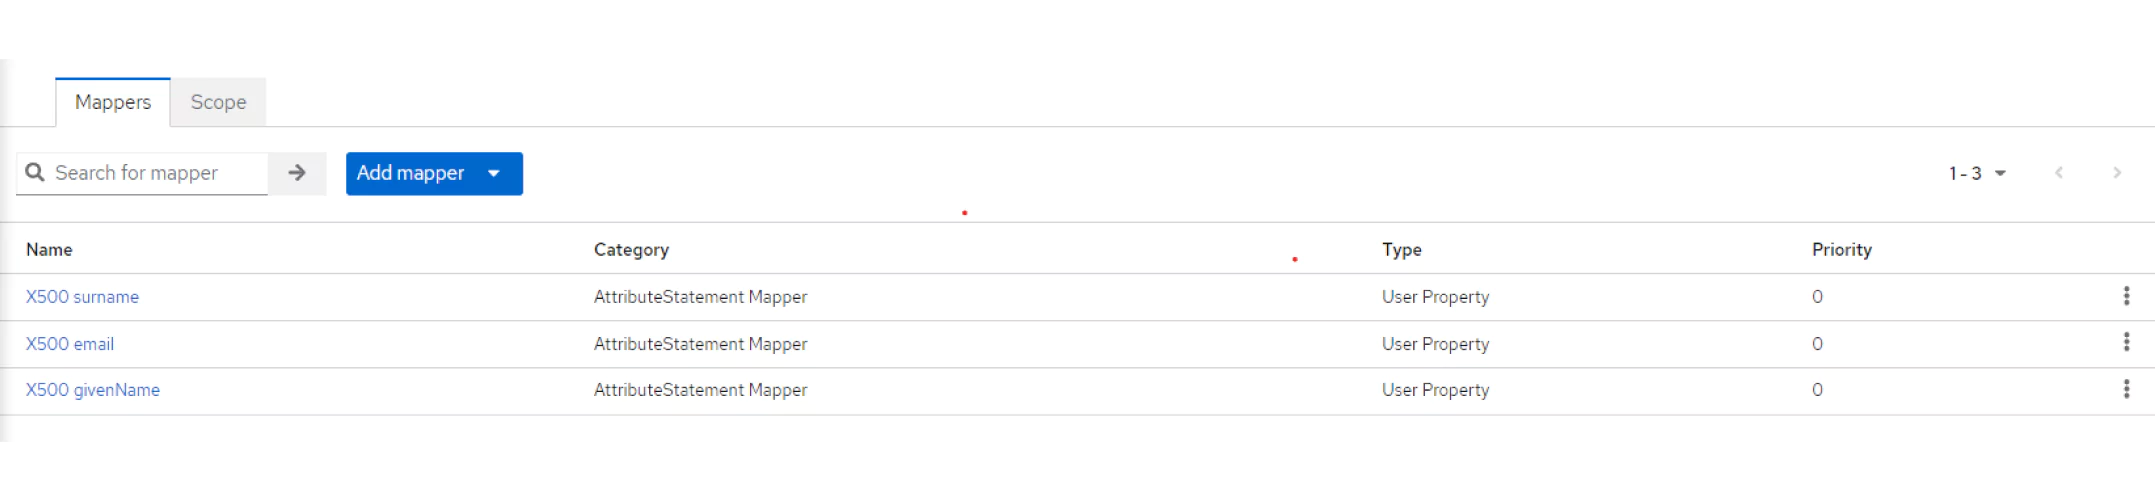
- Verá las asignaciones que se agregan a continuación.
Descargar archivo de instalación
- Navegue a configuración del reino, hacer clic en Metadatos del proveedor de identidad SAML 2.0 mencionados como puntos finales en el Pestaña General.
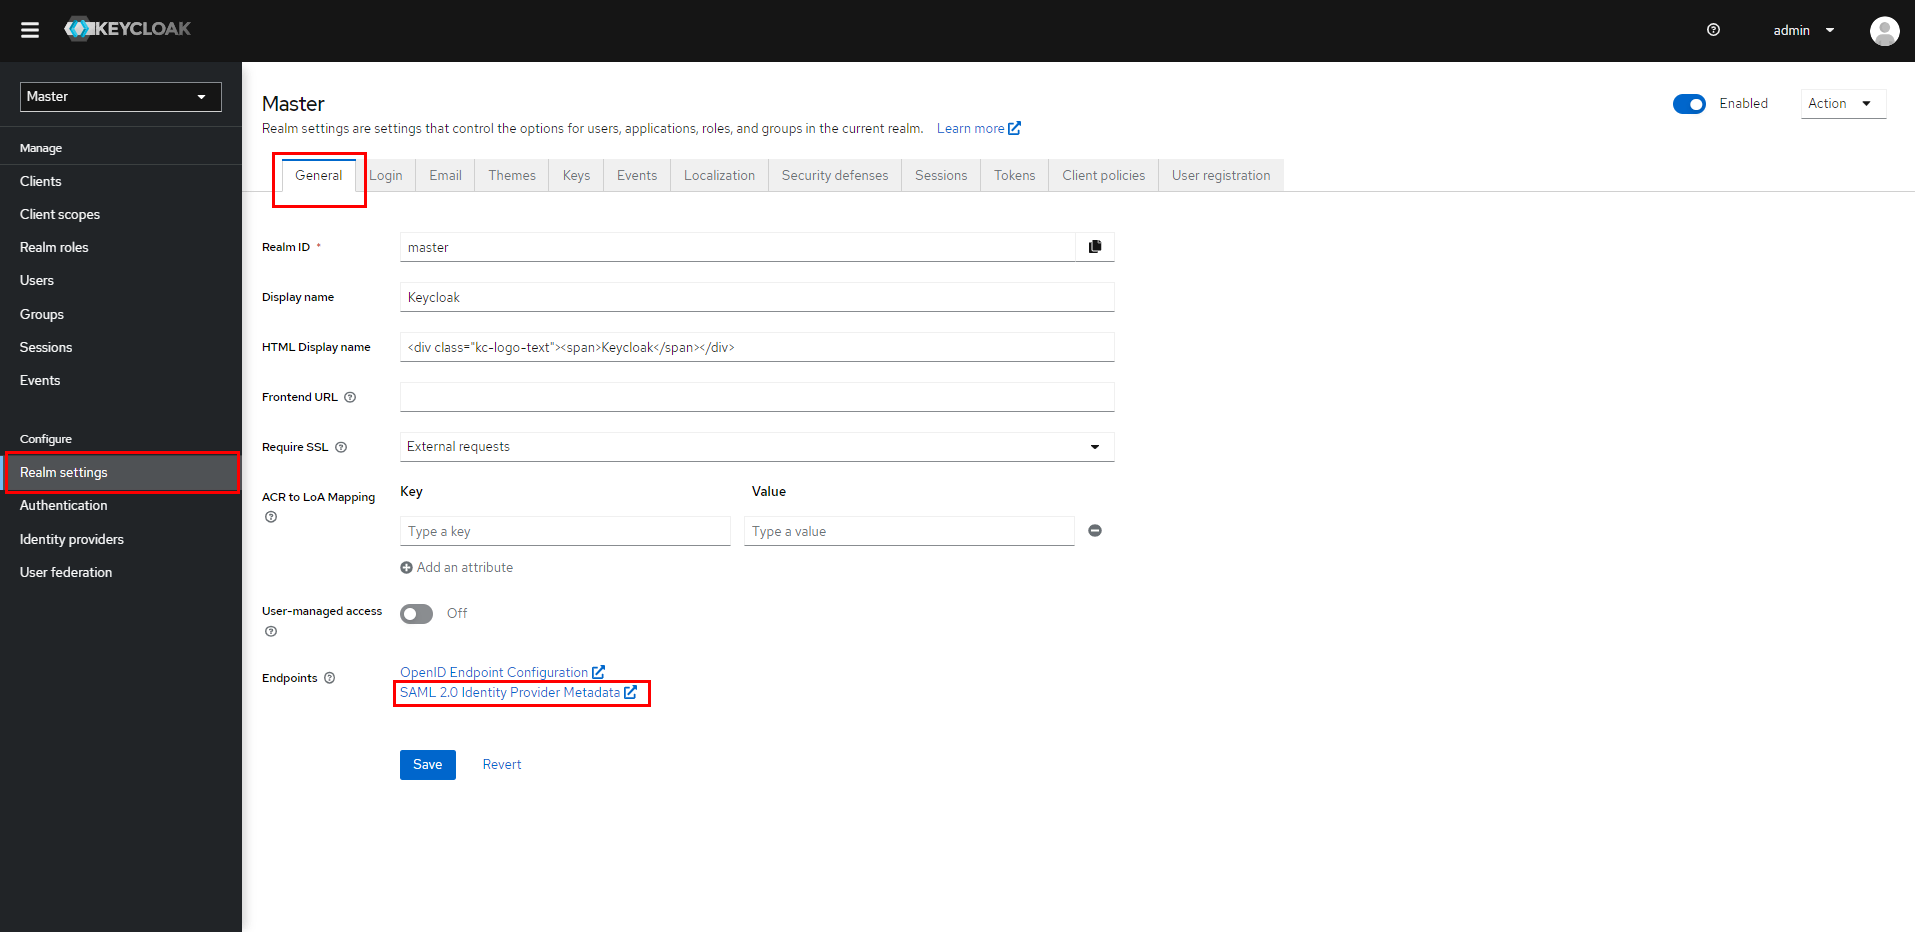
- Anota la URL y tenla a mano. Eso le proporcionará la Endpoints necesario para configurar el complemento.
Ha configurado exitosamente Keycloak como SAML IdP (Proveedor de identidad) para lograr el inicio de sesión de Keycloak / Keycloak SSO / Keycloak Single Sign-On (SSO), lo que garantiza un inicio de sesión seguro en el sitio de WordPress (WP).
2. Configurar Moodle como SP (Proveedor de Servicios)
- Free
- Premium
En el plugin miniOrange SAML SSO, vaya a la pestaña Plugins . Hay dos maneras de configurar el plugin:
A. Al cargar metadatos de IDP:
- Escriba el Nombre del desplazado interno.
- En la sección Configuración del proveedor de servicios sección elegir URL/XML de metadatos desde Seleccione el método desplegable.
- Copie y pegue la URL de metadatos del IdP o el archivo XML en URL/XML de metadatos de IDP campo de entrada.
- Haga clic en el elemento Haga clic aquí para probar la configuración.

B. Configuración manual:
- Proporcione la configuración requerida (es decir, nombre de IDP, ID de entidad o emisor de IDP, URL de inicio de sesión SAML, certificado X.509) según lo proporcionado por su Proveedor de identidad.
- Haga clic en el elemento Haga clic aquí para probar la configuración.

Paso 3: Mapeo de atributos
- Cuando el usuario realiza SSO, el proveedor de identidad envía el valor de NameID. Este valor es único para cada usuario.
- Para que el complemento acceda a estos atributos, asigne los valores para Nombre de usuario y Correo electrónico as ID de nombre.

En el plugin miniOrange SAML SSO, desplácese hacia abajo hasta la sección Configuración del proveedor de servicios del plugin. Hay dos maneras de configurar el plugin:
A. Al cargar metadatos de IDP:
- Proporcione cualquier nombre de IDP. Por ejemplo, mi_IDP.
- Elige el valor de Seleccione el método como URL de metadatos/XML del menú desplegable.
- Introduzca la URL de metadatos como
https://nombre-inquilino.b2clogin.com/nombre-inquilino.onmicrosoft.com/B2C_1A_signup_signin_saml/Samlp/metadata

Nota: Deberá reemplazar el nombre del inquilino en la URL anterior con el nombre del inquilino de Azure B2C.

- Desplázate hasta la parte inferior y haz clic en Guardar los cambios .
B. Configuración manual:
- Proporcione la configuración requerida (es decir, nombre del proveedor de identidad, ID de entidad de IdP o emisor, URL de inicio de sesión de SAML, certificado X.509) según lo dispuesto por su Proveedor de identidad.
- Haga clic en el elemento Guardar los cambios para guardar su configuración.
Paso 3: Mapeo de atributos
Mapeo de atributos básicos
- Cuando el usuario realiza SSO, el proveedor de identidad envía el valor de NameID. Este valor es único para cada usuario.
- Para que el complemento acceda a estos atributos, asigne el Correo electrónico y Nombre de usuario atributo.
- Además, se pueden asignar atributos de usuario (como Nombre de pila y Apellido).
- Haga clic en el elemento Guardar los cambios para guardar su configuración.

Mapeo de atributos personalizados
Esta característica le permite asignar atributos personalizados enviados por el IDP a los atributos de Moodle.
- Para crear un atributo personalizado, navegue hasta Administración del sitio >> Usuarios >> Campos de perfil de usuario en el complemento.
- Haga clic en Crear un nuevo campo de perfil , seleccione el tipo de atributo del menú desplegable e ingrese los valores en los campos obligatorios.

- Asigne el valor deseado al atributo personalizado creado.
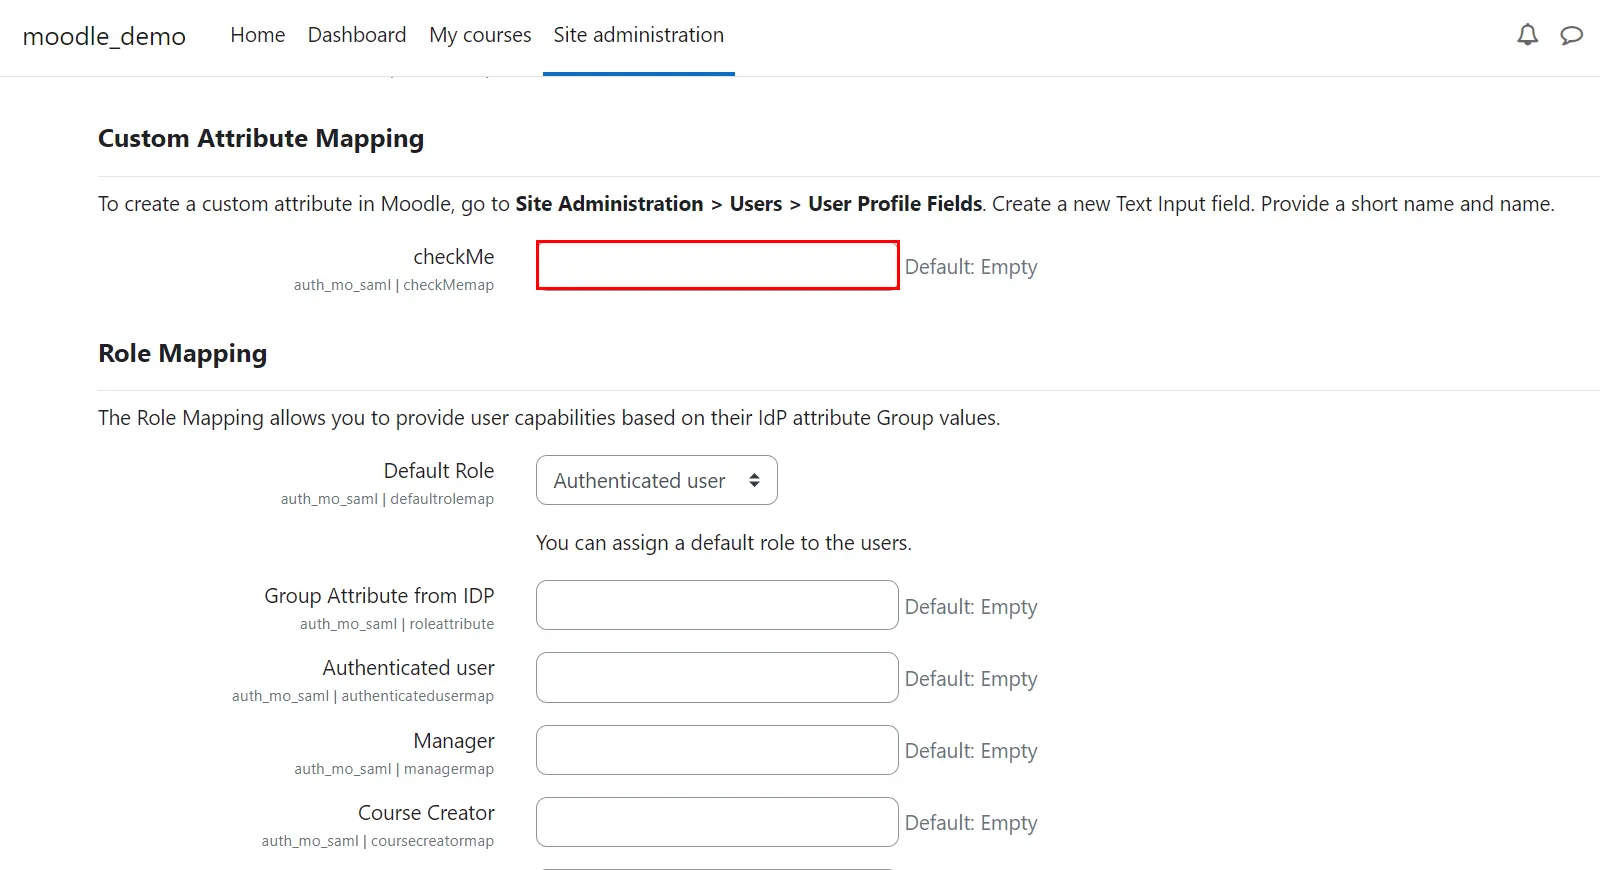
- Desplácese hacia abajo y haga clic en Guardar los cambios botón para guardar sus configuraciones.
Paso 4: Mapeo de roles
- En el complemento gratuito, puede elegir un rol predeterminado que se asignará a todos los usuarios que no sean administradores cuando realicen SSO.
Nota: Se asignarán roles a los nuevos usuarios creados mediante SSO. Los roles de los usuarios de Moodle existentes no se verán afectados.
- Desplácese hacia abajo hasta Mapeo de roles .
- Seleccione el rol predeterminado y haga clic en el Guardar los cambios para guardar su configuración.

Paso 4: Mapeo de roles
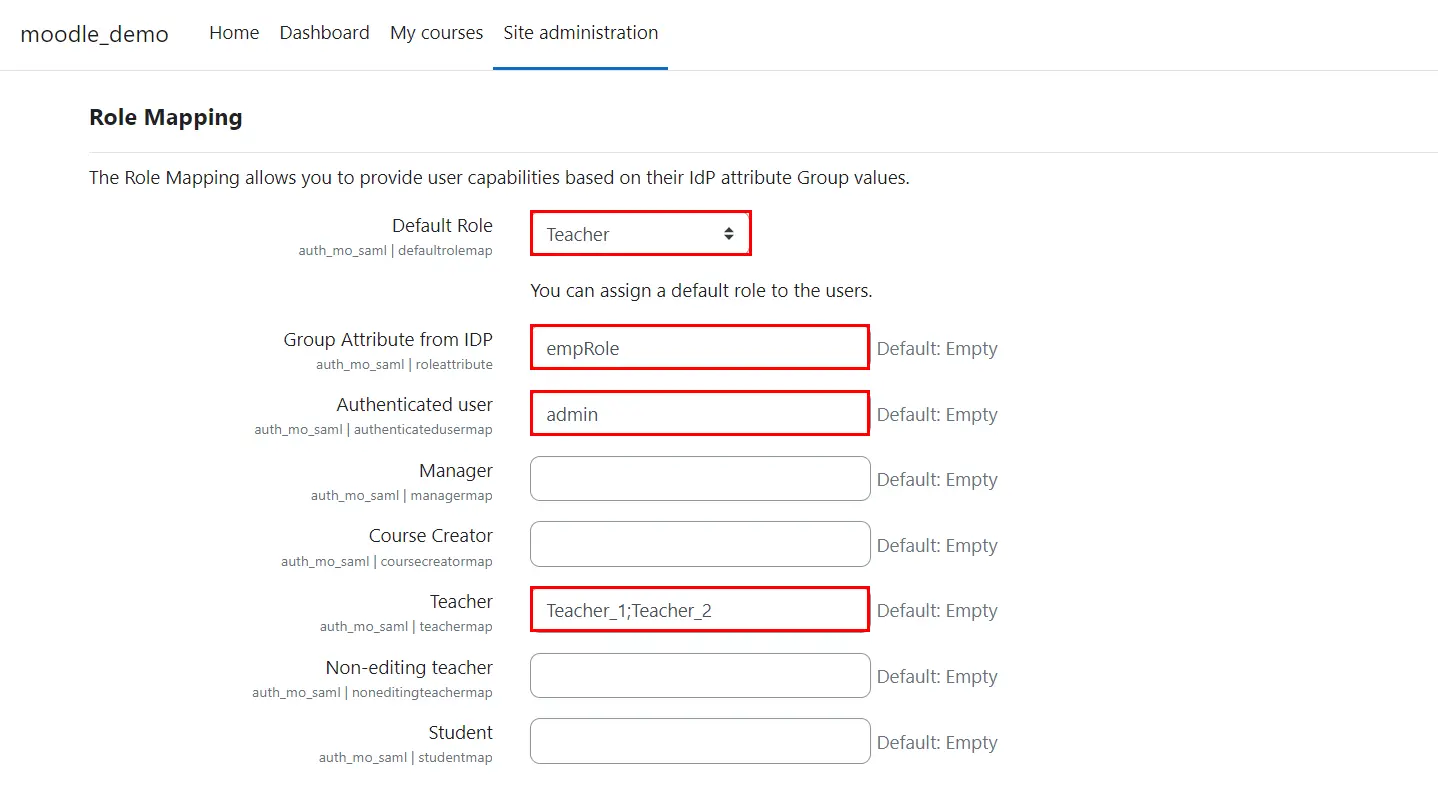
Esta función le permite asignar y administrar roles de los usuarios cuando realizan SSO. Junto con los roles predeterminados de Moodle, esto también es compatible con cualquier rol personalizado.
- Grupo/rol El atributo proporcionará una asignación para el nombre del campo que contiene información relacionada con la función enviada por el IDP y se utilizará para la asignación de funciones.
- Desplácese hasta la sección Mapeo de roles y proporcione las asignaciones para los roles respectivos.
- Seleccione el elemento Rol predeterminado del menú desplegable si el rol del usuario no coincide con los valores asignados.
- Por ejemplo, si tiene un usuario cuyo Grupo/rol El valor del atributo es idp-teacher y desea asignarlo al grupo de profesores. Entonces, simplemente proporcione idp-teacher en el archivo Instructora: campo de la sección Asignación de roles.
Nota: Puede asignar varios valores separados por punto y coma (;).
- Haga clic en el elemento Guardar los cambios botón para guardar sus configuraciones.
Paso 5: Configuración de SSO
- En el complemento, puede agregar un widget de inicio de sesión para habilitar el SSO iniciado por SP en su sitio.
- Vaya a la Complementos >> Autenticación >> Administrar autenticación.
- Haga clic en el elemento para habilitar la visibilidad del complemento.
- Haga clic en el elemento ⬆ para establecer la preferencia del complemento.

Paso 5: configuración de SSO
En el complemento, puede agregar un widget de inicio de sesión para habilitar el SSO iniciado por SP en su sitio.
- Navegue a Administrador del sitio >> Complementos >> Administrar autenticación.
- Haga clic en el elemento para habilitar la visibilidad del complemento.
- Haga clic en el elemento ⬆ para establecer la preferencia del complemento.
- Para habilitar la redirección automática desde la página de inicio de sesión de Moodle al sitio de WordPress.
- Elija Sí: valor del menú desplegable para Habilite la redirección automática a IDP desde la página de inicio de sesión de Moodle .
- Anota URL de puerta trasera Será útil cuando falle el SSO.
- Haga clic en el elemento Guardar los cambios para guardar su configuración.

Ha configurado exitosamente Moodle como SAML SP para lograr el inicio de sesión SSO de Keycloak en su sitio Moodle.
Artículos Relacionados
-
Integraciones y complementos de Moodle
-
Inicio de sesión único SAML de Moodle
-
Moodle SCIM y sincronización remota de usuarios
¿Por qué nuestros clientes eligen la solución de inicio de sesión único SAML miniOrange Moodle?

Soporte 24/7
Obtenga soporte rápido de nuestros expertos técnicos, accesibles las 24 horas para asistencia directa
 Registrarse

precios asequibles
miniorange ofrece las soluciones de inicio de sesión único seguro de Moodle más asequibles.

Documentación
Obtenga acceso a nuestra base de conocimientos detallada, que incluye guías completas y videos instructivos.
Ofrecemos soluciones de identidad segura para inicio de sesión único, autenticación de dos factores, MFA adaptable, aprovisionamiento y mucho más. Por favor contáctenos al
+1 978 658 9387 (EE. UU.) | +91 97178 45846 (India) moodlesupport@xecurify.com


