Inicio de sesión único (SSO) de Moodle SAML utilizando PingOne como IdP | Inicio de sesión SSO de PingOne
Resumen
El inicio de sesión único (SSO) SAML para su sitio Moodle se puede lograr utilizando nuestro complemento SSO SAML miniOrange. Nuestro complemento es compatible con todos los proveedores de identidad compatibles con SAML. Aquí repasaremos una guía paso a paso para configurar el inicio de sesión único (SSO) entre PingOne como proveedor de identidad (IdP) y Moodle como proveedor de servicios (SP).
Requisitos previos: descarga e instalación
Para configurar PingOne como proveedor de identidad (IdP) con Moodle, deberá instalar el complemento miniOrange Moodle SAML 2.0 SSO.
Pasos de configuración
1. Configurar PingOne como proveedor de identidad
Siga los pasos a continuación para configurar PingOne como proveedor de identidad:
Configurar PingOne como IdP
- En la sección Plugins desplazamiento de pestañas a Metadatos del proveedor de servicios sección puede encontrar los metadatos del SP, como ID de entidad SP y URL de ACS (AsertionConsumerService) que son necesarios para configurar el proveedor de identidad.

- Haga clic aquí para iniciar sesión en su portal web PingOne como administrador.
- Desde la barra de navegación en la parte superior, vaya a Aplicaciones → Agregar aplicación.
- En la sección SAML , haz clic en Agregar aplicaciones → Nueva aplicación SAML.

Detalles de la aplicación
- Nombre de la aplicación: Aplicación SSO (cualquier nombre de su elección)
- Descripción de la aplicación: Describe tu aplicación
- Categoría: Elija la categoría de su aplicación de la lista desplegable
- Gráficos (opcional): Añade el icono de tu aplicación

Nota: PNG es el único formato gráfico compatible.
- Haga clic en Continuar al siguiente paso .

Configuración de la aplicación
- Haga clic en Tengo la configuración SAML .
- Firma: En la lista desplegable, seleccione el certificado de firma que desea utilizar.
- Metadatos SAML: Haga clic en Descargar para recuperar los metadatos de IDP de SAML para PingOne. Tenga esto a mano para usarlo mientras configura el complemento SSO de Moodle SAML 2.0.
- Versión del protocolo: SAML versión 2.0
- Cargar metadatos: Haga clic en Seleccione Archivo. Sube el Archivo XML de metadatos descargado del complemento Metadatos del proveedor de servicios .
- Servicio al consumidor de afirmaciones (ACS) y ID de entidad estaría lleno. Puedes verificarlos desde el Metadatos del proveedor de servicios pestaña en el complemento.
- Haga clic en Continuar al siguiente paso .

Mapeo de atributos SSO (opcional)
- Modifique o agregue cualquier asignación de atributos según sea necesario para la aplicación.
- Haga clic en Continuar al siguiente paso .

Acceso de grupo
- Seleccione todos los grupos de usuarios que deberían tener acceso a esta aplicación.
- Haga clic en Continuar al siguiente paso .

Revisar la configuración
- Aquí encontrará la información resumida para la configuración de la aplicación. Compruébalo con la información en Metadatos del proveedor de servicios pestaña del complemento SSO de Moodle SAML 2.0.
- Usted puede obtener URL de metadatos SAML desde allí, que será necesario para configurar el Proveedor de Servicios. También puedes utilizar el Metadatos SAML descargado durante la configuración de la aplicación.
- Haga clic en Termine .

2. Configurar Moodle como SP (Proveedor de Servicios)
En el plugin miniOrange SAML SSO, vaya a la pestaña Plugins . Hay dos maneras de configurar el plugin:
A. Al cargar metadatos de IDP:
- Escriba el Nombre del desplazado interno.
- En la sección Configuración del proveedor de servicios sección elegir URL/XML de metadatos desde Seleccione el método desplegable.
- Copie y pegue la URL de metadatos del IdP o el archivo XML en URL/XML de metadatos de IDP campo de entrada.
- Haga clic en el elemento Haga clic aquí para probar la configuración.

B. Configuración manual:
- Proporcione la configuración requerida (es decir, nombre de IDP, ID de entidad o emisor de IDP, URL de inicio de sesión SAML, certificado X.509) según lo proporcionado por su Proveedor de identidad.
- Haga clic en el elemento Haga clic aquí para probar la configuración.

Paso 3: Mapeo de atributos
- Cuando el usuario realiza SSO, el proveedor de identidad envía el valor de NameID. Este valor es único para cada usuario.
- Para que el complemento acceda a estos atributos, asigne los valores para Nombre de usuario y Correo electrónico as ID de nombre.

En el plugin miniOrange SAML SSO, desplácese hacia abajo hasta la sección Configuración del proveedor de servicios del plugin. Hay dos maneras de configurar el plugin:
A. Al cargar metadatos de IDP:
- Proporcione cualquier nombre de IDP. Por ejemplo, mi_IDP.
- Elige el valor de Seleccione el método como URL de metadatos/XML del menú desplegable.
- Introduzca la URL de metadatos como
https://nombre-inquilino.b2clogin.com/nombre-inquilino.onmicrosoft.com/B2C_1A_signup_signin_saml/Samlp/metadata
Nota: Deberá reemplazar el nombre del inquilino en la URL anterior con el nombre del inquilino de Azure B2C.

- Desplázate hasta la parte inferior y haz clic en Guardar los cambios .
B. Configuración manual:
- Proporcione la configuración requerida (es decir, nombre del proveedor de identidad, ID de entidad de IdP o emisor, URL de inicio de sesión de SAML, certificado X.509) según lo dispuesto por su Proveedor de identidad.
- Haga clic en el elemento Guardar los cambios para guardar su configuración.
Paso 3: Mapeo de atributos
Mapeo de atributos básicos
- Cuando el usuario realiza SSO, el proveedor de identidad envía el valor de NameID. Este valor es único para cada usuario.
- Para que el complemento acceda a estos atributos, asigne el Correo electrónico y Nombre de usuario atributo.
- Además, se pueden asignar atributos de usuario (como Nombre de pila y Apellido).
- Haga clic en el elemento Guardar los cambios para guardar su configuración.

Mapeo de atributos personalizados
Esta característica le permite asignar atributos personalizados enviados por el IDP a los atributos de Moodle.
- Para crear un atributo personalizado, navegue hasta Administración del sitio >> Usuarios >> Campos de perfil de usuario en el complemento.
- Haga clic en Crear un nuevo campo de perfil , seleccione el tipo de atributo del menú desplegable e ingrese los valores en los campos obligatorios.

- Asigne el valor deseado al atributo personalizado creado.
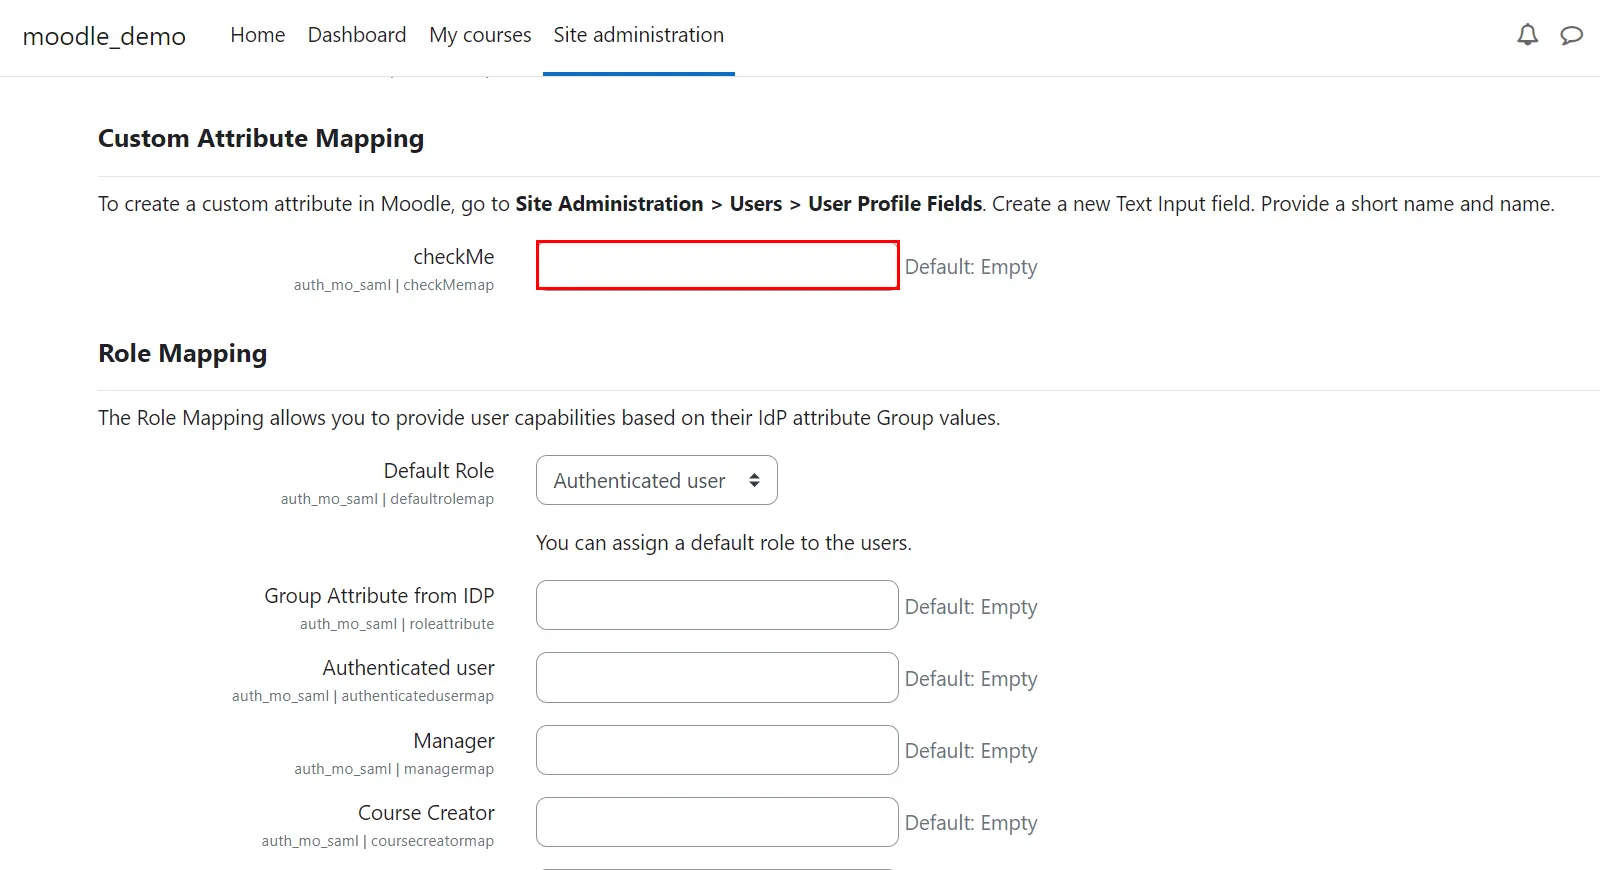
- Desplácese hacia abajo y haga clic en Guardar los cambios botón para guardar sus configuraciones.
Paso 4: Mapeo de roles
- En el complemento gratuito, puede elegir un rol predeterminado que se asignará a todos los usuarios que no sean administradores cuando realicen SSO.
Nota: Se asignarán roles a los nuevos usuarios creados mediante SSO. Los roles de los usuarios de Moodle existentes no se verán afectados.
- Desplácese hacia abajo hasta Mapeo de roles .
- Seleccione el rol predeterminado y haga clic en el Guardar los cambios para guardar su configuración.

Paso 4: Mapeo de roles
Esta función le permite asignar y administrar roles de los usuarios cuando realizan SSO. Junto con los roles predeterminados de Moodle, esto también es compatible con cualquier rol personalizado.
- Grupo/rol El atributo proporcionará una asignación para el nombre del campo que contiene información relacionada con la función enviada por el IDP y se utilizará para la asignación de funciones.
- Desplácese hasta la sección Mapeo de roles y proporcione las asignaciones para los roles respectivos.
- Seleccione el elemento Rol predeterminado del menú desplegable si el rol del usuario no coincide con los valores asignados.
- Por ejemplo, si tiene un usuario cuyo Grupo/rol El valor del atributo es idp-teacher y desea asignarlo al grupo de profesores. Entonces, simplemente proporcione idp-teacher en el archivo Instructora: campo de la sección Asignación de roles.
Nota: Puede asignar varios valores separados por punto y coma (;).
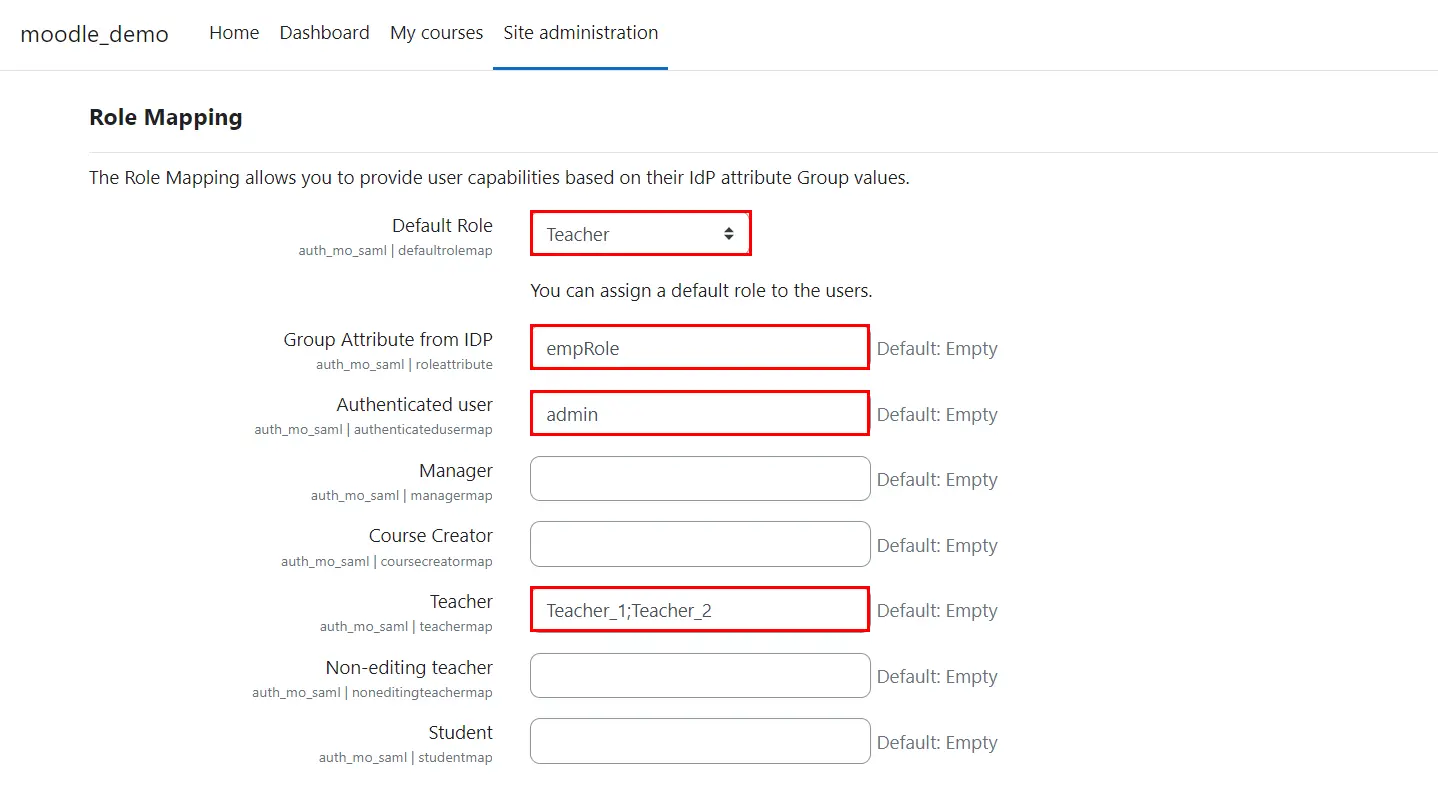
- Haga clic en el elemento Guardar los cambios botón para guardar sus configuraciones.
Paso 5: Configuración de SSO
- En el complemento, puede agregar un widget de inicio de sesión para habilitar el SSO iniciado por SP en su sitio.
- Vaya a la Complementos >> Autenticación >> Administrar autenticación.
- Haga clic en el elemento para habilitar la visibilidad del complemento.
- Haga clic en el elemento ⬆ para establecer la preferencia del complemento.

Paso 5: configuración de SSO
En el complemento, puede agregar un widget de inicio de sesión para habilitar el SSO iniciado por SP en su sitio.
- Navegue a Administrador del sitio >> Complementos >> Administrar autenticación.
- Haga clic en el elemento para habilitar la visibilidad del complemento.
- Haga clic en el elemento ⬆ para establecer la preferencia del complemento.
- Para habilitar la redirección automática desde la página de inicio de sesión de Moodle al sitio de WordPress.
- Elija Sí: valor del menú desplegable para Habilite la redirección automática a IDP desde la página de inicio de sesión de Moodle .
- Anota URL de puerta trasera Será útil cuando falle el SSO.
- Haga clic en el elemento Guardar los cambios para guardar su configuración.

Ha configurado exitosamente Moodle como SAML SP para lograr el inicio de sesión SSO de PingOne en su sitio Moodle.
Artículos Relacionados




 Registrarse