
Inicio de sesión único (SSO) de Moodle SAML utilizando RSA SecurID como IdP | Inicio de sesión SSO de RSA SecurID
Resumen
El inicio de sesión único (SSO) SAML para su sitio Moodle se puede lograr utilizando nuestro complemento SSO SAML miniOrange. Nuestro complemento es compatible con todos los proveedores de identidad compatibles con SAML. Aquí repasaremos una guía paso a paso para configurar el inicio de sesión único (SSO) entre RSA SecurID como proveedor de identidad (IdP) y Moodle como proveedor de servicios (SP).



Requisitos previos: descarga e instalación
Para configurar RSA SecurID como proveedor de identidad (IdP) con Moodle, deberá instalar el complemento miniOrange Moodle SAML 2.0 SSO .
Pasos de configuración
1. Configure RSA SecurID como IdP
Siga los pasos a continuación para configurar RSA SecurID como proveedor de identidad:
Configurar RSA SecurID como IdP
- En la sección Plugins desplazamiento de pestañas a Metadatos del proveedor de servicios sección puede encontrar los metadatos del SP, como ID de entidad SP y URL de ACS (AsertionConsumerService) que son necesarios para configurar el proveedor de identidad.

- Inicie sesión en RSA SecurID Access (Cloud Console) como administrador.
- En el menú de navegación superior, haga clic en Aplicaciones → Catálogo de aplicaciones.

- Haga clic en Crear desde plantilla botón en la esquina superior derecha.

- Haga clic en el botón Seleccionar al lado del SAML directo, en la página Elegir plantilla de conector.

- Llene la información requerida en el Información básica:
- Nombre: Nombre de la aplicación, por ejemplo. Complemento miniOrange.
- Descripción (opcional): Descripción de su aplicación.
- Deshabilitado [una casilla de verificación] (opcional): Seleccione esto solo si desea que esta aplicación no esté disponible para los usuarios. Cuando está deshabilitada, la aplicación aparece en Mi aplicación pero no aparece en el portal de aplicaciones RSA.
- Ahora haga clic en Próximo Paso .

Perfil de conexión
- Haga clic en Importar metadatos .

- Cargue el archivo de metadatos del complemento miniOrange. Puede descargar el archivo de metadatos del complemento desde Pestaña Metadatos del proveedor de servicios del complemento.
- Verifique las URL configuradas y haga clic en el Guardar botón en la esquina superior derecha de Importar metadatos SAML página de ventana.

- Compruebe si los metadatos del complemento se importaron correctamente.

Iniciar el flujo de trabajo SAML
- URL de conexión: Ingrese la URL desde donde se generará la solicitud de SSO, es decir, la URL a la que desea redirigir después de un inicio de sesión único exitoso.
- Seleccionar Iniciado por SP, ya que el SSO se invoca desde el lado de la Aplicación.
- Método vinculante para solicitud SAML: PUBLICAR

Nota: La versión gratuita del complemento SAML 2.0 SSO solo admite el enlace POST para las solicitudes SAML.
- Firmado [una casilla de verificación]: Desmarcar
Nota: La versión gratuita del plugin SAML 2.0 SSO no admite solicitudes SAML firmadas. Si utiliza las versiones de pago del plugin, podrá enviar solicitudes SAML firmadas.

Proveedor de identidad SAML (emisor)
- URL del proveedor de identidad: Tenga en cuenta este valor, se utilizará como URL de inicio de sesión de SAML para configurar el complemento.
- ID de la entidad emisora: Predeterminado
Nota: Este es el ID de entidad o emisor del IdP que se utiliza para configurar el complemento.
- Firma de respuesta SAML: Cargue la clave privada y el certificado que se utilizará para firmar la respuesta SAML o puede generar un nuevo par de claves haciendo clic en el botón Generar paquete de certificados.
- Incluir certificado en la declaración saliente: Habilitar (opcional)

Proveedor de servicios
- La URL del servicio al consumidor de aserción y la URL de la audiencia deben estar preconfiguradas si ha subido los metadatos del complemento en la sección Perfil de conexión. De lo contrario, puede encontrar las URL requeridas en Pestaña Metadatos del proveedor de servicios del complemento miniOrange SAML y actualice la URL aquí.
Identidad de usuario
- Configure la información de NameID que identifica al usuario que genera la aserción SAML.

Configuración avanzada: extensión de atributos (opcional)
- Configure información de usuario adicional que se enviará a la aplicación en la respuesta SAML. Por ejemplo, nombre de usuario, correo electrónico, nombre para mostrar, grupos, etc.

- Ahora haga clic en Próximo Paso .
Acceso de usuario
- Seleccione la política de acceso como Permitir a todos los usuarios autenticados y haga clic en Próximo Paso .

Pantalla del portal
- Configure los ajustes de visualización de la aplicación para los usuarios finales de RSA, como el ícono de la aplicación, etc.
- Ahora haga clic en Guardar y finalizar para guardar la configuración

- Ahora, desde la barra de navegación superior, haga clic en Aplicaciones mis aplicaciónes.
- Encuentra la aplicación que has configurado. Haga clic en la flecha hacia abajo junto al nombre de la aplicación y haga clic en Exportar metadatos.

- Mantenga los metadatos a mano, serán necesarios para configurar el complemento miniOrange.
- Finalmente, haga clic en Publicar cambios en la esquina superior izquierda de la Consola de administración de RSA para publicar la configuración de esta aplicación.

2. Configurar Moodle como SP (Proveedor de Servicios)
- Free
- Premium


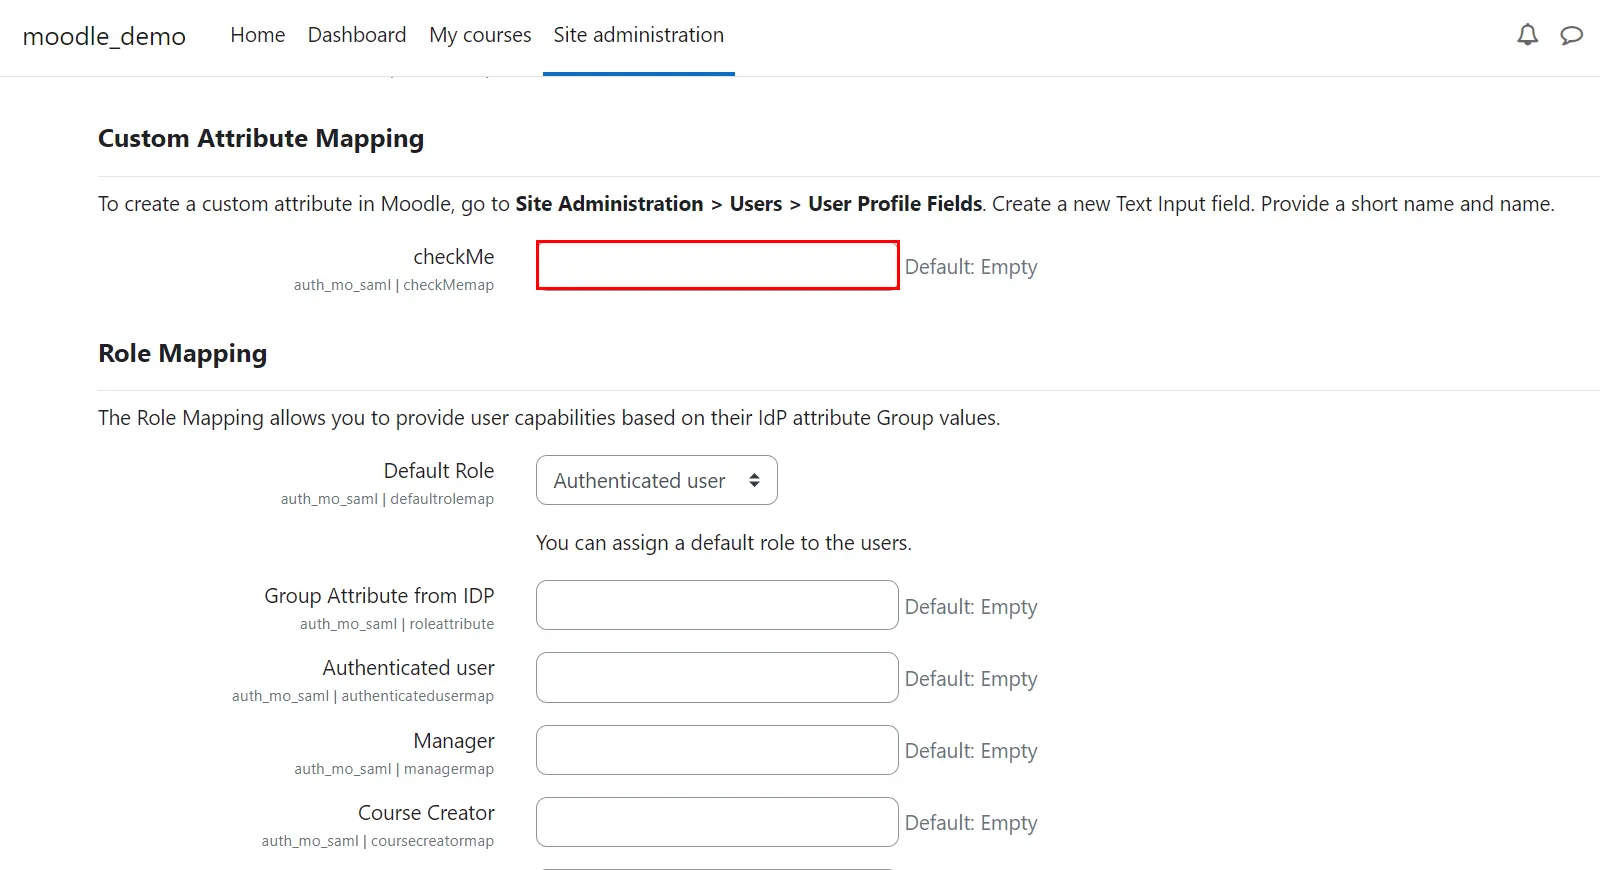

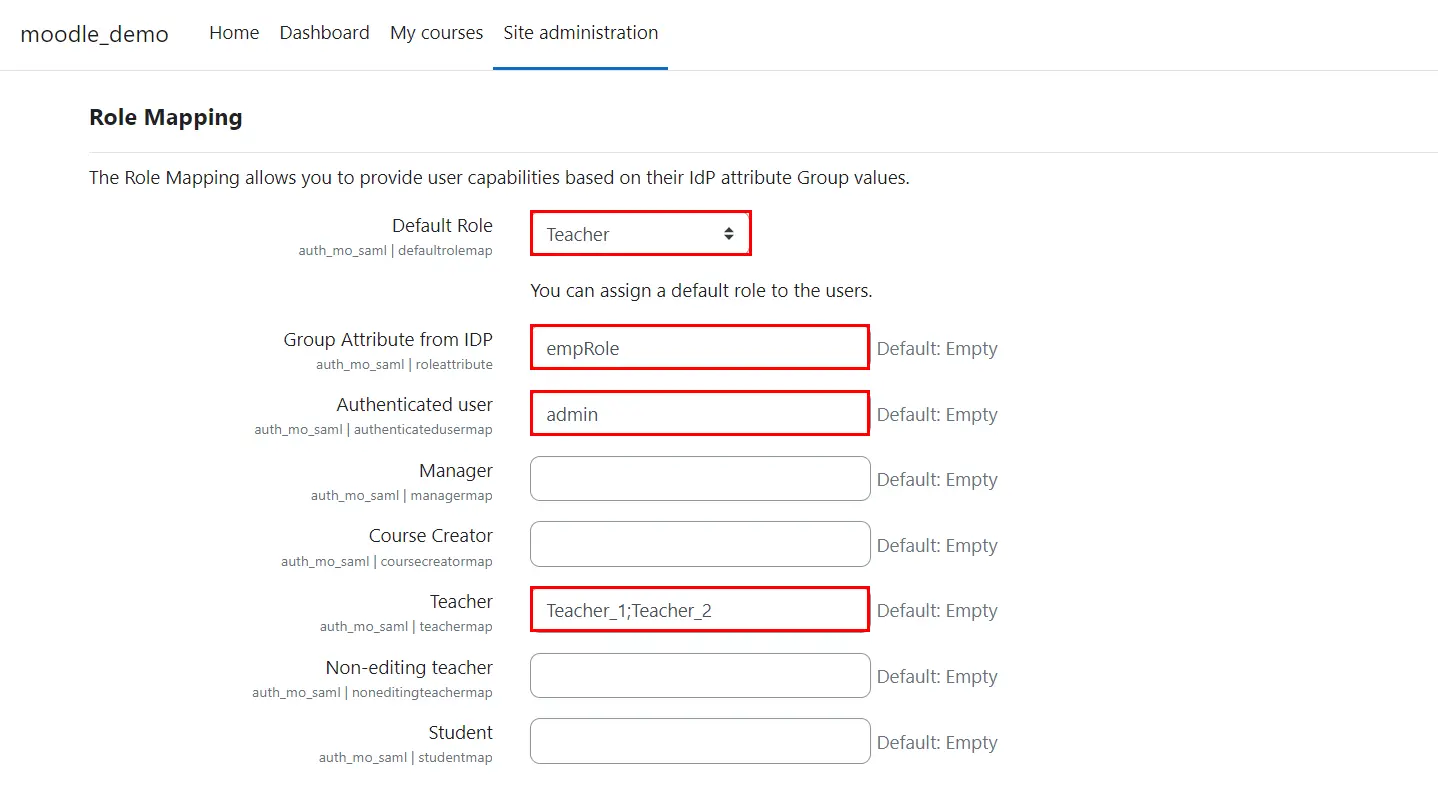


Ha configurado exitosamente Moodle como SAML SP para lograr el inicio de sesión SSO RSA SecurID en su sitio Moodle.
Artículos Relacionados
¿Por qué nuestros clientes eligen la solución de inicio de sesión único SAML miniOrange Moodle?

 Registrarse

Ofrecemos soluciones de identidad segura para inicio de sesión único, autenticación de dos factores, MFA adaptable, aprovisionamiento y mucho más. Por favor contáctenos al
+1 978 658 9387 (EE. UU.) | +91 97178 45846 (India) moodlesupport@xecurify.com


