Resultados de la búsqueda :
×Resultados de la búsqueda :
×
Las claves API, las cuentas de administrador y las integraciones personalizadas pueden conectar la IA con WordPress, pero también pueden introducir riesgos de seguridad y control de acceso.
Una conexión directa garantiza que cualquier solicitud cuente con una clave válida. Sin la seguridad que ofrece un agente de IA, una credencial filtrada puede exponer el contenido de WordPress, datos confidenciales y configuraciones.
Una IA con permisos de administrador puede leer, actualizar o eliminar recursos en todo su sitio si los controles de acceso a la IA no se gestionan cuidadosamente.
Muchas integraciones de IA ofrecen un seguimiento de actividad limitado. Sin una forma de proteger el acceso de la IA a WordPress, resulta difícil identificar qué IA actuó, qué cambió y cuándo.
Los auditores ahora exigen pruebas de que su IA opera dentro de los límites establecidos. Sin políticas ni registros, no tendrá nada que mostrar cuando llegue la auditoría.
Un punto final de servidor MCP nativo integra el Protocolo de Contexto de Modelo (MCP) directamente en WordPress, ofreciendo a los agentes y aplicaciones de IA una forma estándar de interactuar con su sitio. En lugar de gestionar integraciones separadas, dispone de un único punto de entrada controlado para todas las solicitudes de IA. La aplicación de políticas de IA integrada verifica el acceso, bloquea las acciones no autorizadas y registra la actividad para una visibilidad, gobernanza y control completos.

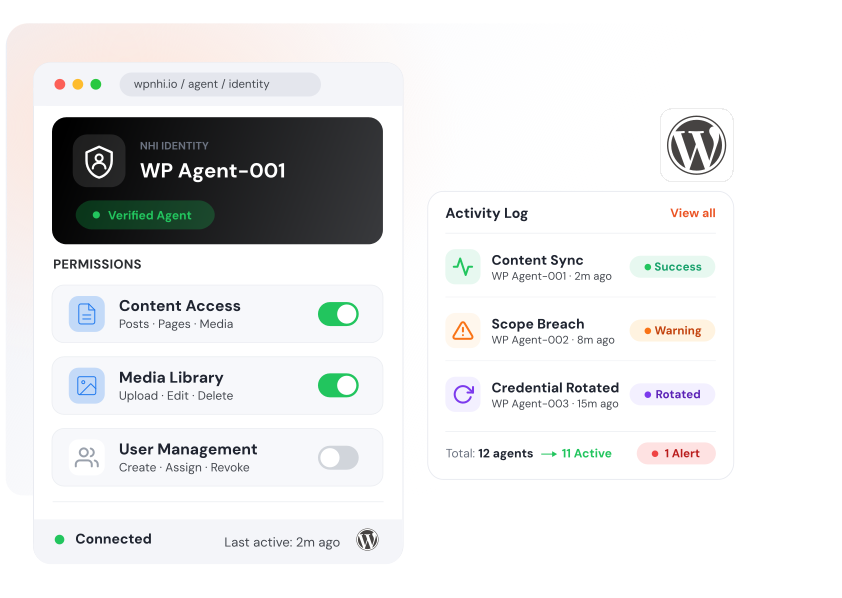
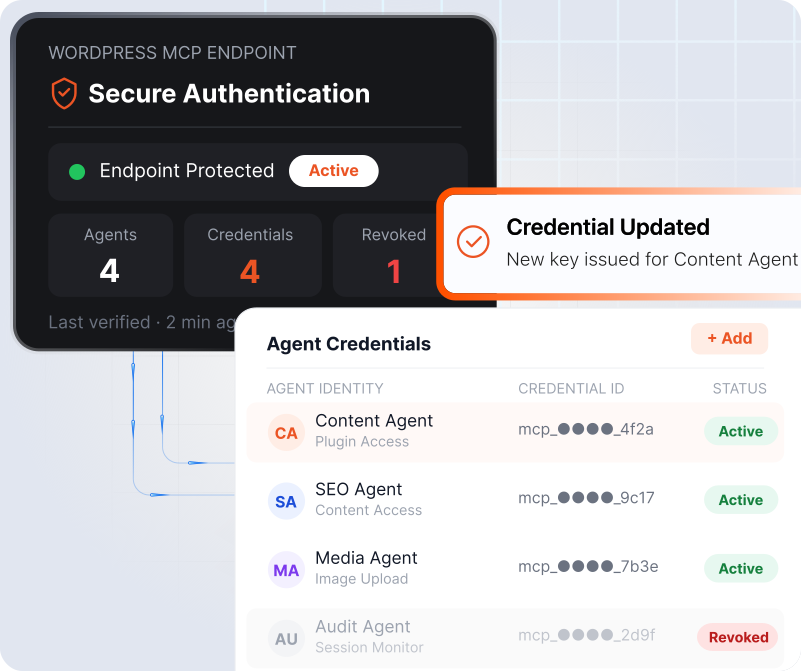
Proteja su punto final de WordPress MCP con autenticación segura mediante IA. Asigne credenciales únicas a cada agente de IA y actualice o elimine el acceso cuando sea necesario.
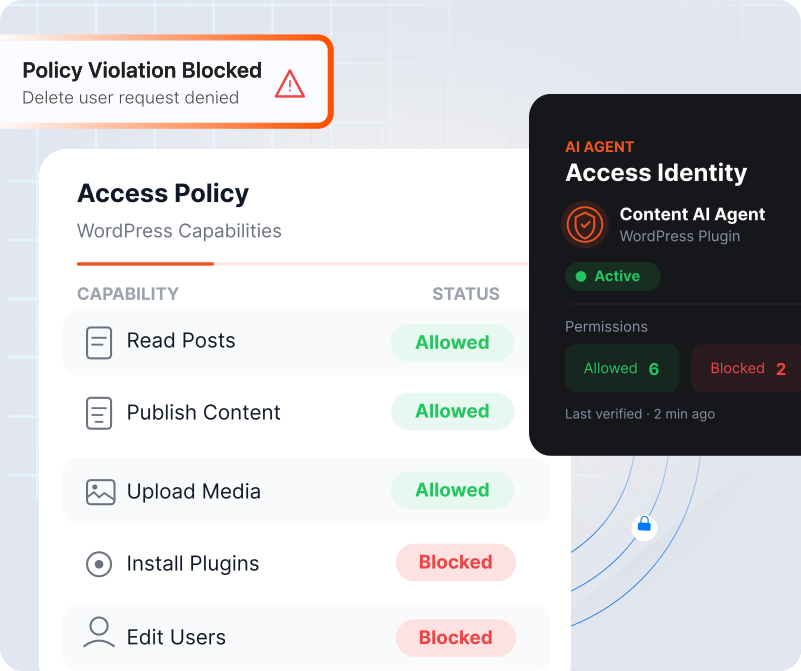
Controla a qué funciones de WordPress puede acceder un agente de IA. Permite las acciones aprobadas y bloquea las solicitudes que no cumplan con tus reglas.
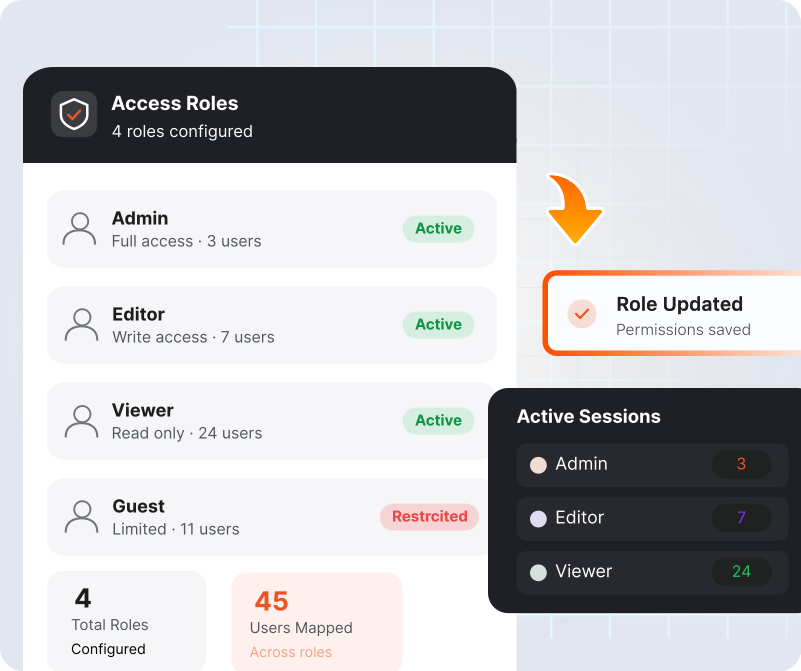
Gestiona las responsabilidades de los agentes con control de acceso basado en roles. Restringe el acceso únicamente a los recursos de datos y las acciones necesarias para cada rol.
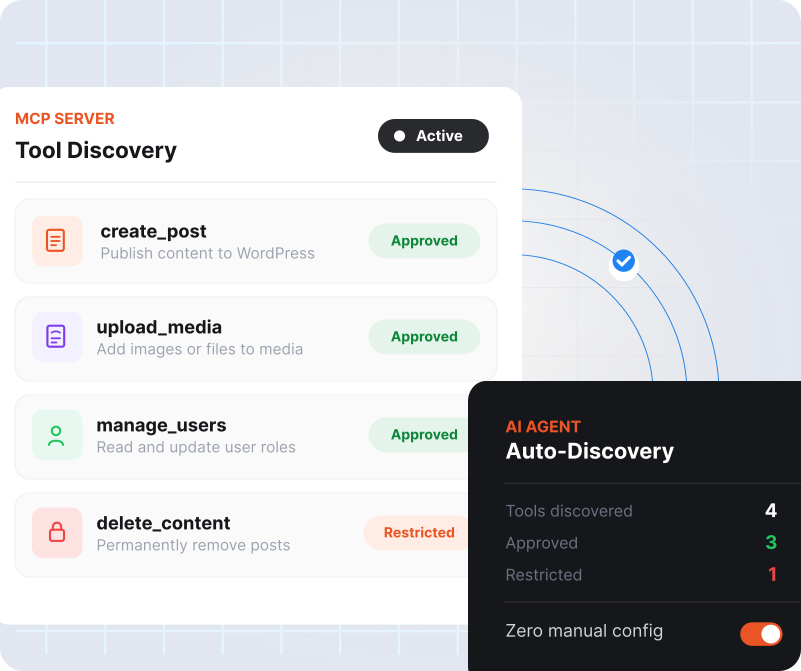
Expón las funcionalidades aprobadas de WordPress a través de tu servidor MCP para que los agentes de IA puedan encontrarlas y utilizarlas automáticamente sin necesidad de configuración manual.
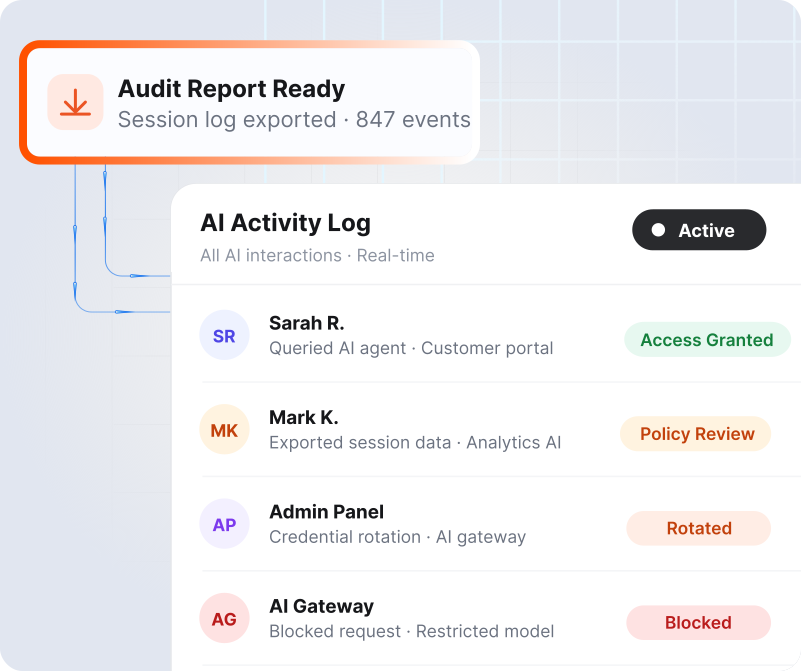
Realiza un seguimiento de cada interacción con la IA mediante la monitorización de la actividad y el registro de auditoría. Revisa quién realizó una acción, qué cambió y cuándo ocurrió.
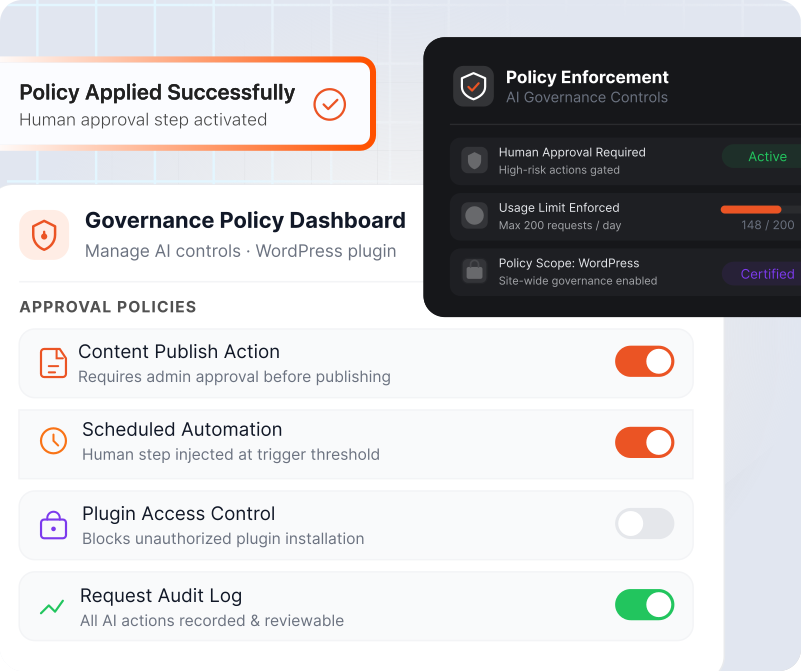
Aplica controles de gobernanza de IA a acciones de alto riesgo. Añade pasos de aprobación humana, establece límites de uso y aplica políticas directamente desde WordPress.
¿Tienes preguntas sobre el punto final del servidor MCP nativo? Ponte en contacto con nuestro equipo para explorar sus capacidades y descubrir cómo puede ayudarte a gestionar de forma segura los agentes de IA en tu sitio de WordPress.
El punto final del servidor MCP nativo valida, autoriza y registra de forma segura cada interacción de IA antes de que llegue a WordPress.
El agente de IA utiliza el punto final del servidor MCP nativo para solicitar acceso a una herramienta o acción de WordPress.
El punto final del servidor MCP nativo verifica la identidad del agente antes de permitir cualquier acceso.
Las reglas basadas en roles determinan a qué herramientas y acciones puede acceder el agente en este momento.
WordPress ejecuta las capacidades aprobadas con el contexto de privilegios mínimos y nada más.
El complemento registra cada solicitud, acción y resultado para ofrecer un registro de auditoría claro.
No todas las integraciones de IA ofrecen el mismo nivel de control. Esto es lo que distingue a un punto final MCP nativo.
 Punto final MCP nativo
Descubra las ventajas empresariales y de seguridad que un servidor MCP nativo aporta a su entorno WordPress.
Todos los permisos, políticas y registros de actividad se encuentran dentro del panel de control de WordPress. Tu equipo mantiene el control sin necesidad de una herramienta de seguridad o un panel de administración independiente.
Protéjase contra ataques de inyección instantánea que intentan manipular el comportamiento de la IA. Los controles de seguridad validan las solicitudes y evitan cambios no autorizados en el contenido, los usuarios y la configuración del sitio.
Cada acción del agente permanece autorizada y registrada. Los puntos de control con intervención humana retienen las operaciones de alto impacto, como la publicación, la eliminación o los cambios de cuenta, hasta que una persona las revisa y aprueba.
Incorpora nuevos agentes sin ampliar tu superficie de ataque. La plataforma se adapta a más agentes y herramientas, mientras que los controles de gobernanza permanecen centralizados y uniformes para todos los sitios de WordPress.
Integre la IA en WordPress de forma segura y responsable, sin perder el control de sus datos ni recursos, ni exponer su sitio a ataques impulsados por IA.
Únase a los más de 30,000 clientes de Norteamérica, Europa, Asia-Pacífico y Oriente Medio que confían en las soluciones de ciberseguridad de miniOrange.
Todas las solicitudes de IA son interceptadas, autenticadas mediante OAuth 2.1 y limitadas únicamente a las herramientas y acciones MCP aprobadas.

Registrar quién autorizó al cliente de IA, qué solicitó el LLM y simplificar las auditorías SOC 2 e ISO 27001.

Obtén acceso directo a ingenieros de producto en diferentes zonas horarias para obtener asistencia con la implementación, solucionar problemas y recibir orientación continua.
Obtén respuestas a las preguntas más frecuentes sobre el punto final del servidor MCP nativo para WordPress.
El Protocolo de Contexto de Modelo (MCP) es un estándar compartido que permite que las herramientas de IA soliciten a tu sitio web que realice alguna acción y obtengan una respuesta clara. Los principales proveedores de IA, como OpenAI, Anthropic y Microsoft, lo admiten, por lo que una misma configuración funciona con muchas herramientas.
¿Cómo funciona MCP con WordPress?El servidor MCP de WordPress y el plugin AI Policy Enforcement protegen todos los puntos de acceso a tu sitio. Cada solicitud de IA pasa a través de él. El plugin verifica la clave de la IA, confirma su funcionalidad, ejecuta la acción y guarda un registro. Tu configuración actual de WordPress permanece sin cambios.
¿Por qué utilizar el servidor MCP de miniOrange para WordPress en lugar de otros MCP?La mayoría de los servidores MCP conectan agentes de IA a WordPress. El servidor MCP de miniOrange para WordPress añade seguridad y gobernanza. Asigna una identidad única a cada agente de IA, aplica permisos y políticas, y registra cada acción, para que siempre sepas quién hizo qué y cuándo.
Sí, siempre y cuando el acceso se realice a través del servidor MCP de miniOrange. Este proporciona a cada agente de IA una clave limitada que se puede revocar en cualquier momento, verifica cada solicitud según tus políticas y bloquea todo lo que no esté en la lista de elementos aprobados.
¿Cómo controlo los permisos de la IA?Puedes registrar agentes de IA y asignarles reglas y permisos directamente desde tu panel de WordPress. Los agentes registrados solo pueden acceder a los recursos aprobados y realizar las acciones autorizadas. Obtén más información en la página de funciones del Registro NHI.
¿MCP admite el registro de auditoría?Sí. Cada acción guarda un registro con el nombre de la IA, la acción realizada y la hora. El registro no se puede modificar, por lo que siempre verá lo sucedido y podrá compartirlo durante una revisión de seguridad.

Gracias por su respuesta. Nos pondremos en contacto con usted en breve.
Algo salió mal. Por favor envíe su consulta nuevamente
¿Necesitas ayuda? ¡Estamos aquí!



