Configure el inicio de sesión único (SSO) seguro en Odoo con AWS Cognito mediante nuestro módulo Odoo OAuth Single Sign-On (SSO). El plugin Odoo OAuth SSO permite a los usuarios usar sus credenciales de AWS Cognito para un inicio de sesión fluido en Odoo mediante inicio de sesión único. Facilitar el SSO de AWS Cognito permite a los usuarios autenticarse con sus credenciales de AWS Cognito y acceder de forma segura a su sitio Odoo. Esta guía de configuración paso a paso le ayudará a configurar AWS Cognito como proveedor de identidad (IDP) y Odoo como proveedor de servicios (SP) para lograr el SSO de AWS Cognito en Odoo. Para obtener más información sobre otras funciones que ofrecemos en el plugin Odoo OAuth Single Sign-On (SSO), haga clic aquí.
Requisitos previos: descarga e instalación
- Una instalación de Odoo en su entorno.
- Se instaló el módulo miniOrange OAuth SSO para Odoo.
Pasos para configurar el inicio de sesión único (SSO) de AWS Cognito en Odoo
1. Configure Amazon Cognito como proveedor de OAuth
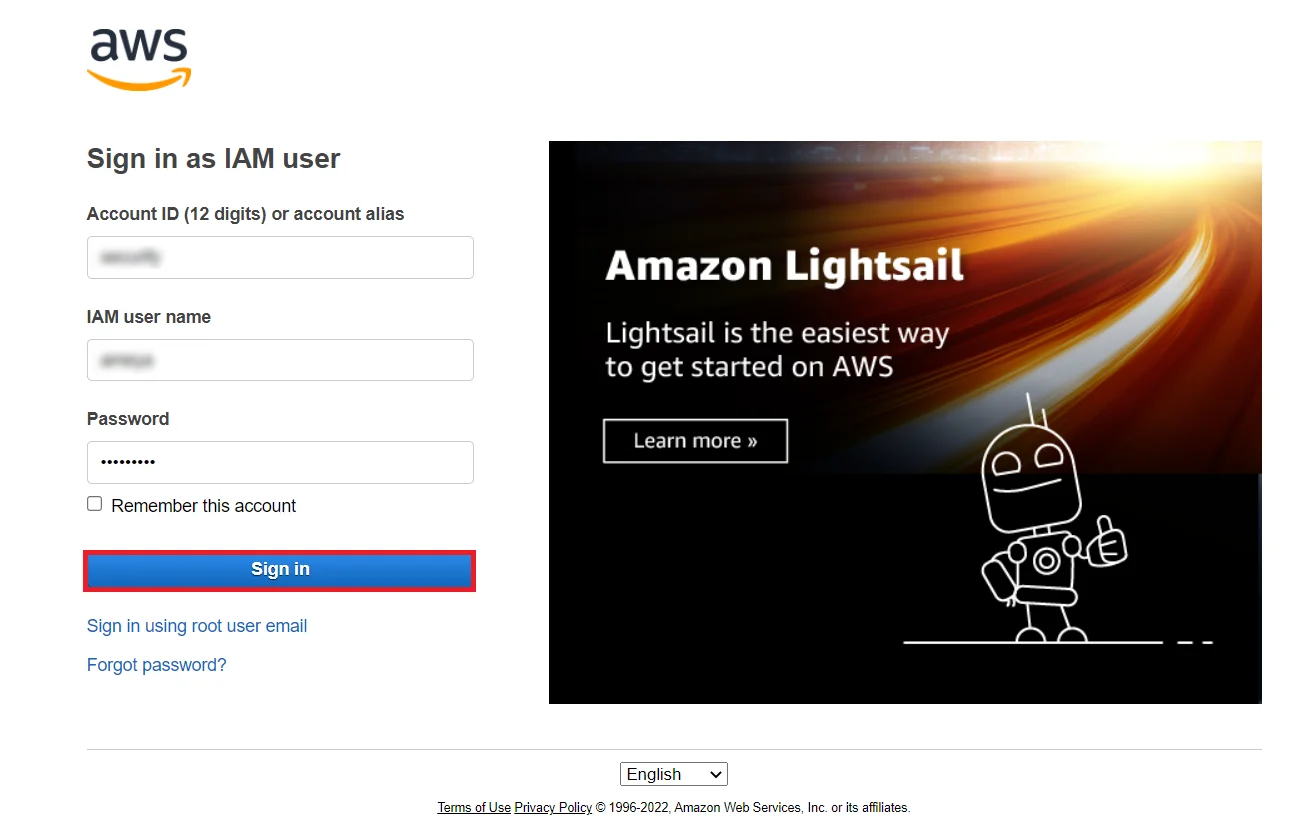
- En primer lugar, ve a Consola de Amazon y regístrese/inicie sesión en su cuenta para configurar AWS Cognito.
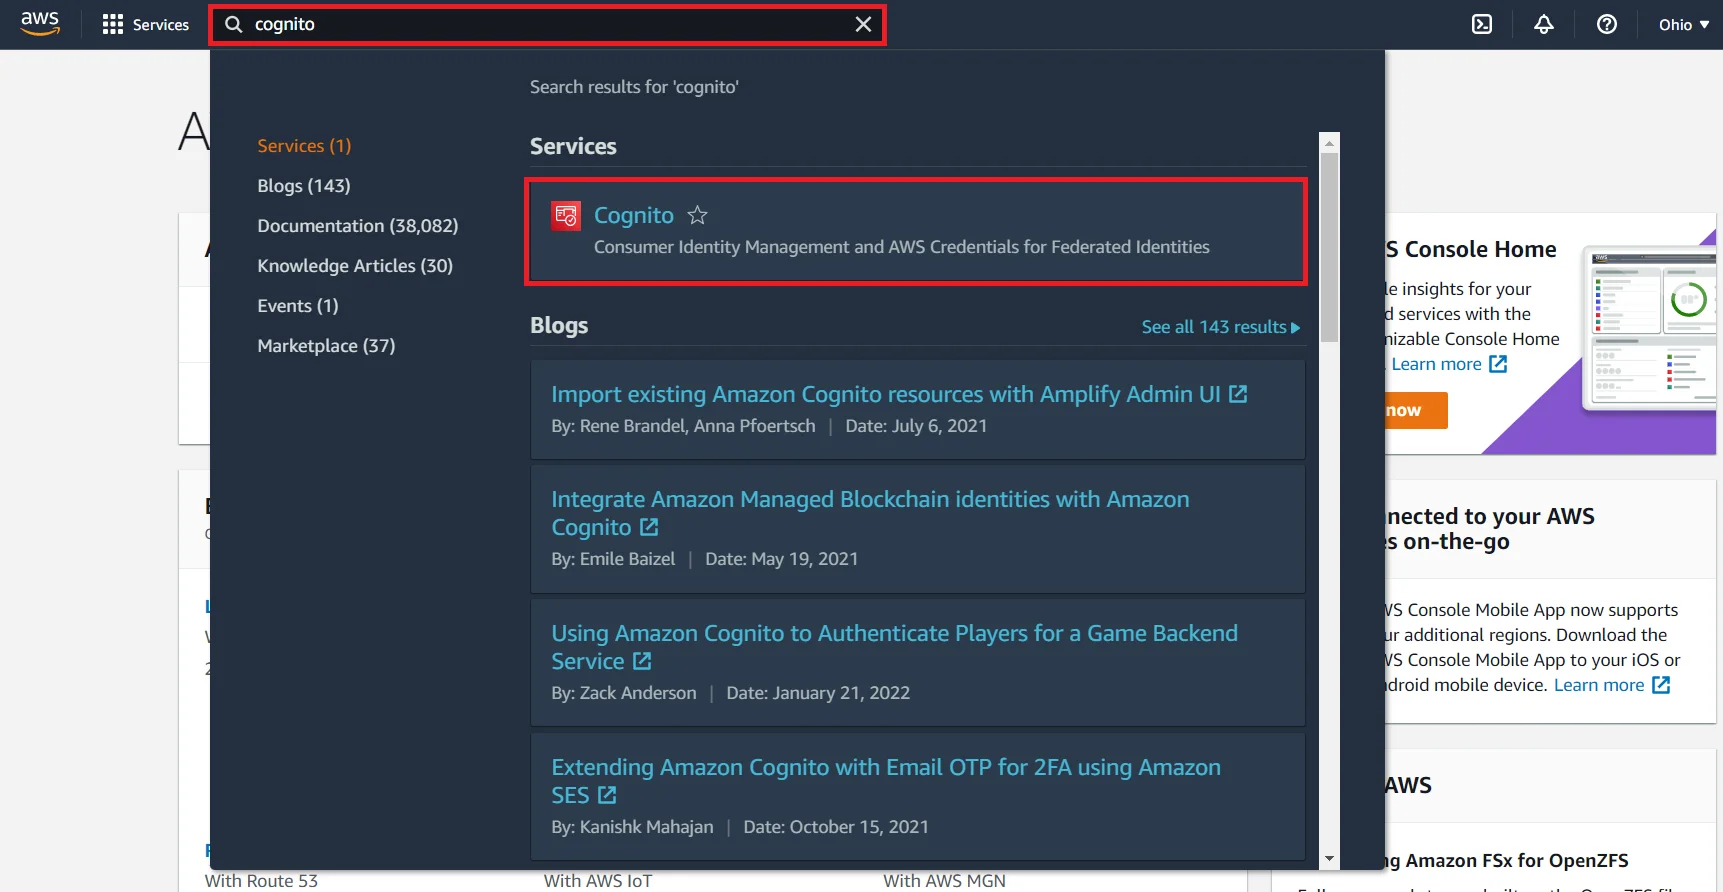
- Busque Cognito en la barra de búsqueda de servicios de AWS como se muestra a continuación.
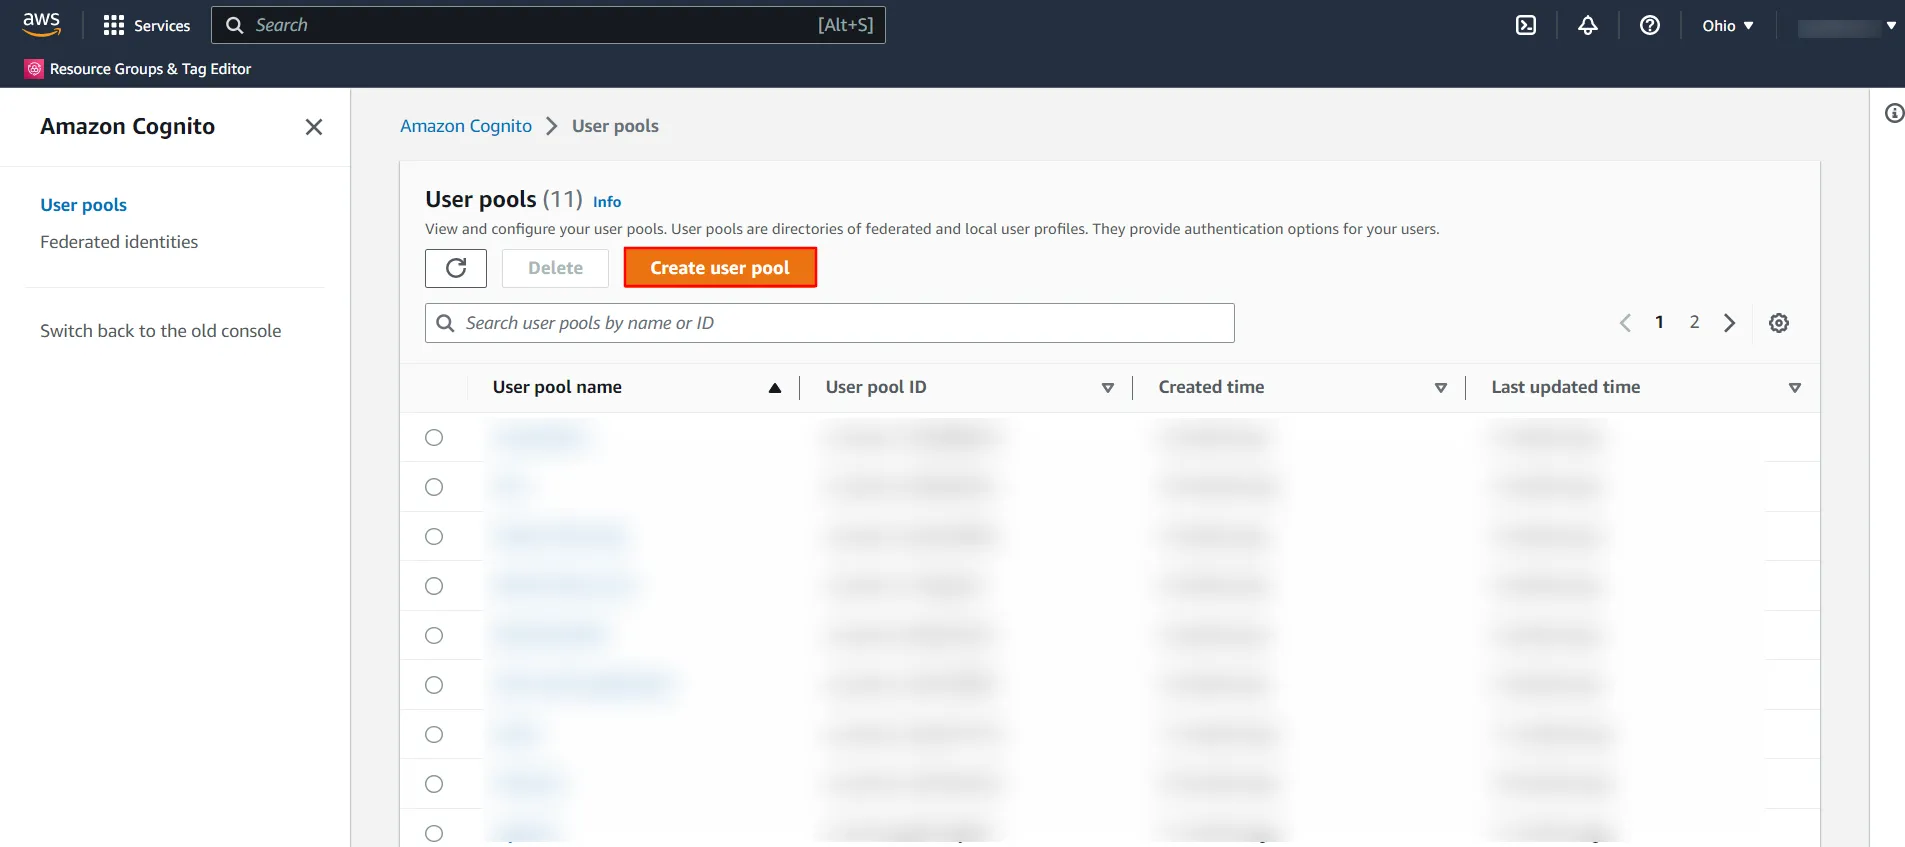
- Haga clic en Crear un grupo de usuarios para crear un nuevo grupo de usuarios.
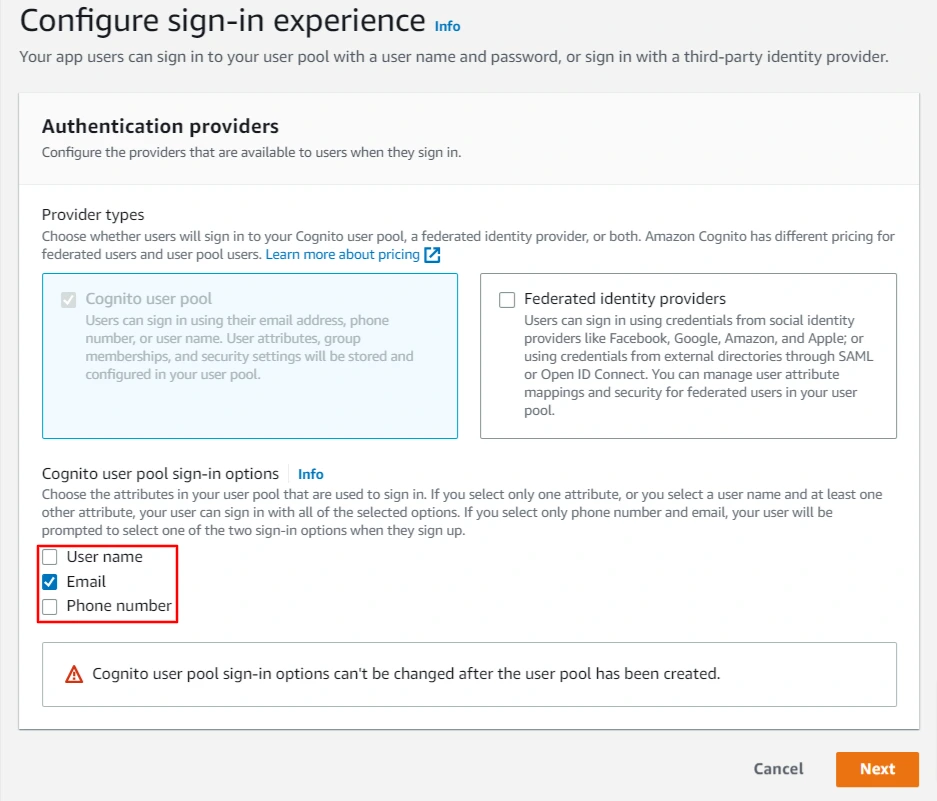
- Elija los atributos en su grupo de usuarios que se utilizarán durante la Regístrese .
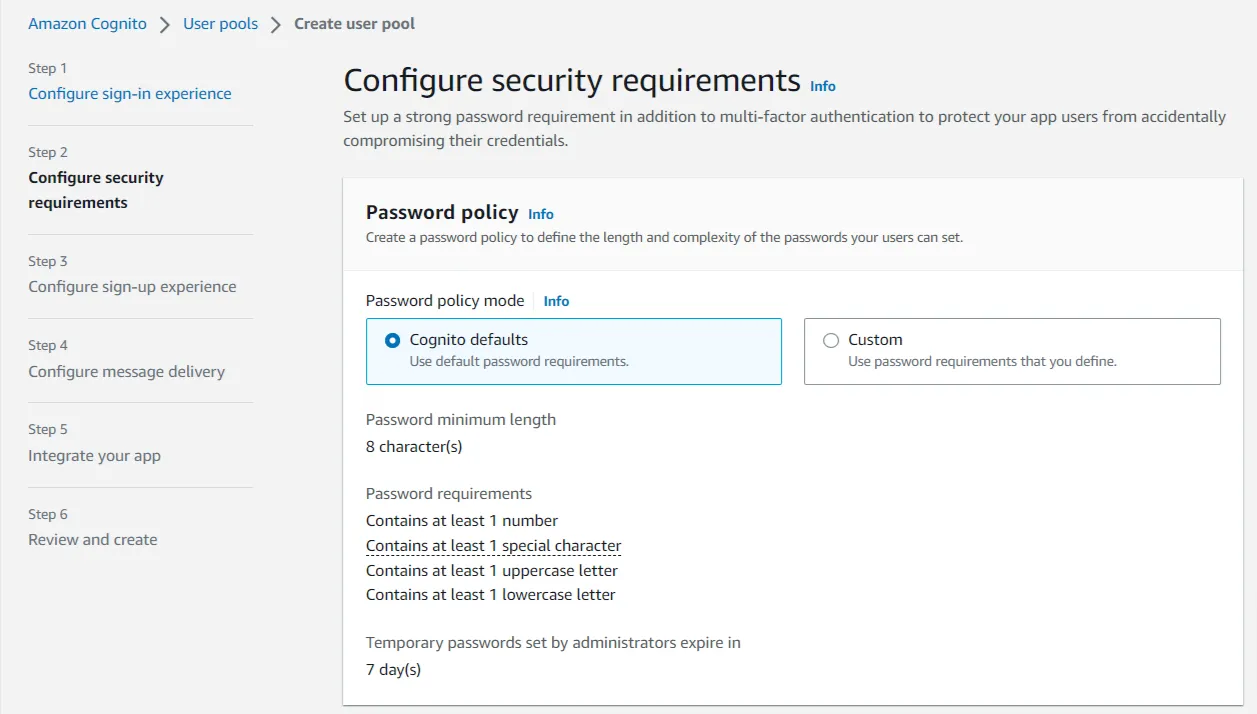
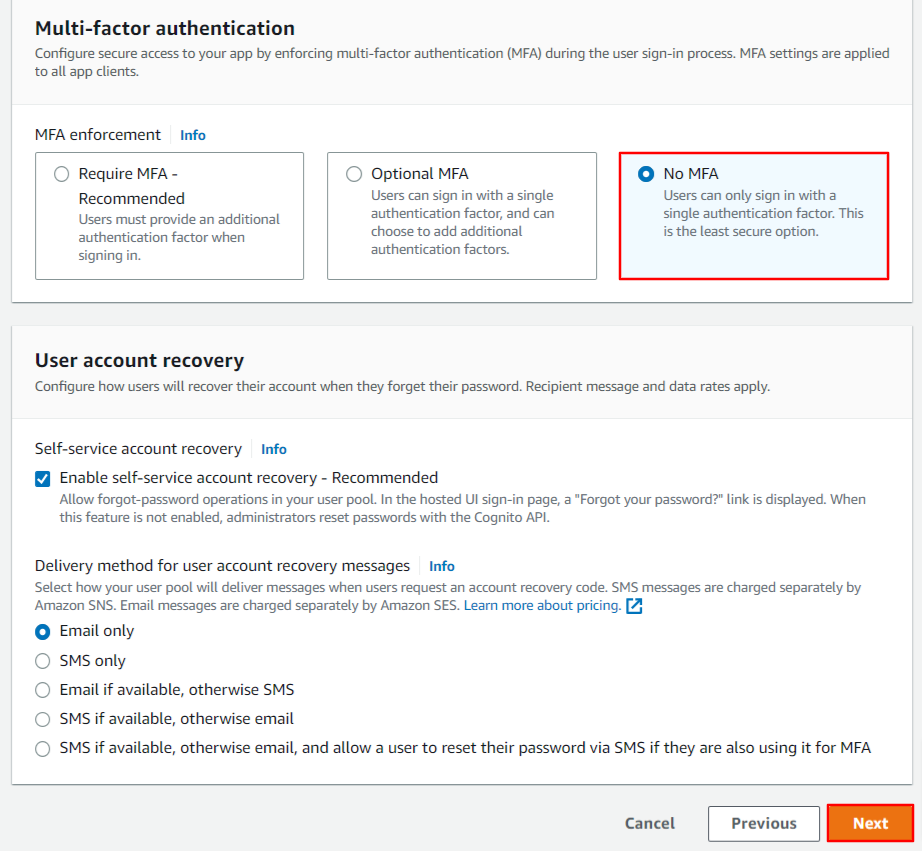
- Configure una contraseña segura para configurar sus requisitos de seguridad. Continúe con la opción 'Sin MFA' si desea que los usuarios inicien sesión solo con un único factor de autenticación. Si desea habilitar MFA (Autenticación multifactor) requerirá mensajes SMS que Amazon SNS cobra por separado. Aprende más sobre eso aquí. Haga clic en Siguiente.
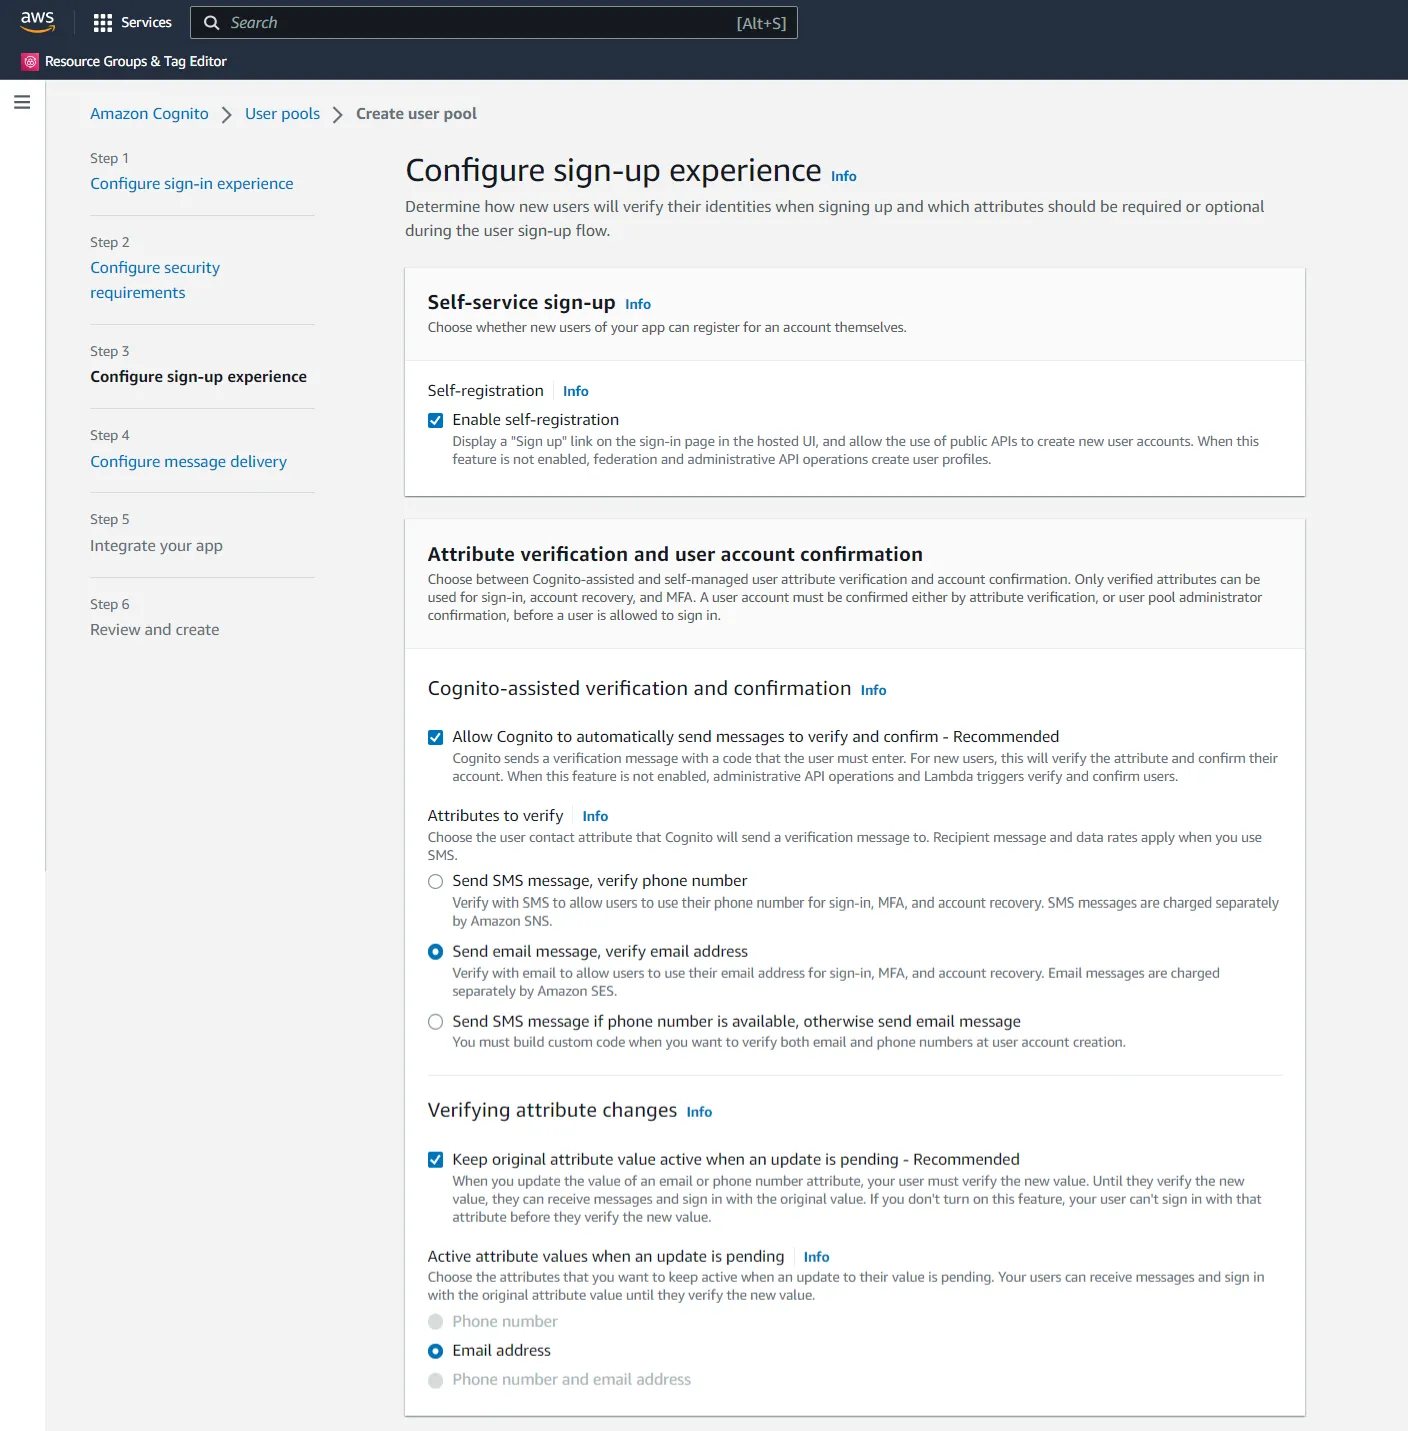
- Configure los atributos que serían necesarios durante el flujo de registro del usuario.
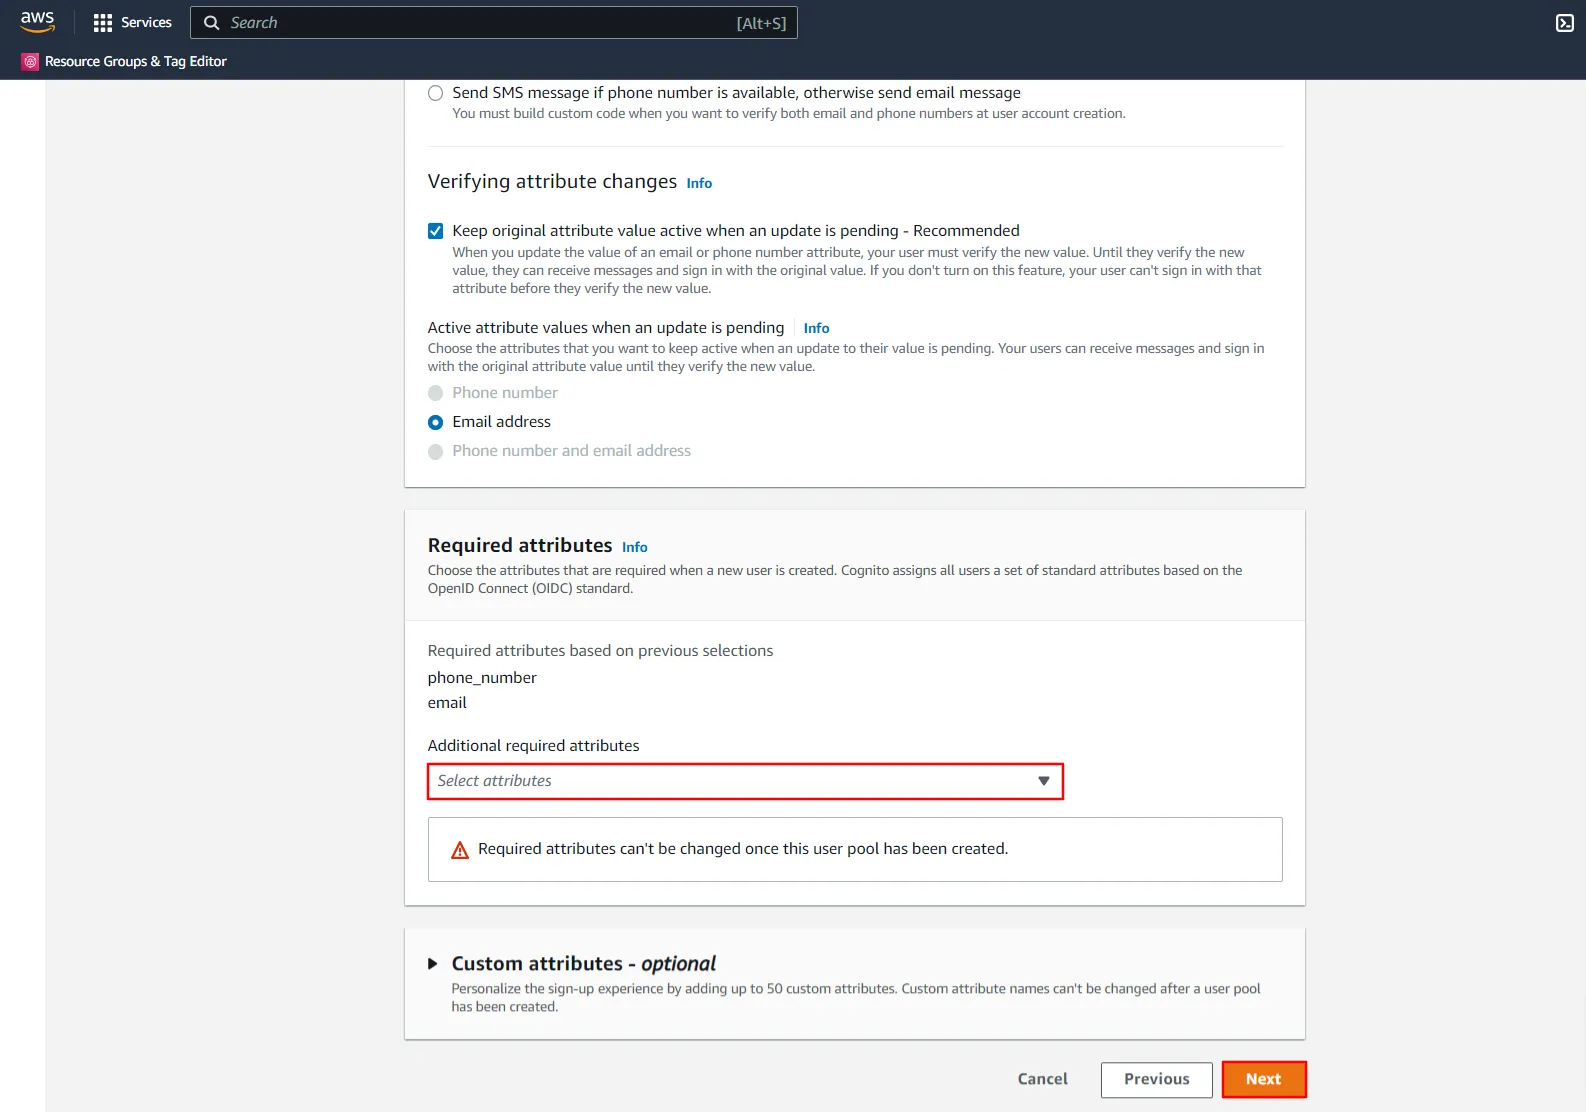
- Elija atributos adicionales si lo desea y haga clic Siguiente.
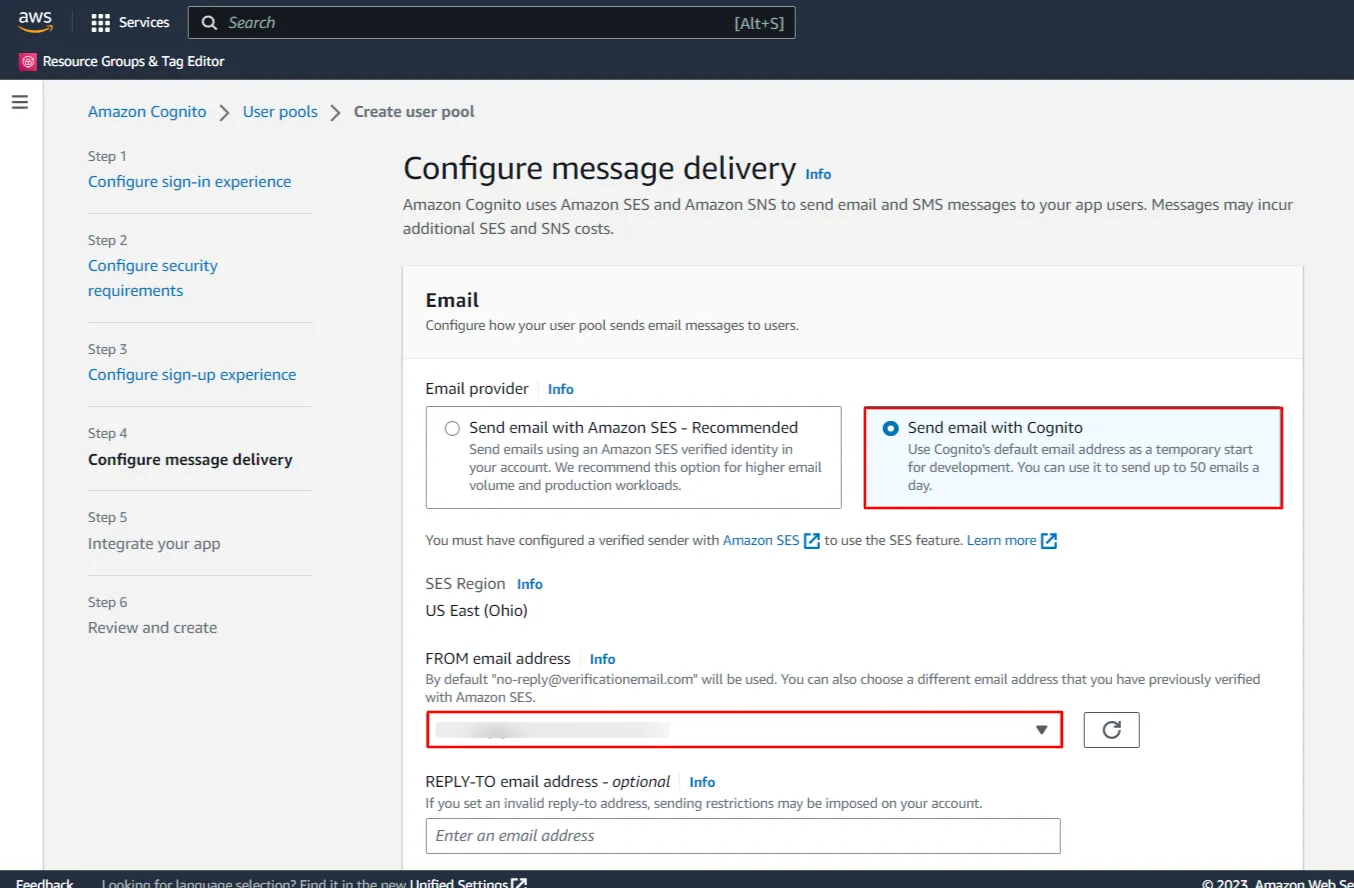
- Configure cómo envía su grupo de usuarios o enviar un email. mensajes a los usuarios.
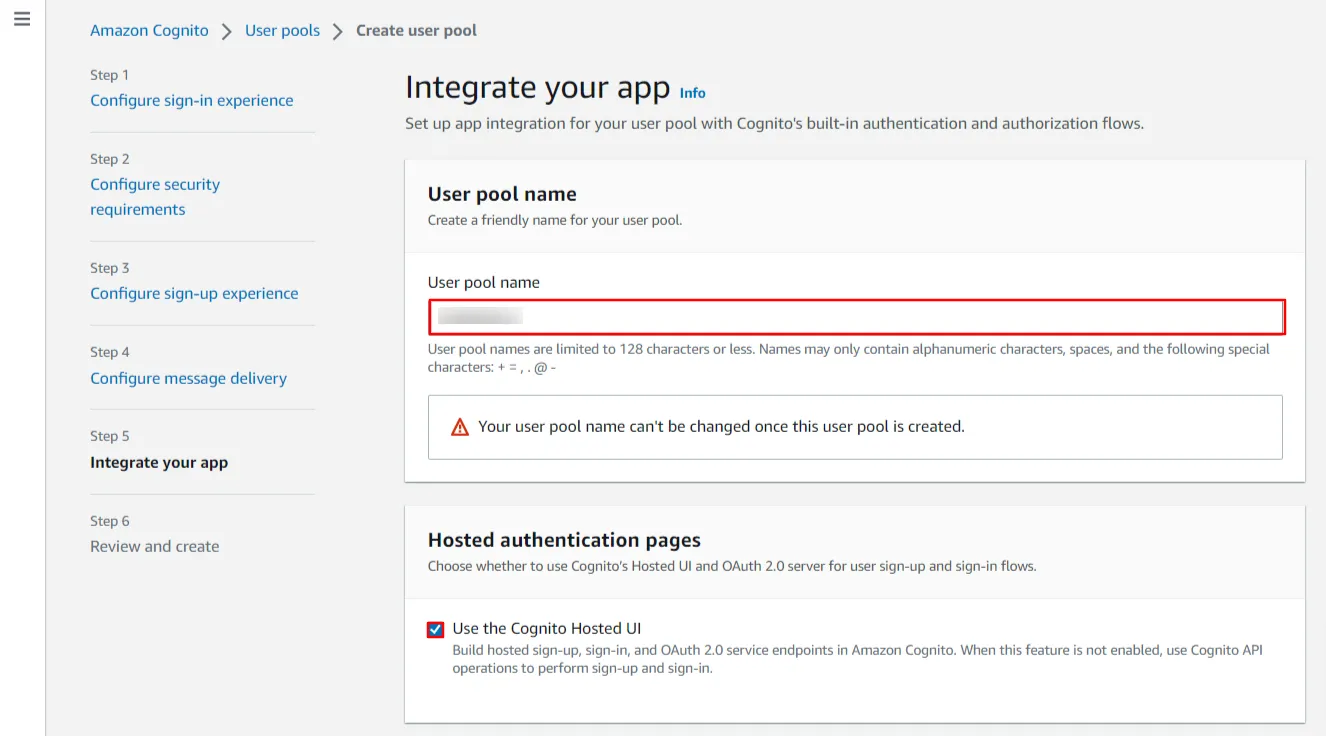
- Ingrese un nombre para su grupo de usuarios. También en Páginas de autenticación alojadas, marque 'Usar la interfaz de usuario alojada de Cognito'.
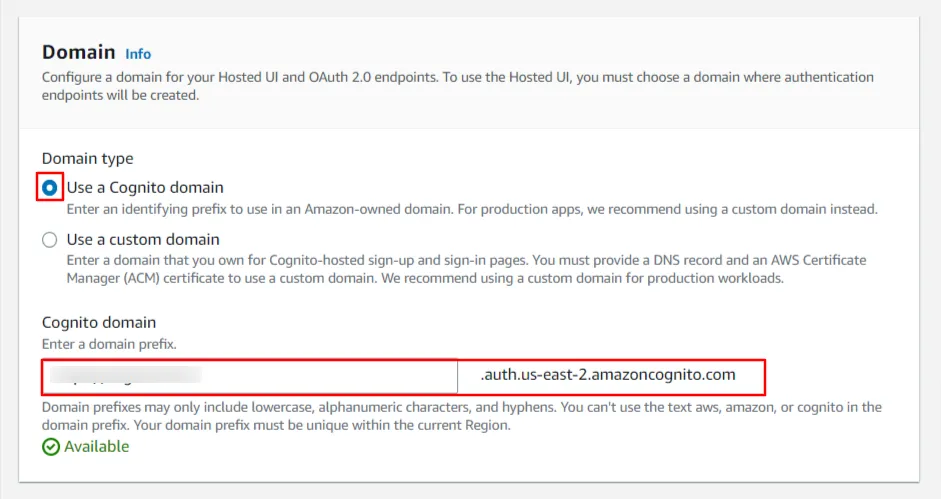
- Ahora, en la sección Dominio, elija el tipo de dominio como 'Usar un dominio Cognito'. Ingrese un nombre de dominio para su aplicación Cognito.
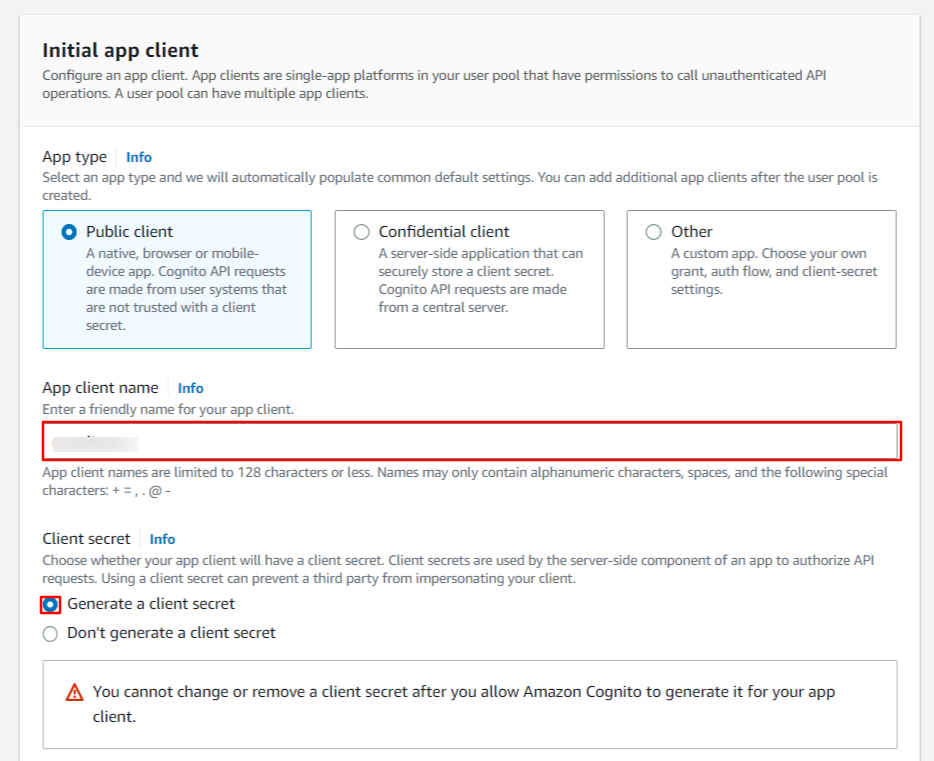
- En la sección Cliente de aplicación inicial, ingrese un nombre para su cliente de aplicación y verifica Generar un secreto de cliente.
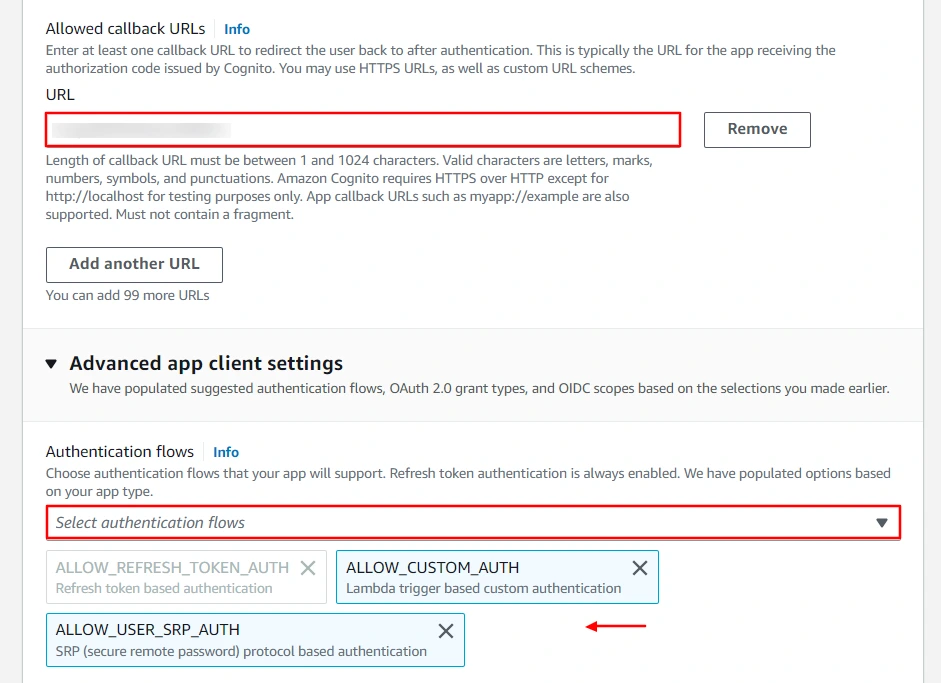
- Ahora ingrese su URL de devolución de llamada/redireccionamiento que obtendrá de su complemento miniOrange presente en su lado Cliente y péguelo en el campo de texto URL de devolución de llamada permitidas. Consulte también la siguiente imagen para elegir los flujos de autenticación para su aplicación.
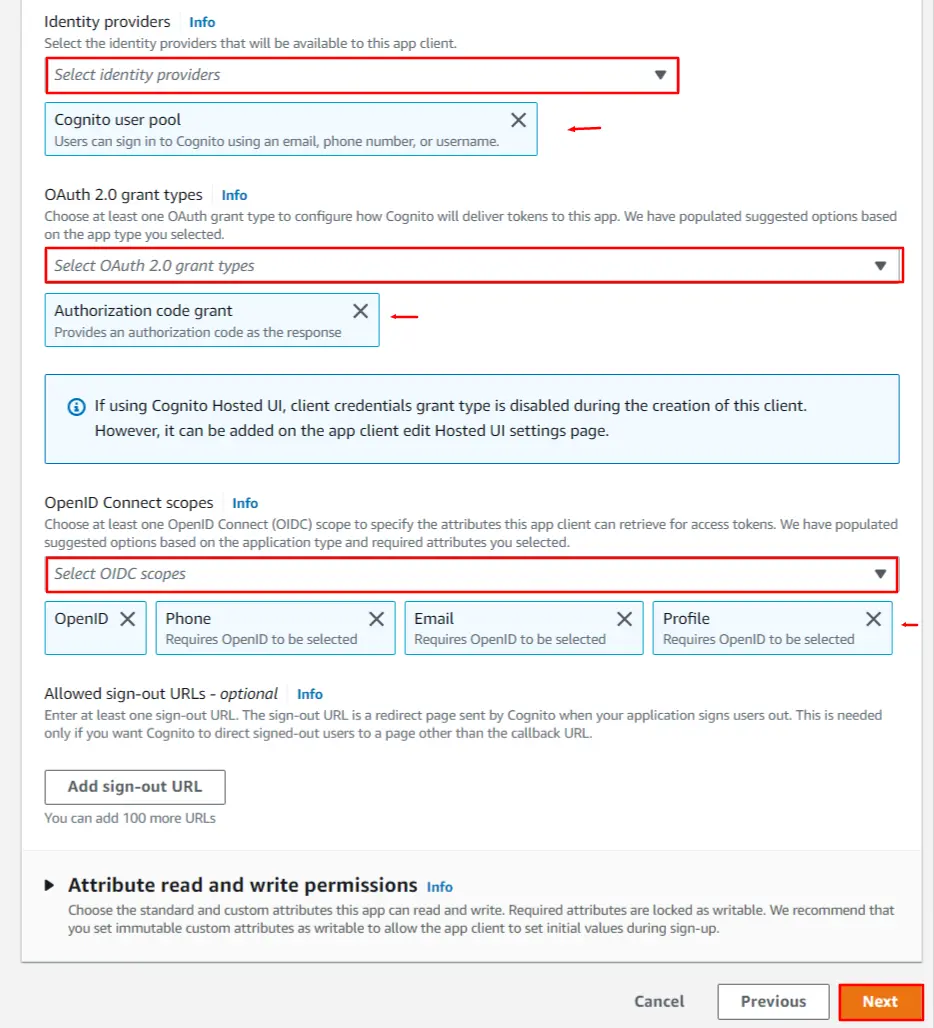
- Ahora, en Configuración avanzada del cliente de la aplicación. Seleccionar Proveedor de identidad como grupo de usuarios de Cognito y seleccione la concesión del código de autorización en los tipos de concesión de OAuth 2.0 y también seleccione las casillas de verificación openid, correo electrónico y perfil en la sección de alcances de OpenID Connect (consulte la imagen a continuación). Clickea en el Siguiente botón para guardar sus configuraciones.
- Ahora, revise su selección de requisitos. Haga clic en Crear grupo de usuarios para confirmar la selección y crear un grupo de usuarios.
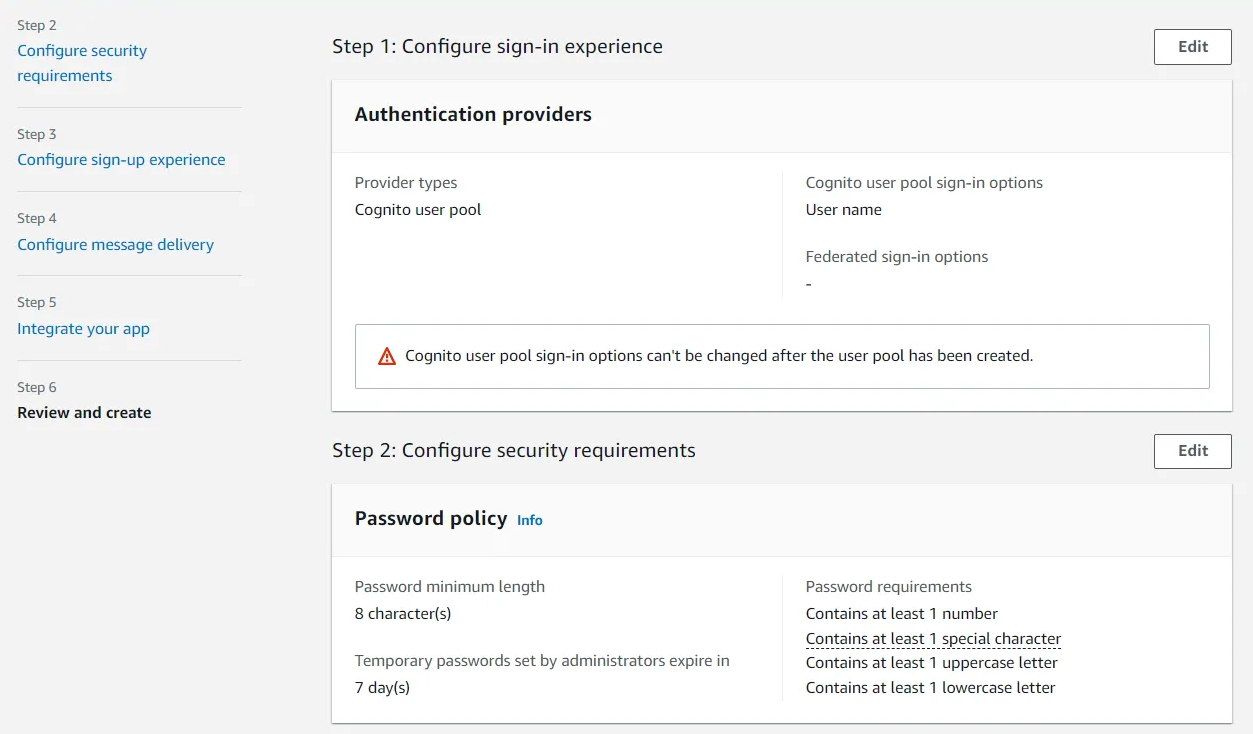
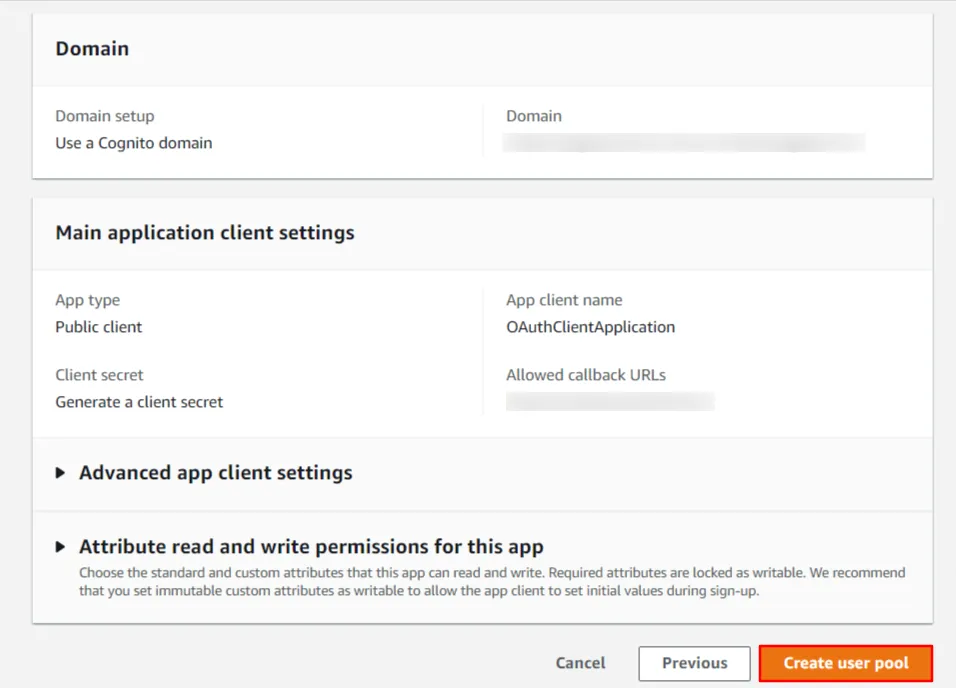
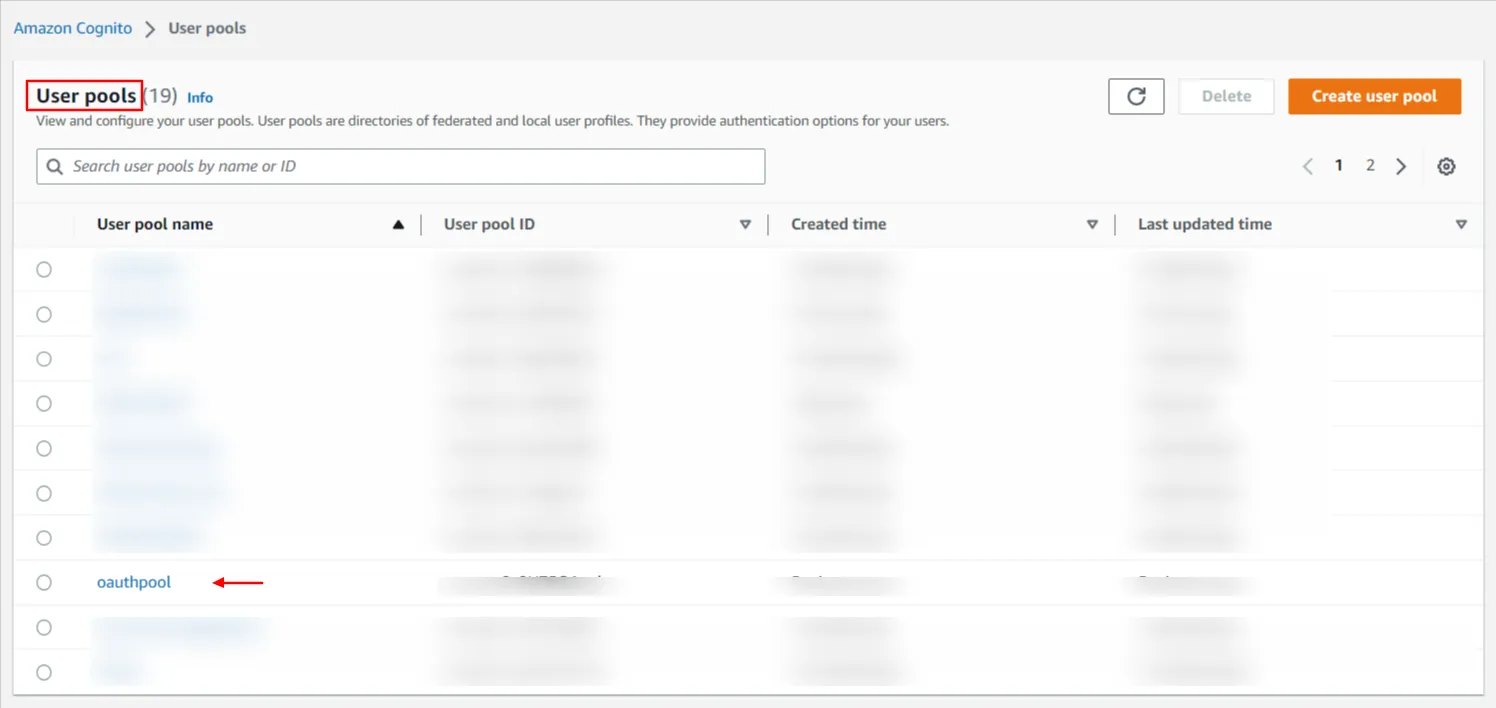
- Después de crear exitosamente su grupo de usuarios, seleccione el nombre de su grupo de la lista de grupos para comenzar con la creación de usuarios.
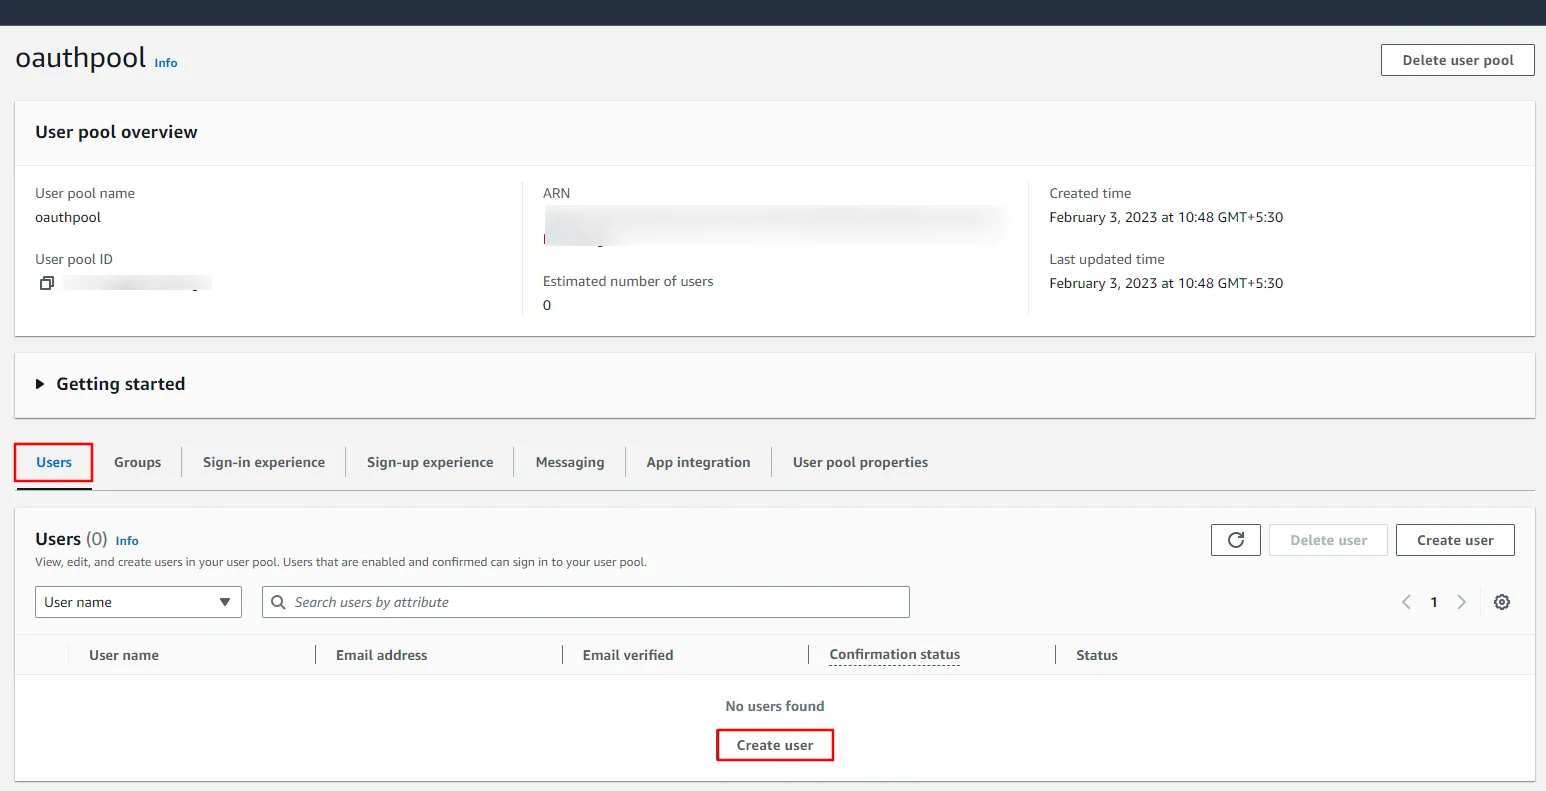
- Vaya a la Usuarios pestaña y haga clic Crear usuario.
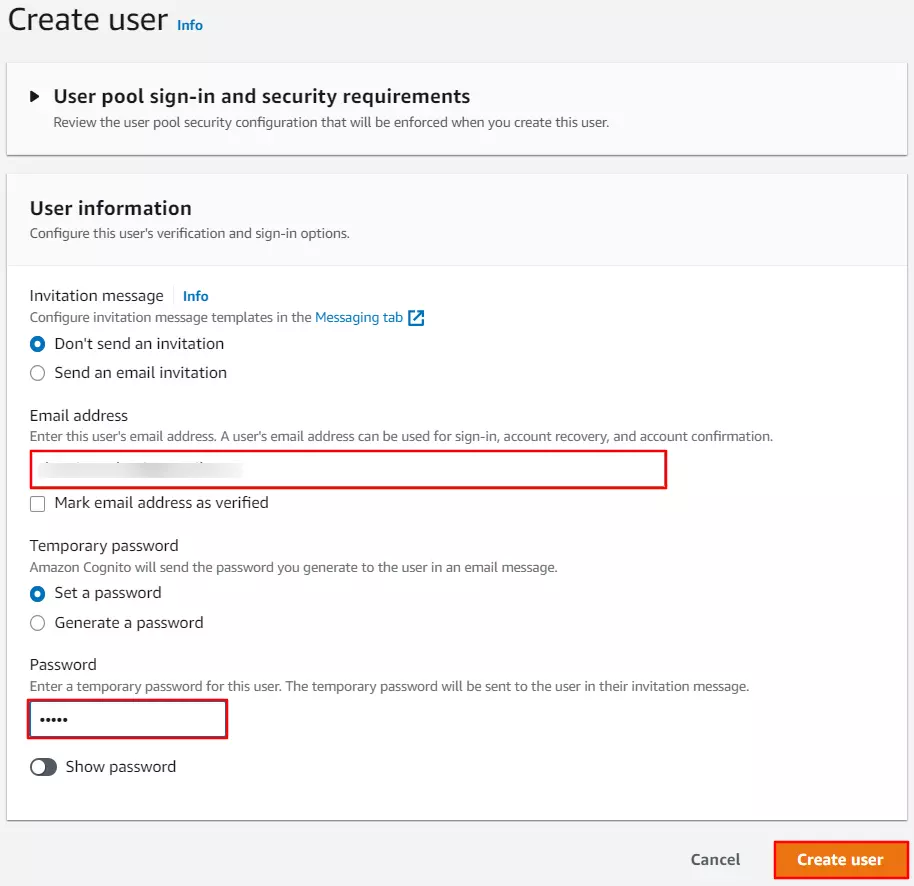
- Ingrese detalles como nombre de usuario, dirección de correo electrónico y contraseña. Haga clic en Crear usuario para guardar los detalles.
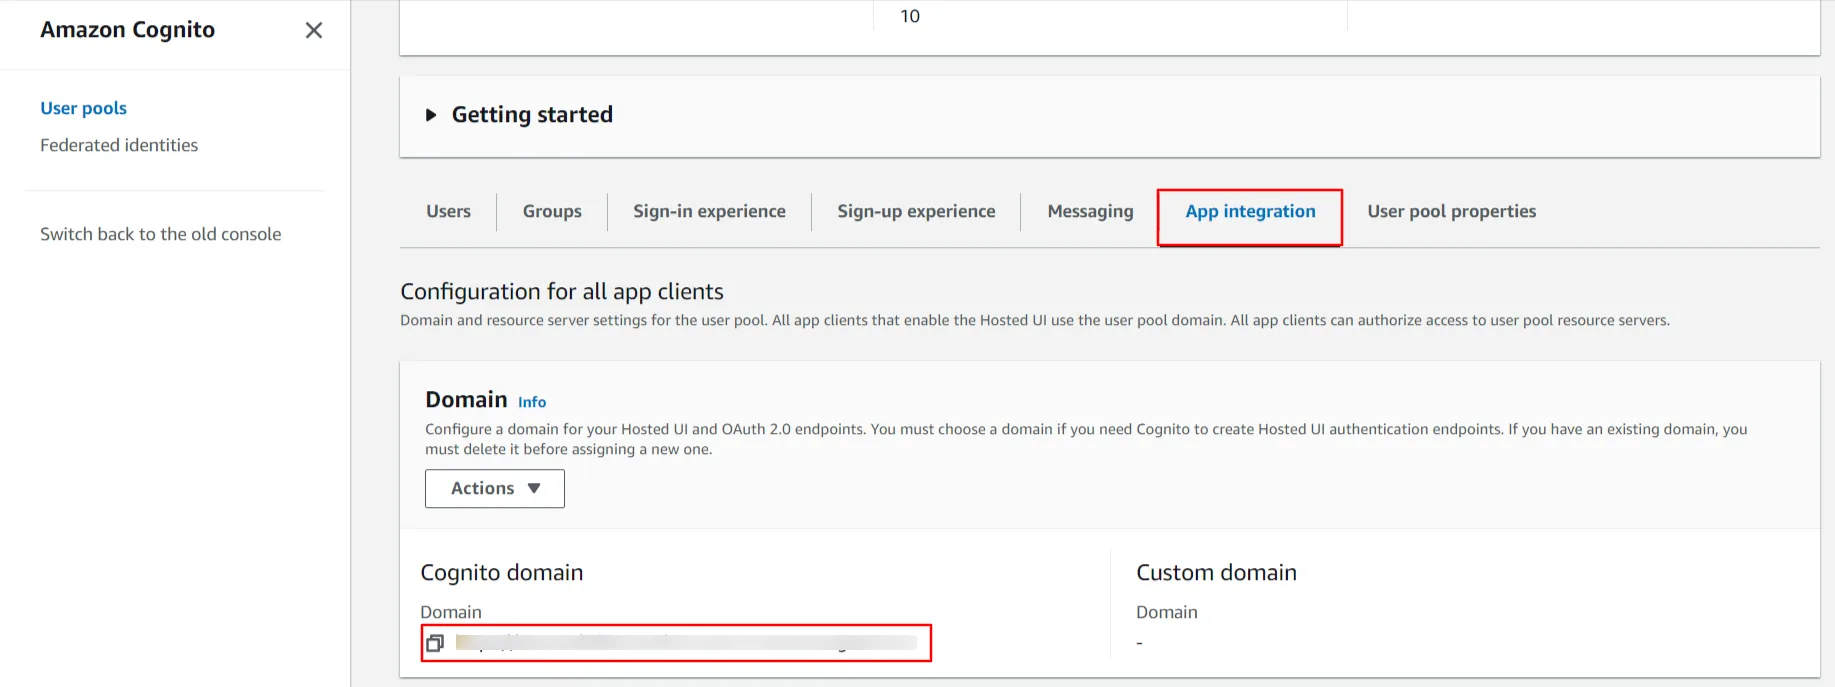
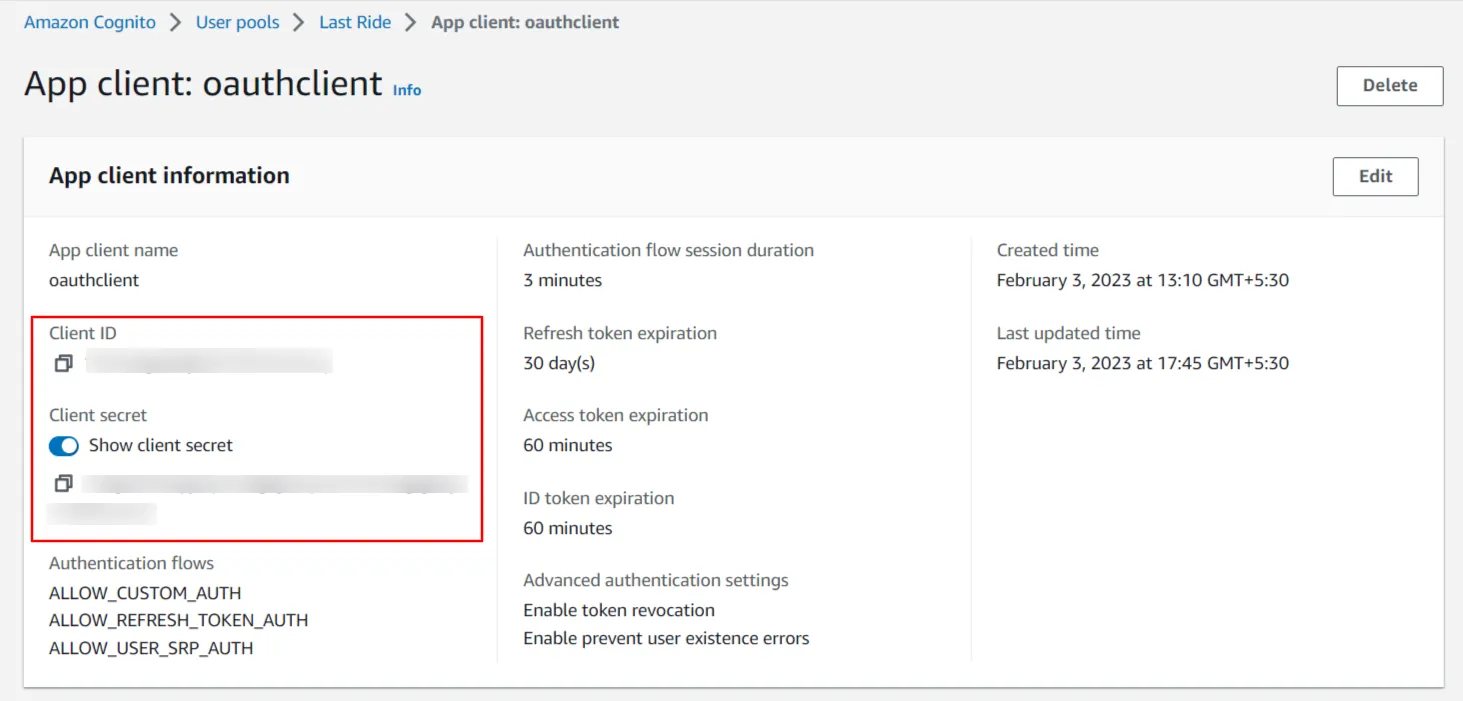
- Después de la creación exitosa del usuario, necesitará una copia del dominio de Cognito, la ID del cliente y el secreto del cliente. Vaya a la sección 'Integración de aplicaciones' y copie el nombre de dominio completo {su nombre de dominio}.auth.{nombre de región}.amazoncognito.com. Esto debe ingresarse en el campo de puntos finales en el complemento miniOrange OAuth Single Sign-On (SSO).
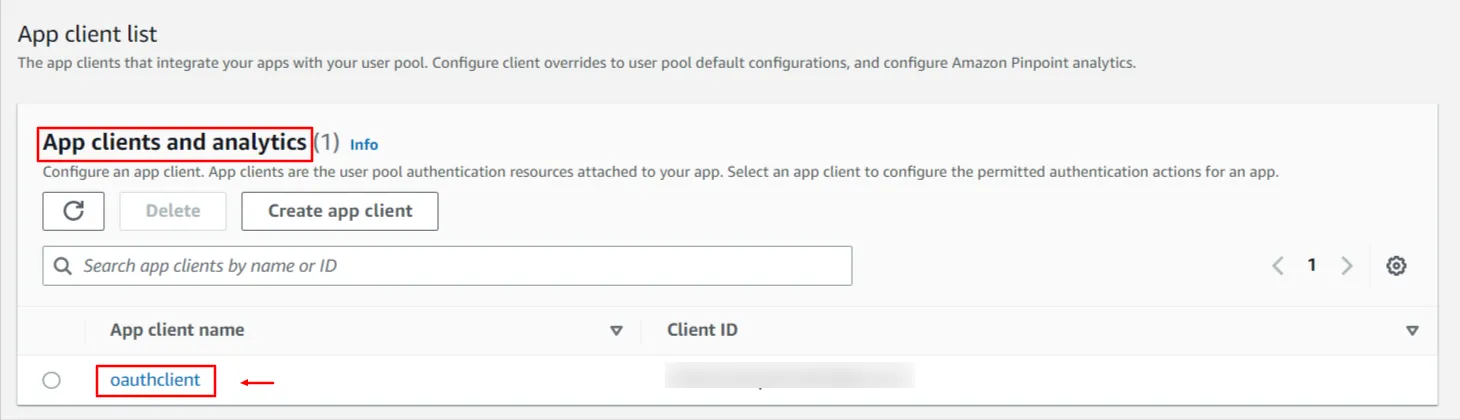
- Para obtener el ID de cliente y el secreto de cliente, permanezca igual 'Integración de aplicaciones' y desplácese hacia abajo hasta la sección 'Clientes de aplicaciones y análisis' sección. Haga clic en el nombre del cliente de su aplicación para ver el ID del cliente y el secreto del cliente.
- Ha configurado correctamente AWS Cognito como proveedor de OAuth para lograr Inicio de sesión único (SSO) de AWS Cognito con Odoo para la autenticación de usuarios.
2. Configurar la Aplicación Odoo como Cliente OAuth
- Navegue a la página de inicio de Odoo y haga clic en menú .

- Haga clic en miniOrange OAuth 2.0.

- Haga clic en Crear para configurar su proveedor de identidad (IDP).

- Verá la siguiente pantalla.

- En Configuración general, complete el nombre del proveedor de identidad (por ejemplo, AWS Cognito). También deberá completar los siguientes campos que obtendrá de su IdP.
|
Identificación del cliente:
|
según lo proporcionado por AWS Cognito |
|
Secreto del cliente:
|
según lo proporcionado por AWS Cognito |
|
Alcance:
|
abierto |
|
Autorizar punto final:
|
https://<cognito-app-domain>/oauth2/authorize |
|
Punto final del token de acceso:
|
https://<cognito-app-domain>/oauth2/token |
|
Obtener punto final de información del usuario:
|
https://<cognito-app-domain>/oauth2/userinfo |
- En la sección Asignación de atributos, puede asignar los atributos de su IdP a los usuarios en el sistema Odoo ERP según lo desee. En la sección Mapeo, puede mapear los grupos del IdP a su sistema Odoo. Después de completar los campos obligatorios, puede hacer clic en el botón Guardar.

- Hemos terminado con la configuración de SSO usando Inicio de sesión único de OAuth de miniOrange módulo para Odoo.
3. Pruebe la configuración siguiendo sus pasos.
- Ir a Odoo Página de inicio de sesión. Verás un trabajo botón con el mismo nombre que el configurado en el módulo.

- Haga clic en el botón y será dirigido a la página de inicio de sesión de su IdP. Ingrese sus credenciales de IdP y haga clic Iniciar sesión. Después de una autenticación exitosa, iniciará sesión Odoo.

En esta guía, ha configurado correctamente el módulo miniOrange OAuth SSO para que Odoo inicie sesión utilizando las credenciales de AWS Cognito. Ahora sus usuarios pueden iniciar sesión en Odoo con las credenciales de su proveedor de identidad Cognito.
¿Necesitas ayuda?
Escríbanos a odoosupport@xecurify.com para obtener orientación rápida (por correo electrónico o reunión) sobre sus necesidades y nuestro equipo le ayudará a seleccionar la solución o el plan más adecuado según sus requisitos.



