Resultados de la búsqueda :

×

Odoo Okta OAuth / OIDC Inicio de sesión único utilizando Okta como proveedor de OAuth


Configure el inicio de sesión único (SSO) seguro en Odoo con Okta utilizando nuestro módulo Odoo OAuth Single Sign-On (SSO) . El plugin Odoo OAuth SSO permite a los usuarios usar sus credenciales de Okta para un inicio de sesión Odoo Okta sin interrupciones a través de SSO. Facilitar Okta SSO permite a los usuarios autenticarse con sus credenciales de Okta y acceder de forma segura a su sitio Odoo. Esta guía de configuración paso a paso le ayudará a configurar Okta como proveedor de identidad (IDP) y Odoo como proveedor de servicios (SP) para lograr Okta Odoo SSO. Para obtener más información sobre otras funciones que ofrecemos en el plugin Odoo OAuth Single Sign-On (SSO), puede hacer clic aquí.
Requisitos previos: descarga e instalación

  • Una instalación de Odoo en su entorno.
  • Se instaló el módulo miniOrange OAuth SSO para Odoo.

Pasos para configurar Okta como Proveedor de Identidad

Pasos para configurar Okta

  • En primer lugar, ve a https://www.okta.com/login e inicie sesión en su cuenta de Okta.
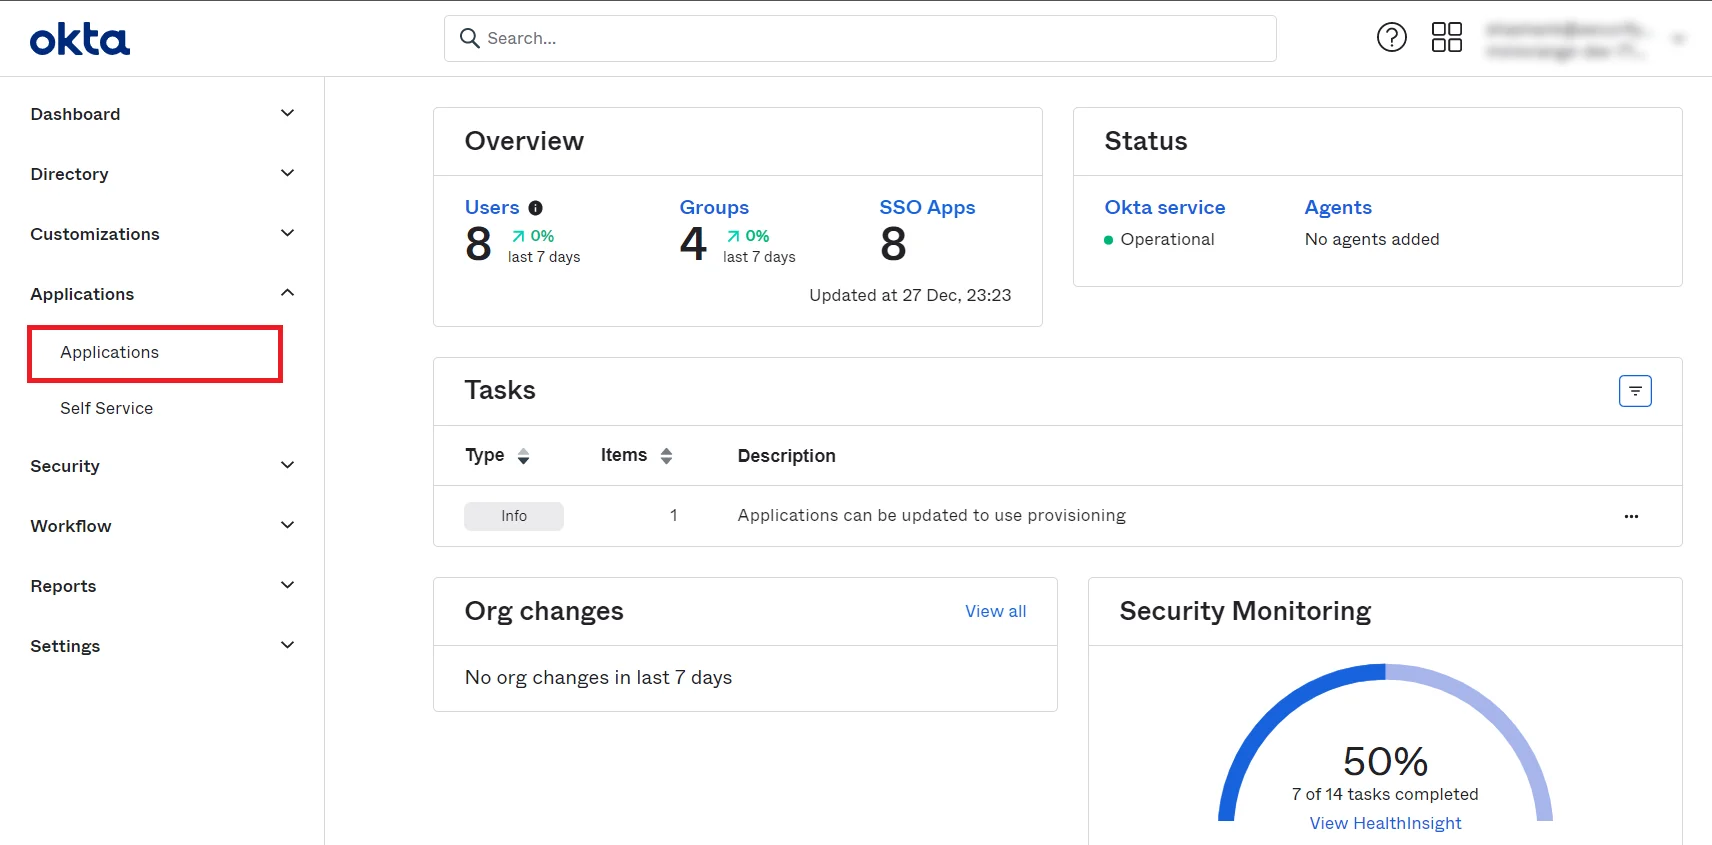
  • Vaya a la Panel de administración de Okta. Ir Aplicaciones -> Aplicaciones.
  • Okta Inicio de sesión único (SSO) OAuth/OpenID-addapp-shortcut
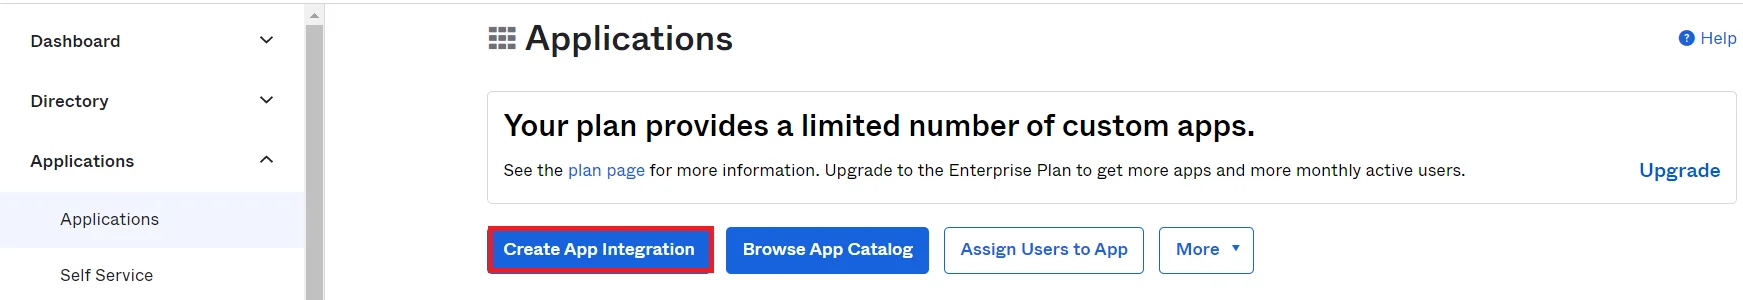
  • Obtendrá la siguiente pantalla. Haga clic en Crear integración de aplicaciones .
  • Okta Inicio de sesión único (SSO) Aplicación adicional OAuth/OpenID
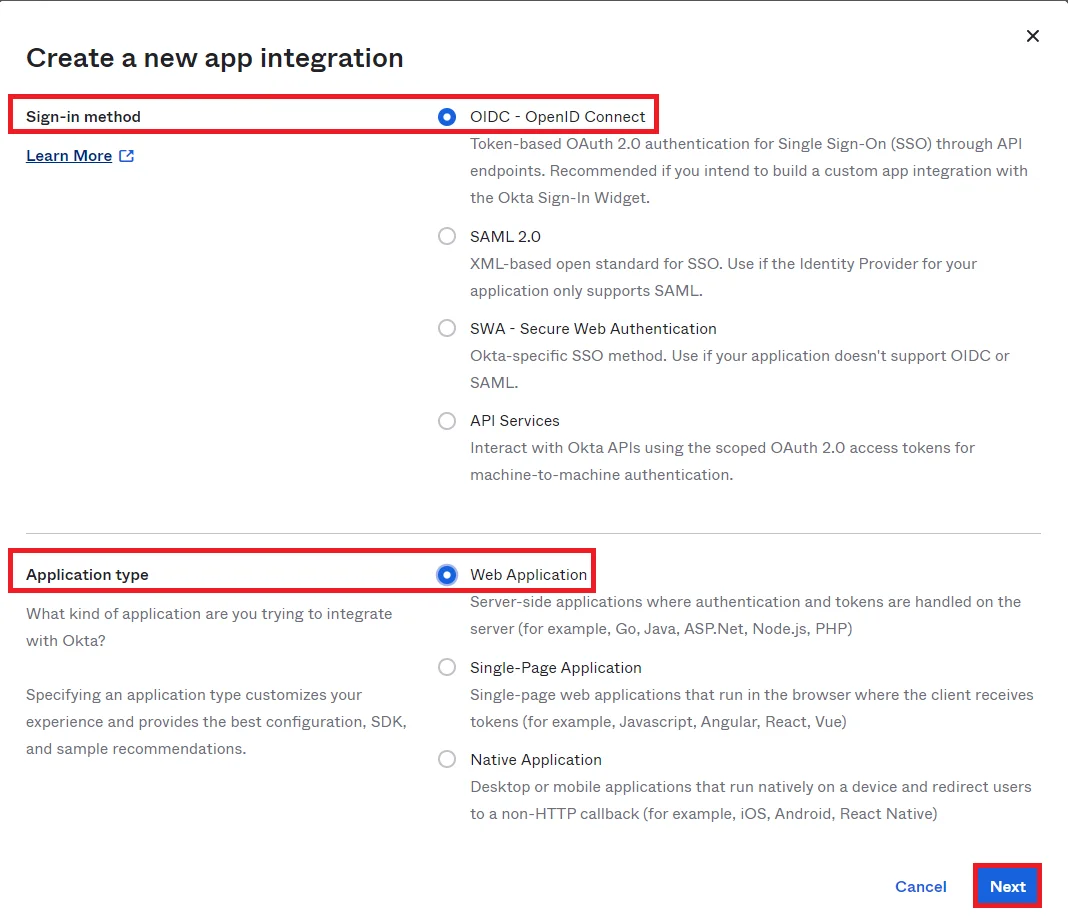
  • Seleccione el método de inicio de sesión como OIDC - Conexión OpenID opción y seleccione Tipo de aplicación como Aplicación web, hacer clic en Siguiente .
  • Okta Inicio de sesión único (SSO) OAuth/OpenID-select-webplatform
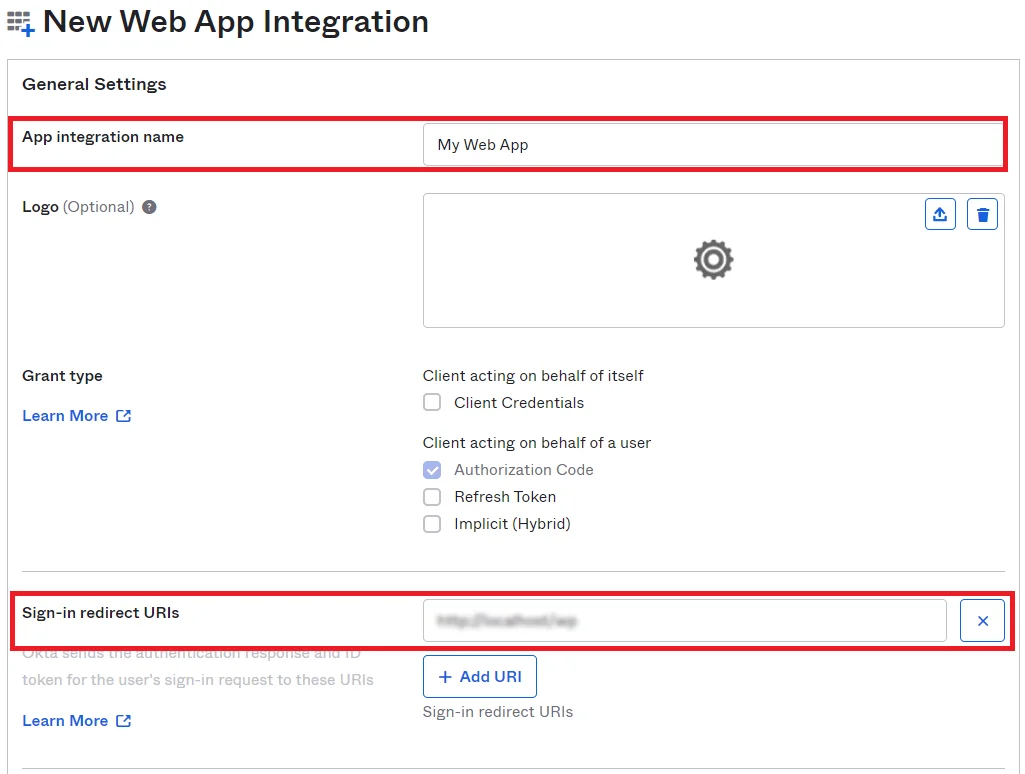
  • Serás redirigido a la página de detalles de la aplicación. Ingresar Integración de la aplicación nombre y URI de redireccionamiento de inicio de sesión. lo obtendrá desde la pestaña 'Configurar OAuth' del complemento de cliente miniOrange OAuth/OpenID en la sección URL de redireccionamiento/devolución de llamada .
  • Okta Inicio de sesión único (SSO) OAuth/OpenID-callbackURL
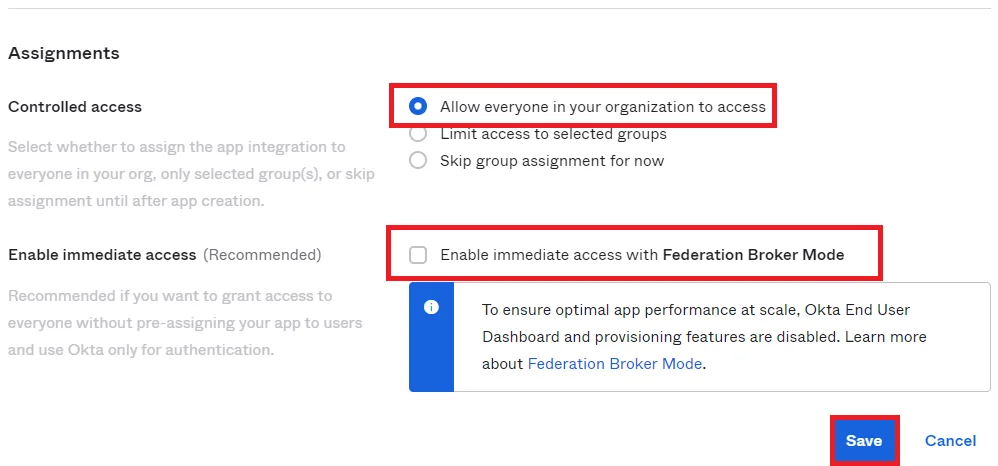
  • Desplácese hacia abajo y verá la Asignaciones sección. Elija una opción de acceso controlado y desmarcar la opción Habilitar acceso inmediato con el modo Federation Broker. Haga clic en En el botón Guardar.
  • Credenciales de cliente OAuth/OpenID de inicio de sesión único (SSO) de Okta
  • Ahora obtendrás el Credenciales de cliente y dominio okta. Copie estas credenciales en Complemento de inicio de sesión único (SSO) del cliente OAuth de Miniorange configuración en los campos correspondientes.
  • Nota: Introduzca https:// en el campo de dominio de Okta en el plugin WordPress OAuth Single Sign-On (SSO), que encontrará en la configuración general. Por ejemplo: (https://dev-32414285.okta.com).


    Credenciales de cliente OAuth/OpenID de inicio de sesión único (SSO) de Okta

    1.1 Asignar una integración de aplicación a un usuario

    • Vaya al Pestaña de aplicaciones y haga clic en su aplicación.
    • Okta Pestaña de aplicación de WordPress de inicio de sesión único (SSO) OAuth/OpenID
    • Seleccione el elemento Asignaciones .
    • Okta Asignación de WordPress de inicio de sesión único (SSO) OAuth/OpenID
    • Haga clic en Asignar y seleccione Asignar a personas.
    • Si desea asignar la aplicación a varios usuarios al mismo tiempo, seleccione Asignar a grupos [Si una aplicación se asigna a un grupo, la aplicación se asignará a todas las personas de ese grupo]
    • okta Inicio de sesión único (SSO) OAuth/OpenID WordPress seleccionar asignar personas
    • Haga clic en Asignar junto a un nombre de usuario.
    • okta Inicio de sesión único (SSO) OAuth/OpenID WordPress, haga clic en asignar
    • Haga clic en Guardar y regresar.
    • okta Inicio de sesión único (SSO) OAuth/OpenID WordPress volver atrás
    • Haga clic en Terminado.
    • okta Inicio de sesión único (SSO) OAuth/OpenID WordPress listo

    1.2 Atributos de perfil para el token de identificación

    • En su panel de administración de Okta, navegue hasta Seguridad -> API.
    • Okta Inicio de sesión único (SSO) OAuth/OpenID Configuración del botón de inicio de sesión para crear un nuevo cliente en WordPress
    • Seleccione su aplicación SSO y haga clic en el edición .
    • Okta Inicio de sesión único (SSO) OAuth/OpenID Configuración del botón de inicio de sesión para crear un nuevo cliente en WordPress
    • Vaya al reclamaciones y seleccione la ID opción de ficha.
    • Okta Inicio de sesión único (SSO) OAuth/OpenID Configuración del botón de inicio de sesión para crear un nuevo cliente en WordPress
    • hacer clic en Agregar reclamo .
    • Okta Inicio de sesión único (SSO) OAuth/OpenID Configuración del botón de inicio de sesión para crear un nuevo cliente en WordPress
    • Dar un Nombre a su reclamo/atributo y seleccione Token de identificación en el menú desplegable de tipo de token. Ahora, ingresa el valor. usuario.$atributo en el Valor campo basado en el atributo que desea recibir. Mantenga otras configuraciones como predeterminadas y haga clic en Crear .
    • Okta Inicio de sesión único (SSO) OAuth/OpenID Configuración del botón de inicio de sesión para crear un nuevo cliente en WordPress
    • Siga pasos similares para todos los atributos que desee ver. Tendrá una lista similar a la siguiente.
    • Okta Inicio de sesión único (SSO) OAuth/OpenID Configuración del botón de inicio de sesión para crear un nuevo cliente en WordPress
    • Podrás ver los atributos en el Configuración de prueba salida de la siguiente manera.
    • Okta Inicio de sesión único (SSO) OAuth/OpenID Configuración del botón de inicio de sesión para crear un nuevo cliente en WordPress

Configurar la aplicación Odoo como proveedor de servicios

  • Navegue a la página de inicio de Odoo y haga clic en menú .
  • Botón de menú de la página de inicio de odoo Odoo Okta OAuth Inicio de sesión único (SSO)
  • Haga clic en miniOrange OAuth 2.0.
  • Módulo miniOrange oauth domain Odoo Okta OAuth Inicio de sesión único (SSO)
  • Haga clic en Crear para configurar su proveedor de identidad (IDP).
  • crear configurar proveedor de identidad (IDP) Odoo Okta OAuth inicio de sesión único (SSO)
  • Verá la siguiente pantalla.
  • Pantalla de seguimiento general Odoo Okta OAuth Inicio de sesión único (SSO)
  • En Configuración general, complete el nombre del proveedor de identidad (p. ej., WordPress). También deberá completar los siguientes campos que obtendrá de su IdP.
  • Identificación del cliente: según lo proporcionado por Okta
    Secreto del cliente: según lo proporcionado por Okta
    Alcance: perfil de correo electrónico openid
    Autorizar punto final: /auth/realms/{nombre-reino}/protocol/openid-connect/auth
    Punto final del token de acceso: /auth/realms/{nombre-reino}/protocol/openid-connect/token
    Obtener punto final de información del usuario: /auth/realms/{nombre-reino}/protocol/openid-connect/userinfo
  • En la sección Asignación de atributos, puede asignar los atributos de su IdP a los usuarios en el sistema Odoo ERP según lo desee.
  • En la sección Mapeo, puede mapear los grupos del IdP a su sistema Odoo. Después de completar los campos requeridos, puede hacer clic en el guarde .
  • sección de mapeo de atributos descargar Odoo Okta OAuth Inicio de sesión único (SSO)
  • Hemos terminado con la configuración de SSO utilizando el módulo miniOrange OAuth SSO para Odoo.

Pruebe la configuración siguiendo sus pasos.

  • Ir a Odoo Página de inicio de sesión. Verás un trabajo botón con el mismo nombre que el configurado en el módulo.
  • Página de inicio de sesión de odoo Botón Okta Odoo Okta OAuth Inicio de sesión único (SSO)
  • Haga clic en el botón y será dirigido a la página de inicio de sesión de su IdP. Ingrese sus credenciales de IdP y haga clic Iniciar sesión.
  • Después de una autenticación exitosa, iniciará sesión Odoo.
  • Inicio de sesión exitoso en odoo Odoo Okta OAuth Inicio de sesión único (SSO)

En esta guía, ha configurado correctamente el módulo miniOrange OAuth SSO para que Odoo inicie sesión utilizando las credenciales de Okta. Ahora sus usuarios pueden iniciar sesión en Odoo utilizando las credenciales de su proveedor de identidad Okta.

No dudes en ponerte en contacto con nosotros en odoosupport@xecurify.com si tienes alguna pregunta o duda.

¡Hola!

¿Necesitas ayuda? ¡Estamos aquí!

múltiples proveedores