Inicio de sesión único (SSO) de ASP.NET OAuth utilizando PingFederate como proveedor de OAuth
El módulo de inicio de sesión único (SSO) de OAuth para ASP.NET permite habilitar el inicio de sesión único de OAuth para sus aplicaciones ASP.NET. Con el inicio de sesión único, puede usar una sola contraseña para acceder a su aplicación y servicios ASP.NET. Nuestro módulo es compatible con todos los proveedores de identidad compatibles con OAuth. A continuación, le mostramos una guía paso a paso para configurar el inicio de sesión único (SSO) entre ASP.NET y PingFederate, considerando a PingFederate como proveedor de OAuth.
Para configurar el conector, extraiga el
asp-net-oauth-sso-module.zip, encontrará un archivo DLL
miniorange-oauth-sso.dll, un archivo de configuración
oauthsso.config y integración.md archivo que contiene los pasos para agregar el módulo a su aplicación.
Agregar miniorange-oauth-sso.dll en la carpeta bin (donde existen sus otros archivos DLL) para su aplicación.
Registrarse miniorangeoauthsso módulo en su aplicación de acuerdo con los pasos proporcionados en el integración.md .
Agregue el archivo de configuración proporcionado oauthsso.config en el directorio raíz de su aplicación.
Después de la integración, abra el navegador y explore el panel del conector con la siguiente URL: https:// <your-application-base-url>/?ssoaction=config
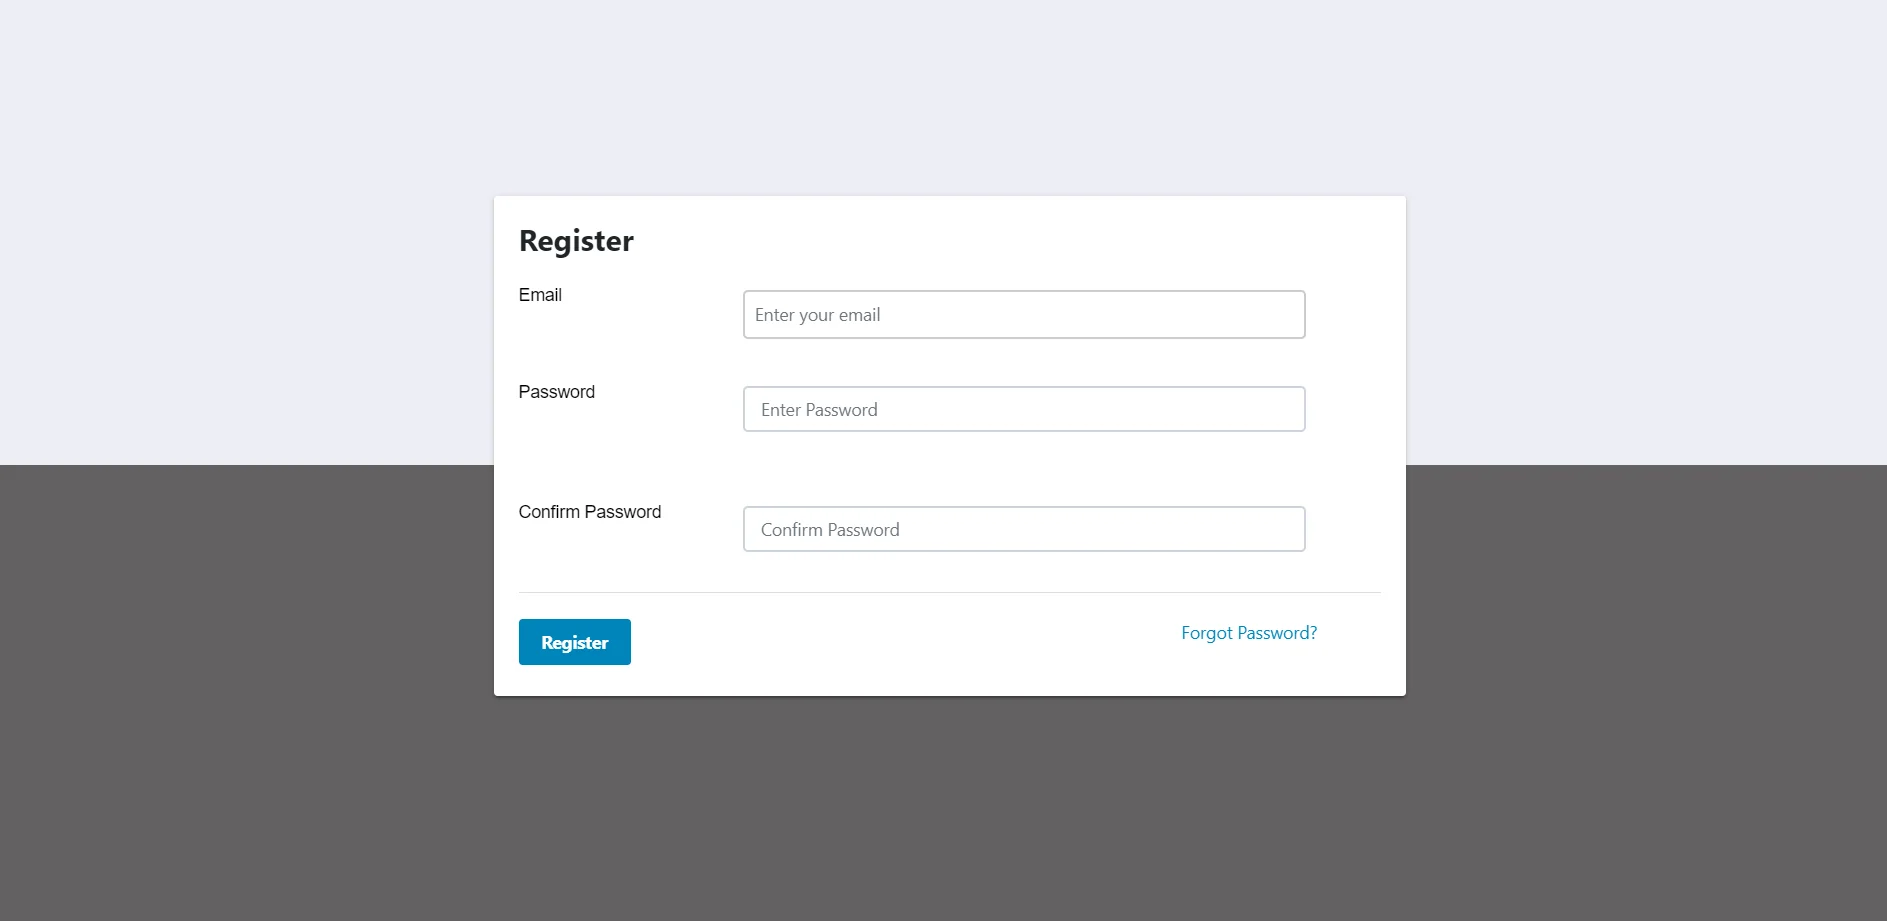
Si aparece la página de registro o la página de inicio de sesión, ha agregado exitosamente el conector miniOrange oauth sso para su aplicación.
Registrarse or Iniciar sesión para configurar el conector.
Pasos para configurar el inicio de sesión único (SSO) de ASP.NET OAuth usando PingFederate como IDP
1. Configurar PingFederate como proveedor de identidad
Inicie sesión en su panel de administración de usuarios de PingFederate.
Haga clic en el elemento Servidor OAuth en el menú de navegación izquierdo.
En Nuestros Clientes, haga clic en Crear nuevo formulario.
Escriba el ID de cliente, Nombre y
Mareas Ideales para Lecciones . Seleccione Secreto del cliente in
Autenticación del cliente y haga clic en
Generar secreto. Toma nota de tu
ID de cliente & Secreto del cliente que necesitarás en Paso 3 para configurar
Cliente miniOrange ASP.NET OAuth.
Copia el URL de redireccionamiento/devolución de llamada del menú
Cliente miniOrange ASP.NET OAuth y ingrésalo en
Redirigir URI campo y haga clic en Agregar . Selecciona el Código de Autorización tipo de concesión y haga clic en
Guardar.
Ha completado con éxito las configuraciones del lado del servidor OAuth de la aplicación Ping Federate.
2. Configurar la aplicación ASP.NET como proveedor de servicios.
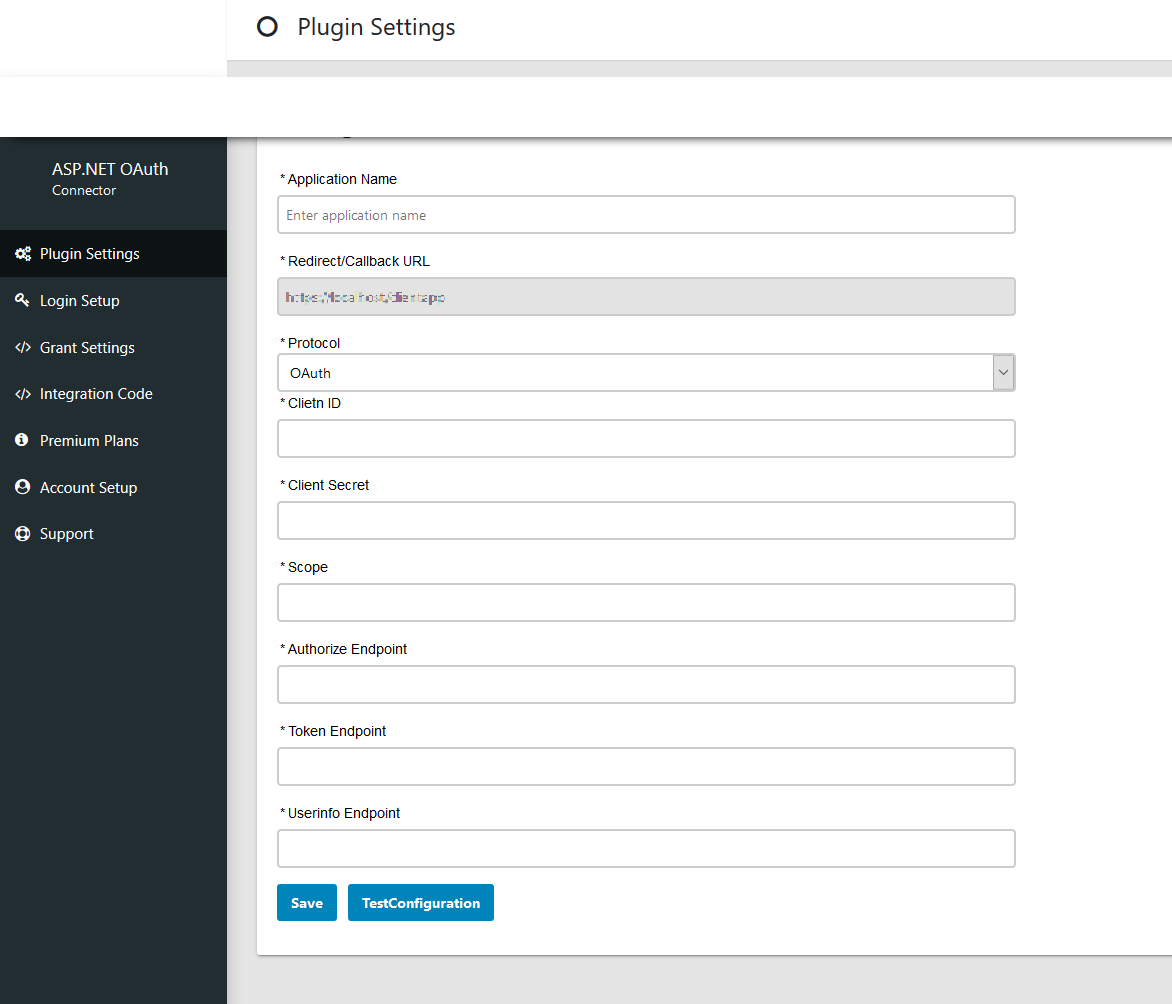
Después de configurar su proveedor de OAuth, le proporcionará
ID de cliente, secreto de cliente, punto final autorizado, punto final de token de acceso
y Obtener punto final de información de usuario. Configure estos valores en los campos respectivos.
Complete todos los datos requeridos y haga clic en
Guardar configuración.
3. Prueba de SSO de OAuth
Después de guardar la configuración, haga clic en el
Configuración de prueba para verificar si lo ha configurado correctamente.
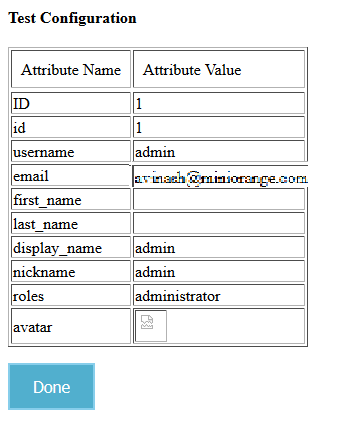
Si la configuración es exitosa, obtendrá
Nombre de los atributos y Valores de atributo en la ventana Configuración de prueba. La siguiente captura de pantalla muestra un resultado exitoso.
4. Mapeo de atributos
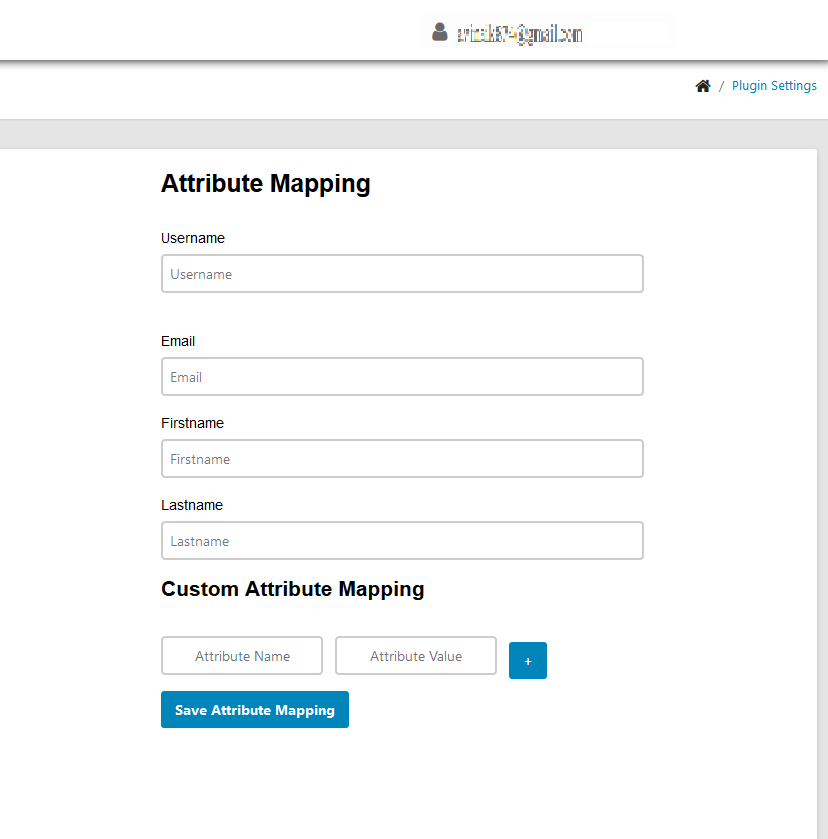
Asigne los nombres de atributos proporcionados por su servidor OAuth con los atributos de su aplicación ASP.NET indicados en la sección Asignación de atributos y haga clic en
Guardar asignación de atributos.
Nota: Todos los atributos asignados se almacenarán en la sesión para que pueda acceder a ellos en su aplicación.
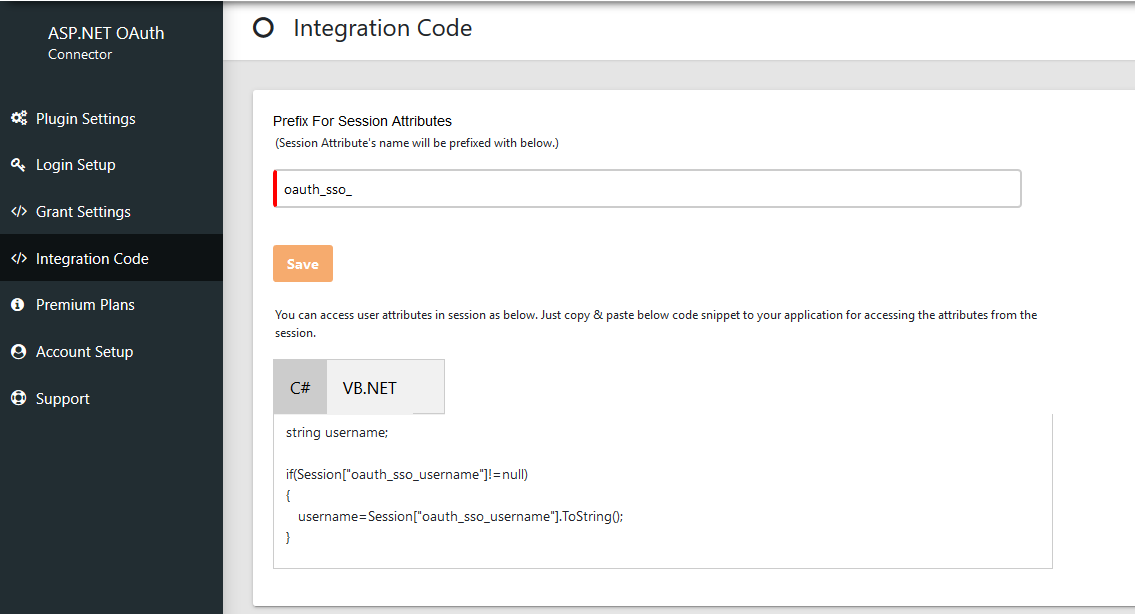
5. Código de integración
Usted puede encontrar el código de integración en la pestaña Código de integración en el conector. Simplemente copie y pegue ese fragmento de código donde quiera acceder a los atributos del usuario.
6. Agregue el siguiente enlace en su solicitud de inicio de sesión único (SSO)
Utilice la siguiente URL como enlace en su aplicación desde donde desea realizar SSO: http://base-url/?ssoaction=login
Por ejemplo puedes usarlo como: <a href="http://base-url/?ssoaction=login”>Log in</a>"
Incluso puede configurar el módulo de inicio de sesión único (SSO) DNN OAuth con cualquier proveedor de identidades, como ADFS, Azure AD, Bitium, Centrify, G Suite, JBoss Keycloak, Okta, OneLogin, Salesforce, AWS Cognito, OpenAM, Oracle, PingFederate, PingOne, RSA SecureID, Shibboleth-2, Shibboleth-3, SimpleSAML, WSO2 o incluso con su propio proveedor de identidades personalizado . Para consultar otros proveedores de identidades, haga clic aquí.
¿No encuentras a tu proveedor de identidad? Escríbenos a aspnetsupport@xecurify.com y te ayudaremos a configurar el inicio de sesión único (SSO) con tu proveedor de identidad. Además, te brindaremos orientación rápida (por correo electrónico o reunión) sobre tus necesidades y nuestro equipo te ayudará a seleccionar la solución o el plan más adecuado.
×
¡Hola!
¿Necesitas ayuda? ¡Estamos aquí!
Póngase en contacto con el soporte técnico de miniOrange
Gracias por su consulta.
Si no recibe noticias nuestras dentro de las 24 horas, no dude en enviar un correo electrónico de seguimiento a info@xecurify.com