
Inicio de sesión único (SSO) de DNN OAuth utilizando PingFederate como proveedor de OAuth
Resumen
El proveedor de autenticación DNN OAuth Single Sign-On (SSO) permite habilitar el inicio de sesión único (SSO) de OAuth para su sitio DotNetNuke utilizando PingFederate como proveedor de OAuth . Con el inicio de sesión único, puede usar una sola contraseña para acceder a su sitio y servicios de DotNetNuke . Nuestro proveedor de autenticación es compatible con todos los proveedores de identidad compatibles con OAuth . A continuación, le mostramos una guía paso a paso para configurar el inicio de sesión único (SSO) entre DNN y PingFederate.



Requisitos previos: descarga e instalación
- Descargar el proveedor de autenticación DNN Oauth Single Sign On con el enlace anterior.
- Cargue el paquete de instalación dnn-oauth-single-sign-on_xxx_Install al entrar Configuración > Extensión > Instalar extensión.
- Navegue a la pestaña Pestaña Extensiones instaladas y seleccione Sistemas de autenticación. Encontraras el Proveedor de autenticación OAuth DNN miniOrange enumerados allí.
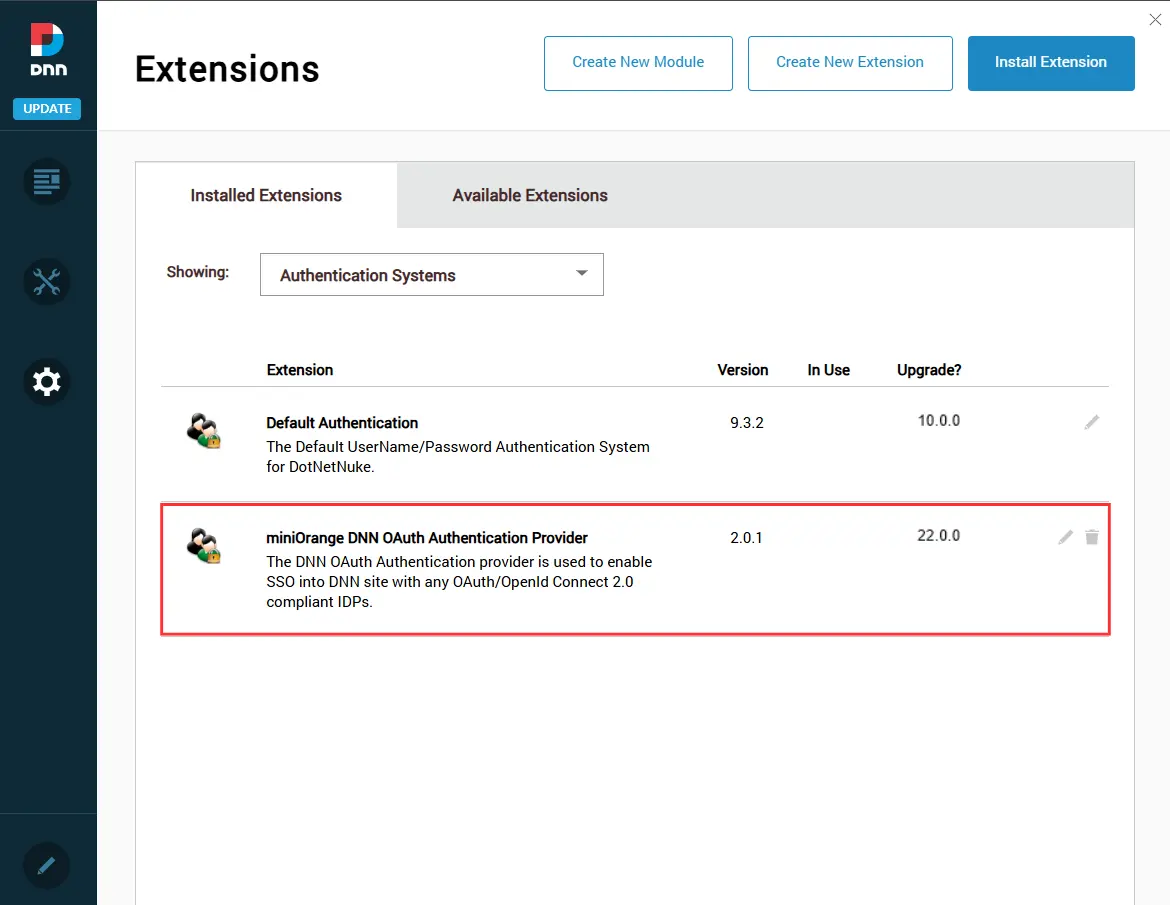
- Haga clic en el icono del lápiz (como se muestra en la imagen a continuación) para comenzar a configurar el Proveedor de autenticación DNN OAuth.
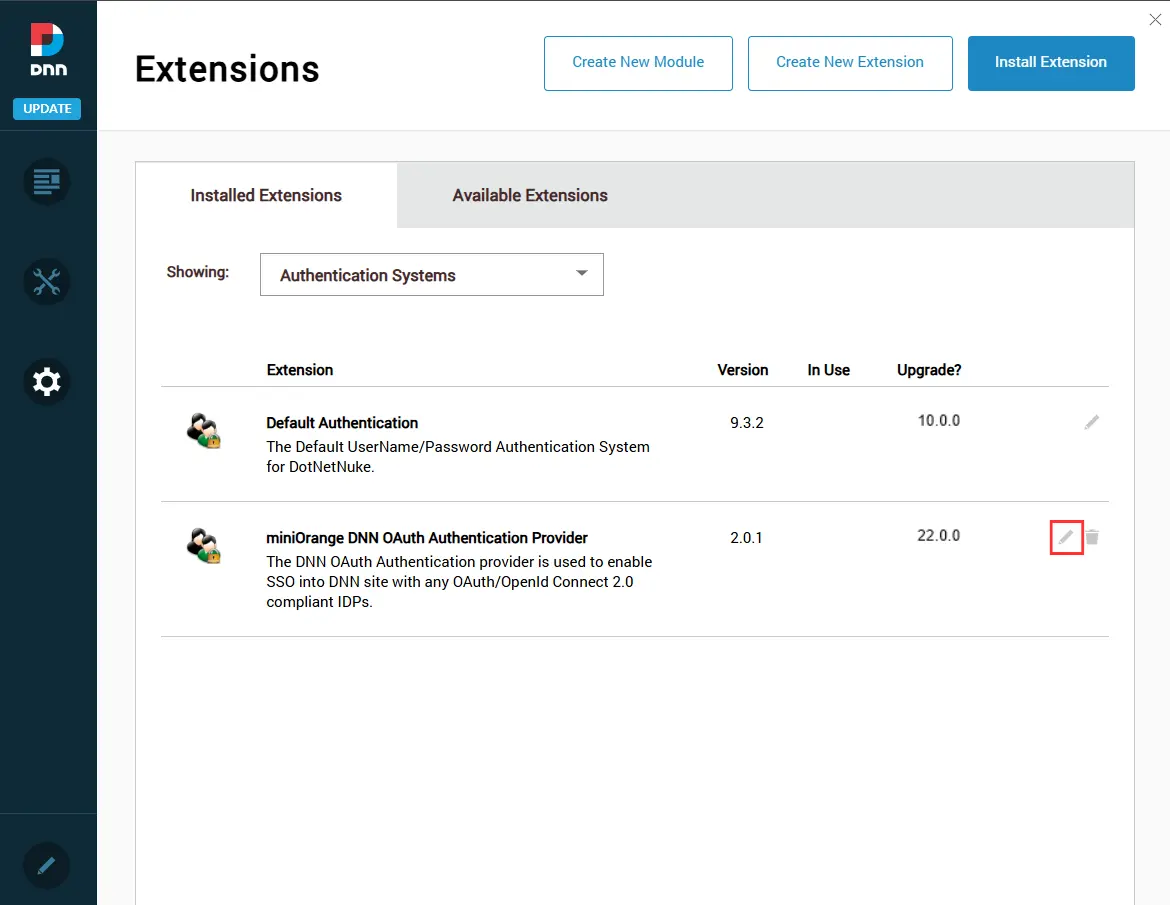
- Vaya a la pestaña Configuración del sitio. Aquí verá el Panel del proveedor de autenticación DNN OAuth, donde puede administrar la configuración.

- Ahora ha completado con éxito la instalación del proveedor de autenticación en su sitio DNN.
Pasos para configurar el inicio de sesión único (SSO) de DNN usando PingFederate como IDP
1. Configure el proveedor de autenticación para configurar el inicio de sesión único (SSO) de OAuth
- Para configurar la aplicación en el proveedor de autenticación, haga clic en el botón Agregar nuevo proveedor en la pestaña Configuración del proveedor de identidad.
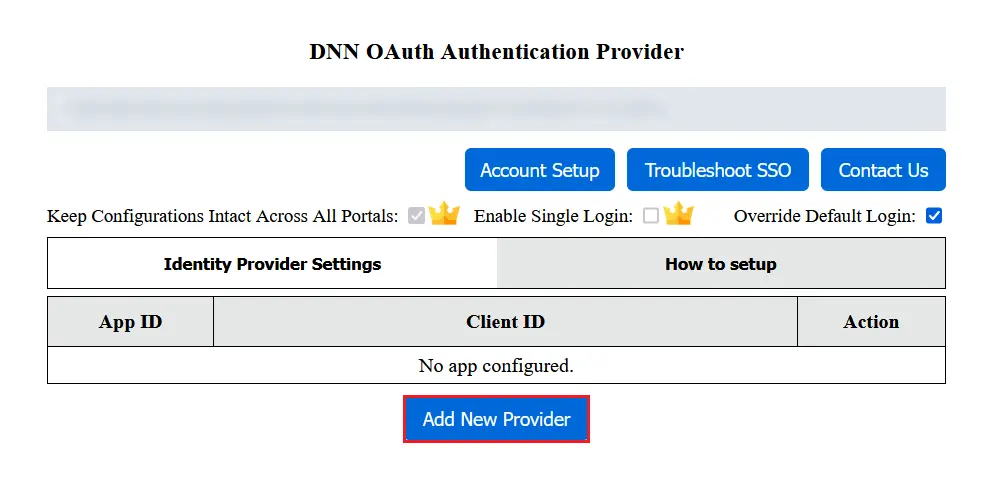
- Seleccionar Ping Federate como proveedor de identidad de la lista. También puede buscar su proveedor de identidad utilizando el cuadro de búsqueda.
2. Configure PingFederate como proveedor de OAuth
- En un navegador, vaya a Herramientas para desarrolladores». página en el sitio web de Ping Identity.
- Haga clic en el botón Descargar OAuth Playground. Si se le solicita, inicie sesión en su cuenta de Ping Identity. Su navegador descargará el archivo ZIP de OAuth Playground.
- Extraiga el contenido del archivo ZIP.
- Copie el contenido del /dist/implementar directorio a /pingfederate/servidor/default/implementar en PingFederate.
- Fusionar el contenido del /dist/conf directorio en /pingfederate/servidor/default/conf en PingFederate.
- Abra OAuth Playground yendo a https://<pf_host>:9031/OAuthPlayground en un navegador.
- Haga clic en el botón Configuración botón. Aparece el asistente de configuración.
- Siga las instrucciones del asistente y haga clic en Siguiente.
Paso 1.1: Obtenga los archivos OAuth Playground de PingIdentity
Paso 1.2: Instale OAuth Playground
Paso 1.3: Configurar el patio de juegos de OAuth


Ha configurado correctamente PingFederate como proveedor de OAuth para su sitio DNN, lo que permite a los usuarios acceder de forma segura a sus recursos digitales utilizando un único conjunto de credenciales de inicio de sesión y mejora la autoridad de autenticación de usuarios mediante el inicio de sesión único (SSO) de Ping.
Ping puntos finales federados y alcance:
| Alcance: | abierto |
| Autorizar punto final: | https://{your-base-url}/as/authorization.oauth2 |
| Punto final del token de acceso: | https://{your-base-url}/as/token.oauth2 |
| Obtener punto final de información del usuario: | https://{your-base-url}/idp/userinfo.oauth2 |
| URL de redireccionamiento personalizada después de cerrar sesión: [opcional] | https://<your-domain>/connect/endsession?post_logout_redirect_uri=<redirect-url-after-logout> |
3. Configurar el proveedor OAuth
- Copie la URL de redireccionamiento/devolución de llamada y proporciónela a su proveedor de OAuth.
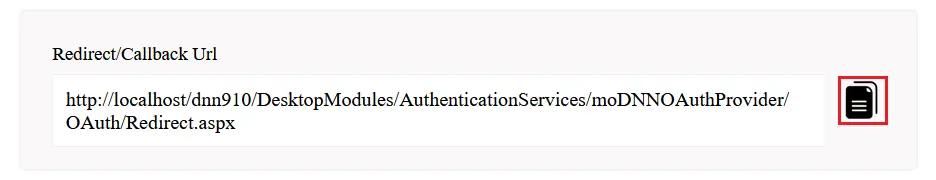
4. Configurar el cliente OAuth
- Configurar ID de cliente, Secreto del cliente, actualizar el endpoints si es necesario y guarde la configuración.
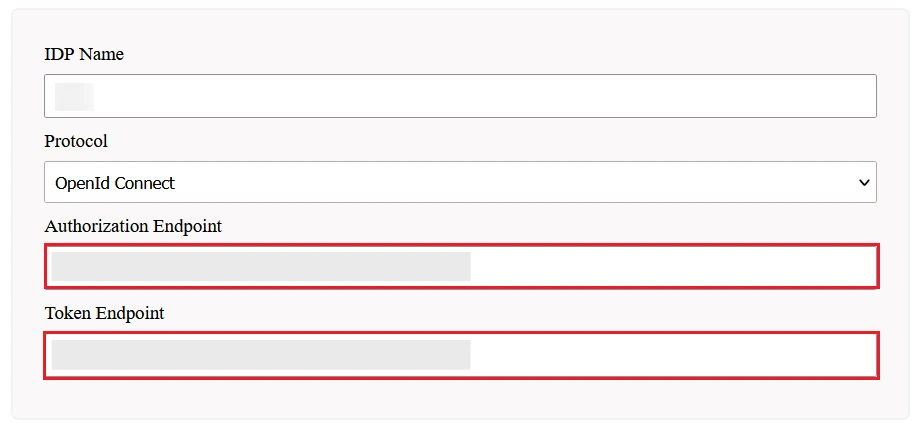
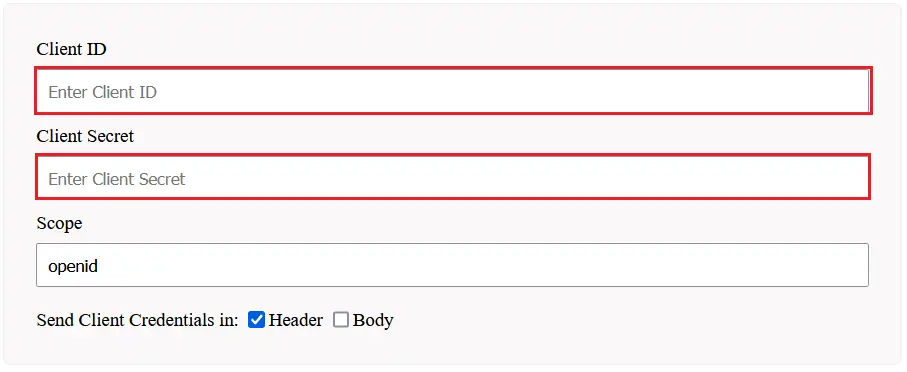
5. Configuración de prueba
- Ahora ve al Configuración del proveedor de identidad .
- Debajo de las acciones seleccionadas, haga clic en el Configuración de prueba para verificar si ha configurado correctamente el proveedor de autenticación.
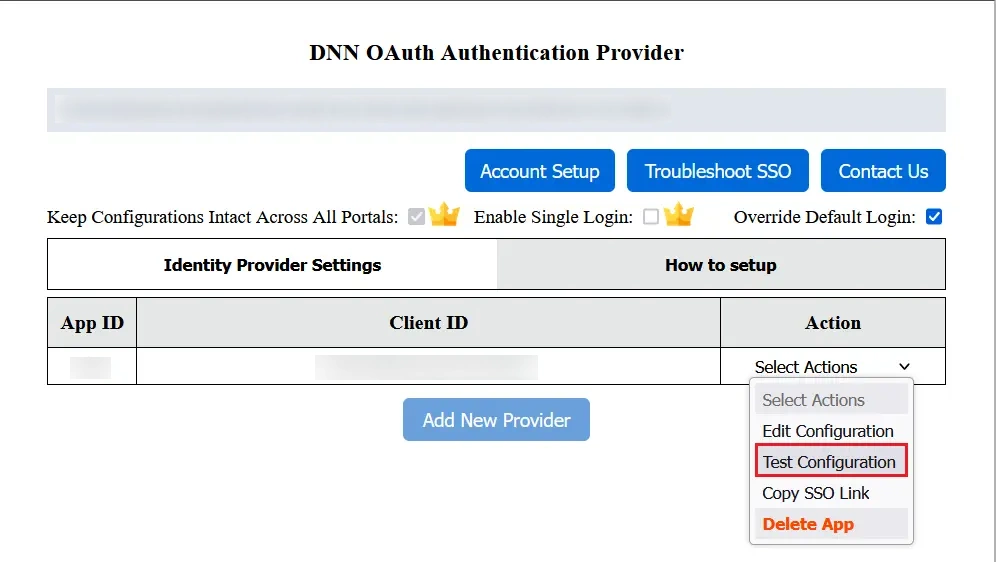
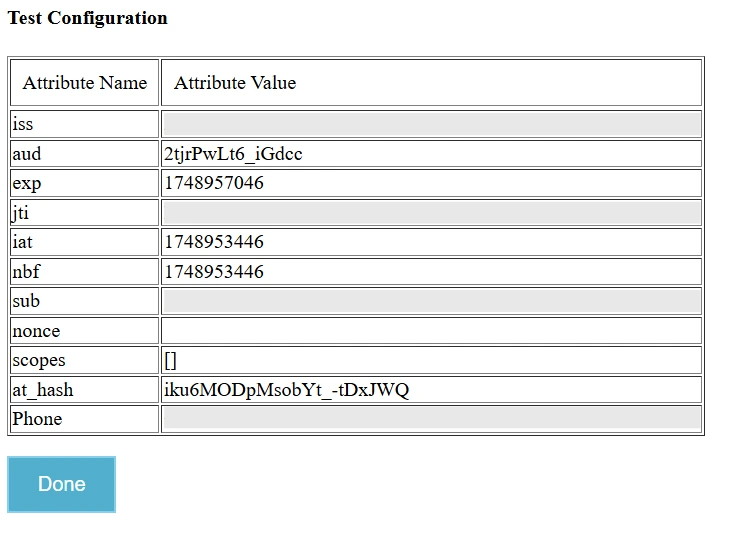
- Si la configuración es exitosa, obtendrá el nombre del atributo y los valores del atributo en la ventana Configuración de prueba.
6. Mapeo de atributos
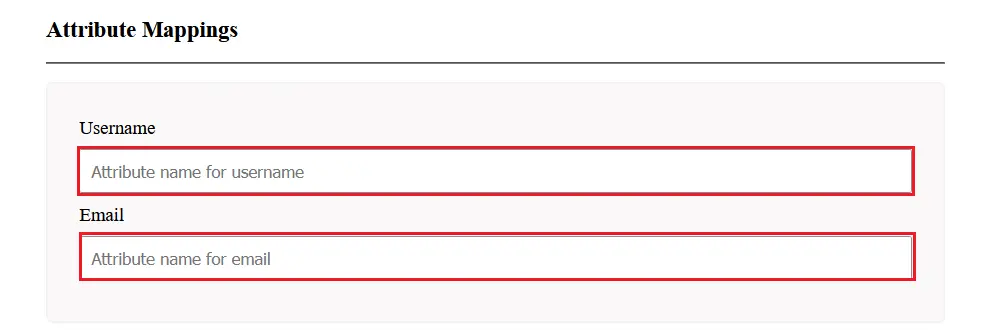
- Para el mapeo de atributos, seleccione el Editar configuración desde el menú desplegable de acciones seleccionadas.
- Asigne correo electrónico y nombre de usuario con Nombre del Atributo Puede verlo en la ventana Configuración de prueba y guardar la configuración.
Puede configurar el inicio de sesión único (SSO) de ASP.NET OAuth con cualquier proveedor de identidades, como Azure AD, Azure B2C, Keycloak, Okta, OneLogin, Salesforce, AWS Cognito, PingFederate, Auth0, ClassLink, WSO2, Discord o incluso con su propio proveedor de identidades personalizado . Para consultar otros proveedores de identidades, haga clic aquí.
Artículos Relacionados
Ponte en contacto
Póngase en contacto con nosotros en dnnsupport@xecurify.com y nuestro equipo le ayudará a configurar el inicio de sesión único DNN OAuth. Le ayudaremos a seleccionar la solución o el plan que mejor se adapte a sus necesidades.


