Resultados de la búsqueda :

×

Inicio de sesión único (SSO) de DNN OAuth utilizando IdentityServer3 como proveedor de OAuth


El proveedor de autenticación DNN OAuth Single Sign-On (SSO) permite habilitar el inicio de sesión único (SSO) de OAuth para su sitio DotNetNuke. Con el inicio de sesión único, puede usar una sola contraseña para acceder a su sitio y servicios DotNetNuke. Nuestro proveedor de autenticación es compatible con todos los proveedores de identidad compatibles con OAuth . A continuación, le mostramos una guía paso a paso para configurar el inicio de sesión único (SSO) entre DNN e IdentityServer3, considerando IdentityServer3 como proveedor de OAuth. Para obtener más información sobre las demás funciones que ofrecemos para el inicio de sesión único (SSO) de DNN OAuth, haga clic aquí.
Requisitos previos: descarga e instalación

  • Descargar el proveedor de autenticación DNN Oauth Single Sign On con el enlace anterior.
  • Cargue el paquete de instalación dnn-oauth-single-sign-on_xxx_Install ingresando Configuración > Extensión > Instalar extensión.
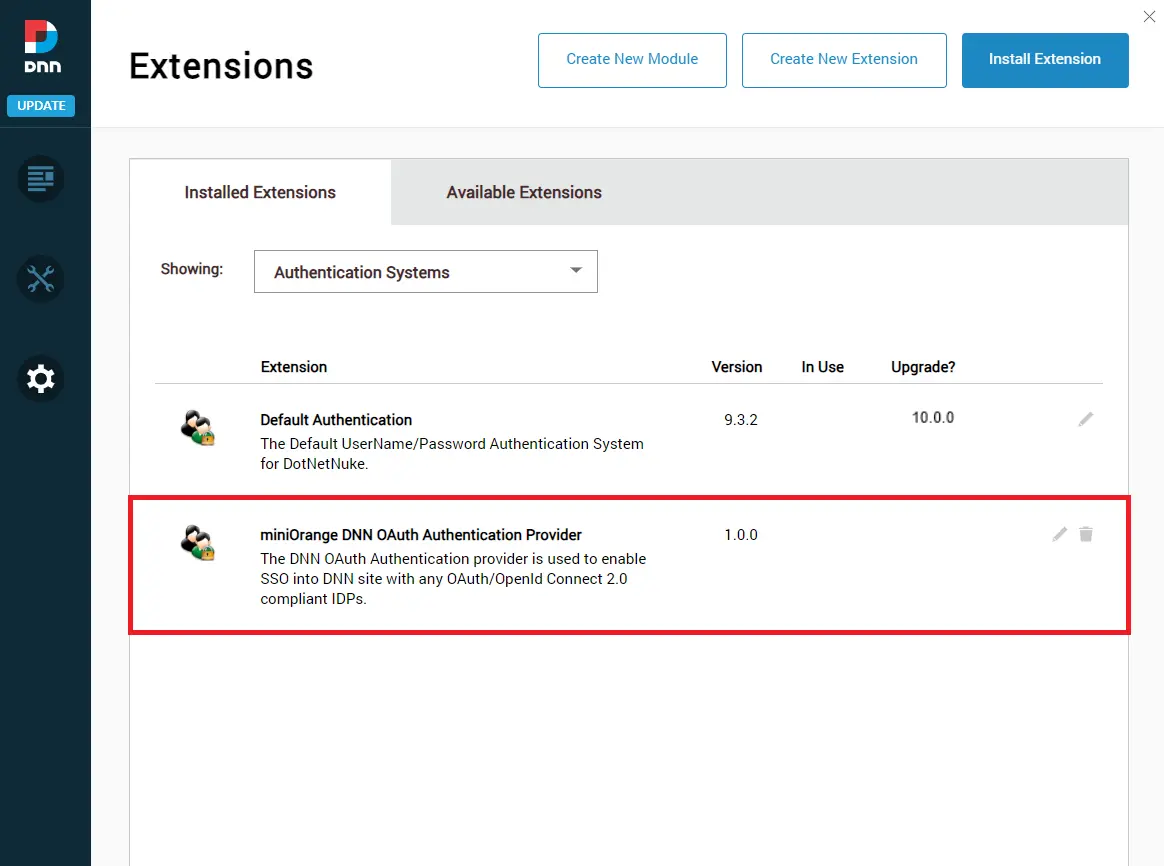
  • Ahora bajo el Pestaña de extensiones instaladas selecciona Sistemas de autenticación. Aquí puedes ver el Proveedor de autenticación miniOrange DNN OAuth.
  • DNN OAuth SSO: proveedor de autenticación
  • Simplemente haga clic en el ícono de lápiz como se menciona en la imagen a continuación para configurar el proveedor de autenticación DNN OAuth.
  • DNN OAuth SSO: icono de lápiz del proveedor de autenticación
  • Ahora, vaya a la pestaña de configuración del sitio. Aquí podrá ver el panel de control del proveedor de autenticación OAuth de DNN.
  • Panel de control del proveedor de autenticación DNN OAuth SSO
  • Ha terminado con la instalación del Proveedor de autenticación en su sitio DNN.

Pasos para configurar DNN Single Sign-On (SSO) usando IdentityServer3 como IDP

1. Configure el proveedor de autenticación para configurar el inicio de sesión único (SSO) de OAuth

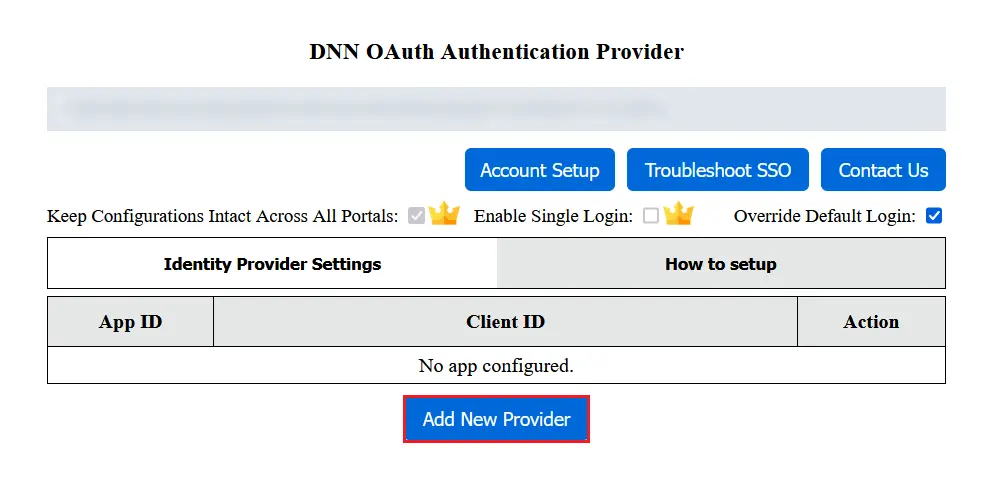
  • Para configurar la aplicación en el proveedor de autenticación, haga clic en el botón Agregar nuevo proveedor en la pestaña Configuración del proveedor de identidad.
  • DNN OAuth SSO: agregar nuevo IDP

    Seleccione su proveedor de identidad
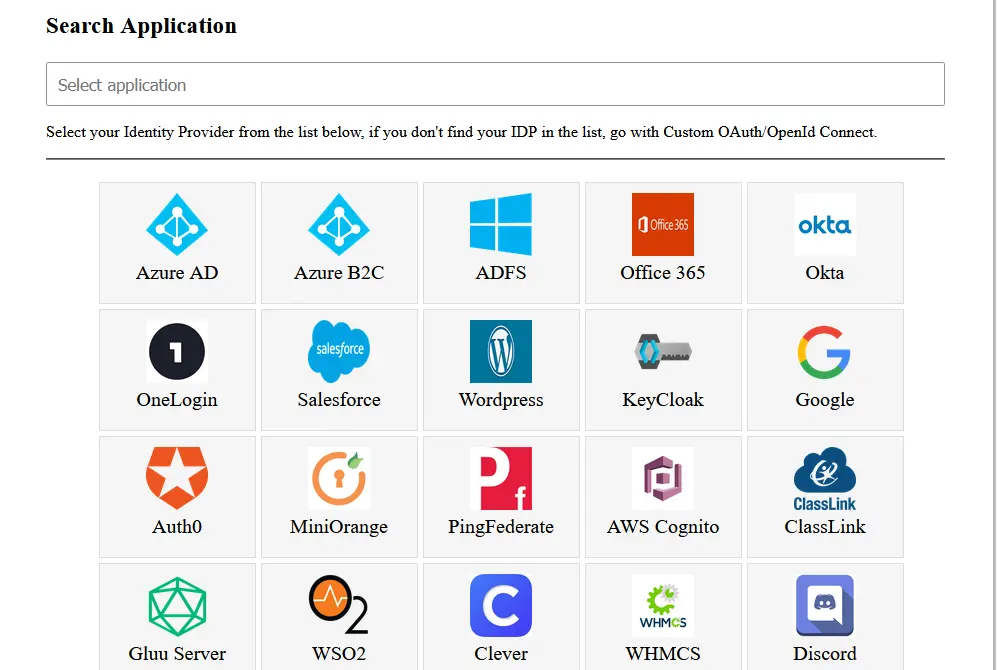
  • Seleccionar IdentityServer3 como proveedor de identidad de la lista. También puede buscar su proveedor de identidad utilizando el cuadro de búsqueda.
  • DNN OAuth SSO: seleccione el proveedor de identidad

2. Configure IdentityServer3 como proveedor de OAuth

  • Refiera el documentación para configurar IdentityServer3 como proveedor de identidad.
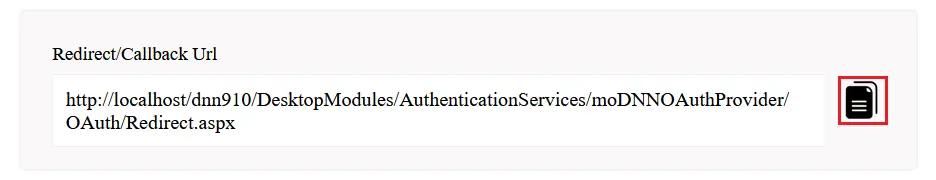
  • Desde la pestaña Configurar OAuth, copie la URL de redireccionamiento/devolución de llamada e ingrésela en su IdentityServer3.
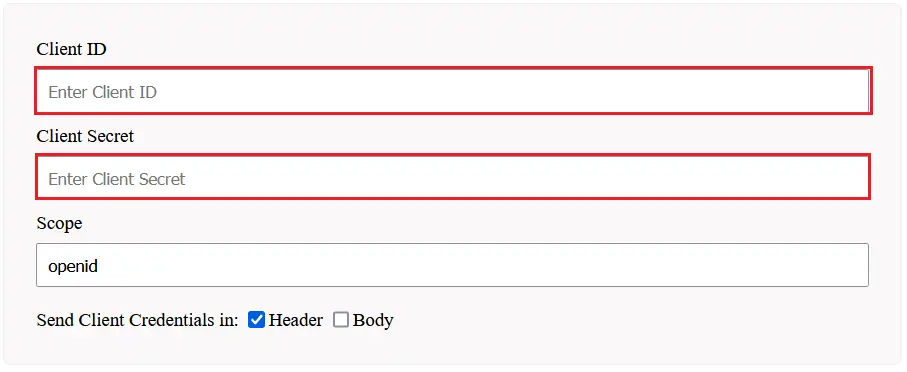
  • Copie su ID de cliente y su secreto y guárdelo en el Cliente DNN OAuth .
  • Ha completado correctamente la configuración del proveedor OAuth de IdentityServer3.
  • Puntos finales y alcance de IdentityServer3:


    Identificación del cliente : Haga clic aquí
    Secreto del cliente: Haga clic aquí
    Alcance: abierto
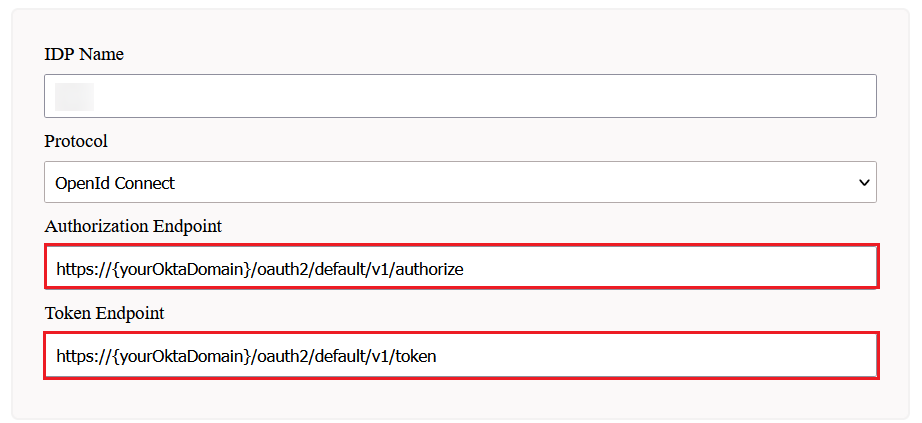
    Autorizar punto final: https://<your-domain>/connect/authorize
    Punto final del token de acceso: https://<your-domain>/connect/token
    Obtener punto final de información del usuario: https://<your-domain>/connect/userinfo
    URL de redireccionamiento personalizada después de cerrar sesión:[opcional]: https://<your-domain>/connect/endsession?id_token_hint=##id_token##

3. Configurar el proveedor OAuth

  • Copie la URL de redireccionamiento/devolución de llamada y proporciónela a su proveedor de OAuth.
  • DNN OAuth SSO - URL de redireccionamiento de DNN OAuth

4. Configurar el cliente OAuth

  • Configurar ID de cliente, Secreto del cliente, actualizar el endpoints si es necesario y guarde la configuración.
  • DNN OAuth SSO - Configuración DNN OAuth SSO - Configuración

5. Configuración de prueba

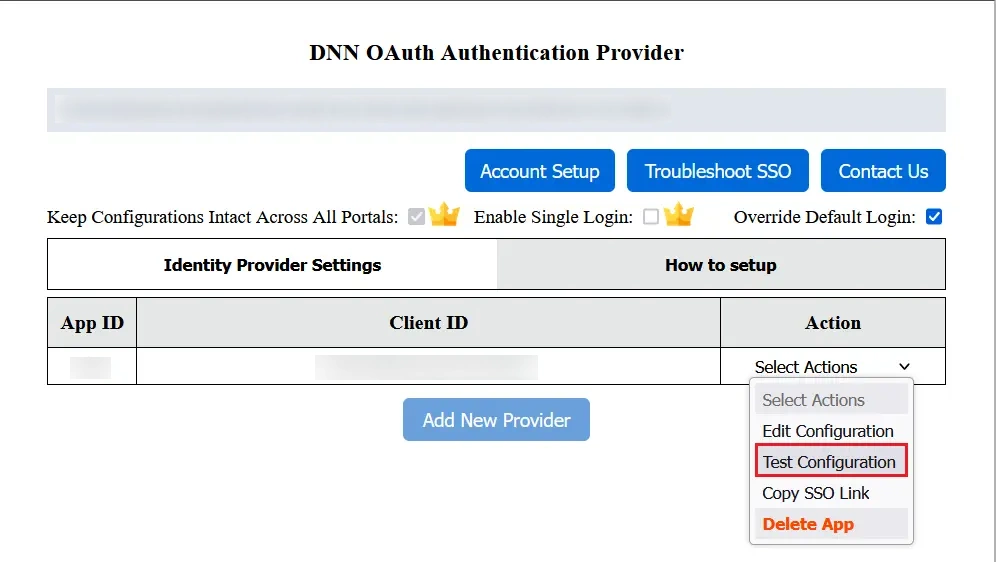
  • Ahora ve al Configuración del proveedor de identidad .
  • Debajo de las acciones seleccionadas, haga clic en el Configuración de prueba para verificar si ha configurado correctamente el proveedor de autenticación.
  • DNN OAuth SSO: prueba de OAuth SSO
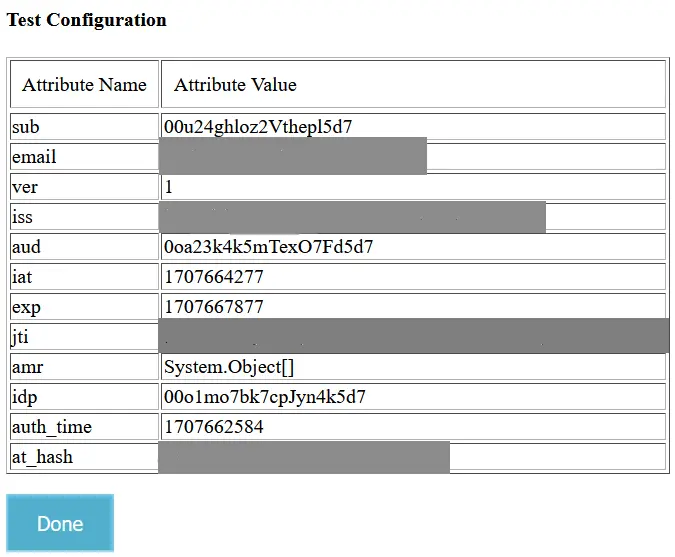
  • Si la configuración es exitosa, obtendrá el nombre del atributo y los valores del atributo en la ventana Configuración de prueba.
  • DNN OAuth SSO: prueba de OAuth SSO

6. Mapeo de atributos

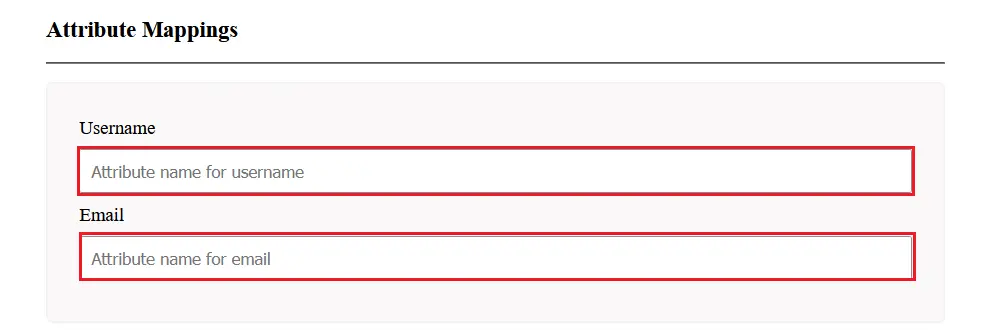
  • Para el mapeo de atributos, seleccione el Editar configuración desde el menú desplegable de acciones seleccionadas.
  • Asigne correo electrónico y nombre de usuario con Nombre del Atributo Puede verlo en la ventana Configuración de prueba y guardar la configuración.
  • DNN OAuth SSO - Asignación de atributos de DNN OAuth

Puede configurar el módulo de inicio de sesión único (SSO) SAML de ASP.NET con cualquier proveedor de identidades, como ADFS, Azure AD, Bitium, Centrify, G Suite, JBoss Keycloak, Okta, OneLogin, Salesforce, AWS Cognito, OpenAM, Oracle, PingFederate, PingOne, RSA SecureID, Shibboleth-2, Shibboleth-3, SimpleSAML, WSO2 o incluso con su propio proveedor de identidades personalizado . Para consultar otros proveedores de identidades, haga clic aquí.

Más Recursos


¿Necesitas ayuda?

¿No encuentras a tu proveedor de identidad? Escríbenos a dnnsupport@xecurify.com y te ayudaremos a configurar el inicio de sesión único (SSO) con tu proveedor de identidad. Además, te brindaremos orientación rápida (por correo electrónico o reunión) sobre tus necesidades y nuestro equipo te ayudará a seleccionar la solución o el plan más adecuado.


¡Hola!

¿Necesitas ayuda? ¡Estamos aquí!

múltiples proveedores