
¿Cómo configurar la restricción de acceso a archivos/medios para WordPress?
Resumen
La herramienta "Evitar el acceso a archivos y carpetas" para WordPress te ofrece la forma más sencilla de proteger tus archivos de WordPress del acceso no autorizado, de modo que solo los usuarios registrados puedan acceder a tu biblioteca multimedia. Tus libros electrónicos, PDF y otros archivos importantes se pueden proteger de la indexación de Google, evitando así el robo de datos. Ofrecemos un nivel de seguridad que te permite elegir entre restricciones basadas en cookies o en sesiones. Además, admitimos servidores Apache y Nginx para proteger archivos multimedia. Esta herramienta está diseñada para que puedas proteger tus archivos de forma personalizada, según su extensión.



Requisitos previos: descarga e instalación
- Inicie sesión en su instancia de WordPress como administrador.
- Ir a WordPress Panel → Complementos y haga clic en Añadir nuevo.
- Busque Evitar el acceso a archivos complemento para WordPress y haga clic en Instalar ahora .
- Una vez instalado, haga clic en Activa.
- También puedes obtener el plugin desde aquí: Plugin para evitar el acceso a archivos en WordPress.
Funciones con pasos de configuración
A continuación se detallan las características que ofrece el plugin "Prevenir el acceso a archivos" para WordPress.
- Premium
- Free
Funciones Premium con Pasos de Configuración
Paso 1: Restricción de archivos
Esta función le permite restringir el acceso a los archivos del sitio web según su extensión para los usuarios públicos del sitio web (usuarios no registrados).
Siga los pasos a continuación para configurar esta función:
- Escriba la extensión del archivo en el campo mencionado que desea restringir en su sitio web:
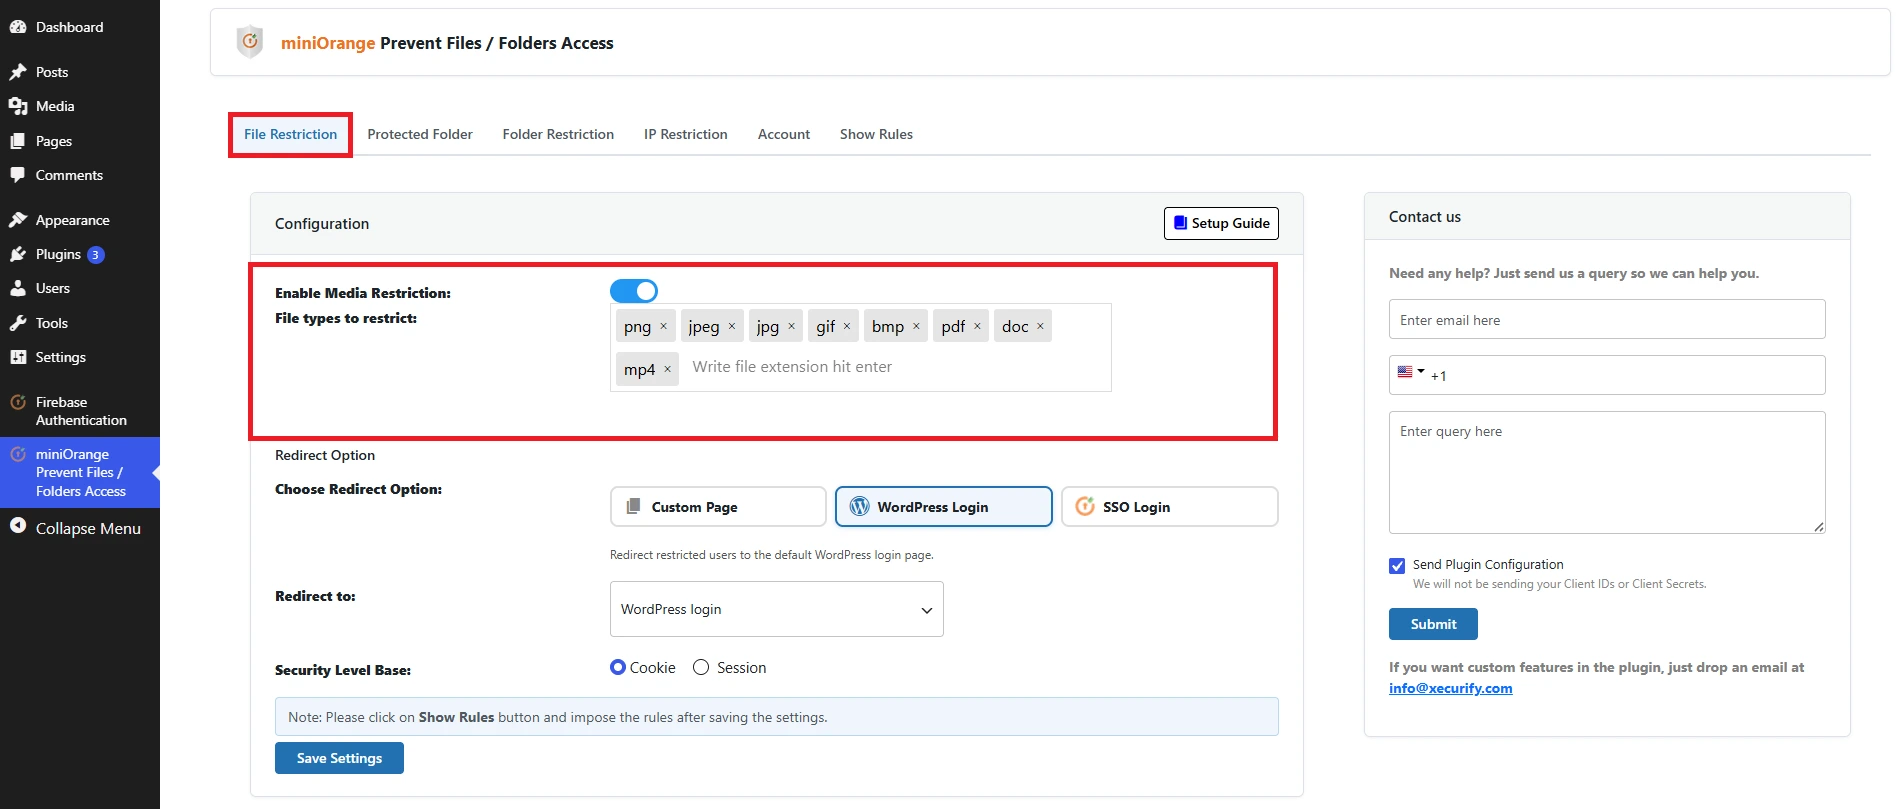
- Haga clic en Guardar configuración .
- Haga clic en el elemento Mostrar reglas y seleccione la pestaña correspondiente a su servidor, allí encontrará las reglas requeridas y actualizará las reglas en el archivo correspondiente.
Apache: Necesitamos actualizar las reglas en el archivo .htaccess
Nginx: Necesitamos actualizar las reglas en nginx.config.
Paso 2: Carpeta protegida
Si desea restringir el acceso únicamente a algunos archivos seleccionados, puede colocarlos en una carpeta protegida y los archivos seleccionados quedarán protegidos del acceso público.
Siga los pasos a continuación para configurar esta función:
- Vaya a la Carpeta Protegida pestaña en el complemento.
- Haga clic en Seleccionar archivo → Seleccione el archivo que desea restringir de su sistema → Haga clic en Cargar .
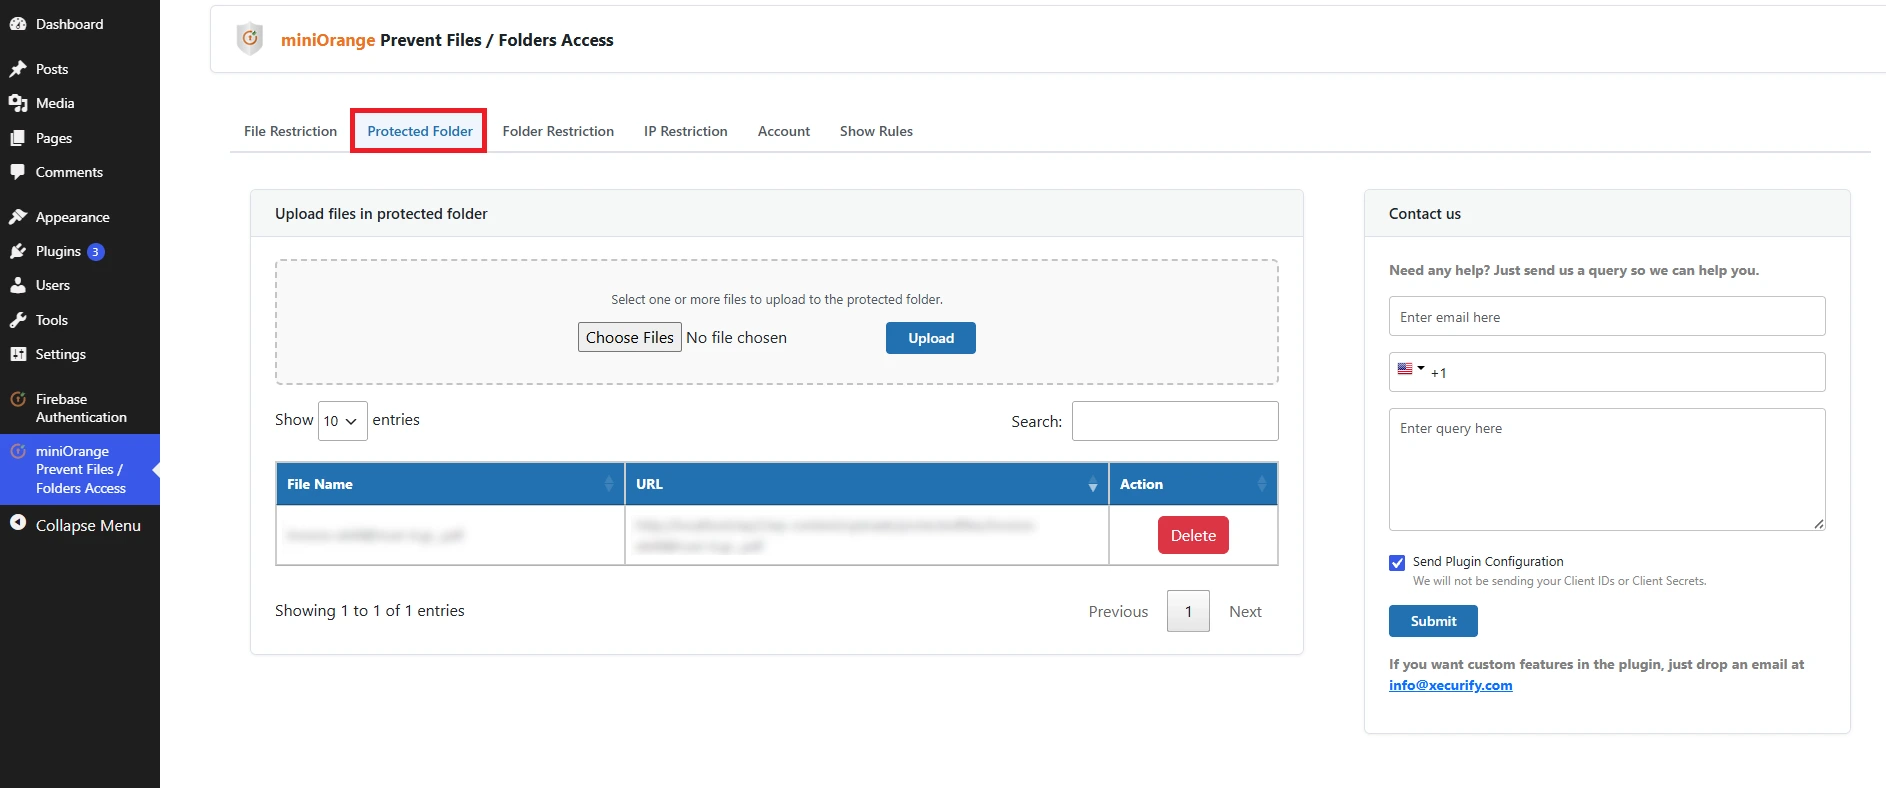
- El archivo aparecerá en la lista de archivos restringidos.
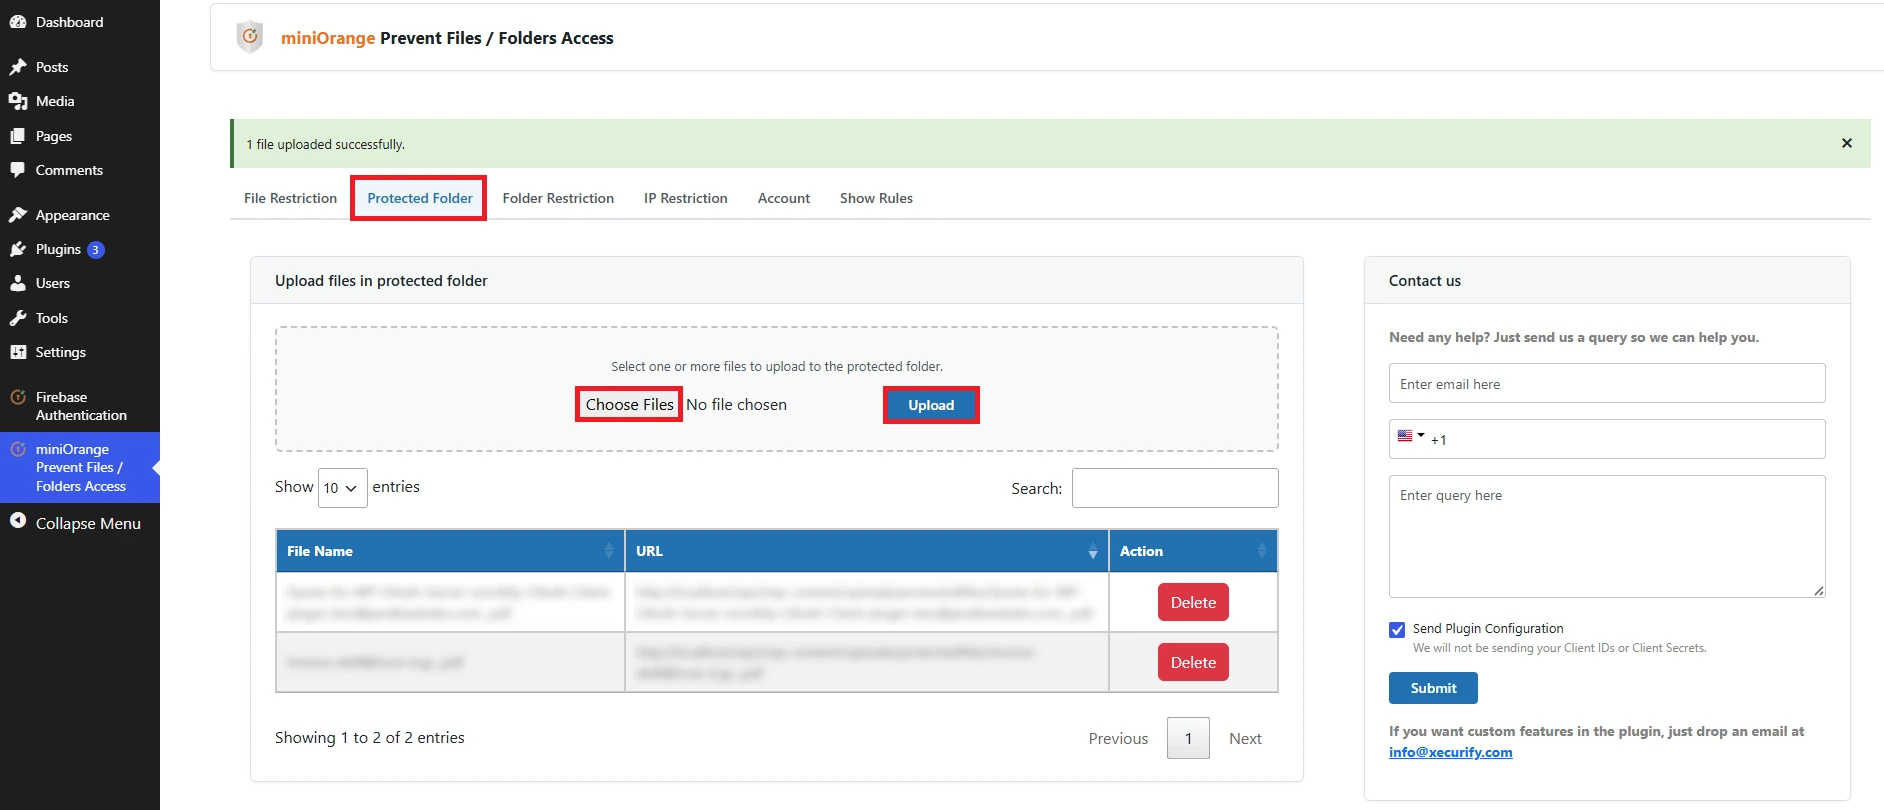
- Haga clic en el elemento Mostrar reglas Haz clic en el botón y selecciona la pestaña correspondiente a tu servidor; allí encontrarás las reglas necesarias. Actualiza las reglas en el archivo correspondiente.
- Una carpeta con el nombre. archivos protegidos Se crearán en la carpeta de subidas y los archivos de esta carpeta estarán restringidos al usuario público y solo el usuario que haya iniciado sesión podrá acceder a ellos.
- Puede eliminar archivos haciendo clic en Eliminar .
Paso 3: Restricciones de la carpeta de archivos subidos
Esta función te permite restringir el acceso a la carpeta de archivos subidos completa o a cualquier subcarpeta dentro de ella. También puedes seleccionar varias carpetas dentro de la carpeta de archivos subidos y todas ellas quedarán restringidas al acceso público.
Siga los pasos a continuación para configurar esta función:
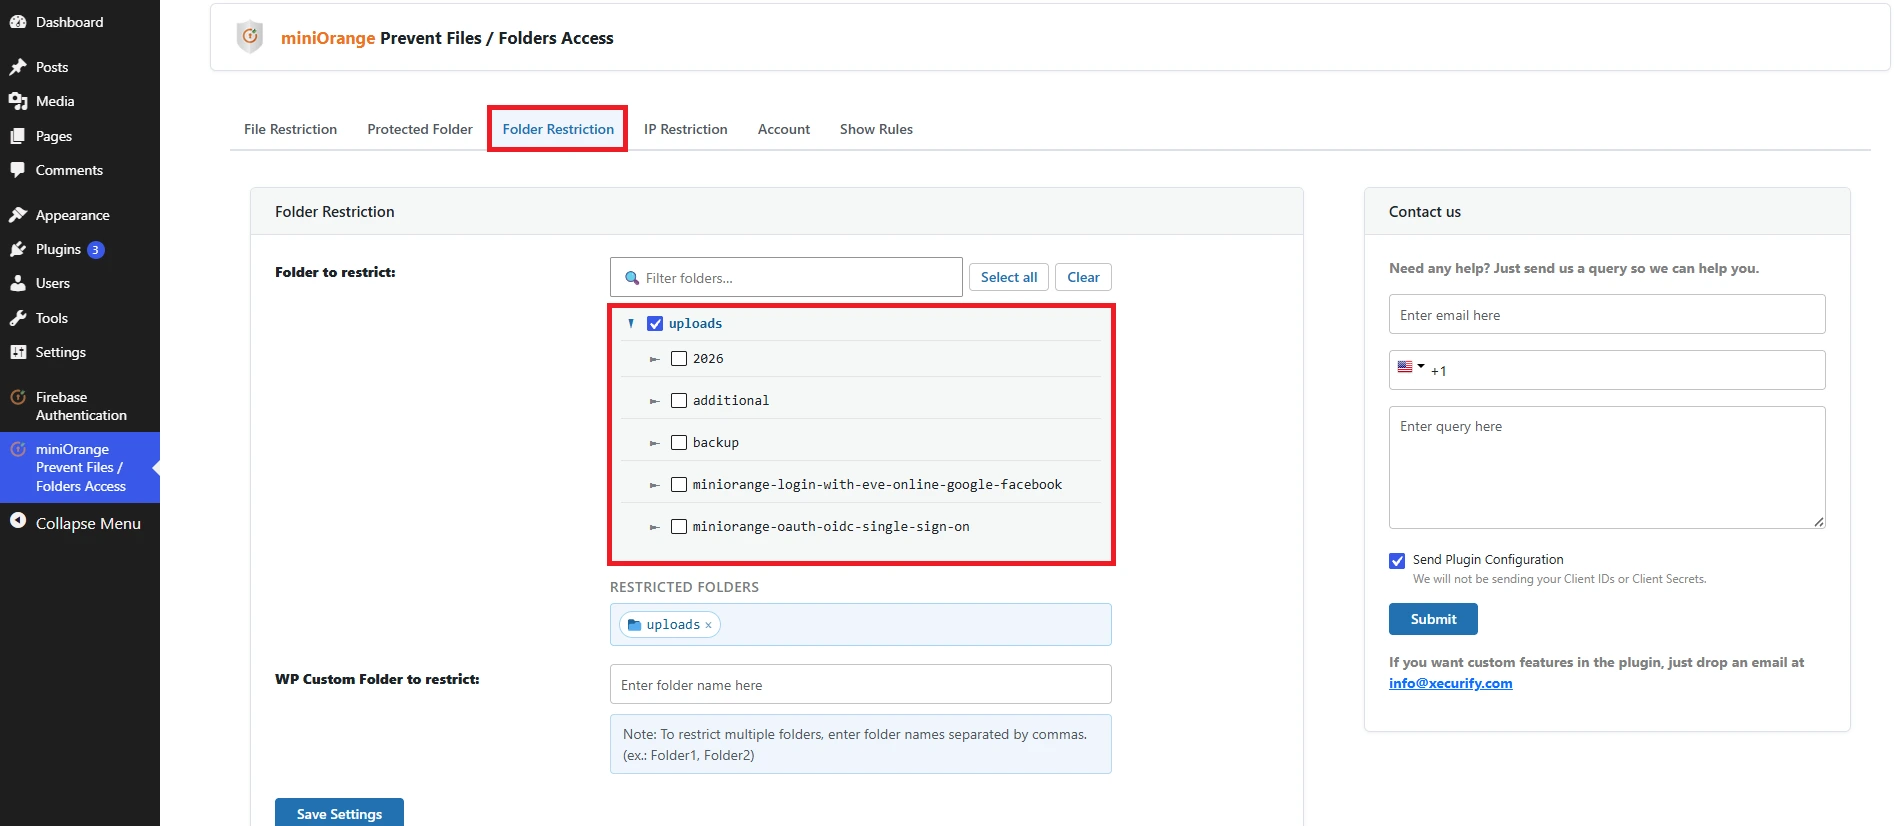
- Vaya a la Restricción de carpeta pestaña en el complemento.
- Haz clic en las carpetas que quieras restringir, puedes hacer clic en el icono (+) para expandir o comprimir la carpeta correspondiente.
- Haga clic en el botón Guardar configuración .
- Haga clic en el elemento Mostrar reglas y seleccione la pestaña correspondiente a su servidor, allí encontrará las reglas requeridas y actualizará las reglas en el archivo correspondiente.
Paso 4: Restricción de carpetas personalizadas
Esta función te permite restringir el acceso a cualquier carpeta en tu instancia de WordPress. Solo tienes que introducir el nombre de la carpeta y se restringirá el acceso a todos los archivos que contenga.
Siga los pasos a continuación para configurar esta función:
- Vaya a la Restricción de carpeta pestaña en el complemento.
- Introduzca el nombre de la carpeta en Carpeta personalizada de WP para restringir: .
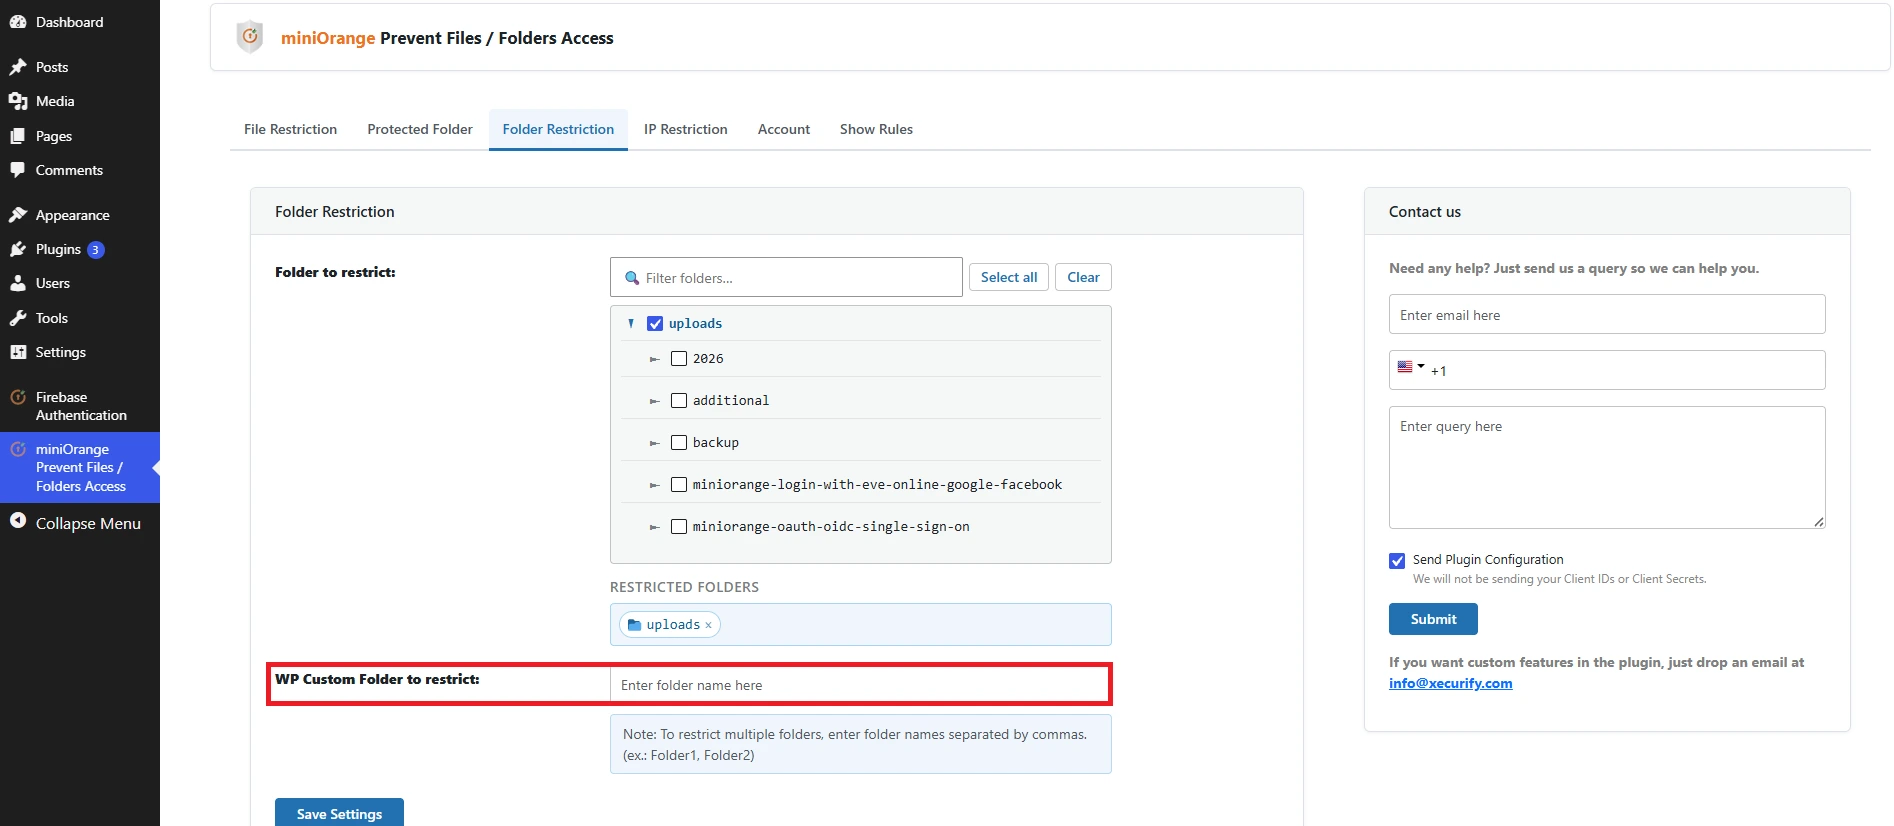

Nota: También puede asignar varias carpetas; simplemente escriba los nombres de las carpetas separados por comas.
- Haga clic en el botón Guardar configuración .
- Haga clic en el elemento Mostrar reglas y seleccione la pestaña correspondiente a su servidor, allí encontrará las reglas requeridas y actualizará las reglas en el archivo correspondiente.
Rutas de carpetas en la lista blanca
Utilice las carpetas de medios de acceso directo para incluir en la lista blanca rutas de carpetas específicas, de modo que los archivos multimedia de esas carpetas sigan siendo accesibles públicamente sin autenticación, incluso cuando las restricciones de carpeta estén habilitadas.
Siga los pasos a continuación para configurar esta función:
- En la sección Restricción de carpeta pestaña, vaya a la Carpetas de medios de acceso directo .
- "Permitir" Habilitar la lista blanca de acceso directo usando el botón de alternancia.
- Introduzca las rutas de las carpetas en el Rutas de carpeta permitidas: campo. Introduzca una ruta de carpeta por línea (por ejemplo, /wp-content/uploads/2026/07).
- Haga clic en el botón Guardar rutas de carpetas .
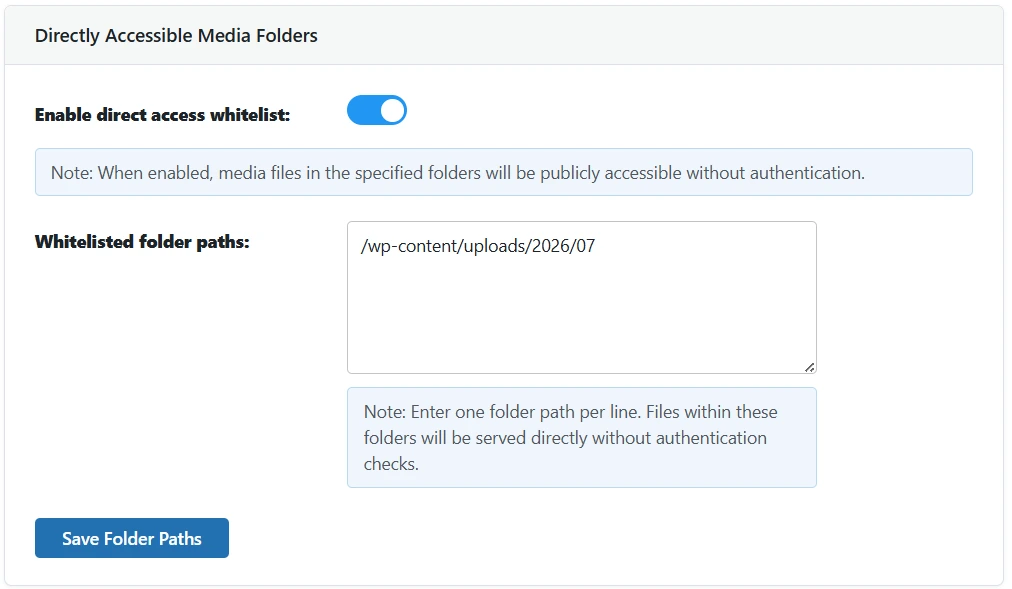
Nota: Cuando esta opción está habilitada, los archivos multimedia de las carpetas especificadas serán accesibles públicamente sin autenticación. Los archivos dentro de estas carpetas se servirán directamente sin comprobaciones de autenticación.
Paso 5: Restricción de carpetas basada en roles
Puedes usar esta función para restringir el acceso a carpetas según los roles de WordPress. Habilita la restricción por rol e introduce el nombre de la carpeta permitida para cada rol en la tabla ROL / CARPETA PERMITIDA . Solo los usuarios con ese rol (y los administradores) podrán acceder a la carpeta asignada.
Siga los pasos a continuación para configurar esta función:
- En el complemento, haga clic en Restricción de carpeta pestaña. Encender Habilitar la restricción basada en roles usando el botón de alternancia.
- Al habilitarlo, el Restricción de carpeta basada en roles La sección se abrirá con un PAPEL y CARPETA PERMITIDA Tabla de correspondencia, como se muestra en la imagen a continuación.
- Introduzca el nombre de la carpeta en el CARPETA PERMITIDA campo para cada rol que deba tener acceso a esa carpeta.
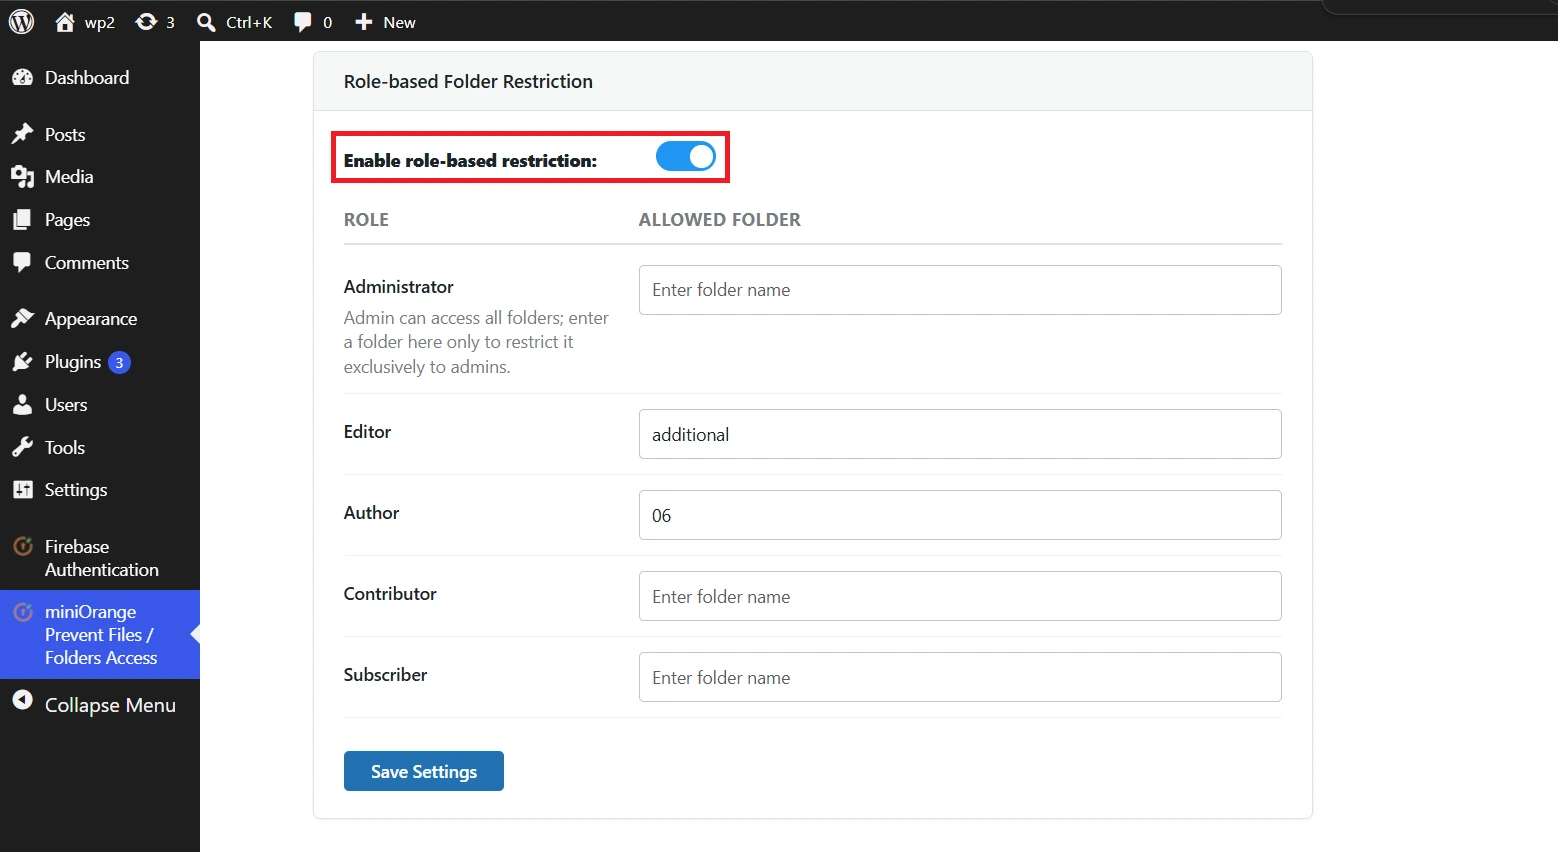
Nota: La configuración anterior implica que:
- El administrador puede acceder a todas las carpetas de forma predeterminada. Introduzca un nombre de carpeta en el Administrador. CARPETA PERMITIDA Este campo solo se puede usar si desea restringir el acceso a esa carpeta exclusivamente a los administradores.
- El adicional Solo podrán acceder a la carpeta los usuarios con el rol de Editor (excepto el de Administrador).
- El 06 Solo podrán acceder a la carpeta los usuarios con el rol de Autor (excepto el de Administrador).
- Roles con un vacío CARPETA PERMITIDA Los campos (por ejemplo, Colaborador y Suscriptor) no tienen asignada una carpeta restringida.
- También puedes asignar varias carpetas a un rol. Escribe los nombres de las carpetas separados por comas. Por ejemplo, si quieres que el Editor tenga acceso a las carpetas adicionales, 06 y cargas, escribe adicional, 06, cargas en el campo correspondiente a Editor.
- Haga clic en el botón Guardar configuración .
- Haga clic en el elemento Mostrar reglas y seleccione la pestaña correspondiente a su servidor, allí encontrará las reglas requeridas y actualizará las reglas en el archivo correspondiente.
Paso 6: Restricción de carpetas basada en el usuario
Puede utilizar esta función para restringir el acceso a determinadas carpetas sólo a determinados usuarios.
Siga los pasos a continuación para configurar esta función:
- Vaya a la Restricción de carpeta pestaña en el complemento.
- Haga clic en el botón de alternancia en Restricción de carpetas de la base de usuarios. Al alternar, el Restricción de carpetas de la base de usuarios La sección estará habilitada.
- Haga clic en el elemento Mostrar reglas y seleccione la pestaña correspondiente a su servidor, allí encontrará las reglas requeridas y actualizará las reglas en el archivo correspondiente.
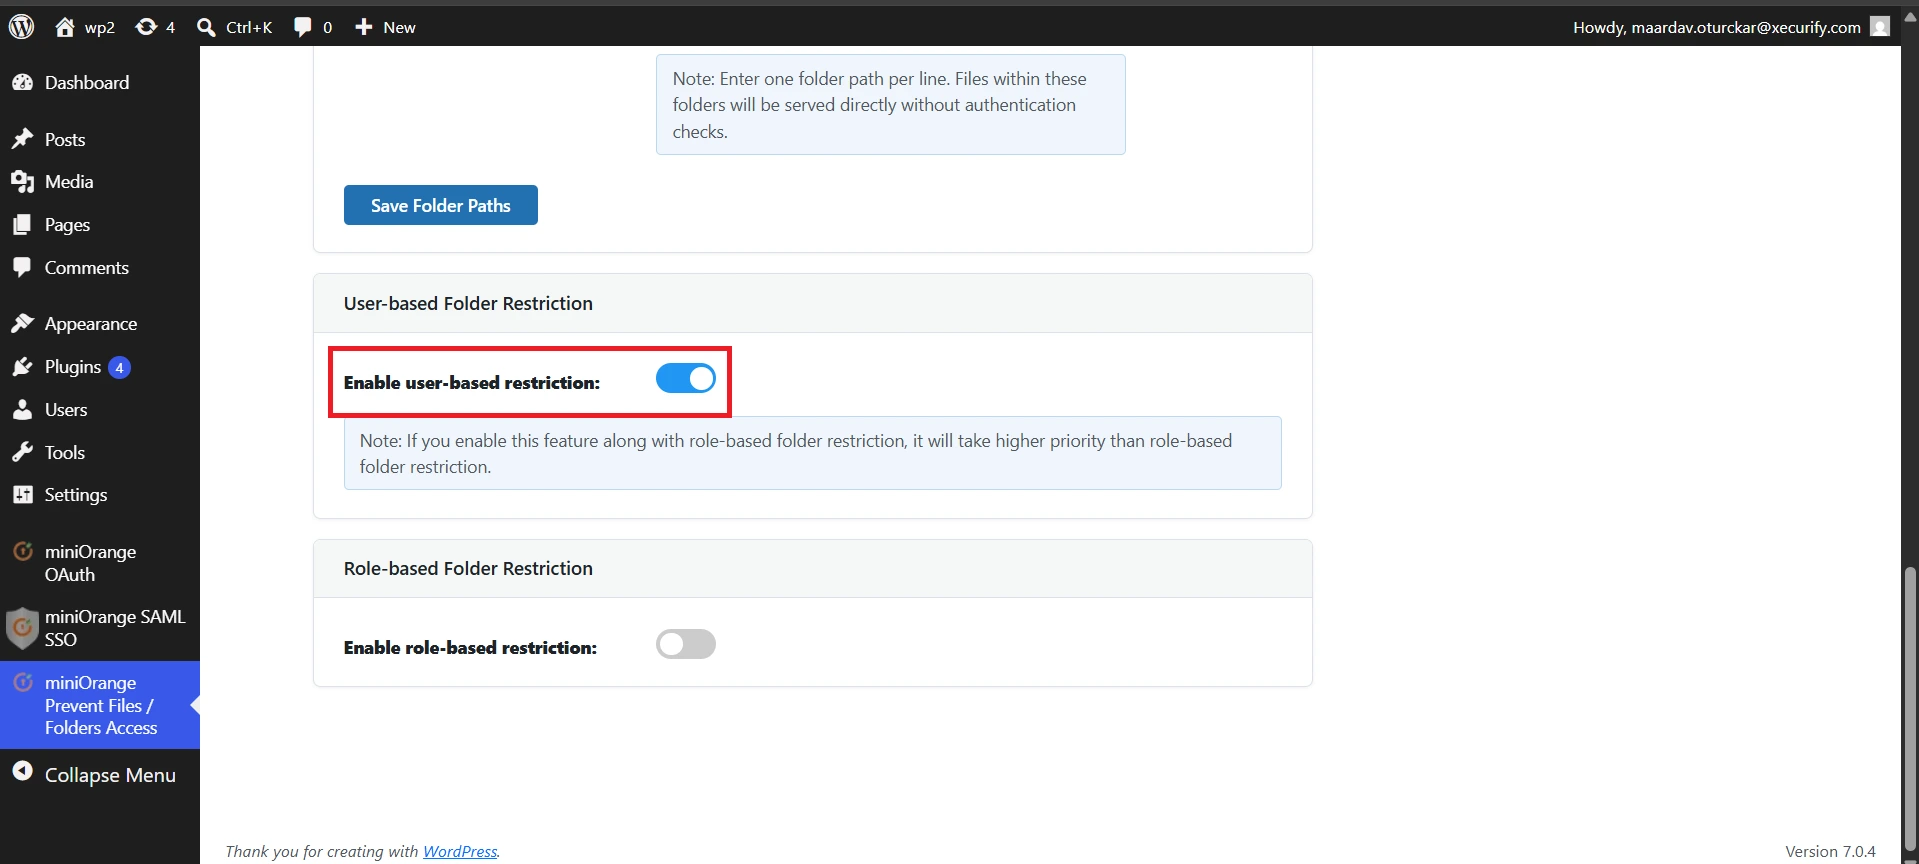
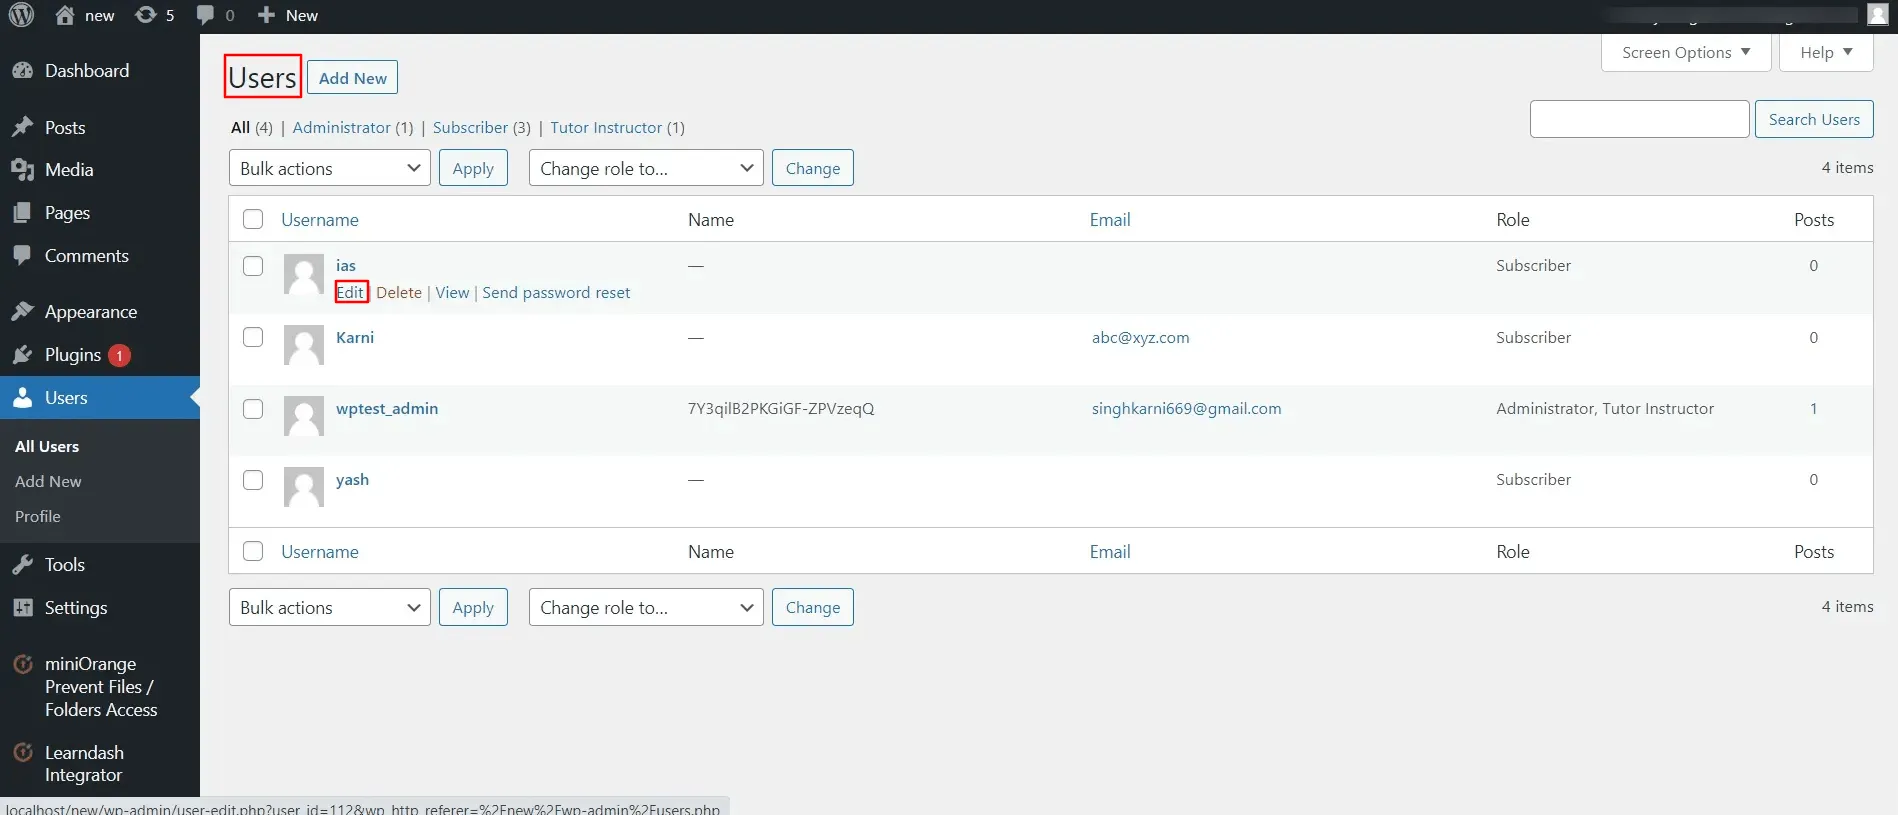
- Ahora ve a la tabla Usuarios en el panel de administración de WordPress y edita el perfil del usuario al que quieres dar acceso a una carpeta específica.
- Desplázate hacia abajo en el perfil del usuario y encontrarás una sección de Acceso a carpetas.
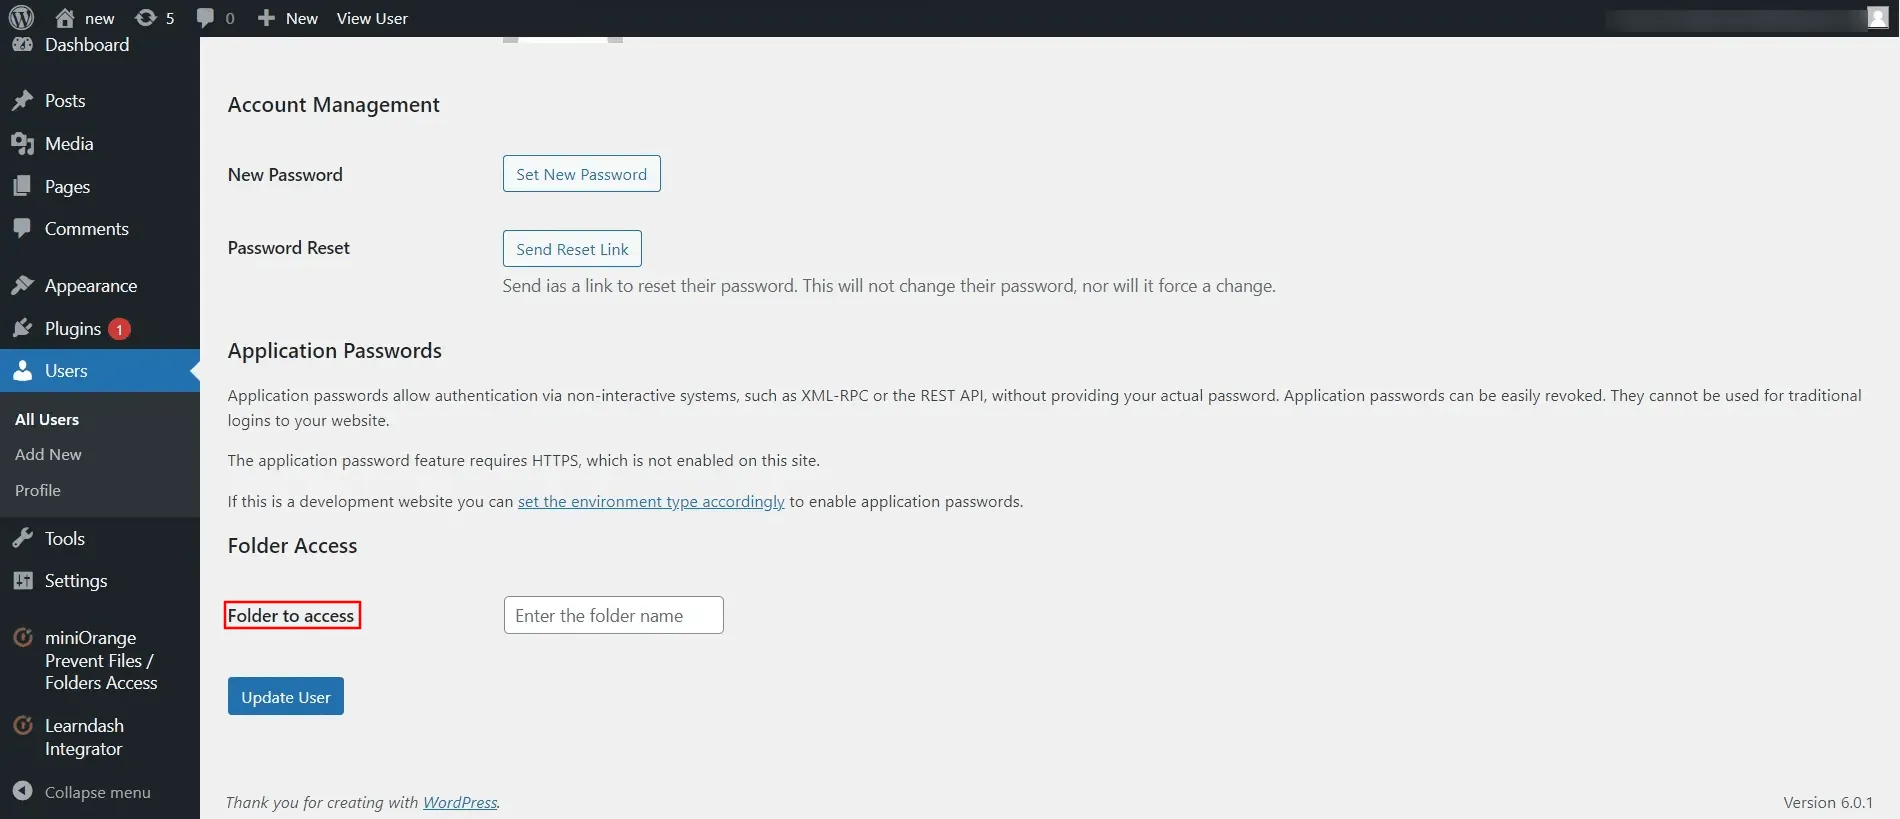
- Ingrese las carpetas a las que solo puede acceder el usuario en particular.
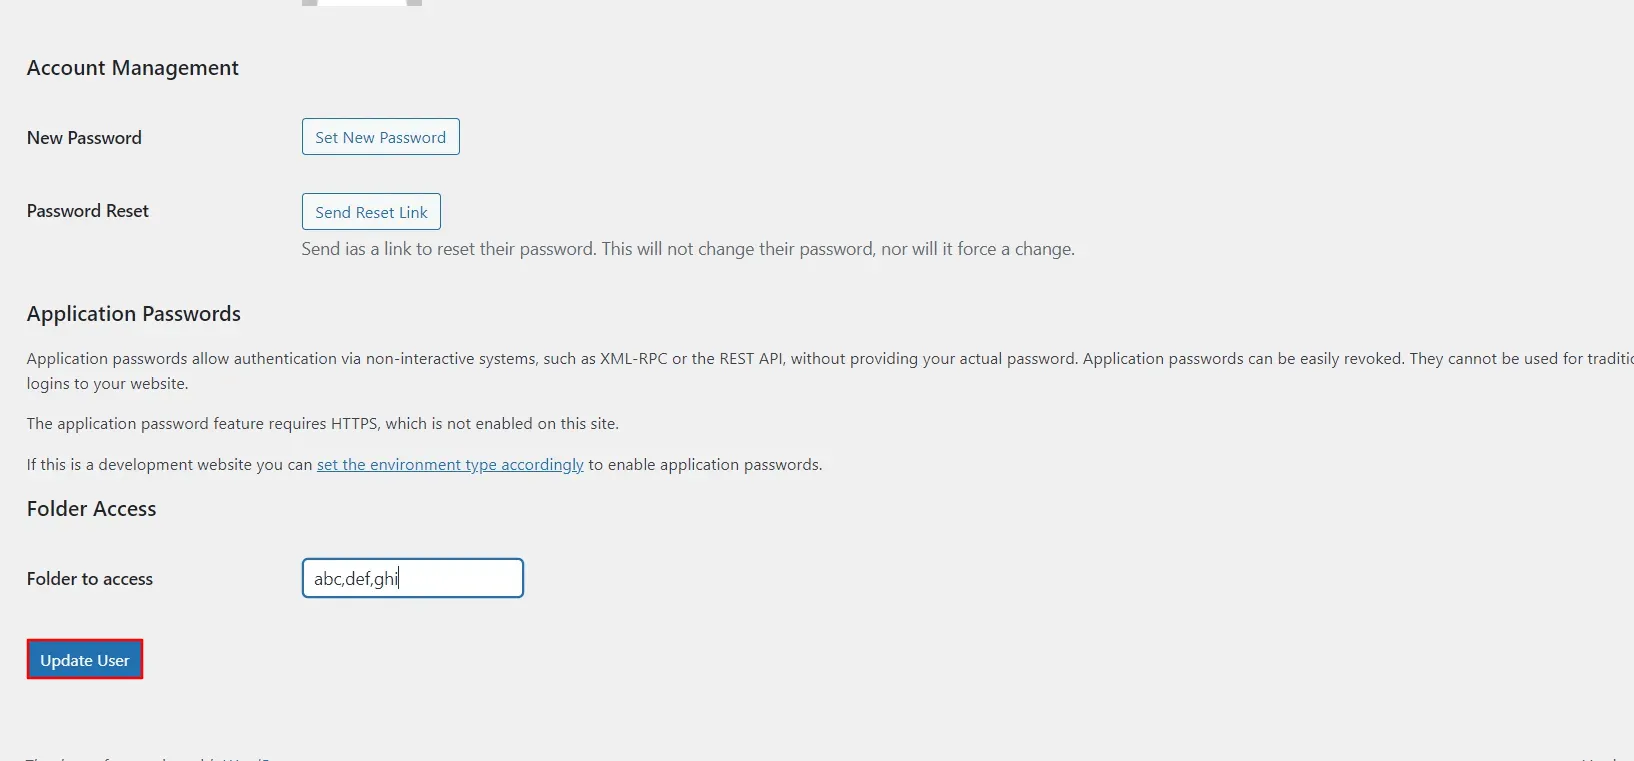
- Haga clic en el botón Actualizar usuario.
Paso 7: Opciones de redireccionamiento
Esta función proporciona múltiples opciones de redireccionamiento para el archivo restringido; es decir, si el usuario no tiene acceso a un archivo, será redirigido a esa opción de redireccionamiento en particular.
Siga los pasos a continuación para configurar esta función:
Mostrar página personalizada
- Si el usuario no tiene permiso para acceder a ningún archivo o carpeta, puede redirigirlo a cualquier página de su sitio de WordPress.
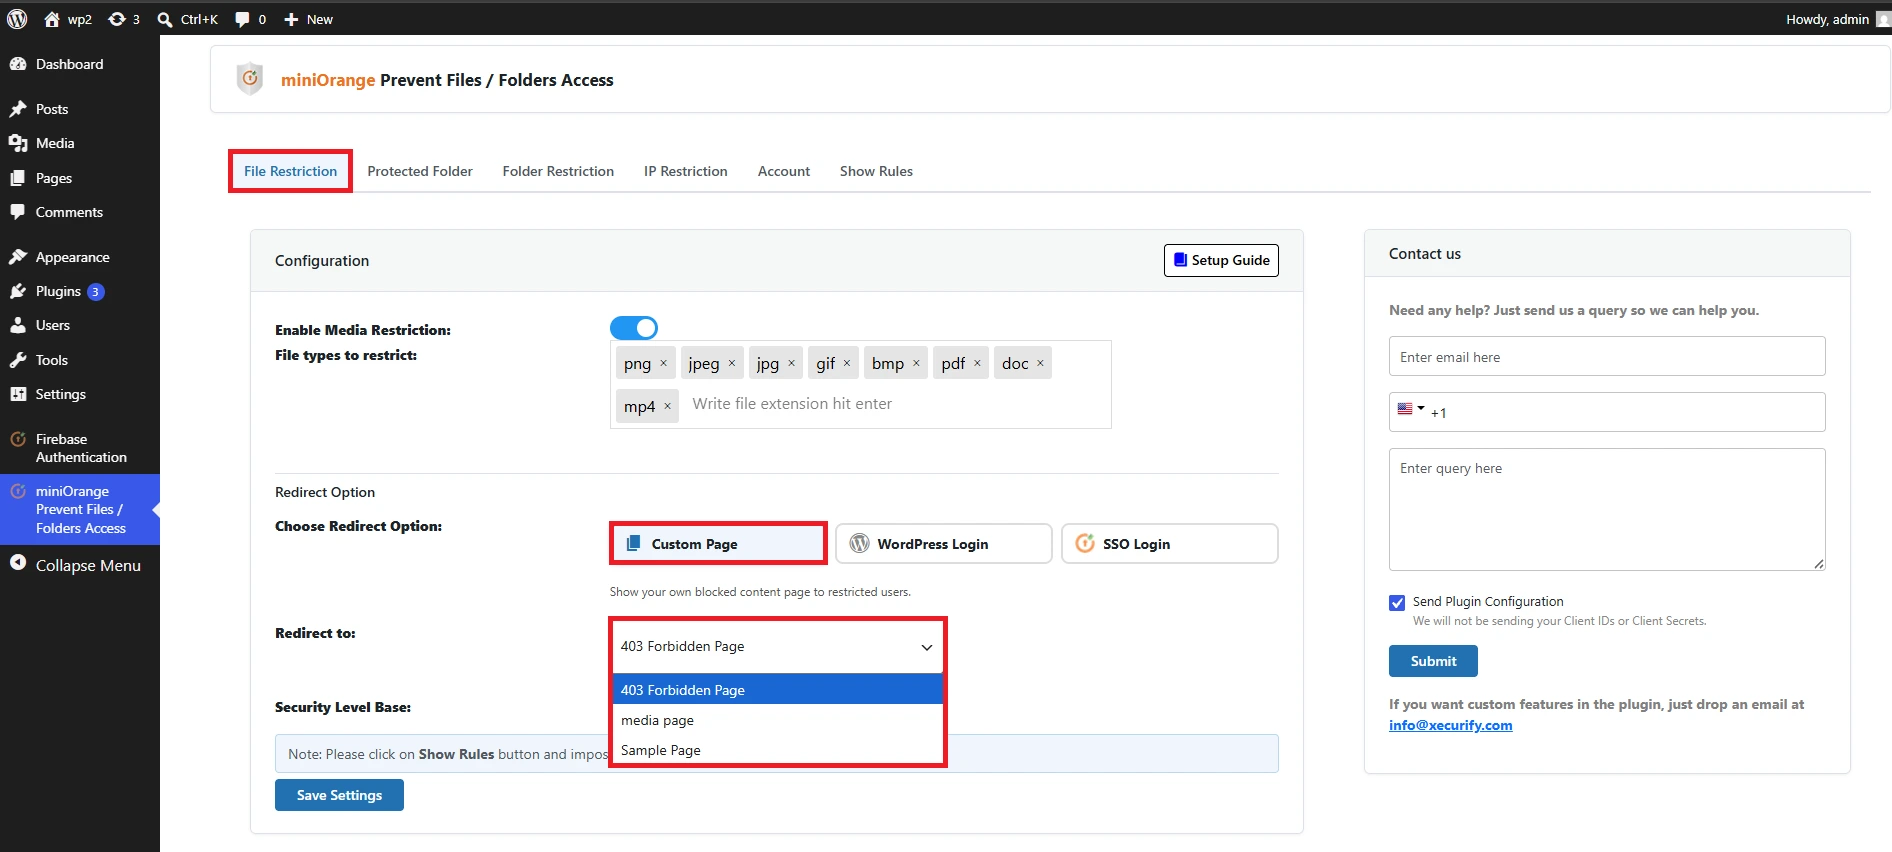
- Vaya a la Restricción de archivos pestaña del complemento.
- En la sección Opción de redireccionamiento: En esta sección, seleccione Mostrar página personalizada.
- En la sección «Redirigir a:», se mostrará una lista de todas las páginas de tu sitio WordPress. Selecciona la página a la que deseas redirigir a los usuarios que no hayan iniciado sesión.
- Haga clic en el botón Guardar configuración .
- Haga clic en el elemento Mostrar reglas y seleccione la pestaña correspondiente a su servidor, allí encontrará las reglas requeridas y actualizará las reglas en el archivo correspondiente.
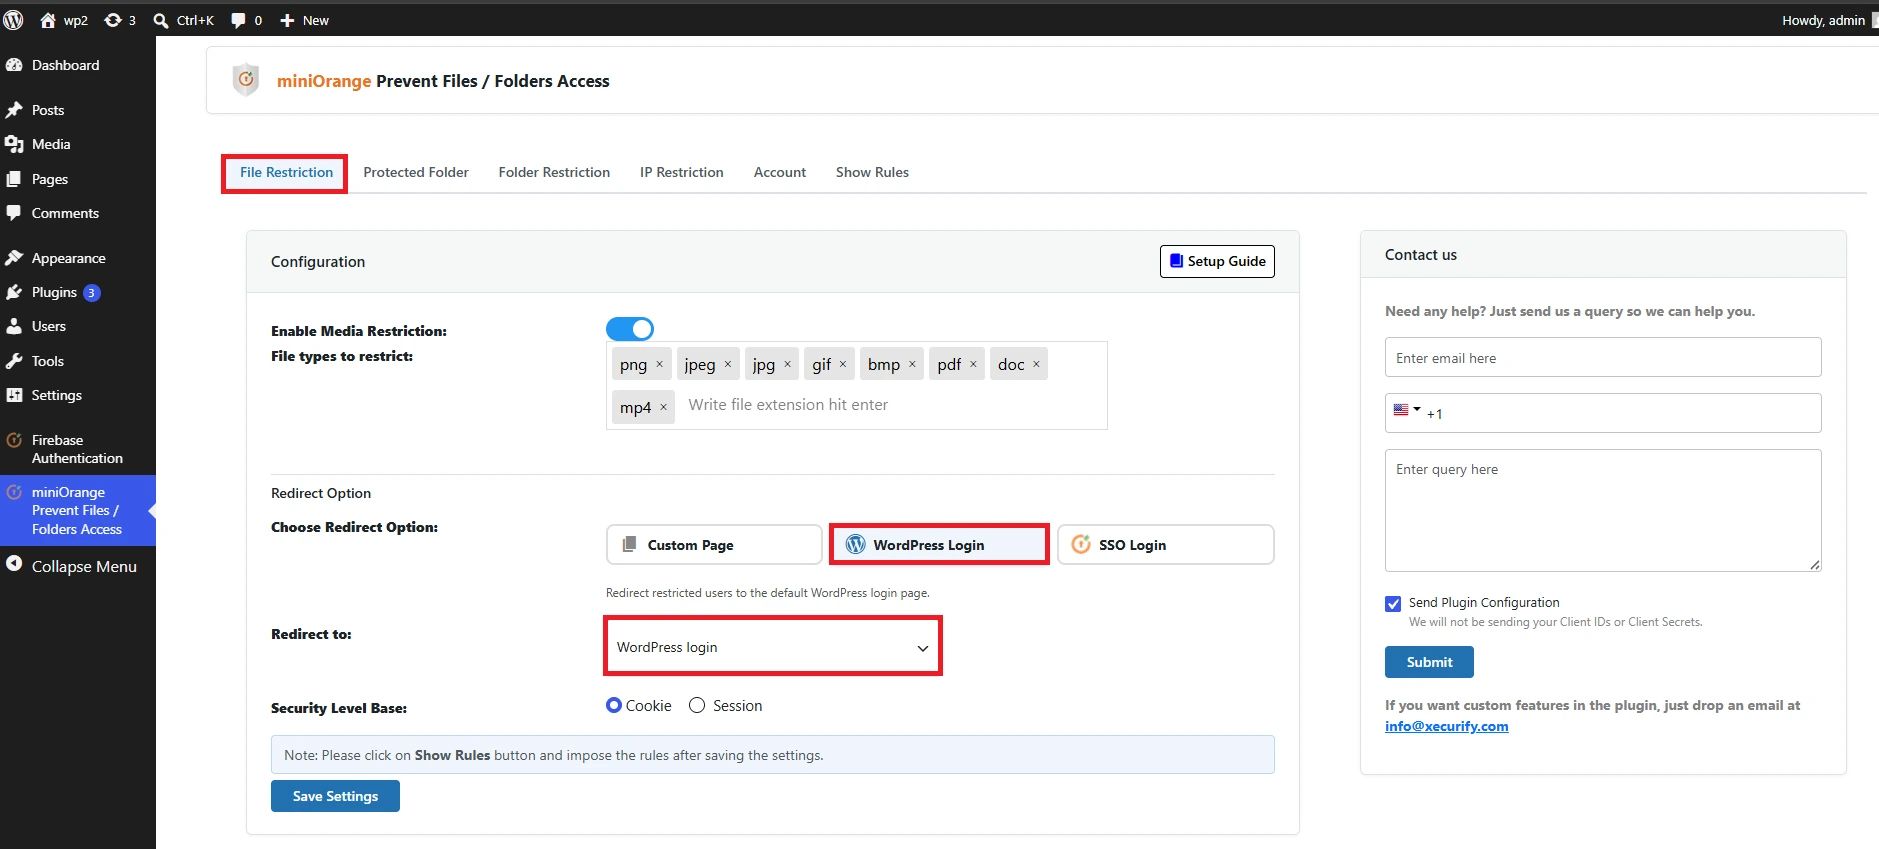
Redirigir al inicio de sesión de WordPress
- Esta opción redirigirá a un usuario no registrado que intente acceder a un archivo o carpeta restringido a la página de inicio de sesión de WordPress (wp-login.php).
- Vaya al Restricción de archivos pestaña del complemento.
- Seleccionar Redirigir al inicio de sesión de WordPress opción en Elegir Opción de redireccionamiento:
- En Redirigir a usted obtendrá el inicio de sesión de WordPress.
- Haga clic en el botón Guardar configuración .
- Haga clic en el elemento Mostrar reglas y seleccione la pestaña correspondiente a su servidor, allí encontrará las reglas requeridas y actualizará las reglas en el archivo correspondiente.
Redirigir al inicio de sesión SSO
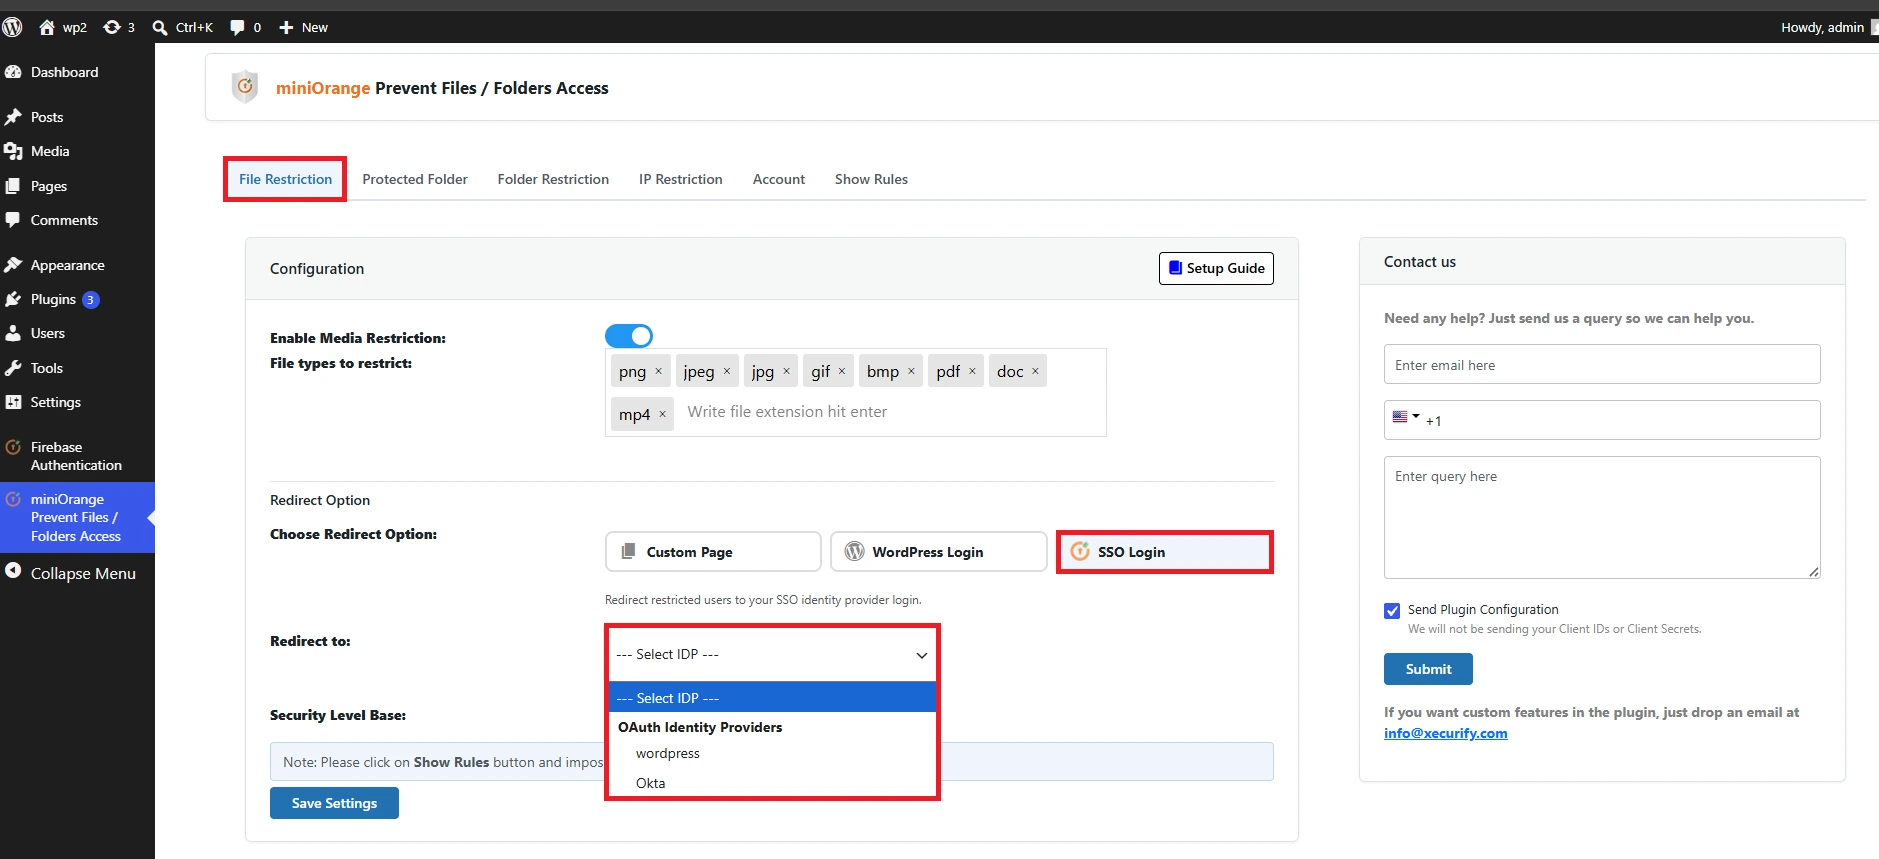
- Esta opción redirigirá a los usuarios no registrados que intenten acceder a archivos o carpetas restringidas a la página de inicio de sesión del proveedor de identidad (IDP). Si ha configurado el complemento OAuth SSO, el usuario será redirigido a la página de inicio de sesión del primer proveedor OAuth/OpenID configurado; si ha configurado el complemento SAML SSO, el usuario será redirigido a la página de inicio de sesión del primer IDP configurado.
- Vaya al Restricción de archivos pestaña del complemento.
- Seleccionar Redirigir al inicio de sesión SSO opción en Elegir Opción de redireccionamiento:
- En la opción Redirigir a seleccione Inicio de sesión SSO de OAuth or Inicio de sesión SSO SAML Según el complemento SAML/OAuth SSO que estés utilizando.
- Haga clic en el botón Guardar configuración .
- Haga clic en el elemento Mostrar reglas y seleccione la pestaña correspondiente a su servidor, allí encontrará las reglas requeridas y actualizará las reglas en el archivo correspondiente.
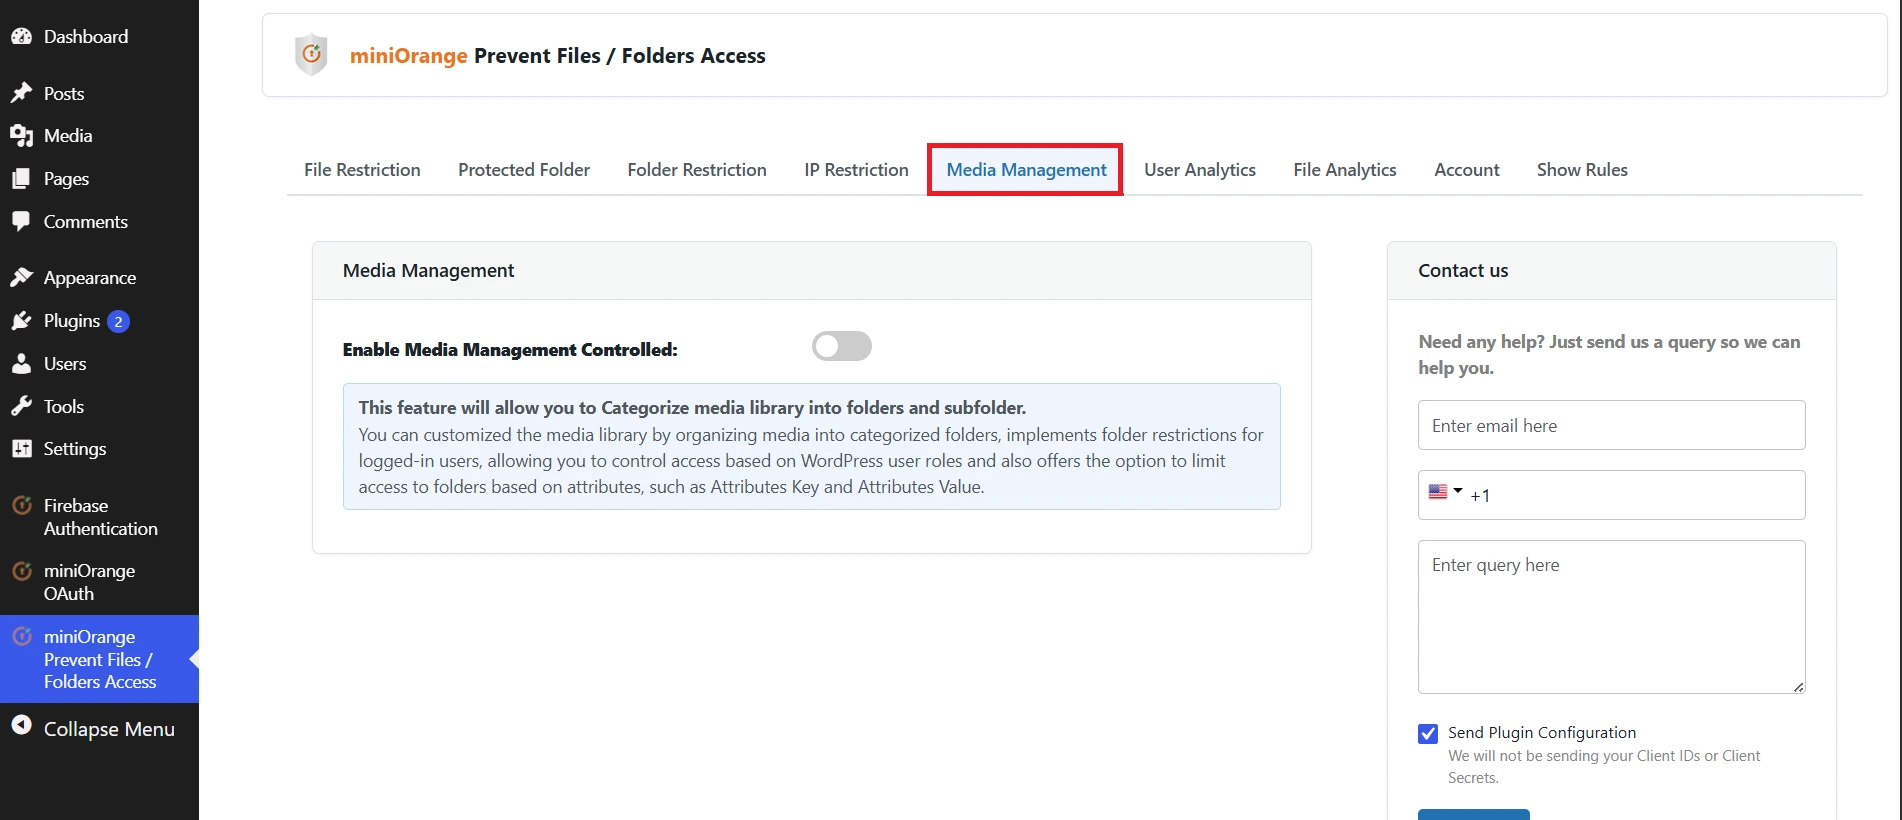
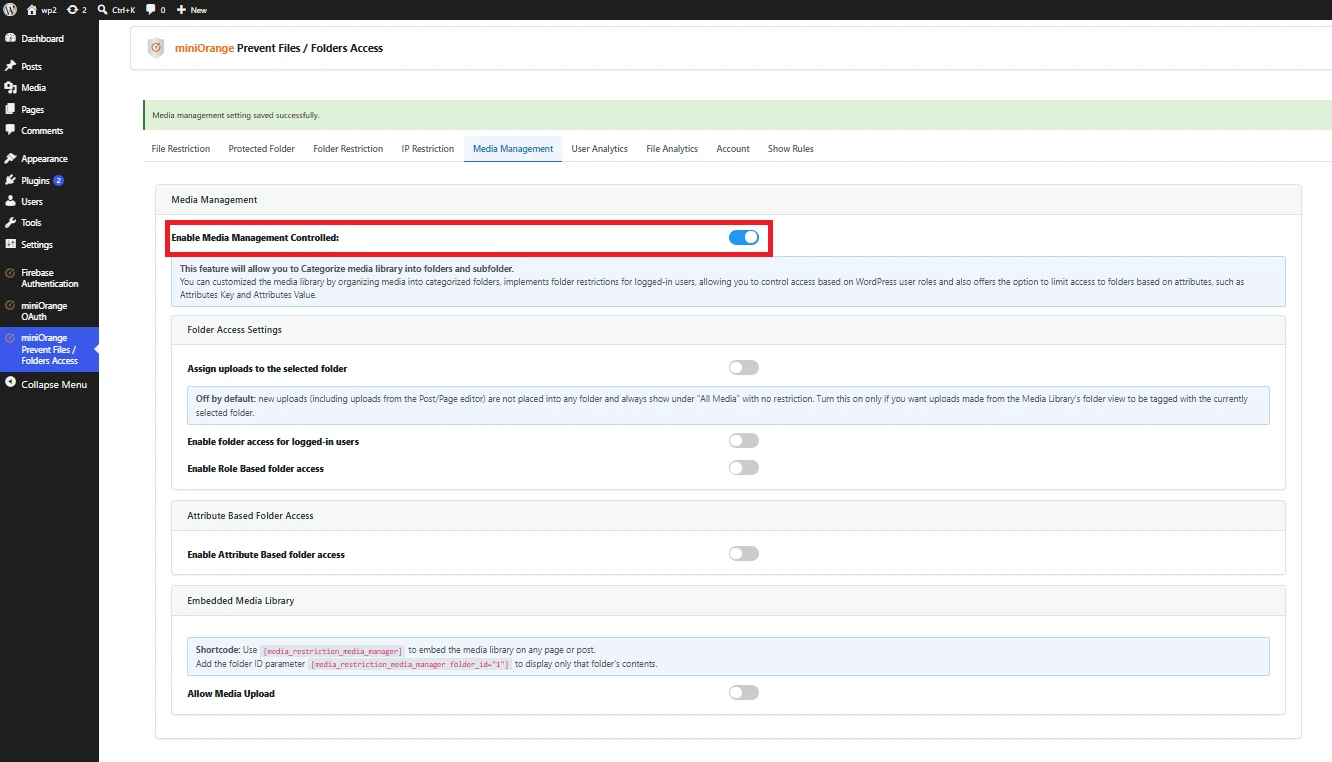
Paso 8: Gestión de medios
Proporciona a los administradores un control detallado sobre los archivos subidos, los directorios multimedia y los permisos de acceso de los usuarios.
- Protección a nivel de carpeta y archivo: Restrinja el acceso a elementos multimedia específicos, categorías de archivos o directorios de carga completos en función de los roles de usuario o el estado de inicio de sesión.
- Permisos de medios masivos: Aplique reglas de seguridad a varios archivos o carpetas simultáneamente para optimizar la gestión.
- Control de acceso dinámico: Habilite o deshabilite la protección de medios bajo demanda sin mover físicamente los archivos en el servidor.
- Visibilidad basada en roles: Especifique qué roles de usuario (por ejemplo, Administrador, Editor, Suscriptor, Roles personalizados) pueden ver, reproducir en streaming o descargar archivos multimedia restringidos.
- Control de carga de archivos multimedia: Habilita o deshabilita la carga de archivos multimedia para controlar si los usuarios pueden agregar nuevos archivos a la biblioteca multimedia.
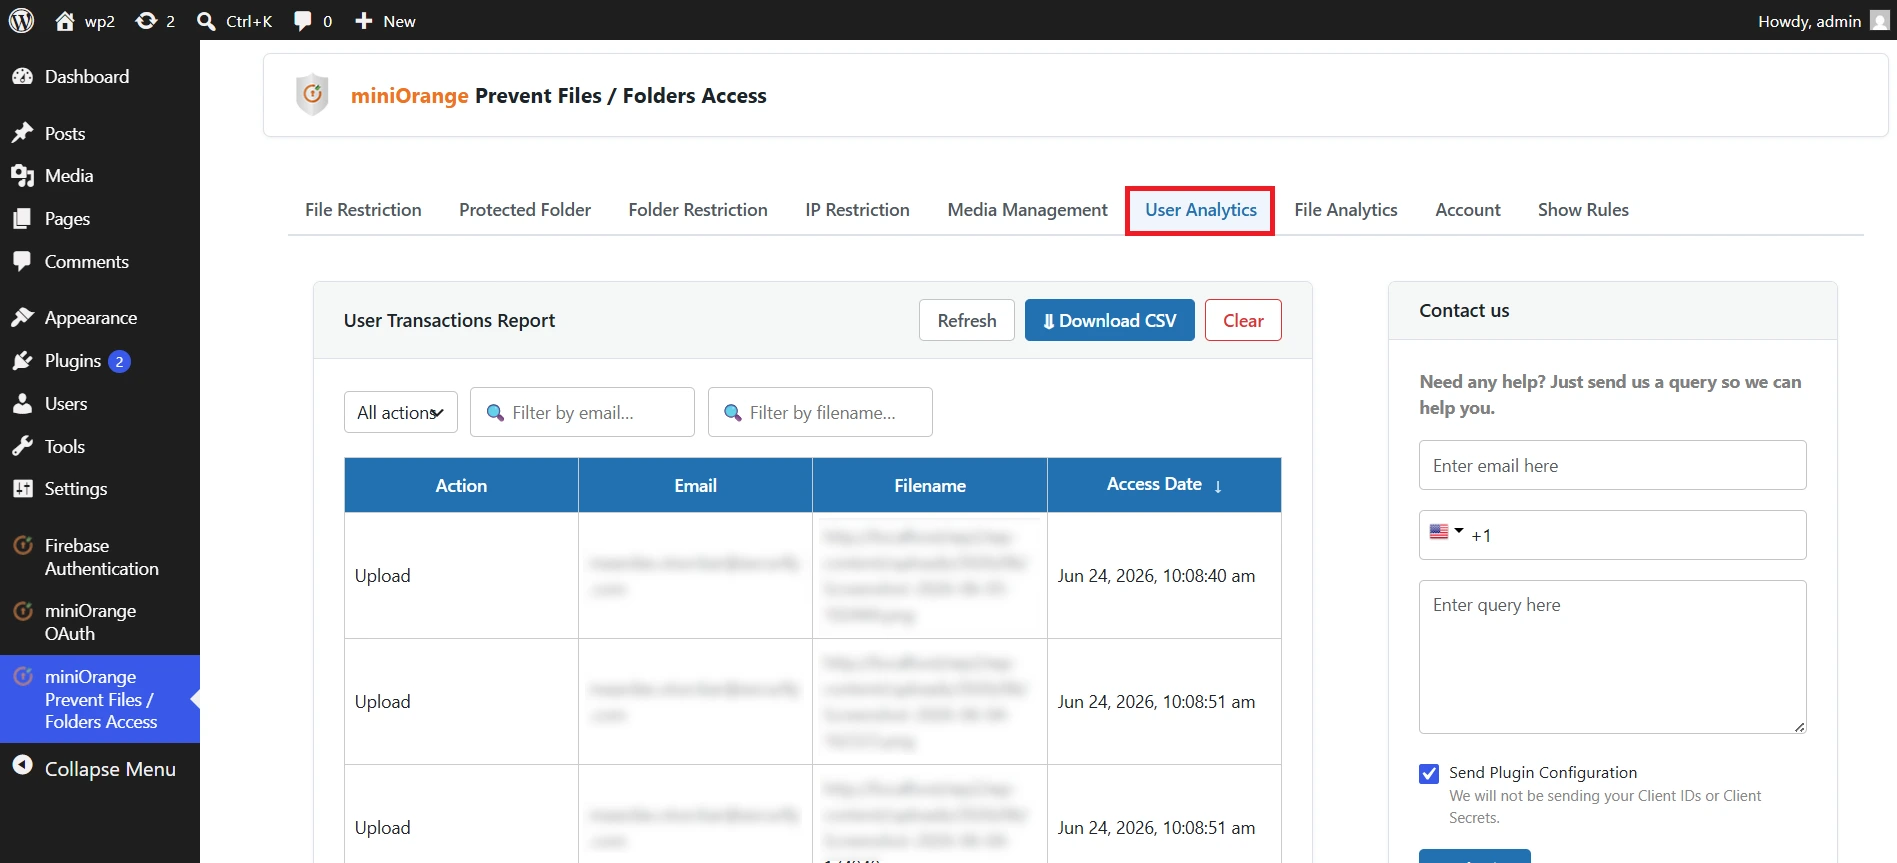
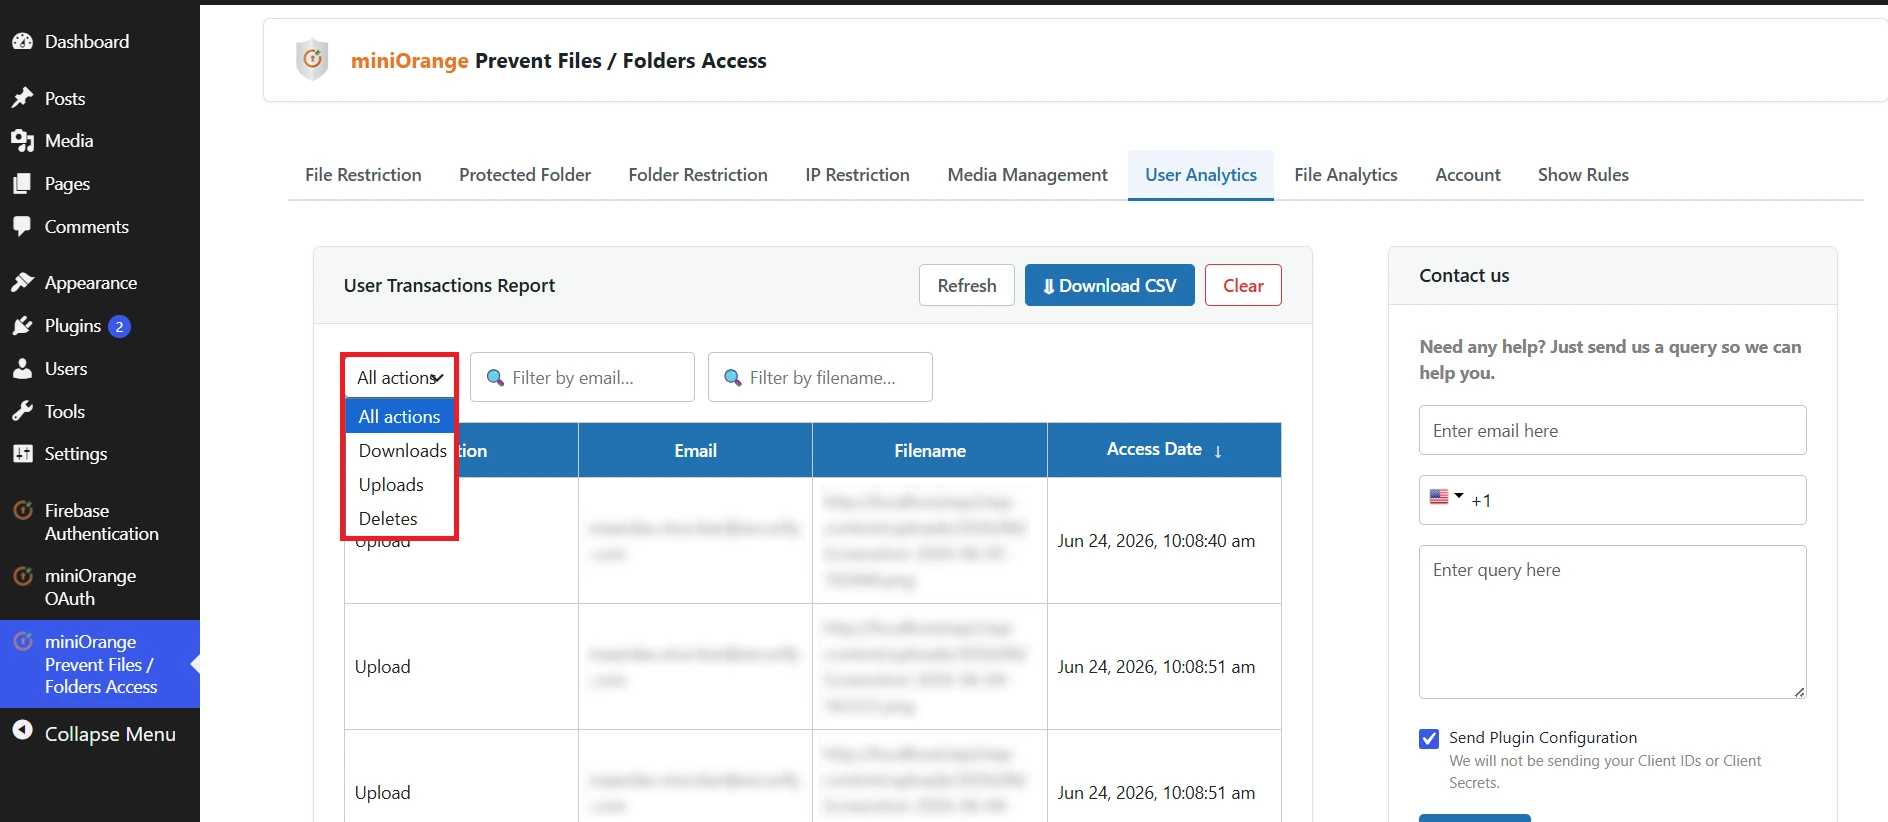
Paso 9: análisis de usuario
Ofrece información detallada y seguimiento del consumo de medios, el uso de activos y la actividad de descarga de archivos.
- Registros de acceso en tiempo real: Realizar un seguimiento de la actividad del usuario, incluyendo el ID de usuario, la dirección IP, el archivo solicitado, la marca de tiempo y el código de respuesta HTTP.
- Descargar y ver el seguimiento: Supervise los archivos más accedidos, el volumen total de descargas y los periodos de mayor tráfico.
- Información a nivel de usuario: Consulta el historial de cada usuario para auditar el uso de los medios e identificar posibles comparticiones de credenciales o enlaces.
- Informes exportables: Genera y exporta registros de actividad en formato CSV/Excel para el cumplimiento normativo, la auditoría de seguridad y el análisis del rendimiento.
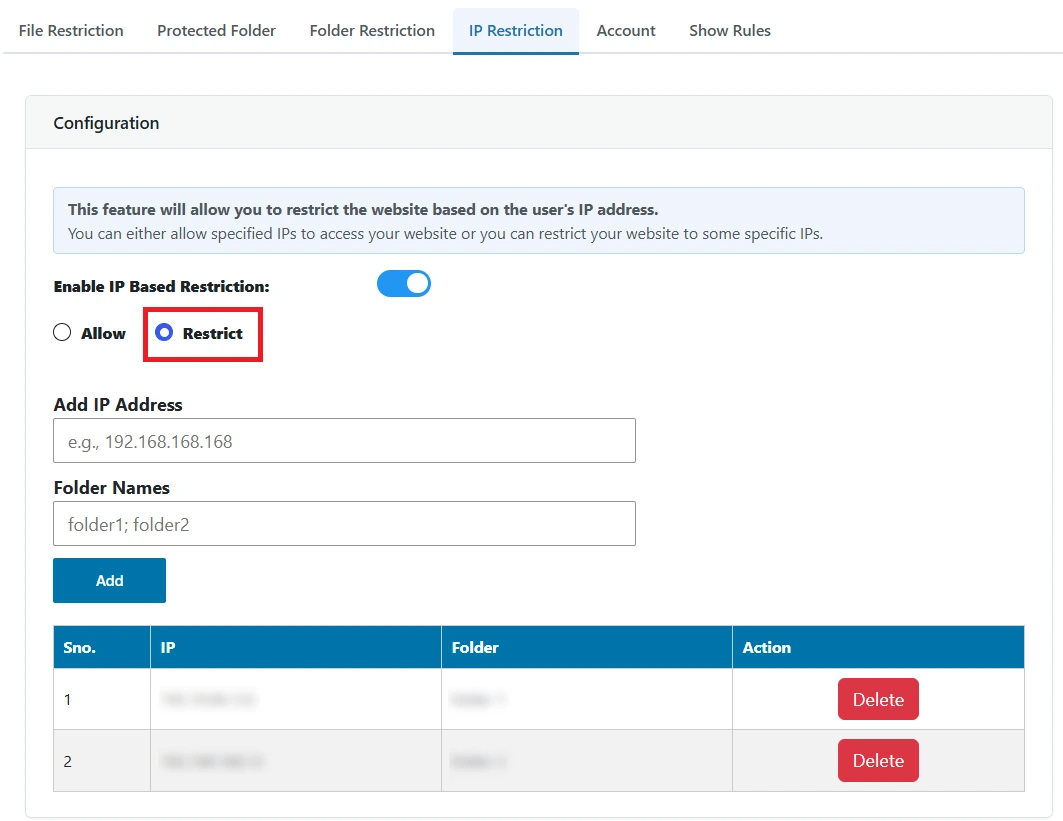
Paso 10: Restricción basada en IP
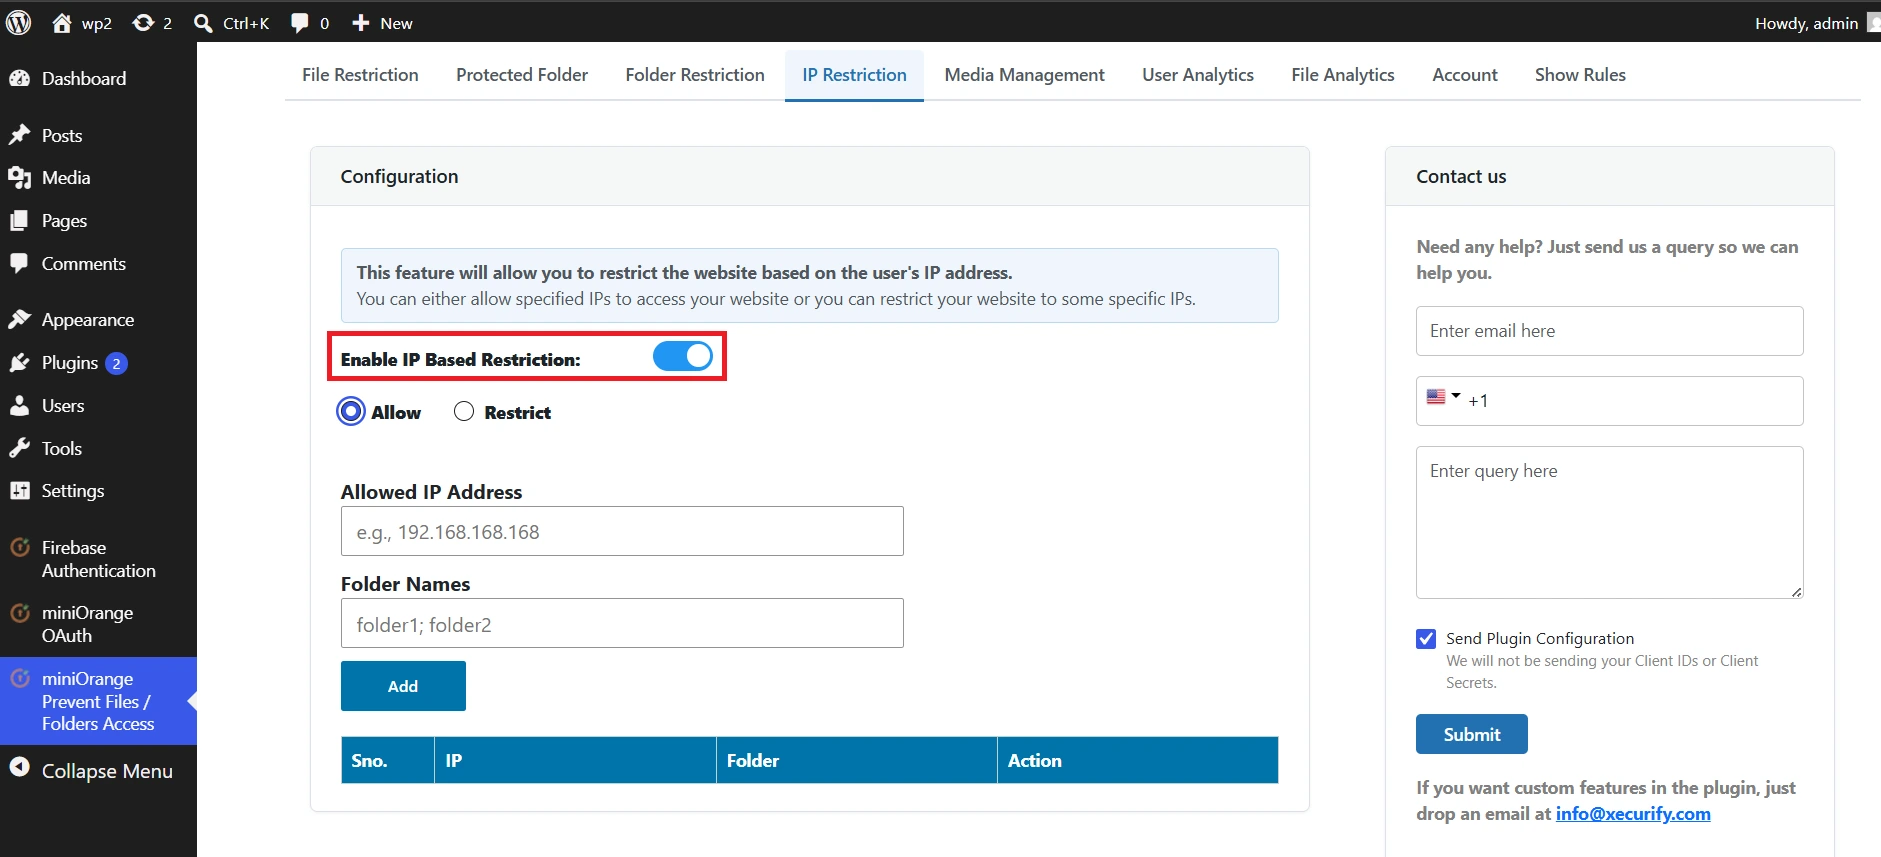
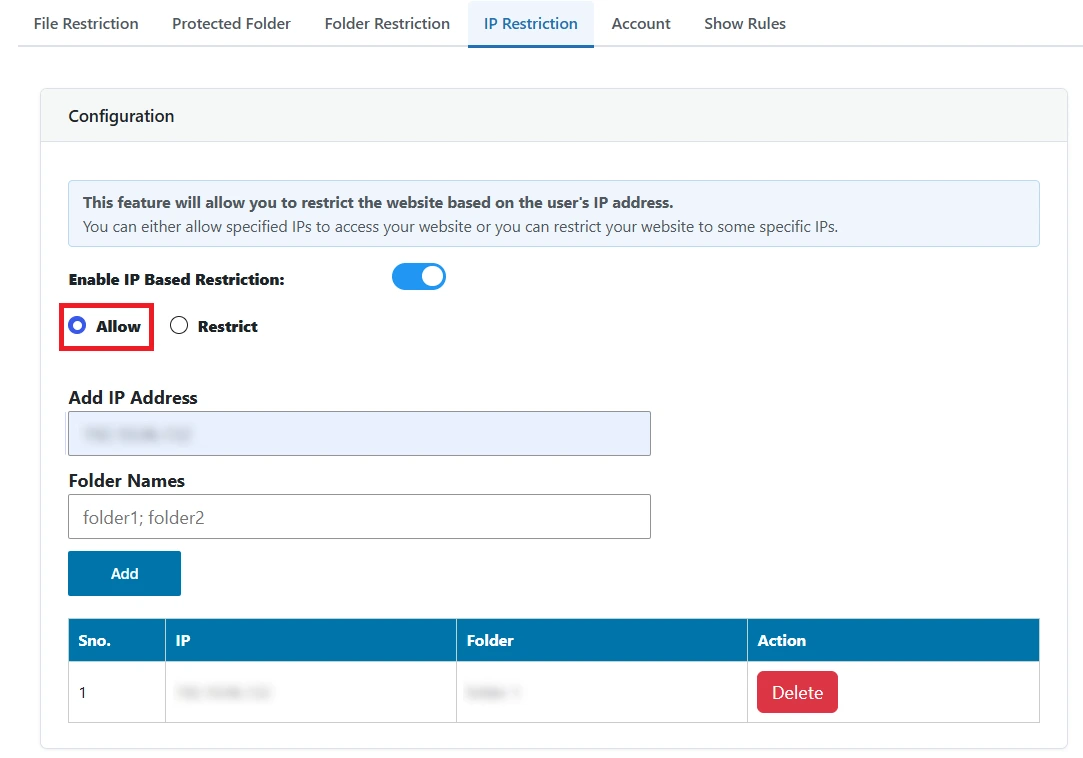
Aplica controles de red perimetral para prevenir el acceso no autorizado, el hotlinking y el web scraping por dirección IP o rango de IP.
- Listas blancas y negras de IP: Permitir o bloquear el acceso a archivos multimedia protegidos a direcciones IP o subredes específicas (rangos CIDR).
- Protección contra enlaces directos y acceso no autorizado: Bloquear dominios externos y el acceso directo a URL, a menos que el tráfico provenga de fuentes o rangos de IP autorizados.
- Aplicación de políticas geográficas/de red: Proteja los activos internos restringiendo las descargas de archivos exclusivamente a redes corporativas o bloques de IP específicos.
- Mitigación automatizada de amenazas: Bloquear temporalmente las direcciones IP que presenten patrones de acceso rápido sospechosos o intentos repetidos de descarga no autorizados.
Funciones gratuitas con pasos de configuración
Paso 1: Restricción de archivos
Esta función le permite restringir los archivos del sitio web según su extensión ( por ejemplo, doc, pdf, png) para los usuarios públicos del sitio web (usuarios no registrados).
Siga los pasos a continuación para configurar esta función:
- Escriba la extensión del archivo en el campo mencionado que desea restringir en su sitio web:
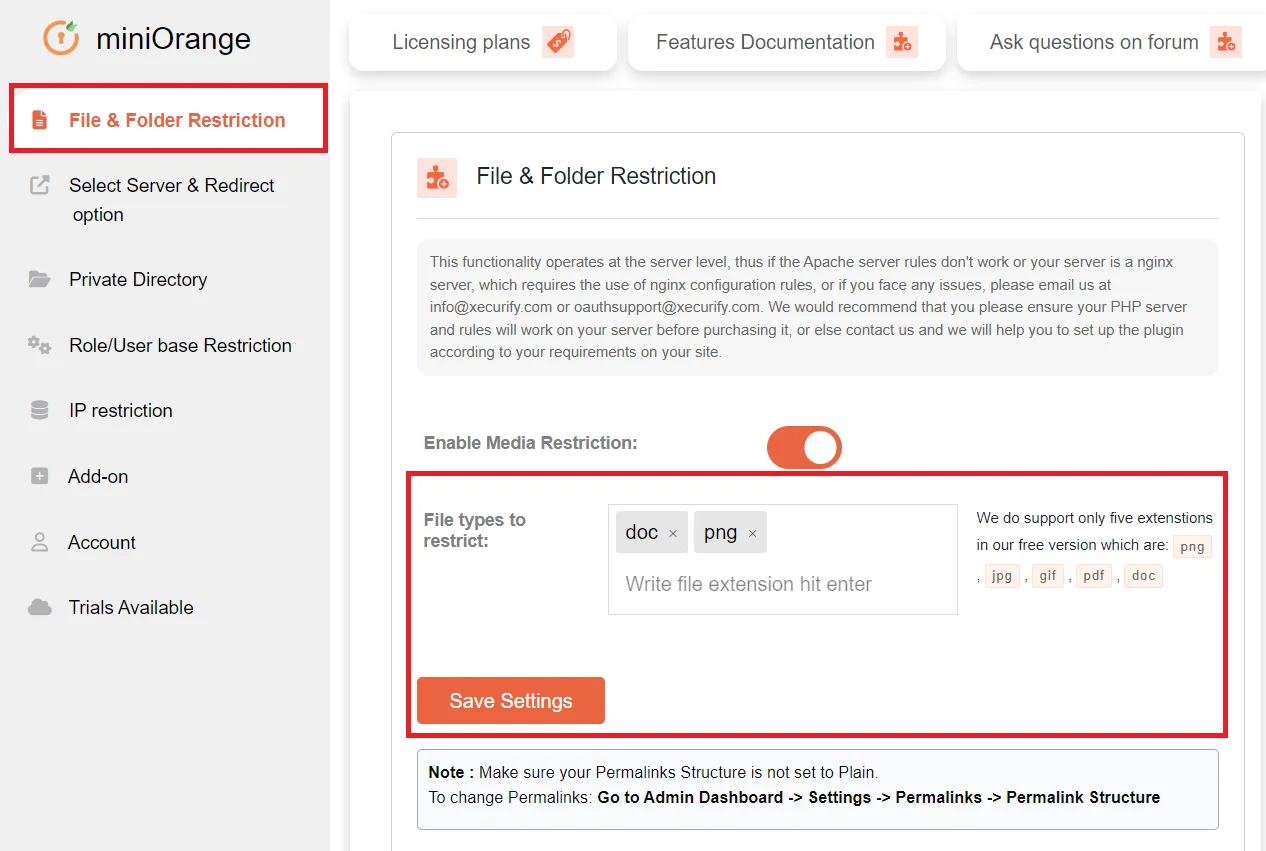
- Haga clic en Guardar configuración .
Paso 2: Carpeta protegida
Si desea restringir el acceso a ciertos archivos específicos, puede agregarlos a una carpeta protegida, que estará protegida del acceso público.
Siga los pasos a continuación para configurar esta función:
- Vaya a la Directorio privado pestaña en el complemento.
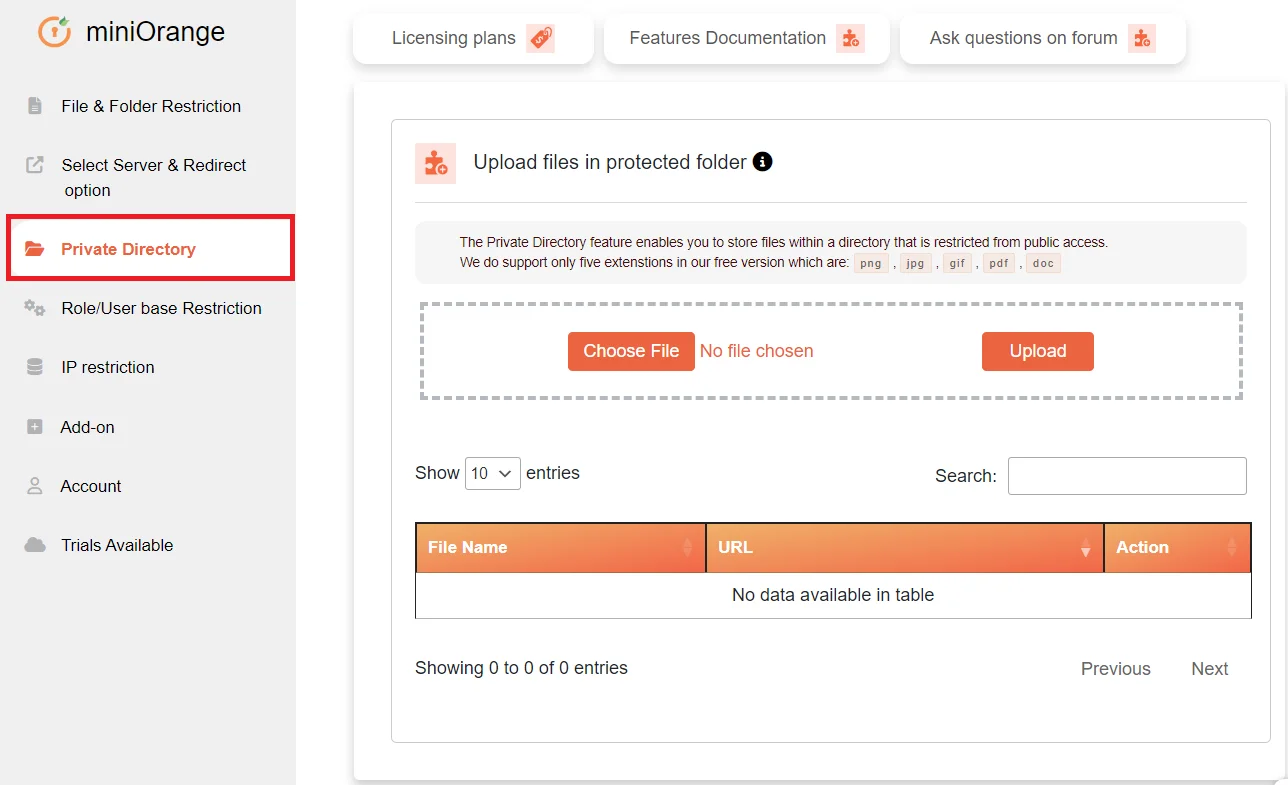
- Haga clic en Seleccionar archivo → Seleccione el archivo que desea restringir de su sistema → Haga clic en Cargar .
- El archivo aparecerá en la lista de archivos restringidos.
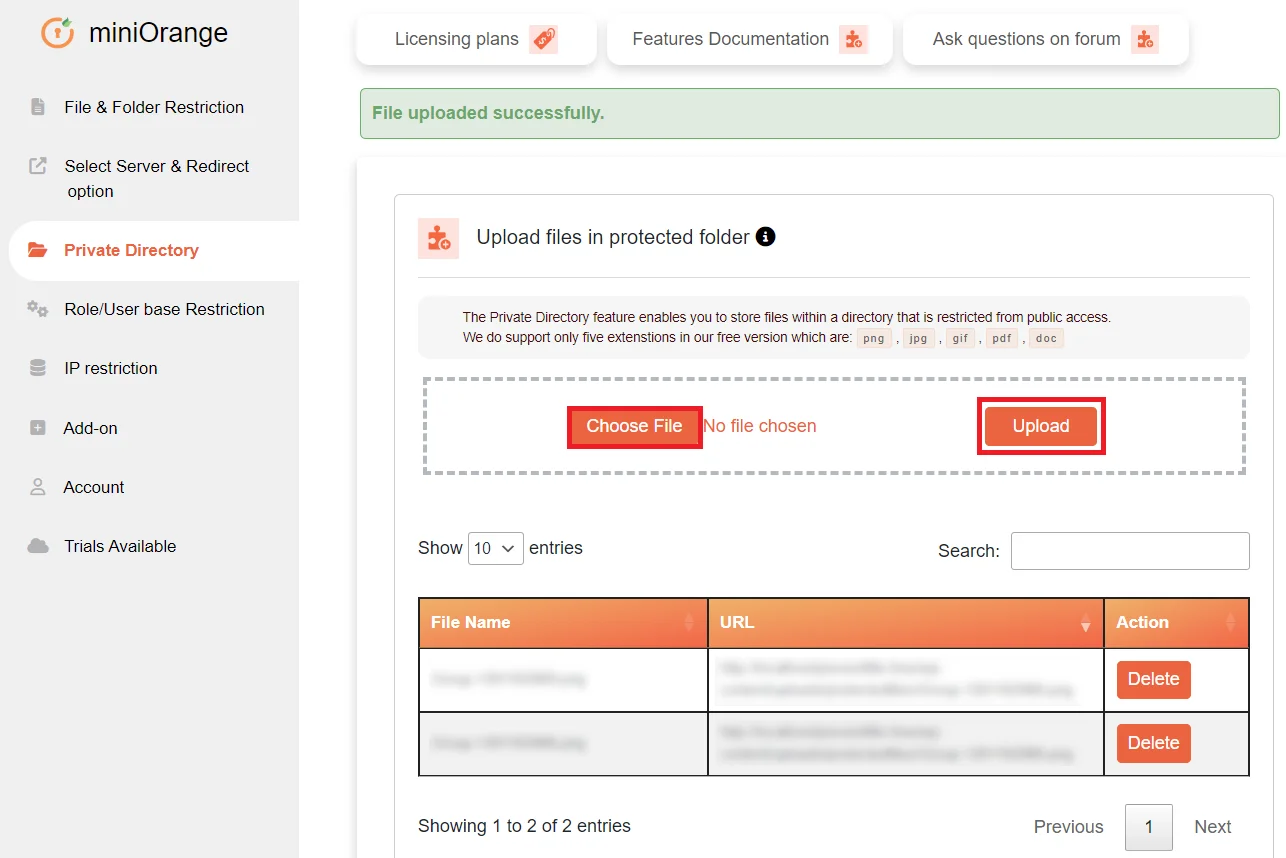
- Una carpeta con el nombre. archivos protegidos Se crearán en la carpeta de subidas y los archivos de esta carpeta estarán restringidos al usuario público y solo el usuario que haya iniciado sesión podrá acceder a ellos.
- Puede eliminar archivos haciendo clic en Eliminar .
Paso 3: Opciones de redireccionamiento
Esta función proporciona múltiples opciones de redireccionamiento para el archivo restringido; es decir, si el usuario no tiene acceso a un archivo, será redirigido a esa opción de redireccionamiento en particular.
Siga los pasos a continuación para configurar esta función:
Mostrar página personalizada
- Si el usuario no tiene permiso para acceder a ningún archivo o carpeta, puede redirigirlo a cualquier página de su sitio de WordPress.
- Vaya a la Seleccione la opción Servidor y redireccionamiento pestaña del complemento.
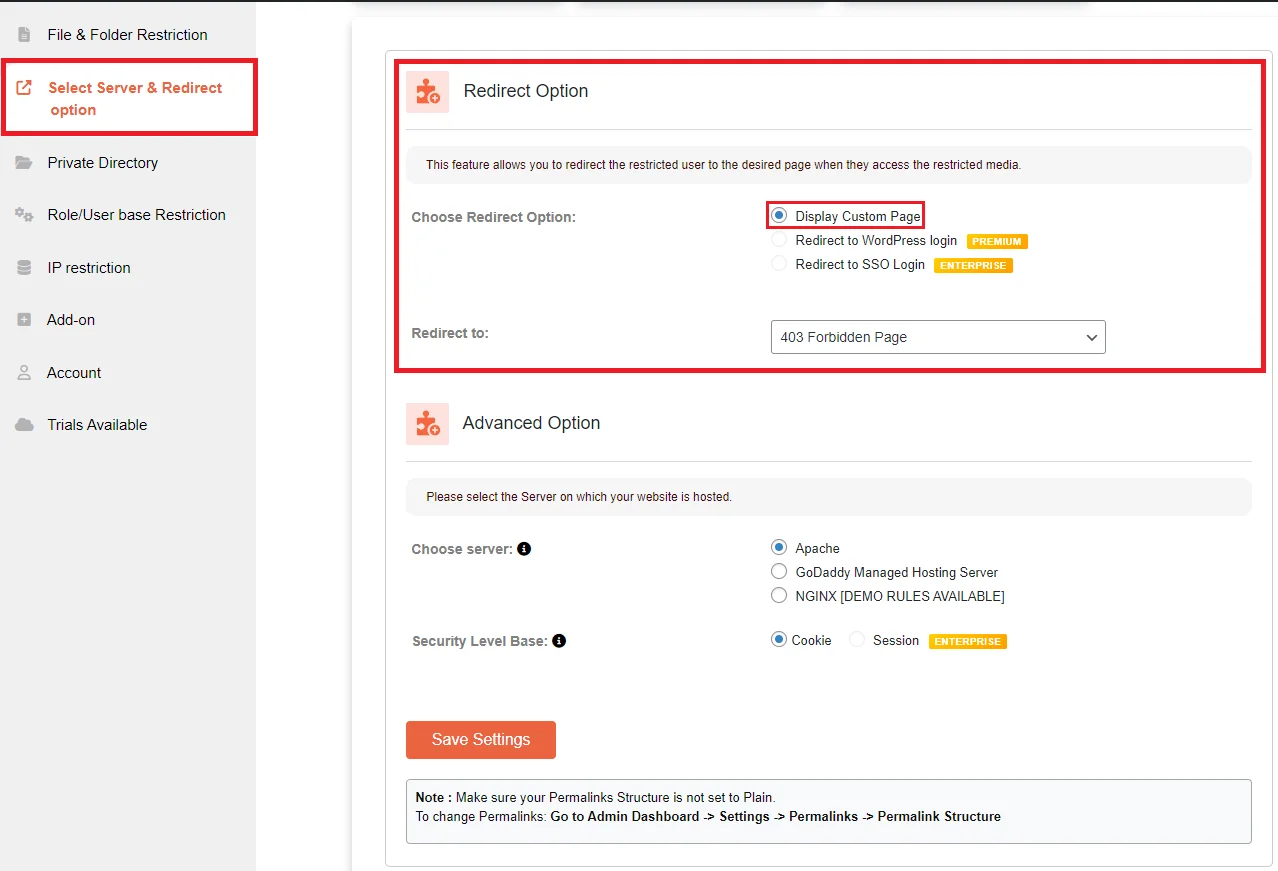
- En la sección Opción de redireccionamiento: En esta sección, seleccione Mostrar página personalizada.
- En la sección «Redirigir a:», se mostrará una lista de todas las páginas de tu sitio WordPress. Selecciona la página a la que deseas redirigir a los usuarios que no hayan iniciado sesión.
- Haga clic en el botón Guardar configuración .
Redirigir al inicio de sesión de WordPress [Disponible en versión Premium]
- Esta opción redirigirá a un usuario no registrado que intente acceder a un archivo o carpeta restringido a la página de inicio de sesión de WordPress (wp-login.php).
- Vaya al Seleccione la opción Servidor y redireccionamiento pestaña del complemento.
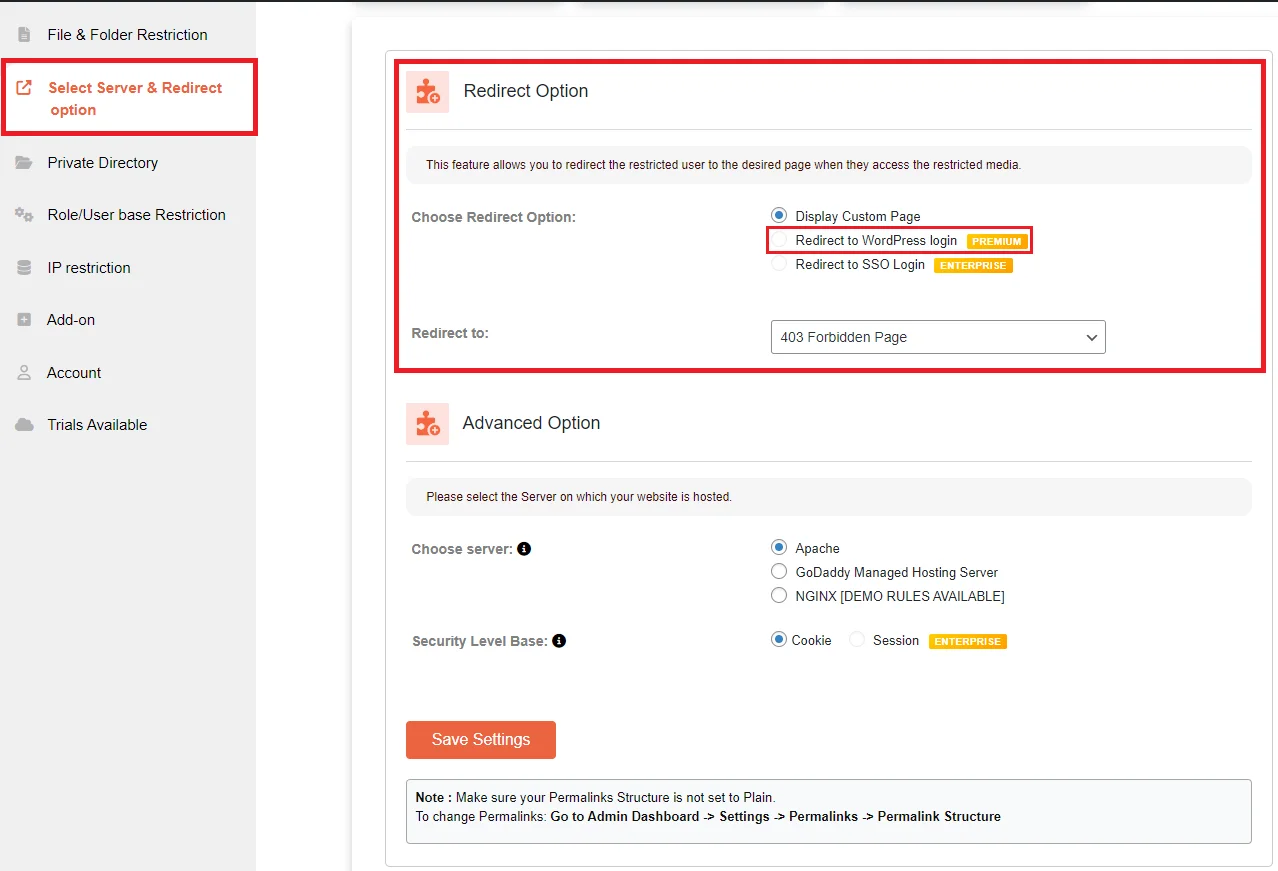
- Seleccionar Redirigir al inicio de sesión de WordPress opción en Elegir Opción de redireccionamiento:
- En Redirigir a usted obtendrá el inicio de sesión de WordPress.
- Haga clic en el botón Guardar configuración .
Redirigir al inicio de sesión SSO [Disponible en versión Enterprise]
- Esta opción redirigirá a los usuarios no registrados que intenten acceder a archivos o carpetas restringidas a la página de inicio de sesión del proveedor de identidad (IDP). Si ha configurado el complemento OAuth SSO, el usuario será redirigido a la página de inicio de sesión del primer proveedor OAuth/OpenID configurado; si ha configurado el complemento SAML SSO, el usuario será redirigido a la página de inicio de sesión del primer IDP configurado.
- Vaya al Seleccione la opción Servidor y redireccionamiento pestaña del complemento.
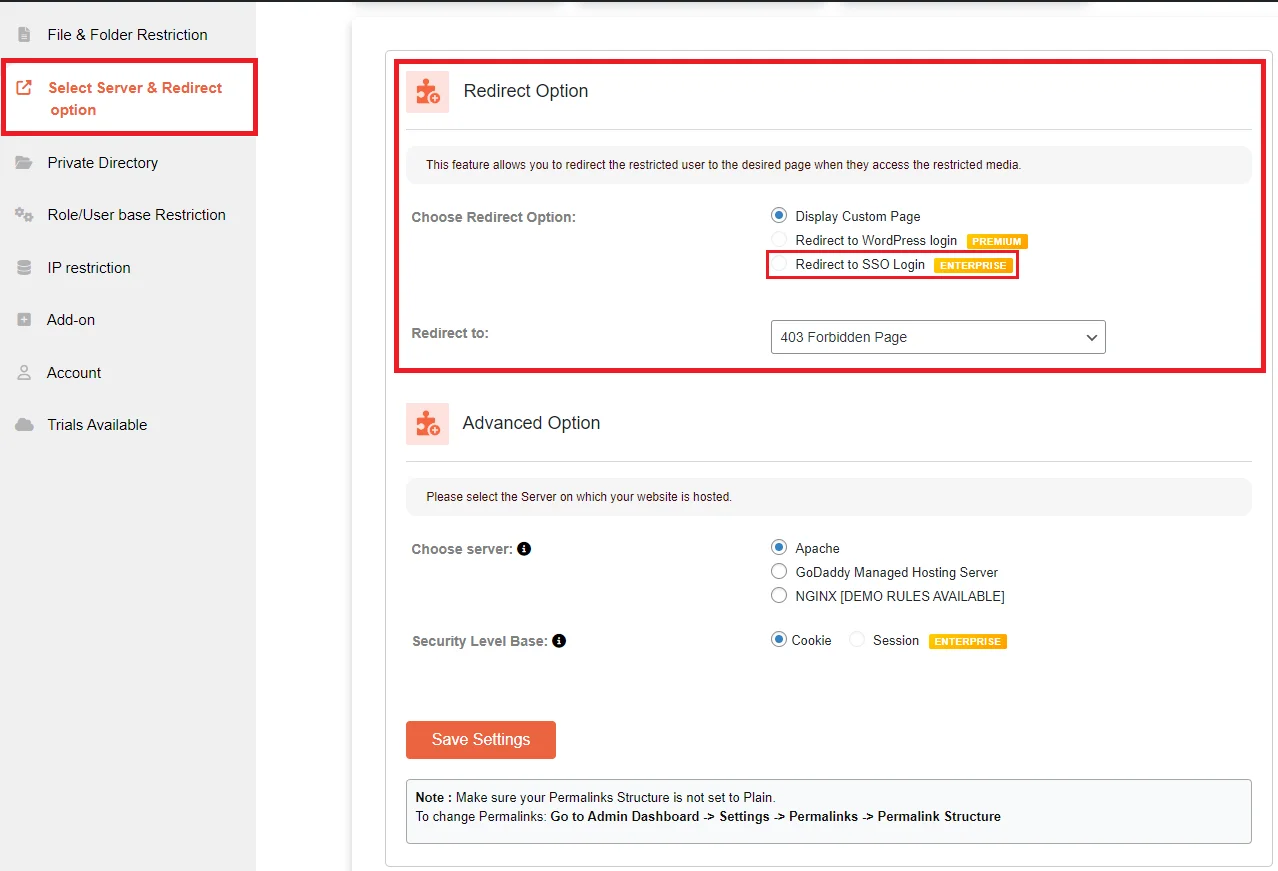
- Seleccionar Redirigir al inicio de sesión SSO opción en Elegir Opción de redireccionamiento:
- En la opción Redirigir a seleccione Inicio de sesión SSO de OAuth or Inicio de sesión SSO SAML Según el complemento SAML/OAuth SSO que estés utilizando.
- Haga clic en el botón Guardar configuración .
Paso 4: Nivel de seguridad base
Esta función determina cómo desea comprobar si el usuario ha iniciado sesión o no. Hay dos opciones disponibles:
- Cookie: Esto comprobará si el usuario ha iniciado sesión o no, basándose en la cookie de inicio de sesión del navegador. Este método es menos seguro que el nivel de seguridad basado en sesiones.
- Sesión [Disponible en versión Enterprise]: Esto comprobará si el usuario ha iniciado sesión o no, basándose en la sesión activa del usuario en el servidor del sitio WordPress. Este es el método más seguro.
Puedes seguir los pasos que se indican a continuación para configurar el nivel de seguridad deseado en tu sitio de WordPress:
- Vaya al Seleccione la opción Servidor y redireccionamiento pestaña del complemento.
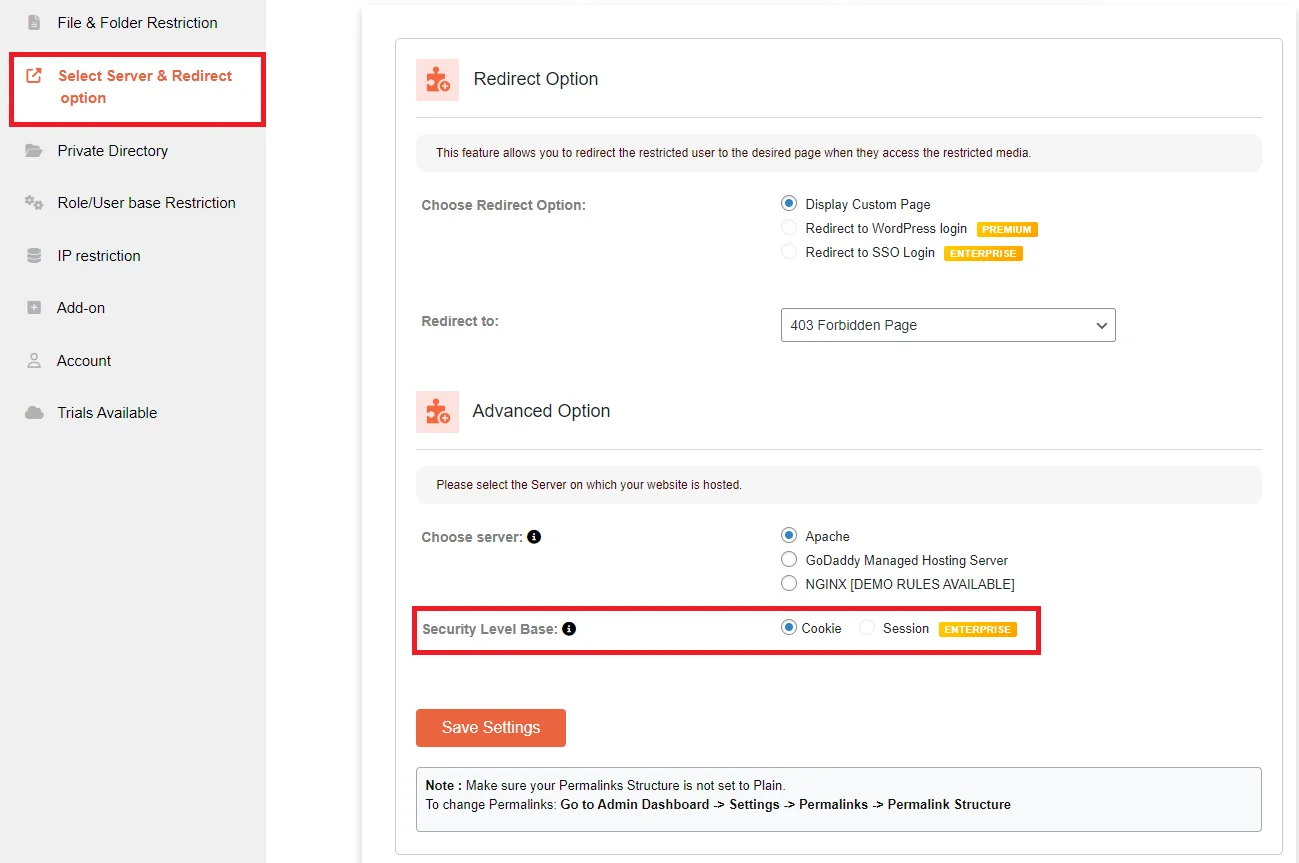
- En Base de nivel de seguridad:, seleccione Cookie .
- Haga clic en el botón Guardar configuración .
Selección de servidor
Asegúrese de haber seleccionado el servidor correcto en el que se ejecuta su sitio web. Consulte la siguiente imagen.
Nota: En la versión gratuita solo proporcionamos reglas de demostración para NGINX; la extensión completa de las reglas del servidor NGINX estará disponible en las versiones premium o superiores del complemento.
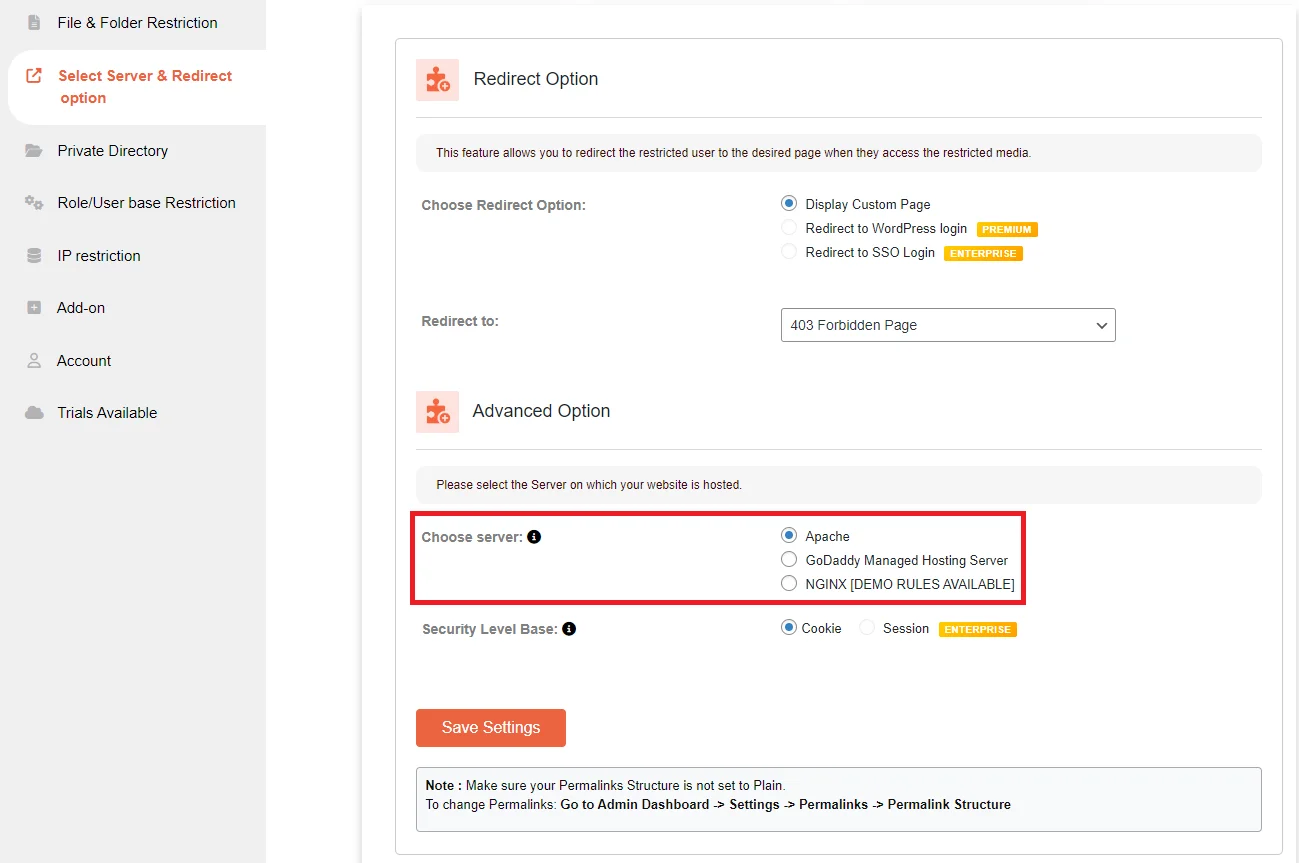
Nota: Para algunos proveedores de alojamiento, es posible que deba comunicarse con su soporte técnico para actualizar las reglas en nginx.config. Asegúrese de que su proveedor de alojamiento esté preparado para cargar las reglas. Esto aplica a todas las funciones del plugin.
En esta guía, has configurado correctamente el plugin "Prevenir acceso a archivos / Restricción de medios" para WordPress. Ahora puedes proteger archivos y carpetas del acceso público, aplicar restricciones basadas en roles o usuarios, configurar opciones de redireccionamiento, administrar permisos de medios, revisar las estadísticas de los usuarios y restringir el acceso por IP a tu biblioteca multimedia.
ARTÍCULOS RELACIONADOS
-
Inicio de sesión único (SSO) OAuth para WordPress / OpenID Connect / JWT
-
Inicio de sesión único (SSO) - SAML 2.0 para WordPress
-
Restricción de medios para WordPress
-
Guías de configuración de inicio de sesión único (SSO) de OAuth/OpenID Connect
Gracias por su respuesta. Nos pondremos en contacto con usted pronto.
Algo salió mal. Por favor envíe su consulta nuevamente
¡Nos pondremos en contacto con usted lo antes posible!
¿Por qué nuestros clientes eligen Media Restriction para WordPress?

Soporte 24/7
Obtenga soporte rápido de nuestros expertos técnicos, accesibles las 24 horas para asistencia directa
 Registrarse

Reseñas
Reseñas imparciales que hablan por sí solas. Haga clic a continuación para ver más.

Configuración Fácil
Configura fácilmente el plugin con acceso a nuestra base de conocimientos detallada, guías completas y vídeos instructivos.


