
Inicio de sesión único de Zoom SAML utilizando DNN SAML como IDP
Resumen
El módulo IDP SAML de DotNetNuke (DNN) actúa como un proveedor de identidad SAML 2.0 que se puede configurar para establecer la confianza entre el módulo y varios proveedores de servicios compatibles con SAML, autenticando de forma segura al usuario mediante las credenciales del sitio DotNetNuke (DNN) . A continuación, se presenta una guía paso a paso para configurar el inicio de sesión único (SSO) entre DotNetNuke (DNN) y Zoom, considerando a DotNetNuke (DNN) como IDP.



Requisitos previos: descarga e instalación
- Descargar Módulo de proveedor de identidad (IDP) DNN SAML.
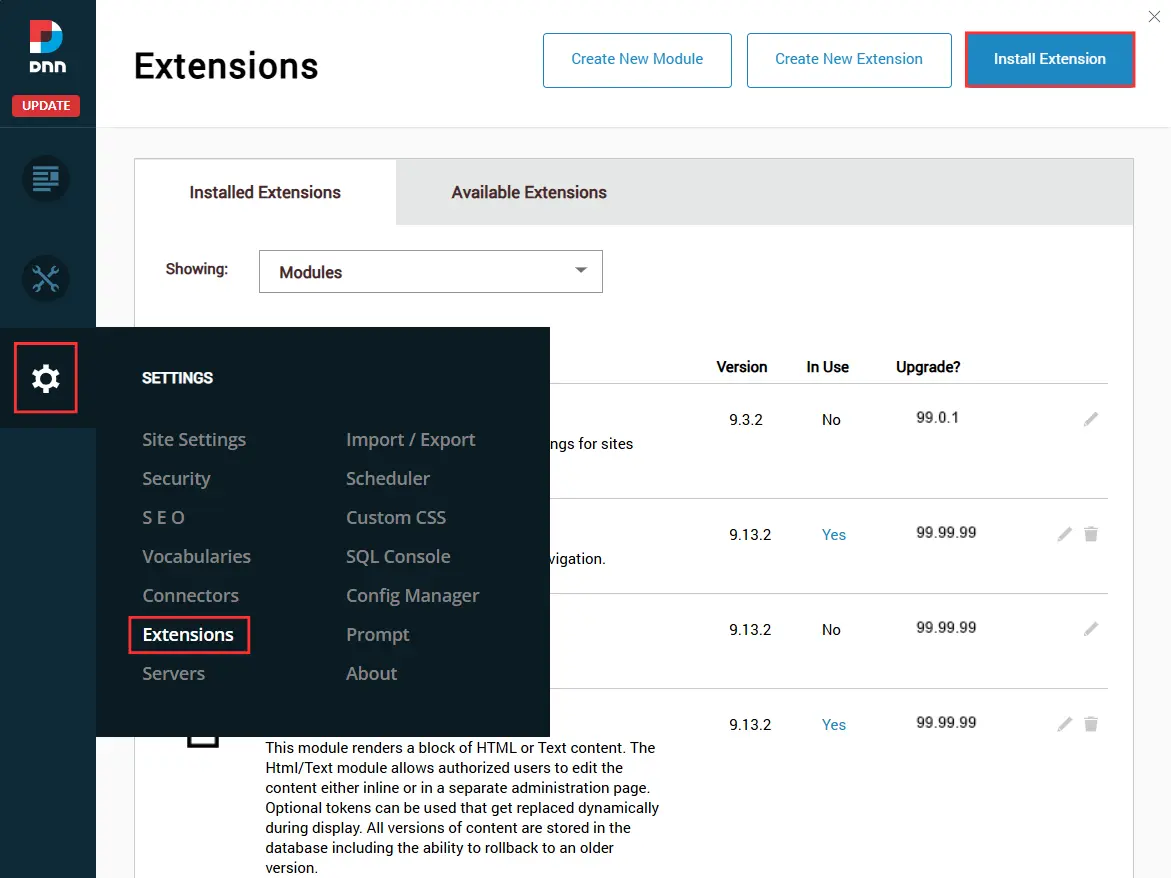
- Cargue el paquete de instalación xxx_dnn-saml-single-sign-on-sso-idp_xxx_Install al entrar Configuración > Extensión > Instalar extensión.
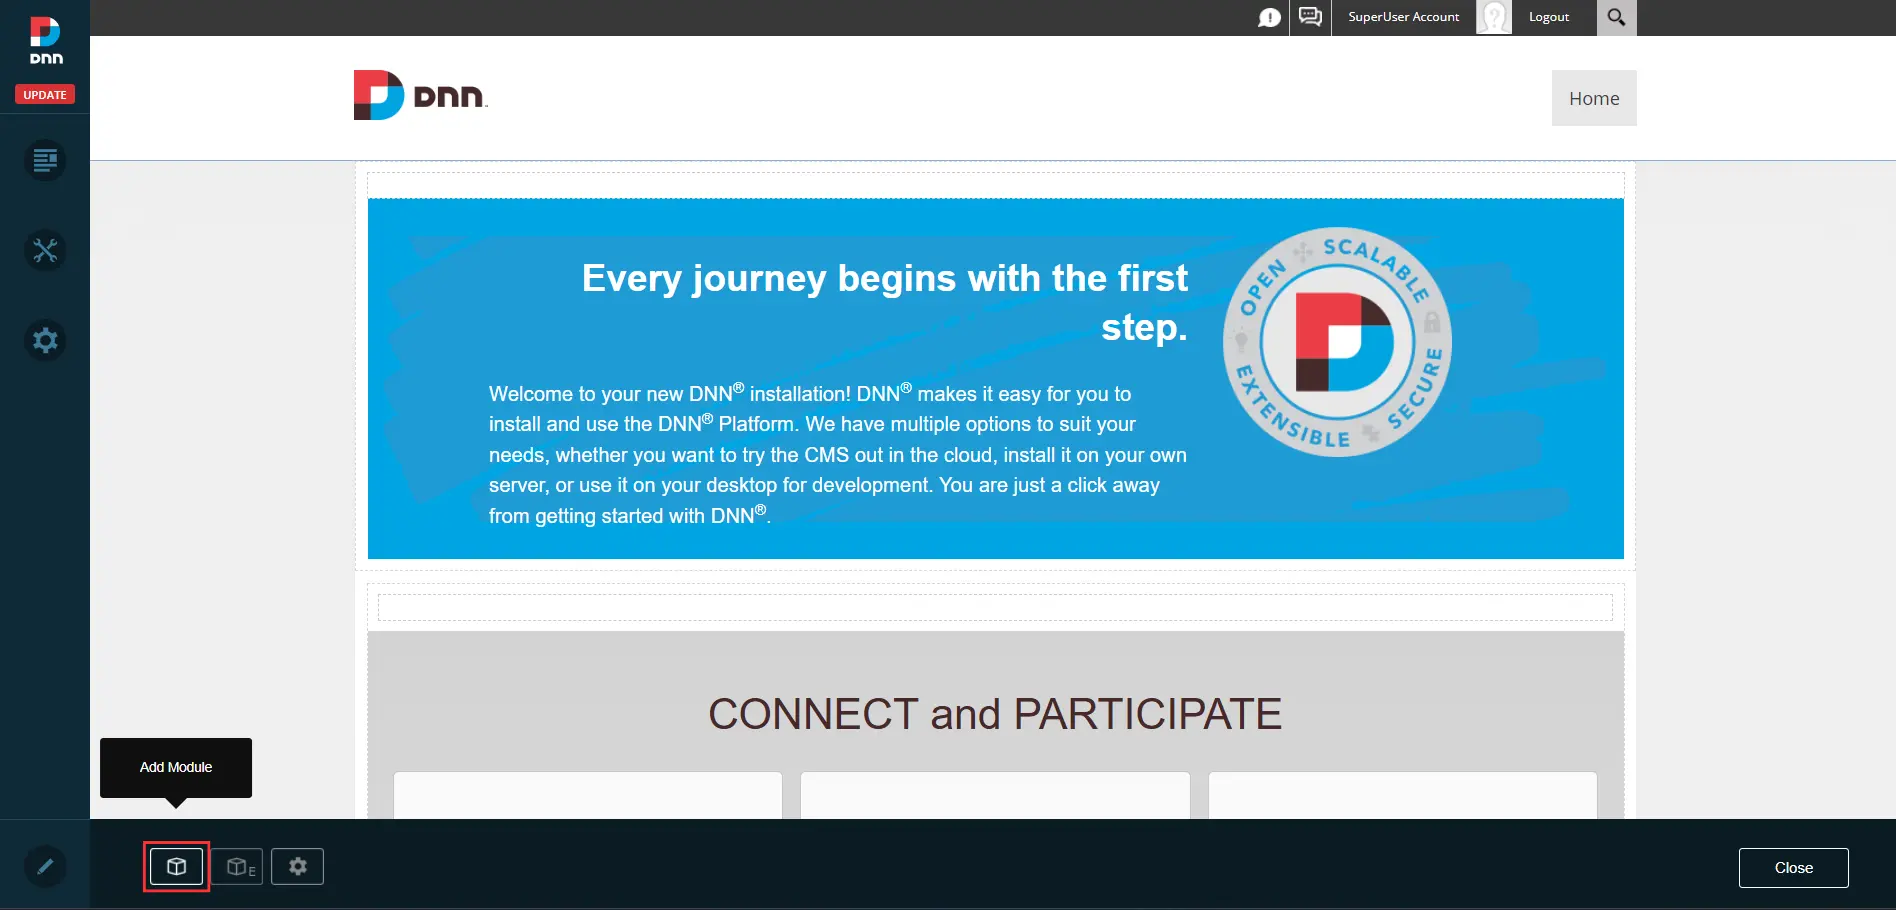
- Abra cualquiera de las páginas de su sitio DNN (modo de edición) y haga clic en Agregar módulo.
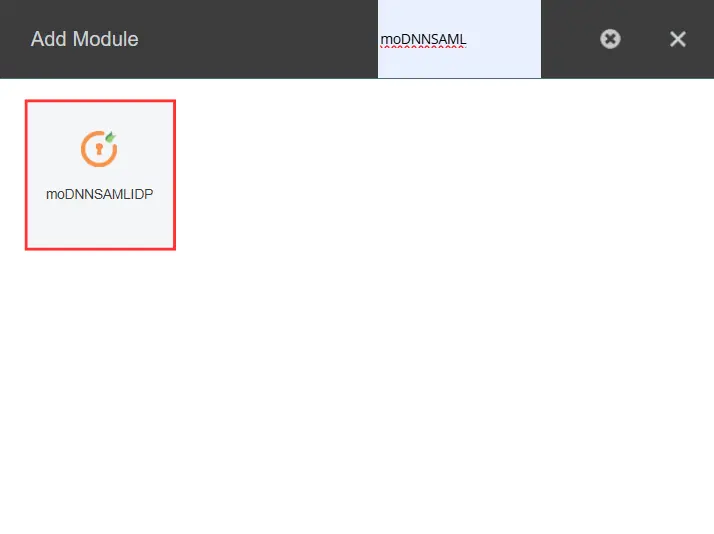
- Busque moDNNSAMLIDP y haga clic en el ícono de moDNNSAMLIDP. Arrastre y suelte el módulo en la página donde desee.
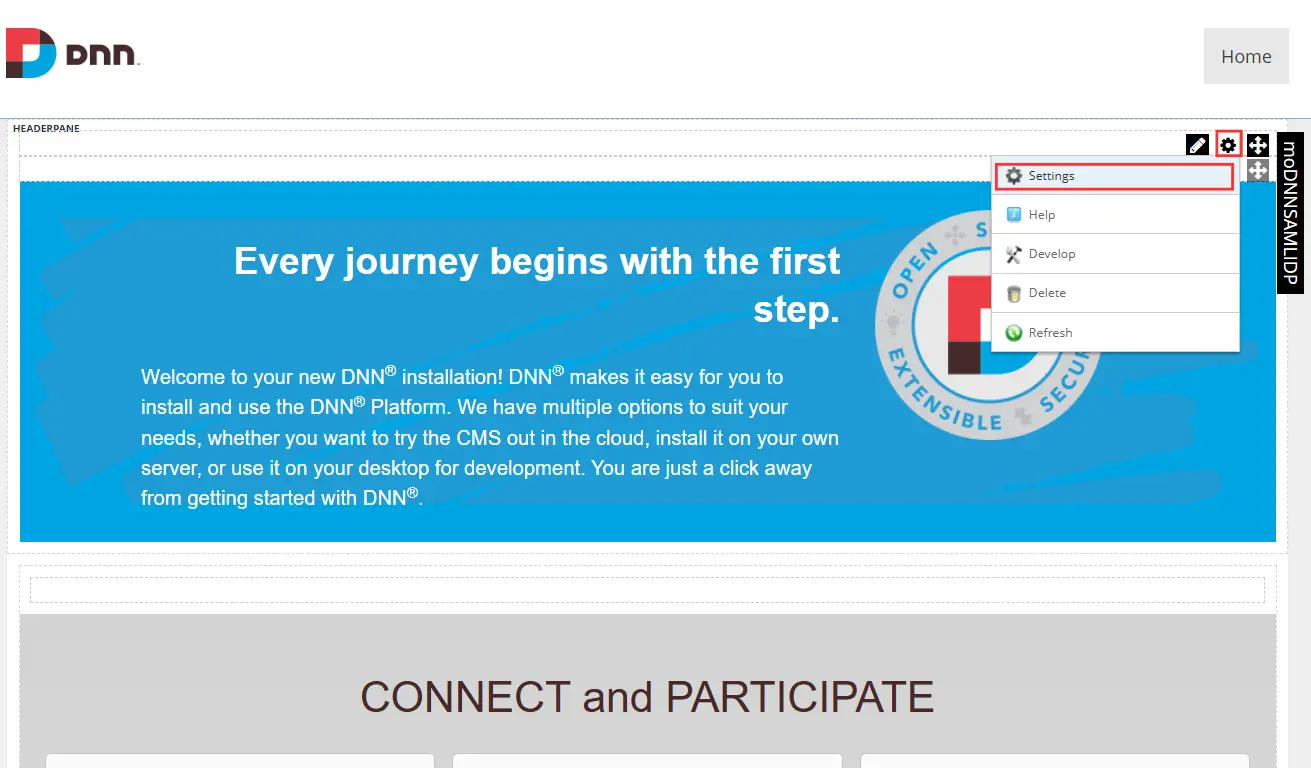
- Después de instalar exitosamente el módulo en su sitio DNN, haga clic en el ícono de engranaje del módulo y seleccione Configuración en el menú desplegable.
- Navegue a la pestaña Configuración de moDNNSAMLIDP Pestaña para configurar el módulo.
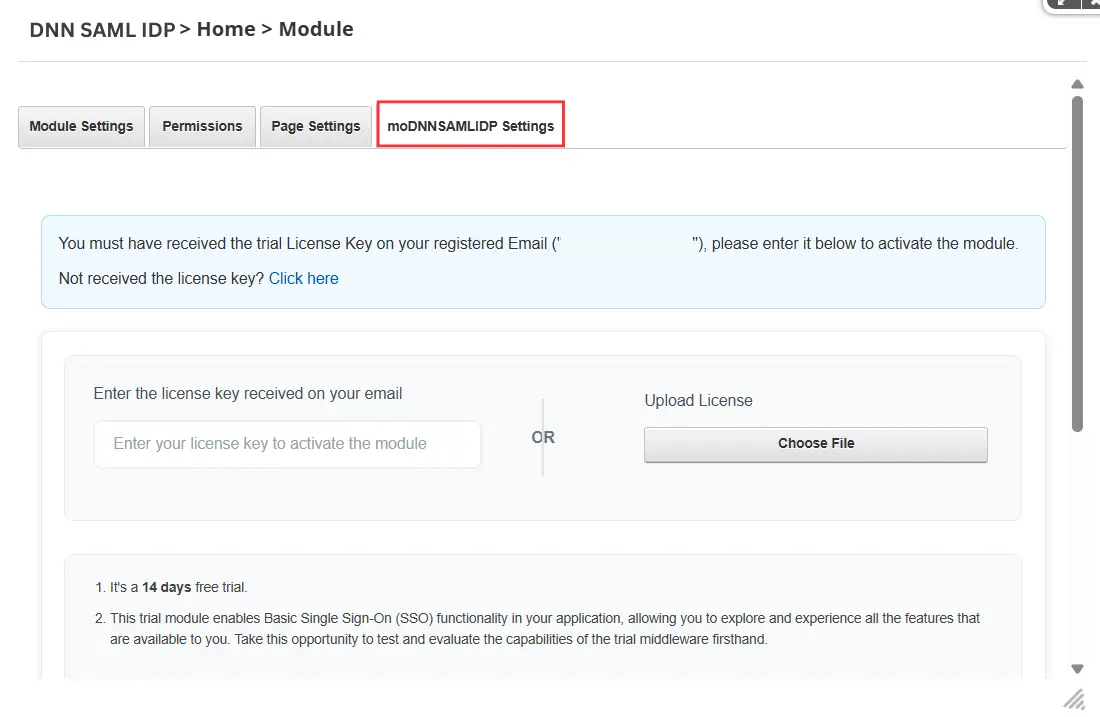
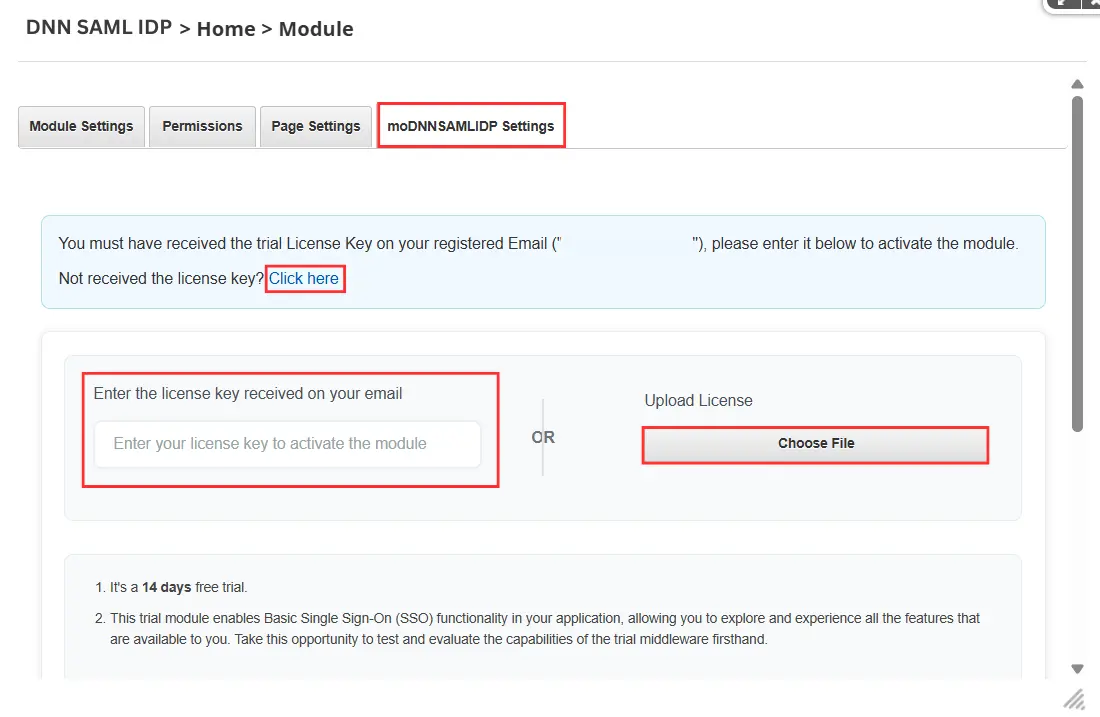
- Para activar el módulo, ingrese el clave de licencia Recibido por correo electrónico en el campo de entrada provisto.
- Si no ha recibido la clave de licencia, haga clic en el Haga clic aquí enlace para descargarlo y luego cargar el archivo de licencia usando el Elija El Archivo .
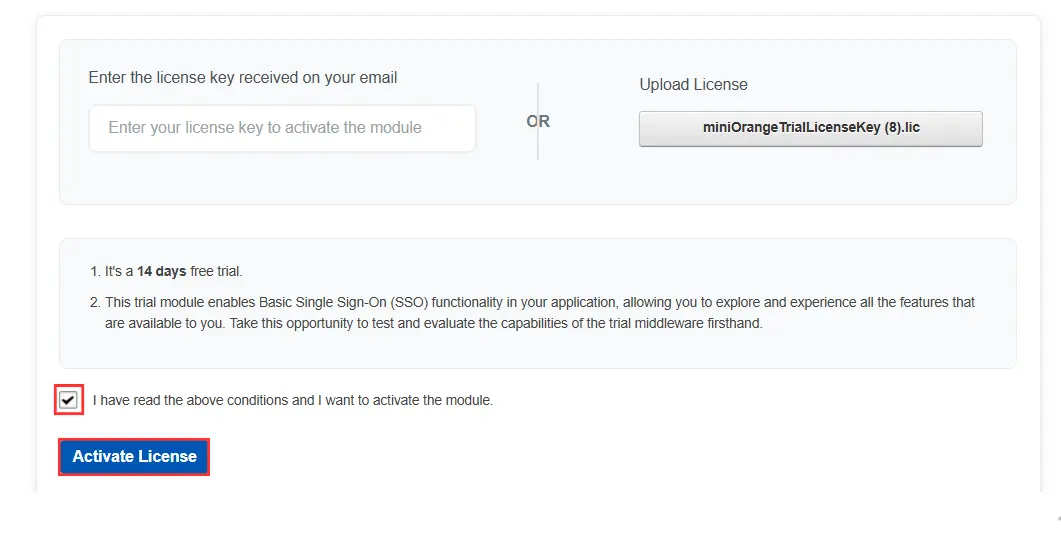
- Luego, acepta los términos y condiciones marcando la casilla y haz clic en el botón Activar licencia Botón para activar el módulo.
Paso 1: Configurar Zoom como SP
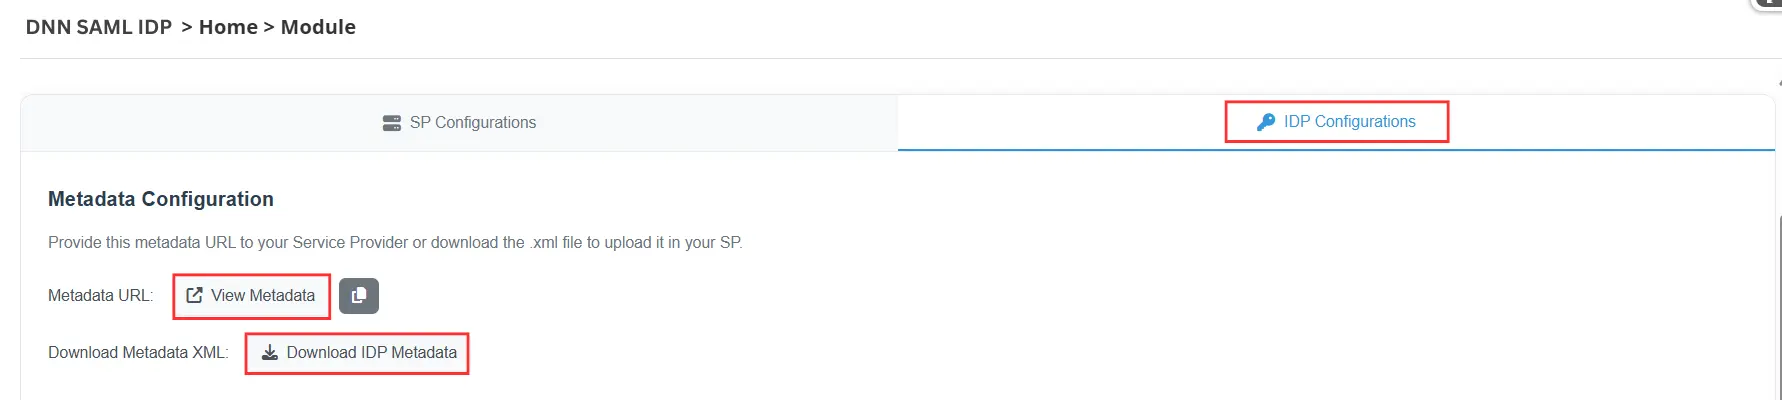
- Navegue a la pestaña Configuraciones de IDP ficha en el Identificador de dominio público SAML DNN .
-
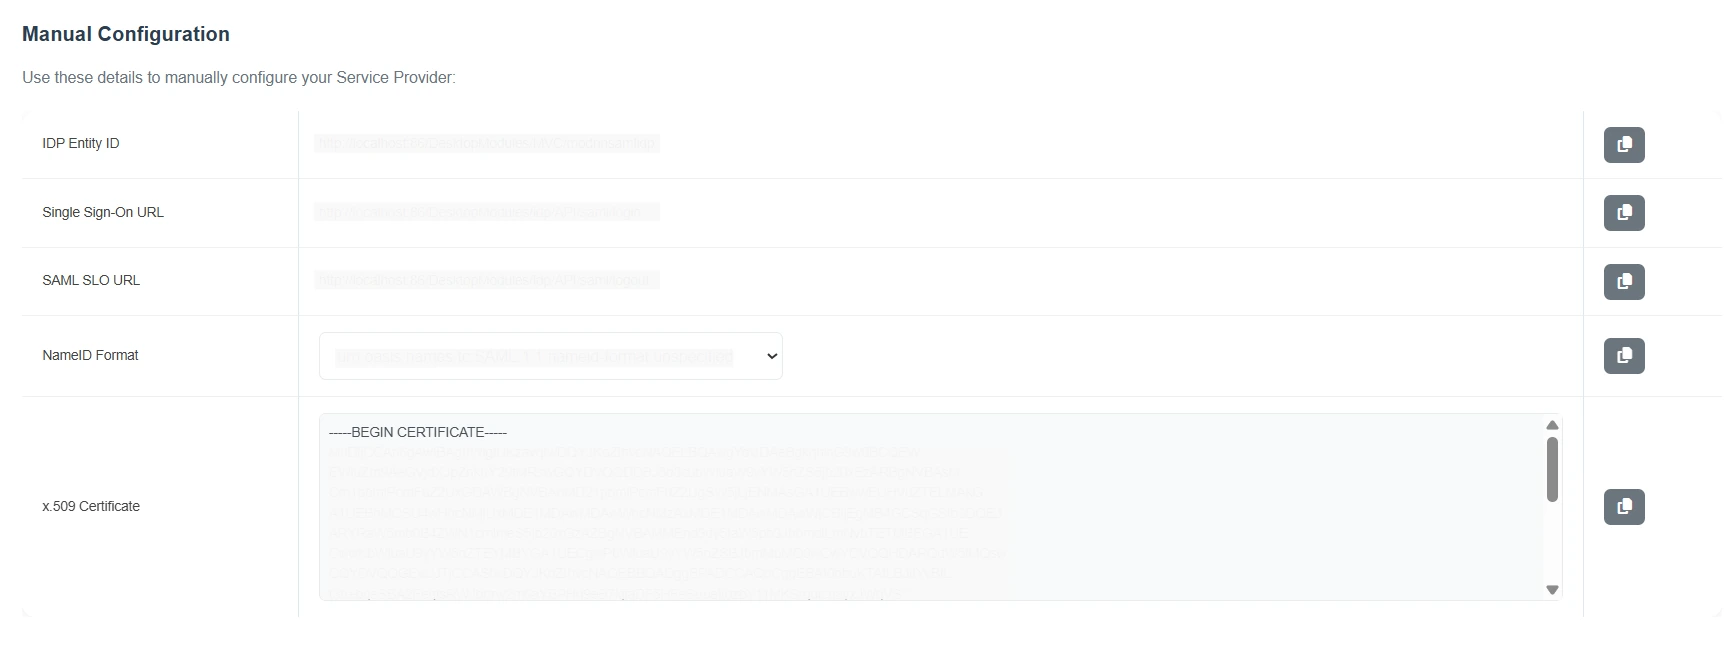
Puede compartir sus metadatos de IDP SAML de DNN con el proveedor de servicios de cualquiera de las siguientes maneras:
- URL de metadatos :Comparte la URL de metadatos con tu proveedor de servicios.
- Descargar metadatos XML :Descargue el archivo XML de metadatos y cárguelo en su proveedor de servicios.
OR
- También puede compartir manualmente los metadatos del IDP SAML de DNN copiando el ID de entidad de IdP, URL de inicio de sesión único, URL de SLO SAML, formato de NameID, y Certificado x.509.
- En una nueva ventana del navegador, inicie sesión en su Zoom cuenta como Administración.
- Navegue a Avanzado seleccione el módulo Inicio de sesión único y luego haga clic en Habilitar inicio de sesión único.

- Introduzca los puntos finales requeridos desde el Configuraciones de IDP pestaña del módulo.
| URL de la página de inicio de sesión | Copie y pegue el URL de inicio de sesión SAML |
| URL de la página de cierre de sesión | Copie y pegue el URL de cierre de sesión de SAML |
| Certificado de proveedor de identidad | Descarga el certificado. Ábrelo en el Bloc de notas, copia y pega el contenido aquí. |
| ID de entidad del proveedor de servicios (SP) | https://<vanity URL> |
| Emisor (IDP-EntityID) | Copie y pegue el IDP-EntityID / Emisor |
| Encuadernación | Redireccionamiento HTTP |
| Algoritmo hash de firma | SHA-256 |

- Haga clic en Guardar Cambios para guardar su configuración.
Paso 2: Configurar DNN como IDP SAML
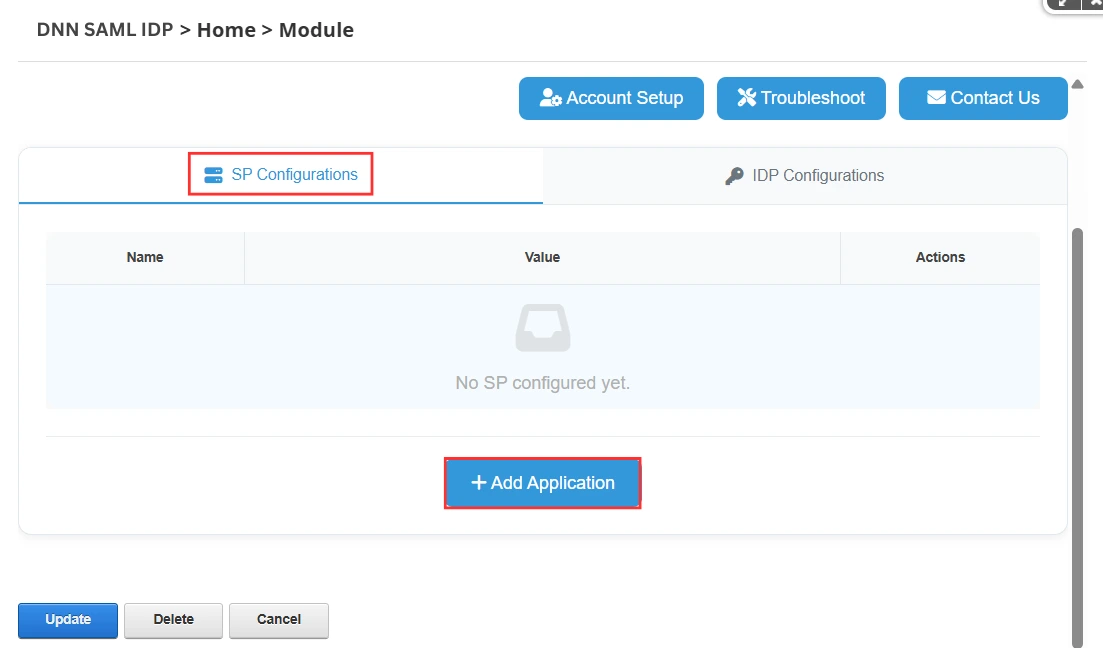
- Navegue a la pestaña Configuraciones de SP pestaña y haga clic en el Agregar aplicación .
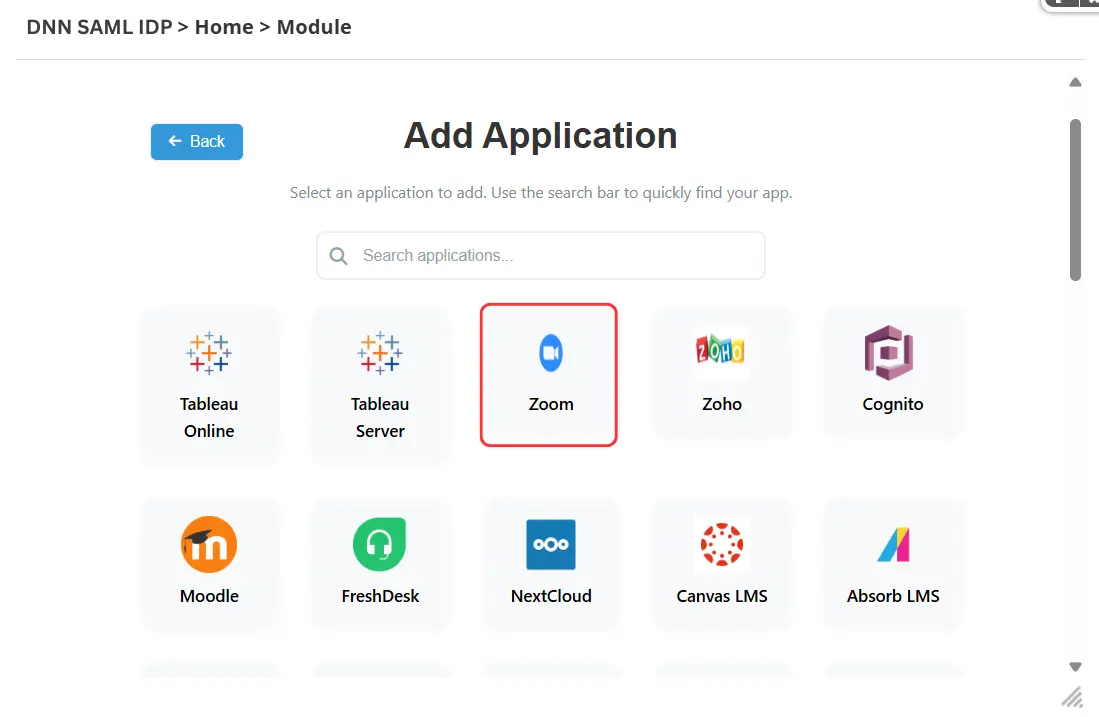
- De la lista de proveedores de servicios que figura a continuación, seleccione Zoom.
Hay dos opciones para agregar una aplicación para su proveedor de servicios en el módulo DNN SAML IDP
A] Cargar metadatos utilizando la opción “Cargar metadatos”
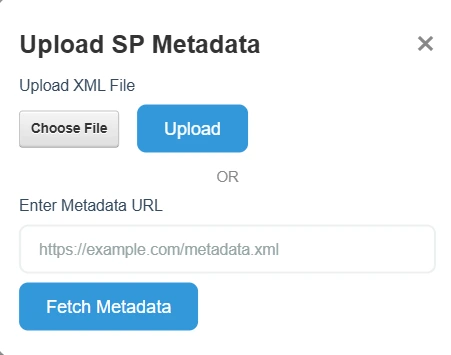
- Puede cargar los metadatos del proveedor de servicios directamente utilizando el Cargar metadatos .
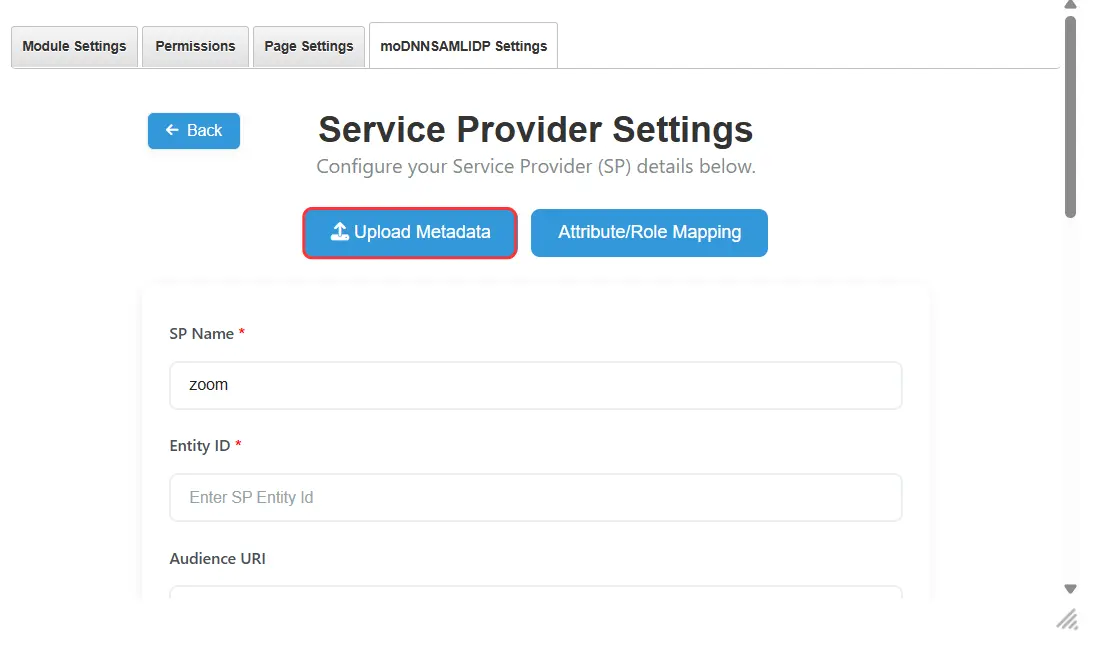
- El módulo DNN SAML IDP requiere Id. de entidad del proveedor de servicios y URL de ACS valores de su proveedor de servicios.
- Puede recibir estos valores a través de un archivo de metadatos (.xml) URL de metadatos de tu SP.
- Sube los metadatos seleccionando la opción adecuada — a través de archivo XML o URL —como se muestra en la captura de pantalla a continuación.
- Zoom da la opción de descargar metadatos o utilizar el enlace de metadatos ( https://<your-vanity-url>.zoom.us/saml/metadata/sp ).
B] Configure los metadatos del proveedor de servicios manualmente
- Si prefiere configurar el proveedor de servicios manualmente, copie el Id. de entidad del proveedor de servicios y URL de ACS de los metadatos de su proveedor de servicios y péguelos en los campos correspondientes.
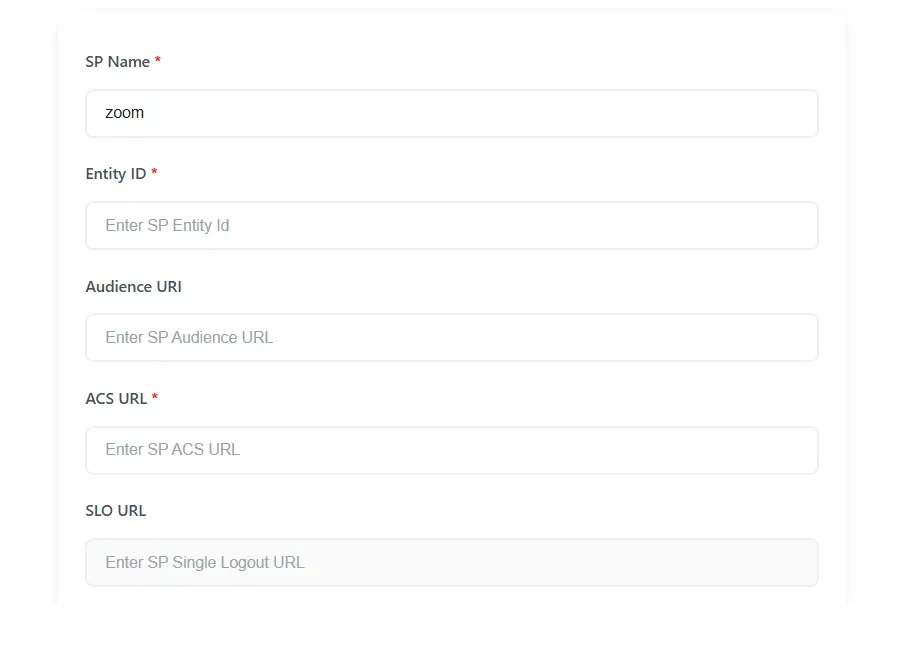
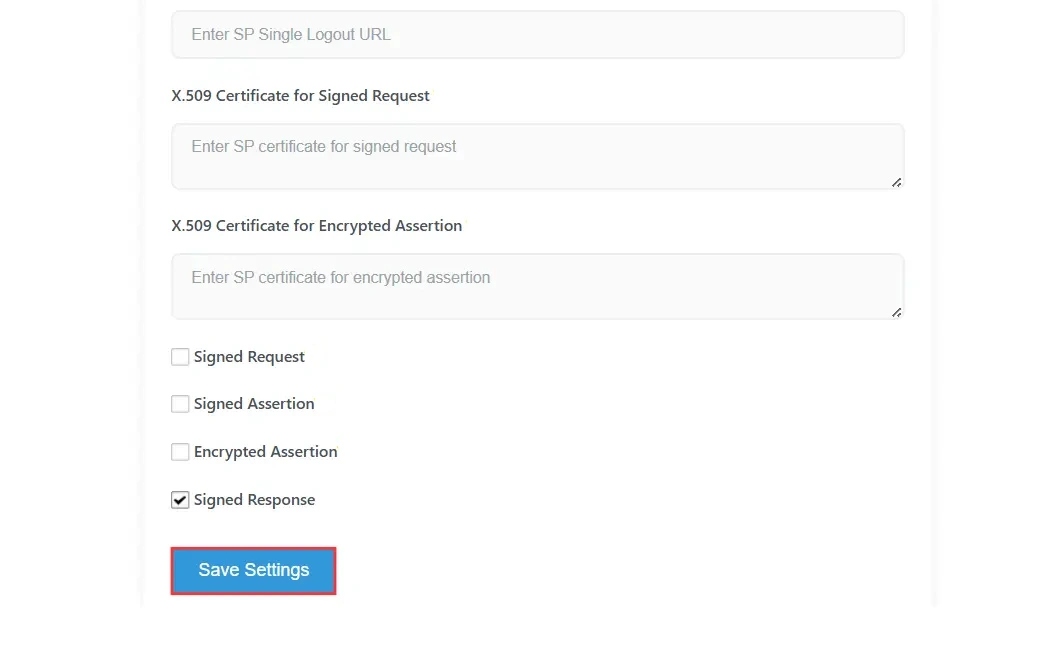
- Una vez que haya ingresado todos los detalles requeridos, haga clic en Guardar configuración para guardar la configuración.
Paso 3: Mapeo de atributos
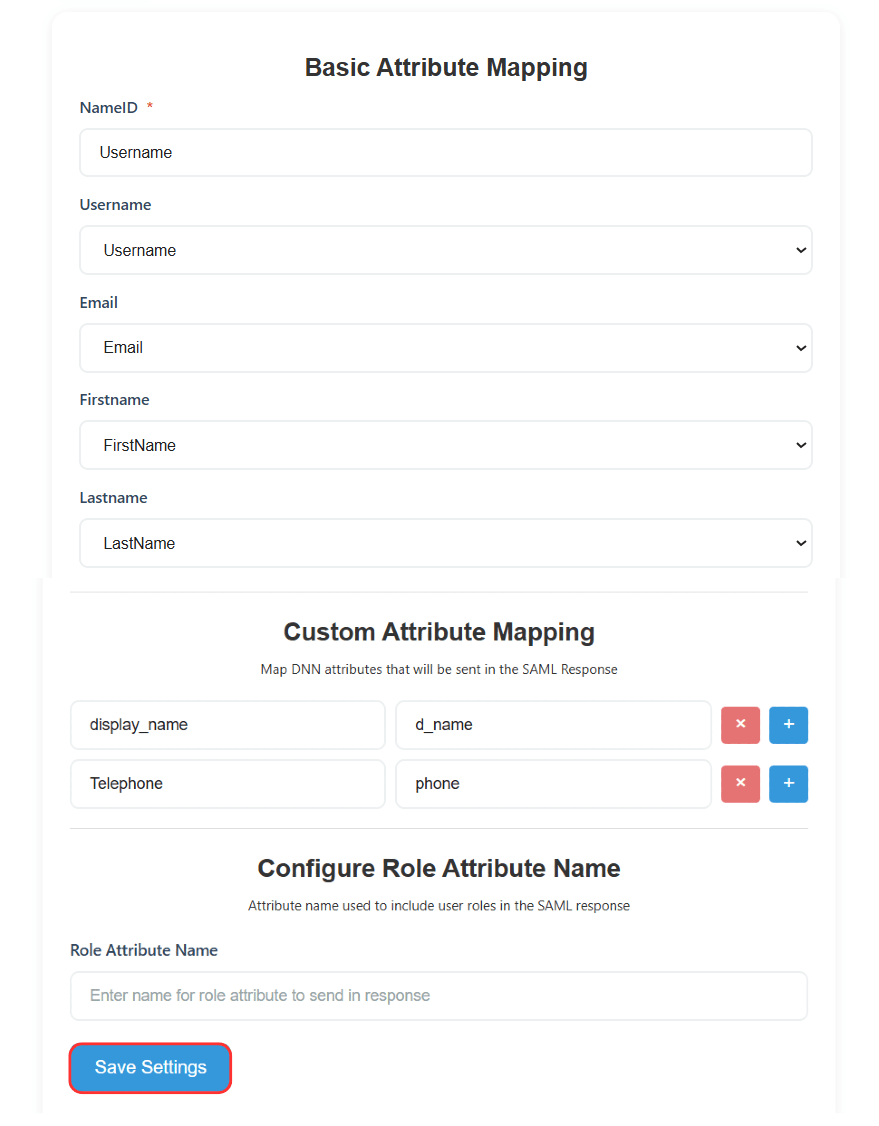
- En estos pasos, asignará el atributo de usuario DotNetNuke que se enviará en la respuesta al proveedor de servicios.
- ID de nombre Define lo que el SP espera en el elemento de asunto de la aserción SAML. Generalmente, NameID es el nombre de usuario de la dirección de correo electrónico. Puede seleccionar el atributo de usuario que desea enviar en NameID.
- Puede agregar otros atributos para enviarlos en la aserción SAML al SP. Estos atributos incluyen los atributos del perfil del usuario, como nombre, apellidos, nombre completo, nombre de usuario, correo electrónico, atributos de perfil personalizados, etc.
- Después de completar la asignación de atributos, haga clic en el Guardar configuración botón para guardar sus configuraciones.
Paso 4: Prueba de SSO
- Vaya a su página de inicio de sesión de Zoom y haga clic en la opción SSO para ser redirigido a la Página de inicio de sesión de IdP de DNN.
- Ingrese sus credenciales de DNN e inicie sesión. Si está configurado correctamente, iniciará sesión automáticamente en su cuenta de Zoom.
Paso 5: SSO iniciado por el IdP
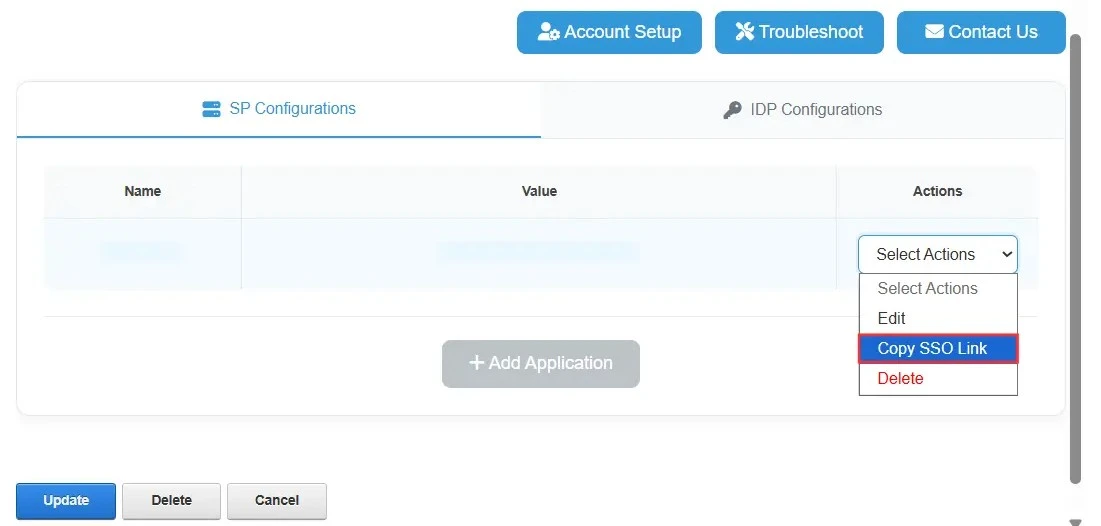
- Una vez que la asignación de atributos se haya completado y guardado correctamente, puede utilizar el Enlace SSO iniciado por DNN IdP para iniciar sesión directamente en Zoom desde su sitio DNN.
-
Después de agregar su proveedor de servicios, haga clic en Seleccione Acciones → Copiar enlace SSO.
Para SSO iniciado por DNN (IdP), utilice este enlace proporcionado por el Módulo DNN SAML IDP para iniciar el inicio de sesión directamente desde DNN.
Localización de averías
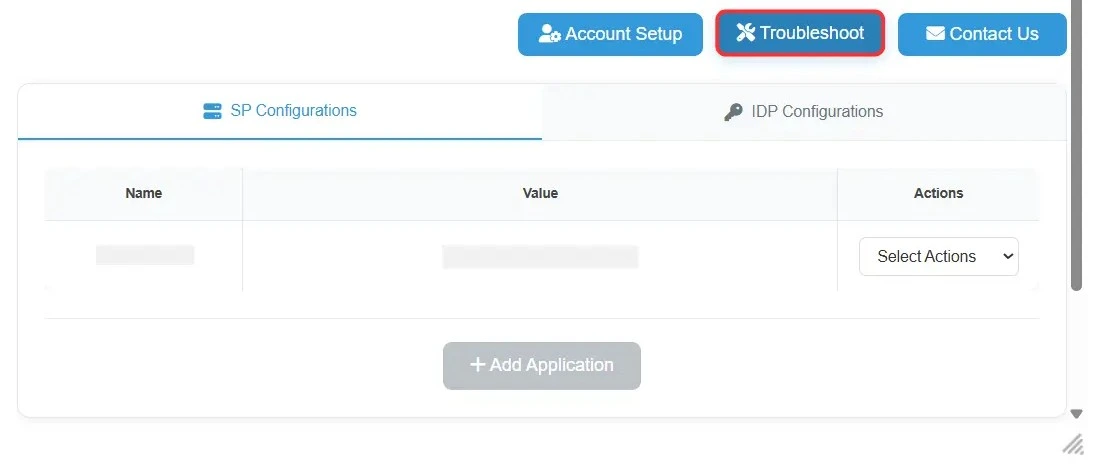
- Si tiene algún problema o se produce algún error durante la configuración, haga clic en el Botón de solución de problemas y Habilitar registros.
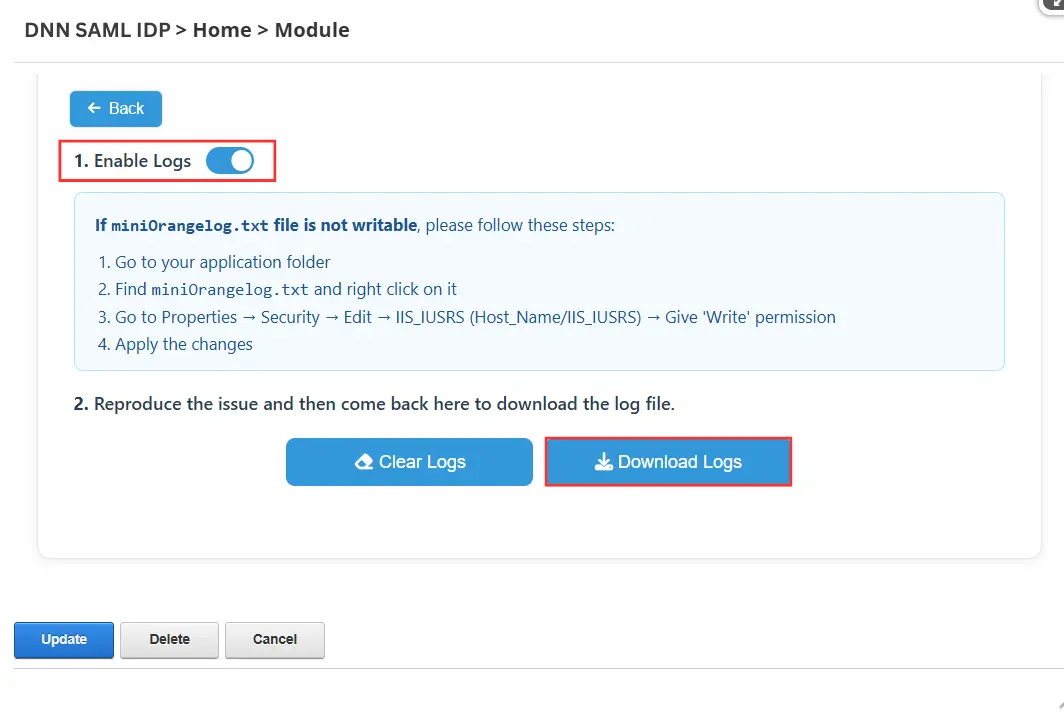
- Reproduzca el problema y comparta los registros con nosotros en dnnsupport@xecurify.com.
Artículos Relacionados
Ponte en contacto
Contáctanos en dnnsupport@xecurify.com y nuestro equipo te ayudará a configurar el inicio de sesión único (SSO) SAML para Zoom usando DNN como proveedor de identidad (IDP). También te ayudaremos a elegir la solución o el plan más adecuado según tus necesidades.


