
Inicio de sesión único de Drupal SAML utilizando SimpleSAMLphp como proveedor de identidad
Resumen
La integración de Drupal SAML mediante el módulo miniOrange SAML SP establece un inicio de sesión único (SSO) sin interrupciones entre SimpleSAMLphp y el sitio Drupal. Los usuarios podrán iniciar sesión en Drupal con sus credenciales de SimpleSAMLphp. Este documento le guiará a través de los pasos para configurar el inicio de sesión único (SSO) entre Drupal como proveedor de servicios (SP) y SimpleSAMLphp como proveedor de identidad (IdP). El módulo es compatible con Drupal 7, Drupal 8, Drupal 9, Drupal 10 y Drupal 11.





Pasos de la instalación
- Usando el compositor
- Usando Drush
- Instalación manual
Pasos de configuración
Metadatos de Drupal SAML SP
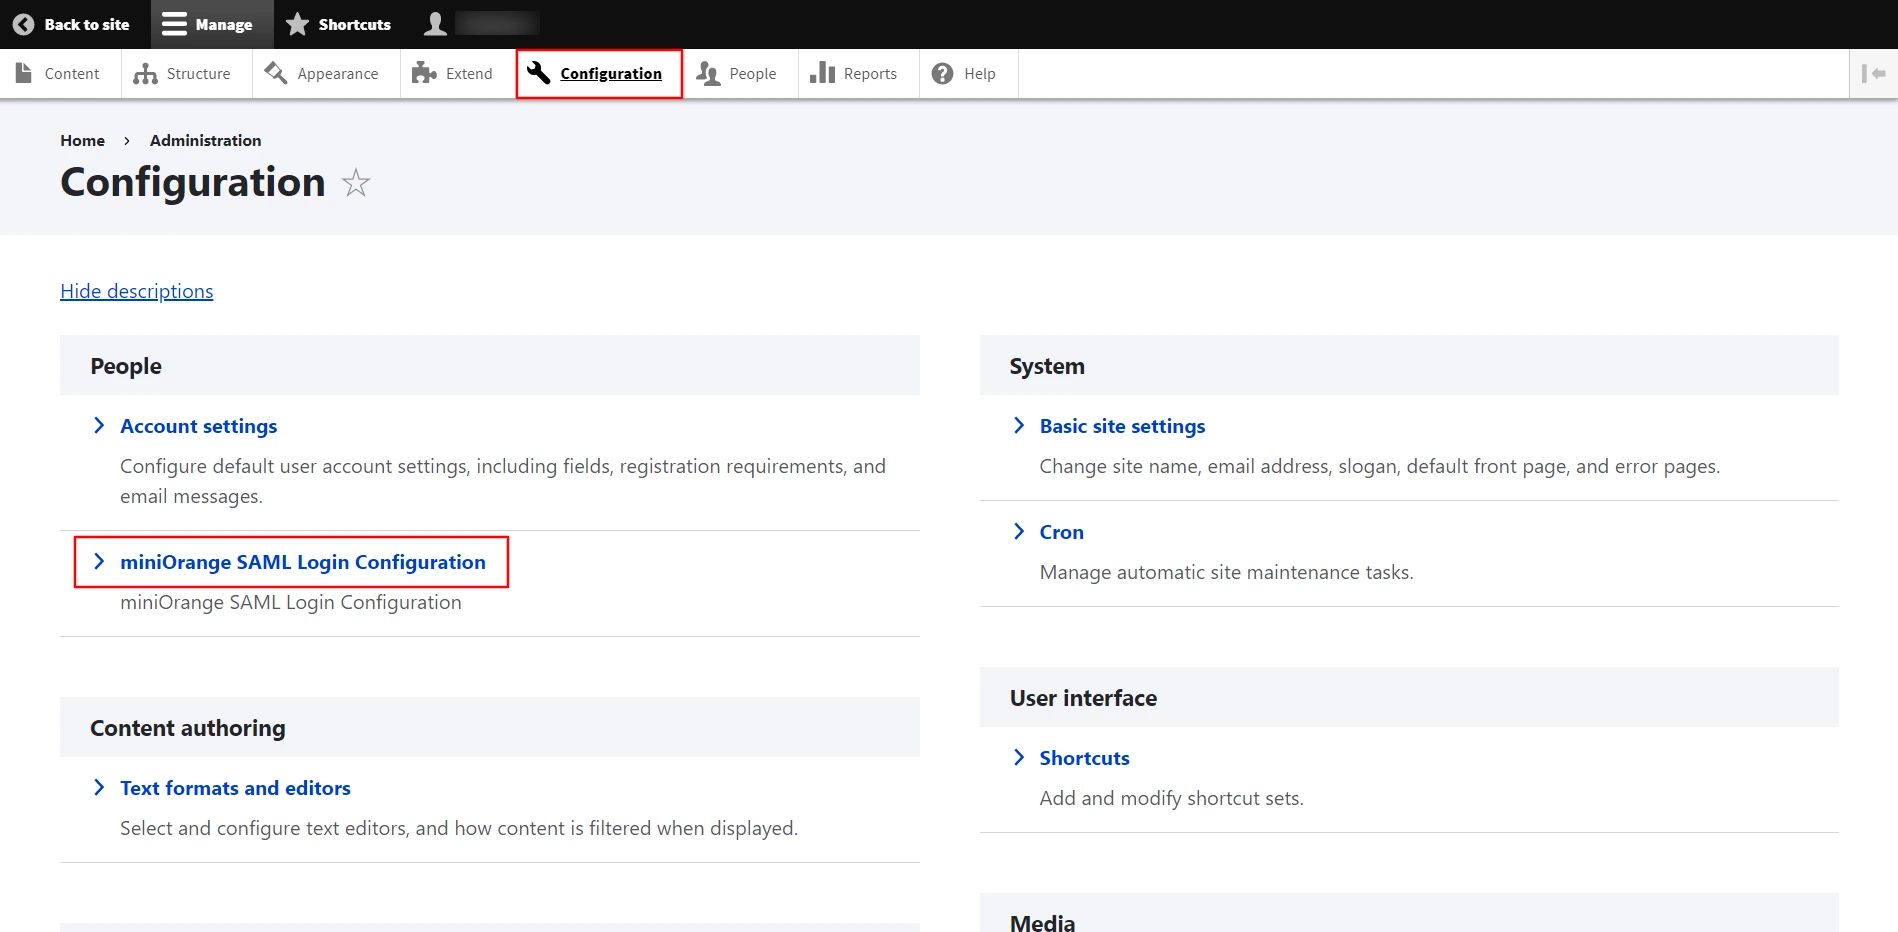
- Vaya al Configuration → Personas → Configuración de inicio de sesión SAML en el Administración Menú. (/admin/config/people/miniorange_saml/idp_setup)
- En la pestaña Metadatos del proveedor de servicios, copie el ID de entidad SP/emisor y URL ACS del SP y manténgalos a mano. Estos metadatos de SP son necesarios para configurar SimpleSAMLphp como proveedor de identidad (IdP).

Configurar SimpleSAMLphp como proveedor de identidad
-
Desde el directorio de instalación de SimpleSAML, abra config/config.php y edite lo siguiente:
'enable.saml20-idp' ⇒ verdadero
- Active la característica de Autenticación de usuario módulo (incluido en exampleauth). Esto se hace creando un archivo llamado habilitar (nombre de archivo) en módulos/ejemploauth/.
-
Cree una fuente de autenticación en config/authsources.php . El archivo debe contener una sola entrada; consulte a continuación:
'__DEFAULT__', /* * La clave privada y el certificado que se utilizarán al firmar las respuestas. * Se almacenan en el directorio cert. */ 'privatekey' => 'example.org.pem', 'certificate' => 'example.org.crt', /* * La fuente de autenticación que se debe utilizar para autenticar al * usuario. Debe coincidir con una de las entradas en config/authsources.php. */ 'auth' => '' Ejemplo:- 'example-userpass', // Puede encontrarlo en el Paso Número 1 ];
Esta configuración crea dos usuarios, estudiante y empleado, con las contraseñas studentpass y employeepass. El nombre de usuario y la contraseña se almacenan en la matriz index (student:studentpass para el usuario estudiante). Los atributos de cada usuario se configuran en la matriz a la que hace referencia el índice. Por lo tanto, para el usuario estudiante, estos son:
[ 'uid' => ['estudiante'], 'eduPersonAffiliation' => ['miembro', 'estudiante'], ],
El IdP devolverá los atributos cuando el usuario inicie sesión.
- Genere un certificado autofirmado utilizando uno de los siguientes métodos:
-
Usando el comando openssl
openssl req -newkey rsa:3072 -new -x509 -days 3652 -nodes -out example.org.crt -keyout example.org.pem
-
Generelo utilizando cualquier herramienta en línea y agréguela al directorio de certificados.
La extensión debería ser comoejemplo.org.crt //(Clave pública)ejemplo.org.pem //(Clave privada)
-

Nota: SimpleSAMLphp solo funciona con certificados RSA. No admite certificados DSA.
-
El IdP SAML 2.0 se configura mediante los metadatos almacenados en metadata/saml20-idp-hosted.php . Esta es una configuración mínima:
'__DEFAULT__', /* * La clave privada y el certificado que se utilizarán al firmar las respuestas. * Estos se almacenan en el directorio de certificados. */ 'privatekey' => 'example.org.pem', 'certificate' => 'example.org.crt', /* * La fuente de autenticación que debe usarse para autenticar al * usuario. Esto debe coincidir con una de las entradas en config/authsources.php. */ ' auth' => '' Ejemplo:- 'example-userpass', // Puedes encontrar esto en el Paso Número 1 ];
-
El proveedor de identidad que está configurando necesita conocer los proveedores de servicios con los que se conectará. Esto se configura mediante metadatos almacenados en metadata/saml20-sp-remote.php. Este es un ejemplo mínimo de un archivo de metadatos metadata/saml20-sp-remote.php para un SP SimpleSAMLphp: (Reemplace example.com con su nombre de dominio de Drupal ).
'https://example.com/samlassertion', 'SingleLogoutService' => 'https://example.com/user/logout', 'NameIDFormat' => 'urn:oasis:names:tc:SAML:1.1:nameid -format:emailAddress', 'simplesaml.nameidattribute' => 'correo', 'simplesaml.attributes' => verdadero, 'atributos' => array('correo', 'nombre dado', 'sn', 'miembroDe'), ];
Nota: La URI en el ID de entidad y las URL de los puntos finales de AssertionConsumerService y Single Logout Service varían entre los diferentes proveedores de servicios. Si dispone de los metadatos del SP remoto como un archivo XML, puede utilizar el convertidor de metadatos XML a SimpleSAMLphp integrado, que por defecto se encuentra disponible como /admin/metadata-converter.php en su instalación de SimpleSAMLphp.
- Vaya a la página de inicio de instalación de SimpleSAMLphp. (La URL de una instalación puede ser, por ejemplo https://service.example.com/simplesaml/ donde service.example.com debe ser reemplazado por su ruta SimpleSAMLphp.)
- Navegue a la pestaña Federación y haga clic en Mostrar metadatos(Estos metadatos del IdP serán necesarios para configurar Drupal como SP).

Configurar Drupal como proveedor de servicios SAML:
- Vaya a su sitio Drupal. Navega hasta el Configuración del proveedor de servicios pestaña del módulo y haga clic en el Cargar metadatos de IDP.
- Cargue el archivo de metadatos descargado previamente de SimpleSAML en el Cargar archivo de metadatos campo de texto y haga clic en el Subir archivo .

Nota: Para actualizar el nombre del proveedor de identidad, siga estos pasos:
- En Acción: , Haga click en el botón Editar.
- Introduzca SimpleSAMLphp en el Nombre del proveedor de identidad campo de texto.
- Desplácese hacia abajo y haga clic en Guardar configuración .
- Haga clic en el enlace Probar para probar la conexión entre Drupal y SimpleSAMLphp.

- En la ventana emergente de Configuración de prueba, inicie sesión con las credenciales de SimpleSAMLphp (si no hay una sesión activa). Tras la autenticación correcta, se mostrará una lista de los atributos recibidos de SimpleSAMLphp. Haga clic en el Terminado.

¡Felicitaciones! Ha configurado exitosamente SimpleSAMLphp como proveedor de identidad SAML (IdP) y Drupal como proveedor de servicios SAML.
¿Cómo funciona el inicio de sesión SAML SSO?
- Abra un nuevo navegador/ventana privada y navegue hasta la página de inicio de sesión del sitio Drupal.
- Haga clic en el botón Inicie sesión utilizando el proveedor de identidad (SimpleSAMLphp) .
- Serás redirigido a la página de inicio de sesión de SimpleSAMLphp. Introduce las credenciales de SimpleSAMLphp. Después de la autenticación exitosa, el usuario será redirigido nuevamente al sitio de Drupal.


