
Inicio de sesión único SAML en Magento mediante ADFS | SSO de ADFS | Iniciar sesión usando ADFS
Resumen
El inicio de sesión único (SSO) de ADFS (Active Directory Federation Services) para Magento [SAML] se puede lograr utilizando nuestro plugin de inicio de sesión único (SSO) para Magento SAML SP. Nuestra solución SSO convertirá a Magento en un proveedor de servicios compatible con SAML 2.0, lo que permitirá a los usuarios autenticarse e iniciar sesión de forma segura en el sitio Magento mediante ADFS. Nuestra solución de inicio de sesión único (SSO) para Magento ayuda a proteger los sitios Magento detrás del inicio de sesión SSO para que los usuarios se autentiquen utilizando sus credenciales de ADFS. Soporte sin problemas para funciones avanzadas de SSO como Asignación de atributos/personalizada, Asignación de roles, etc. Aquí veremos una guía para configurar el inicio de sesión único (SSO) de SAML entre el sitio Magento y ADFS, considerando a ADFS como IdP (proveedor de identidad) y a Magento como SP (proveedor de servicios). Nuestro plugin SSO proporciona autenticaciones de usuario ilimitadas desde ADFS (Active Directory Federation Services). Para obtener más información sobre otras funciones que ofrecemos en nuestro plugin de inicio de sesión único (SSO) para Magento SAML, puede hacer clic aquí.





Requisitos previos: descarga e instalación
Instalación usando Composer:
- Compra el Inicio de sesión único SAML de miniOrange: inicio de sesión SSO de SAML extensión del mercado magento.
- Ir a Mi perfil -> Mis compras
- Asegúrese de estar utilizando las claves de acceso correctas (Mi perfil - Claves de acceso)
- Pegue las claves de acceso en su archivo auth.json dentro de su proyecto
- Utilice el siguiente comando para agregar la extensión a su proyecto.
"el compositor requiere miniorange_inc/saml-sp-single-sign-on"
configuración de php bin/magento:di:compilar
Configuración de php bin / magento: actualización
Instalación manual:
- Descargue el archivo zip de la extensión miniOrange SAML Single Sign On – SAML SSO Login desde aquí.
- Descomprima todo el contenido del zip dentro del directorio MiniOrange/SP.
{Directorio raíz de Magento} applicación código mininaranja SSO
configuración de php bin/magento:di:compilar
Configuración de php bin / magento: actualización
Pasos para configurar el inicio de sesión único (SSO) de ADFS SAML en Magento
1. Configure ADFS como IdP (proveedor de identidad)
Siga los pasos a continuación para configurar ADFS como IdP para Magento
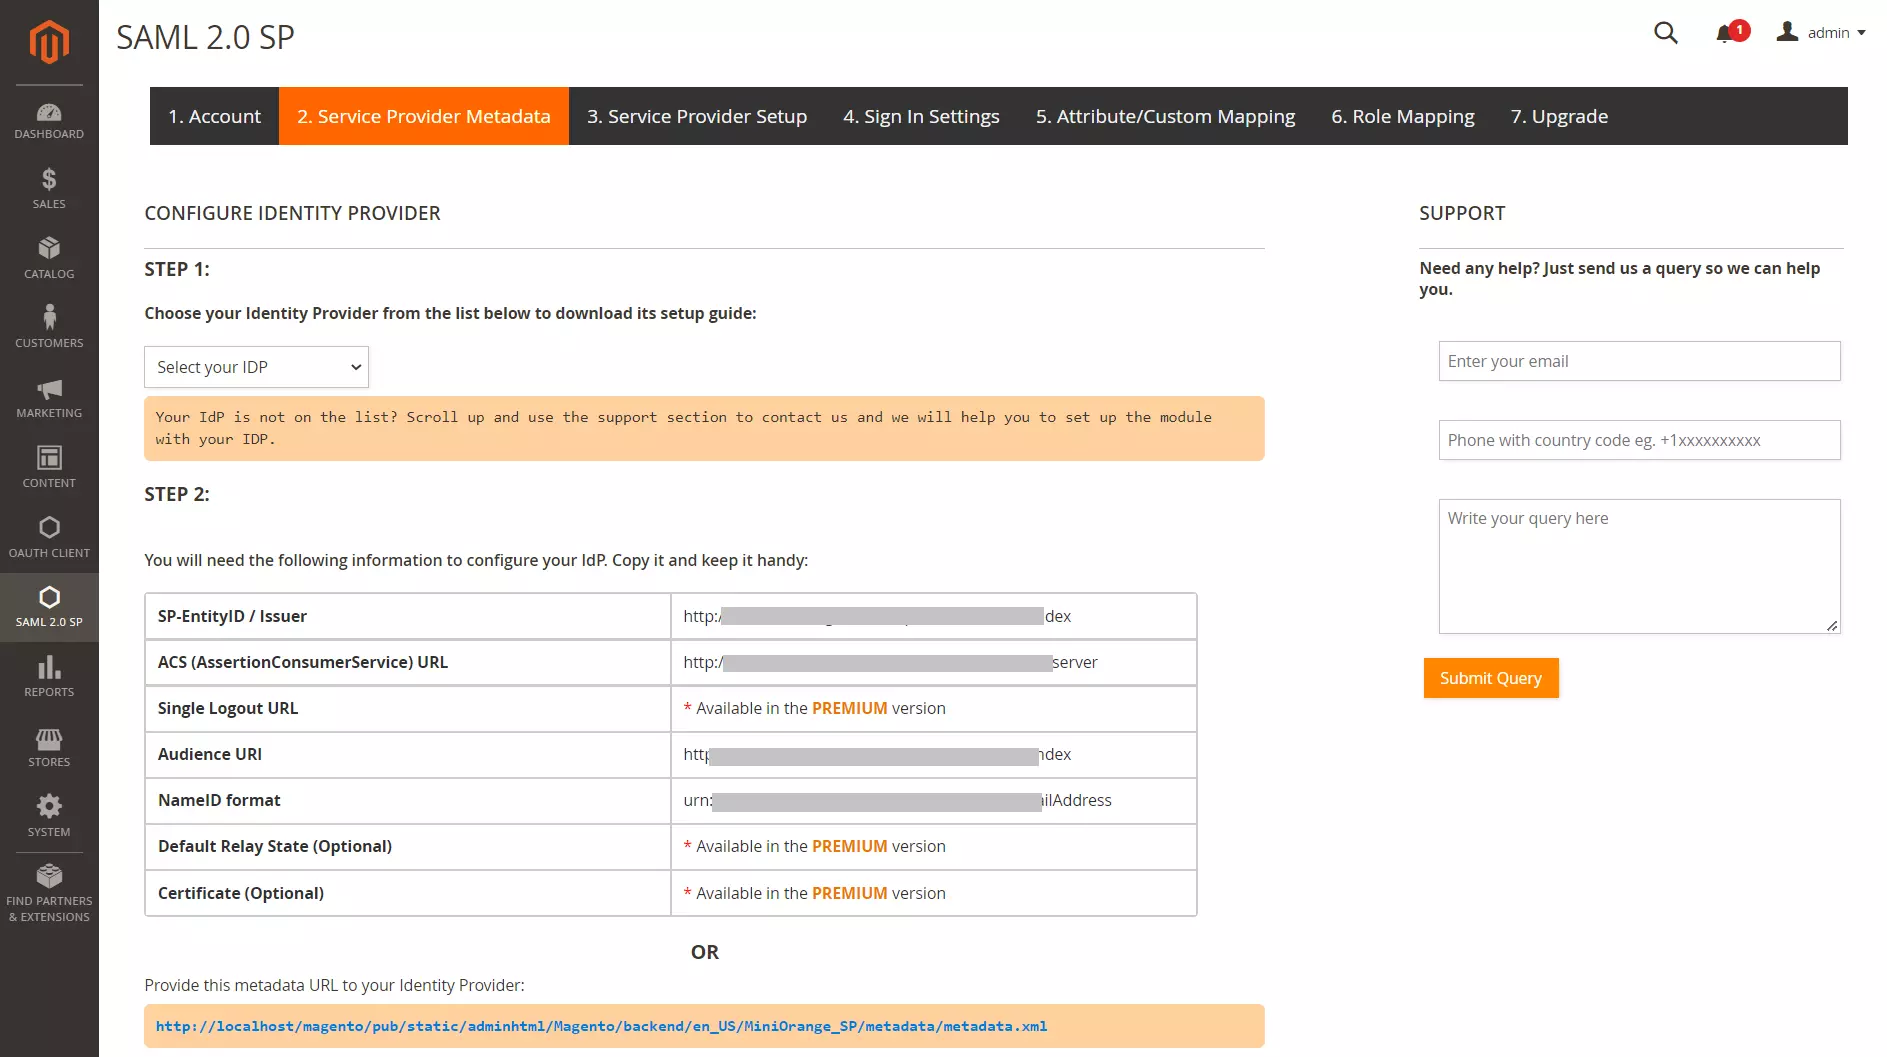
- En el complemento Magento SAML SP SSO, navegue hasta Metadatos del proveedor de servicios pestaña. En esta pestaña encontrará los metadatos del SP, como el ID de entidad del SP y la URL de ACS (AssertionConsumerService), que son necesarios para configurar ADFS como proveedor de identidad.
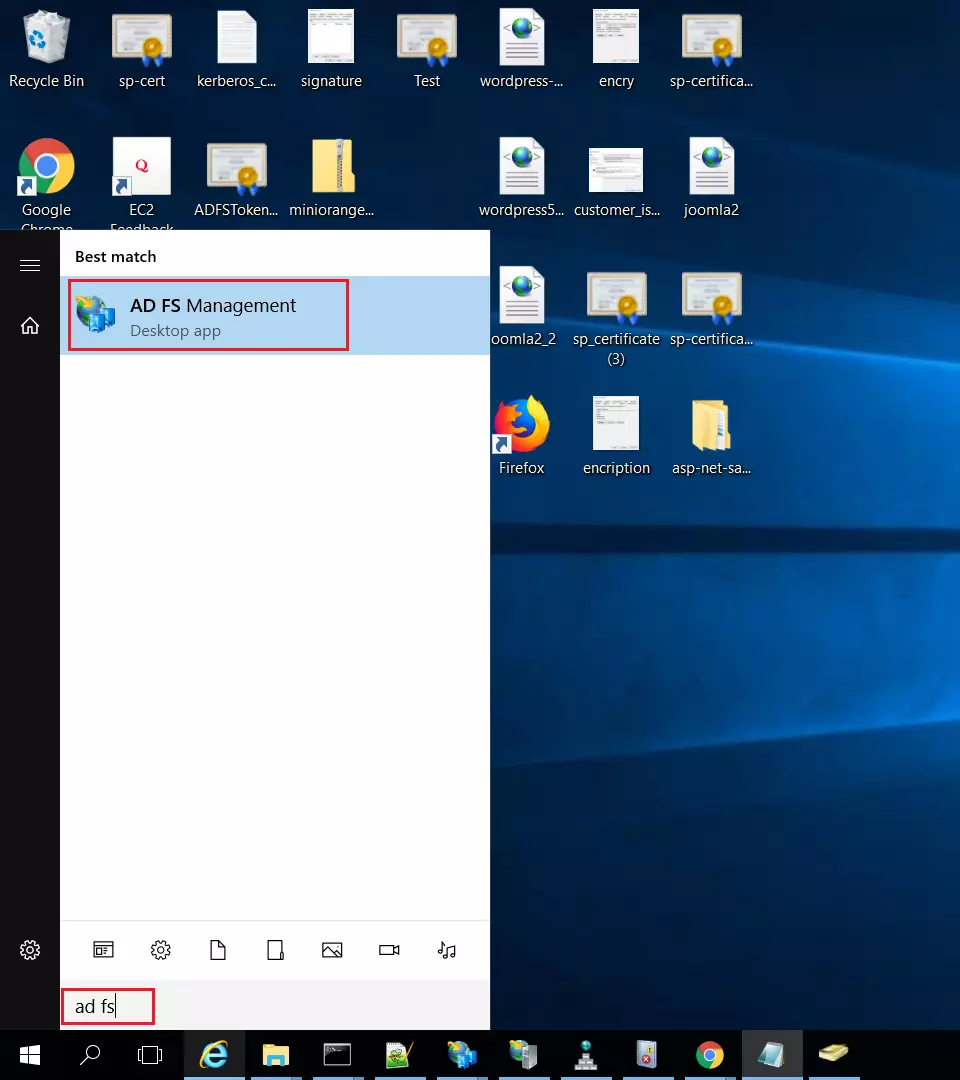
- En ADFS, busque Administración de ADFS .
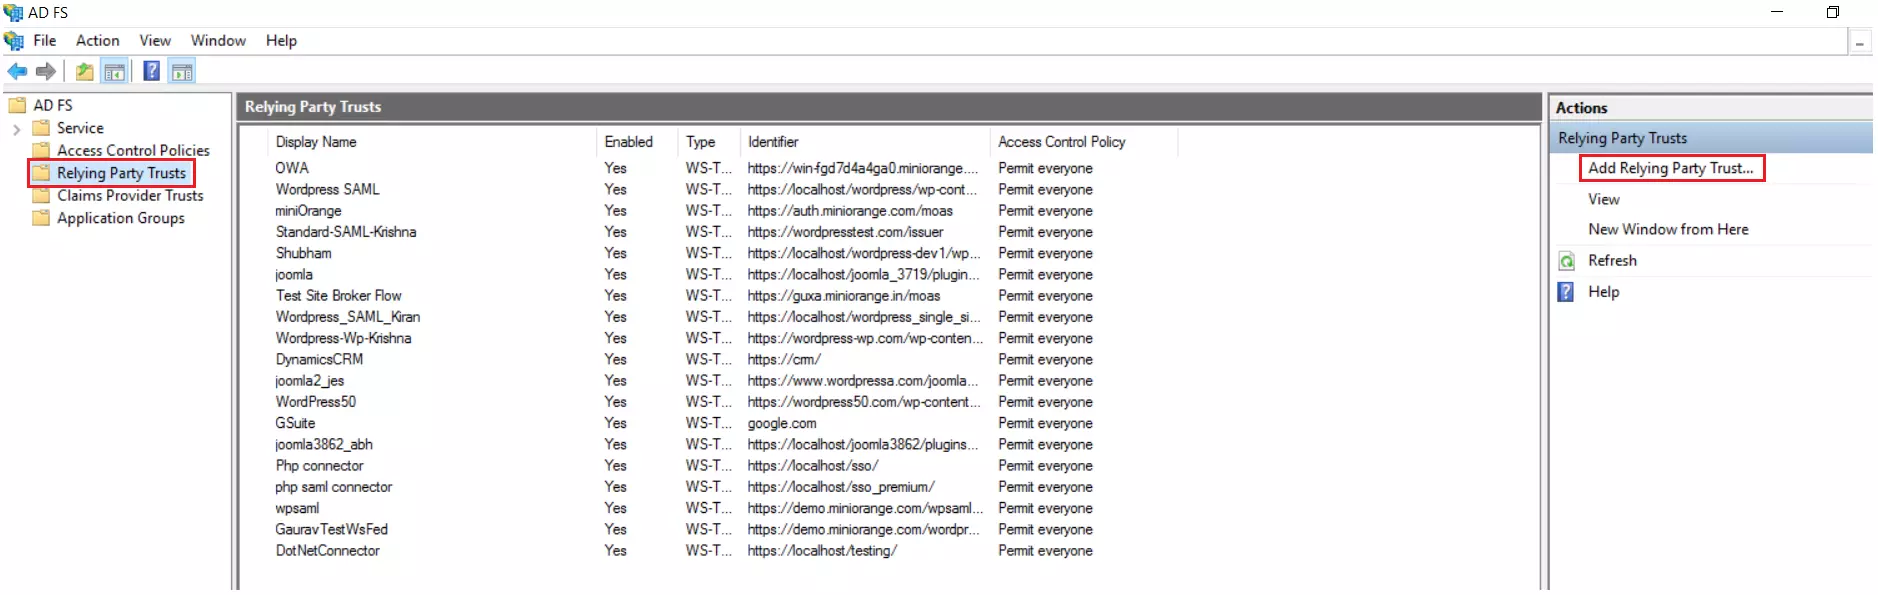
- Seleccionar Confianza del partido que confía y luego en Agregar confianza de parte dependiente después de iniciar AD FS Management.
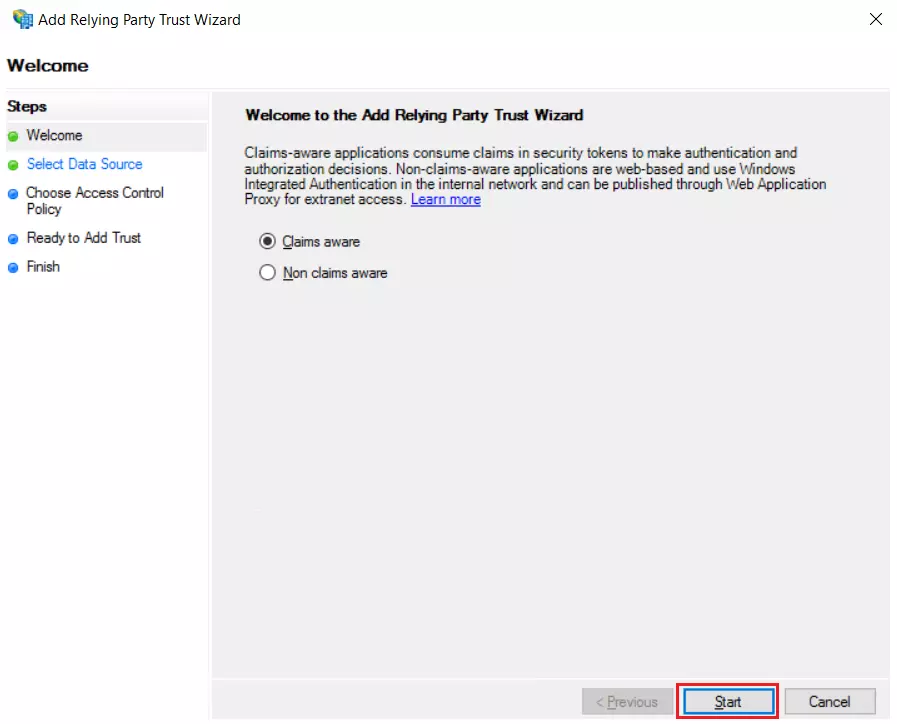
- En el Asistente de confianza para usuarios de confianza, haga clic en el botón Comenzar botón. Pero primero, asegúrese de que Reclamos conscientes esté seleccionado.
- Agregue un fideicomiso de parte de confianza seleccionando las opciones adecuadas.
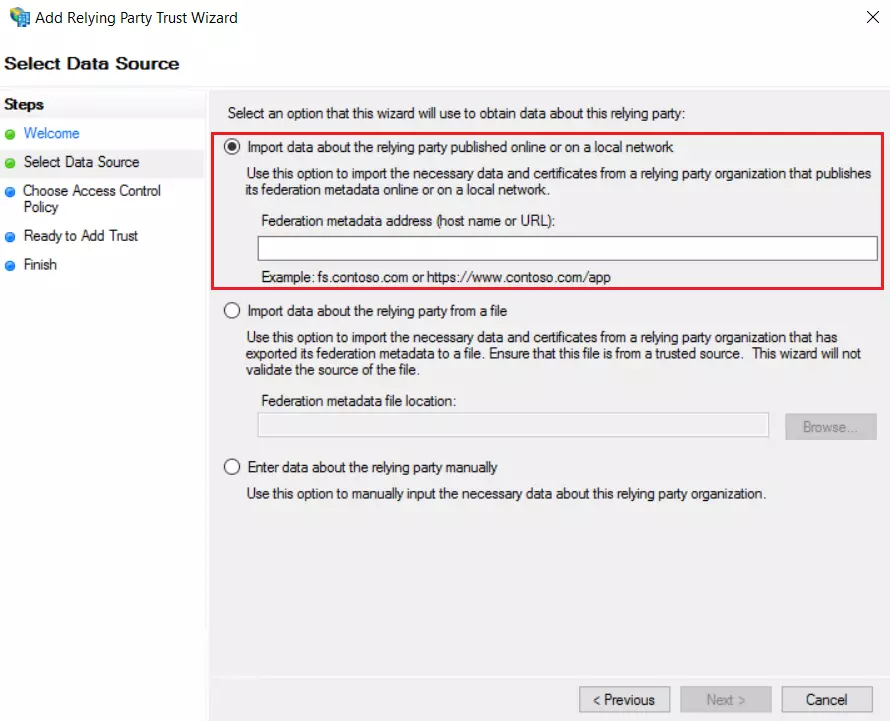
 Usando URL de metadatos
- En Seleccionar fuente de datos: Importar datos sobre la parte confiada desde Internet o una red localy luego agregue la URL a la dirección de metadatos de la Federación. (Para obtener la URL de SP Meatadata, vaya a la pestaña Información del proveedor de servicios del complemento).
- Salte del paso 5 al paso 8 y comience a configurar desde paso a 9.
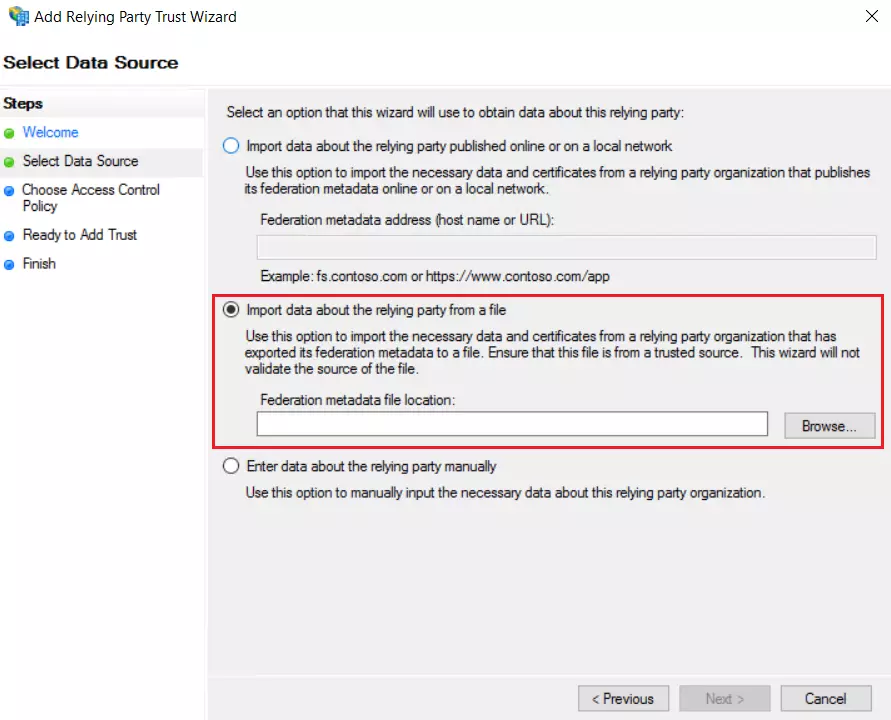
- En Seleccionar fuente de datos: Importar datos sobre la parte que confía desde un archivo opción y luego busque el archivo de metadatos (puede descargar el archivo de metadatos SP desde el complemento en Metadatos del proveedor de servicios lengüeta).
- Salte del paso 5 al paso 8 y comience a configurar desde paso a 9.
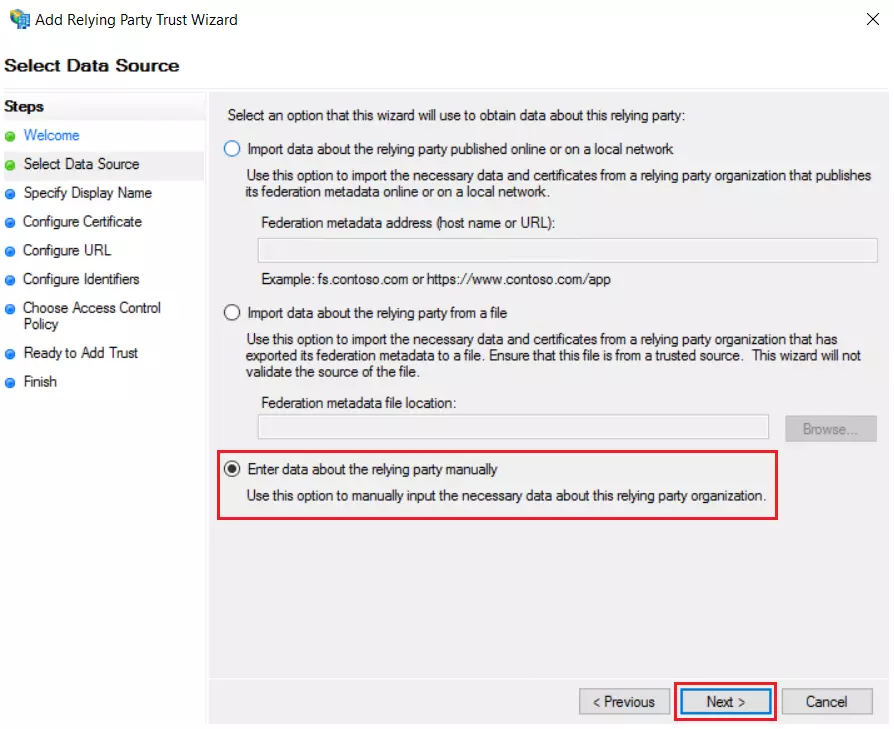
- En Seleccionar fuente de datos: Ingrese datos sobre la parte que confía manualmente & Haga clic en Siguiente.
- Ingrese el nombre para mostrar y haga clic Siguiente.
- Cargue el certificado y haga clic Siguiente. Descargue el certificado del complemento y cárguelo en ADFS.
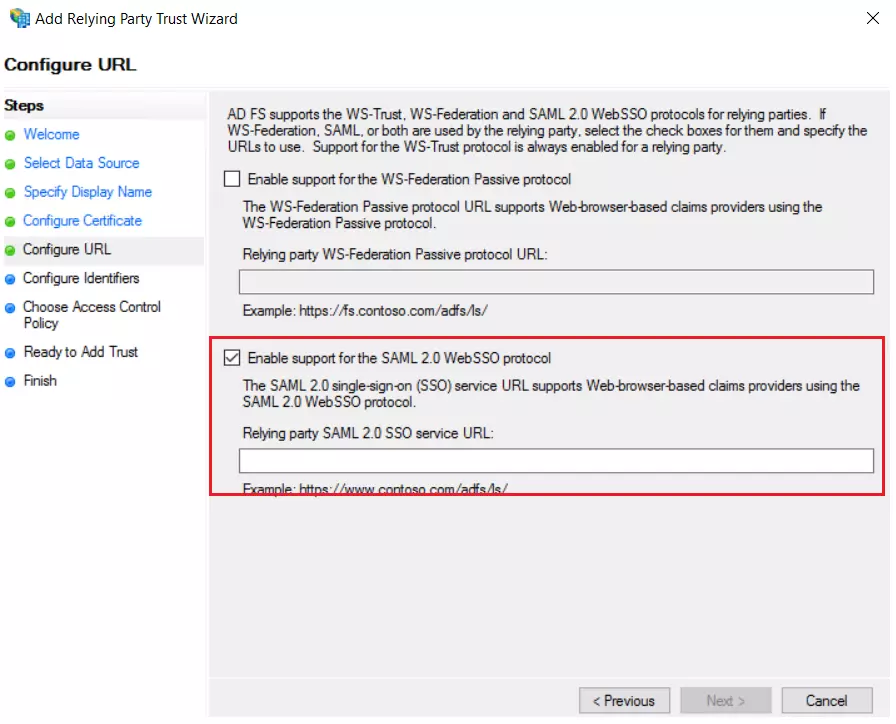
- Seleccionar Habilitar la compatibilidad con el protocolo WebSSO SAML 2.0 & Ingrese la URL ACS desde los complementos Información del proveedor de servicios Pestaña. Haga clic en Siguiente.
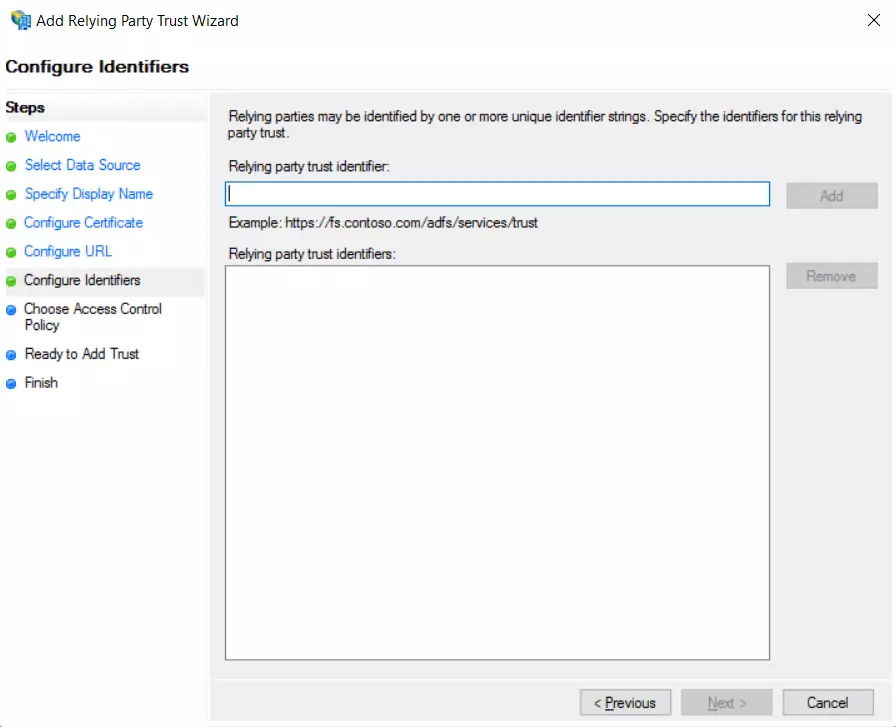
- Agregar ID de entidad como identificador de confianza de la parte que confía en el complemento Información del proveedor de servicios Tab, luego haga clic en Agregar y Siguiente.
- Además, descargue el certificado de firma de la pestaña Información del proveedor de servicios desde el complemento.
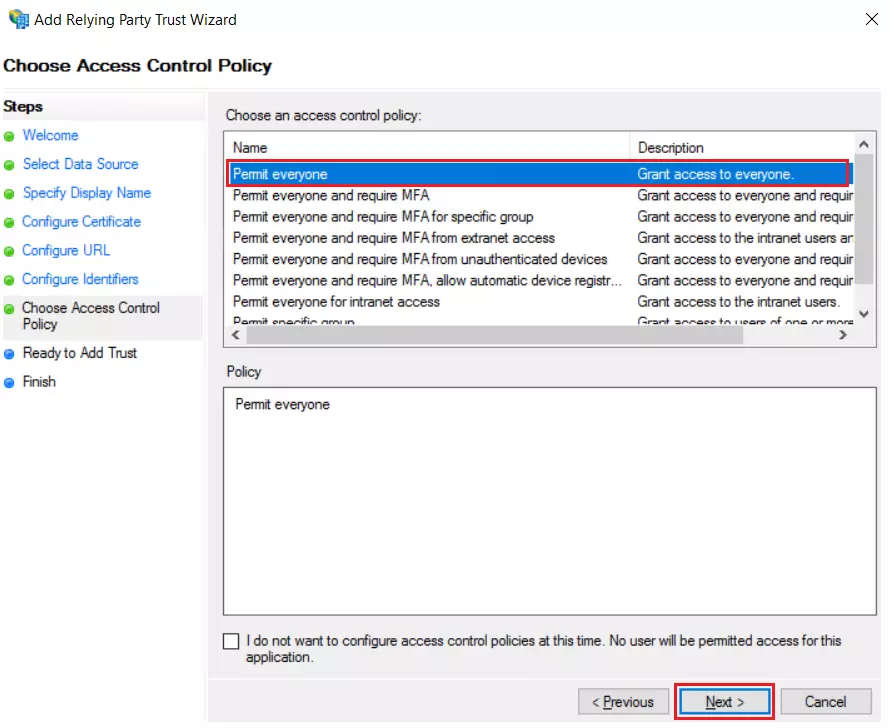
- Haga clic en Siguiente después de seleccionar Permitir a todos como Política de Control de Acceso.
- Haga clic en el botón Siguiente botón de Listo para agregar confianza y haga clic en el Cerrar .
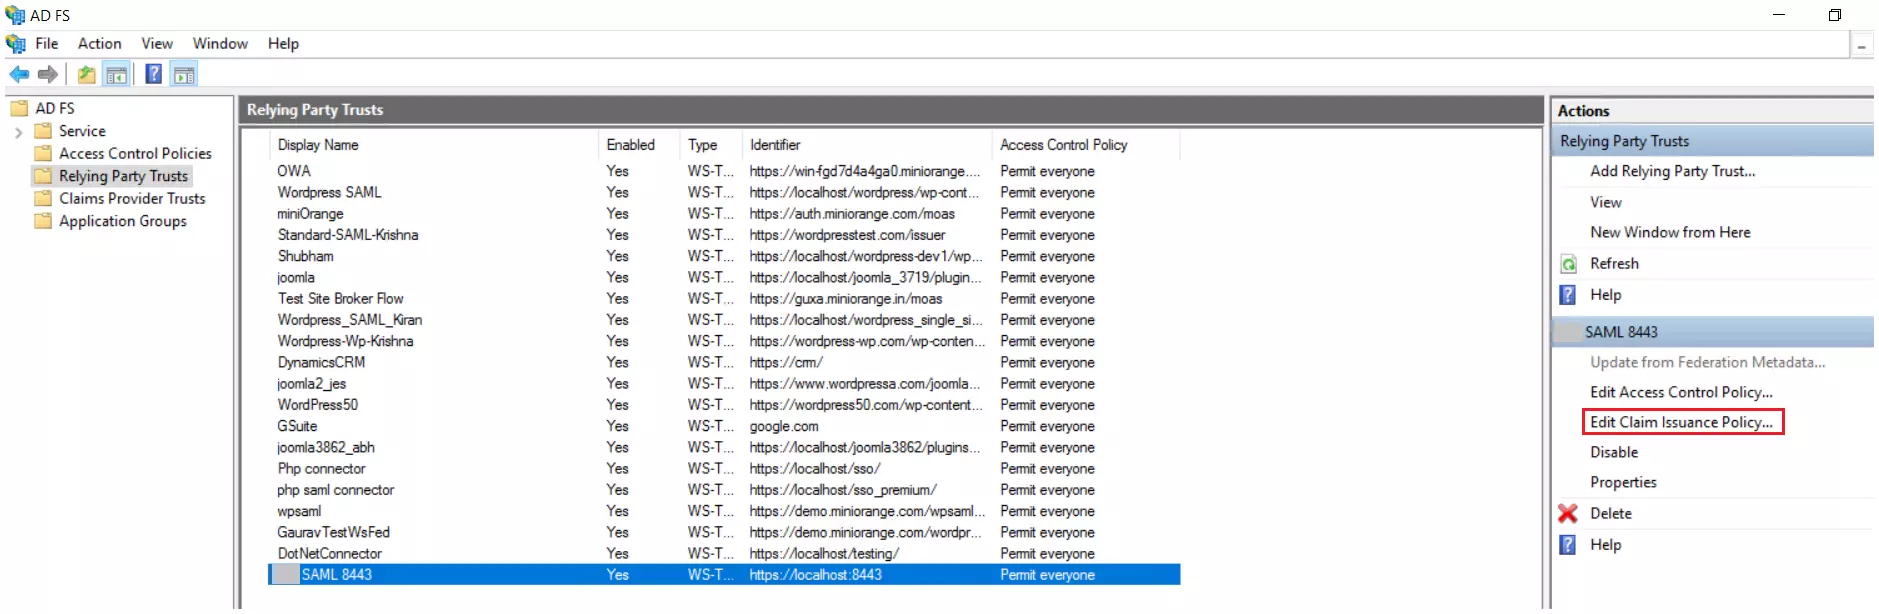
- Se mostrará la lista de fideicomisos de partes que confían. Hacer clic Editar política de emisión de reclamos después de seleccionar la aplicación adecuada.
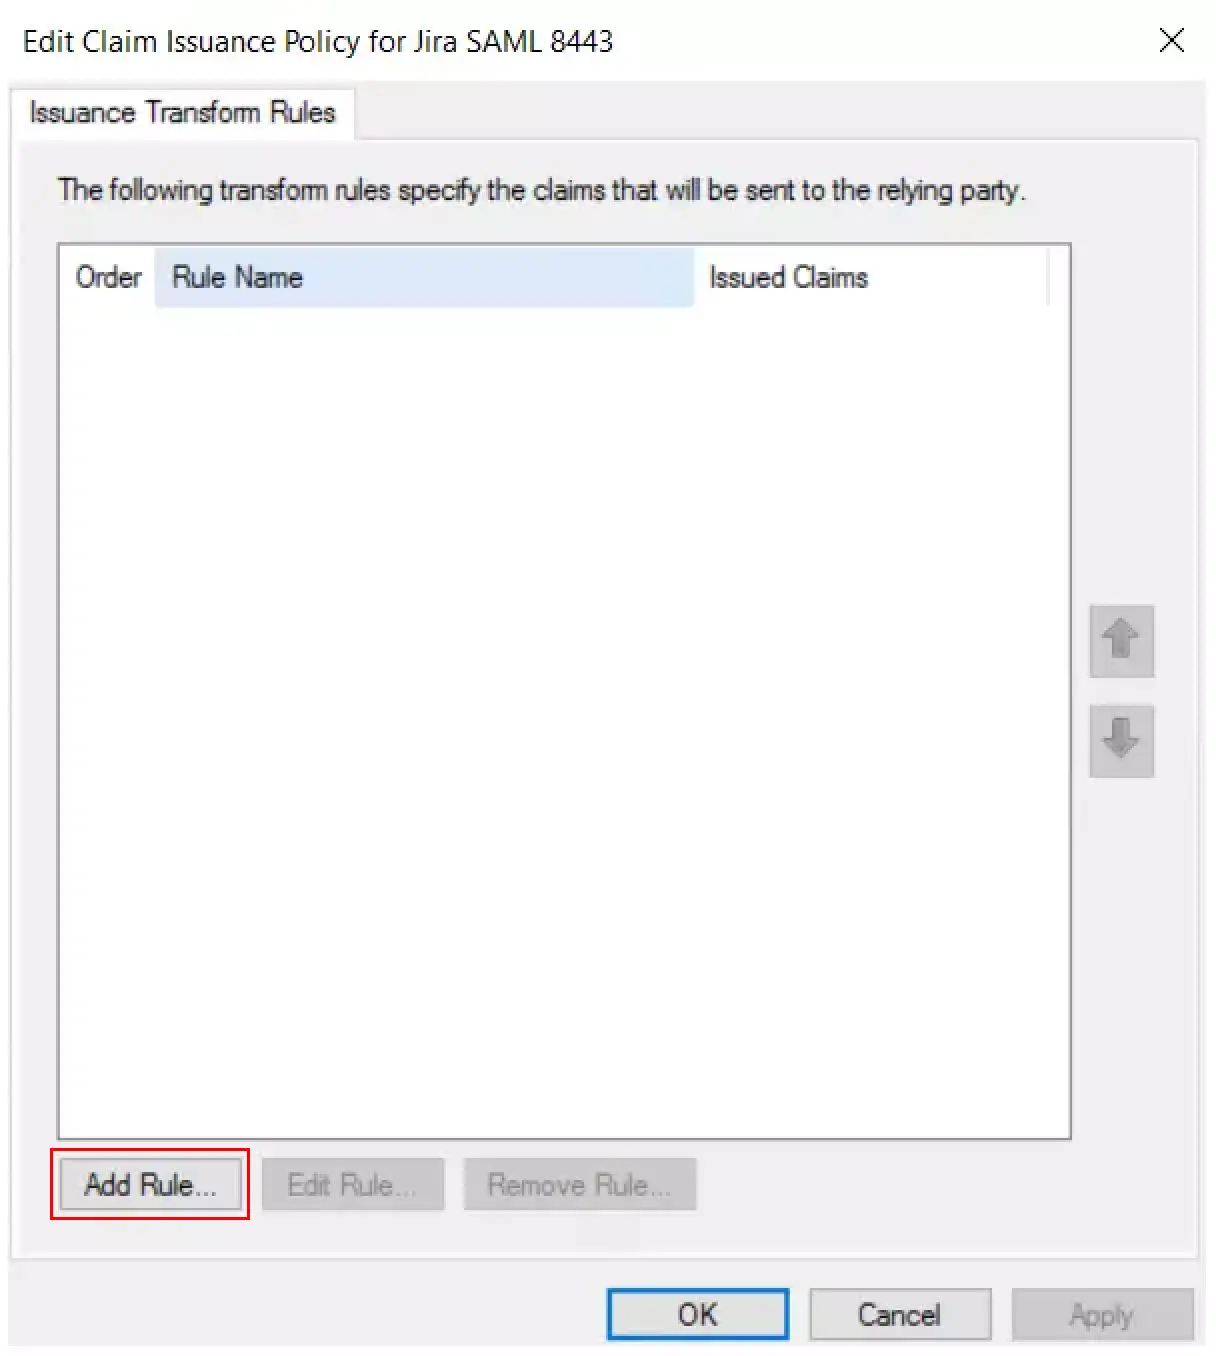
- Haga clic en Agregar regla .
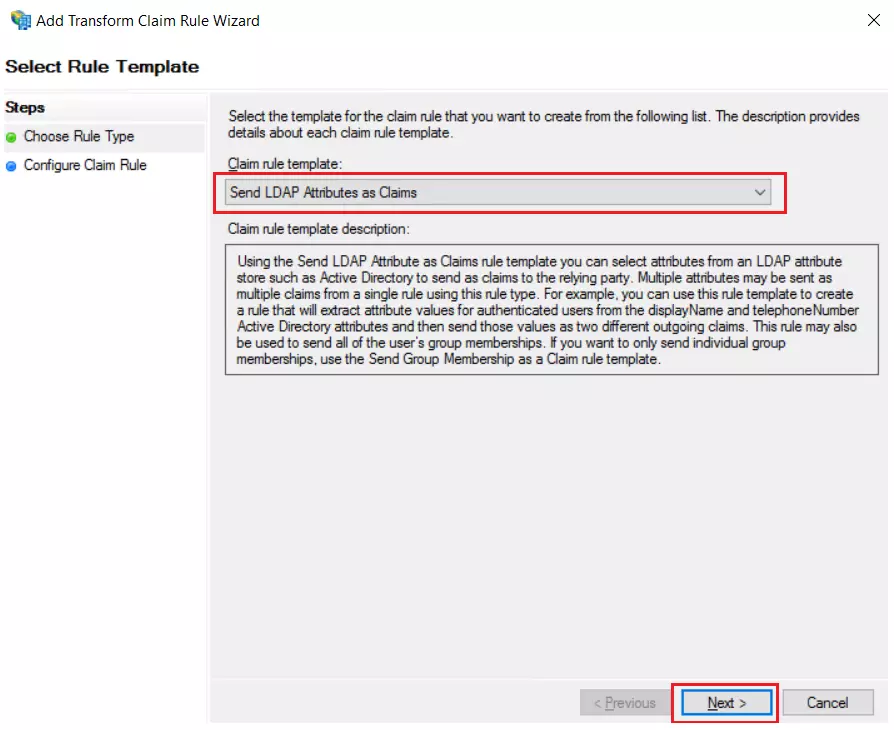
- Haga clic en Siguiente después de seleccionar Enviar atributos LDAP como reclamos.
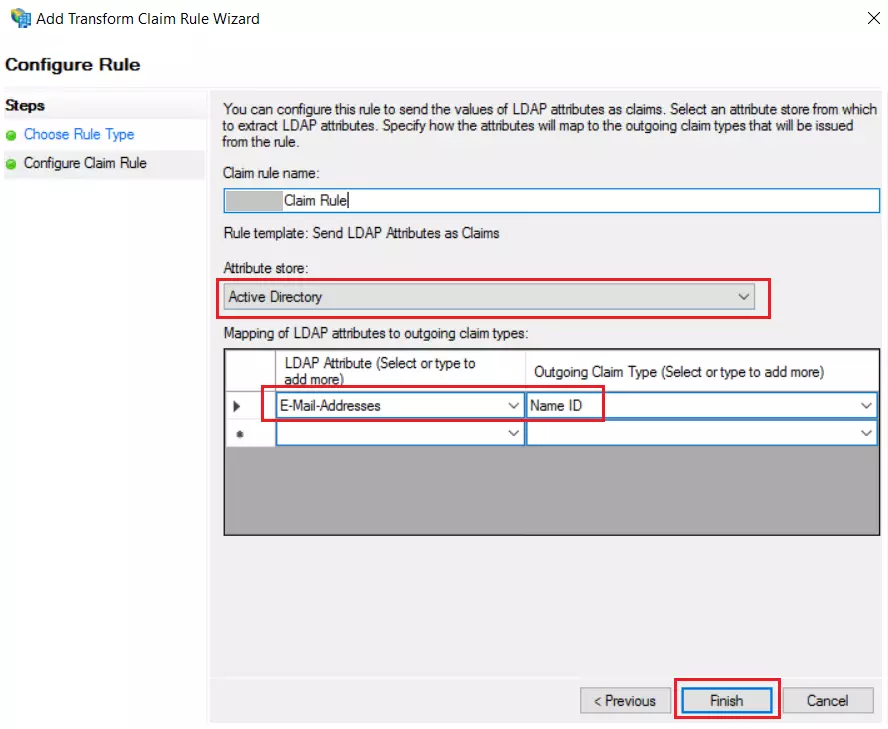
- Ingrese los siguientes datos y haga clic en Termine.
- Haga clic en Aplicar y luego haga clic en Ok .
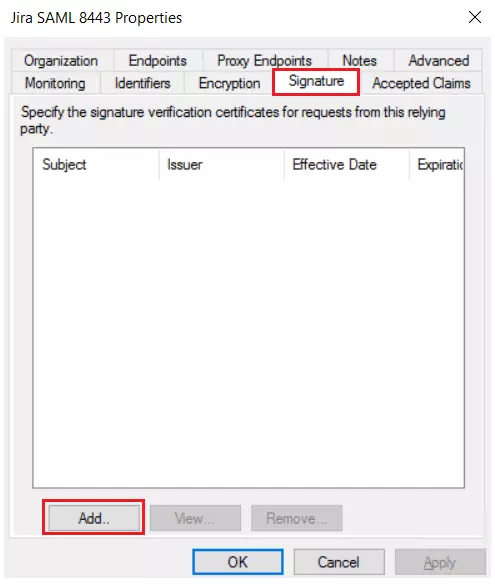
- Seleccione la propiedad de la aplicación y agregue el certificado descargado del complemento.
- Setspn -a HTTP/##FQDN del servidor ADFS## ##Cuenta de servicio de dominio##
- FQDN es un nombre de dominio completo (Ejemplo: adfs4.example.com)
- La cuenta de servicio de dominio es el nombre de usuario de la cuenta en AD.
- Ejemplo: setspn -a HTTP/adfs.example.com nombre de usuario/dominio
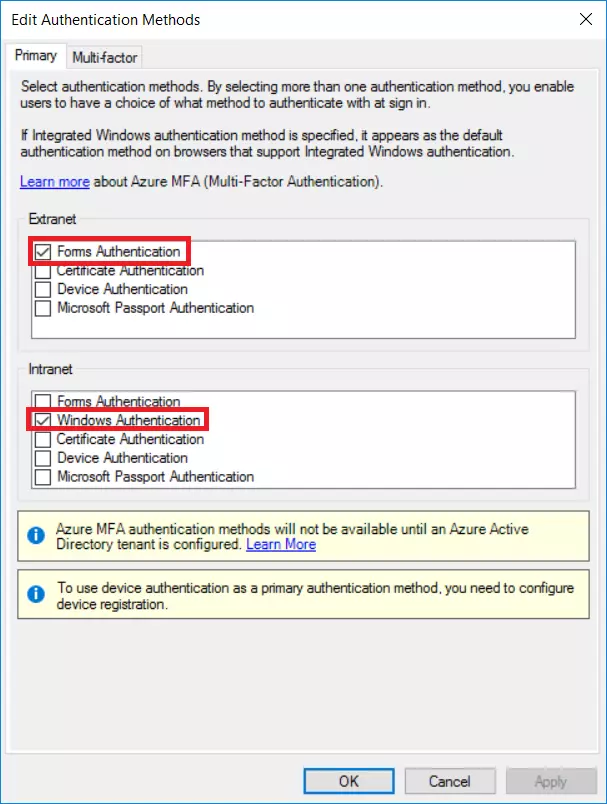
- Vaya al área Políticas de autenticación de la Consola de administración de AD FS y actualice las Políticas de autenticación globales. En la zona de Intranet, marque Autenticación de Windows.
- Abra Internet Explorer. Navegue a la pestaña Seguridad en Opciones de Internet.
- Agregue el FQDN de AD FS a la lista de sitios en la intranet local y luego reinicie el navegador.
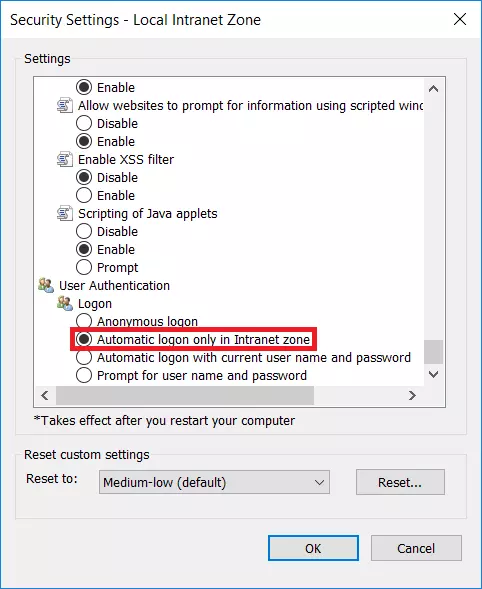
- Seleccione Nivel personalizado para la zona de seguridad. Seleccionar Inicio de sesión automático sólo en la zona de Intranet de la lista de opciones.
- Set-AdfsProperties -WIASupportedUserAgents ((Get-ADFSProperties | Seleccione -ExpandProperty WIASupportedUserAgents) + "Chrome")
- Obtener-AdfsProperties | Seleccionar -ExpandProperty WIASupportedUserAgents.
- Ha configurado ADFS para la autenticación de Windows.
Usando el archivo XML de metadatos
Usando la configuración manual
| Nombre de la regla de reclamo: | Atributos |
| Tienda de atributos: | Active Directory |
| Atributo LDAP: | Correos electrónicos |
| Tipo de reclamo saliente: | ID de nombre |
* Windows SSO (opcional)
Pasos para configurar ADFS para la autenticación de Windows
Abra el símbolo del sistema elevado en el servidor ADFS y ejecute el siguiente comando en él:
Abra PowerShell y ejecute los siguientes dos comandos para habilitar la autenticación de Windows en el navegador Chrome.
2. Configurar Magento como SP (Proveedor de Servicios)
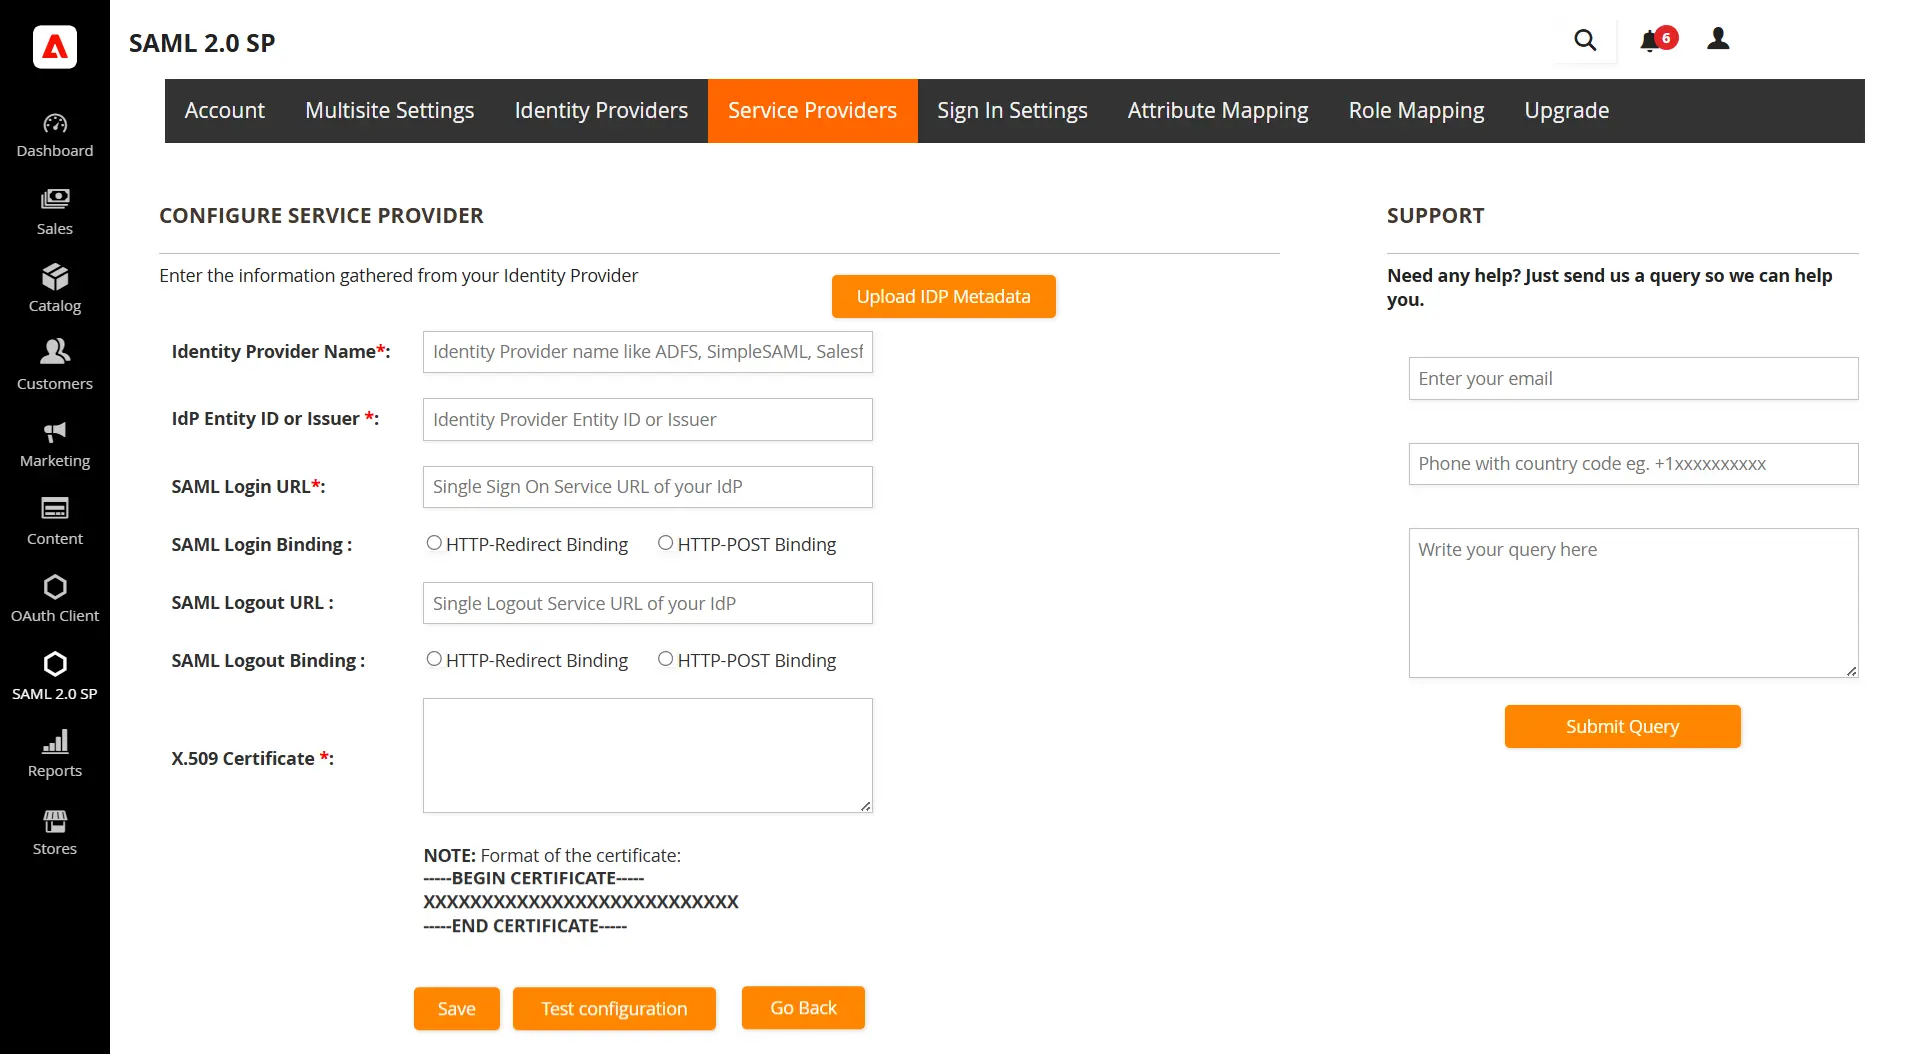
- Copiar ID de entidad SAML, URL de punto final de inicio de sesión único SAML y certificado x.509 del documento de metadatos de federación y péguelo ID de entidad de IdP o emisor, URL del servicio de inicio de sesión único, certificado x.509 campos respectivamente en el complemento.
| ID de entidad de IdP o emisor | ID de entidad SAML en el documento de metadatos de federación |
| URL del servicio de inicio de sesión único | URL del punto final de inicio de sesión único de SAML en el documento de metadatos de federación |
| Certificado X.509 | Certificado x.509 en el documento de Metadatos de Federación |
- Haga clic en Guardar para guardar todas sus configuraciones.
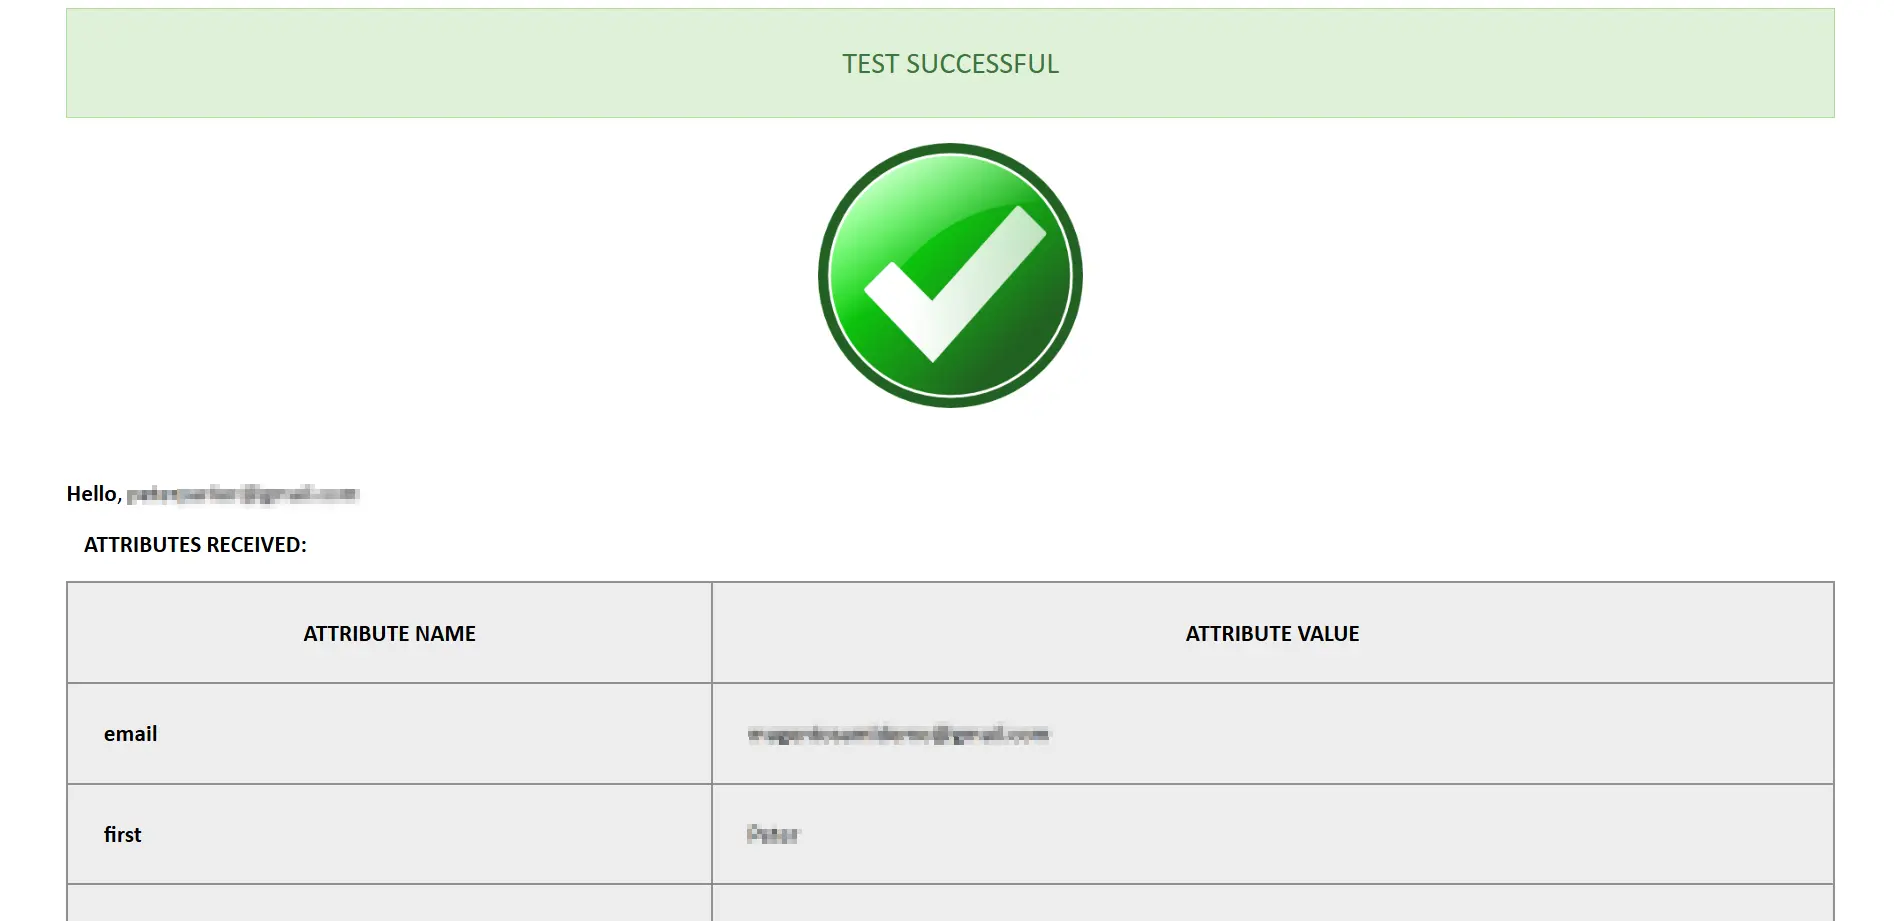
- Para verificar si su Magento como SP está configurado correctamente, haga clic en el Configuración de prueba .
3. Configuración multisitio (*Disponible en las versiones Enterprise)
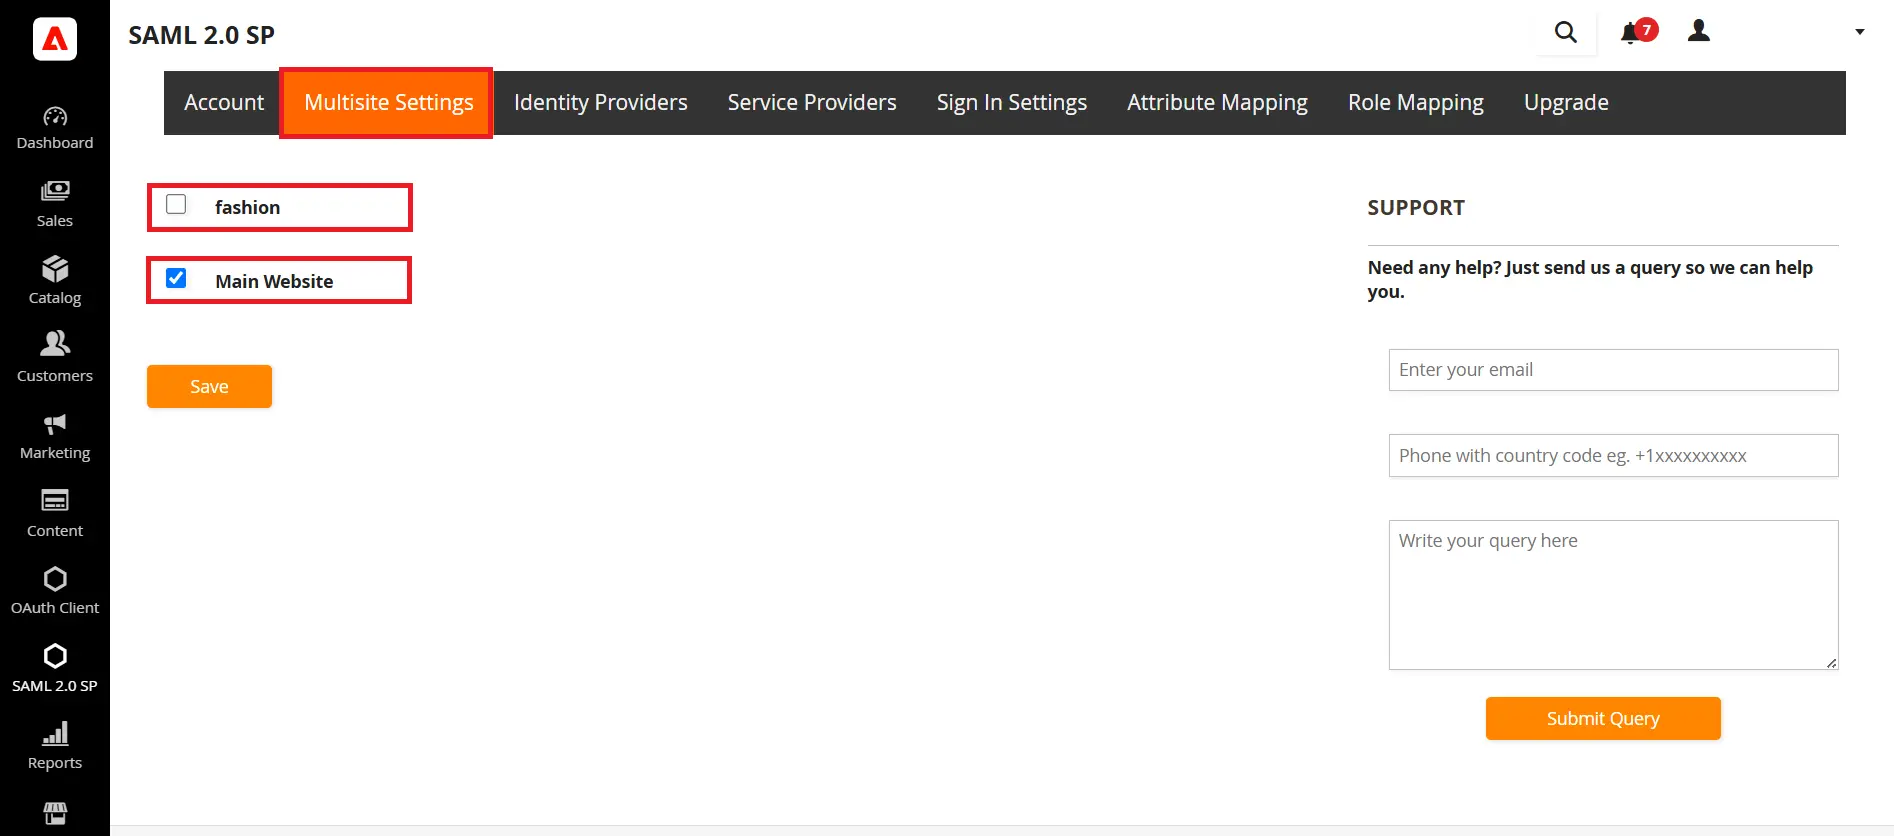
- Navegue a Configuración multisitio Pestaña. Aquí puede ver todos los subsitios de su instalación de Magento donde desea habilitar el SSO. Puede marcar la casilla correspondiente a todos los subsitios y hacer clic en "Guardar".
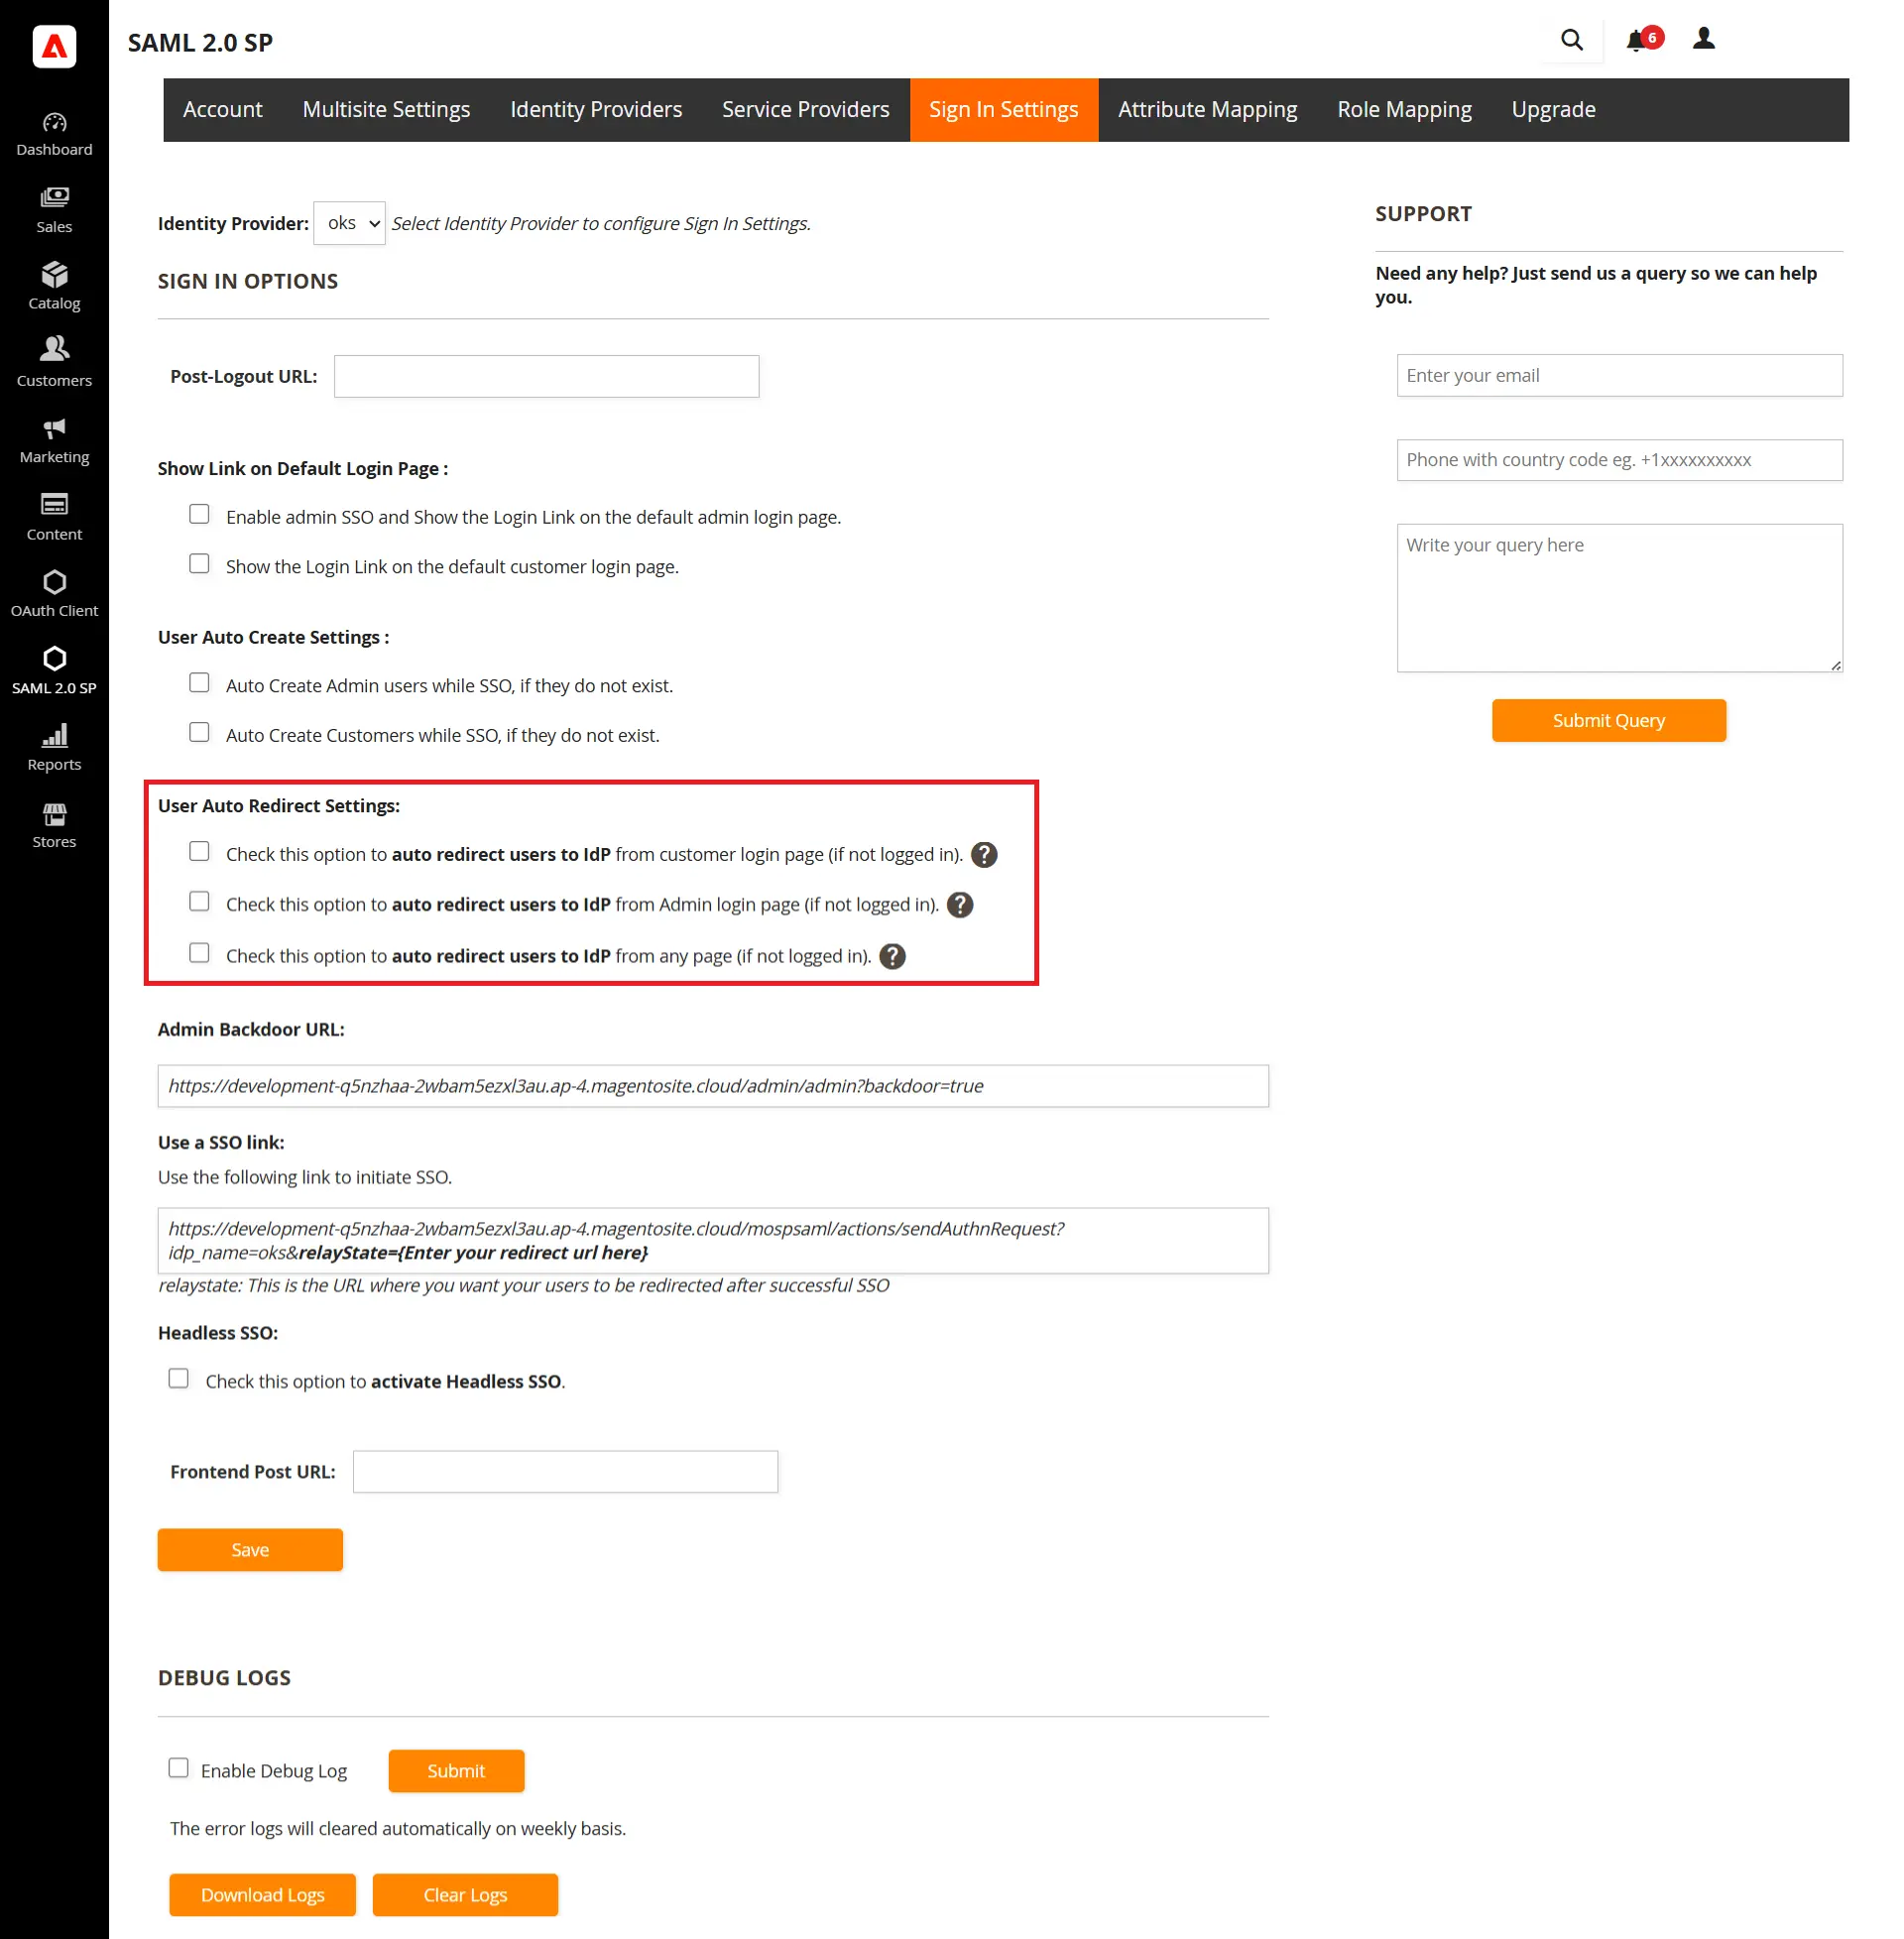
4. Configuración de inicio de sesión
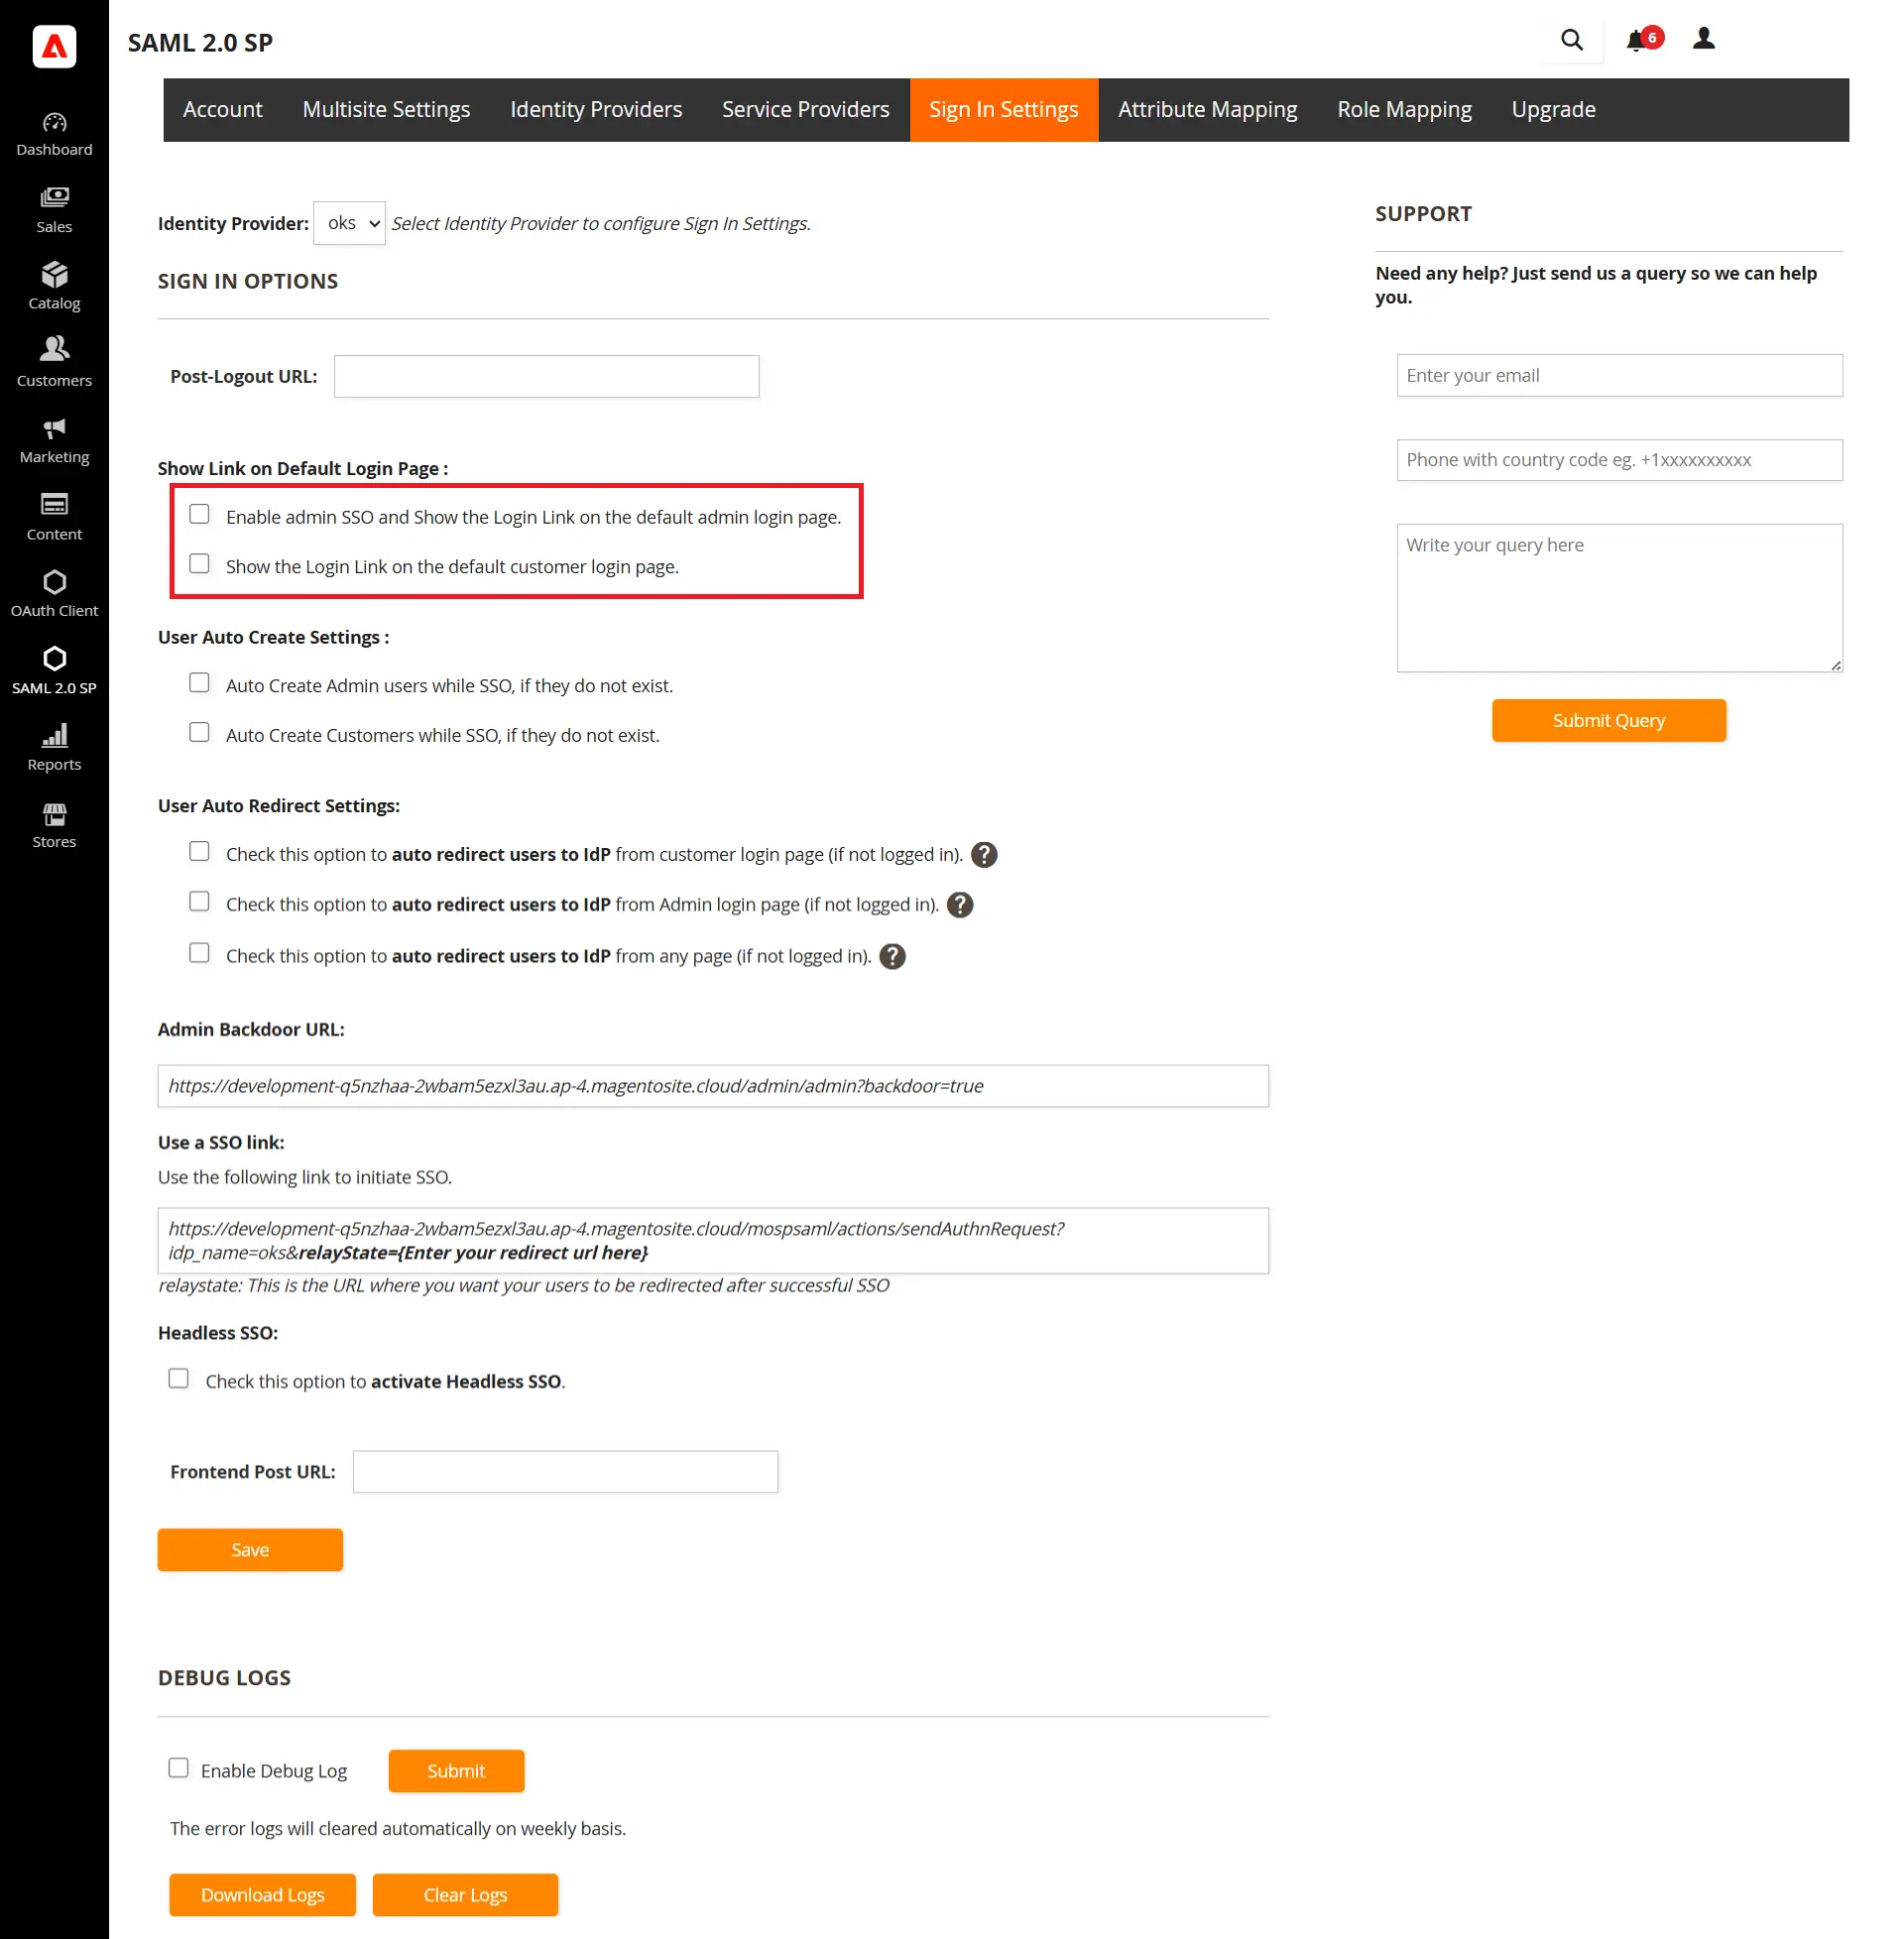
- Navegue a Configuración de inicio de sesión pestaña. Aquí encontrará la opción para habilitar el enlace de inicio de sesión en Administrador*/Cliente Página de inicio de sesión (*Admin SSO está disponible en las versiones premium)
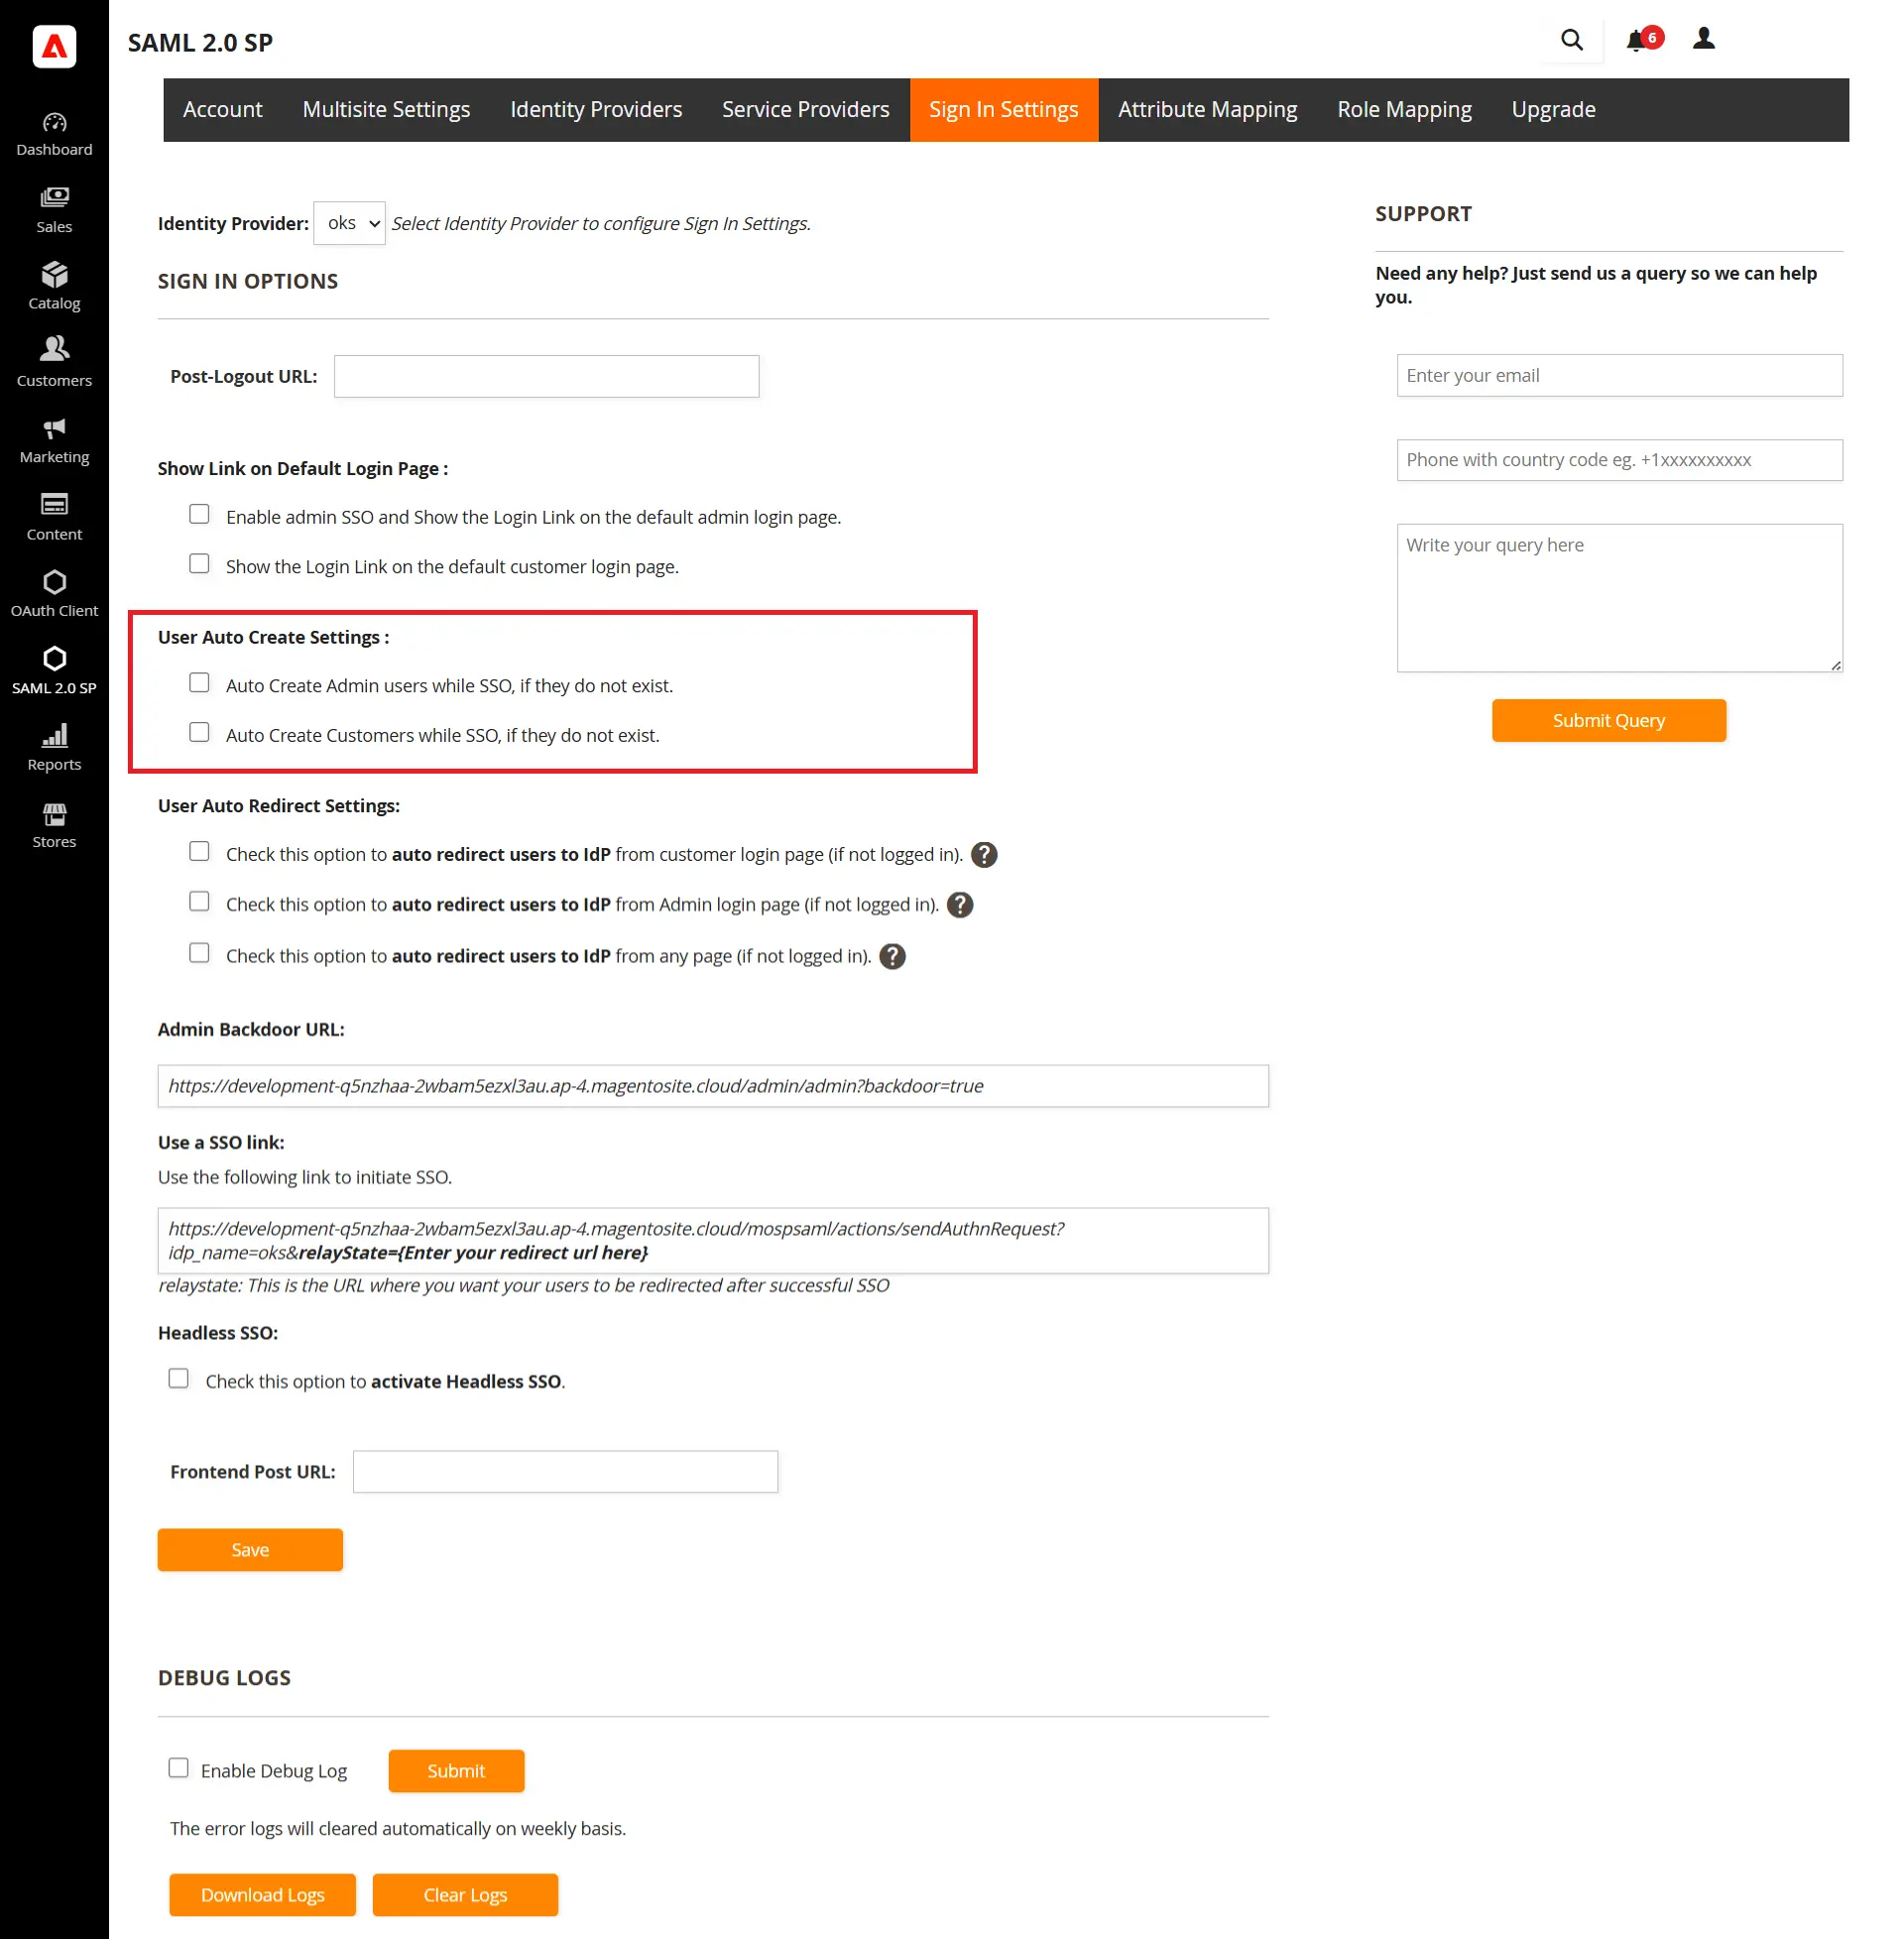
- Puedes crear automáticamente usuarios administradores y clientes durante el inicio de sesión único (SSO) si aún no existen. Simplemente marca la casilla correspondiente para activarlo.
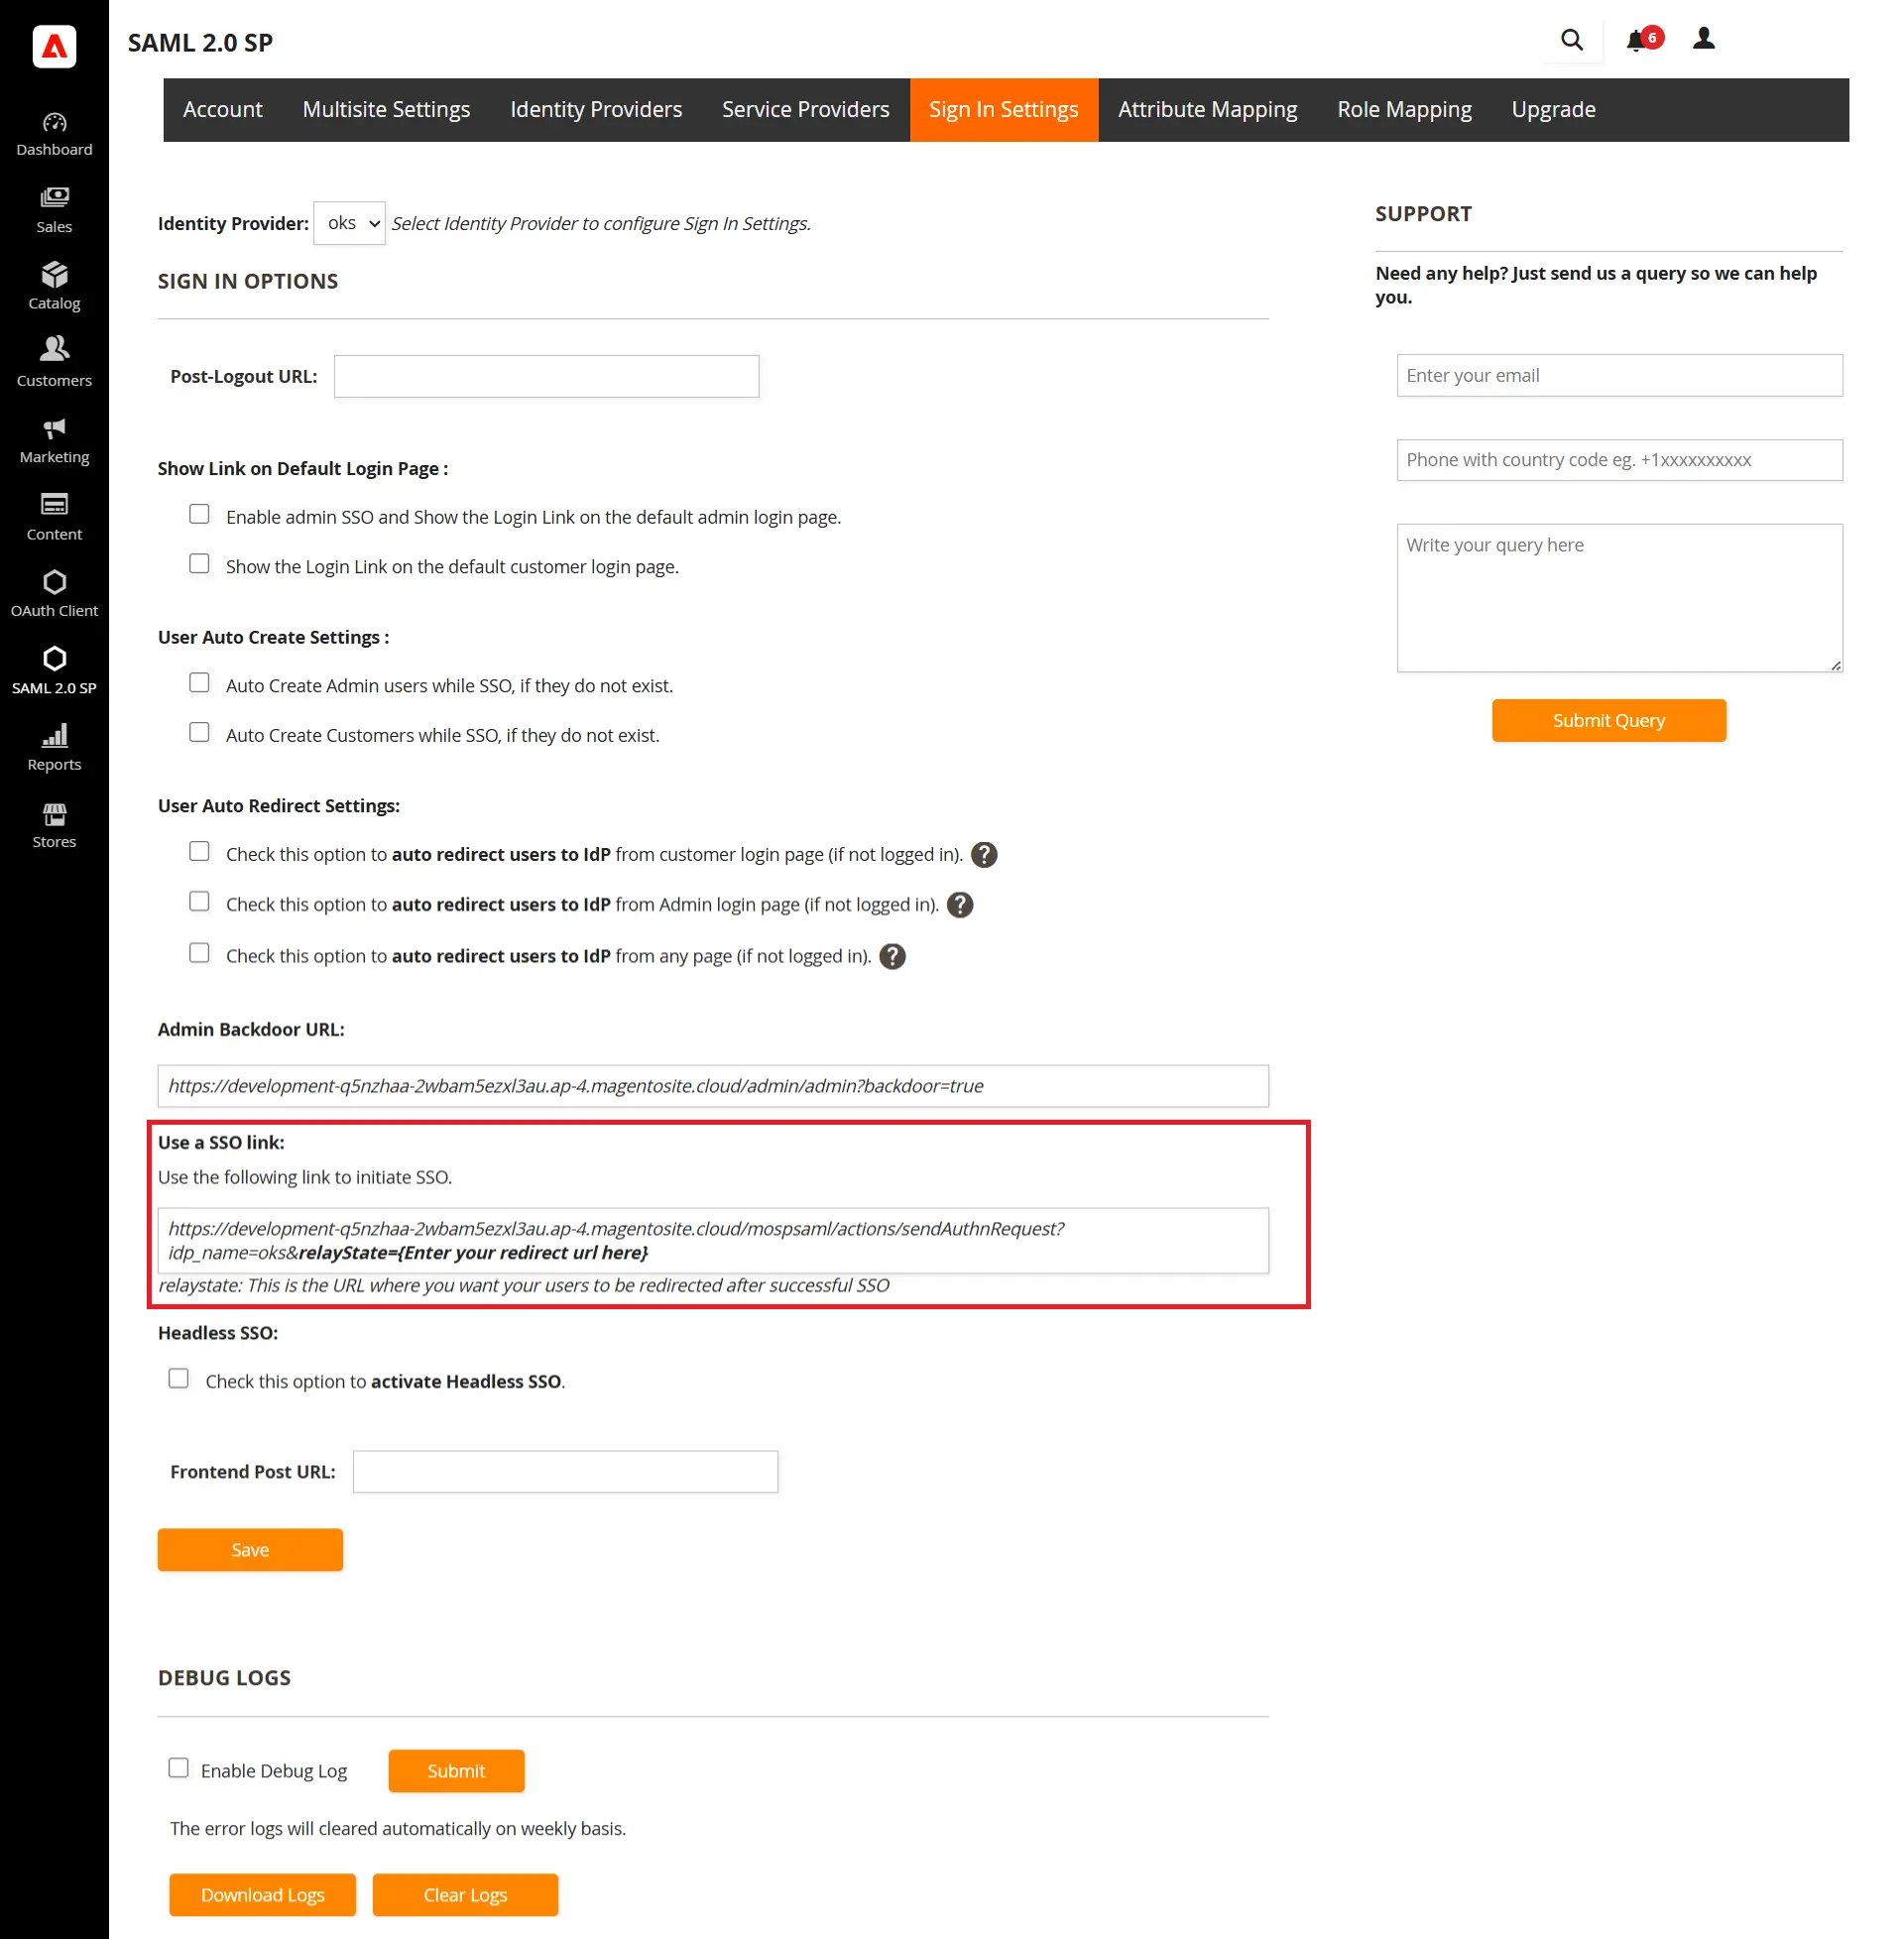
- Si desea iniciar SSO desde cualquier página, también puede utilizar el enlace SSO proporcionado en la extensión.
- La extensión Premium también le brinda la función de redirija automáticamente a su usuario a la página de inicio de sesión de IdP si el usuario aún no ha iniciado sesión.
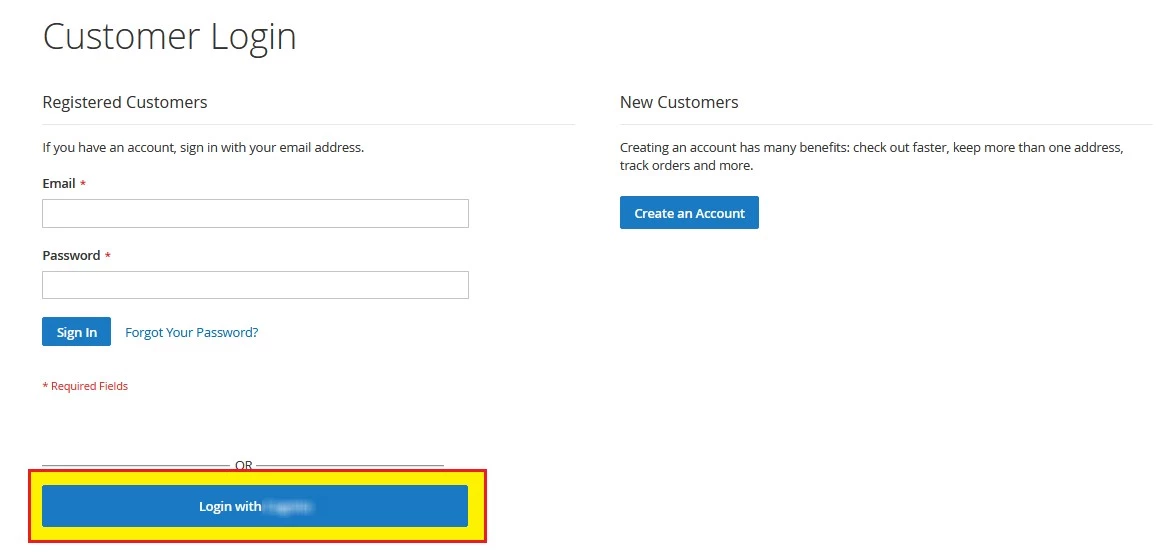
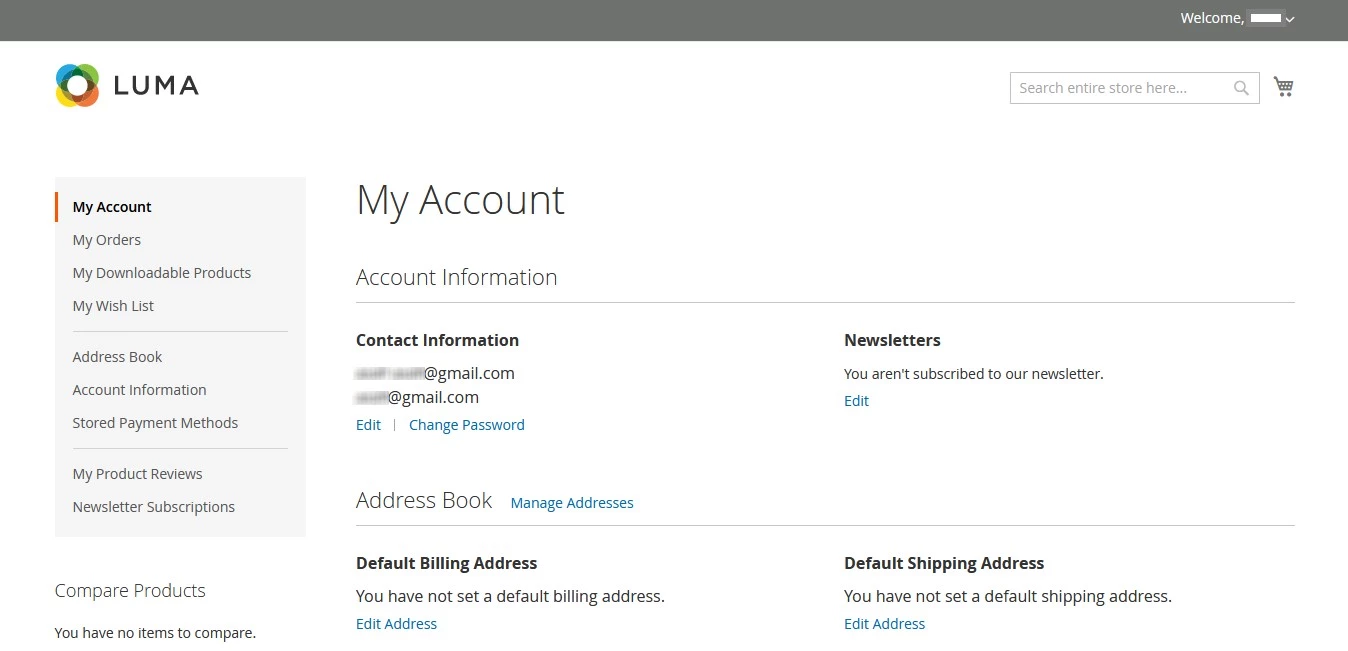
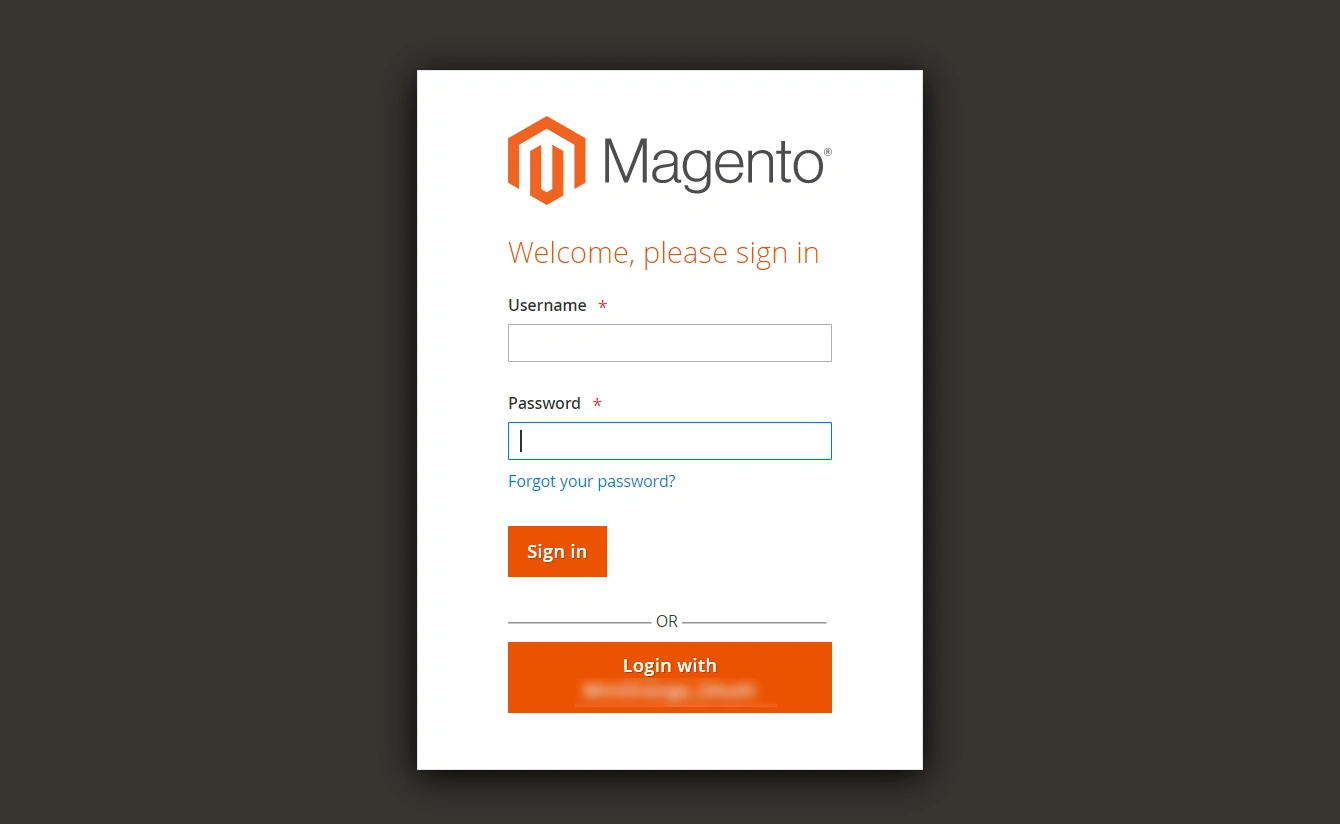
5. SSO de cliente/administrador
- Inicio de sesión único del cliente (SSO del cliente)
- Inicio de sesión único de administrador (SSO de administrador)
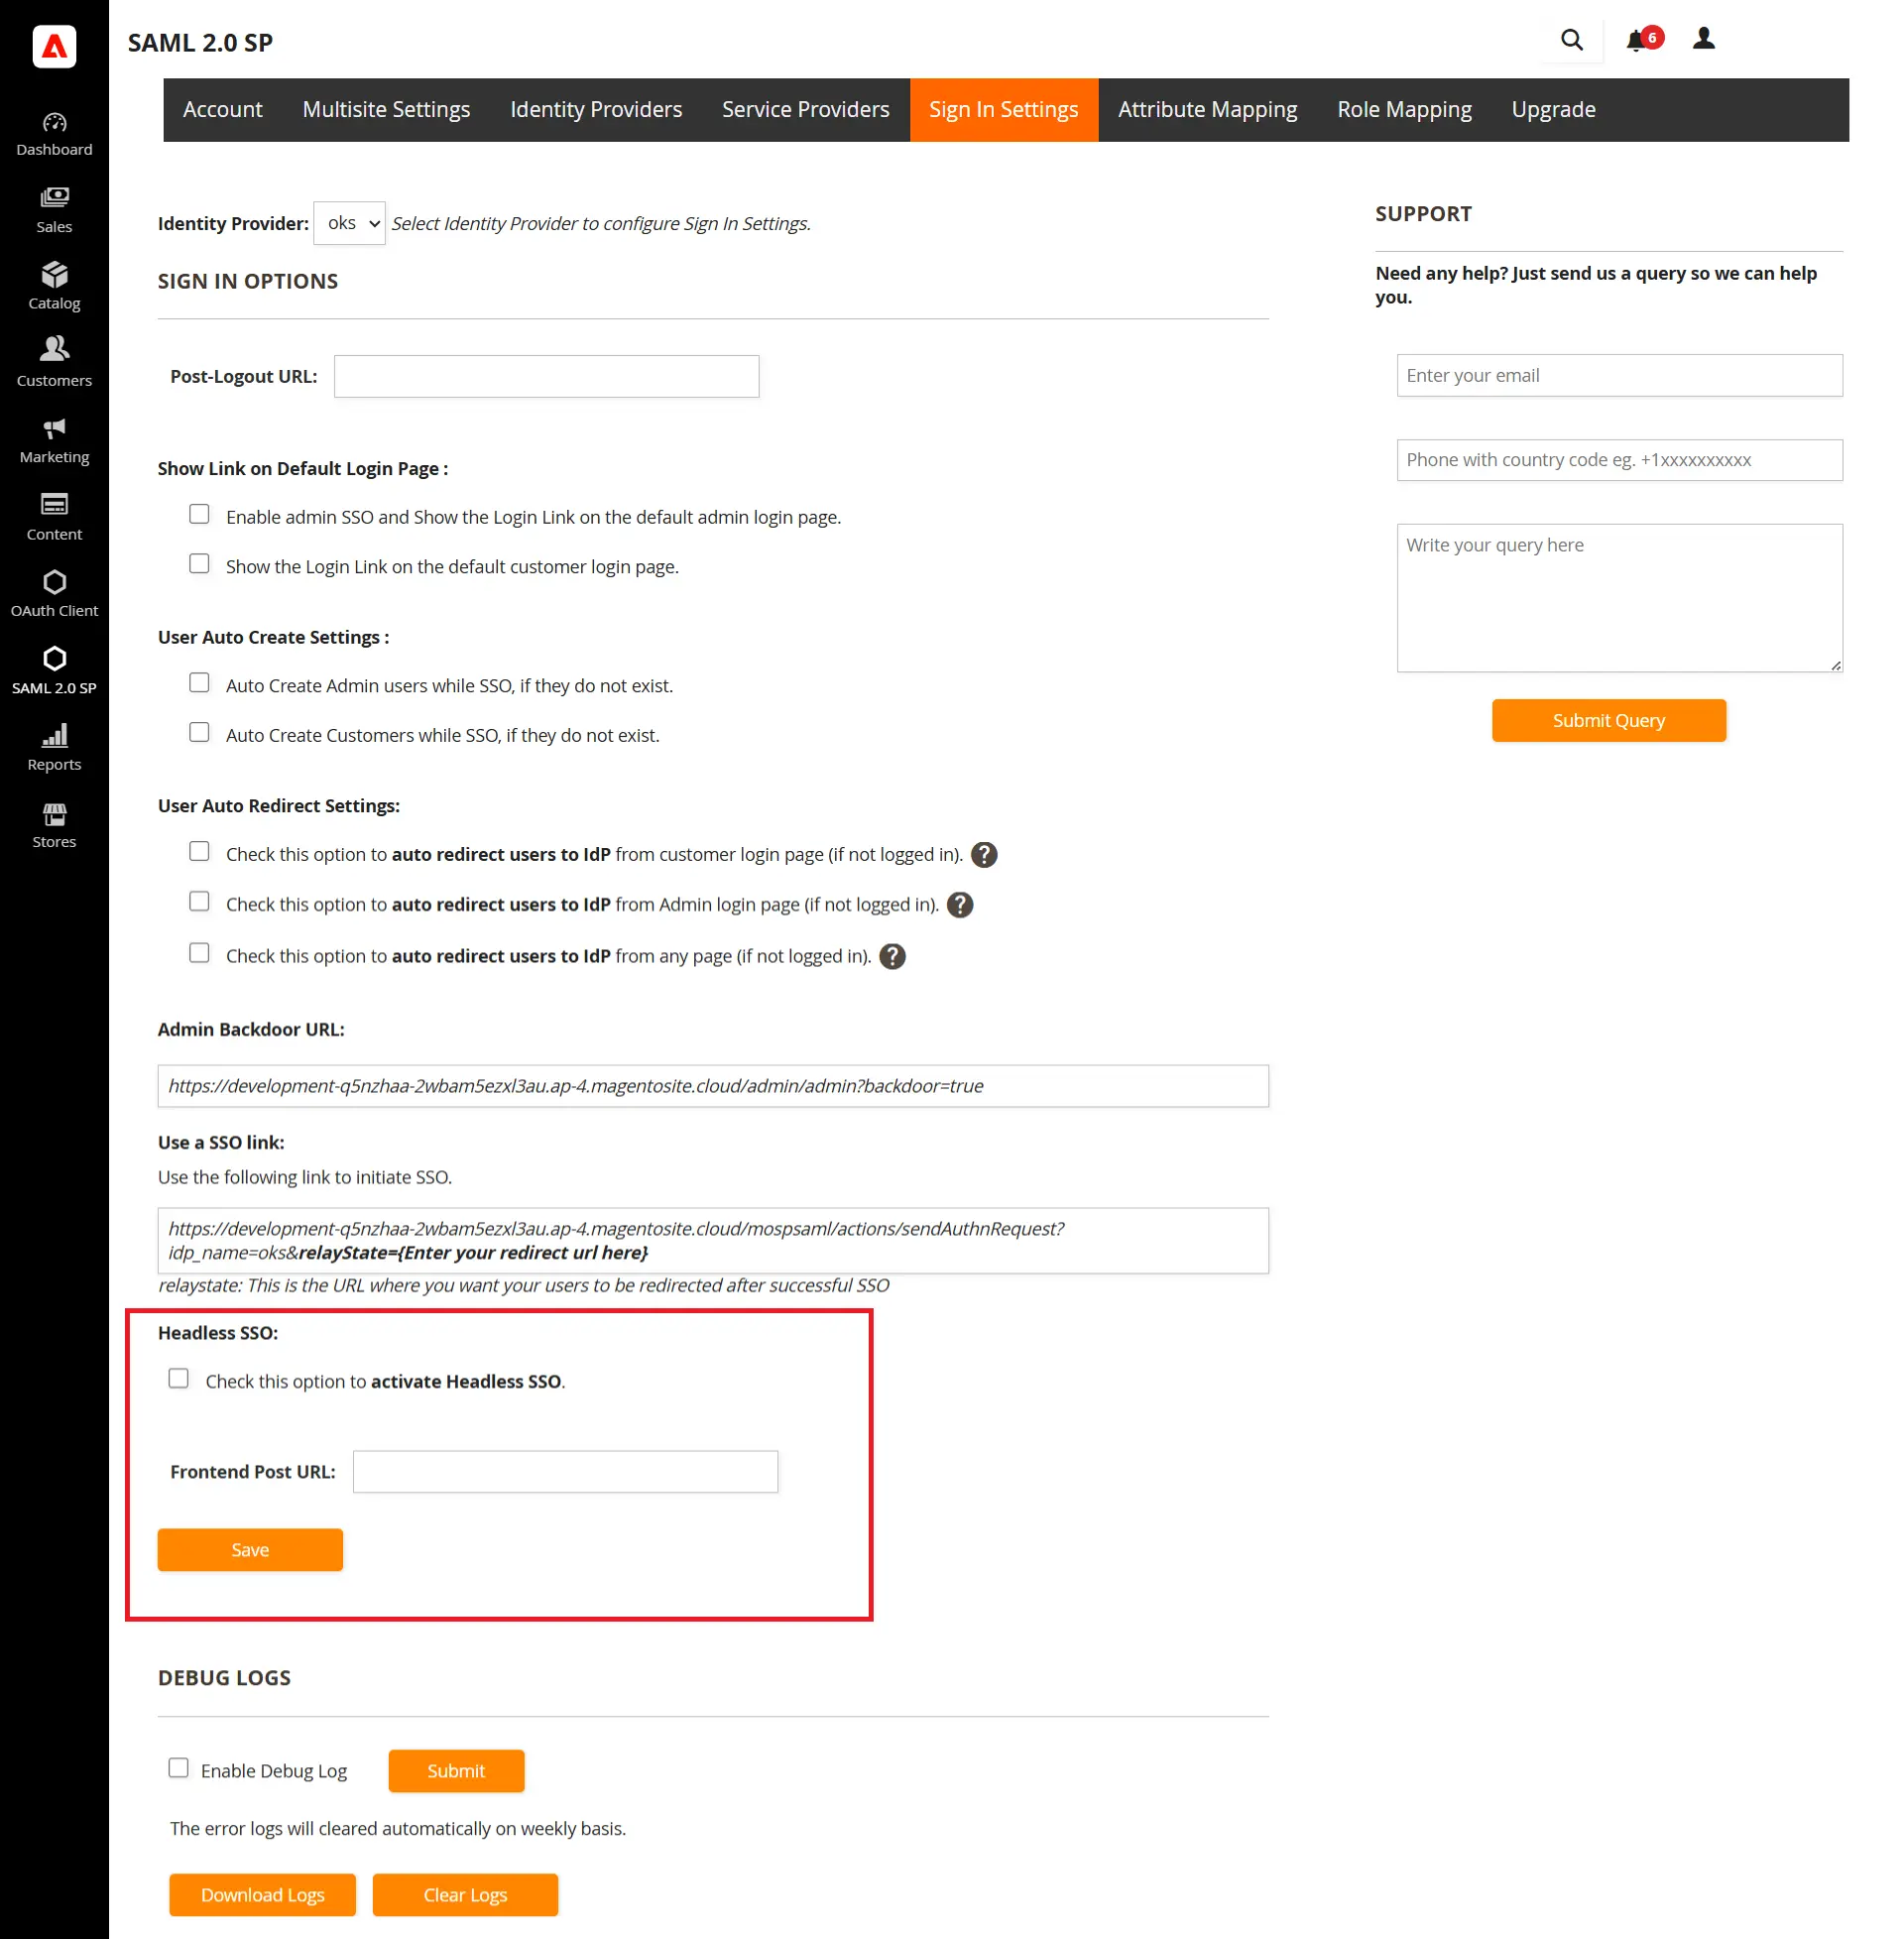
6. Configuración de SSO sin interfaz gráfica (*Disponible en las versiones premium)
- Navegue a Configuración de inicio de sesión Pestaña. Aquí encontrará la opción para habilitar el SSO para su tienda Magento Headless.
- Pegar su URL de publicación de frontend En el campo correspondiente, debe ingresar la URL de su tienda frontend.
Atributo/Mapeo personalizado (opcional). *Esta es una función Premium.
1.1: Mapeo de atributos (opcional).
- Los atributos son detalles del usuario que se almacenan en su proveedor de identidad.
- El mapeo de atributos le ayuda a obtener atributos de usuario de su proveedor de identidad (IdP) y asignarlos a atributos de usuario de Magento como nombre, apellido, etc.
- Al registrar automáticamente a los usuarios en su sitio Magento, estos atributos se asignarán automáticamente a sus detalles de usuario de Magento.
- Sólo ID de nombre se puede asignar a las características de correo electrónico y nombre de usuario de Magento con el complemento gratuito. Por otro lado, se pueden asignar múltiples atributos de usuario del IdP a atributos de Magento en la versión premium del complemento. Puede asignar atributos personalizados que haya agregado a su IdP además de los atributos predeterminados.
- Cuando un usuario realiza SSO, el valor de NameID enviado por el IdP se asignará al correo electrónico y al nombre de usuario del usuario de Magento.
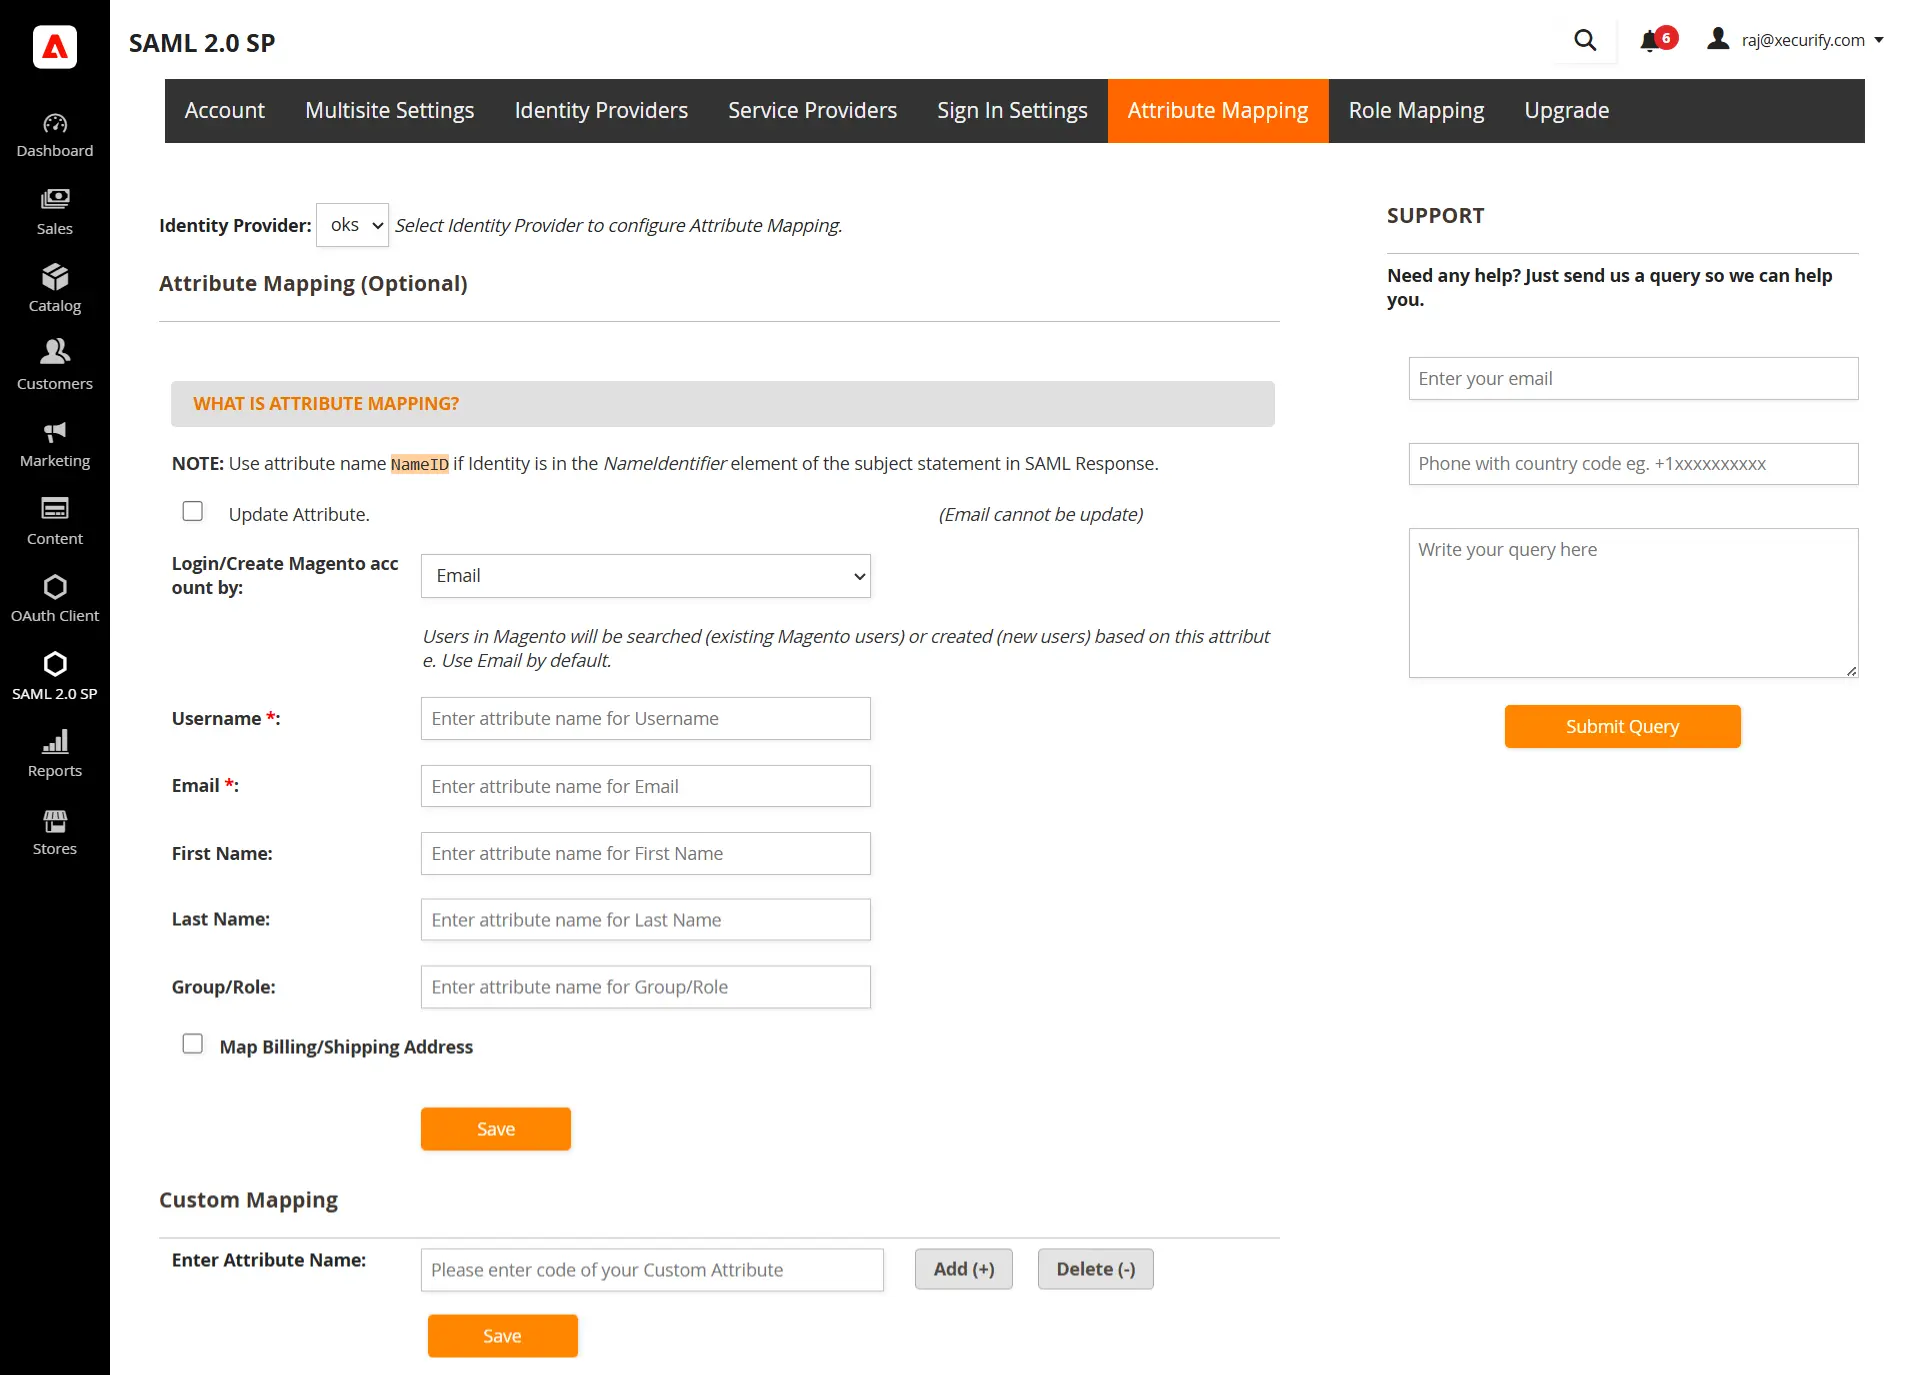
| Nombre de usuario: | Nombre del atributo de nombre de usuario del IdP (mantener NameID de forma predeterminada) |
| Correo electrónico: | Nombre del atributo de correo electrónico del IdP (mantener NameID de forma predeterminada) |
| Grupo/rol: | Nombre del atributo de rol del proveedor de identidad (IdP) |
- Puede comprobar el Configuración de prueba Resultados bajo Configuración del proveedor de servicios para tener una mejor idea de qué valores asignar aquí.
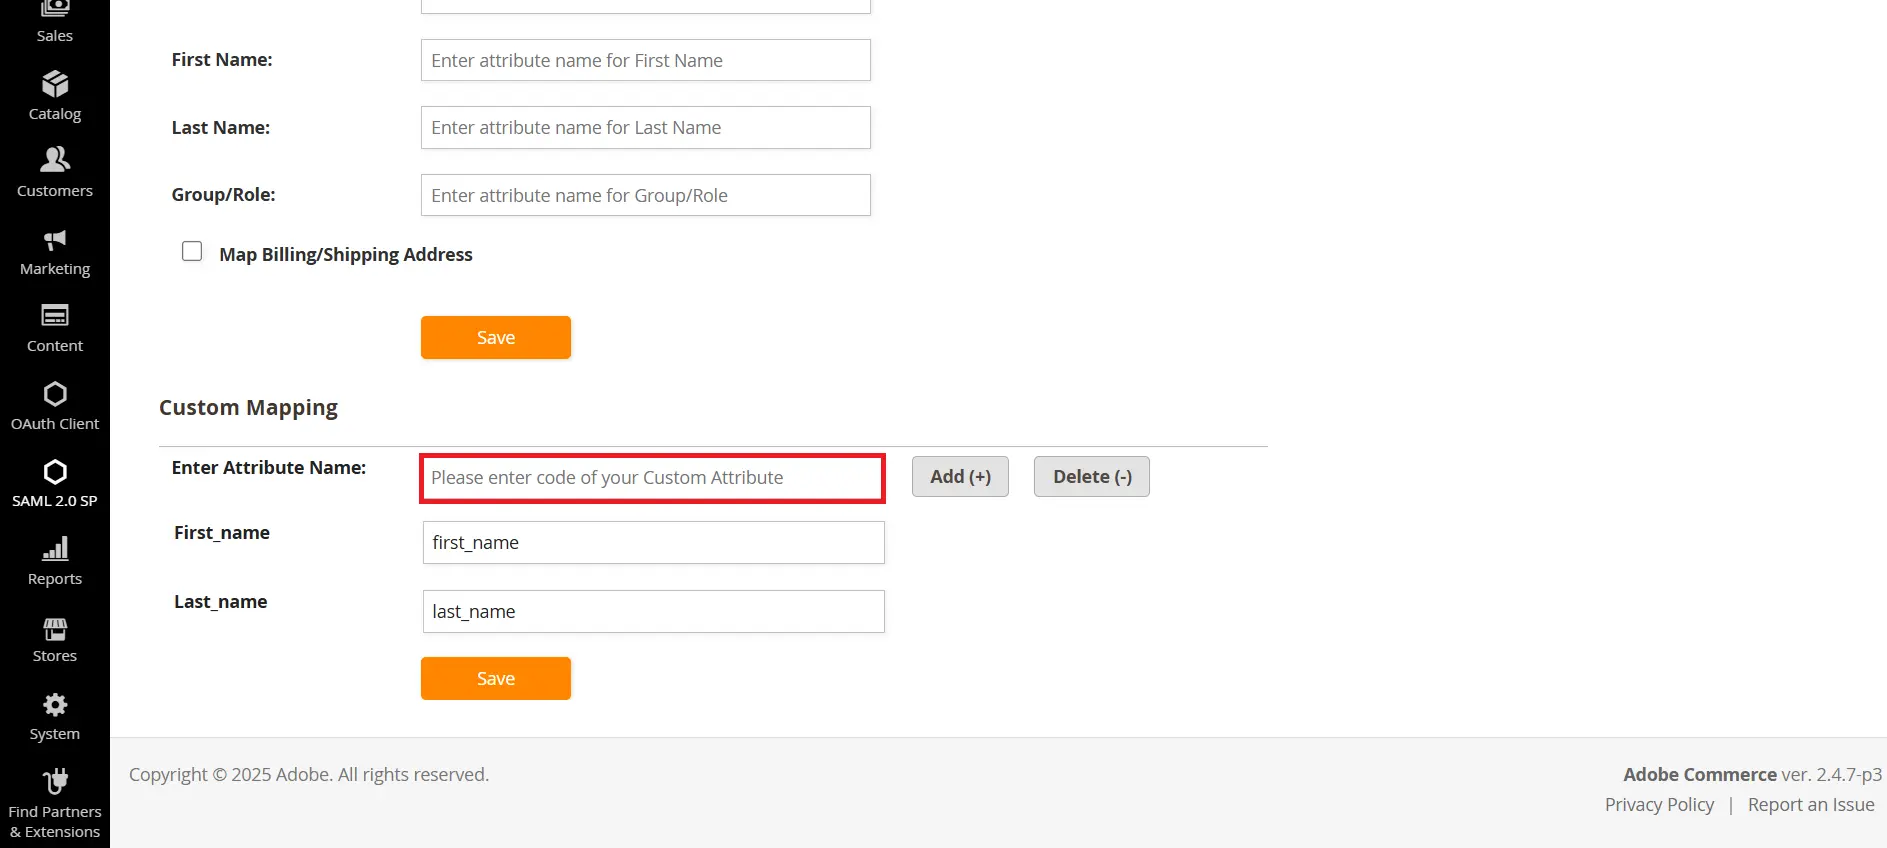
1.2: Mapeo de atributos personalizados (opcional). *Esta es la función Premium.
- En el campo Ingresar nombre de atributo, ingrese el nombre del atributo que desea asignar al atributo que recibe de su proveedor de identidad.
- Haga clic en el botón Agregar
- Ahora, ingrese el nombre del atributo que recibe de su proveedor de identidad en el campo provisto.
- Haga clic en el botón Guardar para guardar la configuración.
- También puede eliminar la configuración ingresando el nombre en el campo de nombre del atributo y luego haciendo clic en el botón Eliminar.
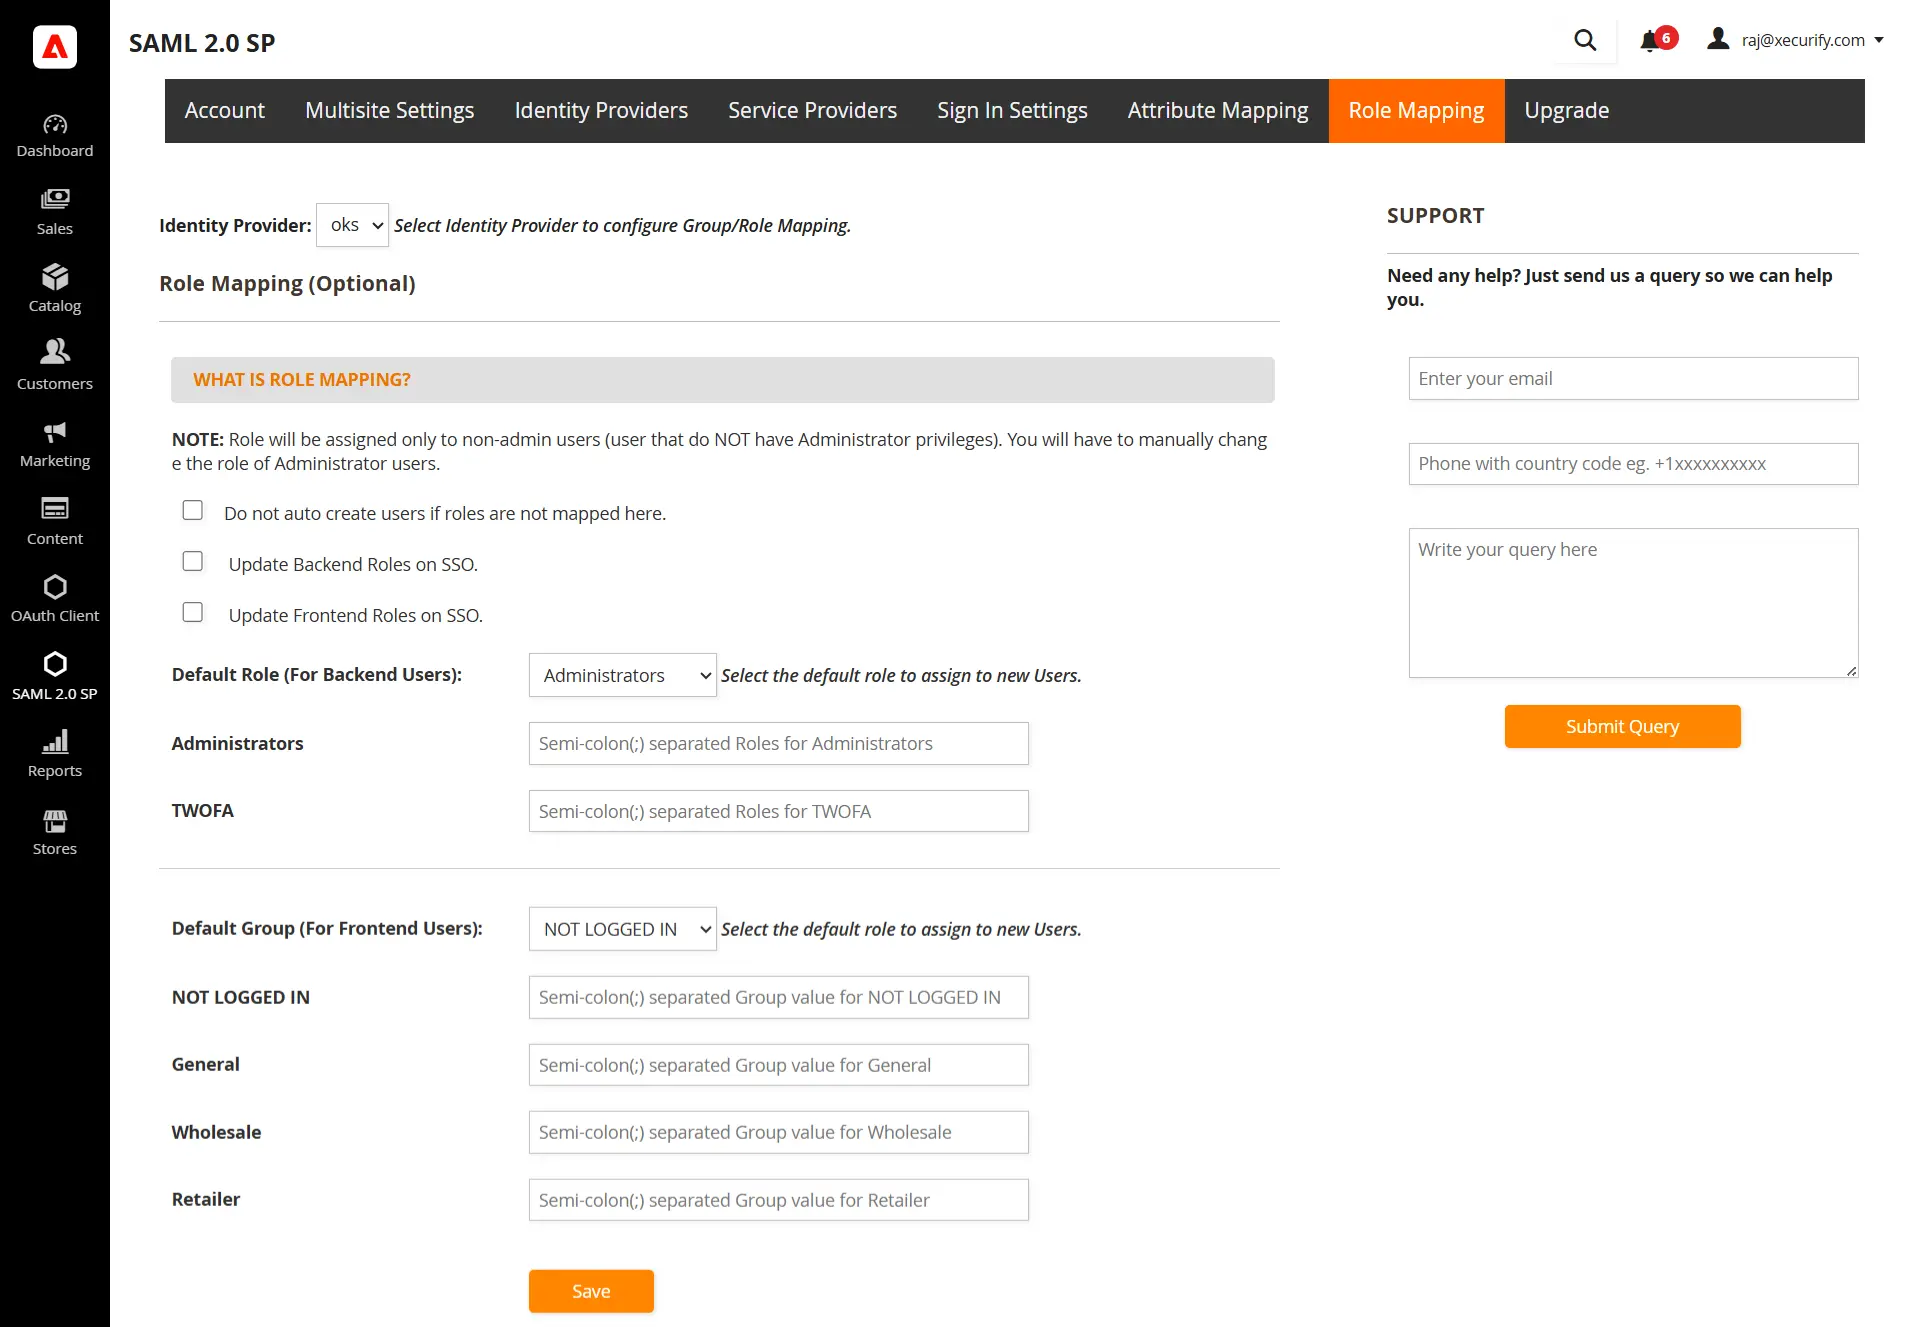
Mapeo de roles (opcional). *Esta es la función Premium.
- Puede especificar una función predeterminada en el complemento gratuito que se asignará a todos los usuarios que no sean administradores cuando realicen SSO.
- Vaya a la pestaña Asignación de atributos/funciones y navegue hasta la sección Asignación de funciones.
- Seleccione la función predeterminada y haga clic en el botón Guardar.
Más Recursos
- ¿Qué es el inicio de sesión único (SSO)?
- ¿Qué es ADFS?
- Configurar atributos LDAP como reclamos para mapeo de atributos
- Complemento de inicio de sesión único (SSO) de Magento SAML.
Ponte en contacto
Póngase en contacto con nosotros en magentosupport@xecurify.com y nuestro equipo le ayudará a configurar la extensión del servidor OAuth de Magento. Le ayudaremos a seleccionar la solución o el plan que mejor se adapte a sus necesidades.


