Inicio de sesión de Azure B2C para WordPress | Inicio de sesión único (SSO) SAML de Azure B2C
Resumen
Inicio de sesión único (SSO) de Azure B2C con nuestro Módulo de inicio de sesión único (SSO) SAML. SSO de Azure B2C permite a los usuarios iniciar sesión en WordPress y acceder al sitio mediante la autenticación con sus credenciales de proveedor de identidad (IDP) de Azure B2C. También puede configurar el complemento con diferentes IDP, como Azure B2C/Azure AD, Office 365 y Otros proveedores personalizados. Nuestro Inicio de sesión único (SSO) de Azure AD B2C La solución convertirá a WordPress en un proveedor de servicios (SP) compatible con SAML 2.0, estableciendo una relación de confianza entre el sitio de WordPress (WP) y Azure B2C para autenticar e iniciar sesión de forma segura a los usuarios en el sitio de WordPress (WP).
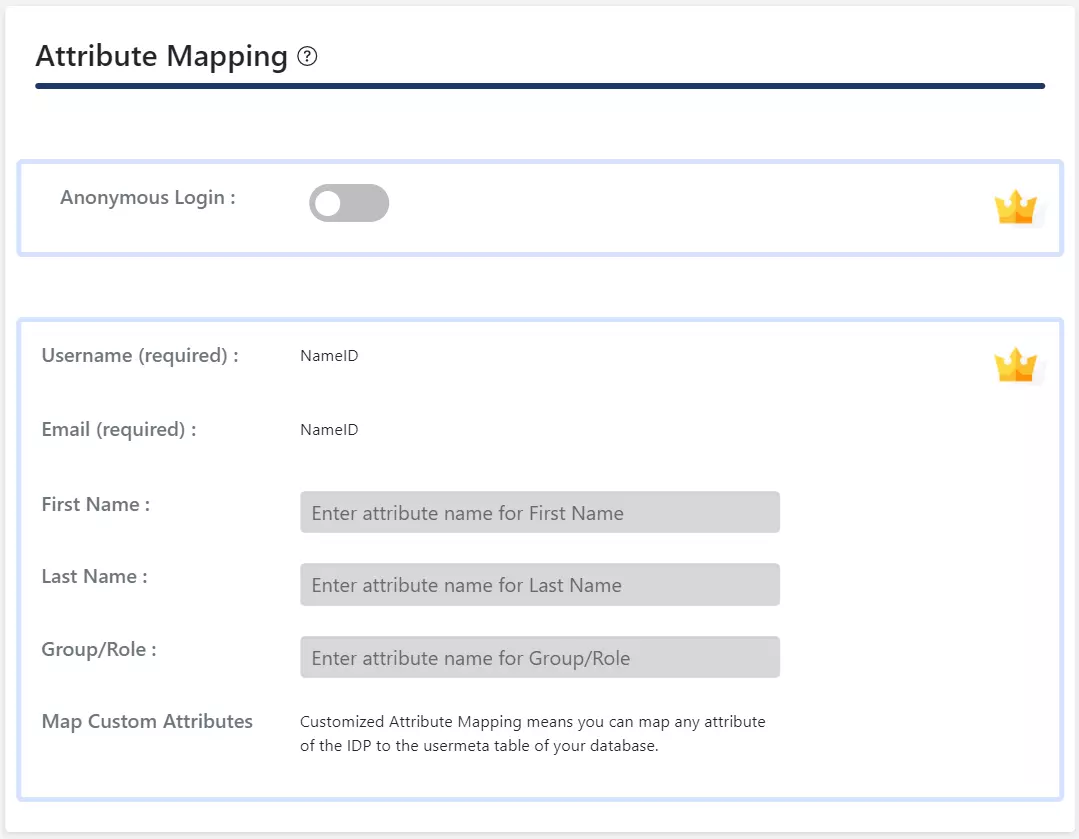
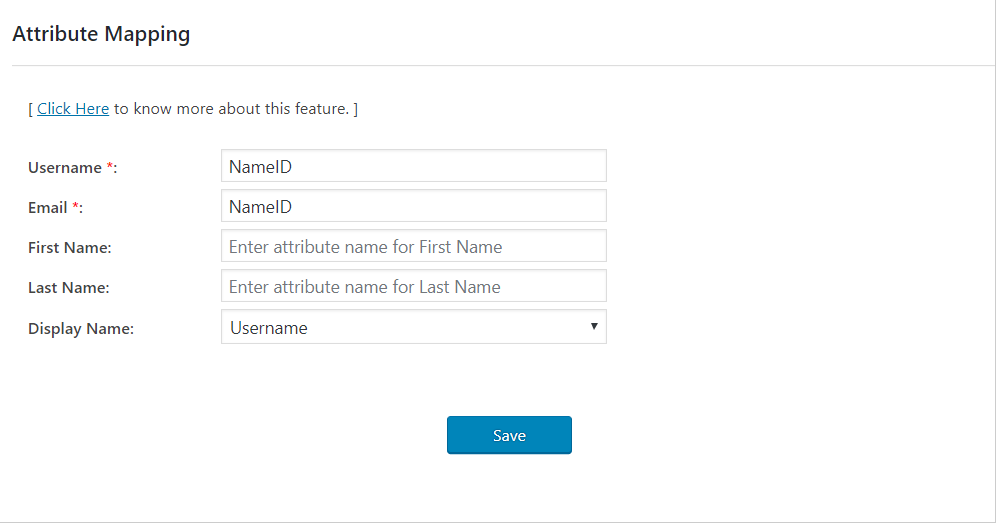
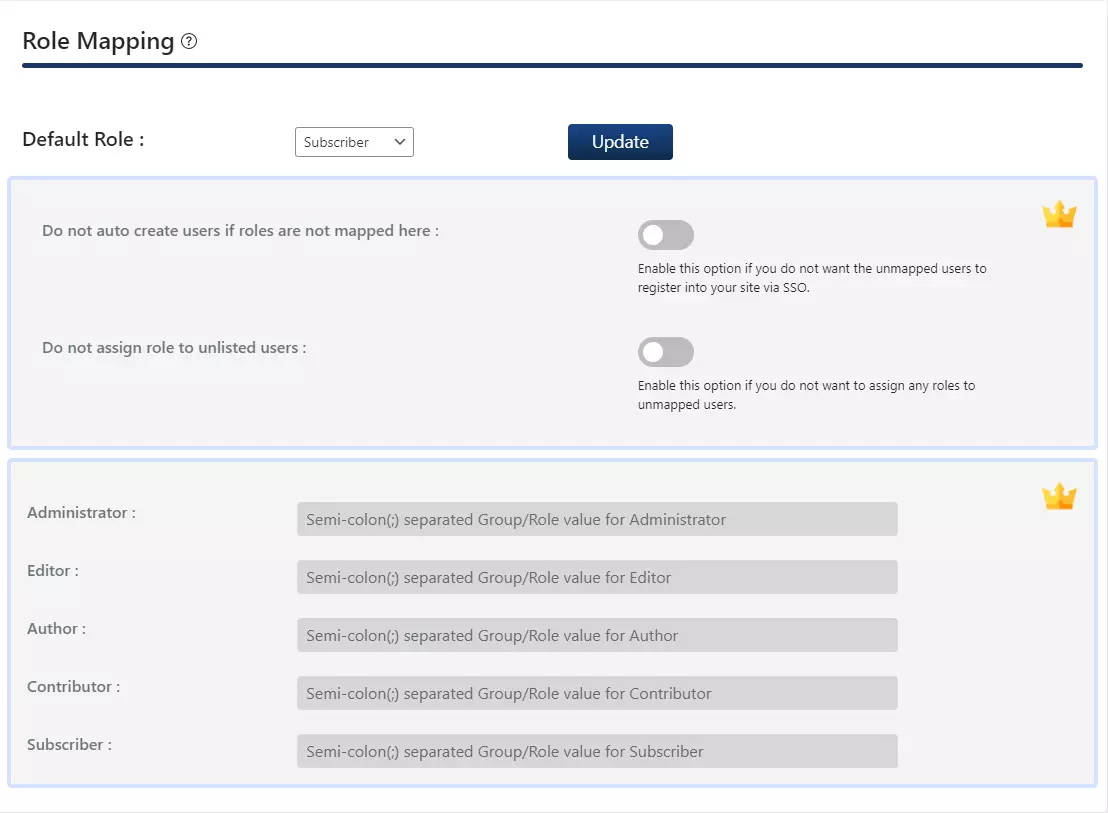
También proporciona soporte perfecto para funciones avanzadas de SSO de Windows como mapeo de atributos y grupos, completar información de empleados desde Azure B2C/Azure AD a WordPress (WP), SSO de intranet/SSO de Internet, mapeo de la imagen de perfil desde Azure B2C/Azure AD a su avatar de WordPress (WP), etc.
Aquí, revisaremos una guía para configurar el SSO de inicio de sesión único de SAML para Inicio de sesión de Azure B2C considerando Azure B2C como proveedor de identidad (Proveedor de identidad) y WordPress como SP (Proveedor de servicio). Nuestro Inicio de sesión único (SSO) de Azure AD B2C La solución proporciona autenticaciones de usuarios ilimitadas desde Azure B2C. Puede visitar nuestra SSO Descarga el plugin para WordPress y descubre las demás funciones que ofrecemos.






Vídeo de configuración: Inicio de sesión único entre Azure B2C y WordPress (WP)
Requisitos previos: descarga e instalación
- Para configurar Azure B2C como IDP SAML con WordPress, necesitará instalar el Plugin SSO SAML SP de miniOrange.

Nota: Si necesita configurar un ID externo de Microsoft Entra en lugar de un directorio estándar de Azure B2C, siga nuestra guía de configuración de ID externo de Entra , ya que los pasos difieren de la configuración de Azure B2C.
Paso 1. Configurar Azure B2C como IdP (proveedor de identidad)
Siga los pasos a continuación para configurar Azure B2C como proveedor de identidad:
Configurar Azure B2C como IdP
- En el complemento SAML SP SSO, navegue a Metadatos del proveedor de servicios Pestaña. Aquí puede encontrar los metadatos del SP, como el ID de entidad del SP y la URL de ACS (AssertionConsumerService), que son necesarios para configurar Azure B2C como proveedor de identidad.
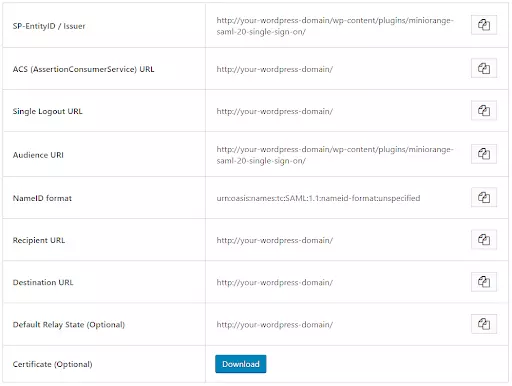
Paso 2. Registrar aplicaciones de Azure B2C
Registre la aplicación Identity Experience Framework
- Iniciar sesión en Portal B2C de Azure.
- Desde el inquilino de Azure AD B2C, seleccione Registros de aplicacionesy luego seleccione Nuevo registro.
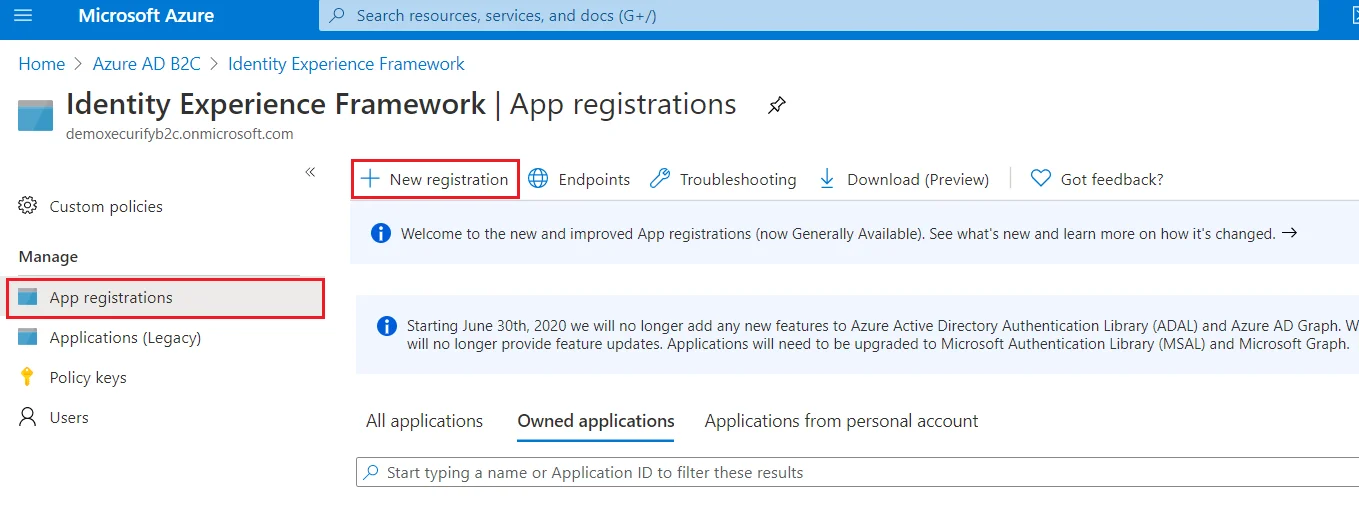
- Para Nombre, ingrese IdentityExperienceFramework.
- En Tipos de cuenta admitidos, seleccione Solo cuentas en este directorio organizacional.

- En URI de redirección, seleccione Web y luego escriba https://your-tenant-name.b2clogin.com/your-tenant-name.onmicrosoft.com, donde your-tenant-name es el nombre de dominio del inquilino de Azure AD B2C.
Nota: En el siguiente paso si el Permisos La sección no está visible, entonces podría ser la razón por la que no tiene una suscripción activa de AzureAD B2C para ese inquilino. Puede encontrar los detalles sobre la suscripción a AzureAD B2C. aquí y podrás crear un nuevo inquilino siguiendo los pasos aquí.
- En Permisos, seleccione la casilla de verificación Otorgar consentimiento de administrador a los permisos openid y offline_access.
- Seleccionar Registrarse.

- Grabar el ID de aplicación (cliente) para su uso en un paso posterior.

Registre la aplicación Identity Experience Framework
- En la barra de navegación izquierda, debajo Gestionar , seleccione Exponer una API.
- Seleccionar Agregar un alcancey luego seleccione Guardar y continúe aceptando el URI de ID de aplicación predeterminado.
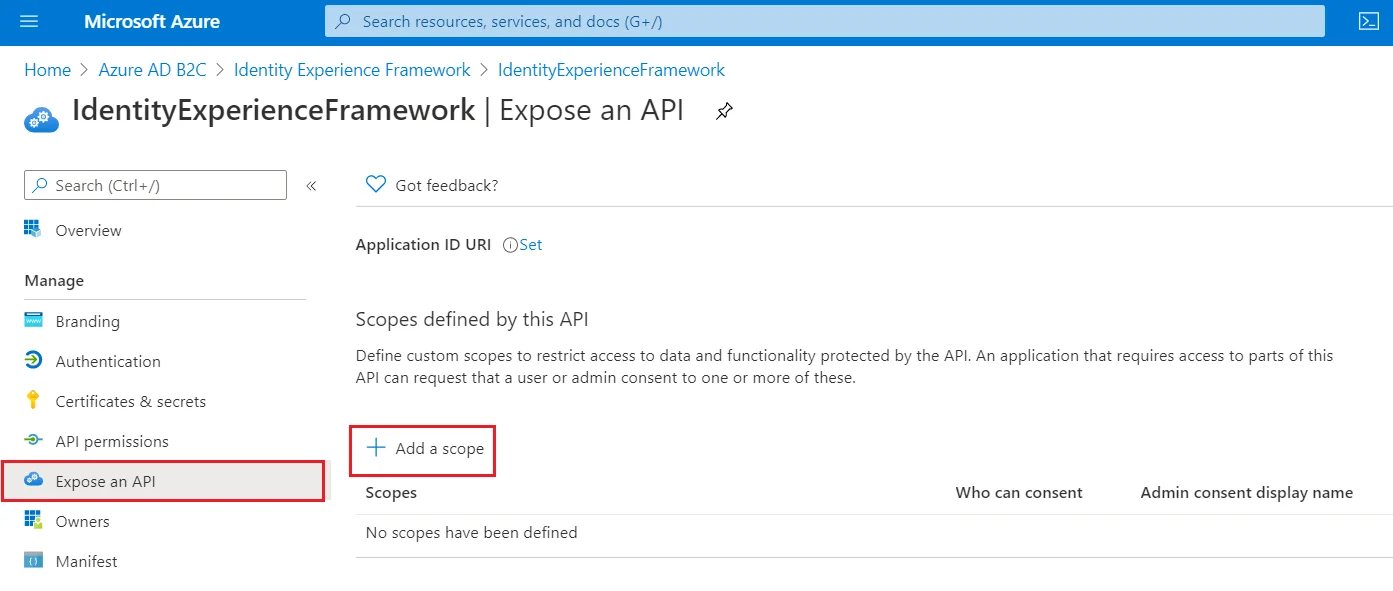
- Introduzca los siguientes valores para crear un ámbito que permita la ejecución de políticas personalizadas en su inquilino de Azure AD B2C:
- Nombre del alcance: suplantación de usuario
- Nombre para mostrar del consentimiento del administrador: Acceso IdentityExperienceFramework
- Descripción del consentimiento del administrador: Permita que la aplicación acceda a IdentityExperienceFramework en nombre del usuario que inició sesión.
- Seleccionar Agregar alcance.

Registre la aplicación ProxyIdentityExperienceFramework
- Seleccionar Registros de aplicacionesY seleccione Nuevo registro.
- Para Nombre, ingrese ProxyIdentityExperienceFramework.
- En Tipos de cuenta admitidos, seleccione Solo cuentas en este directorio organizacional.
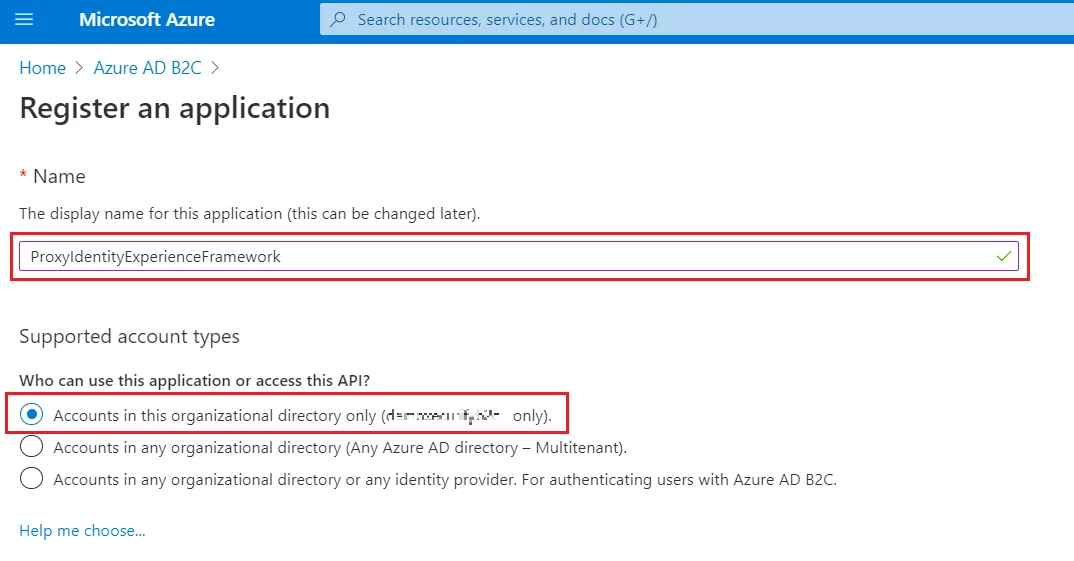
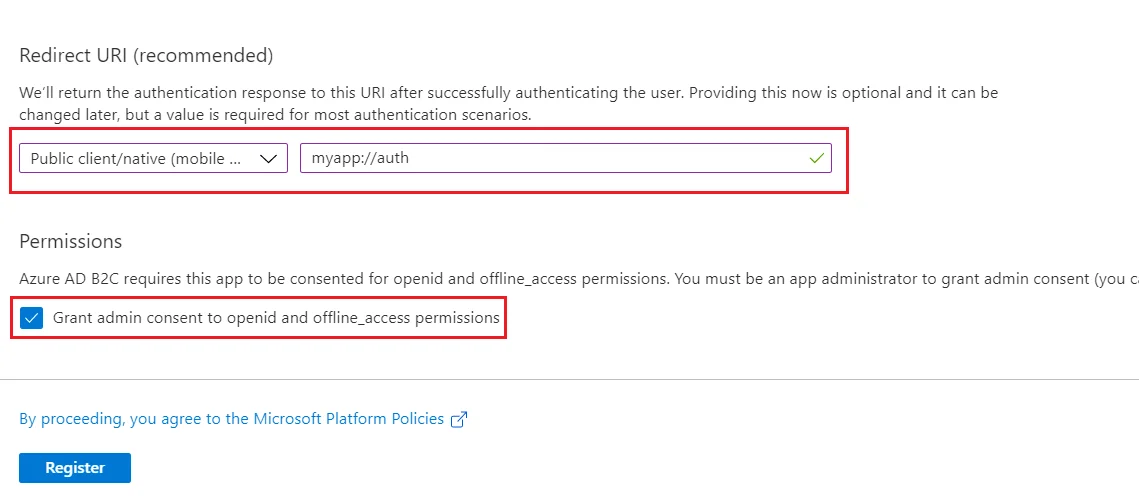
- En URI de redirección, utilice el menú desplegable para seleccionar Cliente público/nativo (móvil y escritorio).
- Para URI de redirección, ingrese myapp://auth.
- En Permisos, seleccione la casilla de verificación Otorgar consentimiento de administrador a los permisos openid y offline_access.
- Seleccionar Registrarse.
- Grabar el ID de aplicación (cliente) para su uso en un paso posterior.

A continuación, especifique que la aplicación debe tratarse como un cliente público.
- En la barra de navegación izquierda, debajo Gestionar , seleccione Autenticación.
- En Configuración avanzada sección, habilitar Permitir flujos de clientes públicos (seleccione Sí).
- Haga clic en el elemento Guardar .

Ahora, otorgue permisos al alcance de la API que expuso anteriormente en el registro de IdentityExperienceFramework.
- En la barra de navegación izquierda, debajo Gestionar , seleccione Permisos de API.
- En Permisos configurados, seleccione Agregar un permiso.
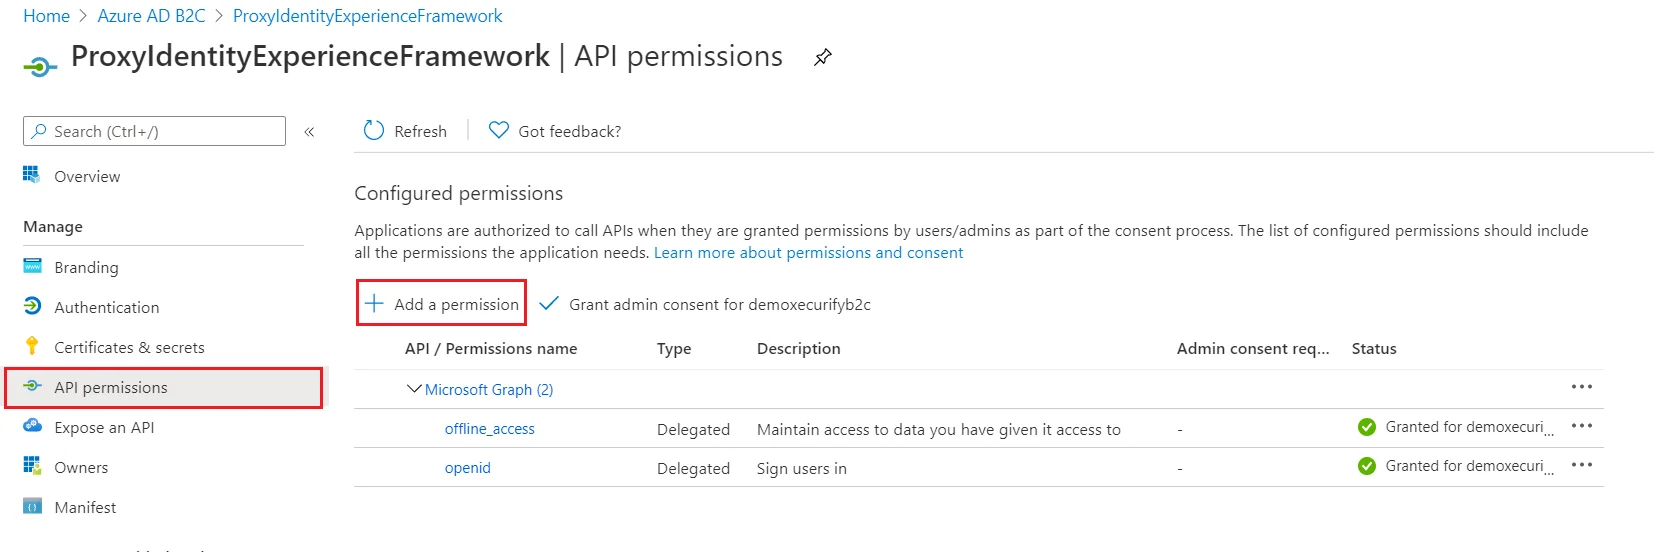
- Seleccione el elemento Mis API pestaña, luego seleccione el IdentidadExperienciaMarco .

- En Permiso, Haga click en el botón suplantación de usuario alcance que usted definió anteriormente.
- Seleccionar Agregar permisos. Como se indica, espere unos minutos antes de continuar con el siguiente paso.

- Seleccionar Otorgue consentimiento de administrador para (su nombre de inquilino).

- Seleccione su cuenta de administrador actualmente registrada o inicie sesión con una cuenta en su inquilino de Azure AD B2C al que se le haya asignado al menos el rol de administrador de aplicaciones en la nube.
- Seleccionar Sí: .
- Seleccionar Refrescary luego verifique que "Concedido por ..." aparece debajo Estado para los ámbitos: offline_access, openid y user_impersonation. Es posible que los permisos tarden unos minutos en propagarse.

Registrar la solicitud
- Seleccionar Registros de aplicacionesY seleccione Nuevo registro.
- Introduzca un nombre para la aplicación, como por ejemplo: /i>.
- En Tipos de cuenta admitidos, seleccione Cuentas en cualquier directorio organizacional o cualquier proveedor de identidad. Para autenticar usuarios con Azure AD B2C.

- En URI de redirección, seleccione Web (Opcional)y luego ingrese la URL de ACS desde el Metadatos del proveedor de servicios pestaña del complemento miniOrange SAML.
- Seleccionar Registrarse.

- En Gestionar, haga clic en Exponer una API.
- Haga clic en Establecer para el URI de ID de aplicación y luego haga clic en Guardar, aceptando el valor por defecto.

- Una vez guardado, copie el URI del ID de la aplicación y navegue hasta el Metadatos del proveedor de servicios pestaña del complemento.

- Pegue el valor copiado debajo del ID de entidad SP/emisor campo proporcionado en esta pestaña.
- Haga clic en Guardar.
Paso 3. Generar políticas de SSO
- Desde nuestro portal Azure B2C, navegue hasta la sección Descripción general de su inquilino B2C y registre su nombre de inquilino.
Nota: Si su dominio B2C es b2ctest.onmicrosoft.com, entonces el nombre de su inquilino es b2ctest.

- Ingrese su Nombre del inquilino de Azure B2C a continuación, junto con el ID de la aplicación para IdentityExperienceFramework y
Aplicaciones ProxyIdentityExperienceFramework registradas en los pasos anteriores.
- Haga clic en el elemento Generar políticas de Azure B2C para descargar las políticas de SSO.
- Extraiga el archivo zip descargado. Contiene los archivos de política y el certificado (.pfx), que necesitará en los siguientes pasos.
Paso 4. Configurar certificados
Nota: En el siguiente paso si el Marco de experiencia de identidad no se puede hacer clic, entonces podría ser la razón por la que no tiene una suscripción activa de Azure AD B2C para ese inquilino. Puede encontrar los detalles sobre la suscripción a Azure AD B2C. aquí y podrás crear un nuevo inquilino siguiendo los pasos aquí.
Cargar el certificado
- Inicia sesión en el Portal Azure y busque su inquilino de Azure AD B2C.

- En Políticas, seleccione Marco de experiencia de identidad y luego en Claves de política.

- Seleccionar Agregar Y seleccione Opciones > Cargar
- Introduzca el nombre como SamlIdpCert. El prefijo B2C_1A_ se agrega automáticamente al nombre de su clave.
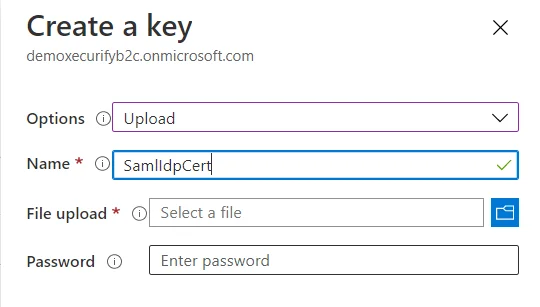
- Usando el control de carga de archivos, cargue su certificado que se generó en los pasos anteriores junto con las políticas de SSO (tenantname-cert.pfx).
- Ingrese la contraseña del certificado como su nombre de inquilino y haga clic en Crear. Por ejemplo, si el nombre de su inquilino es xyzb2c.onmicrosoft.com, ingrese la contraseña como xyzb2c.
- Debería poder ver una nueva clave de política con el nombre B2C_1A_SamlIdpCert.
Crear la clave de firma
- En la página de descripción general de su inquilino de Azure AD B2C, en Políticas, seleccione Marco de experiencia de identidad.
- Seleccionar Claves de política y luego seleccione Agregar .
- Para Opciones, elija Generar.
- In Nombre, ingrese TokenSigningKeyContainer.
- Para Tipo de llave, seleccione RSA.
- Para Uso de claves, seleccione Firma.
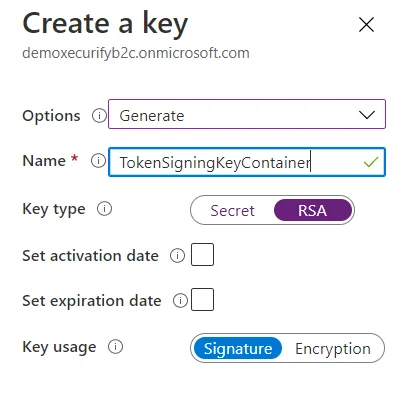
- Seleccionar Crear.
Crear la clave de cifrado
- En la página de descripción general de su inquilino de Azure AD B2C, en Políticas, seleccione Marco de experiencia de identidad.
- Seleccionar Claves de política y luego seleccione Agregar .
- Para Opciones, elija Generar.
- In Nombre, introduzca TokenEncryptionKeyContainer.
- Para Tipo de llave, seleccione RSA.
- Para Uso de claves, seleccione Cifrado.
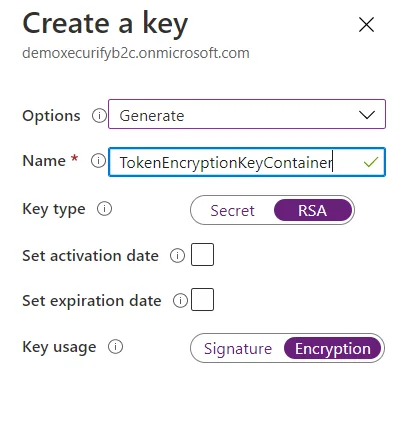
- Seleccionar Crear.
Paso 5. Subir las políticas
- Seleccione el elemento Marco de experiencia de identidad elemento de menú en su inquilino B2C en Azure Portal.
- Seleccionar Cargar política personalizada.
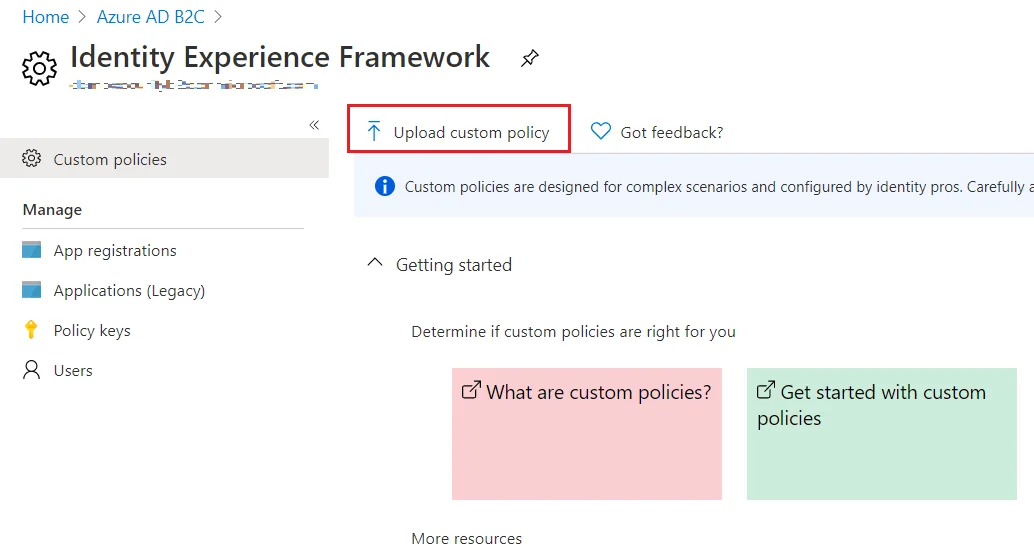
- Según el siguiente orden, cargue los archivos de políticas descargados en los pasos anteriores:
- TrustFrameworkBase.xml
- TrustFrameworkExtensions.xml
- Regístrate o inicia sesión.xml
- PerfilEditar.xml
- Restablecer contraseña.xml
- Regístrate o inicia sesión SAML.xml
- A medida que carga los archivos, Azure agrega el prefijo B2C_1A_ a cada uno.
Ha configurado correctamente Azure B2C como proveedor de identidad (IdP) SAML para lograr el inicio de sesión único (SSO) de Azure B2C, lo que garantiza un inicio de sesión seguro en el sitio de WordPress (WP).
Paso 6. Configurar el complemento
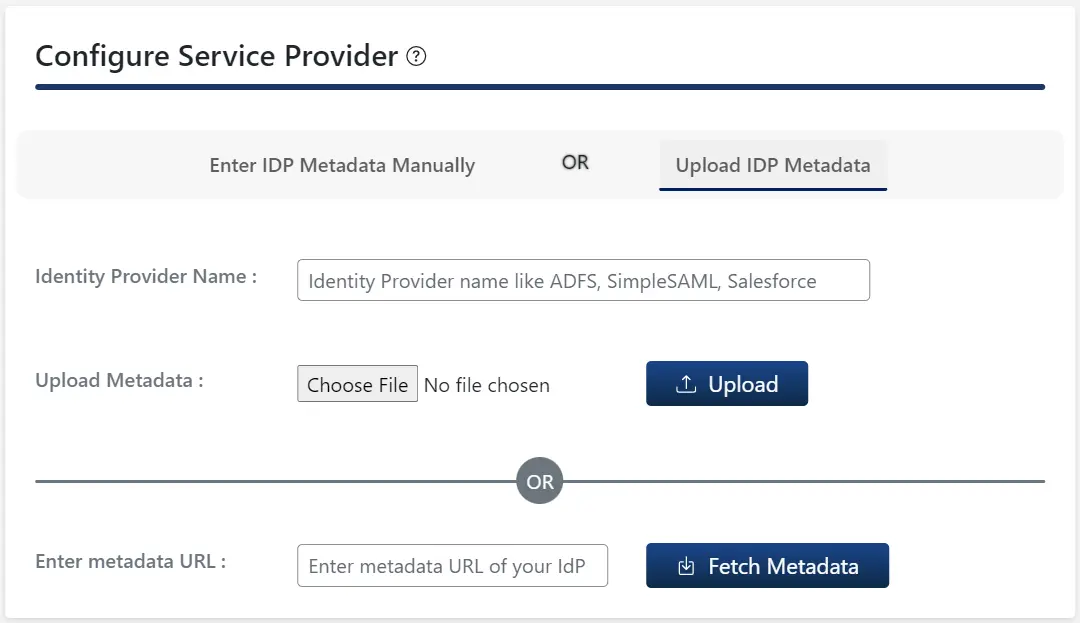
- Navegue a la pestaña Configuración del proveedor de servicios pestaña del complemento y haga clic en el Cargar metadatos de IDP .
- Proporcione cualquier nombre de IDP. Por ejemplo, AzureB2C
- Introduzca la URL de metadatos como
https://nombre-inquilino.b2clogin.com/nombre-inquilino.onmicrosoft.com/B2C_1A_signup_signin_saml/Samlp/metadata - Haga clic en el elemento Botón Obtener metadatos.
Nota: Deberá reemplazar el nombre del inquilino en la URL anterior con el nombre del inquilino de Azure B2C.
Paso 7. ¿Cómo configurar el cierre de sesión único SAML en Azure AD B2C?
- Para acceder a SLO, los usuarios primero necesitarán la URL de SLO que se proporciona en la pestaña Metadatos del proveedor de servicios del complemento. (Característica premium).

- Copia el URL de SLO desde el inicio de sesión único de SAML: complemento de inicio de sesión SSO de SAML.
- Vaya al portal de Azure AD B2C y luego a la aplicación (conectada a WordPress (WP)).
- En el panel izquierdo y seleccione el Manifiesto .

- Coloque la URL de cierre de sesión único en el código de manifiesto reemplazando el NULL .

Ha configurado correctamente la funcionalidad de cierre de sesión único con Azure B2C.
- Free
- Estándar
- Premium







En esta guía, ha configurado correctamente Azure B2C SSO [SAML] (Azure B2C SSO / Azure B2C Login) , eligiendo Azure B2C como IDP y WordPress (WP) como SP . La solución SAML Single Sign On (SSO) garantiza que esté listo para implementar el acceso seguro / inicio de sesión en el sitio WordPress (WP) utilizando las credenciales de inicio de sesión de Azure B2C. Nuestra solución Azure B2C SSO admite todo tipo de casos de uso de SSO, como Azure Active Directory SSO, Office 365 SSO y Azure AD SSO.
Preguntas Frecuentes
Más preguntas frecuentes ➔¿Qué es Azure AD B2C y cómo funciona con SAML SSO?
Azure AD B2C (Business to Consumer) es un servicio de administración de identidades de Microsoft que permite autenticar usuarios externos. Al usar el complemento SSO SAML miniOrange, Azure AD B2C actúa como proveedor de identidades (IdP) y WordPress como proveedor de servicios (SP), lo que permite a los usuarios iniciar sesión en su sitio de WordPress con sus credenciales de Azure AD B2C.
¿Se admite la marca personalizada en las páginas de inicio de sesión de Azure AD B2C?
Sí, Azure AD B2C le permite personalizar la interfaz de usuario de inicio de sesión, incluida la marca, las imágenes de fondo, los colores y el diseño, lo que proporciona una experiencia de usuario perfecta durante el inicio de sesión.
¿Puedo habilitar el aprovisionamiento Just-In-Time (JIT) para nuevos usuarios que inician sesión a través de Azure B2C?
Sí, se admite el aprovisionamiento JIT. A los nuevos usuarios que inicien sesión a través de Azure AD B2C se les crearán automáticamente cuentas de WordPress basadas en los atributos SAML recibidos.
¿Qué sucede si un usuario ya existe en WordPress con el mismo correo electrónico que en Azure AD B2C?
El complemento se puede configurar para que coincida con los usuarios existentes según su correo electrónico. Si se encuentra un usuario compatible, la sesión se asociará con él en lugar de crear una nueva.
¿Puedo restringir el acceso solo a usuarios de un flujo o grupo de usuarios específico de Azure AD B2C?
Sí, se puede restringir el acceso mediante el filtrado basado en reclamaciones o configurando flujos de usuarios específicos que solo permitan la autenticación de ciertos usuarios o grupos.
¿Puedo ocultar el inicio de sesión predeterminado de WordPress y obligar a todos los usuarios a usar el inicio de sesión de Azure AD B2C?
Sí, puedes aplicar el inicio de sesión único redirigiendo a los usuarios a la página de inicio de sesión de Azure AD B2C y deshabilitando el formulario de inicio de sesión predeterminado de WordPress.
Artículos Relacionados
Gracias por su respuesta. Nos pondremos en contacto con usted pronto.
Algo salió mal. Por favor envíe su consulta nuevamente
 Registrarse