Inicio de sesión único (SSO) de Fonteva SAML | SSO de Fonteva SAML para WordPress
Resumen
Complemento de inicio de sesión único (SSO) SAML para WordPress para lograr Fonteva SAML SSO para WordPress para iniciar sesión de forma segura en su WordPress utilizando Fonteva como proveedor de SAML. En esta guía, iremos paso a paso para configurar Fonteva como proveedor de identidad (Proveedor de identidad) y WordPress como SP (Proveedor de servicios) para iniciar sesión SSO.
Puedes visitar nuestro SSO para WordPress complemento para saber más sobre las otras funciones que ofrecemos.
Requisitos previos: descarga e instalación
Para configurar Fonteva como proveedor de identidad SAML con WordPress, deberá instalar el plugin miniOrange WP SAML SP SSO .
Pasos de configuración
Paso 1: Configurar Fonteva como IdP (Proveedor de identidad)
Siga los siguientes pasos para configurar Fonteva como IdP:
- En el complemento miniOrange SAML SP SSO, navegue hasta Metadatos del proveedor de servicios Pestaña. Aquí puede encontrar los metadatos del SP, como el ID de entidad del SP y la URL de ACS (AssertionConsumerService), que son necesarios para configurar el proveedor de identidad.

- Inicia sesión en Salesforce y navegue hasta configuración.
- En el menú de la izquierda, navega hasta Controles de seguridad Proveedor de identidad, presente bajo Administrar opción del menú.

- Haga clic en el elemento Habilitar proveedor de identidad Botón. Después de habilitar el proveedor de identidad, debería poder ver los puntos finales de metadatos de Salesforce y los detalles del certificado. Haga clic en el botón Descargar metadatos para obtener la información utilizada en la configuración de WordPress para configurar el proveedor de identidad.

-
En la sección Proveedores de servicios
Sección, haga clic en Los proveedores de servicios ahora se crean a través de aplicaciones conectadas. Haga clic aquí.

- entrar: Nombre de la aplicación conectada, nombre de API y correo electrónico de contacto.

- En Configuración de la aplicación web, revise el elemento Habilitar SAML
casilla de verificación e ingrese los siguientes valores:
| ID de entidad |
entrar: ID de entidad SP/emisor desde la pestaña Información del proveedor de servicios del complemento |
| URL de ACS |
entrar: URL de ACS (Servicio de aserción al consumidor) desde la pestaña Información del proveedor de servicios del complemento |
| Tipo de asunto |
entrar: Nombre de usuario |
| Formato de identificación de nombre |
Establecer Firmar la afirmación SAML a
Cierto.
|
| Firmar mensaje SAML |
Establecido en urn:oasis:names:tc:SAML:2.0:nameid-format:persistent
|

- Haga clic en Guardar.
-
En la sección Perfiles , haga clic en la opción Administrar perfiles Botón y selecciona los perfiles a los que quieres dar acceso para iniciar sesión a través de esta aplicación.

- En Información de inicio de sesión de SAML, haga clic en Descargar metadatos Botón para descargar los metadatos del IDP.

Ha configurado exitosamente Fonteva como SAML IdP (Proveedor de identidad) para lograr el inicio de sesión SSO de Fonteva en su sitio de WordPress (WP).
Paso 2: Configurar WordPress como SP (Proveedor de Servicios)
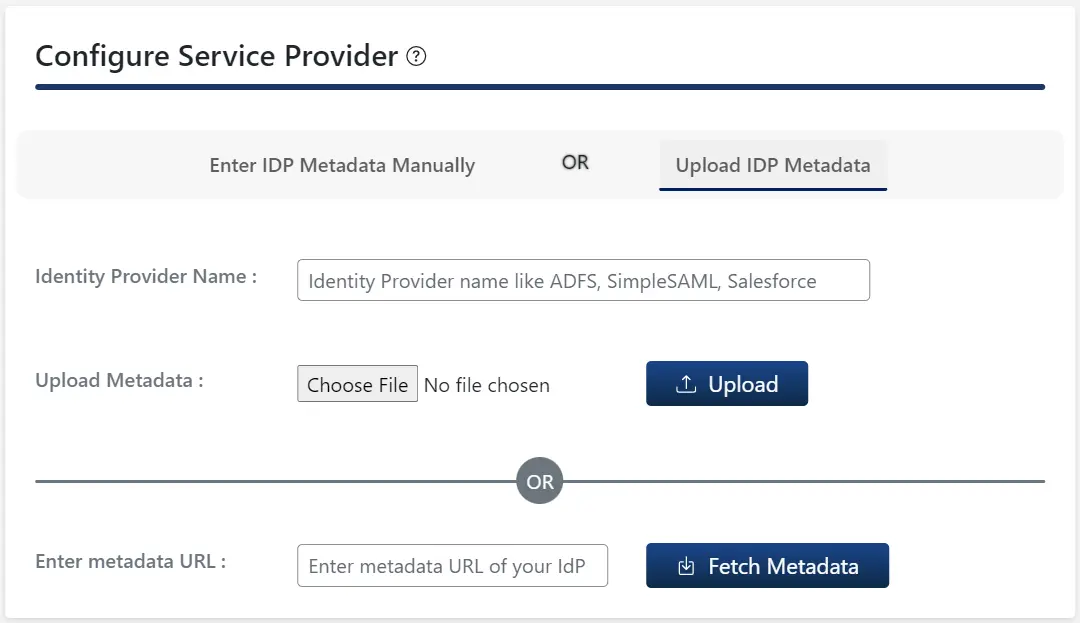
En el plugin SAML SSO para WordPress, ve a la pestaña Configuración de IDP del plugin. Hay dos maneras de configurar el plugin SSO para WordPress:
A. Al cargar metadatos de IDP:
- Haga clic en Cargar metadatos de IDP .
- Escriba el Proveedor de identidad Nombre
- Puede cargar un archivo de metadatos y haga clic en Cargar botón o utilice un
URL de metadatos y haga clic en Obtener metadatos.
B. Configuración manual:
- Proporcione la configuración requerida (es decir, nombre del proveedor de identidad, ID de entidad IDP o emisor, URL de inicio de sesión de SAML, certificado X.509) proporcionada por su proveedor de identidad y haga clic en Guardar
.
- Haga clic en Configuración de prueba para comprobar los atributos y valores enviados por IDP.

Paso 3: Mapeo de atributos

Nota: Para configurar la asignación de atributos para varios proveedores de identidad, siga la guía de configuración que encontrará aquí . Esta función está disponible en el plan Enterprise.
- En el complemento gratuito, solo ID de nombre es compatible con los atributos de correo electrónico y nombre de usuario del usuario de WordPress.
- Cuando un usuario realiza SSO, el valor de NameID enviado por el IDP se asignará al correo electrónico y al nombre de usuario del usuario de WordPress.
En el plugin SAML SSO para WordPress, ve a la pestaña Configuración del proveedor de servicios del plugin. Hay dos maneras de configurar el plugin SSO para WordPress:
A. Al cargar metadatos de IDP:
- Haga clic en Cargar metadatos de IDP .
- Escriba el Proveedor de identidad Nombre
- Puede cargar un archivo de metadatos y haga clic en Cargar botón o utilice un
URL de metadatos y haga clic en Obtener metadatos.
B. Configuración manual:
- Proporcione la configuración requerida (es decir, nombre del proveedor de identidad, ID de entidad IDP o emisor, URL de inicio de sesión de SAML, certificado X.509) proporcionada por su proveedor de identidad y haga clic en Guardar
.
- Haga clic en Configuración de prueba para comprobar los atributos y valores enviados por IDP.

Paso 3: Mapeo de atributos
Nota: Para configurar la asignación de atributos para varios proveedores de identidad, siga la guía de configuración que encontrará aquí . Esta función está disponible en el plan Enterprise.
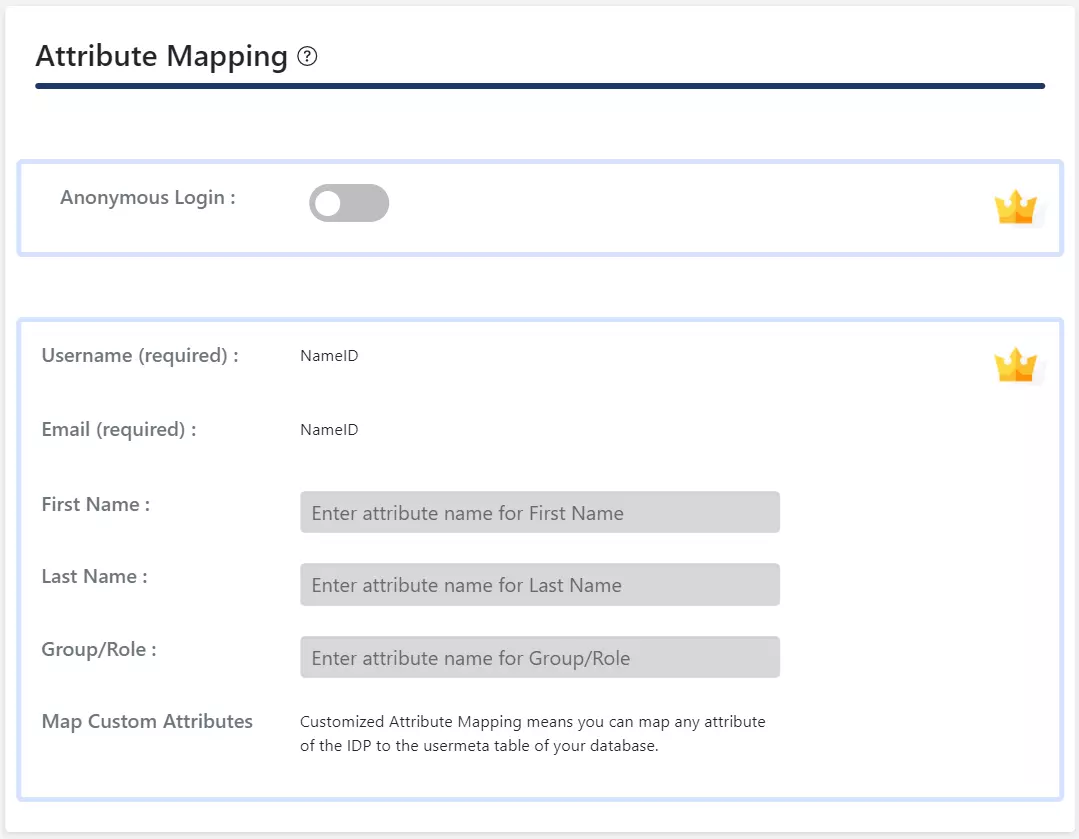
- Asignación de atributos La característica le permite mapear el atributos de usuario enviado por el IDP durante el SSO a los atributos del usuario en WordPress.
- En el plugin SAML para WordPress, vaya a Mapeo de atributos/roles pestaña y complete los siguientes campos en Asignación de atributos .
NOTA: Si hace clic en el botón «Probar configuración» en la pestaña «Configuración del proveedor de servicios» y se autentica con su proveedor de identidad (IDP), podrá ver una lista de los atributos enviados por el IDP en la pestaña «Asignación de atributos/roles». Esta información puede utilizarse para realizar la asignación mencionada anteriormente.
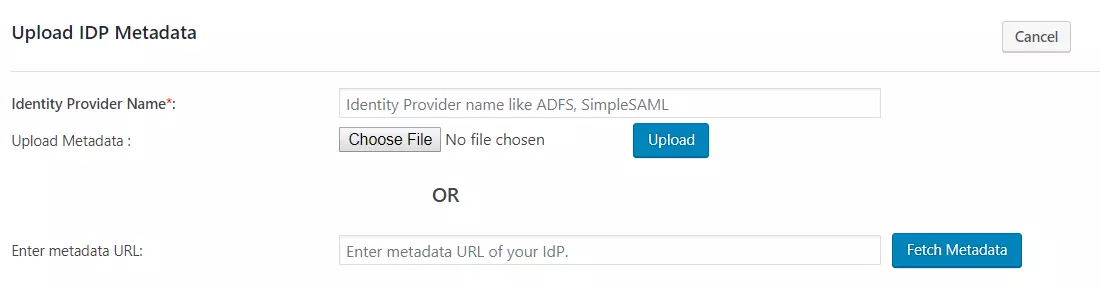
En el plugin SAML SSO para WordPress, ve a la pestaña Configuración del proveedor de servicios del plugin. Hay dos maneras de configurar el plugin SSO para WordPress:
A. Al cargar metadatos de IDP:
- Haga clic en Cargar metadatos de IDP .
- Escriba el Nombre del proveedor de identidad
- Puede cargar un archivo de metadatos y haga clic en Cargar botón o utilice un
URL de metadatos y haga clic en Obtener metadatos.
- En la sección Complemento premium, puede habilitar la sincronización automática para la URL de metadatos que actualizará automáticamente la configuración del complemento según los metadatos de IDP después de un intervalo de tiempo establecido
B. Configuración manual:
- Proporcione la configuración requerida (es decir, nombre del proveedor de identidad, ID de entidad IDP o emisor, URL de inicio de sesión de SAML, certificado X.509) según lo dispuesto por su Proveedor de identidad y haga clic en el ícono de
Guardar .
- Haga clic en Configuración de prueba para comprobar los atributos y valores enviados por IDP.

-
En el complemento Premium, puede proporcionar la URL de cierre de sesión de SAML para lograr un cierre de sesión único en su sitio de WordPress.
Paso 3: Mapeo de atributos
Nota: Para configurar la asignación de atributos para varios proveedores de identidad, siga la guía de configuración que encontrará aquí . Esta función está disponible en el plan Enterprise.
-
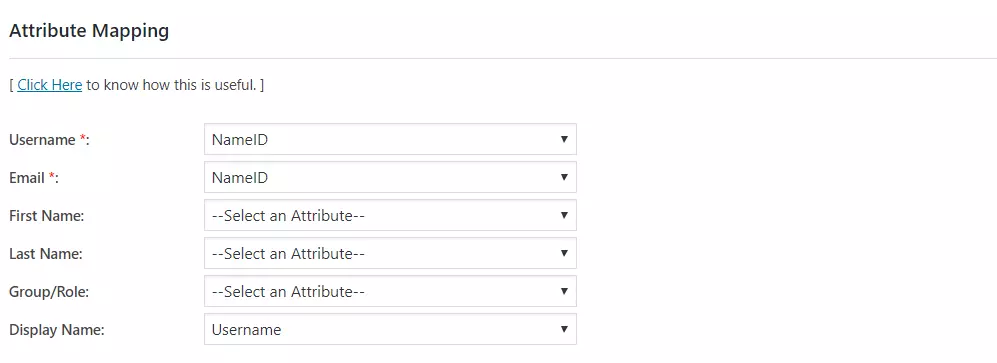
Asignación de atributos La característica le permite mapear el atributos de usuario enviado por el IDP durante el SSO a los atributos del usuario en WordPress.
-
En el plugin SAML para WordPress, vaya a Mapeo de atributos/roles pestaña y complete los siguientes campos en Asignación de atributos .
-
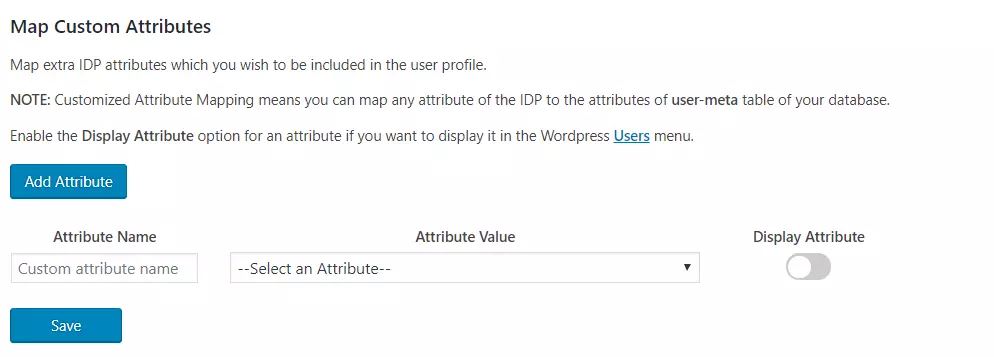
Mapeo de atributos personalizados: Esta característica le permite asignar cualquier atributo enviado por el IDP al metausuario tabla de WordPress.
Paso 4: Mapeo de roles
Nota: Para configurar la asignación de roles para varios proveedores de identidad, siga la guía de configuración que encontrará aquí . Esta función está disponible en el plan Enterprise.
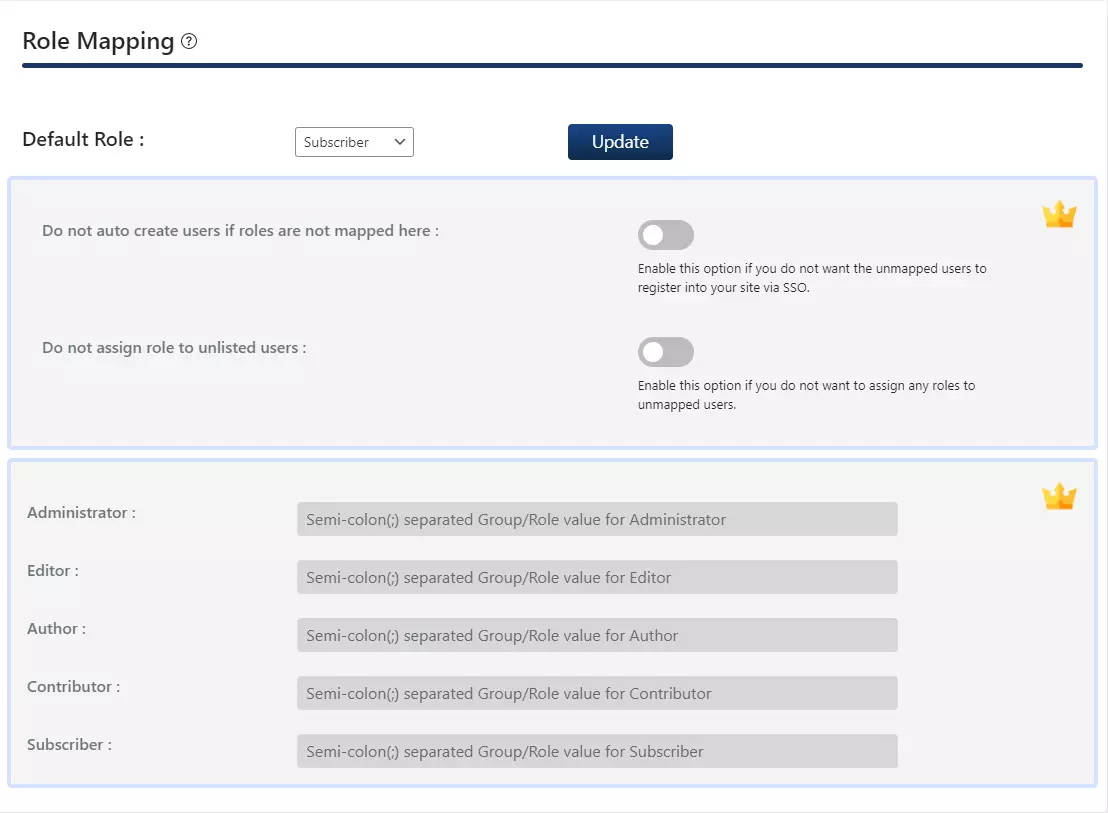
- En el complemento gratuito, puedes elegir un Rol predeterminado que se asignará a todos los usuarios que no sean administradores cuando realicen SSO.
- Vaya al Mapeo de atributos/roles pestaña y navegue hasta Mapeo de roles .
- Seleccione el elemento Rol predeterminado y haga clic en el ícono de Actualizar .
Paso 4: Mapeo de roles
Nota: Para configurar la asignación de roles para varios proveedores de identidad, siga la guía de configuración que encontrará aquí . Esta función está disponible en el plan Enterprise.
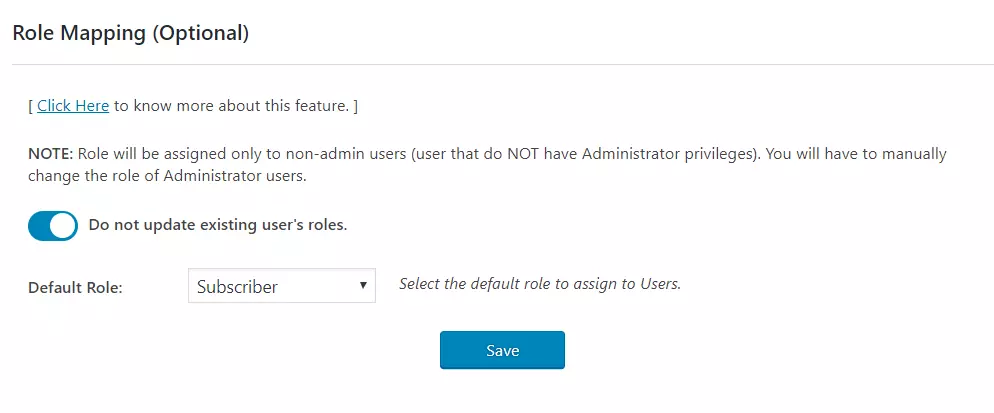
En el complemento estándar, puede elegir una función predeterminada que se asignará a todos los usuarios que no sean administradores cuando realicen SSO.
- Vaya al Mapeo de atributos/roles pestaña y navegue hasta Mapeo de roles .
- Seleccione el elemento Rol predeterminado y haga clic en el ícono de Guardar .
Paso 4: Asignación de roles
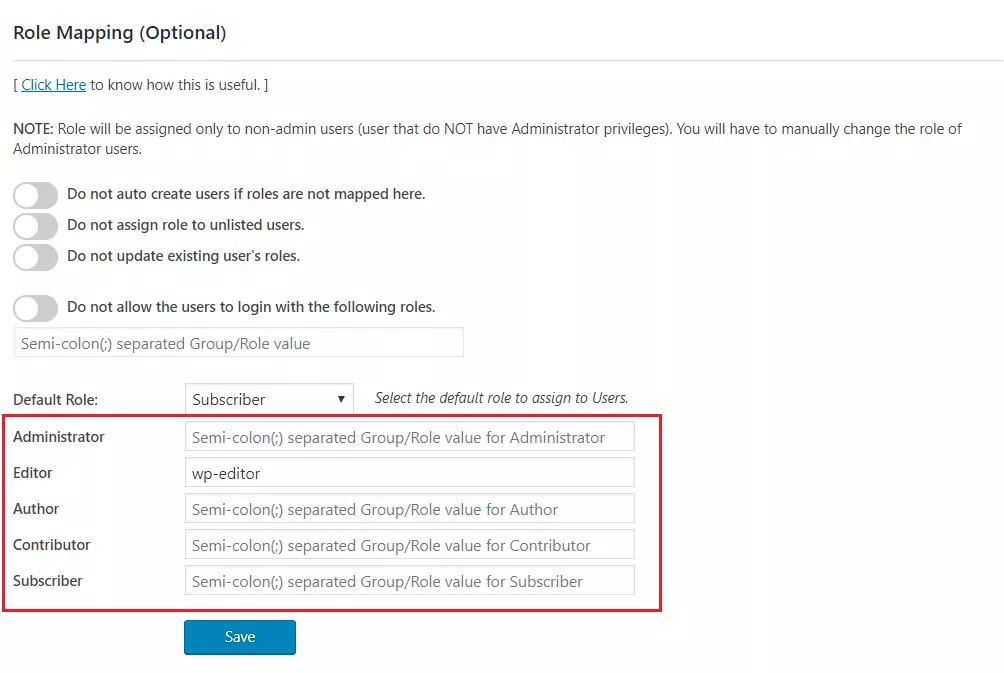
Esta función permite asignar y gestionar los roles de los usuarios al iniciar sesión con un solo usuario (SSO). Además de los roles predeterminados de WordPress, también es compatible con cualquier rol personalizado.
Nota: Para configurar la asignación de roles para varios proveedores de identidad, siga la guía de configuración que encontrará aquí . Esta función está disponible en el plan Enterprise.
- En el campo Asignación de atributos sección del complemento, proporcione una asignación para el campo denominado
Grupo/rolEste atributo contendrá la información relacionada con el rol enviada por el IDP y se utilizará para la asignación de roles.
- Navegue a la sección de asignación de roles y proporcione las asignaciones para los roles resaltados.
-
Por ejemplo, si desea un usuario cuyo Grupo/rol El valor del atributo es wp-editor para ser asignado como un Editor en WordPress, simplemente proporcione la asignación como wp-editor en el Editor
campo de la sección Asignación de roles.
Paso 5: configuración de SSO
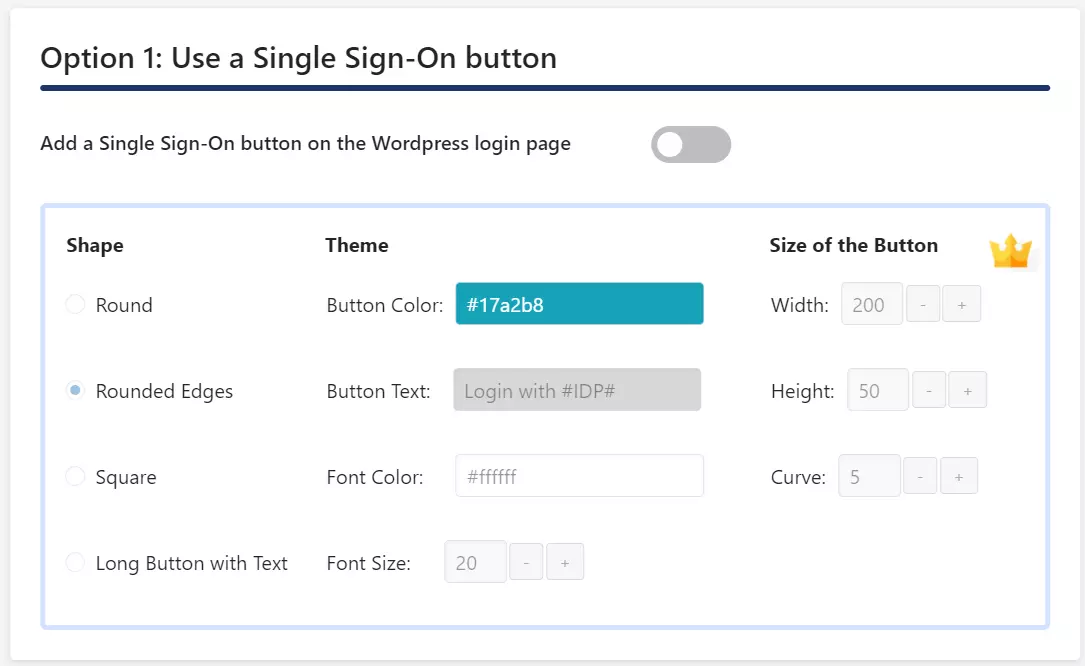
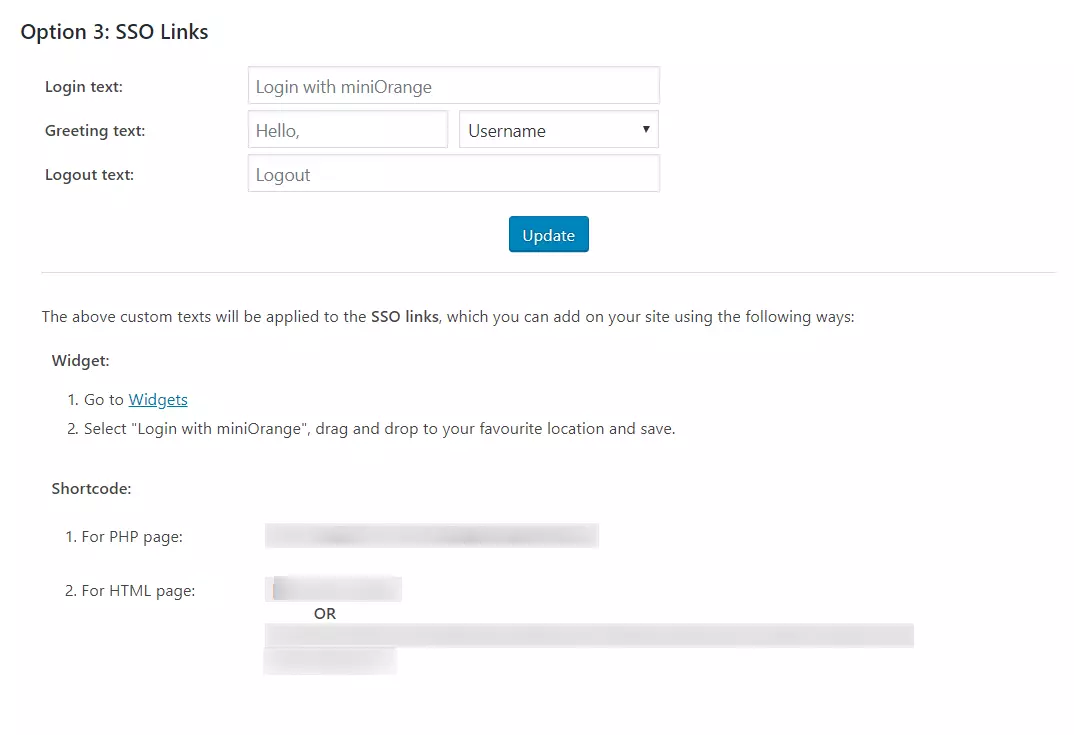
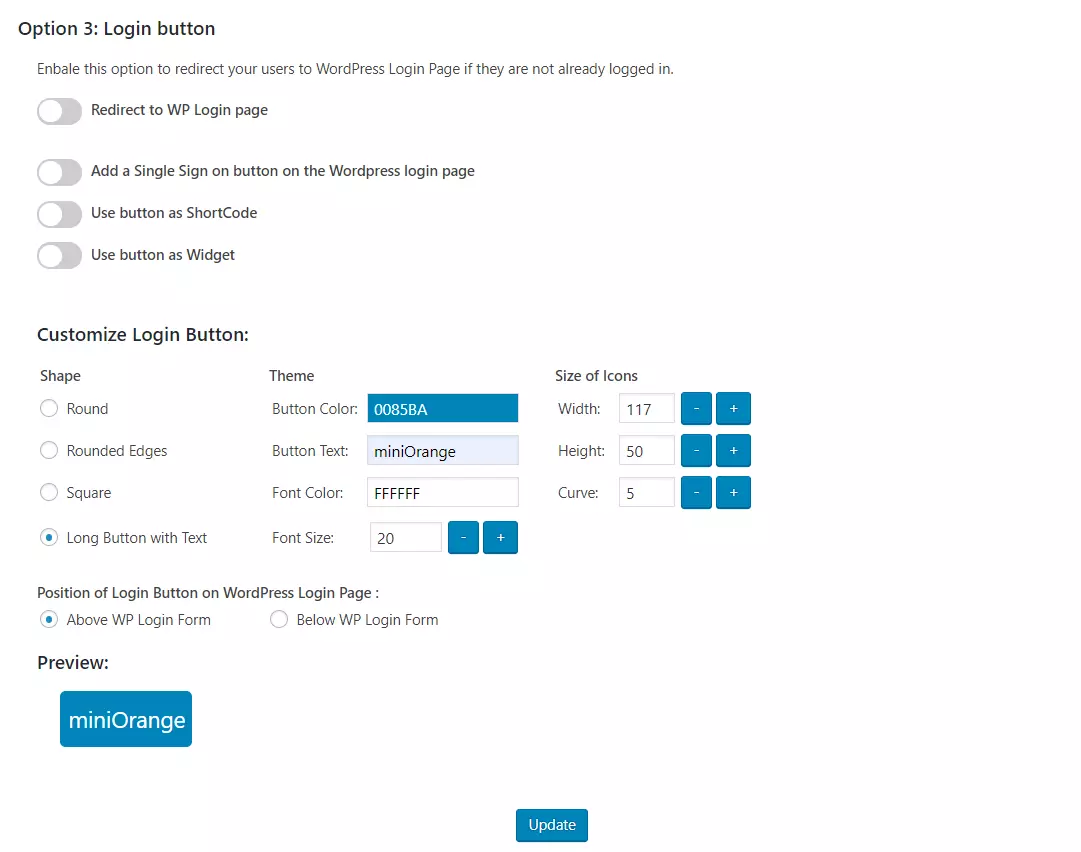
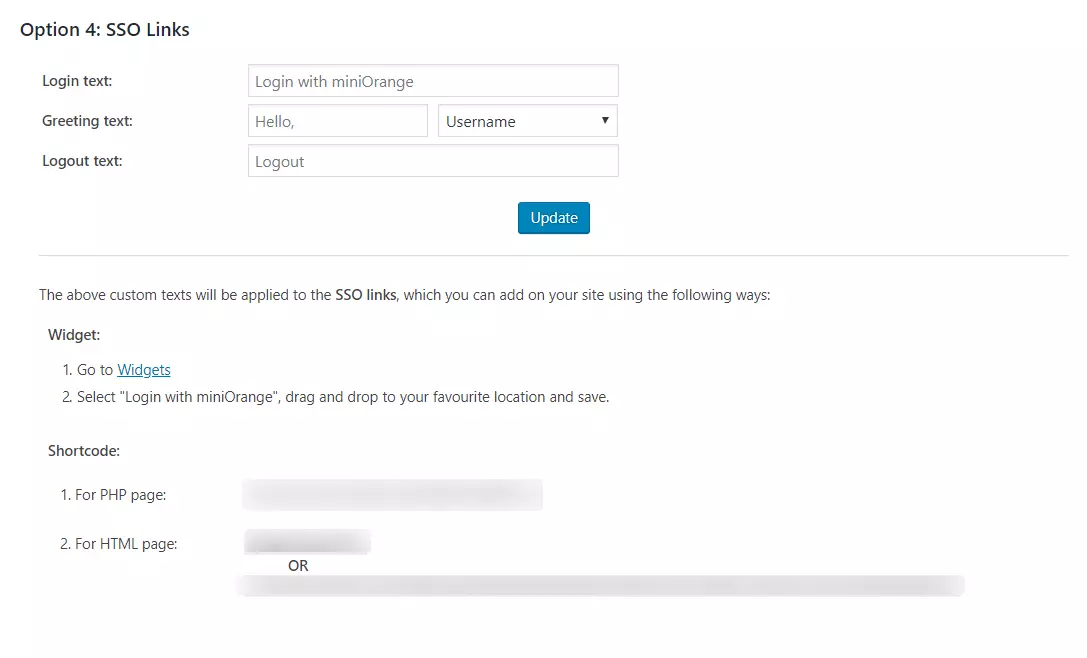
- En el complemento gratuito, puede agregar un botón de inicio de sesión único habilitando Agregue un botón de inicio de sesión único en la página de inicio de sesión de WordPress alternar Opción 1.
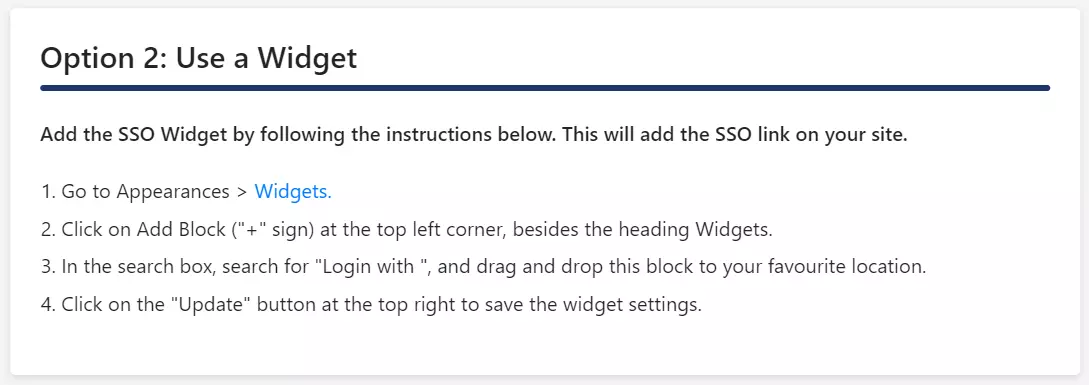
- Si su tema de WordPress admite un widget de inicio de sesión, puede agregar un widget de inicio de sesión para habilitar el SSO iniciado por SP en su sitio.
- Navegue a la pestaña Redirección y enlaces SSO y siga los pasos indicados en Opción 2: usar un widget para agregar un widget de inicio de sesión en su sitio.
Paso 5: configuración de SSO
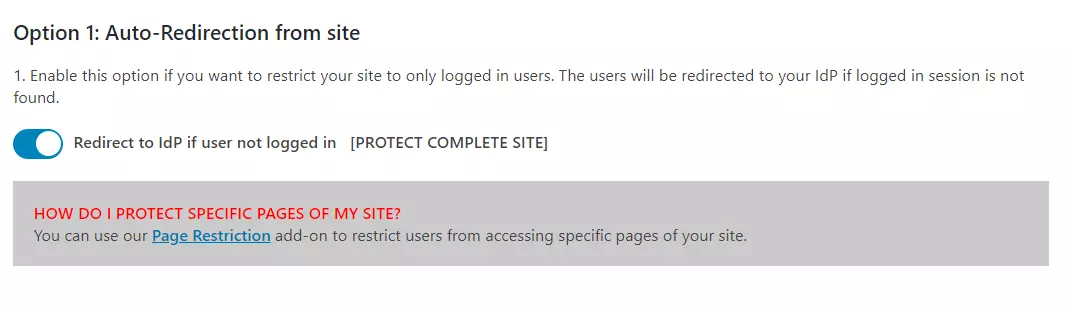
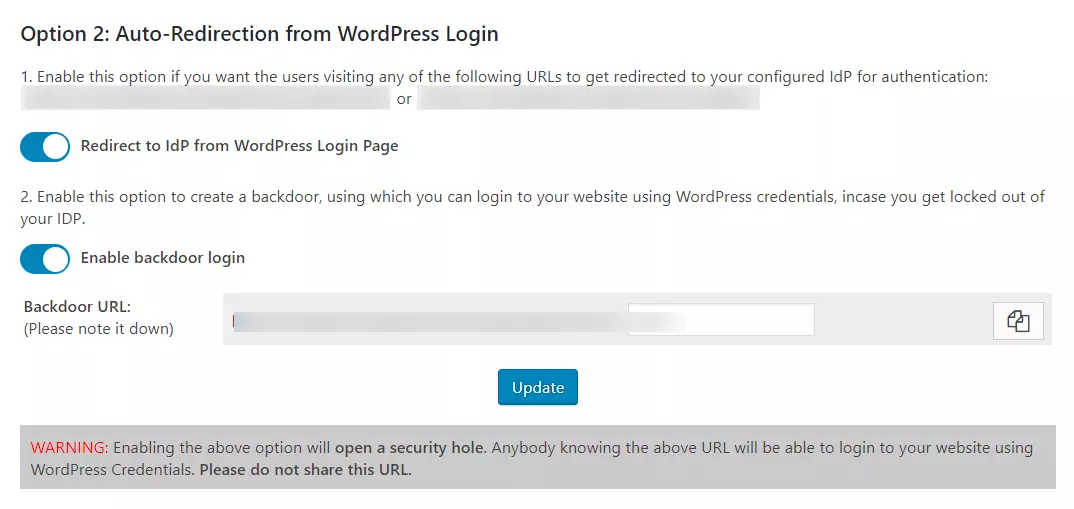
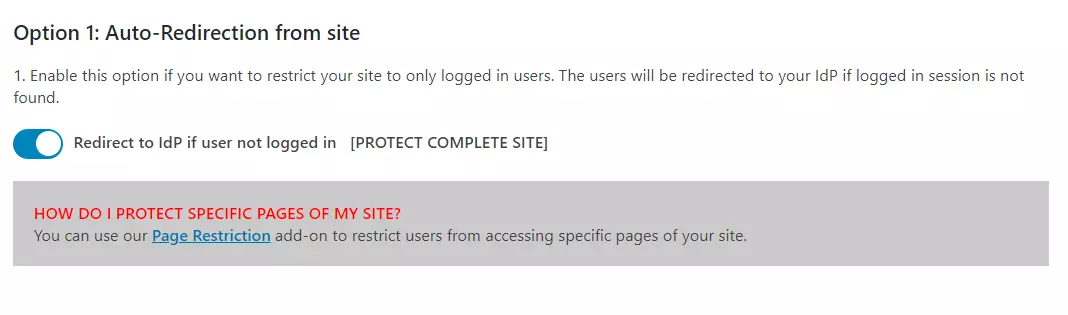
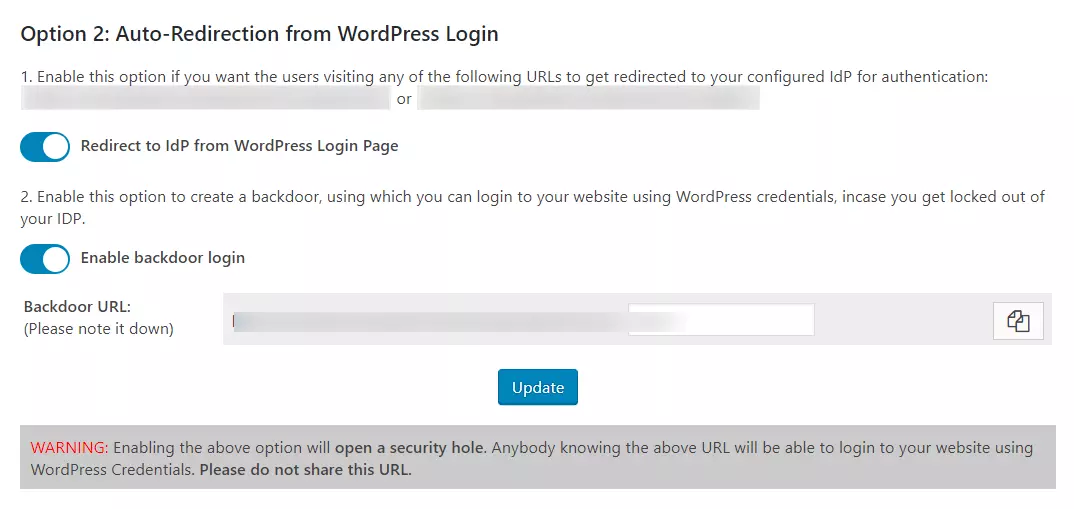
En el complemento Estándar, puede habilitar el SSO iniciado por SP usando las siguientes opciones.
Ha configurado exitosamente WordPress (WP) como SAML SP para lograr el inicio de sesión SSO de Fonteva en su sitio de WordPress (WP).
En esta guía, ha configurado correctamente el inicio de sesión único SAML de Fonteva (inicio de sesión SSO de Fonteva) seleccionando Fonteva como IdP y WordPress como SP mediante el plugin miniOrange - SAML Single Sign On - SSO Login . Esta solución le garantiza que podrá implementar el acceso seguro a su sitio WordPress (WP) utilizando las credenciales de inicio de sesión de Fonteva en cuestión de minutos.
Artículos Relacionados








 Registrarse



