En el plugin miniOrange SAML SSO para WordPress, ve a la pestaña Configuración de IDP. Hay dos maneras de configurar el plugin SSO para WordPress:
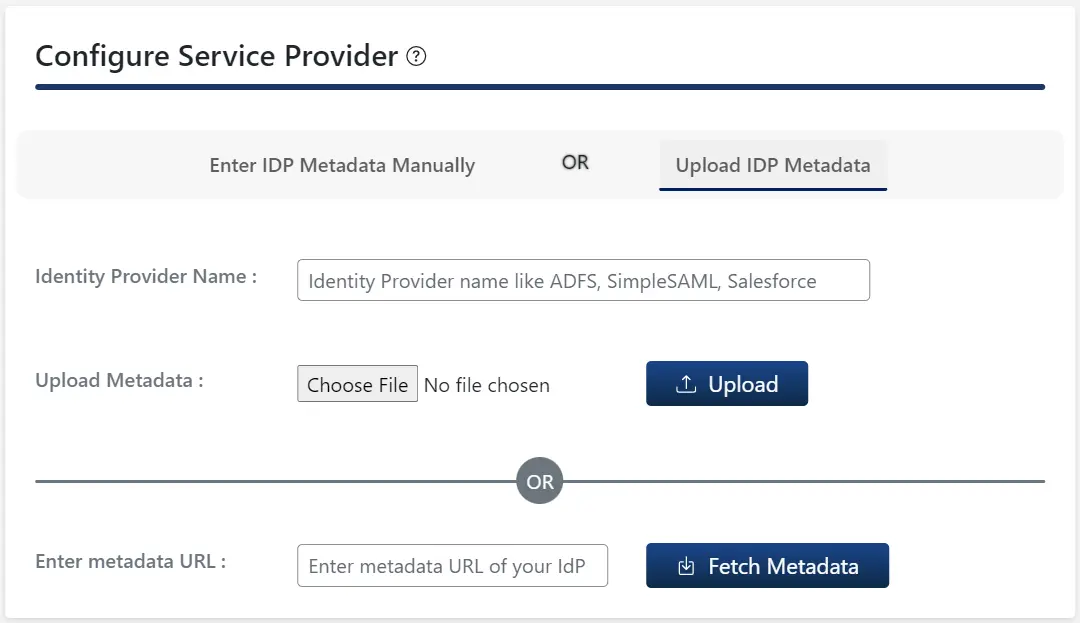
A. Al cargar metadatos de IDP:
- Haga clic en el elemento Cargar metadatos de IDP .
- Escriba el Nombre del proveedor de identidad.
- Elija una de las siguientes opciones:
- Formato: Cargar metadatos archivo y luego haga clic en el Cargar .
- Formato: Introduzca metadatos URL y luego haga clic en el Obtener metadatos .
B. Configuración manual:
- Introduzca los detalles del proveedor de identidad requeridos, incluyendo: Nombre del proveedor de identidad, ID de entidad o emisor del IDP, URL de inicio de sesión SAML, y Certificado X.509, según lo proporcionado por su proveedor de identidad.
- Haga clic en Guardar para guardar la configuración.
- Haga clic en el botón Configuración de prueba Botón para verificar la configuración y comprobar los atributos y valores recibidos del proveedor de identidad.

Paso 3: Mapeo de atributos

Nota: Para configurar la asignación de atributos para varios proveedores de identidad, siga la guía Asignación de atributos con varios IdP . Esta función está disponible en el plan Enterprise y superiores.
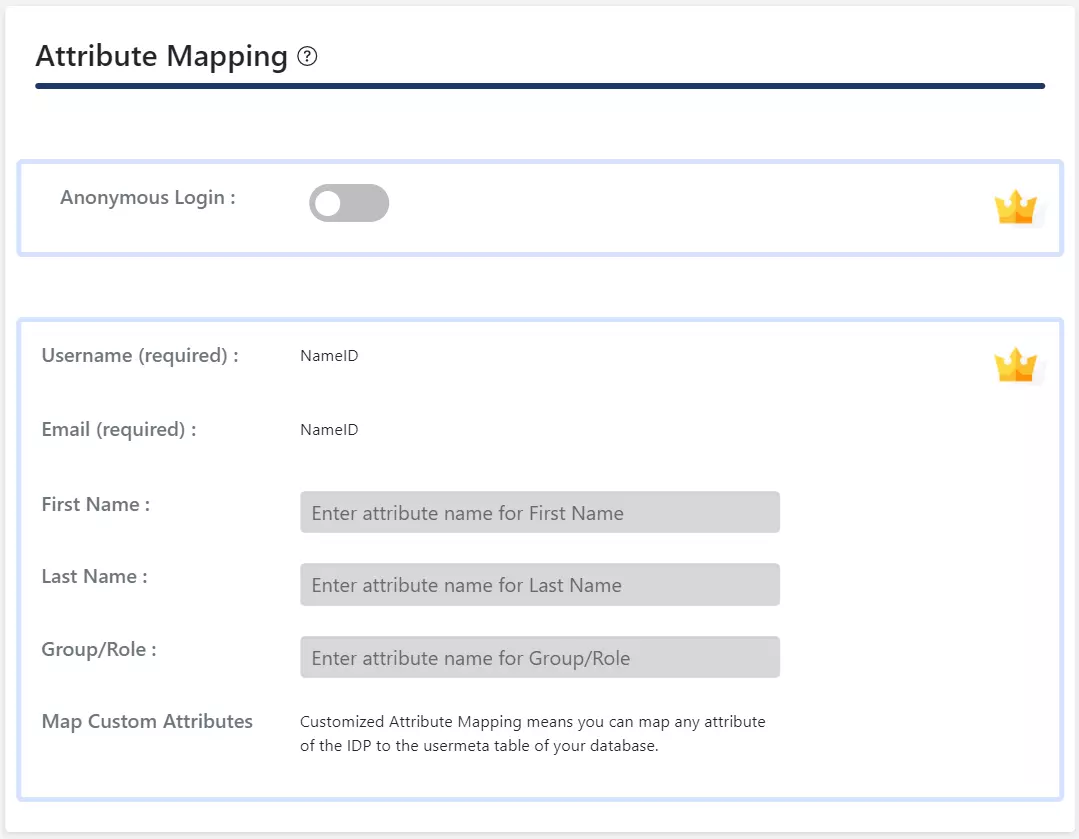
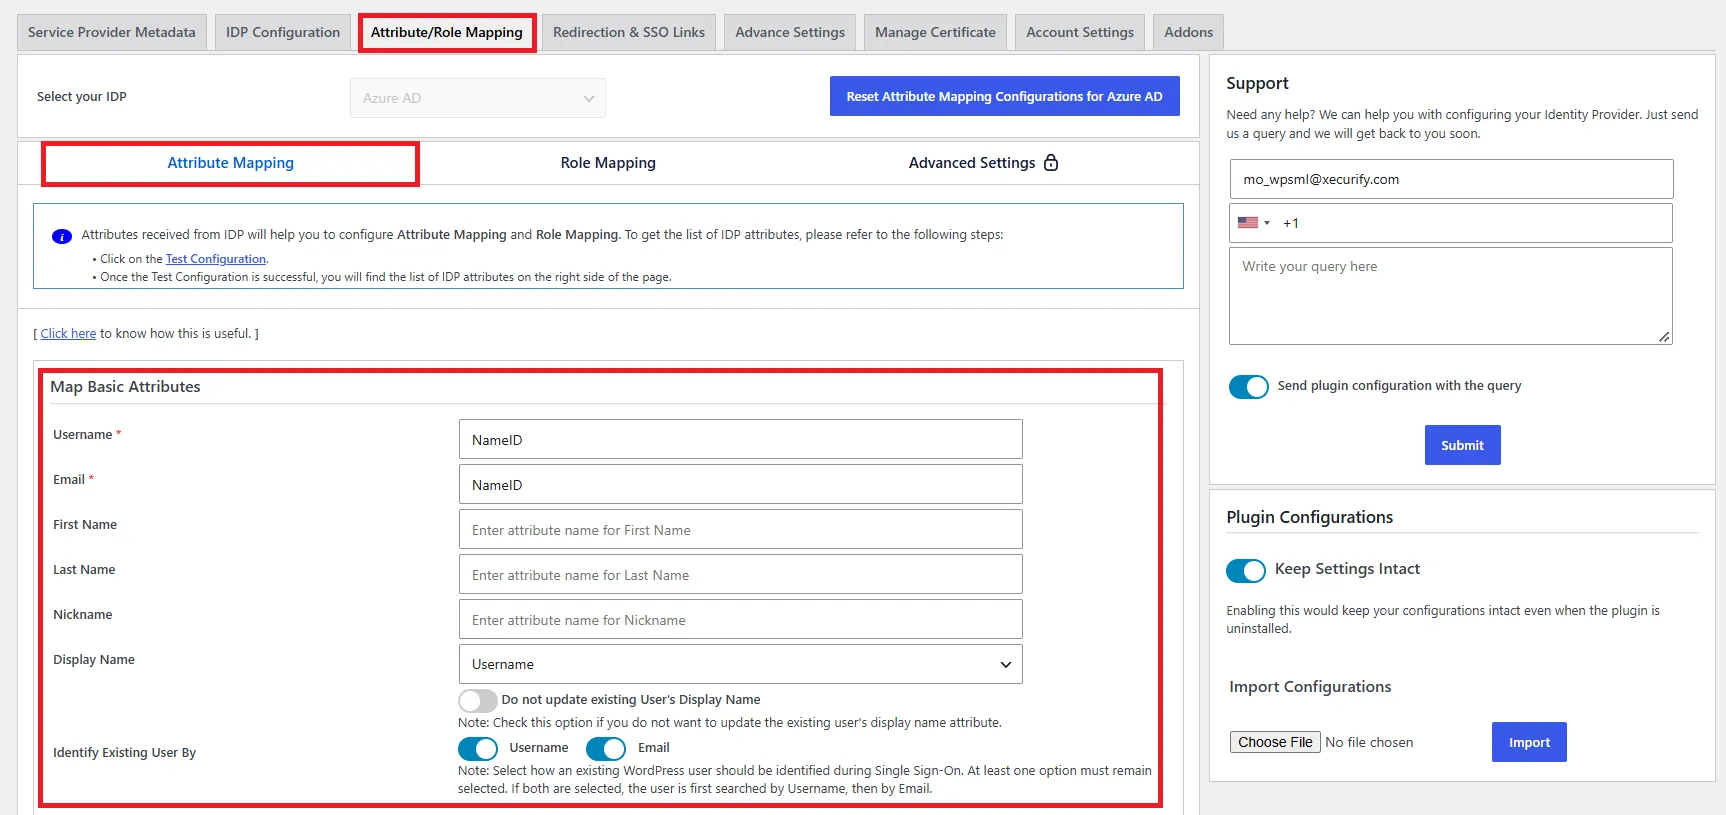
- En el complemento gratuito, ID de nombre se usa para el Nombre de usuario y Correo electrónico atributos del usuario de WordPress.
- Cuando un usuario realiza el inicio de sesión único (SSO), el valor NameID enviado por el proveedor de identidad se asigna a los campos Nombre de usuario y Correo electrónico del usuario de WordPress.
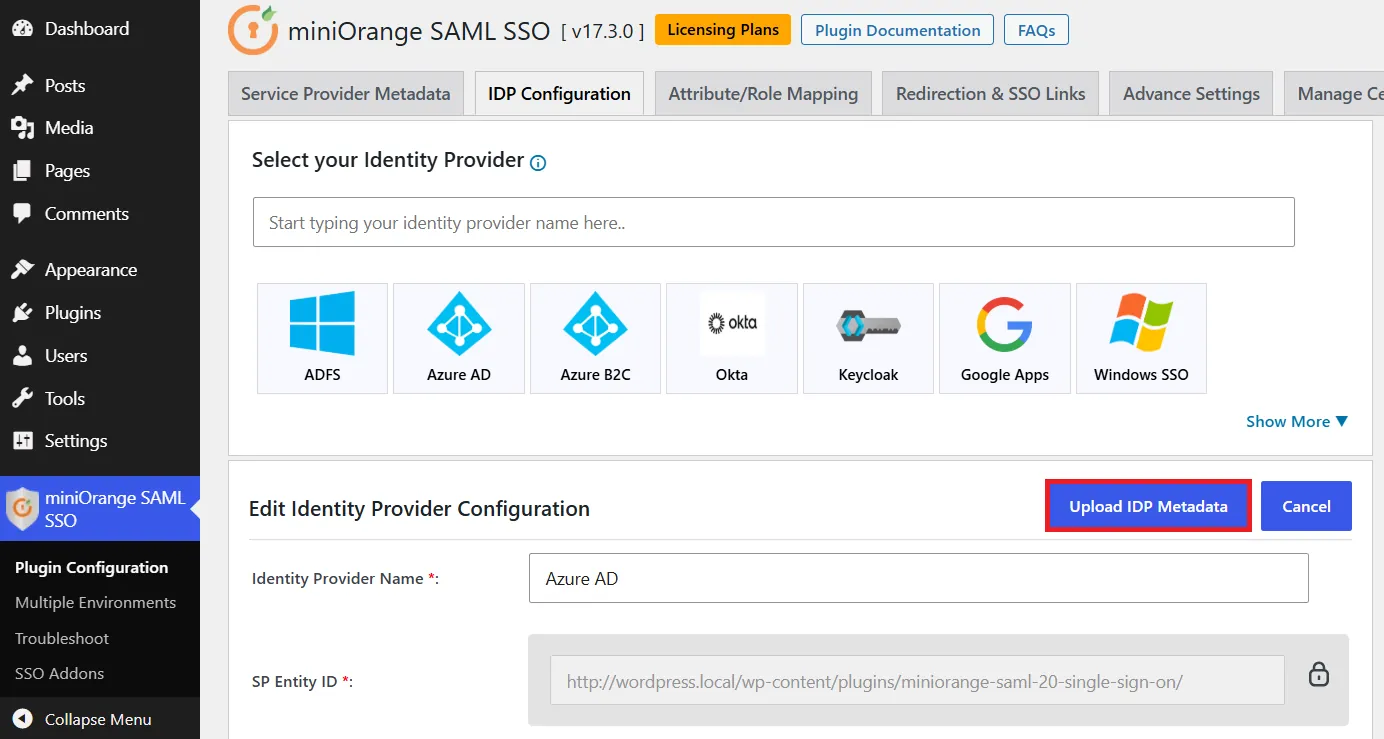
Para configurar WordPress como su proveedor de servicios (SP) en el plugin SAML SSO, vaya a la pestaña Configuración de IDP . Puede configurar el plugin utilizando cualquiera de los siguientes métodos:
A. Al cargar metadatos de IDP:
- Haga clic en el elemento Cargar metadatos de IDP .
- Escriba el Nombre del proveedor de identidad.
- Elija una de las siguientes opciones:
- Sube el archivo de metadatos haga clic en el Cargar .
- Escriba el URL de metadatos haga clic en el Obtener metadatos .
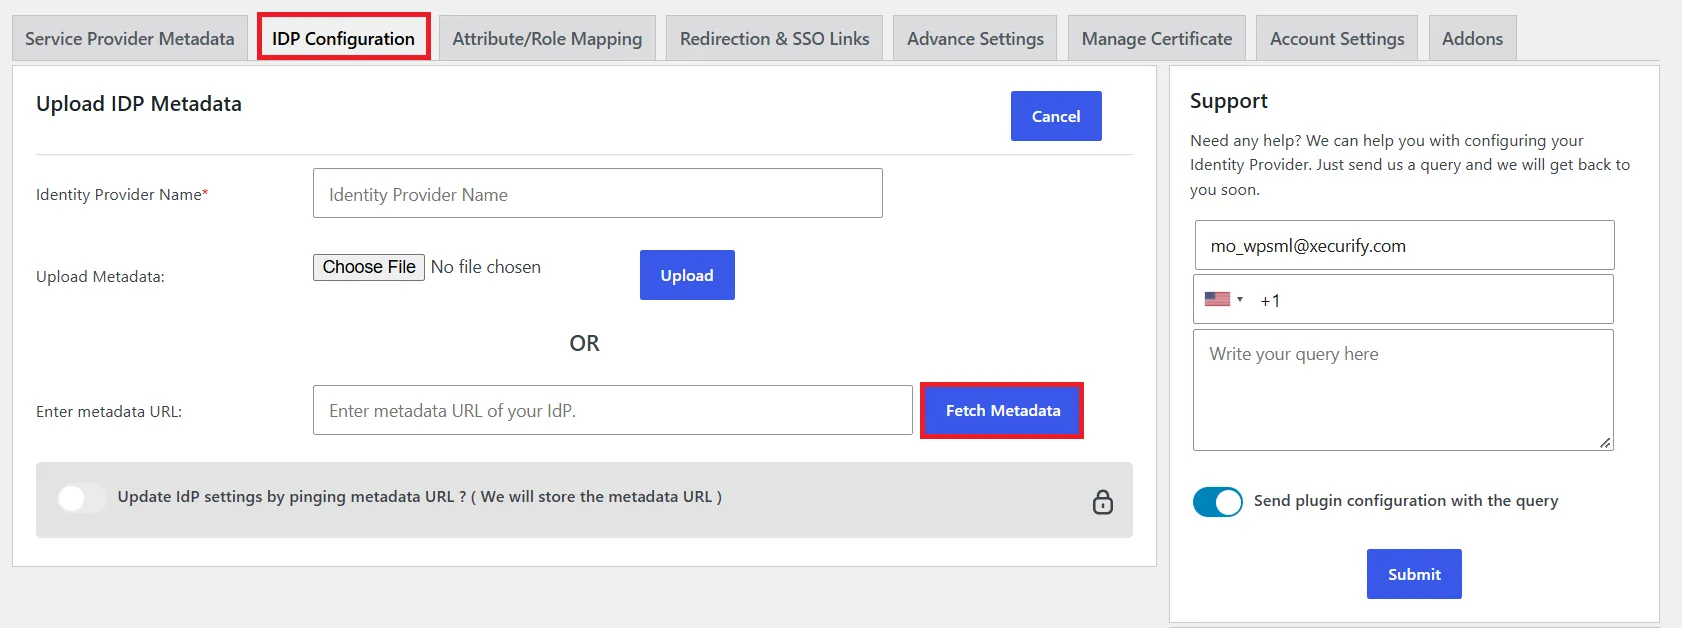
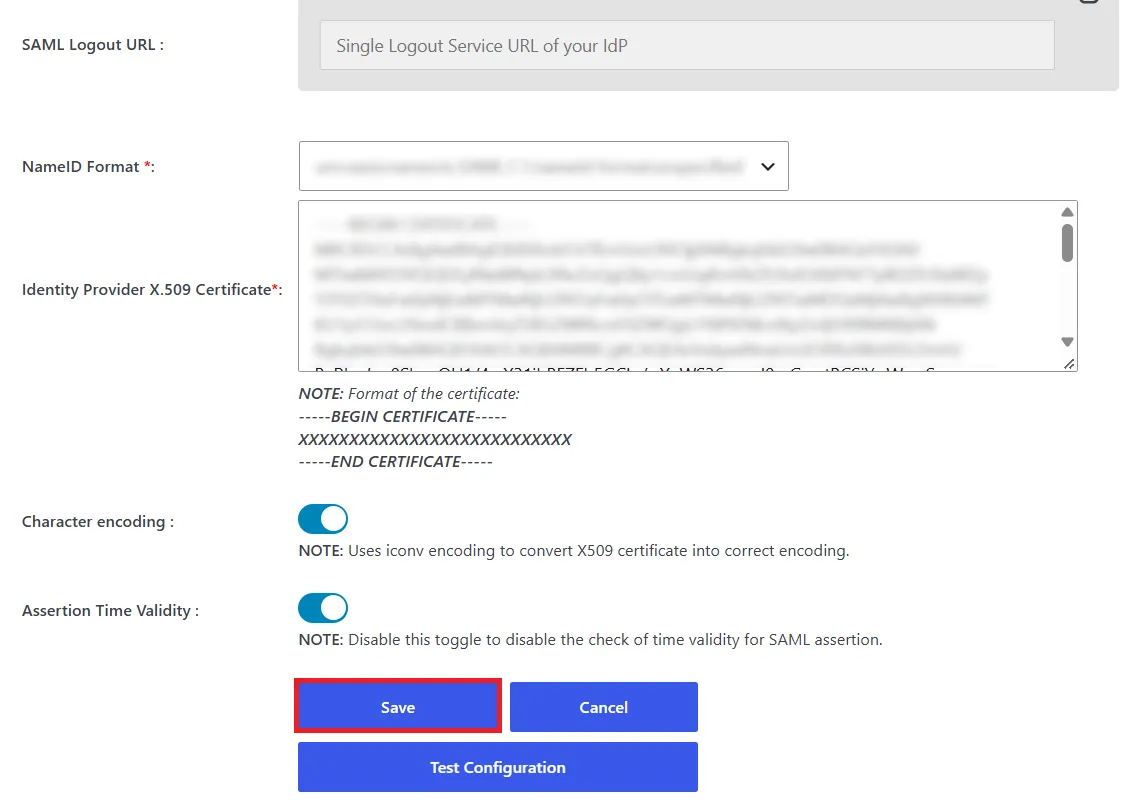
B. Configuración manual:
- Introduzca los datos del proveedor de identidad (Nombre del proveedor de identidad, ID de entidad IDP o emisor,
URL de inicio de sesión SAML, y Certificado X.509) proporcionado por su IdP, luego haga clic Guardar
.
- Haga clic en Configuración de prueba para verificar los atributos y valores recibidos del Proveedor de Identidad (IdP).
Paso 3: Mapeo de atributos
NOTA: Si hace clic en el botón «Probar configuración» en la pestaña «Configuración del IDP» y se autentica con su IDP, podrá ver una lista de los atributos enviados por el IDP en la pestaña «Asignación de atributos/roles». Esta información puede utilizarse para realizar la asignación mencionada anteriormente.
Nota: Para configurar la asignación de atributos para varios proveedores de identidad, siga la guía de configuración que encontrará aquí . Esta función está disponible en el plan Enterprise.
La función de asignación de atributos le permite asignar los atributos de usuario recibidos del proveedor de identidad (IdP) durante el inicio de sesión único (SSO) a los atributos de usuario correspondientes en WordPress.
- En la versión estándar del plugin SAML SSO para WordPress, navegue hasta la Asignación de atributos/roles .
- En la sección Asignación de atributos Subpestaña, configure los campos requeridos en la Atributos básicos del mapa .
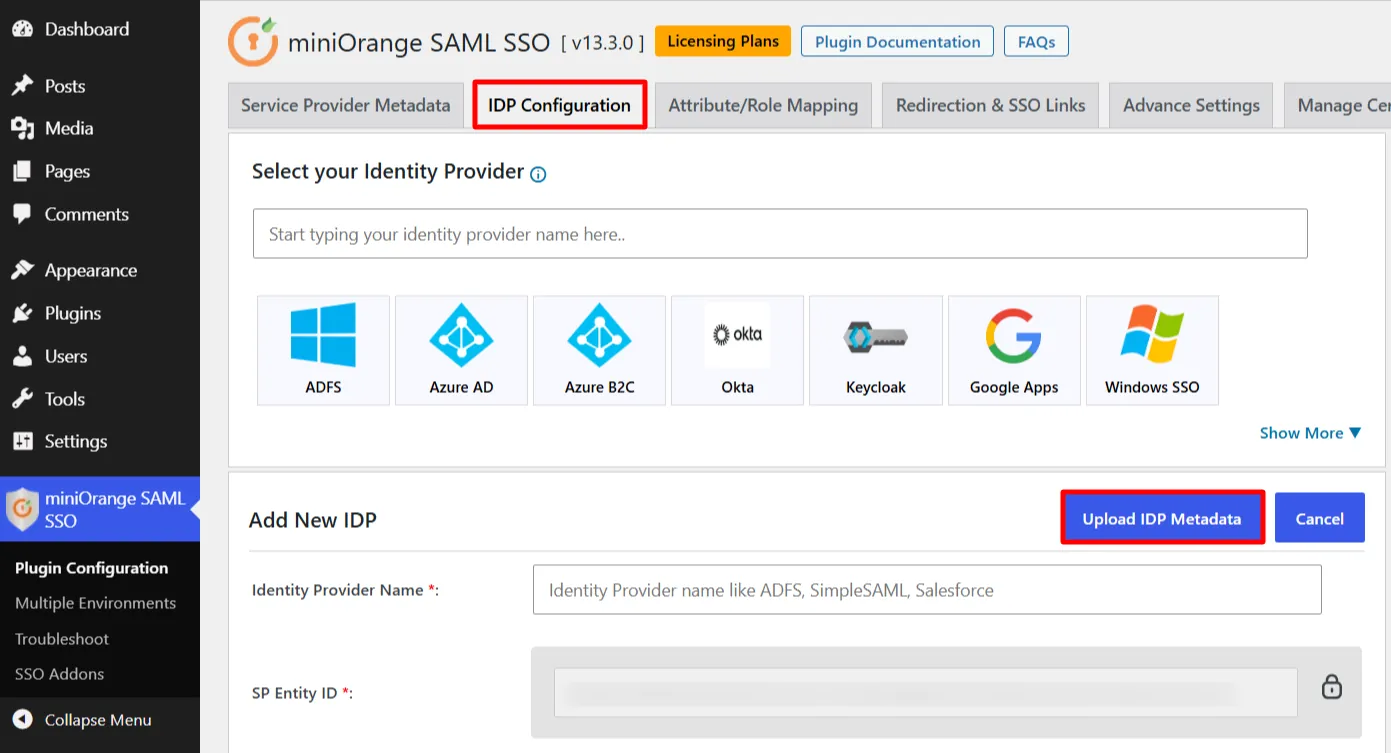
En el plugin SAML SSO para WordPress, ve a la pestaña Configuración de IDP del plugin. Hay dos maneras de configurar el plugin SSO para WordPress:
A. Al cargar metadatos de IDP:
- Haga clic en Cargar metadatos de IDP .
- Escriba el Nombre del proveedor de identidad.
- Elija una de las siguientes opciones:
- Subir un archivo de metadatos haga clic en el Cargar .
- Escriba el URL de metadatos haga clic en el Obtener metadatos .
- En la sección Complemento premium, puede habilitar la sincronización automática para la URL de metadatos que actualizará automáticamente la configuración del plugin según los metadatos del IDP después de un intervalo de tiempo determinado.
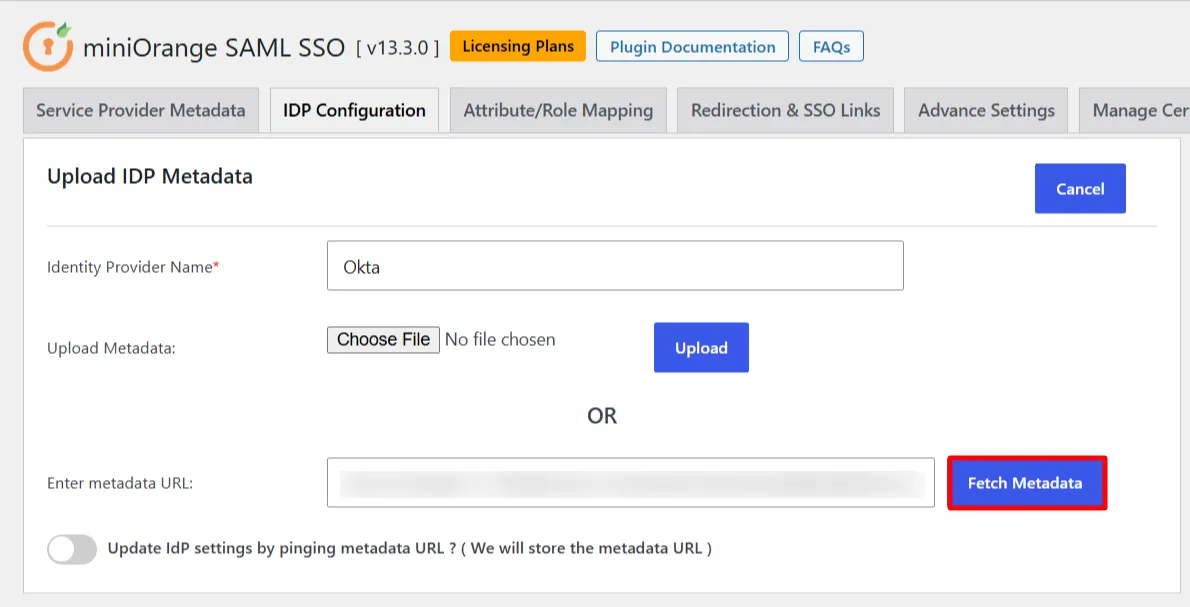
B. Configuración manual:
- Proporcione la configuración requerida (es decir, nombre del proveedor de identidad, ID de entidad IDP o emisor, URL de inicio de sesión de SAML, certificado X.509) según lo dispuesto por su Proveedor de identidad y haga clic en el ícono de
Guardar .
- Haga clic en Configuración de prueba para comprobar los atributos y valores enviados por IDP.
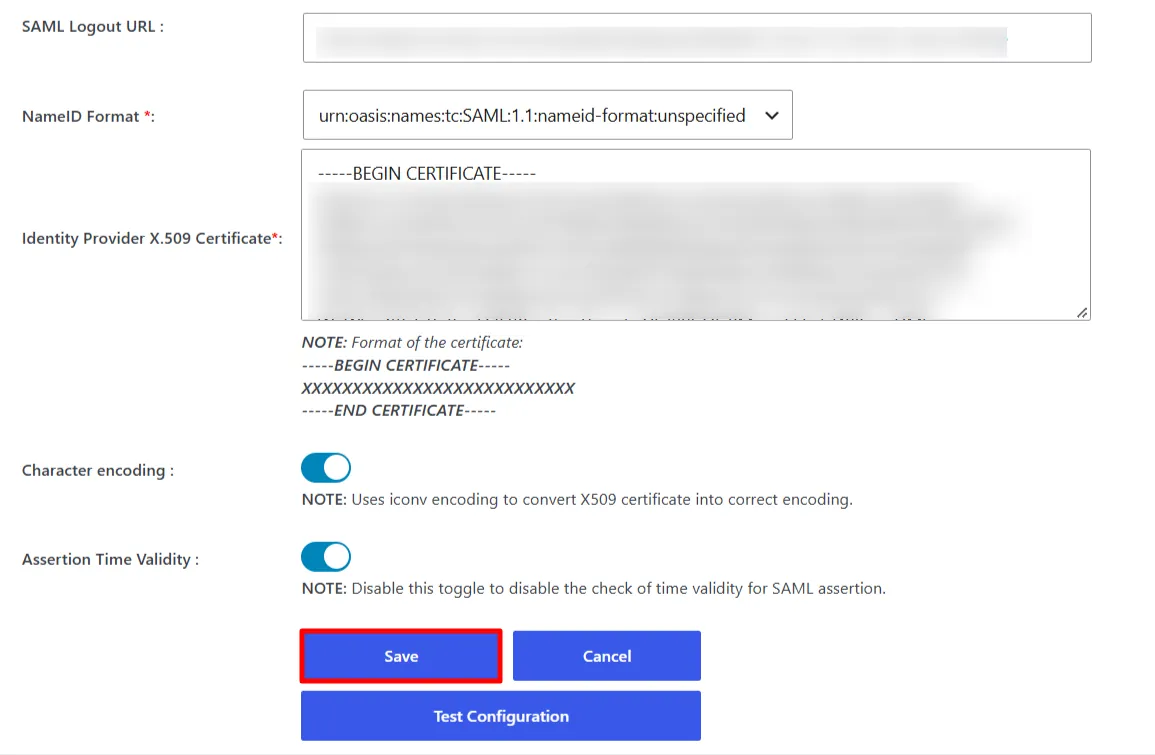
Nota: En el plugin Premium, puede configurar la URL de cierre de sesión SAML para lograr un cierre de sesión único en su sitio de WordPress.
Paso 3: Mapeo de atributos
NOTA: Si hace clic en el botón «Probar configuración» en la pestaña «Configuración del IDP» y se autentica con su IDP, podrá ver una lista de los atributos enviados por el IDP en la pestaña «Asignación de atributos/roles». Esta información puede utilizarse para realizar la asignación mencionada anteriormente.
Nota: Para configurar la asignación de atributos para varios proveedores de identidad, siga la guía de configuración que encontrará aquí . Esta función está disponible en el plan Enterprise.
La función de asignación de atributos le permite asignar los atributos de usuario enviados por el IDP durante el SSO a los atributos de usuario en WordPress.
- En el plugin SAML para WordPress, navegue hasta Mapeo de atributos/roles .
- En la sección Asignación de atributos Subpestaña, configure los campos requeridos en la Atributos básicos del mapa .
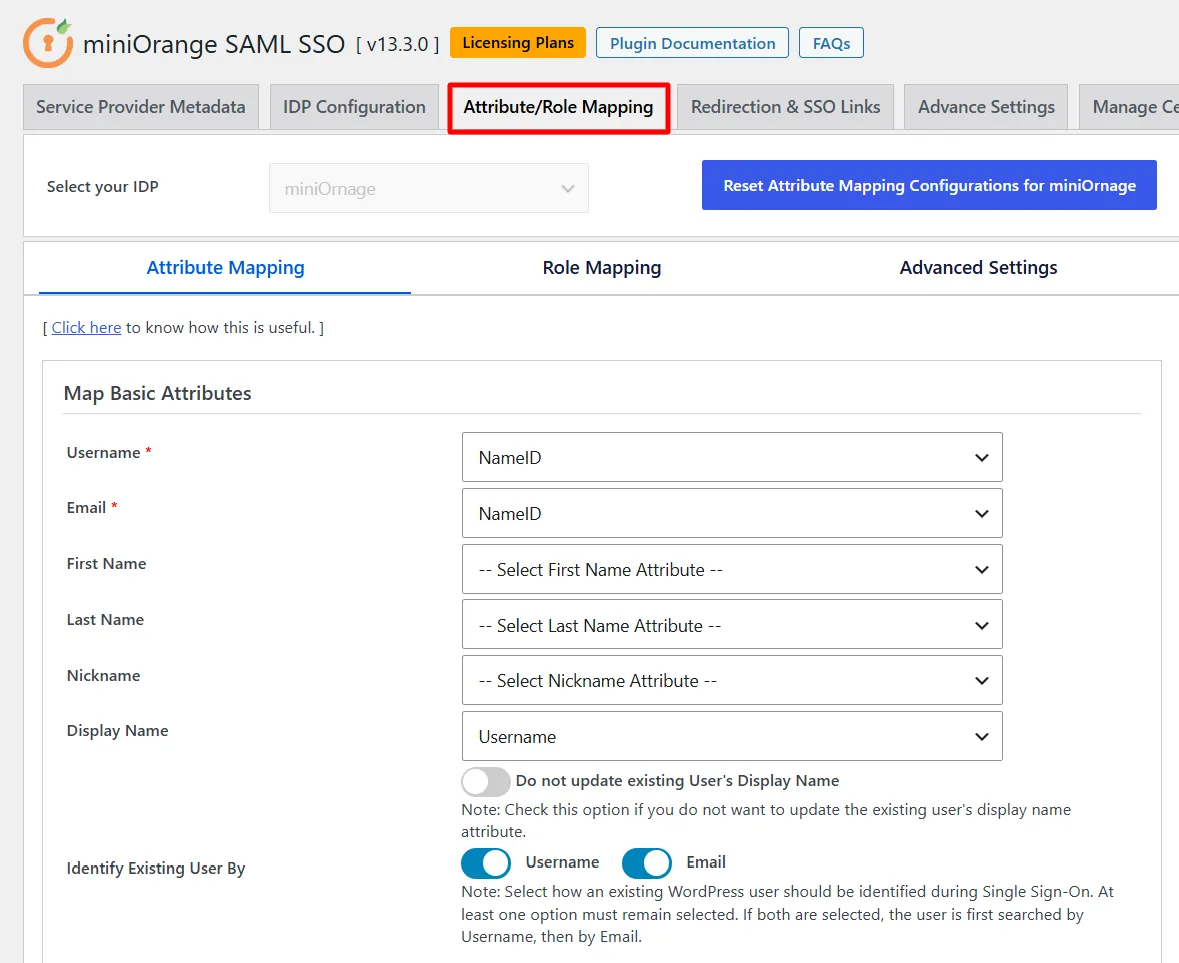
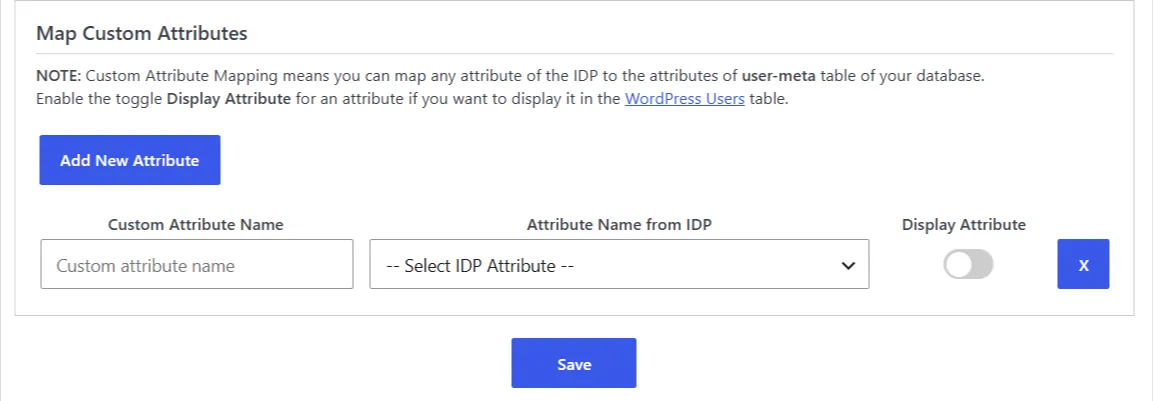
Asignación de atributos personalizados: Esta función le permite asignar cualquier atributo enviado por el IdP a la tabla usermeta de WordPress. Para crear y asignar atributos personalizados, abra la sección Asignar atributos personalizados en la subpestaña Asignación de atributos , ingrese el nombre de la clave meta de WordPress y seleccione el atributo correspondiente recibido del IdP (use Probar configuración en la pestaña Configuración del IdP para ver los atributos disponibles), luego haga clic en Guardar.
Paso 4: Mapeo de roles
Nota: Para configurar la asignación de roles para varios proveedores de identidad, siga la guía Asignación de roles con varios IdP . Esta función está disponible en el plan Enterprise y superiores.
- Navegue a la pestaña Mapeo de atributos/roles pestaña y localice el Mapeo de roles .
- Seleccione el rol requerido de la Rol predeterminado desplegable y clic Actualizar para guardar los cambios.
Nota: El rol predeterminado seleccionado solo se aplica a los nuevos usuarios cuando realizan el inicio de sesión único (SSO). Los usuarios de WordPress existentes conservan sus roles actuales.
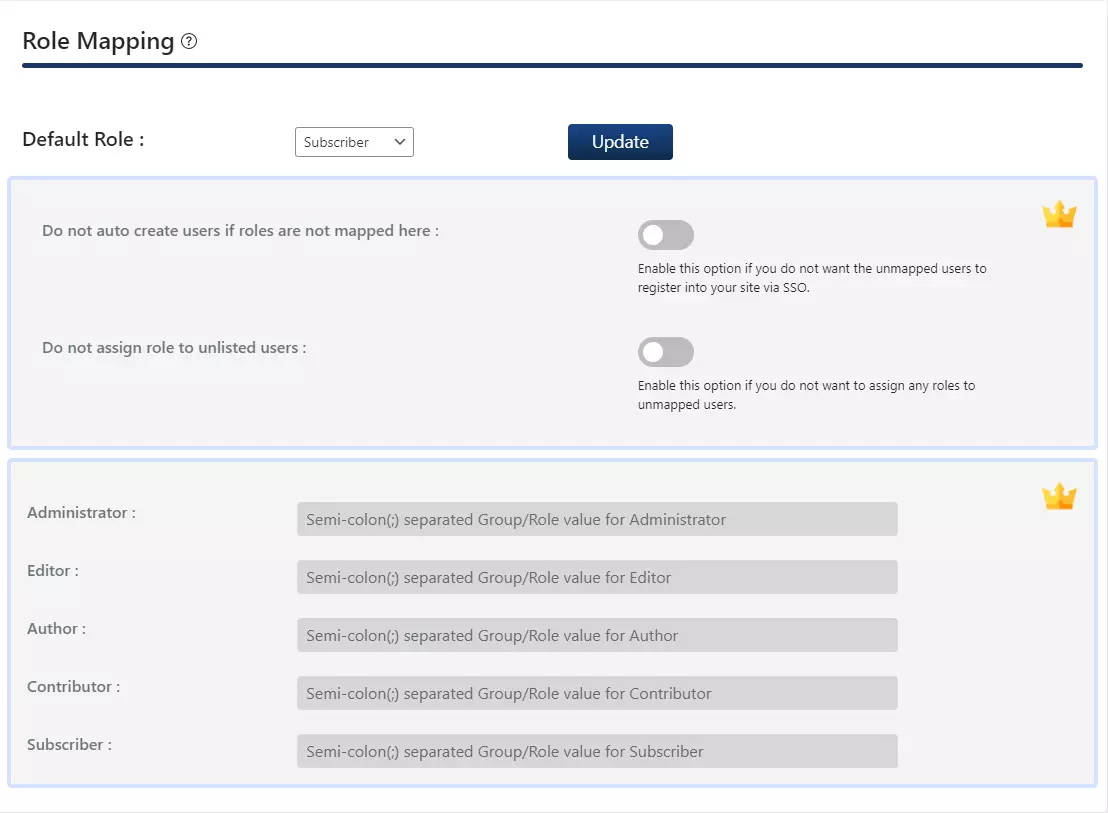
Paso 4: Mapeo de roles
Nota: Para configurar la asignación de roles para varios proveedores de identidad, siga la guía de configuración que encontrará aquí . Esta función está disponible en el plan Enterprise.
En el plugin estándar, puedes elegir un rol predeterminado que se asignará a todos los usuarios que no sean administradores cuando realicen el inicio de sesión único (SSO).
- Para configurar la asignación de roles, vaya a la Mapeo de atributos/roles .
- Navegue a la pestaña Mapeo de roles subpestaña y desplácese hacia abajo hasta la Seleccione el rol de usuario predeterminado.
.
- Según sus requisitos, habilite Crear nuevo usuario con rol or Actualizar usuario existente con roly seleccione el rol predeterminado apropiado en el menú desplegable.
- Haga clic en Guardar para aplicar la configuración de asignación de roles.
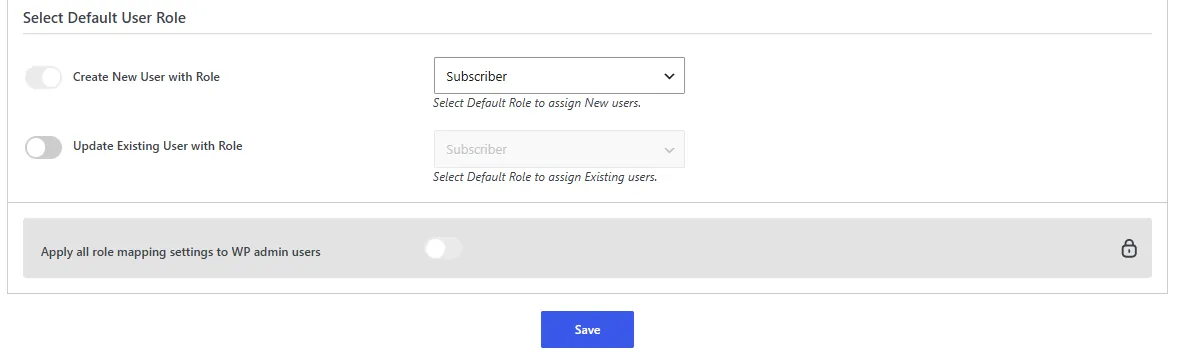
Paso 4: Asignación de roles
Esta función permite asignar y gestionar los roles de los usuarios al iniciar sesión con un solo usuario (SSO). Además de los roles predeterminados de WordPress, también es compatible con cualquier rol personalizado.
Nota: Para configurar la asignación de roles para varios proveedores de identidad, siga la guía de configuración que encontrará aquí . Esta función está disponible en el plan Enterprise.
- Navegue a la pestaña Mapeo de roles subpestaña debajo de la Mapeo de atributos/roles .
- En el campo Atributo de rol/grupo de desplazados internos En el menú desplegable, seleccione el atributo que contiene la información del grupo o rol del usuario (por ejemplo, NameID).
- En cada campo de rol, introduzca los valores del grupo IDP correspondiente. Separe los valores múltiples con un punto y coma (;).
Ejemplo: Si desea que a un usuario cuyo valor de atributo Grupo/Rol sea WP-Editors se le asigne el rol de Editor en WordPress, introduzca WP-Editors en el campo Editor.
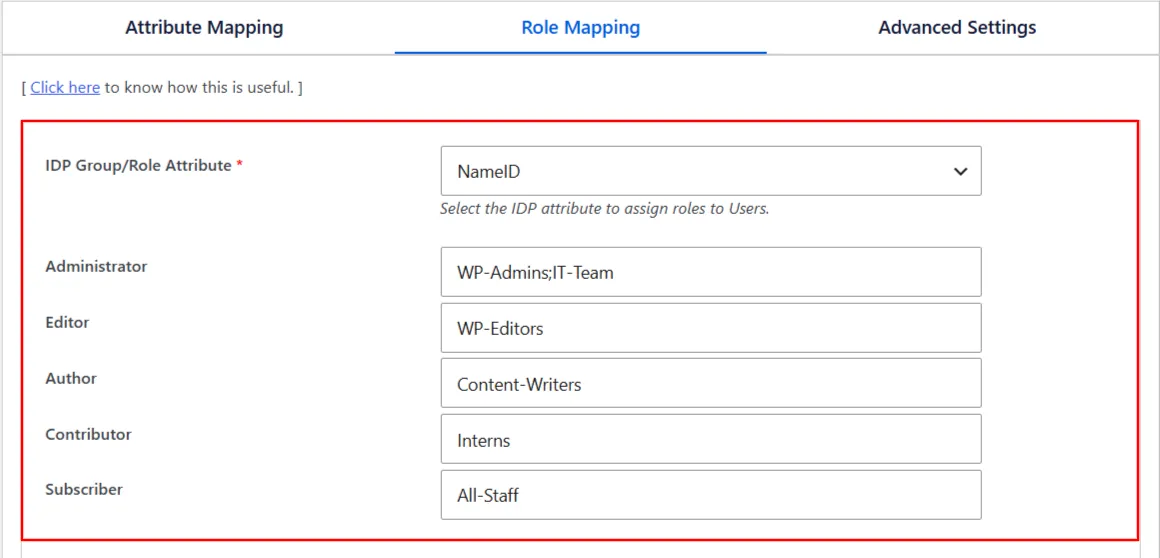
- En Seleccione la acción a realizar si falla la asignación de roles.Puedes elegir qué sucede cuando el valor del grupo o rol de un usuario no está asignado a ningún rol:
- Crear nuevo usuario con rol: Puedes seleccionar un rol predeterminado para los nuevos usuarios (por ejemplo, Suscriptor). Si esta opción está desactivada, no se crearán nuevos usuarios.
- Actualizar usuario existente con rol: Puedes seleccionar un rol predeterminado que se asignará a los usuarios existentes.
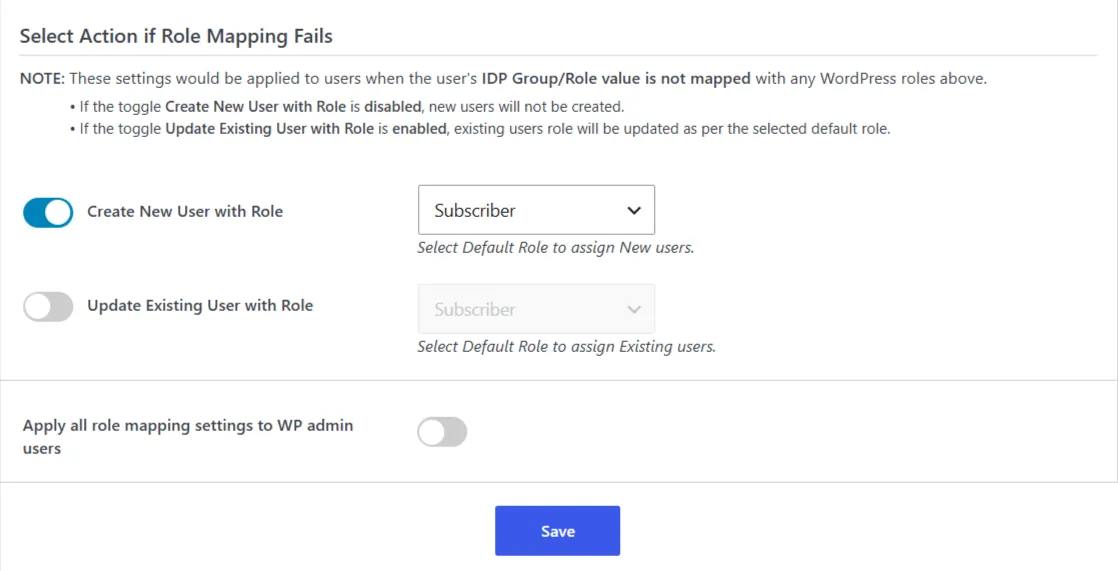
- Aplicar todas las configuraciones de asignación de roles a los usuarios administradores de WP: Puedes aplicar todas las configuraciones de asignación de roles anteriores a los usuarios administradores de WordPress.
- Luego, haga clic en el Guardar.
Paso 5: Configuración de SSO
Acceda a la pestaña "Enlaces de redirección y SSO" del complemento para configurar los ajustes de SSO.
1. Utilice un botón de inicio de sesión único.
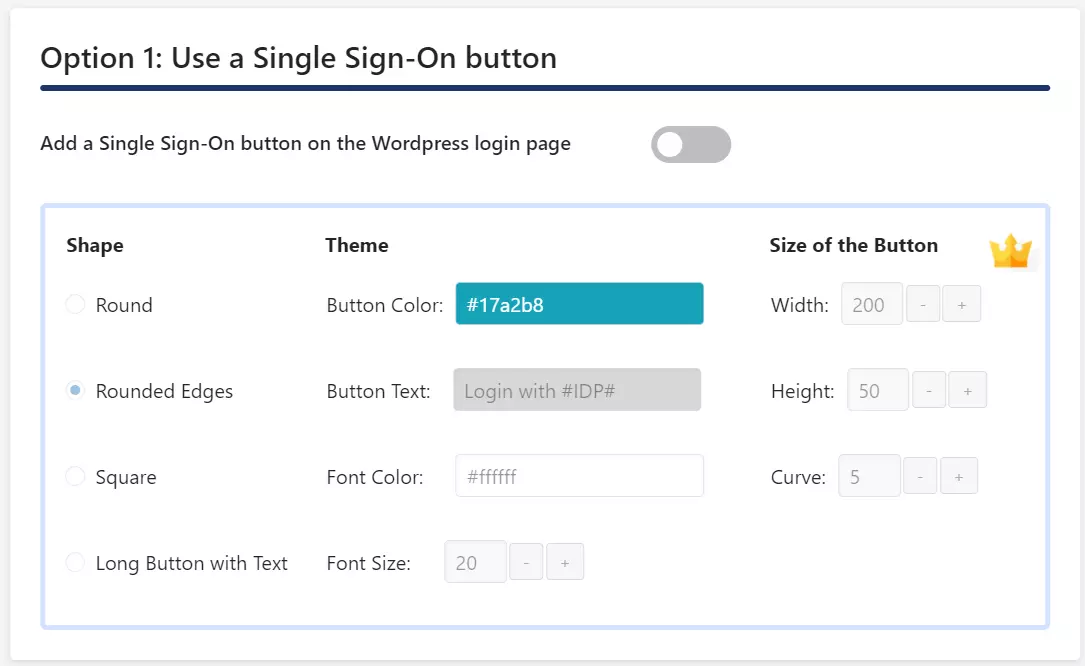
- Active la característica de Agregue un botón de inicio de sesión único en la página de inicio de sesión de WordPress alternar desde el Opción 1: Utilizar un botón de inicio de sesión único Sección para agregar un botón de inicio de sesión único a la página de inicio de sesión de WordPress.
2. Enlaces SSO
En el plugin gratuito, puedes habilitar el inicio de sesión único (SSO) iniciado por el proveedor de servicios (SP) añadiendo un enlace SSO a un botón o hipervínculo en tu sitio de WordPress.
- Desplácese hacia abajo hasta la sección Opción 2: enlaces SSO .
- Iniciar SSO con el comportamiento de redirección predeterminado: Copia el primer enlace SSO que aparece en el plugin y añádelo a un botón o hipervínculo de tu sitio web. Cuando los usuarios hagan clic en el enlace, serán redirigidos al proveedor de identidad (IdP) para autenticarse y, posteriormente, volverán a tu sitio de WordPress.
https://your-wordpress-site.com/?option=saml_user_login
- Redirigir a los usuarios a una página específica después de la autenticación: Copie el segundo enlace SSO proporcionado en el complemento y agréguelo a un botón o hipervínculo. Este enlace incluye el
redirigir a parámetro, que permite especificar la página que los usuarios deben visitar después de una autenticación exitosa.
https://your-wordpress-site.com/?option=saml_user_login&redirect_to=page_url
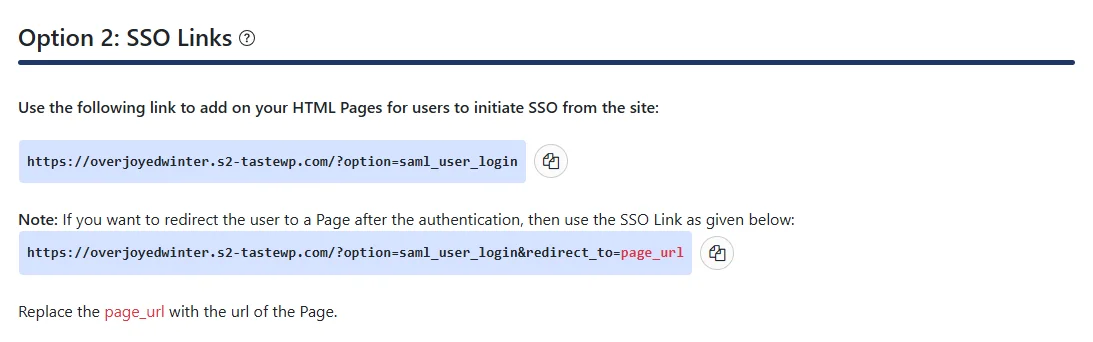
Nota: Reemplace your-wordpress-site.com con la URL de su sitio WordPress y page_url con la URL de la página a la que se debe redirigir a los usuarios después de una autenticación exitosa.
Paso 5: Configuración de SSO
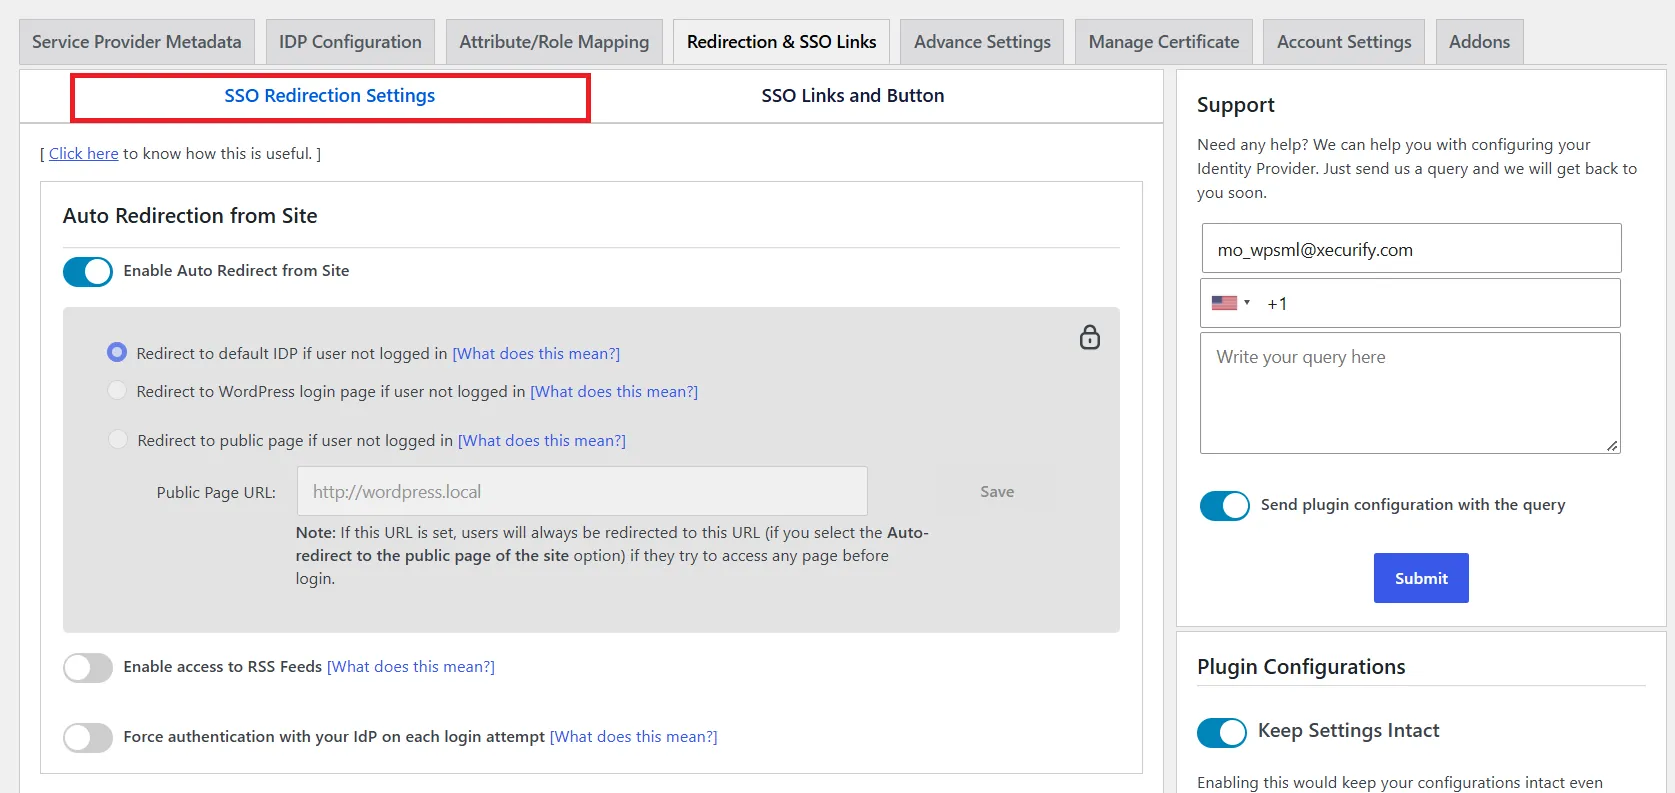
En la versión estándar del complemento, puede configurar el inicio de sesión único (SSO) iniciado por el proveedor de servicios (SP) mediante las opciones disponibles en Configuración de redirección de SSO . Para acceder a estas opciones, vaya a la pestaña Enlaces de redirección y SSO.
1. Redirección automática desde el sitio
Si esta opción está habilitada, cualquier usuario no autenticado que intente acceder a su sitio será redirigido a la página de inicio de sesión del proveedor de identidad (IDP). Tras autenticarse correctamente, será redirigido de nuevo a la misma página de su sitio a la que intentaba acceder.
- Navegue a la pestaña Enlaces de redirección y SSO pestaña e ir a Configuración de redirección de SSO.
- En Redirección automática desde el sitioConfigure las siguientes opciones:
- Habilitar la redirección automática desde el sitio: Si desea que los usuarios no autenticados sean redirigidos automáticamente a su IdP configurado para iniciar sesión cada vez que intenten acceder a su sitio.
- Habilitar el acceso a las fuentes RSS: Si quieres permitir que los usuarios accedan a las fuentes RSS de tu sitio.
- Fuerza la autenticación con tu IdP en cada intento de inicio de sesión: Si desea que los usuarios se autentiquen con su proveedor de identidad configurado en cada intento de inicio de sesión.
2. Redirección automática desde la página de inicio de sesión de WordPress
Si esta opción está habilitada, cualquier usuario no autenticado que intente acceder a la página de inicio de sesión predeterminada de WordPress será redirigido a la página de inicio de sesión del proveedor de identidad (IDP) para su autenticación. Tras autenticarse correctamente, será redirigido de nuevo al sitio de WordPress.
- Navegue a la pestaña Enlaces de redirección y SSO pestaña e ir a Configuración de redirección de SSO.
- En Redirección automática desde la página de inicio de sesión de WordPress sección, habilitar el Redirigir al IdP predeterminado desde la página de inicio de sesión de WordPress .
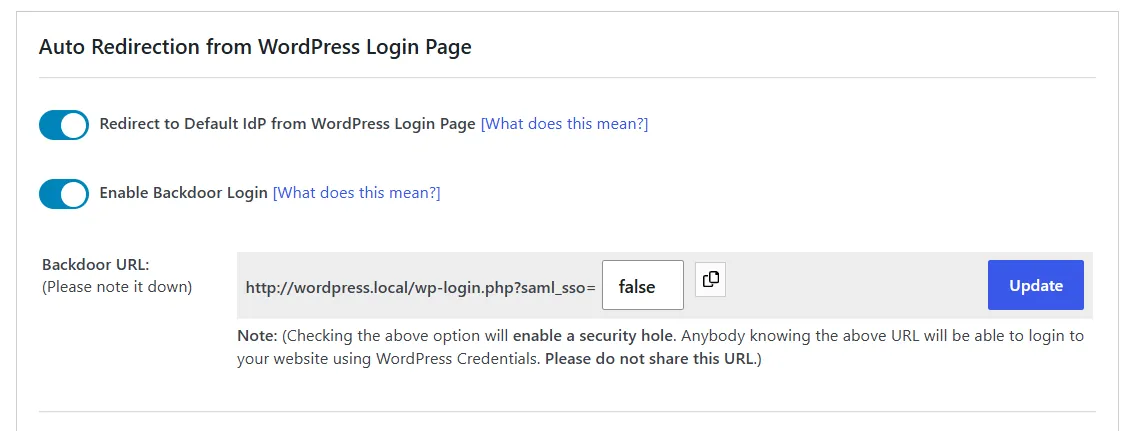
Nota: Habilite el inicio de sesión alternativo y anote la URL correspondiente. Esto le permitirá acceder a la página de inicio de sesión de WordPress en caso de que se bloquee su acceso debido a problemas con su proveedor de identidad (IDP).
3. Mapeo de dominio
La asignación de dominios permite redirigir a los usuarios al proveedor de identidad (IdP) adecuado según su dominio de correo electrónico, lo que simplifica el inicio de sesión único (SSO) para organizaciones con varios dominios.
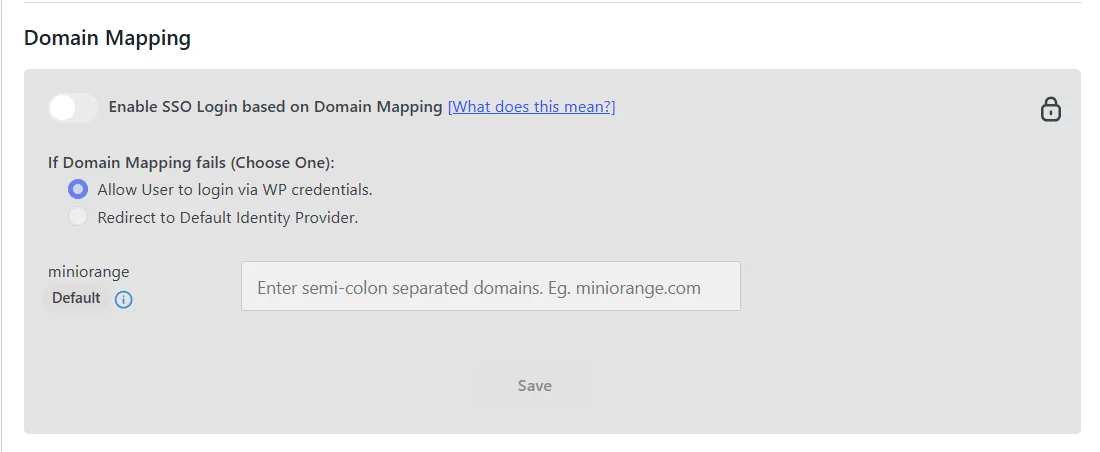
Nota: Esta función no está disponible en la versión actual del complemento. Actualice a la versión Enterprise o superior para utilizarla.
4. Redirección después de la configuración de SSO
Estas opciones de configuración le permiten establecer a dónde se redirige a los usuarios después de iniciar o cerrar sesión correctamente mediante SSO.
- Navegue a la pestaña Enlaces de redirección y SSO pestaña e ir a Configuración de redirección de SSO.
- En URL de estado de relé de inicio de sesiónIntroduzca una URL válida si desea que los usuarios sean redirigidos a una página específica tras iniciar sesión correctamente. Si deja este campo en blanco, los usuarios serán redirigidos a la misma página desde la que se inició la sesión.
- Haga clic en Guardar Para aplicar la configuración.
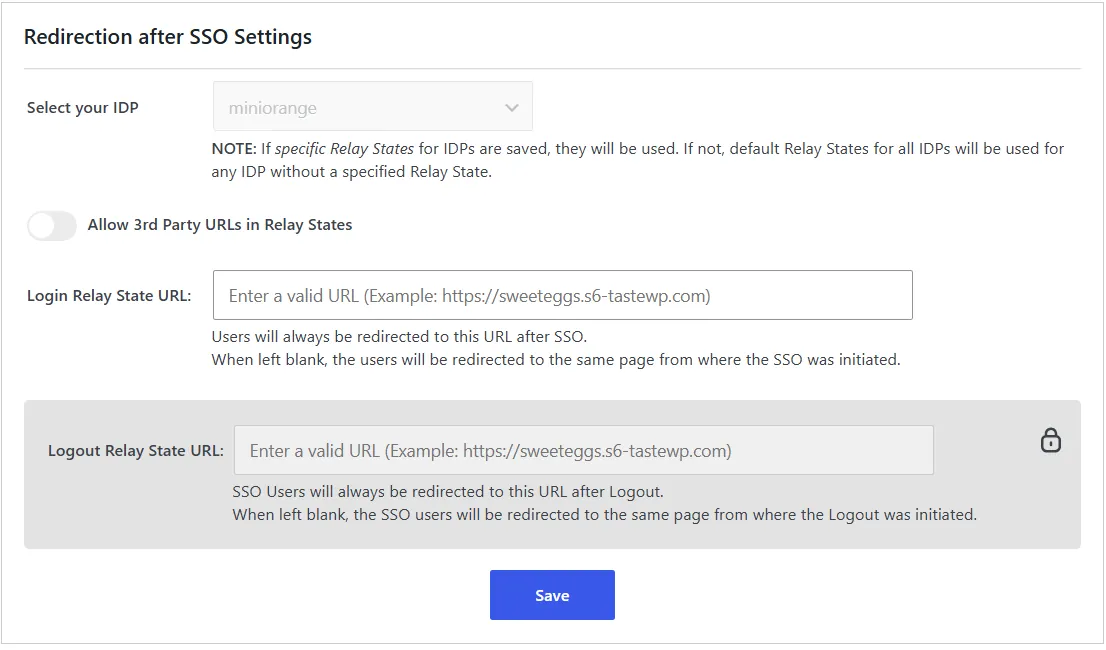
Nota: La función "Permitir URL de terceros en estados de retransmisión" no está disponible en la versión actual del plugin. Para usar esta función, actualice a la versión PREMIUM o superior.
Enlaces y botón de inicio de sesión único (SSO)
Los enlaces SSO permiten a los usuarios iniciar sesión directamente desde su sitio web. Puede colocar estos enlaces en páginas o botones relevantes para que los usuarios inicien sesión fácilmente a través del proveedor de identidad (IdP) configurado. También puede especificar una URL de redireccionamiento para enviar a los usuarios a una página específica tras una autenticación exitosa.
1. Enlaces SSO
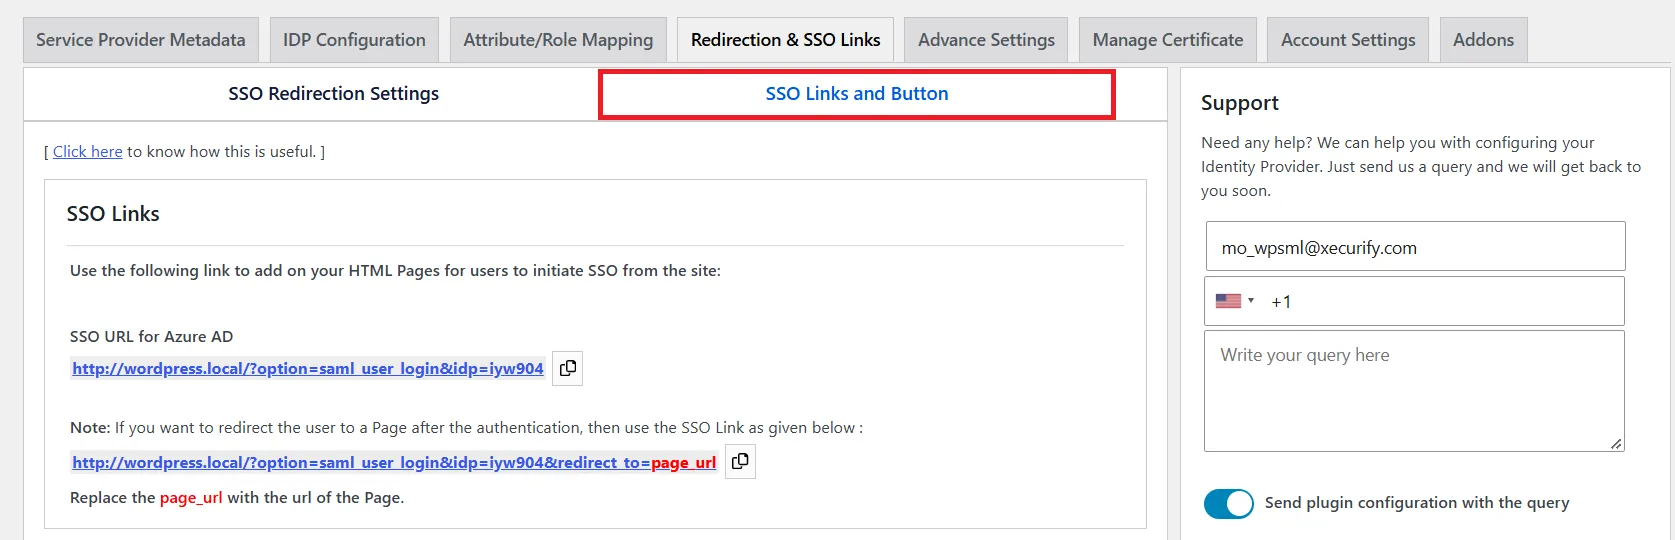
- En la sección Enlaces de redirección y SSO pestaña, vaya a la Enlaces y botón de inicio de sesión único (SSO) .
- En la sección Enlaces SSO En esta sección, copie la URL de SSO para el IDP configurado.
- Puedes añadir este enlace a tu sitio web para permitir a los usuarios iniciar sesión con un solo inicio de sesión (SSO).
Nota: Si desea redirigir a los usuarios a una página específica después de la autenticación, utilice el formato de enlace SSO proporcionado con el parámetro de URL de redirección.
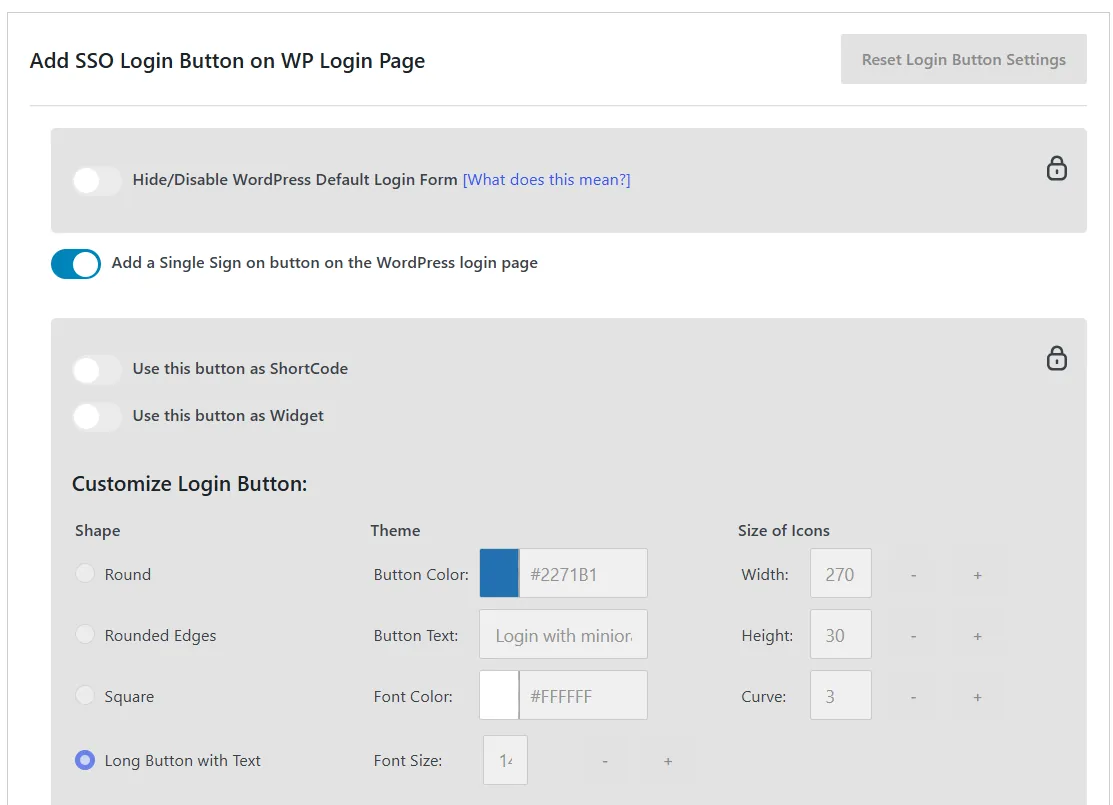
2. Añadir botón de inicio de sesión único (SSO) en la página de inicio de sesión de WordPress.
- En la sección Enlaces y botón de inicio de sesión único (SSO) , desplácese hacia abajo hasta la sección Agregar botón de inicio de sesión único (SSO) en la página de inicio de sesión de WordPress .
- Activar Agregue un botón de inicio de sesión único en la página de inicio de sesión de WordPress. para mostrar el botón de inicio de sesión SSO en la página de inicio de sesión predeterminada de WordPress.
Nota: Las funciones para ocultar o deshabilitar el formulario de inicio de sesión predeterminado de WordPress y personalizar el botón de inicio de sesión no están disponibles en la versión actual del plugin. Para usar estas funciones, actualice a la versión Enterprise o superior.
3. Configuración de códigos cortos y widgets
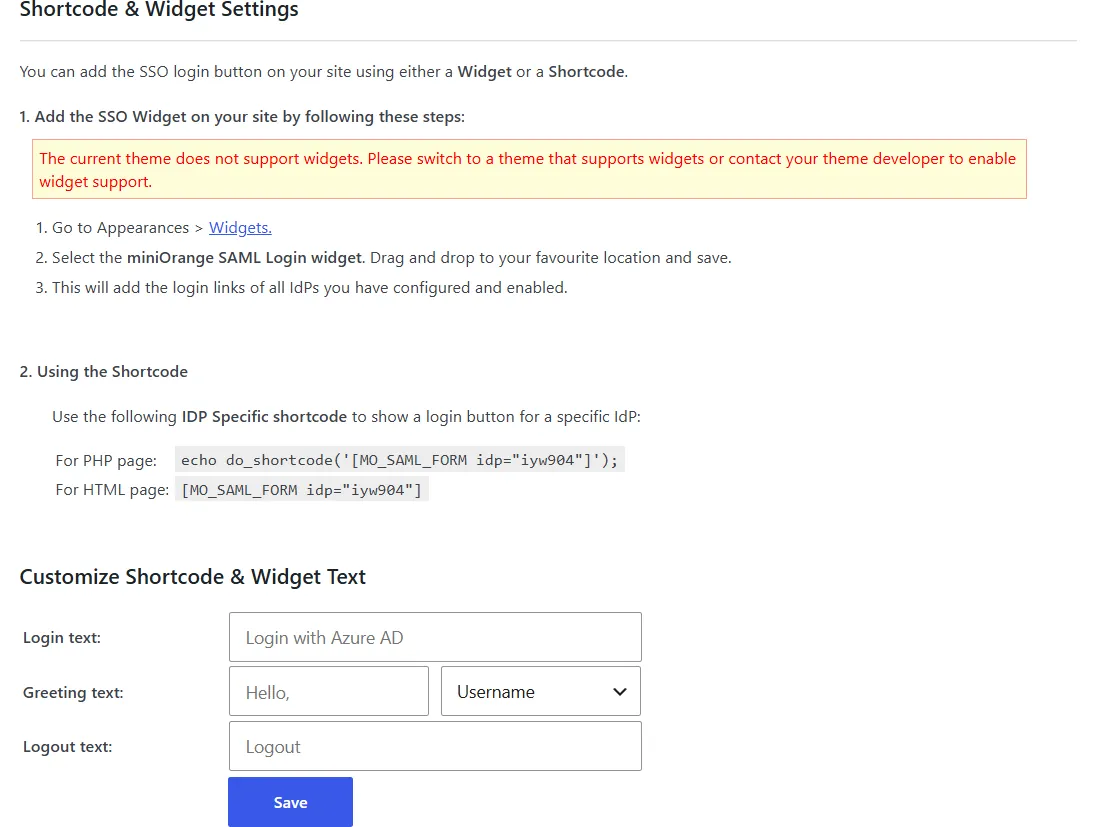
Puedes añadir el botón de inicio de sesión único (SSO) a tu sitio web mediante un widget o un código corto.
- En la sección Enlaces de redirección y SSO pestaña, vaya a la Enlaces y botón de inicio de sesión único (SSO) subpestaña.
- En la sección Configuración de códigos cortos y widgets En esta sección, puede configurar los siguientes ajustes:
a. Agregar mediante un widget SSO:
- Para agregar el botón de inicio de sesión SSO mediante un widget, vaya a Apariencia> Widgets desde el panel de WordPress en el lado izquierdo.
- Agregue el widget de inicio de sesión SAML de miniOrange a su ubicación preferida.
b. Agregar mediante un código corto: Para agregar el botón de inicio de sesión SSO mediante un código corto, copie el código corto específico del IDP que se proporciona en esta sección y agréguelo a la página requerida.
- Puedes personalizar el texto de inicio de sesión, el texto de saludo y el texto de cierre de sesión en el Personaliza el texto del código corto y del widget. .
- Haga clic en Guardar para aplicar los cambios.
Paso 5: Configuración de redireccionamiento e inicio de sesión único (SSO)
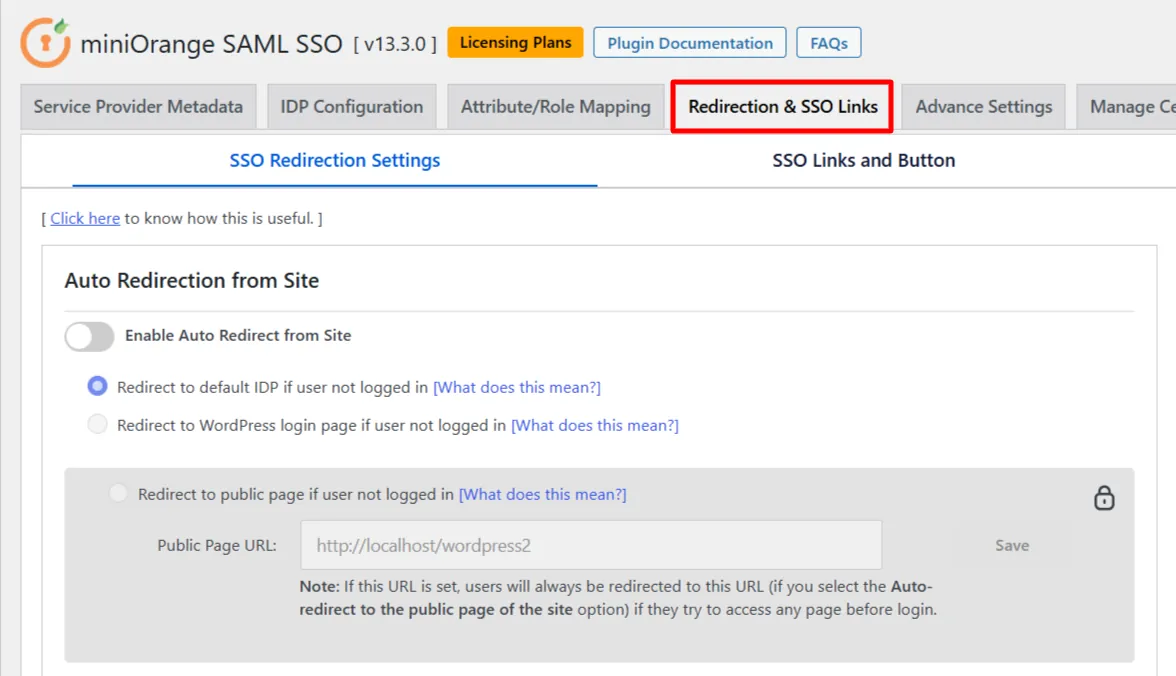
La pestaña Enlaces de redirección y SSO le permite configurar la redirección de usuarios antes y después del SSO, administrar los enlaces y botones de inicio/cierre de sesión de SSO y configurar el SSO iniciado por el SP utilizando la configuración de redirección de SSO disponible en la versión Premium del complemento.
1. Configuración de redirección de SSO
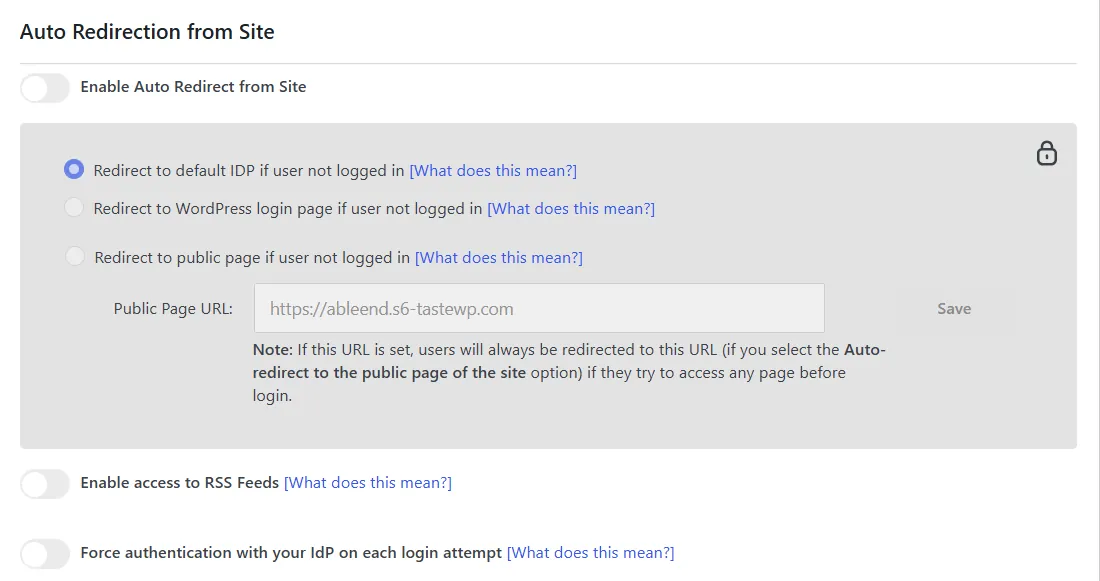
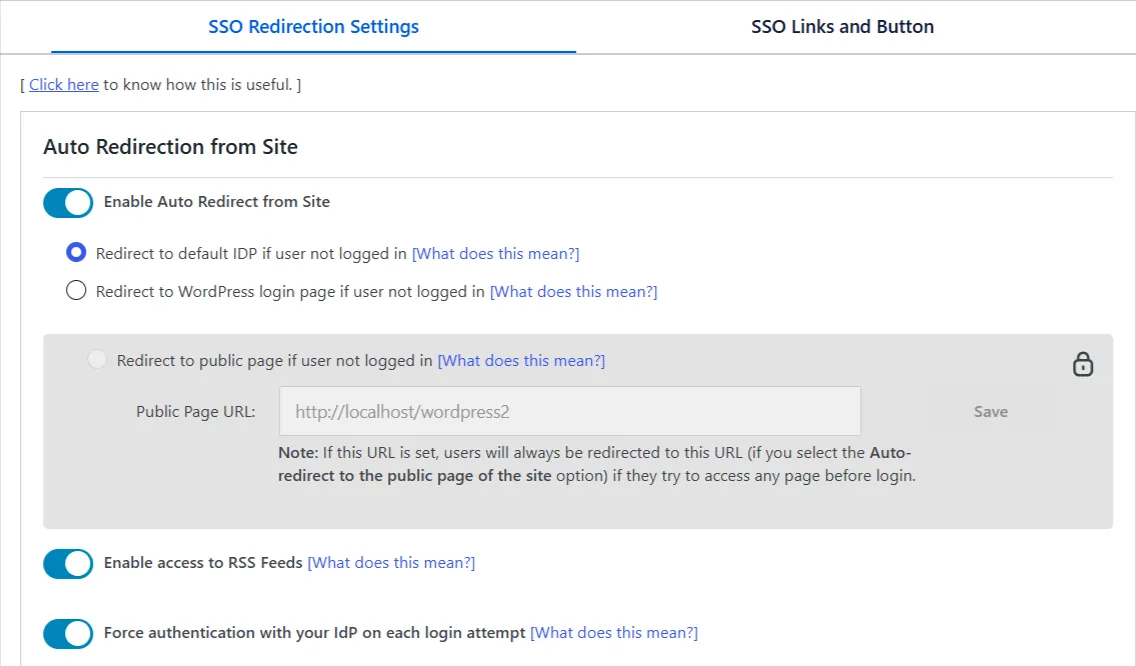
a. Redirección automática desde el sitio: Si esta opción está habilitada, cualquier usuario no autenticado que intente acceder a su sitio será redirigido a la página de inicio de sesión seleccionada. Tras autenticarse correctamente, será redirigido de nuevo a la misma página de su sitio a la que intentaba acceder.
- Vaya a la Enlaces de redirección y SSO pestaña del complemento y navegue hasta Configuración de redirección de SSO.
- Habilitar la redirección automática desde el sitio: Selecciona una de las siguientes opciones:
- Redirigir al proveedor de identidad predeterminado si el usuario no ha iniciado sesión: Los usuarios no autenticados serán redirigidos a la página de inicio de sesión de su proveedor de identidad (IDP) configurada.
- Redirigir a la página de inicio de sesión de WordPress si el usuario no ha iniciado sesión: Los usuarios no autenticados serán redirigidos a la página de inicio de sesión de WordPress.
- Redirigir a la página pública si el usuario no ha iniciado sesión: Los usuarios no autenticados serán redirigidos a una página pública de su sitio. Introduzca la URL de la página en el URL de la página pública
campo y clic Guardar.
Nota: Esta función solo está disponible en los planes Enterprise y superiores. Actualice su complemento para acceder a ella y utilizarla.
2. Habilitar el acceso a las fuentes RSS: Al habilitar esta función, los usuarios podrán acceder a la URL de la fuente RSS de su sitio WordPress incluso cuando la función de redirección automática esté habilitada.
3. Autenticación obligatoria con su proveedor de identidad (IdP) en cada intento de inicio de sesión: Al habilitar esta opción, los usuarios deberán ingresar sus credenciales de IdP cada vez que intenten iniciar sesión, incluso si ya han iniciado sesión en el IdP. Dependiendo de su IdP, es posible que se requiera configuración adicional para aplicar este comportamiento.
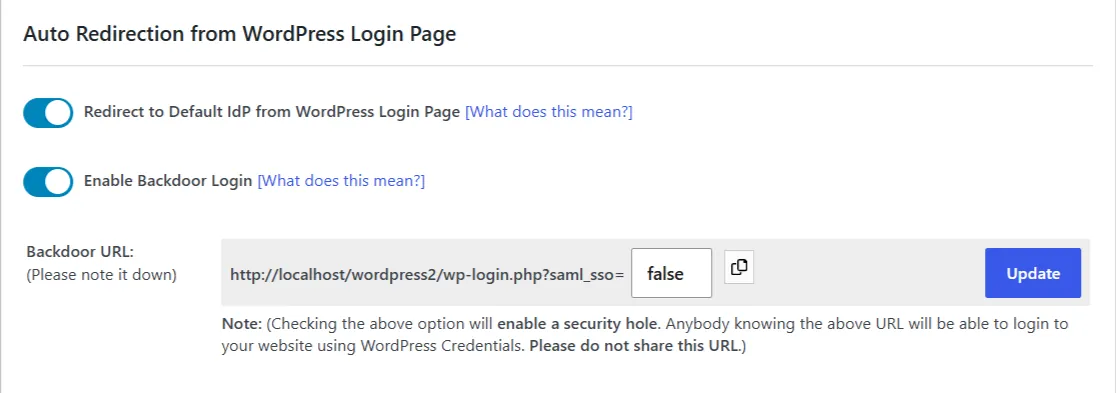
b. Redirección automática desde la página de inicio de sesión de WordPress: Si esta opción está habilitada, los usuarios que intenten acceder a la página de inicio de sesión de WordPress serán redirigidos a la página de inicio de sesión de su proveedor de identidad (IDP) configurada para la autenticación.
- Redirigir al IdP predeterminado desde la página de inicio de sesión de WordPress: Habilite esta opción para redirigir a los usuarios que visiten cualquiera de las siguientes URL al proveedor de identidad predeterminado para la autenticación.
Nota: Habilitar el inicio de sesión mediante puerta trasera supone un riesgo de seguridad. Cualquiera que conozca la URL de la puerta trasera puede acceder a su sitio web utilizando las credenciales de WordPress. No comparta esta URL.
- Habilitar inicio de sesión de puerta trasera: Al activar esta opción, podrás iniciar sesión en tu sitio de WordPress con tus credenciales de WordPress si no puedes acceder a tu proveedor de identidad (IdP). Esto te proporciona un método de inicio de sesión alternativo para recuperar el acceso a tu sitio web.
c. Mapeo de dominios
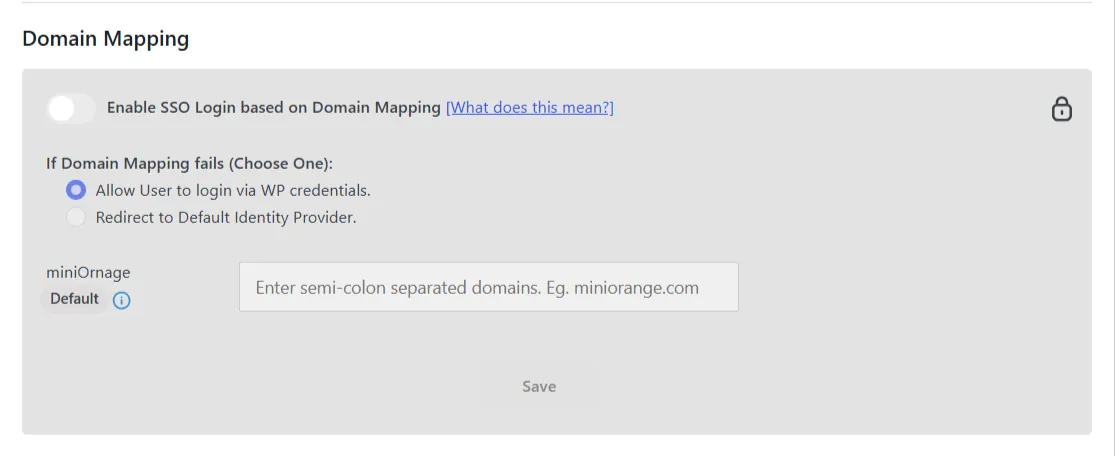
Nota: Esta función solo está disponible en el plan Enterprise o superior. Actualice su complemento para acceder a ella y utilizarla.
La asignación de dominios permite redirigir a los usuarios al proveedor de identidad (IdP) adecuado según su dominio de correo electrónico, lo que simplifica el inicio de sesión único (SSO) para organizaciones con varios dominios.
d. Redirección después de la configuración de SSO
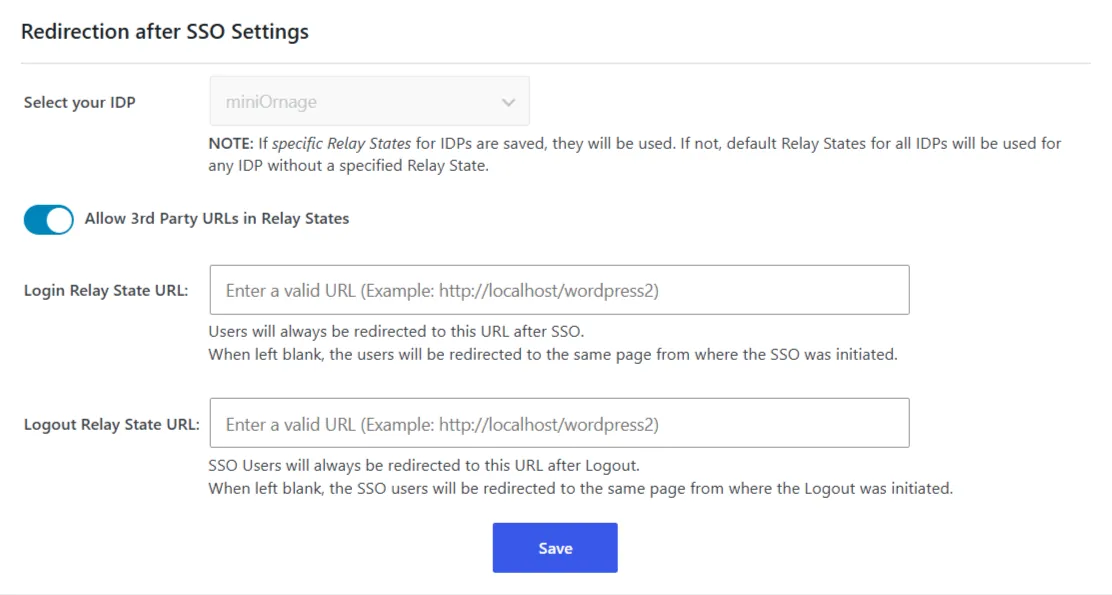
En la sección Configuración de redirección después de SSO , puede configurar a dónde se redirigen los usuarios después de iniciar y cerrar sesión a través de SSO utilizando las siguientes opciones:
- Permitir URL de terceros en estados de retransmisión: Si desea utilizar URL externas a su sitio como URL de redireccionamiento.
- URL de estado de relé de inicio de sesión: Introduzca la URL a la que se redirigirá a los usuarios tras el inicio de sesión único (SSO). Si se deja en blanco, los usuarios serán redirigidos a la misma página desde la que se inició el SSO.
- URL de estado del relé de cierre de sesión: Introduzca la URL a la que se redirigirá a los usuarios de SSO tras cerrar sesión. Si se deja en blanco, los usuarios serán redirigidos a la misma página desde la que se inició el cierre de sesión.
- Haga clic en el elemento Guardar .
2. Enlaces y botón de inicio de sesión único (SSO)
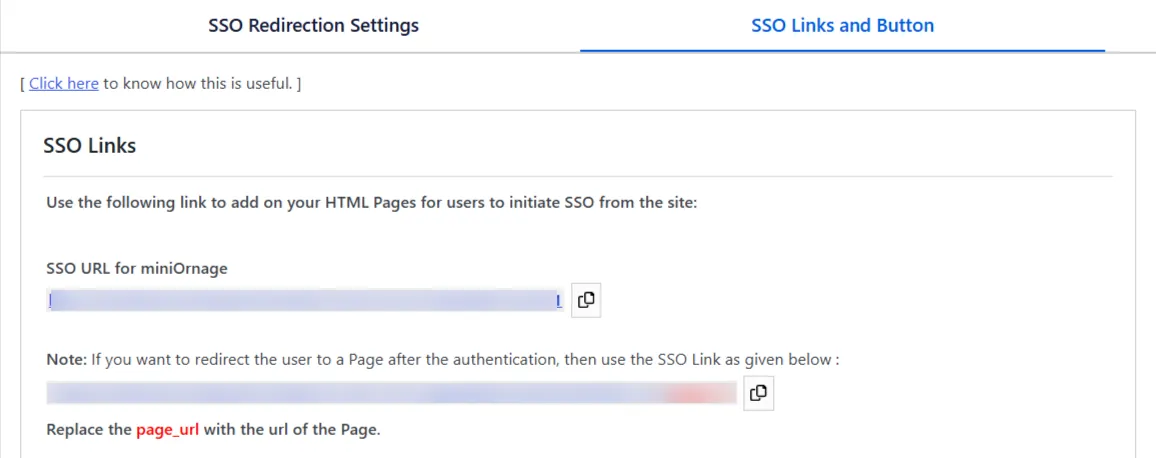
Los enlaces SSO permiten a los usuarios iniciar sesión directamente desde su sitio web. Puede colocar estos enlaces en páginas o botones relevantes para que los usuarios inicien sesión fácilmente a través del proveedor de identidad (IdP) configurado. También puede especificar una URL de redireccionamiento para enviar a los usuarios a una página específica tras una autenticación exitosa.
a. Enlaces SSO:
- En Enlaces SSO, copie la URL de SSO.
- Agregue el enlace copiado a sus páginas HTML donde desee que los usuarios inicien el inicio de sesión único (SSO).
- Si desea redirigir a los usuarios a una página específica después de la autenticación, copie el segundo enlace de SSO.
Nota: Reemplace page_url en el enlace copiado con la URL de la página a la que se debe redirigir a los usuarios después de la autenticación.
b. Agregar botón de inicio de sesión SSO en la página de inicio de sesión de WP: Esta opción le permite agregar un botón de inicio de sesión SSO en la página de inicio de sesión de WordPress y personalizar su apariencia.
- En Agregar botón de inicio de sesión SSO en la página de inicio de sesión de WP, habilita el Agregue un botón de inicio de sesión único en la página de inicio de sesión de WordPress. palanca.
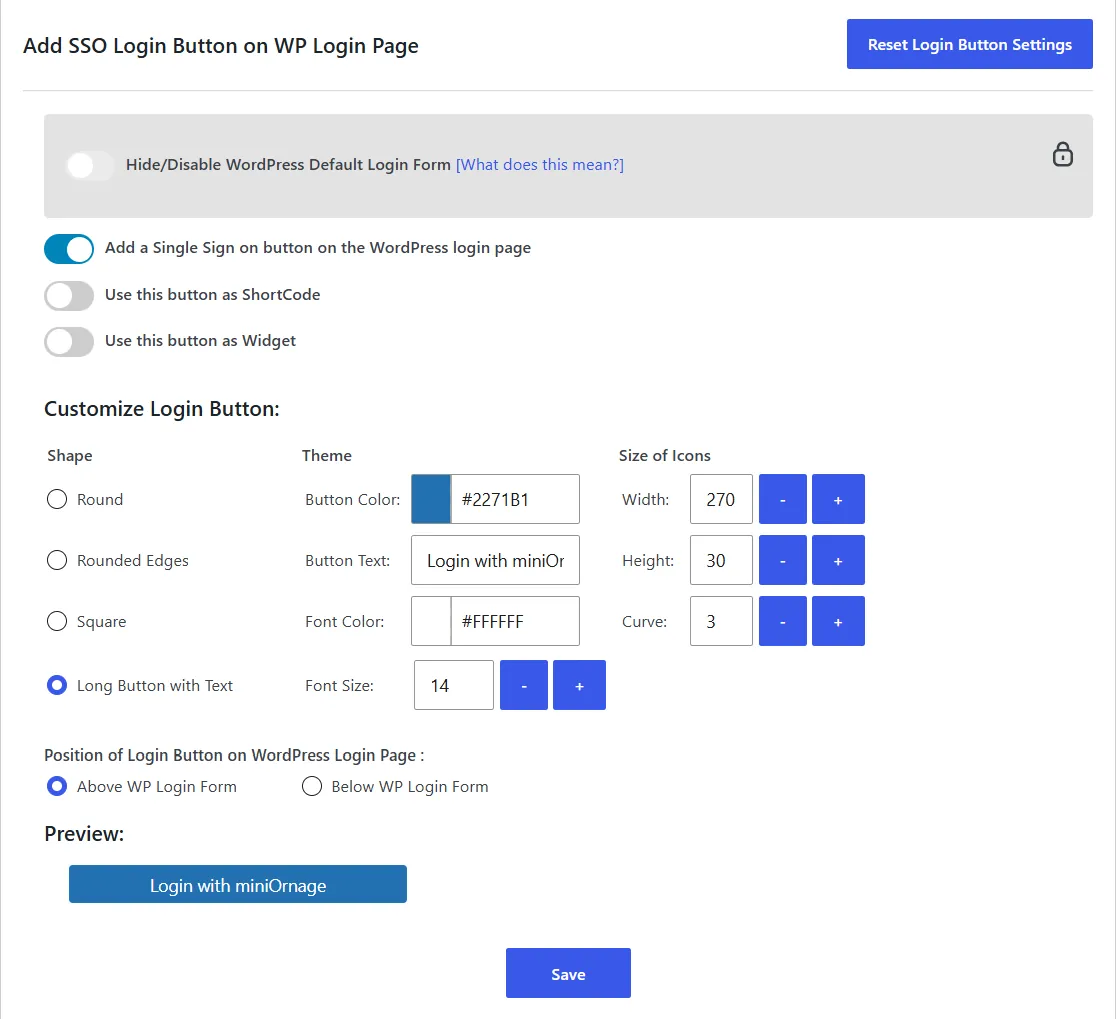
- Nota: El Ocultar/Deshabilitar el formulario de inicio de sesión predeterminado de WordPress Este botón oculta el formulario de inicio de sesión predeterminado de WordPress en la página de inicio de sesión. Esta función está disponible en los planes Enterprise o superiores.
- Utilice este botón como código corto: Si desea utilizar el botón de inicio de sesión SSO como un código corto.
- Utilice este botón como widget: Si desea utilizar el botón de inicio de sesión SSO como un widget.
- En Personalizar el botón de inicio de sesión, puede configurar los siguientes ajustes:
- Forma: Debajo puedes seleccionar la forma del botón, como por ejemplo: Redondo, Bordes redondeados, Cuadrado o Botón alargado con texto.
- Tema: Puedes configurar el color del botón, el texto del botón, el color de la fuente y el tamaño de la fuente.
- Tamaño de los iconos: Puedes configurar el ancho, la altura y la curvatura del botón introduciendo un valor o utilizando los botones - y + para ajustarlo.
- En Posición del botón de inicio de sesión en la página de inicio de sesión de WordPress, Puedes elegir Formulario de inicio de sesión de WordPress (arriba) or Formulario de inicio de sesión de WP a continuación para posicionar el botón SSO con respecto al botón de inicio de sesión de WordPress.
- Puedes previsualizar el botón debajo del Vista previa sección para ver cómo aparecerá en la página de inicio de sesión.
- Haga clic en el elemento Guardar Para aplicar la configuración.
Nota: Para restaurar la configuración predeterminada del botón, haga clic en Restablecer configuración del botón de inicio de sesión.
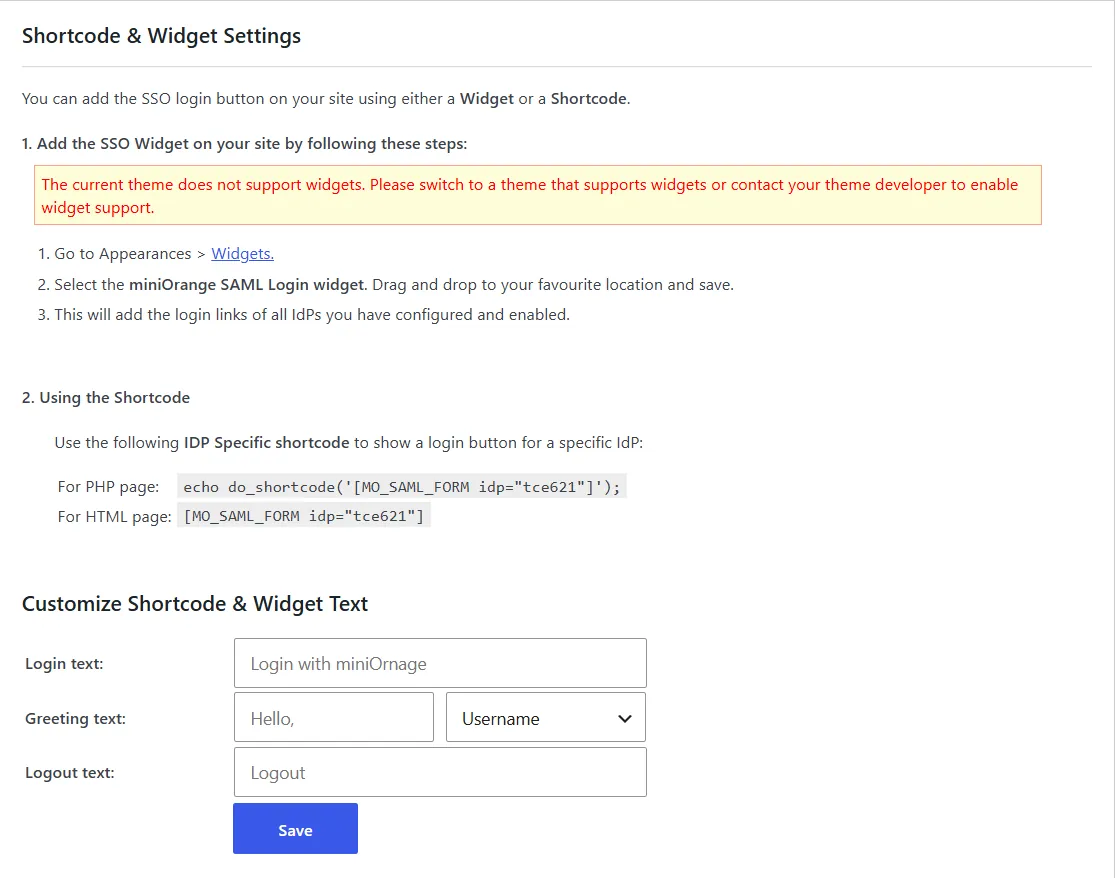
c. Configuración de códigos cortos y widgets: Esta opción le permite agregar el botón de inicio de sesión SSO en cualquier parte de su sitio web utilizando un widget o un código corto.
Agregue el widget SSO:
- Vaya al Apariencia> Widgets desde el panel de WordPress en el lado izquierdo.
- Seleccione el widget de inicio de sesión SAML de miniOrange, arrástrelo y suéltelo en la ubicación que prefiera y guárdelo.
- Esto añadirá los enlaces de inicio de sesión de su proveedor de identidad configurado.
Nota: Para usar esta opción, tu tema de WordPress debe ser compatible con widgets. Si no lo es, el plugin mostrará un mensaje pidiéndote que cambies a un tema compatible con widgets o que contactes con el desarrollador de tu tema.
Agregue el botón SSO mediante un código corto:
- Utilice el código corto específico del IdP que se muestra en esta sección para mostrar un botón de inicio de sesión para un IdP específico según el tipo de página.
Personaliza el texto del código corto y del widget:
- En la sección Texto de inicio de sesión En este campo, introduzca el texto para el botón de inicio de sesión (por ejemplo, Iniciar sesión con SSO).
- En la sección Texto de saludo En este campo, introduzca el saludo que se muestra a los usuarios que han iniciado sesión (por ejemplo, Hola,) y seleccione los datos del usuario que se mostrarán junto a él en el menú desplegable (por ejemplo, Nombre de usuario).
- En la sección Texto de cierre de sesión En este campo, introduzca el texto del enlace para cerrar sesión (por ejemplo, Cerrar sesión).
- Haga clic en Guardar Para aplicar la configuración.









 Registrarse