Integración de inicio de sesión único de Dynamics 365 CRM para WordPress | Inicio de sesión SSO de Dynamics CRM
Resumen
Inicio de sesión único (SSO) de Dynamics CRM para WordPress/Office 365 (SAML) [SAML SSO] para WordPress se puede lograr utilizando nuestro Plugin SAML SP de inicio de sesión único (SSO) para WordPressNuestra solución SSO permitirá que el proveedor de servicios compatible con SAML 2.0 establezca confianza entre el sitio de WordPress y Dynamics CRM para autenticarse de forma segura. y permite que los usuarios inicien sesión en el sitio de WordPress. Nuestra solución de inicio de sesión único (SSO) para WordPress ayuda a proteger los sitios de WordPress mediante el inicio de sesión SSO, de modo que los usuarios se autentiquen utilizando sus credenciales de Dynamics CRM / Office 365 / Microsoft 365. Ofrece compatibilidad total con funciones avanzadas de SSO, como la asignación de atributos y grupos, la sincronización de los datos de los usuarios de WordPress con Dynamics CRM 365, la transferencia de información de empleados desde Dynamics CRM a WordPress, SSO de intranet / SSO de Internet, la asignación de la imagen de perfil de Dynamics CRM / Office 365 a su avatar de WordPress, etc.
Aquí repasaremos una guía para configurar Inicio de sesión único (SSO) SAML de Dynamics CRM para WordPress entre el sitio de WordPress y Dynamics CRM / Office 365 al considerar Office 365 / Dynamics CRM como IdP (proveedor de identidad) y WordPress como SP (proveedor de servicios). Nuestro complemento SSO proporciona autenticaciones de usuario ilimitadas desde Dynamics CRM/Office 365/Azure B2C.
Puedes visitar nuestro Inicio de sesión único SAML (SSO) para WordPress complemento para saber más sobre las otras funciones que ofrecemos.
Requisitos previos: descarga e instalación
Para configurar el inicio de sesión único (SSO) de Dynamics CRM para WordPress con Office 365 / Dynamics CRM como IdP y WordPress como SP , deberá instalar el complemento miniOrange SAML SP SSO para WordPress.
Pasos de configuración
1. Configurar Dynamics CRM como IdP (Proveedor de identidad)
Siga los siguientes pasos para configurar Dynamics CRM como IdP:
Configurar Dynamics CRM como IdP
- En el complemento miniOrange SAML SP SSO, navegue hasta Metadatos del proveedor de servicios pestaña. Aquí puede encontrar los metadatos del SP, como el ID de entidad del SP y la URL de ACS (AssertionConsumerService), que son necesarios para configurar el proveedor de identidad.
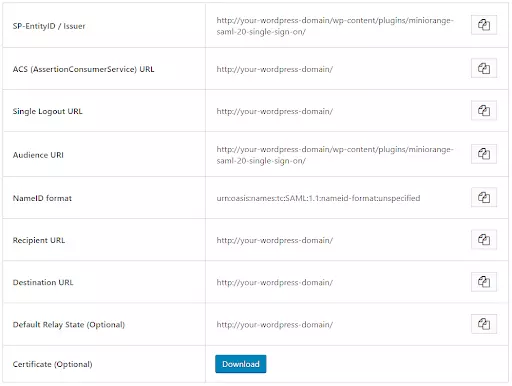
- Inicia sesión en Portal de Azure AD como administrador.
- Seleccionar Directorio activo de Azure.
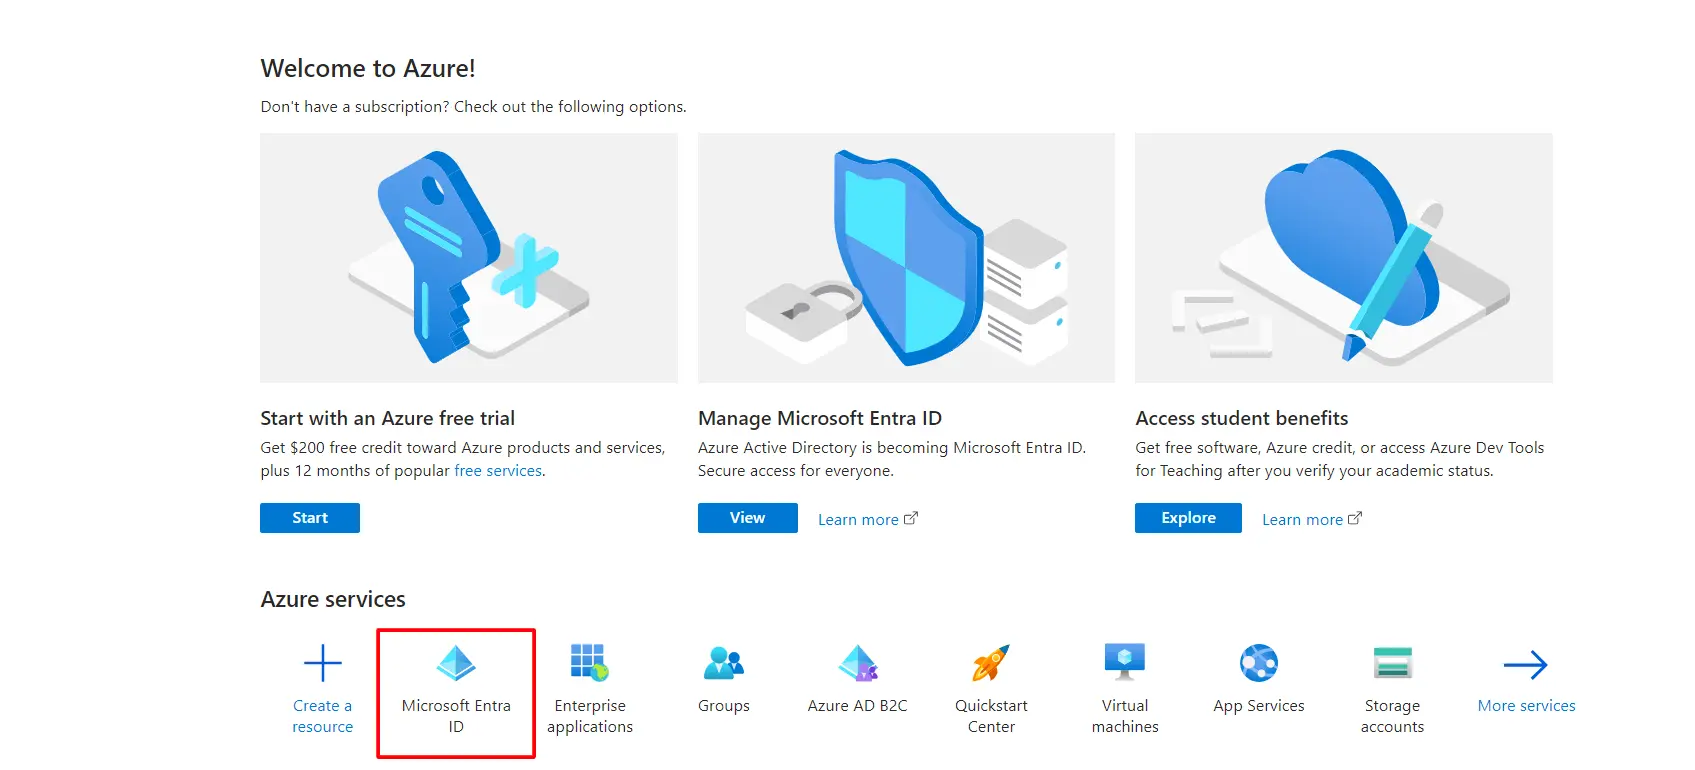
- Seleccionar Registros de aplicaciones.
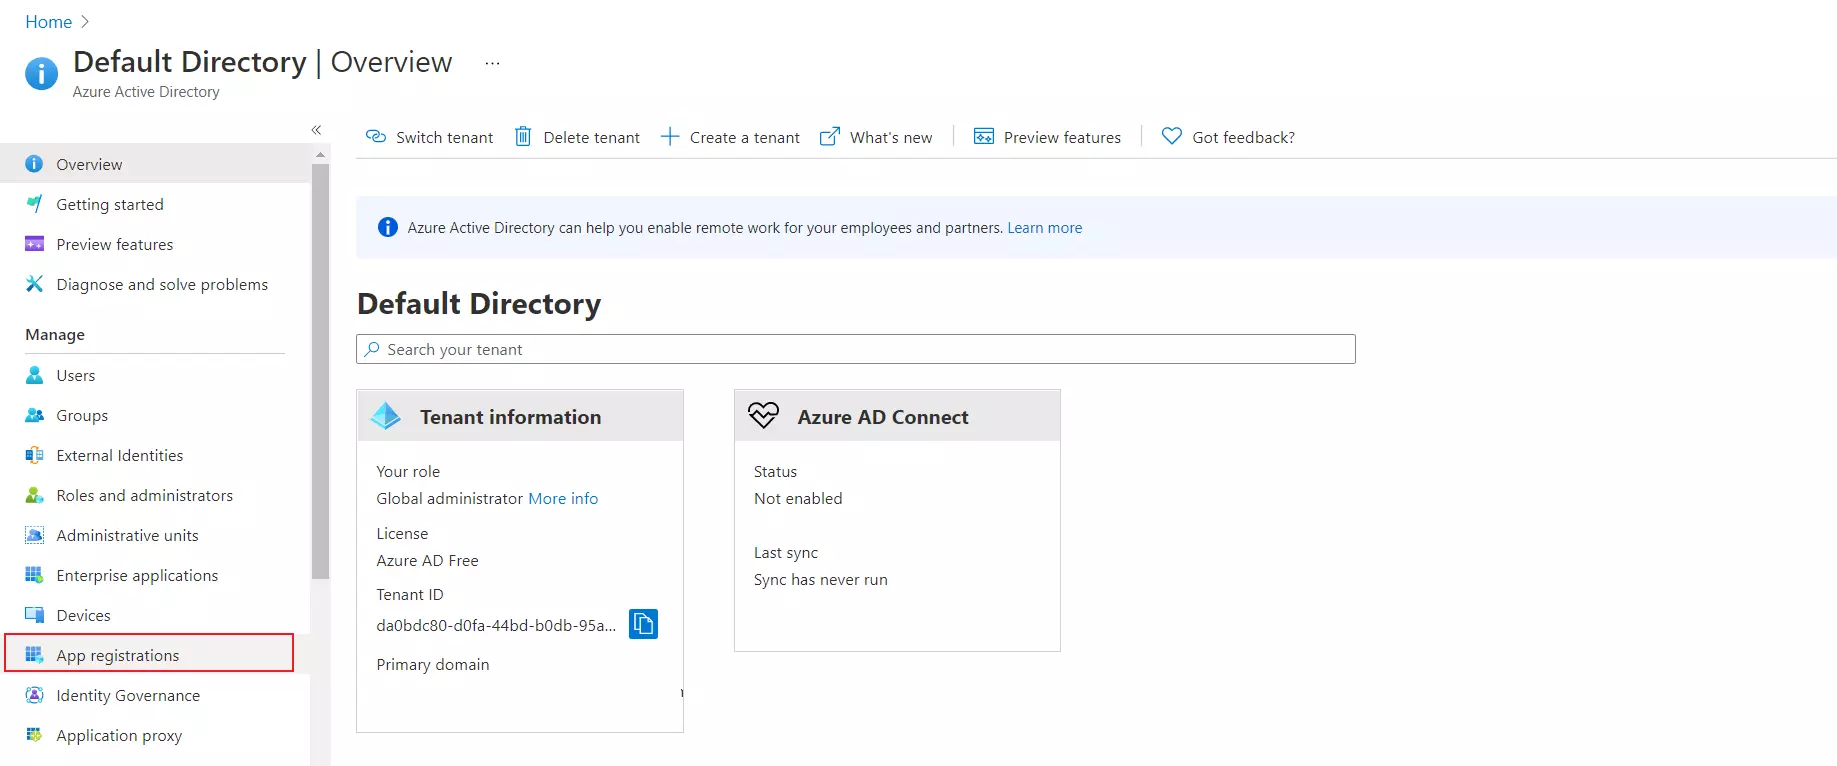
- Haga clic en Nuevo registro.
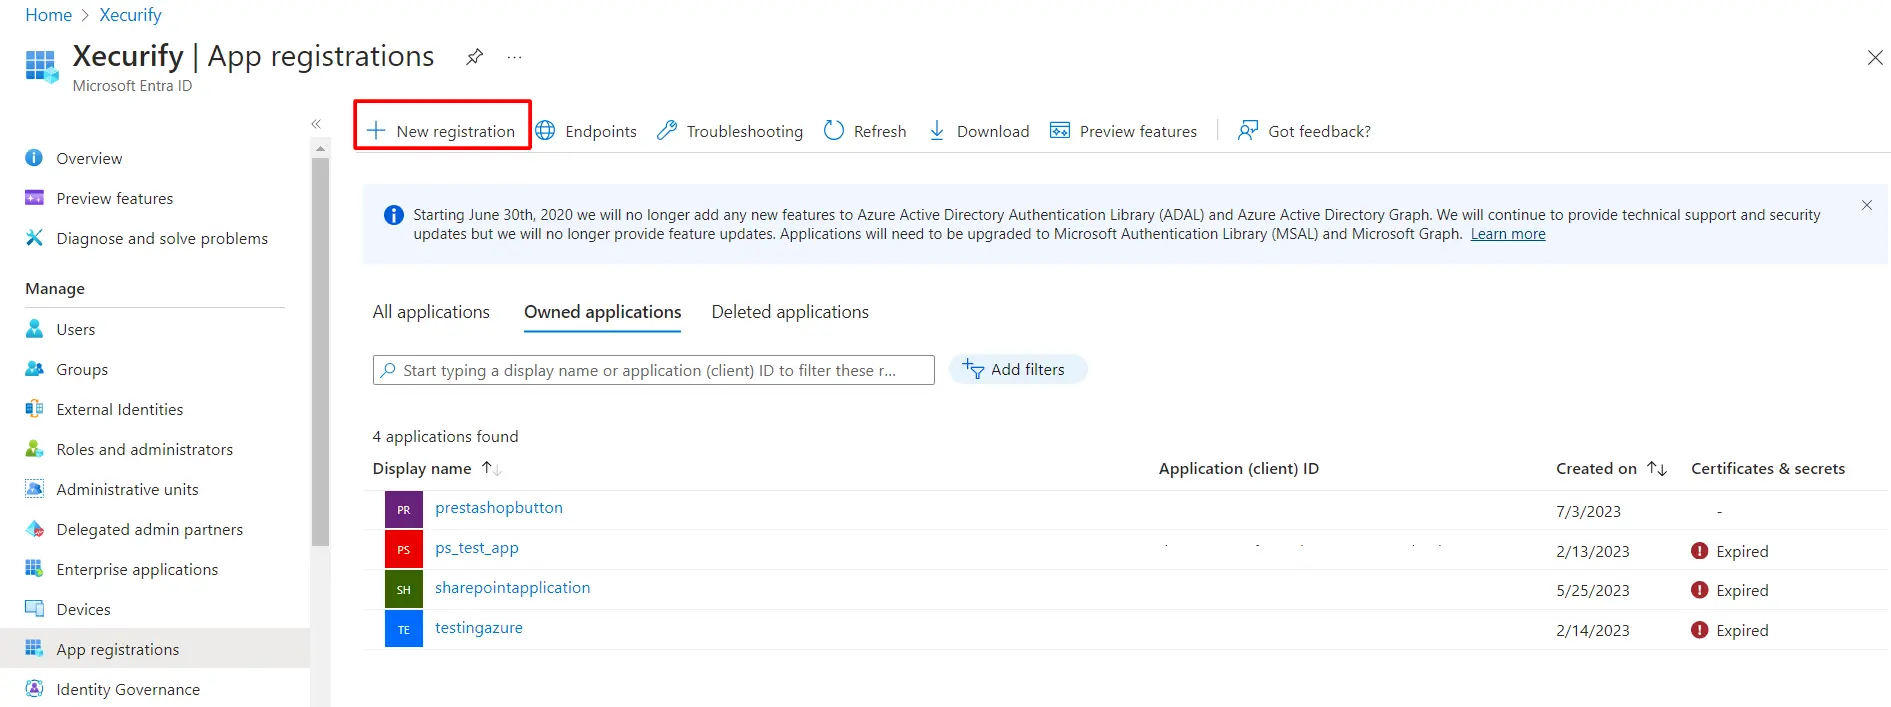
- Asignar un Nombre Y elige la Tipo de cuenta.
- En el campo URL de redireccionamiento, proporcione la URL ACS proporcionada en Metadatos del proveedor de servicios pestaña del complemento y haga clic en Registrarse .
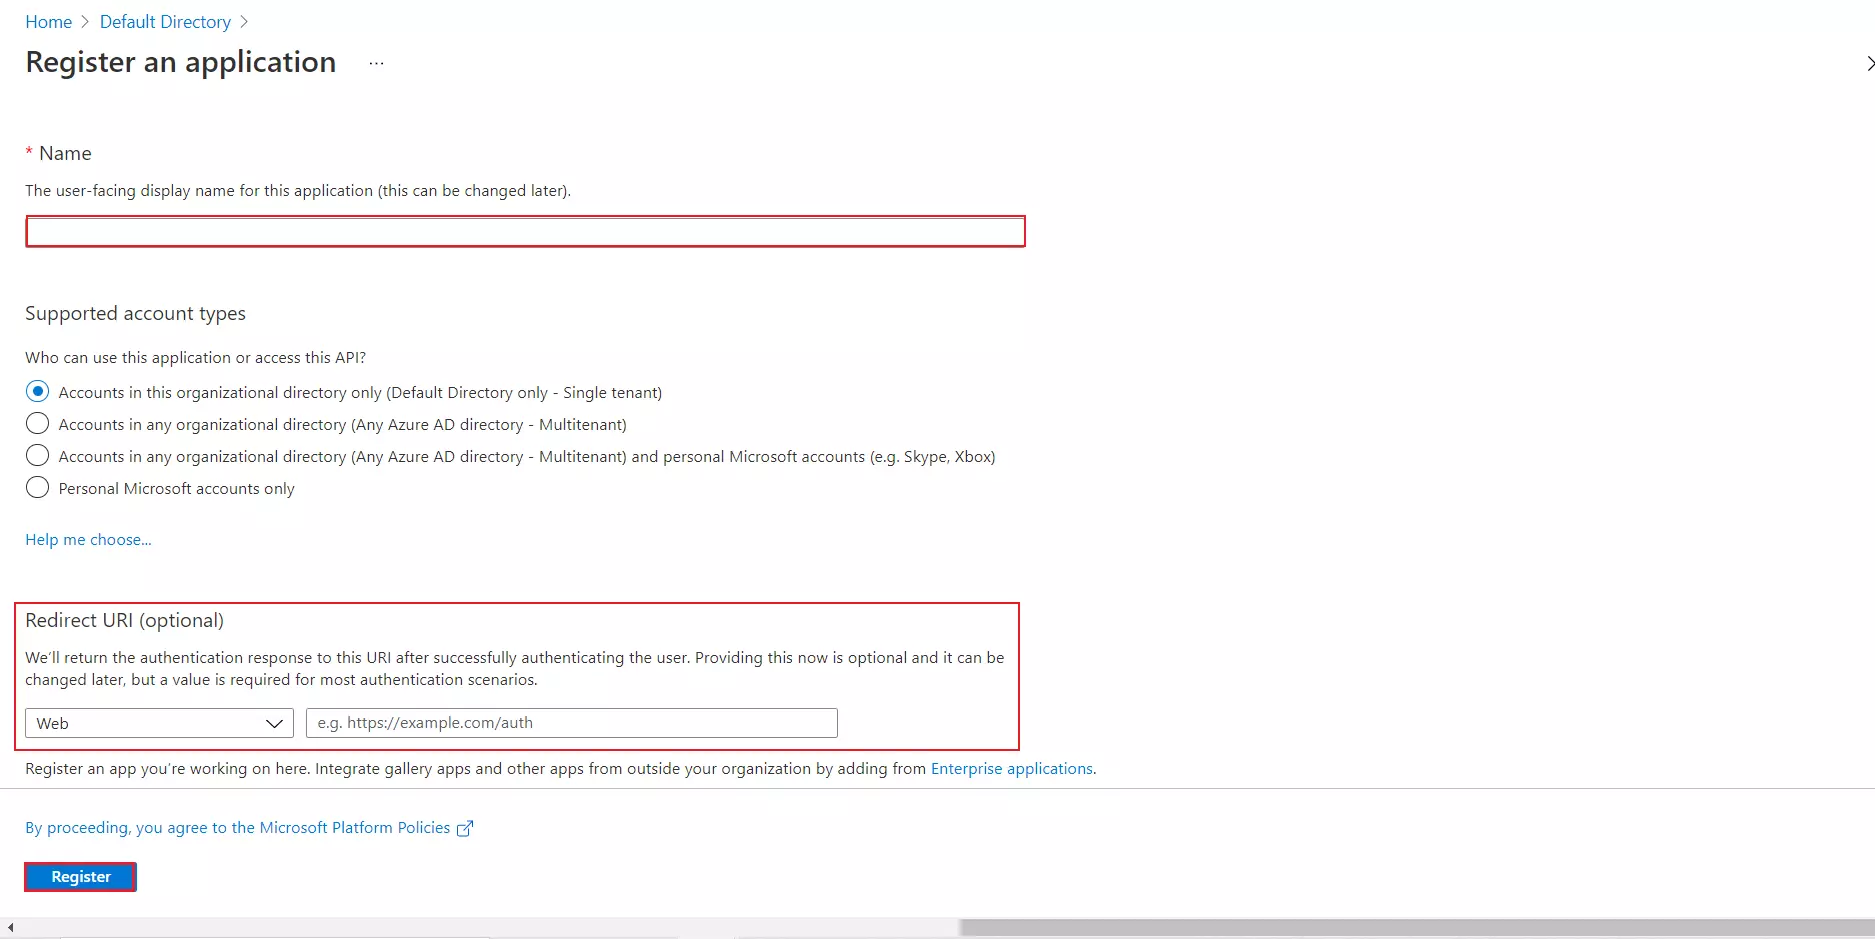
- Navegue a Exponer una API desde el panel de menú izquierdo.
- Haga clic en el botón Establecer botón y reemplace el URL de identificación de la aplicación con el ID de entidad SP del complemento.

Nota: Asegúrese de que el valor del ID de entidad del proveedor de servicios (SP Entity ID) en la pestaña Metadatos del proveedor de servicios no tenga una barra diagonal final ('/'). Si el ID de entidad del proveedor de servicios tiene una barra diagonal final, actualícela eliminando la barra diagonal final del campo SP EntityID / Issuer en la pestaña Metadatos del proveedor de servicios del complemento, ingrese el valor actualizado en Azure y haga clic en el botón Guardar.
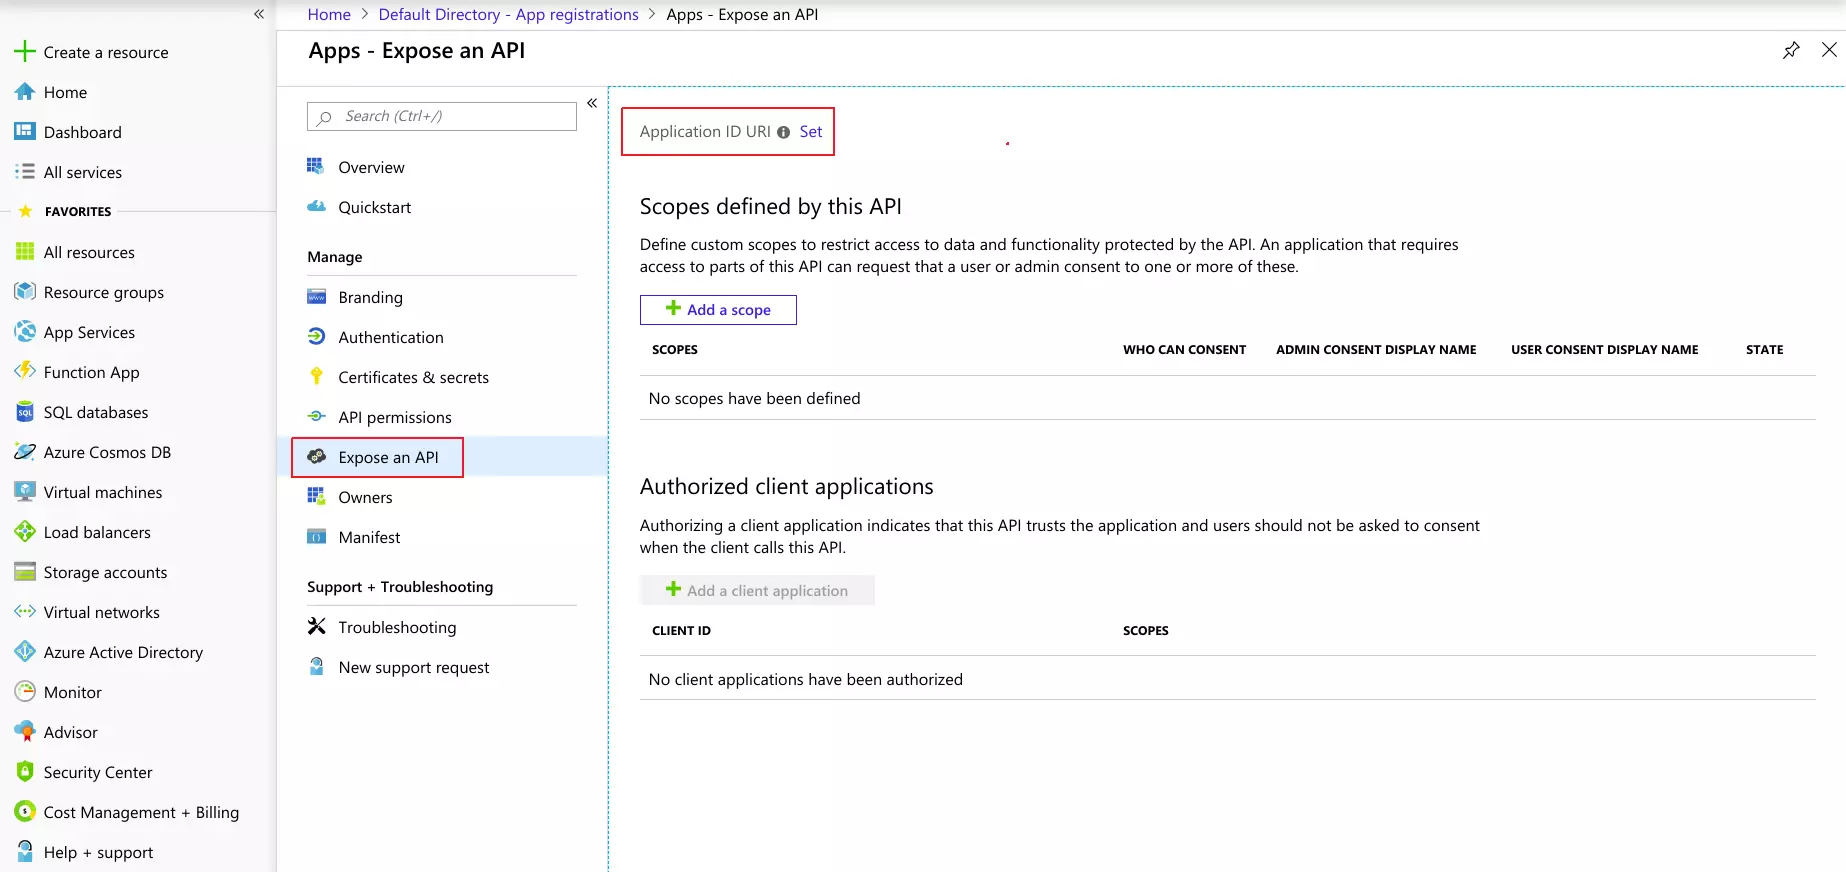
- Regrese a la sección Directorio activo de Azure ⇒ Registros de aplicaciones ventana y haga clic en Endpoints.
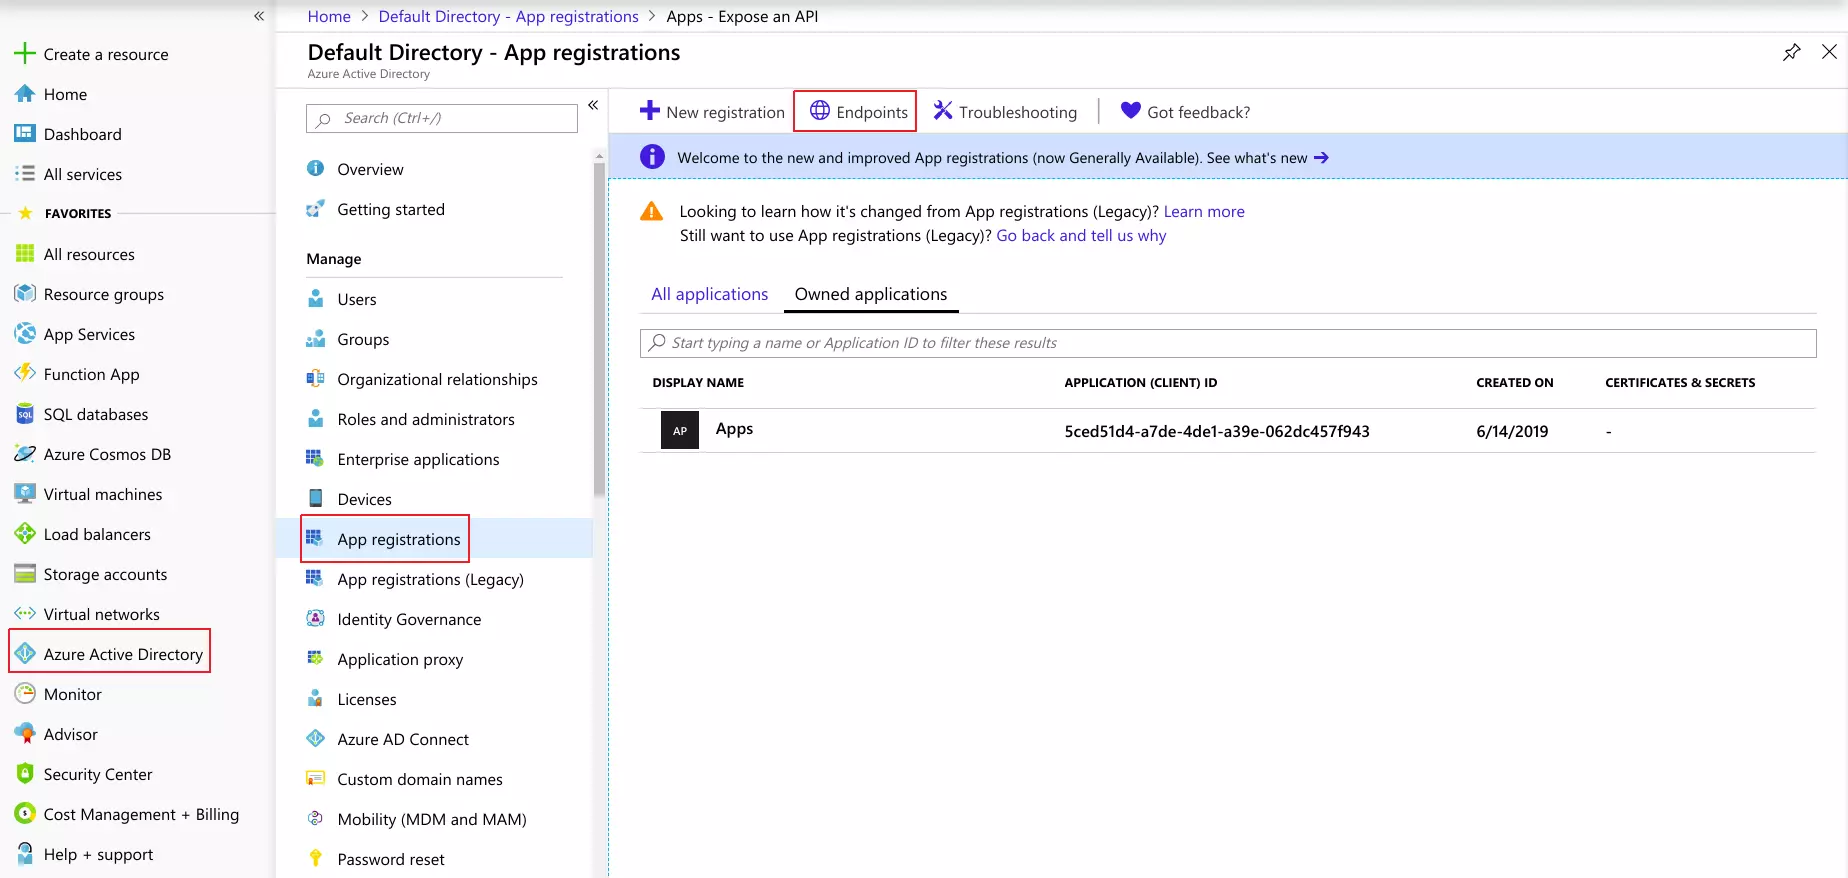
- Esto navegará hasta una ventana con múltiples URL.
- Copia el Documento de metadatos de la federación URL para obtener el Endpoints necesario para configurar su Proveedor de servicios.
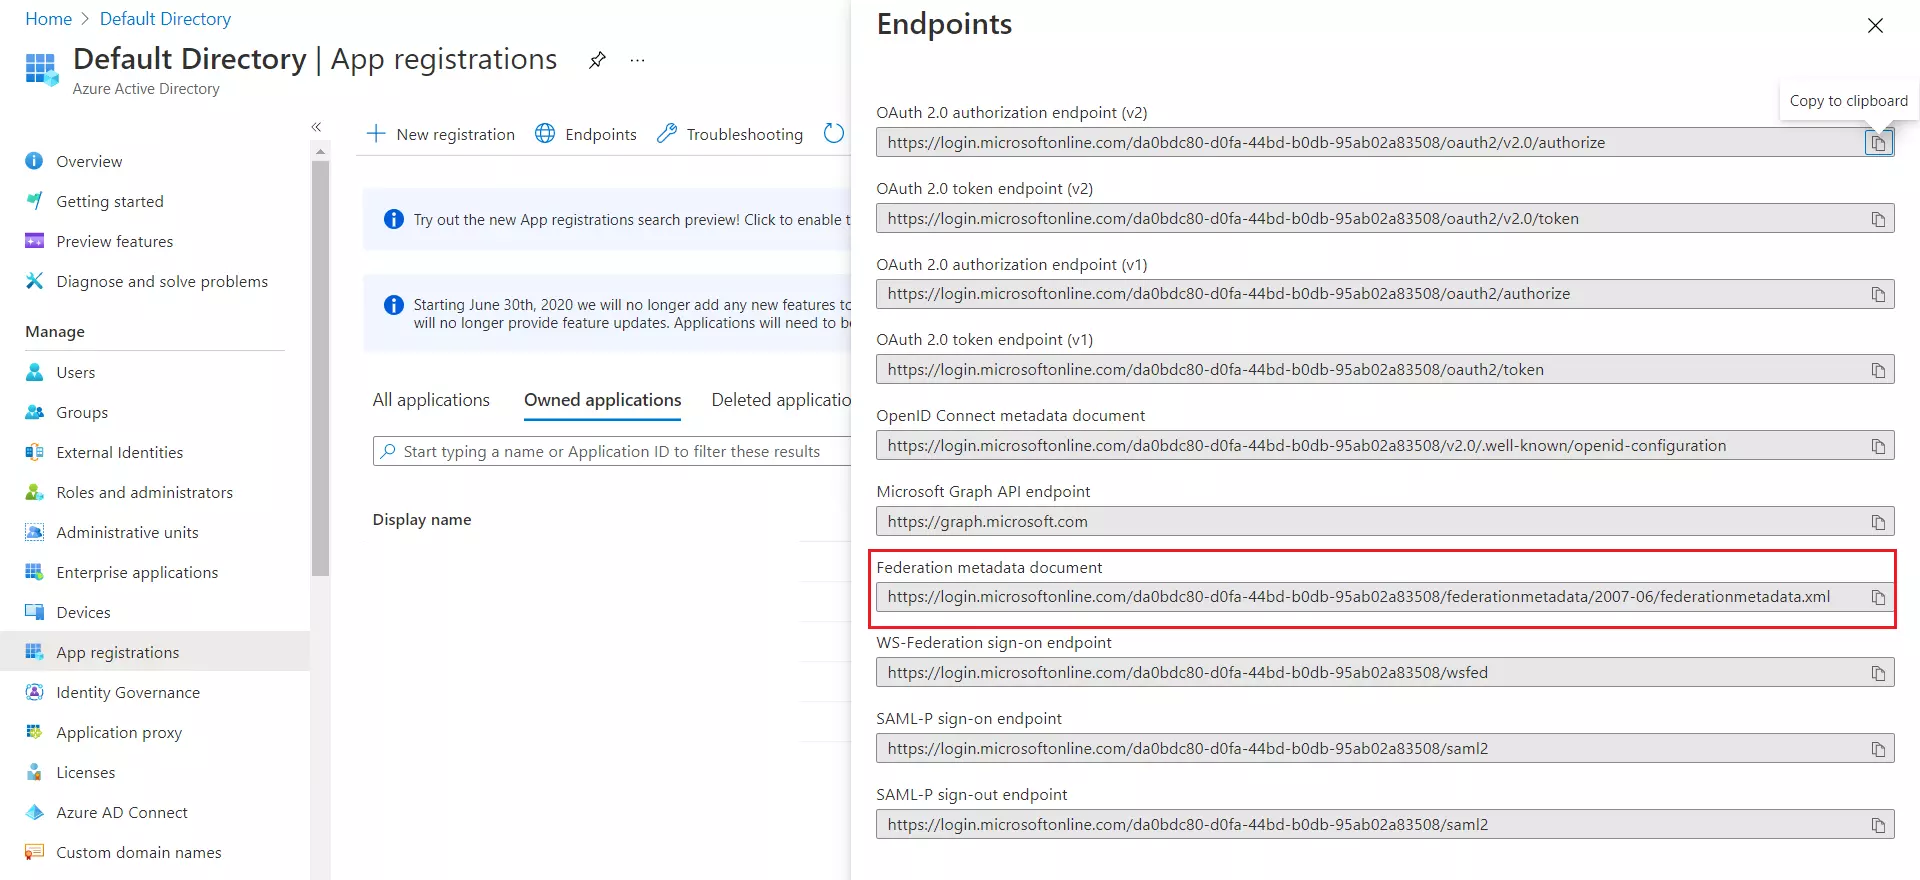
Ha configurado correctamente Dynamics CRM como SAML IdP (proveedor de identidad) para lograr el inicio de sesión SSO de Dynamics CRM en su sitio de WordPress (WP).
Paso 2: Configurar WordPress como SP (Proveedor de Servicios)
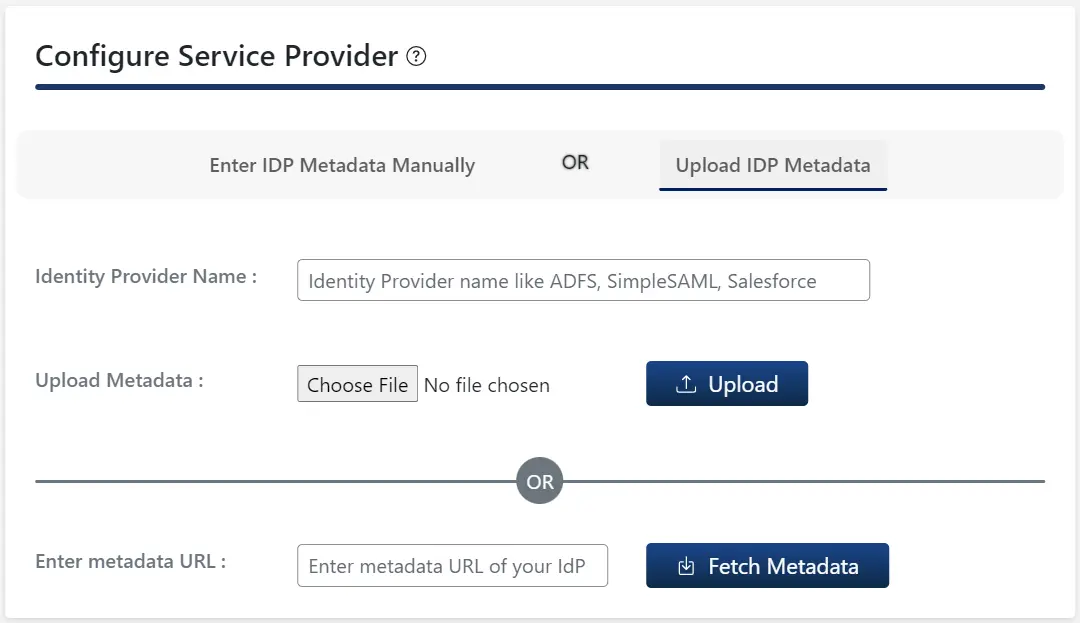
En el plugin SAML SSO para WordPress, ve a la pestaña Configuración de IDP del plugin. Hay dos maneras de configurar el plugin SSO para WordPress:
A. Al cargar metadatos de IDP:
- Haga clic en Cargar metadatos de IDP .
- Escriba el Proveedor de identidad Nombre
- Puede cargar un archivo de metadatos y haga clic en Cargar botón o utilice un
URL de metadatos y haga clic en Obtener metadatos.
B. Configuración manual:
- Proporcione la configuración requerida (es decir, nombre del proveedor de identidad, ID de entidad IDP o emisor, URL de inicio de sesión de SAML, certificado X.509) proporcionada por su proveedor de identidad y haga clic en Guardar
.
- Haga clic en Configuración de prueba para comprobar los atributos y valores enviados por IDP.

Paso 3: Mapeo de atributos
Nota: Para configurar la asignación de atributos para varios proveedores de identidad, siga la guía de configuración que encontrará aquí . Esta función está disponible en el plan Enterprise.
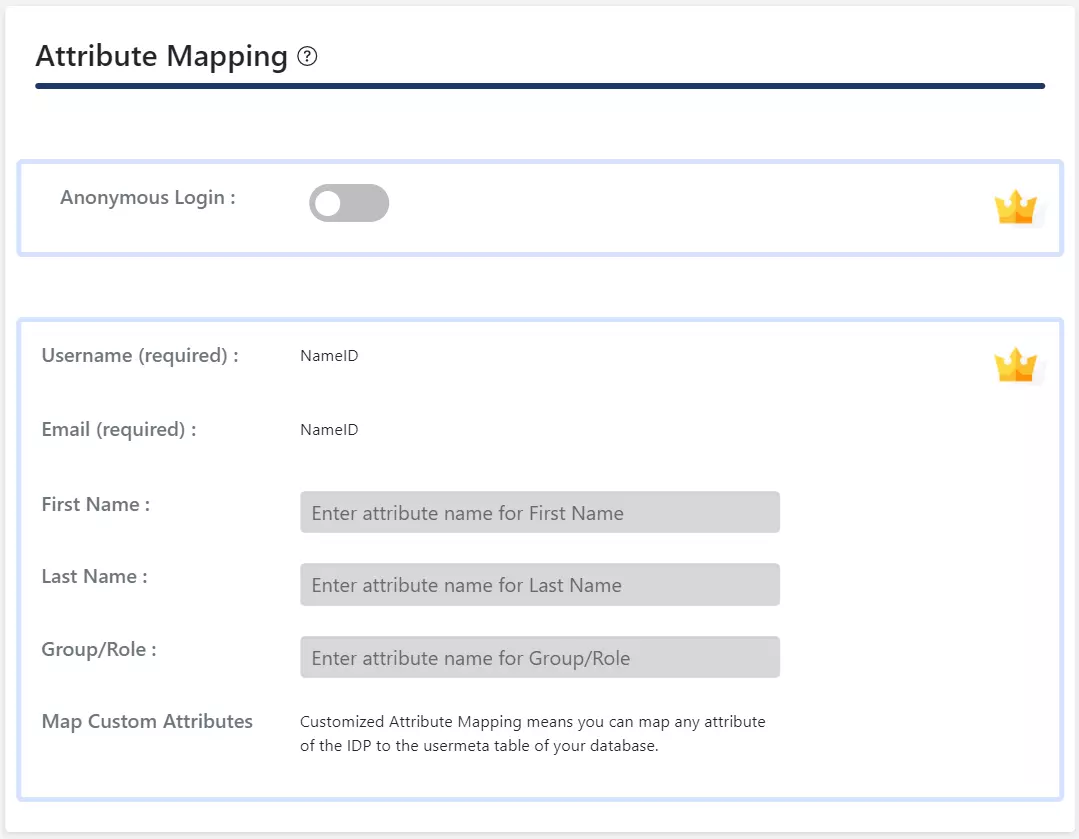
- En el complemento gratuito, solo ID de nombre es compatible con los atributos de correo electrónico y nombre de usuario del usuario de WordPress.
- Cuando un usuario realiza SSO, el valor de NameID enviado por el IDP se asignará al correo electrónico y al nombre de usuario del usuario de WordPress.
En el plugin SAML SSO para WordPress, ve a la pestaña Configuración del proveedor de servicios del plugin. Hay dos maneras de configurar el plugin SSO para WordPress:
A. Al cargar metadatos de IDP:
- Haga clic en Cargar metadatos de IDP .
- Escriba el Proveedor de identidad Nombre
- Puede cargar un archivo de metadatos y haga clic en Cargar botón o utilice un
URL de metadatos y haga clic en Obtener metadatos.
B. Configuración manual:
- Proporcione la configuración requerida (es decir, nombre del proveedor de identidad, ID de entidad IDP o emisor, URL de inicio de sesión de SAML, certificado X.509) proporcionada por su proveedor de identidad y haga clic en Guardar
.
- Haga clic en Configuración de prueba para comprobar los atributos y valores enviados por IDP.

Paso 3: Mapeo de atributos
Nota: Para configurar la asignación de atributos para varios proveedores de identidad, siga la guía de configuración que encontrará aquí . Esta función está disponible en el plan Enterprise.
- Asignación de atributos La característica le permite mapear el atributos de usuario enviado por el IDP durante el SSO a los atributos del usuario en WordPress.
- En el plugin SAML para WordPress, vaya a Mapeo de atributos/roles pestaña y complete los siguientes campos en Asignación de atributos .
NOTA: Si hace clic en el botón «Probar configuración» en la pestaña «Configuración del proveedor de servicios» y se autentica con su proveedor de identidad (IDP), podrá ver una lista de los atributos enviados por el IDP en la pestaña «Asignación de atributos/roles». Esta información puede utilizarse para realizar la asignación mencionada anteriormente.
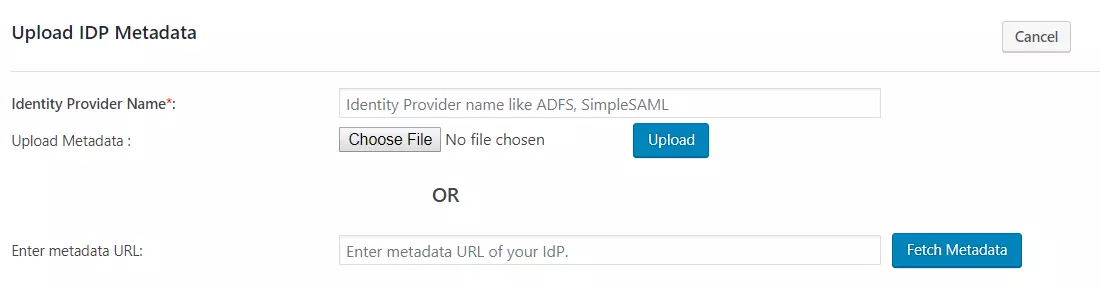
En el plugin SAML SSO para WordPress, ve a la pestaña Configuración del proveedor de servicios del plugin. Hay dos maneras de configurar el plugin SSO para WordPress:
A. Al cargar metadatos de IDP:
- Haga clic en Cargar metadatos de IDP .
- Escriba el Nombre del proveedor de identidad
- Puede cargar un archivo de metadatos y haga clic en Cargar botón o utilice un
URL de metadatos y haga clic en Obtener metadatos.
- En la sección Complemento premium, puede habilitar la sincronización automática para la URL de metadatos que actualizará automáticamente la configuración del complemento según los metadatos de IDP después de un intervalo de tiempo establecido
B. Configuración manual:
- Proporcione la configuración requerida (es decir, nombre del proveedor de identidad, ID de entidad IDP o emisor, URL de inicio de sesión de SAML, certificado X.509) según lo dispuesto por su Proveedor de identidad y haga clic en el ícono de
Guardar .
- Haga clic en Configuración de prueba para comprobar los atributos y valores enviados por IDP.

-
En el complemento Premium, puede proporcionar la URL de cierre de sesión de SAML para lograr un cierre de sesión único en su sitio de WordPress.
Paso 3: Mapeo de atributos
Nota: Para configurar la asignación de atributos para varios proveedores de identidad, siga la guía de configuración que encontrará aquí . Esta función está disponible en el plan Enterprise.
-
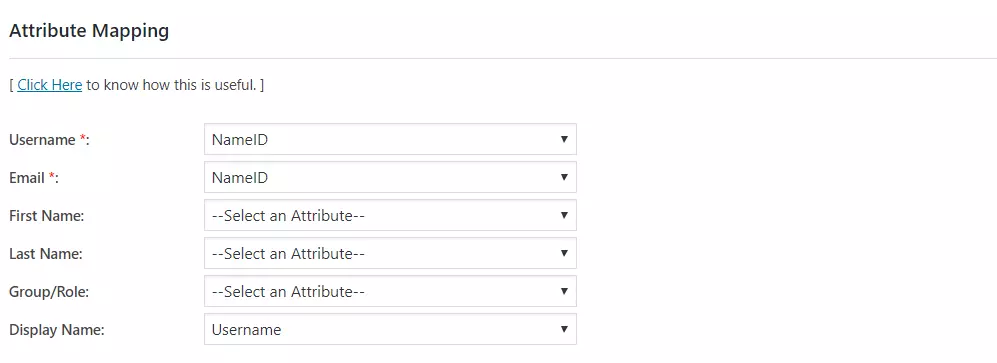
Asignación de atributos La característica le permite mapear el atributos de usuario enviado por el IDP durante el SSO a los atributos del usuario en WordPress.
-
En el plugin SAML para WordPress, vaya a Mapeo de atributos/roles pestaña y complete los siguientes campos en Asignación de atributos .
-
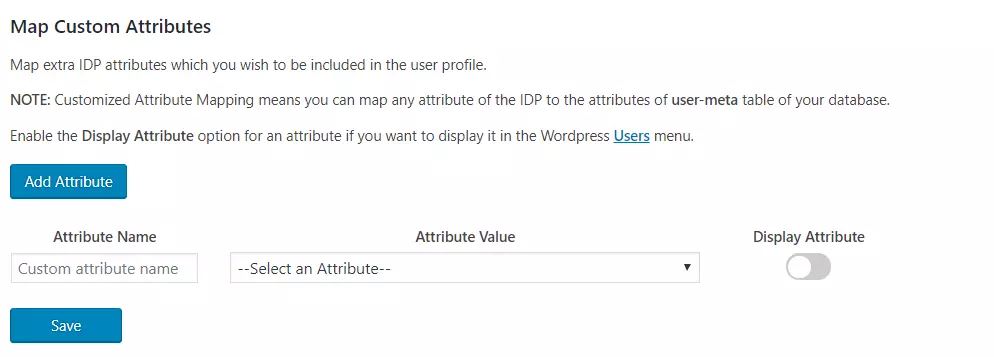
Mapeo de atributos personalizados: Esta característica le permite asignar cualquier atributo enviado por el IDP al metausuario tabla de WordPress.
Paso 4: Mapeo de roles
Nota: Para configurar la asignación de roles para varios proveedores de identidad, siga la guía de configuración que encontrará aquí . Esta función está disponible en el plan Enterprise.
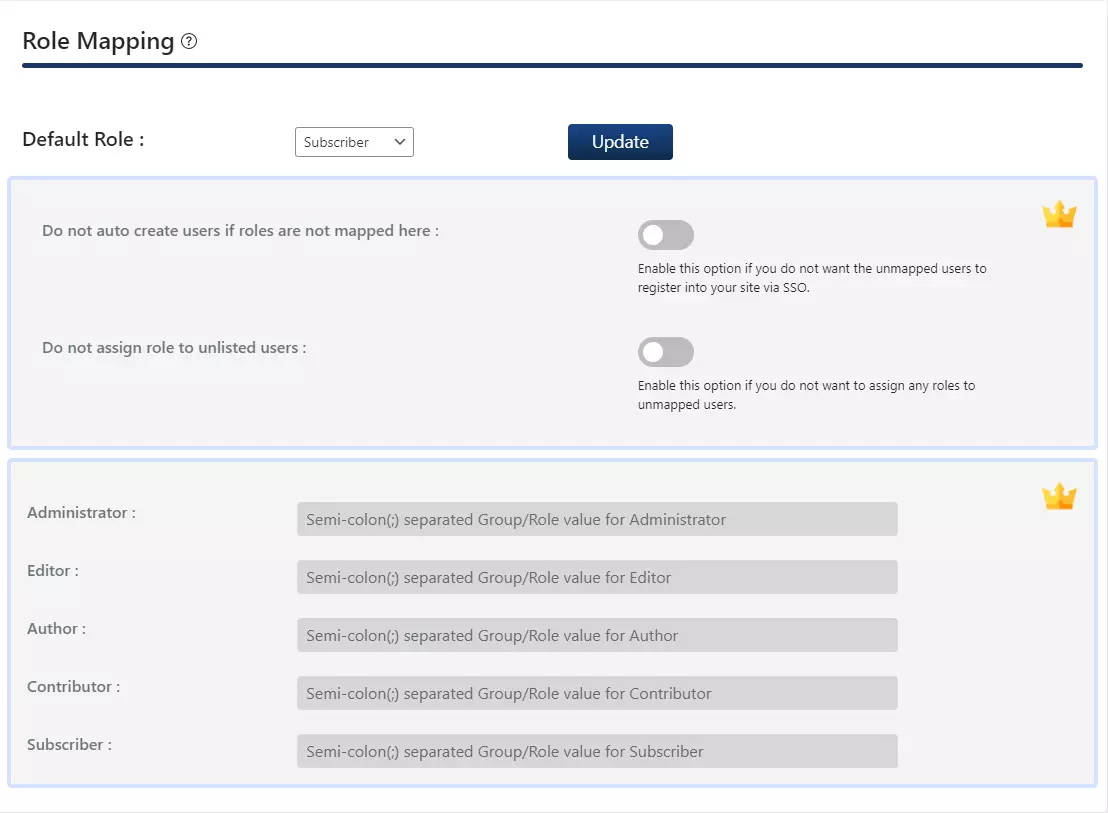
- En el complemento gratuito, puedes elegir un Rol predeterminado que se asignará a todos los usuarios que no sean administradores cuando realicen SSO.
- Vaya al Mapeo de atributos/roles pestaña y navegue hasta Mapeo de roles .
- Seleccione el elemento Rol predeterminado y haga clic en el ícono de Actualizar .
Paso 4: Mapeo de roles
Nota: Para configurar la asignación de roles para varios proveedores de identidad, siga la guía de configuración que encontrará aquí . Esta función está disponible en el plan Enterprise.
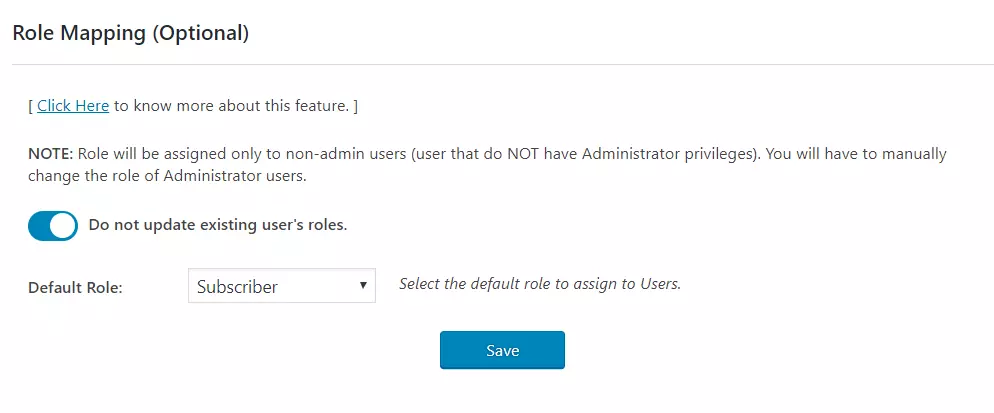
En el complemento estándar, puede elegir una función predeterminada que se asignará a todos los usuarios que no sean administradores cuando realicen SSO.
- Vaya al Mapeo de atributos/roles pestaña y navegue hasta Mapeo de roles .
- Seleccione el elemento Rol predeterminado y haga clic en el ícono de Guardar .
Paso 4: Asignación de roles
Esta función permite asignar y gestionar los roles de los usuarios al iniciar sesión con un solo usuario (SSO). Además de los roles predeterminados de WordPress, también es compatible con cualquier rol personalizado.
Nota: Para configurar la asignación de roles para varios proveedores de identidad, siga la guía de configuración que encontrará aquí . Esta función está disponible en el plan Enterprise.
- En el campo Asignación de atributos sección del complemento, proporcione una asignación para el campo denominado
Grupo/rolEste atributo contendrá la información relacionada con el rol enviada por el IDP y se utilizará para la asignación de roles.
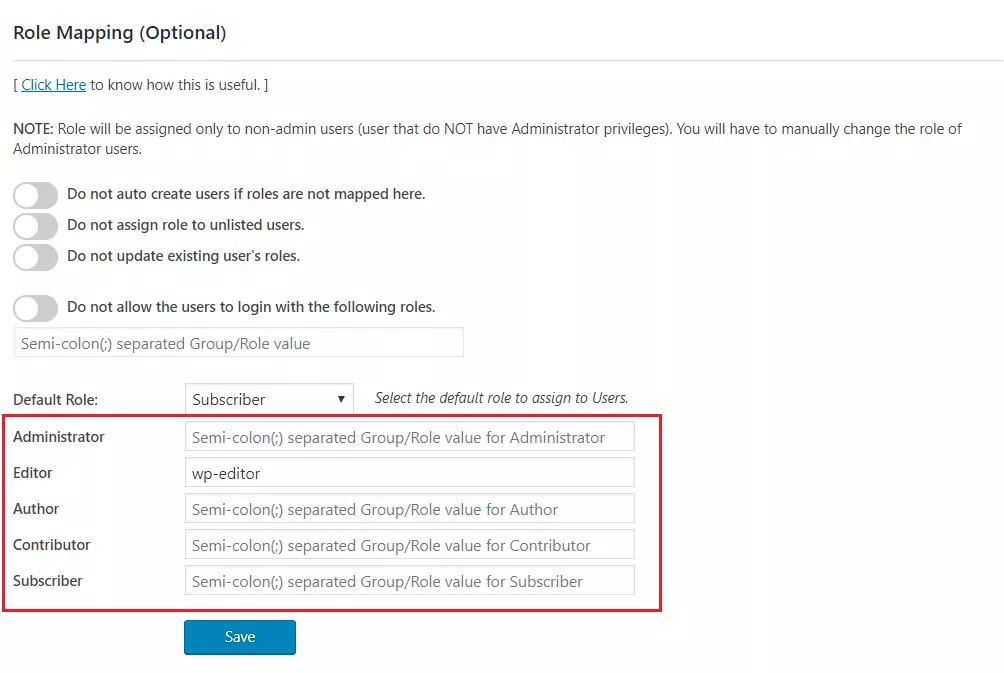
- Navegue a la sección de asignación de roles y proporcione las asignaciones para los roles resaltados.
-
Por ejemplo, si desea un usuario cuyo Grupo/rol El valor del atributo es wp-editor para ser asignado como un Editor en WordPress, simplemente proporcione la asignación como wp-editor en el Editor
campo de la sección Asignación de roles.
Paso 5: configuración de SSO
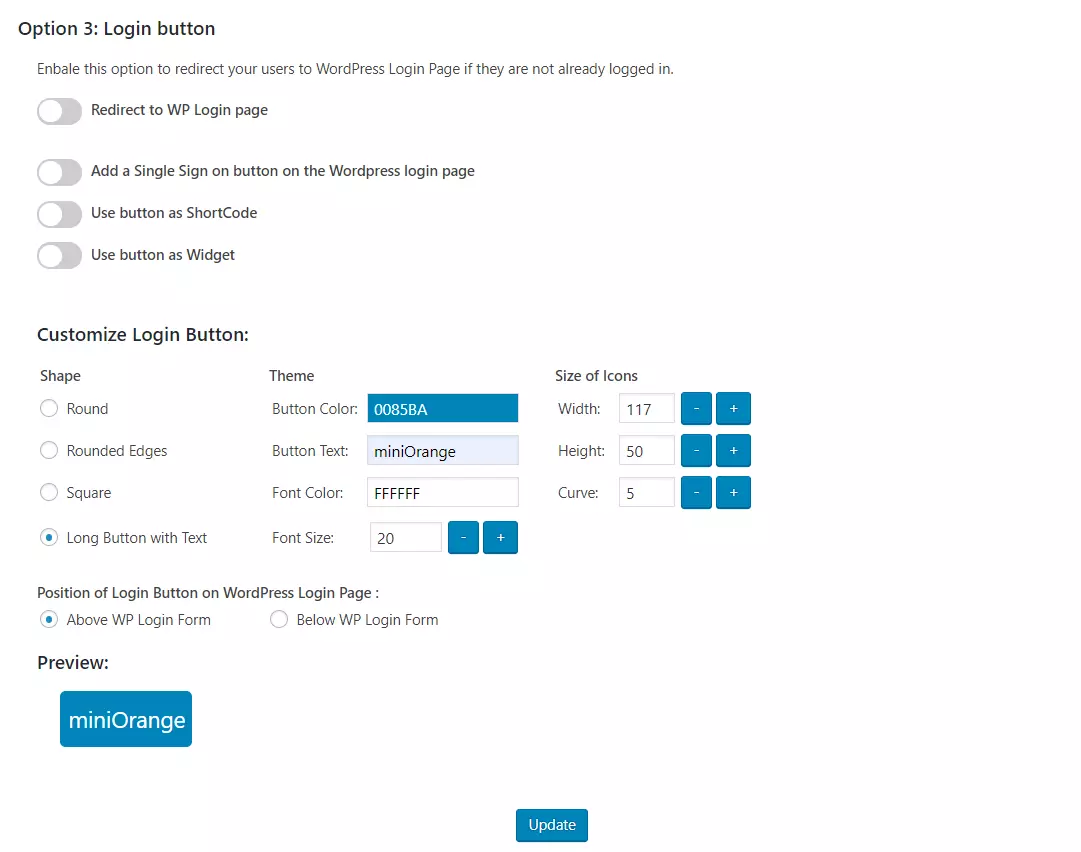
- En el complemento gratuito, puede agregar un botón de inicio de sesión único habilitando Agregue un botón de inicio de sesión único en la página de inicio de sesión de WordPress alternar Opción 1.
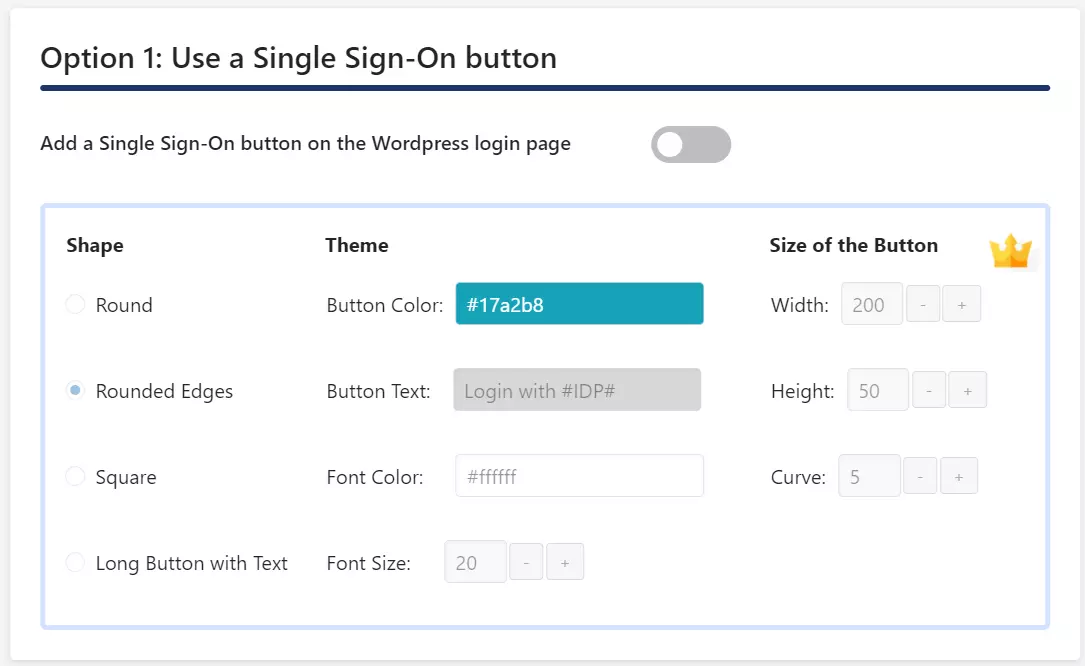
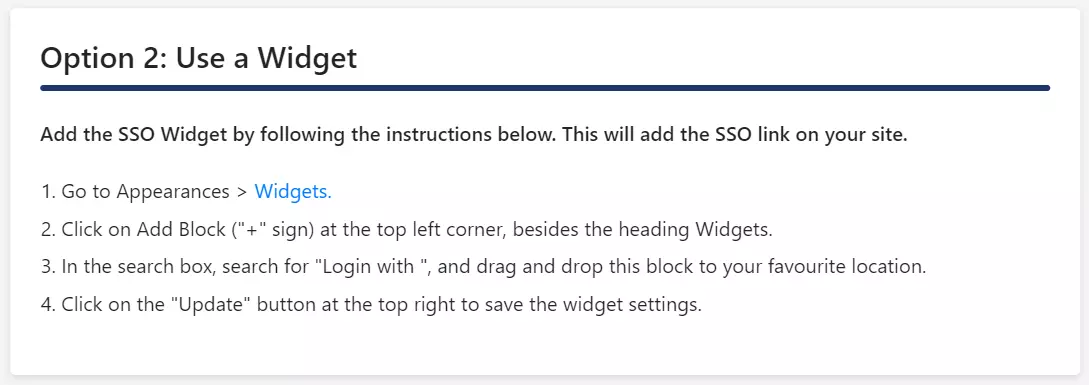
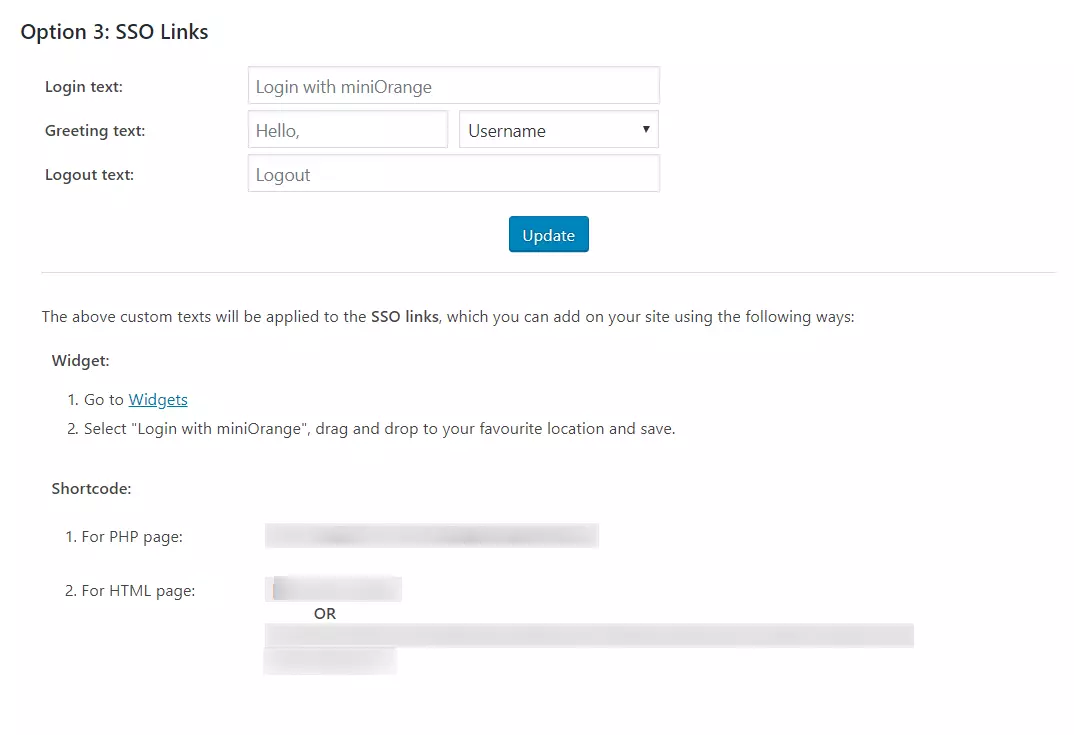
- Si su tema de WordPress admite un widget de inicio de sesión, puede agregar un widget de inicio de sesión para habilitar el SSO iniciado por SP en su sitio.
- Navegue a la pestaña Redirección y enlaces SSO y siga los pasos indicados en Opción 2: usar un widget para agregar un widget de inicio de sesión en su sitio.
Paso 5: configuración de SSO
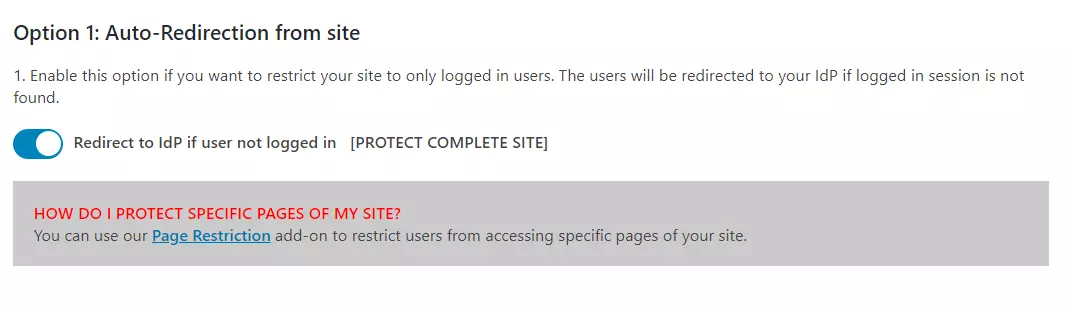
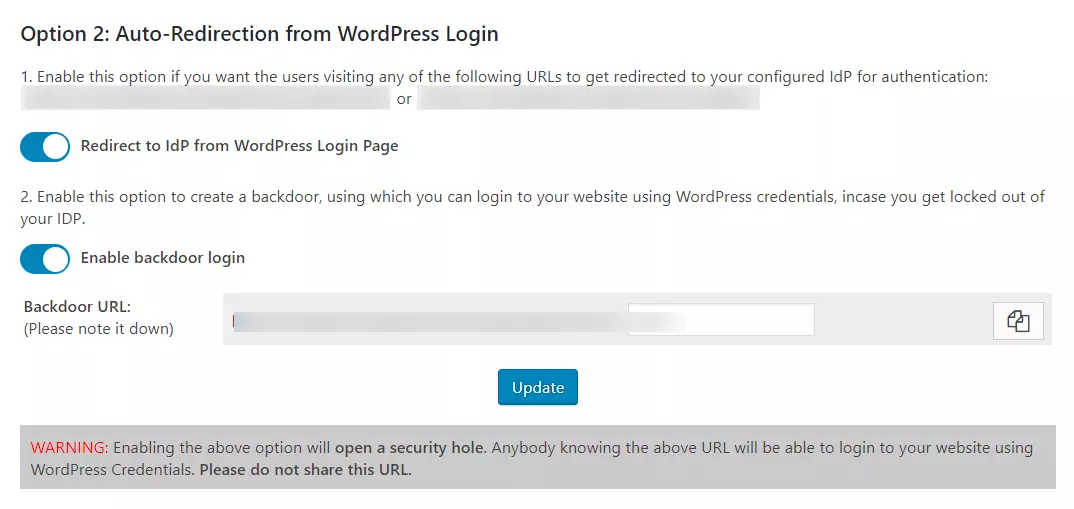
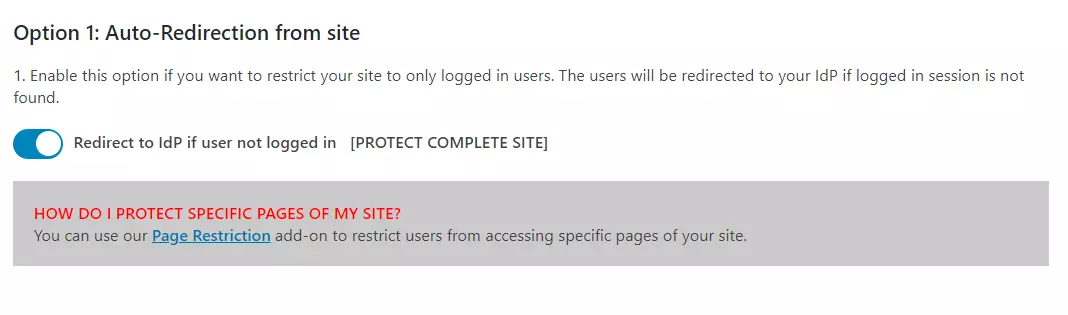
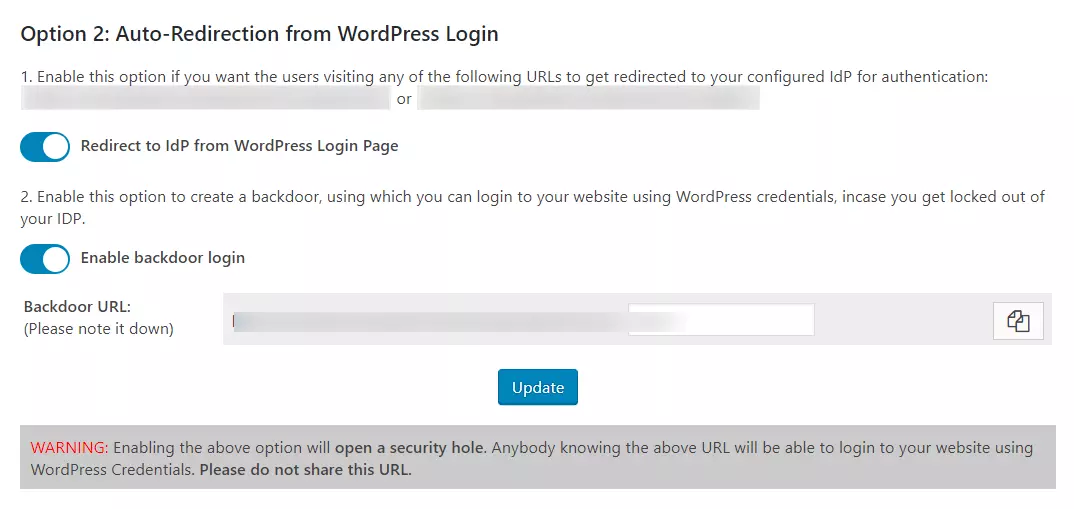
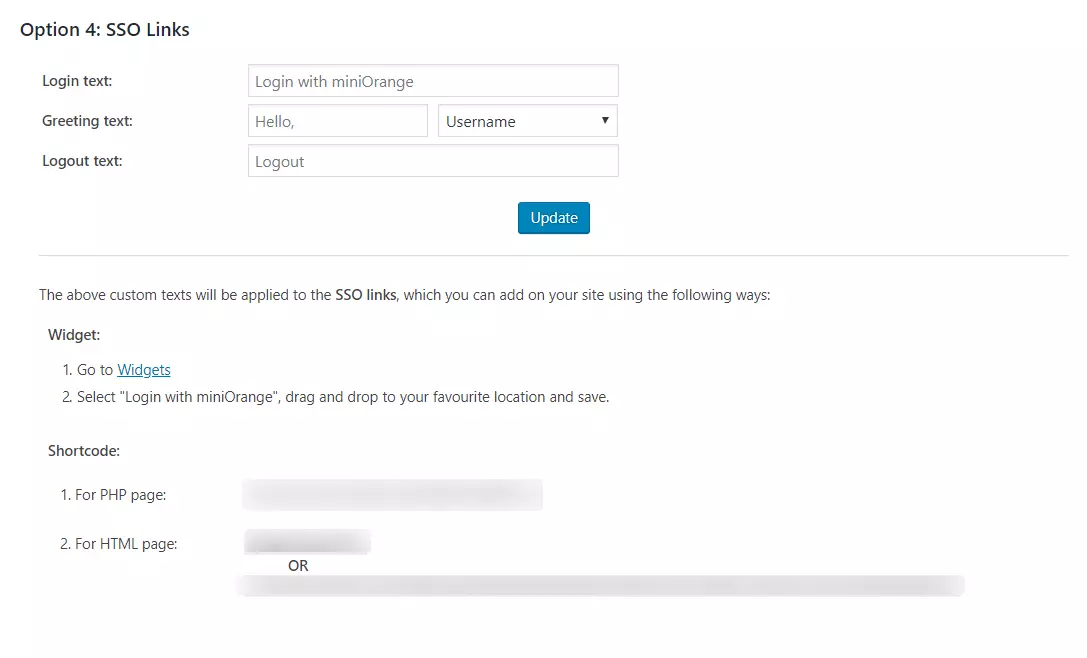
En el complemento Estándar, puede habilitar el SSO iniciado por SP usando las siguientes opciones.
En esta guía, ha configurado correctamente el inicio de sesión único SAML de Dynamics CRM (inicio de sesión SSO de Dynamics CRM para WordPress) eligiendo Dynamics CRM como IdP y WordPress como SP mediante el complemento de inicio de sesión único (SSO) SAML para WordPress . Esta solución garantiza que esté listo para implementar el acceso seguro a su sitio de WordPress (WP) utilizando las credenciales de inicio de sesión de Dynamics CRM en cuestión de minutos.
Artículos Relacionados








 Registrarse




