Conseguir prueba gratuita
El inicio de sesión único (SSO) de WSO2 para Magento [SAML] se puede lograr utilizando nuestro plugin de inicio de sesión único (SSO) para proveedores de servicios SAML de Magento. Nuestra solución SSO permite que los proveedores de servicios compatibles con SAML 2.0 de Magento establezcan una relación de confianza entre el sitio Magento y WSO2 para autenticar e iniciar sesión de forma segura. Nuestra solución de inicio de sesión único (SSO) para Magento ayuda a proteger los sitios Magento mediante el inicio de sesión SSO, de modo que los usuarios se autentiquen con sus credenciales de inicio de sesión de WSO2. Ofrece compatibilidad total con funciones avanzadas de SSO, como la asignación de atributos/personalizada, la asignación de roles, etc.
SAML permite el intercambio de información entre proveedores de servicios y proveedores de identidad; SAML es la integración de proveedores de servicios y proveedores de identidad. Cuando un usuario intenta iniciar sesión, su proveedor de servicios entrega aserciones SAML al proveedor de identidad, que contienen información sobre el usuario. La afirmación es recibida por el Proveedor de identidad, que la valida con la configuración de su Proveedor de servicios antes de permitir que el usuario acceda a su organización.
Aquí le mostraremos una guía para configurar el inicio de sesión único SAML (SSO) entre un sitio Magento y WSO2, considerando a WSO2 como proveedor de identidad (IdP) y a Magento como proveedor de servicios (SP ). Nuestro plugin SSO ofrece autenticaciones de usuario ilimitadas desde WSO2. Para obtener más información sobre otras funciones que ofrecemos en nuestro plugin de inicio de sesión único SAML (SSO) para Magento, haga clic aquí.
Requisitos previos: descarga e instalación
Instalación usando Composer:
- Compra el Inicio de sesión único SAML de miniOrange: inicio de sesión SSO de SAML extensión del mercado magento.
- Ir a Mi perfil -> Mis compras
- Asegúrese de estar utilizando las claves de acceso correctas (Mi perfil - Claves de acceso)
- Pegue las claves de acceso en su archivo auth.json dentro de su proyecto
- Utilice el siguiente comando para agregar la extensión a su proyecto.
"el compositor requiere miniorange_inc/saml-sp-single-sign-on"
Puede ver el nombre del módulo y la lista de versiones en el selector debajo del nombre del módulo de extensión.
Ejecute los siguientes comandos en el símbolo del sistema para habilitar la extensión.
configuración de php bin/magento:di:compilar
Configuración de php bin / magento: actualización
Instalación manual:
- Descargue el archivo zip de la extensión miniOrange SAML Single Sign On – SAML SSO Login desde aquí.
- Descomprima todo el contenido del zip dentro del directorio MiniOrange/SP.
{Directorio raíz de Magento} applicación código mininaranja SSO
Ejecute los siguientes comandos en el símbolo del sistema para habilitar la extensión
configuración de php bin/magento:di:compilar
Configuración de php bin / magento: actualización
Pasos para configurar el inicio de sesión único (SSO) de WSO2 SAML en Magento SAML SP
1. Configure WSO2 como IdP (proveedor de identidad)
Siga los pasos a continuación para configurar WSO2 como IdP para Magento
 Configurar WSO2 como IdP
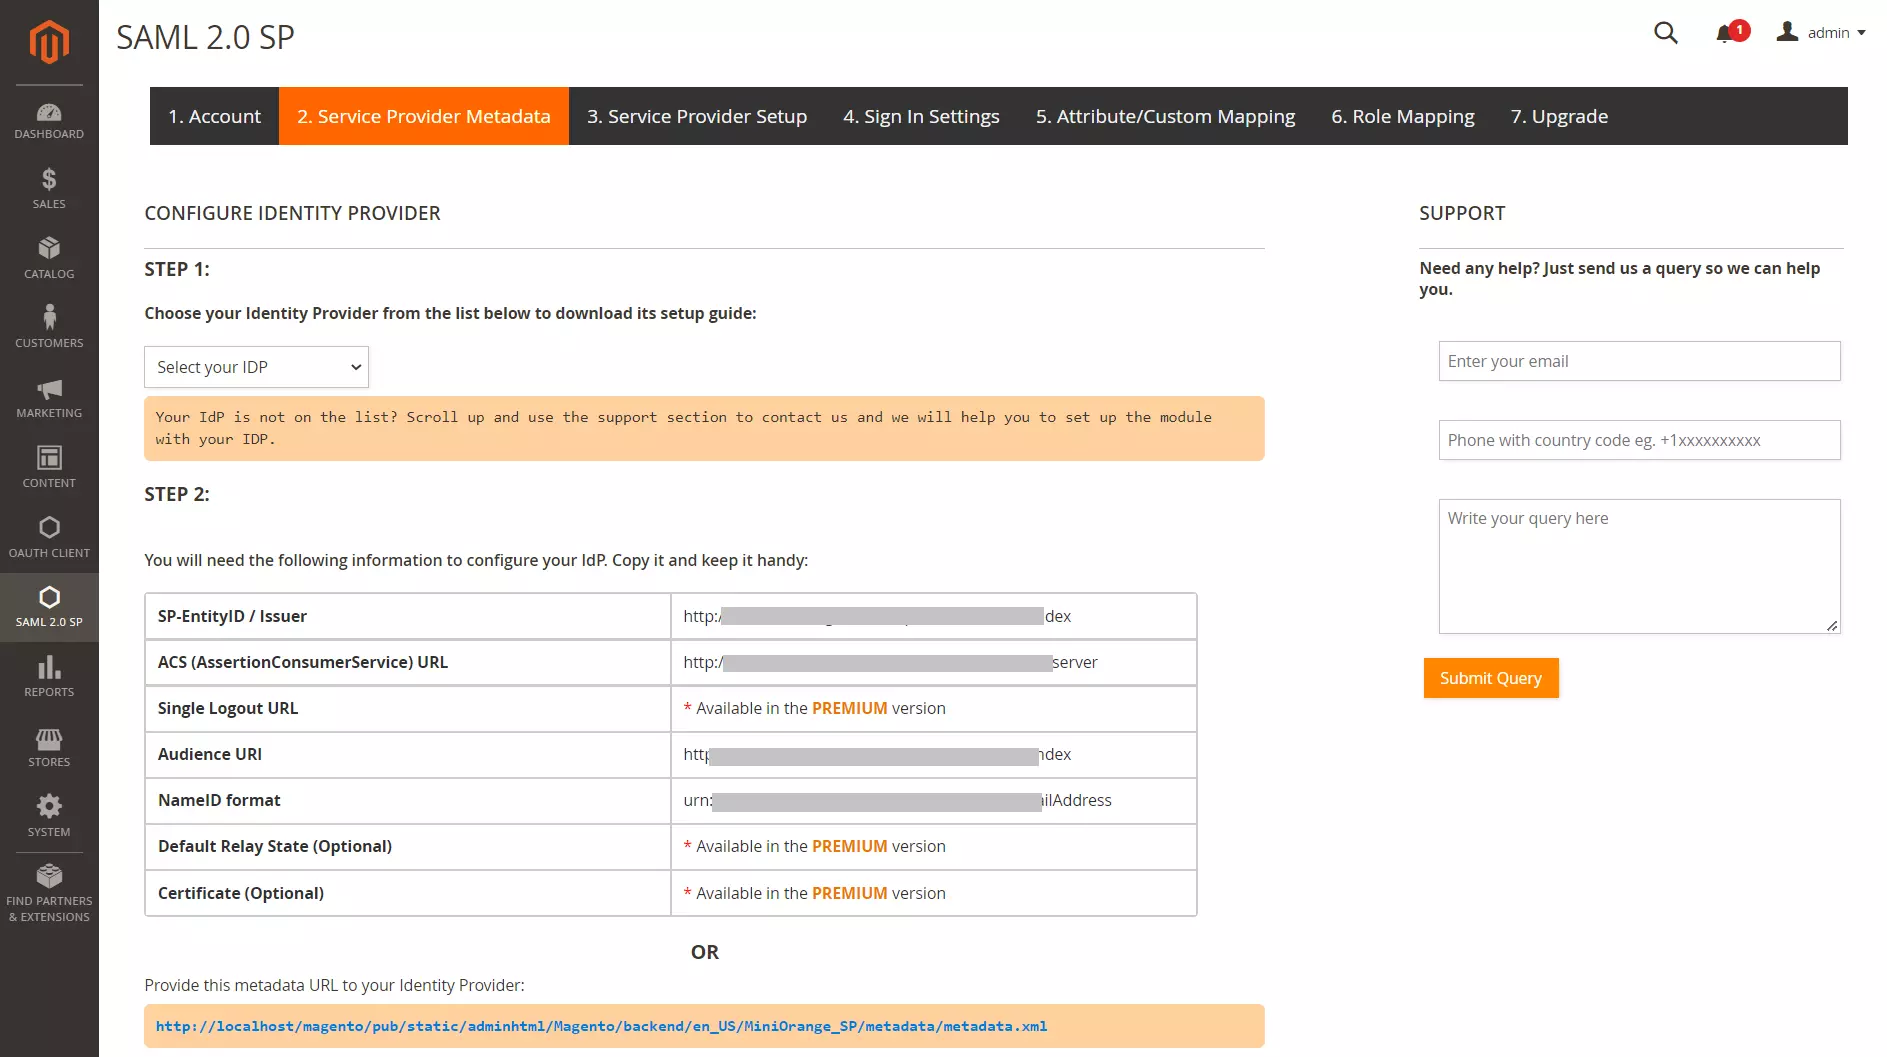
- En el complemento Magento SAML SP SSO, navegue hasta Metadatos del proveedor de servicios pestaña. En esta pestaña encontrará los metadatos del SP, como el ID de entidad del SP y la URL de ACS (AssertionConsumerService), que son necesarios para configurar WSO2 como proveedor de identidad.
- Ingrese a su Consola de administración de WSO2.
- Seleccionar Agregar bajo Proveedor de servicios pestaña del menú de navegación izquierdo.

-
En la sección Añadir Nuevo proveedor de servicio página, configure lo siguiente:
- Seleccionar modo: Configuración manual
- Nombre del proveedor de servicios: Magento
- Descripción del proveedor de servicios: (Opcional) Ingrese una descripción
- Haga clic en Registrarse .

Información básica
- Seleccione el tipo de certificado SP: Utilice el punto final SP JWKS
- Aplicación SaaS: Marcado (opcional)

Configuración de reclamo
- Seleccione el dialecto de mapeo de reclamaciones: Utilice el dialecto de reclamo local
- Haga clic en Agregar URI de reclamo para agregar múltiples reclamos/atributos. Asignación de atributos (Tales como
dirección de correo electrónico, nombre, apellido, teléfono, etc).
- URI de reclamo del sujeto: https://wso2.org/claims/fullname

Configuración de roles/permisos
- Expanda la sección Configuración de rol/permiso y luego expanda el Permisos así como la Mapeo de roles .
- Haga clic en Agregar permiso y especifique el permiso específico del proveedor de servicios que desea agregar.
- Haga clic en Agregar asignación de roles e ingrese los valores apropiados para el rol local y el rol del proveedor de servicios.

Configuración de autenticación entrante
- Vaya al Configuración de SSO web de SAML2.
- Haga clic en Configurar.

- In Registrar nuevo proveedor de servicios página, seleccione Modo como Configuración de URL.
- Copia el URL de metadatos desde Metadatos del proveedor de servicios pestaña en el complemento.
- Pegue la URL en el cuadro de texto debajo Cargar metadatos del proveedor de servicios desde la URL.
- Haga clic en el elemento Cargar .

- Haga clic en el elemento OK .

Metadatos del proveedor de identidad
- En Configuración de autenticación entrante, haga clic en Configuración de SSO web de SAML2.
- Al lado del Emisor de su Proveedor de Servicios. Haga clic en Editar .

- Puede verificar los detalles de su proveedor de servicios aquí.
- Asegúrate de leer Habilitar perfil de atributo y Incluir atributo en la respuesta siempre por la Asignación de atributos.
- Haga clic en Descargar metadatos de IDP .
- Haga clic en Actualizar .

- Mantenga estos metadatos de IDP a mano para las configuraciones en el complemento.
Ha configurado correctamente WSO2 como IdP (proveedor de identidad) SAML para lograr el inicio de sesión SSO de WSO2 en su sitio Magento.
2. Configurar Magento como SP (Proveedor de Servicios)
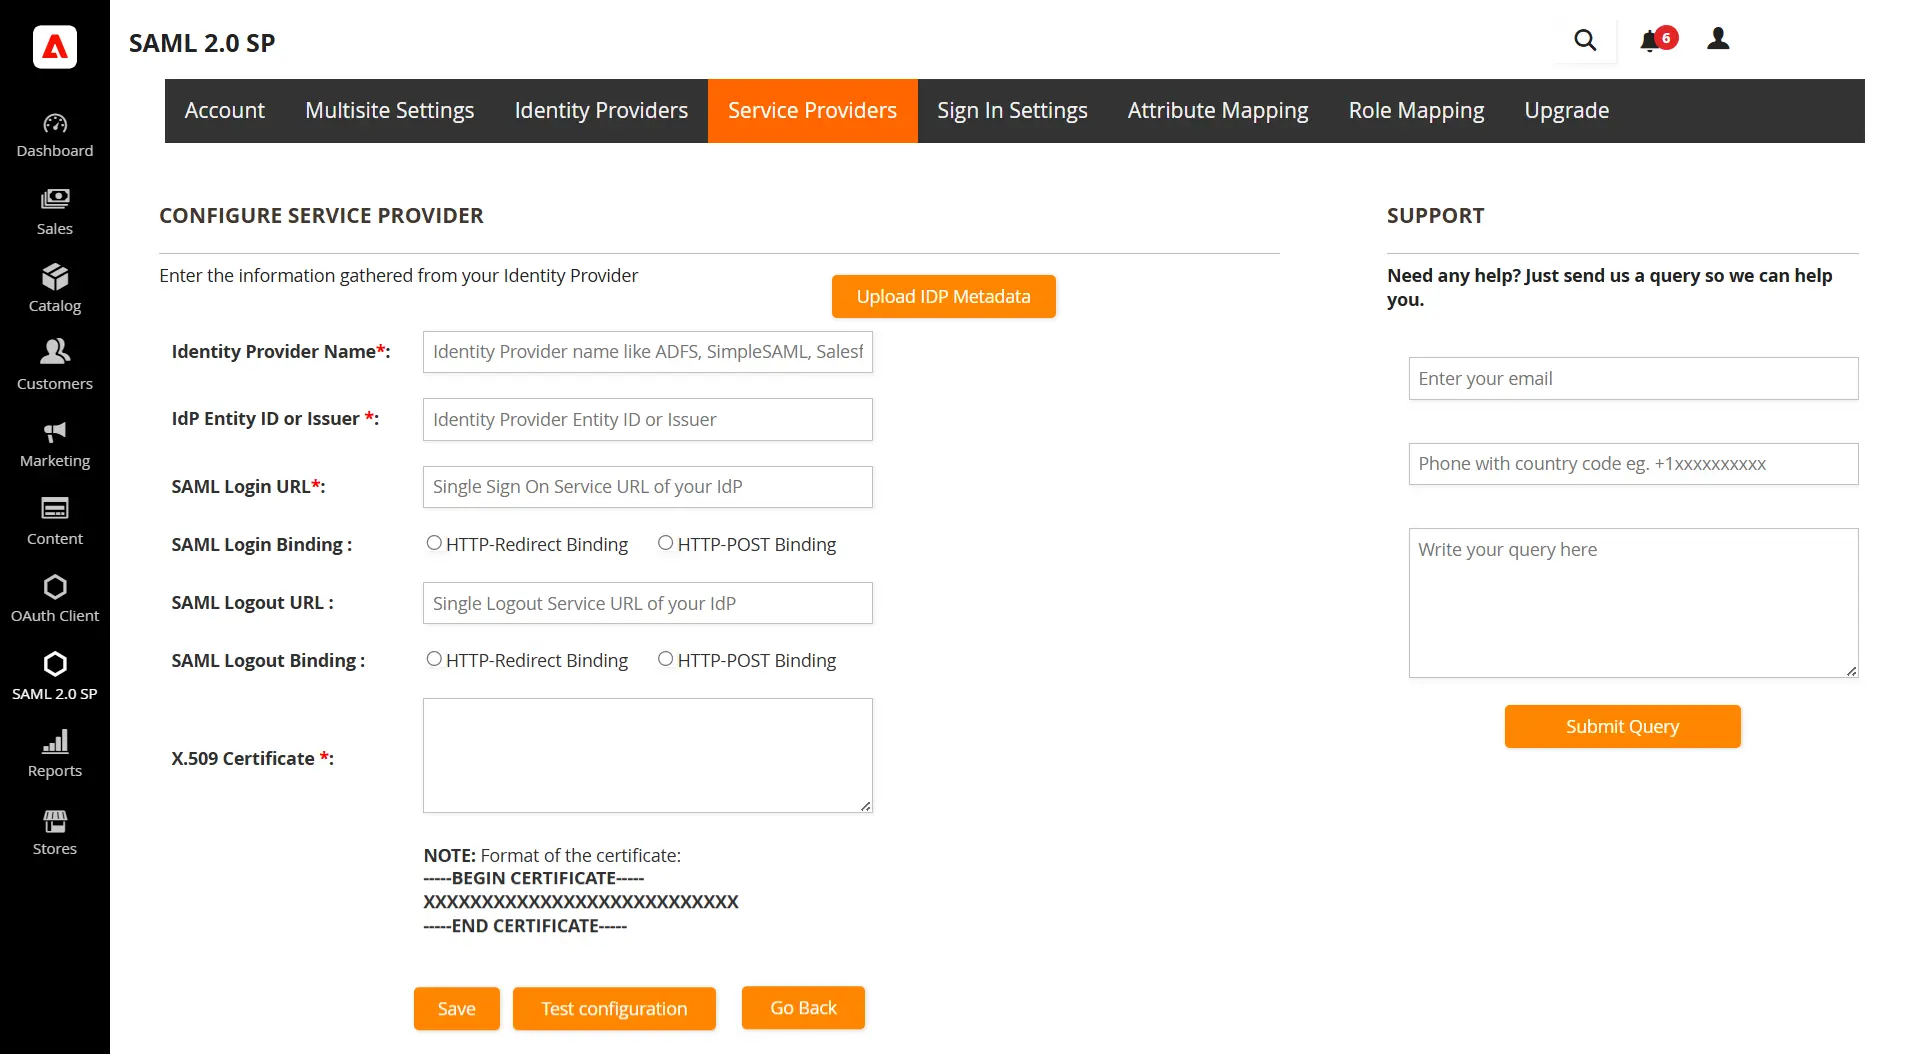
- Copiar ID de entidad SAML, URL de punto final de inicio de sesión único SAML y certificado x.509 del documento de metadatos de federación y péguelo ID de entidad de IdP o emisor, URL del servicio de inicio de sesión único, certificado x.509 campos respectivamente en el complemento.
| ID de entidad de IdP o emisor |
ID de entidad SAML en el documento de metadatos de federación |
| URL del servicio de inicio de sesión único |
URL del punto final de inicio de sesión único de SAML en el documento de metadatos de federación |
| Certificado X.509 |
Certificado x.509 en el documento de Metadatos de Federación |
- Haga clic en Guardar para guardar todas sus configuraciones.
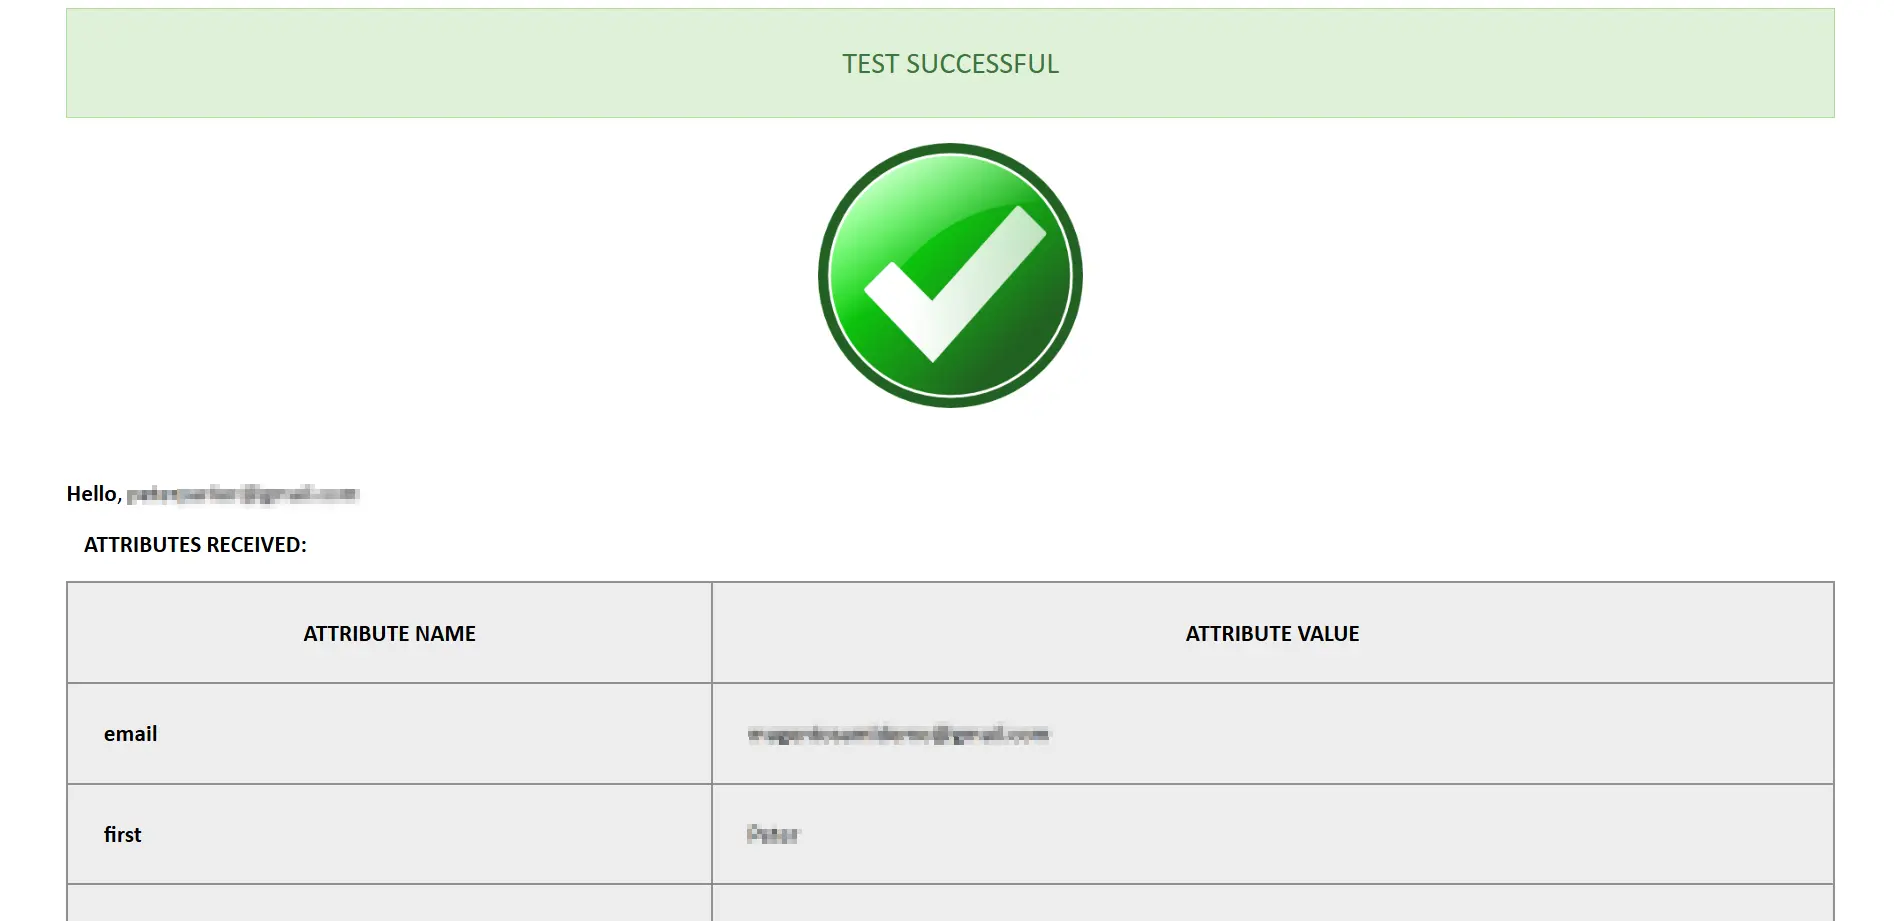
- Para verificar si su Magento como SP está configurado correctamente, haga clic en el Configuración de prueba .
3. Configuración multisitio (*Disponible en las versiones Enterprise)
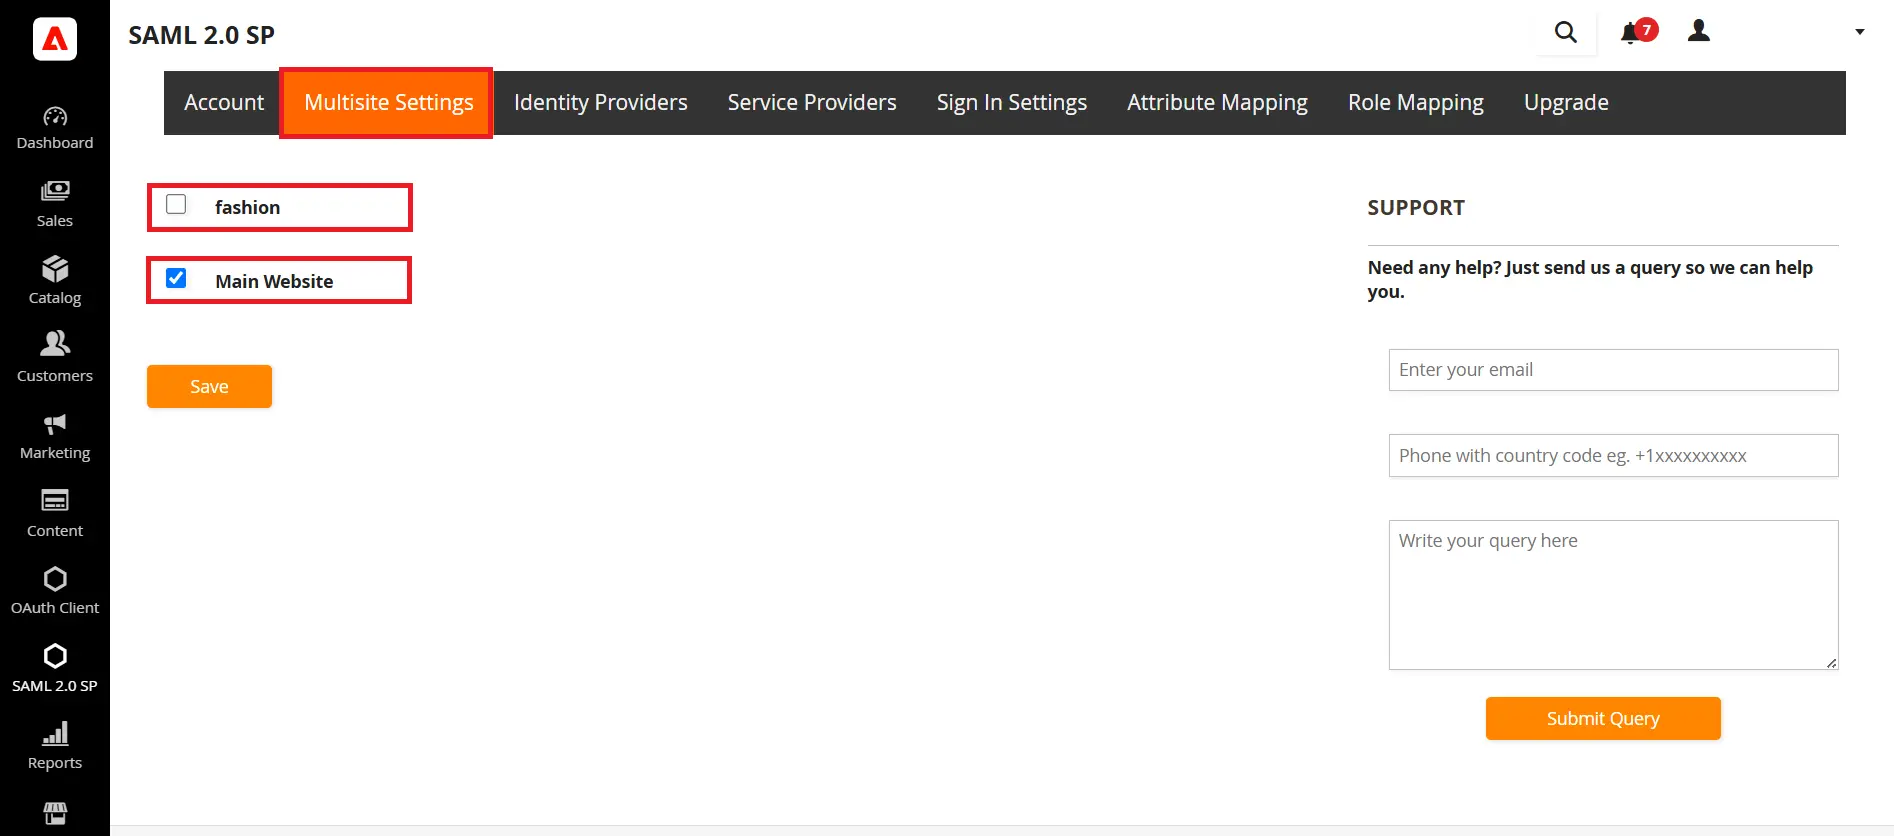
- Navegue a Configuración multisitio Pestaña. Aquí puede ver todos los subsitios de su instalación de Magento donde desea habilitar el SSO. Puede marcar la casilla correspondiente a todos los subsitios y hacer clic en "Guardar".
4. Configuración de inicio de sesión
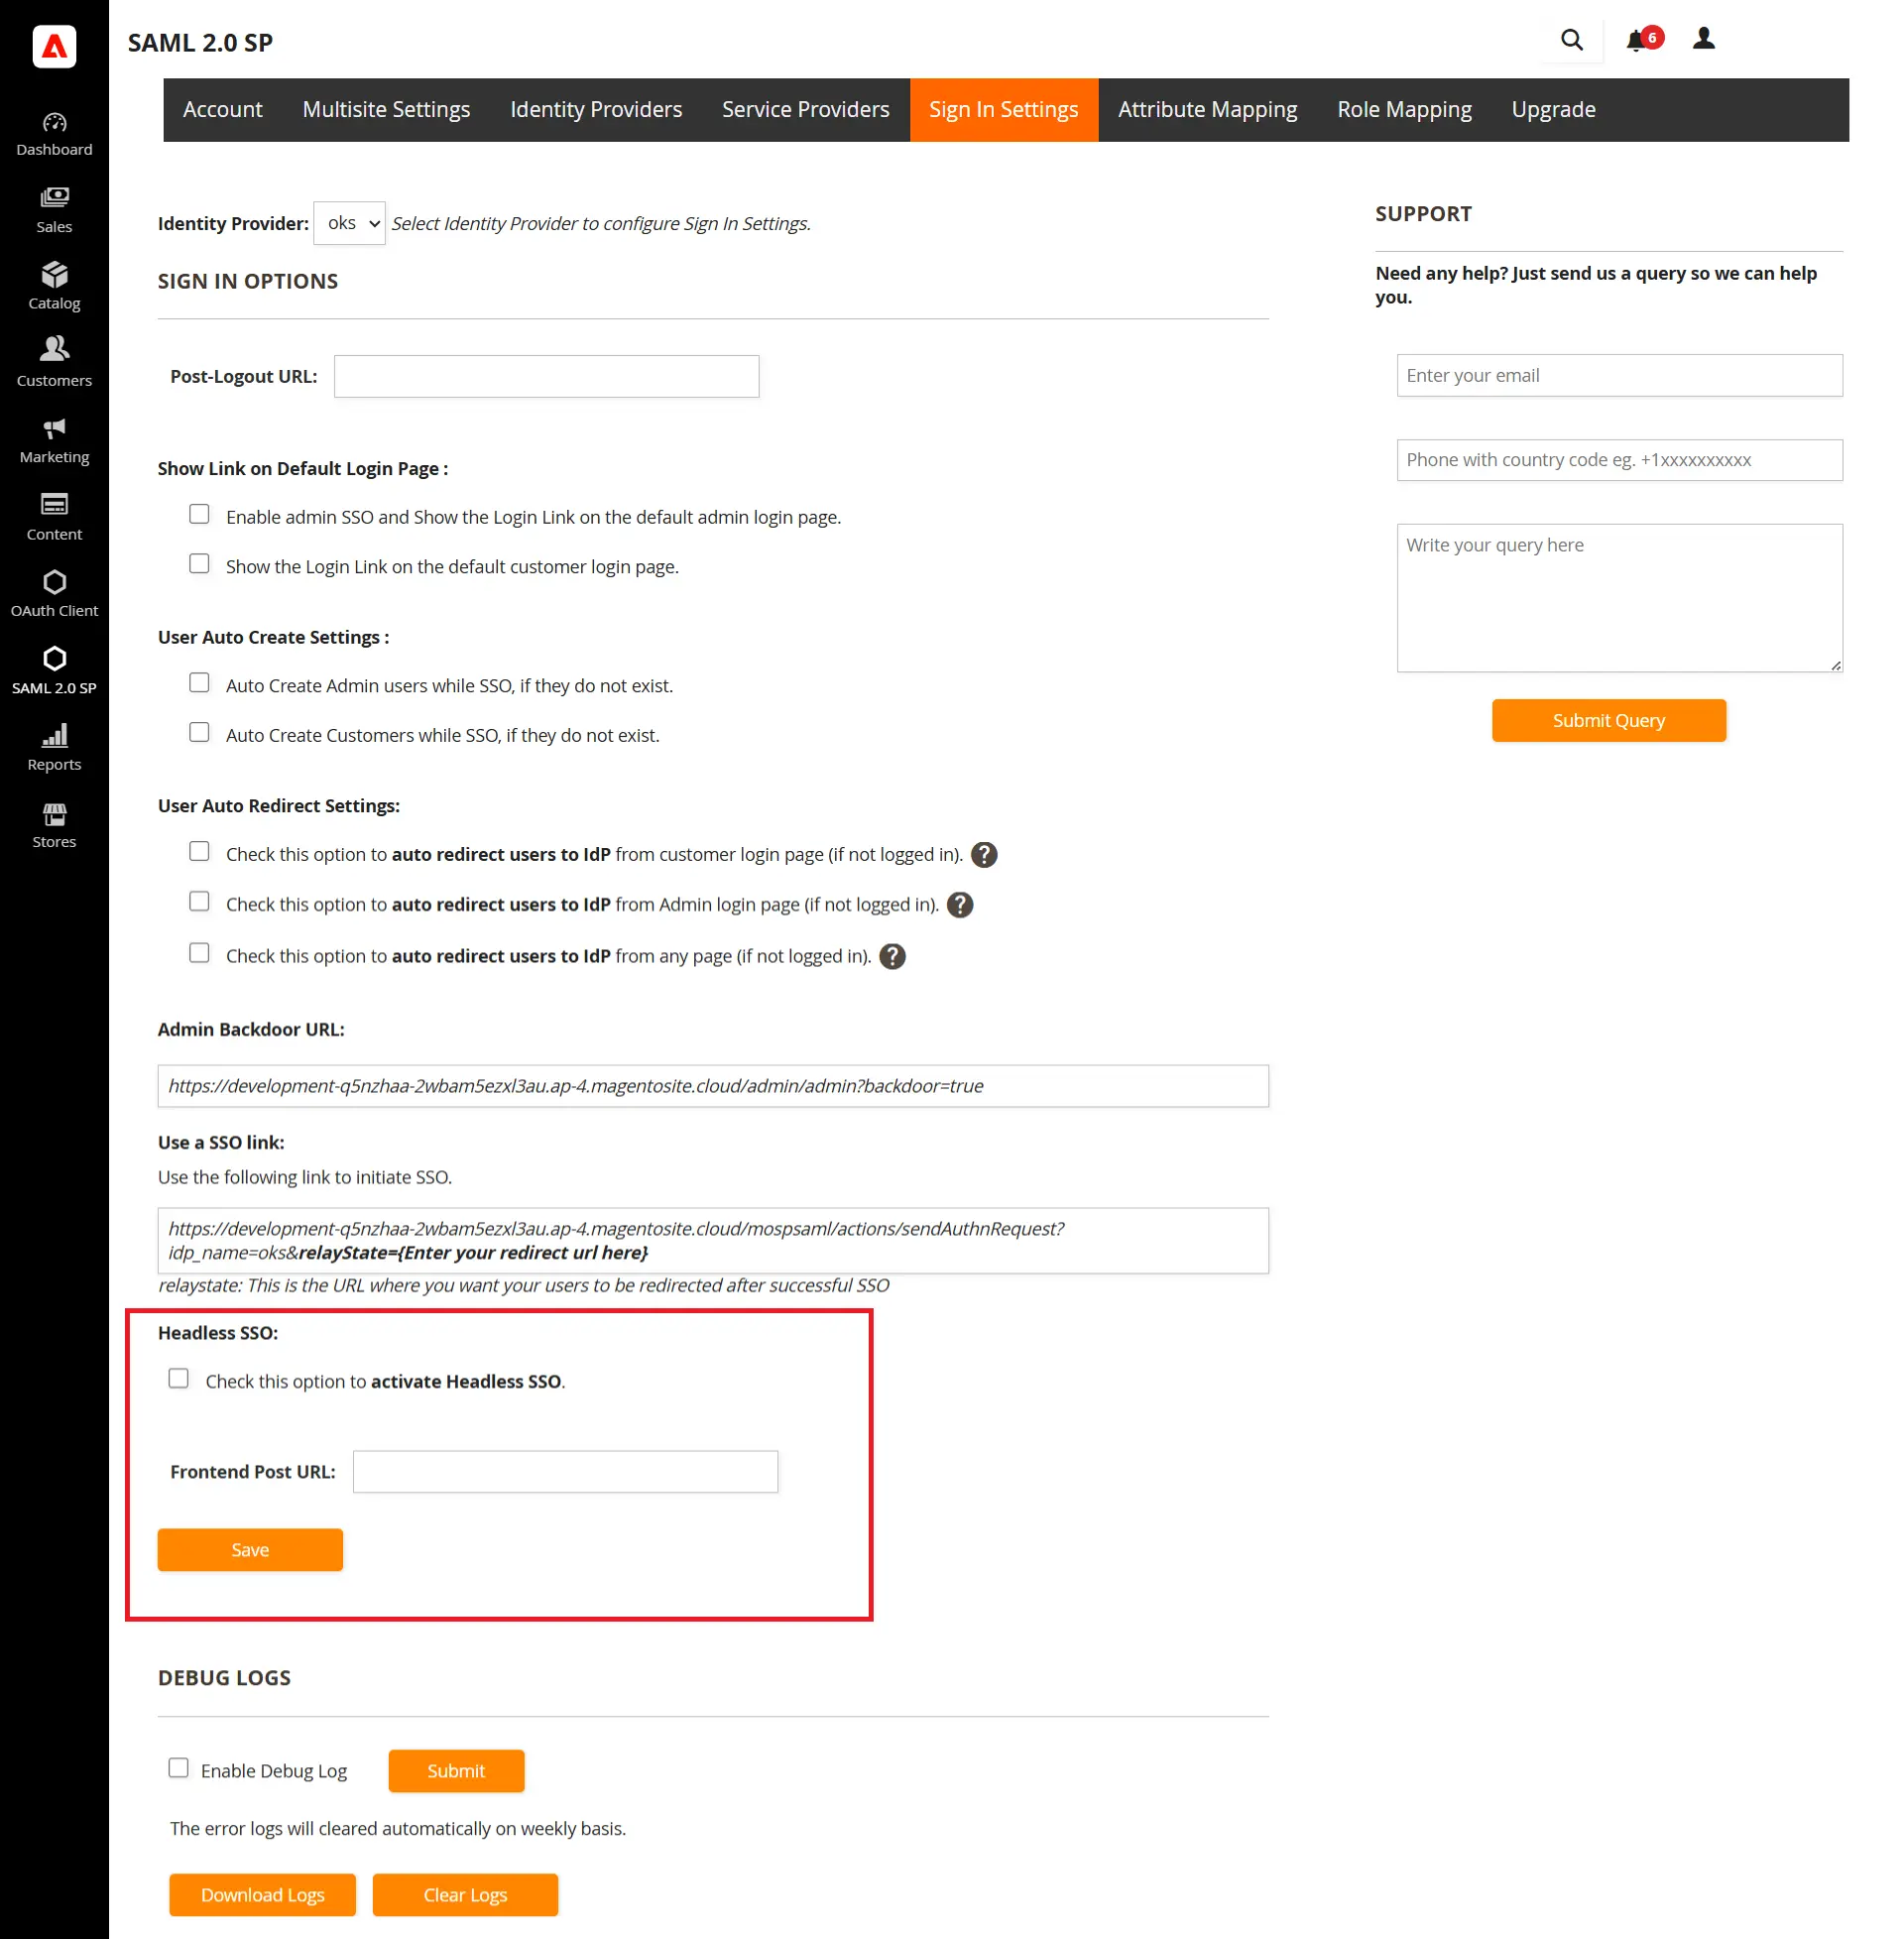
- Navegue a Configuración de inicio de sesión pestaña. Aquí encontrará la opción para habilitar el enlace de inicio de sesión en Administrador*/Cliente Página de inicio de sesión (*Admin SSO está disponible en las versiones premium)
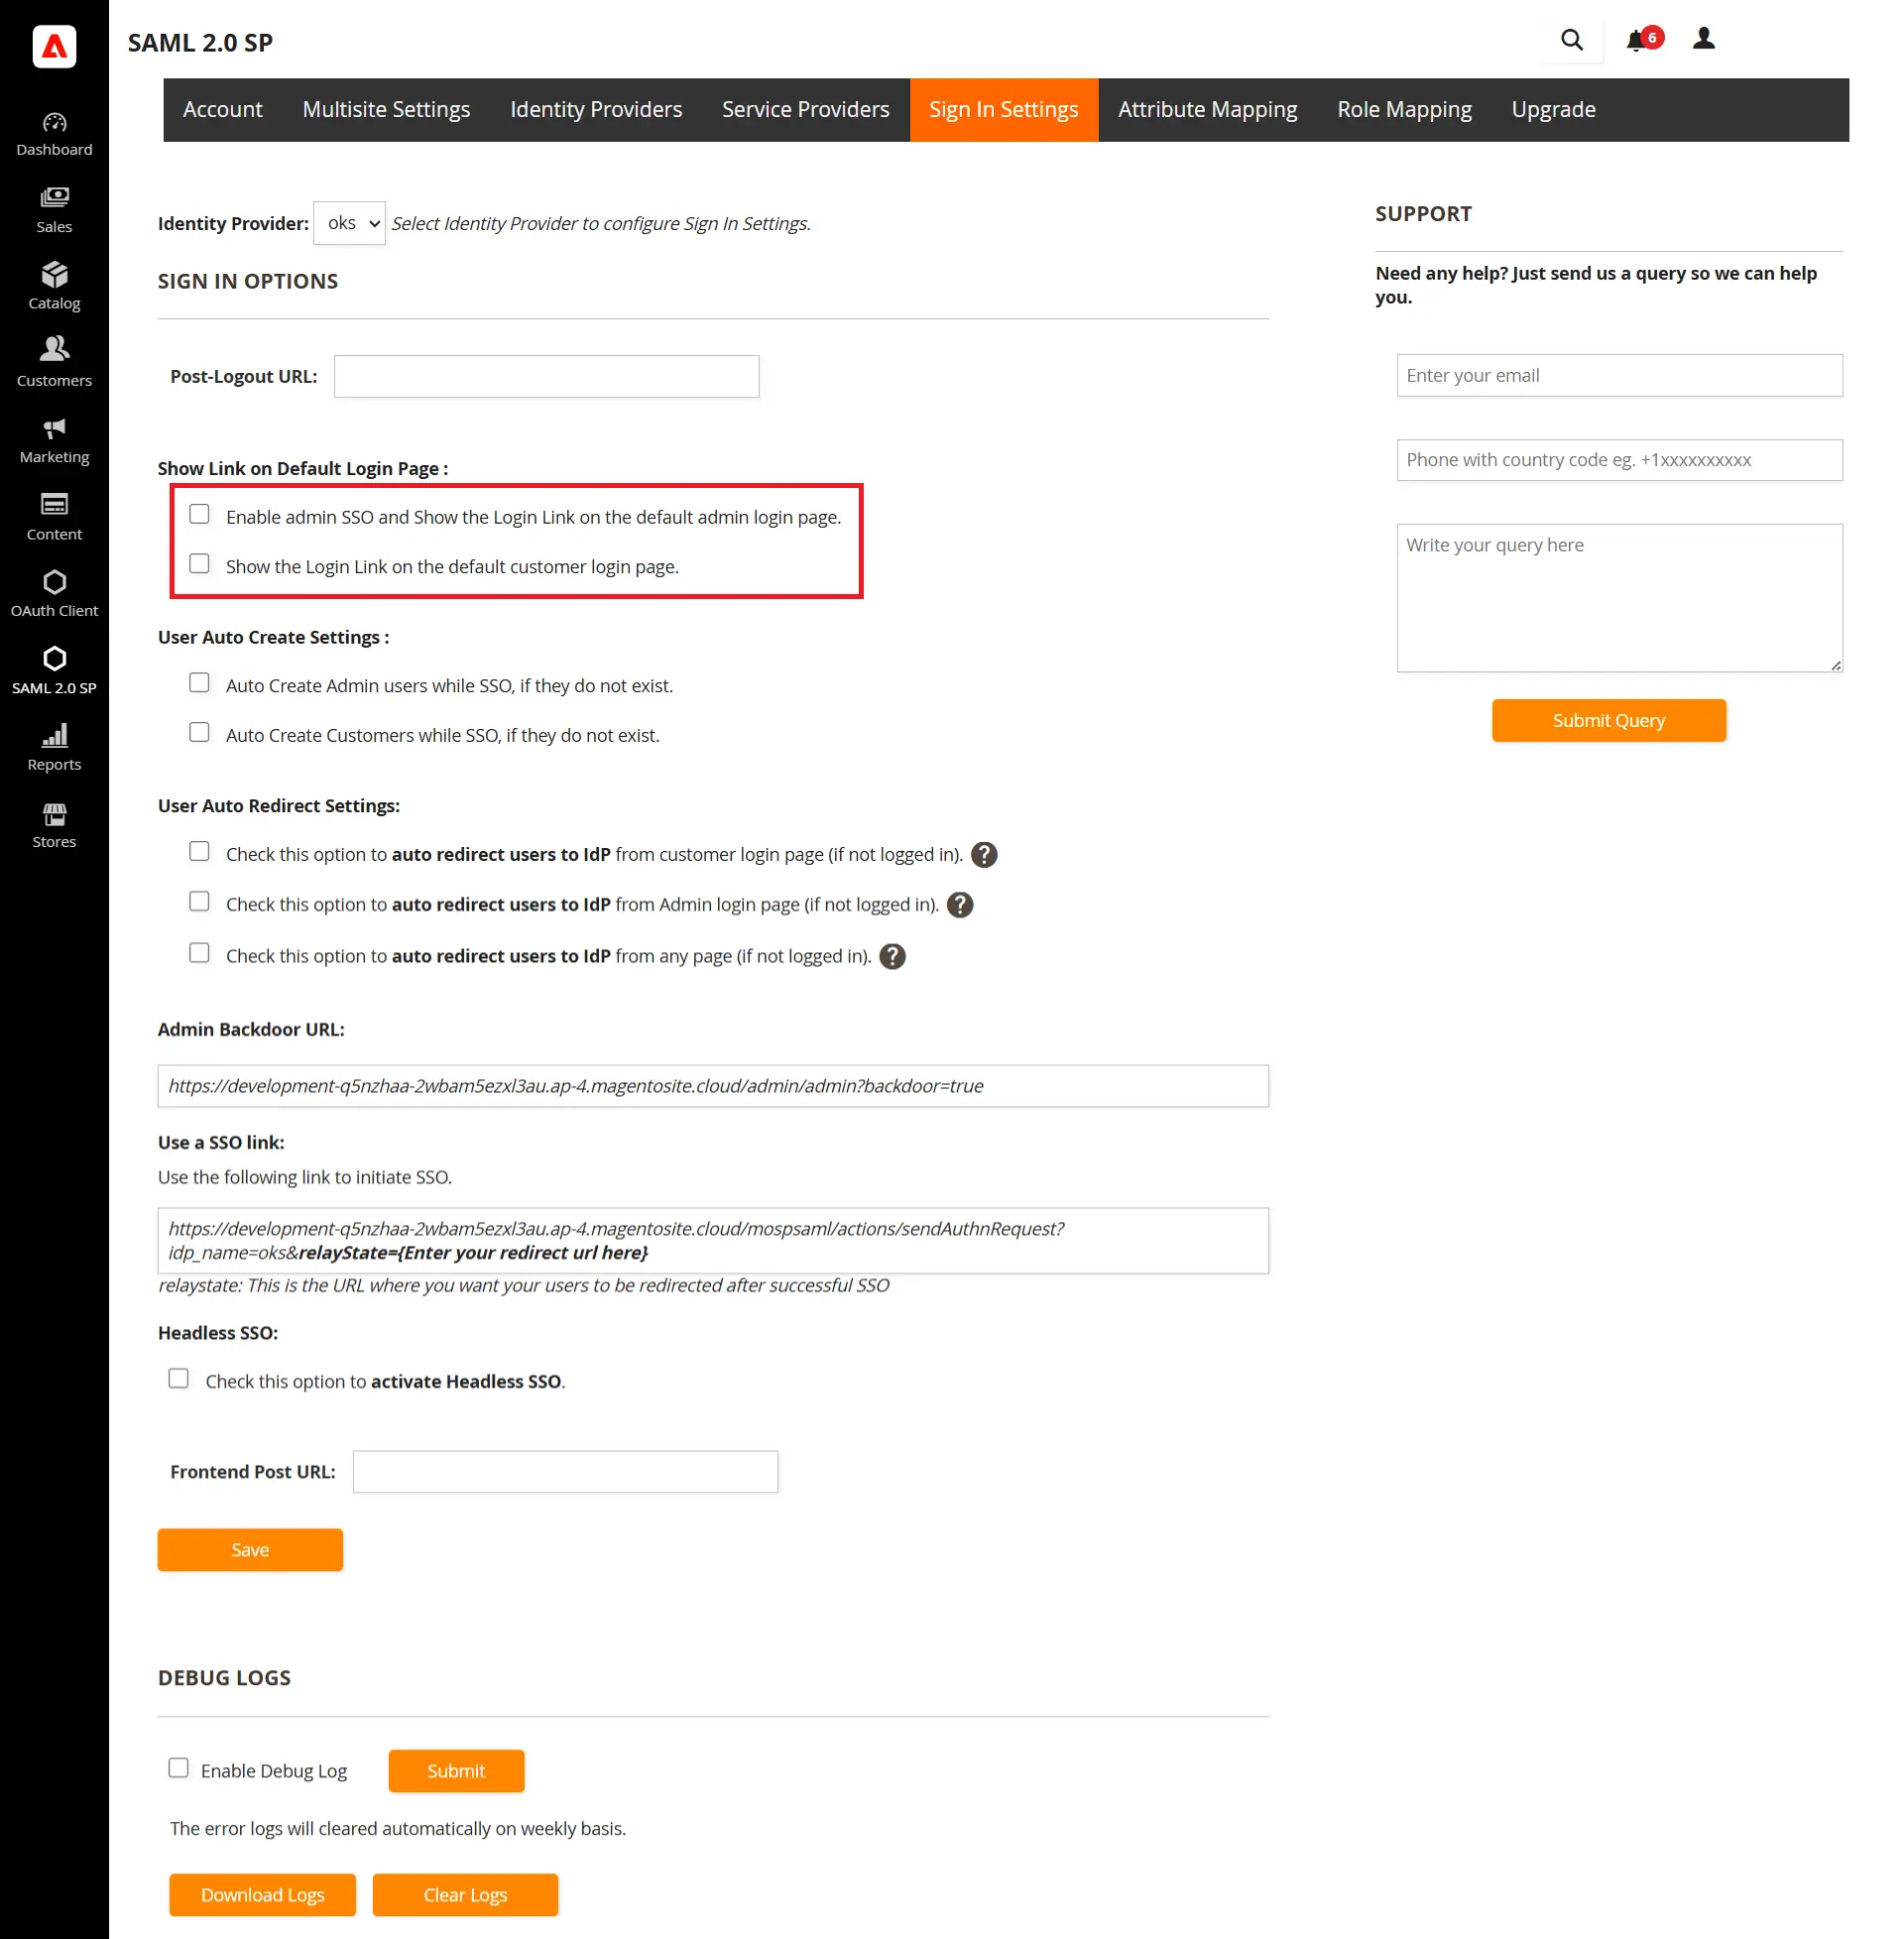
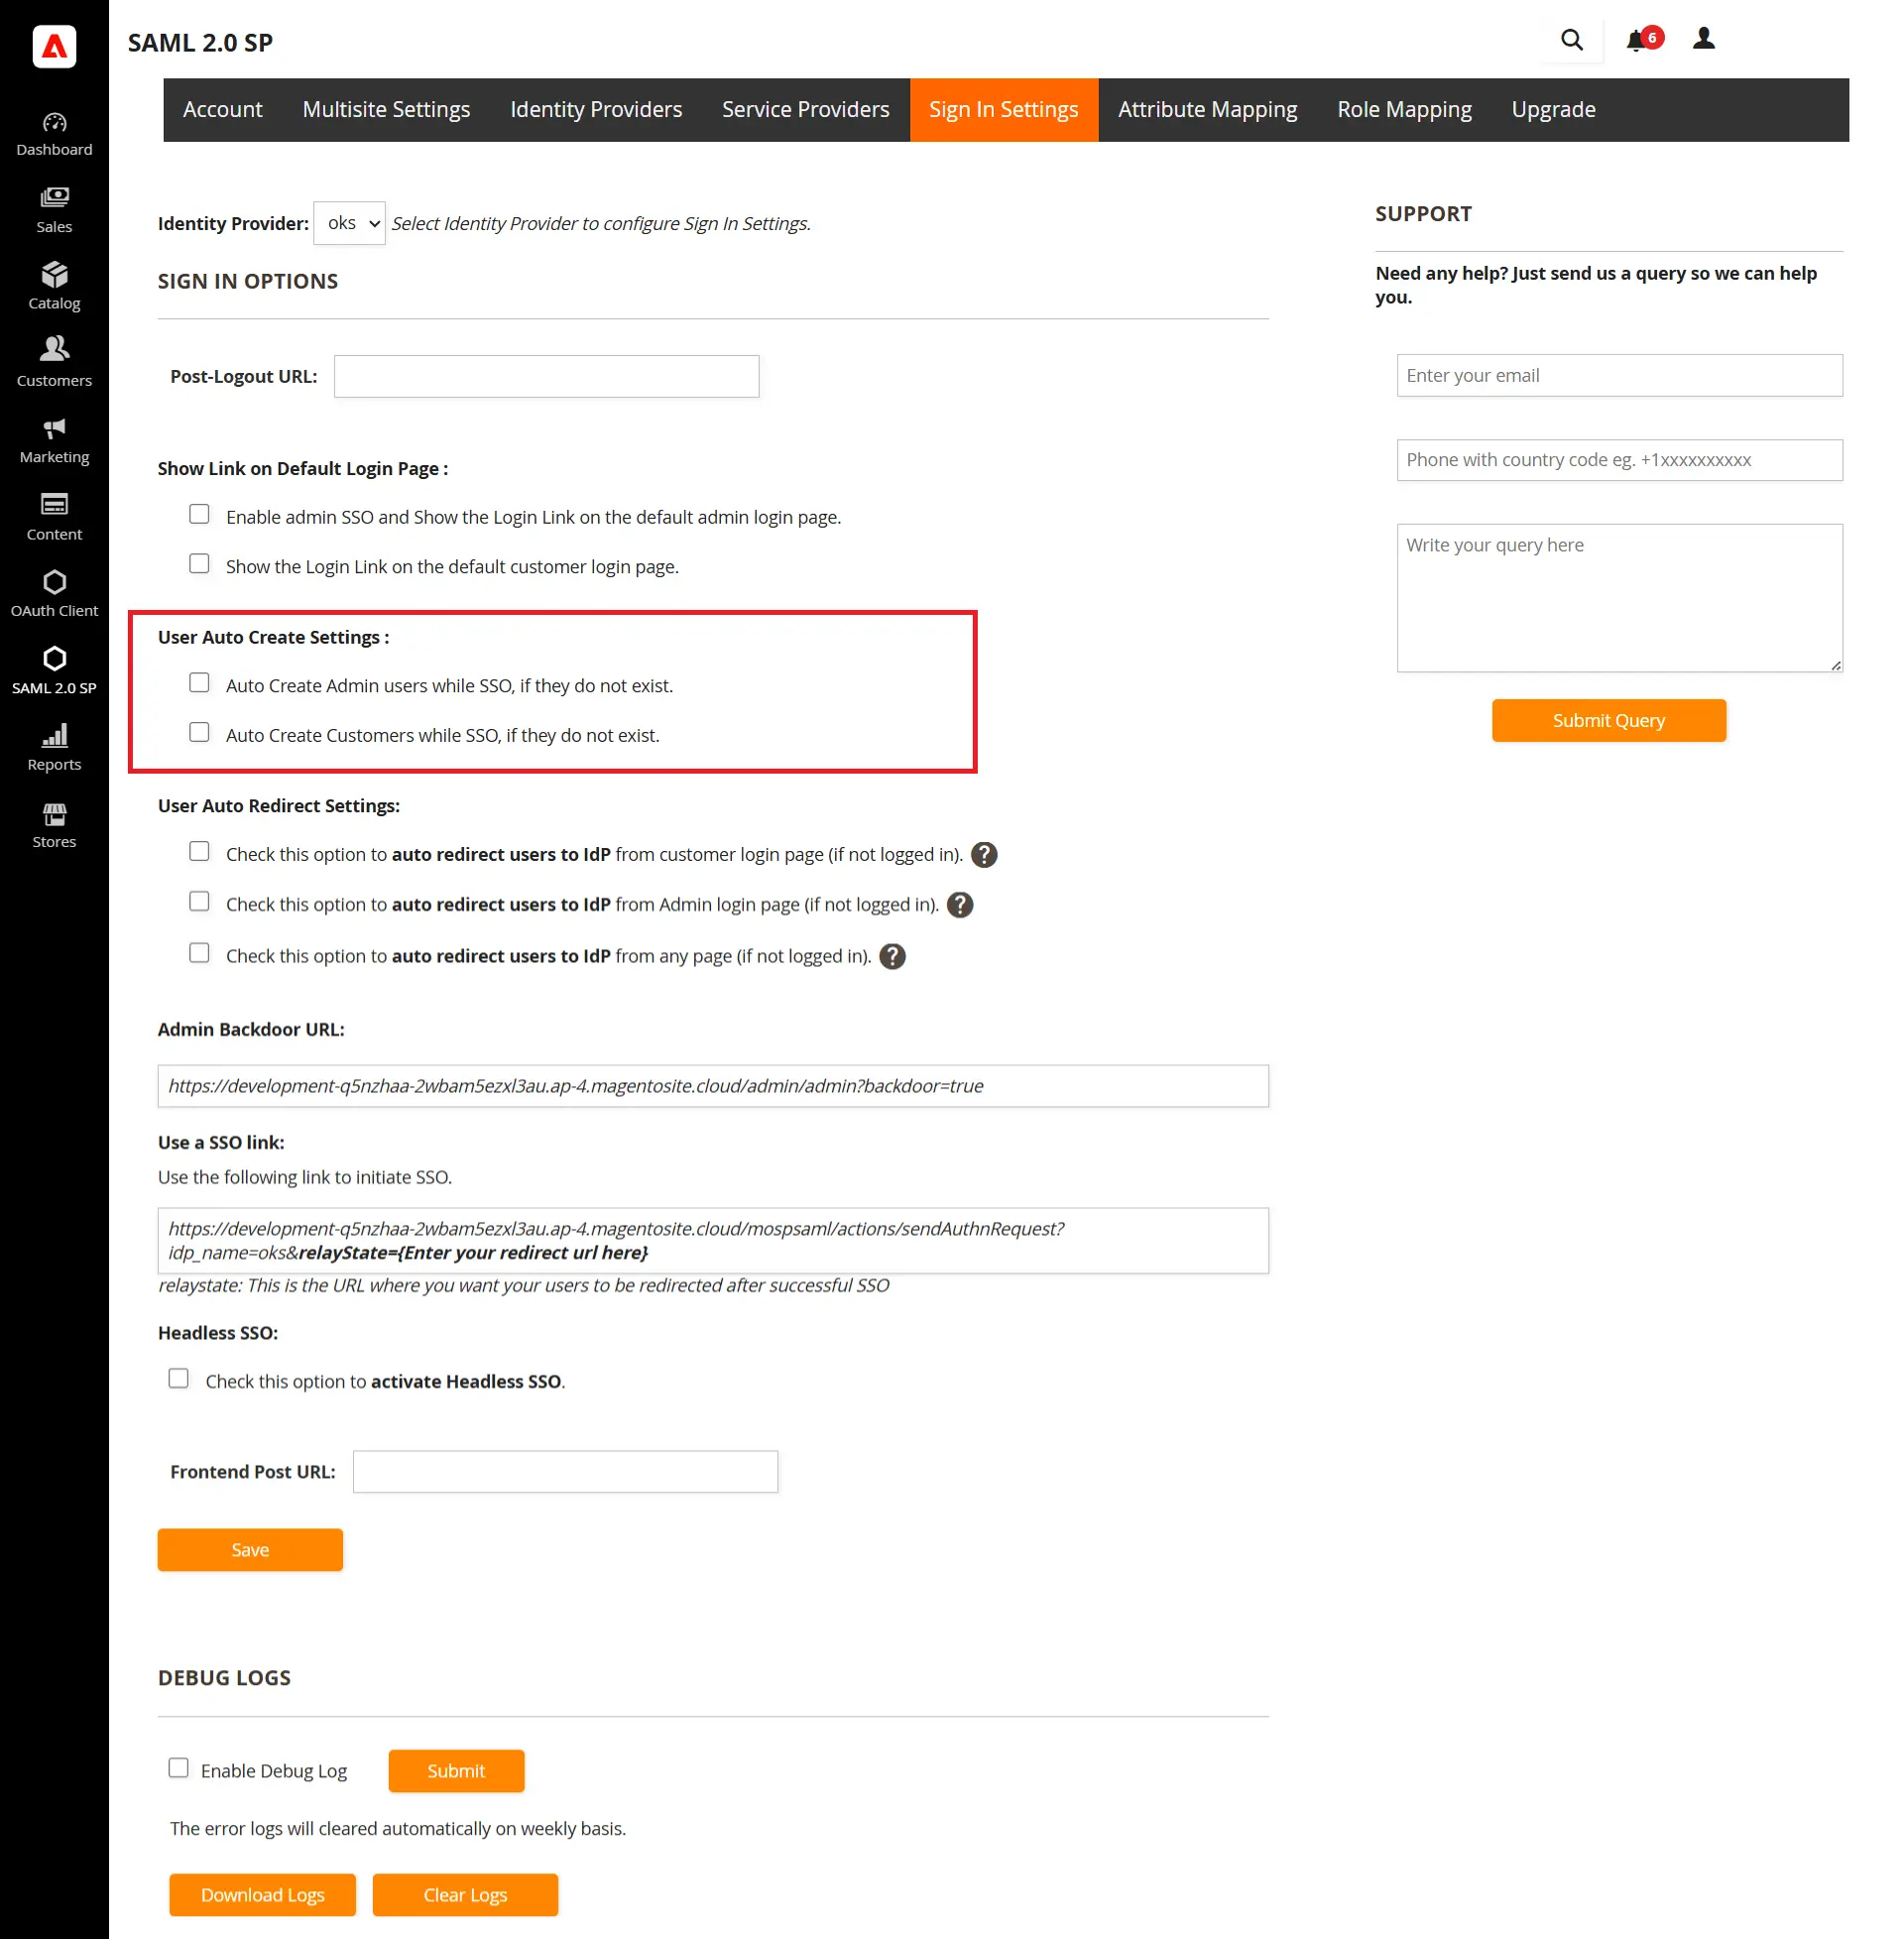
- Puedes crear automáticamente usuarios administradores y clientes durante el inicio de sesión único (SSO) si aún no existen. Simplemente marca la casilla correspondiente para activarlo.
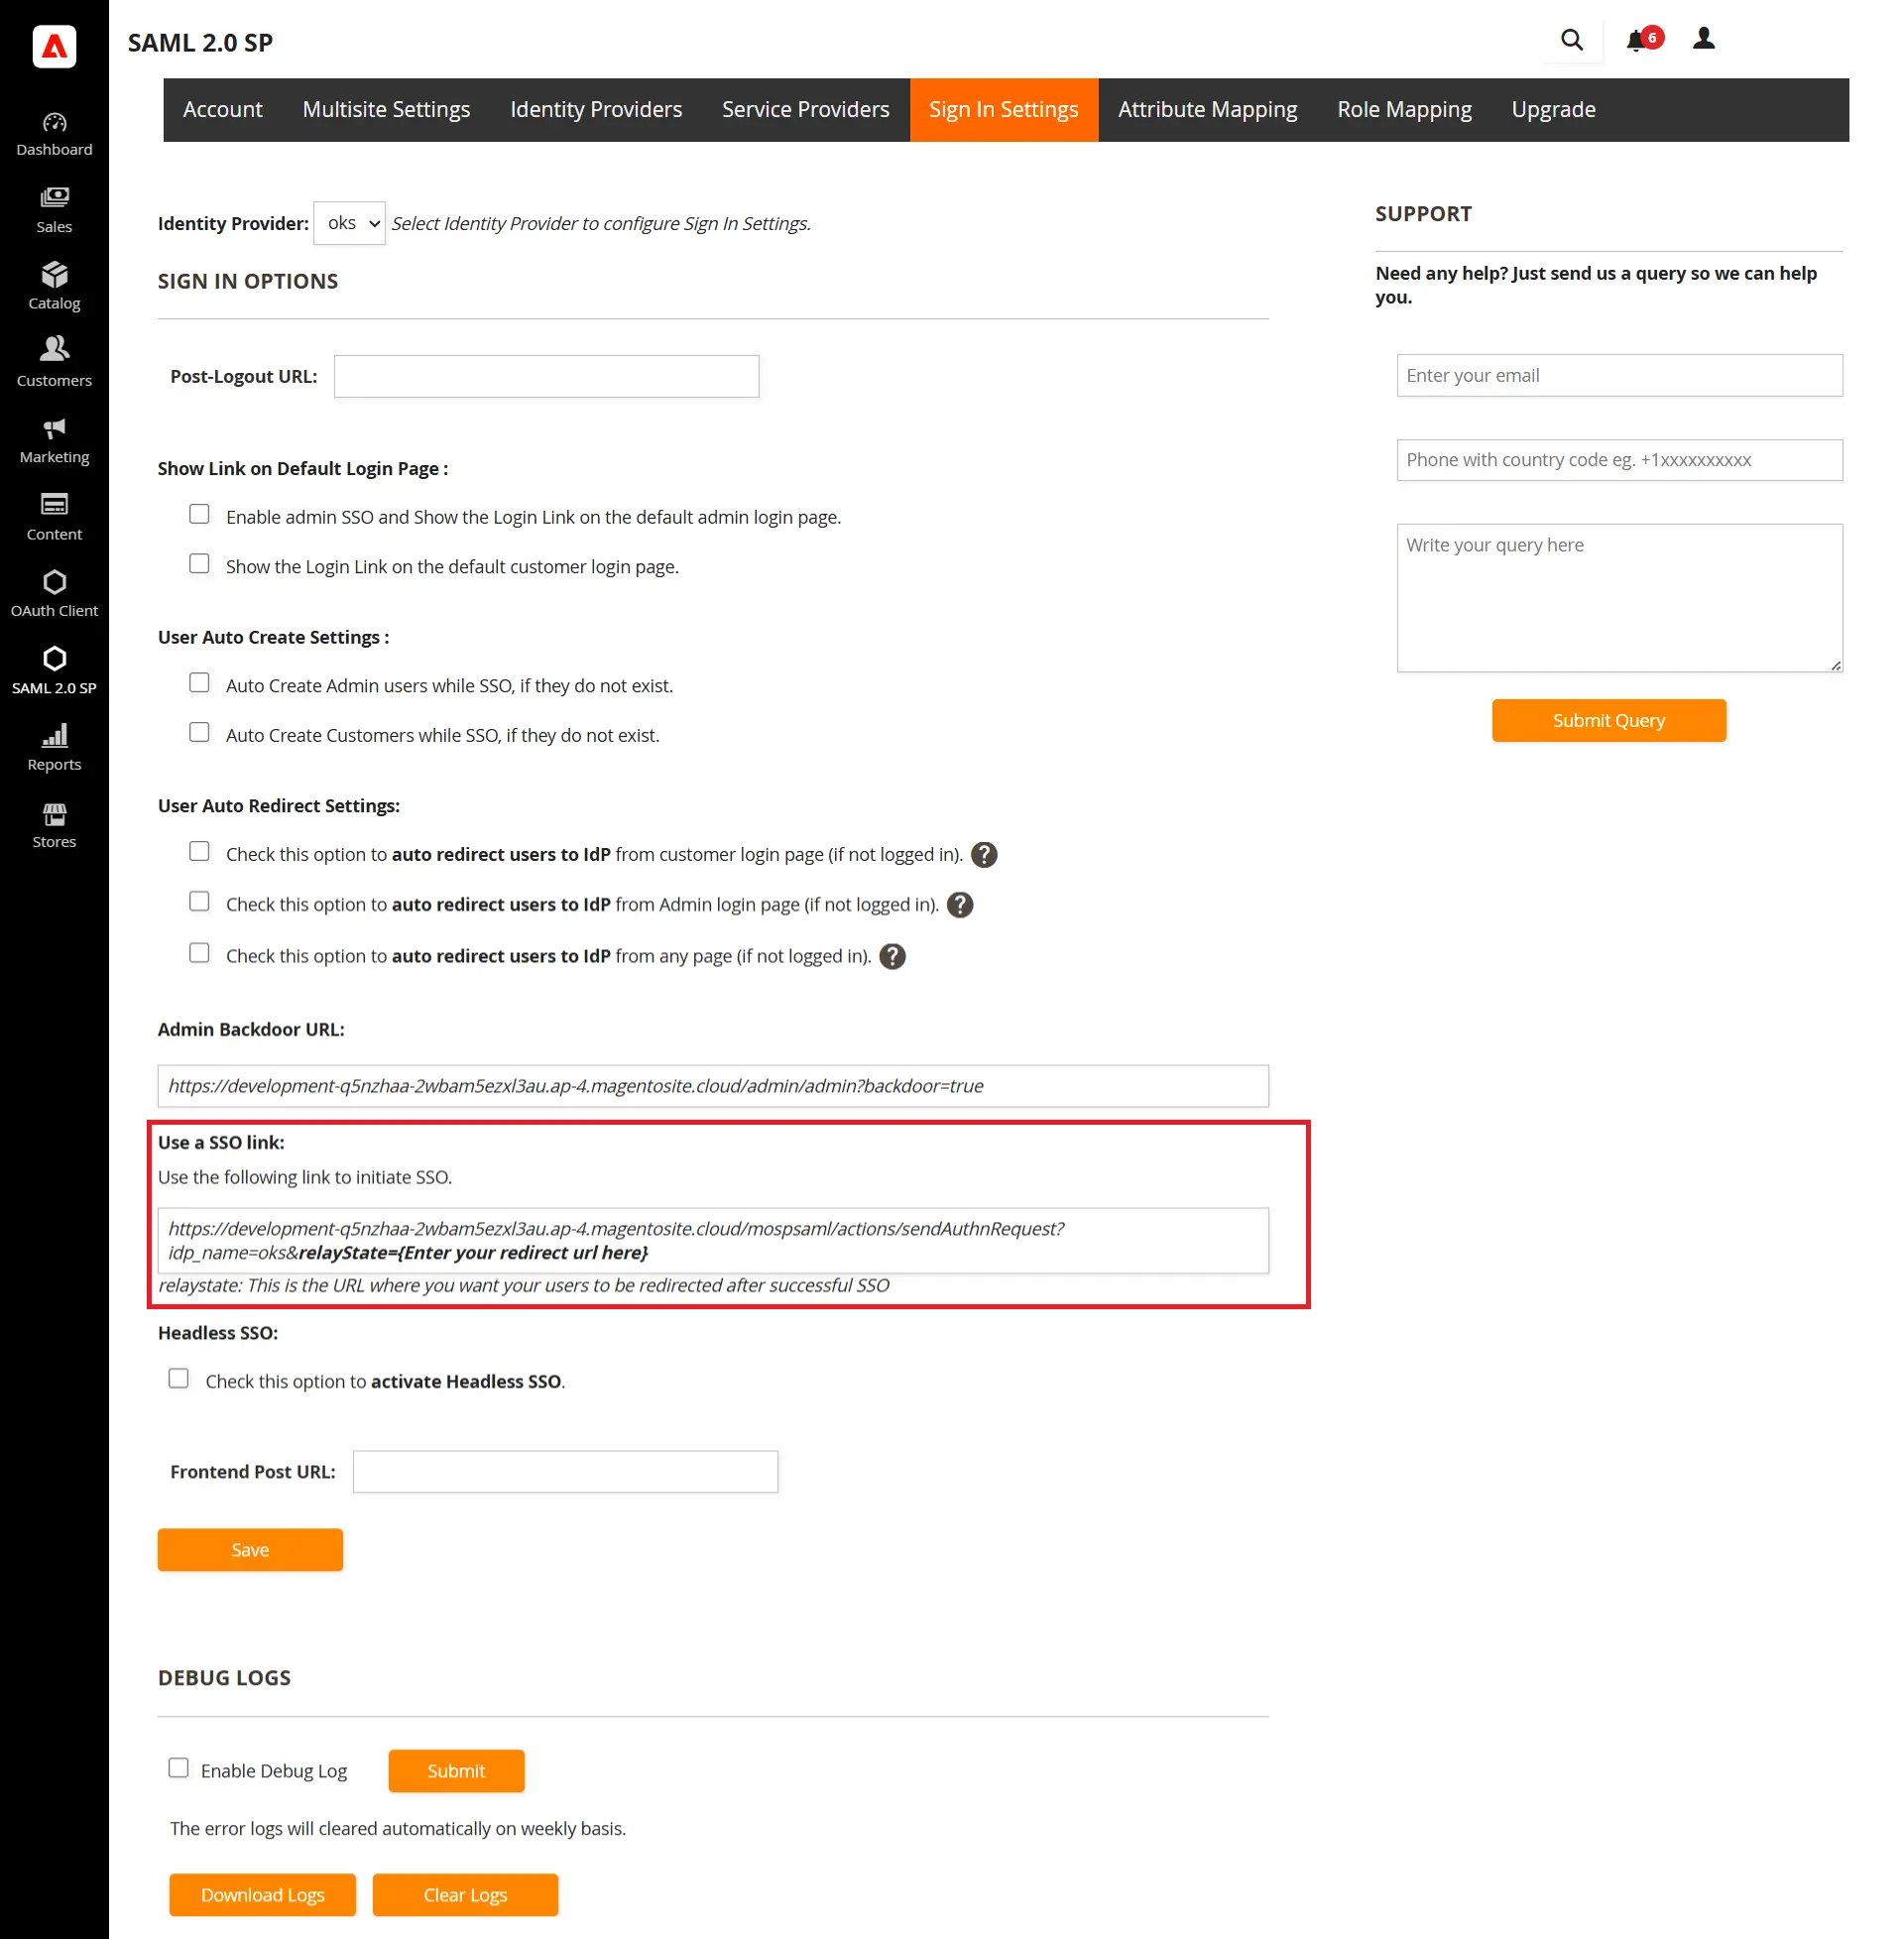
- Si desea iniciar SSO desde cualquier página, también puede utilizar el enlace SSO proporcionado en la extensión.
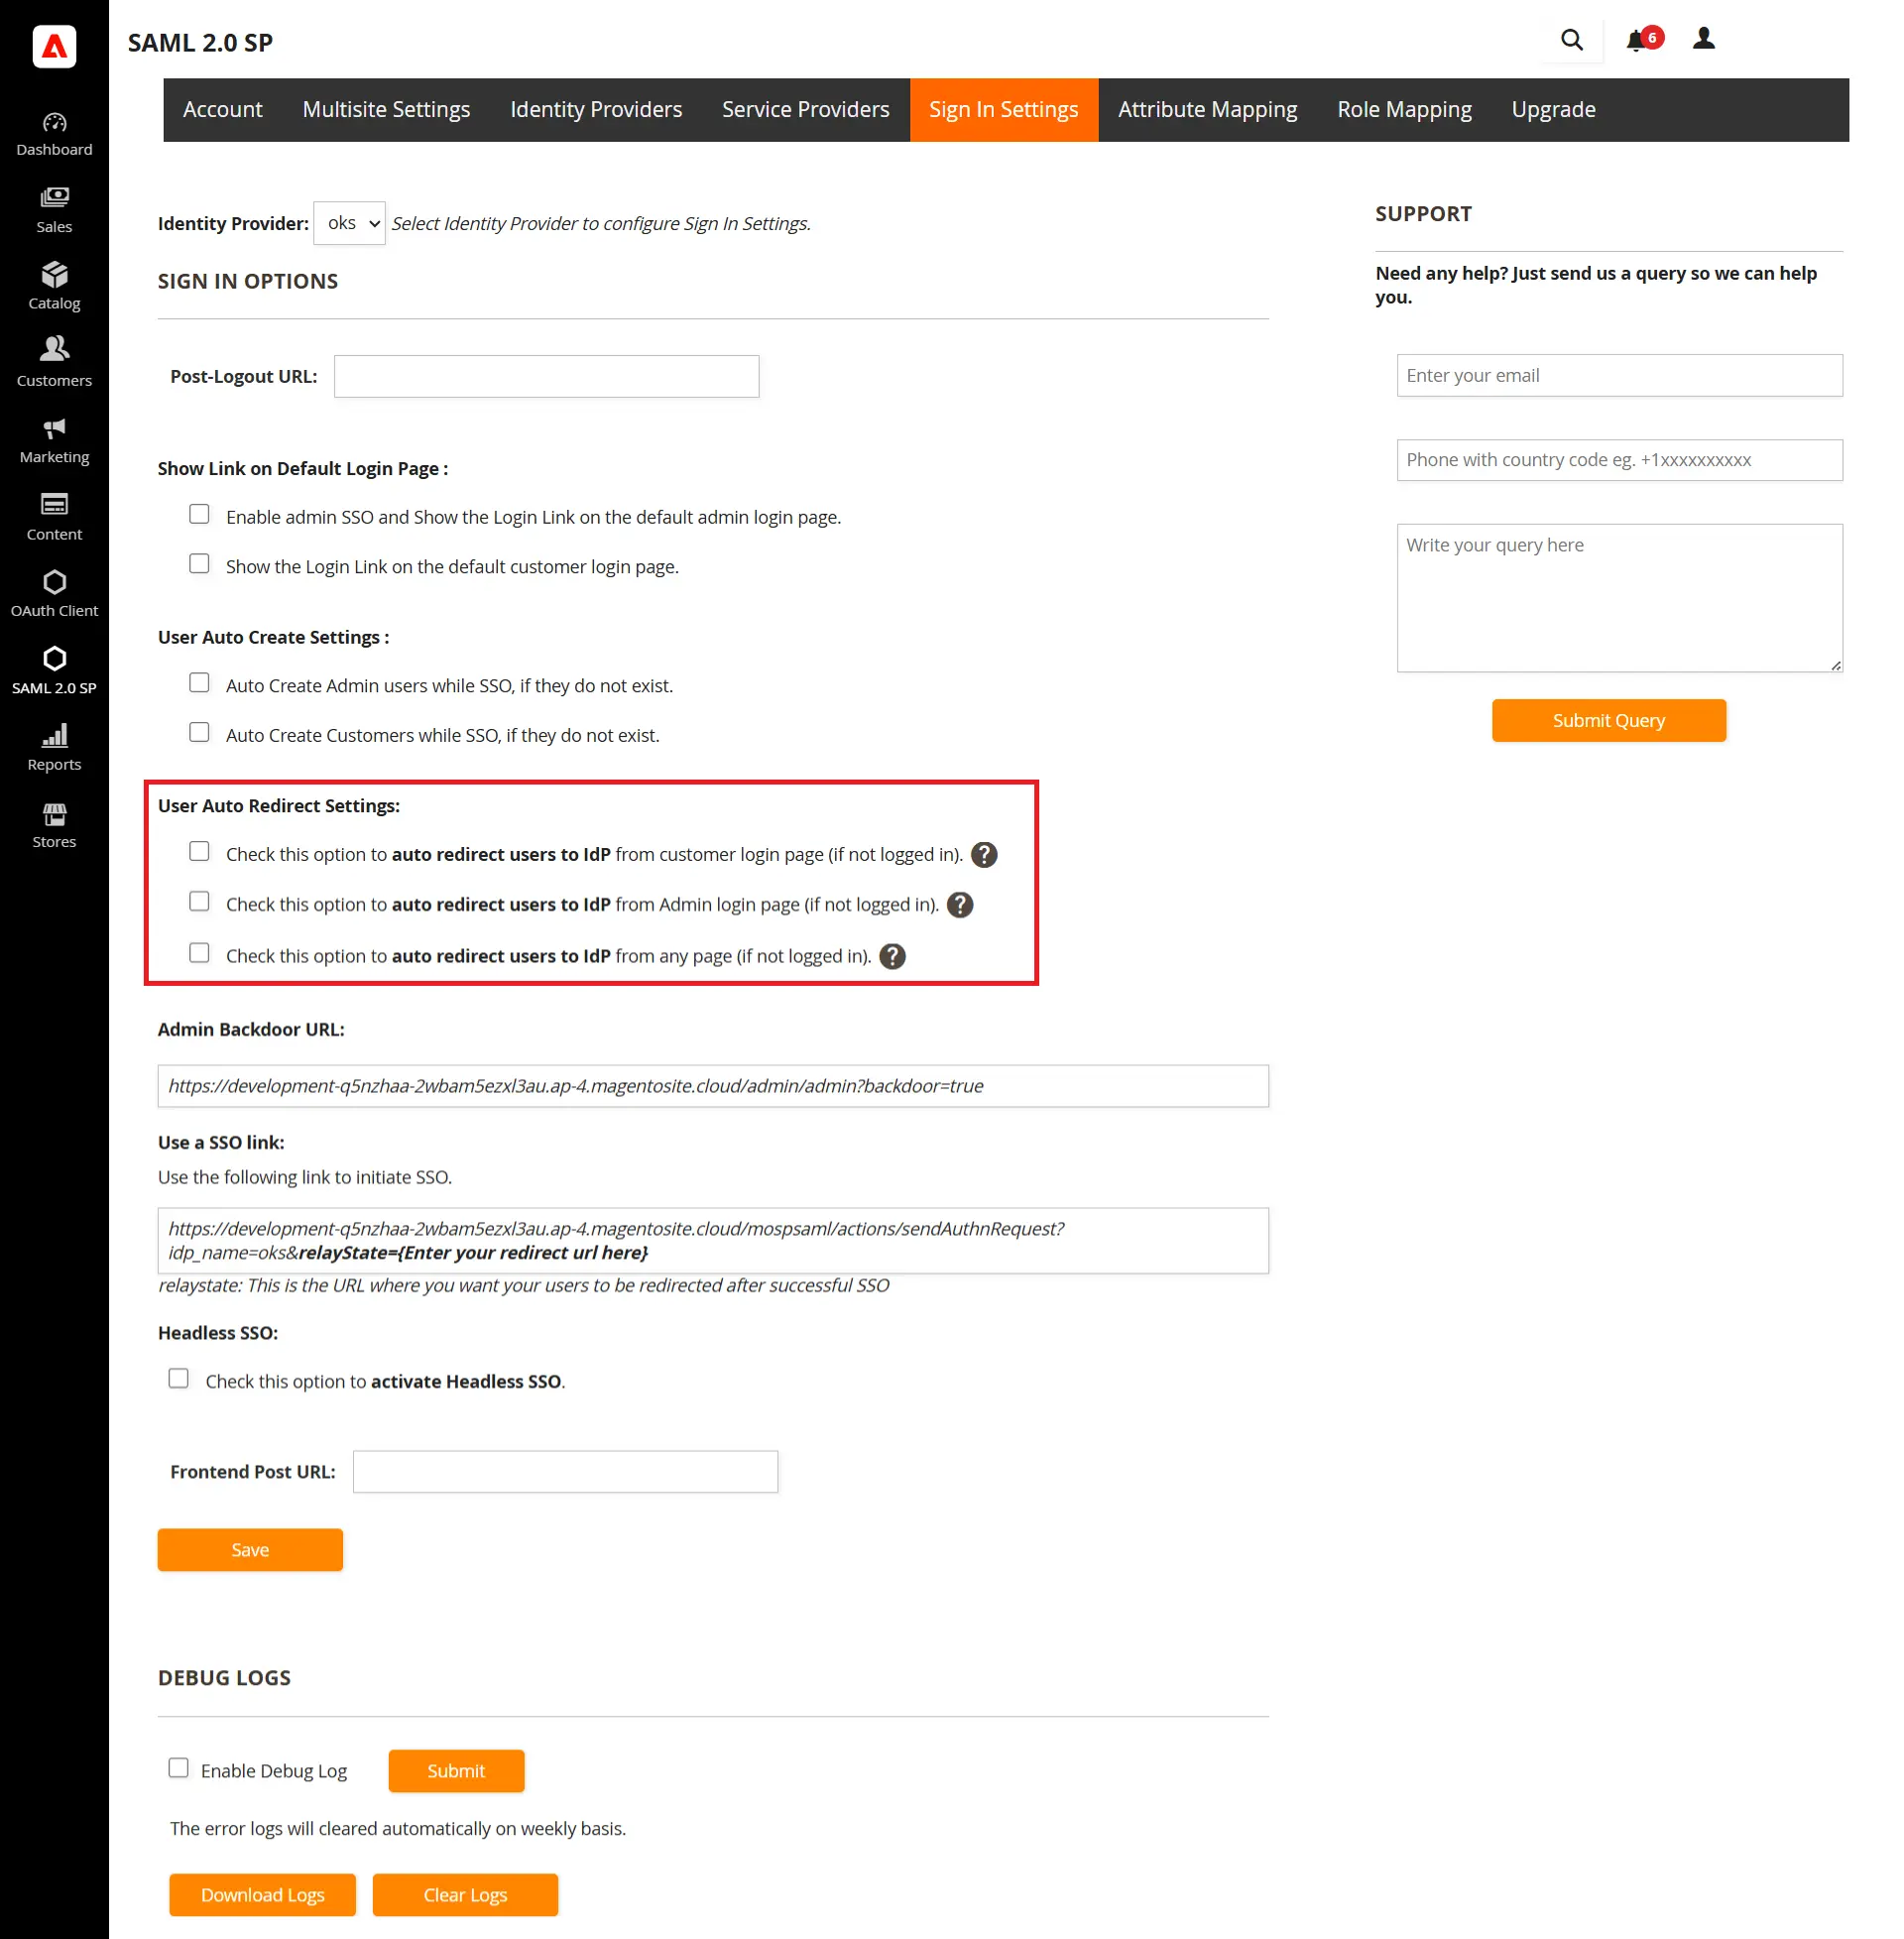
- La extensión Premium también le brinda la función de redirija automáticamente a su usuario a la página de inicio de sesión de IdP si el usuario aún no ha iniciado sesión.
5. SSO de cliente/administrador
- Inicio de sesión único del cliente (SSO del cliente)
- Inicio de sesión único de administrador (SSO de administrador)
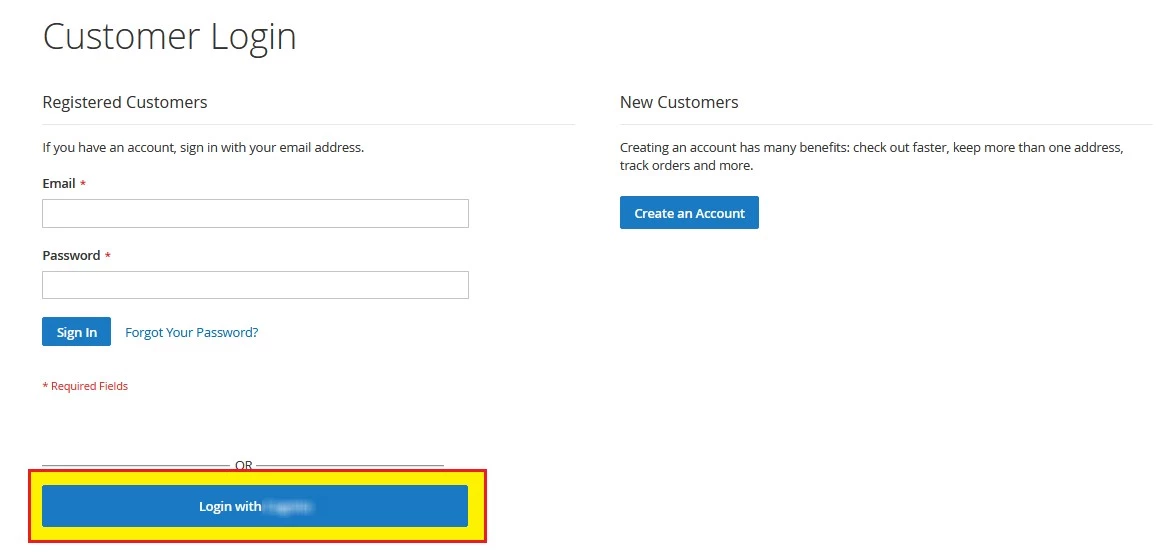
- Vaya a la página de inicio de sesión del cliente y verá el botón SSO en su interfaz. Haga clic en el botón y pruebe el SSO.
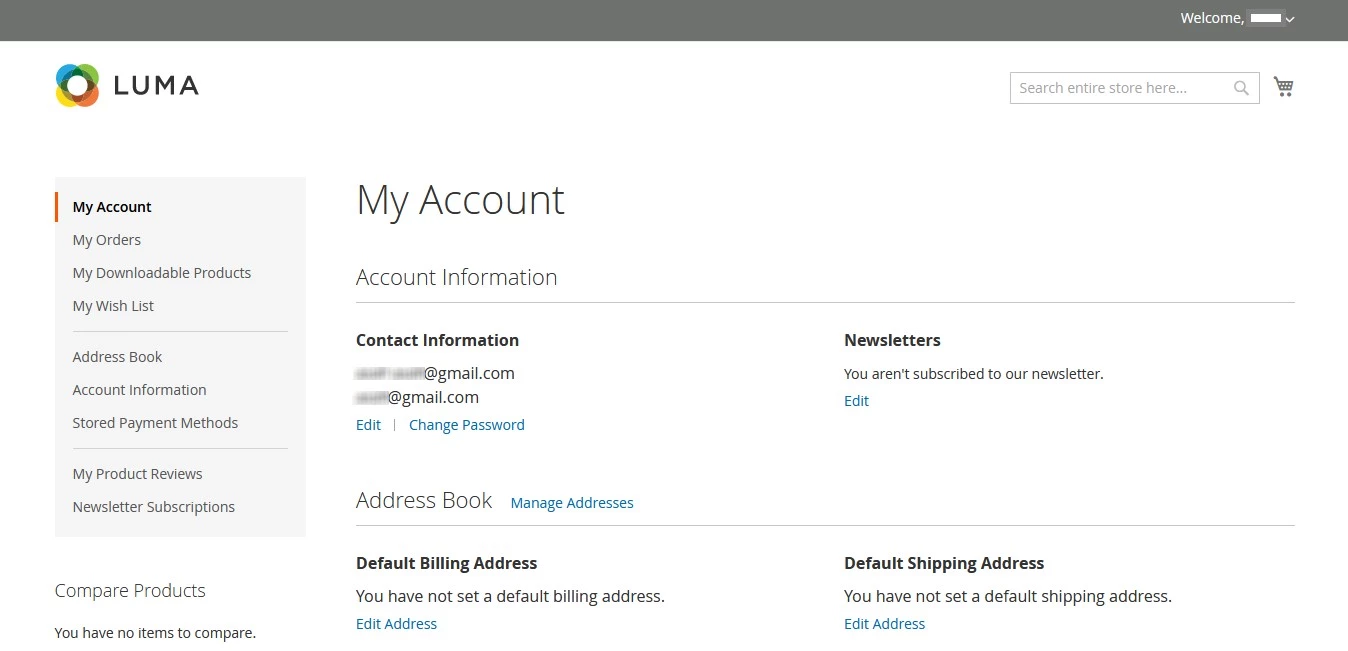
- Iniciará sesión correctamente en Magento.
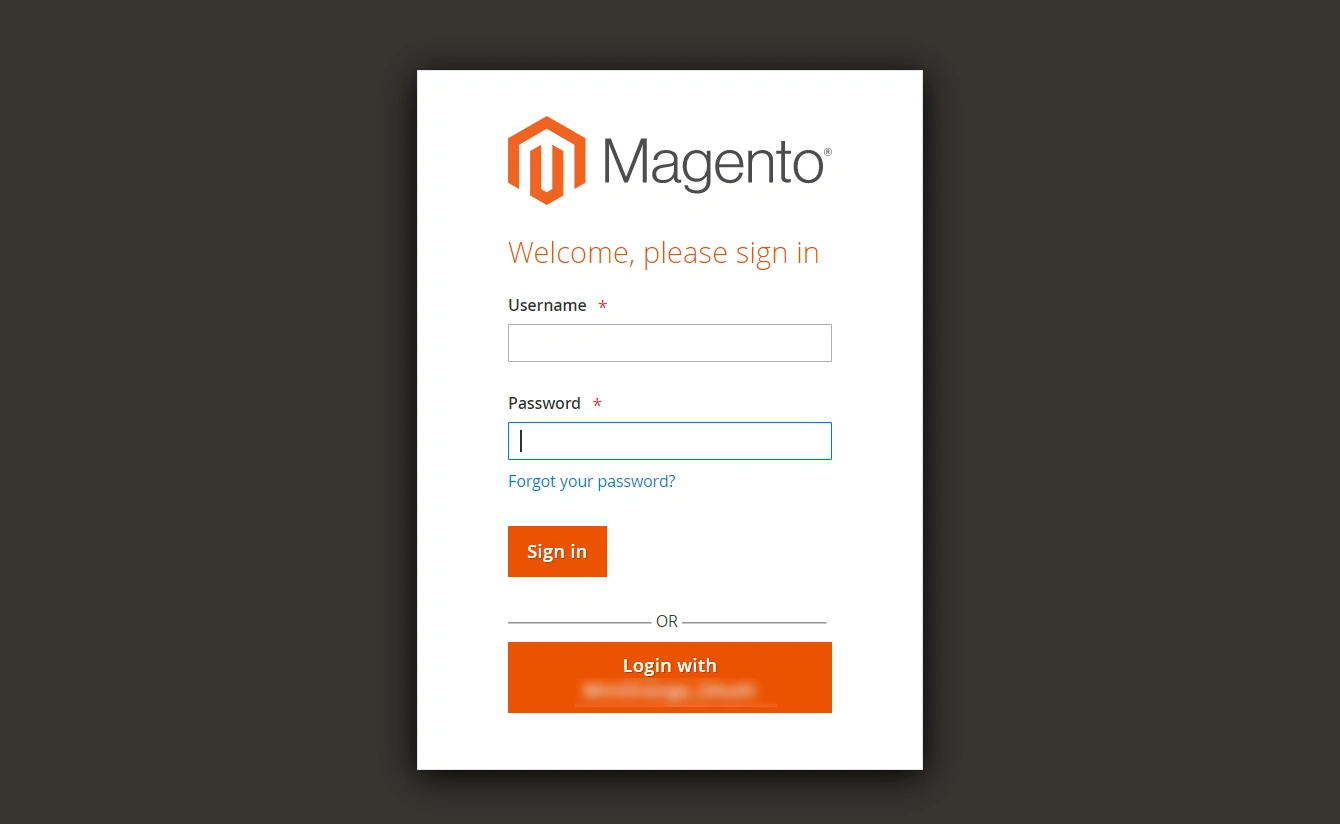
- Visita tu página de inicio de sesión de administrador y verás el botón SSO en tu página de administrador. Haz clic en el botón para iniciar el SSO como administrador.
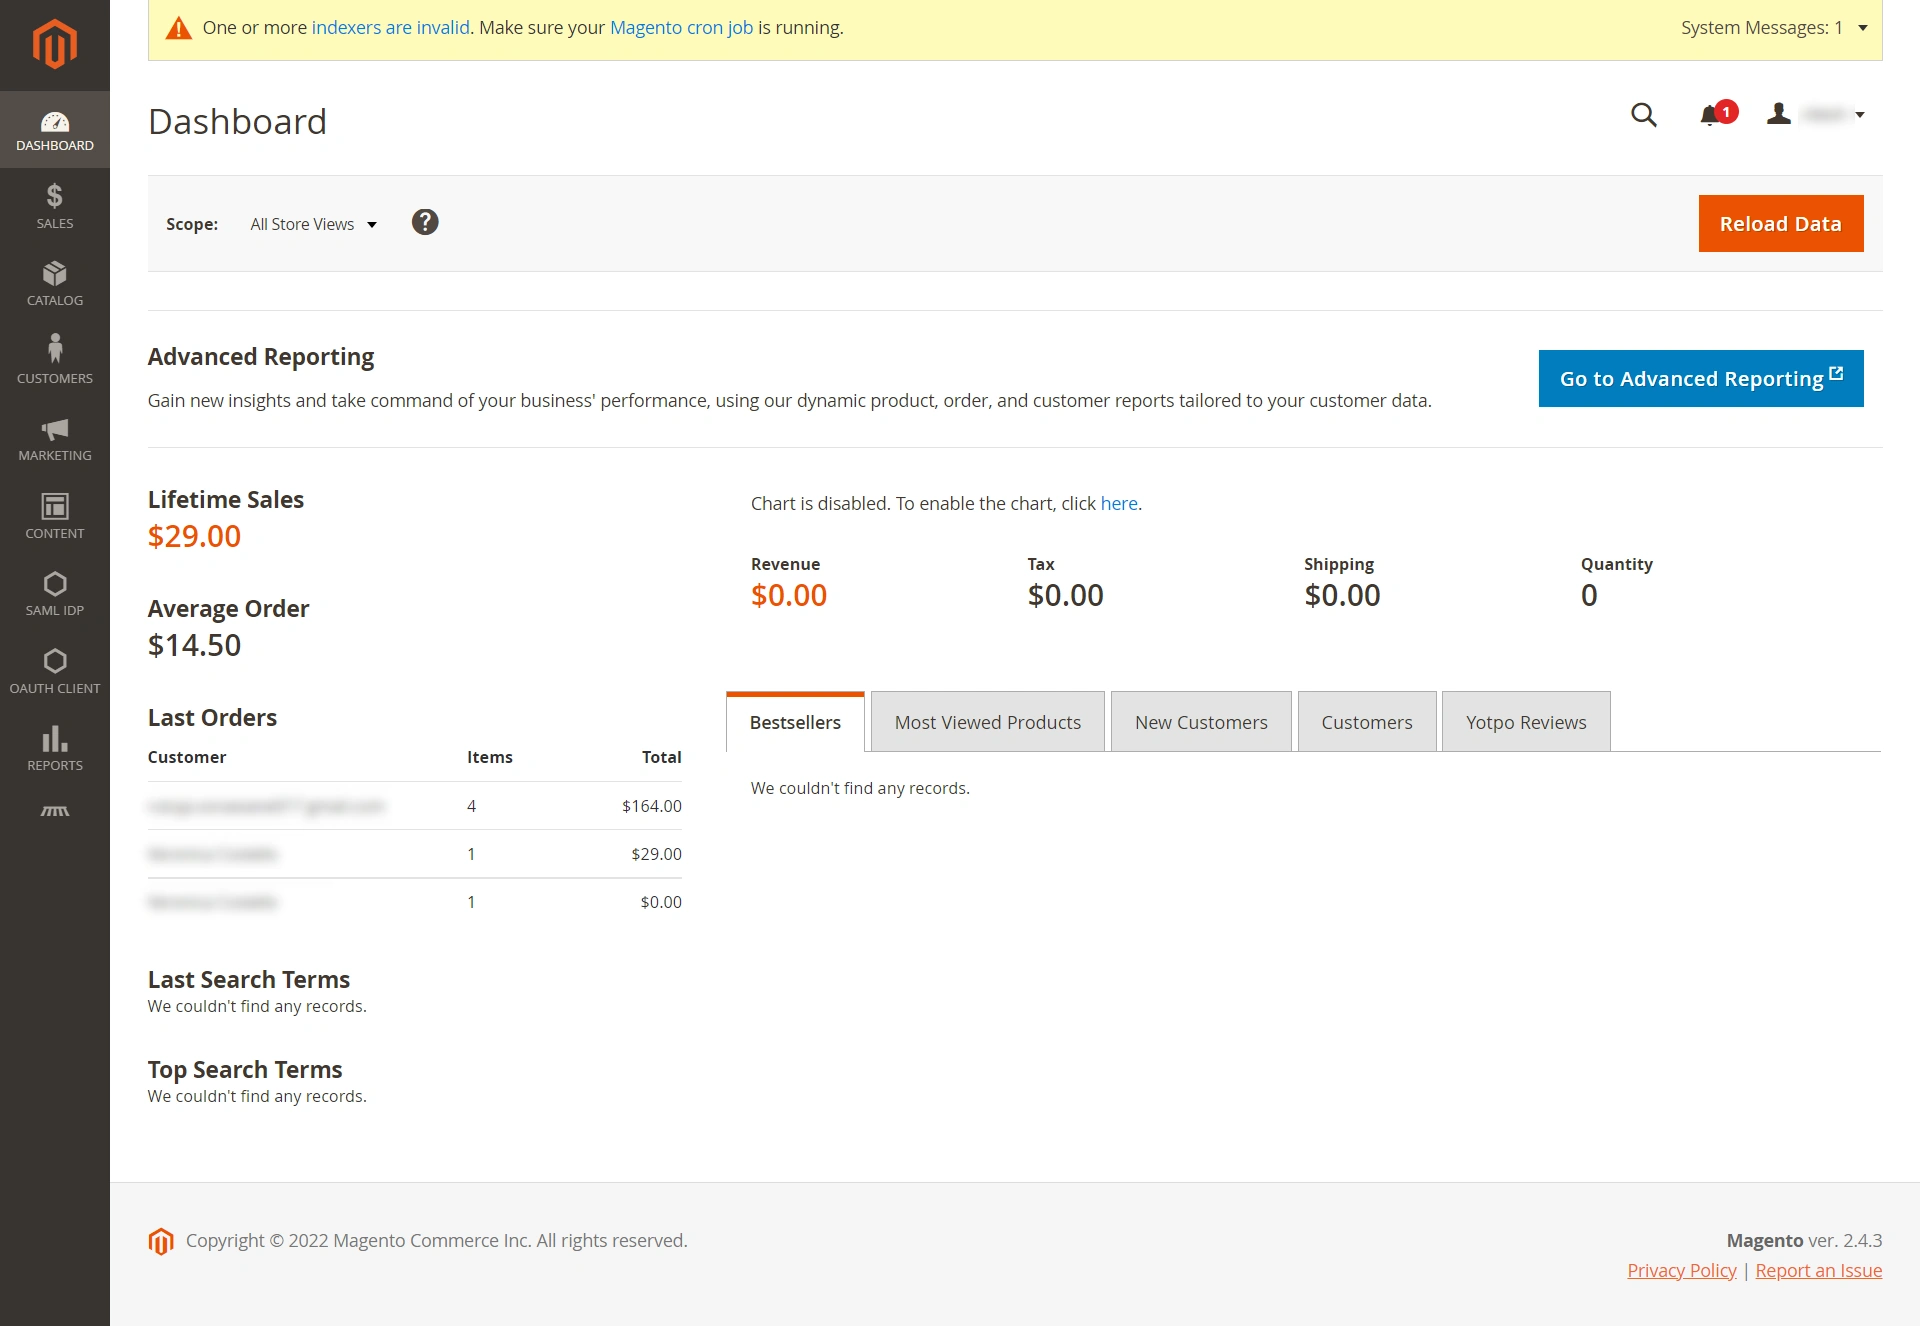
- Después de iniciar sesión correctamente en Magento como administrador, será redirigido al panel de control backend de Magento.
6. Configuración de SSO sin interfaz gráfica (*Disponible en las versiones premium)
- Navegue a Configuración de inicio de sesión Pestaña. Aquí encontrará la opción para habilitar el SSO para su tienda Magento Headless.
- Pegar su URL de publicación de frontend En el campo correspondiente, debe ingresar la URL de su tienda frontend.
Atributo/Mapeo personalizado (opcional). *Esta es una función Premium.
1.1: Mapeo de atributos (opcional).
- Los atributos son detalles del usuario que se almacenan en su proveedor de identidad.
- El mapeo de atributos le ayuda a obtener atributos de usuario de su proveedor de identidad (IdP) y asignarlos a atributos de usuario de Magento como nombre, apellido, etc.
- Al registrar automáticamente a los usuarios en su sitio Magento, estos atributos se asignarán automáticamente a sus detalles de usuario de Magento.
- Sólo ID de nombre se puede asignar a las características de correo electrónico y nombre de usuario de Magento con el complemento gratuito. Por otro lado, se pueden asignar múltiples atributos de usuario del IdP a atributos de Magento en la versión premium del complemento. Puede asignar atributos personalizados que haya agregado a su IdP además de los atributos predeterminados.
- Cuando un usuario realiza SSO, el valor de NameID enviado por el IdP se asignará al correo electrónico y al nombre de usuario del usuario de Magento.
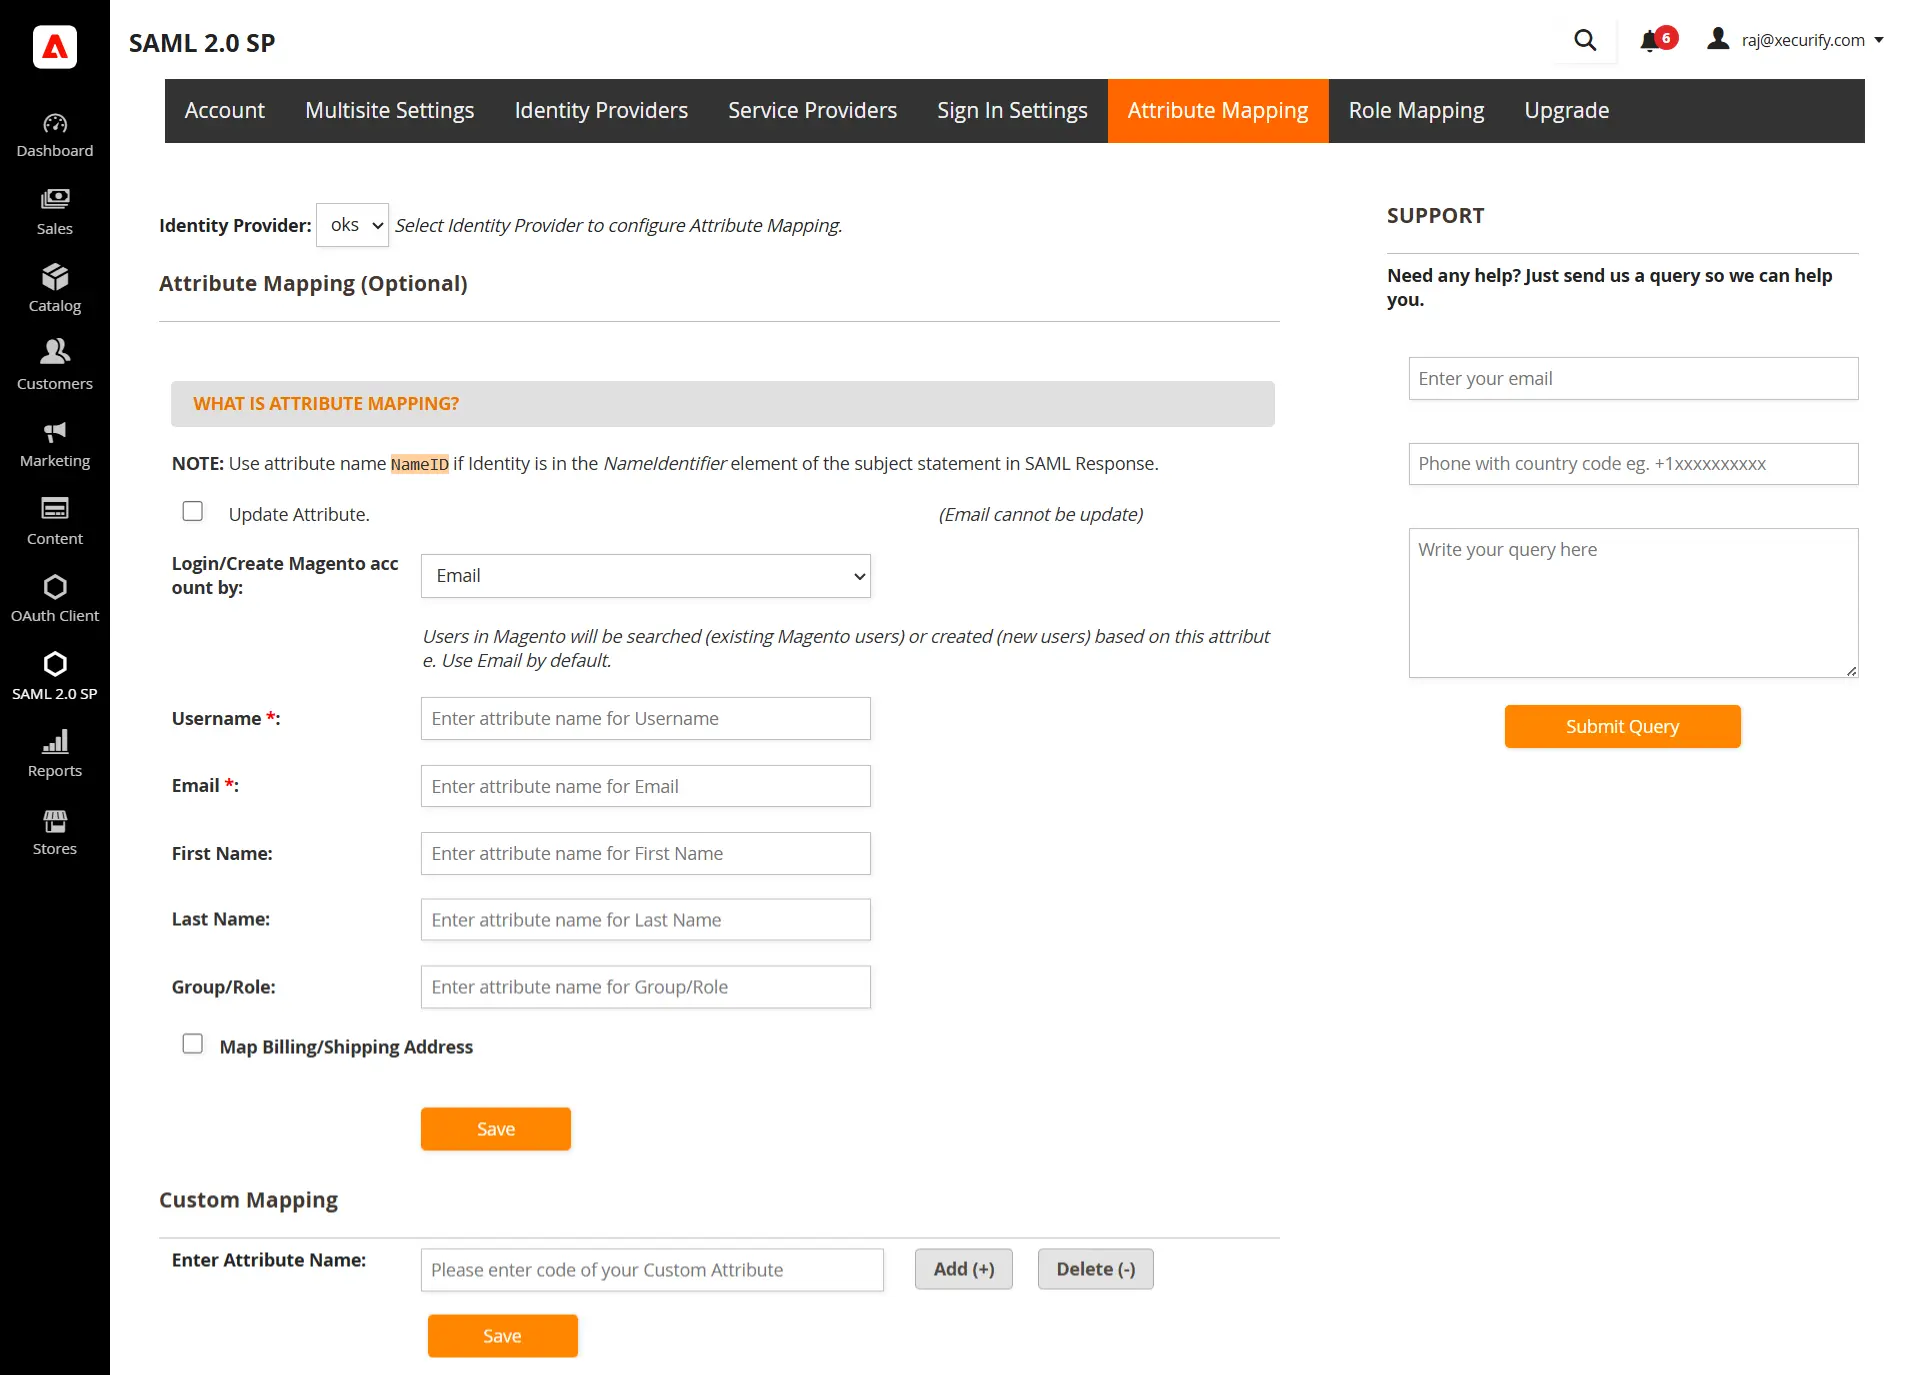
| Nombre de usuario: |
Nombre del atributo de nombre de usuario del IdP (mantener NameID de forma predeterminada) |
| Correo electrónico: |
Nombre del atributo de correo electrónico del IdP (mantener NameID de forma predeterminada) |
| Grupo/rol: |
Nombre del atributo de rol del proveedor de identidad (IdP) |
- Puede comprobar el Configuración de prueba Resultados bajo Configuración del proveedor de servicios para tener una mejor idea de qué valores asignar aquí.
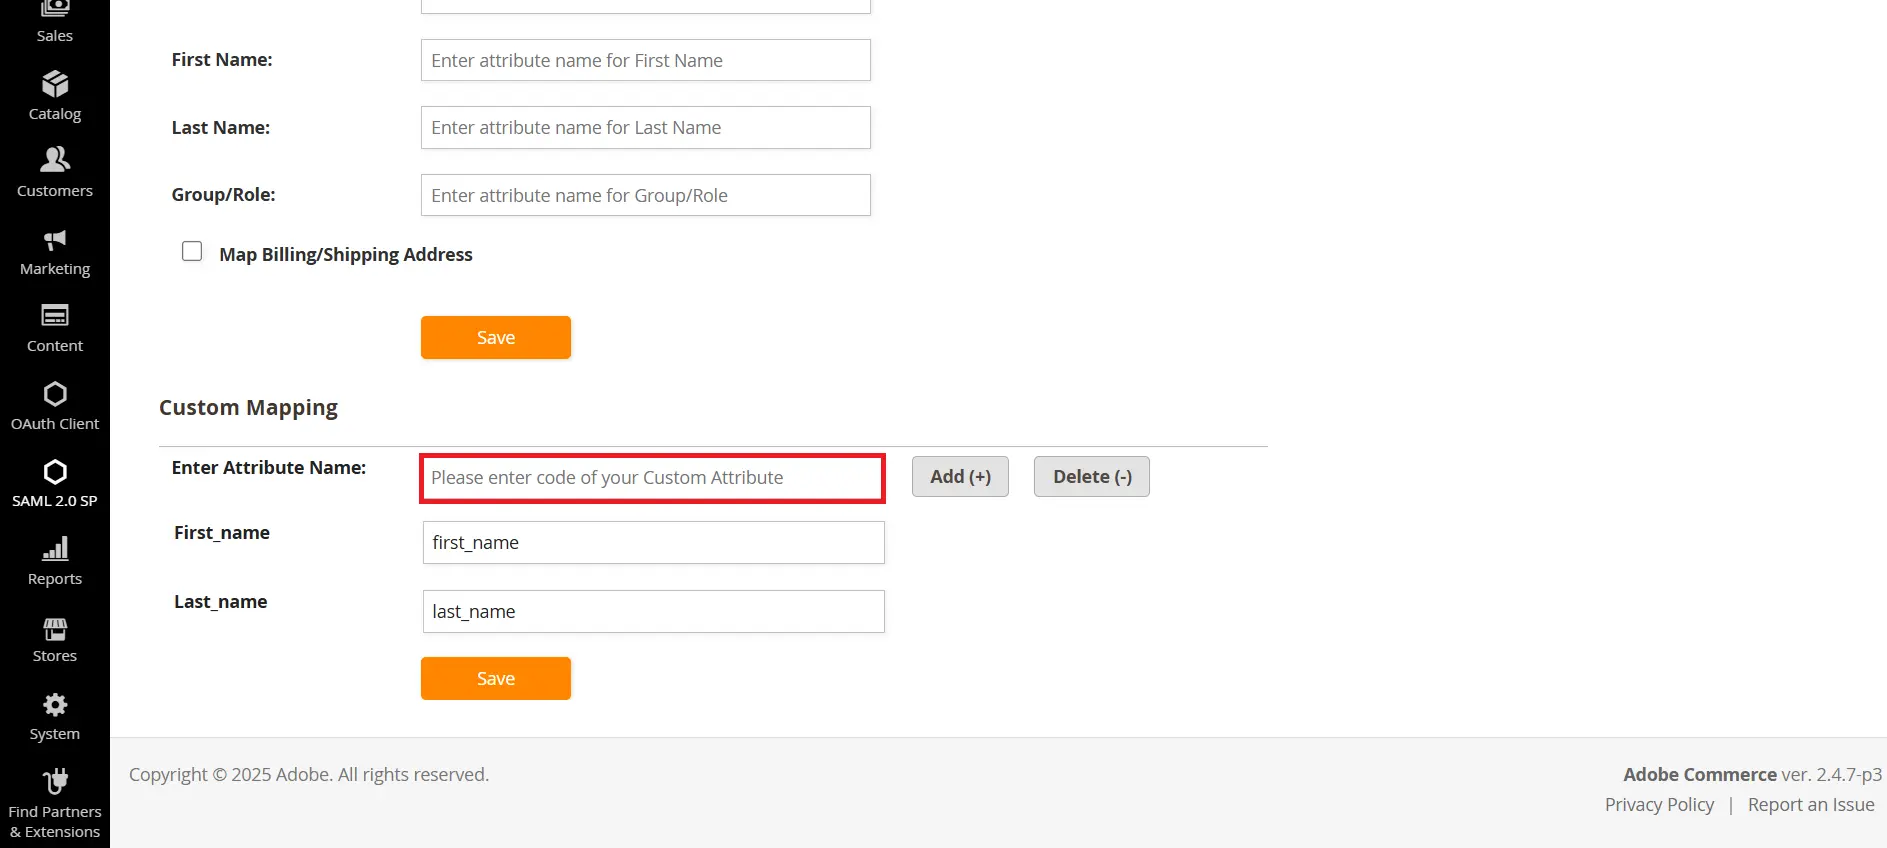
1.2: Mapeo de atributos personalizados (opcional). *Esta es la función Premium.
- En el campo Ingresar nombre de atributo, ingrese el nombre del atributo que desea asignar al atributo que recibe de su proveedor de identidad.
- Haga clic en el botón Agregar
- Ahora, ingrese el nombre del atributo que recibe de su proveedor de identidad en el campo provisto.
- Haga clic en el botón Guardar para guardar la configuración.
- También puede eliminar la configuración ingresando el nombre en el campo de nombre del atributo y luego haciendo clic en el botón Eliminar.
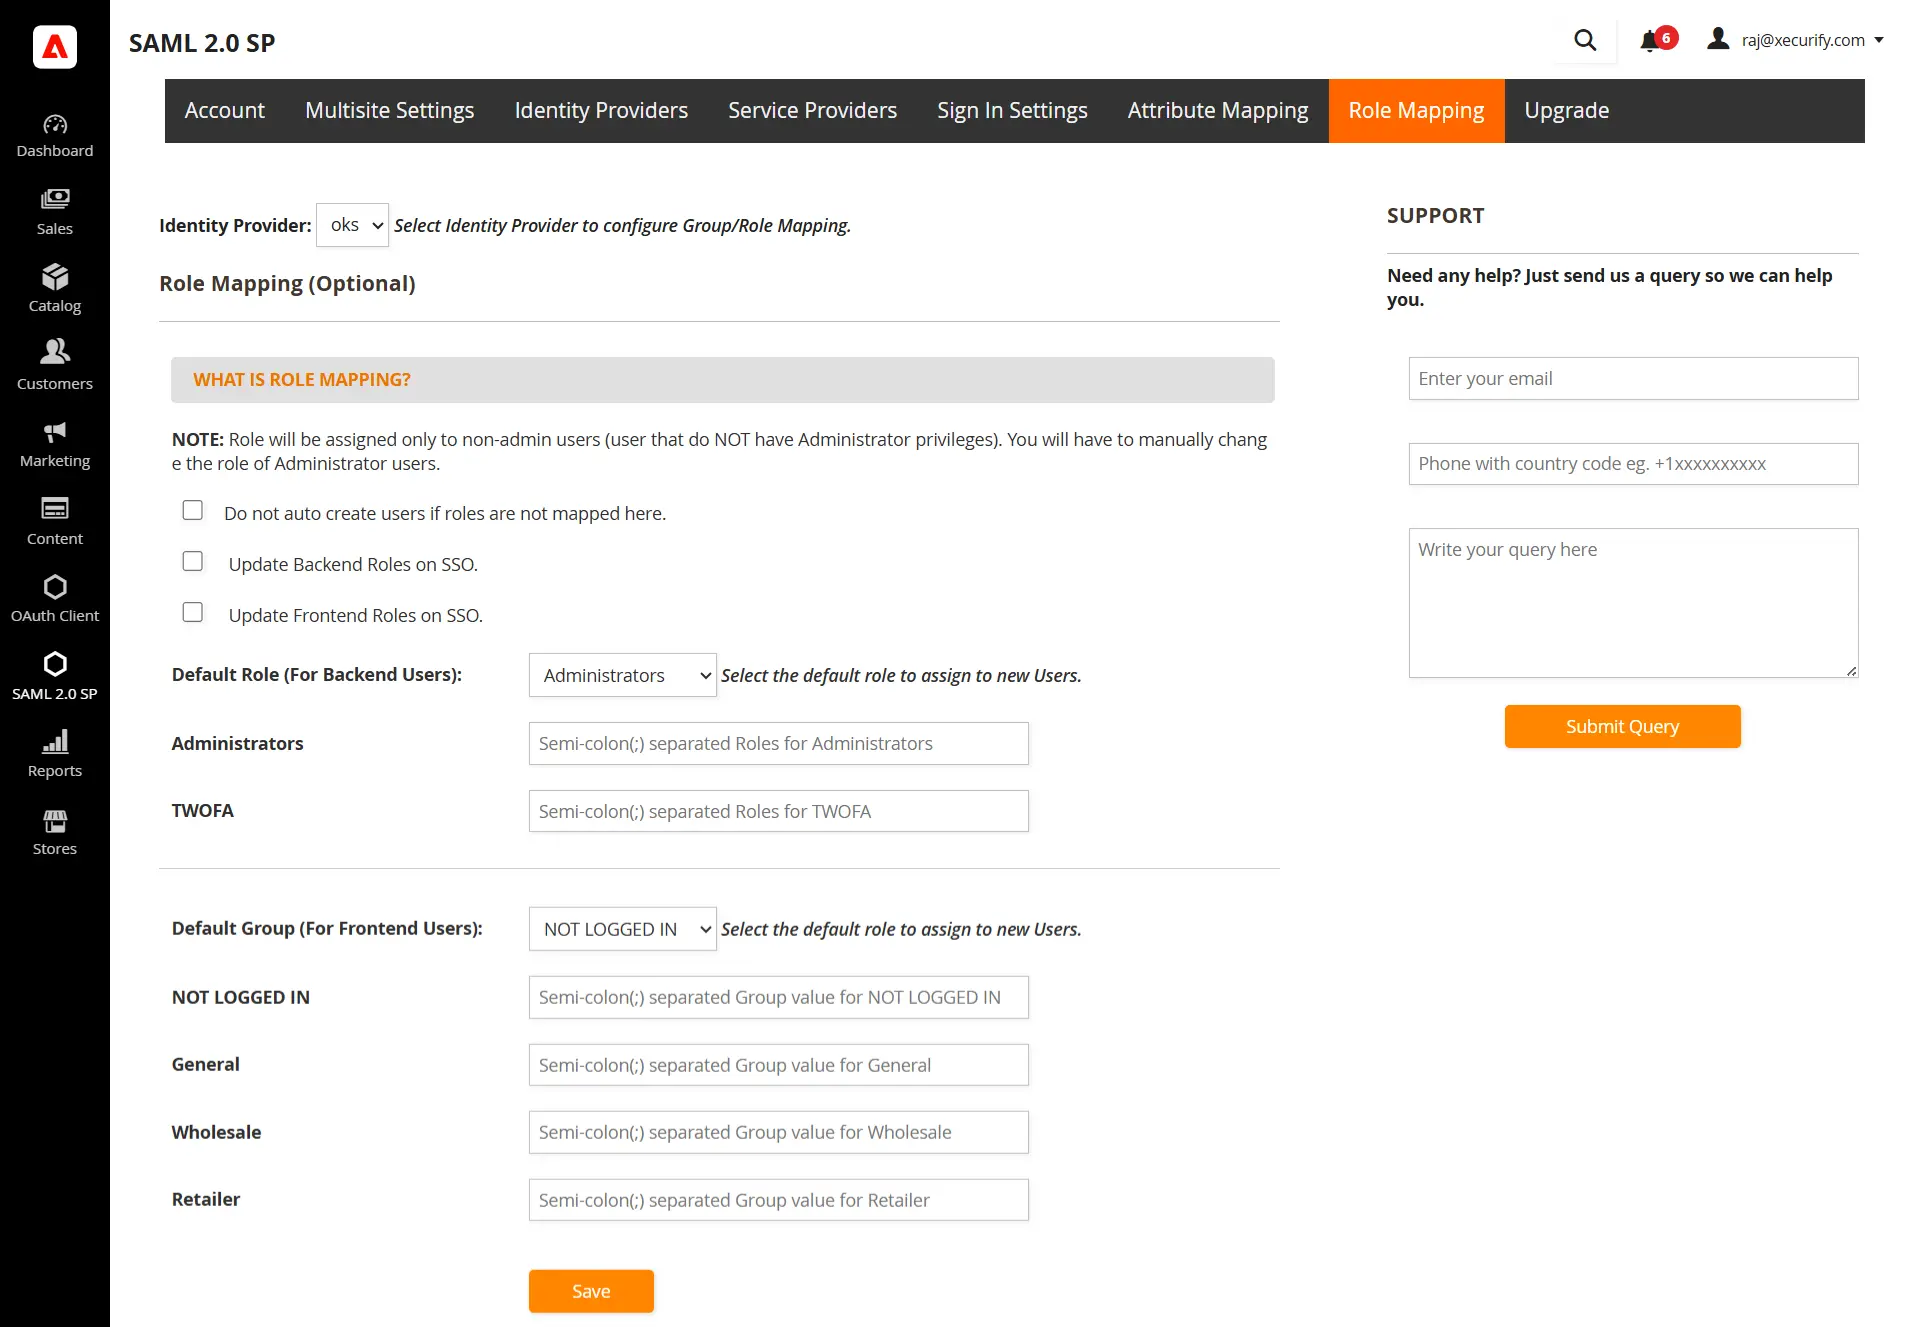
Mapeo de roles (opcional). *Esta es la función Premium.
- Puede especificar una función predeterminada en el complemento gratuito que se asignará a todos los usuarios que no sean administradores cuando realicen SSO.
- Vaya a la pestaña Asignación de atributos/funciones y navegue hasta la sección Asignación de funciones.
- Seleccione la función predeterminada y haga clic en el botón Guardar.
En esta guía, ha configurado correctamente el inicio de sesión único SAML de WSO2 (inicio de sesión SSO de WSO2) eligiendo WSO2 como IdP y Magento como SP mediante el complemento de inicio de sesión único SAML (SSO) de Magento . Esta solución garantiza que esté listo para implementar el acceso seguro a su sitio Magento utilizando las credenciales de inicio de sesión de WSO2 en cuestión de minutos.
Más Recursos



 Contáctanos



