
Inicio de sesión único (SSO) de ClicData con WordPress | SSO de ClicData para WordPress
Resumen
Nuestro miniOrange SAML IDP para WordPress (WP como SAML IDP) permite un inicio de sesión único (SSO) SAML seguro en ClicData utilizando tus credenciales de WordPress. Sigue esta guía de configuración para configurar ClicData como proveedor de servicios SAML (SP) y WordPress como proveedor de identidad (IDP) para un inicio de sesión único (SSO) sin interrupciones en ClicData para WordPress.

Nota: Se requiere la versión Premium de WP como plugin SAML IDP para configurar SSO.



Requisitos previos: descarga e instalación
Para integrar el sitio de WordPress como proveedor de identidad , deberá instalar el plugin miniOrange SAML IDP para WordPress (WP como SAML IDP) :
Pasos de configuración
Paso 1. Configurar ClicData como SP (Proveedor de servicios)
- Vaya a la IDP SAML complemento para WordPress, navegue a la Metadatos de desplazados internos .
- Aquí puede encontrar el proveedor de identidad. URL de metadatos/metadatos XML o puntos finales como ID de entidad IDP, URL de inicio de sesión de SAML, URL de cierre de sesión de SAML (función premium), certificado para la configuración del SP.

- En una nueva ventana del navegador, inicie sesión en su Haga clic en datos cuenta como un Administradora.
- Estarás representado con el Inicio pantalla de Haga clic en datos.
- En la esquina superior izquierda, haga clic en el botón de menú.
- En la sección Cuenta , haga clic en Configuración .

- En la sección Configuración , haz clic en Inicio de sesión único.

- Activar Inicio de sesión único deslizando un botón y seleccionando SAML 2.0 como el Proveedor de identidad tipo.

Cargar metadatos de IDP
- En la sección Configuración SAML sección, ingrese los puntos finales requeridos desde la Metadatos de desplazados internos pestaña del complemento.
| Identificador de entidad | Copiar y pegar ID de entidad IDP/emisor |
| URL de inicio de sesión | Copiar y pegar URL de inicio de sesión SAML |
| URL de cierre de sesión | Copiar y pegar URL de cierre de sesión de SAML |
- Usted puede descargar el XML de metadatos de IDP archivo y luego cargarlo en el ClicData (Proveedor de servicios) lado haciendo clic en el Importar metadatos del proveedor de identidad .

- En la sección Atributos de usuario sección, complete los campos tal como los configuró en la sección de complementos.

| Correo electrónico | |
| Nombre | nombre de pila |
| Apellido | sn |
| ¿Puedes iniciar sesión? | sí |
- Mantenga el Rol predeterminado de nuevos usuarios a Espectadores.
Ha configurado correctamente ClicData como proveedor de servicios.
Paso 2. Configurar WordPress (WP) como IdP (Proveedor de Identidad)
- En la sección IDP SAML complemento para WordPress, navegue a la Proveedor de servicios e introduzca los valores correspondientes a la información de ClicData.
| Nombre del proveedor de servicios | Haga clic en datos |
| ID de entidad SP o emisor | Copie y pegue el ID de entidad SAML de ClicData. |
| URL de ACS | Copie y pegue el URL de ACS de ClicData. |
| Formato de ID de nombre | urna:oasis:nombres:tc:SAML:1.1:nombreid-formato:direccióncorreo electrónico |
| Respuesta firmada | comprobado |
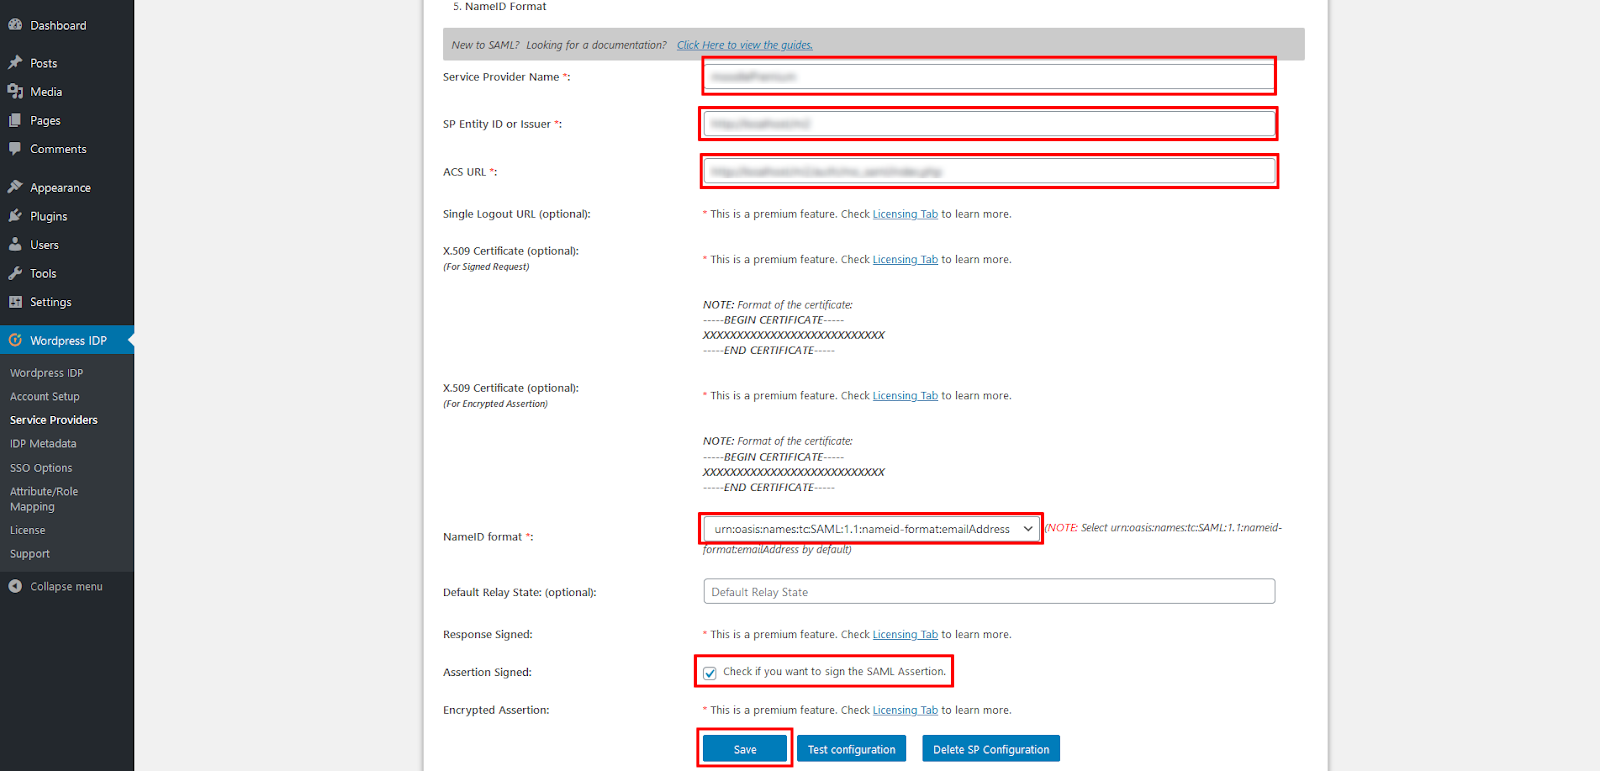
- Haga clic en el elemento Guardar para guardar su configuración.
Paso 3. Asignación de atributos (esta es una función premium)
- En la sección IDP SAML complemento para WordPress, navegue a la Mapeo de atributos/roles .
- En la sección Atributos de usuario sección, ingrese la siguiente información y haga clic en Guardar.
- También puedes agregar más atributos haciendo clic en + firmar para agregar atributos.
| Nombre | Metadatos del usuario |
| user_email | |
| nombre de pila | nombre de pila |
| sn | apellido |
- En la sección ATRIBUTOS PERSONALIZADOS sección, establezca el Puede iniciar sesión marcar como sí.
| Nombre | Valor de atributo personalizado |
| Puede iniciar sesión | sí |

Paso 4. Prueba de SSO
- Haga clic en validar en la parte inferior, lo redireccionará a la página de WordPress donde el usuario debe ingresar las credenciales y luego lo redirigirá nuevamente a ClicData.
Nota: Para que la validación funcione, el usuario que ha iniciado sesión en ClicData debe estar presente en el directorio de usuarios de WordPress o en una de sus integraciones con la misma dirección de correo electrónico.
- En la autenticación, el de calidad debería volverse verde.

En esta guía, ha integrado correctamente ClicData - SAML Single Sign-On (SSO) con el plugin miniOrange SAML IDP para WordPress (WP como SAML IDP) . Ha configurado ClicData como SP y WordPress como IDP . Esta solución garantiza que esté listo para implementar un acceso seguro de inicio de sesión único (SSO) con autenticación SAML 2.0 en ClicData utilizando las credenciales de inicio de sesión de WordPress.
Artículos Relacionados
Gracias por su respuesta. Nos pondremos en contacto con usted pronto.
Algo salió mal. Por favor envíe su consulta nuevamente


