
Método de autenticación JWT de la API REST para WordPress
Resumen
La autenticación JWT para la API REST es una forma sencilla de mantener seguros y protegidos los endpoints de la API REST de WordPress. En lugar de enviar nombres de usuario y contraseñas cada vez, la autenticación JWT para WordPress utiliza un token seguro para verificar quién realiza la solicitud. Esto garantiza que solo los usuarios o aplicaciones autorizados puedan acceder a los endpoints protegidos de la API REST. El token JWT se genera utilizando las credenciales de usuario de WordPress y está altamente cifrado, lo que garantiza una seguridad sólida sin comprometer el acceso.



Autenticación de API REST para WordPress
El plugin de autenticación de API REST para WordPress protege tus API REST contra el acceso no autorizado. Ofrece múltiples métodos de autenticación, como autenticación básica, autenticación con clave API, autenticación OAuth 2.0 y autenticación JWT.
Saber más¿Qué es la autenticación JWT para WordPress?
La autenticación JWT para API REST es una forma sencilla de mantener seguros y protegidos los endpoints de la API REST de WordPress. En lugar de enviar nombres de usuario y contraseñas cada vez, la autenticación JWT para WordPress utiliza un token seguro para verificar quién realiza la solicitud. Esto garantiza que solo los usuarios o aplicaciones autorizados puedan acceder a los endpoints protegidos de la API REST. El token JWT se genera utilizando las credenciales de usuario de WordPress y está altamente cifrado, lo que garantiza una seguridad sólida sin comprometer el acceso.
Requisitos: Descarga e instalación
- Inicie sesión en su sitio de WordPress como administrador.
- Desde el panel de WordPress, vaya a Complementos y haga clic en Agregar nuevo.
- Buscar un Autenticación de API REST para WP.
- Haga clic en Instalar ahora para agregar el complemento a su sitio.
- Después de la instalación, haga clic en Activar para comenzar a utilizar el complemento.
¿Cómo proteger las API REST con autenticación JWT para WordPress utilizando el método de autenticación basado en tokens JWT?
Si estás desarrollando una aplicación móvil o web y necesitas acceso controlado a las API REST de WordPress, la autenticación JWT para API REST te ofrece una solución segura. Con la autenticación JWT para WordPress, puedes definir niveles de acceso para que los usuarios con permisos específicos puedan crear o actualizar contenido, mientras que otros solo puedan visualizar los datos.
- El uso de Autenticación basada en token JWTLos puntos finales de la API REST están protegidos por tokens de acceso JWT generados a partir de credenciales de usuario válidas de WordPress. Al incluir el token JWT en el encabezado de autorización, su aplicación puede acceder de forma segura a los recursos protegidos o realizar acciones basadas en roles utilizando Autenticación JWT para API REST.
- Estos tokens están protegidos mediante algoritmos de cifrado como HSA o RSA y caducan automáticamente tras un periodo definido, lo que refuerza la seguridad general. Cada token contiene información del usuario de WordPress que se puede descifrar mediante una clave secreta o un certificado, lo que hace que la autenticación JWT sea ideal para sincronizar usuarios o crear cuentas en varios sistemas.
- Tokens de actualización JWT para WordPress Permite a los usuarios renovar sus sesiones de forma segura sin necesidad de volver a iniciar sesión. En resumen, la autenticación basada en tokens JWT, combinada con la autenticación JWT para WordPress, garantiza un acceso seguro a la API y facilita una comunicación fluida y eficiente entre tu aplicación y WordPress.
- API REST seguras con autenticación JWT para WordPress
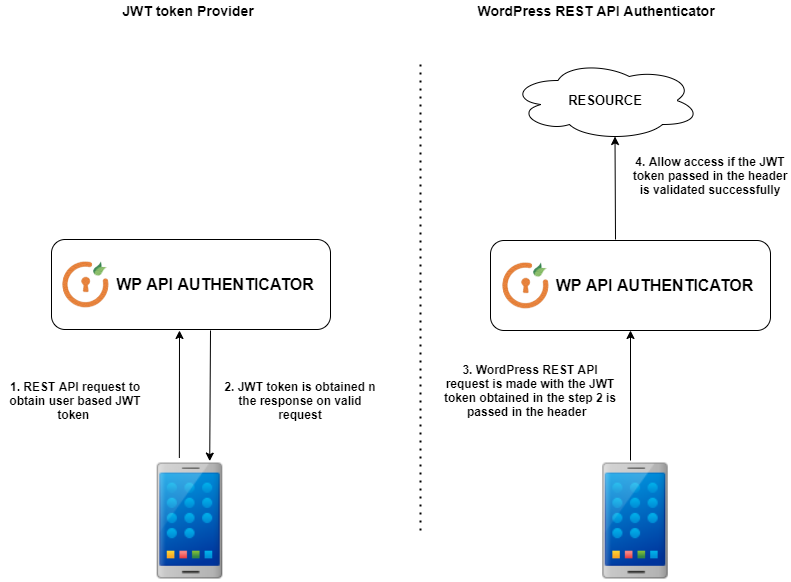
1. La solicitud a la API REST de WordPress se inicia con las credenciales y los parámetros necesarios para generar un token JWT mediante la autenticación JWT de WordPress. El token emitido está protegido mediante autenticación basada en tokens JWT y cifrado con algoritmos estándar del sector, como HS256 o RSA, para garantizar una sólida protección de datos.
2. Para las solicitudes posteriores, la llamada a la API REST para obtener datos o realizar acciones incluye el token JWT en el encabezado de autorización como un token Bearer . Con la autenticación JWT para la API REST, el plugin valida el token antes de procesar la solicitud. Si el token es válido, se concede el acceso al recurso solicitado; de lo contrario, se devuelve una respuesta de error. En este proceso, el plugin de autenticación JWT para WordPress gestiona tanto la creación como la verificación de los tokens, garantizando así la seguridad de cada solicitud a la API.
Caso de uso relacionado:
- ¿Cómo realizar solicitudes autenticadas con JWT a los puntos finales de la API REST de WordPress?
- Autenticación de API REST para WooCommerce/WordPress mediante JWT (JSON Web Token).
Lea los casos de uso para los siguientes métodos de autenticación de API Rest:


¿Cómo configurar el método de autenticación JWT para la API REST?
- Free
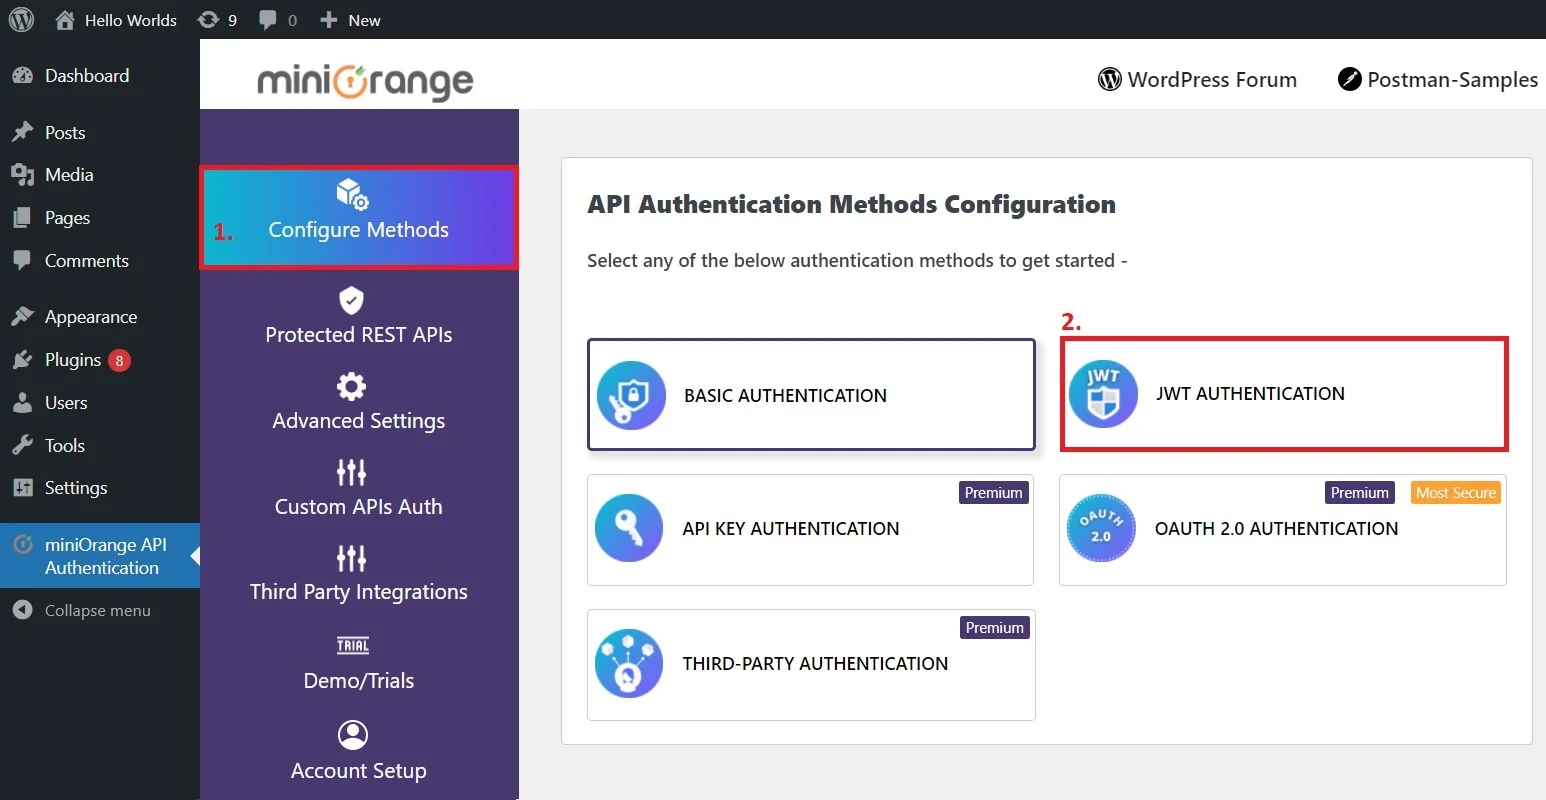
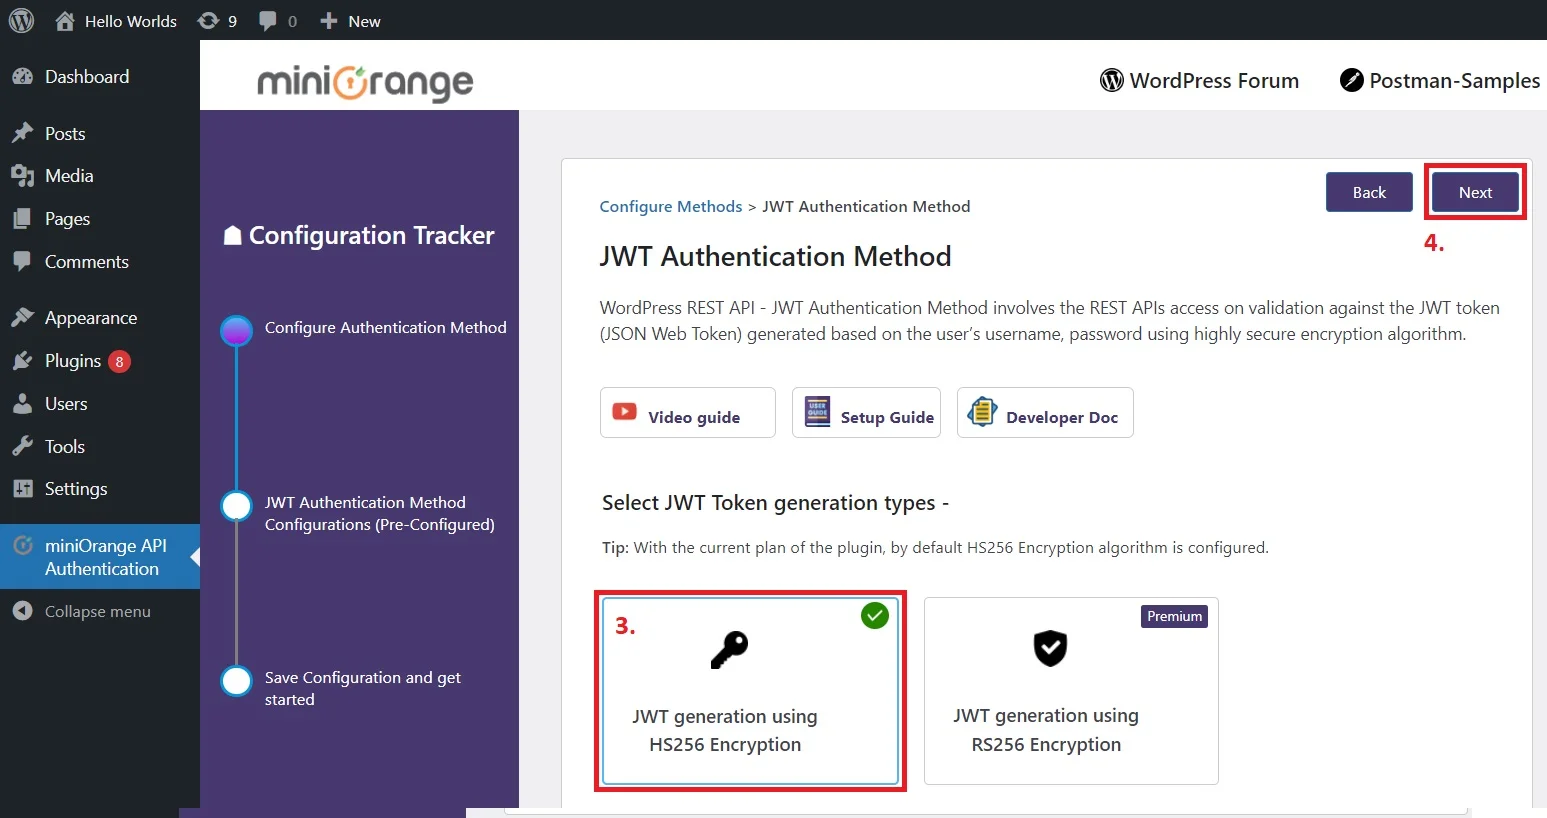
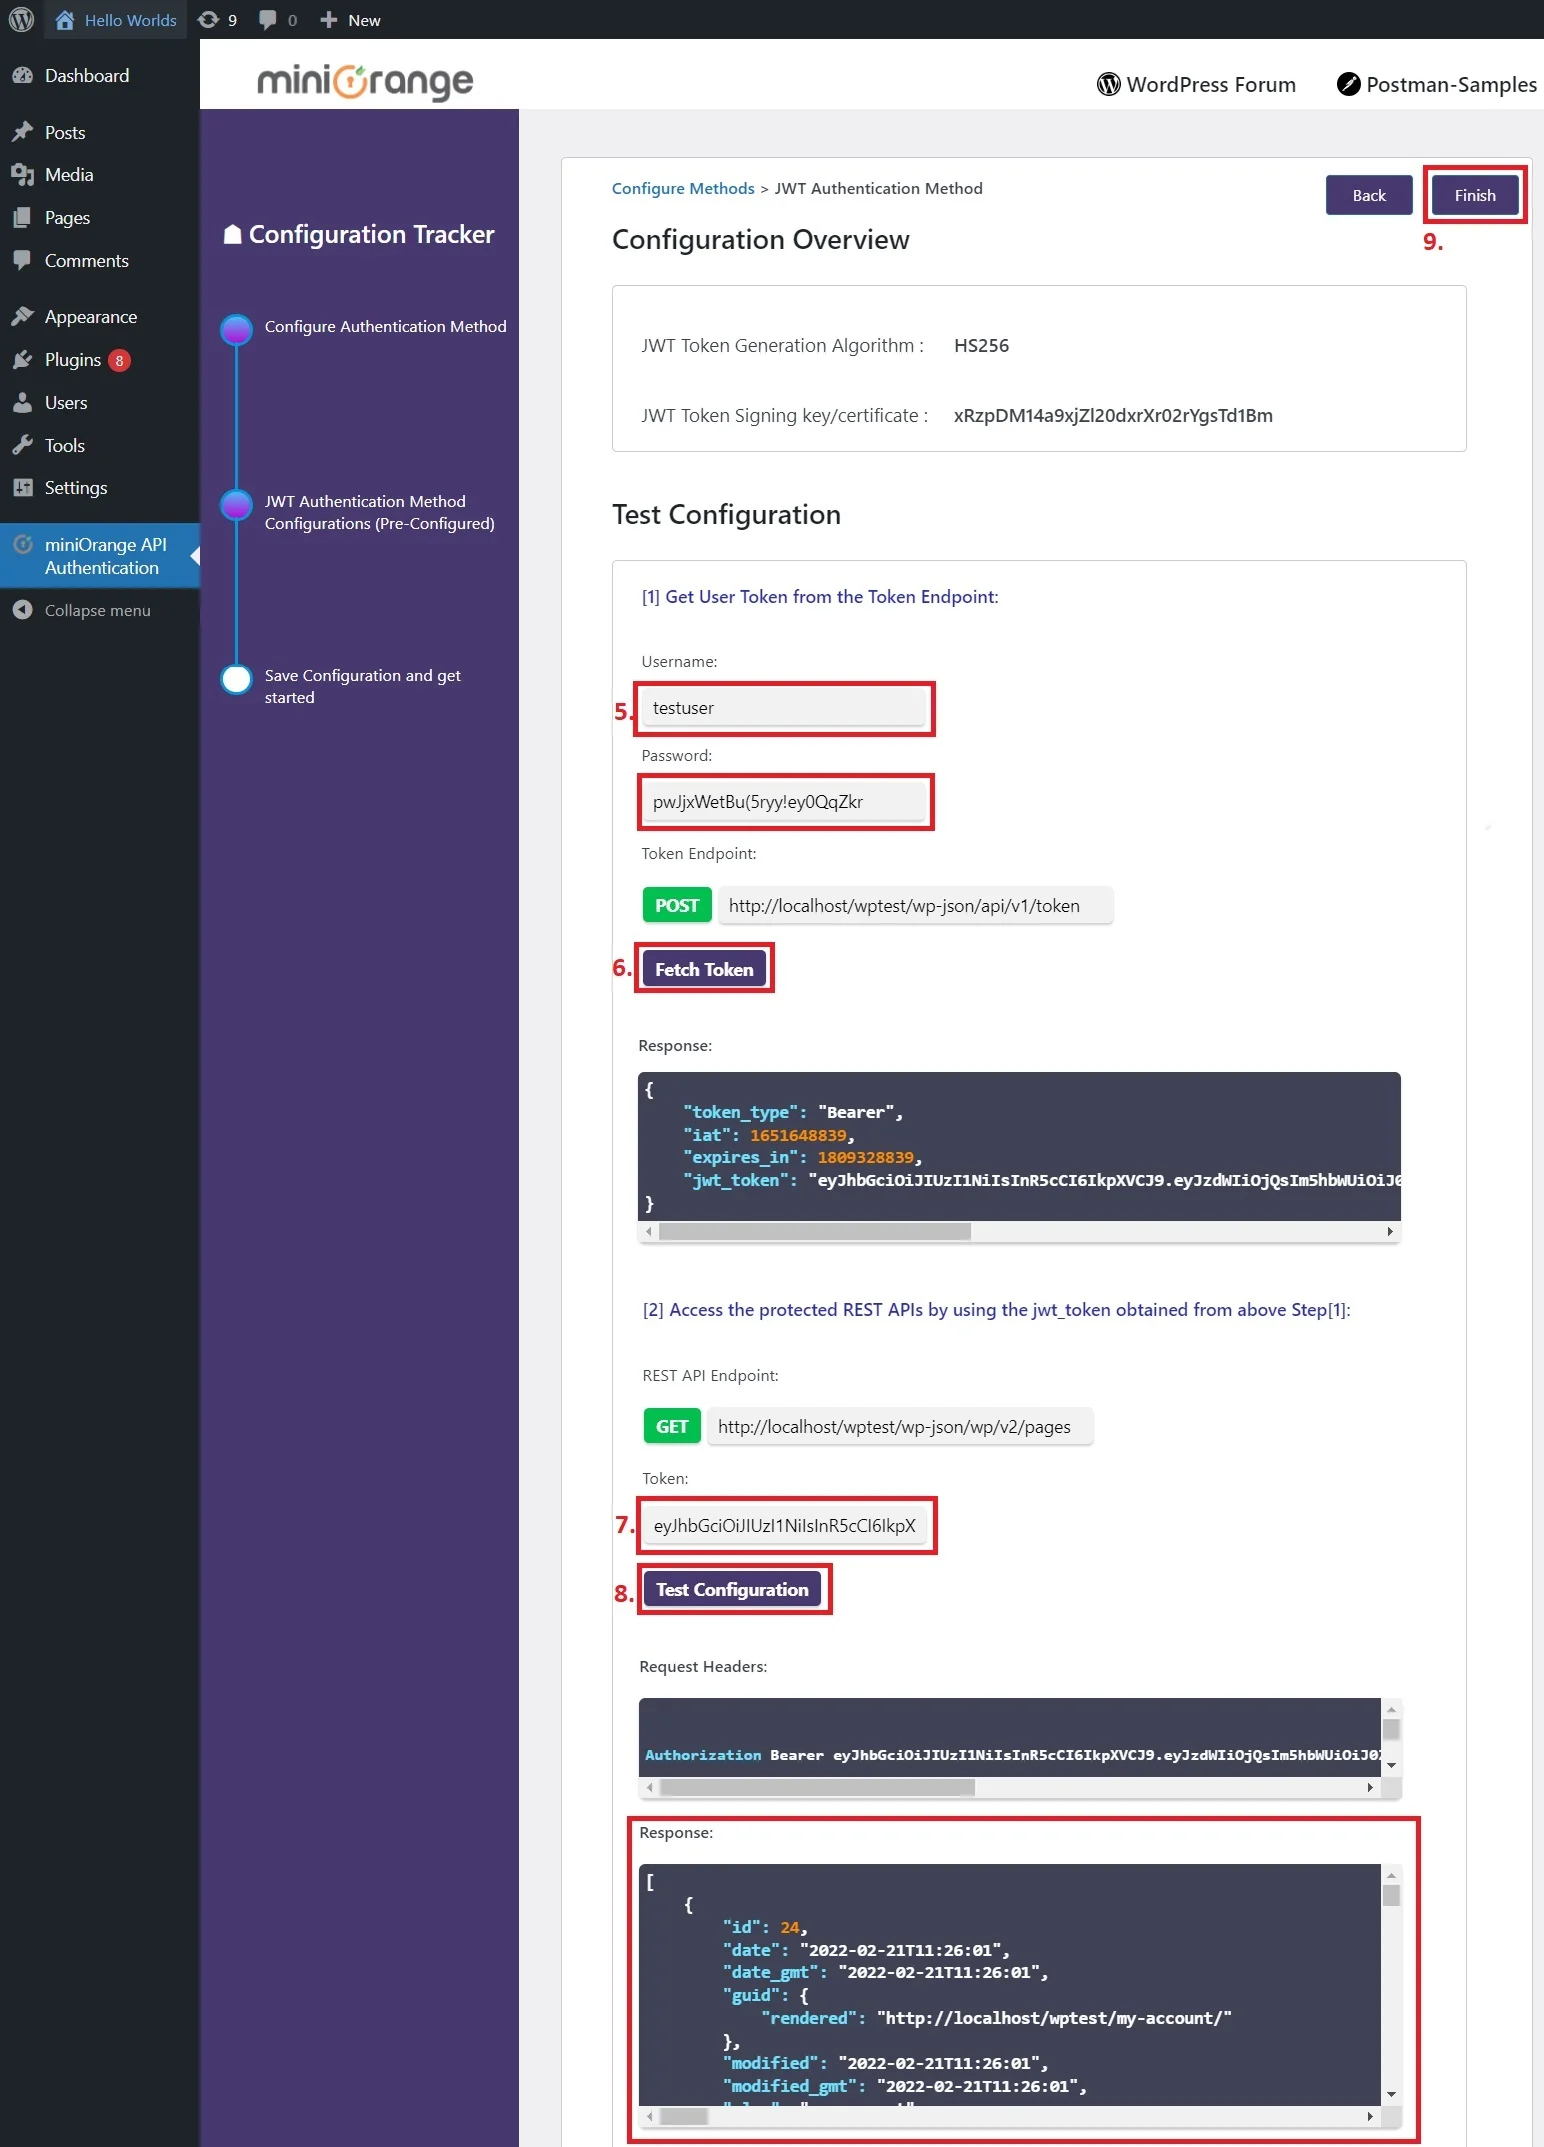
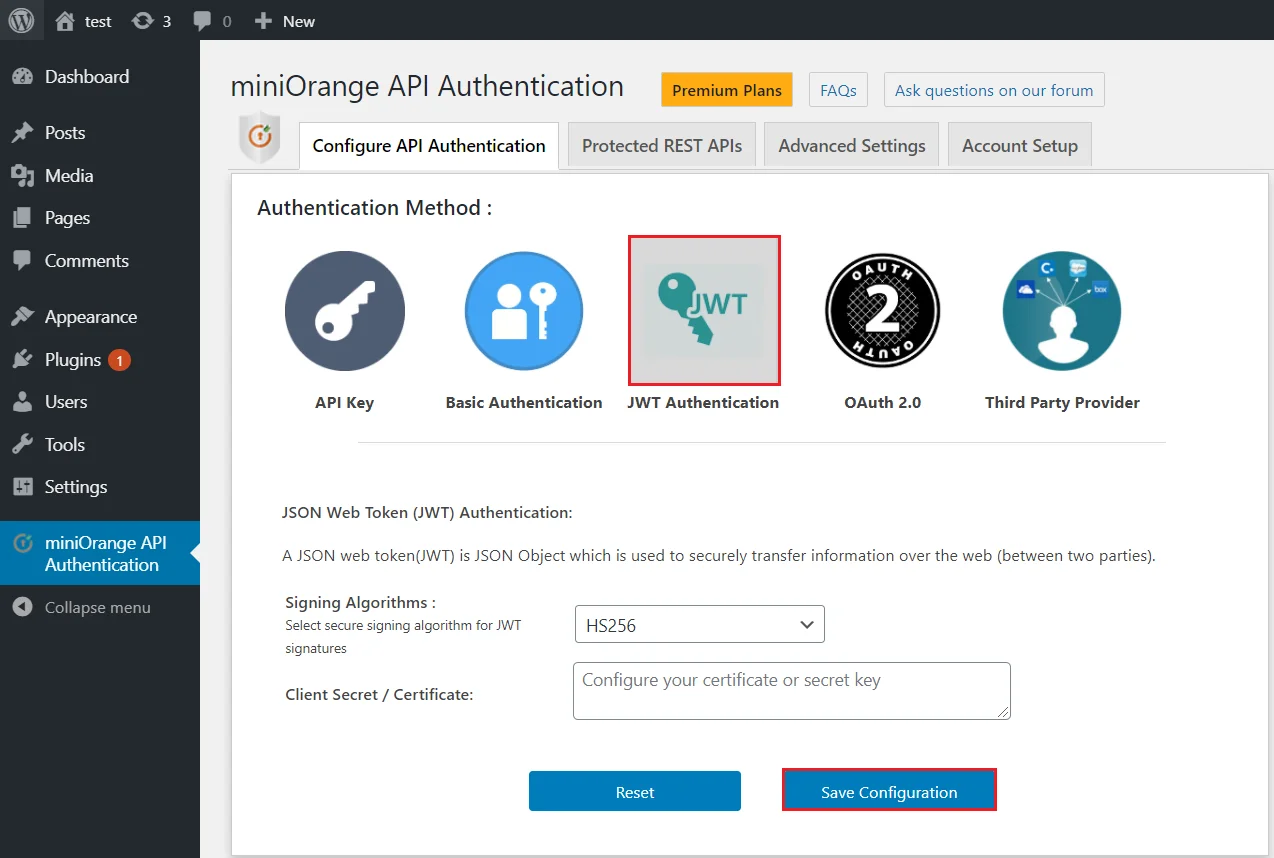
- Aquí deberá realizar dos llamadas API:
I: Obtener el token JWT
- Para obtener el token JWT, deberá realizar una llamada API REST al punto final del token como se muestra a continuación:
Request:POST https://<domain-name>/wp-json/api/v1/token
  Body:username = <wordpress username>
  password = <wordpress password>
  Sample curl Request Format-
  curl -d "username=<wordpress_username>&password=<wordpress_password>"
  -X POST http://<wp_base_url>/wp-json/api/v1/token
Este punto final de la API también se denomina API de autenticación de usuario o punto final de la API de inicio de sesión para WordPress, de modo que si hacemos una solicitud a este punto final con las credenciales de usuario de WordPress y si las credenciales son válidas, la respuesta exitosa devolverá un token JWT; de lo contrario, se mostrará la respuesta de error correspondiente.
II: Enviar solicitud a la API
- Una vez que obtenga el token JWT, podrá usarlo para solicitar acceso a las API REST de WordPress como se muestra a continuación:
Request: GET  https://<domain-name>/wp-json/wp/v2/posts
  Header: Authorization : Bearer <JWT token>
  Sample curl Request Format-
  curl -H "Authorization:Bearer <jwt_token >"
  -X GET http://<wp_base_url>/wp-json/wp/v2/posts
- NOTA: El token anterior tiene una validez predeterminada de una hora y también se puede personalizar. Una vez vencido, se puede generar de nuevo.
- Consulte el documentación del desarrollador para más información.
- Consulte el Respuesta de error para hacer API con token JWT.
¡Enhorabuena! Has configurado correctamente el método de autenticación JWT para las llamadas a la API REST utilizando el método de autenticación de la API REST de miniOrange para WordPress.
Ejemplos de código en lenguajes de programación.
- SOLICITUD DE RECURSOS
- SOLICITUD DE FICHA
Muestras de cartero:
- Haga clic en el elemento Muestras de cartero pestaña en el complemento.
- A Archivo JSON se descargará automáticamente.
- Importar lo descargado Archivo JSON en la aplicación Postman como se muestra a continuación.
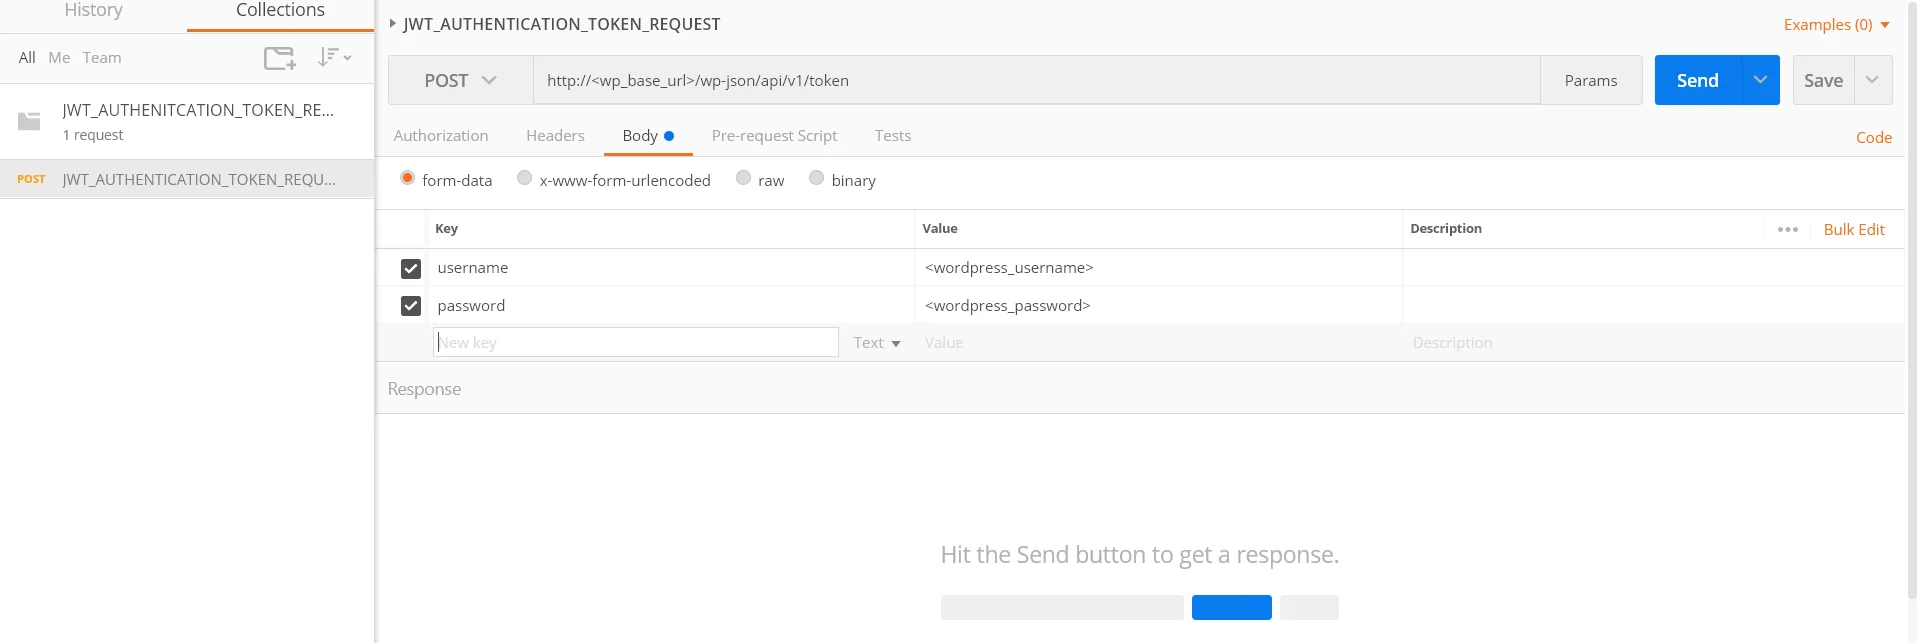
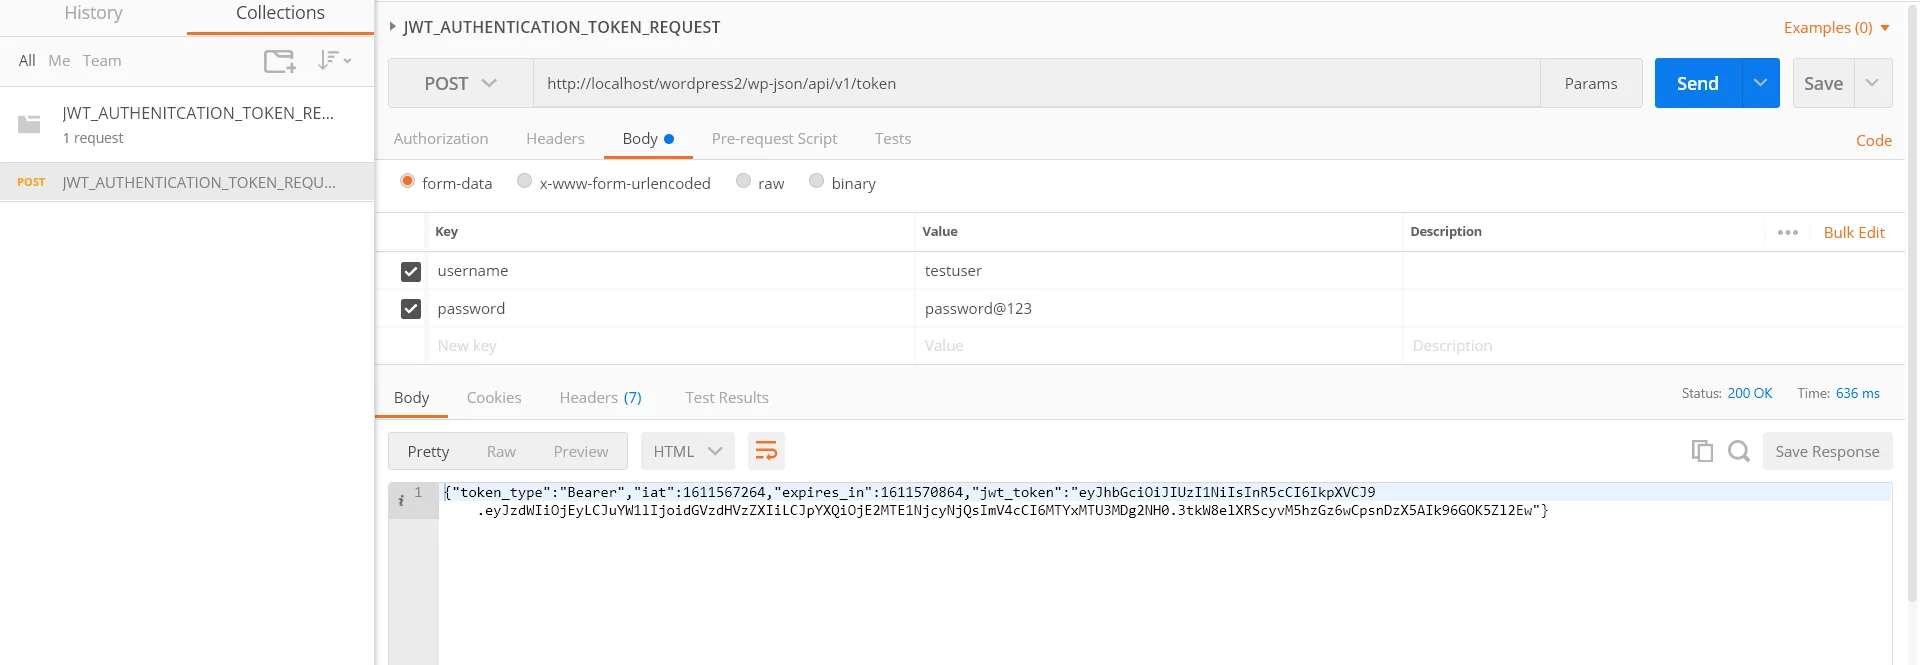
- Una vez que importe el archivo json, haga clic en la solicitud de API REST debajo del Colecciones como se muestra en la última figura. Reemplace el con su dominio de Wordpress en el http://<wp_base_url>/wp-json/wp/v2/posts y reemplazar el con nombre de usuario de WordPress y con la contraseña de WordPress en los parámetros del cuerpo.
- Ejemplo
- NOTA: Copia el token JWT obtenido de la respuesta. Se usará en las solicitudes de la API de recursos para la autenticación.
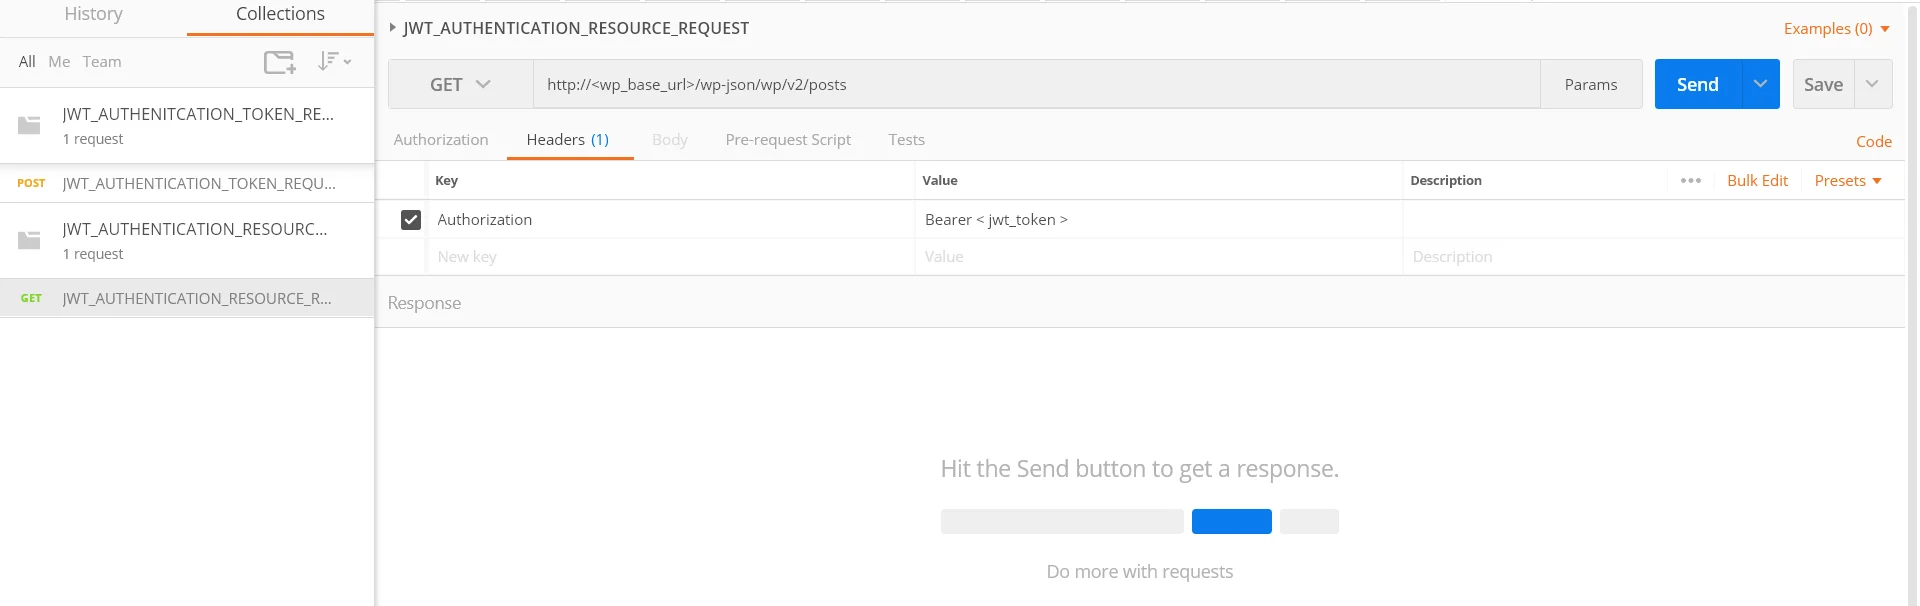
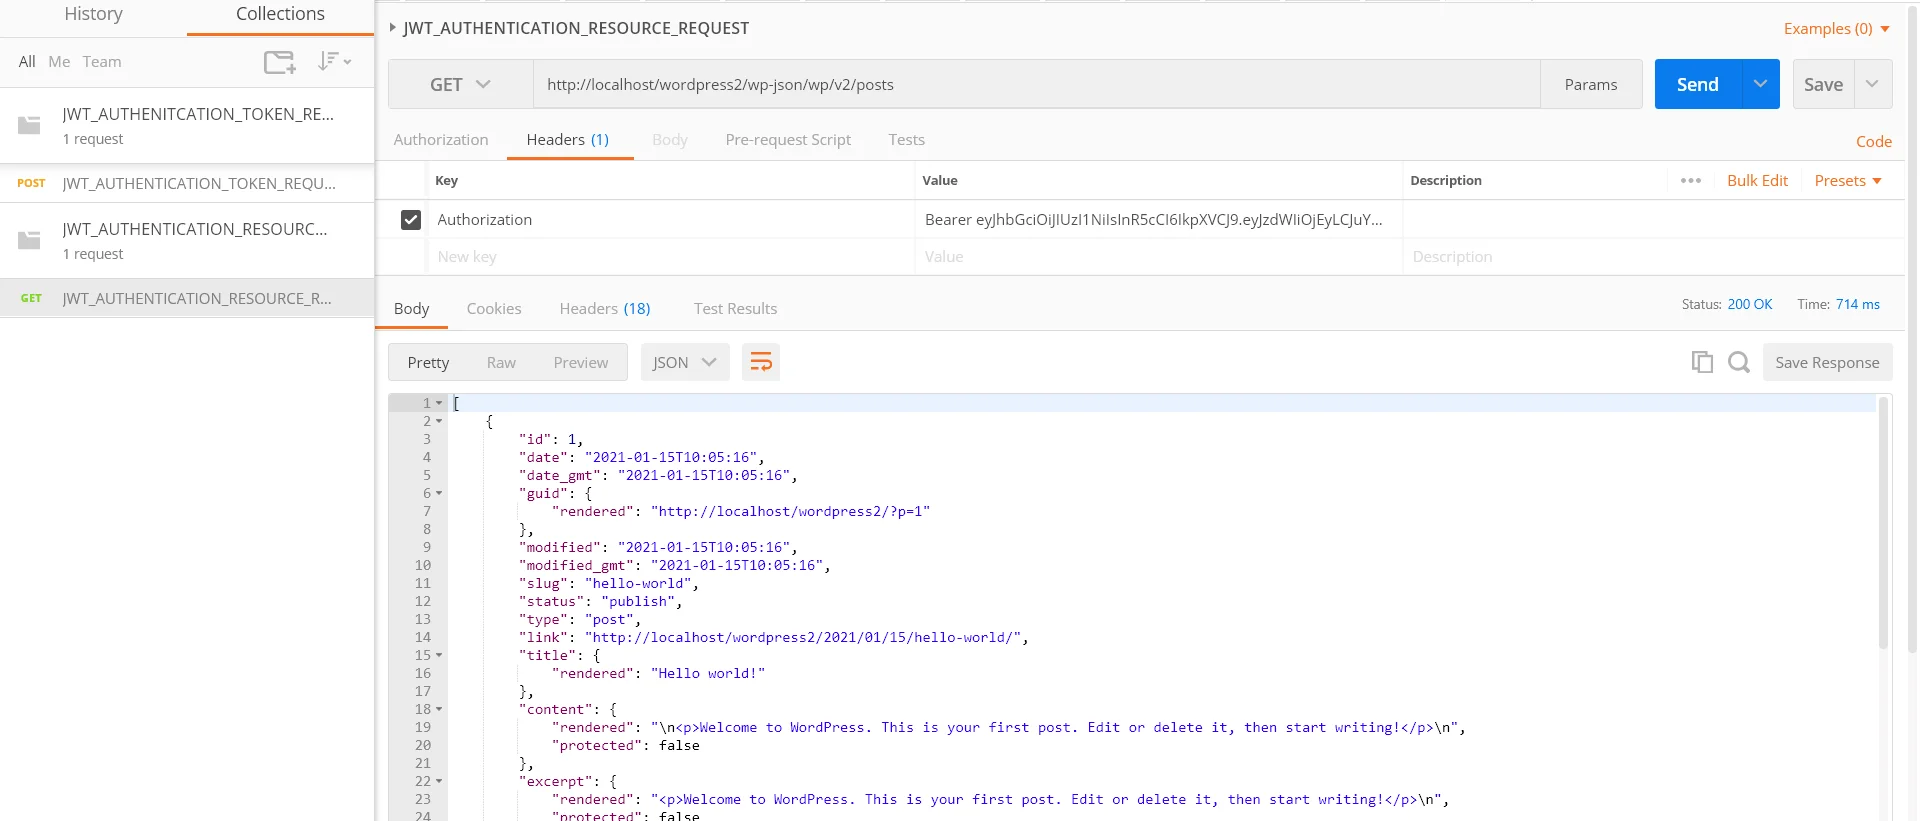
- Una vez que importe el archivo json, haga clic en la solicitud de API REST debajo del Colecciones como se muestra en la última figura. Reemplace el con su dominio de Wordpress en el http://<wp_base_url>/wp-json/wp/v2/posts y reemplazar el con el token jwt copiado de la respuesta obtenida después de la solicitud del token.
- Ejemplo
Siga los pasos a continuación para realizar una solicitud de API REST utilizando Postman:
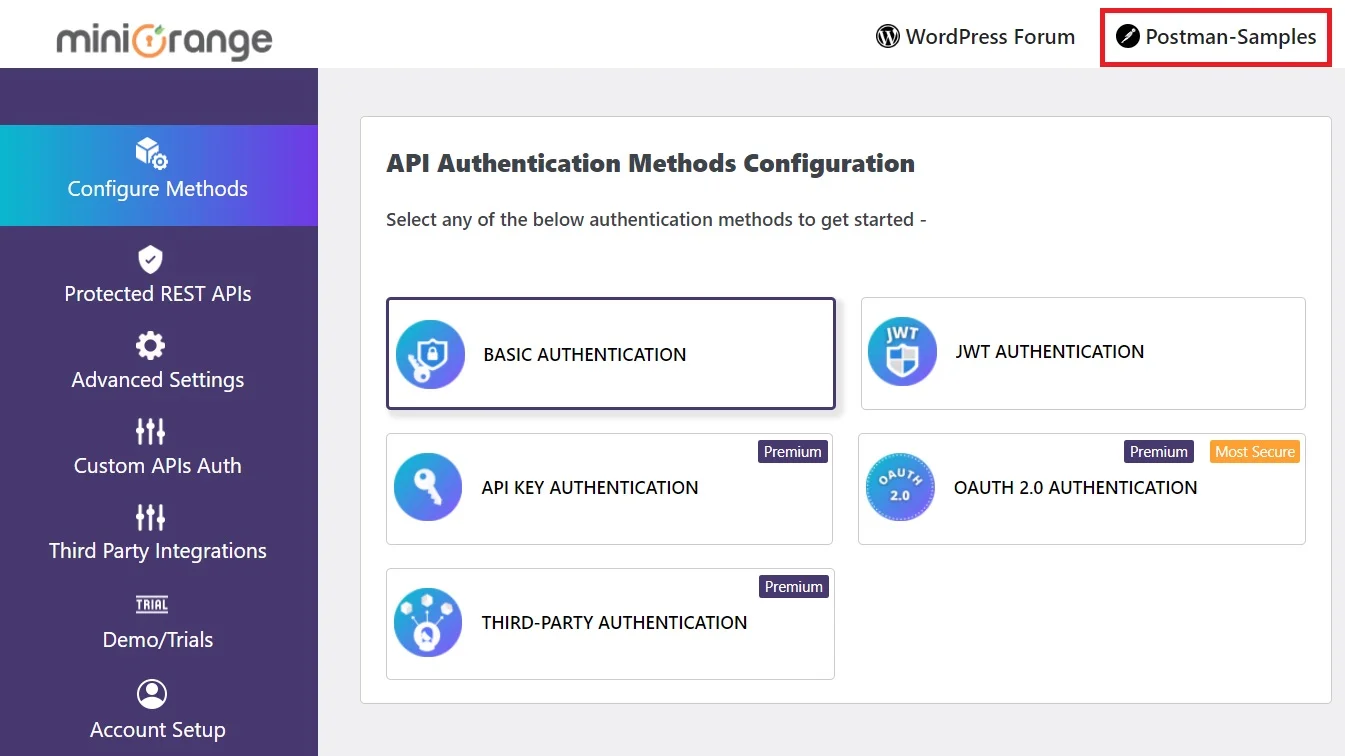
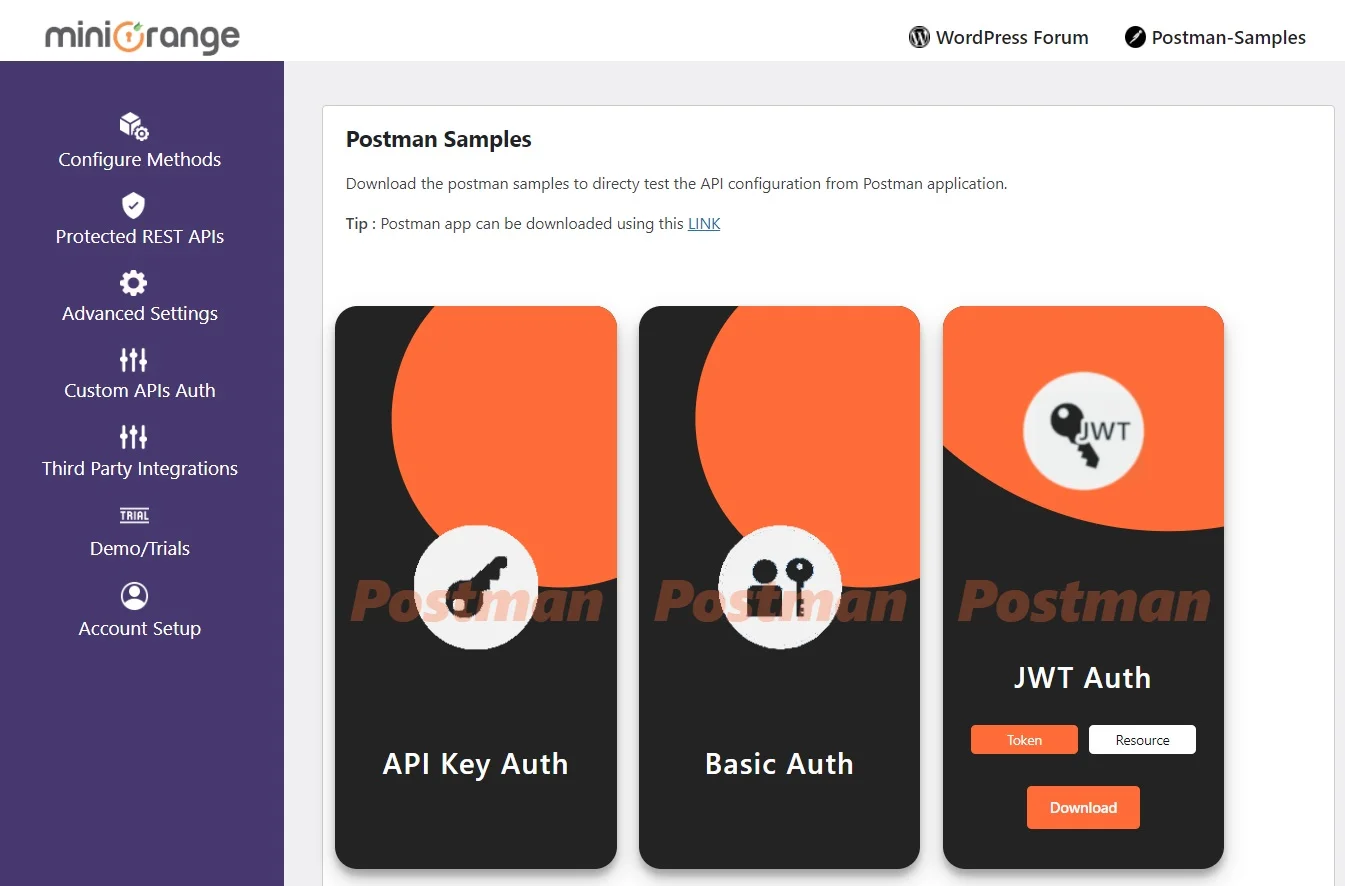
a) Solicitud de API REST para obtener el token JWT
b) Solicitud a la API REST para obtener el recurso real
Descripción de la característica
1. Restricción de API REST basada en roles:
Esta función restringe el acceso a la API REST de WordPress según los roles de usuario . Puedes crear una lista de permisos para roles específicos que tengan acceso a determinados recursos de la API REST. Cuando se realiza una solicitud a la API REST, se verifica el rol del usuario y solo se concede el acceso si dicho rol se encuentra en la lista de permisos.
¿Cómo configurar la restricción de API REST basada en roles en WordPress?
- Vaya a la pestaña Configuración avanzada del complemento.
- En la sección Restricción basada en roles, todos los roles pueden acceder a las API de forma predeterminada.
- Habilite la casilla de verificación junto a los roles a los que desea restringir el acceso a las API.
- En la captura de pantalla anterior, la casilla de verificación de rol de suscriptor está habilitada. Por lo tanto, cada vez que un usuario con su rol de suscriptor realiza una solicitud de API, no se le permitirá acceder al recurso solicitado.
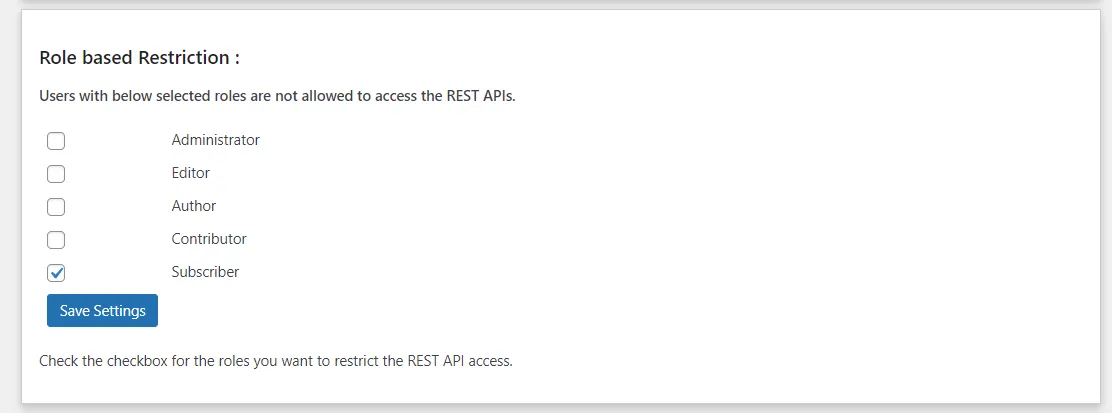
Nota: La función de restricción basada en roles es válida para la autenticación básica (nombre de usuario: contraseña), el método JWT y OAuth 2.0 (concesión de contraseña).
2. Encabezado personalizado:
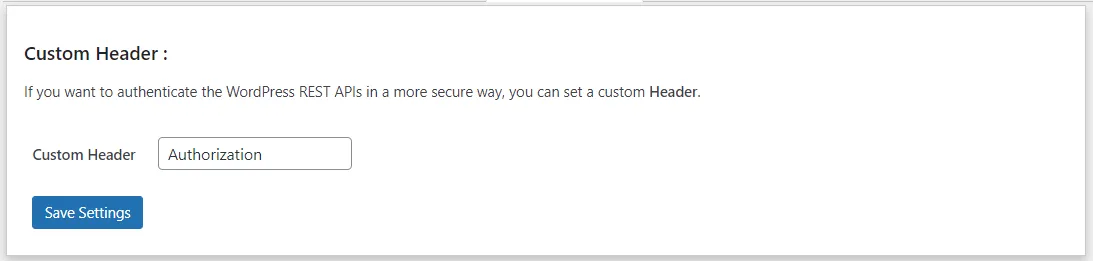
La función de encabezado personalizado le permite usar un encabezado personalizado en lugar del encabezado predeterminado "Authorization". Esto añade una capa adicional de seguridad, ya que la API REST solo aceptará solicitudes con el nombre de encabezado personalizado que usted haya definido. Si alguien intenta enviar una solicitud utilizando el encabezado predeterminado "Authorization", se le denegará el acceso.
¿Cómo configurar un encabezado personalizado para la autenticación de la API REST en WordPress?
- Vaya a la pestaña Configuración avanzada del complemento.
- En la sección Encabezado personalizado, ingrese el nombre de encabezado que prefiera en el cuadro de texto.
- Guarde los cambios para aplicar el nuevo encabezado personalizado para las solicitudes de API.
3. Excluir las API REST:
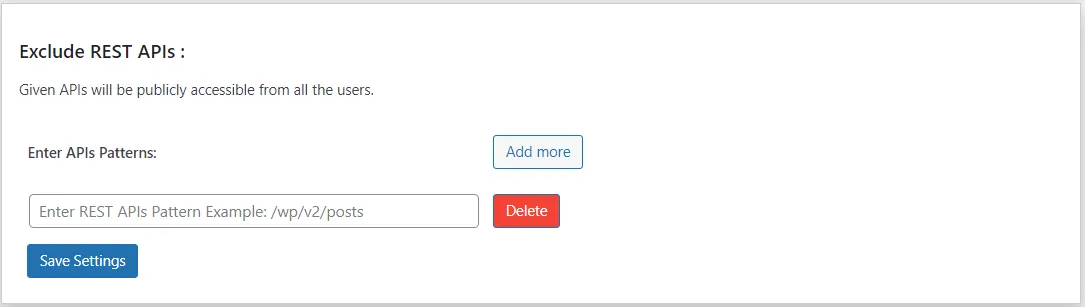
La función Excluir API REST permite que se acceda a determinados puntos finales de API REST sin autenticación . Estas API excluidas pasan a estar disponibles públicamente , lo que permite acceder a ellas sin necesidad de un token o inicio de sesión.
¿Cómo configurar la API REST excluida en la autenticación JWT?
- Vaya a la pestaña Configuración avanzada del complemento.
- En la sección Excluir API REST, ingrese los puntos finales de su API en el formato requerido.
- Las API ingresadas serán excluidas de la autenticación y estarán disponibles para acceso público.
- Ejemplo: Supongamos que desea excluir la API REST ' ' /wp-json/wp/v2/posts', luego debes ingresar '/wp/v2/posts' en el cuadro de texto.
4. Vencimiento del token personalizado:
La función de vencimiento de token personalizado funciona con JWT y OAuth 2.0 métodos de autenticación, lo que le permite configurar
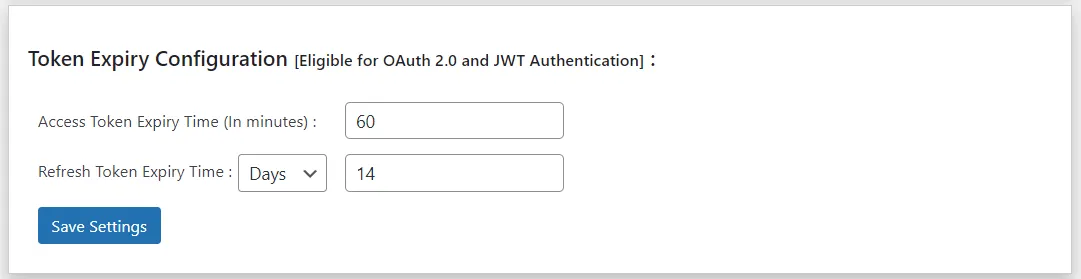
tiempos de caducidad personalizados para tokens utilizados para acceder a los puntos finales de la API REST de WordPress. Una vez que se alcanza el tiempo configurado, el token se convierte automáticamente en inválido, mejorando la seguridad y dándole control sobre la duración del acceso.
¿Cómo configurar la expiración del token personalizado en la autenticación JWT?
- Vaya a la pestaña Configuración avanzada del complemento.
- Abra la sección Configuración de expiración del token.
- Ajuste el tiempo de expiración del token de acceso (predeterminado: 60 minutos).
- (Para OAuth 2.0) Ajuste el tiempo de vencimiento del token de actualización (predeterminado: 14 días).
- Guarde los cambios para aplicar su configuración de vencimiento de token personalizada.
5. Validación de firma para tokens basados en JWT:
La función Validación de firma firma de forma segura fichas JWT para proteger la autenticación de la API REST para WordPress. Cada firma de token solo se puede validar utilizando el secreto de cliente o certificado, asegurando que la firma permanezca
privado y seguro y no pueden ser accedidos ni modificados por usuarios no autorizados.
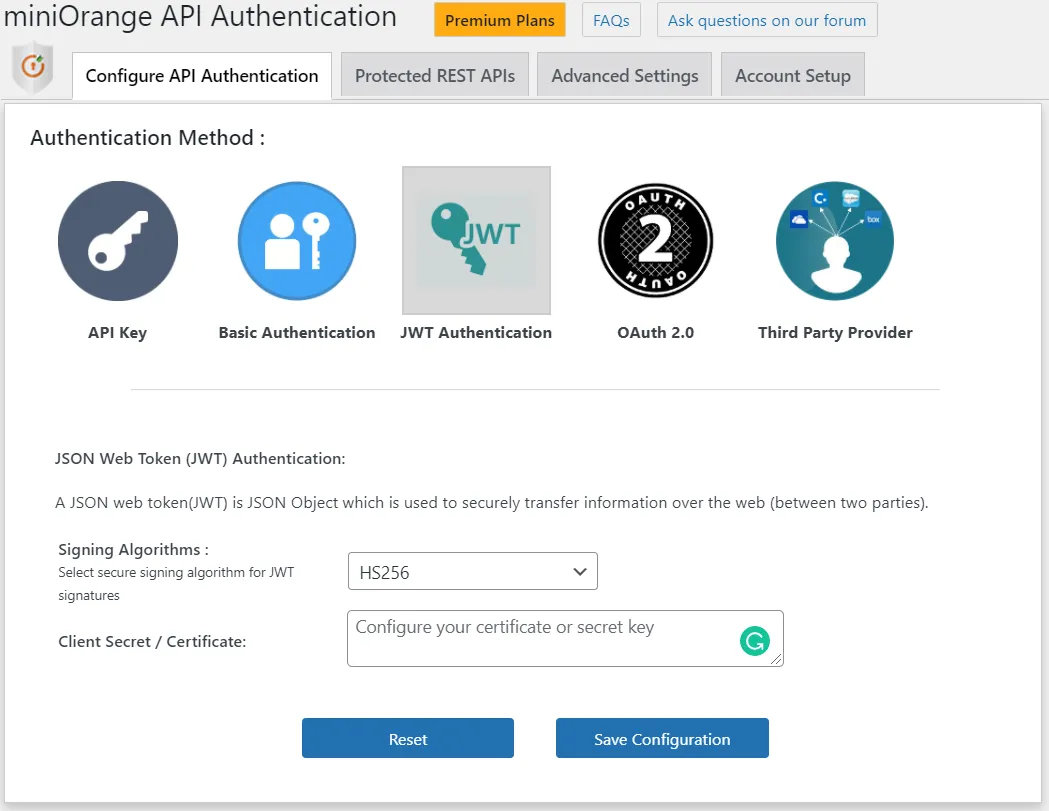
¿Cómo configurar la validación de firma JWT usando HS256 o RS256?
El complemento admite dos algoritmos de firma para tokens JWT: HS256 y RS256 . Puede seleccionar cualquiera de los dos algoritmos en el menú desplegable. Para completar la validación de la firma, agregue su clave secreta o certificado de cliente , que se utiliza para firmar de forma segura la firma JWT y garantizar la autenticidad del token.
6. Token de actualización
El token de actualización es un token de larga duración que se utiliza para obtener un nuevo token de acceso sin que el usuario tenga que volver a iniciar sesión. Esta función es fundamental para mantener la sesión del usuario cuando caduca el token de acceso. Los tokens de acceso suelen tener una vida útil corta (entre 15 minutos y 1 hora) por motivos de seguridad, pero los tokens de actualización están diseñados para durar más tiempo (días, semanas o incluso meses).
7. Revocar token
Revocar un token significa invalidarlo antes de su vencimiento. Esta función es crucial para la seguridad , especialmente en casos como:
- Un usuario cierra la sesión.
- Un usuario cambia su contraseña.
- Un token está comprometido (robado o filtrado).
- Los administradores desean forzar el cierre de sesión o invalidar tokens para ciertos usuarios (por ejemplo, después de una violación de seguridad).
Preguntas frecuentes
¿Cómo garantiza JWT la seguridad en la autenticación?
JWT garantiza la seguridad mediante la autenticación basada en tokens JWT, que verifica cada solicitud sin necesidad de enviar repetidamente nombres de usuario y contraseñas. En la autenticación JWT para API REST, el token se firma digitalmente (HS256) o con una clave privada (RSA), por lo que no puede alterarse sin ser detectado. Además, los tokens caducan tras un tiempo determinado, lo que limita el riesgo en caso de que se vean comprometidos. Esto convierte a la autenticación JWT en una forma segura de proteger los puntos finales de la API REST de WordPress.
¿Dónde agrego el token JWT en mi solicitud de API?
Debes agregar el token en los encabezados de la solicitud usando el encabezado Authorization como un token Bearer. Este es el enfoque estándar en la autenticación JWT para API REST y es fundamental para la autenticación basada en tokens JWT. Por ejemplo:
Authorization: Bearer YOUR_JWT_TOKEN
¿Qué pasa si mi token JWT caduca? ¿Cómo lo actualizo?
Cuando el token de acceso caduca, la API devuelve un error de autorización (normalmente 401). Con la autenticación JWT para WordPress, puedes usar un token de actualización (token de actualización JWT) para solicitar un nuevo token de acceso sin necesidad de volver a iniciar sesión. Este flujo es una ventaja clave de la autenticación basada en tokens JWT, ya que mantiene las sesiones seguras y fáciles de usar en la autenticación JWT para API REST.
¿El plugin es compatible con los algoritmos HS256 y RSA para la generación de tokens?
Sí. El complemento admite la firma de tokens mediante HS256 y RSA, según la configuración. HS256 utiliza un secreto compartido, mientras que RSA utiliza un par de claves pública/privada. Esta flexibilidad refuerza la autenticación basada en tokens JWT y se adapta a los diferentes requisitos de seguridad para la autenticación JWT en API REST.
¿Cómo puedo comprobar si la autenticación JWT funciona correctamente en mi sitio de WordPress?
Puedes probar la autenticación JWT para WordPress en un sencillo proceso de dos pasos:
- Generar un token: Utilice el punto final de token del plugin con credenciales válidas de WordPress y confirme que recibe un JWT. curl -d" username=
& contraseña = " -X POST http:// /wp-json/api/v1/token - Llamar a un punto final de API REST protegido: envíe una solicitud a un punto final protegido con:
Authorization: Bearer YOUR_JWT_TOKEN
Artículos Relacionados
 Solicite una demostración del complemento
Obtenga una prueba con todas las funciones
Gracias por tu respuesta. Nos pondremos en contacto contigo en breve.
Algo salió mal. Por favor envíe su consulta nuevamente
¿Necesitas ayuda?
Escríbanos a apisupport@xecurify.com para obtener orientación rápida (por correo electrónico o reunión) sobre sus necesidades y nuestro equipo le ayudará a seleccionar la solución o el plan más adecuado según sus requisitos.


