
Guide de configuration de l'authentification unique SAML ASP.NET Core avec Auth0 comme fournisseur d'identité
Marché
Le middleware d'authentification unique (SSO) SAML pour ASP.NET Core permet d'activer l'authentification unique SAML pour vos applications ASP.NET Core. Grâce à l'authentification unique, un seul mot de passe suffit pour accéder à votre application et à vos services ASP.NET Core. Notre middleware est compatible avec tous les fournisseurs d'identité conformes à la norme SAML . Ce guide vous explique étape par étape comment configurer l'authentification unique (SSO) entre ASP.NET Core et Auth0, ce dernier étant considéré comme le fournisseur d'identité.



Compatibilité avec les plateformes : Le middleware SAML pour ASP.NET Core est compatible avec ASP.NET Core 2.0 et versions ultérieures. Il prend en charge toutes les plateformes ASP.NET Core, notamment Windows, Linux et macOS.
- Procès
- Entreprise
Étapes de configuration
Guide étape par étape pour ASP.NET Core SAML SSO utilisant Auth0 comme fournisseur d'identité.
1. Accéder au tableau de bord du plug-in .NET SAML
- Après l'intégration, ouvrez votre navigateur et parcourez le tableau de bord du connecteur avec l'URL ci-dessous :
http(s)<your-dotnet-application-base-url>?ssoaction=config
- Si la page d'inscription ou la page de connexion s'affiche, vous avez ajouté avec succès le middleware miniOrange SAML SSO dans votre application.

- Inscrivez-vous ou connectez-vous avec votre compte en cliquant sur le S'enregistrer bouton pour configurer le middleware.
- Après une inscription réussie, vous recevrez une clé de licence d'essai sur votre adresse e-mail enregistrée.
- Pour activer le middleware, vous pouvez soit :
- Entrer le clé de licence reçu par e-mail dans le champ de saisie prévu.
- Téléchargez le fichier de licence que vous avez téléchargé en cliquant sur le Cliquez ici .
OR

- Ensuite, cochez la case « J'ai lu les conditions ci-dessus et je souhaite activer le middleware », et cliquez sur le bouton Activer la licence .

- Après l'intégration, ouvrez votre navigateur et parcourez le tableau de bord du connecteur avec l'URL ci-dessous :
http(s)<your-dotnet-application-base-url>?ssoaction=config
- Si la page de connexion s'affiche, vous avez correctement ajouté le middleware SSO SAML miniOrange à votre application.

- Connectez-vous avec votre compte miniOrange sous licence pour configurer le middleware.
- Après vous être connecté, le Configuration du compte Le tableau de bord s'ouvrira. Saisissez la clé de licence pour activer l'extension ; vous la recevrez après vous être connecté(e). portail.miniorange.com et naviguer vers Gérer les licences → Clés de licence.

- Ensuite, cochez la case « J'ai lu les deux conditions ci-dessus et je souhaite activer le plugin. », Et cliquez sur le Activer la licence .

2. Fournir les métadonnées de l'application .NET au fournisseur d'identité Auth0
Vous trouverez ci-dessous deux méthodes détaillées pour obtenir les métadonnées SAML SP à configurer sur votre fournisseur d'identité.
A] Utilisation de l'URL de métadonnées SAML ou du fichier de métadonnées
- Dans l' Menu Paramètres du plugin, chercher Paramètres du fournisseur de services. En dessous, vous pouvez trouver l'URL des métadonnées ainsi que la possibilité de télécharger les métadonnées SAML.
- Copiez l'URL des métadonnées ou téléchargez le fichier de métadonnées pour le configurer du côté de votre fournisseur d'identité.
- Vous pouvez vous référer à la capture d'écran ci-dessous :

B] Téléchargement manuel des métadonnées
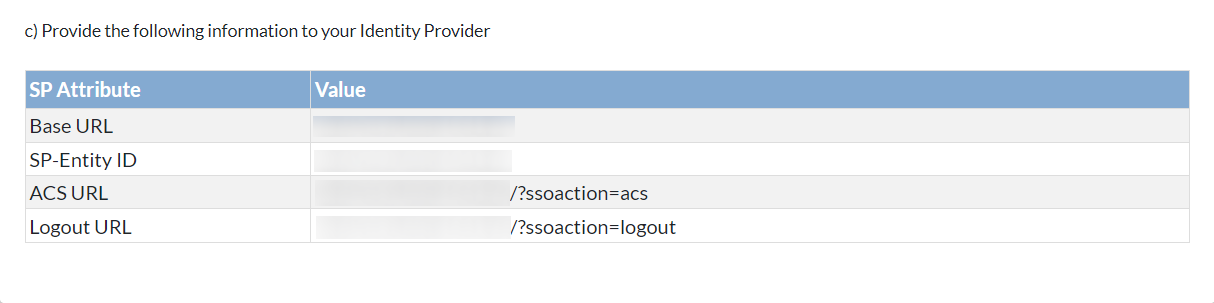
- Extrait du Paramètres du fournisseur de services section, vous pouvez copier manuellement les métadonnées du fournisseur de services comme ID d'entité SP, URL ACS, URL de déconnexion unique et partagez-le avec votre fournisseur d'identité pour la configuration.
- Vous pouvez vous référer à la capture d'écran ci-dessous :
- Connectez-vous à votre Tableau de bord Auth0.
- Cliquez sur Applications dans le menu de navigation de gauche, puis sélectionnez Applications.

- Cliquez sur Créer une application.

- Une nouvelle fenêtre apparaîtra. Entrez un nom pour l'application et sélectionnez Application Web standard. Cliquez sur CREATE .

- Sélectionnez le Onglet Connexion et activer Authentification par nom d'utilisateur et mot de passe.

- Sélectionnez le Addons languette.

- Permettre SAML2 option dans les extensions. Cela ouvrira une fenêtre de configuration.

- Entrer URL de rappel de l'application, public, destinataire et d'autres paramètres en utilisant ID d'entité SP et URL ACS copié depuis le plugin comme indiqué ci-dessous :

- Faites défiler et cliquez sur Permettre.

- Rendez-vous dans la section Utilisation onglet et cliquez sur le Métadonnées du fournisseur d'identité lien de téléchargement. Il téléchargera le fichier XML de métadonnées dont vous aurez besoin pour configurer le plugin SAML.

Vous avez configuré avec succès Auth0 comme IdP (fournisseur d'identité) SAML pour réaliser l'authentification unique SAML ASP.NET Core.
A] Utilisation de l'URL de métadonnées SAML ou du fichier de métadonnées
- Dans l' Menu Paramètres du plugin, chercher Paramètres du fournisseur de services. En dessous, vous pouvez trouver l'URL des métadonnées ainsi que la possibilité de télécharger les métadonnées SAML.
- Copiez l'URL des métadonnées ou téléchargez le fichier de métadonnées pour le configurer du côté de votre fournisseur d'identité.
- Vous pouvez vous référer à la capture d'écran ci-dessous :

B] Téléchargement manuel des métadonnées
- Extrait du Paramètres du fournisseur de services Dans cette section, vous pouvez copier manuellement les métadonnées du fournisseur de services, comme ID d'entité SP, URL ACS, URL de déconnexion uniqueet partagez-le avec votre fournisseur d'identité pour la configuration.
- vous pouvez également télécharger le certificat SP en cliquant sur Télécharger SP Cert et fournissez-le à votre fournisseur d'identité si nécessaire.
- En vertu des Normes sur l’information et les communications, les organismes doivent rendre leurs sites et applications Web accessibles. Ils y parviennent en conformant leurs sites Web au niveau AA des Web Content Accessibility Guidelines (WCAG). Certificat de cryptage Dans cette section, sélectionnez le type de certificat approprié en fonction de vos besoins.
- Après avoir effectué les étapes ci-dessus, cliquez sur Enregistrer pour appliquer la configuration.
- Vous pouvez vous référer à la capture d'écran ci-dessous :

- Connectez-vous à votre Tableau de bord Auth0.
- Cliquez sur Applications dans le menu de navigation de gauche, puis sélectionnez Applications.
- Cliquez sur Créer une application.
- Une nouvelle fenêtre apparaîtra. Entrez un nom pour l'application et sélectionnez Application Web standard. Cliquez sur CREATE .
- Sélectionnez le Onglet Connexion et activer Authentification par nom d'utilisateur et mot de passe.
- Sélectionnez le Addons languette.
- Permettre SAML2 option dans les extensions. Cela ouvrira une fenêtre de configuration.
- Entrer URL de rappel de l'application, public, destinataire et d'autres paramètres en utilisant ID d'entité SP et URL ACS copié depuis le plugin comme indiqué ci-dessous :
- Faites défiler et cliquez sur Permettre.
- Rendez-vous dans la section Utilisation onglet et cliquez sur le Métadonnées du fournisseur d'identité lien de téléchargement. Il téléchargera le fichier XML de métadonnées dont vous aurez besoin pour configurer le plugin SAML.
Vous avez configuré avec succès Auth0 comme IdP (fournisseur d'identité) SAML pour réaliser l'authentification unique SAML ASP.NET Core.
3. Configurer les métadonnées du fournisseur d'identité Auth0 dans l'application .NET
- Cliquez sur le Ajouter un nouveau fournisseur d'identité bouton pour configurer un nouveau fournisseur d'identité.

- En vertu des Normes sur l’information et les communications, les organismes doivent rendre leurs sites et applications Web accessibles. Ils y parviennent en conformant leurs sites Web au niveau AA des Web Content Accessibility Guidelines (WCAG). Paramètres Plugin , sélectionnez Auth0 en tant que fournisseur d'identité dans la liste affichée.

Il existe deux manières détaillées ci-dessous avec lesquelles vous pouvez configurer les métadonnées de votre fournisseur d'identité SAML dans le middleware.
A] Téléchargez les métadonnées à l'aide du bouton Télécharger les métadonnées IDP :
- Si votre fournisseur d'identité vous a fourni l'URL ou le fichier de métadonnées (format .xml uniquement), vous pouvez simplement configurer les métadonnées du fournisseur d'identité dans le middleware à l'aide de l'option Télécharger les métadonnées IDP option.
- Copiez l'URL des métadonnées ou téléchargez le fichier de métadonnées pour le configurer du côté de votre fournisseur d'identité.
- Vous pouvez vous référer à la capture d'écran ci-dessous :
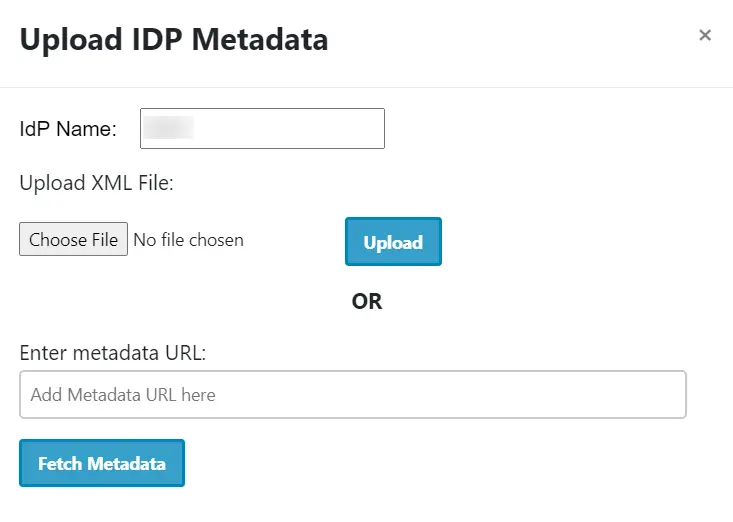
- Vous pouvez choisir l’une des options en fonction du format de métadonnées dont vous disposez.
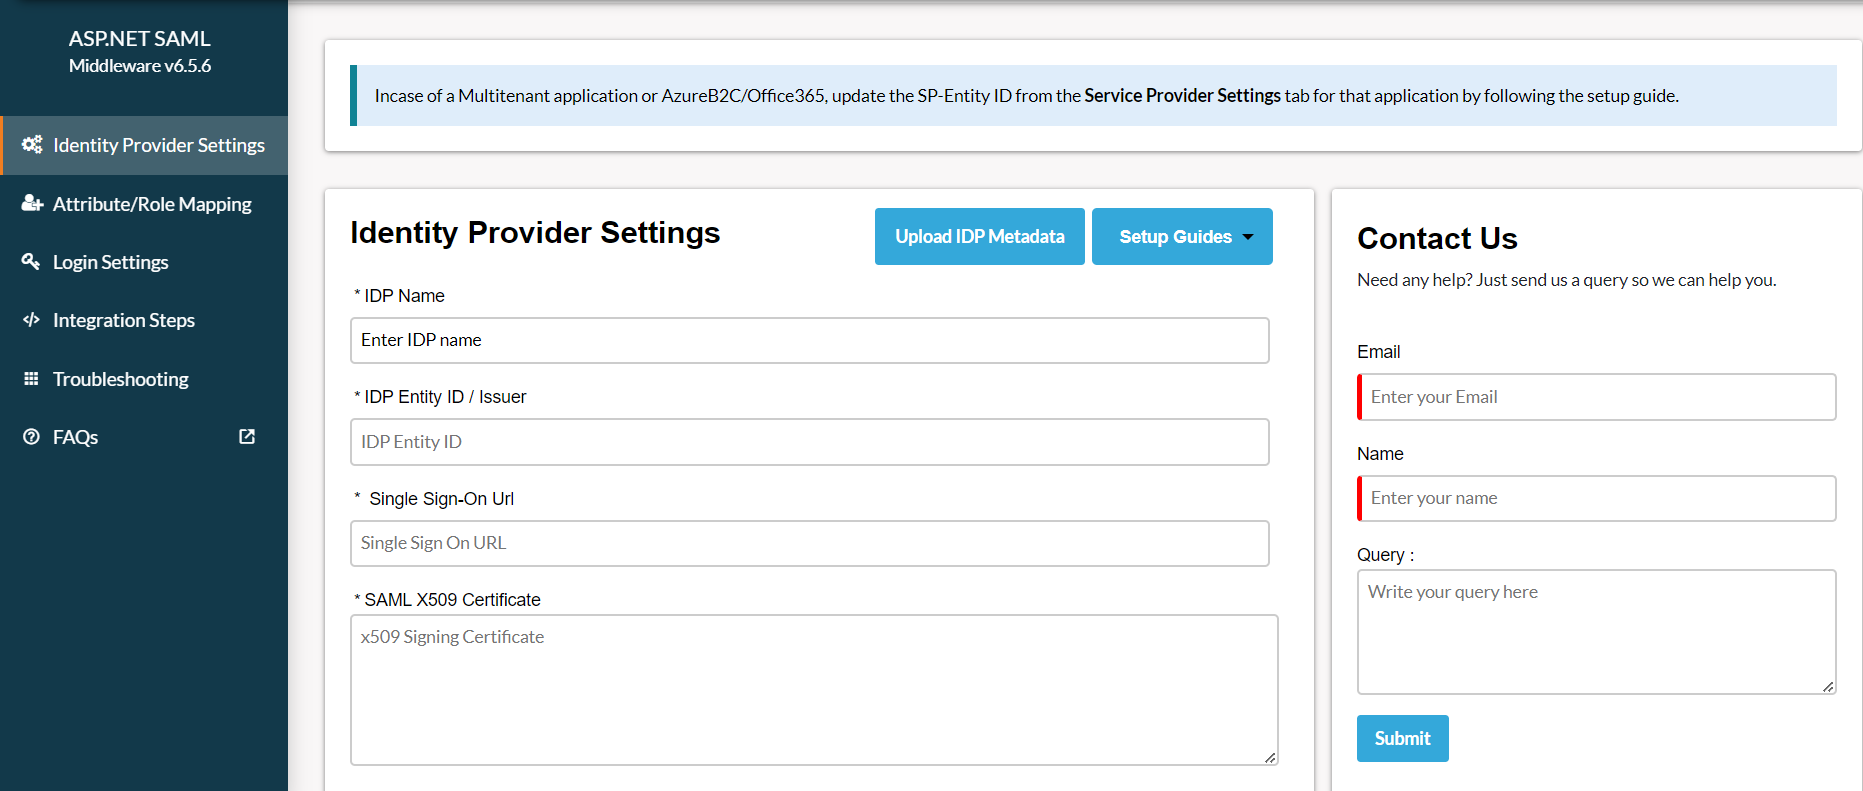
B] Configurez manuellement les métadonnées du fournisseur d'identité :
- Après avoir configuré votre Fournisseur d'identité, il vous fournira ID d'entité IDP, URL d'authentification unique IDP et Certificat SAML X509 champs respectivement.
- Cliquez à nouveau Enregistrer pour enregistrer vos informations IDP.
- Cliquez sur le Ajouter un nouveau fournisseur d'identité bouton pour configurer un nouveau fournisseur d'identité.

- En vertu des Normes sur l’information et les communications, les organismes doivent rendre leurs sites et applications Web accessibles. Ils y parviennent en conformant leurs sites Web au niveau AA des Web Content Accessibility Guidelines (WCAG). Paramètres Plugin , sélectionnez Auth0 comme fournisseur d'identité parmi la liste affichée.

Il existe deux manières détaillées ci-dessous avec lesquelles vous pouvez configurer les métadonnées de votre fournisseur d'identité SAML dans le middleware.
A] Téléchargez les métadonnées à l'aide du bouton Télécharger les métadonnées IDP :
- Si votre fournisseur d'identité vous a fourni l'URL ou le fichier de métadonnées (format .xml uniquement), vous pouvez simplement configurer les métadonnées du fournisseur d'identité dans le middleware à l'aide de l'option Télécharger les métadonnées IDP option.
- Copiez l'URL des métadonnées ou téléchargez le fichier de métadonnées pour le configurer du côté de votre fournisseur d'identité.
- Vous pouvez vous référer à la capture d'écran ci-dessous :

- Vous pouvez choisir l’une des options en fonction du format de métadonnées dont vous disposez.
B] Configurez manuellement les métadonnées du fournisseur d'identité :
- Après avoir configuré votre Fournisseur d'identité, il vous fournira ID d'entité IDP, URL d'authentification unique IDP et Certificat SAML X509 champs respectivement.
- Cliquez à nouveau Enregistrer pour enregistrer vos informations IDP.

4. Test de l'authentification unique SAML
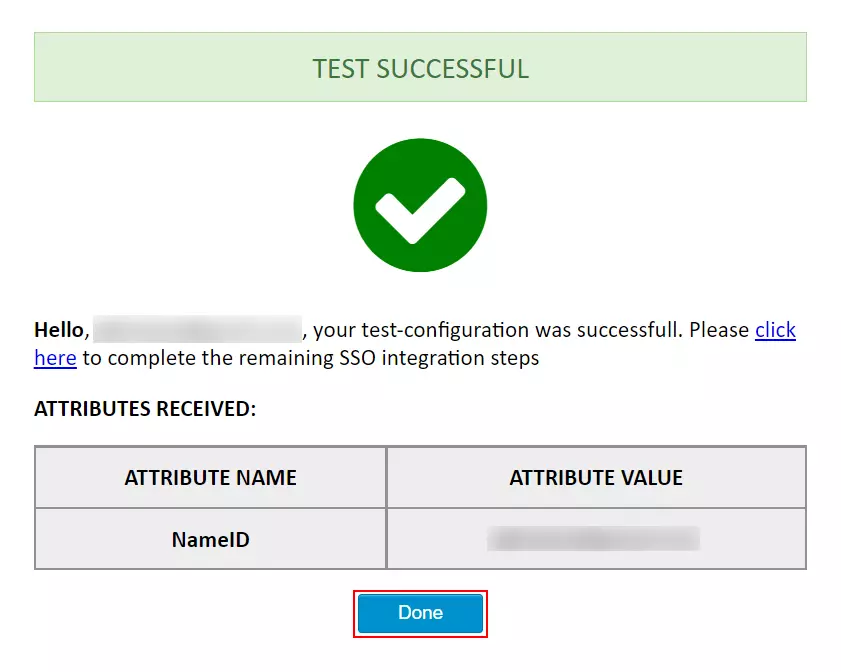
- Après avoir téléchargé les détails des métadonnées, accédez à la Paramètres du fournisseur d'identité section. Survolez la section Sélectionner des actions liste déroulante et cliquez sur Configuration du test.

- La capture d'écran ci-dessous montre un résultat réussi. Cliquer sur Intégration SSO pour poursuivre l'intégration SSO.
- Si vous rencontrez une erreur du côté du middleware, une fenêtre similaire à celle ci-dessous s'affichera.
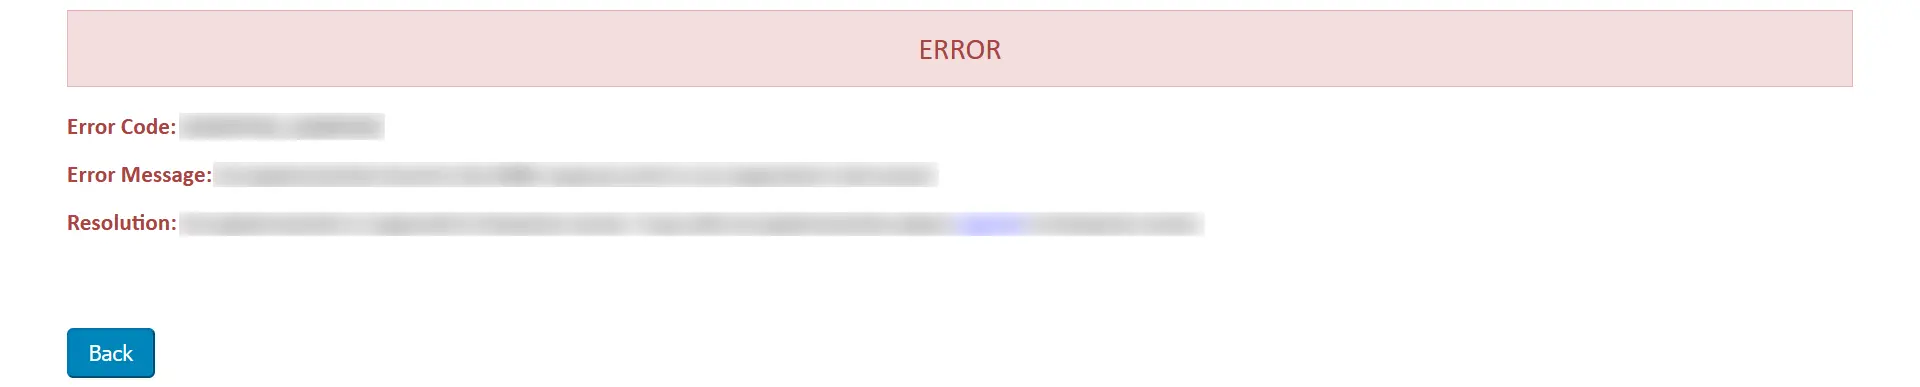
- Pour résoudre l'erreur, vous pouvez suivre les étapes ci-dessous :
- Sous Résolution des problèmes , activez la bascule pour recevoir les journaux du plugin.
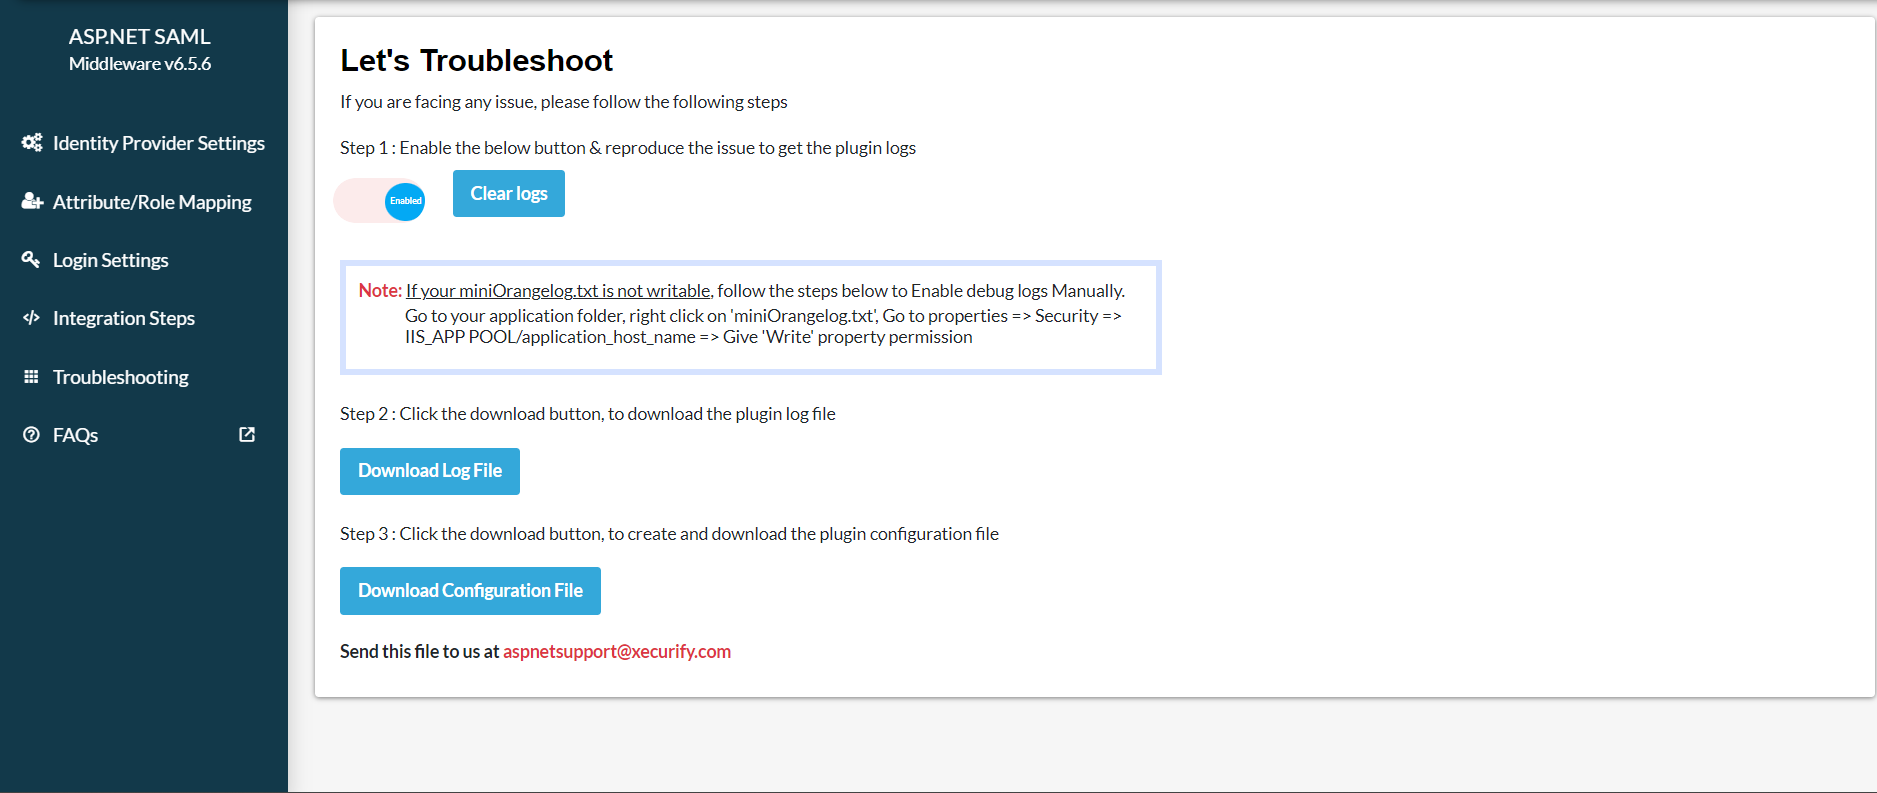
- Une fois activé, vous pourrez récupérer les journaux du plugin en accédant à Paramètres Plugin onglet et en cliquant sur Configuration du test.
- Téléchargez le fichier journal du Résolution des problèmes onglet pour voir ce qui n'a pas fonctionné.
- Vous pouvez partager le fichier journal avec nous à aspnetsupport@xecurify.com et notre équipe vous contactera pour résoudre votre problème.
- Après avoir téléchargé les détails des métadonnées, accédez à la Paramètres du fournisseur d'identité section. Survolez la section Sélectionner des actions liste déroulante et cliquez sur Configuration du test.

- La capture d'écran ci-dessous affiche un résultat de test positif. Veuillez cliquer sur cliquez ici pour terminer les étapes d'intégration SSO restantes.

- Si vous rencontrez une erreur au niveau du middleware, cliquez sur Dépannage .

- Pour résoudre cette erreur, vous pouvez suivre les étapes ci-dessous :
- Sous l'onglet Dépannage, activez l'option permettant de recevoir les journaux du plugin et de reproduire le problème.
- Téléchargez le fichier journal en cliquant sur le Télécharger le fichier journal bouton pour voir ce qui s'est mal passé.

- Vous pouvez partager le fichier journal avec nous à aspnetsupport@xecurify.com et notre équipe vous contactera pour résoudre votre problème.
5. Cartographie des attributs
- Après avoir testé la configuration, mappez les attributs de votre application avec les attributs du fournisseur d'identité (IdP).
- Dans le menu de gauche du middleware miniOrange ASP.NET SAML SSO, cliquez sur Cartographie des attributs/rôles onglet comme indiqué dans l'image.

- Si vous souhaitez transmettre des attributs supplémentaires de votre IdP, saisissez le nom de l'attribut et la valeur de l'attribut correspondant sous Mappage d'attributs personnalisés.
- À noter: Tous les attributs mappés seront stockés dans la session afin que vous puissiez y accéder dans votre application.
- Une fois les attributs mappés, cliquez sur Enregistrer le mappage d'attributs appliquer des modifications.

6. Code d'intégration
- Ces étapes vous permettent de récupérer les informations utilisateur SSO dans votre application sous la forme de revendications utilisateur.
- Vous pouvez également regarder le visite d'installation pour comprendre comment l'intégration SSO fonctionnerait dans votre application middleware asp.net.
- Copiez-collez simplement cet extrait de code où vous souhaitez accéder aux attributs utilisateur.
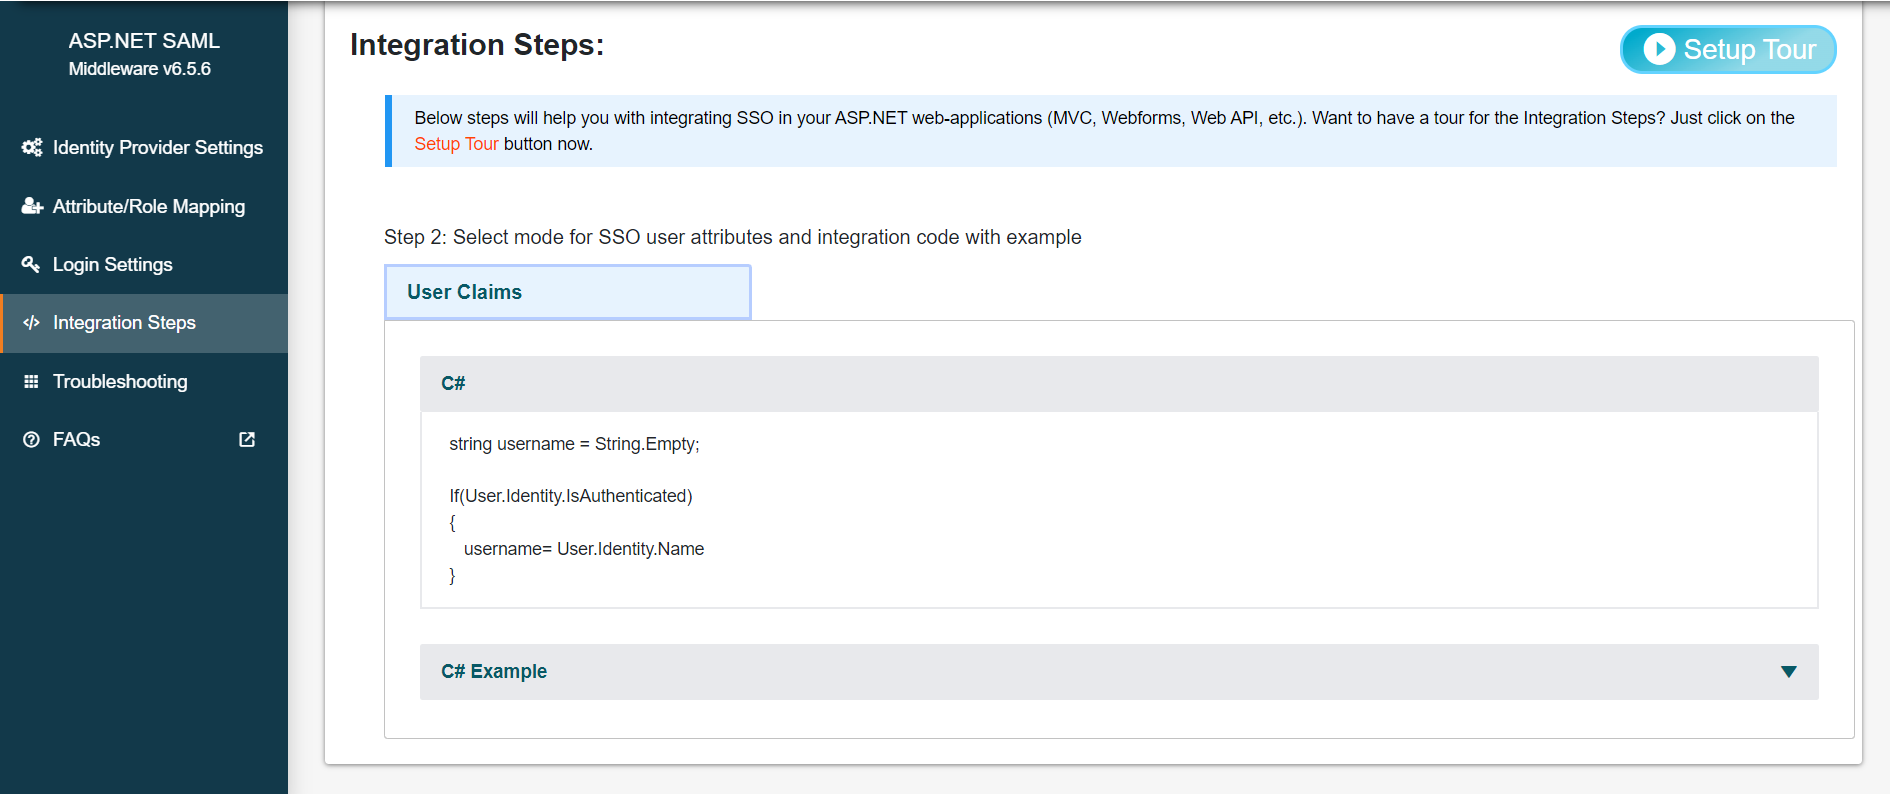
- À noter: Avec le middleware d'essai, les informations des utilisateurs authentifiés sont stockées dans des revendications utilisateur utilisant l'authentification par cookie .NET par défaut. Notre plugin premium permet de configurer des revendications utilisateur à l'aide d'une authentification par en-tête, session ou JWT.
- Vous pouvez également copier le code d'intégration ci-dessous :
          string name="";

          string claimtype="";

          string claimvalue="";


          if(User.Identity.IsAuthenticated)


          {


            foreach(var claim in User.claims)


           {


             claimtype = claim.Type;


             claimvalue = claim.Value;


           }


           //retrive custom attributes(for eg. Retrieve Mapped 'mobileNumber' attribute of your IDP)


           var identity = (ClaimsIdentity)User.Identity;


           IEnumerable claims = identity.claims;


           string mobileNumber = identity.FindFirst("mobileNumber")?.Value;


         }
- Ces étapes vous permettent de récupérer les informations utilisateur SSO dans votre application sous forme de revendications utilisateur.
- Il vous suffit de copier-coller l'extrait de code à l'endroit où vous souhaitez accéder aux attributs de l'utilisateur.

- Vous pouvez également copier le code d'intégration ci-dessous :
          string name="";

          string claimtype="";

          string claimvalue="";


          if(User.Identity.IsAuthenticated)


          {


            foreach(var claim in User.claims)


           {


             claimtype = claim.Type;


             claimvalue = claim.Value;


           }


           //retrive custom attributes(for eg. Retrieve Mapped 'mobileNumber' attribute of your IDP)


           var identity = (ClaimsIdentity)User.Identity;


           IEnumerable claims = identity.claims;


           string mobileNumber = identity.FindFirst("mobileNumber")?.Value;


         }
7. Paramètres de connexion
- Survolez Sélectionner des actions et cliquez sur Copier le lien SSO.

- Utilisez l’URL suivante comme lien dans l’application à partir de laquelle vous souhaitez effectuer l’authentification unique :
https://<asp.net-middleware-base-url>/?ssoaction=login
- Par exemple, vous pouvez l'utiliser comme :
                      <a href="https://<asp.net-middleware-base-url>/?ssoaction=login">Log
                    in</a>
- Survolez Sélectionner des actions et cliquez sur Copier le lien SSO.

- Utilisez l’URL suivante comme lien dans l’application à partir de laquelle vous souhaitez effectuer l’authentification unique :
https://<asp.net-middleware-base-url>/?ssoaction=login
- Par exemple, vous pouvez l'utiliser comme :
                      <a href="https://<asp.net-middleware-base-url>/?ssoaction=login">Log
                    in</a>
8. Paramètres de déconnexion
- Utilisez l'URL suivante comme lien vers votre application à partir de laquelle vous souhaitez effectuer le SLO :
https://<asp.net-middleware-base-url>/?ssoaction=logout
- Par exemple, vous pouvez l'utiliser comme :
                      <a href="https://<asp.net-middleware-base-url>/?ssoaction=logout">Log
                    out</a>
Articles Relatifs
Merci pour votre réponse. Nous reviendrons vers vous bientôt.
Quelque chose s'est mal passé. Veuillez soumettre à nouveau votre requête


