
Authentification à deux facteurs (2FA) pour ASP.NET utilisant un code OTP par SMS
Marché
L'authentification à deux facteurs (2FA) pour ASP.NET renforce la sécurité de votre application ASP.NET en activant la vérification par SMS d'un code OTP (mot de passe à usage unique). Après avoir saisi un nom d'utilisateur et un mot de passe corrects, les utilisateurs reçoivent un code OTP, valable uniquement pendant une courte durée, sur leur numéro de mobile enregistré. Pour découvrir comment implémenter cette fonctionnalité, consultez la page de notre plugin d'authentification à deux facteurs (2FA) pour ASP.NET . La connexion n'est validée qu'après la saisie du code OTP correct, garantissant ainsi que seuls les utilisateurs autorisés peuvent accéder à l'application. Cette configuration renforce la sécurité de votre application web ASP.NET et contribue à la protéger contre les accès non autorisés, le vol d'identifiants et autres cybermenaces.



Pré-requis : Téléchargement Et Installation
- Pour installer le Paquet NuGet miniOrange 2FA Dans votre application .NET, il vous suffit d'installer le package NuGet miniOrange par-dessus votre application.
PM> NuGet\Install-Package miniOrange.NET.2FA
- Après avoir installé le package, ouvrez votre navigateur et accédez au tableau de bord miniOrange 2FA en utilisant l'URL ci-dessous :
http(s)<your-dotnet-application-base-url>?admintfaconfig=dashboard
- Une base de données est nécessaire pour tester et utiliser le plugin miniOrange ASP.NET 2FA, car celui-ci y stocke les données utilisateur et de configuration. Avant de poursuivre, assurez-vous que votre application est connectée à une base de données valide et que la chaîne de connexion requise est disponible dans sa configuration.
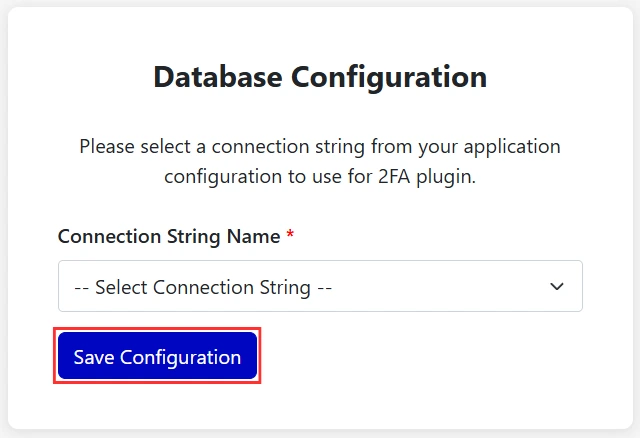
- Sélectionnez le requis chaîne de connexion dans la liste déroulante et cliquez sur le Enregistrer la configuration bouton permettant de configurer la connexion à la base de données pour le plugin miniOrange 2FA.
- Si la page d'inscription ou la page de connexion s'affiche, le module miniOrange 2FA a été ajouté avec succès à votre application.
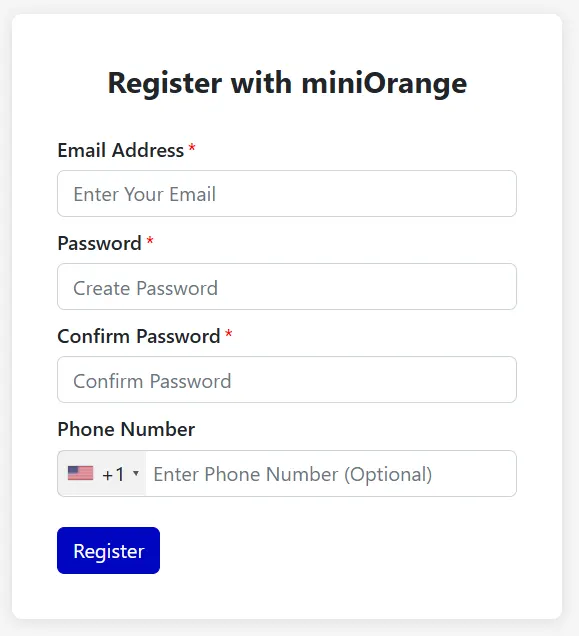
- Inscrivez-vous ou connectez-vous avec votre compte en cliquant sur le S'enregistrer bouton pour configurer le module.
- Après une inscription réussie, vous recevrez une clé de licence d'essai sur votre adresse e-mail enregistrée.
- Pour activer le module, vous pouvez soit :
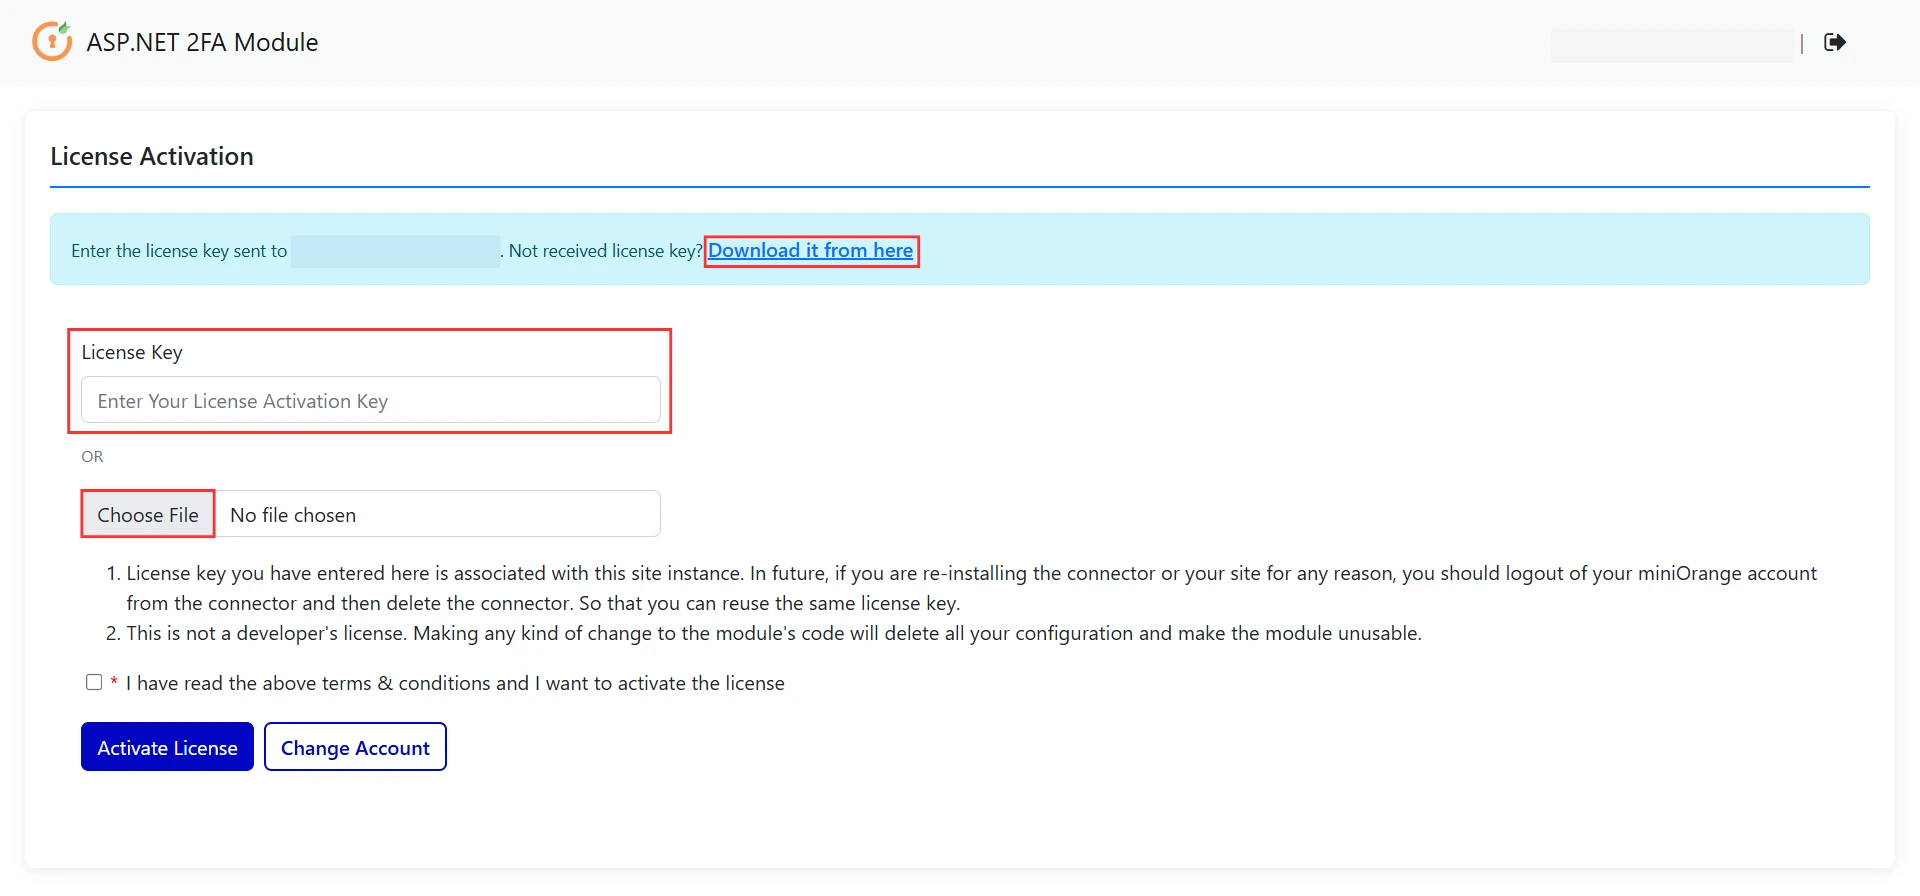
- Entrer le clé de licence reçu par e-mail dans le champ de saisie prévu.
- Téléchargez le fichier de licence en utilisant Choisissez le fichier bouton que vous avez téléchargé en cliquant sur le Téléchargez-le à partir de ce lien.
OR
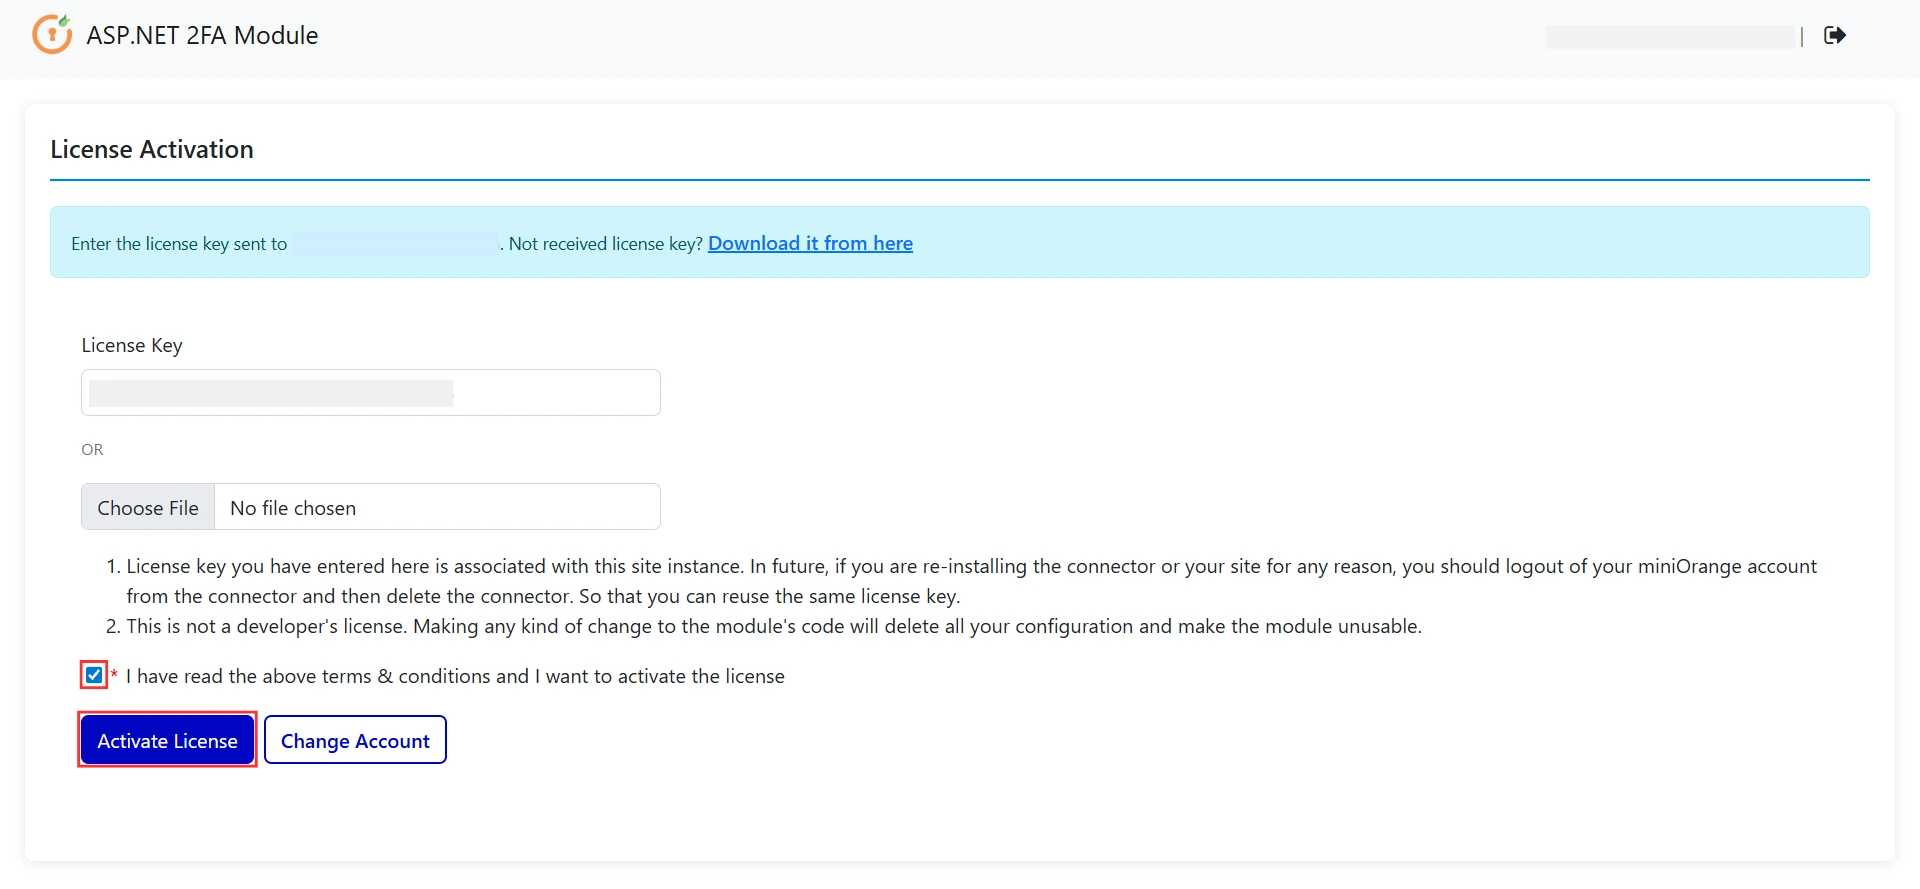
- Ensuite, cochez la case « J’ai lu les conditions ci-dessus et je souhaite activer la licence. », Et cliquez sur le Activer la licence .
Configurer OTP sur SMS
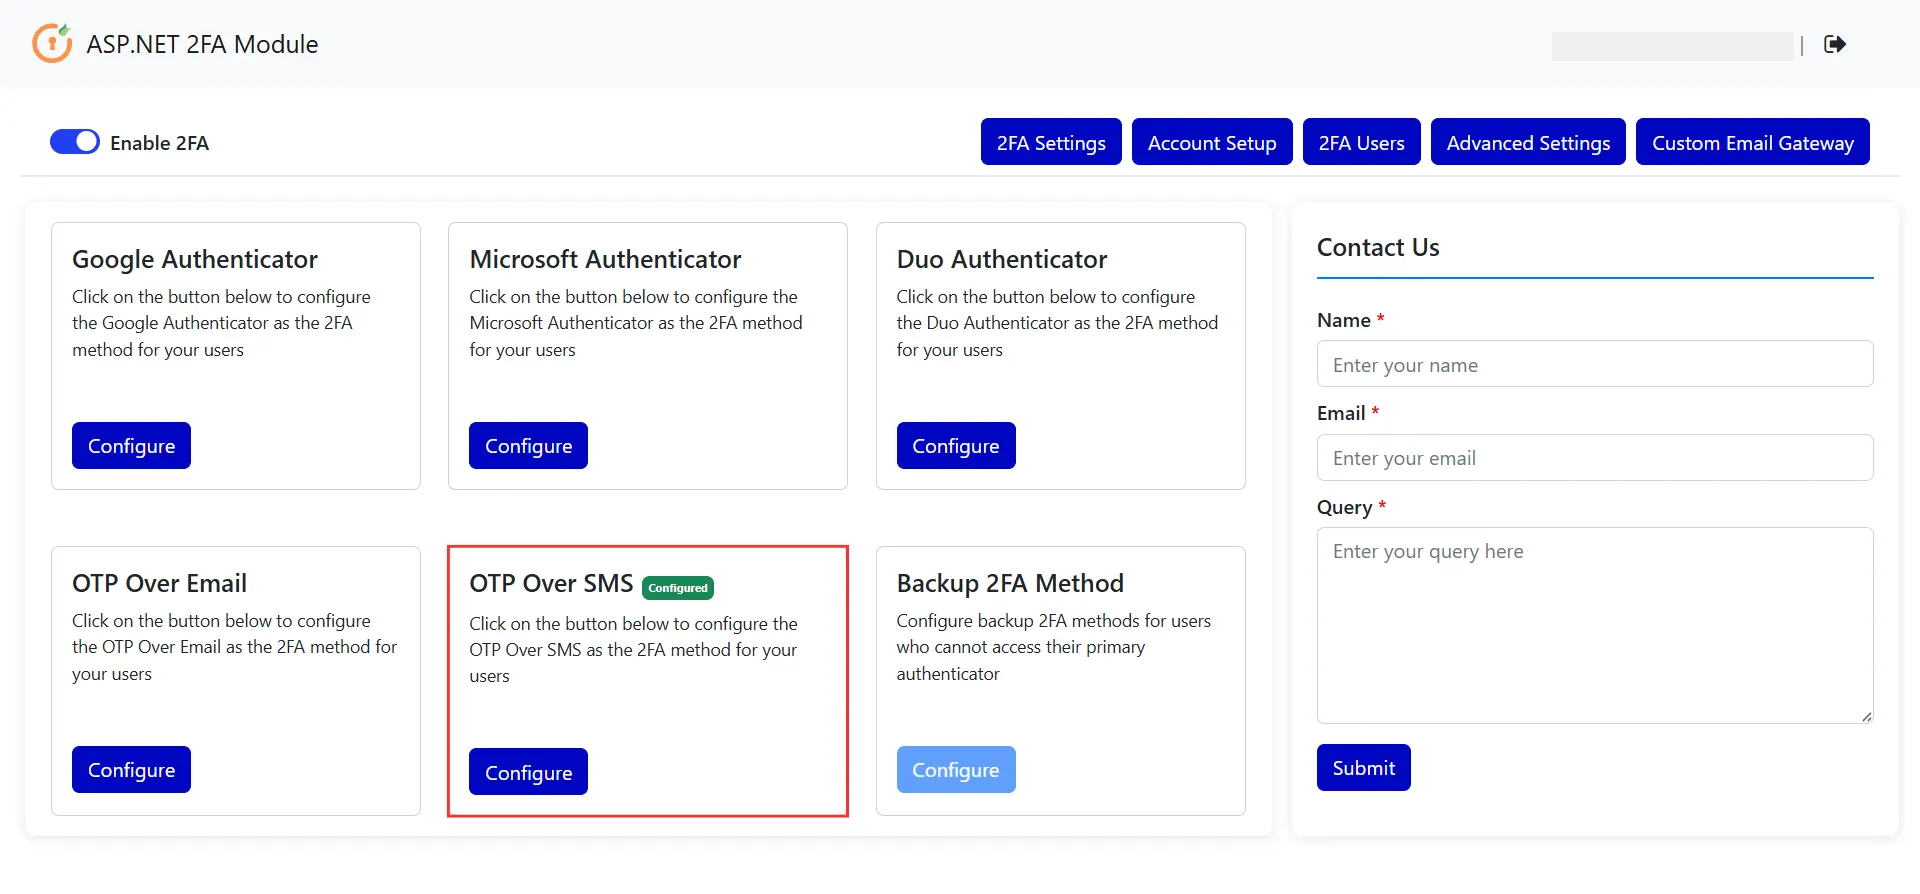
- Une fois la licence activée, le tableau de bord du plugin s'ouvrira comme indiqué ci-dessous.
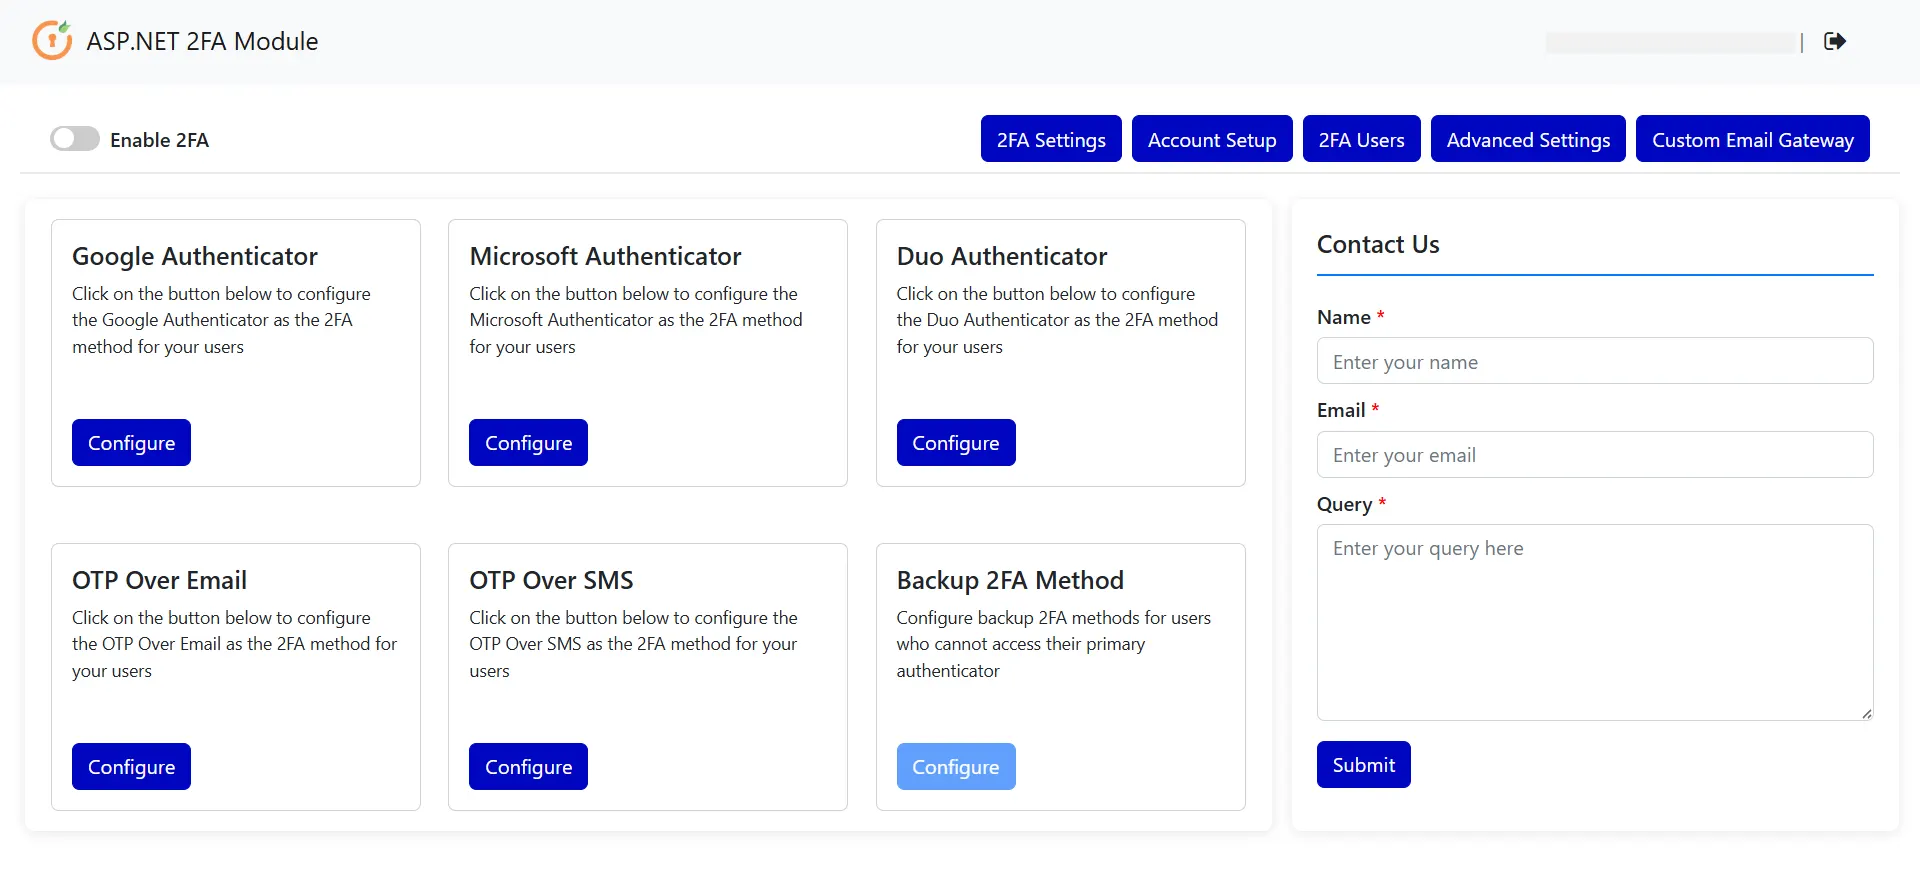
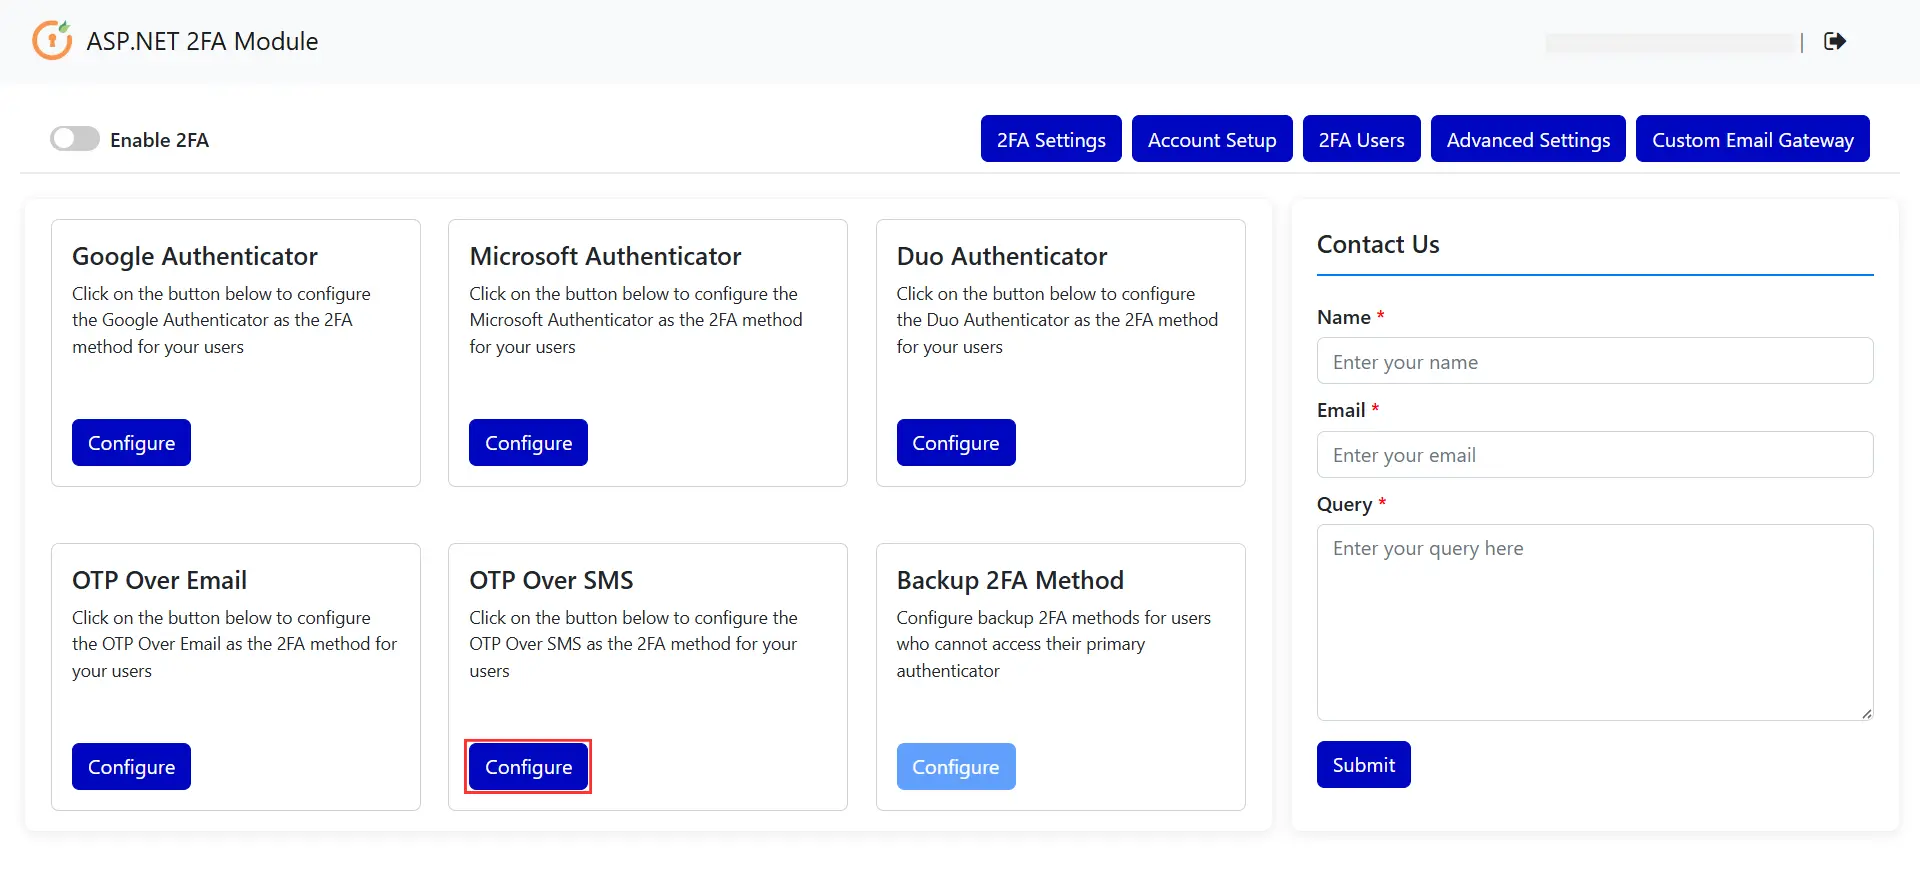
- Cliquez sur le Configurer bouton sous OTP par SMS Configurer l'authentification par mot de passe à usage unique (OTP) par SMS comme méthode d'authentification à deux facteurs (2FA) pour vos utilisateurs.
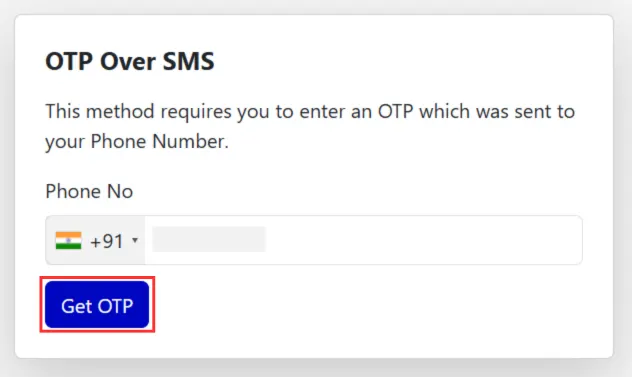
- Sélectionnez l'indicatif pays approprié dans la liste déroulante, saisissez le numéro de téléphone et cliquez sur le bouton. Obtenez OTP bouton pour recevoir un code d'accès unique (OTP).
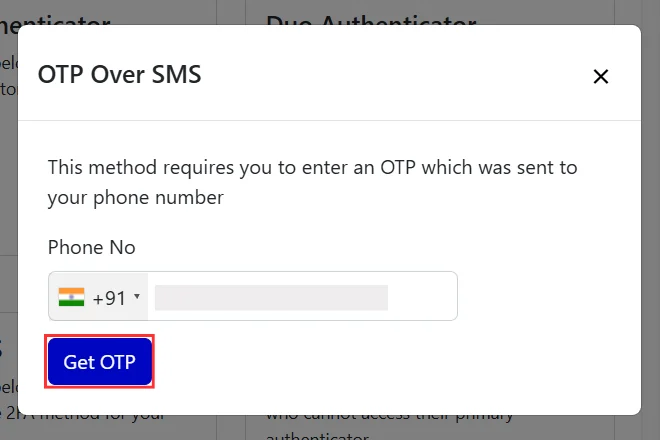
- Après avoir cliqué sur le Obtenez OTP En cliquant sur ce bouton, l'utilisateur recevra un code d'accès unique sur son numéro de téléphone mobile enregistré.
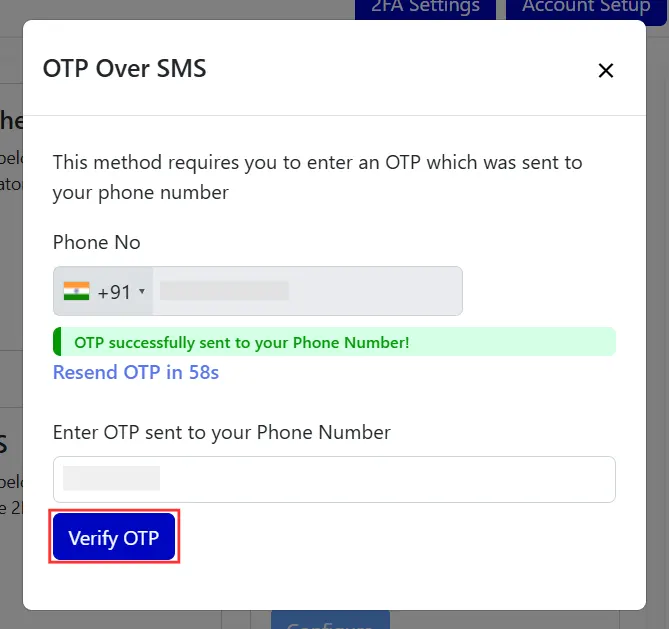
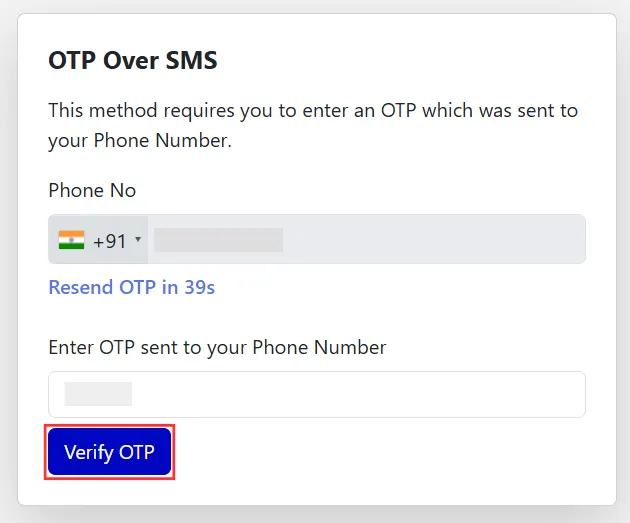
- Entrez l'OTP reçu et cliquez sur le Vérifier OTP Après vérification du code OTP, la méthode sera configurée et pourra être activée pour l'utilisateur final en cliquant sur le bouton.
- Après avoir configuré la méthode OTP par SMS, cliquez sur Paramètres 2FA bouton permettant de configurer les paramètres de l'application requis pour l'authentification à deux facteurs.
- Si votre application utilise des variables de session pour stocker les informations utilisateur, activez le La session est-elle disponible ? bascule. Saisissez ensuite les valeurs appropriées pour le Clé du nom d'utilisateur de session, Clé de messagerie de session et Clé téléphonique de sessionet cliquez sur Enregistrer les paramètres .
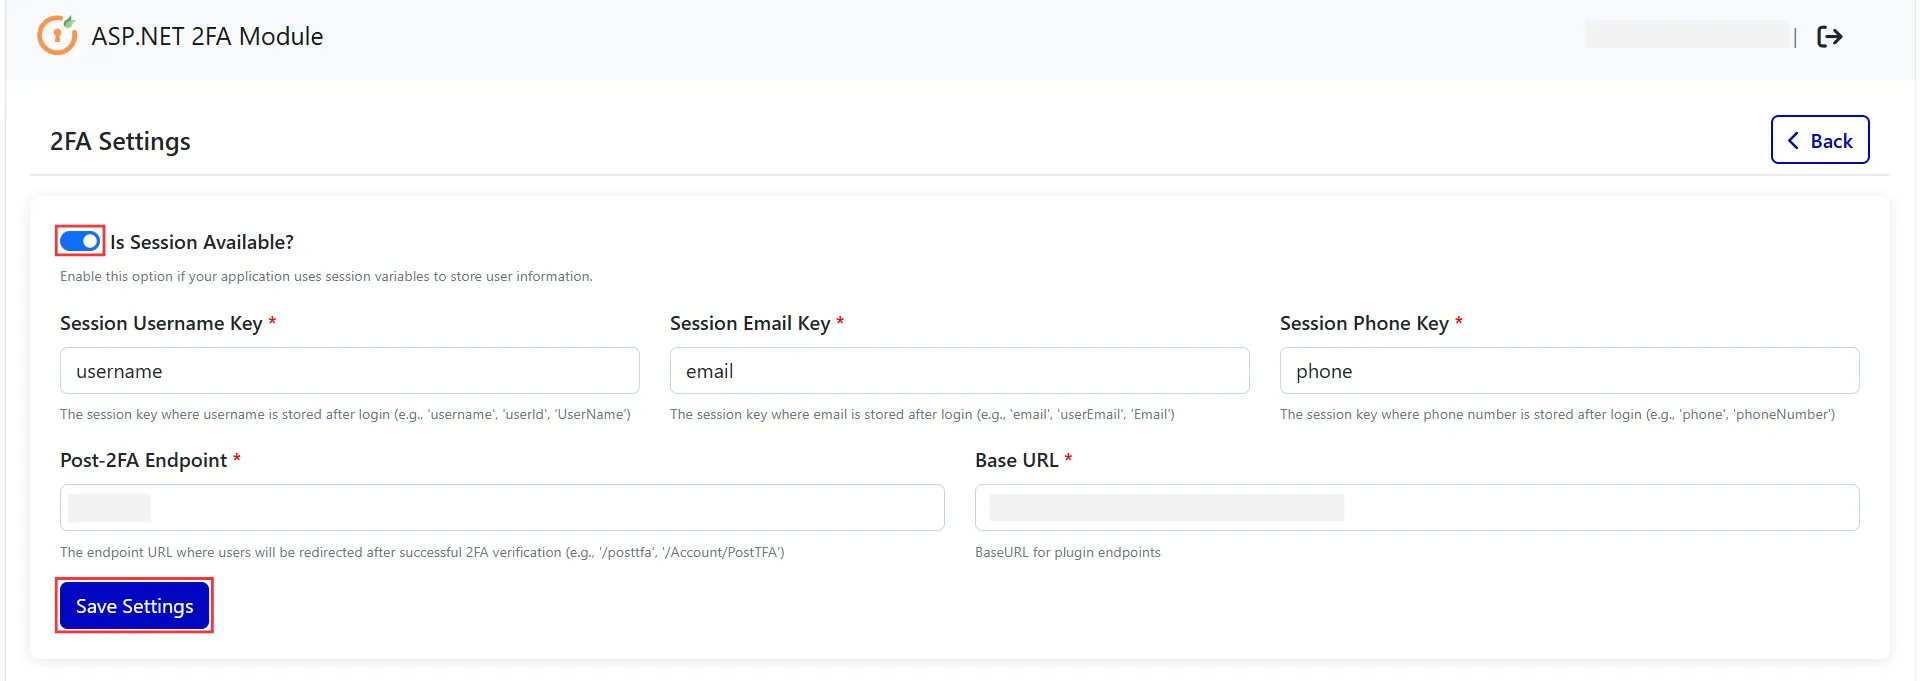
- Ajoutez le code suivant à votre AccountController.cs Vérifiez le fichier et assurez-vous que les clés de session utilisées dans le code correspondent aux valeurs configurées dans les paramètres du plugin.
                       Session["username"] = username;


                       Session["email"] = userEmail;


                       if (!string.IsNullOrEmpty(userPhone))


                       {


                         Session["phone"] = userPhone;


                       }
- Si votre application n'utilise pas de variables de session pour stocker les informations utilisateur, vous pouvez laisser le champ vide. La session est-elle disponible ? Désactivez cette option et poursuivez la configuration restante.
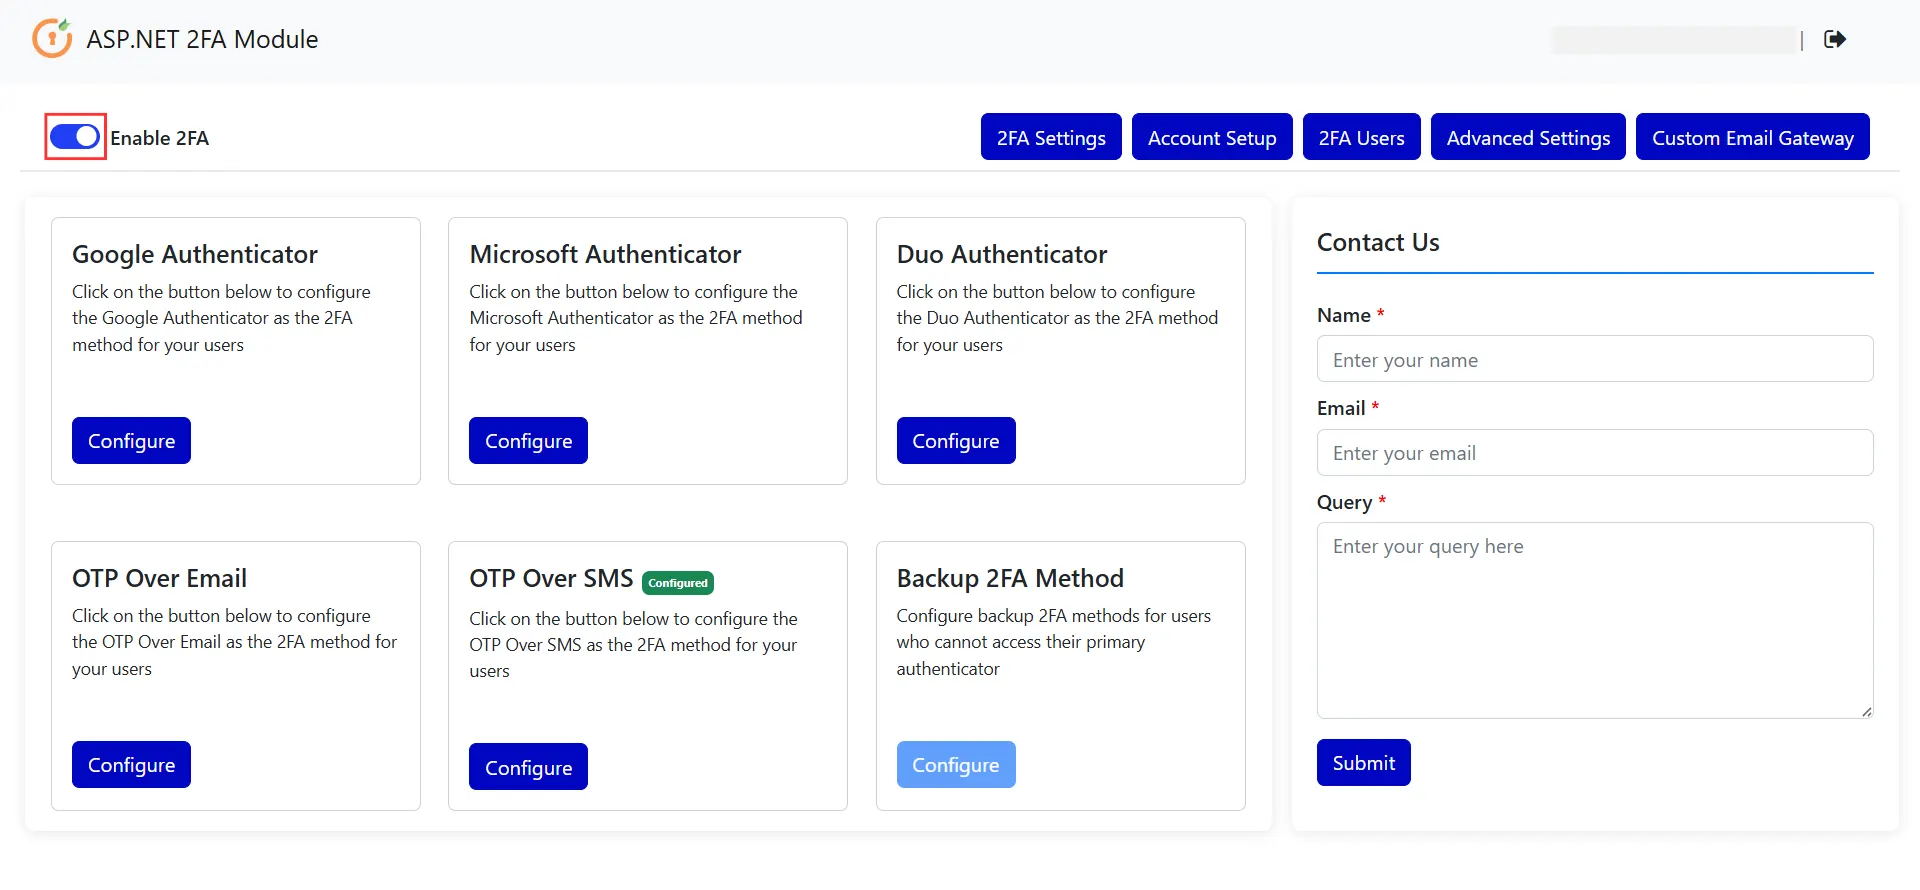
- Veillez à ce que Activer 2FA Le bouton bascule est activé avant la connexion en tant qu'utilisateur final.
Flux d'authentification à deux facteurs pour l'utilisateur final
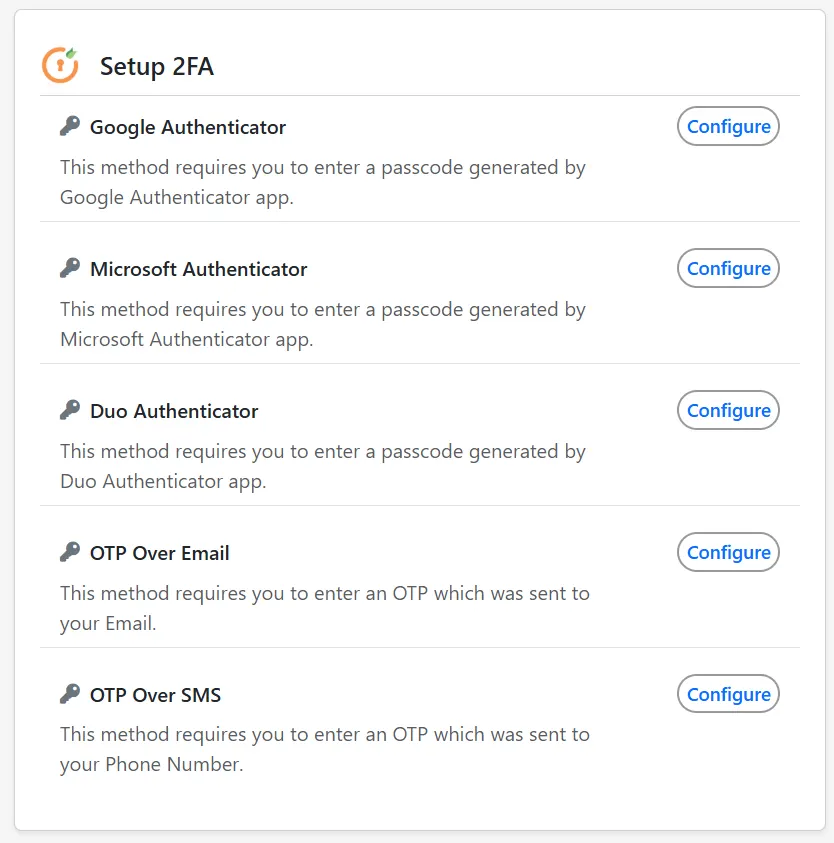
- Après la connexion, les utilisateurs finaux voient le Configurer 2FA filtrer. Cliquez sur Configurer à côté de OTP par SMS.
- Saisissez votre numéro de téléphone dans la fenêtre contextuelle et cliquez Obtenez OTP.
- Saisissez le code OTP envoyé à votre numéro de téléphone et cliquez Vérifier OTP.
- Lors de votre prochaine connexion, saisissez le code OTP et cliquez sur Valider.
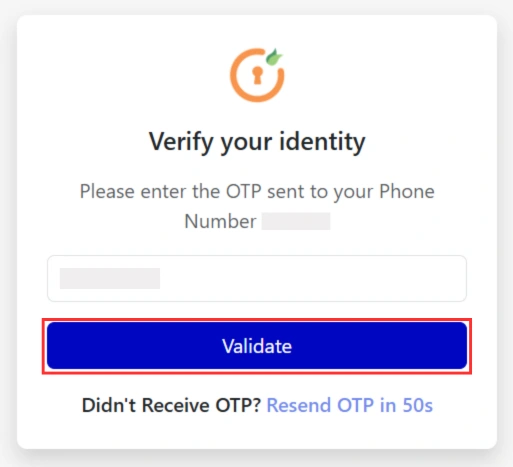
- L'utilisateur sera connecté à son application.
Articles Relatifs
Merci pour votre réponse. Nous reviendrons vers vous bientôt.
Quelque chose s'est mal passé. Veuillez soumettre à nouveau votre requête


