
Configurer l'authentification unique (SSO) Azure B2C avec OAuth pour WordPress
Marché
L'authentification unique (SSO) Azure B2C pour OAuth utilise le flux d'autorisation WordPress pour offrir aux utilisateurs un accès sécurisé à leurs sites WordPress. Grâce à notre extension d'authentification unique OAuth pour WordPress, Azure B2C fait office de fournisseur OpenID Connect et OAuth, garantissant une connexion SSO sécurisée aux sites WordPress. L'intégration d'Azure B2C pour WordPress simplifie et sécurise le processus de connexion via Azure B2C OAuth. Cette solution permet aux employés d'accéder à leurs sites WordPress en un seul clic grâce à leurs identifiants Azure B2C, éliminant ainsi la nécessité de stocker, mémoriser et réinitialiser plusieurs mots de passe. Outre la fonctionnalité SSO Azure B2C, l'extension prend également en charge divers fournisseurs d'identité (IdP), notamment Azure AD, Office 365 et des fournisseurs spécialisés, offrant des fonctionnalités d'authentification unique robustes telles que la connexion multi-locataire, le mappage des rôles et le mappage des attributs de profil utilisateur. Pour une présentation détaillée des fonctionnalités, consultez l' extension d'authentification unique OAuth pour WordPress . Vous pouvez suivre les étapes ci-dessous pour configurer l'authentification unique (SSO) Azure B2C avec WordPress. Pour en savoir plus sur les différentes fonctionnalités offertes par l'authentification unique Azure AD et l'authentification unique Microsoft Office 365 , veuillez cliquer ici.






Intégration Azure pour WordPress fournit des fonctionnalités pour gérer toutes les opérations utilisateur de votre site WordPress. [Synchroniser le profil utilisateur de WordPress vers Microsoft Entra ID (Azure AD)]
Pré-requis : Téléchargement Et Installation
- Connectez-vous à votre instance WordPress en tant qu'administrateur.
- Aller sur WordPress Tableau de bord -> Plugins et cliquez sur Ajouter un nouveau.
- Rechercher un Plugin d'authentification unique (SSO) OAuth pour WordPress et cliquez sur Installer maintenant.
- Une fois installé cliquez sur Activer.
Étapes de configuration de l'authentification unique (SSO) Azure B2C dans WordPress
1. Configurer Azure B2C en tant que fournisseur OAuth
- Connectez-vous à Azur portail.
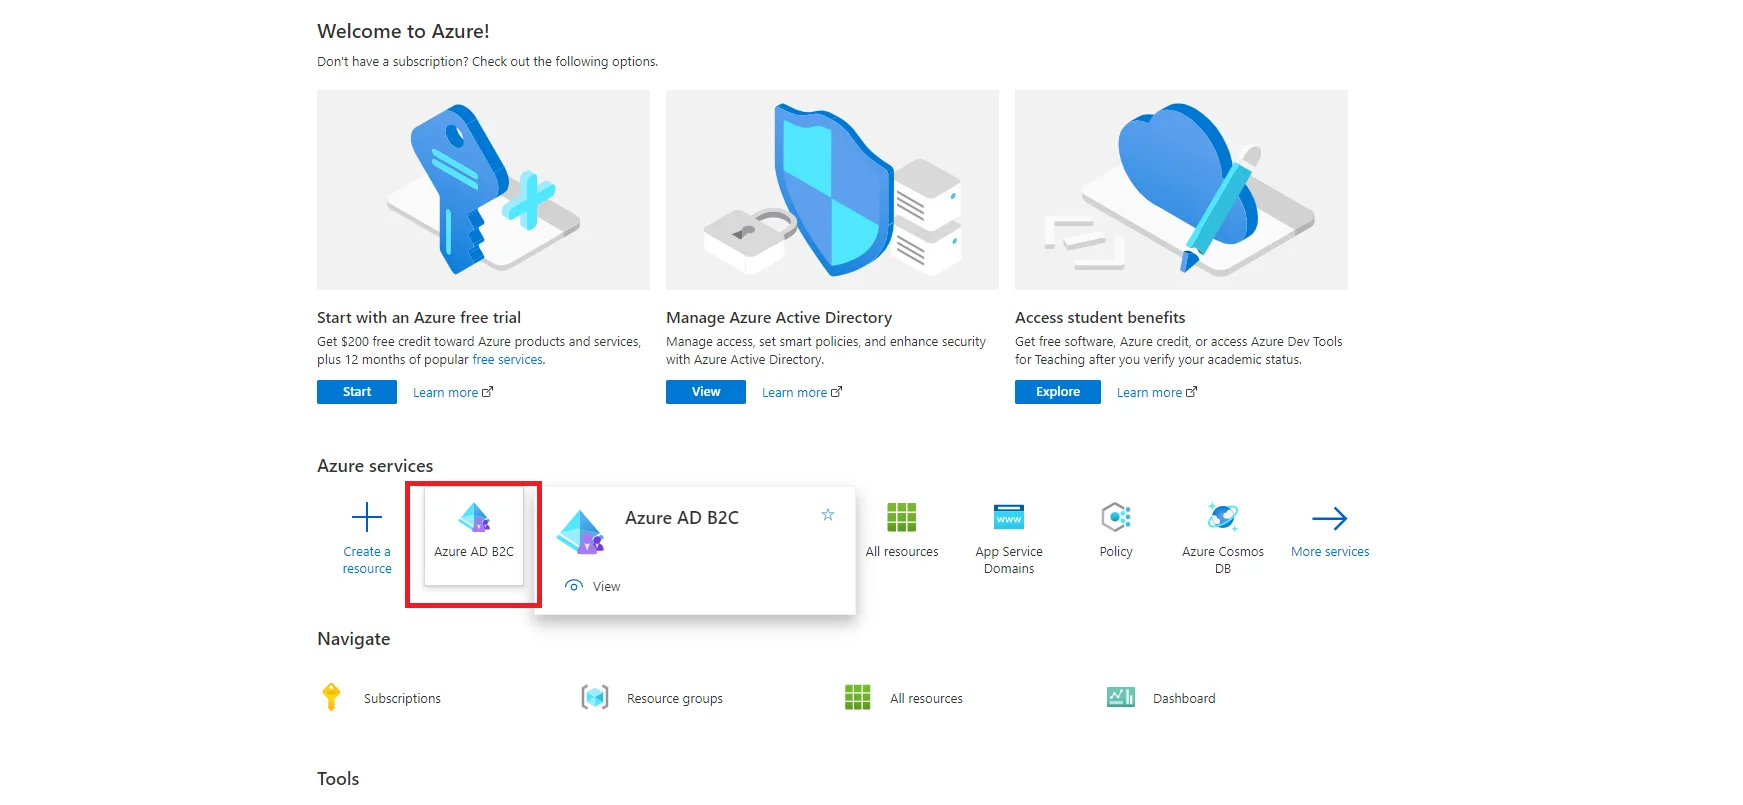
- Accédez à Accueil et dans les services Azure, sélectionnez Azure AD B2C.
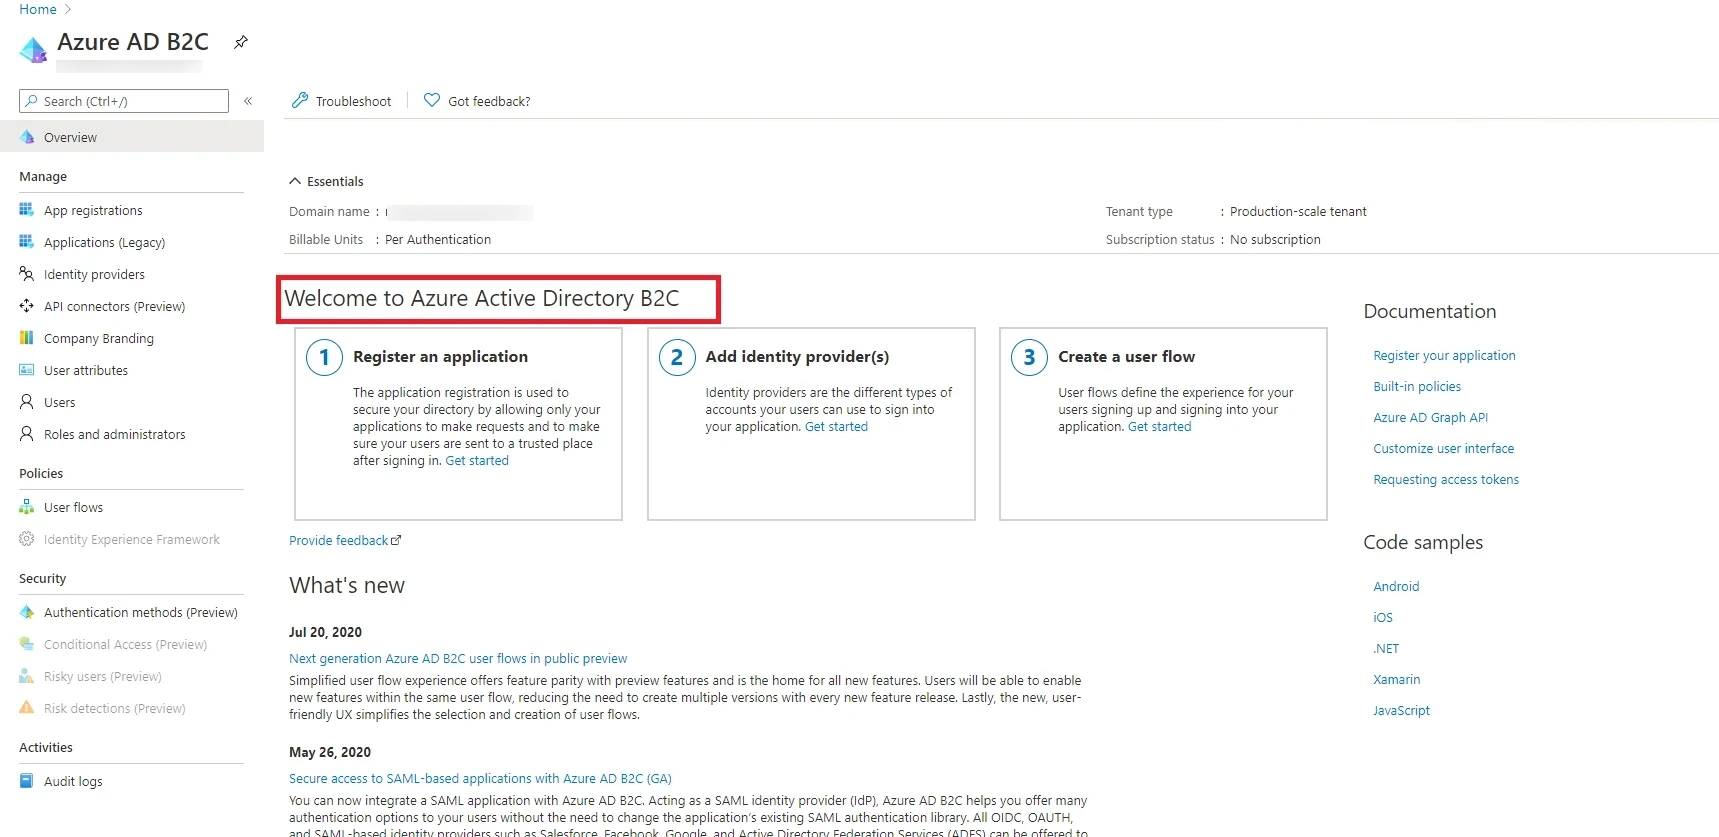
- Veuillez vous assurer que vous êtes dans le répertoire Azure AD B2C avec un abonnement actif et sinon, vous pouvez basculer vers le bon répertoire.
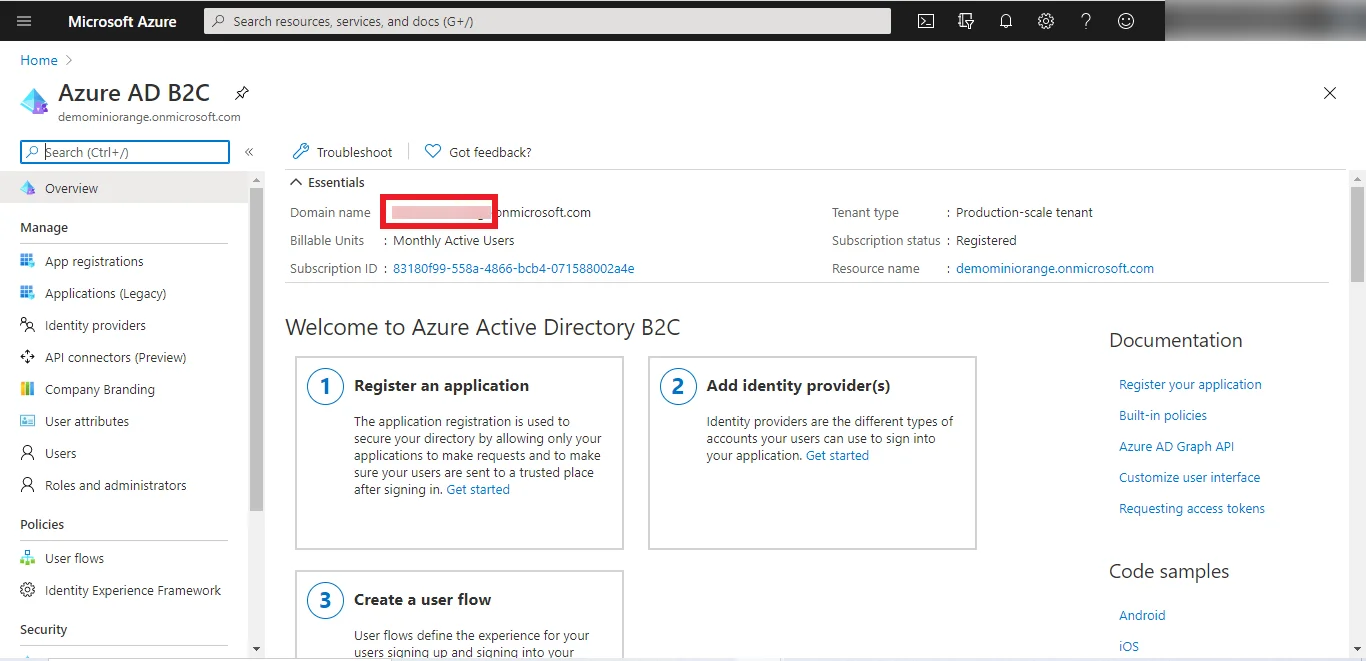
- Dans l' Essentiels onglet, vous trouverez le Nom de domaine Azure B2C, gardez-le à portée de main, vous en aurez besoin plus tard pour configurer le Nom du locataire Azure B2C sous WordPress en tant que client OAuth.

Quel est le nom du locataire ? Vous devrez copier uniquement la partie du nom de domaine mise en surbrillance, comme indiqué dans la capture d'écran ci-dessous, afin de configurer le nom du locataire dans le plugin OAuth SSO pour WordPress.
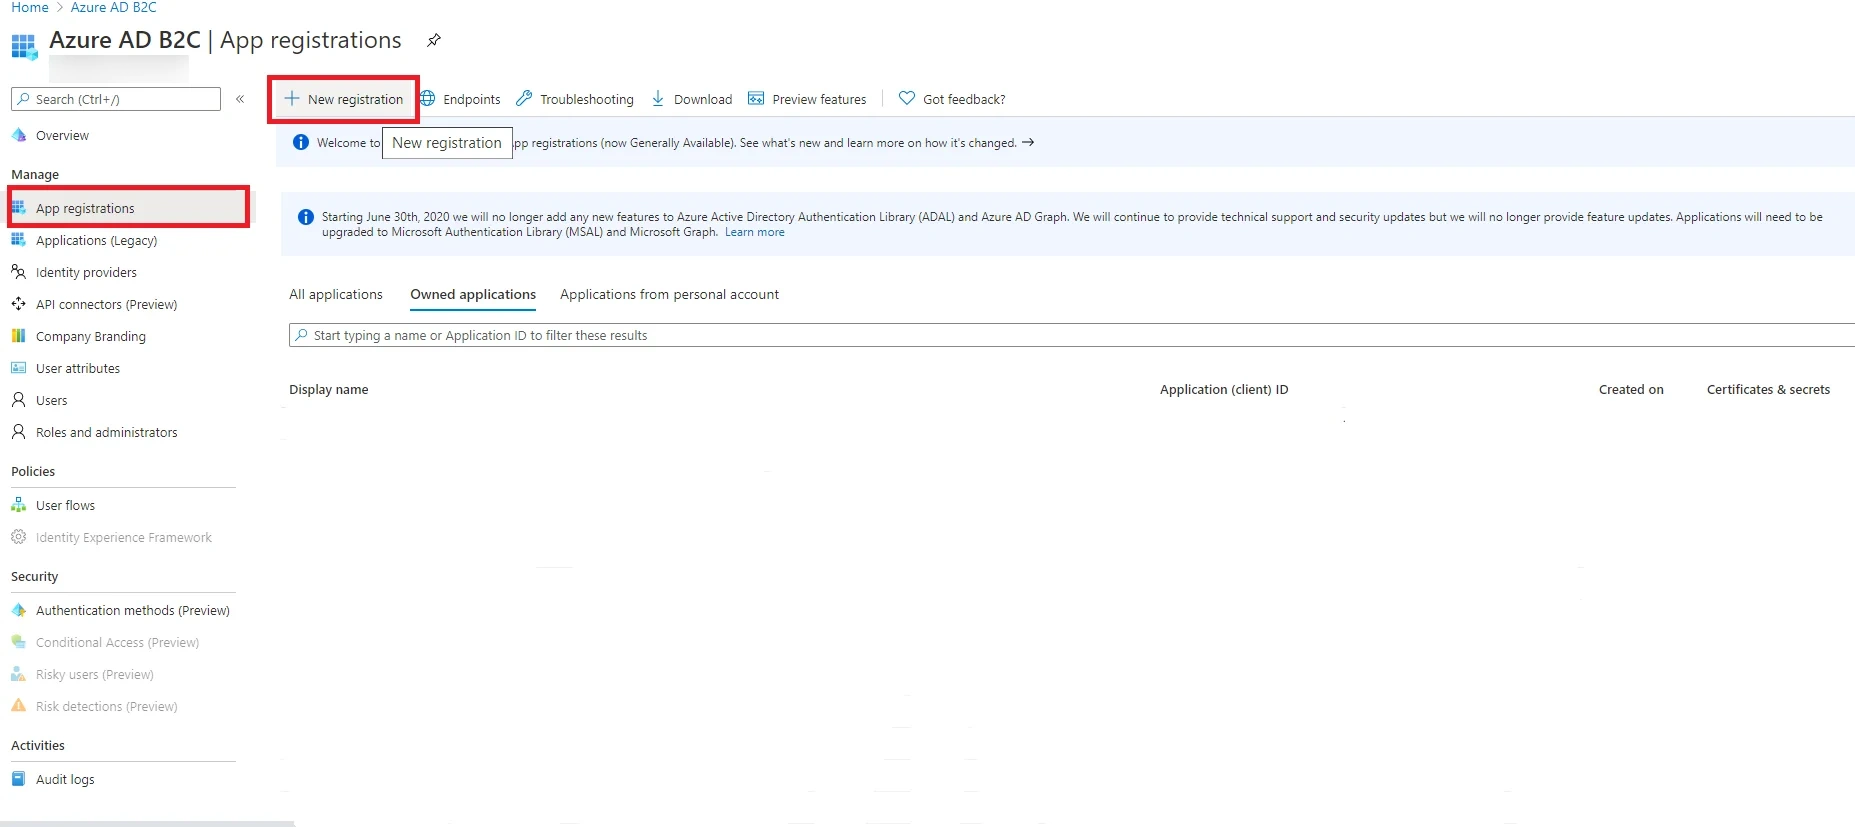
Par exemple. Si votre nom de domaine est 'exemple de domaine.onmicrosoft.com', alors le nom de votre locataire sera 'exemple de domaine'. - Maintenant, cliquez sur Inscriptions d'applications puis cliquez sur le Nouvelle inscription option pour créer une nouvelle application Azure b2c.
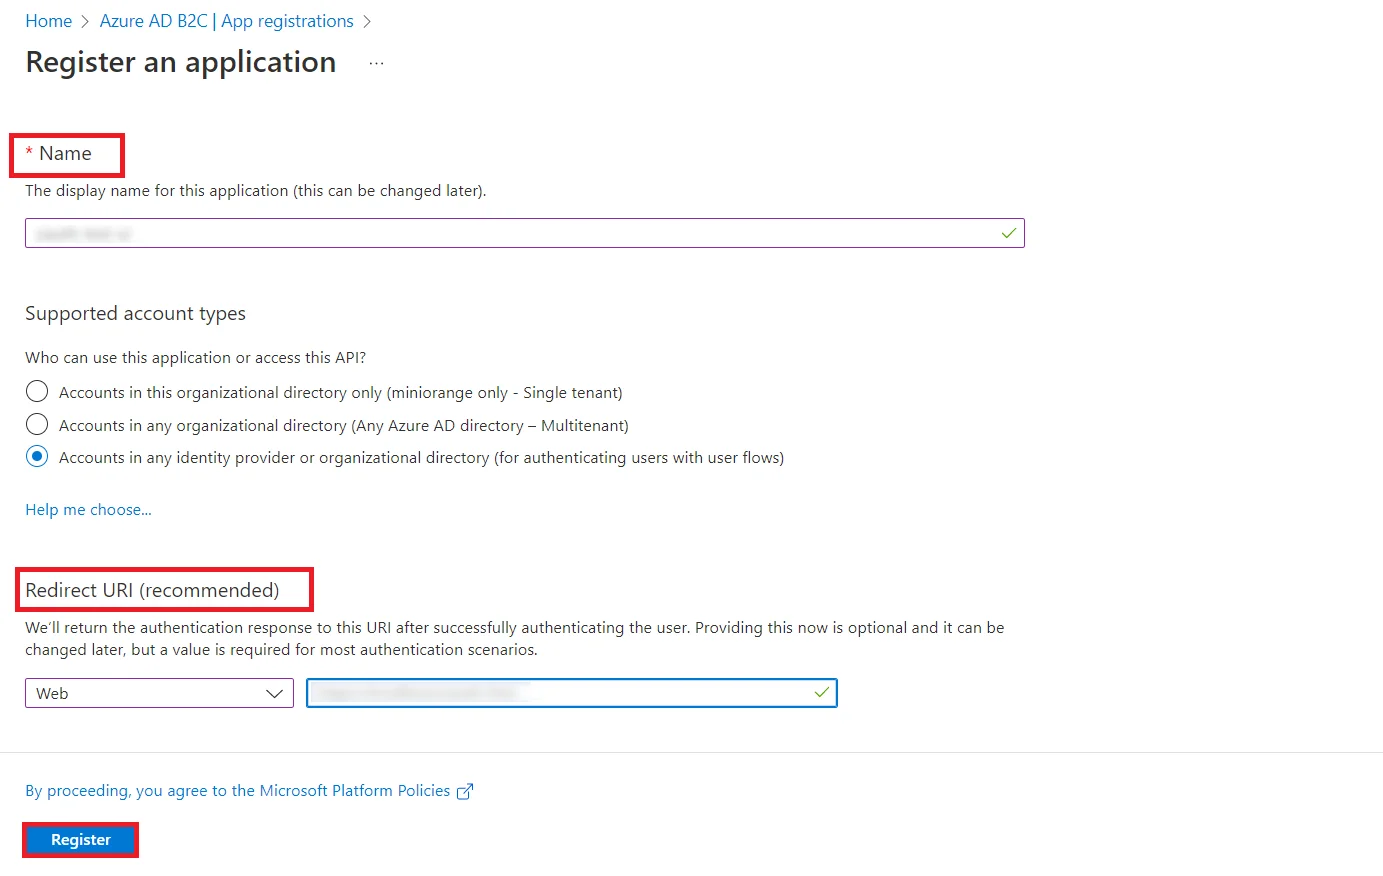
- Configurez les options suivantes pour créer une nouvelle application.
- Entrez un nom pour votre candidature sous le Nom champ de texte.
- Dans les types de comptes pris en charge, sélectionnez la 3ème option "Comptes dans n'importe quel annuaire d'organisation (n'importe quel annuaire Azure AD - Multitenant) et comptes Microsoft personnels (par exemple Skype, Xbox)"
- Dans la section URI de redirection, sélectionnez le application Web et entrez le URL de rappel depuis le plugin miniOrange OAuth Client (onglet Configurer OAuth) et enregistrer il sous le URL de redirection zone de texte.
- Cliquez sur le S'enregistrer bouton pour créer votre application.
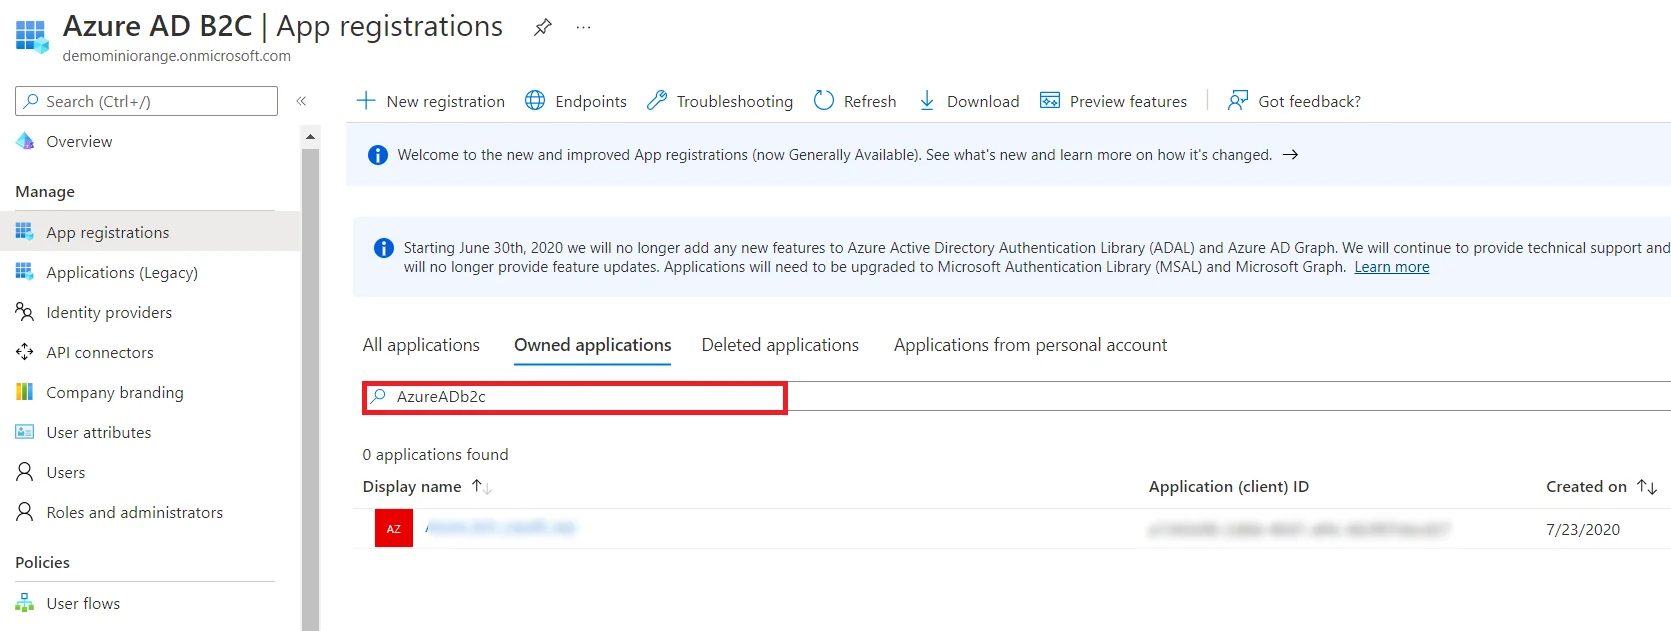
- Une fois la création réussie de l'application, vous serez redirigé vers la page de présentation de l'application nouvellement créée. Sinon, vous pouvez accéder aux inscriptions de l'application et rechercher le nom de votre application et vous trouverez votre application dans la liste.
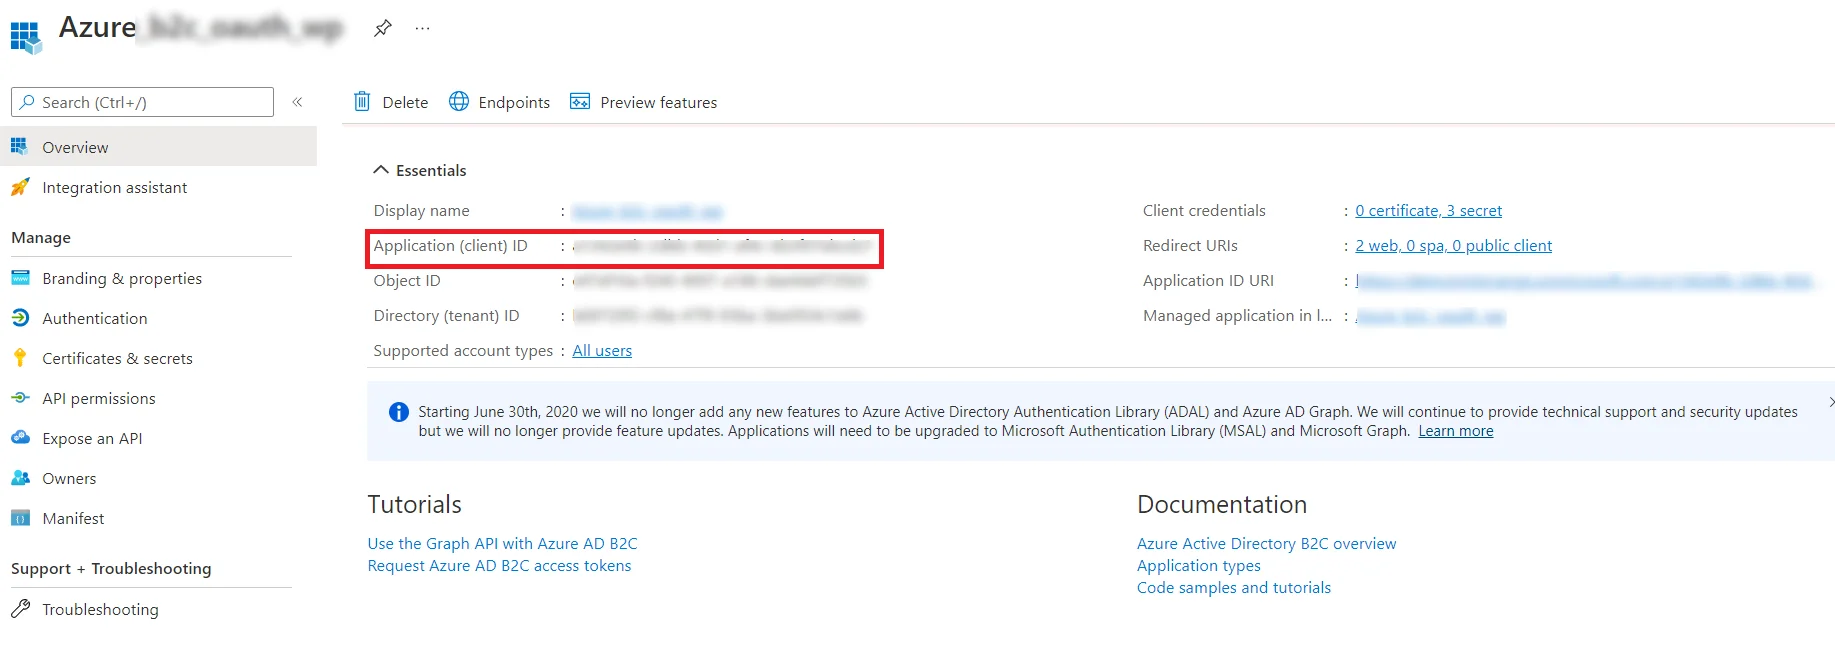
- Copiez votre ID d'application et gardez-le à portée de main, vous en aurez besoin plus tard pour configurer le identité du client sous WordPress en tant que plugin client OAuth.
- Maintenant, cliquez sur Certificats et secrets puis cliquez sur Nouveau secret client pour générer un secret client. Entrez une description et cliquez sur le Ajouter .
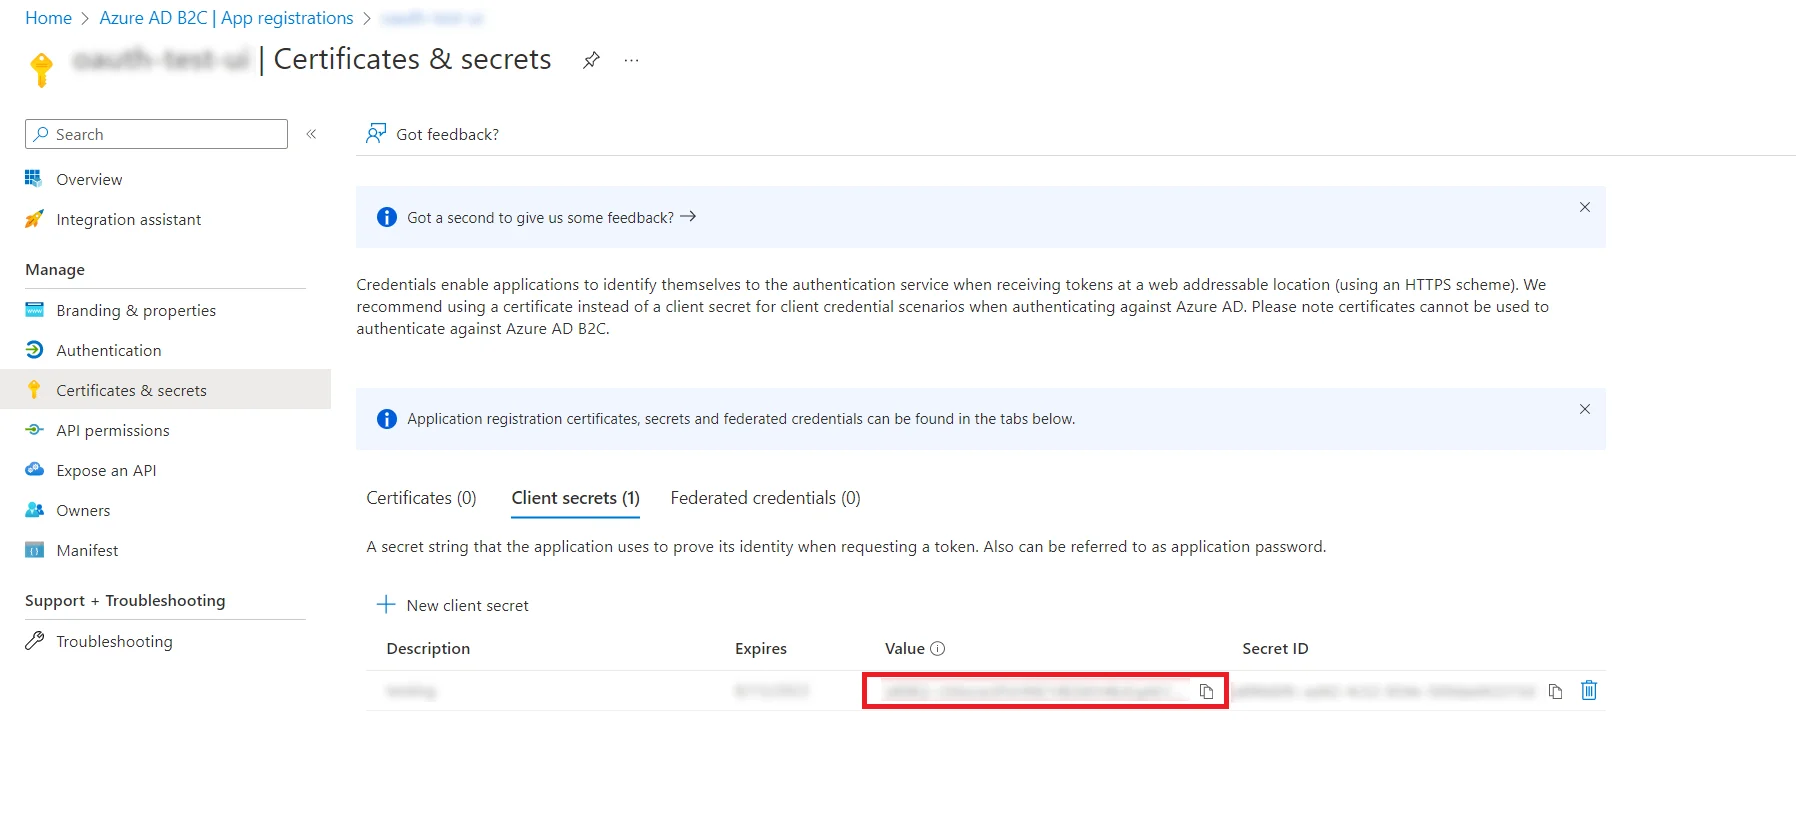
- Copiez le valeur secrète à partir de la page des certificats et secrets et conservez-le à portée de main, vous en aurez besoin plus tard pour configurer le Secret client sous WordPress en tant que plugin client OAuth.
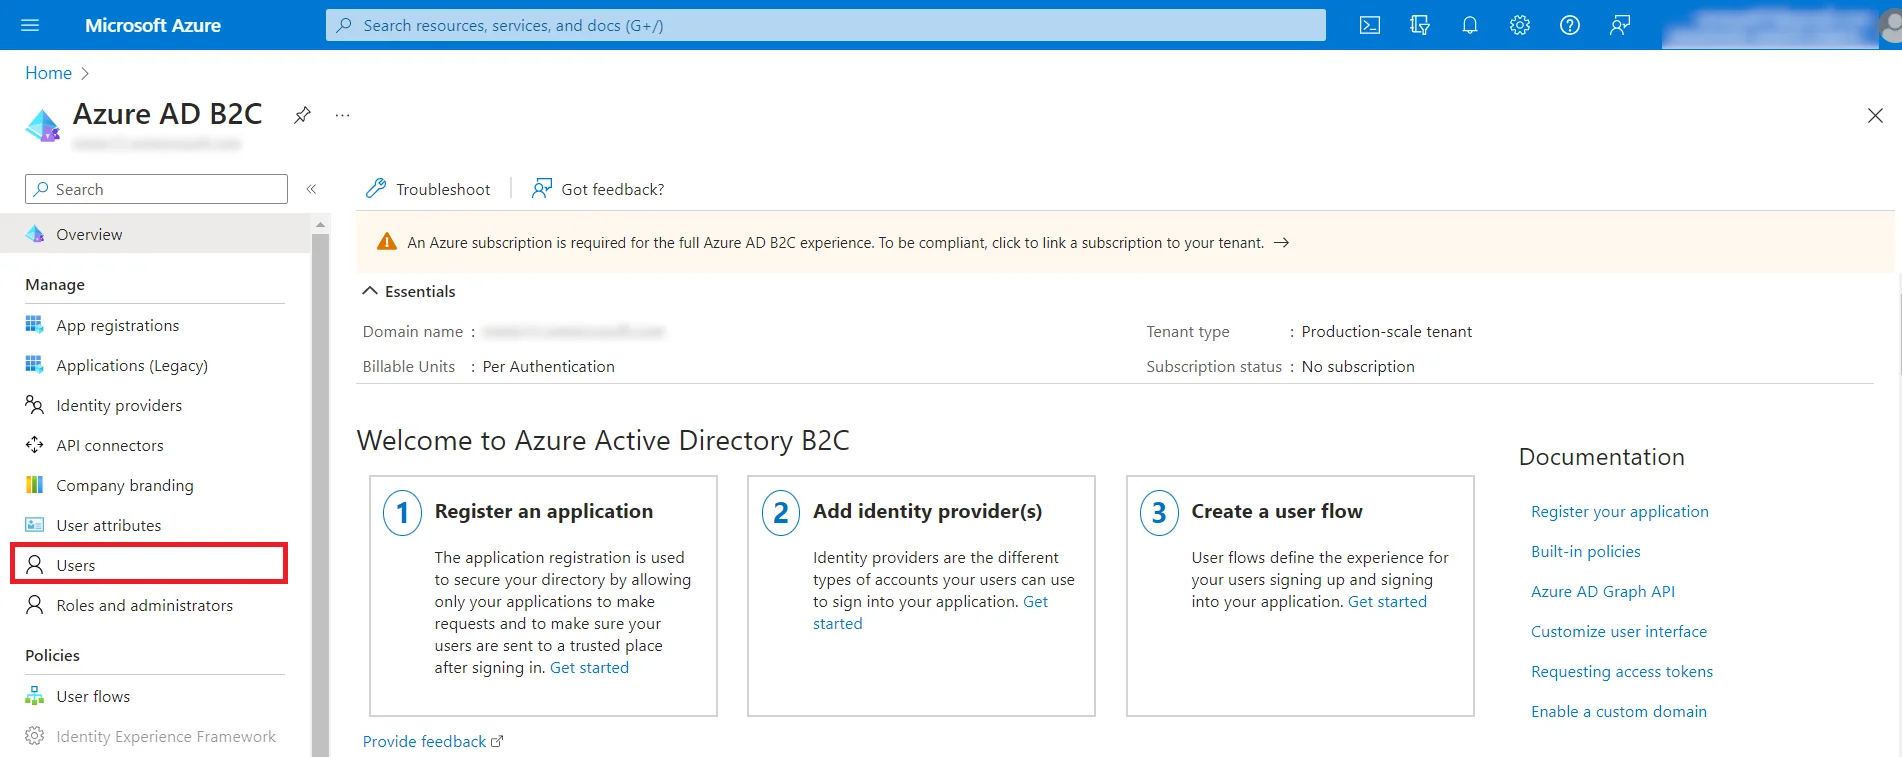
- Sur la page d'accueil, rendez-vous sur Utilisateurs onglet dans le coin gauche
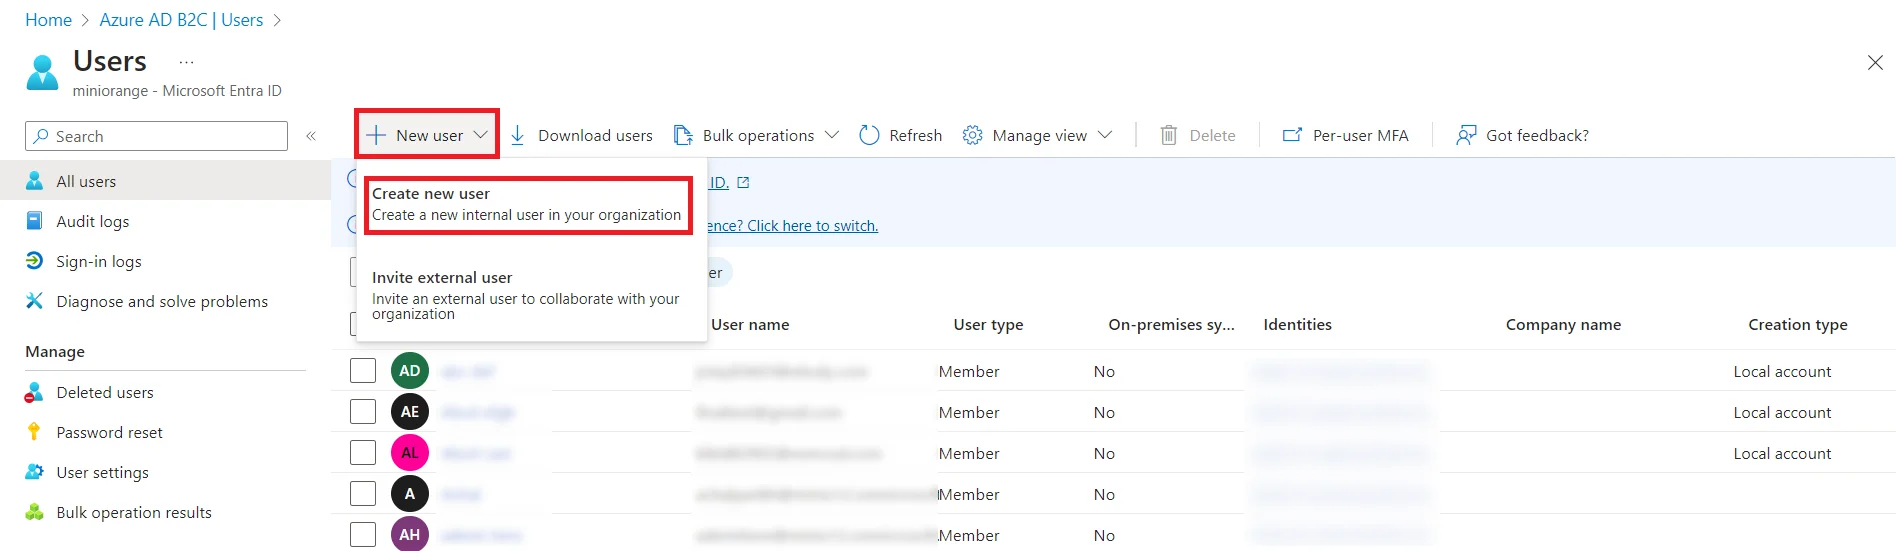
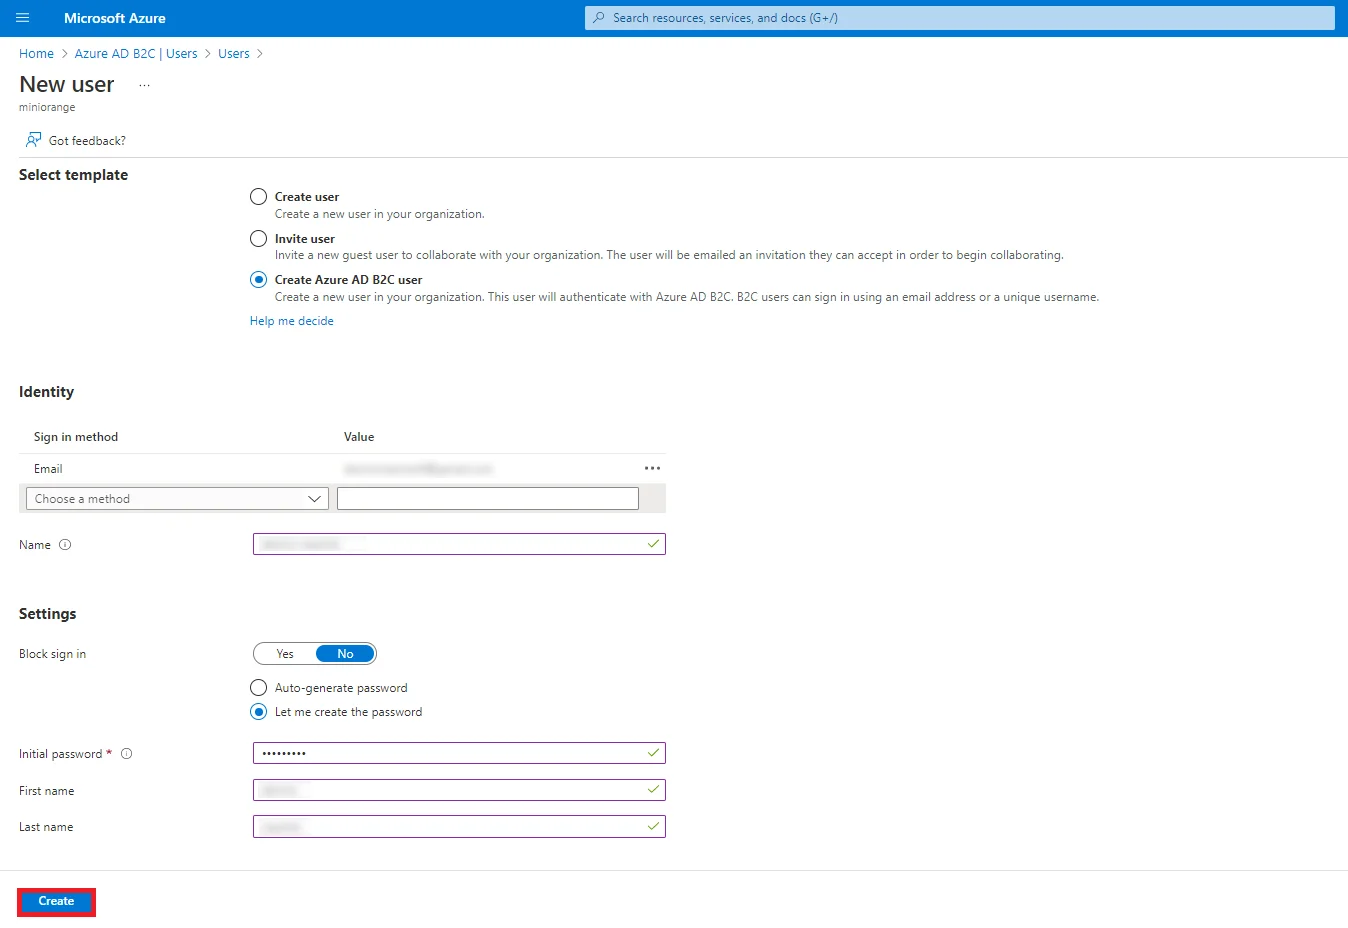
- Cliquez sur Nouvel utilisateur dans la page des utilisateurs. Cliquez ensuite sur Créer un nouvel utilisateur option.
- Sélectionner Créer Azure AD B2C utilisateur. Ensuite, faites défiler vers le bas et cliquez sur Email à partir de la méthode de connexion et définissez votre mot de passe et cliquez sur créer des pour enregistrer les détails de l'utilisateur afin d'effectuer une configuration de test.
- Allez dans Flux d'utilisateurs puis cliquez sur Nouveau flux d'utilisateurs.
- Sélectionnez un type de flux utilisateur S'inscrire et se connecter puis cliquez sur Créer .
- Remplissez toutes les informations, par exemple le nom, les fournisseurs d'identité, etc. Sélectionnez les attributs utilisateur que vous souhaitez récupérer lors de l'inscription. Cliquez ensuite sur Créer .
- Copiez le nom de la politique et cette valeur chaque fois que vous devez saisir la politique Azure B2C dans le plug-in client OAuth miniOrange.
- Allez dans flux d'utilisateurs sous les politiques dans le coin gauche. Sélectionnez la politique configurée.
- Sélectionner Revendications d'application dans les paramètres
- Sélectionnez les attributs souhaités à afficher sur la configuration de test et enregistrez-la.
- Accédez à votre application dans Azure Active Directory et sélectionnez Configuration du jeton depuis le menu de gauche.
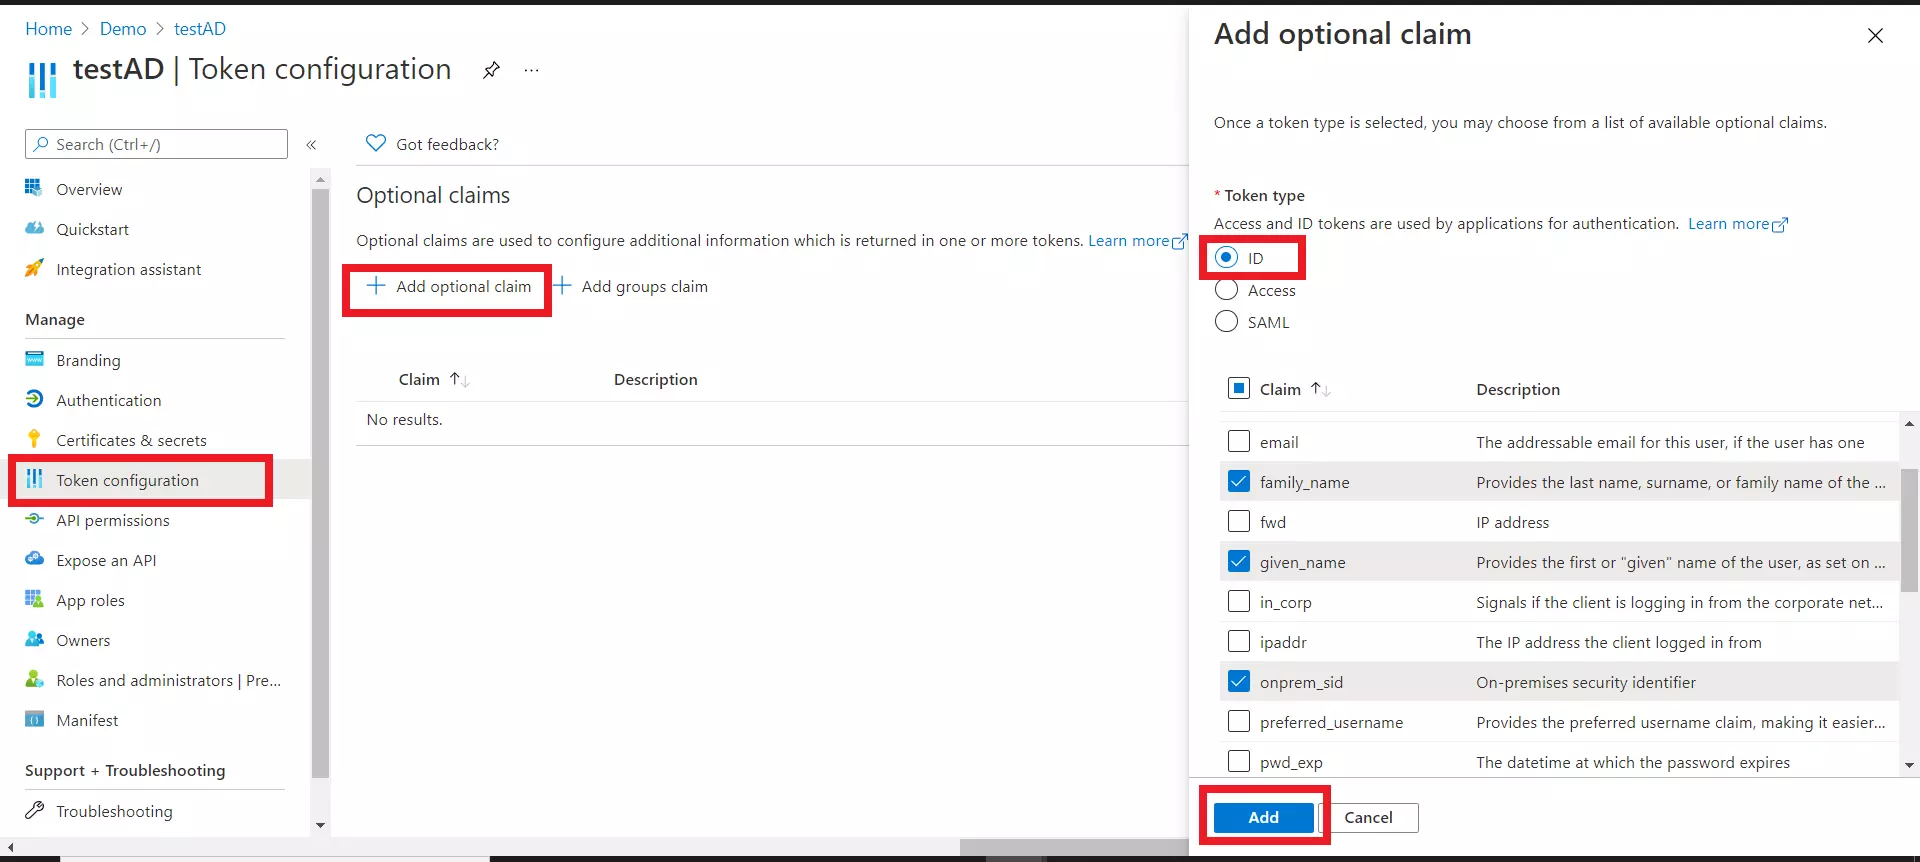
- Cliquez sur Ajouter une revendication facultative puis sélectionnez ID de la section droite.
- Choisissez maintenant tous les attributs que vous souhaitez récupérer pendant le SSO (par exemple nom_famille, nom_donné, etc.) et cliquez sur Ajouter .
- Vous pourriez voir une fenêtre contextuelle pour Activer l'autorisation du profil Microsoft Graph (requise pour que les revendications apparaissent dans le jeton), activez-le et cliquez sur le bouton Ajouter.
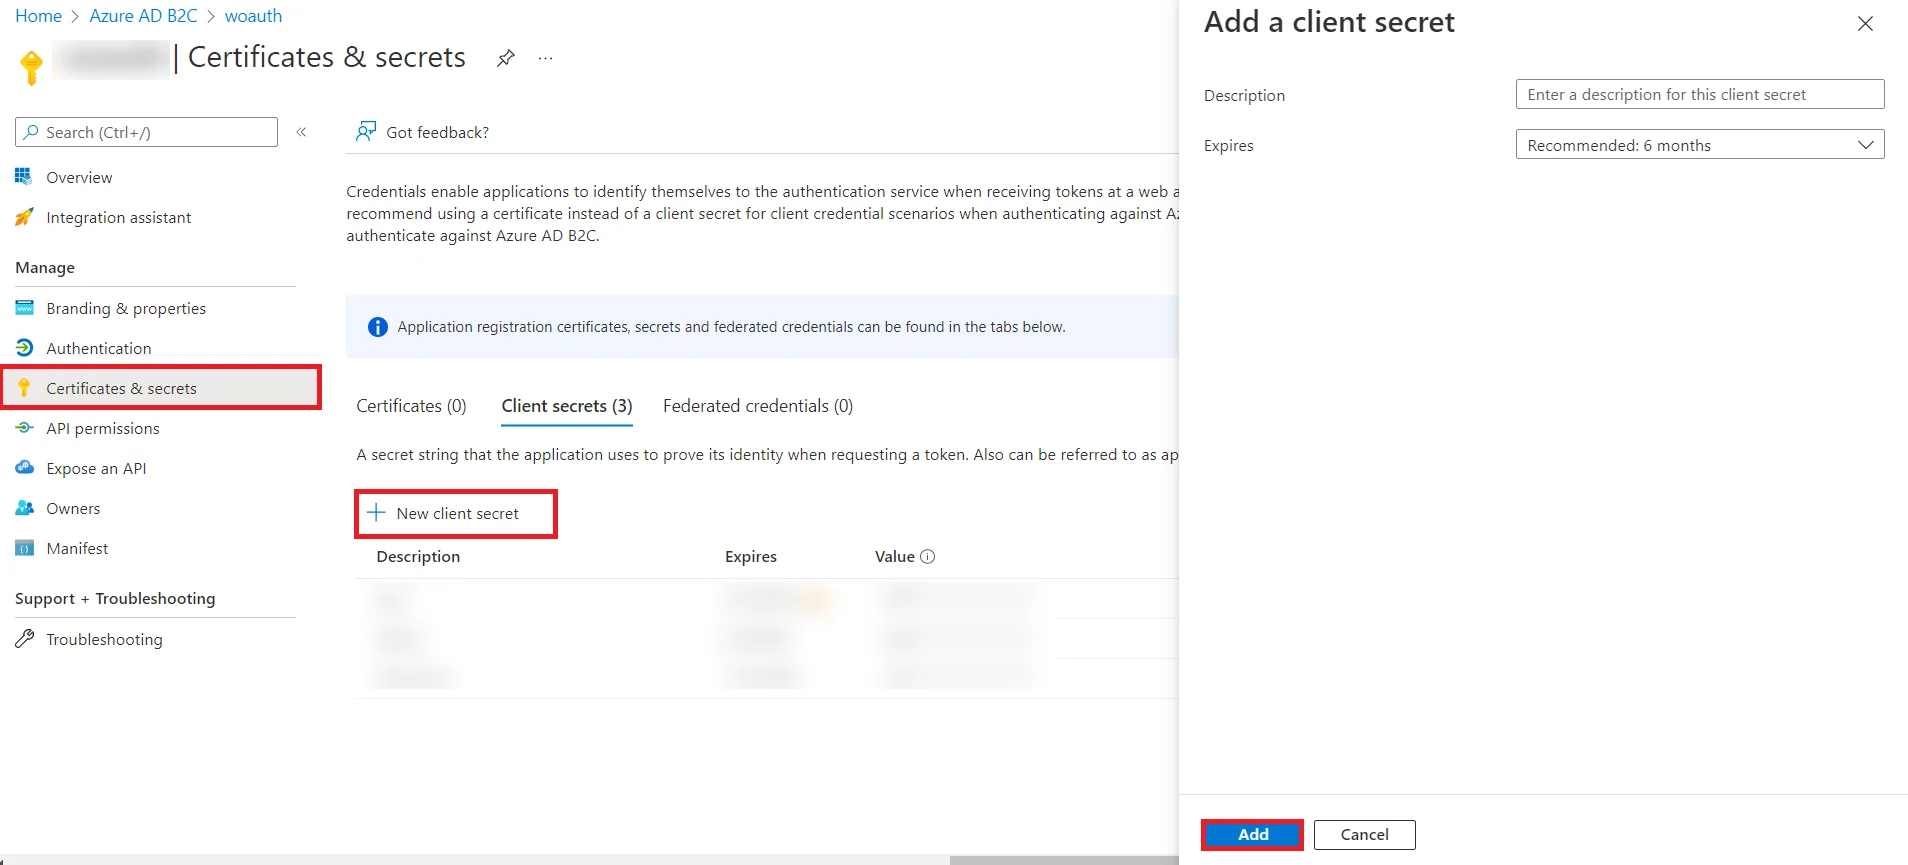
Remarque : La clé secrète client de votre application de développement expirera dans 180 jours. Pour garantir la continuité de service, vous devrez générer une nouvelle clé secrète client avant son expiration et la mettre à jour dans le plugin d’authentification unique OAuth.
Étape 1.1 : Ajoutez des utilisateurs dans votre application b2c
Étape 1.2 : Comment créer et ajouter Azure B2C Policy
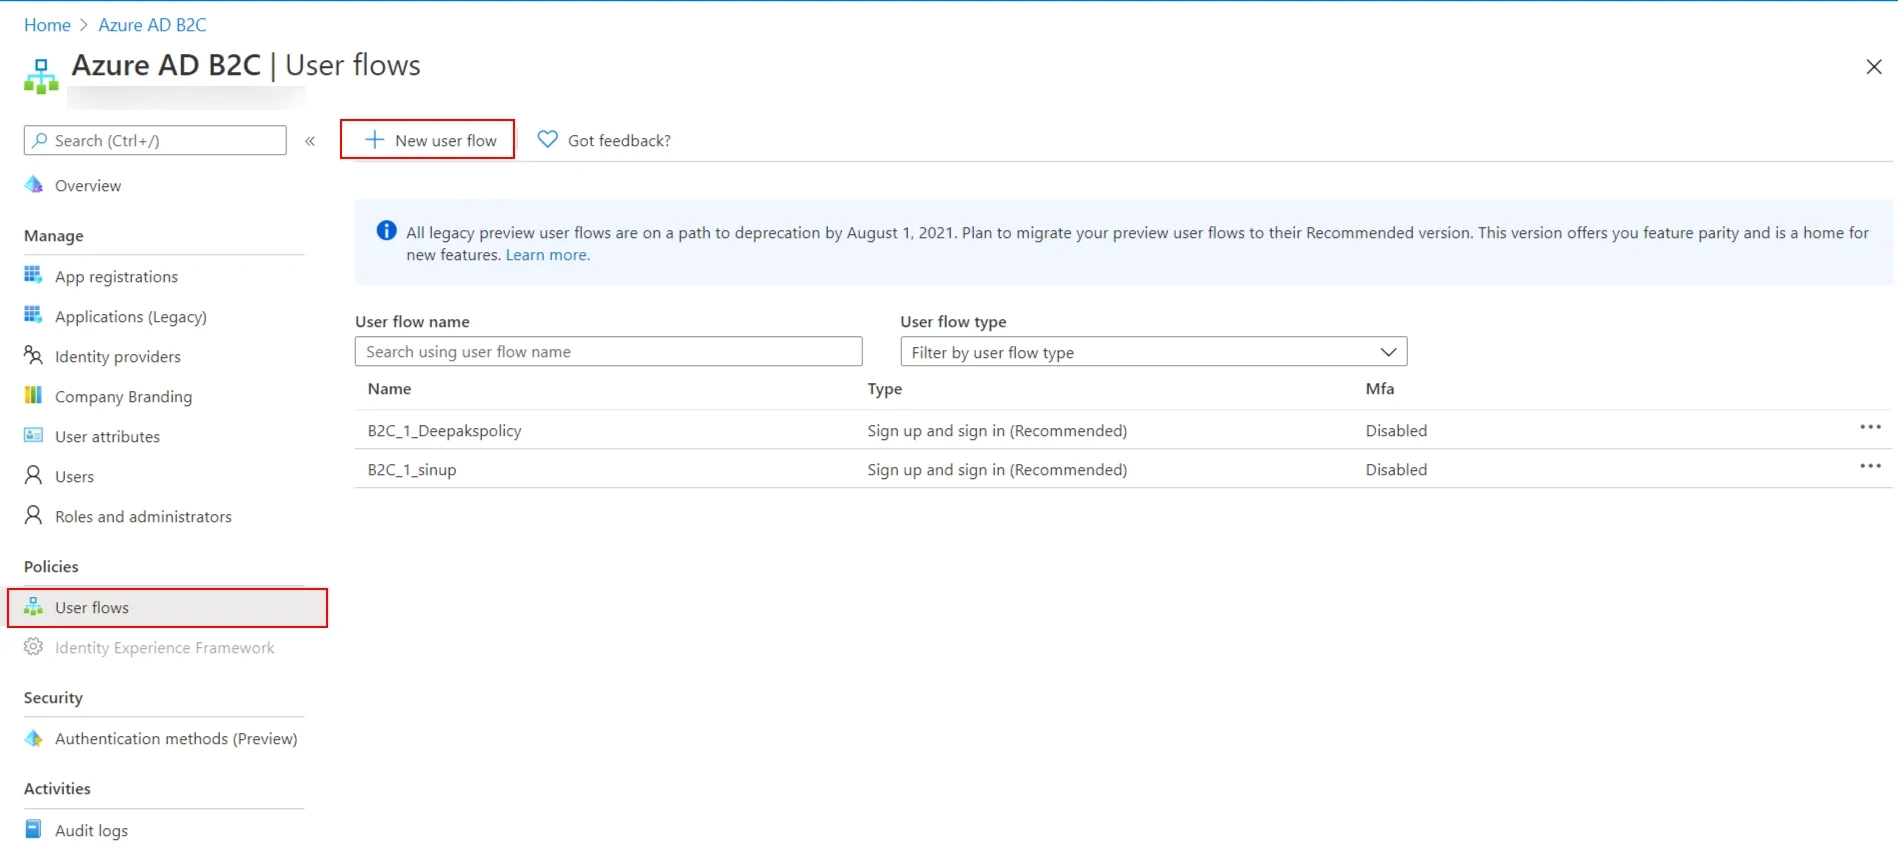
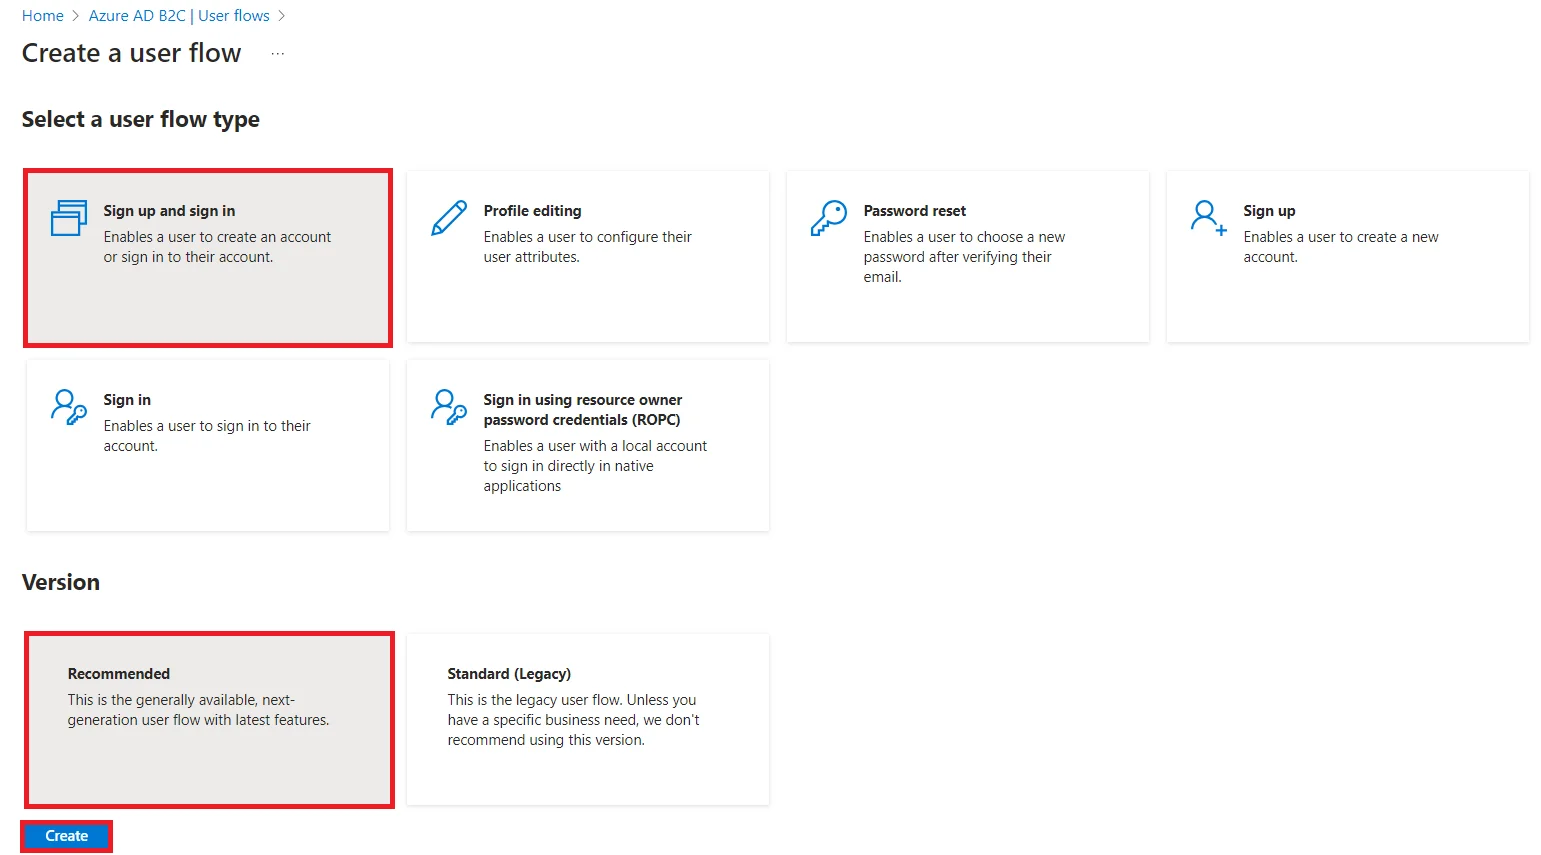
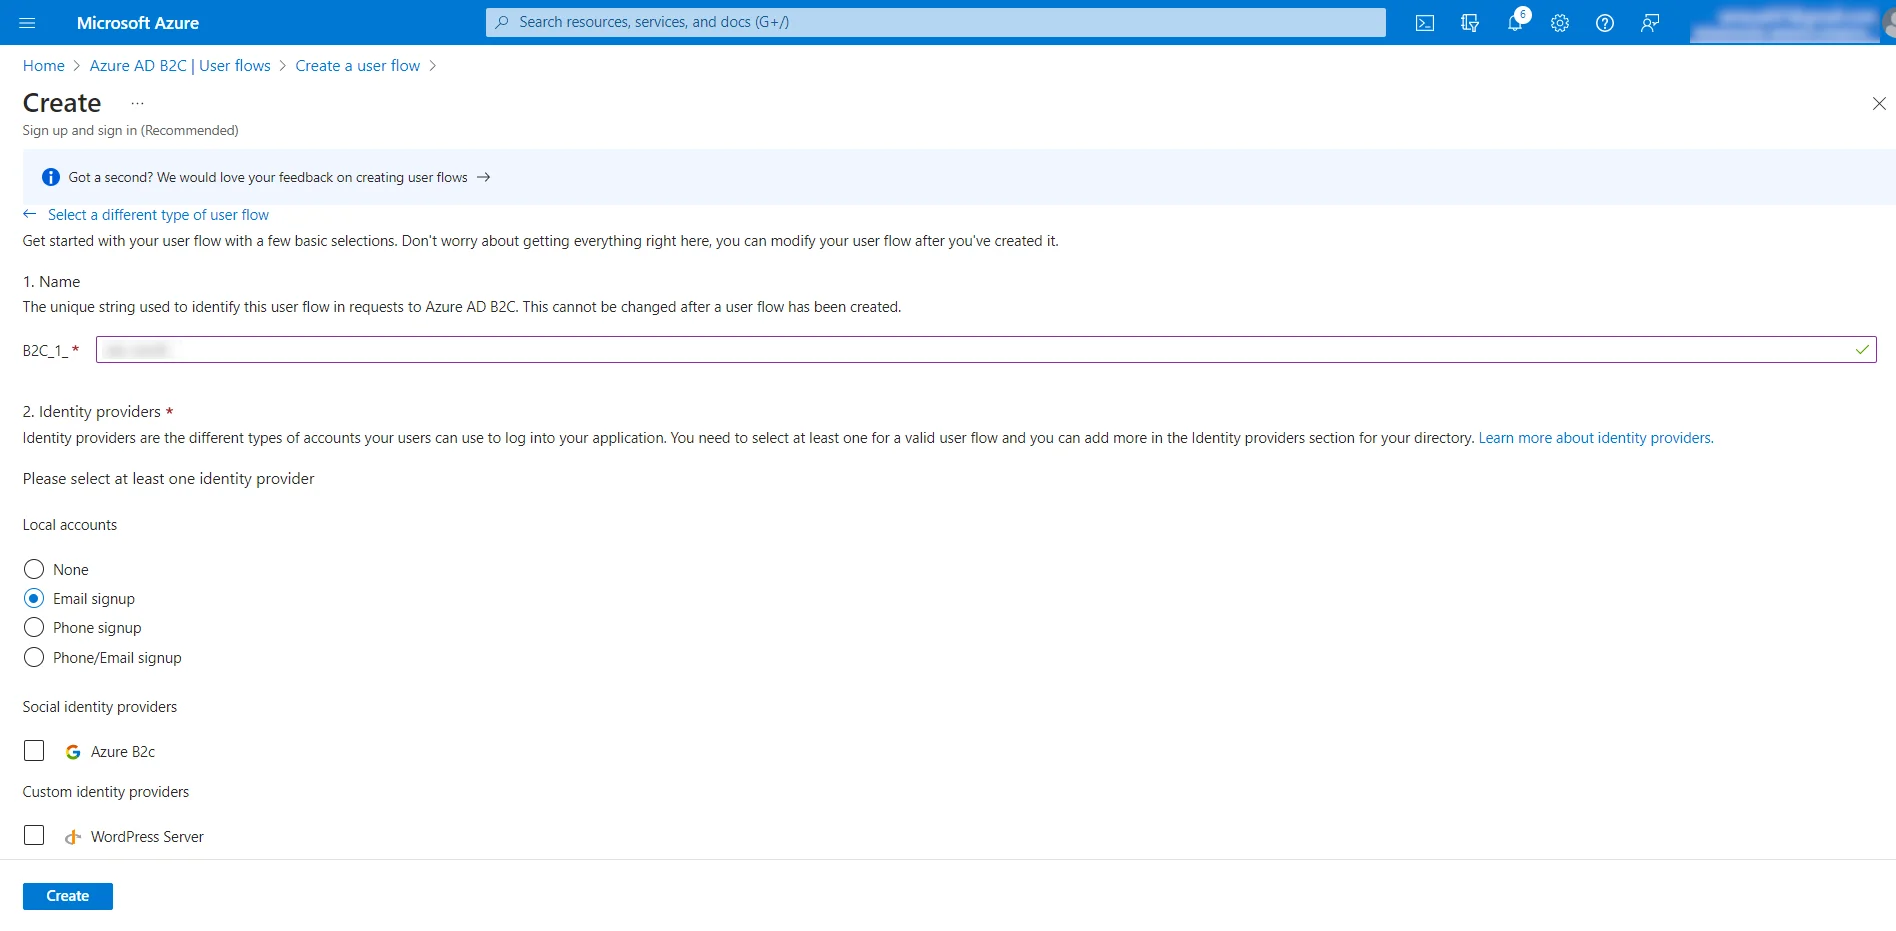
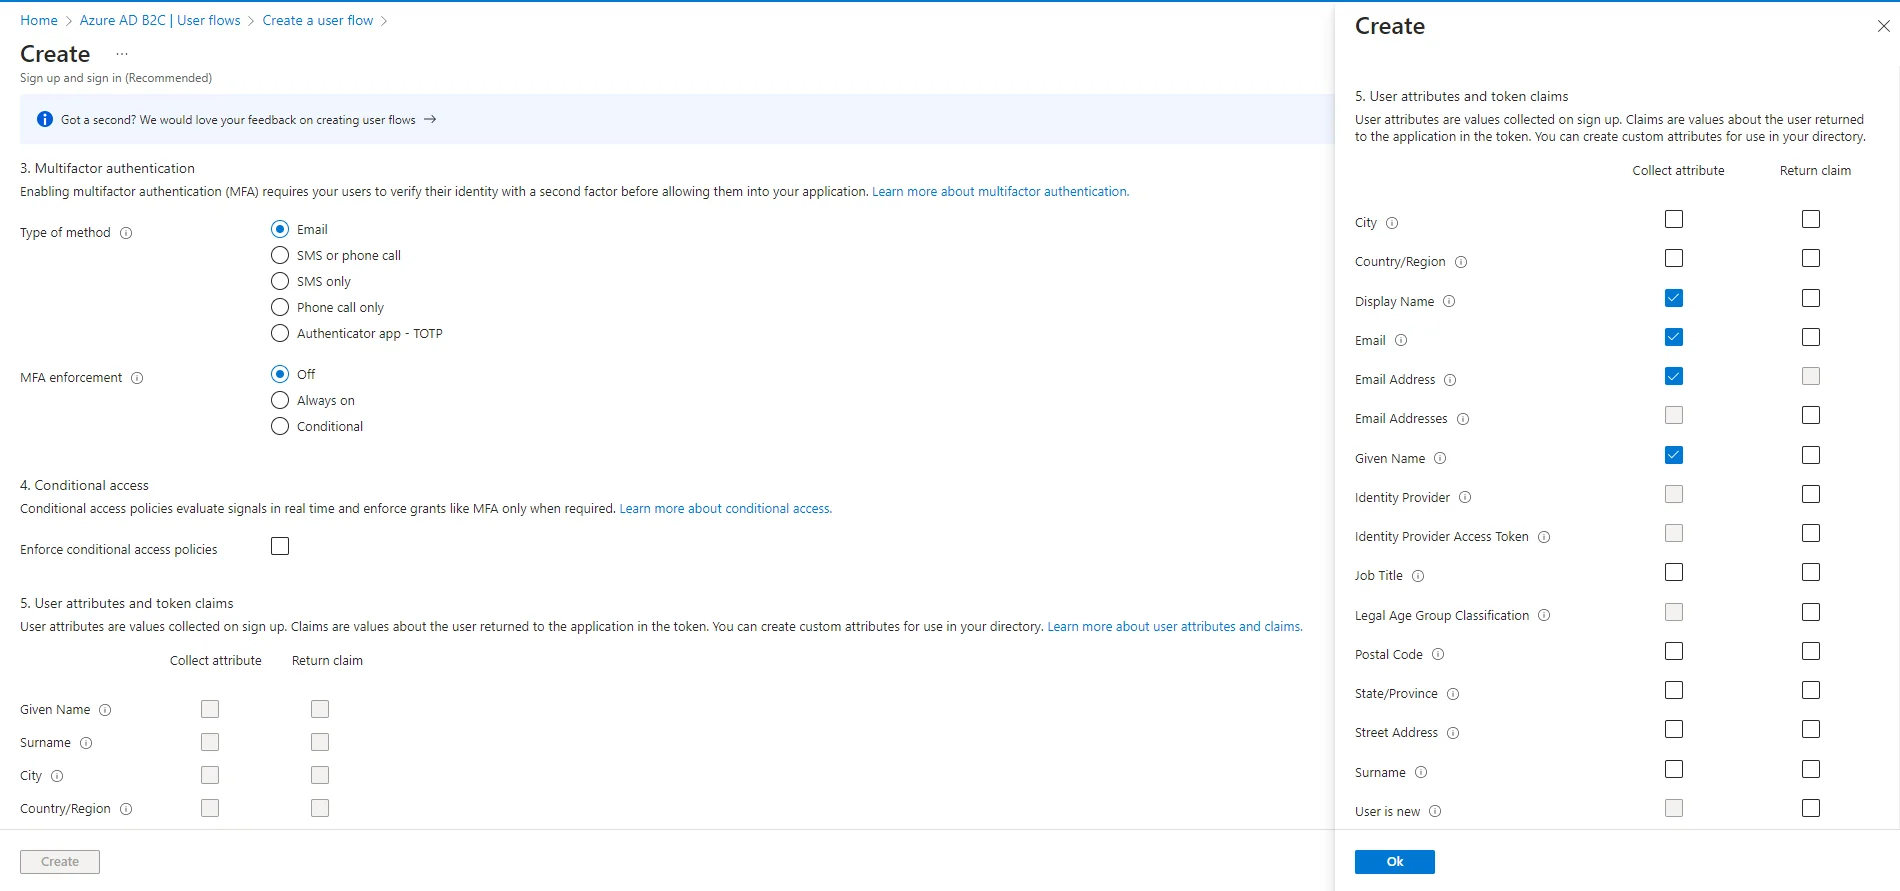
Étape 1.3 : Ajoutez les revendications des utilisateurs à votre application
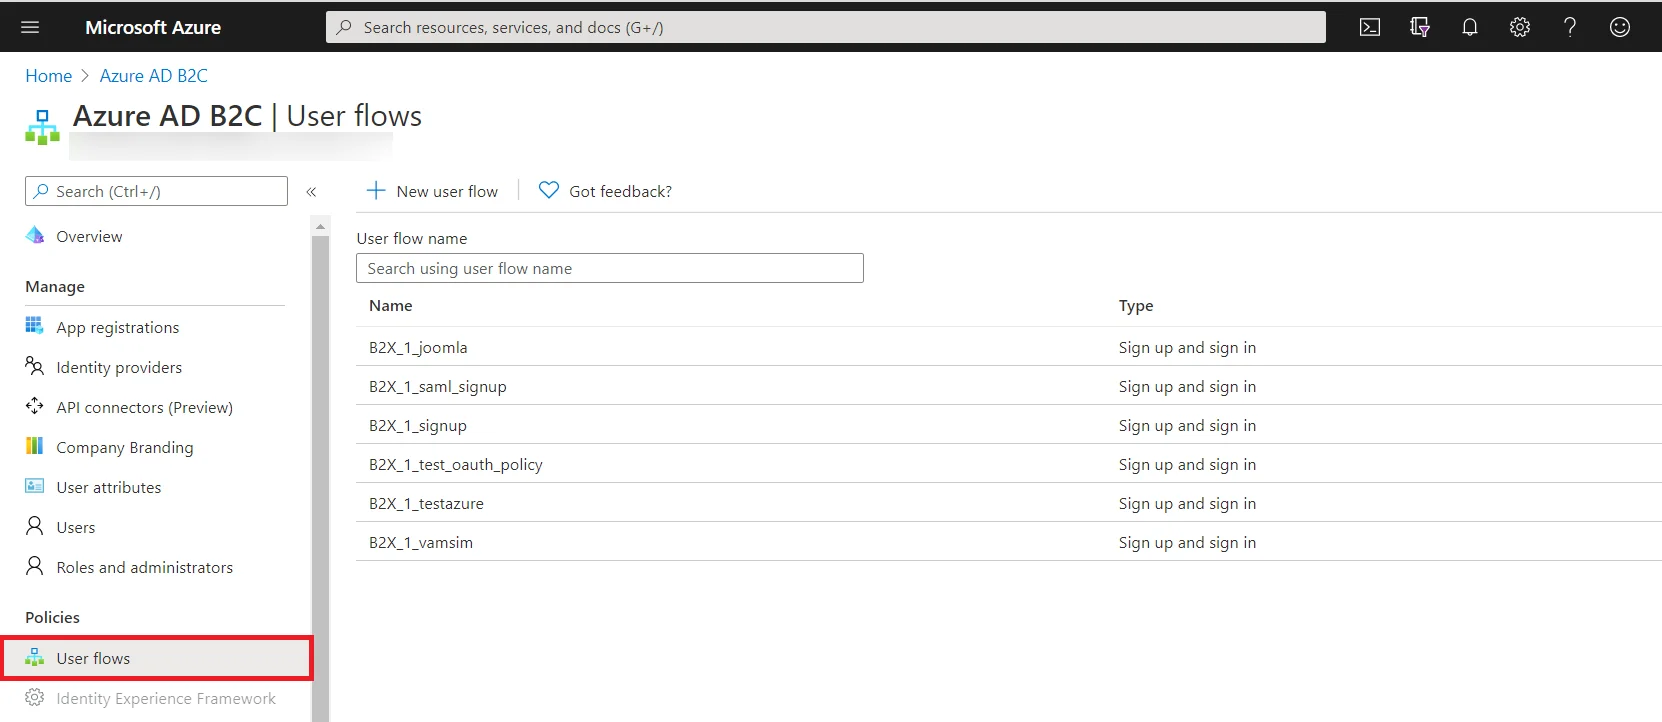
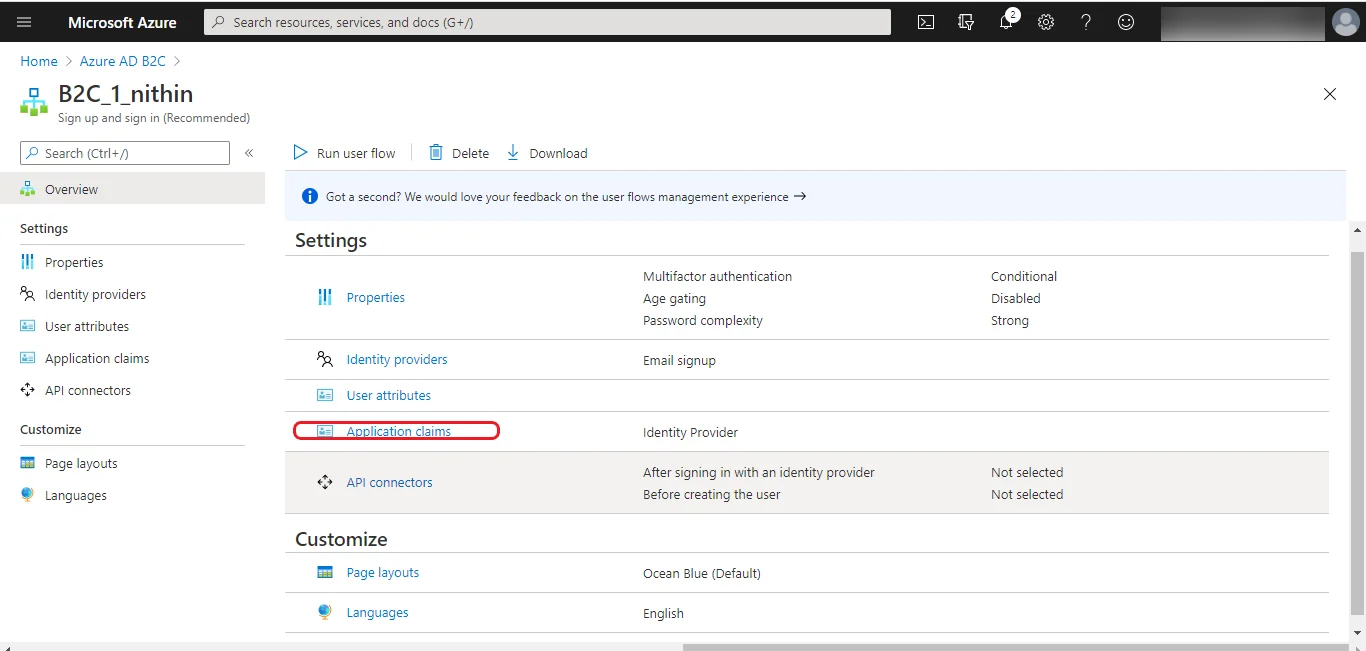
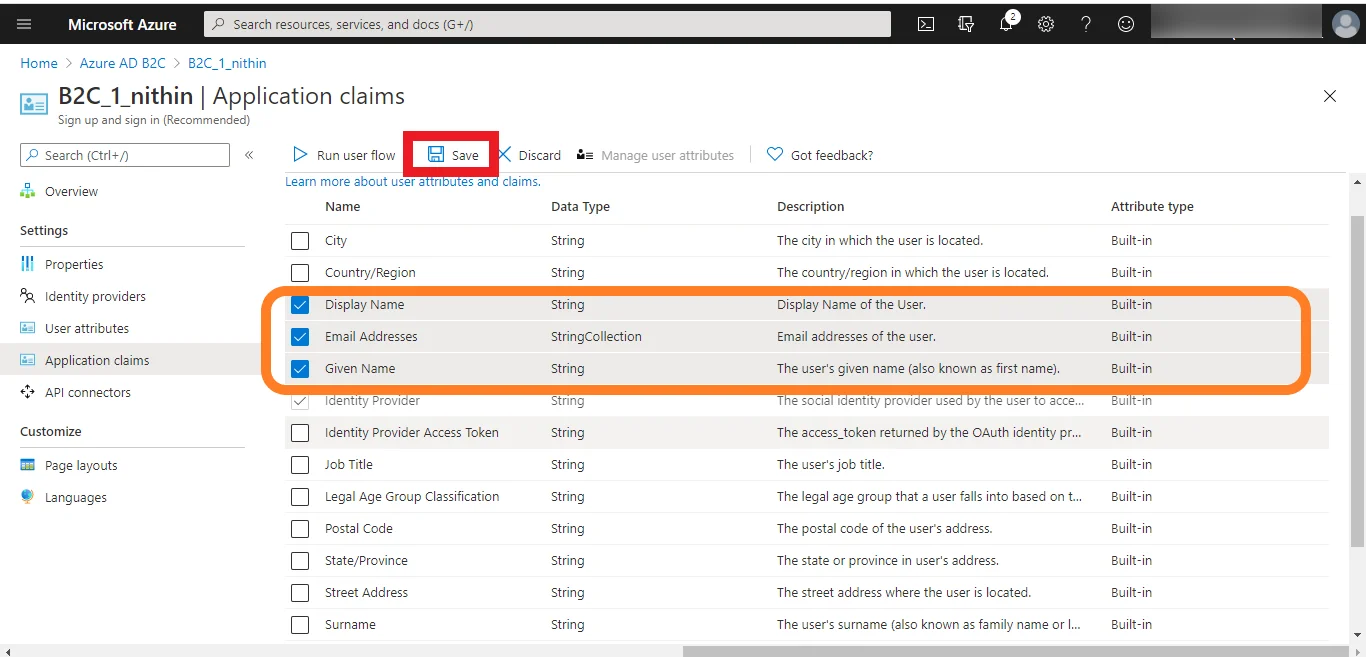
Étape 1.4 : Configurer les revendications de jetons d'identification dans Azure B2C [Premium]
Vous avez configuré avec succès Azure B2C en tant que fournisseur OAuth pour mettre en œuvre l'authentification unique (SSO) Azure B2C avec WordPress pour l'authentification des utilisateurs.
Étape 2 : Configurer WordPress comme client OAuth
- Gratuit
- Devenez membre Premium

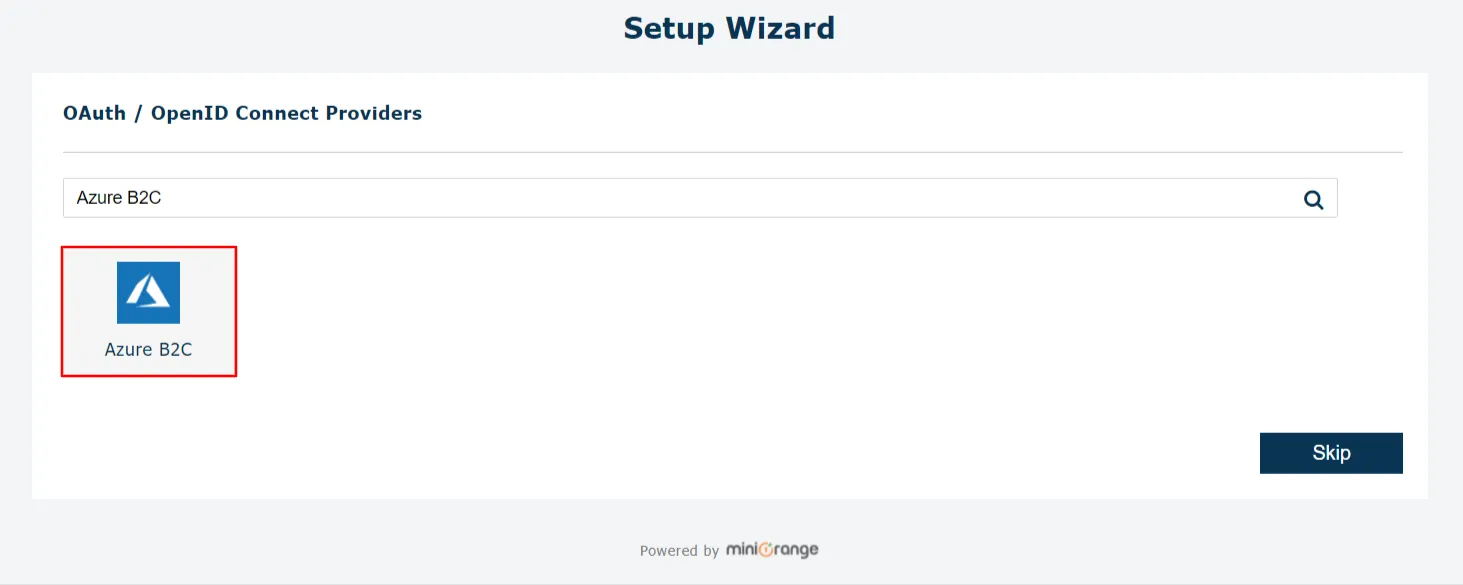
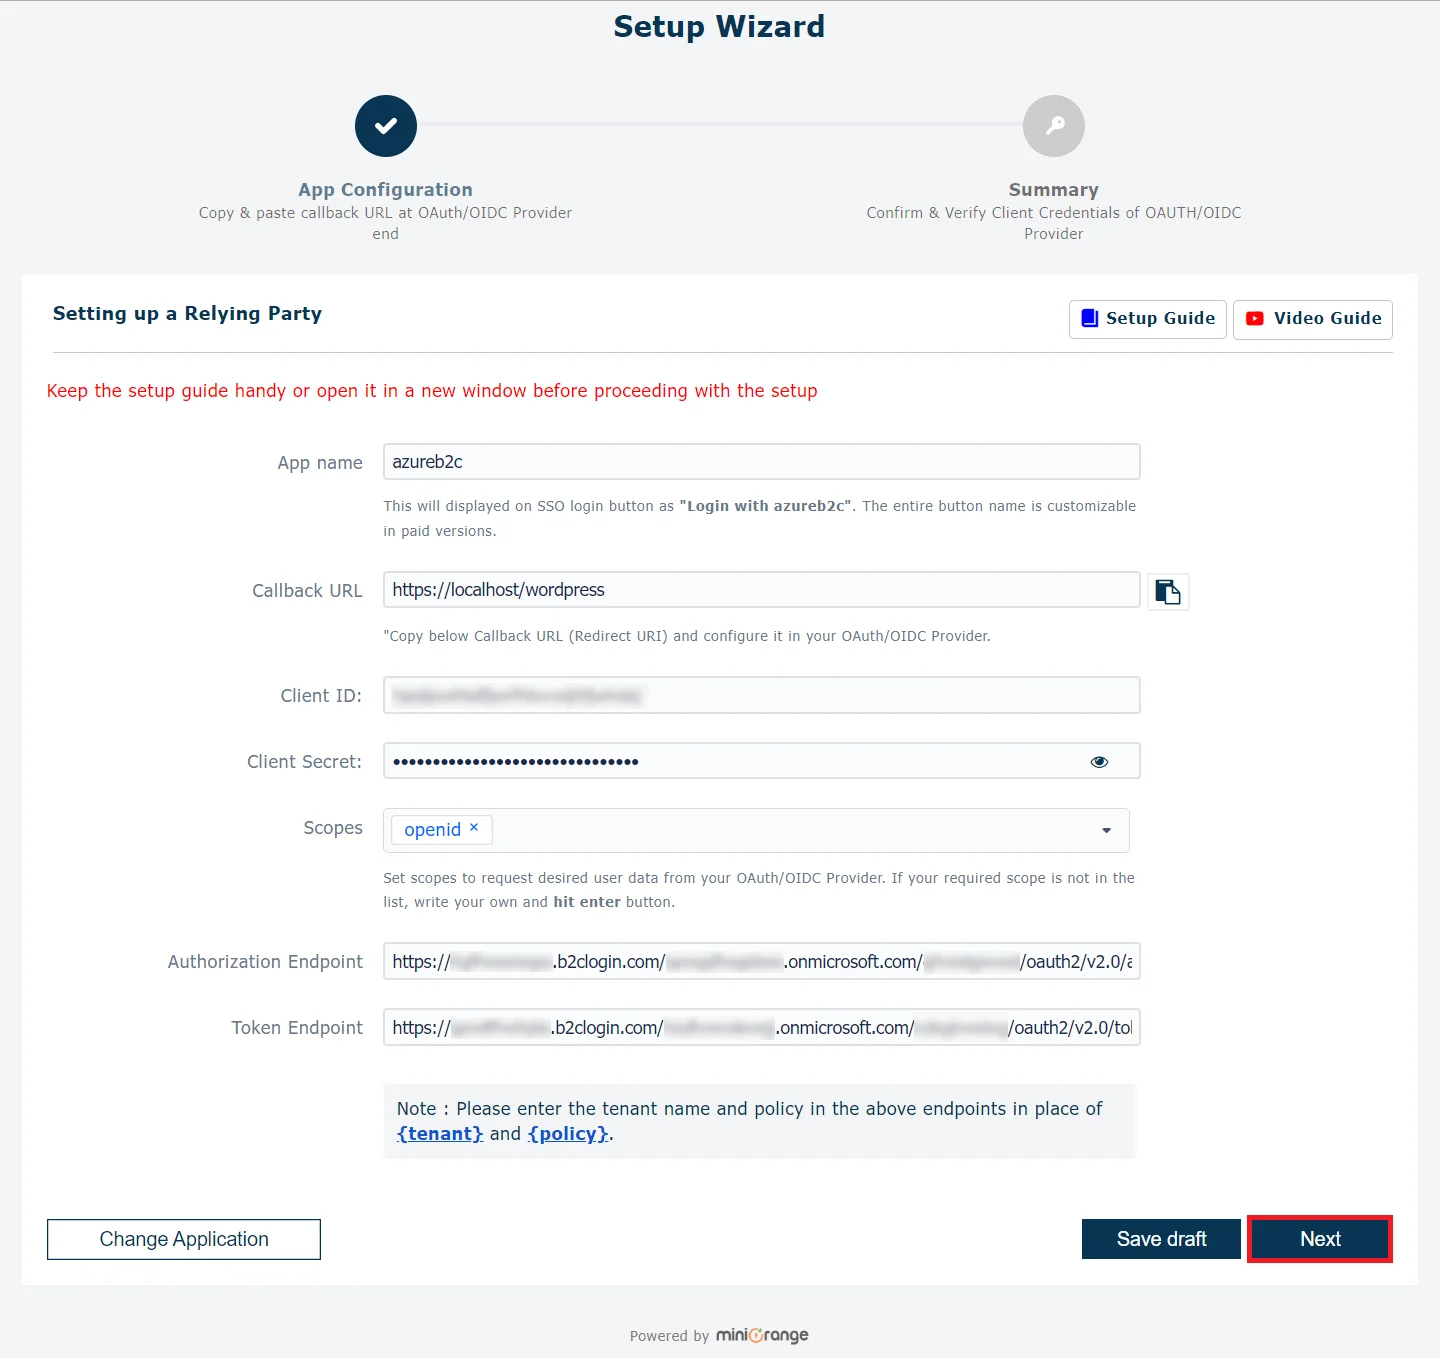
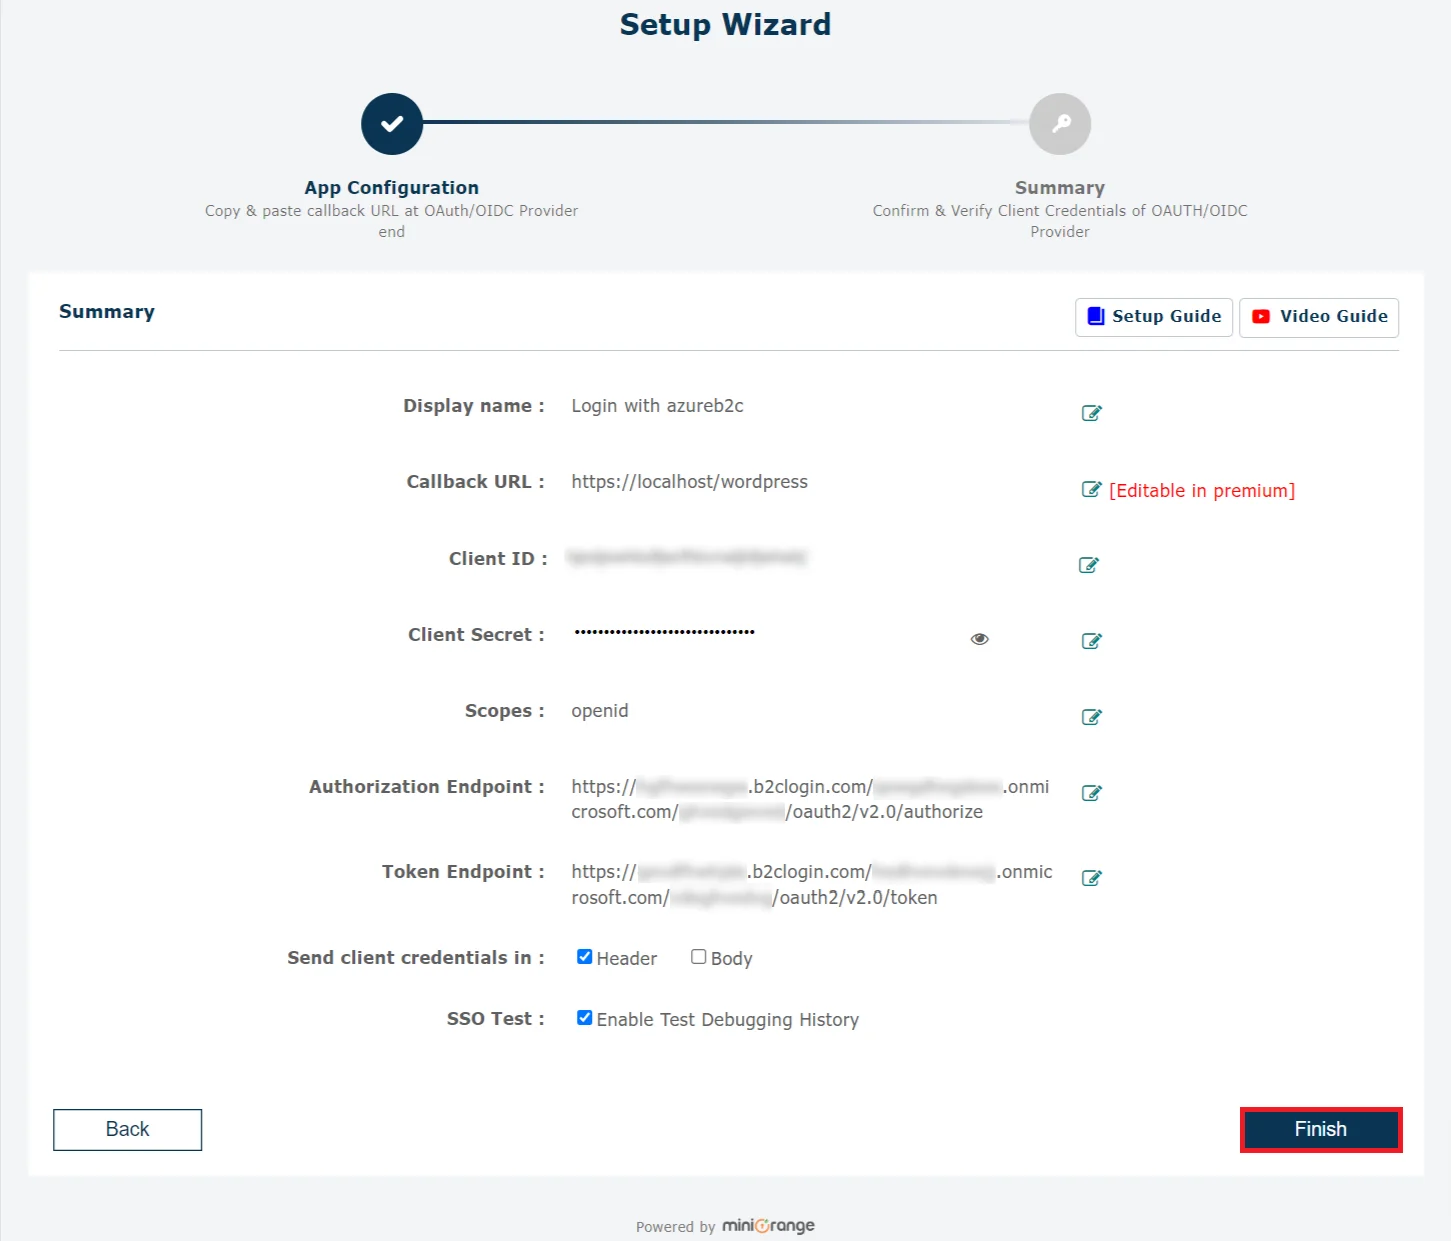
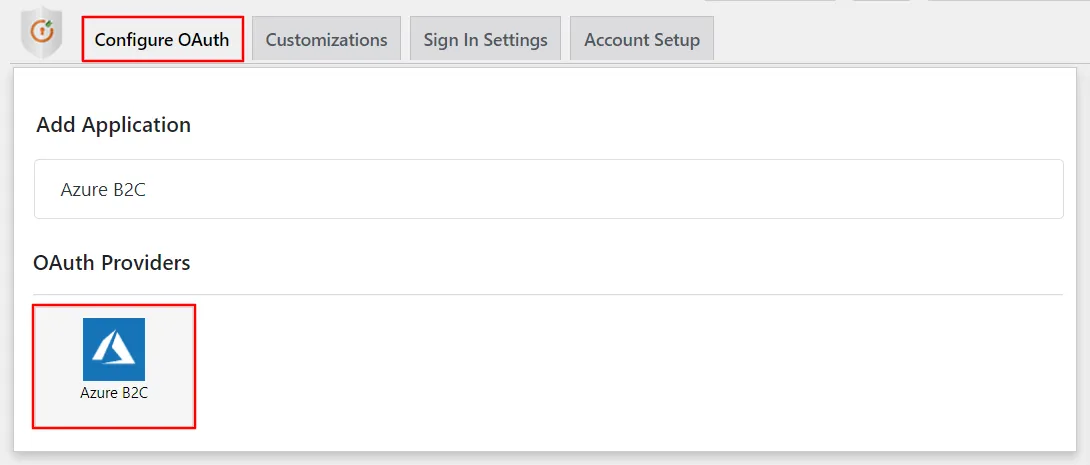
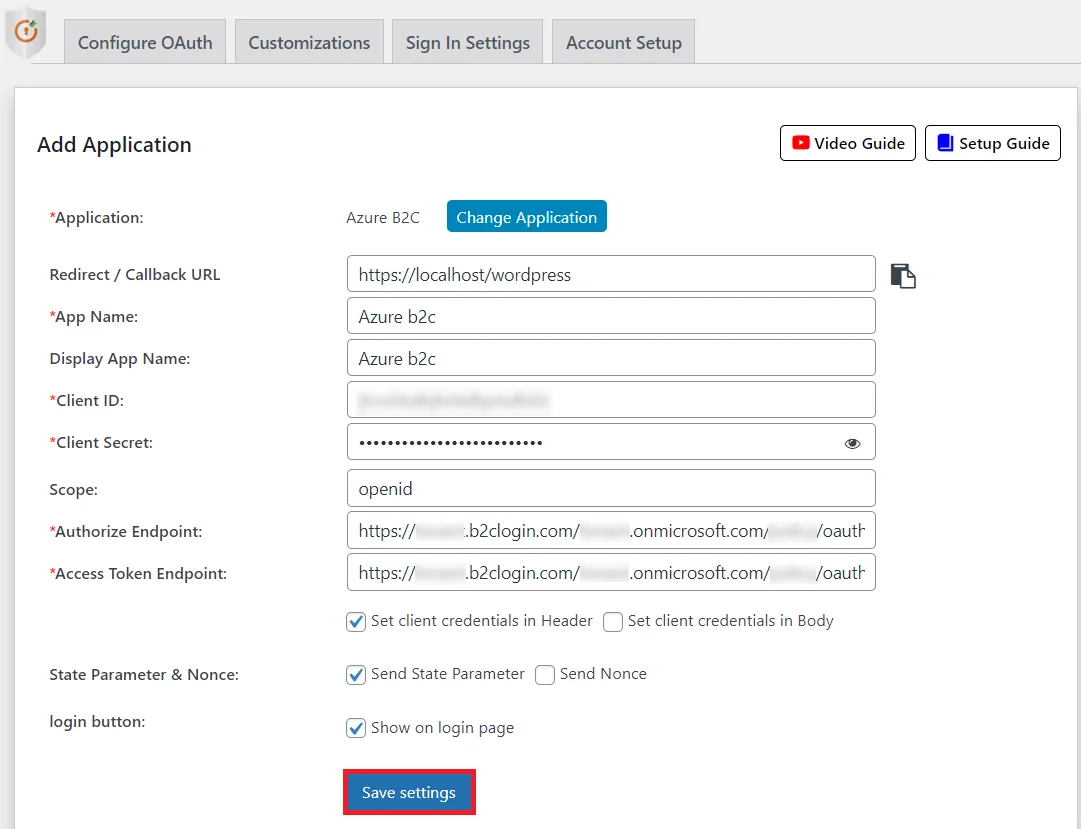
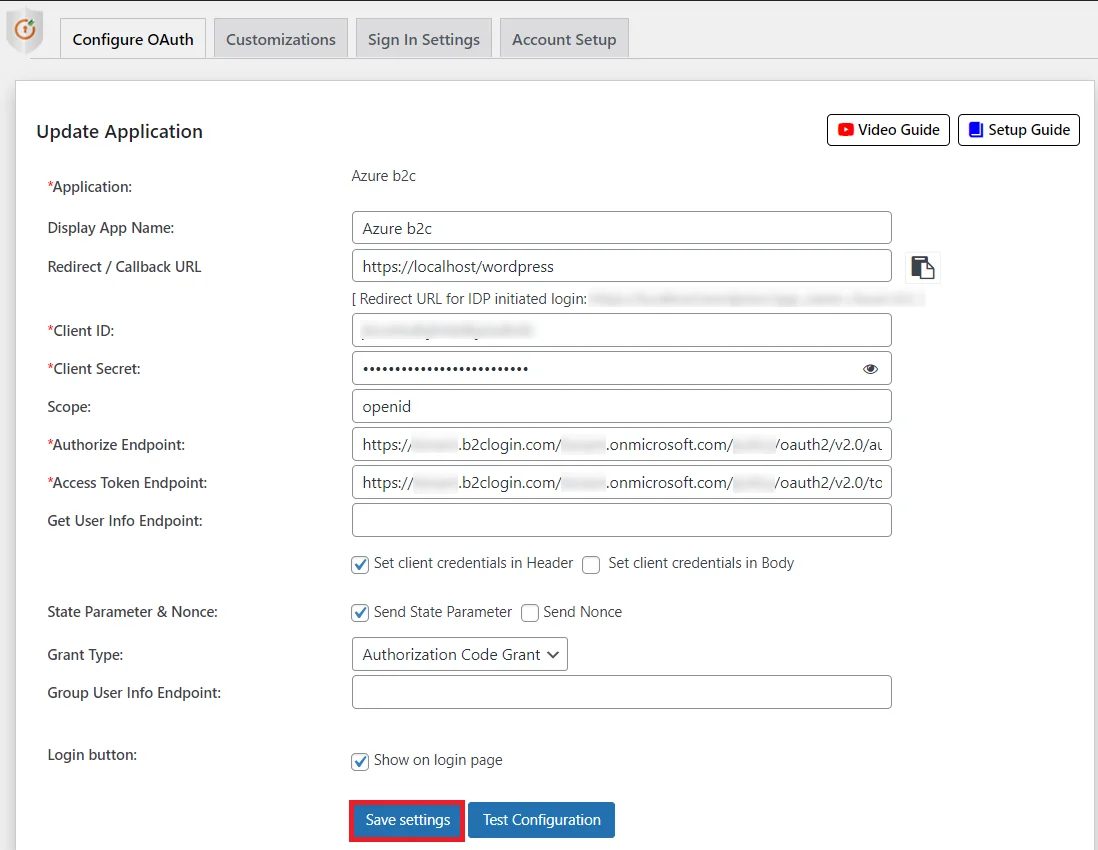
Étape 3 : Mappage des attributs utilisateur
- Le mappage des attributs utilisateur est obligatoire pour permettre aux utilisateurs de se connecter avec succès à WordPress. Nous allons configurer les attributs du profil utilisateur pour WordPress en utilisant les paramètres ci-dessous.
- Allez dans Configurer OAuth languette. Faites défiler vers le bas et cliquez sur Configuration du test.
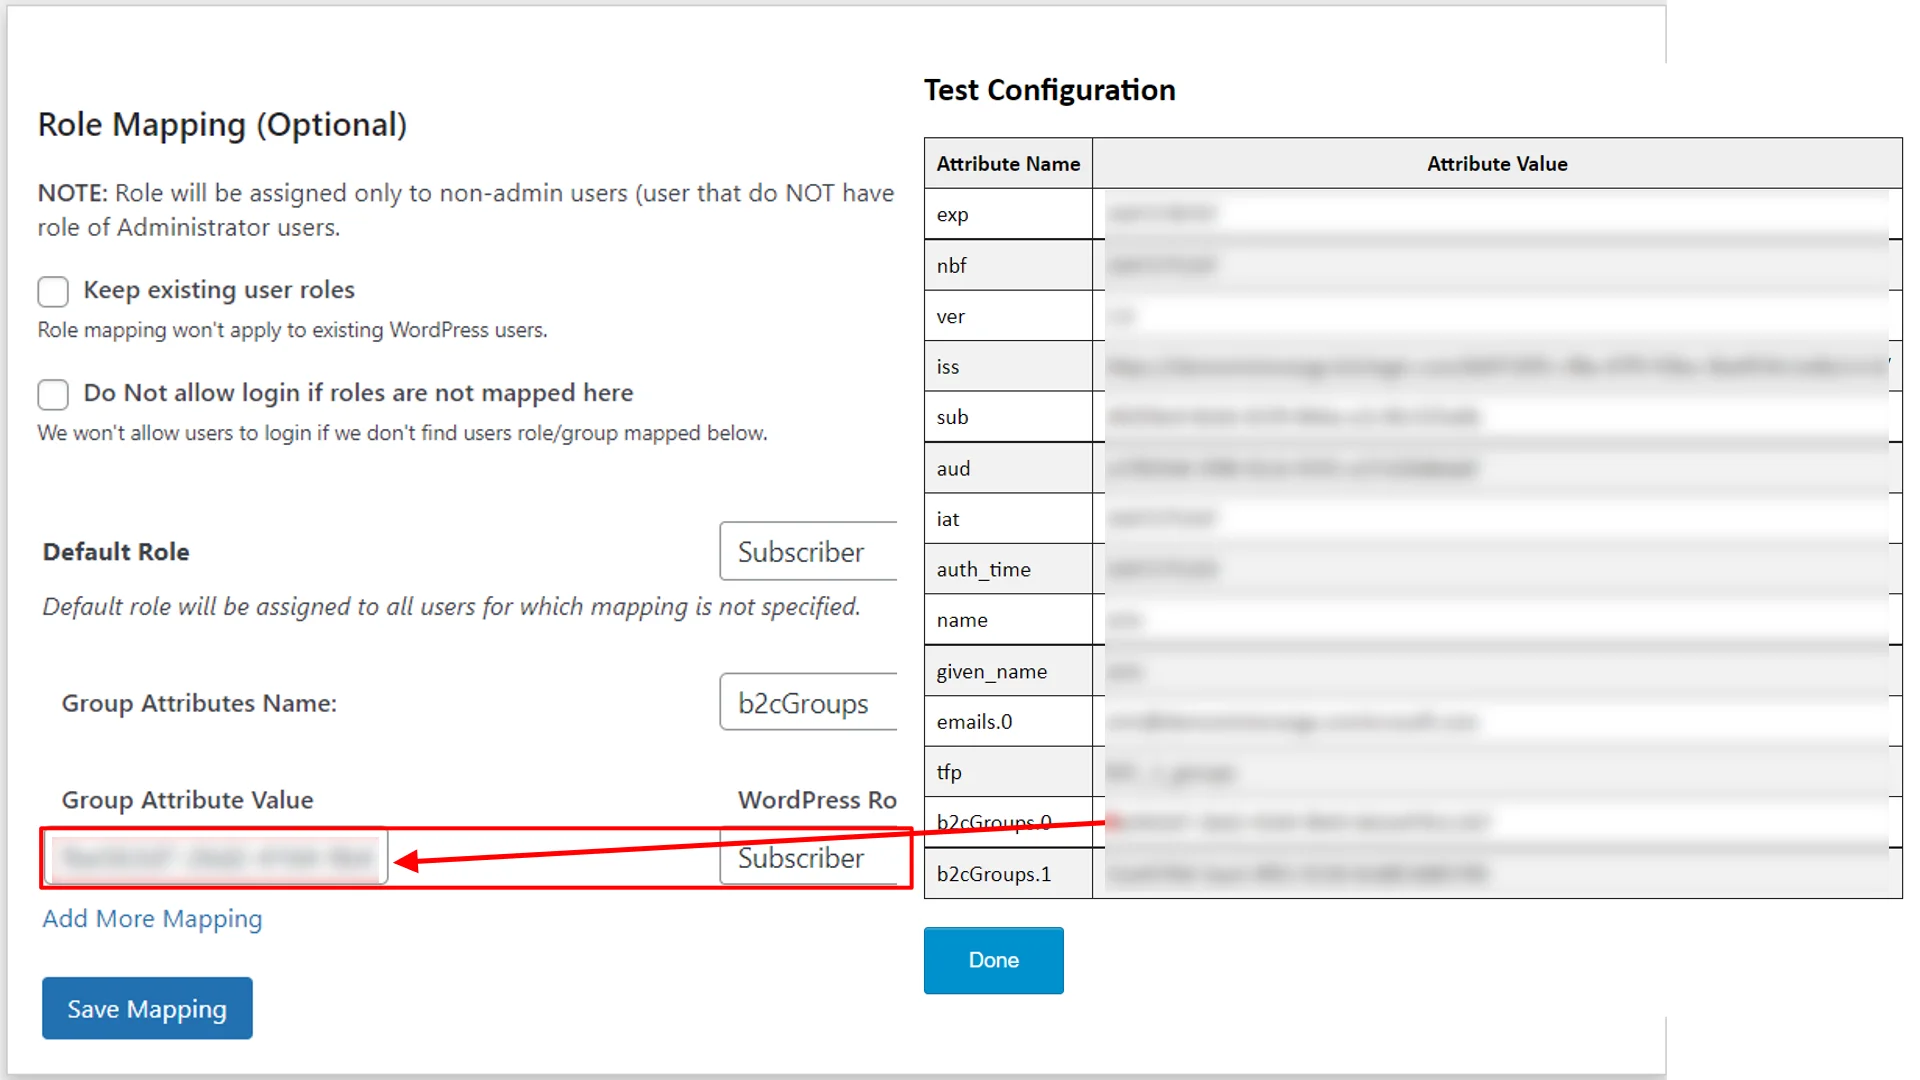
- Vous verrez toutes les valeurs renvoyées par votre fournisseur OAuth à WordPress dans un tableau. Si vous ne voyez pas de valeur pour Prénom, Nom, E-mail ou Nom d'utilisateur, définissez les paramètres requis dans votre fournisseur OAuth pour renvoyer ces informations.
- Une fois que vous voyez toutes les valeurs dans la configuration du test, accédez à Mappage d’attributs/rôles Dans l'onglet, vous obtiendrez la liste des attributs dans les menus déroulants.
Recherche des attributs utilisateur :
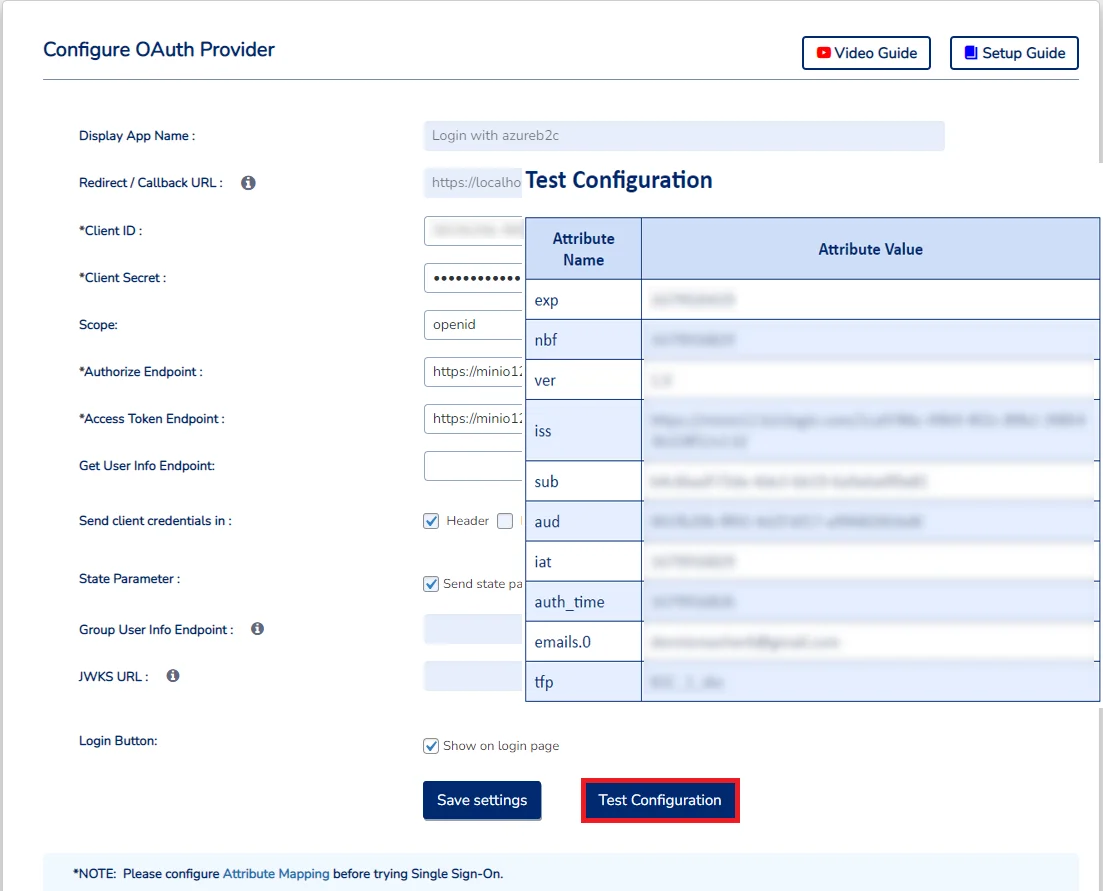

4. Étapes pour récupérer les groupes Azure B2C
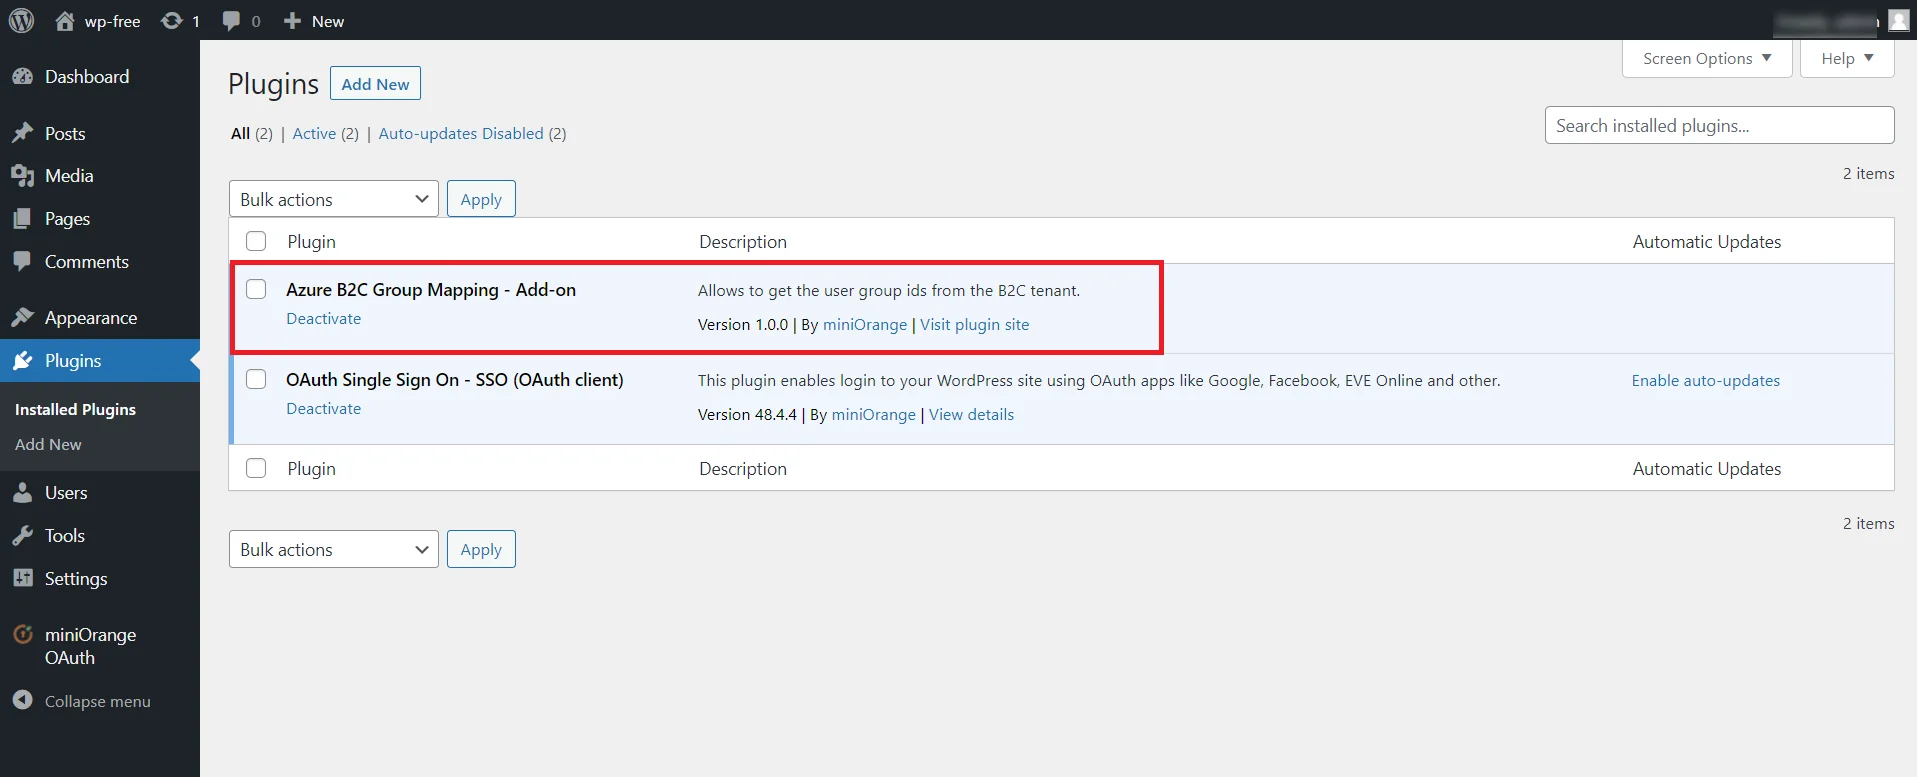
- Activez la Module complémentaire de mappage de rôles Azure B2C ainsi que la version payante du plugin OAuth Single Sign-On (SSO) pour WordPress.
- Rendez-vous dans la section Autorisations d'API dans votre application Azure B2C et cliquez sur l'icône Ajouter une autorisation .
- Sélectionner Microsoft Graph et cliquez sur Autorisations d'application.
- Vous verrez une liste d'autorisations. Recherchez L'Utilisateur, Puis sélectionnez l' Utilisateur.Lire.Tout autorisation dans le menu déroulant et cliquez sur le Ajouter des autorisations .
- Accordez le consentement de l'administrateur pour l'autorisation ajoutée en cliquant sur le Accorder le consentement de l'administrateur pour miniOrange .
- Vous pouvez maintenant tester la configuration du Application Azure B2C En cliquant sur le Configuration des tests bouton dans le Configurer OAuth Onglet du plugin d'authentification unique (SSO) du client OAuth. Vous y trouverez les identifiants de groupe B2C attribués aux utilisateurs dans le nom de l'attribut. b2cGroupes.


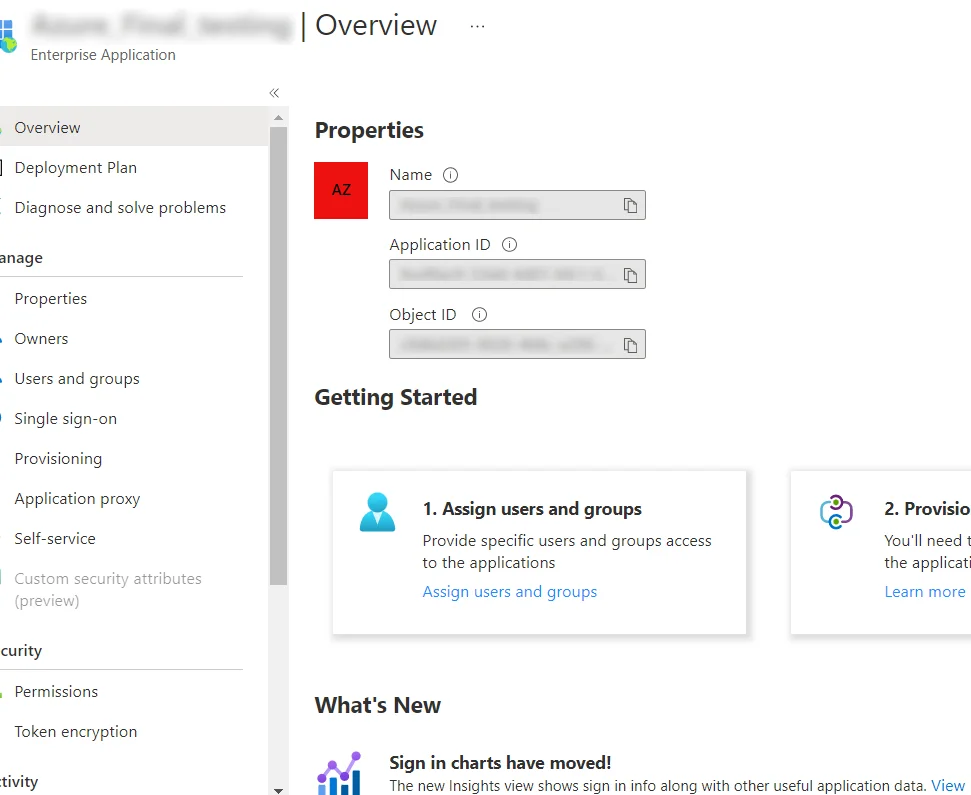
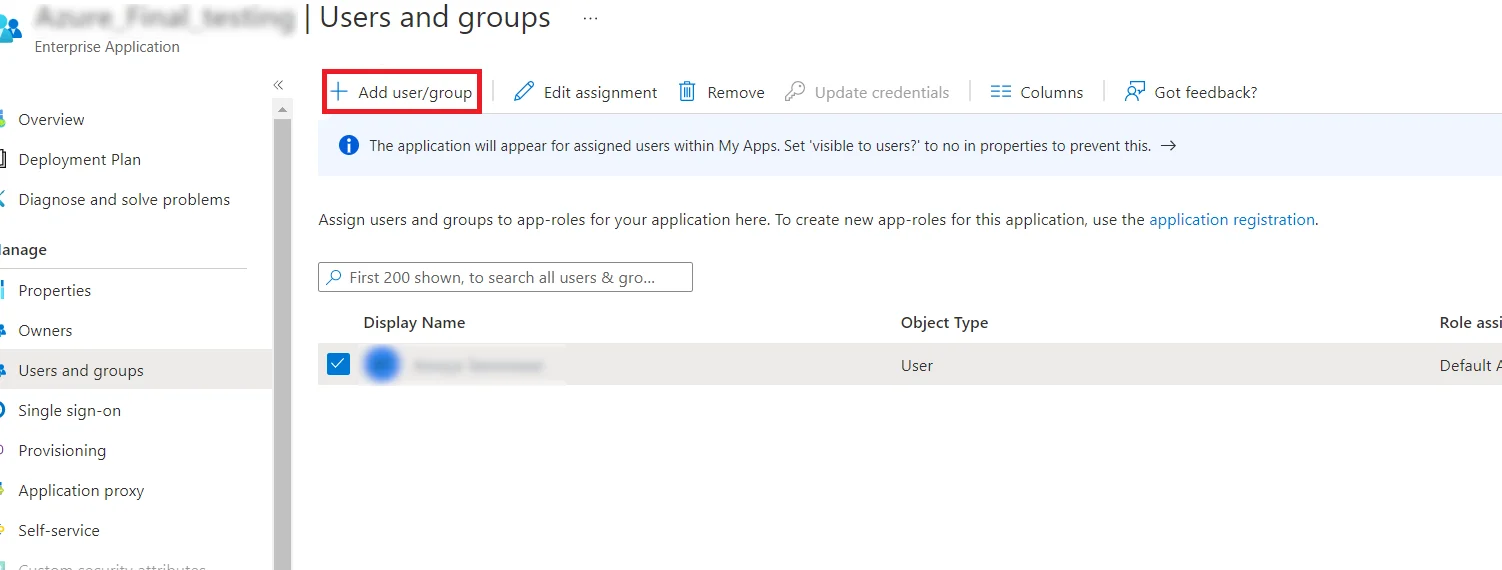
Comment ajouter des utilisateurs aux groupes 
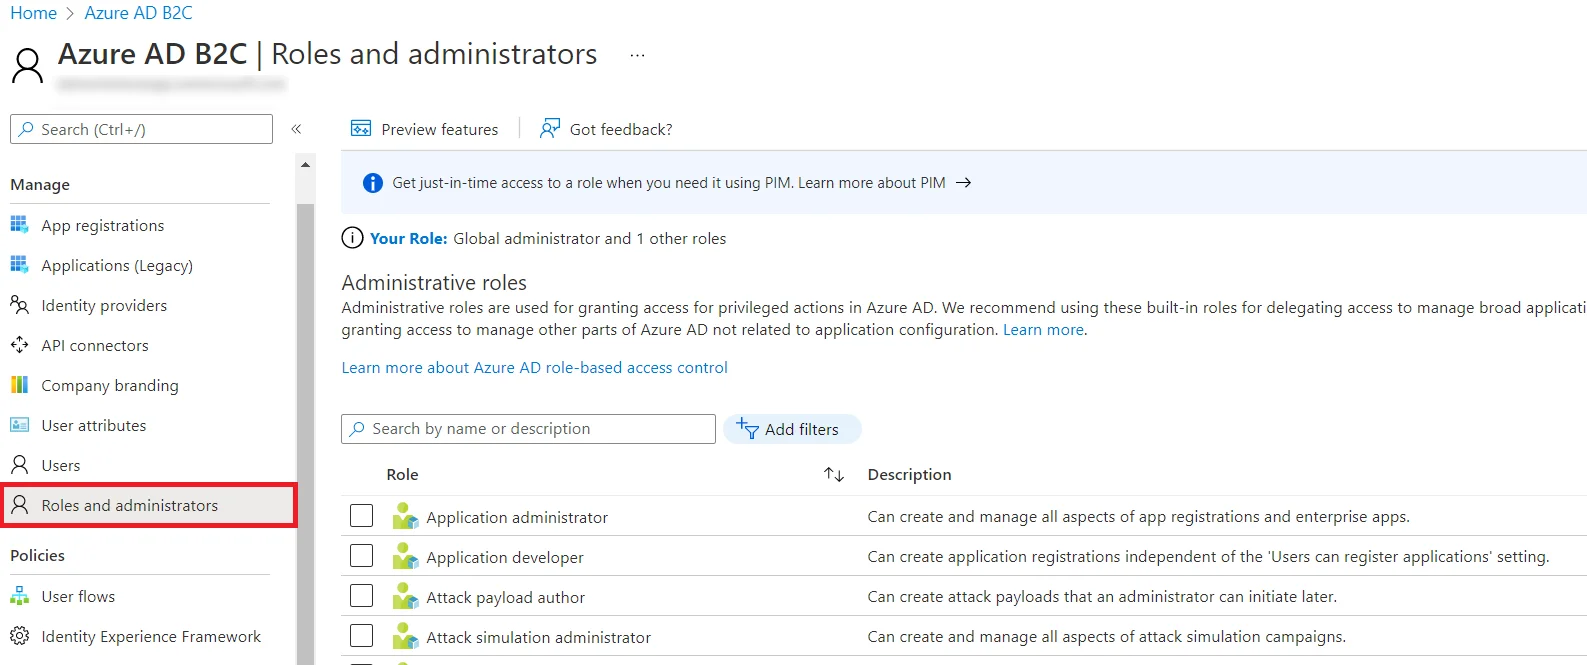
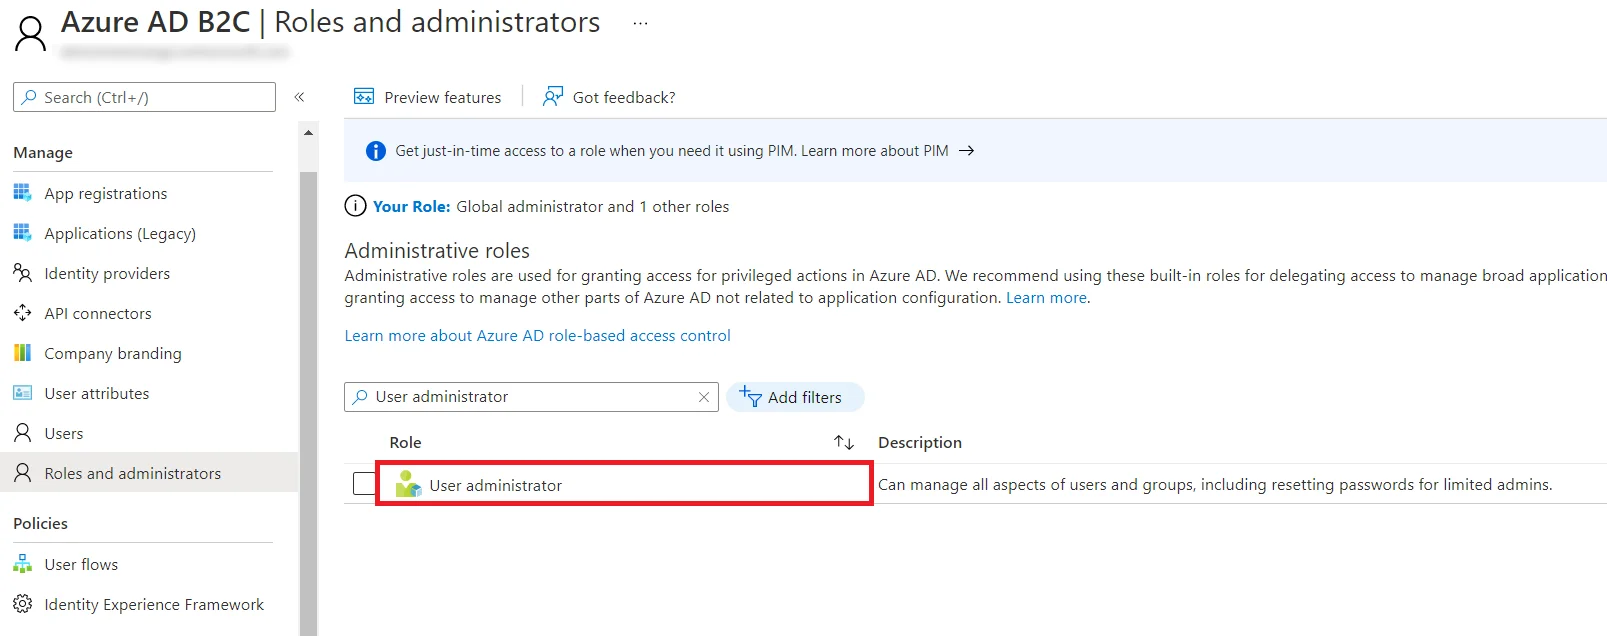
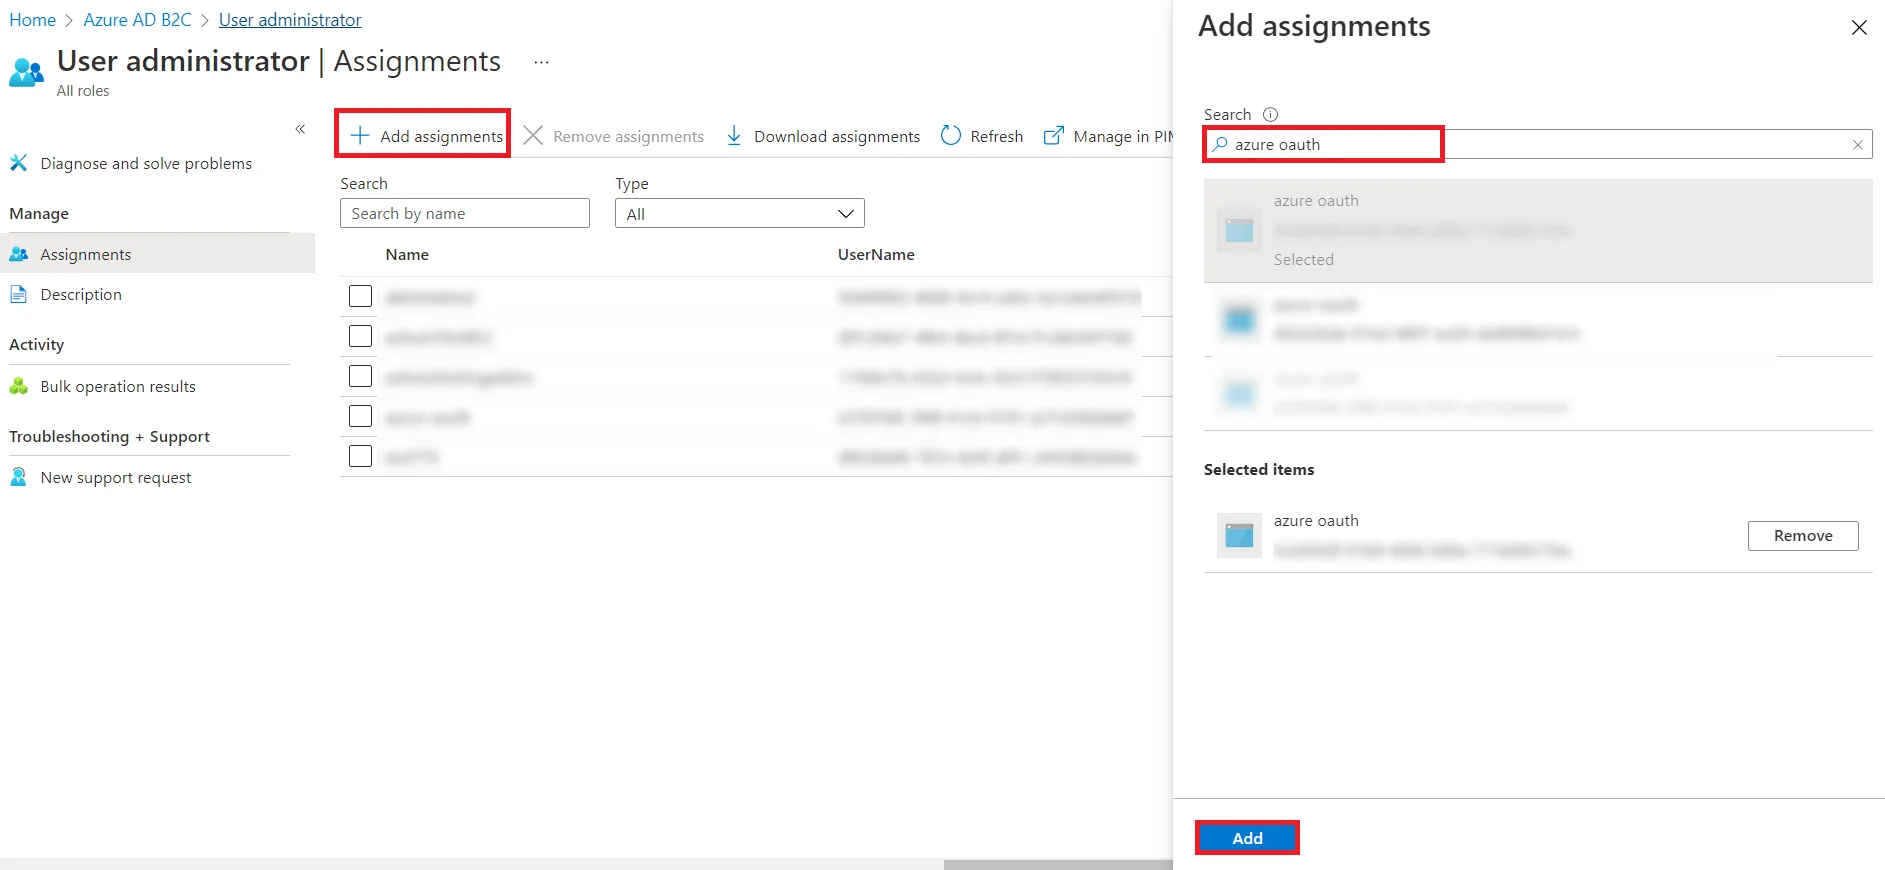
5. Étapes pour configurer les groupes Azure B2C dans le plugin [Premium]
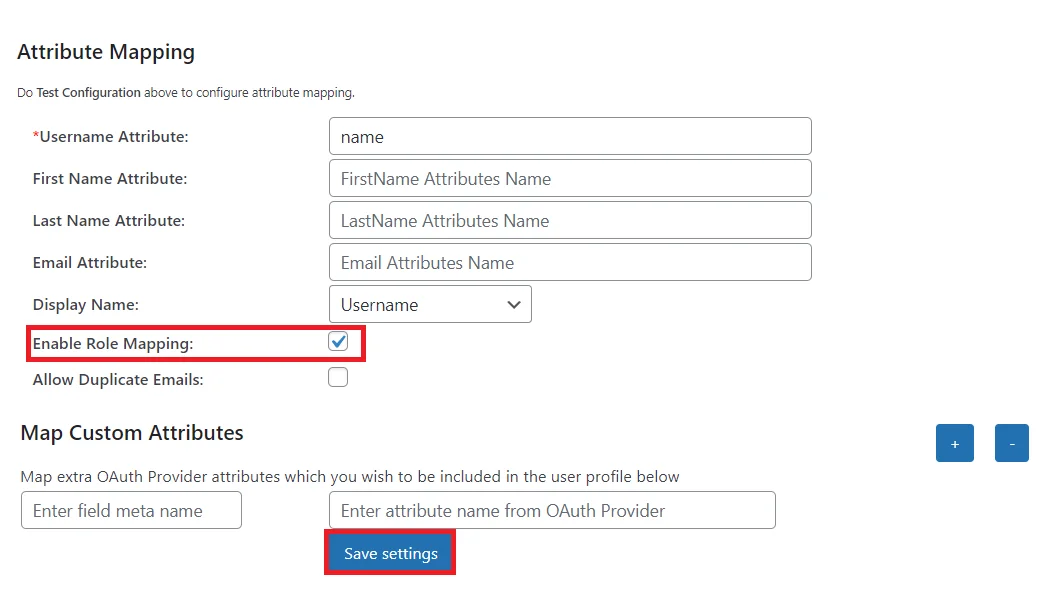
- Rendez-vous dans la section Cartographie d'attributs dans le plugin et mappez les noms d'attribut à partir du tableau de configuration de test. S'assurer Activer le mappage de rôles l'option est activée et cliquez sur le Enregistrer les paramètres bouton. (Reportez-vous à la capture d'écran)
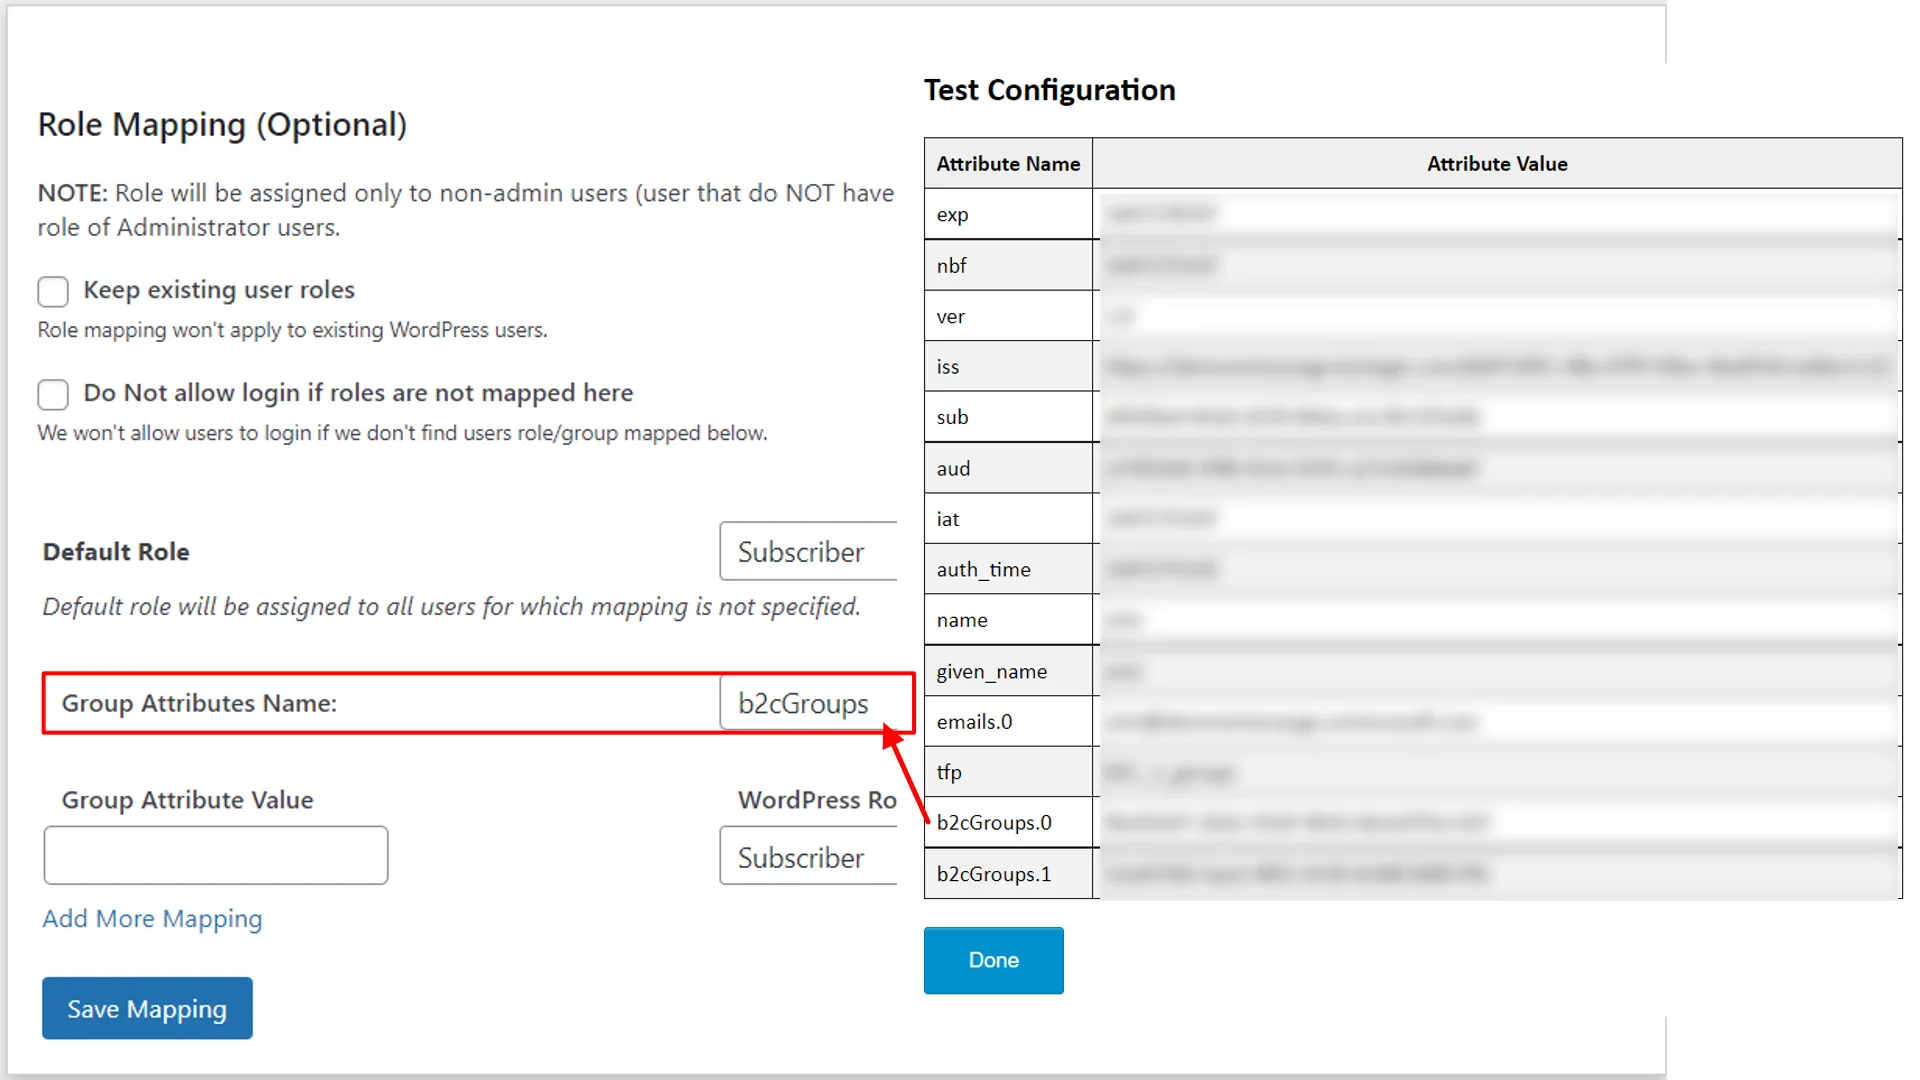
- Faites défiler et aller à la Mappage des rôles section, vous devez cartographier Nom de l'attribut du groupe. Sélectionnez le nom de l'attribut dans la liste des attributs qui renvoient les groupes de la table de configuration de test d'Azure B2C.
Par exemple: b2cGroupes - Attribuez le rôle WordPress aux groupes de fournisseurs : Sur la base de l'application Azure B2C, vous pouvez attribuer le rôle WordPress aux groupes Azure B2C. Ajoutez la valeur du groupe Azure B2C sous Valeur d'attribut de groupe et attribuez le rôle WordPress requis devant celui-ci sous Rôle WordPress.
Par exemple, dans l'image ci-dessous. La valeur du groupe s'est vu attribuer le rôle d'Abonné. - Une fois le mappage enregistré, le groupe Azure B2C se verra attribuer le rôle d'abonné WordPress après SSO.
Exemple : Selon l'exemple donné, un utilisateur avec une valeur de groupe sera ajouté en tant qu'abonné.
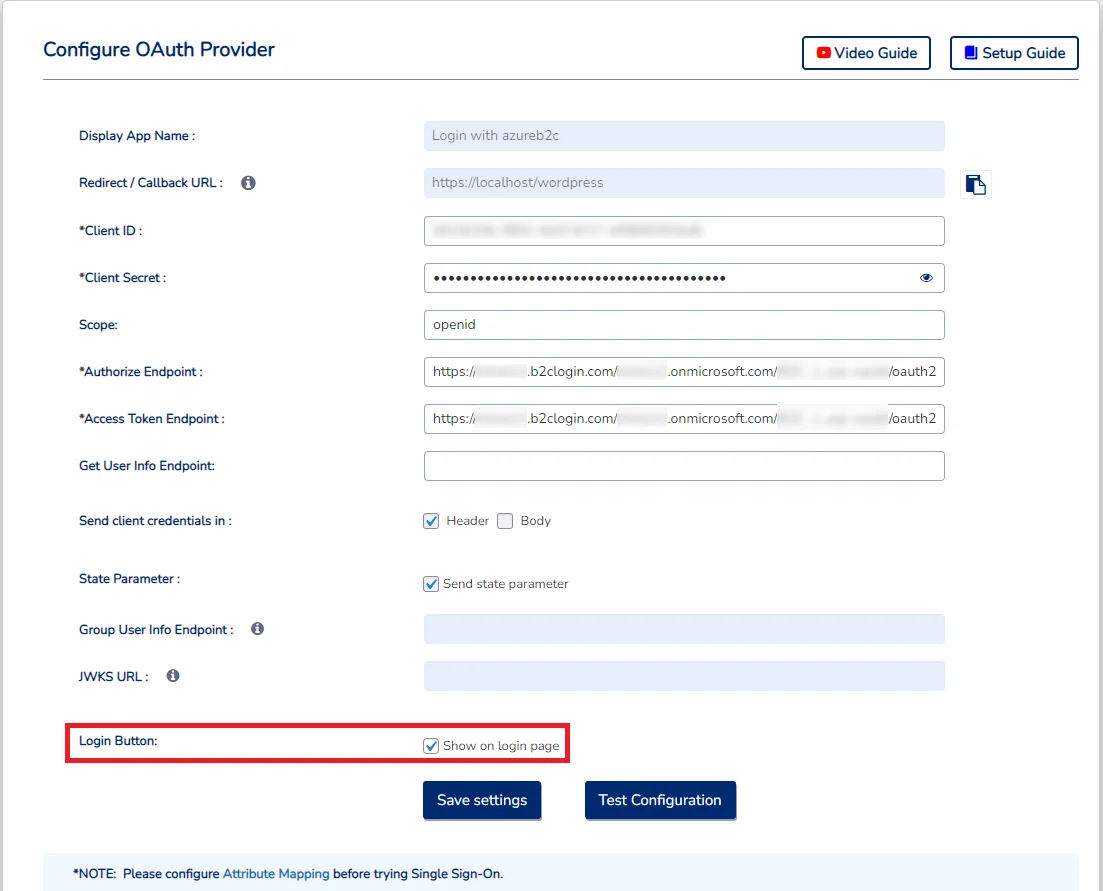
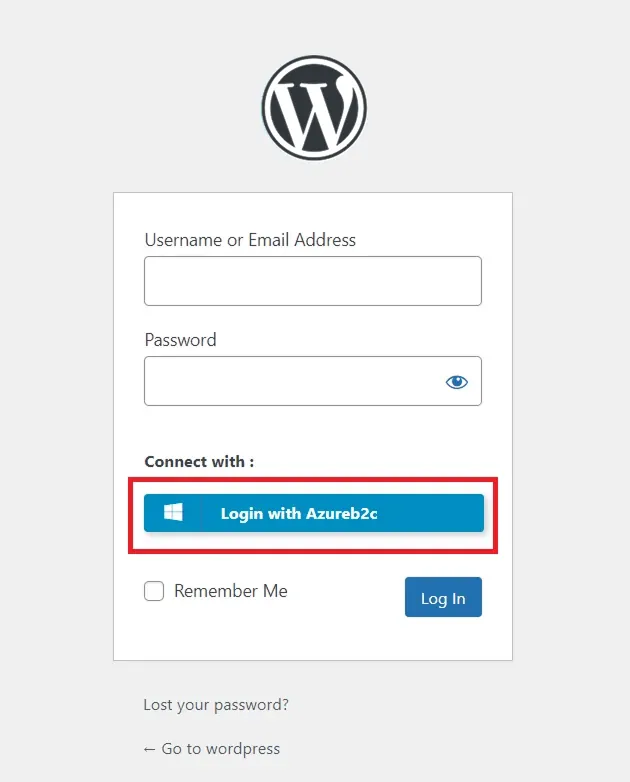
Étape 6 : Paramètres de connexion
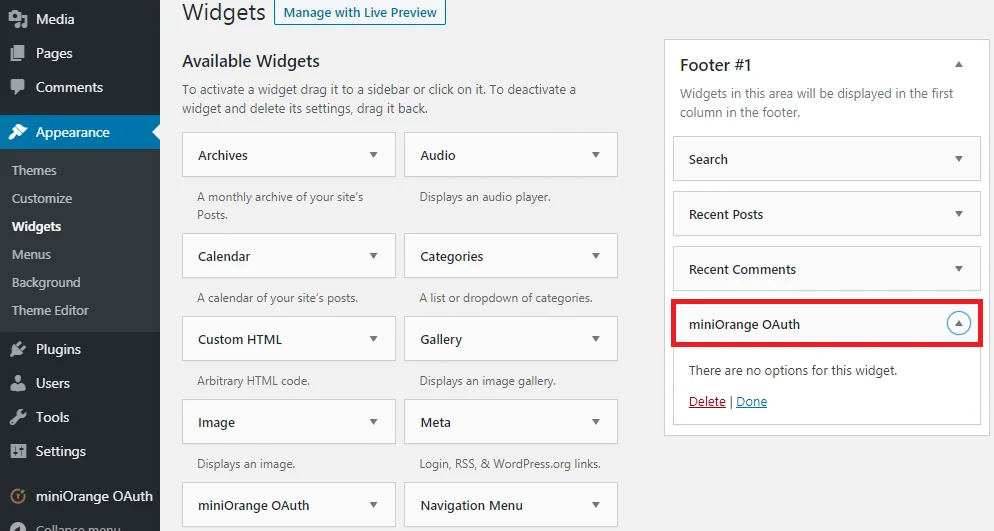
- WordPress 5.7 et versions antérieures
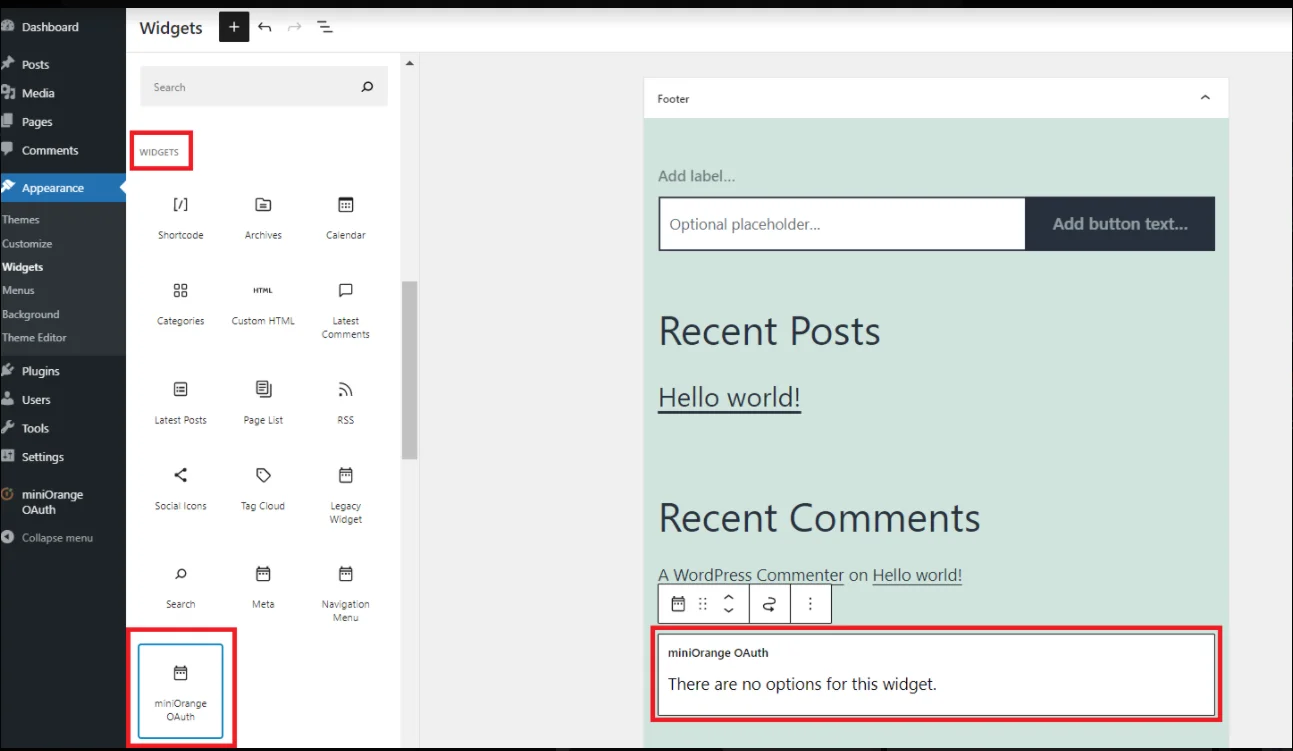
- WordPress 5.8
- WordPress 5.9 et versions ultérieures
Articles Relatifs
Merci pour votre réponse. Nous reviendrons vers vous bientôt.
Quelque chose s'est mal passé. Veuillez soumettre à nouveau votre requête


