
Configurer Clever Single Sign-On (SSO) pour WordPress à l'aide d'OAuth | Clever SSO
Marché
Clever SSO pour WordPress utilise le flux d'autorisation OAuth pour offrir aux utilisateurs un accès sécurisé aux sites WordPress. Grâce à notre extension d'authentification unique (SSO) OAuth pour WordPress, Clever fait office de fournisseur OpenID Connect et OAuth, garantissant une connexion sécurisée aux sites WordPress. L'intégration de Clever avec WordPress simplifie et sécurise le processus de connexion. Cette solution permet aux employés d'accéder à leurs sites WordPress en un seul clic grâce à leurs identifiants Clever, éliminant ainsi la nécessité de stocker, mémoriser et réinitialiser plusieurs mots de passe. Outre la fonctionnalité d'authentification unique (SSO) Clever , l'extension propose également des fonctionnalités SSO avancées telles que le mappage des attributs de profil utilisateur, le mappage des rôles et l'accès aux sites en fonction des domaines de messagerie de l'entreprise. Pour une présentation détaillée des fonctionnalités, consultez l' extension d'authentification unique (SSO) OAuth pour WordPress. Vous pouvez suivre les étapes ci-dessous pour configurer Clever SSO pour WordPress.





Pré-requis : Téléchargement Et Installation
- Connectez-vous à votre instance WordPress en tant qu'administrateur.
- Aller sur WordPress Tableau de bord -> Plugins et cliquez sur Ajouter un nouveau.
- Rechercher un Extension OAuth d'authentification unique (SSO) pour WordPress et cliquez sur Installer maintenant.
- Une fois installé cliquez sur Activer.
Nous proposons une authentification unique (SSO) pour WordPress avec plusieurs établissements d'enseignement, tels que :

Lien de classe
Toile

Google classe
Office 365
Vous ne trouvez pas votre établissement de formation ? Cliquez ici pour en savoir plus.
Étapes de configuration
Étape 1 : Configurer Clever comme fournisseur OAuth
- Tout d'abord, allez à https://dev.clever.com/ et inscrivez-vous/connectez-vous pour enregistrer une nouvelle application.
- Sous Démarrez votre Clever Sandbox, cliquez sur le Cliquez ici pour commencer.
- Allez dans https://apps.clever.com/inscrivez-vous et inscrivez-vous/connectez-vous à votre compte.
- Suivez les étapes pour créer une application. (voir les images ci-dessous)
- Cliquez sur Connexion instantanée intelligente option pour continuer.
- Cliquez sur next pour continuer.
- Copiez le identité du client et la Secret client et rangez-le dans votre Plugin client OAuth miniOrange sous le identité du client et Secret client champs de texte respectivement. Copiez le URL de redirection/rappel à partir de votre plug-in client OAuth miniOrange et stockez-le dans le Rediriger les URI champ de texte. Enfin, cliquez sur le Enregistrer bouton pour enregistrer vos configurations.
- Cliquez sur le Suivant pour passer à l'étape suivante.
- Sélectionnez les navigateurs que vous souhaitez prendre en charge pour l'enquête de certificat et sélectionnez Flux d'autorisation sécurisé pour quel flux d'autorisation utilisez-vous question (référez-vous à l’image à la page suivante).
- Renseignez tous les autres champs selon votre cas d'utilisation et cliquez sur le Soumettre bouton à la fin pour sauvegarder vos configurations.


À noter: Pour la Prime d'authentification unique OAuth les plugins ajoutent ceci
https://{domain-url}?app_name={appname} comme URL de redirection dans intelligent.
Par exemple. Si votre nom de domaine est 'exemple de domaine' et le nom de l'application est 'Intelligent', alors votre URL de redirection sera 'https://example.com?app_name=Clever'.


Vous avez configuré avec succès l'authentification unique (SSO) pour WordPress en utilisant Clever comme fournisseur OAuth sur votre site WordPress, permettant ainsi aux utilisateurs/étudiants d'accéder en toute sécurité à leur site WordPress grâce à Clever SSO ou Clever Single Sign On (SSO) pour l'éducation afin d'améliorer l'authentification des utilisateurs.
Étape 2 : Configurer WordPress comme client OAuth
- Gratuit
- Devenez membre Premium


Étape 3 : Mappage des attributs utilisateur
- Le mappage des attributs utilisateur est obligatoire pour permettre aux utilisateurs de se connecter avec succès à WordPress. Nous allons configurer les attributs du profil utilisateur pour WordPress en utilisant les paramètres ci-dessous.
- Allez dans Configurer OAuth languette. Faites défiler vers le bas et cliquez sur Configuration du test.
- Vous verrez toutes les valeurs renvoyées par votre fournisseur OAuth à WordPress dans un tableau. Si vous ne voyez pas de valeur pour Prénom, Nom, E-mail ou Nom d'utilisateur, définissez les paramètres requis dans votre fournisseur OAuth pour renvoyer ces informations.
- Une fois que vous voyez toutes les valeurs dans la configuration du test, accédez à Mappage d’attributs/rôles Dans l'onglet, vous obtiendrez la liste des attributs dans les menus déroulants.
Recherche des attributs utilisateur :


Étape 4 : Mappage des rôles [Premium]
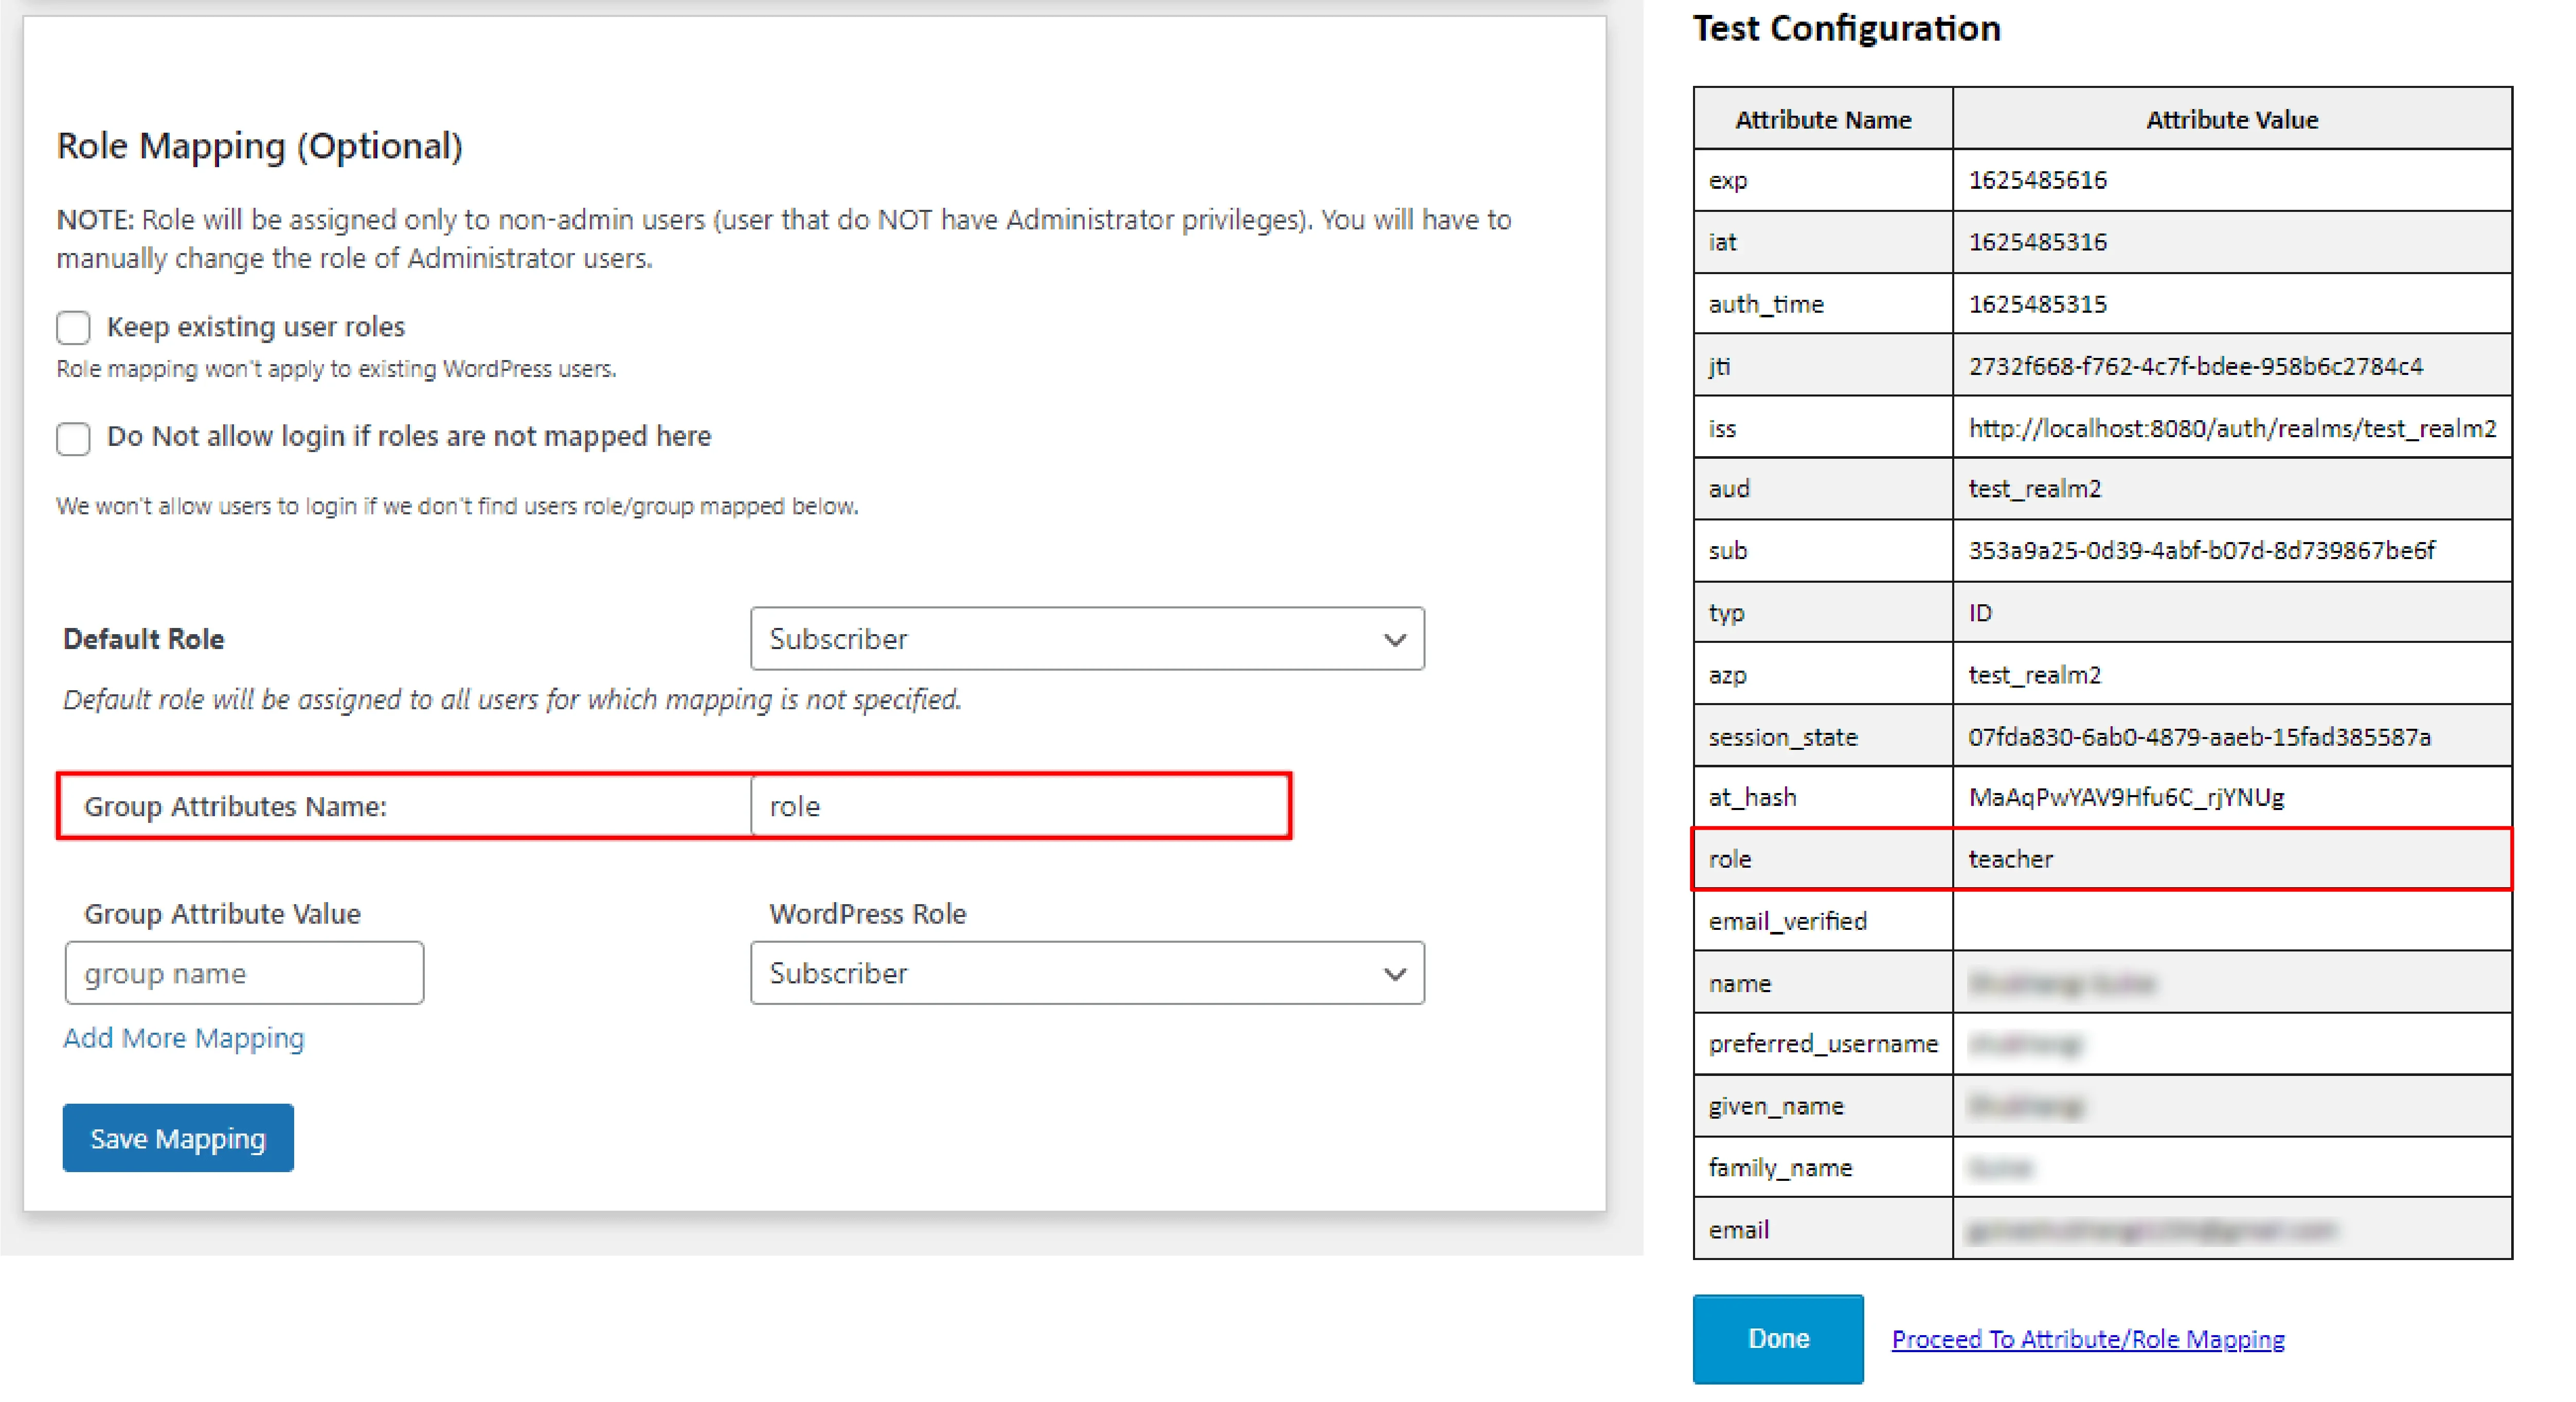
- Cliquez sur « Configuration des tests » et vous obtiendrez la liste des noms d'attribut et des valeurs d'attribut envoyés par votre fournisseur OAuth.
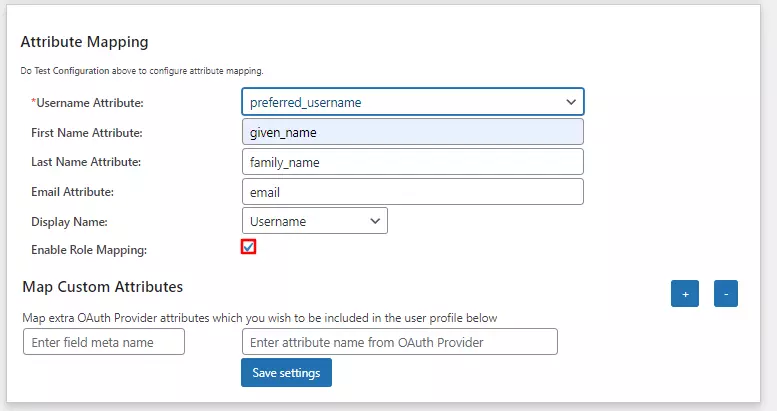
- Dans la fenêtre Configuration du test, mappez les noms d'attribut dans la section Mappage d'attributs du plugin. Reportez-vous à la capture d'écran pour plus de détails.
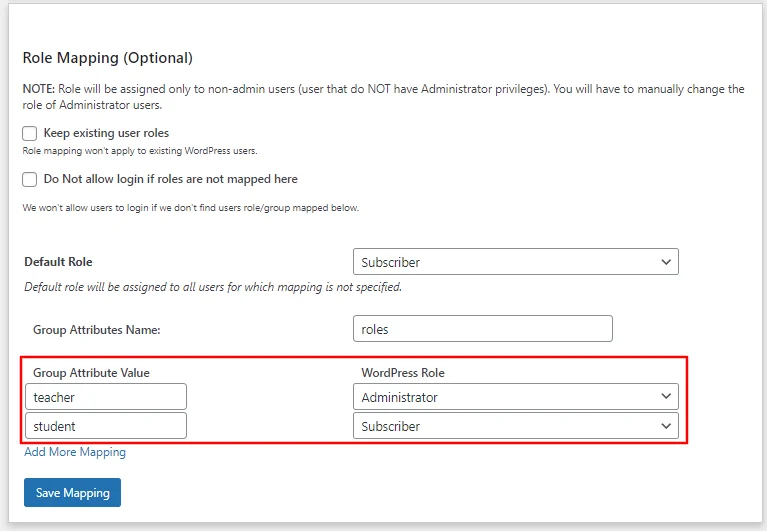
- Activer le mappage de rôles : Pour activer le mappage de rôle, vous devez mapper l'attribut de nom de groupe. Sélectionnez le nom de l'attribut dans la liste des attributs qui renvoie les rôles de votre application fournisseur.
Par exemple: Rôle - Attribuez le rôle WordPress au rôle Fournisseur : En fonction de votre application de fournisseur, vous pouvez attribuer le rôle WordPress à vos rôles de fournisseur. Il peut s'agir d'un étudiant, d'un enseignant, d'un administrateur ou de tout autre selon votre candidature. Ajoutez les rôles de fournisseur sous Valeur d'attribut de groupe et attribuez le rôle WordPress requis devant celui-ci sous Rôle WordPress.
Par exemple, dans l'image ci-dessous. L'enseignant s'est vu attribuer le rôle d'administrateur et l'étudiant se voit attribuer le rôle d'abonné. - Une fois le mappage enregistré, le rôle de fournisseur se verra attribuer le rôle d'administrateur WordPress après SSO.
Exemple : Selon l'exemple donné, les utilisateurs avec le rôle « enseignant » seront ajoutés en tant qu'administrateur dans WordPress et « étudiant » sera ajouté en tant qu'abonné.
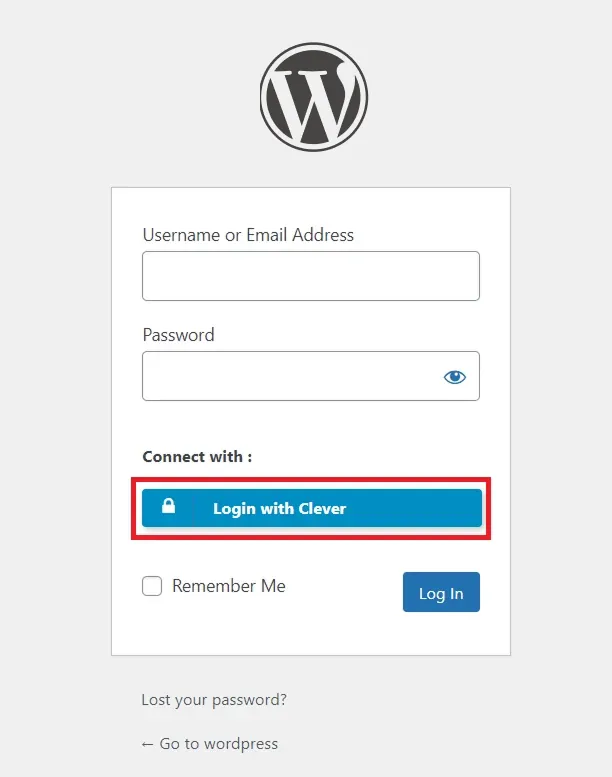
Étape 5 : Paramètres de connexion
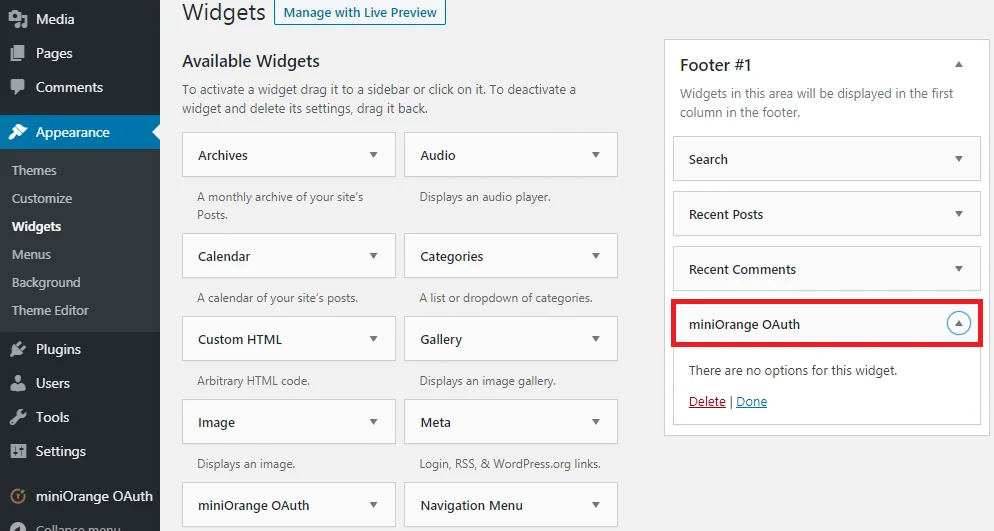
- WordPress 5.7 et versions antérieures
- WordPress 5.8
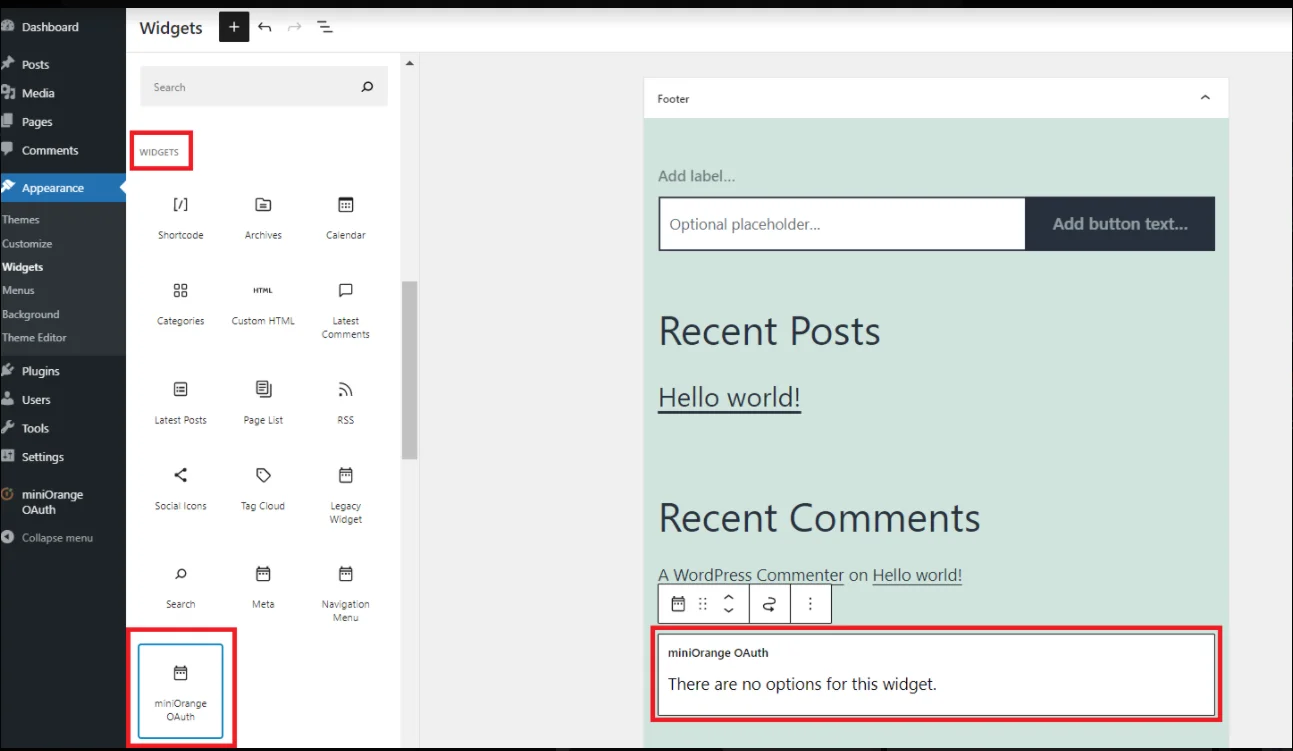
- WordPress 5.9 et versions ultérieures

SSO intelligent avec mappage de rôles Learndash


Si vous utilisez LearnDash comme plateforme LMS WordPress et souhaitez attribuer différents cours LearnDash à vos utilisateurs (Classlink, Clever, Google Classroom) en fonction de leur établissement ou de leur niveau (par exemple, maternelle, CP, CE1), vous pouvez utiliser notre extension d'intégration LearnDash pour WordPress. Grâce à cette extension, au lieu d'ajouter individuellement chaque personne à un cours LearnDash spécifique, nous pouvons les y affecter directement lors de l'authentification unique (SSO), en fonction des groupes d'utilisateurs et des rôles, afin qu'ils puissent accéder au cours directement depuis votre site WordPress.
Articles Relatifs
Merci pour votre réponse. Nous reviendrons vers vous bientôt.
Quelque chose s'est mal passé. Veuillez soumettre à nouveau votre requête


