Comment configurer l'extension de redirection/restriction basée sur les attributs avec SAML/OAuth dans WordPress ?
Marché
Ce guide vous accompagne pas à pas dans la configuration de l'extension de redirection/restriction basée sur les attributs avec le plugin d'authentification unique (SSO) miniOrange SAML ou OAuth/OpenID Connect. Grâce à ce guide, vous pouvez configurer des règles basées sur les attributs afin de rediriger automatiquement les utilisateurs vers des pages spécifiques après leur connexion ou de restreindre l'accès en fonction des attributs utilisateur reçus de votre fournisseur d'identité (IdP), offrant ainsi une expérience de connexion sécurisée et personnalisée.
Pré-requis : Téléchargement Et Installation
Module complémentaire de configuration de la redirection/restriction basée sur les attributs
- SAML
- Connexion OAuth/OpenID
Configurer l'extension de redirection/restriction basée sur les attributs avec le plugin d'authentification unique (SSO) SAML
- miniOrange Connexion basée sur les attributs offre aux redirection vers différentes pages après la connexion, en fonction des les attributs de l'utilisateur stocké dans le utilisateur tableau de WordPress.
- Nous pouvons également fournir une redirection basée sur les attributs de l'utilisateur qui existent dans une autre table de WordPress.
- Disons que vous voulez des utilisateurs avec l'attribut type d'utilisateur as Apprenant pour être redirigé vers https://www.miniorange.com/student après la connexion.
- Et vous voulez que les utilisateurs avec l'attribut type d'utilisateur as Staff pour être redirigé vers https://www.miniorange.com/staff après la connexion.
- Ensuite, vous pouvez fournir le mappage suivant sous Redirection basée sur les attributs .
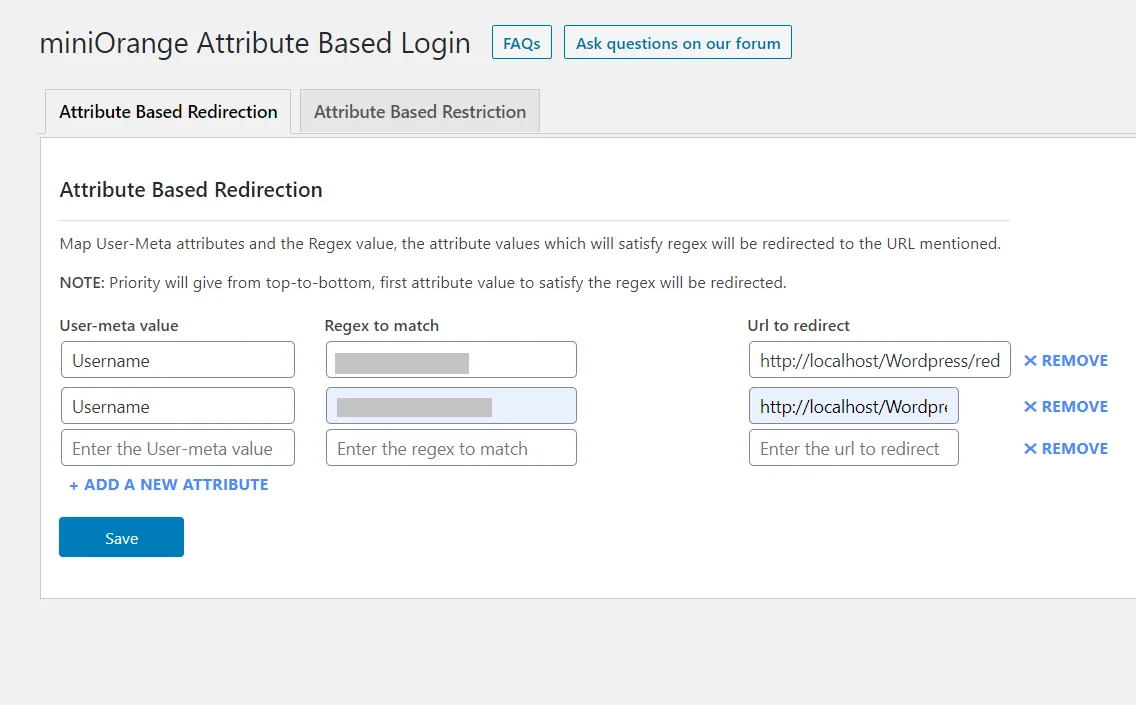
- Maintenant, si un utilisateur a le valeur de la méta-clé userType as Apprenant or Staff, sera redirigé vers l'URL configurée correspondante après la connexion.
- Regex à correspondre : Vous pouvez également fournir un expression régulière pour la valeur de l'attribut. Si l'utilisateur connecté satisfait à l'expression régulière mappée, il sera redirigé vers l'URL configurée après la connexion.
Restriction basée sur les attributs :
- miniOrange Connexion basée sur les attributs fournit une connexion restriction basé sur utilisateurs attributs envoyés par le Fournisseur d'identité.
- Disons que vous souhaitez uniquement que les utilisateurs aient type d'utilisateur as Contributeur et Code de type de membre comme 25, 26, 40, 41 ou 45 pour pouvoir vous connecter. Ensuite, vous pouvez fournir le mappage suivant sous Restriction basée sur les attributs .
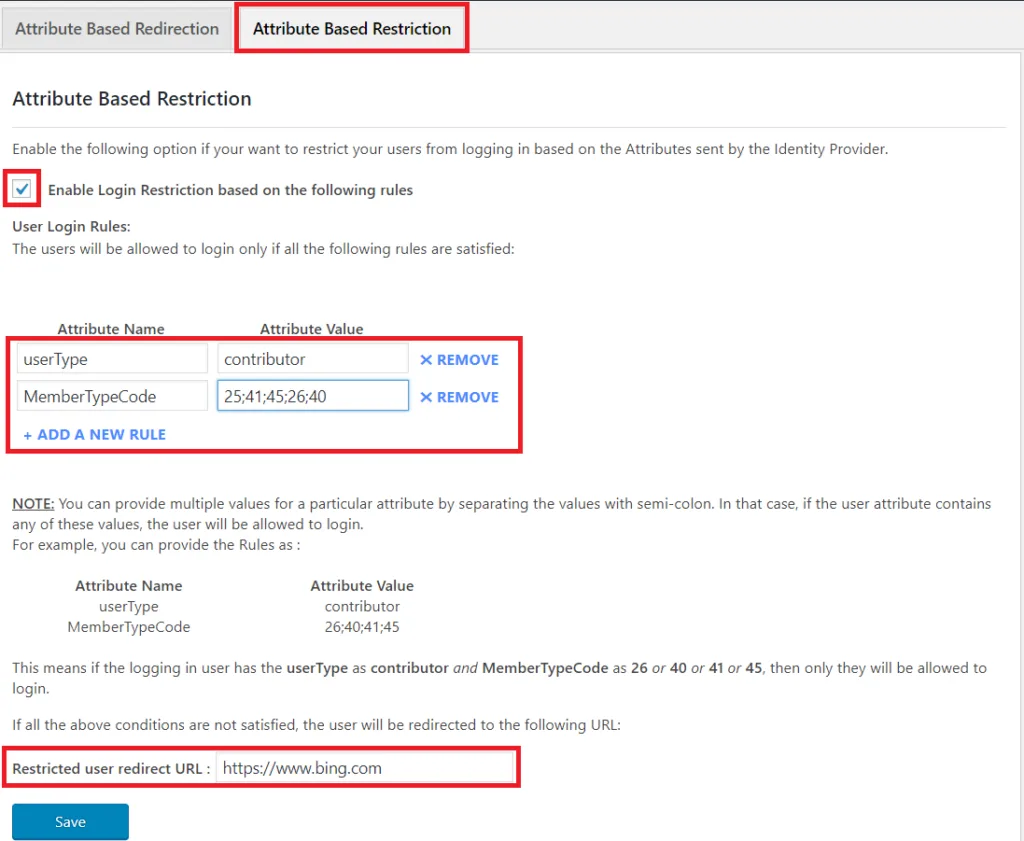

Remarque : Vous pouvez fournir des valeurs séparées par des points-virgules en cas de valeurs d’attribut multiples. Dans ce cas, la règle se comportera comme une condition OU : si l’attribut envoyé par le fournisseur d’identité contient au moins une des valeurs séparées par des points-virgules, l’utilisateur sera autorisé à se connecter.
- Désormais, tout utilisateur essayant de se connecter avec l'ensemble d'attributs ci-dessus sera autorisé à se connecter. Mais s'il ne dispose pas de l'ensemble d'attributs ci-dessus, il sera redirigé vers une page configurée dans le URL de redirection utilisateur restreinte section du plugin.
- Attributs à valeurs multiples : Vous pouvez fournir des règles avec un nom d'attribut en double. Dans ce cas, il se comportera comme la condition AND.
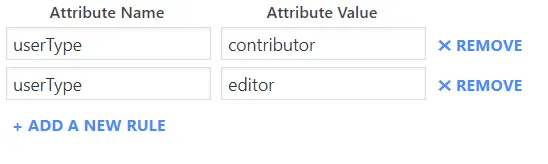
- Conformément à la configuration ci-dessus, un utilisateur sera autorisé à se connecter uniquement si l'attribut userType envoyé par l'IdP pour cet utilisateur a les valeurs contributeur et éditeur.
Configurer l'extension de redirection/restriction basée sur les attributs avec le plugin d'authentification unique (SSO) du client OAuth
L'extension miniOrange Attribute-Based Login permet la redirection et la restriction d'accès à différentes pages après la connexion, en fonction des attributs de l'utilisateur stockés dans la table de métadonnées utilisateur de WordPress.
Configurer la redirection basée sur les attributs
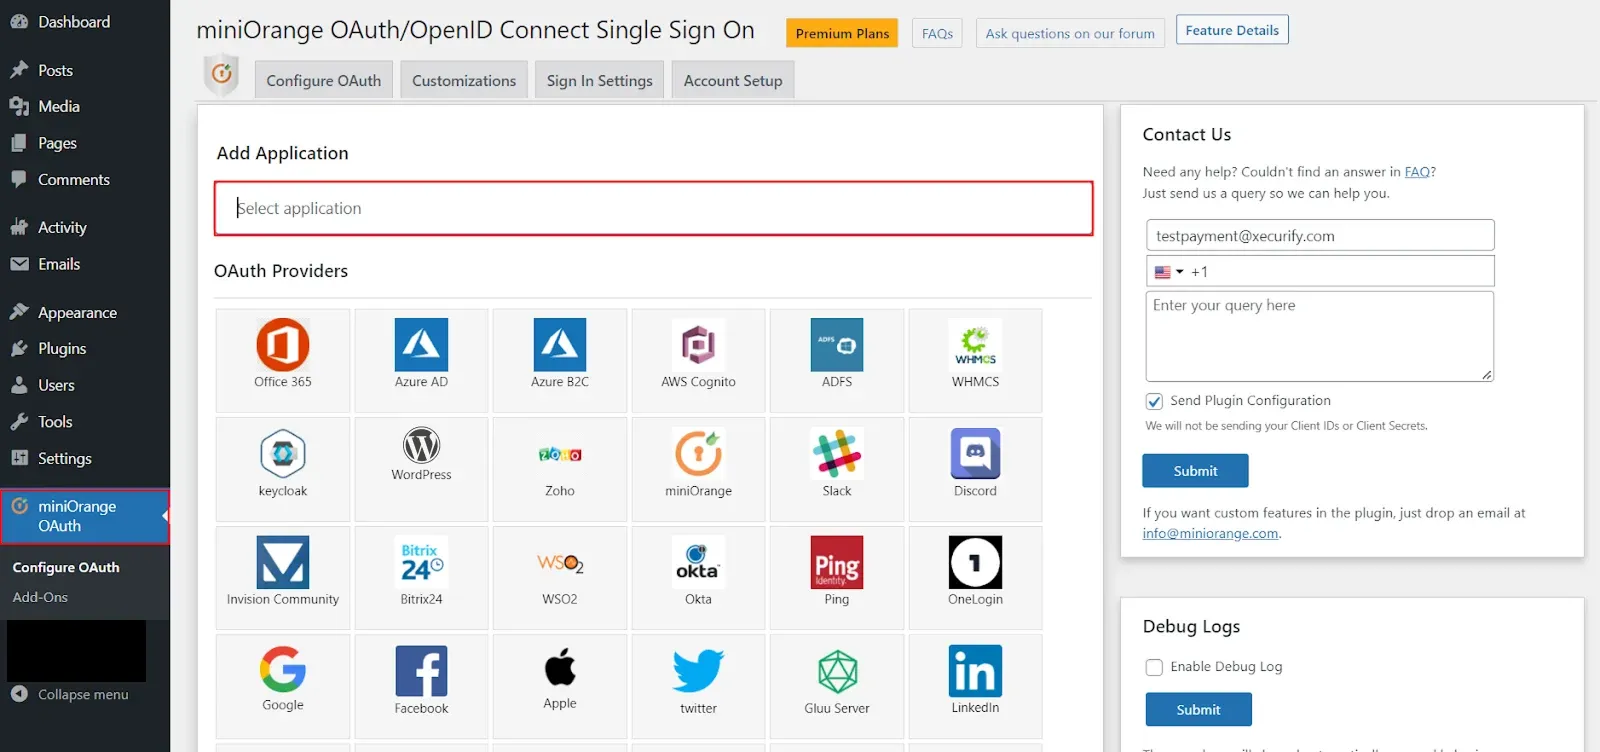
- Rendez-vous dans la section Authentification unique miniOrange (SSO) Extension pour WordPress. Sélectionnez votre Fournisseur OAuth de la liste.
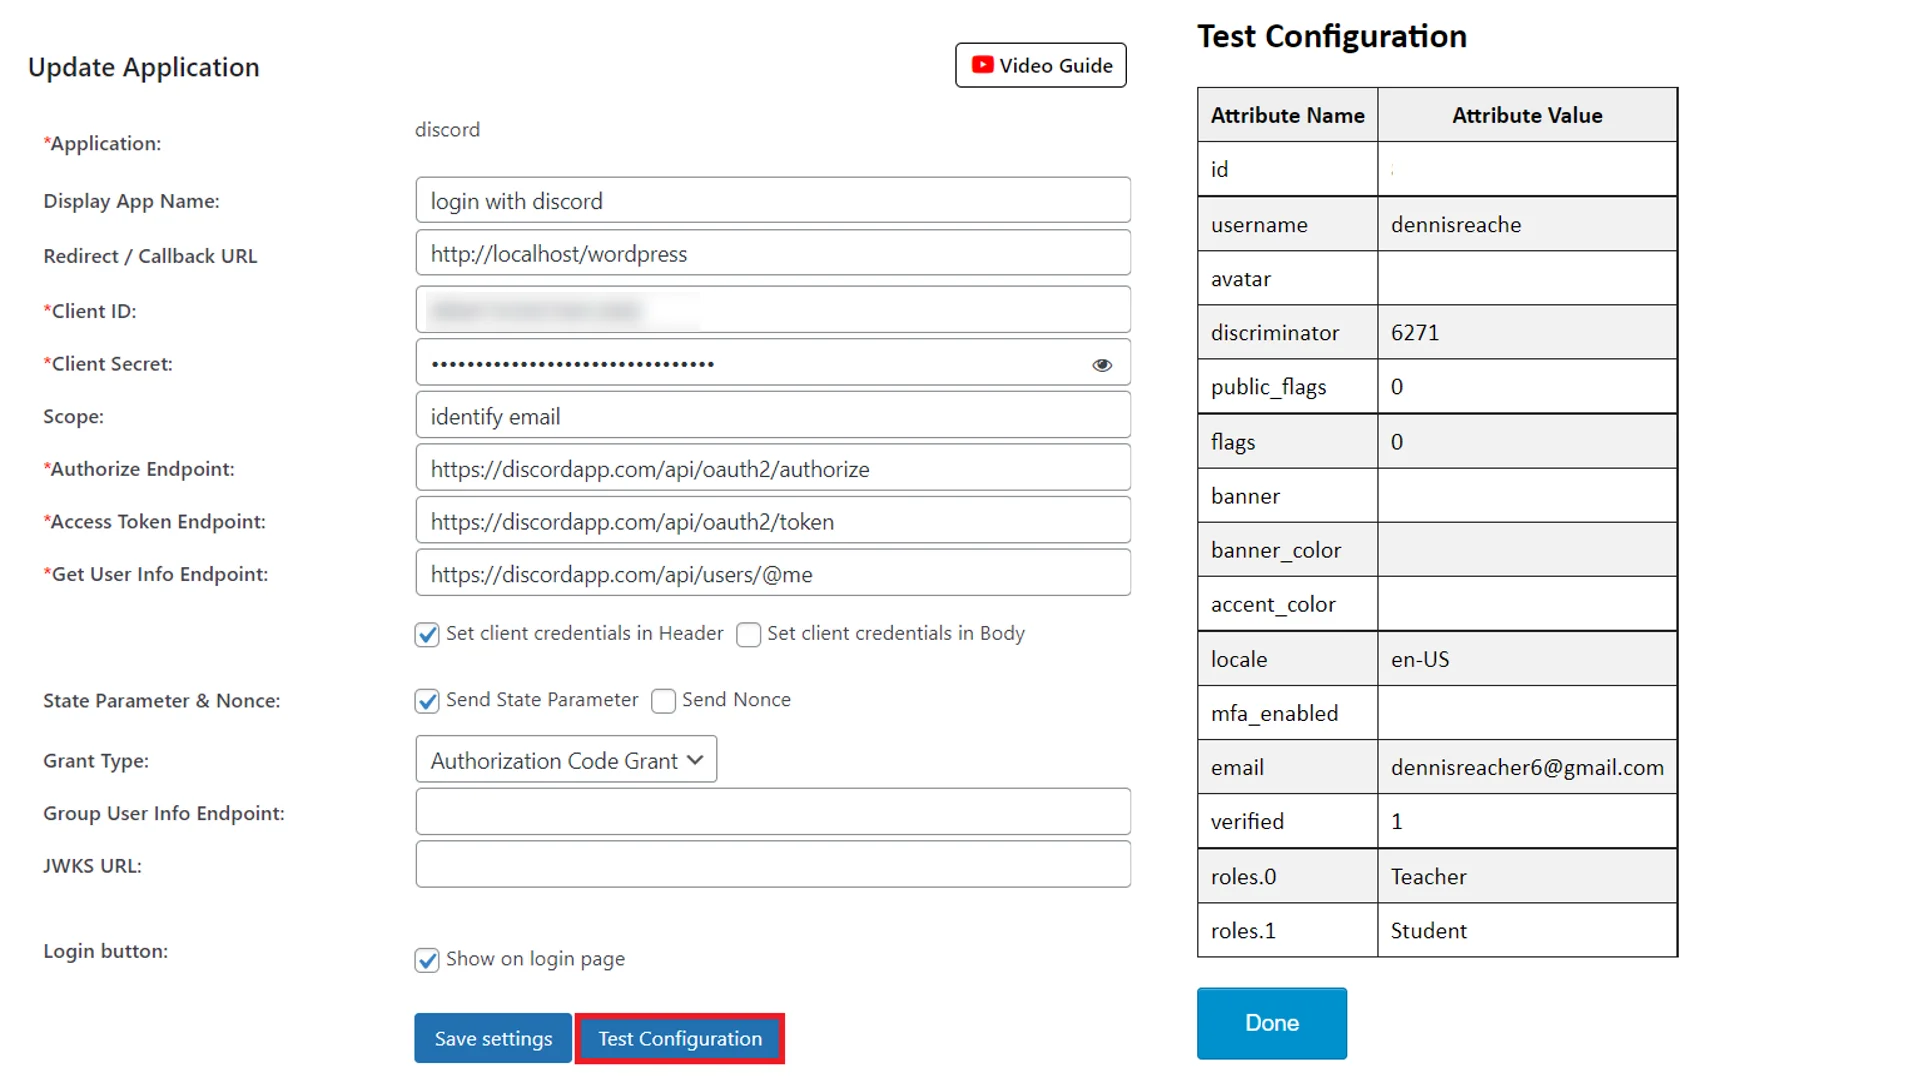
- Remplir l' Configuration du fournisseur OAuth configuration en vous référant aux guides de configuration de ici. Après avoir enregistré les paramètres. Cliquer sur Configuration du test bouton. Tu peux voir le Nom d'attribut : besoins particuliers, topographie du site et intégration paysagère. La valeur dans le tableau de configuration des tests.
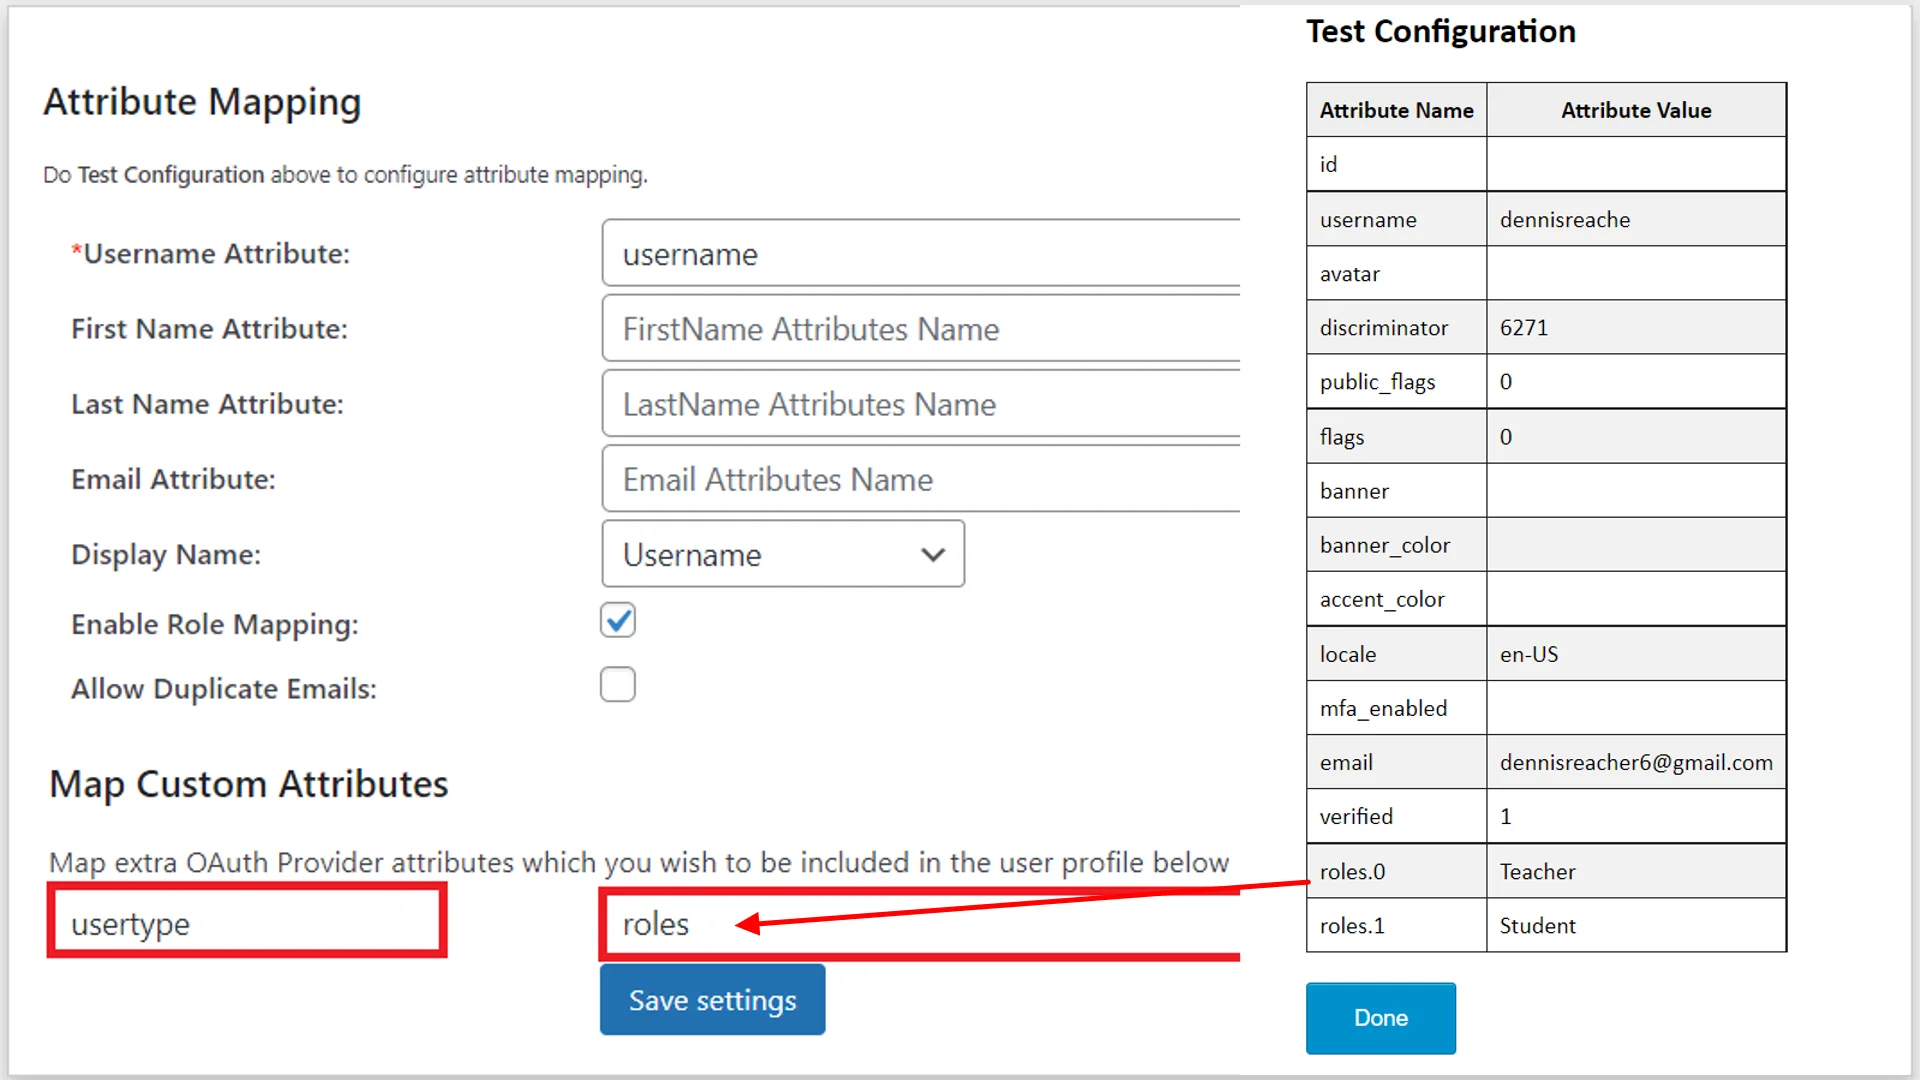
- Faites défiler vers le bas et cliquez sur le Cartographie d'attributs section. Sous le Mapper les attributs personnalisés entrez dans la section méta de champ nom de votre choix et entrez le Nom d'attribut à partir du tableau de configuration de test du fournisseur OAuth. (Reportez-vous à l'image ci-dessous)
- Cliquez sur le Enregistrer les paramètres bouton pour enregistrer votre cartographie.
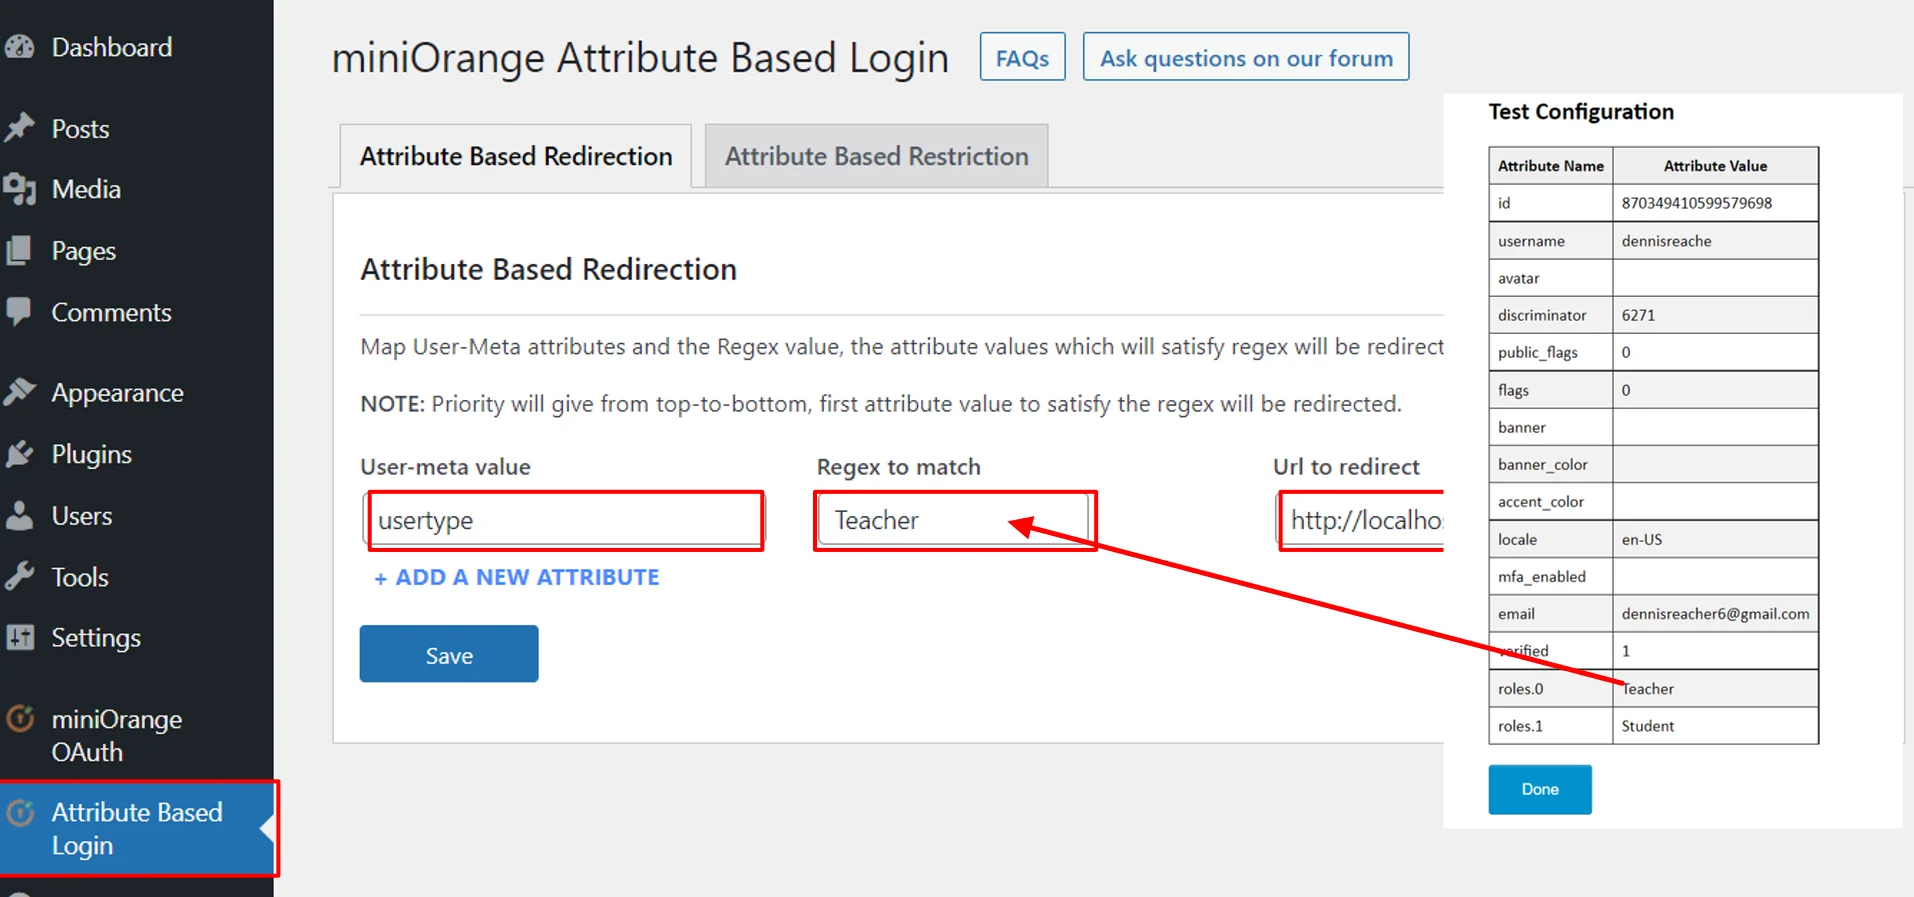
- Maintenant, allez au Connexion basée sur les attributs Extension permettant de configurer la redirection vers différentes pages après la connexion en fonction des attributs de l'utilisateur stockés dans la table des métadonnées utilisateur de WordPress. Redirection basée sur les attributs .
- Entrer le Valeur méta utilisateur que nous avons entré dans le plugin du client OAuth Attribut personnalisé section. Entrez le nom-valeur de l'attribut de la table de configuration de test dans le champ Regex pour correspondre champ. (La priorité sera donnée de haut en bas, la première valeur d'attribut satisfaisant l'expression régulière sera redirigée.)
- Saisissez maintenant l'URL de redirection vers laquelle vous souhaitez rediriger l'utilisateur. réorienter et cliquez sur le Enregistrer .
- L'utilisateur sera désormais redirigé vers la page correspondante après avoir effectué le Single Sign-On (sso) en fonction de ses rôles.
Configurer la restriction basée sur les attributs
- Revenez à l'addon et cliquez sur le Restriction basée sur les attributs .
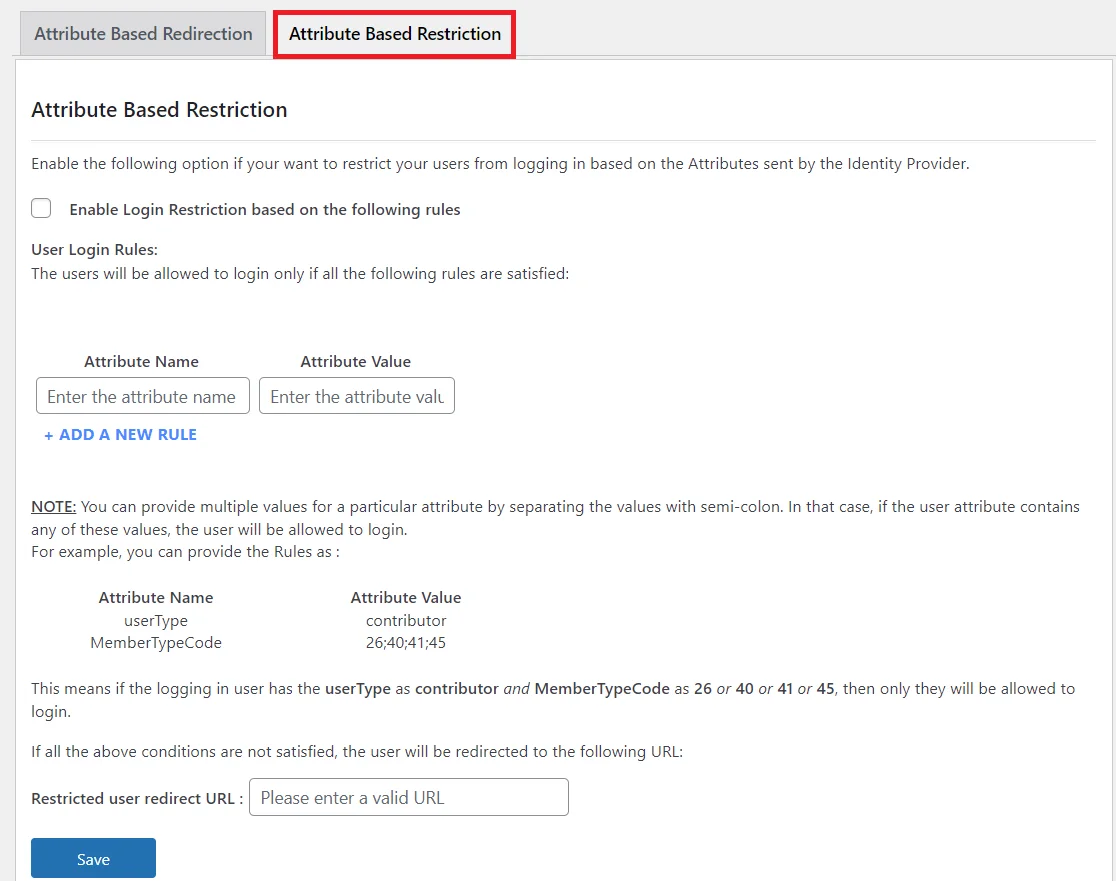
- Si vous souhaitez empêcher vos utilisateurs de se connecter en fonction des attributs envoyés par le fournisseur OAuth, activez l'option correspondante. Restriction de connexion basée sur les règles suivantes option.
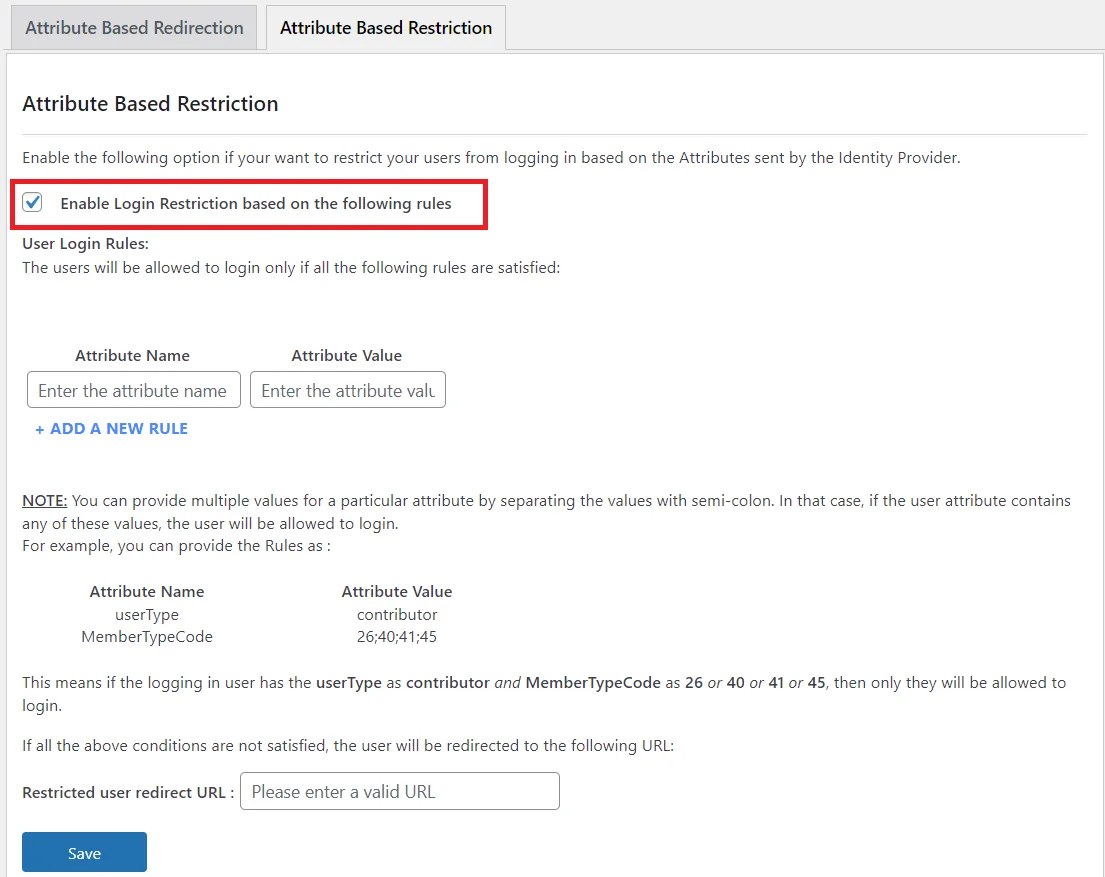
- Disons que vous souhaitez uniquement que les utilisateurs aient rôles en tant qu'enseignant pour pouvoir vous connecter, puis entrez l'utilisateur Nom d'attribut et la Valeur d'attribut.
- Vous pouvez fournir séparés par des points-virgules valeurs en cas de valeurs d’attribut multiples. Dans ce cas, la règle se comportera comme la condition OR, c'est-à-dire que si l'attribut envoyé par l'IDP a l'une des valeurs séparées par des points-virgules, l'utilisateur sera autorisé à se connecter.
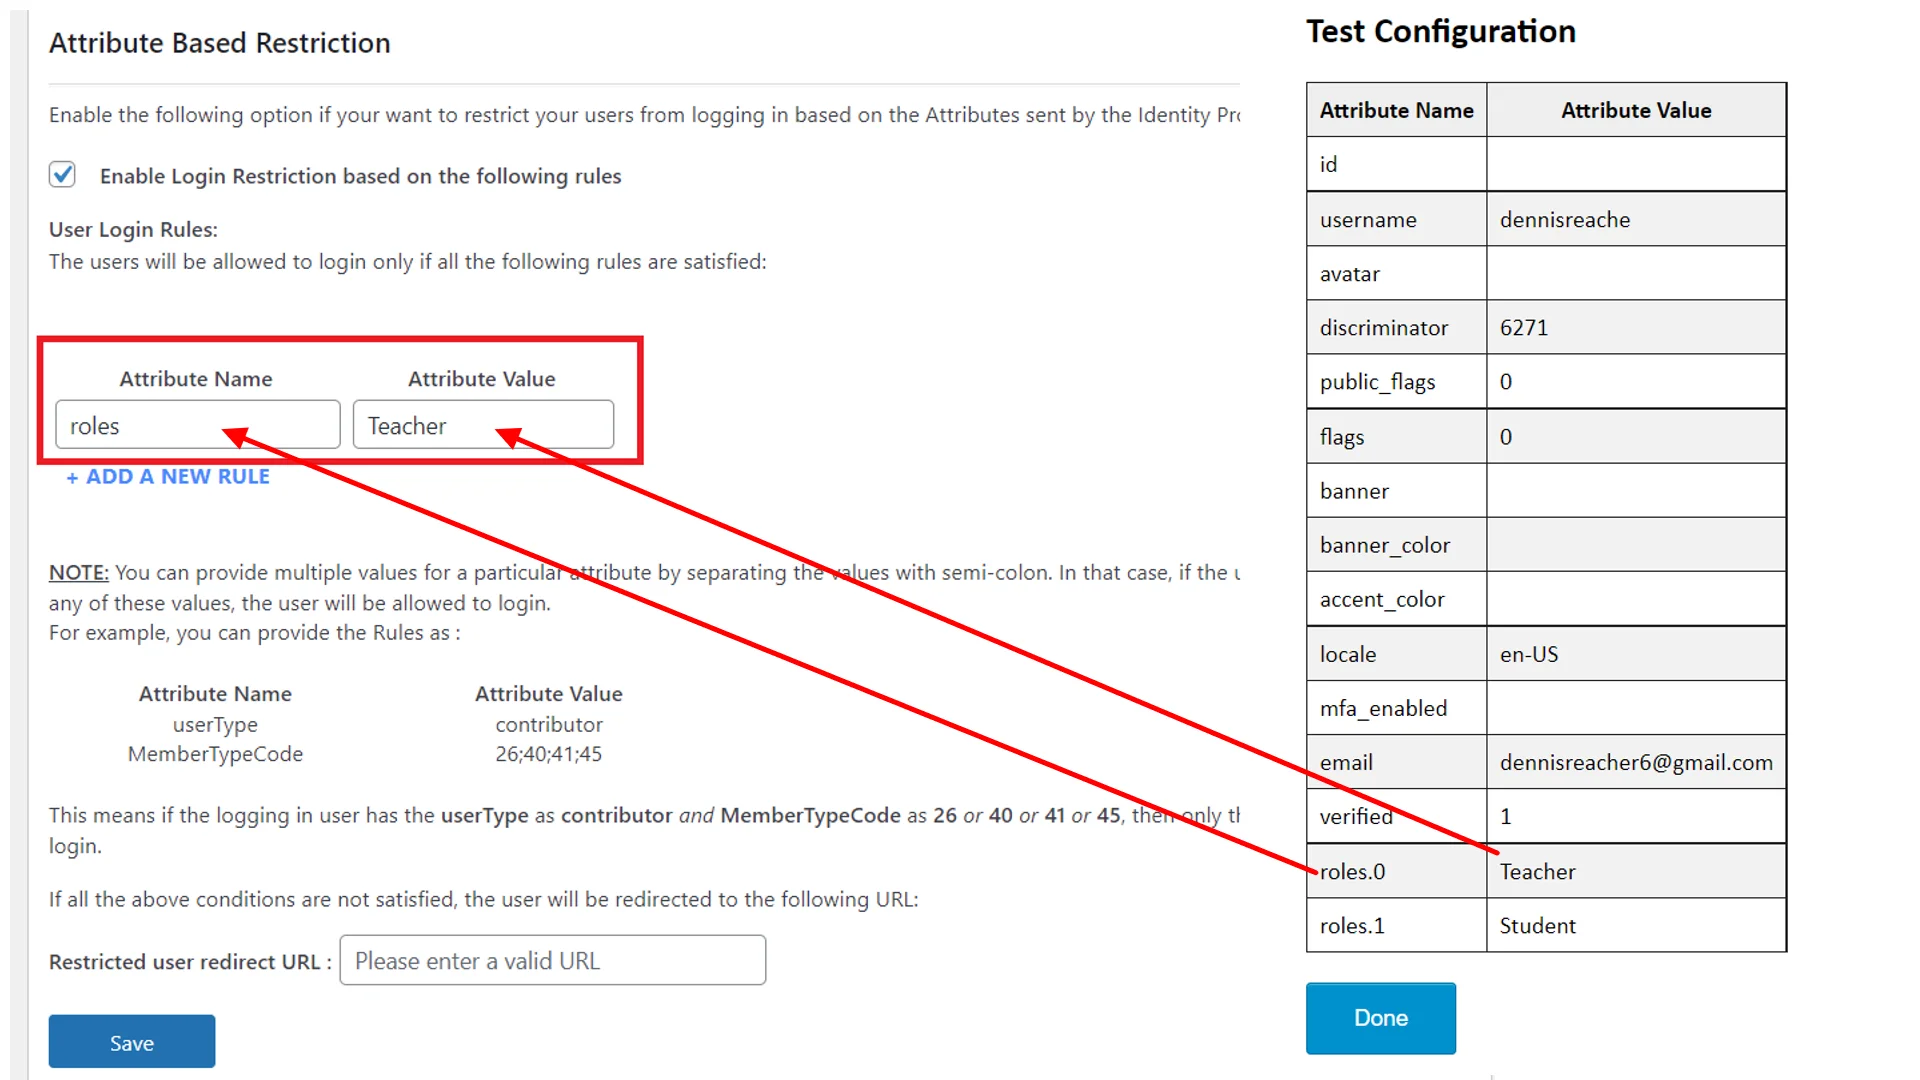
- Dans l' URL de redirection utilisateur restreinte champ, entrez l'URL de la page vers laquelle vous souhaitez rediriger l'utilisateur et cliquez sur le Enregistrer bouton. Si les utilisateurs ne satisfont pas aux Règles de connexion des utilisateurs configuré ci-dessus, sera redirigé vers cette URL sans se connecter au site.

- Conformément à la configuration ci-dessus, un utilisateur sera autorisé à se connecter uniquement si l'attribut de rôles envoyé par l'IDP pour cet utilisateur a la valeur Enseignant(e).
Dans ce guide, vous avez configuré avec succès l' extension de redirection/restriction basée sur les attributs avec le plugin d'authentification unique (SSO) miniOrange SAML ou OAuth/OpenID Connect. Cette extension redirige les utilisateurs vers des pages spécifiques ou restreint l'accès à la connexion en fonction des attributs reçus de votre fournisseur d'identité. Cette solution garantit que chaque utilisateur arrive automatiquement sur la page appropriée après l'authentification unique, offrant ainsi un parcours personnalisé tout en empêchant les utilisateurs non autorisés d'accéder aux zones restreintes, et ce, sans intervention manuelle supplémentaire.
ARTICLES LIÉS






 S'inscrire




