
Comment configurer l'authentification unique multitenant Azure / la connexion multitenant Azure AD pour WordPress ?
Marché
L'extension miniOrange Azure Multitenant SSO permet aux utilisateurs de plusieurs locataires Azure AD / Microsoft Entra ID de se connecter à WordPress via une seule application Azure Multitenant. Elle fonctionne avec le plugin miniOrange SAML SP SSO. Les utilisateurs de vos propres locataires Office 365 / Azure AD et des locataires de vos clients peuvent s'authentifier avec leurs informations d'identification Azure AD existantes sans avoir à configurer chaque locataire séparément.
En associant les ID de locataire et en utilisant un point de terminaison Azure Multitenant commun, vous pouvez activer l'authentification unique multilocataire transparente, la restriction SSO basée sur le locataire et le mappage de groupes ou de rôles basé sur les locataires.
Dans ce guide, vous apprendrez comment configurer Azure AD en tant que fournisseur d'identité (IDP) pour l'authentification unique multilocataire et configurez le Plugin Azure Multitenant pour WordPress.





Pré-requis : Téléchargement Et Installation
- Pour configurer l'authentification unique multitenant Azure avec votre site WordPress, vous devez d'abord installer le plugin miniOrange SAML SP SSO.
Azure AD SSO et intégrations transparentes pour les services Microsoft Azure
Intégrations de synchronisation Azure AD/B2C/Office 365

Synchronisez de manière bidirectionnelle les données utilisateur entre Azure AD/B2C/Office 365 et WordPress pour une synchronisation Azure transparente et une authentification sécurisée via Azure AD SSO.
Intégrations AzureIntégrations d'applications Azure AD/B2C/Office 365 avec WordPress
Connectez WordPress à Azure AD pour intégrer SharePoint, OneDrive, Power BI, Dynamics 365, Outlook et bien plus encore. Simplifiez la synchronisation des utilisateurs, activez le multitenant Azure et renforcez la gestion des accès grâce à l'authentification unique Azure (SSO).
Intégrations Azure AD/B2CÉtapes pour configurer la connexion Azure AD Single Sign-On (SSO) à WordPress
1. Configurer Azure AD en tant qu'IdP (fournisseur d'identité)
Suivez les étapes ci-dessous pour configurer Azure AD comme IdP pour WordPress
Configurer Azure AD en tant qu'IdP
- Dans le plugin SAML SP SSO pour WordPress, accédez à Métadonnées du fournisseur de services languette. Ici, vous pouvez trouver les métadonnées SP telles que l'ID d'entité SP et l'URL ACS (AssertionConsumerService) qui sont requises pour configurer Azure AD en tant que fournisseur d'identité.

- Se connecter à Portail Azure AD en tant qu'administrateur
- Sélectionner Azure Active Directory.

- Sélectionner Inscriptions d'applications.
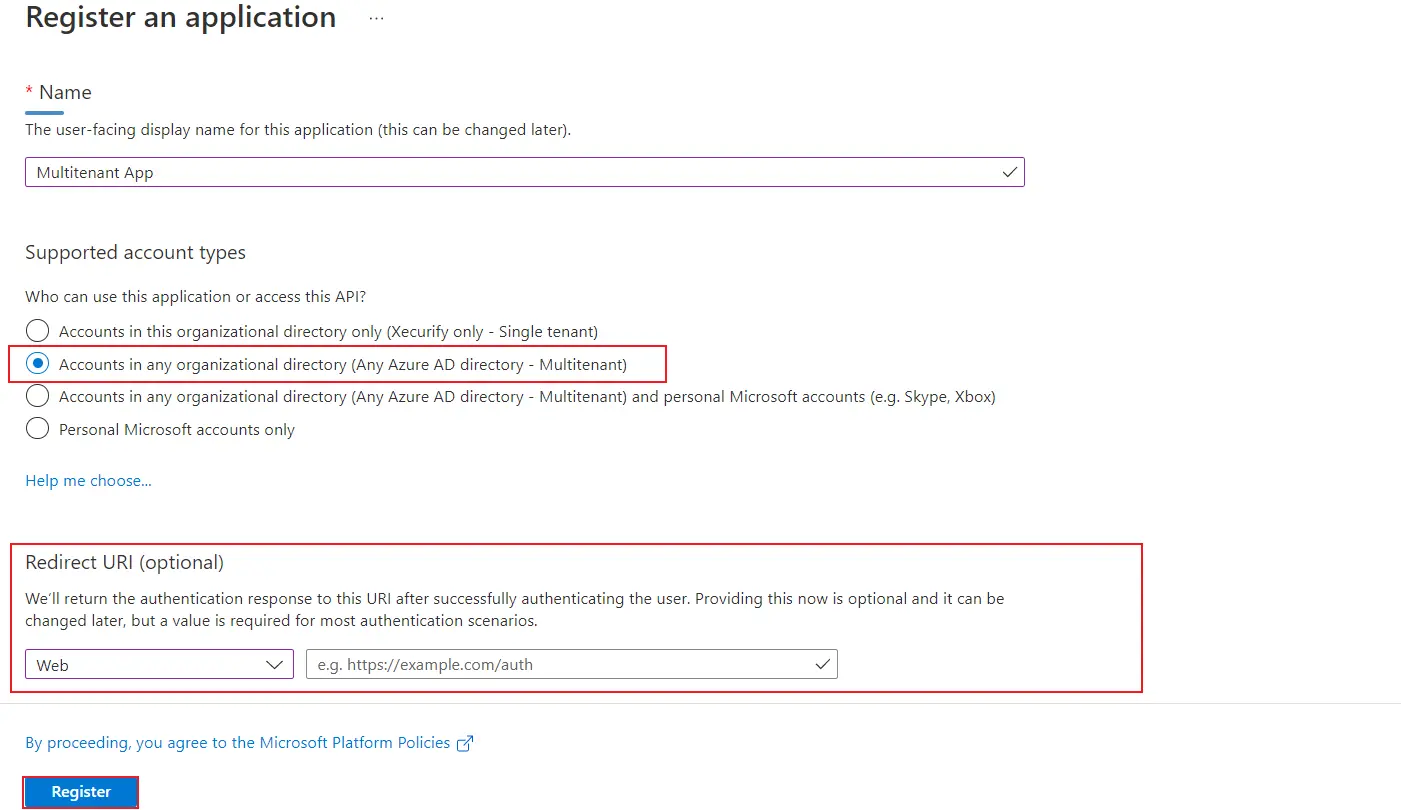
- Cliquez sur Nouvelle inscription.
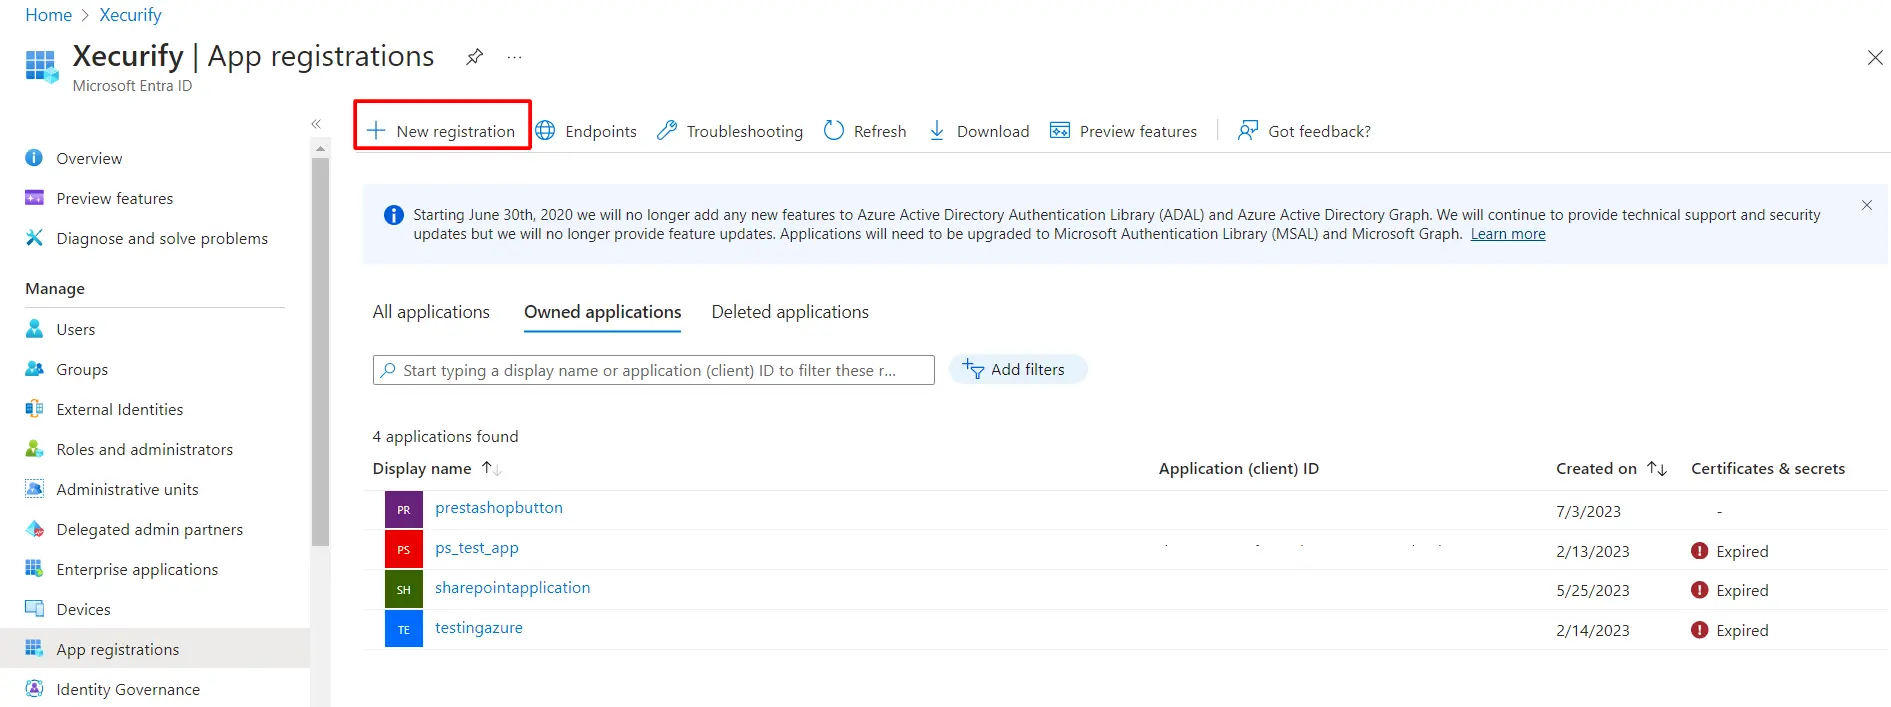
- Attribuer un Nom et choisissez le « Pixel Types de compte pris en charge as Comptes dans n'importe quel annuaire organisationnel (n'importe quel annuaire Azure AD - Multitenant).
- Dans le champ URL de redirection, indiquez l'URL ACS fournie dans Métadonnées du fournisseur de services onglet du plugin et cliquez sur S'enregistrer .
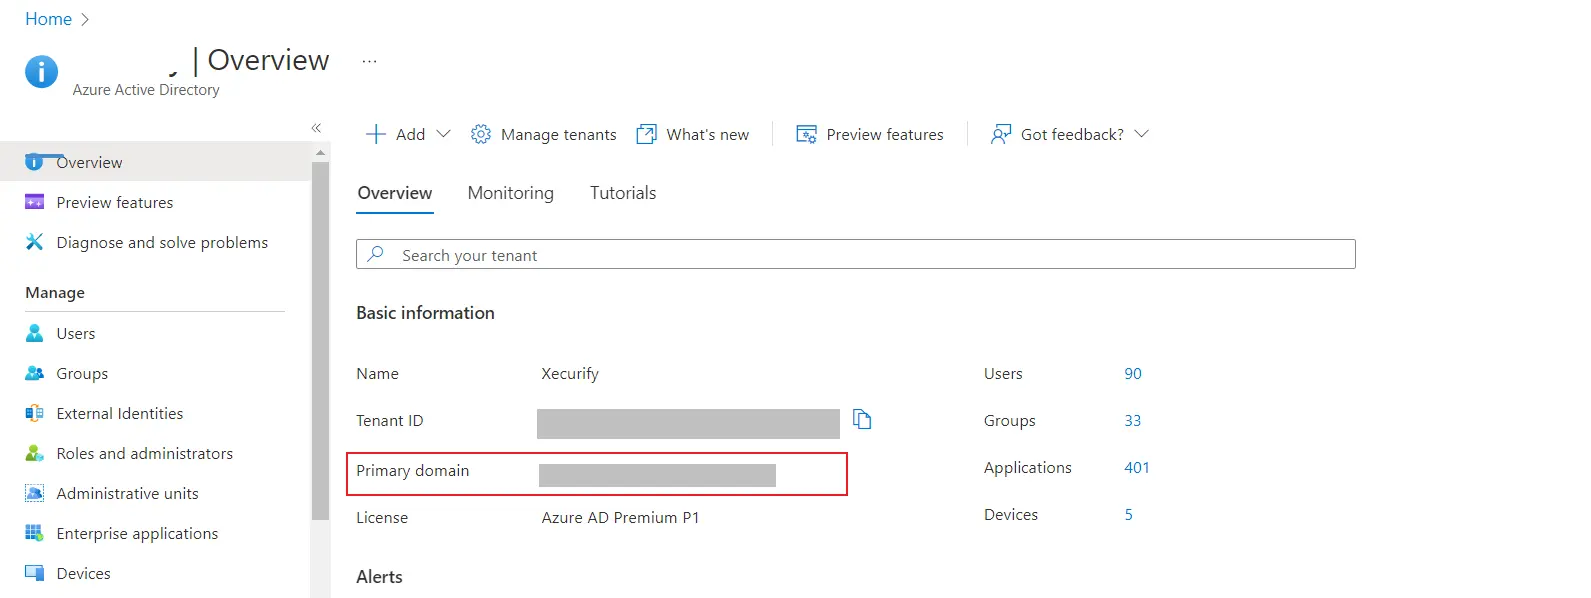
- Revenez au Marché onglet de votre répertoire actif, copiez le Domaine principal et gardez-le à portée de main.
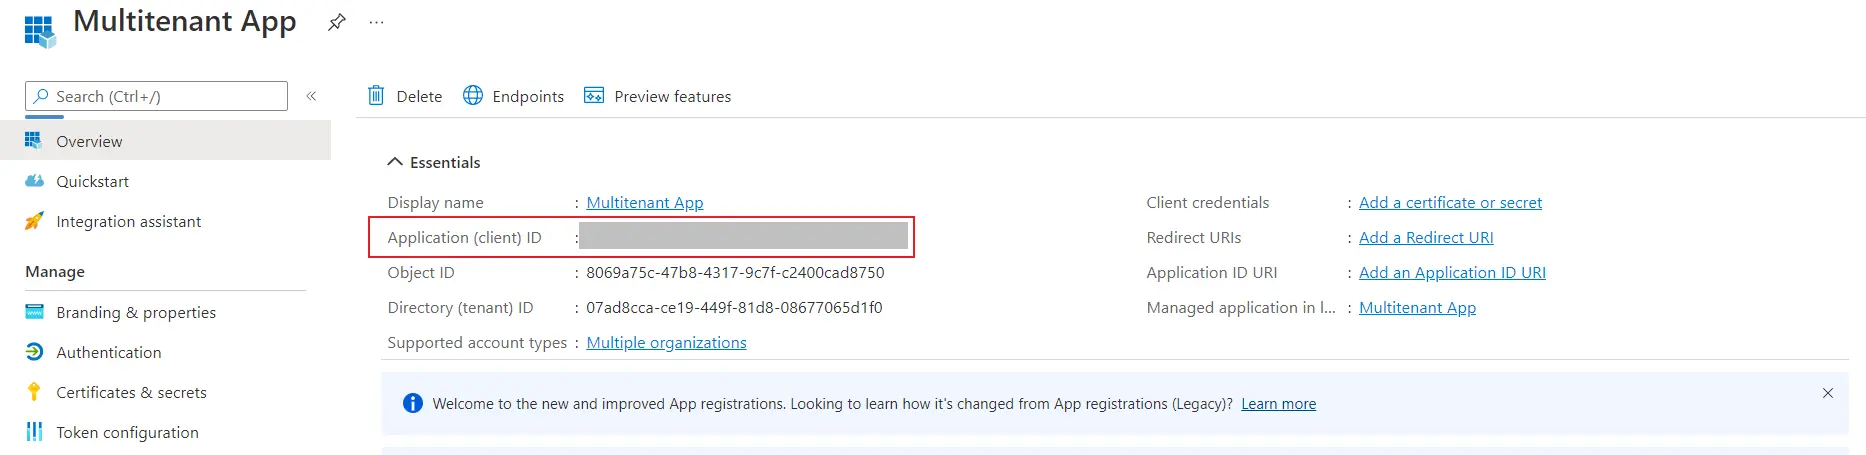
- Copiez maintenant le ID d'application depuis l'application configurée et conservez-la à portée de main.
- Accédez à Exposer une API à partir du panneau de menu de gauche.
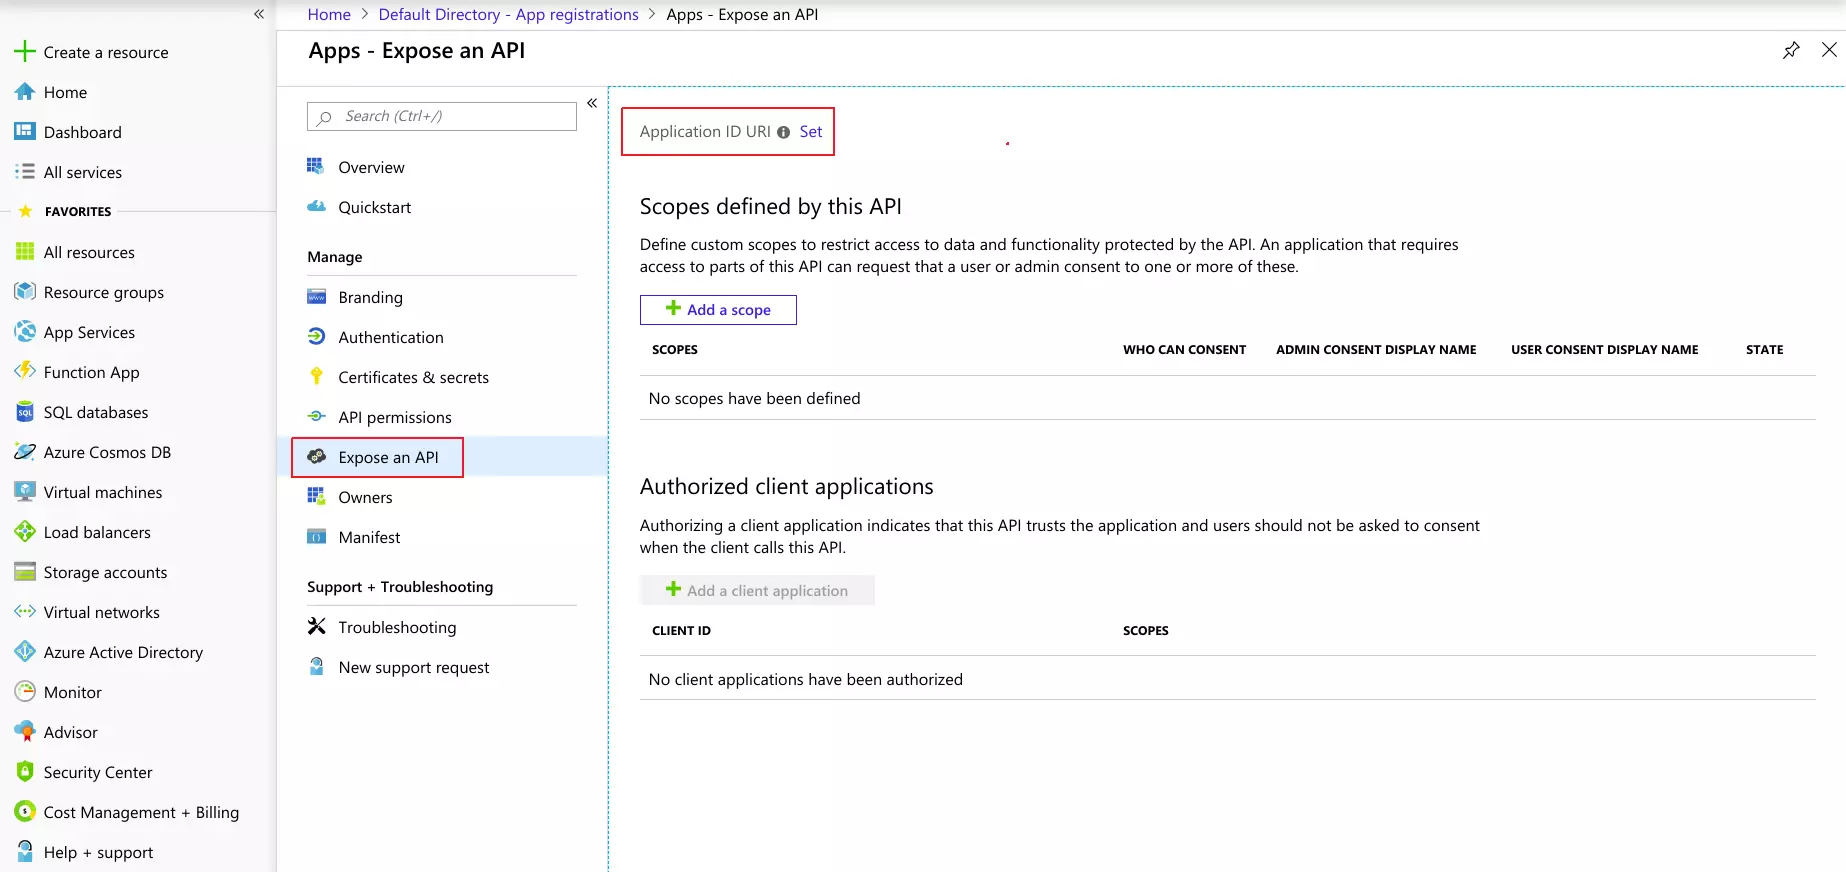
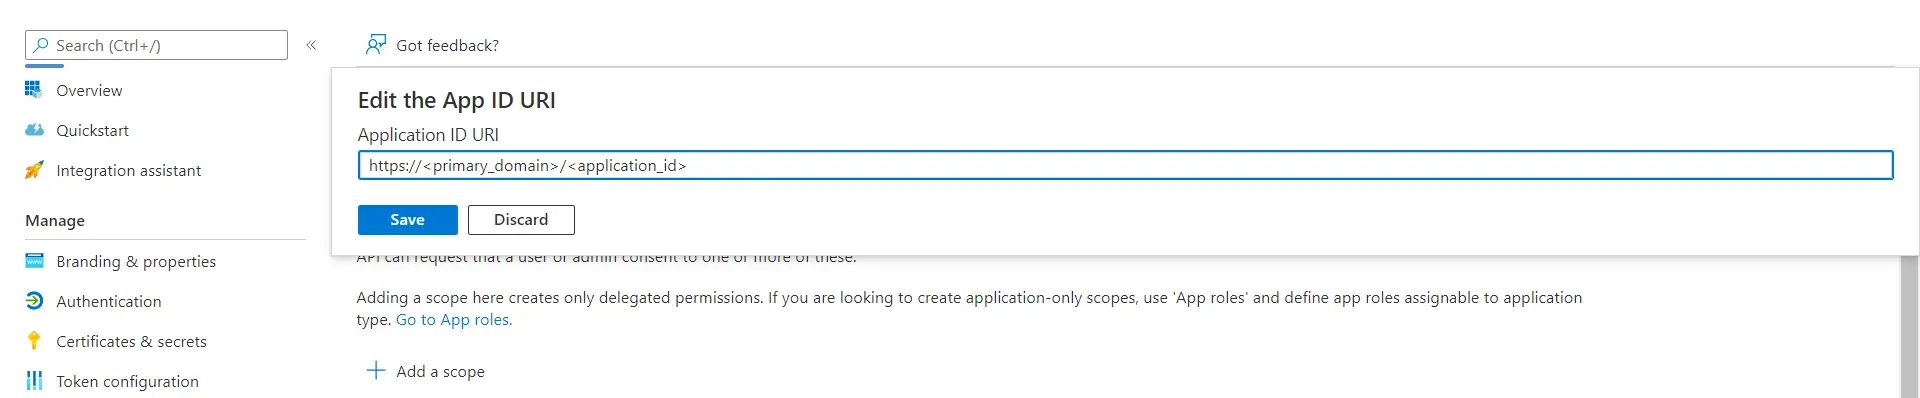
- Cliquez sur complet » bouton et remplacez le URL de l'identifiant de la demande au https://Primary_Domain/Appication-Id que vous avez copié précédemment et cliquez sur Enregistrer
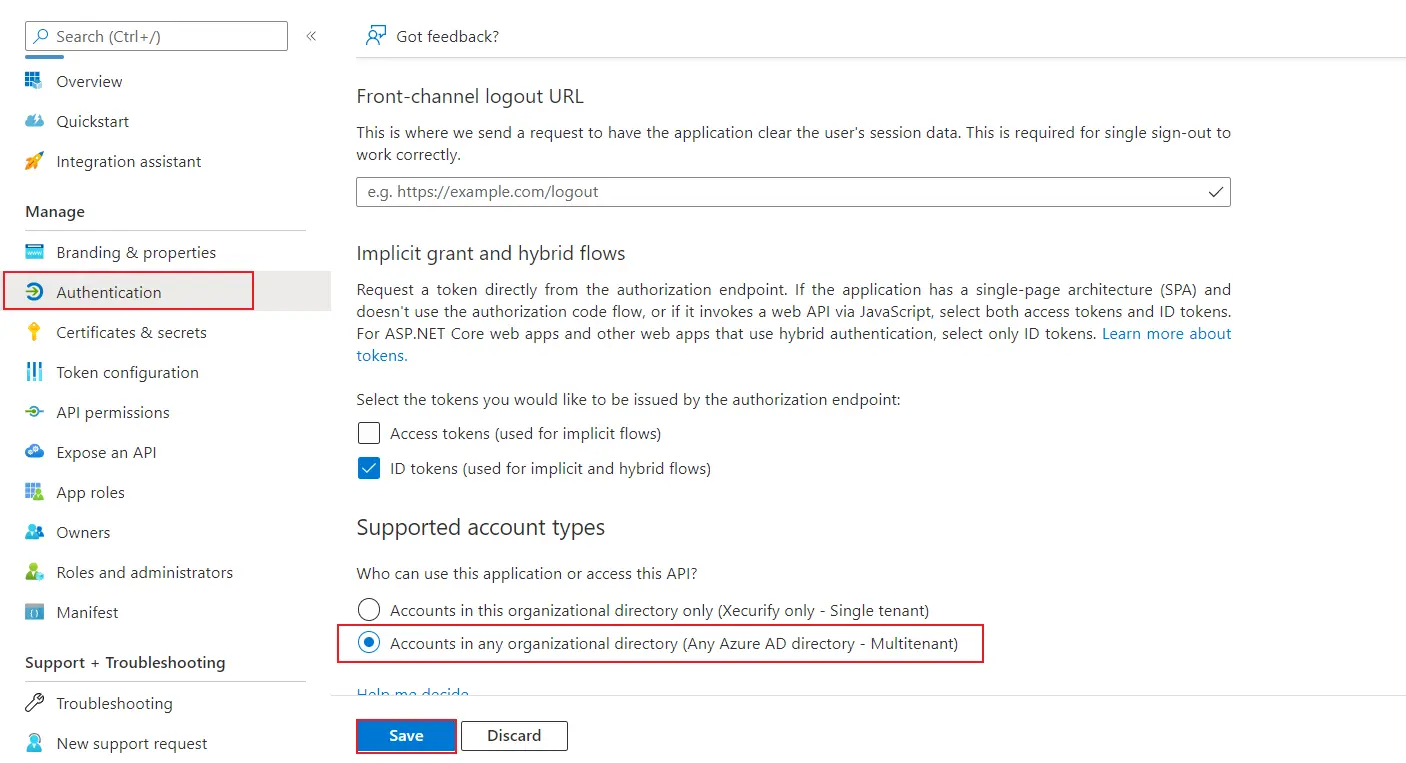
- Rendez-vous dans la section Authentification onglet dans le panneau de gauche et sélectionnez Jetons d'identification (utilisés pour les flux implicites et hybrides) option, assurez-vous également que les types de comptes pris en charge sont Comptes dans n'importe quel annuaire organisationnel (n'importe quel annuaire Azure AD - Multitenant) puis cliquez sur Enregistrer.
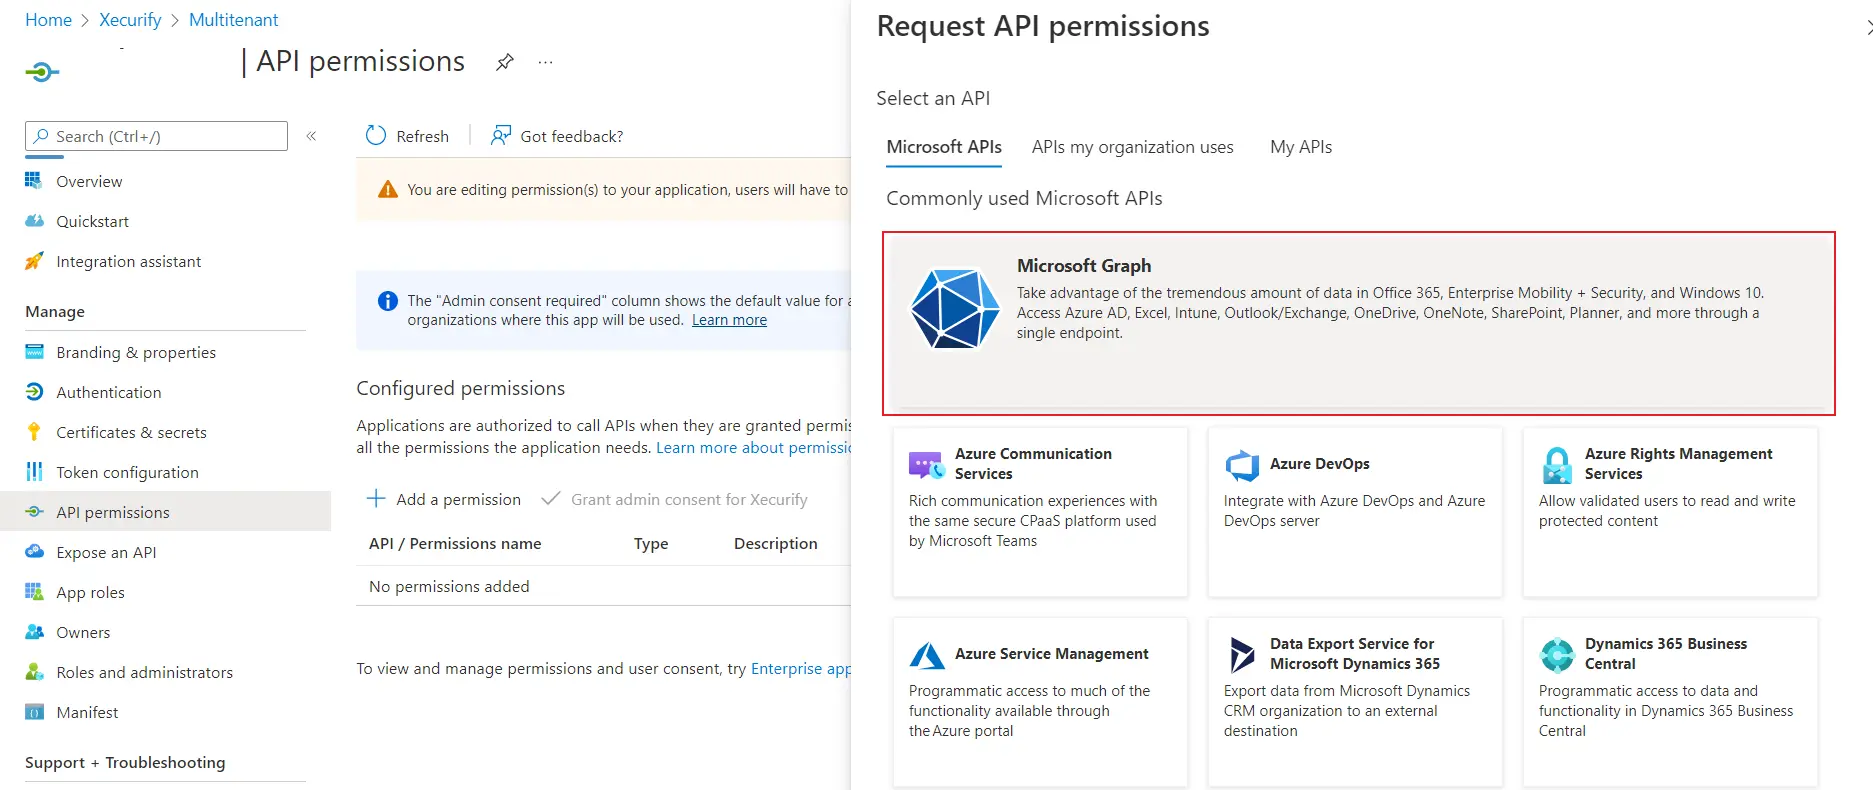
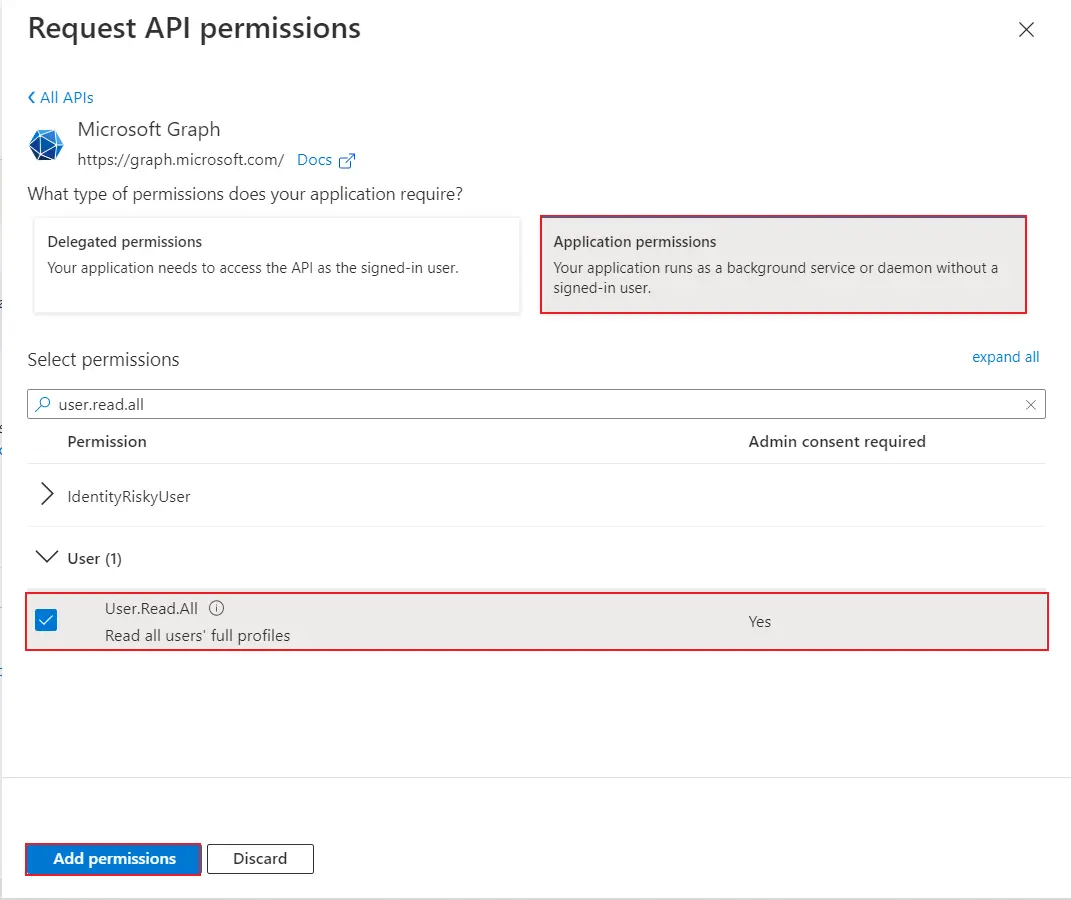
- Accédez à Autorisations d'API ⇒ Ajouter une autorisation et sélectionnez Microsoft Graph.
- Maintenant, cliquez sur Autorisation d'application, puis recherchez Utilisateur.Lire.Tout une fois l'option sélectionnée puis cliquez sur Ajouter des autorisations .
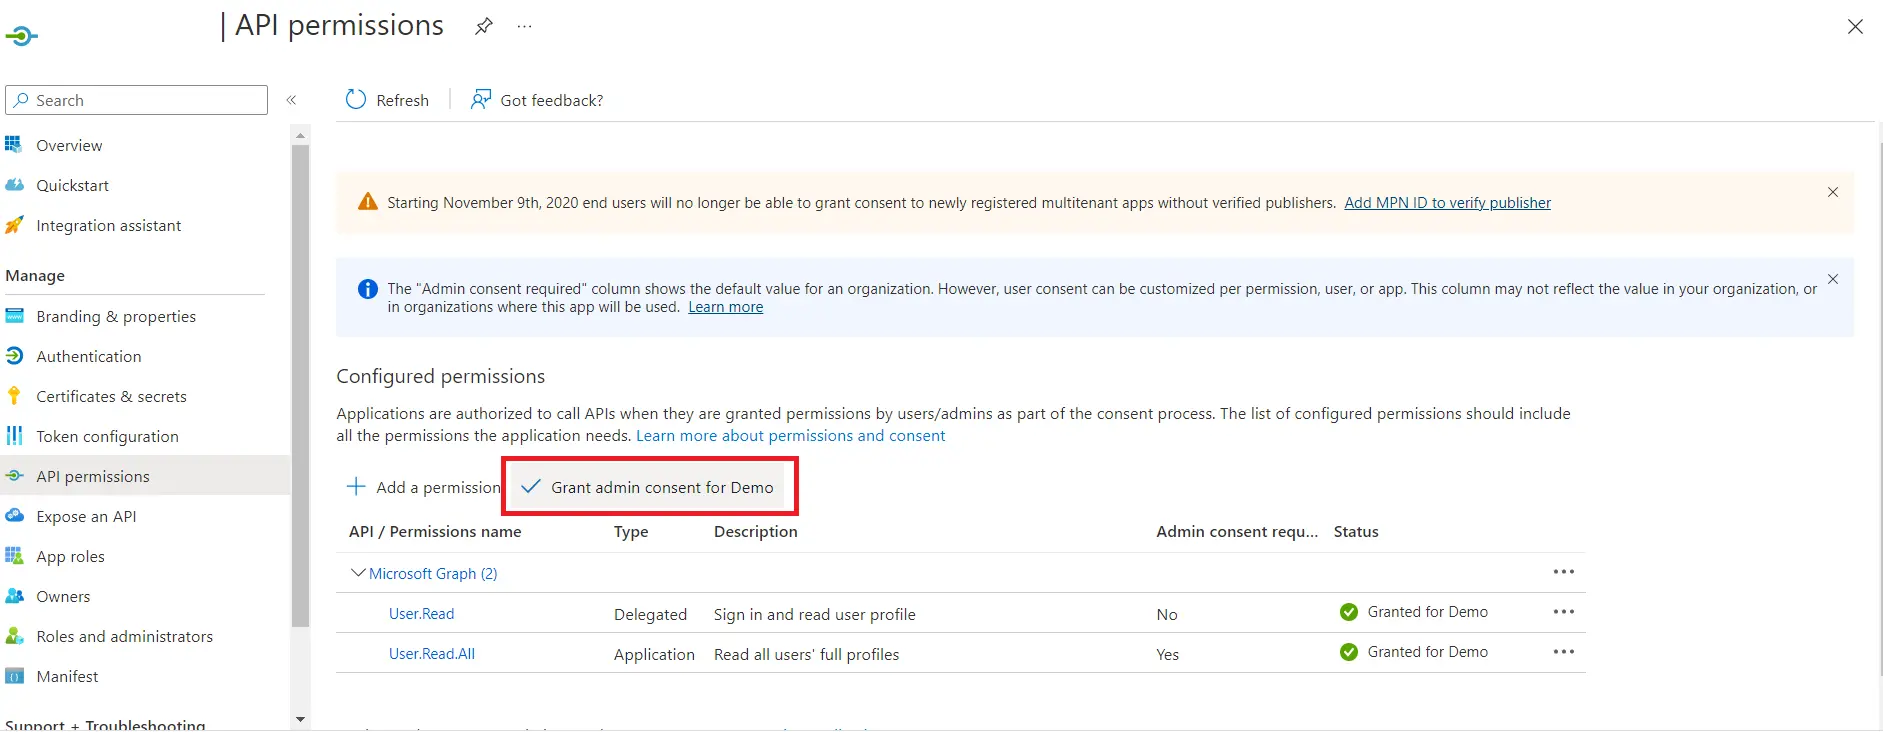
- Pour continuer, cliquez sur Accorder le consentement de l'administrateur pour la démo.
- Retour à Azure Active Directory ⇒ Inscriptions d'applications fenêtre et cliquez sur Endpoints.
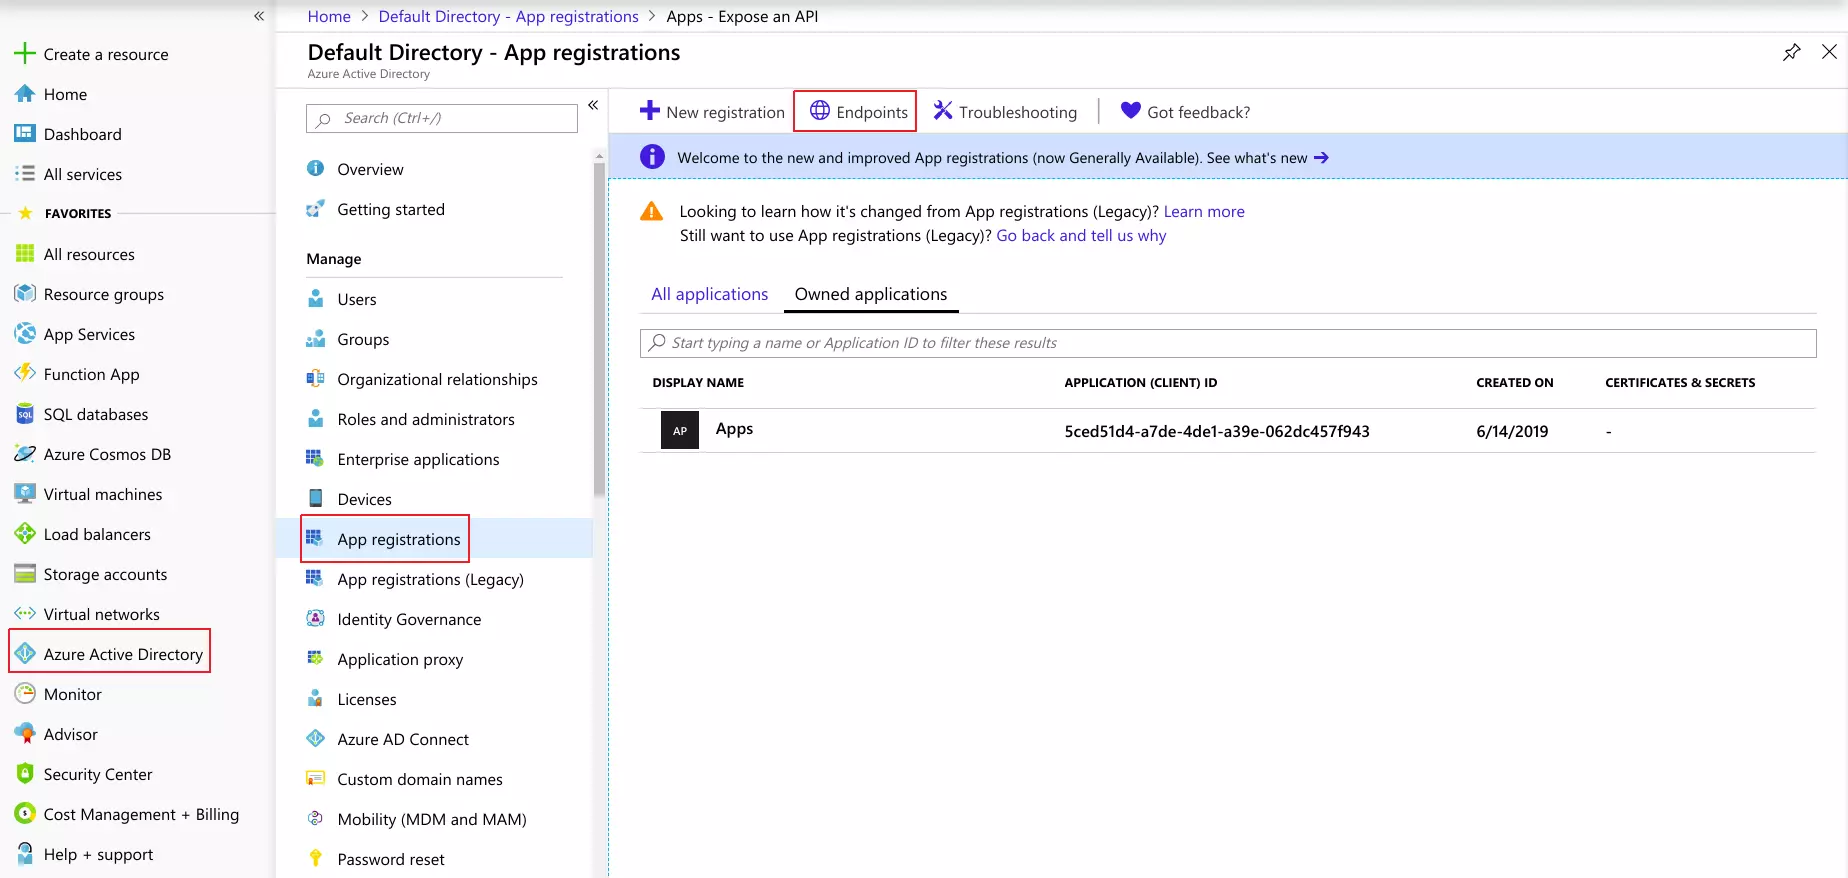
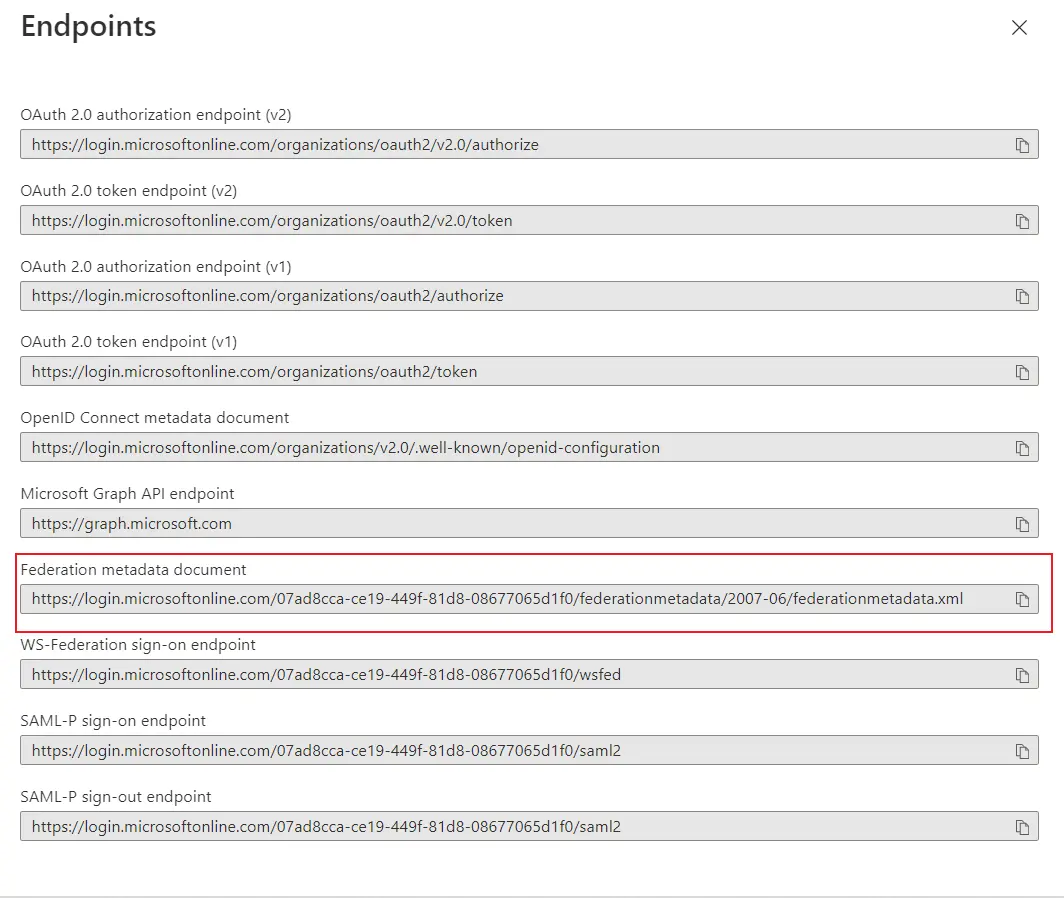
- Cela mènera à une fenêtre avec plusieurs URL.
- Copiez le Document de métadonnées de la fédération URL pour obtenir le Endpoints requis pour configurer votre Prestataire de services.
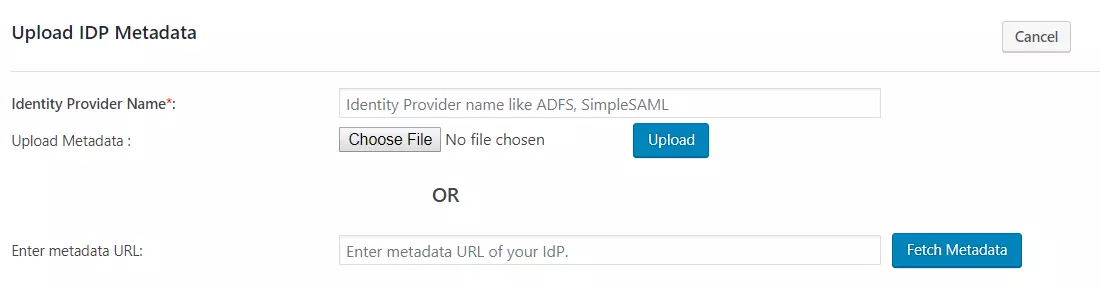
- Collez maintenant le URL des métadonnées de la fédération dans le Configuration du fournisseur de services onglet du plugin et cliquez sur récupérer.
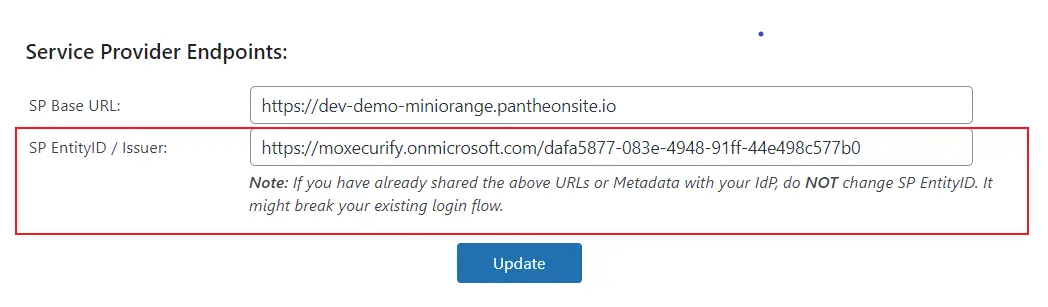
- Revenez à votre répertoire actif et copiez URI de l'ID d'application du Exposer une API et collez-le dans le ID d'entité SP/émetteur sous Points de terminaison du fournisseur de services languette.
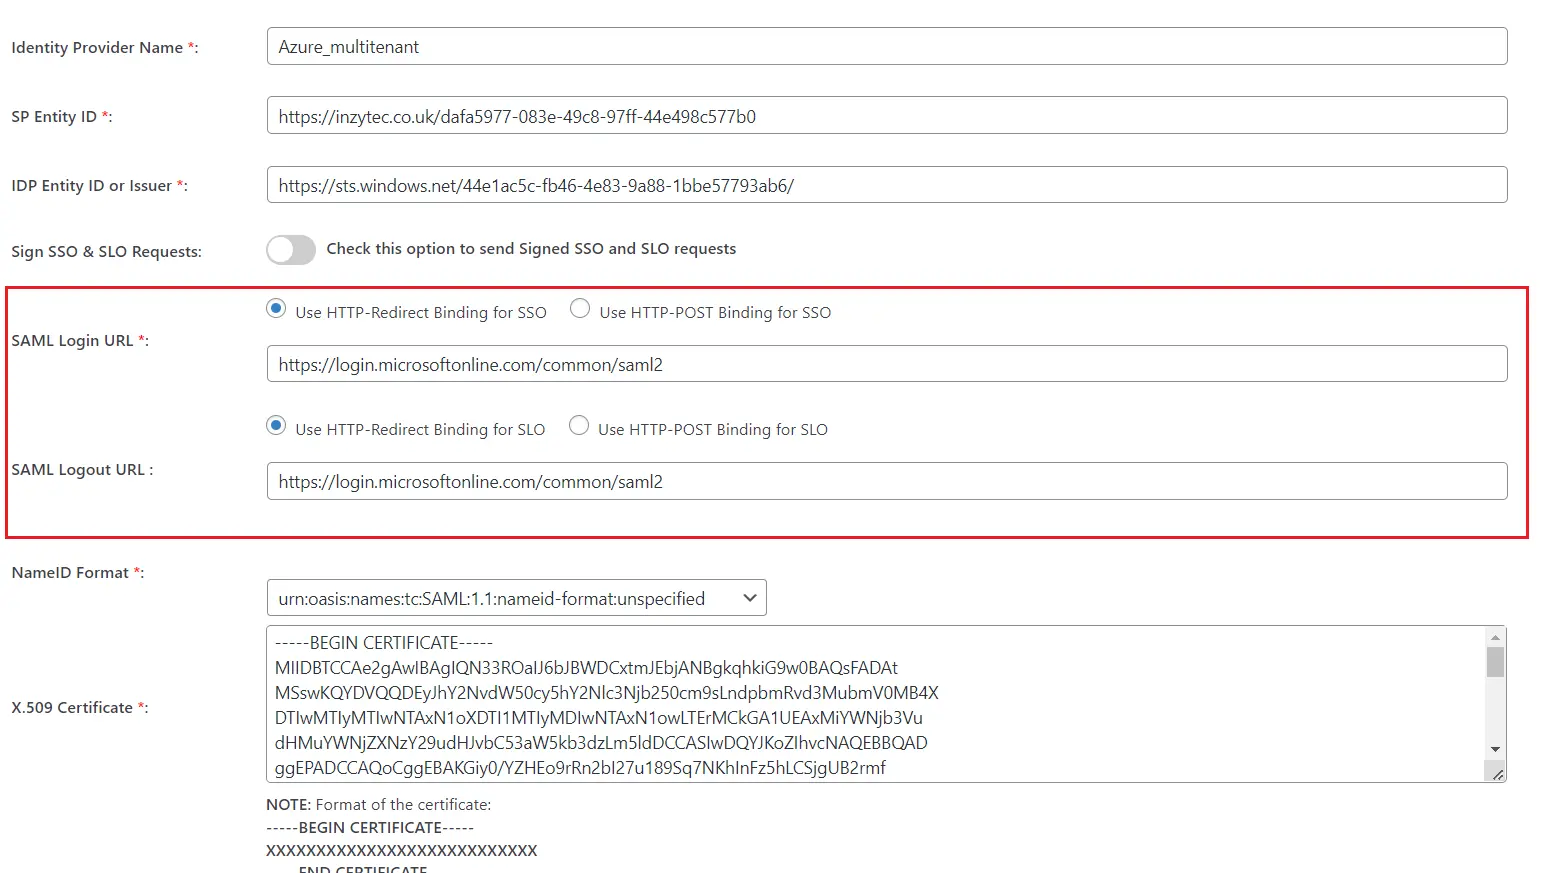
- Remplacez également le URL de connexion SAML et URL de déconnexion SAML au https://login.microsoft.com/commun/saml2 puis cliquez sur enregistrer.
2. Étapes pour configurer le plug-in Azure Multitenant
- Installez d'abord le SSO mutualisé Azure plugin.
- Dans le plug-in Azure Multitenant, sélectionnez l'IdP dans la liste déroulante et collez le ID des locataires que vous souhaitez configurer puis cliquez sur enregistrer.
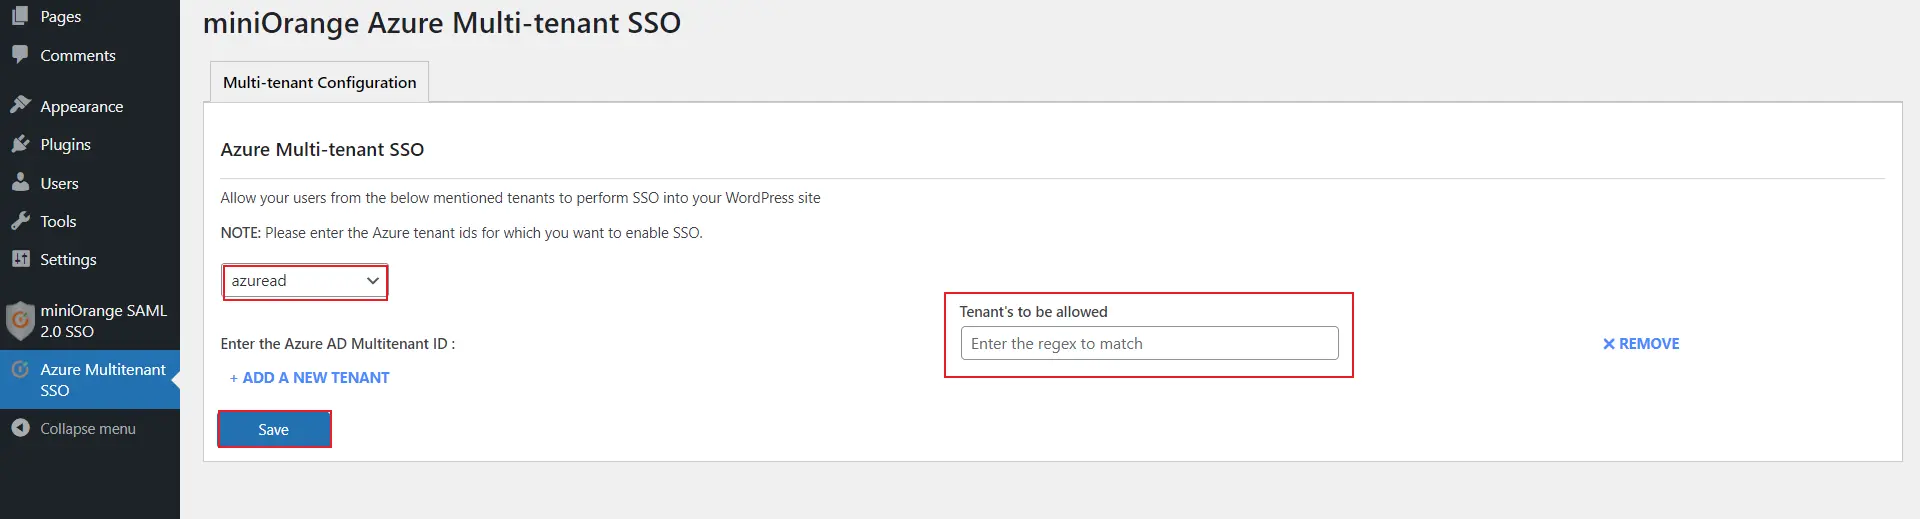
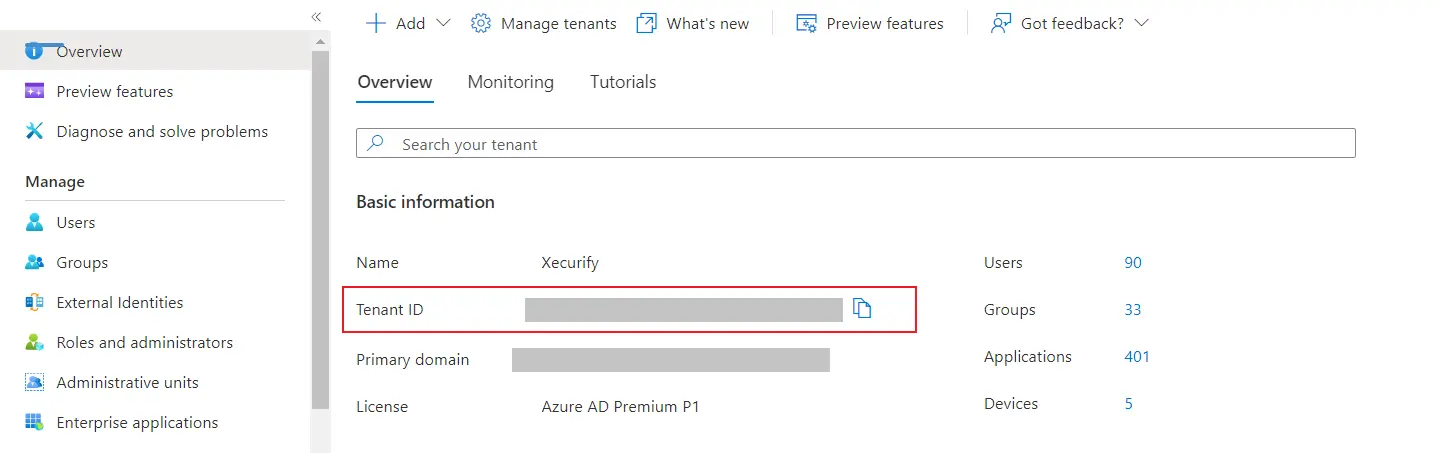
- Pour obtenir le ID du locataire pour le compte Office 365 requis, revenez au portail Azure AD. Clique sur le Onglet Présentation et copiez la valeur de l'ID du locataire comme indiqué dans la capture d'écran ci-dessous.
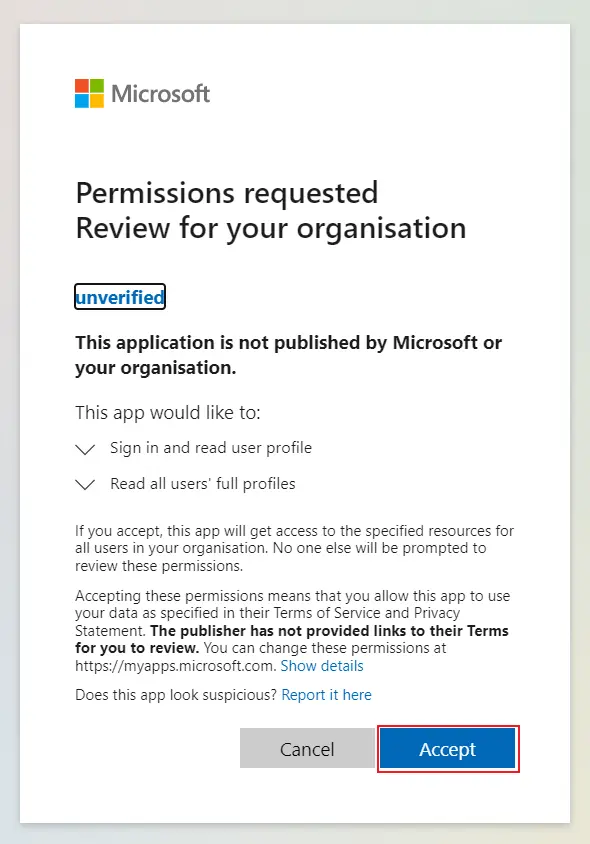
- Maintenant, demandez à tous les administrateurs de locataires d'effectuer d'abord le SSO et accorder les autorisations requises à l'application.
- Vous pouvez désormais tester le SSO dans une fenêtre de navigation privée pour confirmer si l'authentification unique pour plusieurs locataires est correctement configurée.
- Vous avez configuré avec succès l'authentification unique (SSO) multitenant Azure AD pour permettre la connexion SSO Azure AD à votre site WordPress.
Dans ce guide, vous avez configuré avec succès l'authentification unique (SSO) multitenant Azure pour WordPress à l'aide de l' extension miniOrange SAML Single Sign-On (SSO) . Grâce à Azure AD comme fournisseur d'identité et à WordPress comme fournisseur de services, les utilisateurs de plusieurs locataires Azure AD peuvent accéder en toute sécurité à votre site WordPress en utilisant leurs identifiants Azure AD existants en quelques minutes.
Questions fréquemment posées
Voir plus de FAQArticles Relatifs
Merci pour votre réponse. Nous vous répondrons dans les plus brefs délais.
Quelque chose s'est mal passé. Veuillez soumettre à nouveau votre requête

 S'inscrire



