Authentification à deux facteurs (2FA) pour DotNetNuke (DNN) avec Duo Authenticator et Duo Push Notification | Connexion sécurisée à DNN
Marché
L'authentification à deux facteurs DotNetNuke (DNN) permet d'ajouter une seconde couche d'authentification à la page de connexion par défaut de DotNetNuke . Avec Duo Authenticator , les utilisateurs s'authentifient à l'aide d'un code à six chiffres généré par l'application Duo Mobile. Avec Duo Push Notification , l'authentification est simplifiée : il suffit d'approuver une notification push sur son appareil mobile. Ces deux méthodes offrent une sécurité fiable et conviviale pour protéger les informations et données personnelles des utilisateurs. Notre fournisseur d'authentification à deux facteurs DotNetNuke (DNN) propose diverses méthodes d'authentification, notamment Google Authenticator, Microsoft Authenticator, les codes OTP par SMS et par e-mail, Duo Push Notification et Duo Authenticator.
Remarque : Téléchargez le fournisseur d'authentification DNN 2FA en fonction de votre forfait — Essai depuis le DNN Store , ou Premium / Entreprise depuis le portail miniOrange ( onglet Téléchargements → Télécharger le plugin ).
Abonnements Premium et Entreprise — Consultez la capture d'écran ci-dessous pour télécharger le plugin depuis le portail miniOrange.
Étape 2 : Installez le plugin dans DNN
Téléchargez le package d'installation dnn-two-factor-authentication-provider_xxx_install en entrant Paramètres > Extension > Installer l'extension.
Accédez à la Extensions installées onglet et sélectionnez Systèmes d'authentification. Vous trouverez le Fournisseur d'authentification 2FA miniOrange DNN y est inscrit.
Cliquez sur l'icône en forme de crayon (comme indiqué dans l'image ci-dessous) pour commencer à configurer le Fournisseur d'authentification à deux facteurs DNN.
Accédez à la Paramètres des sites Onglet pour configurer l'authentification à deux facteurs DNN.
Pour activer l'authentification à deux facteurs DNN, suivez les instructions. étapes d'activation de la licence et poursuivez ensuite la configuration.
Si l'écran de configuration DNN 2FA s'affiche sous Paramètres des sitesLe fournisseur d'authentification DNN 2FA a été installé avec succès et est prêt à être configuré.
Méthodes d'authentification Duo
Procès
Entreprise
Sous Configuration onglet cliquez sur Application d'authentification et sélectionnez Authentificateur Duo comme méthode d'authentification à deux facteurs et cliquez sur le bouton de configuration.
Pour enregistrer votre appareil, scannez le QR Code ci-dessous en utilisant le Application d'authentification Duo ou utiliser le code secret client.
Après avoir scanné le QR code, un jeton à six chiffres sera généré dans l'application Duo Authenticator. Veuillez saisir le code ci-dessous et cliquer sur le bouton Vérifier bouton pour valider.
Une fois la méthode Duo Authenticator configurée, elle peut être activée pour l'utilisateur final en cliquant sur le bouton bascule.
Activez le bouton bascule 2FA pour les utilisateurs finaux.
Si vous souhaitez imposer l'authentification à deux facteurs pour les administrateurs, activez-la. Activer la 2FA pour les administrateurs basculer.
Pour activer 2FA pour l'authentification AD, cliquez sur Connexion DNN AD sous Paramètres avancés onglet et sélectionnez Connexion AD.
Remarque : Duo Push Notification est une fonctionnalité Entreprise et n’est pas disponible dans la version d’essai. Pour configurer Duo Push Notification, accédez à l’ onglet Entreprise ci-dessus et suivez les instructions.
Sous Configuration onglet cliquez sur Duo
Avant de configurer les méthodes d'authentification Duo, saisissez les identifiants Duo fournis par Duo Security, y compris le ID client, secret client et hôte de l'API Duo, puis cliquez sur Enregistrer.
Si vous n'avez pas de compte Duo, veuillez cliquer sur ici pour créer un compte.
Après votre inscription, veuillez vous connecter au portail Duo.
Rendez-vous dans la section Applications option dans le menu de gauche et cliquez sur l'option
Applications sous-menu.
Cliquez sur Ajouter une application.
Recherchez SDK WebEt cliquez Ajouter.
Saisissez les informations requises concernant l'application, telles que son nom et les autres paramètres de configuration, puis cliquez sur Enregistrer pour créer l'application.
Copiez maintenant le Clé d'intégration, Secret client et Nom d'hôte de l'API.
Conservez ces valeurs à portée de main, car elles seront nécessaires pour configurer les méthodes d'authentification Duo dans le plugin DNN 2FA.
Entrer le identité du client ce qui est le même que Clé d'intégration, Secret client et Nom d'hôte de l'API et cliquez sur Enregistrer bouton (dans la fenêtre de contrôle qui apparaît maintenant)
Veuillez choisir la méthode d'authentification Duo que vous souhaitez configurer dans le plugin DNN 2FA.
Sélectionnez l'application Authenticator :
Cliquez sur le Configurer bouton pour Authentificateur Duo. Veuillez vous référer à la capture d'écran ci-dessous.
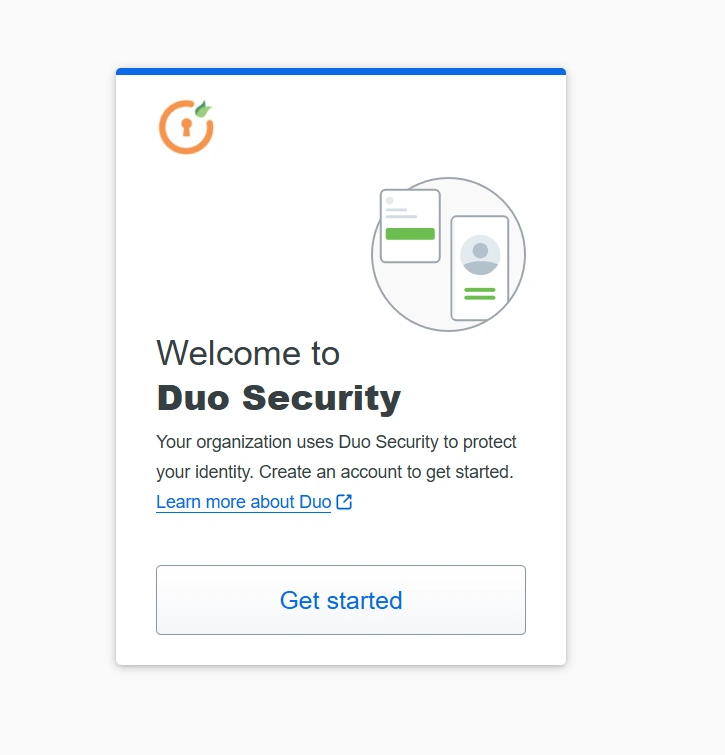
Après avoir cliqué sur le bouton Configurer, si votre compte n'existe pas dans Duo, vous devrez Inscrivez-vousLa capture d'écran ci-dessous montre l'écran d'inscription à Duo Authenticator.
Après avoir cliqué sur S'inscrire, vous serez invité à configurer votre compte sur Duo Security.
Cliquez sur le Commencer .
Sélectionnez le Duo Mobile option.
Sélectionnez le code du pays et entrez votre numéro de téléphone.
Ensuite, cliquez sur le Continuer .
Scannez le QR depuis l'application mobile Duo.
Vous avez configuré avec succès Duo Authenticator et terminé la première étape du processus.
Un code d'accès à six chiffres sera généré dans l'application Duo Mobile. Saisissez ce code dans le champ prévu à cet effet et cliquez sur le bouton. Valider bouton pour vérifier et terminer la configuration de Duo Authenticator.
Une fois la méthode Duo Authenticator configurée, elle peut être activée pour l'utilisateur final en cliquant sur le bouton bascule.
Cliquez sur le Configurer bouton pour Notification Push Duo. Veuillez vous référer à la capture d'écran ci-dessous.
Après avoir cliqué sur le bouton Configurer, si votre compte n'existe pas dans Duo, vous devrez Inscrivez-vousLa capture d'écran ci-dessous montre l'écran d'inscription aux notifications push Duo.
Après avoir cliqué sur S'inscrire, vous serez invité à configurer votre compte sur Duo Security.
Cliquez sur le Commencer .
Sélectionnez le Duo Mobile option.
Sélectionnez le code du pays et entrez votre numéro de téléphone.
Ensuite, cliquez sur le Continuer .
Scannez le QR depuis l'application mobile Duo.
Vous avez configuré Duo Mobile avec succès et terminé la première étape du processus.
Cliquez sur le Tester la notification push bouton. Vous recevrez une notification push Duo sur votre application mobile.
Après avoir approuvé les notifications push, la méthode sera configurée et pourra être activée pour l'utilisateur final.
Pour activer cette méthode pour l'utilisateur final, cliquez sur le bouton bascule.
Activez le bouton bascule 2FA pour les utilisateurs finaux.
Si vous souhaitez imposer l'authentification à deux facteurs pour les administrateurs, activez-la. Activer la 2FA pour les administrateurs basculer.
Pour activer 2FA pour l'authentification AD, cliquez sur Connexion DNN AD sous Paramètres avancés onglet et sélectionnez Connexion AD.
Paramètres avancés
Si vous souhaitez appliquer des paramètres avancés ou modifier l'expérience d'authentification à deux facteurs, vous pouvez utiliser l' onglet Paramètres avancés et la section Personnalisation pour configurer des fonctionnalités telles que l'authentification à deux facteurs basée sur les rôles, les méthodes de connexion de secours, les appareils de confiance, la marque et le style.
2FA basé sur les rôles
Cette fonctionnalité permet aux administrateurs d'imposer l'authentification à deux facteurs pour des rôles d'utilisateurs spécifiques dans le portail DNN.
Activez la 2FA basé sur les rôles Bouton bascule pour activer l'authentification à deux facteurs basée sur les rôles.
Si vous souhaitez désactiver l'authentification à deux facteurs pour les rôles sans correspondance, activez l'option correspondante. « Ignorer l'authentification à deux facteurs pour les rôles sans correspondance » bouton à bascule.
Cliquez sur le Ajouter des rôles bouton permettant de sélectionner et de configurer les rôles pour lesquels vous souhaitez imposer l'authentification à deux facteurs.
Extrait du Sélectionnez un rôle Dans le menu déroulant, choisissez le rôle pour lequel vous souhaitez activer l'authentification à deux facteurs, puis dans le Sélectionner les méthodes TFA Dans le menu déroulant, sélectionnez les méthodes d'authentification à deux facteurs (TFA) que vous souhaitez activer spécifiquement pour le rôle sélectionné, et non toutes les autres méthodes.
Après avoir configuré le rôle et les méthodes d'authentification à deux facteurs, cliquez sur Enregistrer bouton pour appliquer les paramètres.
Méthode de connexion de secours
Cette fonctionnalité permet aux utilisateurs de se connecter en utilisant des méthodes d'authentification alternatives au cas où leur méthode d'authentification à deux facteurs principale serait indisponible.
Remarque : Cette méthode est destinée à être utilisée par administrateurs uniquement.
Les utilisateurs peuvent se connecter en utilisant soit Codes de secours or OTP par e-mail comme méthodes de connexion de secours lorsque l'authentification à deux facteurs principale n'est pas disponible.
Activez les boutons à bascule pour Code de sauvegarde et OTP par e-mail pour activer ces méthodes de connexion de secours.
Vous trouverez vos codes de sauvegarde sous le « Codes de sauvegarde » Chaque code ne peut être utilisé qu'une seule fois, mais vous pouvez également les télécharger pour une utilisation ultérieure.
Lorsque vous vous connectez et que l'on vous demande une vérification à deux facteurs, si l'appareil sur lequel vous recevez le code OTP (par exemple, un téléphone portable) est indisponible, vous pouvez cliquer sur le « Vous avez oublié votre appareil ? Sélectionnez une option de secours pour vous connecter. » lien pour utiliser la méthode de connexion de secours.
Sélectionner 'Utiliser le code de sauvegarde' or « Utilisez le code à usage unique envoyé par e-mail » pour s'authentifier si votre méthode d'authentification à deux facteurs principale n'est pas accessible.
Saisissez le code de sauvegarde dans le champ prévu à cet effet et cliquez sur 'Vérifier' pour terminer le processus d'authentification.
Dispositif de confiance (Se souvenir de moi)
Cette fonctionnalité permet aux utilisateurs de marquer leur appareil comme étant de confiance afin de pouvoir ignorer la vérification à deux facteurs pendant une période déterminée sur cet appareil.
Activez la Basculer l'option « Faire confiance à l'appareil » bouton et paramétrer le Durée de la confiance (jours) pendant combien de temps l'appareil doit-il être mémorisé ?
Activez la Demander l'authentification à deux facteurs lors du changement de navigateur case à cocher pour demander l'authentification à deux facteurs lorsque les utilisateurs se connectent depuis un navigateur différent et cliquent sur Enregistrer les paramètres appliquer les changements.
Si cette option n'est pas cochée, l'authentification à deux facteurs ne sera pas demandée lors du changement de navigateur, et les utilisateurs pourront continuer sans vérification supplémentaire.
Lors de sa connexion, l'utilisateur final se verra proposer l'option « Faire confiance à cet appareil », où il pourra choisir Oui pour ignorer l'authentification à deux facteurs sur cet appareil pendant la durée spécifiée ou Non pour poursuivre avec la vérification habituelle.
Délai de grâce pour la mise en place
La période de grâce pour la configuration offre aux utilisateurs un nombre limité de tentatives ou un délai pour configurer l'authentification à deux facteurs. Pendant cette période, ils peuvent se connecter sans avoir à finaliser l'authentification à deux facteurs.
Allume le Délai de grâce pour la mise en place basculer, puis choisir Configuration du nombre de tentatives (nombre de tentatives de connexion autorisées pour configurer l'authentification à deux facteurs) ou Période de configuration (durée de la configuration), saisissez la valeur et cliquez sur Enregistrer.
Lorsque les utilisateurs finaux se connectent, ils verront l'invite de configuration de l'authentification à deux facteurs avec un « Passons à autre chose pour le moment » option.
Cette option s'affichera en fonction du délai de grâce configuré, c'est-à-dire qu'elle apparaîtra pour le nombre de tentatives défini ou pendant la durée déterminée.
Personnalisation du logo de la marque
Par défaut, le logo miniOrange est sélectionné. Si vous souhaitez utiliser votre propre logo, cliquez sur Choisissez le fichier et le télécharger.
Vous pouvez également saisir l'URL du logo dans le champ prévu à cet effet et cliquer sur le bouton. Enregistrer .
Si vous souhaitez annuler les modifications, cliquez sur Réinitialiser par défaut .
Personnalisation du nom de marque
Cette fonctionnalité est applicable uniquement aux applications d'authentification.
Saisissez le nom de marque souhaité dans le champ et cliquez sur Enregistrer bouton. Ce nom sera affiché dans l'application d'authentification pendant le processus d'authentification à deux facteurs.
Personnalisation CSS de la marque
Ajoutez votre CSS personnalisé dans l'éditeur fourni pour modifier l'apparence d'éléments tels que le logo, les boutons et la mise en page des pages 2FA.
Vous pouvez utiliser les sélecteurs CSS listés (par exemple, #logoDisplay, .mo-btn-primaire, etc.) pour cibler et styliser des composants spécifiques.
Cliquez sur le Enregistrer bouton pour appliquer les modifications.