Étapes pour configurer le fournisseur d'authentification DNN SAML Single Sign-On (SSO)
Étape 1 : Téléchargez et installez le fournisseur d'authentification SAML dans DotNetNuke.
-
Télécharger
le package pour le fournisseur d’authentification DNN SAML Single Sign-On (SSO).
-
Téléchargez le package d'installation dnn-saml-single-sign-on_xxx_Install en allant dans Paramètres > Extension > Installer l'extension.
Étape 2 : Ajout d'un fournisseur d'authentification sur la page DNN.
- Maintenant sous la Onglet Extensions installées Sélectionner Systèmes d'authentification.Ici vous pouvez voir le Plugin d'authentification miniOrange DNN SAML.
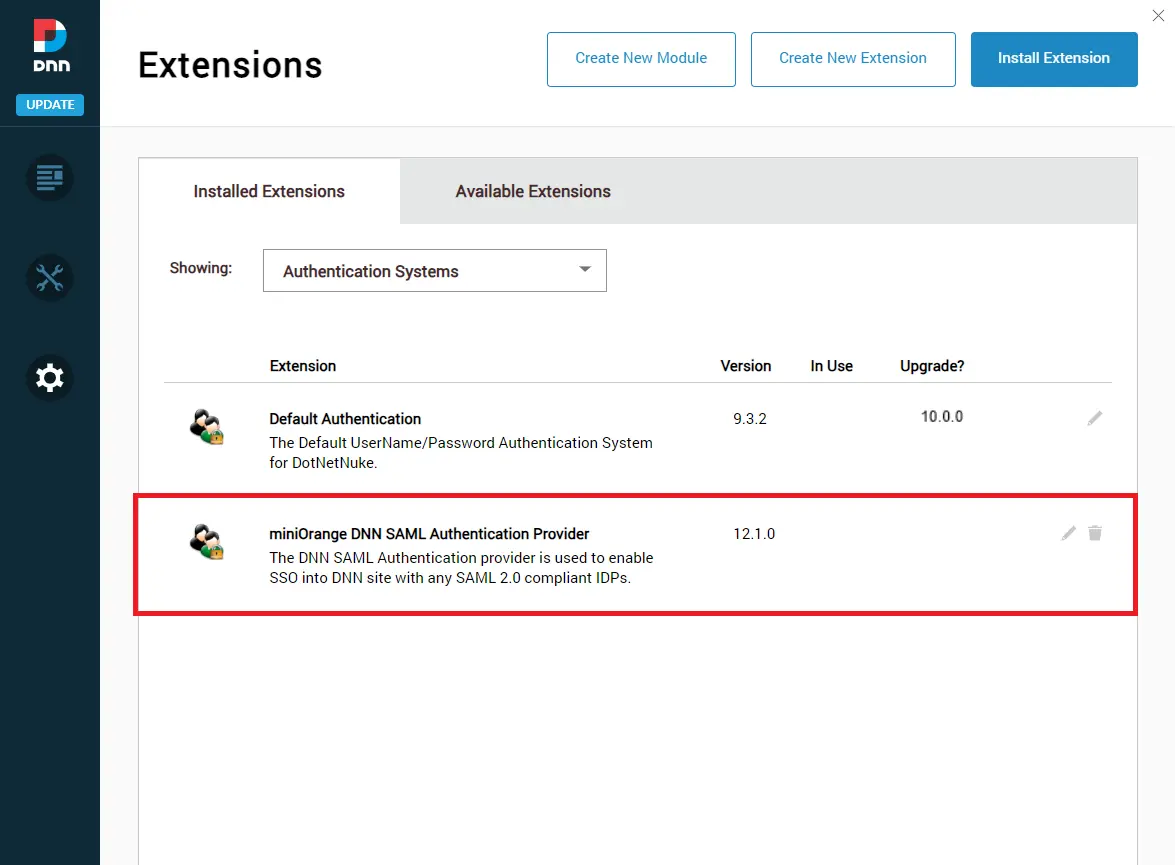
- Cliquez simplement sur l'icône en forme de crayon comme mentionné dans l'image ci-dessous pour configurer le fournisseur d'authentification DNN SAML.

- Accédez maintenant à l'onglet Paramètres du site. Vous pouvez y voir le tableau de bord du fournisseur d'authentification DNN SAML.

-
Vous avez terminé l'installation du module sur votre site DNN.
Étape 3 : Configurer le fournisseur d'authentification pour configurer l'authentification unique SAML (SSO)
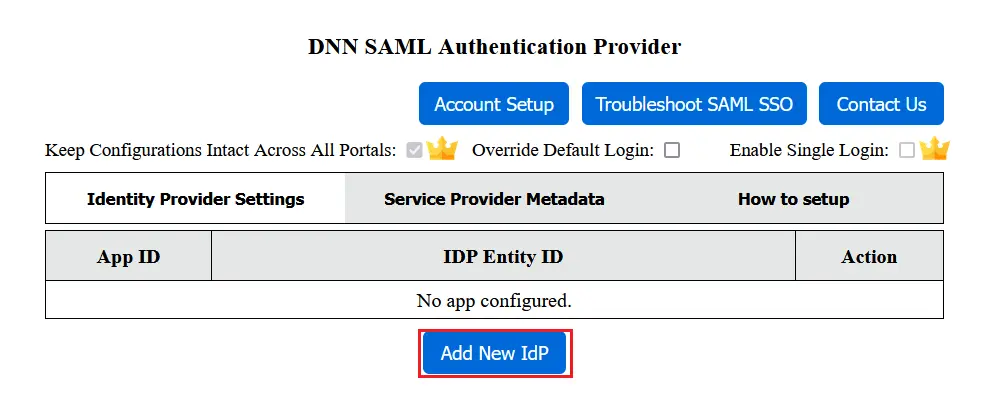
- Pour configurer l'application dans le fournisseur d'authentification, cliquez sur le Ajouter un nouvel IdP bouton dans le Onglet Paramètres du fournisseur d'identité.
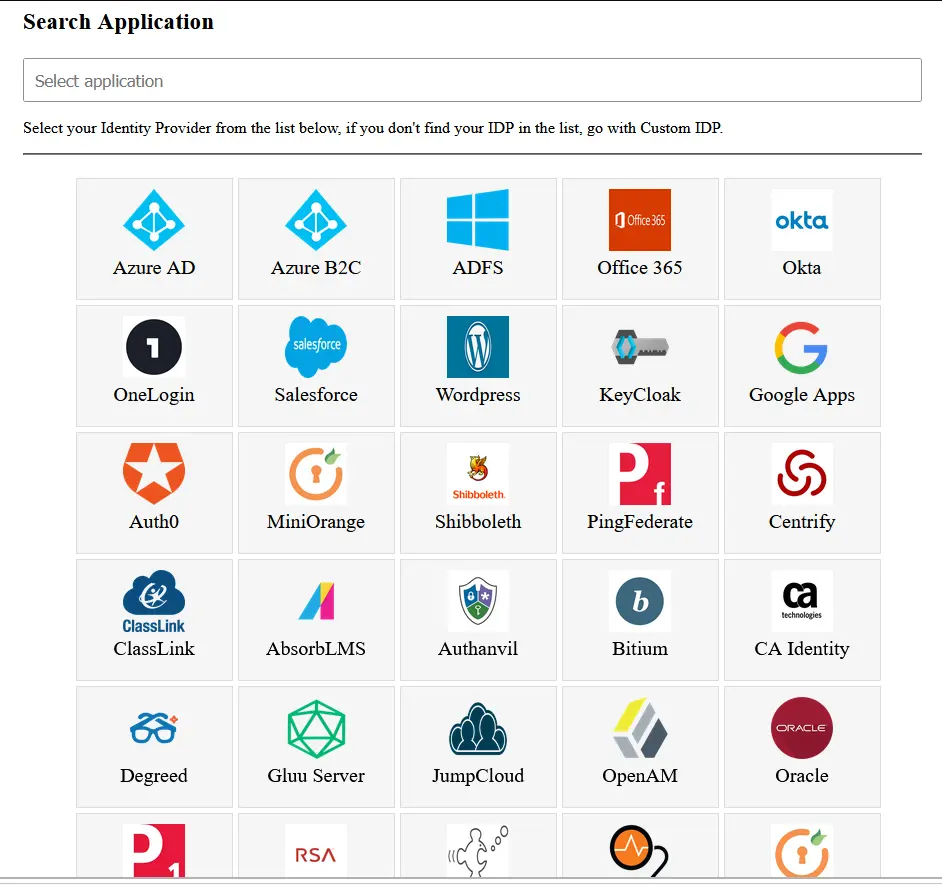
A] Sélectionnez votre fournisseur d'identité
-
Sélectionnez votre Fournisseur d'identité dans la liste. Si vous ne trouvez pas votre fournisseur d'identité dans la liste, sélectionnez IDP personnalisé. Vous pouvez également rechercher votre fournisseur d'identité à l'aide du champ de recherche.
B] Configurez votre fournisseur d'identité
-
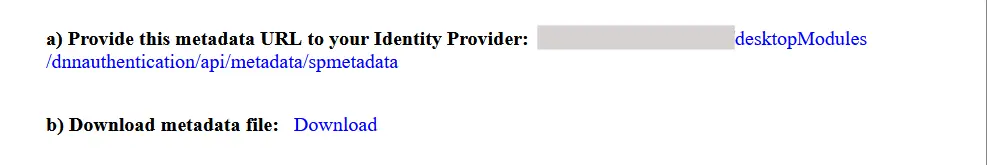
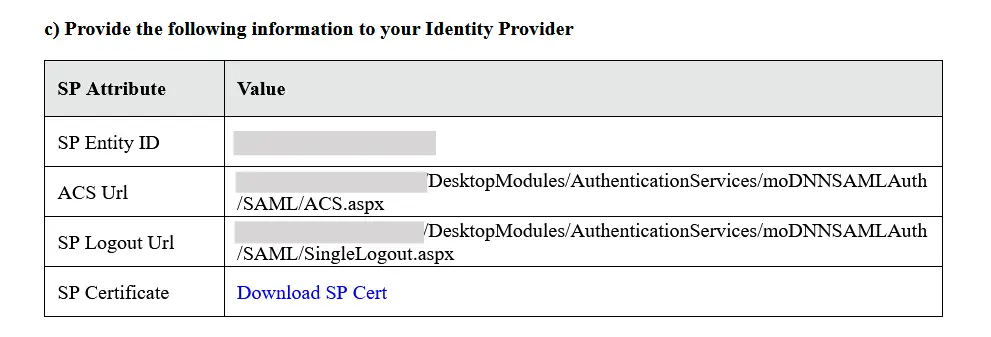
Sous l’onglet Paramètres du fournisseur de services, vous pouvez télécharger les métadonnées SP sous forme de document XML ou copier l’URL des métadonnées.
-
Vous pouvez également copier et coller l’ID d’entité SP et l’URL ACS de la table de métadonnées SP sur votre page de configuration IdP.
C] Configurez votre fournisseur de services
-
Pour télécharger les métadonnées de l'IdP, vous pouvez utiliser le
Importer les métadonnées du fournisseur d'identité bouton sous l'onglet Paramètres du fournisseur d'identité, si vous disposez de l'URL des métadonnées IdP ou du fichier .xml des métadonnées IdP.
-
Alternativement, vous pouvez copier le ID d'entité IDP et
URL d'authentification unique valeurs de l'IdP et remplissez-les sous l'onglet Paramètres du fournisseur d'identité.
Étape 4 : tester l'authentification unique SAML
-
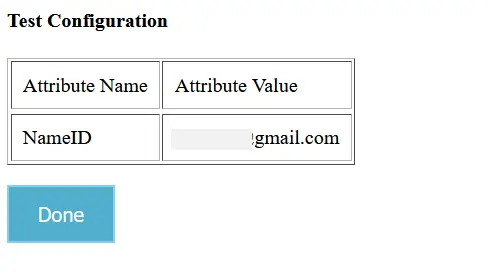
Cliquez sur Configuration du test bouton pour vérifier si vous avez correctement configuré le plugin.
-
Une fois la configuration réussie, vous obtiendrez le nom de l'attribut et les valeurs de l'attribut dans la fenêtre Configuration de test.
Étape 5 : Mappage des attributs
-
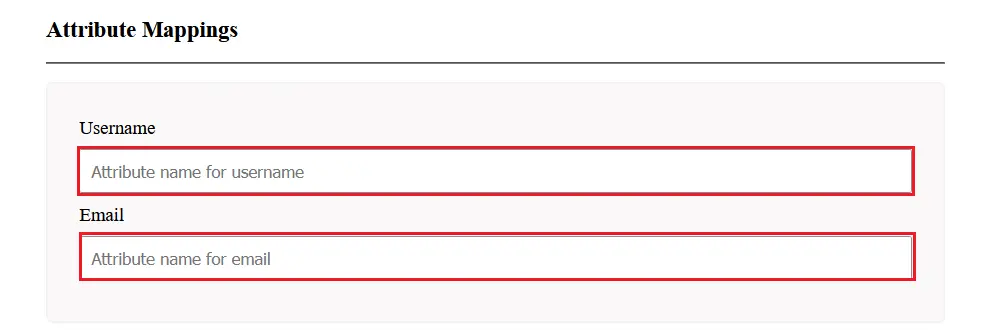
Pour le mappage d'attributs, sélectionnez le Modifier la configuration dans la liste déroulante de sélection des actions.
-
Mapper l'e-mail et le nom d'utilisateur avec Nom d'attribut vous pouvez voir dans la fenêtre Test Configuration et enregistrer les paramètres.
Étape 6 : Obtenez le lien d'authentification unique (SSO) pour votre application
-
Vous pouvez trouver Lien SSO dans le Liste déroulante des actions in Liste des applications du fournisseur d'authentification.

Vous pouvez configurer le module d'authentification unique (SSO) SAML 2.0 de SiteFinity avec n'importe quel fournisseur d'identité, comme ADFS, Azure AD, Bitium, Centrify, G Suite, JBoss Keycloak, Okta, OneLogin, Salesforce, AWS Cognito, OpenAM, Oracle, PingFederate, PingOne, RSA SecureID, Shibboleth-2, Shibboleth-3, SimpleSAML, WSO2 ou même avec votre propre fournisseur d'identité personnalisé . Le connecteur miniOrange ASP.NET SAML 2.0 est compatible avec les langages C# et Visual Basic.
Nous proposons également un module d'authentification unique SAML pour ASP.NET permettant de configurer l'authentification unique pour vos applications ASP.NET personnalisées. Cliquez ici pour en savoir plus.
miniOrange vous propose également des modules d'intégration avec des applications existantes telles qu'Active Directory, SiteMinder, Radius, Unix, etc. Grâce aux protocoles SAML, OAuth, OpenID, ADFS et WSFED , nous pouvons également vous aider à ajouter un système d'authentification à votre site Umbraco.
Ressources supplémentaires



 Guide d'installation
 Guide de la vidéo


