Résultats de recherche :
×Résultats de recherche :
×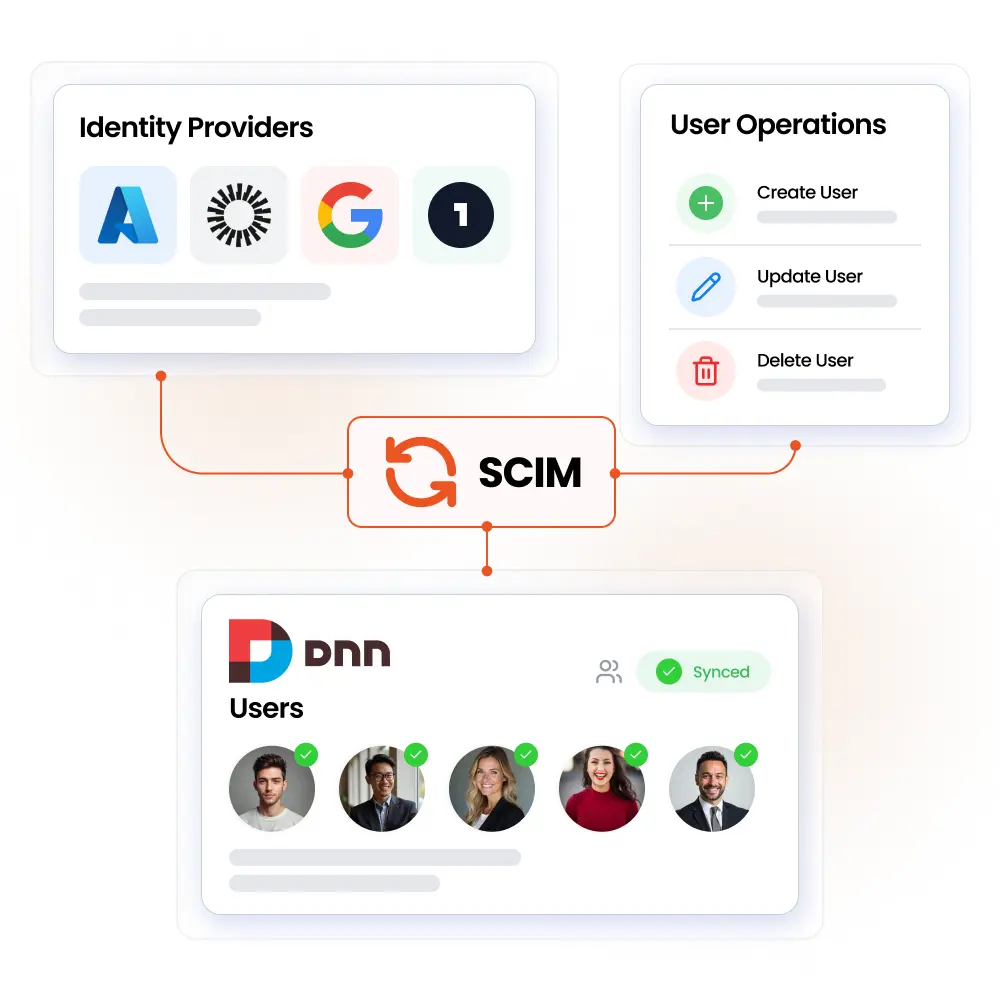
SCIM permet d'automatiser la création et la suppression des identités utilisateur, ainsi que la mise à jour et la suppression des comptes utilisateurs dans différentes applications et systèmes. Cette solution de gestion des identités et des accès (IAM) assure la gestion et la maintenance de l'identité et des attributs des utilisateurs, notamment pour l'accès aux ressources offertes par un ou plusieurs systèmes.
SCIM est un protocole REST basé sur JSON qui définit les rôles de client et de serveur. Un fournisseur d'identité (IdP), qui contient les identités des utilisateurs, est généralement un client. Un logiciel SaaS, tel que votre site web DotNetNuke (DNN), qui requiert une partie des données de ces identités, est appelé fournisseur de services (SP). Conformément au protocole SCIM, si une identité est créée, mise à jour ou supprimée chez l'IdP (fournisseur d'identité), les modifications sont automatiquement synchronisées avec le fournisseur de services (SP).
Avec miniOrange, vous bénéficiez d'une intégration DNN spécialement conçue qui connecte votre fournisseur d'identité à DNN tout en réduisant l'administration manuelle des comptes et les risques liés à l'identité.

Un client SCIM est une application qui contient les informations de l'utilisateur. Il effectue les opérations CRUD et envoie les données utilisateur mises à jour aux serveurs en fonction des opérations effectuées côté client.

Un serveur SCIM est une application qui communique avec des sources de données contenant des informations utilisateur. Il expose les fonctionnalités CRUD aux clients et exécute les actions correspondantes lors des requêtes entrantes.
SCIM permet d'automatiser le processus de gestion du cycle de vie des utilisateurs en créant, mettant à jour et supprimant les données ou informations des utilisateurs dans les applications connectées.
L'attribution des utilisateurs et des rôles est effectuée dès la réalisation des opérations CRUD. Cela permet à tous les nouveaux utilisateurs d'être synchronisés avec le serveur SCIM.
Poursuite de l'exploration du provisionnement des utilisateurs DNN SCIM
Le provisionnement basé sur les rôles vous permet de créer ou de mettre à jour un groupe d'utilisateurs sur le site DotNetNuke (DNN) à partir du serveur ou du fournisseur et d'attribuer un rôle spécifique aux utilisateurs ensemble.
Provisionnement pour les applications qui fournissent des API en remplacement ou en complément de SCIM, pour les opérations CRUD sur les utilisateurs et les rôles. Parmi les fournisseurs les plus populaires, citons : Azure, Salesforce, Okta, etc.
Cette fonctionnalité du module DotNetNuke User Provisioning permet d'importer et d'exporter des utilisateurs depuis et vers le site DNN en masse. Les utilisateurs peuvent être importés ou exportés aux formats .json et .csv.
L'attribution des comptes utilisateur et des rôles peut se faire à la volée. Toutes les informations utilisateur peuvent être fournies au besoin et utilisées pour le dépannage.
Automatisez les opérations de création, de mise à jour et de suppression afin que les comptes utilisateurs DNN restent synchronisés avec votre fournisseur d'identité.
Créez automatiquement des utilisateurs dans DotNetNuke (DNN) en utilisant des attributs tels que le prénom, le nom et d'autres données fournies par le fournisseur d'identité (IDP).
Lorsqu'un utilisateur est mis à jour dans le fournisseur d'identité (IDP), toutes les propriétés, à l'exception de l'adresse électronique et du nom d'utilisateur, sont mises à jour sur le site web DotNetNuke (DNN).
Les utilisateurs supprimés du fournisseur d'identité (IDP) sont également supprimés de la liste des utilisateurs de vos applications DotNetNuke.
Si vous souhaitez obtenir de l'aide concernant la configuration de DNN SCIM Provisioning, veuillez nous contacter en envoyant une demande à dnnsupport@xecurify.com
SCIM réduit les risques d'erreur tout en automatisant la procédure d'approvisionnement et de déprovisionnement.
Les utilisateurs finaux ont un accès facile aux applications qu'ils sont chargés d'utiliser, avec les autorisations et les informations de profil les plus récentes.

Amélioration de la sécurité et réduction des coûts grâce à l'élimination des comptes utilisateurs inactifs et des accès non autorisés à l'information.
Les informations des utilisateurs sont communiquées entre les applications de manière standardisée et sont stockées de façon cohérente.
Les avantages pour une organisation incluent une intégration/désintégration simplifiée des employés ainsi qu'une gestion rationalisée du cycle de vie des utilisateurs à travers les applications.

Faites gagner du temps et de l'énergie à vos clients en prenant en charge des tâches telles que la maintenance et les mises à niveau, en permettant à plusieurs clients de partager les ressources et en réduisant les coûts d'infrastructure.

Merci pour votre réponse. Nous reviendrons vers vous bientôt.
Quelque chose s'est mal passé. Veuillez soumettre à nouveau votre requête
Besoin d'aide? Nous sommes ici !