Mappage des rôles LDAP
Marché
Ce document explique comment attribuer des rôles Drupal aux utilisateurs en fonction de leurs groupes LDAP ou Active Directory. Par exemple, un groupe LDAP comme « testGroup » peut être associé à un rôle Drupal tel que « Développeur », ce rôle étant automatiquement attribué lors de la connexion des utilisateurs avec leurs identifiants LDAP. Le module d'intégration Drupal LDAP/Active Directory est compatible avec Drupal 7, 8, 9 et 10. L'association des rôles peut être appliquée lors de la connexion SSO LDAP, de l'importation d'utilisateurs depuis LDAP et de la connexion SSO Windows ou à une passerelle LDAP utilisant NTLM/Kerberos.




Procédure d'installation
- Utiliser le compositeur
- Utiliser Drush
- Installation manuelle
Pré-requis :
- Installez l' Connexion Drupal LDAP / Active Directory module.
- Configurez le module ci-dessus avec votre serveur LDAP ou Active Directory. Vous pouvez également consulter ce document. guide d'installation pour obtenir de l'assistance
Vous pouvez également suivre cette vidéo d'installation pour configurer la fonctionnalité de mappage des rôles.
Étapes de configuration
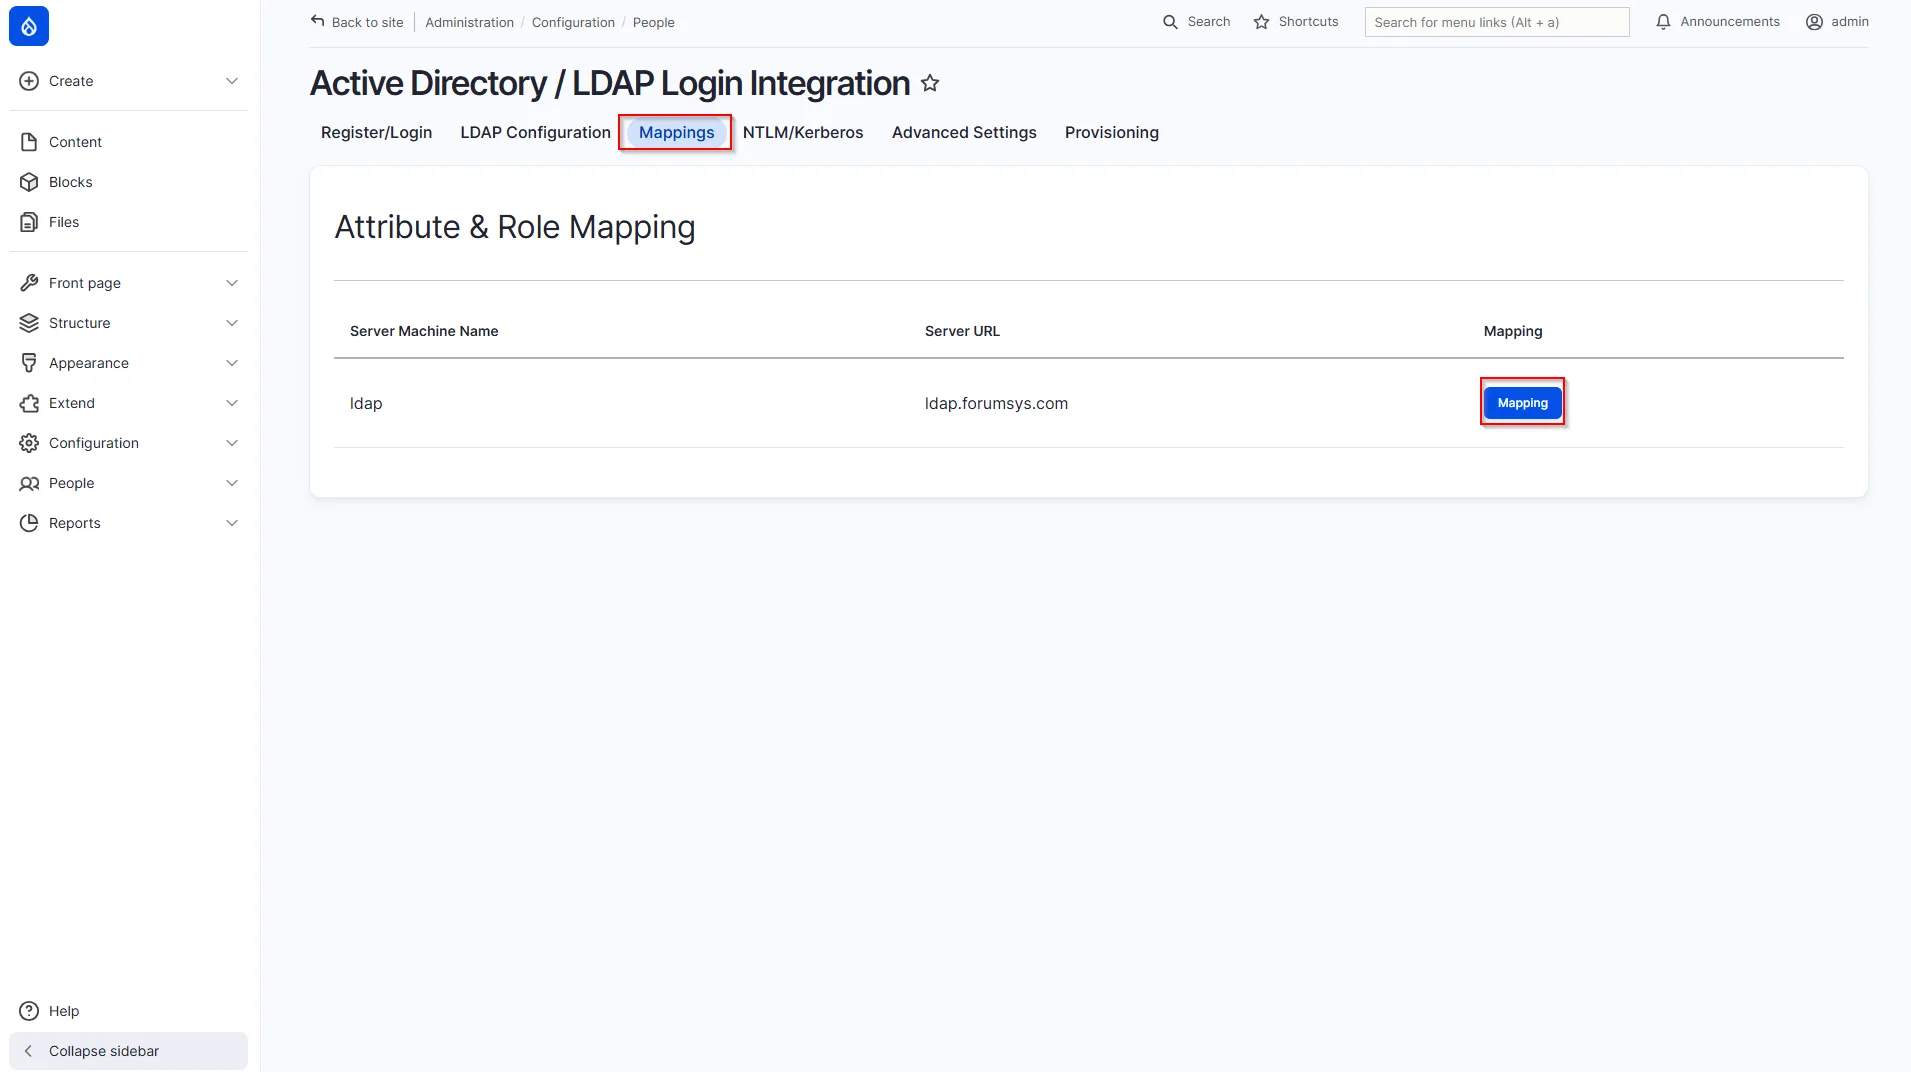
- Après avoir configuré le module avec succès, rendez-vous à Mappages languette.
(admin/config/people/ldap_auth/attribute_mapping)
- Dans l' Mappages onglet, cliquez sur le Cartographie .
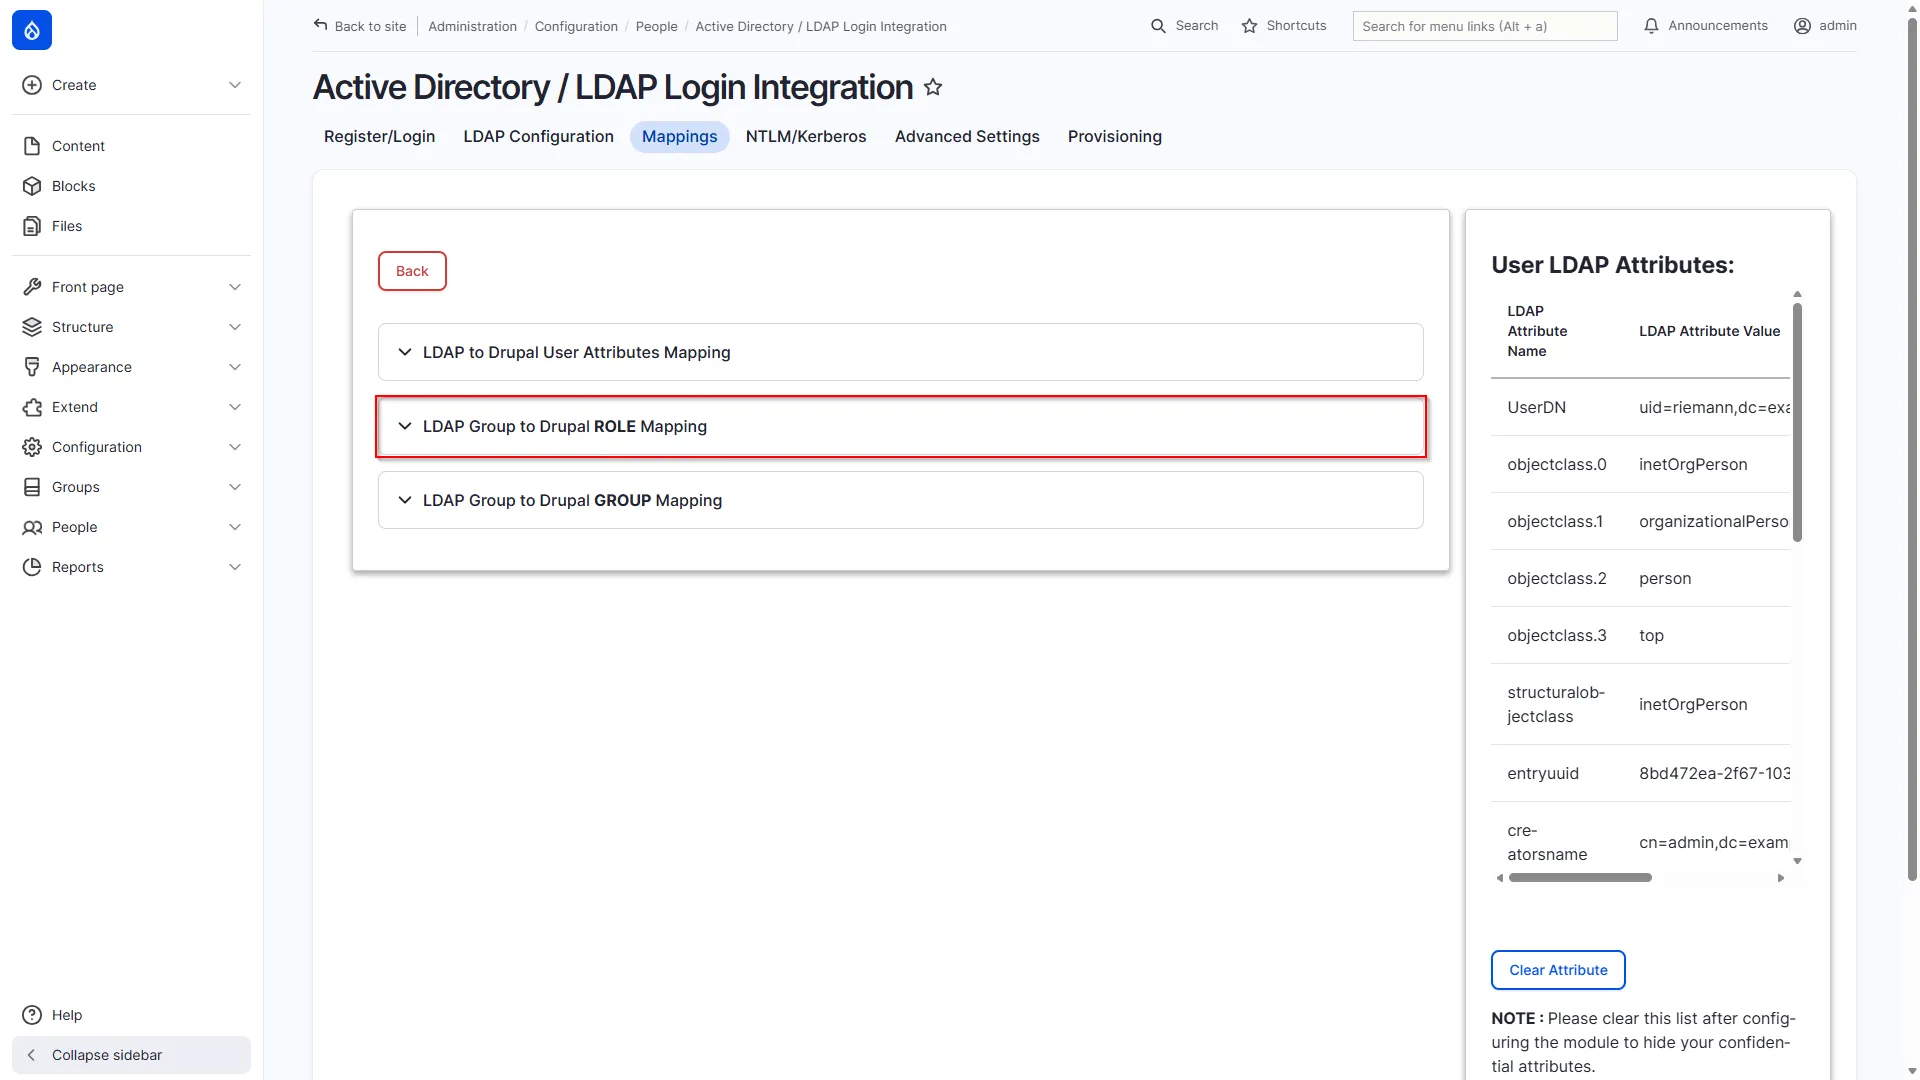
- Élargir la Association des groupes LDAP aux rôles Drupal .
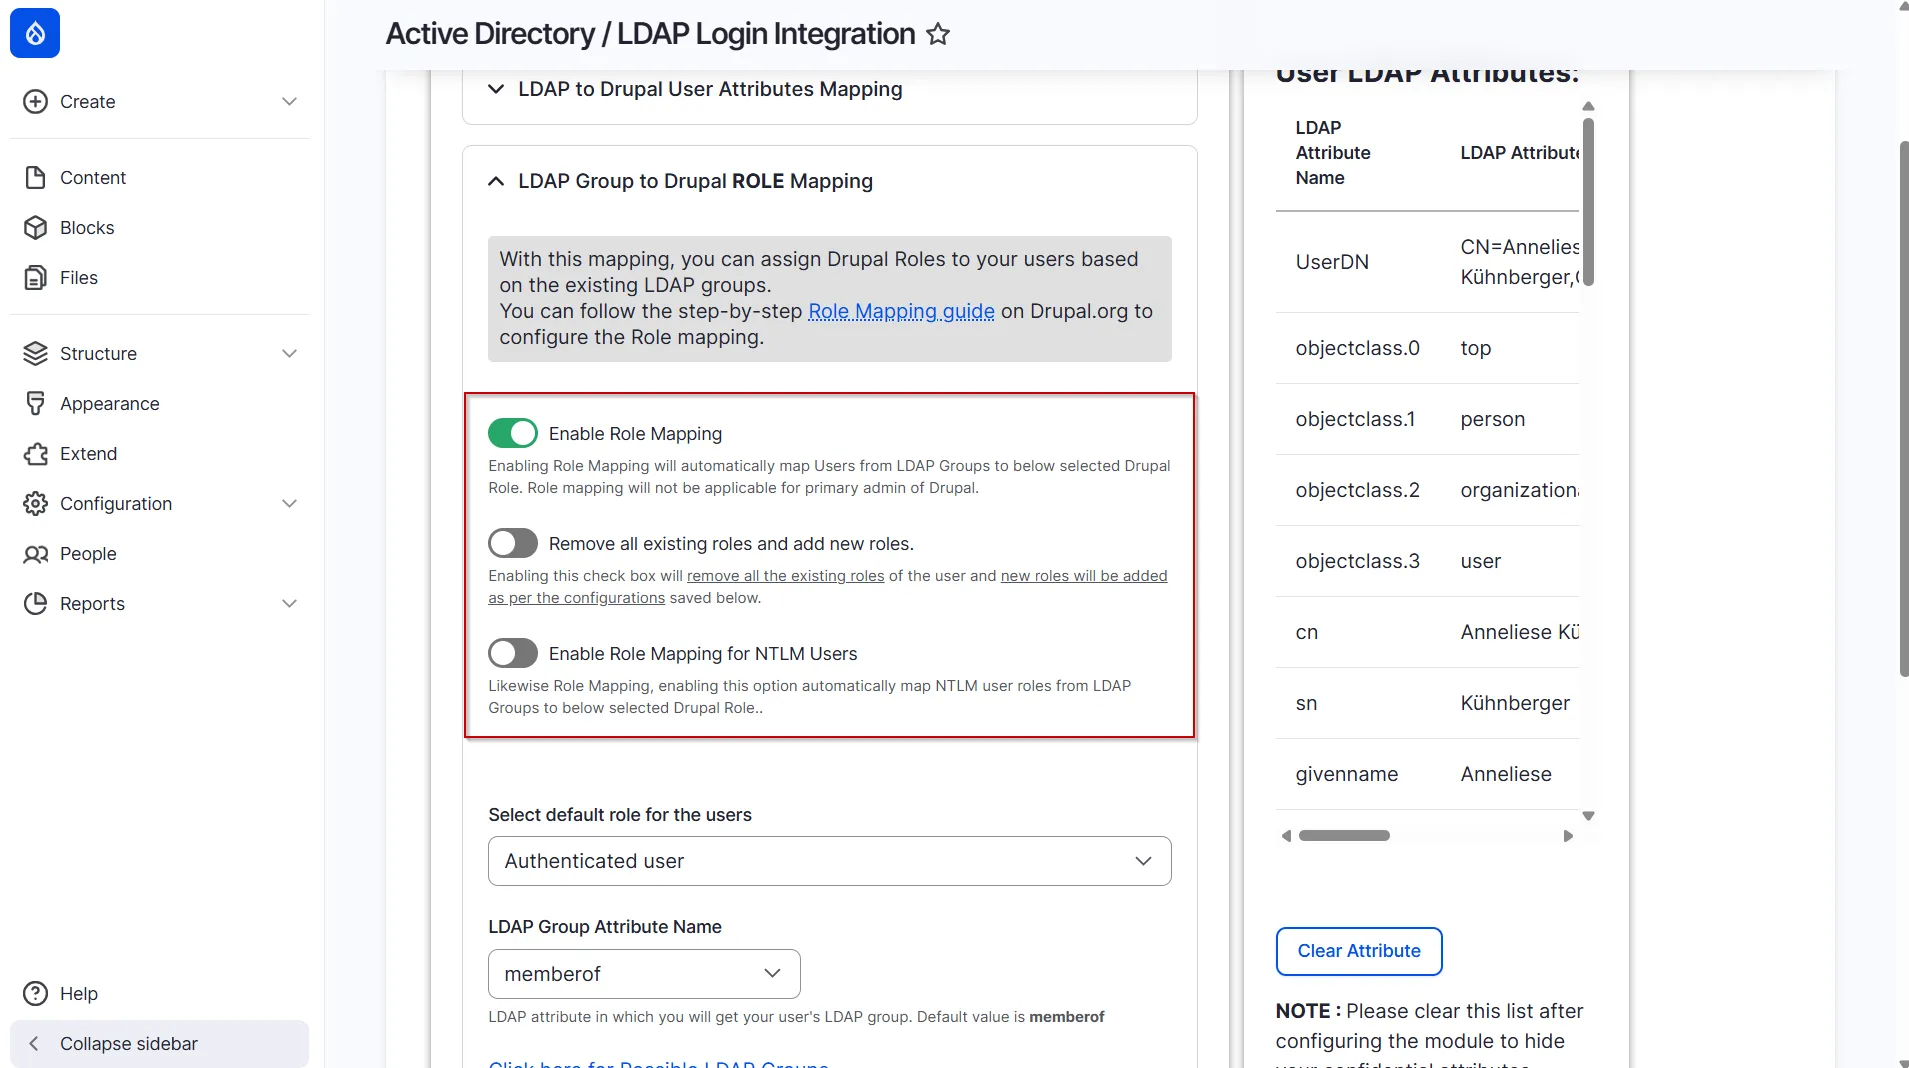
- Dans la section développée, vous verrez les options suivantes :
- Activer le mappage de rôlesPermet d'associer les groupes LDAP aux rôles Drupal. Cette option doit être activée pour utiliser l'association des rôles.
- Supprimer tous les rôles existants et ajouter de nouveaux rôles (facultatif)Remplace les rôles Drupal existants par les rôles mappés depuis LDAP. Si cette option est désactivée, les nouveaux rôles sont ajoutés sans supprimer les rôles existants.
- Activer le mappage des rôles pour les utilisateurs NTLM (facultatif)Applique le mappage des rôles aux utilisateurs se connectant via l'authentification unique Windows (SSO) utilisant NTLM ou Kerberos.
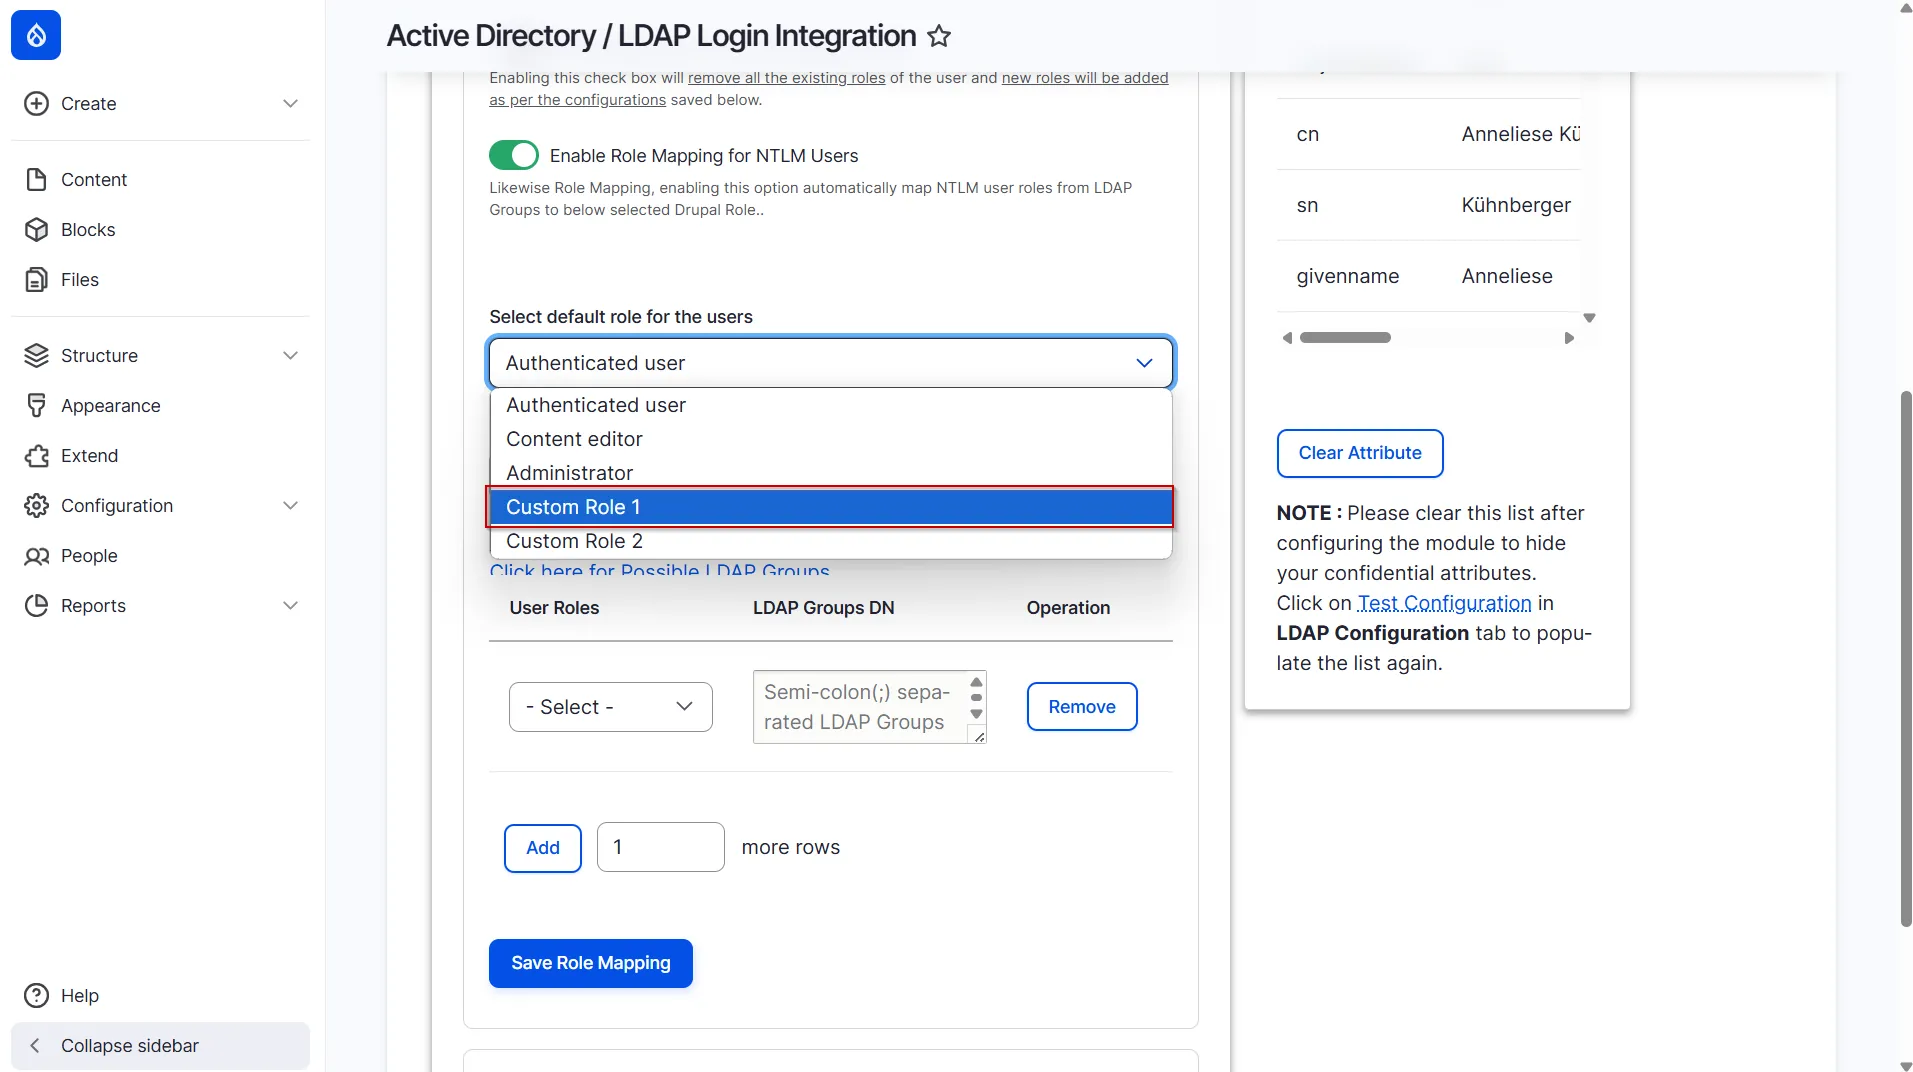
- Sélectionnez le rôle par défaut pour les utilisateursVous pouvez sélectionner un rôle par défaut dans cette liste déroulante qui sera attribué à vos utilisateurs chaque fois qu'ils se connecteront à votre site Drupal à l'aide de leurs identifiants de serveur LDAP.
- Dans ce cas, comme vous pouvez le constater, nous avons sélectionné Rôle personnalisé 1Ainsi, chaque fois que l'utilisateur se connecte à l'aide de ses identifiants LDAP, Rôle personnalisé 1 Un rôle leur sera attribué.
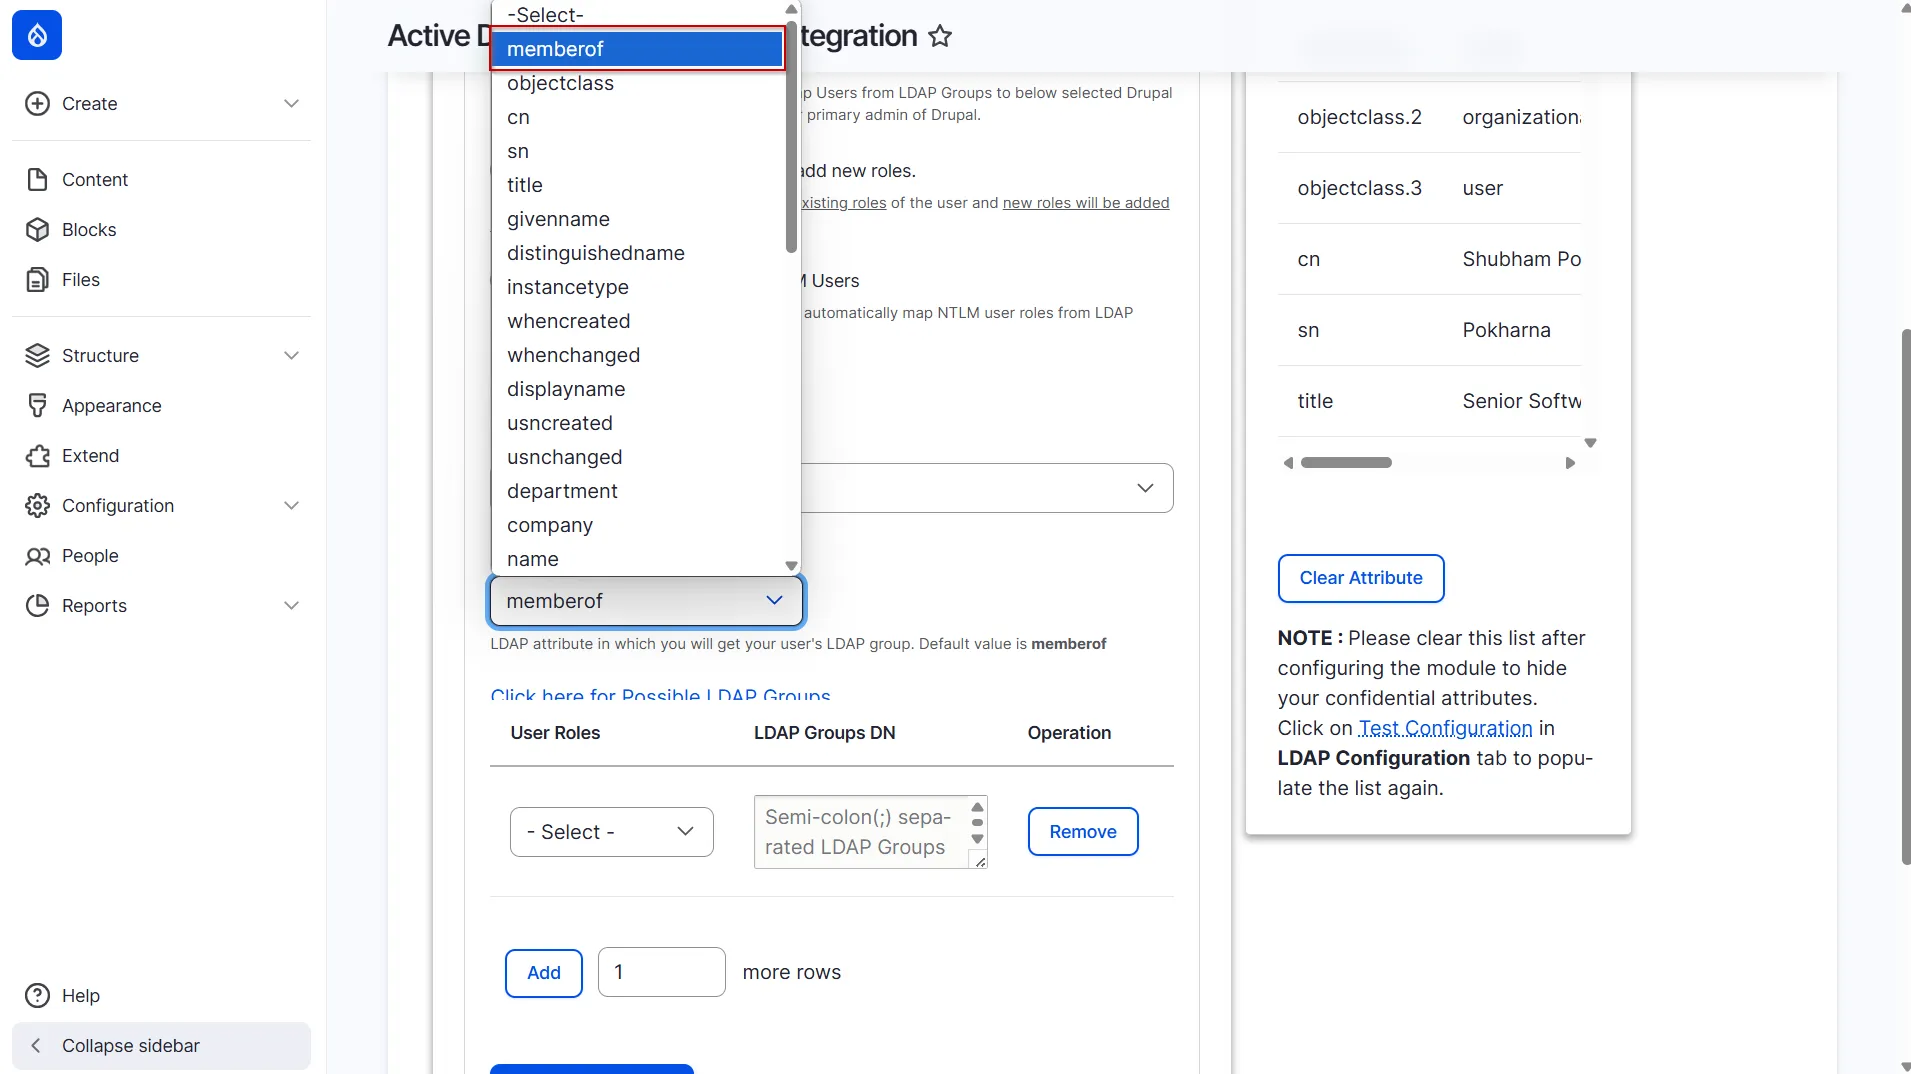
- Extrait du Nom de l'attribut de groupe LDAP Dans le menu déroulant, sélectionnez le nom de l'attribut LDAP sous lequel vous trouverez les groupes LDAP de l'utilisateur. Généralement, les groupes LDAP des utilisateurs se trouvent sous l'attribut `groups`. membre de attribuer.
- Si vous le souhaitez, vous pouvez consulter le nom de l'attribut LDAP des groupes LDAP de vos utilisateurs dans la liste des attributs située en haut à droite de l'onglet.
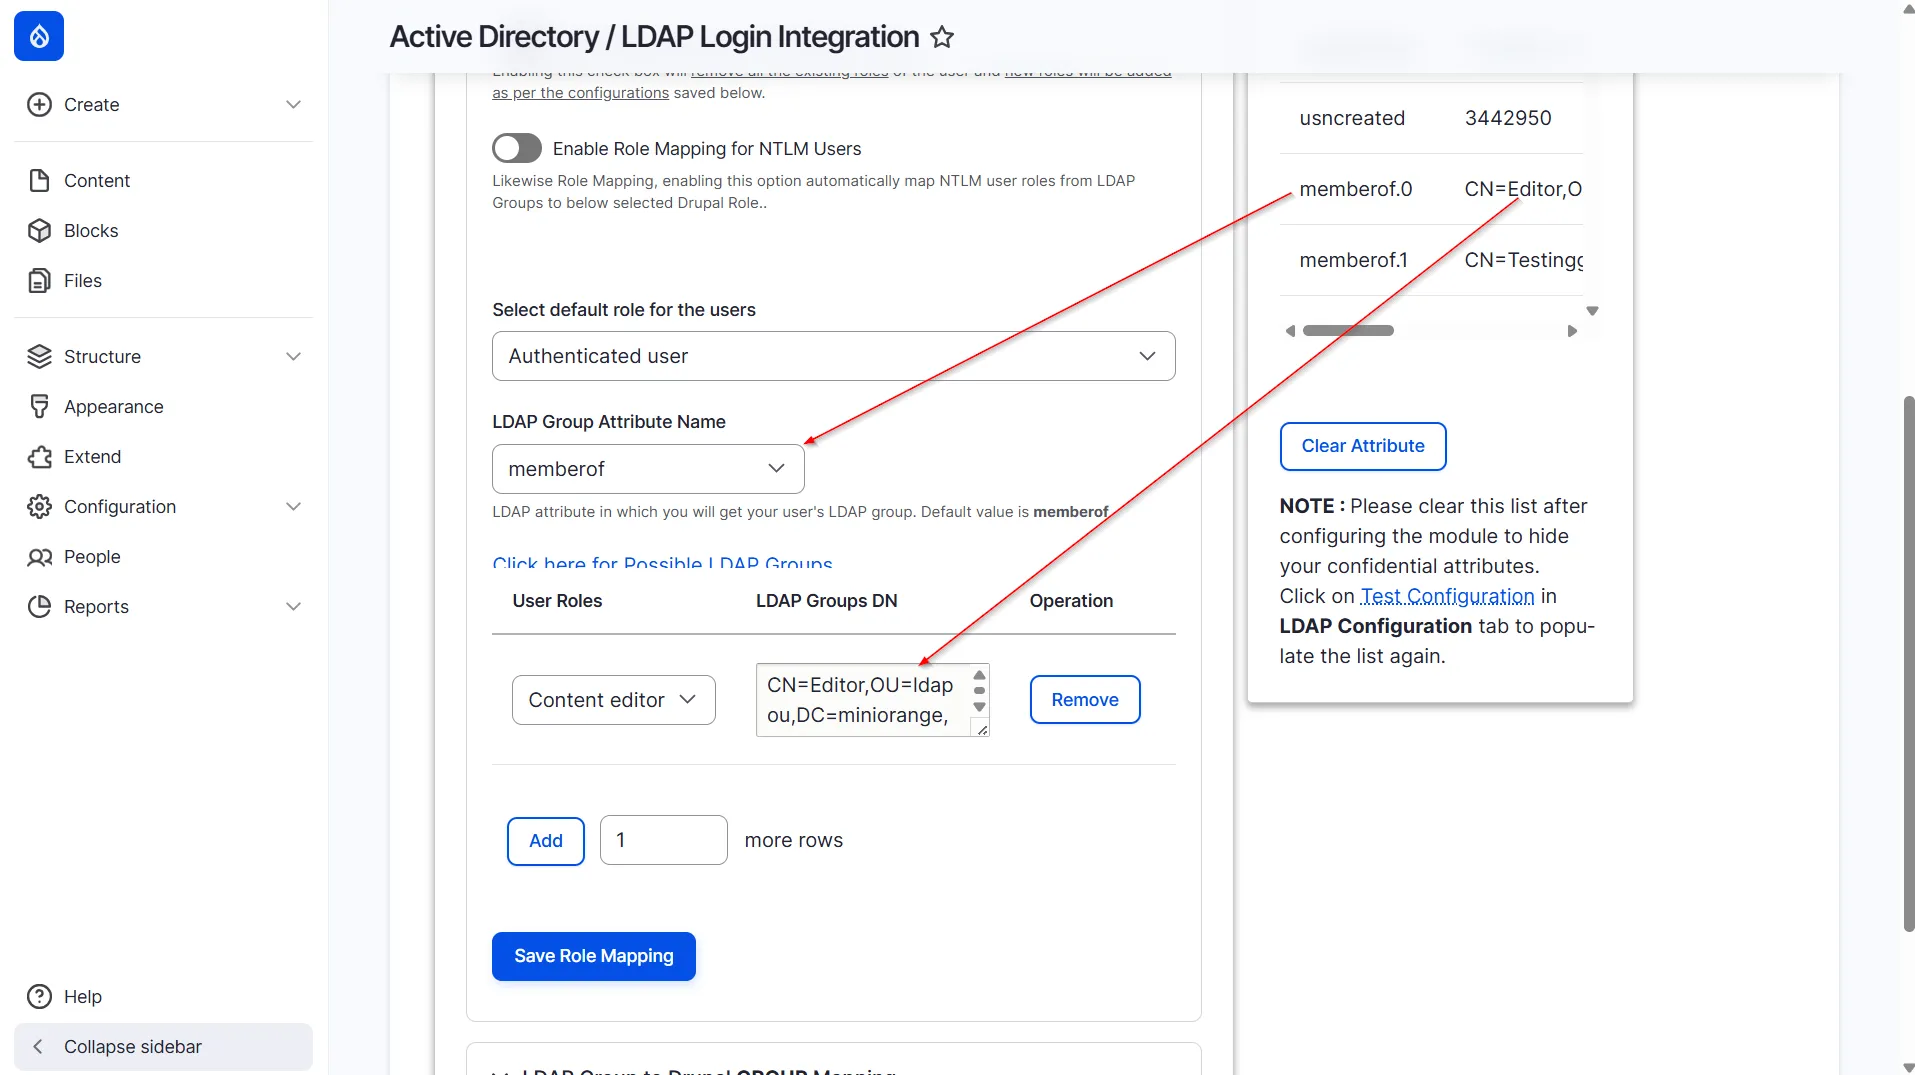
- Si vous souhaitez attribuer le Éditeur de contenu Pour attribuer un rôle dans Drupal à des utilisateurs appartenant à un groupe LDAP spécifique, saisissez le nom distinctif (DN) de ce groupe LDAP sous le champ correspondant. Éditeur de contenu Champ de texte. Vous pouvez vérifier la valeur DN du groupe dans la partie droite de l'onglet.
- Dans notre cas, nous souhaitions attribuer Éditeur de contenu rôle pour les utilisateurs présents dans le Groupe de rédaction sur notre serveur LDAP. La configuration serait donc celle illustrée dans l'image ci-dessous :
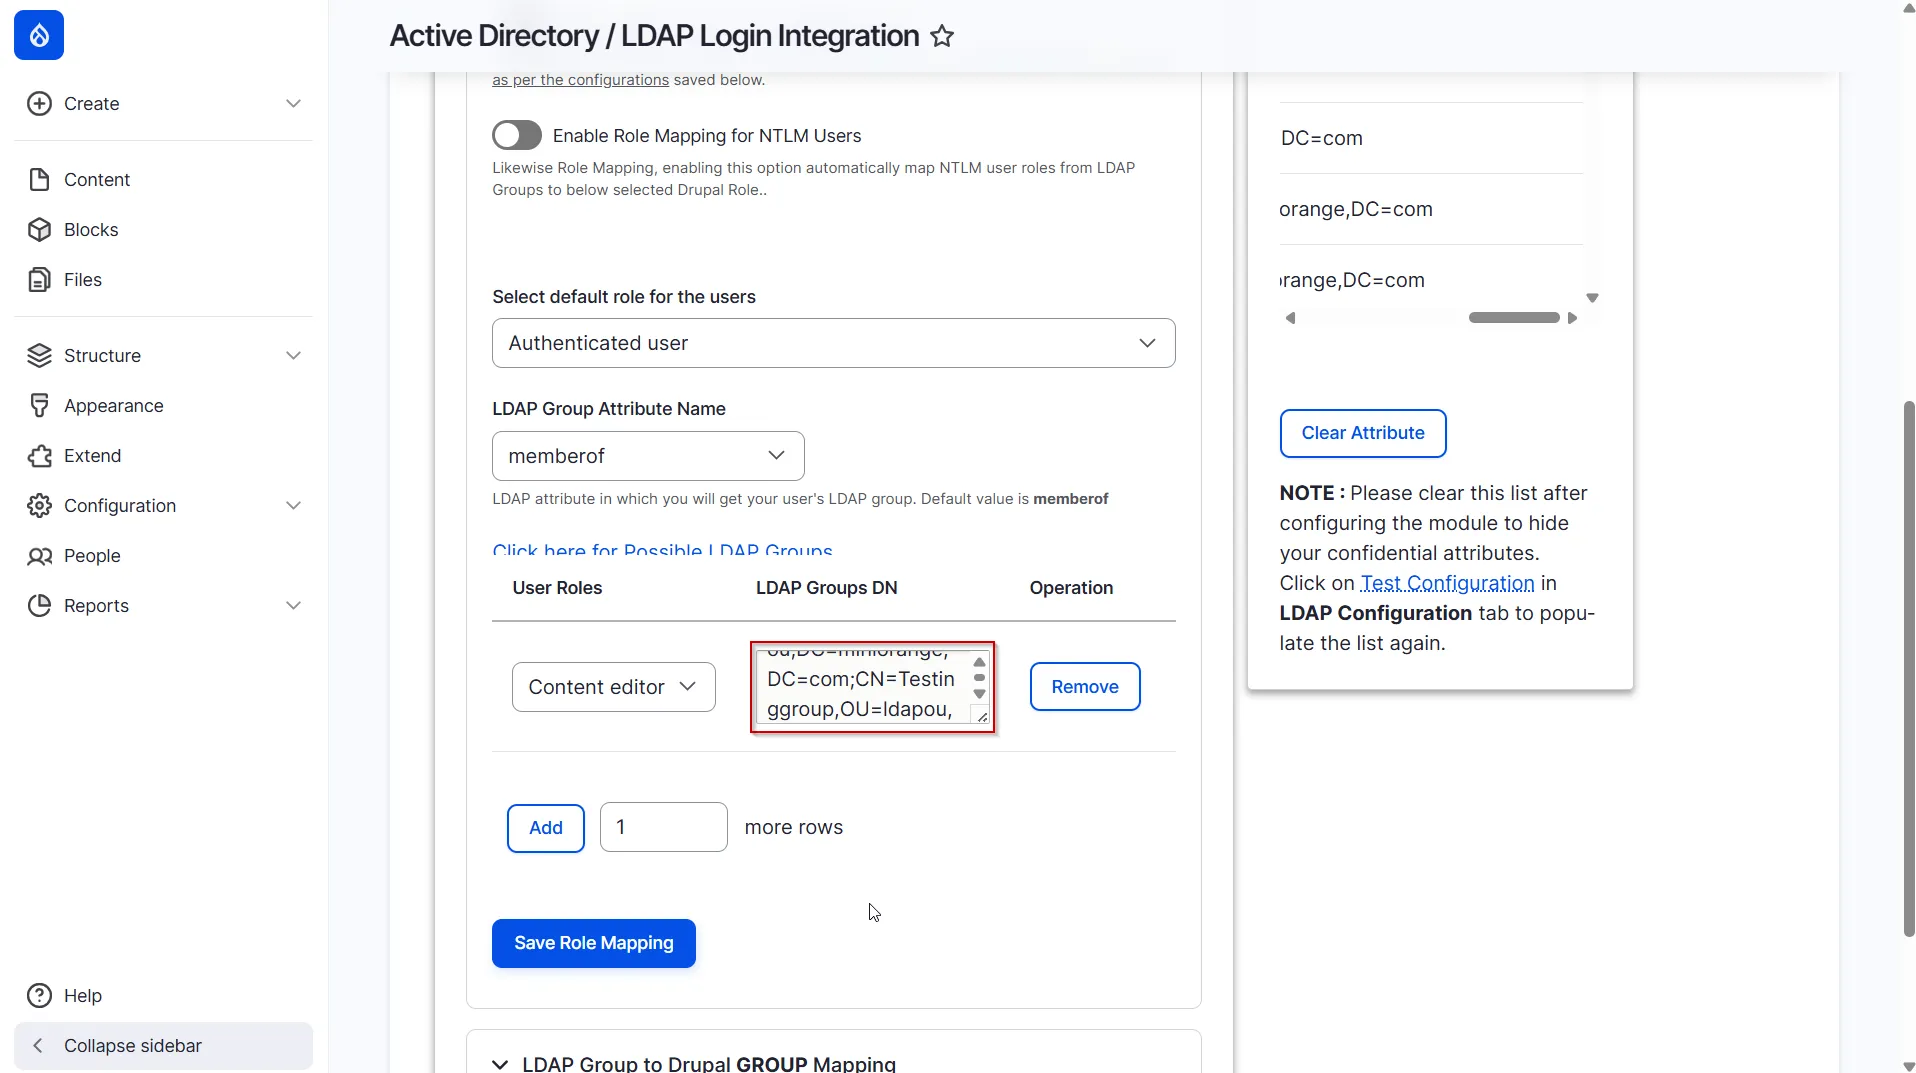
- Vous pouvez ajouter plusieurs DN de groupe en les séparant par un point-virgule (;). Par exemple, conformément aux configurations illustrées dans l'image ci-dessous, les utilisateurs présents sous le groupe Éditeur or Tests Le groupe LDAP recevra le Éditeur de contenu rôle dans Drupal lors de l'authentification LDAP.
- De même, si vous souhaitez également attribuer à vos utilisateurs Drupal un Administratrice, Rôle personnalisé 1 or Rôle personnalisé 2 en fonction de s'ils ont le Administrateur, Testeur or Développeur Pour le groupe LDAP, vous pouvez procéder en répétant les étapes mentionnées ci-dessus.
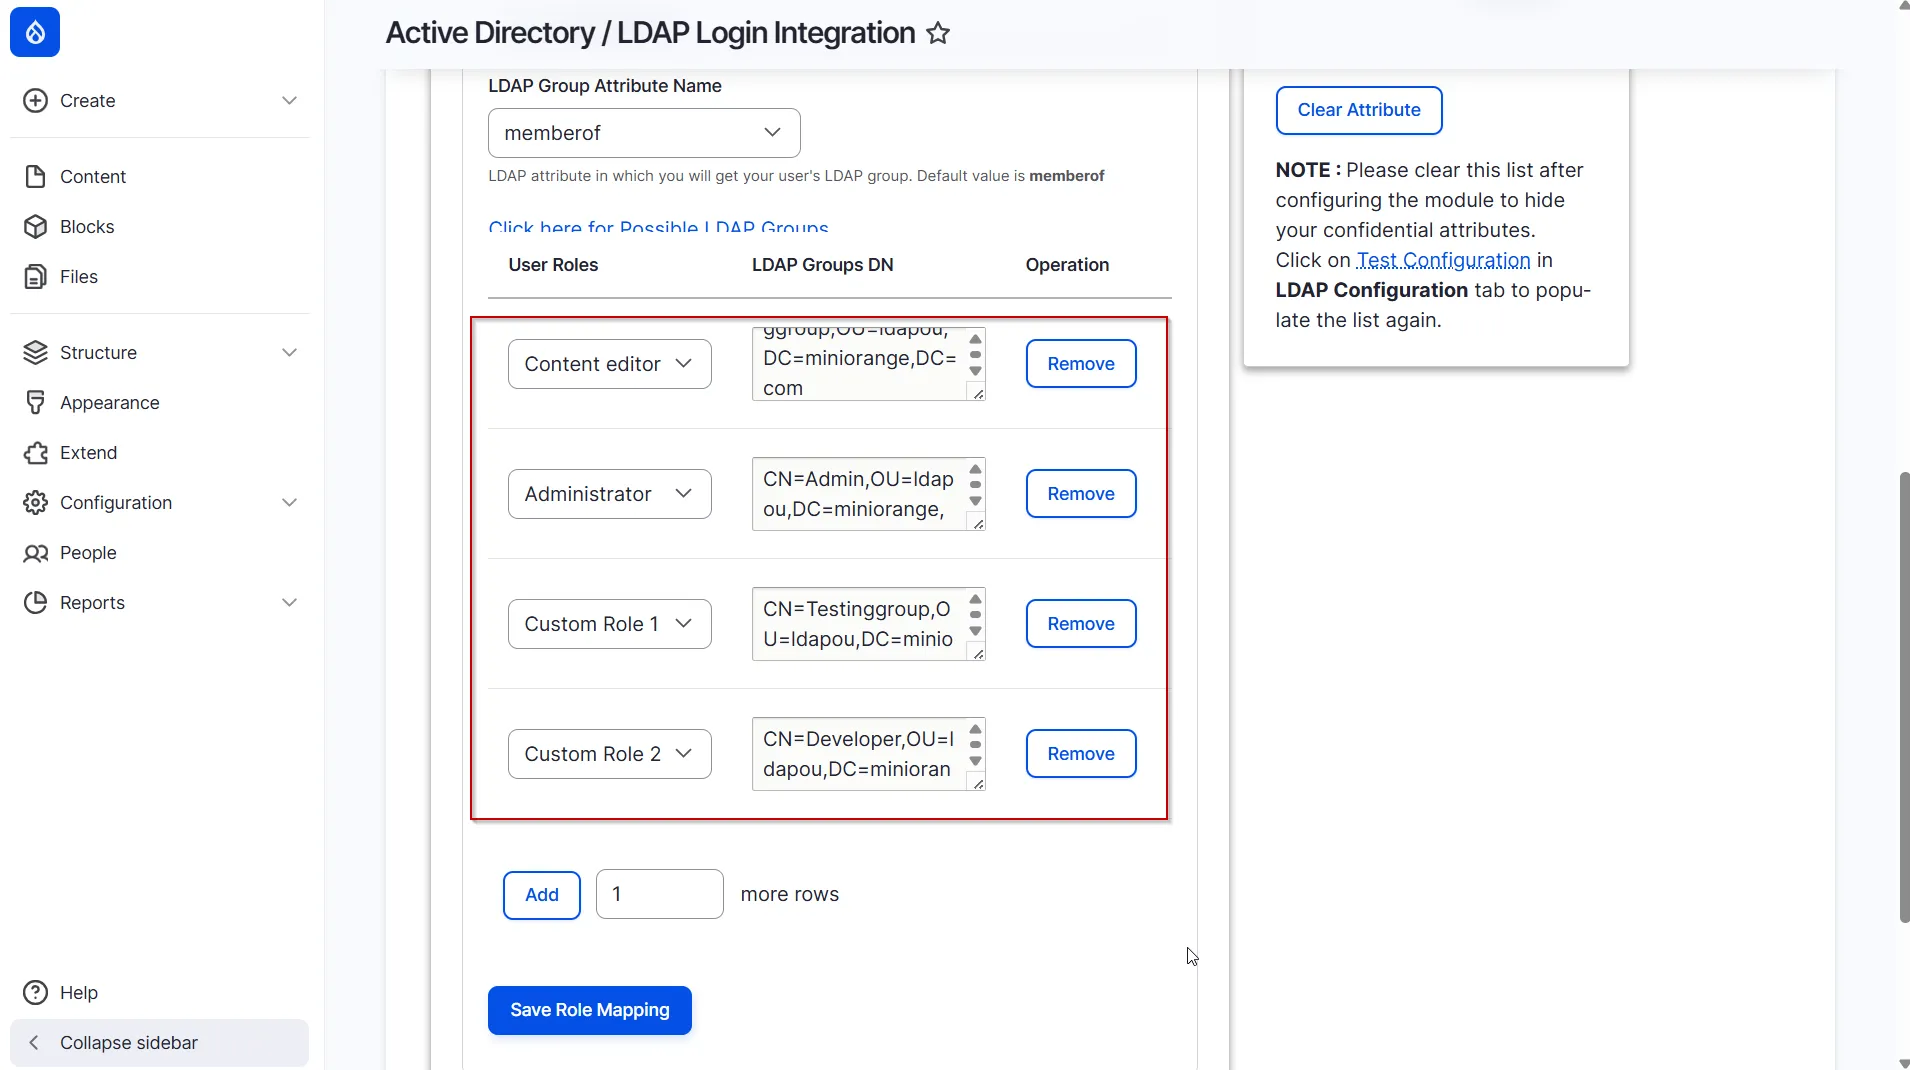
- Une fois les configurations appropriées effectuées, cliquez sur le bouton Enregistrer le mappage des rôles.
Voyons comment fonctionne le mappage des groupes LDAP vers les rôles Drupal.
- Supposons que nous souhaitions attribuer le rôle personnalisé 2 aux utilisateurs appartenant au groupe LDAP « testGroup » sur notre serveur LDAP. Pour ce faire, notre configuration de mappage des rôles ressemblera à ceci :
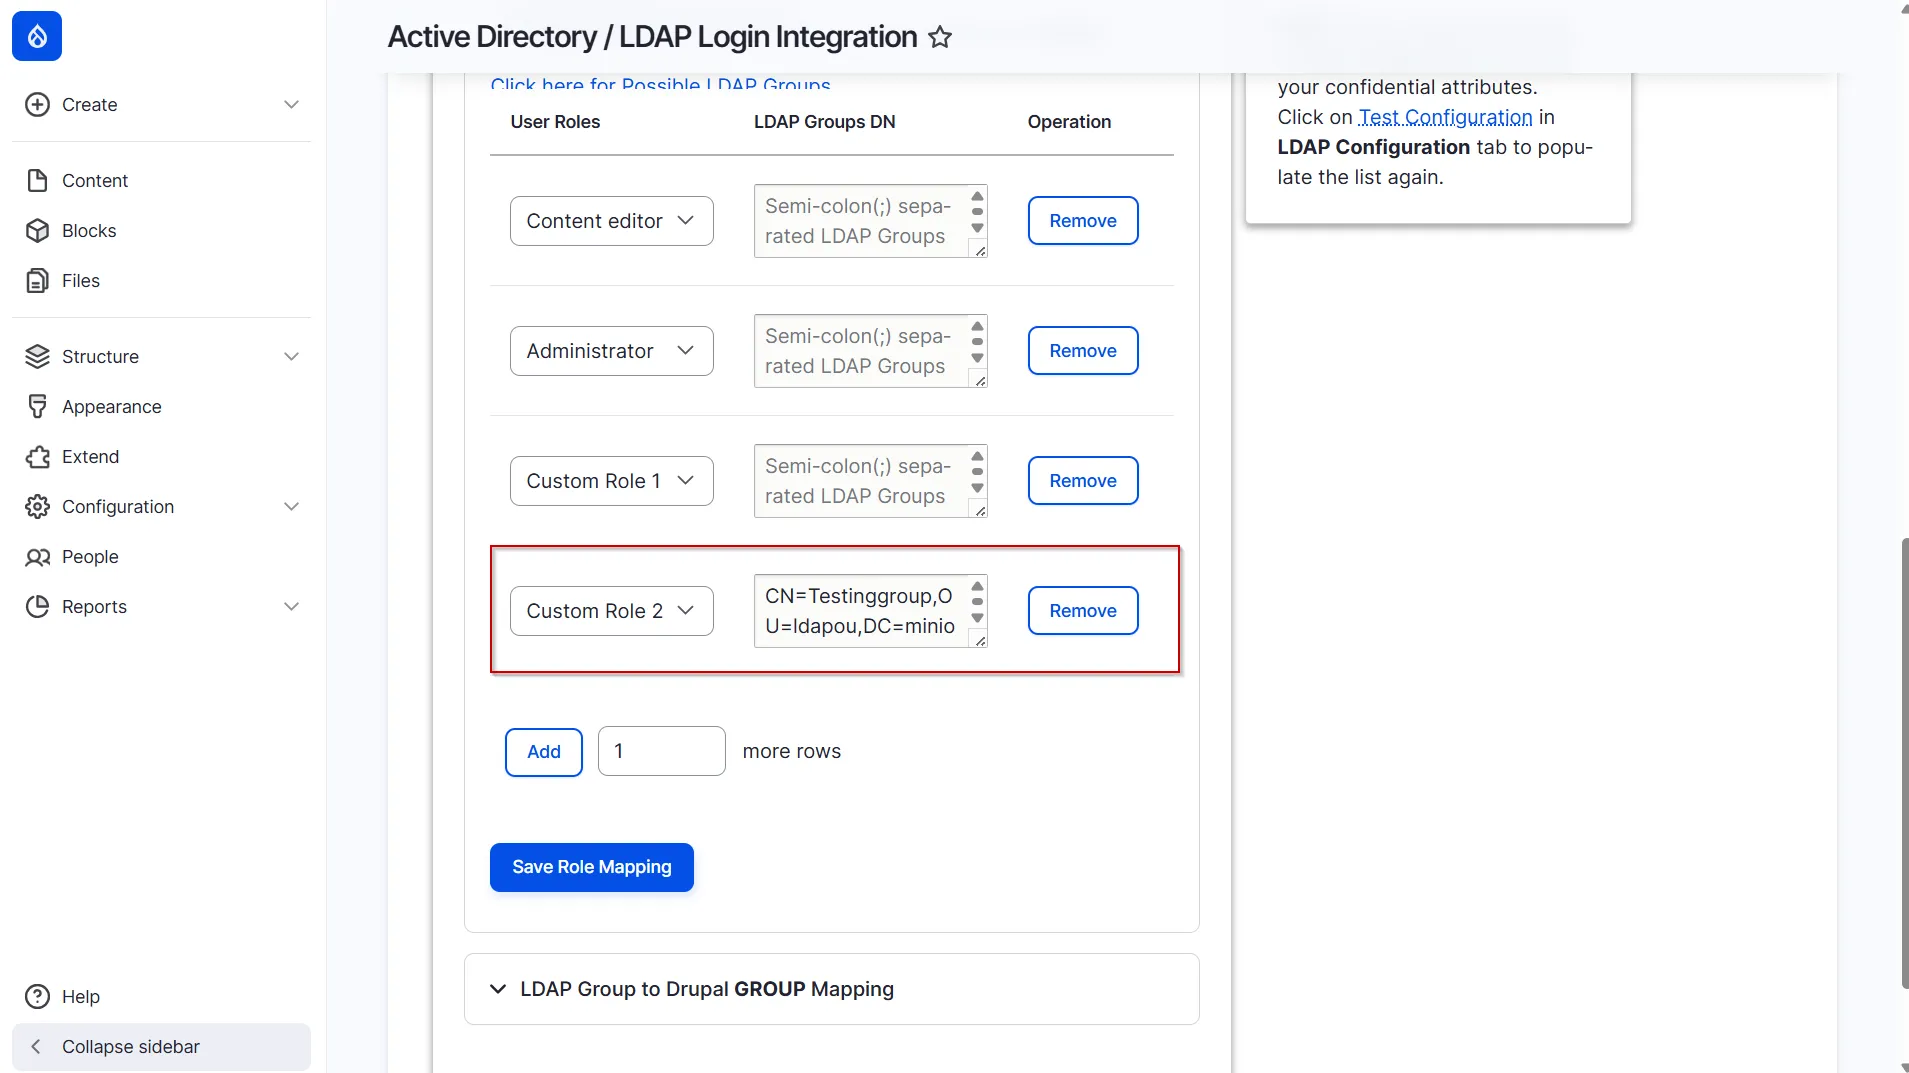
- Connectez-vous maintenant à notre site Drupal avec un utilisateur appartenant au groupe LDAP « testGroup » sur notre serveur LDAP/Active Directory. Cliquez sur Connexion .
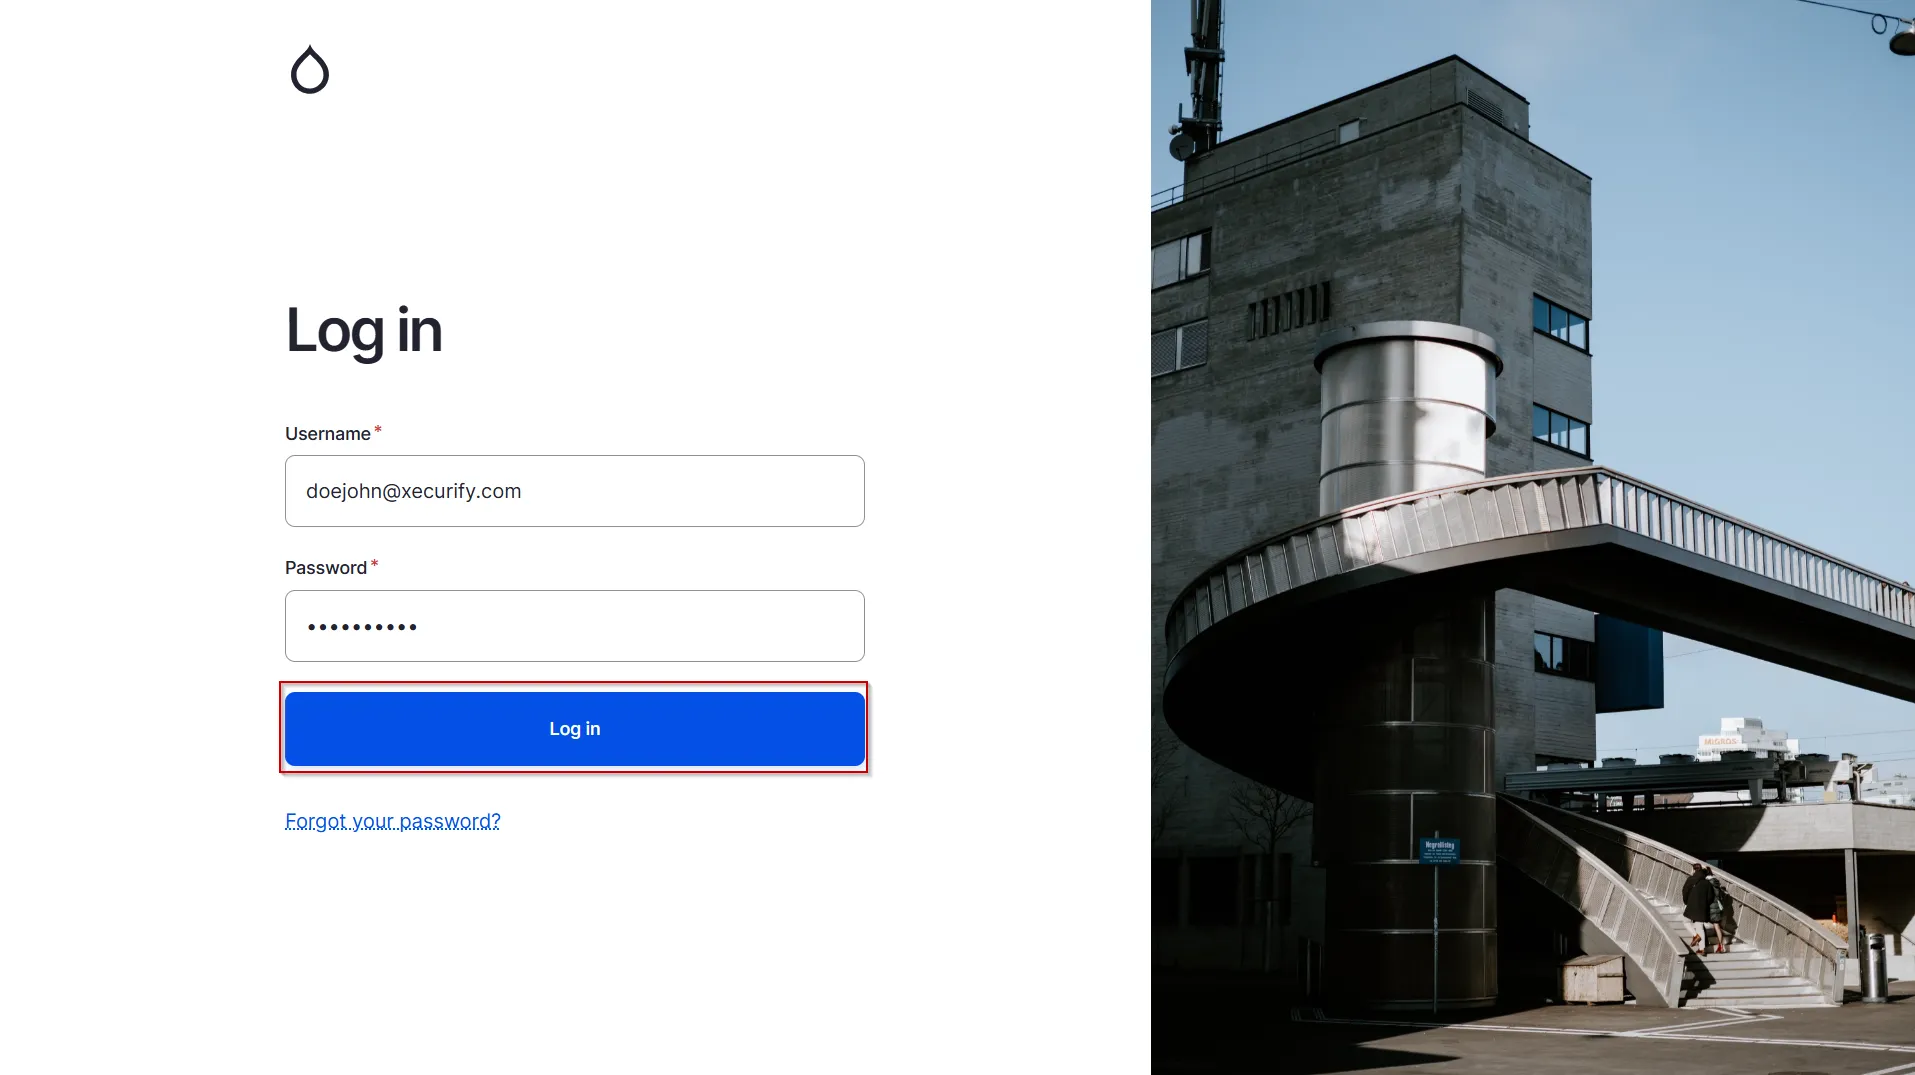
- Une fois que l'utilisateur se sera connecté avec succès à notre site Drupal à l'aide de ses identifiants LDAP, il se verra automatiquement attribuer le compte suivant : Rôle personnalisé 2 dans Drupal
- Nous pouvons confirmer ce qui précède en consultant les rôles de l'utilisateur dans la section « Personnes » de notre site Drupal.
Voilà ! Vous avez configuré avec succès le mappage des rôles LDAP.
Articles Relatifs
Merci pour votre réponse. Nous reviendrons vers vous bientôt.
Quelque chose s'est mal passé. Veuillez soumettre à nouveau votre requête

 Contactez-nous