Résultats de recherche :

×

S'inscrire Contactez-Nous

Forgerock/OpenAM OAuth et OpenID connectent l'authentification unique (SSO)


L'extension d'authentification unique (SSO) OAuth et OpenID Connect pour WordPress permet une connexion sécurisée à WordPress via Forgerock/OpenAM comme fournisseur OAuth et OpenID Connect. Elle prend en charge des fonctionnalités avancées d'authentification unique (SSO) telles que le mappage des attributs de profil utilisateur et le mappage des rôles. Ce guide vous explique comment configurer l'authentification unique entre WordPress et Forgerock/OpenAM. À la fin de ce guide, vous pourrez vous connecter à WordPress depuis Forgerock/OpenAM. Pour en savoir plus sur les autres fonctionnalités de l'extension d'authentification unique OAuth (client OAuth et OpenID Connect), cliquez ici.

Pré-requis : Téléchargement Et Installation


  • Connectez-vous à votre instance WordPress en tant qu'administrateur.
  • Aller sur WordPress Tableau de bord -> Plugins et cliquez sur Ajouter un nouveau.
  • Rechercher un Authentification unique OAuth (SSO) pour WordPress plugin et cliquez sur Installer maintenant.
  • Une fois installé cliquez sur Activer.


Étapes pour configurer la connexion Forgerock / OpenAM Single Sign-On (SSO) à WordPress

1. Configurez Forgerock / OpenAM en tant que fournisseur OAuth.

  • Accédez au compte développeur de Forgerock / OpenAM et inscrivez-vous/connectez-vous.
  • Dès Configurer OAuth onglet dans le plugin Oauth Client, collectez URL de redirection/rappel et entrez-le dans votre application Forgerock / OpenAM.
  • Copiez le identité du client et Secret client et enregistrez-le sur la configuration du plugin miniOrange OAuth Client.

Vous avez configuré avec succès Forgerock / OpenAM comme fournisseur OAuth pour mettre en œuvre l'authentification unique (SSO) Forgerock / OpenAM avec WordPress pour l'authentification des utilisateurs.
2. Configurez WordPress en tant que client OAuth


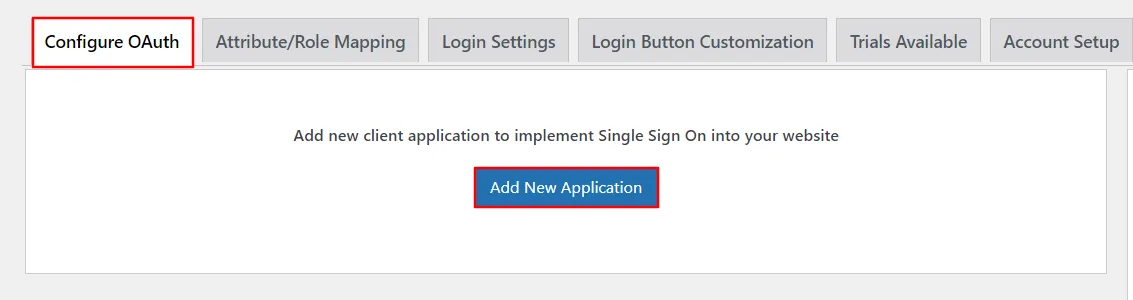
  • Allez dans Configurer OAuth onglet et cliquez Ajouter une nouvelle application pour ajouter une nouvelle application client à votre site Web.
  • Forgerock / OpenAM Single Sign-On (SSO) OAuth - Ajouter une nouvelle application
  • Choisissez votre application dans la liste des fournisseurs OAuth / OpenID Connect, ici Application Aouth 2.0 personnalisée.
  • Forgerock / OpenAM Single Sign-On (SSO) OAuth - Sélectionnez une application
  • Copiez le URL de rappel à utiliser dans la configuration du fournisseur OAuth. Cliquez sur Suivant.
  • Forgerock / OpenAM Single Sign-On (SSO) OAuth - URL de rappel
  • Veuillez vous référer au tableau ci-dessous pour configurer le portée et points finaux dans le plugin.
  • Identité du client : depuis l'application Forgerock / OpenAM configurée
    Secret client : depuis l'application Forgerock / OpenAM configurée
    Portée: ouvert
    Autoriser le point de terminaison : https://{Your-Domain}/openam/oauth2/authorize
    Point de terminaison du jeton d’accès : https://{Your-Domain}/openam/oauth2/access_token
    Point de terminaison des informations utilisateur : https://{Your-Domain}/openam/oauth2/userinfo
    Forgerock / OpenAM Single Sign-On (SSO) OAuth - Ajouter le nom de l'application, TenantID
  • Entrez les informations d'identification du client comme identité du client & Secret client comme indiqué dans la boîte de dialogue de configuration. Entrez la valeur de la portée comme profil ouvert. Cliquez sur Suivant.
  • Forgerock / OpenAM Single Sign-On (SSO) OAuth - ID client et secret client
  • Cliquez sur Finition pour enregistrer la configuration.
  • Forgerock / OpenAM Single Sign-On (SSO) OAuth - Terminer la configuration

Vous avez configuré avec succès WordPress en tant que client OAuth pour permettre l'authentification des utilisateurs avec la connexion unique (SSO) Forgerock / OpenAM à votre site WordPress.


3. Mappage des attributs utilisateur

  • Le mappage des attributs utilisateur est obligatoire pour permettre aux utilisateurs de réussir une authentification unique dans WordPress à l'aide de Forgerock / OpenAM SSO. Nous allons configurer les attributs du profil utilisateur pour WordPress en utilisant les paramètres ci-dessous.
  • Recherche d'attributs utilisateur

    • Allez dans Configurer OAuth languette. Faites défiler vers le bas et cliquez sur Configuration du test.
    • Forgerock / OpenAM Single Sign-On (SSO) - configuration de test
    • Vous verrez toutes les valeurs renvoyées par Forgerock / OpenAM à WordPress dans un tableau. Si vous ne voyez pas de valeur pour le prénom, le nom, l'e-mail ou le nom d'utilisateur, effectuez les réglages requis dans votre application Forgerock / OpenAM pour renvoyer ces informations.
    • Ce qui suit est un exemple d’image pour votre référence. Les noms d'attribut peuvent varier en fonction de la configuration de votre fournisseur OAuth.
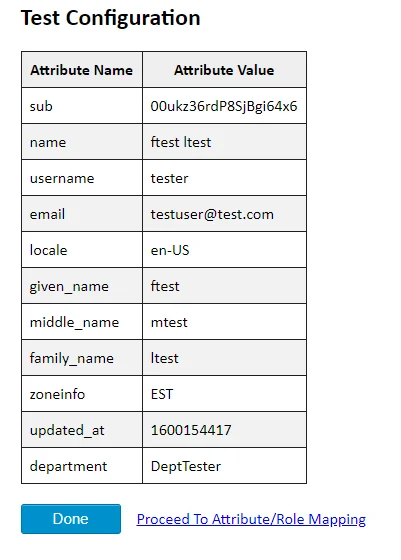
      Résultat du test de configuration WordPress Forgerock / OpenAM Single Sign On SSO
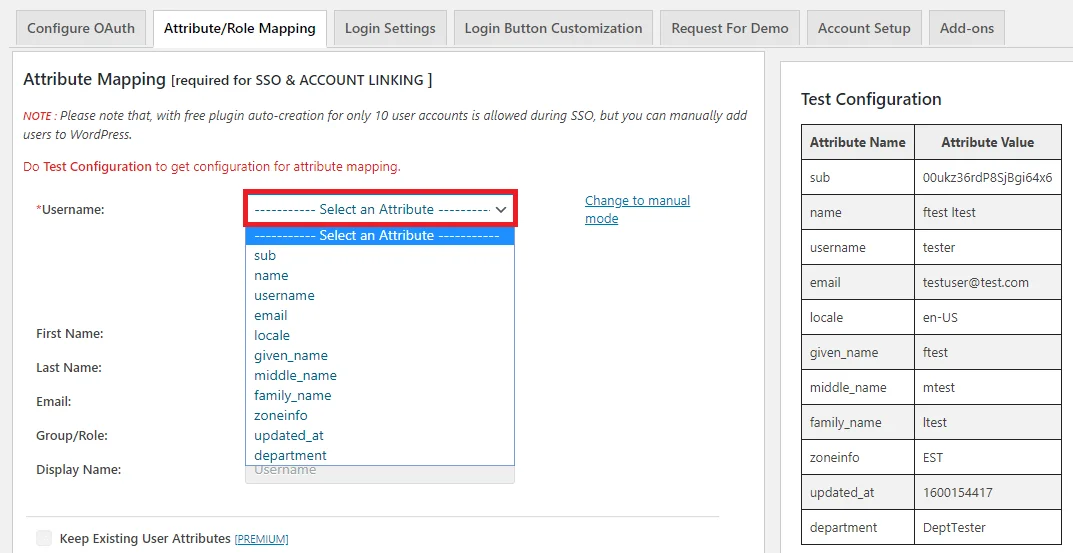
    • Une fois que vous voyez toutes les valeurs dans la configuration du test, accédez à Mappage d’attributs/rôles , sélectionnez les attributs dans la liste déroulante Nom d'utilisateur et cliquez sur Enregistrer.
    • Forgerock / OpenAM Single Sign-On (SSO) - mappage attribut/rôle

    4. Paramètres de connexion

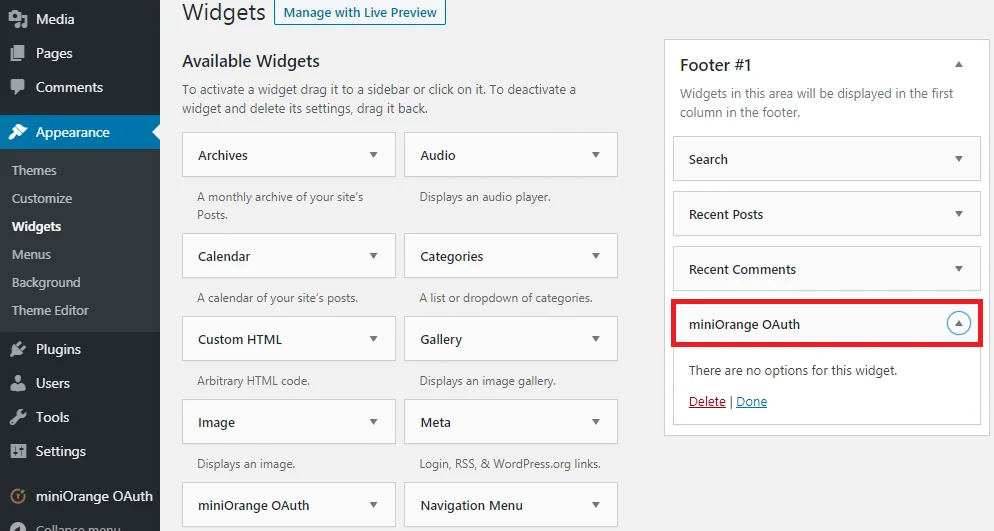
    • Les paramètres de l'onglet Paramètres d'authentification unique (SSO) définissent l'expérience utilisateur pour l'authentification unique (SSO). Pour ajouter un widget de connexion Forgerock/OpenAM sur votre page WordPress, vous devez suivre les étapes ci-dessous.
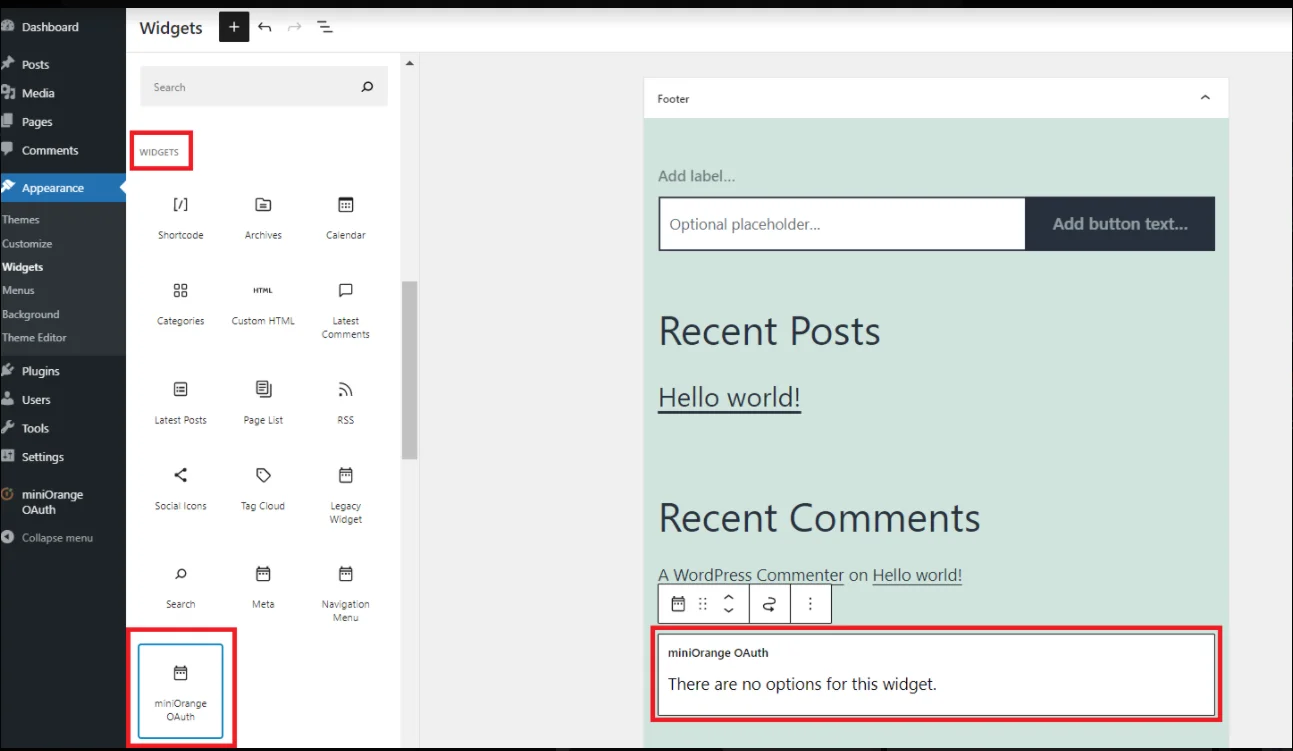
      • Allez dans Panneau de gauche WordPress > Apparences > Widgets.
      • Sélectionner miniOrange OAuth. Faites glisser et déposez vers votre emplacement préféré et enregistrez.
      • Forgerock / OpenAM Single Sign-on (SSO) - Paramètre du bouton de connexion WordPress de création d'un nouveau client
      • Ouvrez votre page WordPress et vous pourrez y voir le bouton de connexion Forgerock / OpenAM SSO. Vous pouvez maintenant tester l'authentification unique (SSO) Forgerock / OpenAM.
      • Assurez-vous que le "Afficher sur la page de connexion" L’option est activée pour votre application. (Reportez-vous à l'image ci-dessous)
      • Forgerock / OpenAM Single Sign-on (SSO) - Paramètre du bouton de connexion WordPress de création d'un nouveau client
      • Maintenant, allez à votre WordPress Login . (Par exemple https://<votre-domaine-wordpress>/wp-login.php).
      • Vous y verrez un bouton de connexion Forgerock / OpenAM SSO. Une fois que vous aurez cliqué sur le bouton de connexion, vous pourrez tester l'authentification unique (SSO) Forgerock / OpenAM.
      • Forgerock / OpenAM Single Sign-on (SSO) - Paramètre du bouton de connexion WordPress de création d'un nouveau client

    Dans ce guide, vous avez configuré avec succès l'authentification unique (SSO) Forgerock/OpenAM en configurant Forgerock/OpenAM comme fournisseur OAuth et WordPress comme client OAuth à l'aide de notre plugin d'authentification unique OAuth (client OAuth/OpenID Connect). Cette solution vous permet de déployer en quelques minutes un accès sécurisé à votre site WordPress à l'aide des identifiants de connexion Forgerock/OpenAM.

    Ressources supplémentaires


    Envoyez-nous un e-mail à oauthsupport@xecurify.com pour obtenir rapidement des conseils (par e-mail ou en réunion) sur vos besoins et notre équipe vous aidera à sélectionner la solution/le forfait le mieux adapté à vos exigences.

Bonjour!

Besoin d'aide? Nous sommes ici !

soutenez