Résultats de recherche :
×Résultats de recherche :
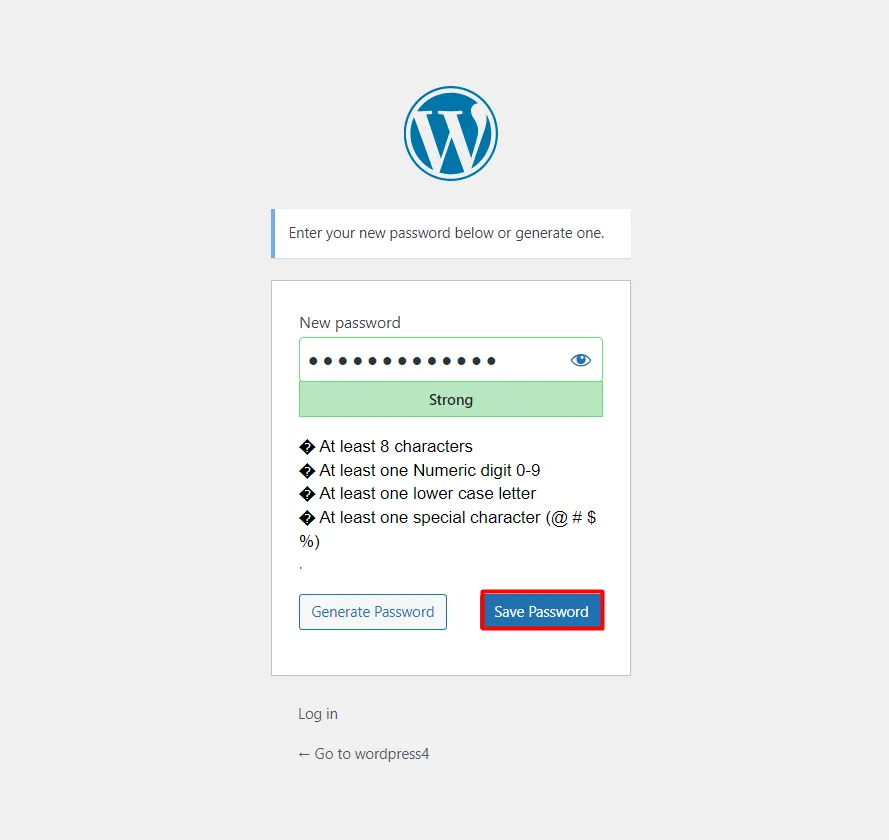
×Le Gestionnaire de politiques de mots de passe inclut des fonctionnalités de gestion des mots de passe utilisateur telles que l'expiration automatique, la réinitialisation en un clic, l'obligation de mots de passe forts, une politique de mots de passe basée sur les rôles, le verrouillage automatique des comptes inactifs, la gestion de l'historique des mots de passe et bien plus encore. Les mots de passe faibles sont la principale cause des attaques contre les sites WordPress. Pour remédier à ce problème, l'extension Gestionnaire de politiques de mots de passe a été développée. Elle aide les administrateurs à s'assurer que leurs utilisateurs utilisent des mots de passe robustes. Son indicateur de force des mots de passe permet de connaître la robustesse des mots de passe des utilisateurs et d'imposer leur modification si nécessaire. Configurer une politique de mots de passe forts garantit l'utilisation de mots de passe robustes et, par conséquent, la sécurité de votre site web.
Vous pouvez télécharger le plugin Password Policy Manager en utilisant le lien suivant :

Politiques de mot de passe faciles à gérer et obligez votre utilisateur à utiliser un mot de passe fort avec un gestionnaire de mots de passe utilisateur, l'expiration du mot de passe, la réinitialisation en un clic de…
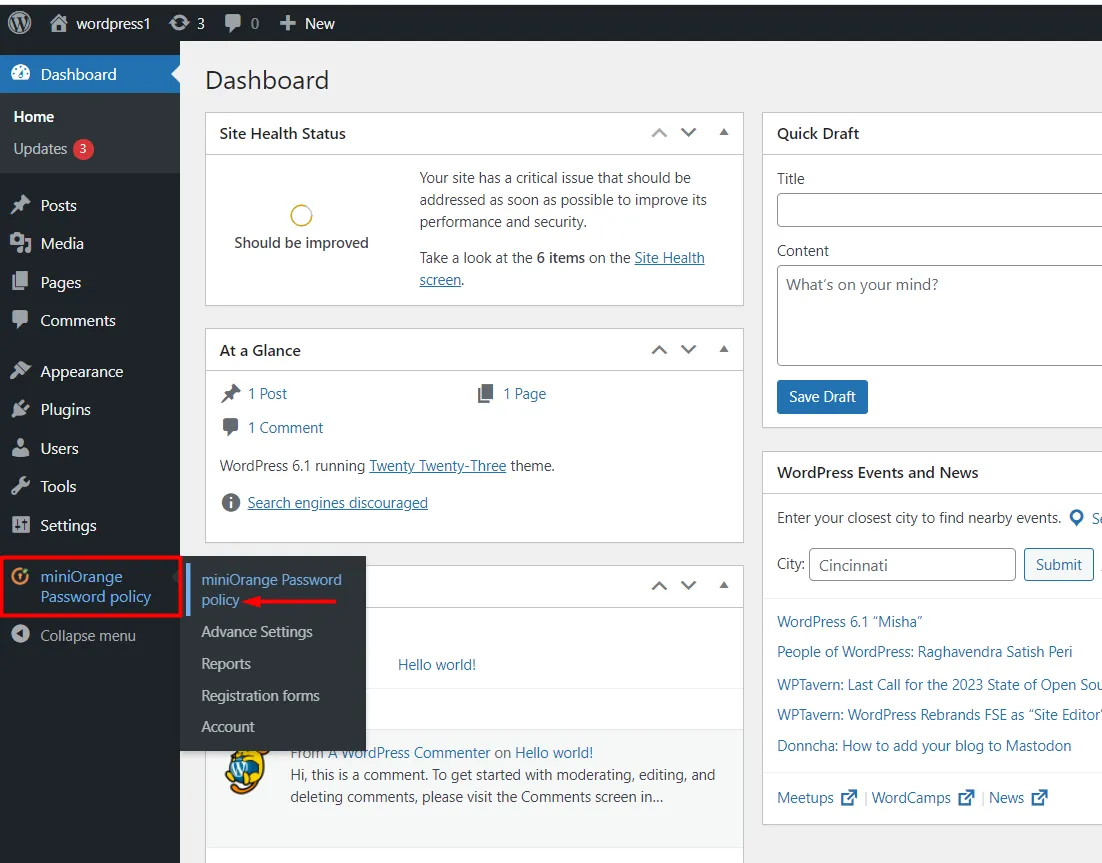
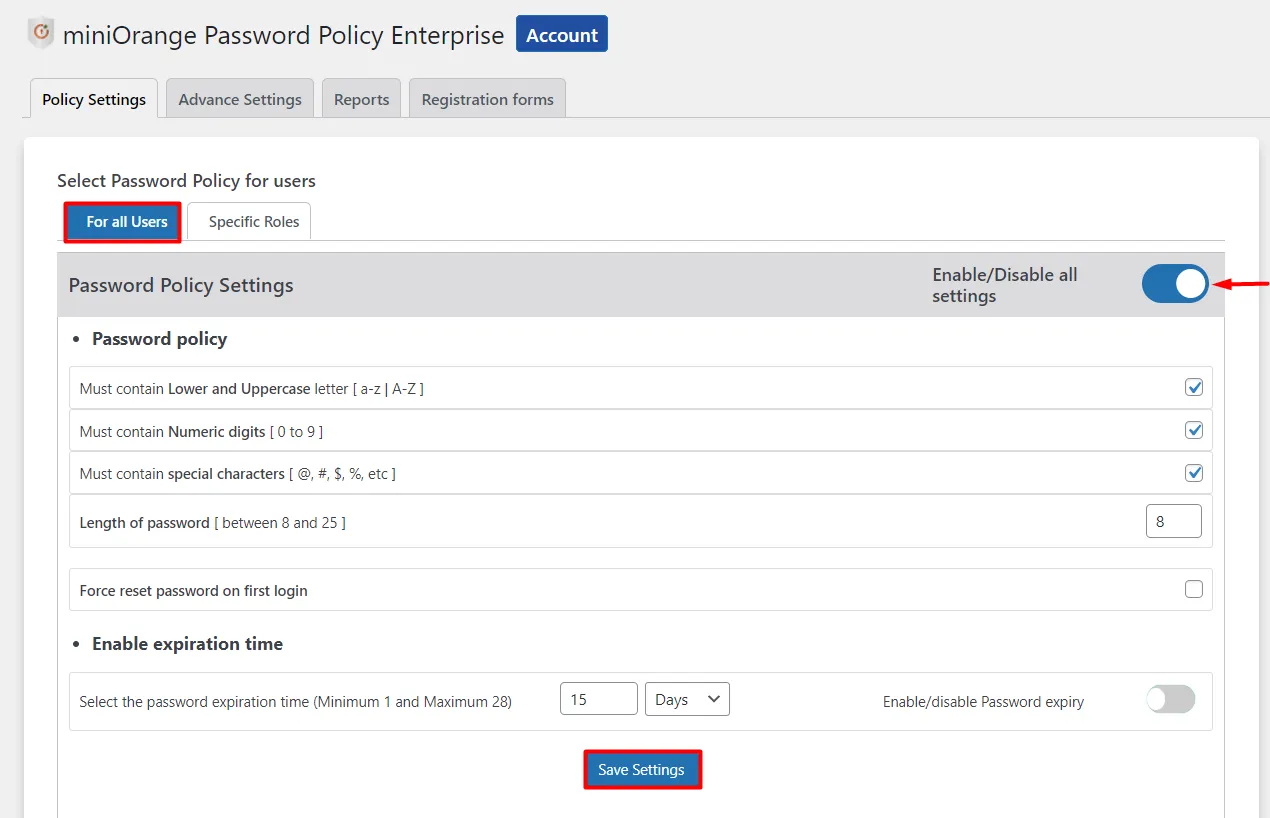


 Exemple - Si vous définissez l'expiration du mot de passe sur 1 mois, les utilisateurs devront définir un nouveau mot de passe après 1 mois.

Exemple - Si vous définissez l'expiration du mot de passe sur 1 mois, les utilisateurs que vous avez sélectionnés devront définir un nouveau mot de passe après 1 mois.




Ce paramètre vous empêchera, vous et vos utilisateurs, d'utiliser des mots de passe précédemment stockés. Cela rendra le mot de passe plus sécurisé et protégé contre les attaques. Vous avez la possibilité de sélectionner le nombre de mots de passe précédents que vous ne souhaitez pas autoriser.
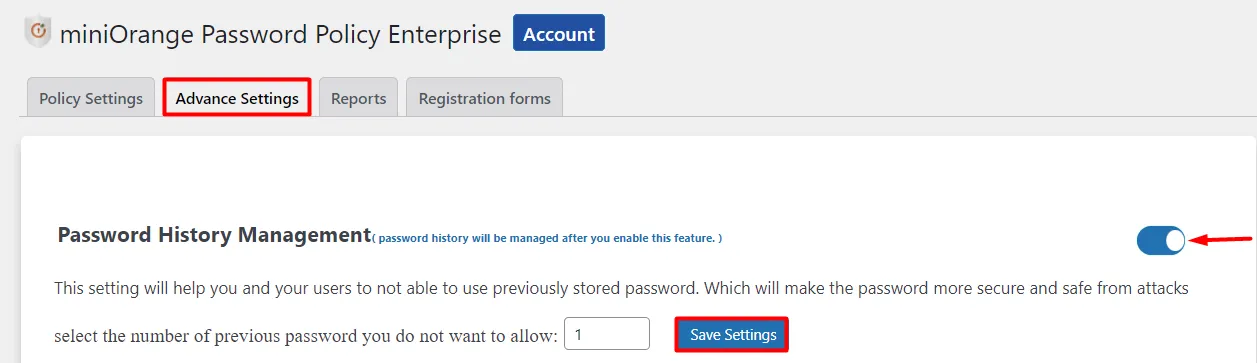
Exemple - Si vos utilisateurs ont sélectionné 3 mots de passe précédents, ils ne peuvent pas utiliser 3 mots de passe précédemment utilisés.
Ce paramètre vous aidera à verrouiller temporairement les utilisateurs inactifs pendant une période de temps sélectionnée, car les utilisateurs inactifs sont des cibles privilégiées pour les pirates.

Exemple - Si 1 jour est choisi pour verrouiller les utilisateurs inactifs, alors les utilisateurs inactifs pendant 1 jour seront automatiquement verrouillés.
Déconnectez-vous automatiquement de l'utilisateur et détruisez sa session s'il n'effectue aucune action pendant la durée spécifiée.

Exemple - Si vous avez défini 1 minute comme limite de temps, l'utilisateur sera déconnecté si aucune action n'est entreprise pendant 1 minute.
Ce paramètre vous aidera à définir l'URL de redirection, dans laquelle l'utilisateur sera redirigé après avoir réinitialisé son mot de passe.

Il s'agit d'une fonctionnalité permettant de masquer l'option Mot de passe perdu lorsque vous entrez un mot de passe erroné lors de la connexion.

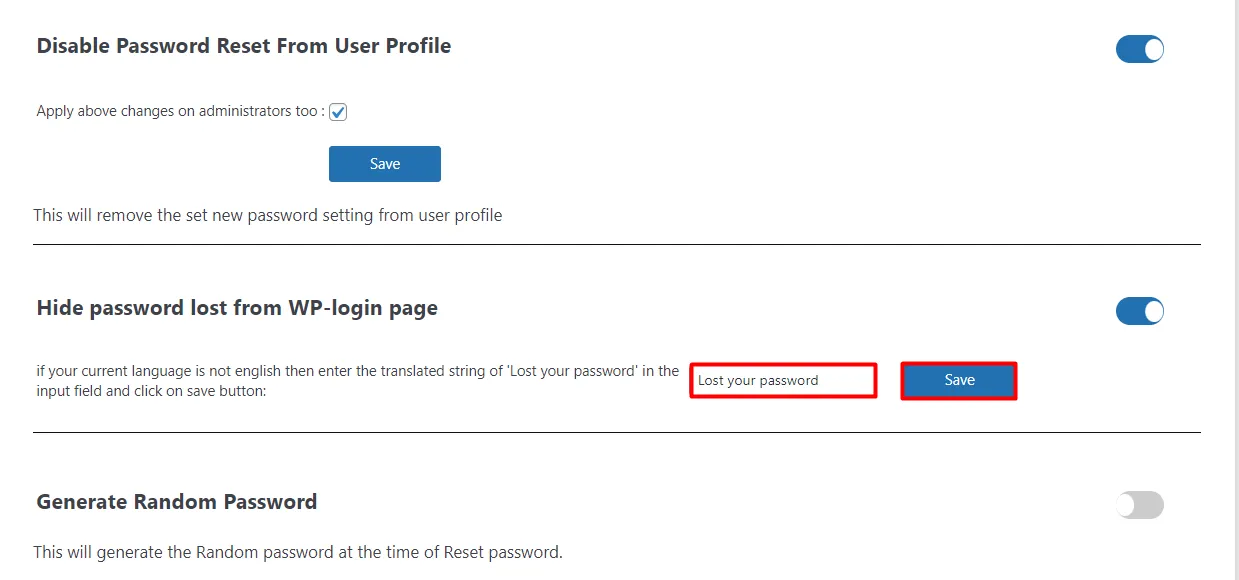
Lorsque vous réinitialisez le mot de passe, vous avez la possibilité de générer un mot de passe aléatoire.

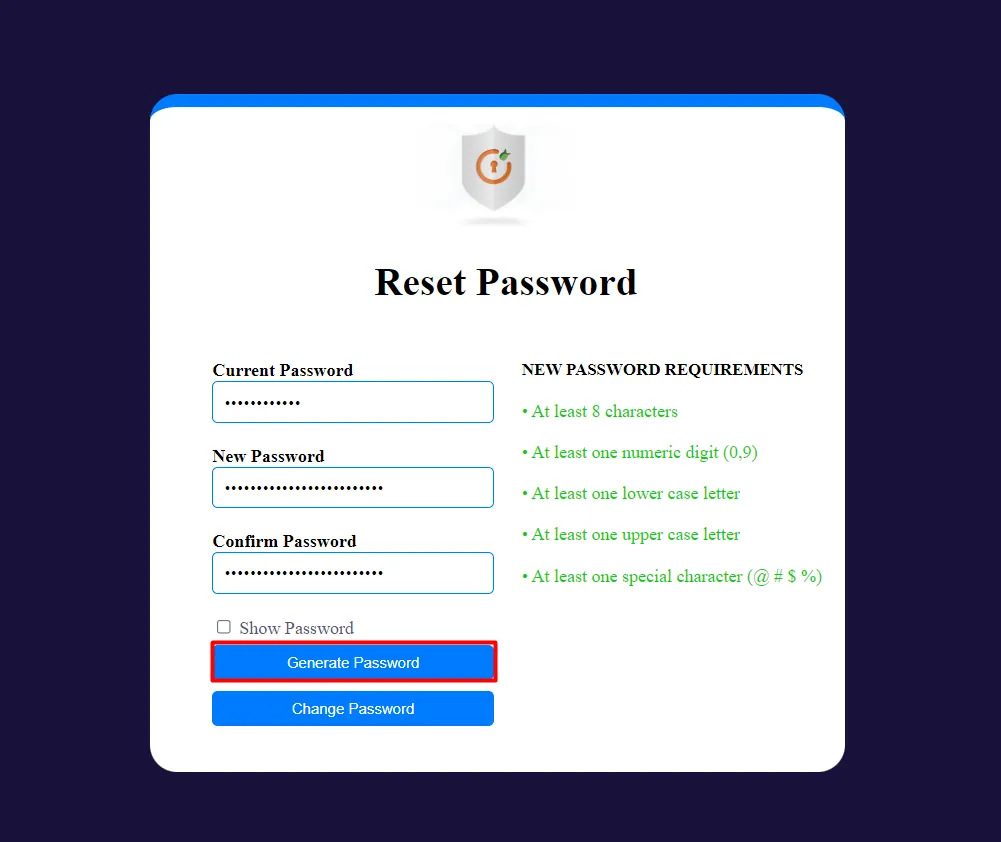
Cette fonctionnalité est fournie pour personnaliser la page de réinitialisation du mot de passe.


Vous pouvez afficher le rapport des utilisateurs actuellement connectés ainsi que de ceux actuellement inactifs dans l'onglet Rapports.


Si vous recherchez quelque chose que vous ne trouvez pas, veuillez nous envoyer un courriel à securityteam@xecurify.com
Besoin d'aide? Nous sommes ici !



